Recurso de recuperação na nuvem do Clumio
Detecção de ameaças e ransomware
Um veredicto para cada backup, acompanhado de um relatório.
Veja como funciona
Demonstração do Clumio CloudRecover Reporting
Veja uma pontuação de backup, os sinais por trás da pontuação e o relatório que um auditor pode ler.

Por que é importante
Benefícios da funcionalidade
Ativar a função deidentificar qual cópia está sem erros antes de restaurar, sem precisar vasculharmúltiploalertas.

Um veredicto, não vários alertas
Vários sinais são correlacionados para gerar uma única resposta por backup.

Habilite a função que permite identificar qual cópia está sem erros antes de restaurar
Cada ponto de restauração apresenta uma pontuação de risco e um nível de confiança, para que você possa fazer sua escolha com base em informações validadas.

Relatórios que um auditor pode ler
Cada veredicto lista os sinais que contribuíram para ele e é exportado como um relatóriopara apoiarconformidade e resposta a incidentes.

Valores de referência por ativo, e não limites globais
As anomalias são avaliadas com base no histórico de cada ativo, o que ajuda a reduzir os alarmes falsos em cargas de trabalho intensas

Não há nada para ser implantado na produção
A detecção é executada dentro do pipeline de backup, sem agente,e foi projetado para minimizarimpacto nos sistemas de produção.

Alertas nos locais onde você já costuma olhar
E-mail e alertas — notificações via API, a cadanoticiou evento na visualização “Ameaças” e nas métricas do ativo.
Reconhecimento dos analistas
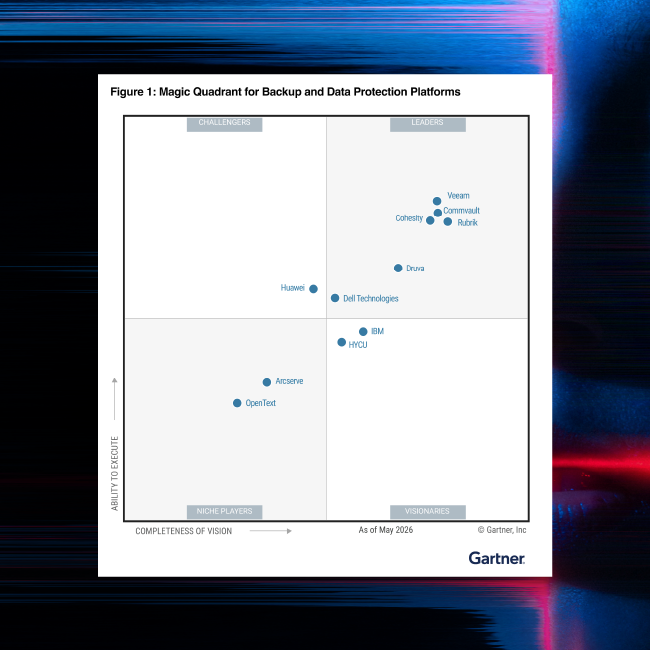
Quadrante Mágico Gartner®™
A Commvault foi nomeada Líder no Quadrante Mágico do Gartner® para Plataformas de Backup e Proteção de Dados pela 15ª vez consecutiva e ficou em primeiro lugar em 5 dos 6 Casos de Uso nas Capacidades Críticas.
Referências comportamentais
Cada ativo constrói seu próprio histórico; cada backup é avaliado com base nele, e não em uma regra genérica.
Correlação entre múltiplos sinais
Procura por criptografia em massa, arquivos substituídos por versões criptografadas, exclusão destrutiva e notas de resgate, tudo ao mesmo tempo.
Relatórios de veredicto explicáveis
O que aconteceu, a pontuação, as ações recomendadas e os detalhes da detecção, disponíveis para download por backup.
Relacionado a essa funcionalidade
Solução de Recovery de IA
Clumio CloudRecover
Recovery projetada para a nuvem. Validada em grande escala. Pronta para IA.

Reversão em escala de nuvem
Restaurar bilhões de objetos a um determinado momento no tempo, no mesmo local, sem criar cópias adicionais.
Saiba mais
Proteção com isolamento acústico e imutável
Cada cópia está isolada, é imutável e está fora do alcance da sua conta.
Saiba mais
Criado para desenvolvedores de nuvem
Proteção aprimorada integrada ao código, orientada por API e preparada para IA.
Saiba maisNosso Alcance
Apoio a mais de 100.000 empresas
Desenvolvido para equipes para as quais uma recuperação sem erros é fundamental
“A Clumio resolve um problema realmente importante para nós: proporcionar a tranquilidade de que, se tivermos uma falha catastrófica ou um evento de ransomware, poderemos voltar a funcionar. “

“Ao lidar com auditores, o Clumio facilita a coleta de todos os artefatos e informações necessários quase instantaneamente, em um formato que os auditores gostam. O tempo que preciso para essa tarefa reduziu de várias horas para cerca de 15 minutos. ”
Perguntas frequentes
Como posso saber se pode haver ameaças em um backup?
Cada backup é avaliado antes da restauração. A detecção de ameaças é realizada dentro do fluxo de backup, comparando cada backup com o próprio histórico do ativo e correlacionando vários sinais antes de tomar uma decisão, o que minimiza a chance de anomalias acionarem um alarme falso. Cada backup possui uma pontuação de risco, um nível de confiança e um relatório disponível para download que mostra quais pontos de restauração parecem estar livres de problemas.
Quais cargas de trabalho são abrangidas pela detecção de ameaças?
A detecção de ameaças já está disponível para volumes do Amazon EBS e instâncias do EC2, enquanto o Amazon S3 está em acesso antecipado. A cobertura será estendida ao Amazon S3 e ao Google Cloud Storage em dezembro de 2026, com a previsão de que outras cargas de trabalho sejam incluídas posteriormente.
Ele faz a varredura dos meus sistemas de produção?
Não. A detecção ocorre dentro do pipeline de backup, nos dados que já estão sendo protegidos. Não é necessário instalar nada nas cargas de trabalho, e o sistema foi projetado para minimizar o impacto no desempenho da produção; cada ciclo de backup se torna uma oportunidade de detecção.
O que acontece quando um backup é classificado como de alto risco?
É gerado um alerta de “Possível ameaça detectada”; o evento aparece na visualização “Ameaças” do ativo, acompanhado de um relatório resumido do veredicto disponível para download; e as restaurações posteriores a partir desse ponto exibem um aviso. O aviso é meramente informativo e não bloqueia a restauração; você escolhe um ponto limpo a partir do qual restaurar.
Em que isso difere dos alertas de anomalia emitidos por outras ferramentas?
A maioria das ferramentas aciona alertas com base em um único limite e deixa a tarefa de avaliar a correlação a cargo do analista; é assim que migrações legítimas podem se tornar falsos alarmes. A detecção de ameaças compara cada ativo com seu próprio histórico, exige que vários sinais sejam consistentes entre si e gera um único veredicto por ocorrência, em vez de uma sequência de alertas.
avaliação de riscos de dados
Suas cloud estão em risco?
O CloudRecover ajuda você a identificar vulnerabilidades de dados antes que os invasores possam explorá-las. Solicite uma Avaliação de Risco de Dados do CloudRecover para ajudar a identificar riscos em seu cloud e obter um plano de ação para aumentar sua resiliência.
