Funcionalidad de recuperación en la nube de Clumio
Detección de amenazas y ransomware
Un veredicto sobre cada copia de seguridad, acompañado de un informe.
Mira cómo funciona
Demostración de los informes de Clumio CloudRecover
Consulta una puntuación de una jugada de apoyo, las señales que hay detrás de la puntuación y el informe que puede leer un árbitro.

Por qué es importante
Ventajas de las capacidades
Habilitar la función deidentificar qué copia está en buen estado antes de restaurarla, sin tener que revisarlas una por unamúltiplealertas.

Un veredicto, no varias alertas
Varias señales se correlacionan para dar una única respuesta por copia de seguridad.

Activa la opción que permite identificar qué copia está en buen estado antes de restaurarla
Cada punto de restauración incluye una puntuación de riesgo y un nivel de confianza, por lo que puedes elegir basándote en información contrastada.

Informes que puede leer un auditor
Cada veredicto enumera las señales que lo han determinado y se exporta en forma de informe.para apoyarcumplimiento normativo y respuesta ante incidentes.

Valores de referencia por activo, no umbrales globales
Las anomalías se comparan con el historial propio de cada activo, lo que ayuda a reducir las falsas alarmas en cargas de trabajo intensas.

No hay nada que implementar en el entorno de producción
La detección se lleva a cabo dentro del proceso de copia de seguridad, sin necesidad de agentes,y está diseñado para minimizarrepercusiones en los sistemas de producción.

Alertas en los lugares donde ya miras
Correo electrónico y alertas: notificaciones a través de la API, con cadainformó evento en la vista «Amenazas» y en las métricas del activo.
Reconocimiento de los analistas
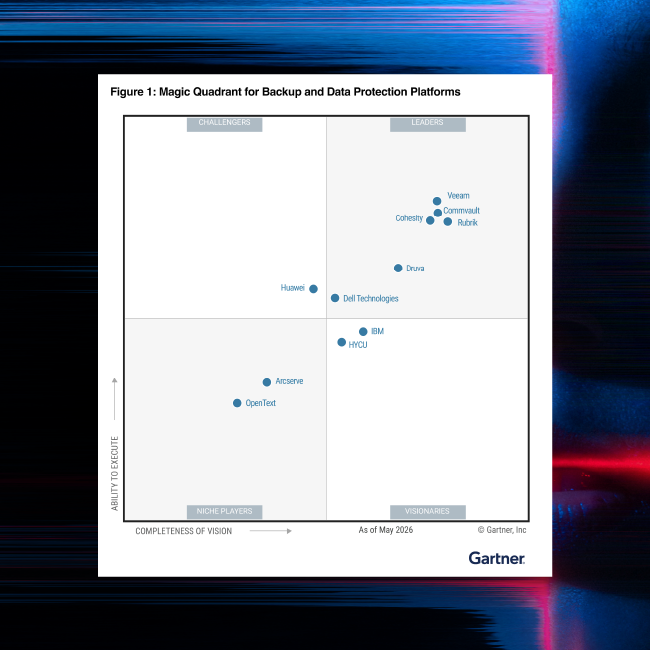
Cuadrante Mágico™ de Gartner®
Commvault ha sido nombrada Líder en el Cuadrante Mágico™ de Gartner® para Plataformas de Copia de Seguridad y Protección de Datos por decimoquinta vez consecutiva y clasificada nº 1 en 5 de 6 Casos de Uso en las Capacidades Críticas.
Valores de referencia del comportamiento
Cada activo tiene su propia trayectoria; cada copia de seguridad se evalúa en función de ella, y no según una norma genérica.
Correlación multisignal
Busca, de forma conjunta, cifrado masivo, sustituciones cifradas, eliminación destructiva y notas de rescate.
Informes de veredicto explicables
Lo que ha ocurrido, la puntuación, las acciones recomendadas y los detalles de la detección, que se pueden descargar por cada copia de seguridad.
En relación con esta funcionalidad
Solución de recuperación de IA
Clumio CloudRecover
Recovery diseñada para la nube. Validada a gran escala. Preparada para la IA.

Revertido a escala de nube
Devuelve miles de millones de objetos a un momento determinado, sin modificarlos y sin crear copias adicionales.
Más información
Protección inmutable y aislada
Cada copia está aislada, es inmutable y queda fuera del alcance de tu cuenta.
Más información
Diseñado para desarrolladores en la nube
Protección mejorada integrada en el código, basada en una API y preparada para la inteligencia artificial.
Más informaciónNuestro Alcance
Apoyo a más de 100.000 empresas
Diseñado para equipos para los que una Recovery limpia es fundamental
“Clumio resuelve un problema realmente importante para nosotros: proporcionar la tranquilidad de que si tuviéramos un fallo catastrófico o un evento de ransomware, seremos capaces de volver a funcionar.”

«A la hora de tratar con los auditores, Clumio facilita la recopilación de todos los artefactos y la información necesarios casi al instante, en un formato que les gusta a los auditores. El tiempo que necesito para esta tarea se ha reducido de varias horas a unos 15 minutos.»
Preguntas frecuentes
¿Cómo puedo saber si puede haber amenazas en una copia de seguridad?
Cada copia de seguridad se somete a una evaluación antes de su restauración. La detección de amenazas se lleva a cabo durante el proceso de copia de seguridad: compara cada copia con el historial propio de ese activo y correlaciona múltiples señales antes de tomar una decisión, lo que minimiza la posibilidad de que las anomalías provoquen una falsa alarma. Cada copia de seguridad incluye una puntuación de riesgo, un nivel de confianza y un informe descargable que muestra qué puntos de restauración parecen estar libres de problemas.
¿Qué cargas de trabajo abarca la detección de amenazas?
La detección de amenazas ya está disponible para los volúmenes de Amazon EBS y las instancias de EC2, mientras que Amazon S3 se encuentra en fase de acceso anticipado. La cobertura se ampliará a Amazon S3 y Google Cloud Storage en diciembre de 2026, y se espera que se incorporen otras cargas de trabajo posteriormente.
¿Analiza mis sistemas de producción?
No. La detección se lleva a cabo durante el proceso de copias de seguridad de los datos que ya están protegidos. No es necesario instalar nada en los entornos de trabajo y está diseñada para minimizar el impacto en el rendimiento de producción; cada ciclo de copia de seguridad se convierte en una oportunidad de detección.
¿Qué ocurre cuando una copia de seguridad presenta un riesgo elevado?
Se genera una alerta que indica «Se ha detectado una posible amenaza»; el evento aparece en la vista «Amenazas» del activo, junto con un informe resumido del veredicto que se puede descargar, y las restauraciones posteriores a partir de ese momento muestran una advertencia. La advertencia es meramente informativa y no bloquea la restauración; usted elige un punto limpio desde el que realizar la restauración.
¿En qué se diferencia esto de las alertas de anomalías que generan otras herramientas?
La mayoría de las herramientas se activan en función de umbrales únicos y dejan la interpretación de la correlación en manos del analista, lo que hace que las migraciones legítimas puedan convertirse en falsas alarmas. La detección de amenazas compara cada activo con su propio historial, requiere que coincidan varias señales y ofrece un veredicto para cada copia de seguridad, en lugar de un flujo continuo de alertas.
evaluación de riesgos de datos
¿Están en peligro tus cloud ?
CloudRecover te ayuda a detectar vulnerabilidades en los datos antes de que los atacantes puedan aprovecharlas. Solicita una evaluación de riesgos de datos de CloudRecover para ayudarte a identificar los riesgos en tu cloud y obtener una hoja de ruta hacia una mayor resiliencia.
