Fonctionnalité de restauration dans le cloud de Clumio
Détection des menaces et des ransomwares
Un verdict pour chaque sauvegarde, accompagné d’un rapport.
Découvrez comment ça fonctionne
Démonstration des rapports Clumio CloudRecover
Découvrez une note attribuée à une manœuvre de recul, les signaux qui ont motivé cette note, ainsi que le rapport destiné aux auditeurs.

Pourquoi c’est important
Avantages liés aux fonctionnalités
Activer la possibilité deidentifier pour savoir quelle copie est intacte avant la restauration, sans avoir à les passer toutes en revuemultiplealertes.

Un seul verdict, pas plusieurs alertes
Plusieurs signaux sont corrélés pour donner une seule réponse par sauvegarde.

Activer la possibilité d’identifier quelle copie est intacte avant la restauration
Chaque point de restauration est associé à un score de risque et à un niveau de confiance, ce qui vous permet de faire votre choix en vous appuyant sur des informations validées.

Rapports qu’un auditeur peut consulter
Chaque verdict répertorie les signaux qui ont contribué à sa formulation et génère un rapport à partir de ces informations.pour soutenirconformité et gestion des incidents.

Valeurs de référence par actif, et non pas des seuils globaux
Les anomalies sont évaluées par rapport à l’historique propre à chaque ressource, ce qui permet de réduire les fausses alertes lors de charges de travail intenses.

Rien à déployer en production
La détection s’effectue au sein du pipeline de sauvegarde, sans agent,et est conçu pour réduire au minimumimpact sur les systèmes de production.

Des alertes là où vous regardez déjà
E-mails et alertes : notifications via l’API, à chaquesignalé événement dans la vue « Menaces » et les indicateurs de l’actif.
Reconnaissance des analystes
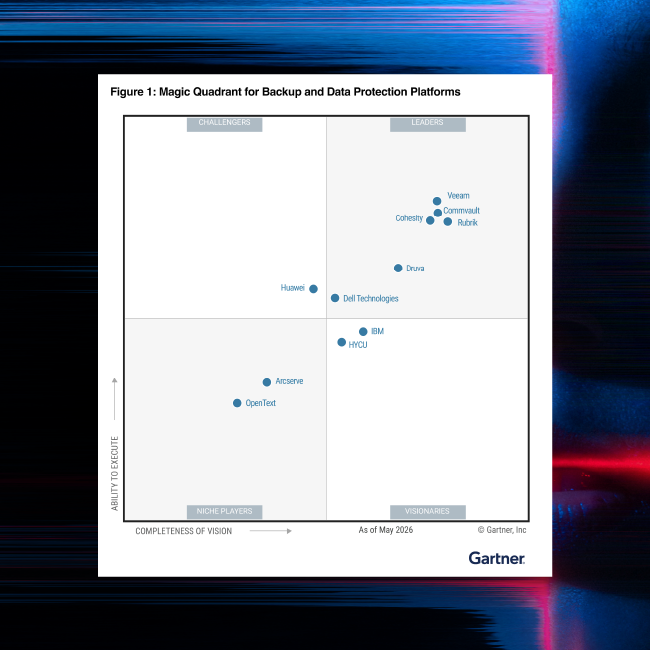
Magic Quadrant™ de Gartner®
Commvault a été nommé Leader dans le Gartner® Magic Quadrant™ pour les plateformes de sauvegarde et de protection des données pour la 15e fois consécutive et classé #1 dans 5 des 6 cas d’utilisation dans les capacités critiques.
Références comportementales
Chaque élément constitue son propre historique ; chaque sauvegarde est évaluée par rapport à celui-ci, et non par rapport à une règle générique.
Corrélation multisignal
Recherche à la fois le chiffrement en masse, les fichiers de remplacement chiffrés, la suppression définitive et les demandes de rançon.
Rapports de verdict explicables
Ce qui s’est passé, le score, les actions recommandées et les détails de la détection, téléchargeables pour chaque sauvegarde.
En lien avec cette fonctionnalité
Solution de récupération IA
Clumio CloudRecover
Une solution de Recovery conçue pour le cloud. Validée à grande échelle. Prête pour l’IA.

Restauration à l’échelle du cloud
Restaurer des milliards d’objets à un moment donné, in situ, sans créer de copies supplémentaires.
En savoir plus
Une protection étanche à l’air et immuable
Chaque copie est isolée, immuable et hors de portée de votre compte.
En savoir plus
Conçu pour les développeurs cloud
Protection renforcée intégrée au code, pilotée par une API et compatible avec l’IA.
En savoir plusNotre portée
Soutenir plus de 100 000 entreprises
Conçu pour les équipes pour lesquelles une Recovery sans faille est essentielle
“Clumio résout un problème très important pour nous : il nous offre la tranquillité d’esprit de savoir que si nous sommes victimes d’une panne catastrophique ou d’un ransomware , nous serons en mesure de reprendre le cours de nos activités.

“Lorsqu’il s’agit de traiter avec des auditeurs, Clumio facilite la collecte de tous les artefacts et informations nécessaires presque instantanément, dans un format que les auditeurs apprécient. Le temps que je consacre à cette tâche est passé de plusieurs heures à environ 15 minutes. “
Foire aux questions :
Comment savoir s’il y a des menaces dans une sauvegarde ?
Chaque sauvegarde fait l’objet d’une évaluation avant sa restauration. Le système de détection des menaces s’exécute au sein du pipeline de sauvegarde, compare chaque sauvegarde à l’historique de l’actif concerné et établit des corrélations entre plusieurs signaux avant de prendre une décision, ce qui réduit au minimum le risque que des anomalies déclenchent une fausse alerte. Chaque sauvegarde est associée à un score de risque, à un niveau de confiance et à un rapport téléchargeable indiquant quels points de restauration semblent fiables.
Quelles charges de travail la détection des menaces couvre-t-elle ?
La détection des menaces est désormais disponible pour les volumes Amazon EBS et les instances EC2, tandis qu’Amazon S3 bénéficie d’un accès en avant-première. La couverture s’étendra à Amazon S3 et à Google Cloud Storage en décembre 2026, et d’autres charges de travail devraient suivre.
Est-ce que cet outil analyse mes systèmes de production ?
Non. La détection s’effectue au sein du pipeline de sauvegarde, sur les données déjà protégées. Aucune installation n’est nécessaire sur les charges de travail, et le système est conçu pour minimiser l’impact sur les performances en production ; chaque cycle de sauvegarde constitue une occasion de détection.
Que se passe-t-il lorsqu’une sauvegarde présente un risque élevé ?
Une alerte « Menace potentielle détectée » est déclenchée ; l’événement apparaît dans la vue « Menaces » de la ressource, accompagné d’un rapport de synthèse des résultats téléchargeable, et les restaurations ultérieures à partir de ce point s’accompagnent d’un avertissement. Cet avertissement est purement informatif et n’empêche pas la restauration ; vous pouvez choisir un point de restauration valide à partir duquel effectuer la restauration.
En quoi cela diffère-t-il des alertes d’anomalie générées par d’autres outils ?
La plupart des outils se déclenchent sur la base de seuils uniques et laissent à l’analyste le soin d’évaluer la corrélation, ce qui explique pourquoi des migrations légitimes peuvent être interprétées comme de fausses alertes. La détection des menaces compare chaque ressource à son historique, exige la concordance de plusieurs signaux et renvoie un verdict par sauvegarde plutôt qu’un flux d’alertes.
évaluation des risques liés aux données
Vos cloud sont-elles menacées ?
CloudRecover vous aide à détecter les failles de sécurité liées aux données avant que des pirates ne puissent en tirer parti. Optez pour une évaluation des risques liés aux données CloudRecover afin d’identifier les menaces présentes dans votre cloud et d’obtenir une feuille de route pour renforcer votre résilience.
