A parceria de longa data da Commvault com a Microsoft nos proporcionou, mais uma vez, a oportunidade de oferecer aos nossos clientes recursos e funcionalidades de ponta. Estamos entusiasmados por termos tido a oportunidade de desenvolver esse recurso em estreita colaboração com a Microsoft, o que nos permitiu lançar nossos recursos aprimorados no Commvault Complete e no Metallic® DMaaS simultaneamente, quando os Pontos de Restauração do Azure foram disponibilizados ao público em 19 de julho de 2022.
Proteção da Commvault para máquinas virtuais do Azure
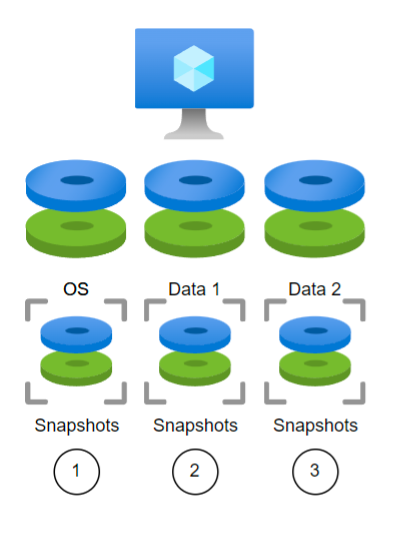
Figura 1
A Commvault sempre ofereceu opções para proteger as Máquinas Virtuais (VM) do Azure por meio de snapshots ou até mesmo da instalação de software na VM para proporcionar o recurso de reconhecimento de aplicativos. Cada recurso de disco é capturado e protegido individualmente. O processo é, por natureza, serial, pois cada solicitação de recurso precisa ser feita em sequência.
Na Figura 1, uma solicitação de backup precisaria proteger o disco do sistema operacional, depois o disco Dados 1 e, por fim, o disco Dados 2. Todos os três compõem a máquina virtual e seriam protegidos em conjunto, mas seus instantâneos podem não serem concluídos exatamente ao mesmo tempo, podendo ser necessária uma coordenação adicional com a camada de aplicativos para garantir a consistência no nível do aplicativo.
Nova funcionalidade de ponto de restauração
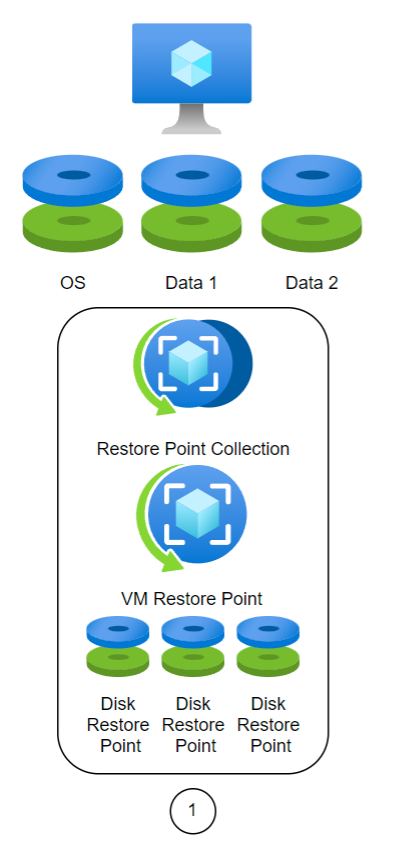
Figura 2
Com os Pontos de Restauração, a Commvault agora terá a capacidade de criar conjuntos de pontos de restauração em todos os volumes de uma VM. Ao fazer isso, o processo de restauração é simplificado, e os pontos de restauração são armazenados em um meio de armazenamento com boa relação custo-benefício. Trata-se de uma importante mudança arquitetônica na proteção de dados para a Microsoft, que o Commvault Complete e o Metallic possibilitam com apenas um clique.
No exemplo da Figura 2, uma vez criada uma coleção de pontos de restauração, a mesma VM seria protegida por meio de uma única chamada de API para criar um ponto de restauração. Cada ponto de restauração é incremental e deve ser concluído em segundos. Todos os discos dentro da VM ficam automaticamente consistentes com o ponto de restauração. Cada ponto de restauração conterá um ponto de restauração de disco para todos os discos gerenciados. O ponto de restauração de disco consiste em um snapshot desse disco. Isso reduz o processo de restauração neste exemplo de 3 etapas para 1.
Como isso é simplificado?
Aproveitar a plataforma Commvault para orquestrar a proteção de máquinas virtuais e, mais importante ainda, a Recovery dessas máquinas em escala empresarial é uma necessidade fundamental. Abandonar soluções pontuais e scripts criados internamente promove naturalmente o crescimento e reduz o tempo de inatividade. A capacidade de recuperar dezenas ou centenas de instâncias com apenas alguns cliques evita que o tempo do usuário final seja prejudicado.
Aumentar a resiliência e, ao mesmo tempo, reduzir o desperdício de tecnologia
A Commvault já oferece suporte à criação de instantâneos em grupos de recursos com auditoria de custos e marca automaticamente os recursos à medida que são criados, garantindo a precisão dos relatórios de custos. A adição dos Pontos de Restauração de VM ao nosso portfólio agora nos permite criar esses pontos de restauração em camadas de armazenamento mais econômicas e com menos redundância. Pode ser uma diferença de custo mínima, mas, na escala da nuvem, o faturamento está nos detalhes, e cada melhoria agrega valor à solução. Não há nenhuma desvantagem em aproveitar os pontos de restauração. Isso simplifica e reduz custos, ao mesmo tempo em que melhora a resiliência. Os pontos de restauração do Azure garantem que os aplicativos e o sistema operacional estejam consistentes ao criar essas coleções no nível nativo da instância.
Uma breve recapitulação
Maior eficiência de custos, melhor desempenho, maior resiliência e um design simplificado. Uma vitória retumbante! Estamos entusiasmados por termos tido a oportunidade de desenvolver esse recurso em estreita colaboração com a Microsoft e comprovar, mais uma vez, nosso compromisso em disponibilizar prontamente as mais recentes melhorias do Azure no portfólio de soluções Commvault Intelligent Data Services.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Até muito recentemente, muitas empresas estavam limitadas pela infraestrutura local, que exigia enormes data centers que precisavam ser mantidos, resfriados e protegidos. Além disso, a taxa de utilização dos servidores de propriedade das empresas é de apenas 18%, com a maioria dos data centers operando com níveis de eficiência energética inferiores a 80%. Essa subutilização tornou a infraestrutura local vulnerável à disrupção quando a nuvem surgiu. A escalabilidade sob demanda da nuvem proporcionou às empresas a capacidade de otimizar as taxas de utilização sem o incômodo de gerenciar, alimentar ou resfriar a infraestrutura. Considerando os benefícios, não é surpreendente que a migração média das empresas do ambiente local para a nuvem tenha levado a uma redução de 65% no consumo de energia e de 84% nas emissões de carbono (Accenture, The Green Behind the Cloud). Além disso, a AWS está comprometida em alimentar todas as suas operações com 100% de energia renovável até 2025, com o compromisso de atingir emissões líquidas de carbono zero até 2040. A empresa utiliza água recuperada ou reciclada para resfriamento e incorporou o carbono na construção de novos data centers em todo o mundo. E, como parceira recomendada pela AWS, a Clumio está ampliando os limites da computação ambientalmente sustentável com sua arquitetura hiperescalável sob demanda.
Soluções nativas da nuvem são fundamentais para maximizar a sustentabilidade
Seja para proteger seus dados contra ransomware, atender a requisitos de conformidade ou recuperar-se da perda de dados, os backups de dados podem ocupar uma quantidade significativa de espaço de armazenamento e aumentar o espaço ocupado pela infraestrutura, caso sejam realizados no local. As empresas devem escolher com cuidado se estiverem preocupadas em reduzir a pegada de carbono gerada por seus dados. Algumas práticas recomendadas incluem optar por um provedor de proteção de dados nativo da nuvem ou SaaS, se possível; implementar backups incrementais em vez de snapshots completos do sistema; categorizar e arquivar automaticamente os dados com base na criticidade e no uso; e, o mais importante, investir em uma plataforma projetada para escalar sob demanda. Se essas preocupações se parecem com as suas, a Clumio pode ajudar.
Como Clumio pode ajudar
Clumio é uma solução de backup nativa da nuvem, projetada com um pipeline de processamento de dados sem estado, baseado em contêineres, que utiliza funções Lambda eficientes. Isso permite adaptabilidade e escalonamento eficiente para otimizar o uso de acordo com suas políticas específicas. Contar com essa capacidade computacional escalável e com taxas de utilização mais altas pode, em última instância, levar a uma redução significativa das emissões de carbono do seu conjunto de dados, além de reduzir significativamente o TCO (economize seu dinheiro enquanto protege o planeta).
Veja por si mesmo como a primeira solução do setor para Backup and Recovery nativo da nuvem pode otimizar os indicadores de sustentabilidade da sua empresa. Agende uma demonstração e descubra como sua empresa pode estar em pleno funcionamento com o Clumio em apenas 10 minutos — sem precisar esperar pela instalação de nova infraestrutura e software.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Neste blog, você aprenderá como o Commvault Grid facilita a implementação de uma arquitetura imutável, seja como uma Appliance integrada ou como um projeto de referência para uma solução completa. Com o aumento dos ataques cibernéticos, ele oferece gerenciamento abrangente de dados em todas as cargas de trabalho para proteger seus dados por meio de cinco camadas de segurança. A Commvault oferece um conjunto híbrido de controles que atuam em conjunto para fortalecer a proteção dos dados contra ransomware, ameaças cibernéticas e agentes mal-intencionados.
O que é uma arquitetura imutável e como as organizações se beneficiam dela?
A imutabilidade é definida como a capacidade de quaisquer dados serem mantidos em um estado não fungível por um período específico de tempo. A imutabilidade dos dados pode ser alcançada por meio de vários métodos que atuam em conjunto. Uma arquitetura imutável é um modelo no qual nenhuma atualização, correção de segurança ou alteração de configuração ocorre “no local” nos sistemas de produção. Se for necessária alguma alteração, uma nova versão da arquitetura é criada e implantada em produção.
As organizações precisam de uma arquitetura imutável para garantir que seus dados estejam seguros e protegidos e, mais importante ainda, prontos sempre que for necessário restaurá-los. A imutabilidade é uma técnica comprovada, utilizada para reduzir os ataques cibernéticos aos dados de backup e garantir que as cópias de backup não sejam alteradas de forma alguma.
Commvault Grid para maior imutabilidade
O Commvault Grid facilita a implementação de uma arquitetura imutável como uma Appliance integrada ou projeto de referência para uma solução completa. Ele oferece gerenciamento abrangente de dados para todas as cargas de trabalho a partir de uma única plataforma extensível. A Commvault adota uma abordagem em várias camadas para proteger contra diversos vetores de ameaças e garantir a segurança dos dados. A arquitetura imutável da Commvault consiste em 5 camadas, que são:
Controles de E/S de armazenamento
Controles AAA do modelo Zero Trust
Reforço da infraestrutura
Isolamento com o modelo “zero trust” e isolamento físico
Validação de dados
O Commvault Grid aproveita todo o portfólio de software da Commvault, oferecendo acesso a todos os recursos, funções e integrações líderes do setor com aplicativos, bancos de dados, ambientes de nuvem pública, hipervisores, sistemas operacionais, contêineres e cargas de trabalho de última geração. Não importa onde seus dados estejam armazenados, você tem a capacidade de visualizá-los, utilizá-los e protegê-los com confiança. O Commvault Grid acelera a adoção da nuvem híbrida com uma solução integrada baseada em um sistema de controles em camadas que atuam em conjunto para fortalecer a proteção dos dados contra ransomware, ameaças cibernéticas e agentes mal-intencionados.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Exemplos de custos ocultos e variáveis do backup em nuvem
Taxas de saída
A maioria dos provedores de nuvem permite que seus usuários armazenem dados na nuvem sem nenhuma taxa. No entanto, isso não se aplica quando os dados são recuperados da nuvem. Os provedores de nuvem geralmente cobram o que é conhecido como taxas de saída sempre que os dados são recuperados.
Se sua empresa está constantemente extraindo dados da nuvem — seja para migrar ou recuperar dados —, você pode perceber como as taxas podem aumentar rapidamente e levar a custos inflacionados que são quase impossíveis de prever. As taxas de saída são consideradas uma taxa oculta, uma vez que variam de acordo com o uso e estão vinculadas a uma ação comum (recuperação de dados).
Licenças
Pode haver uma variedade de licenças necessárias, cada uma com sua própria taxa. Esses custos podem aumentar exponencialmente quando os fornecedores de backup em nuvem exigem licenças para cada uma das fontes de dados das quais você faz backup ou várias licenças por usuário — algo que você talvez só perceba quando a fatura chegar.
Instantâneos e custos de armazenamento
É comum que as empresas criem um armazenamento de longo prazo para seus dados de produção, caso precisem recuperá-los após um ataque — como um ransomware. Isso pode envolver a criação de grandes quantidades de snapshots para cada conta em um armazenamento de alto nível. Além disso, toda vez que um bloco ou arquivo é alterado, um novo snapshot é criado automaticamente. Esses snapshots são replicados entre as contas, efetivamente dobrando os custos de armazenamento de backup, que continuam a se acumular com o tempo. Os custos se agravam ainda mais quando se levam em conta os requisitos de retenção do setor, que vão além de 35 dias.
Para aumentar ainda mais a complexidade, há o fato de que é difícil avaliar quantos dos snapshots de backup em suas contas da AWS são realmente necessários. É claro que sua fatura pode mostrar quanto você está gastando em uma determinada região, mas não apresenta um nível de detalhamento sobre a idade dos snapshots ou os ativos aos quais eles estão associados.
Obtenha custos previsíveis e um TCO mais baixo com a solução de backup nativa da nuvem líder do setor
Você pode evitar gastos excessivos com a nuvem e obter controle sobre os custos de backup ao escolher uma solução de backup em nuvem com um modelo de preços simples e direto, que especifique claramente as cobranças recorrentes.
Desenvolvida nativamente na AWS, a solução de backup da Clumio oferece a escalabilidade, o desempenho, a proteção de dados e o acesso mais rápido à inovação que a nuvem possibilita, ao mesmo tempo em que evita os custos ocultos, a complexidade e a flexibilidade limitada das soluções de backup baseadas em snapshots.
Preços simplificados
O modelo de consumo “Pay-As-You-Go” da Clumio, com créditos acumuláveis, oferece às empresas uma solução simplificada e clara de backup como serviço, que garante a previsibilidade dos custos e, ao mesmo tempo, reduz o custo total de propriedade (TCO):
Transparência – Sem custos ocultos, sem taxas de licença e sem cobranças pelo tráfego de saída — além de total visibilidade do consumo de dados.
Sem complicações – Escolha entre contratos sob demanda ou por compromisso, sem necessidade de configuração.
100% SaaS – Sem infraestrutura complexa na nuvem nem software para instalar ou gerenciar.
Uma ferramenta integrada de análise de custos que oferece insights para ajudar a reduzir gastos desnecessários com a nuvem
Redução dos gastos com armazenamento
Em vez de manter snapshots do Amazon EBS, a Clumio reduz ainda mais os gastos ao armazenar os dados em um formato compactado e desduplicado no Amazon S3, reduzindo efetivamente o custo da retenção de dados do EBS a longo prazo. Isso permite que as empresas cumpram as normas de conformidade e desenvolvam estratégias de retenção com base nos requisitos comerciais e regulatórios, em vez de nos custos.
Comece a usar o Clumio
Clumio oferece mais do que apenas economia de custos. Em menos de 15 minutos, sua empresa pode:
Faça backup instantâneo dos dados da AWS em toda a sua organização com o Clumio
Proteja seus dados contra ataques de ransomware e outras ameaças maliciosas por meio de armazenamento isolado (air-gapped) com o Clumio
Atenda a objetivos variados e complexos de conformidade de dados por meio de políticas globais com o Clumio
Reduza o RTO (Tempo Objetivo de Recuperação) e garanta a continuidade dos negócios em caso de interrupção das operações com o Clumio
Descubra por si mesmo por que a Clumio é líder em inovação no setor de backup em nuvem da AWS. Comece seu teste gratuito, sem qualquer planejamento prévio e sem a necessidade de instalar nova infraestrutura ou software.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Estamos imensamente orgulhosos dessa conquista. E por que não? Estamos neste quadrante há mais tempo do que alguns de nossos concorrentes estão no mercado.
Como uma empresa voltada para a inovação, sempre nos orgulhamos de criar soluções elegantes para os seus problemas complexos, que — convenhamos — só se tornaram ainda mais difíceis nos últimos anos.
Ao lidar com aplicativos e sistemas que oscilam entre a nuvem legada e a nuvem híbrida, os CIOs e profissionais de TI de hoje enfrentam mais aplicativos e cargas de trabalho do que nunca. Tudo isso enquanto reforçam sua postura de segurança para proteger seus dados contra ransomware e impulsionam projetos de transformação empresarial com os recursos de que dispõem.
Neste momento, não é hora de arriscar com tecnologias ainda não comprovadas, diante do ambiente macroeconômico cada vez mais incerto. É hora de investir no futuro, para que você e sua organização saiam mais fortes dessa situação.
Tenho tido muitas conversas desse tipo com clientes ultimamente, muitos dos quais estão ponderando essas preocupações em relação à necessidade de um fornecedor de gerenciamento de dados em nuvem que seja confiável, inteligente e seguro. Um fornecedor que não apenas ofereça tecnologia comprovada, mas também a flexibilidade e a escalabilidade necessárias para continuar evoluindo a fim de atender às necessidades do futuro. E que tenha demonstrado, repetidamente, sua capacidade de colocar em prática uma visão.
Em seu último relatório, a Gartner destacou alguns dos pontos fortes da Commvault nessa área:
Em primeiro lugar, oferecemos suporte abrangente a cargas de trabalho, tanto no local quanto na nuvem. Isso permite que você adicione novos recursos de Backup and Recovery para sua empresa, independentemente dos aplicativos que criam e utilizam seus dados essenciais. Além disso, você pode gerenciar seus dados por meio de um único painel de controle.
Em seguida, com base nas necessidades específicas da sua empresa, você pode optar por utilizar um software de backup, uma Appliance ou software como serviço. A Commvault permite que você escolha qualquer uma dessas abordagens — ou todas elas — para equilibrar suas despesas de capital e operacionais de acordo com as necessidades da sua empresa, questões relacionadas à equipe ou até mesmo em resposta a atrasos na cadeia de suprimentos.
Por fim, nossas soluções e nosso amplo ecossistema de parceiros abrangem diversas regiões geográficas, ampliando o alcance e os recursos para empresas globais. Protegeremos seus dados onde quer que estejam ou precisem estar.
Agradecemos à Gartner pela análise rigorosa e por compartilhar suas conclusões. E, mais importante ainda, agradecemos a todos os nossos clientes e parceiros em todo o mundo que continuam a Entrustar a Commvault para proteger e gerenciar seus dados críticos. Devemos essa honra a vocês.
Baixe uma cópia do Gartner® Magic Quadrant™ 2022 para Soluções Corporativas de Backup and Recovery
Ron Miller escreveu recentemente um artigo no TechCrunch intitulado “É preciso mesmo uma comunidade para manter sua segurança na nuvem”, que me chamou bastante a atenção. Em seu artigo, Ron discutiu o modelo de responsabilidade compartilhada na nuvem e a importância de todos nós tomarmos medidas para garantir a segurança e a persistência dos nossos dados. Aprecio sua visão da comunidade de computação em nuvem como uma aldeia e a oportunidade de refletir sobre o papel de cada um nela. Como podemos ajudar uns aos outros? Como podemos tornar essa aldeia melhor?
Pensando na comunidade de computação em nuvem como uma aldeia: uma rede interdependente de indivíduos dentro de um determinado espaço. Cada membro tem suas próprias especializações, mas muitos têm necessidades que se sobrepõem, para as quais talvez não seja viável ser autossuficiente. Podemos ter, por exemplo, um agricultor, um ferreiro e um sapateiro. O agricultor não fabrica suas próprias ferramentas e sapatos, pois isso o levaria a negligenciar a fazenda. Em vez disso, ele os adquire junto ao ferreiro e ao sapateiro. Como membros da aldeia da computação em nuvem, também queremos nos concentrar em nossas especializações, aprimorando-as ao máximo, e contar com outros membros da aldeia para as demais coisas de que precisamos.
Ron parafraseia Steve Schmidt, diretor de segurança da AWS, dizendo: “A AWS é um alvo. Ela precisa lidar com milhões de eventos todos os meses, dos quais a maioria nós (consumidores da nuvem) nunca ficamos sabendo.” Com a equipe de segurança da AWS monitorando seus serviços e os “Security Guardians” integrados a cada equipe de desenvolvimento de serviços, dá para dizer com segurança que a AWS está fazendo sua parte. Mas, como afirma Steve Schmidt, os dados da AWS são alvo de agentes mal-intencionados. Então, e quanto ao resto de nós no modelo de responsabilidade compartilhada? Qual é a nossa responsabilidade e o que precisamos uns dos outros? Como afirma Ron: “A segurança é uma tarefa tão complexa que nenhuma entidade sozinha pode ser responsável por manter um sistema seguro, especialmente quando erros de usuários em qualquer nível podem deixar um sistema vulnerável a hackers astutos. É preciso haver canais de comunicação em todos os níveis da organização, com os clientes e com terceiros envolvidos.”
Medidas preventivas de segurança são parte importante da responsabilidade de todos, e há outros membros da comunidade que podem ajudar nessa parte da sua estratégia de segurança. Mas os especialistas concordam que, quando se trata de vazamentos de dados, ransomware e ameaças internas, não é uma questão de “se”, mas de “quando”. Isso torna imperativo fazer backup de seus dados fora de sua conta e do domínio de controle de acesso. A Clumio contribui de forma significativa para manter a comunidade segura, oferecendo aos seus membros proteção de dados pronta para uso, isolada fisicamente e imutável. Usamos o poder da nuvem para proporcionar escala e velocidade incríveis em uma solução segura, simples e intuitiva de Backup and Recovery, que libera seu tempo para que você possa criar suas próprias inovações. Sabemos o quanto a segurança é importante, por isso incorporamos recursos de segurança como SSO, MFA, criptografia de ponta a ponta com BYOK, controles de acesso e muito mais.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Aqui na Commvault, continuamos a colocar nossos valores em prática e a celebrar por que este é o NOSSO MOMENTO, à medida que nos conectamos, inspiramos, nos importamos e entregamos resultados… juntos!
Na semana passada, realizamos nossa reunião interna trimestral “Global Town Hall” e entregamos os prêmios “Living Our Values” do nosso CEO. Esse programa trimestral de prêmios nos ajuda a reconhecer e celebrar, em nível global, nossos Vaulters pelo trabalho incrível que realizam!
Tenho muito orgulho de anunciar os inspiradores membros da Vault que acabaram de ganhar nosso Prêmio “CEO Living Our Values” do primeiro trimestre do ano fiscal de 2023:
Equipe de Envio de Análises
Equipes da Microsoft e da Oracle
Prêmios Vivendo Nossos Valores
Se você tiver interesse em se juntar à nossa equipe e se tornar um Vaulter, acesse nosso site de Carreiras para obter mais informações.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Em uma arquitetura baseada em microsserviços para um sistema de nível empresarial como o Clumio, não é viável ter um endpoint público para cada microsserviço. Um dos principais problemas é o forte acoplamento que isso gera entre o cliente e o servidor. Além disso, cada microsserviço precisa implementar e manter os componentes comuns, como registro de logs, rastreamento e segurança (autenticação, autorização e limitação de taxa).
Um API Gateway fica entre um cliente e um servidor para atuar como proxy nas solicitações e respostas entre os dois.
Contar com um API Gateway oferece um ponto de entrada unificado para todos os clientes externos e uma estrutura que cuida de todos os elementos comuns mencionados acima. Isso também permite que cada microsserviço implemente seu próprio protocolo de comunicação, aquele que melhor atenda às suas necessidades, independentemente do Gateway.
AWS API Gateway
Além das vantagens mencionadas acima, oferecidas pelos API Gateways, também tínhamos outros requisitos que influenciaram na escolha de um deles:
Dispor de um mecanismo de integração com o API Gateway de forma que a introdução de novas APIs e a manutenção das já existentes ocorram sem atritos ou com o mínimo possível de atritos, permitindo que os desenvolvedores se concentrem principalmente em sua lógica de negócios
Como um API Gateway pode, potencialmente, ser um ponto único de falha, ele deve ser um serviço totalmente gerenciado, resiliente e altamente escalável
Suporte a WebSockets
O AWS API Gateway atende a todos esses requisitos e oferece uma boa integração com outros serviços da AWS, permitindo o desenvolvimento de soluções com base nele.
Aproveitando o AWS API Gateway
Especificação do Swagger
O Swagger oferece uma representação poderosa para APIs RESTful.
Utilizamos a ferramenta go-swagger, que é capaz de gerar uma especificação Swagger a partir de código Go anotado.
Com isso, os desenvolvedores precisam apenas anotar sua API REST de acordo com a especificação acima e deixar que nossa estrutura (mencionada mais adiante) cuide da integração dessa API com o AWS API Gateway.
Integração com o AWS API Gateway
Na Clumio, toda a nossa infraestrutura da AWS é gerenciada como código por meio doTerraform. O AWS API Gateway pode ser configurado utilizando os recursos do Terraform que ele oferece.
Utilizamos o recurso `aws_api_gateway_rest_api`, que nos permite inserir toda a especificação Swagger no AWS API Gateway. O AWS API Gateway, no entanto, não consegue processar uma especificação Swagger bruta. Ele espera que várias extensões (como x-amazon-apigateway-integration) façam parte da especificação Swagger para que possa configurar uma API sem problemas. É aí que implementamos uma estrutura que injeta as extensões necessárias em uma especificação Swagger bruta para que ela funcione com o AWS API Gateway!
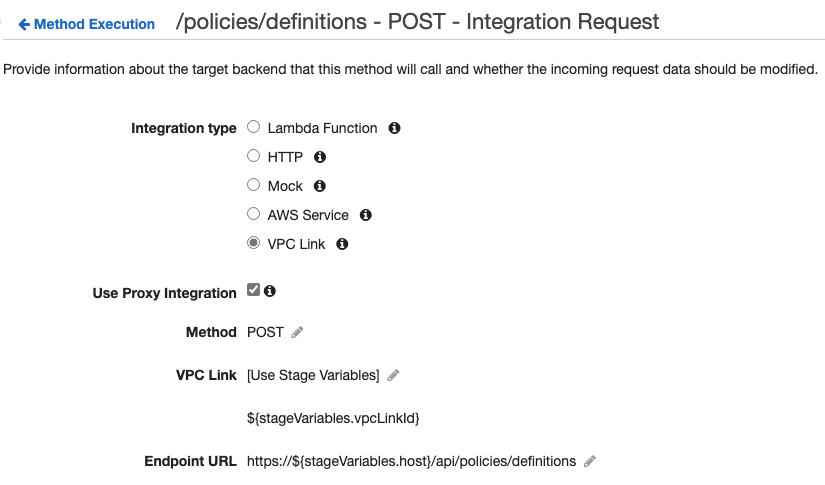
Tipo de integração do VPC Link
O AWS API Gateway oferece diversas integrações com seus servidores de back-end para atuar como proxy nas solicitações de API recebidas.
Como todos os nossos microsserviços estão vinculados a uma VPC para garantir maior segurança, utilizamos a VPC Link integração. Isso permite que o AWS API Gateway acesse pontos de extremidade de API privados dentro da VPC com segurança.
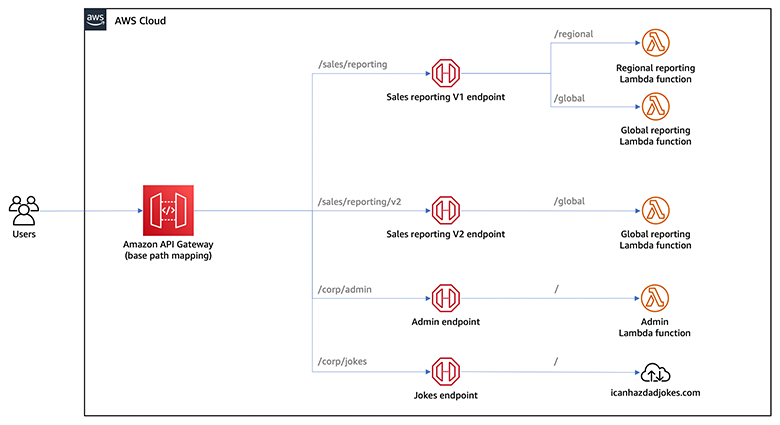
Nomes de domínio personalizados e mapeamentos de API
Por padrão, o AWS API Gateway gera um nome de domínio exclusivo para a API, algo como aabbccdd12.execute-api.us-west-2.amazonaws.com. Para uma empresa de grande porte, obviamente gostaríamos de personalizar o nome de domínio público das APIs para nossos usuários. O AWS API Gateway nos permite fazer isso por meio dos Nomes de Domínio Personalizados.
Além disso, também criamos APIs separadas no API Gateway correspondentes a alguns dos nossos caminhos mais movimentados na base de APIs. Todas essas APIs são, então, integradas por meio de mapeamentos de API, conforme mostrado abaixo. Isso nos permite escalar horizontalmente nossas APIs e, ainda assim, manter um único nome de domínio público para elas.
Lambda Authorizer, planos de uso e chaves de API
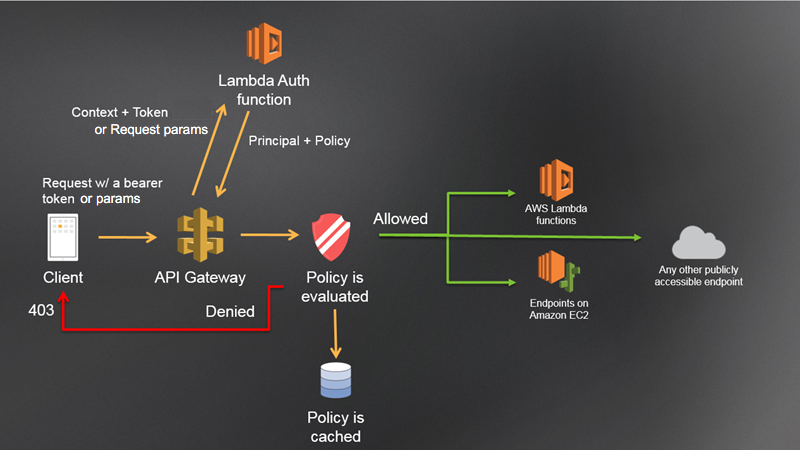
Conforme mencionado anteriormente, um dos principais casos de uso de um API Gateway é garantir a autenticação e a autorização logo no início do ciclo de vida da solicitação de API, de modo que apenas o tráfego relevante chegue aos servidores de back-end.
Implementamos um Autorizador Lambda baseado em token que espera a seguinte entrada: O authorizationToken (na forma de um JWT) pode ser usado para implementar a lógica de autenticação/autorização necessária no Autorizador Lambda, a fim de retornar a saída conforme abaixo:
A decisão de autenticação/autorização é determinada pelo valor de Effect (Allow|Deny) e a decisão de limitação de tráfego é determinada pelo identificador da chave de API em usageIdentifierKey. A chave de API deve estar associada a um Plano de Uso, que determina a cota de solicitações a ser aplicada (em termos de solicitações por segundo). Emitimos uma chave de API para cada cliente e, portanto, podemos aplicar o controle de taxa por cliente.
Outro aspecto interessante na saída é context que pode conter quaisquer pares chave-valor, conforme exigido pela aplicação. Utilizamos isso amplamente para capturar as informações do cliente, que depois passamos ao longo de todo o ciclo de vida da solicitação da API. Isso elimina a necessidade de consultar os detalhes do cliente enquanto a solicitação percorre vários microsserviços no back-end.
Conclusão
Esperamos que você tenha obtido uma visão sobre como aproveitamos o AWS API Gateway na Clumio e também uma prévia dos esforços mais amplos de engenharia que realizamos. Damos a máxima atenção à segurança, à escalabilidade e, acima de tudo, à adoção de processos que facilitem o trabalho dos desenvolvedores. Isso facilita a manutenção dos produtos à medida que amadurecemos e crescemos, ao mesmo tempo em que nos mantemos suficientemente flexíveis para acomodar novas funcionalidades.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Seja bem-vindo à transmissão ao vivo das comemorações, em que o CEO da Commvault, Sanjay Mirchandani, toca o sino de encerramento na sede da NASDAQ, na cidade de Nova York.
A transmissão está prevista para começar às 16h (horário da costa leste dos EUA) do dia 28 de julho, e uma reprise estará disponível logo em seguida. Compartilhe e acompanhe as reações usando a hashtag #Commvault nas redes sociais.
Essa sensação de realização vem acompanhada de um sentimento adicional de alívio, independentemente do tempo que levou para alcançá-la. Mas… o que isso tem a ver com o “Bring Your Own Key” (BYOK)? Continue lendo.
Na mesma linha, o serviço “Backup as a Service Cloud” da Clumio prometeu oferecer suporte ao recurso BYOK há mais de dois anos! Esse recurso permitia que os clientes criptografassem seus dados de backup usando sua própria chave de criptografia, por meio do recurso nativo Key Management Service (KMS) da Amazon Web Services (AWS).
O AWS KMS facilita aos clientes a criação e o gerenciamento de chaves criptográficas, além de permitir o controle de seu uso em uma ampla gama de serviços da AWS e em seus aplicativos.
Quando a Clumio adicionou o recurso BYOK, ela oferecia suporte às fontes de dados VMware, Microsoft 365 (M365) e AWS EC2/EBS, pois essas eram as fontes de dados compatíveis com a Clumio naquela época. No entanto, desde então, a Clumio adicionou outras fontes de dados essenciais, como S3, RDS e DynamoDB.
Com o lançamento mais recente, a Clumio incorporou recursos BYOK a todas as nossas fontes de dados críticas e, com isso, concretizou o objetivo que estabelecemos há muito tempo. E isso não para por aqui, pois continuaremos a nos empenhar para levar o BYOK também a futuras fontes de dados.
Por que os clientes se interessam pelo BYOK:
O Clumio já não criptografa todos os backups? E, se sim, por que o BYOK é necessário? É verdade que o Clumio criptografa todos os dados de backup em sua nuvem com uma chave dedicada ao cliente, e essa chave também é renovada a cada 30 dias. No entanto, em alguns casos, certos clientes têm requisitos de segurança adicionais mais rigorosos:
Como funciona a criptografia:
As chaves de bucket do AWS S3 reduziram o custo da criptografia no lado do servidor em mais de 99% e não exigem a consulta da chave a cada transação. Como a Clumio faz backup de dados com milhões de transações, ter que consultar a chave a cada transação era inviável. Com o recurso de chaves de bucket do AWS S3, a Clumio pode usar a chave BYOK do cliente como chave do bucket do Amazon S3 e criptografar todos os dados que chegam ao bucket S3 usando essa chave BYOK do cliente.
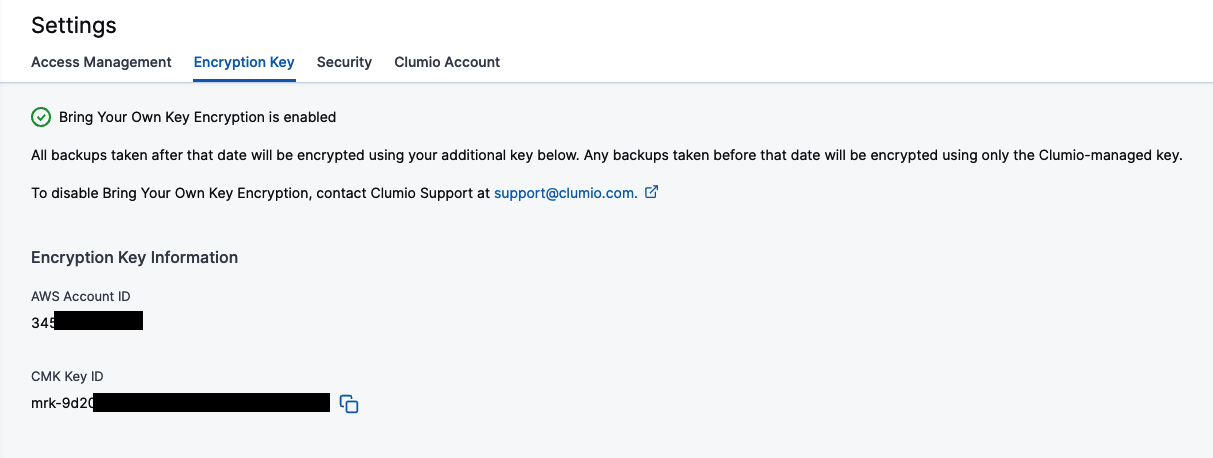
Como ativar o recurso BYOK:
Acesse “Configurações” e “Recursos de segurança” – “Chave de criptografia”. Ao acessar a página, o Clumio fornece detalhes sobre o recurso, juntamente com seus requisitos e limitações. Os clientes podem prosseguir implantando os StackSets do AWS CloudFormation em qualquer uma de suas contas da AWS onde desejarem utilizar a chave BYOK.
O motivo pelo qual o StackSets é necessário é que o Clumio precisará criar uma chave multirregional (global) e utilizá-la para criptografar backups em todas as regiões onde as fontes de dados estiverem presentes. Após a implantação bem-sucedida, os clientes podem verificar a conexão na interface do usuário do Clumio acessando a página a qualquer momento.
A marca de seleção verde na parte superior da página indica que tudo está funcionando conforme o esperado. Se, por qualquer motivo, a chave não estiver acessível, ela se transforma em um X vermelho e permite que você verifique o acesso novamente para ver se o problema foi resolvido e se tudo está funcionando normalmente.
Como verificar e auditar o Clumio Access
Uma das vantagens do recurso BYOK é que os clientes podem verificar e auditar a qualquer momento quando a Clumio acessou sua chave. Os clientes podem acessar os registros do CloudTrail e ver todos os detalhes de cada vez que a Clumio acessa sua chave, incluindo o motivo do acesso. Os clientes podem acessar a seção “Registros do CloudTrail” em sua conta da AWS, onde o AWS CloudFormation StackSet foi implantado.
No caso das chaves de buckets do S3, como elas são armazenadas em cache pelo próprio S3 da AWS, o acesso a elas pode não ocorrer em todas as transações. No entanto, as chaves são acessadas em todas as transações para backups de EC2/EBS, VMware e M365.
O que acontece quando a chave não está mais acessível:
Lembre-se disso: o BYOK oferece a possibilidade de criptografar todos os dados de backup, mas, por outro lado, se a chave for perdida, você estará em apuros! Felizmente, as chaves na AWS não são como chaves físicas e, mesmo que alguém as exclua, os clientes ainda têm 30 dias para recuperá-las. Se, por qualquer motivo, as chaves não forem recuperadas, os dados de backup ficarão inutilizáveis. Esse recurso foi concebido para servir como um mecanismo de segurança contra falhas, mas é preciso ter muito cuidado ao utilizá-lo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Entrei na Commvault logo após terminar a faculdade, no auge do boom das empresas ponto.com, em 1998. Embora tivesse outras ofertas em mãos, gostei das pessoas que conheci durante o rigoroso processo de entrevistas e me senti atraído pela oportunidade de ganhar experiência em algo que fizesse a diferença e agregasse valor real aos nossos clientes.
Oportunidades como essa não aparecem com frequência. Para mim, foi a decisão certa.
Avancemos vinte anos, até o momento em que nosso novo CEO, Sanjay Mirchandani, percebeu a oportunidade de transformar a Commvault em uma empresa de gerenciamento de dados por meio de software e SaaS. Eu não podia deixar passar essa oportunidade única na vida. Afinal, quantas vezes a gente tem a chance de começar do zero e lançar algo que transformaria tanto a empresa quanto a própria carreira?
Independentemente do resultado, não aproveitar essa oportunidade teria sido um grande arrependimento.
Não havia motivo para arrependimentos. Sanjay deu a mim e a uma pequena equipe discreta de startup uma meta ambiciosa, um pouco de financiamento e permissão para quebrar paradigmas a fim de desenvolver a melhor oferta de backup como serviço disponível. Tivemos que ser ágeis – tomar decisões, levá-las adiante, falhar rápido e nos reajustar. Juntos, lançamos nossa oferta de software como serviço Metallic dentro do prazo, ainda naquele ano. E, apenas seis trimestres depois, ela se tornou um negócio de US$ 50 milhões para a Commvault.
Para minha carreira, esse foi o impulso que eu estava procurando. Não se tratava de engenharia apenas pela engenharia em si. Estávamos projetando um produto feito sob medida para a experiência completa do cliente — desde o período de teste, passando pela integração, pela compra, pelo suporte e até a renovação. Tivemos que analisar tudo de fora para dentro, trabalhando de forma multifuncional e em conjunto com clientes e parceiros para planejar toda a jornada do usuário.
Foi um desafio incrível e extremamente gratificante. No entanto, oportunidades como essa são raras e podem ser um pouco arriscadas, pois você está se aventurando no desconhecido. Por isso, resolvi compartilhar meus conselhos para ajudá-lo a aproveitar sua próxima oportunidade profissional:
Saia da sua zona de conforto. Busque novas oportunidades além do seu cargo e até mesmo da função que você escolheu. E saiba que um pouco da “síndrome do impostor” faz bem — isso significa que você está se expandindo, crescendo e ultrapassando seus limites.
Olhe de fora para dentro. Dedique um tempo para entender a perspectiva e as expectativas das partes interessadas. Não apenas em relação ao produto em si, mas à experiência mais ampla do cliente — como o preço é definido, onde ele pode ser adquirido e como será feito o pagamento.
Não se apegue demais às suas ideias. Grandes ideias podem surgir de qualquer lugar e de qualquer pessoa, especialmente quando se trabalha de forma interfuncional. E, quando se está agindo rapidamente, suas ideias costumam ter uma validade limitada. Portanto, mantenha-se aberto, flexível e ágil.
Comunique-se o máximo possível. Tempo não é um luxo no setor de tecnologia. A comunicação é fundamental para alinhar as pessoas, as funções e a equipe de campo, a fim de que trabalhem melhor e mais rápido. Não pule essa etapa.
Adapte, mas não estrague. Numa função como essa, é comum questionar por que algo é feito de determinada maneira. Procure oportunidades para melhorar um produto ou processo, mas não o estrague (nem a pessoa por trás dele).
Tenho sorte. Entrei para uma empresa que me inspirou a buscar novas oportunidades e me deu autonomia para persegui-las. E, em muitos aspectos, estou apenas começando como diretor de tecnologia (CTO) da nossa divisão Metallic — uma jornada para a qual estou mais do que pronto. Se você ainda não encontrou essa oportunidade única na vida, meu conselho para sua carreira é: não deixe espaço para arrependimentos.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
É hora de aderir à oferta de Gerenciamento de Dados Metálicos como Serviço (DMaaS), que passou de zero para US$ 50 milhões em tempo recorde
No evento para parceiros Inspire da Microsoft, que acontecerá esta semana (19 a 21 de julho), haverá um foco significativo no gerenciamento de dados. Os dados são a força vital de qualquer organização, e as ameaças a eles são hoje maiores do que nunca.
Os clientes de hoje enfrentam desafios significativos relacionados a dados. Eles buscam especialistas confiáveis — parceiros com quem possam contar para resolver essas questões por meio de soluções inovadoras e comprovadas. Os clientes também estão cansados das soluções pontuais: precisam de uma solução para proteger alguns dados, outra para proteger outros dados — e assim por diante. Além disso, buscam soluções que comprovadamente tragam resultados — soluções que cumpram o que prometem.
Cansado de ter que gerenciar tantas soluções para lidar com os desafios de dados dos seus clientes? (Eles também estão!)
Agora, você pode ajudar a acabar com essa loucura. Com o Metallic, você conta com a tecnologia líder do setor da Commvault, em um modelo leve de entrega como SaaS. Um gerenciamento de dados corporativos comprovadamente capaz de proteger todo o patrimônio de dados dos clientes contra exclusão, corrupção e ataques. Ele capacita as empresas a proteger e gerenciar qualquer carga de trabalho — independentemente de onde ela esteja armazenada e de onde possa precisar estar no futuro — em ambientes locais, na nuvem, na nuvem híbrida, em multinuvem, em SaaS e na borda. É algo que nenhuma outra solução consegue oferecer — e é exatamente o que seus clientes precisam.
Se você deseja se tornar o parceiro preferencial e obter grandes resultados à medida que a proteção de dados se transforma, é hora de analisar a Metallic com atenção. Se você ainda não possui uma linha de negócios dedicada à proteção de dados e precisa iniciar uma, a Metallic pode ser a base da sua nova linha de negócios. Veja por quê:
O mundo da proteção e do gerenciamento de dados está migrando para o SaaS: todos os especialistas concordam que a proteção de dados está migrando rapidamente para o SaaS. Se você não estiver oferecendo soluções que atendam às necessidades dos seus clientes, corre o risco de perder sua base de clientes para alguém que o faça. Com o Metallic, a Commvault oferece a você uma solução em seu portfólio que é a melhor da categoria, a melhor em DMaaS — e muito mais. Além disso, não é necessária nenhuma infraestrutura nem suporte operacional — o Metallic oferece tudo isso aos seus clientes.
O Metallic é baseado em tecnologia comprovada e em uma visão compartilhada com a Microsoft: o Metallic é desenvolvido no Azure e é fruto de mais de 25 anos de trabalho conjunto de engenharia com a Microsoft. O Metallic é uma tecnologia comprovada — possui diversos recursos e oferece suporte à mais ampla gama de cargas de trabalho.
Recovery de ransomware começa antes mesmo de você ser comprometido: como o ÚNICO provedor de DMaaS a obter a certificação FedRAMP High In Process — em análise pelo PMO, a Metallic oferece uma abordagem reforçada e em múltiplas camadas para preservar e recuperar dados diante de um ataque. Mas vamos um passo além. Com o sistema de engano cibernético totalmente integrado, o Metallic Threatwise™ permite que você defenda ativamente seus dados no momento em que um ataque começa (e não apenas os recupere). Esses recursos exclusivos e diferenciados afastam os invasores dos dados reais e revelam imediatamente ameaças de dia zero e desconhecidas antes que ocorram criptografia, vazamento, exfiltração ou roubo. É uma proteção inigualável que você pode oferecer com a Metallic.
Você está pronto para se destacar no mercado de gerenciamento de dados, que está passando por rápidas transformações? Se sim, você está pronto para a Metallic.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
A RSE tem tudo a ver com mostrar nosso lado humano. Trata-se de demonstrar como nos importamos de verdade com nossa empresa, nosso planeta e, acima de tudo, com nosso pessoal! Todos sabemos que, nos últimos anos, a importância do cuidado, do apoio e da construção de um mundo melhor nunca esteve tão em evidência. Fazer a diferença e causar impacto são elementos centrais da cultura da Commvault, e estamos mais fortes do que nunca… juntos!
Nossos valores – conectamos, inspiramos, nos importamos e cumprimos – estão na essência de tudo o que fazemos. Esses princípios orientadores moldam nossas interações diárias uns com os outros e com nossas comunidades, alimentam nossa paixão pela excelência técnica e pelo atendimento excepcional ao cliente, e sustentam nosso compromisso abrangente com negócios responsáveis, sustentáveis e éticos. Seja ajudando nossos clientes a gerenciar seus dados de forma mais sustentável, apoiando o desenvolvimento e a inclusão de nossa força de trabalho global ou retribuindo às nossas comunidades, continuamos a priorizar nossas partes interessadas e a tratar a sustentabilidade de longo prazo como um requisito inegociável para a condução de nossos negócios.
Construir um presente e um futuro melhores está no cerne da nossa identidade. E, com a inovação no centro de tudo o que fazemos, continuamos a impulsionar novas iniciativas de sustentabilidade para avançar em nosso progresso em 2022 e nos anos seguintes.
Estou muito orgulhoso de ver todos os esforços incríveis dos nossos “Vaulters” refletidos no relatório deste ano. Teremos mais novidades sobre nossas iniciativas de responsabilidade social corporativa, então fiquem ligados!
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
As ameaças de ransomware continuam dominando as manchetes — e por um bom motivo.
A boa notícia é que você pode fortalecer a resiliência e a postura de segurança da sua organização e ficar um passo à frente do ransomware por meio de práticas recomendadas proativas de segurança de dados.
Afinal, as medidas que você toma hoje para se proteger e se defender contra ameaças podem determinar a rapidez com que sua organização poderá retomar as operações normais de negócios caso seja vítima de um ataque de ransomware. Para obter uma proteção abrangente contra ameaças cibernéticas, é preciso investir de forma proativa em medidas preventivas de segurança, a fim de manter os dados seguros e recuperáveis em caso de ataques.
Siga estas cinco práticas recomendadas para implementar uma estratégia sólida de Readiness contra ransomware.
Tenha um plano de segurança em várias camadas
Com ameaças de ransomware se tornando cada vez mais sofisticadas, uma abordagem em várias camadas para proteger seus dados ajuda significativamente a reduzir o risco para sua organização. A Commvault acredita que uma estrutura de segurança em várias camadas, capaz de proteger, detectar e recuperar, é a melhor abordagem para proteger e se recuperar de ataques de ransomware. Embora a média seja de 21 dias de inatividade, temos visto organizações retomarem suas operações em apenas dois dias ao adotarem uma abordagem de segurança em várias camadas.
Conheça a abordagem em várias camadas da Commvault para proteger, detectar e se recuperar de ameaças cibernéticas. Saiba mais >
Controle quem tem acesso
A proteção eficaz de dados começa com uma base sólida. Protocolos de segurança reforçados, como autenticação multifatorial, criptografia avançada de dados e controles de acesso de usuários com modelo “zero-trust”, impedem o acesso não autorizado a sistemas e dados. Com a Commvault, você pode identificar a exposição a riscos e o status de cobertura a partir de um único console de gerenciamento em todo o seu ambiente.
Assista a este vídeo para ver como a Commvault oferece controles de segurança de dados.
https://play.vidyard.com/xqQA12tnxA4dNEmSAgDj9P
Isolamento e espaço de ar
O isolamento de dados por meio de técnicas de “air gap” pode reduzir a exposição dos dados de backup a malware e outras vulnerabilidades. A Commvault sugere a implementação de uma estratégia de backup 3-2-1 para maior proteção contra ransomware: 3 cópias dos seus dados, em 2 tipos diferentes de mídia, com 1 cópia fora do local. Utilize suas iniciativas “cloud first” não apenas para os dados primários, mas também para proteger seus backups. A Commvault oferece uma abordagem modernizada para o “air gap” que não só é simples, mas também proporciona o nível máximo de segurança necessário para proteger contra ameaças de propagação lateral.
https://play.vidyard.com/i7Y7ACrZYzaSXEXkyBzibq
Segmente suas redes
Se um ataque cibernético for bem-sucedido, não conceda às ameaças externas acesso ilimitado a toda a sua rede. Divida sua rede em segmentos menores para impedir o movimento lateral e o comprometimento de seus dados essenciais para os negócios. A Commvault aprimora sua estratégia de segurança, oferecendo a flexibilidade de adicionar rapidamente armazenamento em nuvem por meio doMetallic® Recovery Reserve™. Com o Metallic® Recovery Reserve™, você pode implementar facilmente um local de armazenamento em nuvem externo, fornecendo uma cópia virtual isolada e imutável dos seus dados para atender à regra de armazenamento de backup 3-2-1 e proteger seus dados contra ataques cibernéticos.
Melhorar a Postura de Segurança
É necessário ter a capacidade de identificar ameaças antes que elas afetem seus negócios. A Commvault oferece visibilidade e gerenciamento centralizados por meio de uma única plataforma unificada, com painéis de segurança e alertas para identificar rapidamente a exposição a riscos, detectar atividades suspeitas e retomar as operações comerciais. O Painel de Avaliação de Integridade de Segurança da Commvault oferece um único local para que os administradores de TI reforcem rapidamente a postura de segurança, identifiquem riscos em tempo real, tomem medidas corretivas e recuperem dados com rapidez.
As soluções de proteção contra ransomware da Commvault são baseadas na agilidade, na inovação e na rápida execução para ajudá-lo a estar sempre um passo à frente do ransomware. Com a Commvault, você tem à sua disposição as Features mais robustas de gerenciamento de dados para garantir que seus dados permaneçam seguros e resilientes, mantendo sua empresa preparada contra o ransomware.
Quer saber mais sobre como proteger os dados da sua empresa para evitar virar manchete? Leia como cinco organizações foram atacadas, como se recuperaram e quais lições aprenderam. Leia Agora >
Fred é o vice-presidente de Tecnologia da BioPlus Specialty Pharmacy, a maior farmácia especializada do país que não opera como plano de saúde. A empresa possui lojas físicas em seis estados e está licenciada para dispensar receitas em todos os 50, contando com mais de 500 funcionários. A BioPlus introduziu uma garantia de aceitação em 2 horas, uma garantia de prontidão para envio em 2 dias e renovações de receitas online com apenas 2 cliques.
A dor antes da nuvem
Ao operar em um ambiente local, a equipe de TI da BioPlus estava sempre tentando recuperar o atraso. Eles sentiam que estavam cronicamente atrasados, já que a empresa crescia mais rápido do que a equipe conseguia adicionar servidores, tecnologias e soluções. Sabiam que precisavam migrar para a nuvem para dar suporte ao seu crescimento de forma mais eficaz. A BioPlus atua em um setor altamente regulamentado, sujeito às normas de conformidade da HIPAA, do Medicare e da PCI; além disso, é sabido que a área médica é um alvo privilegiado de ataques de ransomware. Diante dessas realidades, eles sabiam que a proteção de dados era de extrema importância e escolheram a Clumio para ajudar a atender a essa necessidade.
Escalabilidade ilimitada para um crescimento ilimitado dos negócios
Depois que a BioPlus decidiu migrar seu ambiente do local para a nuvem, essa jornada levou cerca de 11 meses. Após analisar todas as opções, a empresa escolheu a AWS porque considerou que esses serviços seriam os mais adequados para apoiar a promessa da marca BioPlus e a rapidez na prestação de serviços. A empresa precisava de recursos praticamente ilimitados para possibilitar o crescimento e a escalabilidade à medida que se expandia para novos mercados. Outro fator muito importante foi a segurança e a conformidade da AWS. Dados os critérios de decisão da BioPlus para seu ambiente em nuvem, não é surpresa que tenham escolhido a Clumio como provedora de proteção de dados. Fred adorou o fato de que a escalabilidade infinita da Clumio significava que ele não precisaria se preocupar com o backup acompanhar o crescimento. Especialmente considerando que dados de pacientes, como prontuários e exames laboratoriais, tendem a crescer exponencialmente. A elasticidade da Clumio foi e continua sendo fundamental para possibilitar o crescimento e o sucesso da BioPlus.
Desafios relacionados à proteção de dados
Se havia uma coisa certa, era que Fred sabia que os dados precisavam estar seguros, e gostou do fato de o Clumio ter sido desenvolvido com a segurança como prioridade, do início ao fim. Além disso, ele precisava levar em conta os requisitos de retenção de longo prazo para os prontuários dos pacientes. A HIPAA exige 6 anos, e o CMS exige 10 anos para prestadores do Medicare. A HIPAA também exige que os dados de backup estejam isolados fisicamente (air-gapped). Como a BioPlus processa pagamentos, ela também está sujeita à norma PCI, que exige criptografia de ponta a ponta. A Clumio atende a todas essas necessidades.
Descobrindo ainda mais benefícios no Clumio
Fred e seus colegas da BioPlus já estavam muito entusiasmados com tudo o que a Clumio oferecia, mas houve alguns fatores adicionais impressionantes que realmente selaram o acordo. O primeiro foi a rapidez na implementação. A BioPlus conseguiu ter seus backups da Clumio totalmente operacionais em menos de uma semana após a assinatura do contrato. Eles também precisavam de tempos de recuperação rápidos e da capacidade de restaurar arquivos individuais. Por fim, o fato de a Clumio ter feito tudo isso com a simplicidade do SaaS significava que a equipe de Fred poderia se concentrar em suas muitas outras tarefas. Além disso, a Clumio proporcionou a Fred uma economia de cerca de 20% em comparação com as outras soluções que ele considerou. Naturalmente, esse foi um benefício muito bem-vindo.
Mais detalhes no webinar sob demanda
Na gravação, Fred e Jeff abordam com muito mais detalhes todos os pontos mencionados acima e respondem às perguntas do público sobre a rotação de chaves de criptografia, o futuro da tecnologia na área da saúde e da farmácia, a migração de aplicativos legados essenciais para a nuvem e muito mais. Se tudo isso lhe parecer interessante…
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Todos nós já ouvimos falar do ditado: “A única constante na vida é a mudança”. Essas palavras soam especialmente verdadeiras para nossos clientes hoje em dia, à medida que eles lidam com as crescentes mudanças nos ambientes híbridos de TI e multicloud, enquanto enfrentam ameaças cibernéticas ao longo de todo o caminho.
Na Commvault, enxergamos claramente as necessidades desses clientes — e é por isso que aprimoramos não apenas nossas soluções, mas também nossas parcerias, para ajudar esses clientes a atravessar com segurança esse mar de mudanças. A notícia de hoje sobre a ampliação de nossa parceria com a Oracle é um exemplo perfeito de como a Commvault ajuda os clientes a se orientar em meio às tendências e aos mercados em constante mudança, com um compromisso inabalável com a mesma tranquilidade que sempre lhes proporcionamos.
Commvault e Oracle: uma história de 25 anos de integração
A Commvault vem, há muito tempo, apoiando os clientes da Oracle na proteção dos ativos mais valiosos de suas empresas – seus dados Oracle. Temos mais de 3.000 clientes em comum, número que cresce a cada ano, e a quantidade de dados Oracle que protegemos cresceu mais de 30% em relação ao ano anterior.
Atualmente, mais de 400 mil clientes contam com a Oracle para administrar seus negócios. Como muitas dessas empresas estão acelerando sua própria adoção da nuvem e migrando para a OCI, elas têm uma necessidade natural de soluções ágeis em nuvem para garantir sua segurança ao longo dessa jornada.
À medida que a Oracle acelerava seus próprios negócios em nuvem, levando o poder da OCI à sua base de clientes, a Commvault acompanhou esse ritmo. Em 2017, a Commvault reforçou nosso apoio aos clientes da Oracle que estavam migrando para a OCI, por meio do nosso software Commvault Complete. Dois anos depois, lançamos o Metallic SaaS – que cresceu rapidamente e se tornou o padrão de excelência em gerenciamento de dados como serviço. Com o anúncio de hoje, os clientes da Oracle que precisam de todos os benefícios de uma solução fornecida por SaaS agora podem aproveitar o poder do Metallic com a OCI para proteger seus dados no local e na nuvem. Estamos entusiasmados com essa evolução natural de nossa parceria para atender aos clientes onde eles estão, com as soluções SaaS mais inovadoras e flexíveis do nosso setor.
Na verdade, o Metallic é a única solução DMaaS que oferece proteção no Azure, na AWS e na OCI.
Um compromisso comum com a inovação em nuvem e o suporte às empresas
A Oracle possui o conjunto mais amplo e abrangente de aplicativos em nuvem, enquanto a OCI continua a crescer. Ao mesmo tempo, o Metallic SaaS atingiu um ponto de inflexão de hipercrescimento, tendo alcançado 50 milhões de ARR em apenas 6 trimestres. À medida que nossas duas empresas acompanham os clientes para auxiliá-los em suas jornadas para a nuvem, oferecemos uma oportunidade única à base instalada da Oracle: proteger as cargas de trabalho tradicionais à medida que adotam a nuvem.
Hoje, nosso portfólio de SaaS da Metallic se expande para incluir suporte a novas cargas de trabalho do Oracle Cloud — com VMs da OCI e o Oracle Container Engine (OKE) —, além do suporte já existente para bancos de dados Oracle em execução no local ou em VMs na nuvem, enquanto os clientes da Oracle podem optar por enviar cópias de backup isoladas fisicamente para a OCI utilizando o Metallic Recovery Reserve.
Talvez a mudança não seja a única constante — o que também permanece inalterado é a nossa promessa aos clientes de que eles podem contar com a Commvault para manter seus dados sempre seguros e recuperáveis, independentemente do que esteja por trás disso tudo. Com as notícias de hoje, temos o prazer de continuar cumprindo essas promessas para os clientes da Oracle em todo o mundo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Os ataques de ransomware aumentaram 13% — mais do que nos últimos cinco anos somados.1 Sessenta por cento dos líderes de segurança da informação concordam que as ameaças de ransomware devem receber a mesma prioridade que o terrorismo.2 Um ataque à segurança cibernética afetará sua organização. Tudo se resume a quão bem você se preparou para a Recovery cibernética.
Sua organização e seus funcionários estão preparados para um ataque cibernético?
Suas equipes conhecem suas funções e vão trabalhar em conjunto?
Quem tem autoridade ou poder de decisão para tomar decisões urgentes, como desligar servidores ou redes?
Como executivo, os líderes da sua empresa estão em sintonia? E como você vai mantê-los informados?
Estratégia de Perda Zero
Imagine se você fosse vítima de um ataque de ransomware hoje. Você ainda teria um emprego ou uma empresa amanhã? Você precisa de uma solução que vá além dos princípios de Zero Trust para planejar, gerenciar e reduzir melhor o impacto de um ataque de ransomware — apresentamos a Estratégia Zero Loss, baseada nos princípios de Zero Trust e implementada por meio de uma estrutura de segurança em várias camadas para proteção e Recovery consistentes e automatizadas dos dados. Com a Commvault, proteja o que mais importa por meio da mais ampla cobertura de cargas de trabalho, garantindo maior proteção de dados e Recovery rápido em plataformas de nuvem e armazenamento, tudo isso por meio de uma experiência unificada para o cliente, ajudando você a permanecer vigilante contra ameaças cibernéticas. A Estratégia Zero Loss oferece:
Visibilidade completa dos dados
Detecte ameaças antes que elas afetem totalmente seus dados. Com uma única plataforma de gerenciamento, identifique dados confidenciais e essenciais para os negócios, reduza sua superfície de ataque e minimize a exposição a riscos.
A mais ampla proteção contra cargas de trabalho
Proteja o que mais importa. A Commvault abrange a mais ampla gama de cargas de trabalho, desde as tradicionais em ambiente local até a nuvem híbrida e aplicativos SaaS; também oferecemos suporte à integração nativa com a nuvem, de modo que, à medida que sua organização e seus dados crescem, podemos ajudá-lo a expandir com facilidade.
Resposta mais rápida da empresa
Rapidez e precisão são essenciais para responder a um ataque de ransomware. Ao consolidar a proteção de dados em um único painel, o Commvault Command Center™ proporciona à sua organização maior produtividade e eficiência.
Princípios do Zero Trust
Confie, mas verifique. As organizações precisam seguir os princípios do modelo “zero trust” para garantir que as ameaças cibernéticas não tenham acesso ilimitado às suas redes. Isso é fundamental para uma boa higiene cibernética em qualquer organização.
A Estratégia de Perda Zero baseia-se nos princípios de Confiança Zero e é implementada por meio de uma estrutura de segurança em várias camadas. A Commvault utiliza esses princípios como base para a Estratégia de Perda Zero. Oferecemos várias camadas de controles de autenticação para impedir que agentes mal-intencionados, ameaças internas e até mesmo acidentes não intencionais excluam os dados de backup.
Proteção de segurança em várias camadas da Commvault
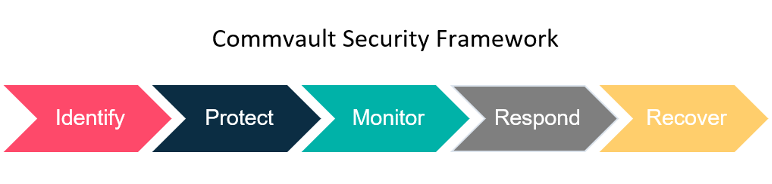
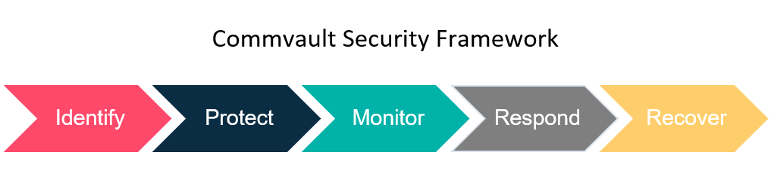
Muitos especialistas recomendam adotar uma estratégia em camadas contra malware e ransomware. A Commvault incorporou esses recursos de segurança ao nosso software e às nossas políticas de proteção de dados, sem onerar o gerenciamento com custos adicionais. A plataforma de proteção e gerenciamento de dados da Commvault inclui cinco camadas de segurança:
Identificar e mitigar riscos aos dados de backup em uma única interface
Proteja-se aplicando controles de segurança baseados em padrões líderes do setor
Monitorar ransomware, ameaças internas e outras ameaças
Responda e tome medidas em relação às ameaças, além de validar continuamente os dados de backup
Recupere dados rapidamente em diversos ambientes locais, na nuvem e híbridos
Implementar um plano de ação
Para ajudá-lo a proteger e gerenciar melhor seus dados, manter operações comerciais saudáveis e gerenciar riscos, você precisa de uma abordagem que reúna suas equipes de gerenciamento de dados, equipes de segurança e partes interessadas. Você precisa de uma estratégia que o ajude a estar mais bem preparado e a ter a capacidade de se recuperar rapidamente caso ocorra um ataque cibernético.
Elabore um plano de resposta a incidentes e teste, teste, teste
Certifique-se de contar com a equipe, os fornecedores, os processos e a tecnologia adequados
Siga a estrutura de segurança em várias camadas do NIST: identificar, proteger, monitorar, responder e recuperar, a fim de sanar as falhas de segurança que possam existir em sua infraestrutura
Siga os princípios do Zero Trust para verificar os usuários que já estão dentro do seu perímetro
Utilize um sistema de gerenciamento centralizado, em vez de vários pontos de produtos, para facilitar a visibilidade de todos os seus dados
Elimine brechas em seu ambiente por meio de isolamento físico, honeypots e redes isoladas
Certifique-se de que seu provedor de proteção de dados possa se adaptar facilmente às suas necessidades em constante evolução e de que você tenha opções flexíveis de restauração para uma Recovery rápida. Você precisa de uma abordagem abrangente, não de uma complexa. Saiba mais sobre a Estratégia de Perda Zero e sobre proteção e Recovery contra ransomware.
Referências
1. InfoSecuity, Benjamin David, “Ataques de ransomware aumentam a um ritmo ‘alarmante’”, maio de 2022 – 2. TechRadarPro, Anthony Spadafora, “Profissionais de TI consideram o ransomware tão grave quanto o terrorismo”, janeiro de 2022.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Como você está protegendo seus dados contra um ataque de ransomware ou um desastre natural? Qual é o seu plano de Recovery? Seu plano de Recovery de desastres é o mesmo que seu plano de Recovery cibernético? As medidas que você toma para proteger seus dados podem ser as mesmas, mas seus esforços de Recovery podem variar. Ambos os tipos de desastres podem ser devastadores para sua empresa, mas o que é fundamental é a Recovery. O custo médio do tempo de inatividade para grandes empresas é superior a US$ 11.600 por minuto,¹ e 40% a 60% das pequenas empresas não reabrem após a perda de dados.² Portanto, a maneira como você encara a Recovery é importante.
A Gartner define um ataque de ransomware como “extorsão cibernética que ocorre quando um software malicioso se infiltra em sistemas de computador e criptografa dados, mantendo-os como reféns até que a vítima pague um resgate”.³ Um ataque cibernético é muito diferente de um desastre natural. Nesse caso, seus dados são invadidos intencionalmente. Criminosos obtiveram acesso de forma proativa e instalaram malware em seu ambiente, bloqueando seus sistemas, sequestrando dados críticos e exigindo resgate. Estima-se que um ataque de ransomware ocorra a cada 11 segundos.4
O que é um desastre natural?
Quando ocorre um desastre, como uma enchente, um terremoto, um incêndio ou uma tempestade, seus ambientes de dados são desativados inadvertidamente ou até mesmo destruídos. Nesse caso, seus dados não são invadidos intencionalmente. Em 2021, ocorreram 401 desastres naturais em todo o mundo.5
O que é recuperação de desastres?
Recovery de desastres é a capacidade de restabelecer o acesso e a funcionalidade de sistemas de dados críticos e da infraestrutura de TI o mais rápido possível após a ocorrência de um desastre natural. Ela depende da replicação de dados a partir de um local externo ou de um ambiente em nuvem, onde os dados são armazenados em backup e não são afetados pelo desastre natural. Em uma situação de Recovery de desastres, o objetivo é restaurar as operações comerciais de forma eficiente, com tempo de inatividade mínimo e sem perda de dados, uma vez que a Readiness dos dados para uso comercial é considerada pré-qualificada para a recuperação. Em uma situação de recuperação de desastres, seus esforços se concentram na eficiência da restauração das operações.
O que é a recuperação cibernética?
Cyber Recovery tem como objetivo proporcionar a capacidade de restabelecer o acesso e a funcionalidade de sistemas de dados críticos e da infraestrutura de TI o mais rápido possível após a ocorrência de um ataque cibernético, como um ransomware. Em uma situação de Recovery cibernética, seus objetivos são fazer com que sua empresa volte a operar a partir de uma cópia de dados isolada e imutável, o que garante a integridade dos dados. Soluções de proteção de dados com a implementação de uma arquitetura de confiança zero garantem uma abordagem de defesa em camadas, mesmo para o seu ambiente de backup. No entanto, “ver para crer”, e é aqui que é importante garantir que você esteja validando frequentemente a Readiness dos dados para os negócios como parte dos exercícios simulados de Recovery cibernética. Isso pode ser alcançado por meio da validação dos dados por aplicativos, utilizando scripts personalizados em um ambiente sandbox isolado da rede. Ao fazer isso, você pode evitar qualquer possível reinfecção do ambiente e, assim, conter o “raio de impacto” após um ataque.
Quais são as diferenças entre a Recovery cibernética e a Recovery de desastres?
A recuperação cibernética e a recuperação de desastres são diferentes. Na recuperação de desastres, o foco está no Tempo Médio de Recuperação (MTTR) das operações e no bom funcionamento dos negócios. No melhor cenário de recuperação de desastres, os dados não são comprometidos. Já na recuperação cibernética, o que está em jogo é a sobrevivência da sua empresa, com foco em dados, aplicativos, infraestrutura e muito mais.
Características da Recovery de desastres versus a Recovery cibernética
Recuperação de Desastres
Recuperação cibernética
Requisito principal
Meios rápidos para a Recovery das operações comerciais com tempo de inatividade mínimo. Normalmente, presume-se que não haja perda de dados.
Recovery rápida dos negócios e de seus dados, sem perda de dados, e com a garantia de que os dados não foram manipulados ou adulterados.
Objetivo de Recovery esperado
Recovery até o ponto no tempo mais próximo.
Recovery até o ponto no tempo mais próximo a partir de uma cópia imutável isolada fisicamente.
Ferramentas utilizadas
Normalmente, são necessárias ferramentas de replicação para auxiliar na replicação de dados entre sites e locais, complementadas por orquestração para facilitar operações contínuas de failover e failback
Requer uma série de ferramentas e processos para confirmar que os dados não foram manipulados, visando a proteção de aplicativos e redes, o uso de soluções do ecossistema SIEM/SOAR para análise forense e análise de dados, além de ferramentas de monitoramento de rede.
Frequência de testes do manual de Recovery
Normalmente, uma vez a cada seis meses a um ano.
Com a maior frequência possível para validar a Readiness dos dados para os negócios. Os exercícios incluem processos que envolvem equipes de resposta a incidentes (IRT), departamentos jurídico, corporativo, de relações públicas, de comunicação, de seguros de terceiros e de TI. Esses exercícios simulados ajudam a minimizar o tempo de inatividade durante momentos de crise, de modo que se tornem uma memória muscular coletiva quando se trata de Recovery.
O que é um plano de resposta a incidentes?
Vocês têm um plano de resposta a incidentes? A sua organização e seus funcionários estão preparados para um ataque de ransomware ou um desastre natural?
Todas as equipes envolvidas devem ser capazes de desempenhar seu papel no processo de Recovery cibernética de maneira eficaz
Elas devem ser capazes de colocar os planos em prática e ter permissão para executá-los caso algo aconteça. Durante um ataque real, não se quer que as equipes fiquem se culpando mutuamente sobre quem é responsável por quê. Isso costuma ser chamado de “Colisão de TI”, o que pode afetar significativamente a capacidade de uma organização de responder a uma crise cibernética com eficiência. Garantir que todas as principais partes interessadas e equipes tenham as permissões corretas assegura que possam tomar decisões rápidas com autoridade — e isso pode ser alcançado quando as equipes recebem, normalmente, pré-autorização para realizar as ações prescritas. A latência induzida por processos no exercício de Recovery pode ser eliminada sem a necessidade de acordar as pessoas de madrugada e colocá-las em uma chamada no Zoom para receber autorização.
Quanto aos executivos de nível C, os líderes da sua empresa estão em sintonia? Quantas unidades de negócios e parceiros diferentes precisam estar envolvidos em um plano de resposta a incidentes? Você está preocupado com as consequências para os acionistas no caso de um ataque de ransomware?
É importante que os executivos realizem uma análise de impacto nos negócios de todo o ambiente, incluindo PPT (Pessoas, Processos e Tecnologia), para avaliar o impacto geral do tempo de inatividade após um incidente cibernético.
Identifique o que deve fazer parte do plano de recuperação cibernética.
Identifique as equipes com as quais é necessário entrar em contato, como equipes de segurança, equipes de resposta a incidentes (IRT) e parceiros de seguro cibernético, bem como equipes de proteção de dados, pois todas precisam trabalhar em estreita coordenação para que o exercício de Recovery cibernético seja eficaz.
É preciso definir processos detalhados que devem ser seguidos durante um ataque de ransomware.
Por fim, pratique, pratique, pratique até que se torne uma memória muscular coletiva, para que seja possível agir com o mínimo de atritos durante uma resposta real a uma crise.
Quais são os tipos de ataques cibernéticos?
É fácil supor que todos os ransomwares sejam semelhantes, e não é incomum pensar que existe uma solução única para todos em termos de prevenção e preparação. No entanto, como cada tipo de ransomware geralmente é desenvolvido para atacar redes específicas e diferentes, eles podem apresentar formas de operação muito distintas. É essencial compreender os diferentes tipos atualmente em uso (lembrando que os invasores são capazes de combinar vários tipos de ransomware).
A eficácia da proteção contra qualquer ataque de ransomware está na sua estratégia de defesa, especialmente diante do aumento dos vetores de ataque “zero-day”, para os quais não há táticas, técnicas ou procedimentos (TTP) conhecidos.
Seis tipos de ransomware:
CryptoWall – é responsável por uma alta porcentagem dos ataques de ransomware. Normalmente, o CryptoWall é usado para atacar alvos por meio de e-mails de phishing. O vírus de ransomware WannaCry é um derivado da família Crypto e esteve no centro dos maiores ataques cibernéticos já perpetrados. Infelizmente, os criadores do CryptoWall continuam lançando novas versões projetadas para contornar as proteções de segurança.
Locky – como o próprio nome indica, o Locky faz exatamente o que seu nome sugere (bloqueia o acesso aos arquivos e os substitui por arquivos com a extensão .lockey). No entanto, seu nome não reflete o aspecto mais prejudicial desse tipo de ransomware: sua velocidade. O Locky se destaca por se espalhar para outros arquivos pela rede mais rapidamente do que outras variantes de ransomware.
Crysis – leva os ataques a dados a um novo patamar, chegando a sequestrar seus dados e transferi-los para um novo local virtual. A importância desse aspecto do ataque reside no fato de que ele se qualifica como uma violação de dados caso sua empresa trabalhe com dados pessoais; as organizações devem entrar em contato com qualquer pessoa que possa ter informações em sua rede para manter a conformidade com as diretrizes locais, estaduais e federais.
SamSam – ataca servidores de aplicativos WildFly sem patch na parte da rede exposta à Internet. Uma vez dentro da rede, o ransomware procura outros sistemas para atacar.
O Cerber – ataca os processos do servidor de banco de dados para obter acesso, em vez de atacar diretamente os arquivos. Seus criadores vendem o software de ransomware a criminosos em troca de uma parte do resgate arrecadado, ou seja, Ransomware como Serviço (RaaS).
Maze – é uma variante de ransomware que representa a tendência conhecida como “leakware”. Após a criptografia dos dados, os criminosos ameaçam vazar os dados privados resgatados na dark web, a menos que o resgate seja pago.
A proteção contra ransomware deve estar na vanguarda dos esforços de segurança das organizações.
Como o ransomware se espalha?
A engenharia social é uma tática fundamental utilizada por cibercriminosos para induzir usuários desavisados a baixar ou clicar em um link ou site fraudulento. O ransomware costuma ser disseminado por meio de mensagens de phishing por e-mail contendo links maliciosos ou por download automático, o que ocorre quando um usuário acessa, sem intenção, um site contaminado, e o malware é baixado para o computador ou dispositivo móvel do usuário. Uma vez dentro do ambiente de TI, os vetores de ameaça se movem lateralmente pela rede até serem detectados. A dinâmica de um ataque de ransomware geralmente consiste em se mover por meio de dados não estruturados para permanecer indetectável pelo maior tempo possível. Até recentemente, sabia-se que o malware e os vetores de ameaça podiam permanecer latentes em um ambiente por até 300 dias, enquanto criptografavam gradualmente conjuntos de dados e causavam estragos generalizados.
No entanto, com os ataques mais recentes, observamos que os vetores de ameaça são capazes de invadir os sistemas e causar destruição instantânea e em grande escala por meio de exclusões em massa ou criptografia. A velocidade desses ataques não permite que as equipes respondam com rapidez suficiente. Portanto, é fundamental garantir que o ambiente de proteção de dados esteja protegido desde o primeiro dia contra ataques de qualquer magnitude. Os profissionais de segurança devem contar com cópias de backup “isoladas fisicamente e imutáveis” como sua garantia.
Como a Commvault combate o ransomware
A proteção e Recovery de dados da Commvault podem ser um componente valioso da sua estratégia contra ransomware. A segurança em múltiplas camadas da Commvault é construída com base nos princípios de “zero trust” e na estrutura de segurança cibernética do Instituto Nacional de Padrões e Tecnologia (NIST) para proteger os dados e permitir uma recuperação rápida em caso de um ataque de ransomware. A Commvault ajuda a proteger e isolar seus dados, oferece monitoramento proativo e alertas, além de possibilitar restaurações rápidas. Tecnologias avançadas impulsionadas por inteligência artificial e aprendizado de máquina, incluindo honeypots, permitem detectar e emitir alertas sobre possíveis ataques assim que eles ocorrem, para que você possa responder rapidamente. Ao manter seus backups a salvo e possibilitar sua restauração dentro dos prazos estabelecidos em seus Acordos de Nível de Serviço (SLA), você pode minimizar o impacto de um ataque de ransomware, permitindo que retome suas atividades imediatamente (e evite o pagamento de resgates onerosos).
Proteger e isolar suas cópias de backup é fundamental para a integridade e a segurança dos dados. Por isso, a Commvault adotou uma abordagem agnóstica em relação à imutabilidade. Com a Commvault, você não precisa de hardware especial nem de contas de armazenamento em nuvem para proteger os dados de backup contra ameaças de ransomware. Caso você disponha de hardware compatível com WORM (Write-Once, Read Many), bloqueio de objetos ou snapshots (que a Commvault oferece suporte total), ainda poderá utilizar os recursos de bloqueio integrados da Commvault para complementar e reforçar os controles de segurança existentes. A capacidade da Commvault de oferecer defesa em camadas para proteger conjuntos de dados contra ransomware garante que nossos clientes se beneficiem de uma arquitetura robusta e pronta para Recovery cibernética. Aqui estão alguns elementos a serem incluídos em sua arquitetura de imutabilidade:
Bloqueie o acesso para isolar o repositório de cópias contra ransomware
Imutabilidade com bloqueios de ciclo de vida para reduzir riscos, em equilíbrio com o impacto no consumo
Rede de isolamento por espaço de ar e controles
Governança de configuração para proteção contra alterações intencionais ou acidentais
Desempenho da Recovery simultânea – reduzir a latência, levando em consideração a velocidade e o impacto nos custos
Aplicação automática de patches para manter a infraestrutura atualizada, simplificando o gerenciamento e a manutenção da infraestrutura de proteção de dados
Alinhamento com a filosofia de proteção de dados 3-2-1 (3 cópias dos dados, 2 mídias diferentes, 1 cópia armazenada em cofre)
Saiba mais sobre a arquitetura de infraestrutura imutável da Commvault aqui.
Proteção de segurança em várias camadas da Commvault
Como cada ambiente conta com uma combinação de diferentes infraestruturas, proteger os dados de backup contra alterações aleatórias e não autorizadas pode parecer um desafio. Assim como ao proteger sua casa, é preciso identificar os riscos e ativar os recursos de proteção e monitoramento que atendam às suas necessidades.
Muitos especialistas recomendam adotar uma estratégia em camadas contra malware e ransomware. A Commvault incorporou esses recursos de segurança em nosso software e em nossas políticas de proteção de dados, sem aumentar a carga administrativa. A plataforma de proteção e gerenciamento de dados da Commvault inclui cinco camadas de segurança:
Identificar e mitigar riscos aos dados de backup em uma única interface
Proteja aplicando controles de segurança baseados nos principais padrões do setor
Monitorar ransomware, ameaças internas e outras ameaças
Responda e tome medidas em relação às ameaças, além de validar continuamente os dados de backup
Recupere dados rapidamente em diversos ambientes locais, na nuvem e híbridos
A segurança em múltiplas camadas da Commvault consiste em conjuntos de recursos, diretrizes e melhores práticas para gerenciar riscos de cibersegurança e garantir que os dados estejam prontamente disponíveis. É essencial compreender que esses recursos fazem parte da experiência central da plataforma da Commvault, o Commvault Complete™ Data Protection. Não há licenciamento especial, custos adicionais nem necessidade de hardware ou software específico. A profundidade da segurança em camadas é aprimorada por meio de uma maior integração com o Metallic™ e o Commvault Grid para os clientes que buscam a simplicidade do Backup como Serviço ou de uma Appliance de proteção de dados, respectivamente.
Medidas de segurança contra ransomware
Air gap: Tradicionalmente, as redes com air gap não possuem absolutamente nenhuma conectividade com redes públicas. A fita é um meio tradicional para backups com air gap, pois pode ser removida da biblioteca de fitas e armazenada fora do local. Para implementar o air gap em destinos secundários de backup em disco ou na nuvem, é necessário algum nível de acesso, mas a comunicação é interrompida quando não é necessária. Quando não é necessário acessar os dados isolados, a comunicação é interrompida desligando-se as portas de comunicação, desativando-se a comutação de VLAN, ativando-se controles de firewall de última geração ou desligando-se os sistemas.
Autenticação multifatorial (MFA)⁶: Trata-se de uma abordagem em camadas para proteger dados e aplicativos, na qual um sistema exige que o usuário apresente duas ou mais credenciais para verificar sua identidade no momento do login. A MFA aumenta a segurança porque, mesmo que uma credencial seja comprometida, usuários não autorizados não conseguirão atender ao segundo requisito de autenticação e, portanto, não poderão acessar o espaço físico, o dispositivo de computação, a rede ou o banco de dados visados.
Acesso com o mínimo de privilégios: essa prática padrão de segurança concede aos usuários e/ou contas apenas os recursos estritamente necessários para o desempenho de suas funções, e nada além disso. Você decide quem tem acesso a quê. Isso minimiza a exposição caso a conta seja comprometida e limita vazamentos de acesso aos dados.
Realize backups regulares com imutabilidade: considere aumentar a frequência dos backups e ampliar sua proteção de dados para uma estratégia de backup 3-2-1; 3 cópias dos seus dados, em 2 tipos diferentes de mídia, com uma cópia fora do local e, de preferência, isolada fisicamente. Outras ferramentas essenciais de proteção de dados incluem criptografia, gravação única e leitura múltipla (WORM) e controles rigorosos de acesso.
Imutabilidade dos dados: dados que não podem ser alterados. Para oferecer melhor proteção contra ransomware, certifique-se de que as cópias de backup sejam imutáveis, utilizando controles de segurança em camadas, recursos do tipo “grave uma vez, leia várias vezes” (WORM) e armazenamento imutável, bem como proteção integrada contra ransomware para os dados de backup.
Criptografia de dados e gerenciamento de chaves: uma tecnologia na qual os dados são convertidos em um formato ou código ilegível, e somente usuários com acesso a uma chave secreta ou senha podem lê-los. A criptografia em repouso e em trânsito garante que os dados de backup, mesmo que sejam extraídos, se tornem inúteis para agentes mal-intencionados que não possuam as chaves de descriptografia ou a senha.
Alertas de anomalia: indicam um desvio em relação ao padrão esperado de dados ou eventos. A detecção de anomalias ajuda a fornecer insights sobre comportamentos, permitindo que sua organização aprenda a identificar padrões para compreender seu ambiente e reconhecer comportamentos incomuns antes que uma ameaça afete seu ambiente e seus negócios.
Honeypots7: Um sistema conectado à rede configurado como isca para atrair ciberataques e detectar, desviar e estudar tentativas de invasão com o objetivo de obter acesso não autorizado a sistemas de informação. A função de um honeypot é apresentar-se na internet como um alvo em potencial para os invasores — geralmente, um servidor ou outro ativo de alto valor — e coletar informações, além de notificar os defensores sobre quaisquer tentativas de acesso ao honeypot por usuários não autorizados.
Fortificação de aplicativos⁸: Um termo abrangente para designar a proteção de um aplicativo contra invasões, por meio da eliminação de vulnerabilidades e do aumento das camadas de segurança. A segurança de dados envolve múltiplas camadas de defesa que não se limitam ao próprio aplicativo: o nível do host, o nível do sistema operacional, o nível do usuário, o nível do administrador e até mesmo o nível físico do dispositivo apresentam vulnerabilidades que um bom sistema de segurança deve abordar. Por esse motivo, a fortificação de aplicativos também pode ser chamada de fortificação do sistema ou fortificação do sistema operacional.
Seja ao sofrer um ataque cibernético ou ao enfrentar um desastre natural — a realidade é que sua organização precisa estar preparada e tomar medidas para proteger seus dados, além de contar com um provedor que ofereça soluções rápidas de Recovery cibernético e de desastres. Então, qual é o seu nível de preparação? Leia nosso e-book sobre “Compreendendo as funções e responsabilidades da equipe no combate ao ransomware”.
Referências
1.,2. Branko K: Web tribunal: Mais de 15 estatísticas assustadoras sobre perda de dados para se ter em mente em 2022, março de 2022. – 3. Gartner, 6 maneiras de se defender contra um ataque de ransomware, por Manasi Sakpal, novembro de 2020 – 4. Safe at Last, 22 estatísticas sobre ransomware para ajudar a fortalecer seus modelos de segurança cibernética: janeiro de 2022 – 5. Statistica, Madhumitha Jaganmohan, Número global de eventos de desastres naturais de 2007 a 2021, fevereiro de 2022 – 6. CISA – 7. TechTarget, Ben Lutkevich, Casey Clark, Michael Cobb, honeypot (informática) – 8. Thales, Fortalecimento de aplicativos
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock