La partnership di lunga data tra Commvault e Microsoft ci ha offerto ancora una volta l’opportunità di proporre ai nostri clienti caratteristiche e funzionalità all’avanguardia. Siamo entusiasti di aver avuto l’opportunità di sviluppare questa funzionalità in stretta collaborazione con Microsoft, il che ci ha permesso di rilasciare contemporaneamente le nostre funzionalità potenziate su Commvault Complete e Metallic® DMaaS nel momento in cui i punti di ripristino di Azure sono stati resi disponibili al pubblico il 19 luglio 2022.
Protezione Commvault per le macchine virtuali di Azure
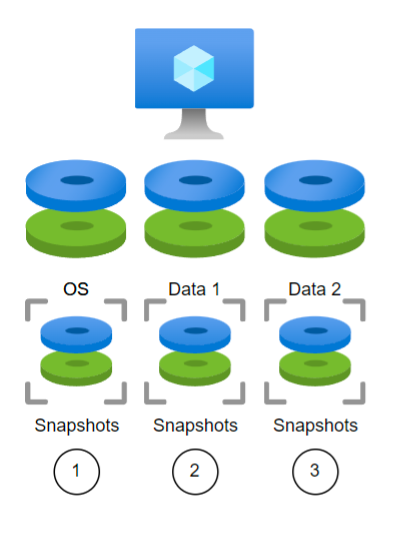
Figura 1
Commvault ha sempre offerto diverse opzioni per proteggere le macchine virtuali (VM) di Azure, sia tramite snapshot sia installando software direttamente sulla VM per garantire la funzionalità “Application Awareness”. Ogni risorsa disco viene sottoposta a snapshot e protetta individualmente. Il processo è di natura seriale, poiché ogni richiesta relativa alle risorse deve essere effettuata in sequenza.
Nella Figura 1, una richiesta di backup dovrebbe proteggere il disco del sistema operativo, poi il disco “Data 1” e infine il disco “Data 2”. Tutti e tre i dischi contribuiscono alla creazione della macchina virtuale e verrebbero protetti insieme, ma è possibile che le relative istantanee non vengano completate esattamente nello stesso momento; potrebbe quindi essere necessario un ulteriore coordinamento con il livello applicativo per garantire la coerenza a livello di applicazione.
Nuova funzionalità dei punti di ripristino
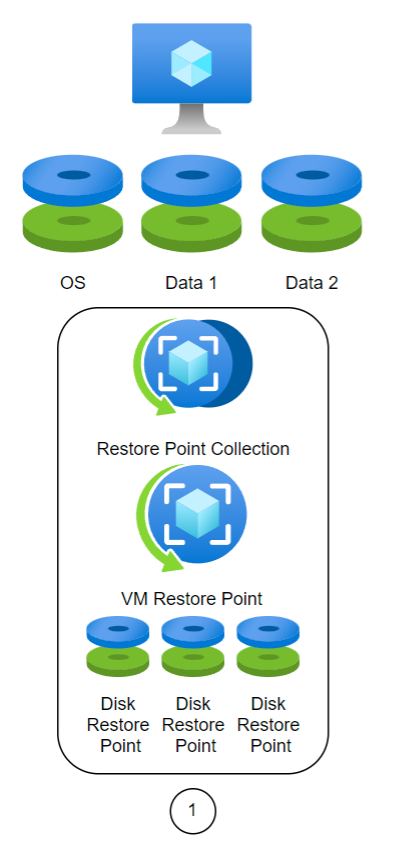
Figura 2
Grazie ai punti di ripristino, Commvault sarà ora in grado di creare raccolte di punti di ripristino su tutti i volumi di una macchina virtuale. In questo modo, il processo di ripristino risulta semplificato e i punti di ripristino vengono archiviati su uno storage economicamente vantaggioso. Si tratta di un importante cambiamento architetturale nella protezione dei dati per Microsoft, che Commvault Complete e Metallic rendono possibile con un semplice clic.
Nell’esempio della Figura 2, una volta creata una raccolta di punti di ripristino, la stessa macchina virtuale verrebbe protetta con una singola chiamata API per creare un punto di ripristino. Ogni punto di ripristino è incrementale e dovrebbe completarsi in pochi secondi. Tutti i dischi all’interno della macchina virtuale vengono automaticamente allineati al punto di ripristino. Ogni punto di ripristino conterrà un punto di ripristino del disco per tutti i dischi gestiti. Il punto di ripristino del disco consiste in uno snapshot di quel disco. Ciò riduce il processo di ripristino in questo esempio da 3 passaggi a 1.
In che modo è semplificato?
Sfruttare la piattaforma Commvault per coordinare la protezione delle macchine virtuali e, soprattutto, il Recovery delle stesse su scala aziendale è un’esigenza fondamentale. Abbandonare le soluzioni puntuali e gli script creati in proprio favorisce naturalmente la crescita e riduce i tempi di inattività. La possibilità di ripristinare decine o centinaia di istanze con pochi clic evita che il tempo degli utenti finali venga sacrificato.
Migliorare la resilienza riducendo al contempo i rifiuti tecnologici
Commvault supporta già la creazione di snapshot in gruppi di risorse sottoposti a controllo dei costi e assegna automaticamente tag alle risorse man mano che vengono create, in modo da garantire l’accuratezza dei report sui costi. L’aggiunta dei punti di ripristino delle macchine virtuali al nostro portafoglio ci consente ora di creare tali punti di ripristino in livelli di archiviazione più efficienti in termini di costi e meno ridondanti. Potrebbe trattarsi di una differenza di costo minima, ma su scala cloud la fatturazione sta nei dettagli e ogni miglioramento apporta valore alla soluzione. Non vi è alcun compromesso nell’utilizzare i punti di ripristino. Semplificano e riducono i costi, migliorando al contempo la resilienza. I punti di ripristino di Azure garantiscono la coerenza delle applicazioni e del sistema operativo durante la creazione di queste raccolte a livello di istanza nativa.
Un breve riassunto
Maggiore efficienza in termini di costi, prestazioni migliori, maggiore resilienza e un design semplificato. Un successo schiacciante! Siamo entusiasti di aver avuto l’opportunità di sviluppare questa funzionalità in stretta collaborazione con Microsoft e di dimostrare ancora una volta il nostro impegno nel rendere immediatamente disponibili gli ultimi miglioramenti di Azure all’interno del portafoglio di soluzioni Commvault Intelligent Data Services.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Fino a pochissimo tempo fa, molte aziende erano vincolate dall’infrastruttura on-premise, che richiedeva enormi data center da mantenere, raffreddare e proteggere. Inoltre, il tasso di utilizzo dei server di proprietà delle aziende è di un misero 18%, con la maggior parte dei data center che opera a livelli di efficienza energetica inferiori all’80%. Questo sottoutilizzo ha reso l’infrastruttura on-premise matura per una rivoluzione con l’avvento del cloud. La scalabilità on-demand del cloud ha offerto alle aziende la possibilità di ottimizzare i tassi di utilizzo senza il fastidio di dover gestire, alimentare o raffreddare le infrastrutture. Considerati i vantaggi, non sorprende che la migrazione media delle aziende dall’infrastruttura on-premise al cloud abbia portato a una riduzione del consumo energetico del 65% e delle emissioni di carbonio dell’84% (Accenture, The Green Behind the Cloud). Inoltre, AWS punta ad alimentare tutte le proprie operazioni con energia rinnovabile al 100% entro il 2025, con l’impegno di raggiungere emissioni nette di carbonio pari a zero entro il 2040. L’azienda utilizza acqua recuperata o riciclata per il raffreddamento e ha ridotto l’impronta di carbonio nella costruzione dei nuovi data center in tutto il mondo. In qualità di partner raccomandato da AWS, Clumio sta ampliando i confini dell’informatica sostenibile dal punto di vista ambientale grazie alla sua architettura iper-scalabile on-demand.
Le soluzioni cloud-native sono fondamentali per massimizzare la sostenibilità
Che abbiate bisogno di aiuto per proteggere i vostri dati dal ransomware, soddisfare i requisiti di conformità o recuperare i dati in caso di perdita, i backup possono occupare una quantità significativa di spazio di archiviazione e aumentare l’ingombro della vostra infrastruttura se eseguiti in loco. Le aziende devono scegliere con attenzione se sono intenzionate a ridurre l’impronta di carbonio derivante dai propri dati. Tra le migliori pratiche figurano: affidarsi, se possibile, a un fornitore di protezione dei dati cloud-native o SaaS; implementare backup incrementali anziché snapshot completi del sistema; classificare e archiviare automaticamente i dati in base alla loro criticità e al loro utilizzo; e, soprattutto, investire in una piattaforma progettata per scalare su richiesta. Se queste preoccupazioni rispecchiano le vostre esigenze, Clumio può aiutarvi.
In che modo Clumio può aiutarti
Clumio è una soluzione di backup cloud-native, progettata con una pipeline di elaborazione dei dati stateless basata su container che sfrutta le efficienti funzioni Lambda. Ciò garantisce adattabilità e scalabilità efficiente per ottimizzare l’utilizzo in base alle vostre politiche specifiche. Disporre di questa potenza di calcolo scalabile e di tassi di utilizzo più elevati può, in ultima analisi, portare a una significativa riduzione delle emissioni di carbonio derivanti dal vostro patrimonio di dati, oltre a un TCO notevolmente inferiore (risparmiate sul portafoglio mentre salvate il pianeta).
Scopri tu stesso come la prima soluzione cloud-native del settore per il Backup and Recovery possa ottimizzare gli indicatori di sostenibilità della tua azienda. Prenota una demo e scopri come la tua azienda possa diventare operativa con Clumio in soli 10 minuti, senza dover attendere né installare nuove infrastrutture o software.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
In questo blog scoprirai come Commvault Grid semplifichi l’implementazione di un’architettura immutabile, sia come Appliance integrata che come progetto di riferimento per una soluzione “tutto in uno”. Di fronte al crescente numero di attacchi informatici, offre una gestione completa dei dati su tutti i carichi di lavoro, proteggendoli attraverso 5 livelli di sicurezza. Commvault offre una combinazione di controlli che operano in sinergia per rafforzare la protezione dei dati contro il ransomware, le minacce informatiche e gli attori malintenzionati.
Che cos’è un’architettura immutabile e quali vantaggi offre alle organizzazioni?
L’immutabilità è definita come la capacità di qualsiasi dato di essere mantenuto in uno stato non fungibile per un determinato periodo di tempo. L’immutabilità dei dati può essere ottenuta tramite vari metodi che operano in sinergia tra loro. Un’architettura immutabile è un modello in cui non vengono effettuati aggiornamenti, patch di sicurezza o modifiche alla configurazione “in loco” sui sistemi di produzione. Se è necessaria una modifica, viene creata una nuova versione dell’architettura e implementata in produzione.
Le organizzazioni hanno bisogno di un’architettura immutabile per garantire che i propri dati siano al sicuro e, cosa ancora più importante, pronti ogni volta che sia necessario ripristinarli. L’immutabilità è una tecnica collaudata utilizzata per ridurre gli attacchi informatici ai dati di backup e garantire che le copie di backup non subiscano alcuna modifica.
Commvault Grid per una maggiore immutabilità
Commvault Grid semplifica l’implementazione di un’architettura immutabile sotto forma di Appliance integrata o progetto di riferimento per una soluzione “tutto in uno”. Offre una gestione completa dei dati per tutti i carichi di lavoro da un’unica piattaforma estensibile. Commvault adotta un approccio multistrato per proteggere dai vari vettori di minaccia e garantire la sicurezza dei dati. L’architettura immutabile di Commvault è composta da 5 livelli, ovvero:
Controlli I/O di archiviazione
Controlli AAA Zero Trust
Rafforzamento delle infrastrutture
Isolamento “zero trust” e air gap
Convalida dei dati
Commvault Grid sfrutta l’intero portafoglio di software Commvault, fornendo accesso a tutte le caratteristiche, le funzioni e le integrazioni leader del settore con applicazioni, database, ambienti cloud pubblici, hypervisor, sistemi operativi, container e carichi di lavoro NextGen. Ovunque si trovino i vostri dati, potete visualizzarli, utilizzarli e proteggerli in tutta sicurezza. Commvault Grid accelera l’adozione del cloud ibrido grazie a una soluzione integrata basata su un sistema di controlli a più livelli che operano in sinergia per rafforzare la protezione dei dati contro ransomware, minacce informatiche e malintenzionati.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Esempi di costi nascosti e variabili relativi al backup su cloud
Commissioni di uscita
La maggior parte dei fornitori di servizi cloud consente ai propri utenti di caricare dati sul cloud senza alcun costo. Tuttavia, ciò non vale quando i dati vengono recuperati dal cloud. I fornitori di servizi cloud applicano solitamente le cosiddette “commissioni di uscita” ogni volta che i dati vengono recuperati.
Se la tua azienda preleva costantemente dati dal cloud — ad esempio durante operazioni di migrazione o ripristino — puoi facilmente renderti conto di come le tariffe possano lievitare rapidamente e portare a costi gonfiati, quasi impossibili da prevedere. Le tariffe di uscita sono considerate costi nascosti poiché variano in base all’utilizzo e sono legate a un’azione comune (il recupero dei dati).
Licenze
Potrebbero essere necessarie diverse licenze, ciascuna con la propria tariffa. I costi possono aumentare a dismisura quando i fornitori di servizi di backup su cloud richiedono licenze per ciascuna delle fonti di dati di cui si esegue il backup o più licenze per utente — cosa di cui potresti non renderti conto fino all’arrivo della fattura.
Istantanee e costi di archiviazione
È prassi comune per le aziende predisporre uno storage a lungo termine per i propri dati di produzione nel caso in cui sia necessario recuperarli a seguito di un attacco, come ad esempio un ransomware. Ciò potrebbe comportare la creazione di enormi quantità di snapshot per ogni account in uno storage di livello superiore. Inoltre, ogni volta che un blocco o un file viene modificato, viene automaticamente creato un nuovo snapshot. Questi snapshot vengono replicati tra gli account, raddoppiando di fatto i costi di storage per il backup, che continuano ad accumularsi nel tempo. I costi aumentano ulteriormente se si considerano i requisiti di conservazione previsti dal settore, che superano i 35 giorni.
A complicare ulteriormente le cose c’è il fatto che è difficile valutare quanti degli snapshot di backup presenti nei propri account AWS siano effettivamente necessari. Certo, la fattura può mostrare quanto si sta spendendo in una determinata regione, ma non fornisce un livello di dettaglio riguardo all’età degli snapshot o alle risorse a cui sono associati.
Ottieni costi prevedibili e un TCO inferiore grazie alla soluzione di backup cloud-native leader del settore
È possibile evitare spese eccessive per il cloud e tenere sotto controllo i costi di backup scegliendo una soluzione di backup su cloud con un modello di tariffazione semplice e trasparente che indichi chiaramente i costi ricorrenti.
Realizzata in modo nativo su AWS, la soluzione di backup di Clumio offre la scalabilità, le prestazioni, la protezione dei dati e un accesso più rapido all’innovazione resi possibili dal cloud, evitando al contempo i costi nascosti, la complessità e la limitata flessibilità delle soluzioni di backup basate su snapshot.
Prezzi semplificati
Il modello di consumo “Pay-As-You-Go” di Clumio, con crediti riportabili, offre alle aziende una soluzione di backup-as-a-service semplificata e trasparente che garantisce la prevedibilità dei costi riducendo al contempo il TCO:
Trasparenza: nessun costo nascosto, nessun canone di licenza e nessun costo di uscita, oltre a una visibilità completa sul consumo dei dati.
Nessun vincolo: scegli tra contratti on demand o a durata determinata, senza alcuna configurazione richiesta.
100% SaaS – Nessuna infrastruttura cloud complessa né software da installare o gestire.
Uno strumento integrato di analisi dei costi che fornisce informazioni utili per ridurre le spese superflue relative al cloud
Riduzione della spesa per lo storage
Anziché conservare gli snapshot di Amazon EBS, Clumio riduce ulteriormente i costi archiviando i dati in un formato compresso e deduplicato su Amazon S3, riducendo così in modo significativo i costi legati alla conservazione a lungo termine dei dati su EBS. Ciò consente alle aziende di soddisfare i requisiti di conformità e di sviluppare strategie di conservazione basate sulle esigenze aziendali e normative, anziché sui costi.
Inizia a utilizzare Clumio
Clumio offre molto più di un semplice risparmio sui costi. In meno di 15 minuti, la vostra azienda potrà:
Esegui immediatamente il backup dei dati AWS in tutta la tua organizzazione con Clumio
Proteggete i vostri dati dagli attacchi ransomware e da altre minacce dannose grazie all’archiviazione “air-gapped” con Clumio
Soddisfa obiettivi di conformità dei dati variegati e complessi grazie alle politiche globali di Clumio
Riducete l’RTO (Recovery Time Objective) e garantite la continuità operativa in caso di interruzioni del servizio con Clumio
Scopri in prima persona perché Clumio è il leader del settore nell’innovazione nel campo del backup su cloud AWS. Inizia la tua prova gratuita, senza alcuna pianificazione preliminare né la necessità di installare nuove infrastrutture o software.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Siamo immensamente orgogliosi di questo risultato. E perché no? Siamo presenti in questo settore da più tempo di quanto alcuni dei nostri concorrenti siano in attività.
In qualità di azienda orientata all’innovazione, siamo sempre stati orgogliosi di elaborare soluzioni eleganti ai vostri problemi complessi, che – ammettiamolo – negli ultimi anni sono diventati sempre più difficili da risolvere.
A cavallo tra applicazioni e sistemi cloud tradizionali e ibridi, i CIO e i professionisti IT di oggi devono gestire un numero di applicazioni e carichi di lavoro mai visto prima. Il tutto rafforzando al contempo la propria strategia di sicurezza per proteggere i dati dal ransomware e portare avanti progetti di trasformazione aziendale con le risorse a loro disposizione.
In un contesto macroeconomico sempre più incerto come quello attuale, non è il momento di correre rischi puntando su tecnologie non ancora collaudate. È invece il momento di investire nel futuro, affinché voi e la vostra organizzazione ne usciate più forti.
Ultimamente ho avuto molte conversazioni di questo tipo con i clienti, molti dei quali stanno valutando queste preoccupazioni alla luce della necessità di un fornitore di servizi di gestione dei dati nel cloud affidabile, intelligente e sicuro. Un fornitore che non solo offra una tecnologia collaudata, ma anche la flessibilità e la scalabilità necessarie per continuare a evolversi e soddisfare le esigenze future. E che abbia dimostrato più volte la propria capacità di tradurre in realtà una visione.
Nel suo ultimo rapporto, Gartner ha evidenziato alcuni dei punti di forza di Commvault in questo ambito:
Innanzitutto, forniamo un supporto completo per i carichi di lavoro sia in locale che nel cloud. Ciò vi consente di aggiungere nuove funzionalità di Backup and Recovery per la vostra azienda, indipendentemente dalle applicazioni che creano e utilizzano i vostri dati mission-critical. Inoltre, potrete gestire i vostri dati da un’unica interfaccia.
Successivamente, in base alle vostre specifiche esigenze aziendali, potreste voler ricorrere a un software di backup, a un’Appliance o a un servizio software (SaaS). Commvault vi consente di scegliere uno o tutti questi approcci, per bilanciare le vostre spese in conto capitale e operative in base alle vostre esigenze aziendali, alle considerazioni relative al personale o anche in risposta a ritardi nella catena di approvvigionamento.
Infine, le nostre soluzioni e il nostro ampio ecosistema di partner coprono diverse aree geografiche, ampliando la portata e le capacità delle imprese globali. Proteggeremo i vostri dati ovunque si trovino o debbano trovarsi.
Grazie, Gartner, per la rigorosa analisi e per aver condiviso i risultati delle vostre ricerche. E, cosa ancora più importante, grazie a tutti i nostri clienti e partner in tutto il mondo che continuano ad Entrustare a Commvault la protezione e la gestione dei propri dati critici. Questo riconoscimento lo dobbiamo a voi.
Scarica una copia del Gartner® Magic Quadrant™ 2022 sulle soluzioni di Backup and Recovery per le aziende
Ron Miller ha recentemente pubblicato su TechCrunch un articolo intitolato “It Really Does Take a Village to Keep you Secure in the Cloud” che mi ha colpito particolarmente. Nel suo articolo, Ron ha parlato del modello di responsabilità condivisa nel cloud e dell’importanza che tutti noi adottiamo misure per garantire la sicurezza e la persistenza dei nostri dati. Apprezzo la sua visione della comunità del cloud computing come un villaggio e l’opportunità di riflettere sul ruolo che ciascuno di noi svolge al suo interno. Come possiamo aiutarci a vicenda? Come possiamo migliorare questo villaggio?
Immaginiamo la comunità del cloud computing come un villaggio: una rete interdipendente di individui all’interno di uno spazio determinato. I singoli membri hanno le proprie specializzazioni, ma molti hanno esigenze che si sovrappongono, per le quali potrebbe non essere fattibile essere autosufficienti. Potremmo avere un contadino, un fabbro e un calzolaio. Il contadino non si costruisce da solo gli attrezzi né si cuce le scarpe, perché ciò lo porterebbe a trascurare la fattoria. Si rivolge invece al fabbro e al calzolaio. Come membri del villaggio del cloud computing, anche noi vogliamo concentrarci sulle nostre specializzazioni, portarle al massimo livello possibile e affidarci agli altri membri del villaggio per le altre cose di cui abbiamo bisogno.
Ron parafrasa Steve Schmidt, Chief Security Officer di AWS, affermando: «AWS è un bersaglio. Deve gestire milioni di eventi ogni mese, la maggior parte dei quali noi (utenti del cloud) non veniamo mai a conoscenza». Con il team di sicurezza di AWS che monitora i propri servizi e i Security Guardians integrati in ogni team di sviluppo dei servizi, si può affermare con certezza che AWS sta facendo la propria parte. Ma, come sostiene Steve Schmidt, i dati di AWS sono nel mirino dei malintenzionati. E noi altri, nel modello di responsabilità condivisa? Qual è la nostra responsabilità e cosa ci serve gli uni dagli altri? Come afferma Ron: «La sicurezza è un’impresa talmente complessa che nessuna entità può essere l’unica responsabile di mantenere un sistema al sicuro, specialmente quando un errore dell’utente a qualsiasi livello può rendere un sistema vulnerabile a hacker esperti. Devono esserci canali di comunicazione a tutti i livelli dell’organizzazione, con i clienti e con le terze parti interessate».
Le misure di sicurezza preventive sono una parte importante della responsabilità di ciascuno, e ci sono altri membri della comunità che possono aiutarti in questo aspetto della tua strategia di sicurezza. Ma gli esperti concordano sul fatto che, quando si tratta di violazioni dei dati, ransomware e minacce interne, non è questione di “se”, ma di “quando”. Ciò rende indispensabile eseguire il backup dei dati al di fuori del proprio account e del dominio di controllo degli accessi. Clumio contribuisce in modo significativo alla sicurezza della comunità, offrendo ai suoi membri una protezione dei dati chiavi in mano, isolata fisicamente (air-gapped) e immutabile. Sfruttiamo la potenza del cloud per garantire una scalabilità e una velocità incredibili all’interno di una soluzione di Backup and Recovery sicura, semplice e intuitiva, che vi consente di dedicare il vostro tempo alla creazione delle vostre innovazioni. Sappiamo quanto sia importante la sicurezza, per questo abbiamo integrato funzionalità di sicurezza quali SSO, MFA, crittografia end-to-end con BYOK, controlli di accesso e altro ancora.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Qui in Commvault continuiamo a mettere in pratica i nostri valori e a celebrare il motivo per cui questo è il NOSTRO MOMENTO, mentre creiamo legami, ispiriamo, ci prendiamo cura degli altri e otteniamo risultati… insieme!
La scorsa settimana abbiamo tenuto la nostra riunione interna trimestrale “Global Town Hall” e abbiamo consegnato i premi “Living Our Values” del nostro CEO. Questo programma di premi trimestrale ci aiuta a riconoscere e celebrare a livello globale i nostri “Vaulters” per il loro incredibile lavoro!
Sono davvero orgoglioso di annunciare i Vaulters che, con il loro esempio, hanno appena vinto il nostro premio “CEO Living Our Values” per il primo trimestre dell’anno fiscale 2023:
Team incaricato delle proposte degli analisti
I team di Microsoft e Oracle
Premi “Vivere i nostri valori per gli amministratori delegati
Se sei interessato a entrare a far parte del nostro team e a diventare un Vaulter, visita la nostra pagina “Carriere” per ulteriori informazioni.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
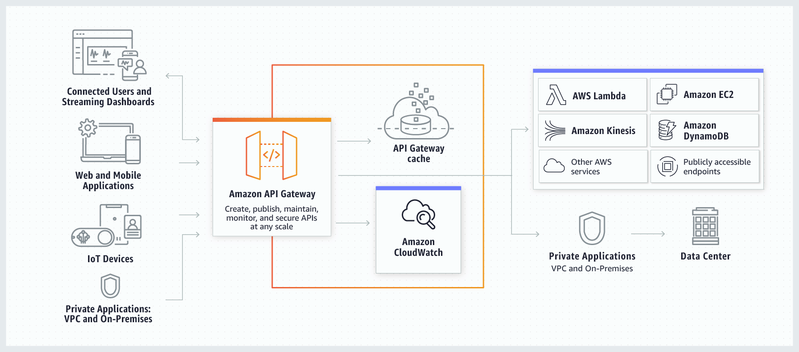
In un’architettura basata su microservizi per un sistema di livello aziendale come Clumio, non è pratico avere un endpoint pubblico per ogni microservizio. Uno dei problemi principali è lo stretto accoppiamento che ciò comporta tra client e server. Inoltre, ogni microservizio deve implementare e gestire le componenti comuni quali la registrazione degli eventi, la tracciabilità e la sicurezza (autenticazione, autorizzazione, limitazione della frequenza).
Un API Gateway si colloca tra un client e un server per fungere da proxy per le richieste e le risposte tra i due.
Disporre di un API Gateway offre un punto di accesso unificato per tutti i client esterni e un framework che si occupa di tutti gli elementi comuni sopra menzionati. Ciò consente inoltre a ciascun microservizio di implementare il proprio protocollo di comunicazione che meglio si adatta alle proprie esigenze, indipendentemente dal Gateway.
AWS API Gateway
Oltre ai vantaggi sopra citati offerti dagli API Gateway, avevamo anche ulteriori requisiti che hanno influito sulla scelta:
Disporre di un meccanismo di integrazione con l’API Gateway che garantisca l’introduzione di nuove API e la manutenzione di quelle esistenti senza ostacoli o con ostacoli minimi, in modo da consentire agli sviluppatori di concentrarsi principalmente sulla propria logica di business
Poiché un API Gateway potrebbe potenzialmente rappresentare un singolo punto di guasto, dovrebbe trattarsi di una soluzione completamente gestita, resiliente e altamente scalabile
Supporto per WebSocket
AWS API Gateway soddisfa tutti questi requisiti e offre un’ottima integrazione con altri servizi AWS, consentendo di sviluppare soluzioni basate su di esso.
Sfruttare AWS API Gateway
Specifiche Swagger
Swagger offre una potente rappresentazione delle API RESTful.
Abbiamo utilizzato lo strumento go-swagger, in grado di generare una specifica Swagger a partire da codice Go annotato.
Di conseguenza, gli sviluppatori devono semplicemente annotare la propria API REST secondo le specifiche sopra indicate e lasciare che sia il nostro framework (di cui parleremo più avanti) a occuparsi dell’integrazione con AWS API Gateway.
Integrazione con AWS API Gateway
In Clumio, tutta la nostra infrastruttura AWS viene gestita come codice tramite Terraform. AWS API Gateway può essere configurato utilizzando le risorse Terraform che mette a disposizione.
Utilizziamo la risorsa `aws_api_gateway_rest_api`, che ci permette di inserire l’intera specifica Swagger nell’AWS API Gateway. L’AWS API Gateway, tuttavia, non è in grado di elaborare una specifica Swagger “grezza”. Richiede infatti che varie estensioni (come x-amazon-apigateway-integration) facciano parte della specifica Swagger, in modo da poter configurare un’API senza intoppi. È qui che abbiamo implementato un framework che inserisce le estensioni richieste in una specifica Swagger non elaborata per renderla compatibile con AWS API Gateway!
Tipo di integrazione del collegamento VPC
AWS API Gateway offre diverse integrazioni con i server di backend per gestire le richieste API in entrata tramite proxy.
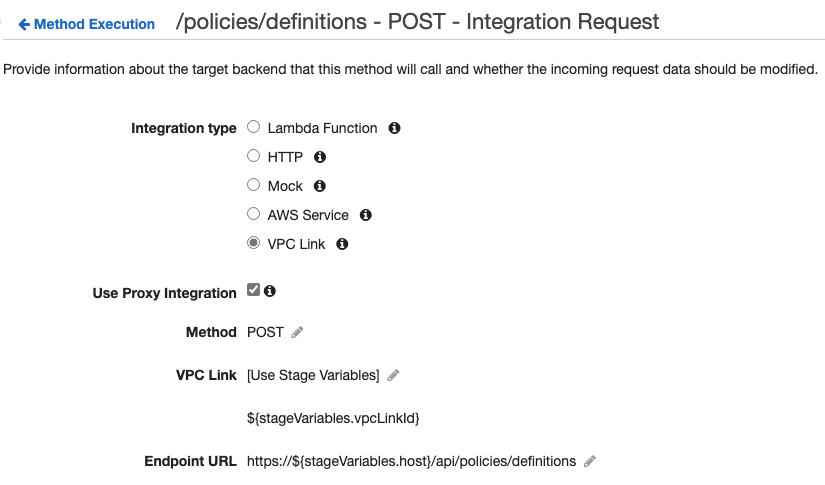
Poiché tutti i nostri microservizi sono associati a una VPC per garantire una maggiore sicurezza, utilizziamo l’ VPC Link integrazione. Ciò consente ad AWS API Gateway di accedere in modo sicuro agli endpoint API privati all’interno della VPC.
Nomi di dominio personalizzati e mappature API
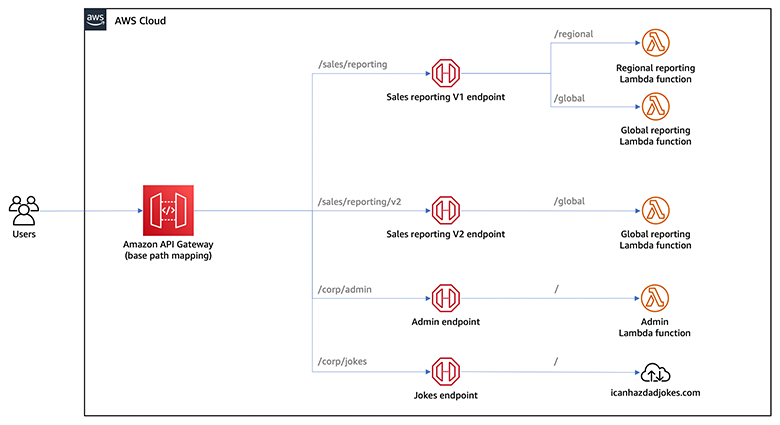
Per impostazione predefinita, AWS API Gateway genera un nome di dominio univoco per l’API, del tipo aabbccdd12.execute-api.us-west-2.amazonaws.com. Per un’azienda di grandi dimensioni, è ovviamente preferibile personalizzare il nome di dominio pubblico delle API per i propri utenti. AWS API Gateway consente di farlo tramite i nomi di dominio personalizzati.
Inoltre, creiamo anche API separate in API Gateway corrispondenti ad alcuni dei nostri percorsi di base API più intensi. Tutte queste API vengono poi integrate tra loro tramite mappature API, come illustrato di seguito. Questo ci permette di scalare orizzontalmente le nostre API pur mantenendo un unico nome di dominio pubblico per esse.
Lambda Authorizer, piani di utilizzo e chiavi API
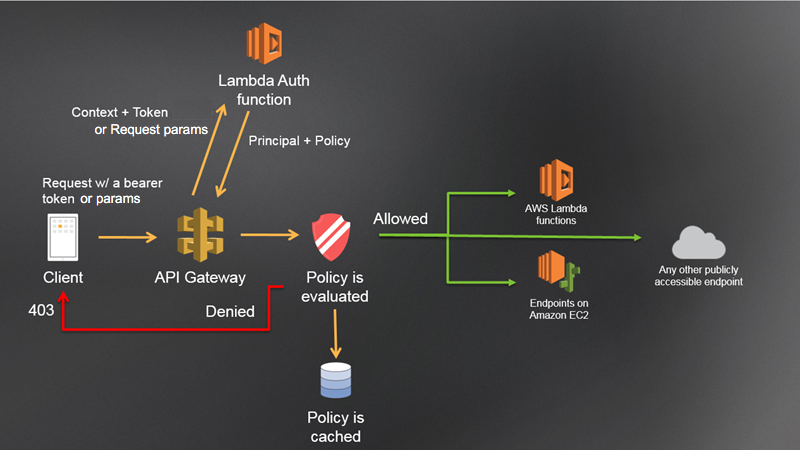
Come accennato in precedenza, uno dei principali casi d’uso di un API Gateway consiste nell’applicare l’autenticazione e l’autorizzazione sin dall’inizio del ciclo di vita della richiesta API, in modo che solo il traffico pertinente raggiunga i server di backend.
Abbiamo implementato un Lambda Authorizer basato su token che richiede il seguente input: il authorizationToken (sotto forma di JWT) può essere utilizzato per implementare la logica di autenticazione/autorizzazione richiesta all’interno dell’autorizzatore Lambda, in modo da restituire l’output come indicato di seguito:
La decisione relativa all’autenticazione/autorizzazione dipende dal valore di Effect (Allow|Deny) e la decisione relativa alla limitazione è determinata dall’identificatore della chiave API contenuto in usageIdentifierKey. La chiave API deve essere associata a un piano di utilizzo che stabilisce il limite di richieste da applicare (in termini di richieste al secondo). Emettiamo una chiave API per ciascun cliente e siamo quindi in grado di applicare la limitazione per singolo cliente.
Un altro aspetto interessante nell’output è context che può contenere qualsiasi coppia chiave-valore in base alle esigenze dell’applicazione. Ne facciamo ampio uso per acquisire le informazioni sul cliente, che poi trasmettiamo durante l’intero ciclo di vita della richiesta API. Ciò elimina la necessità di ricercare i dettagli del cliente mentre la richiesta passa attraverso diversi microservizi nel backend.
Conclusione
Ci auguriamo che abbiate potuto farvi un’idea di come utilizziamo AWS API Gateway in Clumio e che abbiate avuto anche un assaggio delle più ampie iniziative ingegneristiche che portiamo avanti. Dedichiamo la massima attenzione alla sicurezza, alla scalabilità e, soprattutto, all’adozione di processi a misura di sviluppatore. Ciò semplifica la manutenzione dei prodotti man mano che maturiamo e cresciamo, garantendo al contempo un’estensibilità sufficiente per soddisfare le esigenze di nuove funzionalità.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Benvenuti alla diretta streaming delle celebrazioni in cui Sanjay Mirchandani, CEO di Commvault, suonerà la campana di chiusura presso la sede del NASDAQ a New York City.
La diretta inizierà alle 16:00 ET del 28 luglio e la replica sarà disponibile poco dopo. Pubblica e segui le reazioni utilizzando l’hashtag #Commvault sui social media.
Quel senso di soddisfazione va di pari passo con un ulteriore senso di sollievo, indipendentemente dal tempo impiegato per raggiungere l’obiettivo. Ma… cosa c’entra tutto questo con il “Bring Your Own Key” (BYOK)? Continua a leggere.
Sulla stessa linea, il servizio “Backup as a Service Cloud” di Clumio aveva promesso di supportare la funzionalità BYOK già più di due anni fa! Questa funzionalità consentiva ai clienti di crittografare i propri dati di backup utilizzando una chiave di crittografia personale tramite il servizio nativo Key Management Service (KMS) di Amazon Web Services (AWS).
AWS KMS consente ai clienti di creare e gestire facilmente le chiavi crittografiche e di controllarne l’utilizzo in un’ampia gamma di servizi AWS e nelle proprie applicazioni.
Quando Clumio ha introdotto la funzionalità BYOK, supportava le origini dati VMware, Microsoft 365 (M365) e AWS EC2/EBS, poiché queste erano le origini dati supportate da Clumio in quel momento. Tuttavia, da allora ad oggi, Clumio ha aggiunto ulteriori origini dati fondamentali come S3, RDS e DynamoDB.
Con l’ultima versione, Clumio ha esteso le funzionalità BYOK a tutte le nostre fonti di dati critiche, realizzando così l’obiettivo che ci eravamo prefissati molto tempo fa. Ma non ci fermiamo qui: continueremo a impegnarci per estendere il BYOK anche alle future fonti di dati.
Perché i clienti danno importanza al BYOK:
Ma Clumio non crittografa già tutti i backup? E, se sì, perché è necessario il BYOK? È vero che Clumio crittografa tutti i dati di backup nel proprio cloud con una chiave dedicata al cliente, e che tale chiave viene sostituita ogni 30 giorni. Tuttavia, in alcuni casi, determinati clienti hanno requisiti di sicurezza ancora più rigorosi:
Come funziona la crittografia:
Le chiavi dei bucket AWS S3 hanno ridotto il costo della crittografia lato server di oltre il 99% ed evitano di dover ricercare la chiave per ogni singola transazione. Poiché Clumio esegue il backup di dati con milioni di transazioni, dover ricercare la chiave per ogni singola transazione era inaccettabile. Grazie alla funzionalità delle chiavi dei bucket S3 di AWS, Clumio può utilizzare la chiave BYOK del cliente come chiave del bucket Amazon S3 e crittografare tutti i dati che vengono inseriti nel bucket S3 utilizzando la chiave BYOK del cliente.
Come attivare la funzione BYOK:
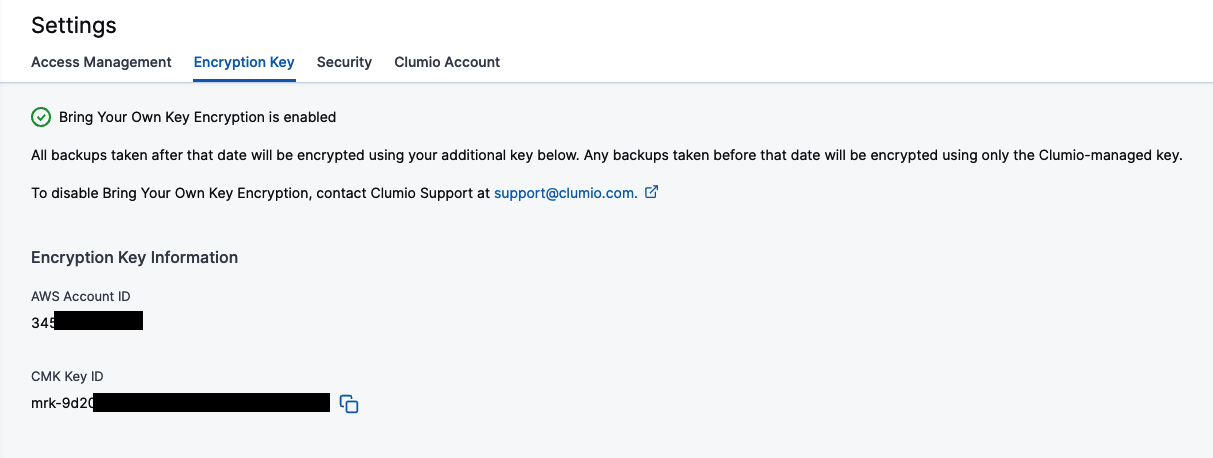
Accedere a “Impostazioni” e “Funzionalità di sicurezza” – “Chiave di crittografia”. Una volta aperta la pagina, Clumio fornisce informazioni dettagliate sulla funzionalità, insieme ai relativi requisiti e alle limitazioni. I clienti possono procedere implementando gli StackSet di AWS CloudFormation all’interno di uno qualsiasi dei propri account AWS in cui desiderano utilizzare la chiave BYOK.
StackSets è necessario perché Clumio dovrà creare una chiave multiregione (globale) e utilizzarla per crittografare i backup in tutte le regioni in cui sono presenti le fonti di dati. Una volta completata con successo la distribuzione, i clienti possono verificare la connessione nell’interfaccia utente di Clumio accedendo alla pagina in qualsiasi momento.
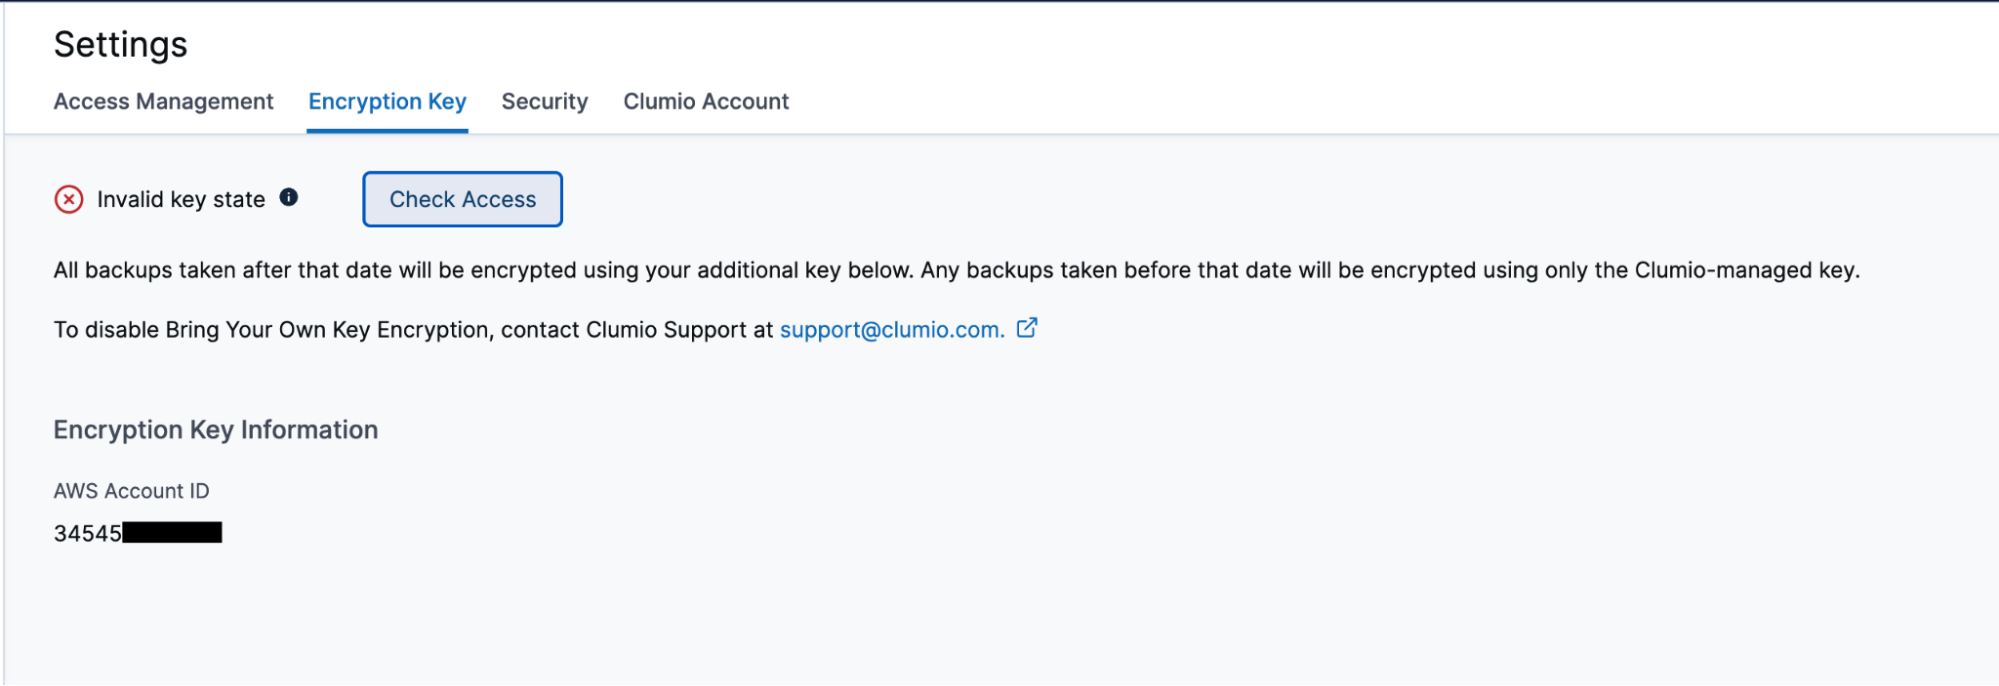
Il segno di spunta verde nella parte superiore della pagina indica che tutto funziona come previsto. Se, per qualsiasi motivo, la chiave non fosse accessibile, il segno di spunta si trasforma in una X rossa e ti permette di verificare nuovamente l’accesso per vedere se il problema è stato risolto e se tutto funziona di nuovo.
Come verificare e controllare l’accesso a Clumio
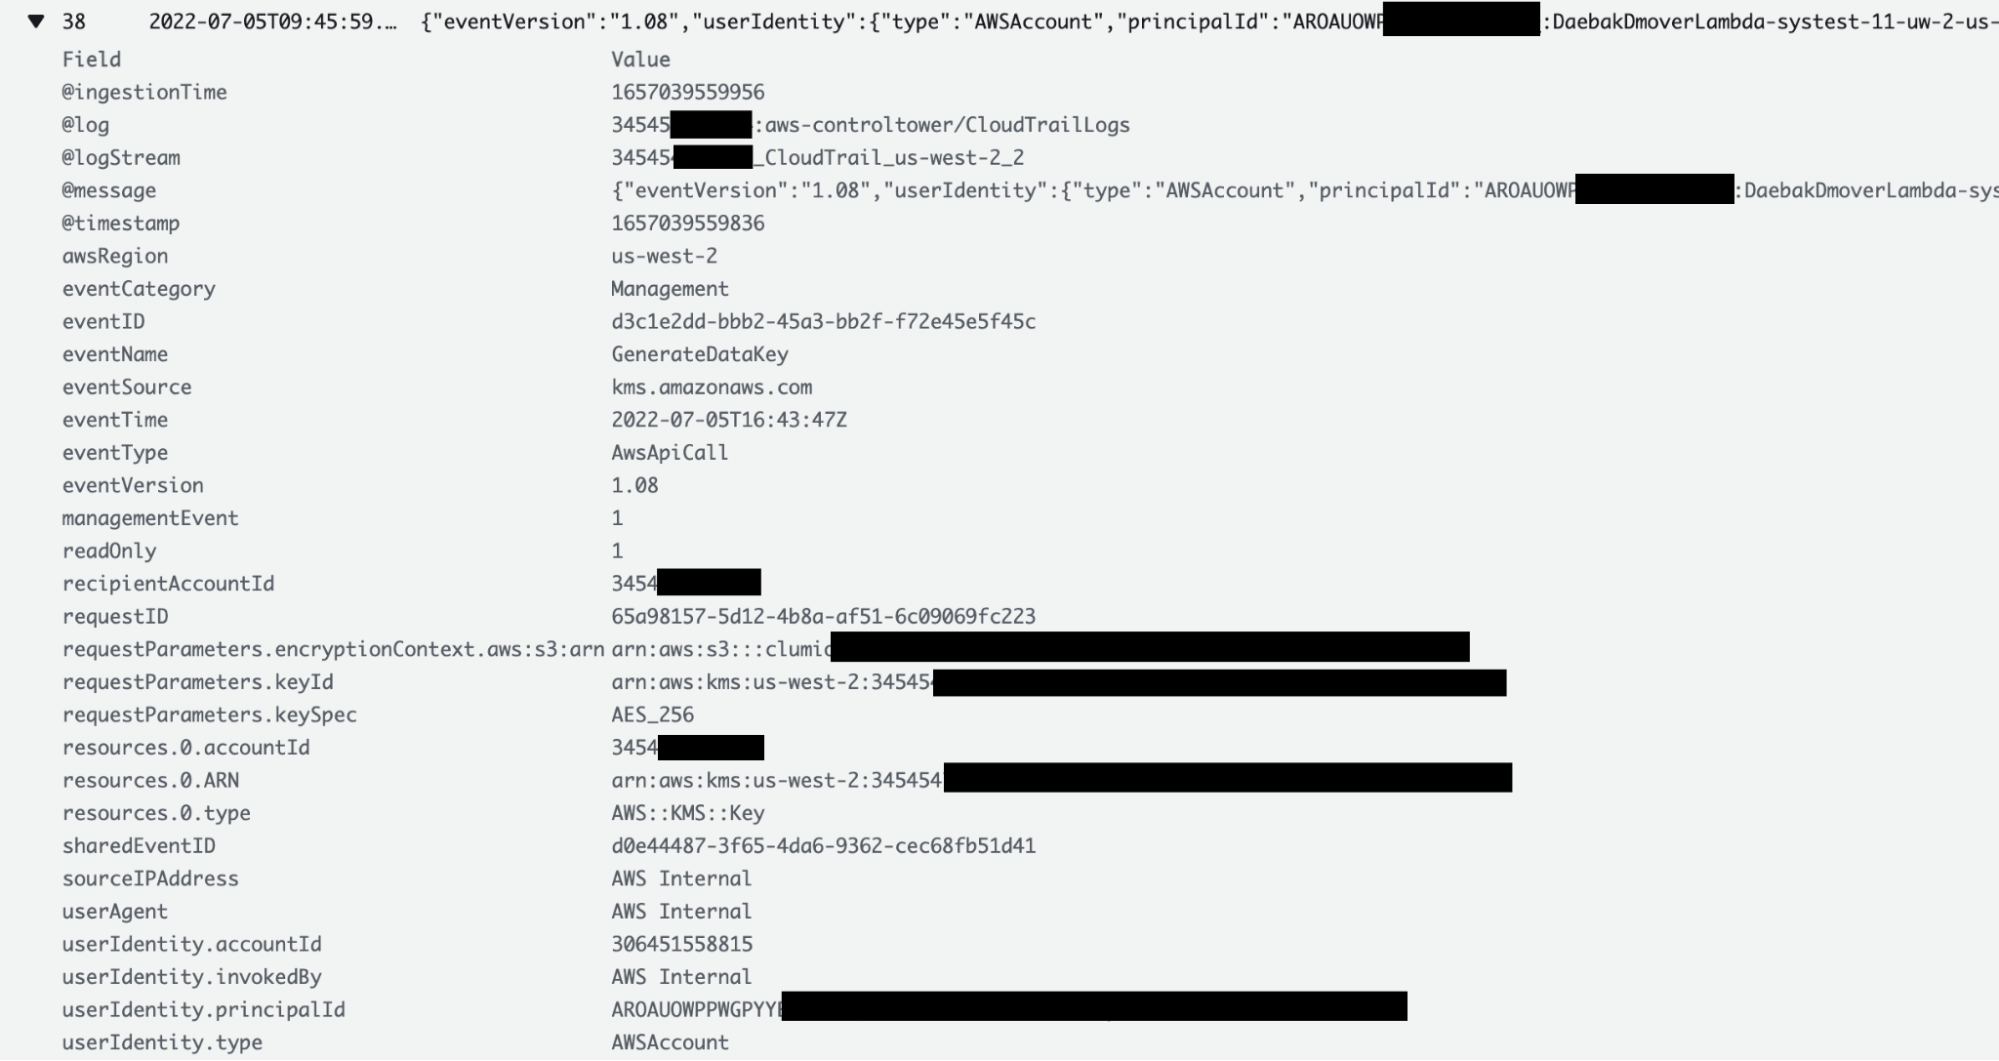
Uno dei vantaggi della funzionalità BYOK è che i clienti possono verificare e controllare in qualsiasi momento quando Clumio ha effettuato l’accesso alla loro chiave. I clienti possono consultare i log di CloudTrail e visualizzare tutti i dettagli relativi a ogni accesso effettuato da Clumio alla loro chiave, compreso il motivo dell’accesso. I clienti possono accedere alla sezione “CloudTrail Logs” del proprio account AWS in cui è stato distribuito lo StackSet di AWS CloudFormation.
Per quanto riguarda le chiavi dei bucket S3, poiché queste vengono memorizzate nella cache dai bucket S3 di AWS, l’accesso potrebbe non essere garantito per ogni singola transazione. Tuttavia, per i backup EC2/EBS, VMware e M365, l’accesso alle chiavi avviene per ogni singola transazione.
Cosa succede quando non è più possibile accedere alla chiave:
Ricordate questo: BYOK vi offre la possibilità di crittografare tutti i dati di backup, ma d’altra parte, se la chiave viene persa, vi troverete in guai seri! Fortunatamente, le chiavi in AWS non sono come quelle fisiche e, anche se qualcuno le cancellasse, i clienti avrebbero comunque 30 giorni di tempo per recuperarle. Se, per qualsiasi motivo, le chiavi non venissero recuperate, i dati di backup diventerebbero inutilizzabili. Questa funzionalità è pensata come meccanismo di sicurezza, ma va utilizzata con estrema cautela.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Sono entrato in Commvault appena finito l’università, nel 1998, proprio al culmine del boom delle dot.com. Anche se avevo ricevuto altre offerte, mi sono trovate bene con le persone che ho conosciuto durante il rigoroso processo di selezione e sono stato attratto dall’opportunità di fare esperienza in un ambito che avrebbe fatto la differenza e apportato un valore reale ai nostri clienti.
Occasioni come questa non capitano spesso. Per me è stata la decisione giusta.
Facciamo un salto in avanti di vent’anni, quando il nostro nuovo amministratore delegato, Sanjay Mirchandani, ha intravisto l’opportunità di trasformare Commvault in un’azienda specializzata nella gestione dei dati tramite software e SaaS. Non potevo certo lasciarmi sfuggire questa occasione irripetibile. Dopotutto, quante volte capita di partire da zero e lanciare qualcosa in grado di trasformare sia la propria azienda che la propria carriera?
A prescindere da come sarebbe andata a finire, non cogliere questa occasione sarebbe stato un enorme rimpianto.
Non c’era motivo di rimpianti. Sanjay ha dato a me e a un piccolo team di startup, che operava in gran segreto, un grande obiettivo, un po’ di finanziamenti e il permesso di rompere gli schemi per sviluppare la migliore offerta di backup-as-a-service disponibile. Dovevamo essere agili: prendere decisioni, portarle a termine, fallire in fretta e riadattarci. Insieme, abbiamo lanciato la nostra offerta Metallic in modalità Software-as-a-Service nei tempi previsti, più avanti nello stesso anno. E solo sei trimestri dopo, è diventata un’attività da 50 milioni di dollari per Commvault.
Per la mia carriera, questa era proprio la spinta che cercavo. Non si trattava di ingegneria fine a se stessa. Stavamo progettando un prodotto su misura per l’esperienza del cliente dall’inizio alla fine: dalla prova all’onboarding, dall’acquisto all’assistenza fino al rinnovo. Dovevamo guardarlo dall’esterno verso l’interno, lavorando in modo interfunzionale e collaborando con clienti e partner per pianificare l’intero percorso dell’utente.
È stata una sfida straordinaria e incredibilmente gratificante. Tuttavia, opportunità come questa sono rare e possono comportare qualche rischio, perché ci si avventura nell’ignoto. Ho quindi pensato di condividere alcuni consigli per aiutarvi a cogliere la vostra prossima opportunità professionale:
Mettiti in gioco. Guarda oltre il tuo ruolo e persino oltre la funzione che hai scelto per cogliere nuove opportunità. E ricorda: un po’ di “sindrome dell’impostore” fa bene – significa che ti stai aprendo a nuove prospettive, stai crescendo e stai superando i tuoi limiti.
Guarda dall’esterno verso l’interno. Prenditi il tempo necessario per comprendere il punto di vista e le aspettative dei tuoi stakeholder. Non solo riguardo al prodotto in sé, ma anche all’esperienza complessiva del cliente: il prezzo, i punti vendita e le modalità di pagamento.
Non affezionarti troppo alle tue idee. Le idee brillanti possono nascere ovunque e da chiunque, soprattutto quando si lavora in modo interfunzionale. E quando si procede a ritmo serrato, le idee spesso hanno una durata limitata. Quindi sii aperto, flessibile e agile.
Comunicate in modo più intenso. Nel settore tecnologico il tempo non è un lusso. La comunicazione è fondamentale per allineare le persone, le funzioni e il personale sul campo, affinché lavorino meglio e più velocemente. Non saltate questo passaggio.
Adattalo, non rovinarlo. In un ruolo come questo, è normale chiedersi perché qualcosa venga fatto in un certo modo. Cerca le opportunità per migliorare un prodotto o un processo, ma senza rovinarlo (né la persona che c’è dietro).
Sono fortunato. Sono entrato a far parte di un’azienda che mi ha spinto a cercare nuove opportunità e mi ha dato gli strumenti per perseguirle. E, sotto molti aspetti, sono solo all’inizio del mio percorso come CTO della nostra divisione Metallic – un’avventura per la quale mi sento più che pronto. Se non avete ancora trovato quell’opportunità unica nella vita, il mio consiglio per la vostra carriera è di non lasciare spazio ai rimpianti.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
È ora di approfittare dell’offerta Metallic Data Management as a Service (DMaaS), che è passata da zero a 50 milioni di dollari in tempo record
All’evento per i partner Inspire di Microsoft in programma questa settimana (dal 19 al 21 luglio), si parlerà soprattutto di gestione dei dati. I dati sono la linfa vitale di qualsiasi organizzazione e le minacce che incombono su di essi sono oggi più gravi che mai.
I clienti di oggi devono affrontare sfide significative in materia di dati. Sono alla ricerca di esperti affidabili, partner su cui poter contare per risolvere questi problemi con soluzioni innovative e collaudate. I clienti sono inoltre stanchi delle soluzioni a singolo scopo: devono ricorrere a una soluzione per proteggere alcuni dati, a un’altra per proteggerne altri, e così via all’infinito. Cercano inoltre soluzioni che abbiano dimostrato di produrre risultati, soluzioni che mantengano le promesse fatte.
Sei stanco di dover gestire così tante soluzioni per far fronte alle sfide dei tuoi clienti in materia di dati? (Anche loro lo sono!)
Ora puoi contribuire a porre fine a questa follia. Con Metallic, avrai a disposizione la tecnologia Commvault, leader del settore, in un modello SaaS leggero. Una gestione dei dati aziendali che ha dimostrato di salvaguardare l’intero patrimonio di dati dei clienti da cancellazione, danneggiamento e attacchi. Consente alle aziende di proteggere e gestire qualsiasi carico di lavoro — indipendentemente da dove si trovi e da dove potrebbe trovarsi in futuro — su infrastrutture on-premise, cloud, cloud ibrido, multi-cloud, SaaS e edge. È qualcosa che nessun’altra soluzione è in grado di offrire — ed è esattamente ciò di cui i tuoi clienti hanno bisogno.
Se volete diventare il partner di riferimento e ottenere grandi risultati in un momento di trasformazione nel settore della protezione dei dati, è giunto il momento di prendere seriamente in considerazione Metallic. Se non disponete ancora di un’attività dedicata alla protezione dei dati e avete bisogno di avviarne una, Metallic può rappresentare la pietra angolare della vostra nuova attività. Ecco perché:
Il mondo della protezione e della gestione dei dati si sta orientando verso il SaaS: tutti gli esperti concordano sul fatto che la protezione dei dati stia rapidamente passando al SaaS. Se non offrite soluzioni in grado di soddisfare le esigenze dei vostri clienti, rischiate di perdere la vostra base clienti a favore di chi invece lo fa. Con Metallic, Commvault vi offre una soluzione da integrare nel vostro portafoglio che è la migliore della categoria, la migliore nel settore DMaaS e molto altro ancora. Inoltre, non è necessaria alcuna infrastruttura né supporto operativo: Metallic fornisce tutto questo ai vostri clienti.
Metallic si basa su una tecnologia collaudata e su una visione condivisa con Microsoft: Metallic è basato su Azure ed è il risultato di oltre 25 anni di collaborazione ingegneristica con Microsoft. Metallic è una tecnologia collaudata: è ricca di funzionalità e supporta la più ampia gamma di carichi di lavoro.
Il ripristino in caso di ransomware inizia prima ancora che si verifichi una violazione: in qualità di UNICO fornitore di DMaaS ad aver ottenuto la certificazione FedRAMP High In Process – In PMO Review, Metallic offre un approccio rafforzato e multilivello per la protezione e il ripristino dei dati in caso di attacco. Ma noi facciamo un passo in più. Grazie a una strategia di cyber deception completamente integrata, Metallic Threatwise™ consente di difendere attivamente i dati nel momento stesso in cui ha inizio un attacco (non solo di recuperarli in seguito). Queste funzionalità uniche e distintive allontanano i malintenzionati dai dati reali e individuano immediatamente minacce zero-day e sconosciute prima che si verifichino crittografia, fughe di dati, esfiltrazione o furto. È una protezione senza pari che potete offrire con Metallic.
Sei pronto a affermarti nel mercato della gestione dei dati, in rapida evoluzione? Se sì, allora Metallic fa al caso tuo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La CSR consiste proprio nel mostrare il nostro lato umano. Significa dimostrare quanto teniamo davvero alla nostra azienda, al nostro pianeta e, soprattutto, alle nostre persone! Sappiamo tutti che negli ultimi anni l’importanza della cura, del sostegno e della creazione di un mondo migliore non è mai stata così sentita. Fare la differenza e lasciare il segno è al centro della cultura di Commvault, e insieme siamo più forti che mai!
I nostri valori – creiamo legami, ispiriamo, ci prendiamo cura e manteniamo le promesse – sono alla base di tutto ciò che facciamo. Questi principi guida plasmano le nostre interazioni quotidiane tra di noi e con le nostre comunità, alimentano la nostra passione per l’eccellenza tecnica e un servizio clienti eccezionale, e sostengono il nostro impegno generale verso un modello di business responsabile, sostenibile ed etico. Sia che aiutiamo i nostri clienti a gestire i propri dati in modo più sostenibile, che sosteniamo lo sviluppo e l’inclusione della nostra forza lavoro globale, o che restituiamo qualcosa alle nostre comunità, continuiamo a dare priorità ai nostri stakeholder e a considerare la sostenibilità a lungo termine come un requisito imprescindibile della nostra attività.
Costruire un presente e un futuro migliori è al centro della nostra identità. E con l’innovazione come fulcro di tutto ciò che facciamo, continuiamo a promuovere nuove iniziative di sostenibilità per portare avanti i nostri progressi nel 2022 e oltre.
Sono davvero orgoglioso di vedere tutti gli incredibili sforzi dei nostri Vaulters riportati nel rapporto di quest’anno. A breve vi forniremo ulteriori aggiornamenti sulle nostre iniziative di responsabilità sociale d’impresa, quindi restate sintonizzati!
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Le minacce legate al ransomware continuano a dominare i titoli dei giornali — e a ragione.
La buona notizia è che è possibile rafforzare la resilienza e il livello di sicurezza della propria organizzazione e stare un passo avanti al ransomware grazie alle migliori pratiche proattive in materia di sicurezza dei dati.
Dopotutto, le misure che adotti oggi per proteggerti e difenderti dalle minacce possono determinare la rapidità con cui la tua organizzazione sarà in grado di riprendere le normali operazioni aziendali nel caso in cui venisse colpita da un ransomware. Per garantire una protezione completa dalle minacce informatiche, è necessario investire in modo proattivo in misure di sicurezza preventive, al fine di mantenere i dati al sicuro e garantirne il recupero in caso di attacchi.
Seguite queste cinque linee guida per attuare una solida strategia di Readiness per il ransomware.
Adottate un piano di sicurezza a più livelli
Con le minacce ransomware che diventano sempre più sofisticate, un approccio multistrato alla protezione dei dati contribuisce in modo significativo a ridurre il rischio per la vostra organizzazione. Commvault ritiene che un quadro di sicurezza multistrato in grado di proteggere, rilevare e ripristinare i dati rappresenti l’approccio migliore per proteggersi dagli attacchi ransomware e riprendersi da essi. Sebbene il tempo medio di inattività sia di 21 giorni, abbiamo constatato che le organizzazioni che adottano un approccio di sicurezza multistrato riescono a riprendere le operazioni in soli due giorni.
Scopri l’approccio multilivello di Commvault per proteggere, individuare e ripristinare i sistemi in caso di minacce informatiche. Per saperne di più >
Controlla chi ha accesso
Una protezione efficace dei dati parte da basi solide. Protocolli di sicurezza rafforzati, quali l’autenticazione a più fattori, la crittografia avanzata dei dati e i controlli di accesso degli utenti basati sul modello “zero-trust”, impediscono l’accesso non autorizzato ai sistemi e ai dati. Con Commvault è possibile identificare l’esposizione al rischio e lo stato di copertura dall’unica console di gestione, in tutto l’ambiente.
Guarda questo video per scoprire come Commvault garantisce la sicurezza dei dati.
https://play.vidyard.com/xqQA12tnxA4dNEmSAgDj9P
Isolamento e separazione fisica
L’isolamento dei dati tramite tecniche di “air gap” può ridurre l’esposizione dei dati di backup a malware e altre vulnerabilità. Commvault suggerisce di implementare una strategia di backup “3-2-1” per una maggiore protezione dal ransomware: 3 copie dei dati, su 2 diversi tipi di supporto, con 1 copia fuori sede. Utilizzate le vostre iniziative “cloud first” non solo per i dati primari, ma anche per proteggere i vostri backup. Commvault offre un approccio modernizzato all’air gap che non solo è semplice, ma garantisce anche il massimo livello di sicurezza necessario per proteggersi dalle minacce a diffusione laterale.
https://play.vidyard.com/i7Y7ACrZYzaSXEXkyBzibq
Segmenta le tue reti
Se un attacco informatico va a buon fine, non concedere alle minacce esterne un accesso illimitato all’intera rete. Suddividi la rete in segmenti più piccoli per impedire la diffusione laterale e la compromissione dei dati critici per l’azienda. Commvault potenzia la tua strategia di sicurezza offrendoti la flessibilità necessaria per aggiungere rapidamente spazio di archiviazione nel cloud tramite Metallic® Recovery Reserve™. Grazie a Metallic® Recovery Reserve™, puoi implementare facilmente una sede di archiviazione cloud fuori sede, fornendo una copia virtuale dei tuoi dati, isolata fisicamente (air-gapped) e immutabile, per soddisfare la regola di archiviazione dei backup 3-2-1 e proteggere i tuoi dati dagli attacchi informatici.
Migliorare la Posizione di Sicurezza
È fondamentale essere in grado di individuare le minacce prima che abbiano un impatto sulla vostra attività. Commvault offre visibilità e gestione centralizzate attraverso un’unica piattaforma unificata, dotata di dashboard di sicurezza e avvisi che consentono di identificare rapidamente l’esposizione al rischio, rilevare attività sospette e ripristinare le operazioni aziendali. La dashboard Commvault Security Health Assessment offre agli amministratori IT un unico punto di riferimento per rafforzare rapidamente il livello di sicurezza, identificare i rischi in tempo reale, intraprendere azioni correttive e recuperare rapidamente i dati.
Le soluzioni di protezione dal ransomware di Commvault si basano su reattività, innovazione e rapidità di esecuzione per aiutarti a stare sempre un passo avanti al ransomware. Con Commvault, hai a portata di mano le Features di gestione dei dati più affidabili per garantire che i tuoi dati rimangano sicuri e resilienti, mantenendo la tua azienda pronta ad affrontare eventuali attacchi di ransomware.
Vuoi approfondire le tue conoscenze sulla protezione dei dati aziendali per evitare di finire sui titoli dei giornali? Scopri come cinque organizzazioni sono state vittime di attacchi, come si sono riprese e quali insegnamenti ne hanno tratto. Leggi Ora >
Fred è il vicepresidente del reparto tecnologico presso BioPlus Specialty Pharmacy, la più grande farmacia specializzata non convenzionata degli Stati Uniti. L’azienda dispone di sedi fisiche in sei stati ed è autorizzata a dispensare prescrizioni in tutti i 50 stati, con oltre 500 dipendenti. BioPlus ha introdotto una garanzia di accettazione entro 2 ore, una garanzia di preparazione per la spedizione entro 2 giorni e la possibilità di rinnovare le prescrizioni online con due clic.
Il dolore prima della nuvola
Lavorando in un ambiente on-premises, il team IT di BioPlus era costantemente alle prese con il recupero del ritardo. Avevano la sensazione di essere perennemente in ritardo, poiché l’azienda cresceva più rapidamente di quanto il team riuscisse ad aggiungere server, tecnologie e soluzioni. Sapevano che dovevano passare al cloud per sostenere meglio la propria crescita. BioPlus opera in un settore altamente regolamentato, soggetto agli standard di conformità HIPAA, Medicare e PCI; inoltre, il settore medico è notoriamente uno dei principali bersagli degli attacchi ransomware. Alla luce di queste realtà, l’azienda era consapevole che la protezione dei dati fosse di fondamentale importanza e ha scelto Clumio per soddisfare tale esigenza.
Scalabilità illimitata per una crescita aziendale illimitata
Una volta che BioPlus ha deciso di trasferire il proprio ambiente dall’infrastruttura on-premise al cloud, il percorso ha richiesto circa 11 mesi. Dopo aver valutato tutte le opzioni, l’azienda ha scelto AWS perché riteneva che tali servizi fossero in grado di supportare al meglio la promessa del marchio BioPlus e la rapidità di erogazione del servizio. Avevano bisogno di risorse praticamente illimitate per consentire la crescita e la scalabilità man mano che si espandevano in nuovi mercati. L’altro fattore di grande importanza era rappresentato dalla sicurezza e dalla conformità di AWS. Considerati i criteri decisionali di BioPlus per il proprio ambiente cloud, non sorprende che abbia scelto Clumio come fornitore di soluzioni per la protezione dei dati. Fred ha apprezzato particolarmente il fatto che la scalabilità illimitata di Clumio gli consentisse di non doversi preoccupare che i backup non riuscissero a stare al passo con la crescita, soprattutto considerando che i dati dei pazienti, come le cartelle cliniche e gli esami di laboratorio, tendono ad aumentare in modo esponenziale. L’elasticità di Clumio è stata ed è fondamentale per consentire la crescita e il successo di BioPlus.
Sfide relative alla protezione dei dati
Se c’era una cosa certa, era che Fred sapeva che i loro dati dovevano essere al sicuro, e apprezzava il fatto che Clumio fosse progettato ponendo la sicurezza al centro dell’attenzione, dall’inizio alla fine. Inoltre, doveva tenere conto dei requisiti di conservazione a lungo termine delle cartelle cliniche dei pazienti. L’HIPAA richiede 6 anni, mentre il CMS ne richiede 10 per i fornitori di servizi Medicare. L’HIPAA richiede inoltre che i dati di backup siano isolati fisicamente (air-gapped). Poiché BioPlus gestisce i pagamenti, è soggetta anche allo standard PCI, che richiede la crittografia end-to-end. Clumio soddisfa tutte queste esigenze.
Alla scoperta di ulteriori vantaggi offerti da Clumio
Fred e i suoi colleghi di BioPlus erano già entusiasti di tutto ciò che Clumio offriva, ma ci sono stati alcuni ulteriori fattori sorprendenti che hanno davvero fatto la differenza. Il primo è stata la rapidità di implementazione. BioPlus è riuscita a rendere i propri backup Clumio pienamente operativi in meno di una settimana dalla sottoscrizione del contratto. Avevano inoltre bisogno di tempi di Recovery rapidi e della possibilità di ripristinare singoli file. Infine, il fatto che Clumio offrisse tutto questo con la semplicità del modello SaaS ha permesso al team di Fred di concentrarsi sulle numerose altre attività. A ciò si aggiunge il fatto che Clumio ha consentito a Fred di risparmiare circa il 20% rispetto alle altre soluzioni prese in considerazione. Questo è stato naturalmente un vantaggio molto gradito.
Maggiori dettagli nel webinar on demand
Nella registrazione, Fred e Jeff approfondiscono in modo molto più dettagliato tutti i punti sopra citati e rispondono alle domande del pubblico sulla rotazione delle chiavi di crittografia, sul futuro della tecnologia nel settore sanitario e farmaceutico, sul trasferimento delle principali applicazioni legacy sul cloud e su molto altro ancora. Se tutto questo vi sembra interessante…
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Abbiamo tutti sentito dire che “l’unica costante nella vita è il cambiamento”. Queste parole sono particolarmente vere per i nostri clienti di oggi, che devono destreggiarsi tra le crescenti sfide poste dai mutevoli ambienti IT ibridi e multi-cloud, affrontando al contempo le minacce informatiche lungo tutto il percorso.
Noi di Commvault comprendiamo chiaramente le esigenze di questi clienti: ecco perché non solo sviluppiamo le nostre soluzioni, ma rafforziamo anche le nostre partnership, per aiutare i clienti ad affrontare in tutta sicurezza questo mare di cambiamenti. La notizia odierna relativa all’ampliamento della nostra partnership con Oracle è un esempio perfetto di come Commvault aiuti i clienti a orientarsi tra le tendenze e i mercati in continua evoluzione, con un impegno costante a garantire loro la stessa tranquillità che abbiamo sempre offerto.
Commvault e Oracle: 25 anni di integrazione
Commvault supporta da tempo i clienti Oracle nella protezione dei beni più preziosi delle loro aziende: i dati Oracle. Abbiamo oltre 3.000 clienti in comune, un numero in crescita ogni anno, e la quantità di dati Oracle che proteggiamo è aumentata di oltre il 30% su base annua.
Oggi oltre 400.000 clienti si affidano a Oracle per gestire le proprie attività. Poiché molte di queste aziende stanno accelerando il proprio percorso di adozione del cloud e stanno migrando verso OCI, hanno una naturale esigenza di soluzioni cloud agili che garantiscano la protezione durante questo percorso.
Mentre Oracle accelerava il proprio business nel cloud, mettendo a disposizione della propria base clienti la potenza di OCI, Commvault ha tenuto il passo. Nel 2017, Commvault ha ribadito il proprio sostegno ai clienti Oracle che stavano passando a OCI, attraverso il software Commvault Complete. Due anni dopo, abbiamo lanciato Metallic SaaS, che è rapidamente diventato il punto di riferimento nella gestione dei dati come servizio. Grazie all’annuncio odierno, i clienti Oracle che necessitano di tutti i vantaggi di una soluzione fornita in modalità SaaS possono ora sfruttare la potenza di Metallic con OCI per proteggere i propri dati sia on-premise che nel cloud. Siamo entusiasti di questa naturale evoluzione della nostra partnership, che ci consente di venire incontro alle esigenze dei clienti con le soluzioni SaaS più innovative e flessibili del nostro settore.
Infatti, Metallic è l’unicasoluzione DMaaS in grado di garantire la protezione su Azure, AWS e OCI.
Un impegno comune a favore dell’innovazione nel cloud e del supporto alle imprese
Oracle vanta la suite di applicazioni cloud più ampia e completa, mentre OCI continua a crescere. Allo stesso tempo, Metallic SaaS ha raggiunto un punto di svolta caratterizzato da una crescita esponenziale, arrivando a 50 milioni di ARR in soli 6 trimestri. Poiché entrambe le nostre aziende affiancano i clienti per aiutarli nel loro percorso verso il cloud, offriamo alla base clienti Oracle un’opportunità unica per proteggere i carichi di lavoro tradizionali durante l’adozione del cloud.
Oggi, il nostro portafoglio Metallic SaaS si amplia per includere il supporto per i nuovi carichi di lavoro Oracle Cloud – con le macchine virtuali OCI e Oracle Container Engine (OKE) – oltre al supporto già esistente per i database Oracle in esecuzione on-premise o su macchine virtuali cloud, mentre i clienti Oracle possono scegliere di inviare copie di backup “air-gapped” a OCI sfruttando Metallic Recovery Reserve.
Forse il cambiamento non è l’unica costante: ciò che rimane immutato è la nostra promessa ai clienti, ovvero che possono contare su Commvault per garantire che i loro dati siano sempre al sicuro e recuperabili, qualunque cosa si nasconda nel profondo. Con la notizia di oggi, siamo lieti di continuare a mantenere queste promesse per i clienti Oracle di tutto il mondo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Gli attacchi ransomware sono aumentati del 13%, superando il totale registrato negli ultimi cinque anni messi insieme.1 Il 60% dei responsabili della sicurezza informatica concorda sul fatto che le minacce ransomware debbano essere considerate prioritarie al pari del terrorismo.2 Un attacco alla sicurezza informatica avrà ripercussioni sulla vostra organizzazione. Tutto dipende da quanto vi siete preparati per la Recovery informatica.
La vostra organizzazione e i vostri dipendenti sono preparati ad affrontare un attacco informatico?
I vostri team conoscono i propri ruoli e saranno in grado di collaborare?
Chi ha l’autorità o il potere decisionale per prendere decisioni urgenti, come lo spegnimento di server o reti?
In qualità di dirigente, i suoi responsabili aziendali sono coordinati tra loro e come intende tenerli informati?
Strategia “Zero perdite”
Immagina di subire oggi un attacco ransomware. Domani avresti ancora un lavoro o un’azienda? Hai bisogno di una soluzione che vada oltre i principi dello Zero Trust per pianificare, gestire e ridurre al meglio l’impatto di un attacco ransomware: ti presentiamo la Zero Loss Strategy, basata sui principi dello Zero Trust e implementata attraverso un framework di sicurezza multilivello per una protezione e una Recovery dei dati coerenti e automatizzati. Con Commvault, proteggi ciò che conta di più grazie alla più ampia copertura dei carichi di lavoro, per una maggiore protezione dei dati e un Recovery rapido su piattaforme cloud e di storage, il tutto attraverso un’esperienza cliente unificata che ti aiuta a rimanere vigile contro le minacce informatiche. Zero Loss Strategy offre:
Visibilità dei dati end-to-end
Individua le minacce prima che abbiano un impatto significativo sui tuoi dati. Grazie a un’unica piattaforma di gestione, identifica i dati sensibili e quelli critici per l’azienda, riduci la superficie di attacco e minimizza l’esposizione al rischio.
La più ampia protezione del carico di lavoro
Proteggi ciò che conta di più. Commvault copre la più ampia gamma di carichi di lavoro, dalle tradizionali soluzioni on-premise alle applicazioni cloud ibride e SaaS; supportiamo inoltre l’integrazione nativa nel cloud, così, man mano che la tua organizzazione e i tuoi dati crescono, possiamo aiutarti facilmente a scalare.
Risposta aziendale più rapida
La rapidità e la precisione sono fondamentali per reagire a un attacco ransomware. Riunendo tutte le funzionalità di protezione dei dati in un’unica dashboard, Commvault Command Center™ garantisce alla vostra organizzazione maggiore produttività ed efficienza.
Principi dello Zero Trust
Fidarsi è bene, ma verificare è meglio. Le organizzazioni devono seguire i principi dello “zero trust” per garantire che le minacce informatiche non abbiano accesso illimitato alle loro reti. Si tratta di un elemento fondamentale per una corretta igiene informatica di ogni organizzazione.
Una strategia “Zero Loss” si basa sui principi del “Zero Trust” e viene implementata attraverso un quadro di sicurezza a più livelli. Commvault utilizza questi principi come base per la propria strategia “Zero Loss”. Forniamo diversi livelli di controlli di autenticazione per impedire che soggetti malintenzionati, minacce interne e persino incidenti involontari possano causare la cancellazione dei dati di backup.
Protezione di sicurezza multilivello di Commvault
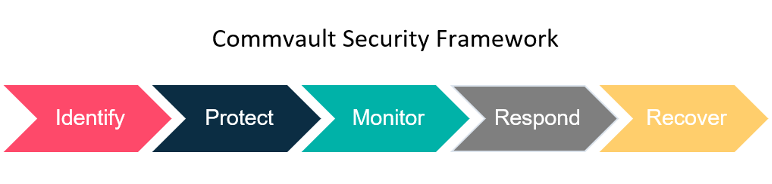
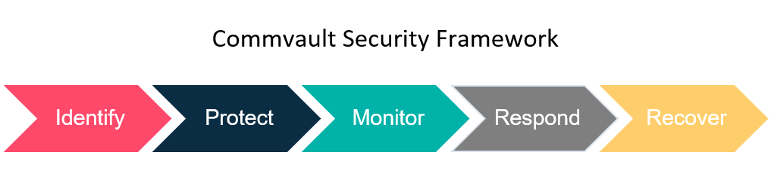
Molti esperti raccomandano di adottare una strategia a più livelli contro malware e ransomware. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati senza comportare un aumento dei costi di gestione. La piattaforma di protezione e gestione dei dati di Commvault comprende cinque livelli di sicurezza:
Identificare e mitigare i rischi relativi ai dati di backup tramite un’unica interfaccia
Proteggere applicando misure di sicurezza basate su standard leader del settore
Monitoraggio di ransomware, minacce interne e altre minacce
Rispondere alle minacce e adottare le misure necessarie, verificando costantemente i dati di backup
Recuperare rapidamente i dati in diversi ambienti on-premise, cloud e ibridi
Attuare un piano d’azione
Per proteggere e gestire al meglio i propri dati, garantire il corretto funzionamento dell’azienda e gestire i rischi, è necessario un approccio che riunisca i team addetti alla gestione dei dati, quelli dedicati alla sicurezza e le parti interessate. È necessaria una strategia che consenta di essere meglio preparati e in grado di riprendersi rapidamente nel caso in cui si verifichi un attacco informatico.
Elaborare un piano di risposta agli incidenti e testarlo, testarlo, testarlo
Assicurati di disporre del personale, dei fornitori, dei processi e delle tecnologie adeguati
Seguite il modello di sicurezza a più livelli del NIST: identificate, proteggete, monitorate, reagite e ripristinate, per colmare eventuali lacune di sicurezza presenti nella vostra infrastruttura
Segui i principi dello Zero Trust per verificare gli utenti già presenti nel tuo perimetro
Utilizza un sistema di gestione centralizzato, anziché diversi punti di accesso ai prodotti, per avere una visione d’insieme chiara dei tuoi dati
Eliminate le vulnerabilità nel vostro ambiente utilizzando air gap, honeypot e isolando le reti
Assicurati che il tuo fornitore di soluzioni per la protezione dei dati sia in grado di adattarsi facilmente alle tue esigenze in continua evoluzione e che tu disponga di opzioni di ripristino flessibili per un Recovery rapido. Ciò che ti serve è un approccio completo, non complesso. Scopri di più sulla strategia “Zero Loss” e sulla protezione e il Recovery in caso di attacchi ransomware.
Riferimenti
1. InfoSecuity, Benjamin David, “Gli attacchi ransomware aumentano a un ritmo ‘allarmante’”, maggio 2022 – 2. TechRadarPro, Anthony Spadafora, “I professionisti IT ritengono che il ransomware sia grave quanto il terrorismo”, gennaio 2022.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Come proteggete i vostri dati da un attacco ransomware o da un disastro naturale? Qual è il vostro piano di Recovery? Il vostro piano di Recovery in caso di disastri è lo stesso del vostro piano di Recovery informatico? Le misure che adottate per proteggere i vostri dati potrebbero essere le stesse, ma le vostre strategie di Recovery potrebbero variare. Entrambi i tipi di disastri potrebbero avere conseguenze devastanti per la vostra azienda, ma ciò che conta davvero è il Recovery. Il costo medio dei tempi di inattività per le grandi imprese supera gli 11.600 dollari al minuto,¹ e il 40-60% delle piccole imprese non riapre dopo una perdita di dati.² Pertanto, il modo in cui concepite Recovery è fondamentale.
Gartner definisce un attacco ransomware come “un’estorsione informatica che si verifica quando un software dannoso si infiltra nei sistemi informatici e crittografa i dati, tenendoli in ostaggio fino a quando la vittima non paga un riscatto”.3 Un attacco informatico è molto diverso da un disastro naturale. In questo caso, i vostri dati vengono compromessi intenzionalmente. I malintenzionati hanno ottenuto l’accesso in modo proattivo e hanno inserito malware nel vostro ambiente, bloccando i vostri sistemi, appropriandosi di dati critici e chiedendo un riscatto. Si stima che si verifichi un attacco ransomware ogni 11 secondi.4
Che cos’è un disastro naturale?
Quando si verifica un disastro, come un’alluvione, un terremoto, un incendio o una tempesta, i vostri sistemi informatici vengono inavvertitamente messi fuori uso o addirittura distrutti. In questi casi, i vostri dati non subiscono alcuna intrusione intenzionale. Nel 2021 si sono verificati 401 eventi legati a disastri naturali in tutto il mondo.5
Che cos’è il disaster recovery?
Il disaster recovery è la capacità di ripristinare l’accesso e la funzionalità dei sistemi di dati critici e dell’infrastruttura IT il più rapidamente possibile dopo il verificarsi di un disastro naturale. Si basa sulla replica dei dati da una sede esterna o da un ambiente cloud, dove i dati vengono sottoposti a backup e non subiscono l’impatto del disastro naturale. In una situazione di disaster recovery, l’obiettivo è ripristinare le operazioni aziendali in modo efficiente con tempi di inattività minimi e nessuna perdita di dati, poiché la Readiness operativa dei dati è considerata prequalificata per il ripristino. In una situazione di Recovery, i vostri sforzi sono incentrati sull’efficienza del ripristino delle operazioni.
Che cos’è il “cyber Recovery”?
Il cyber recovery mira a garantire la possibilità di ripristinare l’accesso e la funzionalità dei sistemi di dati critici e dell’infrastruttura IT il più rapidamente possibile dopo un attacco informatico, come ad esempio un attacco ransomware. In una situazione di cyber recovery, gli obiettivi sono quelli di riportare l’azienda operativa partendo da una copia dei dati isolata (air-gapped) e immutabile, che garantisca l’integrità dei dati. Le soluzioni di protezione dei dati che implementano un’architettura zero-trust assicurano un approccio difensivo a più livelli anche per l’ambiente di backup. Tuttavia, “vedere per credere” ed è proprio qui che è importante assicurarsi di verificare frequentemente la Readiness operativa dei dati nell’ambito delle esercitazioni teoriche di cyber Recovery. Ciò può essere ottenuto eseguendo la convalida applicativa dei dati tramite script personalizzati in un ambiente sandbox in quarantena di rete. In questo modo, è possibile prevenire qualsiasi potenziale reinfezione dell’ambiente e quindi contenere il “raggio d’azione” dopo un attacco.
In che cosa differiscono il Cyber Recovery e il Disaster Recovery?
Il cyber recovery e il disaster recovery sono due concetti distinti. Nel caso del disaster recovery, l’attenzione è rivolta al tempo medio di ripristino (MTTR) delle operazioni e al regolare svolgimento delle attività aziendali. Nello scenario ideale di disaster recovery, i dati non subiscono alcun danno. Per quanto riguarda il cyber recovery, invece, l’obiettivo principale è la sopravvivenza dell’azienda, con particolare attenzione ai dati, alle applicazioni, all’infrastruttura e ad altri aspetti.
Caratteristiche del disaster recovery rispetto al cyber recovery
Recupero dai disastri
Recupero cyber
Requisito fondamentale
Mezzi rapidi per la Recovery delle operazioni aziendali con tempi di inattività minimi. In genere si presume che la perdita di dati sia pari a zero.
Rapido Recovery dell’attività aziendale e dei relativi dati, con perdita di dati pari a zero, e la garanzia che i dati non siano stati manipolati o alterati.
Obiettivo di Recovery previsto
Recovery al punto temporale più vicino.
Recovery al punto temporale più vicino a partire da una copia immutabile isolata fisicamente.
Strumenti utilizzati
In genere sono necessari strumenti di replica per facilitare la replica dei dati tra siti e sedi, integrati con un sistema di orchestrazione per garantire operazioni di failover e failback senza interruzioni
Richiede una serie di strumenti e processi per confermare che i dati non siano stati manipolati, a tutela delle applicazioni e delle reti, nonché l’utilizzo di soluzioni dell’ecosistema SIEM/SOAR per analisi forensi e analitiche e di strumenti di monitoraggio della rete.
Frequenza di verifica del runbook di Recovery
In genere, da una volta ogni sei mesi a una volta all’anno.
Il più frequentemente possibile per verificare la Readiness operativa dei dati. Le esercitazioni includono processi che coinvolgono i team di risposta agli incidenti (IRT), i reparti legale, aziendale, di relazioni pubbliche, di comunicazione, di assicurazione di responsabilità civile verso terzi e i team IT. Queste esercitazioni teoriche contribuiscono a ridurre al minimo i tempi di inattività durante le situazioni di crisi, in modo che la procedura di Recovery diventi una sorta di “memoria muscolare” collettiva.
Che cos’è un piano di risposta agli incidenti?
Disponete di un piano di risposta agli incidenti? La vostra organizzazione e i suoi dipendenti sono preparati ad affrontare un attacco ransomware o una calamità naturale?
Tutte le squadre coinvolte devono essere in grado di svolgere efficacemente il proprio ruolo nel processo di Recovery informatico
Devono essere in grado di mettere in atto i piani e avere l’autorizzazione a eseguirli qualora si verifichi un evento. Durante un attacco reale, non è auspicabile che i team si accusino a vicenda su chi sia responsabile di cosa. Questo fenomeno viene spesso definito “collisione IT” e può influire in modo significativo sulla capacità di un’organizzazione di rispondere in modo efficiente a una crisi informatica. Garantire che tutte le parti interessate chiave e i team dispongano delle autorizzazioni adeguate assicura che possano prendere decisioni rapide con autorità – e ciò può essere ottenuto concedendo ai team, in genere, un’autorizzazione preventiva a eseguire le azioni previste. La latenza indotta dai processi nell’esercizio di Recovery può essere eliminata senza dover svegliare le persone nel cuore della notte e farle partecipare a una chiamata Zoom per ricevere l’autorizzazione.
Per quanto riguarda i dirigenti di livello C, i vostri leader aziendali sono allineati? Quante unità aziendali e quanti partner diversi devono essere coinvolti in un piano di risposta agli incidenti? Siete preoccupati per le conseguenze che un attacco ransomware potrebbe avere sugli azionisti?
È importante che i dirigenti promuovano un’analisi dell’impatto aziendale sull’intero patrimonio aziendale, che includa PPT (Persone, Processi e Tecnologia), al fine di misurare l’impatto complessivo dei tempi di inattività a seguito di un incidente informatico.
Individuare gli elementi da includere nel piano di Recovery informatico.
Individuare i team con cui è necessario collaborare, quali i team di sicurezza, gli IRT (team di risposta agli incidenti), i partner assicurativi nel settore della sicurezza informatica e i team preposti alla protezione dei dati, poiché tutti devono lavorare in stretta collaborazione affinché l’esercitazione di Recovery informatico sia efficace.
È necessario definire procedure dettagliate da seguire in caso di attacco ransomware.
Infine, esercitatevi, esercitatevi, esercitatevi fino a quando non diventerà una memoria muscolare collettiva, in modo da poter reagire con il minimo attrito durante la gestione effettiva delle crisi.
Quali sono i tipi di attacchi informatici?
È facile dare per scontato che tutti i ransomware siano simili, e non è raro pensare che esista un approccio unico valido per tutti in termini di prevenzione e preparazione. Tuttavia, poiché ogni tipo di ransomware viene solitamente sviluppato per attaccare reti diverse e mirate, il loro funzionamento può variare notevolmente. È fondamentale comprendere i diversi tipi attualmente in uso (tenendo presente che gli autori degli attacchi sono in grado di combinare più tipi di ransomware).
L’efficacia della protezione contro qualsiasi attacco ransomware dipende dalla vostra strategia di difesa, soprattutto alla luce dell’aumento dei vettori zero-day per i quali non si conoscono tattiche, tecniche o procedure (TTP).
Sei tipi di Ransomware:
CryptoWall – è responsabile di un’elevata percentuale di attacchi ransomware. In genere, CryptoWall viene utilizzato per attaccare le vittime tramite e-mail di phishing. Il virus ransomware WannaCry è un derivato della famiglia Crypto ed è stato al centro dei più grandi attacchi informatici mai perpetrati. Purtroppo, gli autori di CryptoWall continuano a rilasciare nuove versioni progettate per aggirare le misure di sicurezza.
Locky – come suggerisce il nome stesso, Locky fa esattamente ciò che dice (blocca l’accesso ai file e li sostituisce con file dall’estensione .lockey). Tuttavia, il suo nome non rende conto dell’aspetto più dannoso di questo tipo di ransomware: la sua velocità. Locky si distingue per la capacità di diffondersi ad altri file in rete più rapidamente rispetto ad altre varianti di ransomware.
Crysis – porta gli attacchi ai dati a un nuovo livello, “rapendo” di fatto i dati e trasferendoli in una nuova posizione virtuale. L’importanza di questo aspetto dell’attacco risiede nel fatto che, se la vostra azienda tratta dati personali, tale evento costituisce una violazione; le organizzazioni devono quindi contattare chiunque possa disporre di informazioni presenti sulla vostra rete per garantire la conformità alle normative locali, statali e federali.
SamSam – attacca i server applicativi WildFly privi di patch nella parte della rete esposta a Internet. Una volta entrato nella rete, il ransomware cerca altri sistemi da attaccare.
Cerber – attacca i processi del server del database per ottenere l’accesso, invece di prendere di mira direttamente i file. I suoi creatori vendono il software ransomware ai criminali in cambio di una percentuale del riscatto riscosso, ovvero il cosiddetto “Ransomware-as-a-Service”.
Maze – è una variante di ransomware che rappresenta la tendenza nota come “leakware”. Una volta crittografati i dati, i malintenzionati minacciano di divulgare sul dark web i dati privati oggetto del riscatto, a meno che non venga pagato il riscatto.
La protezione contro il ransomware deve essere al centro delle iniziative di sicurezza delle organizzazioni.
Come si diffonde il ransomware?
L’ingegneria sociale è una tattica fondamentale utilizzata dai criminali informatici per indurre utenti ignari a scaricare o cliccare su un link o un sito web fasullo. Il ransomware viene spesso diffuso tramite messaggi di phishing via e-mail contenenti link dannosi o tramite il cosiddetto “drive-by download”, che si verifica quando un utente visita involontariamente un sito infetto e il malware viene scaricato sul suo computer o dispositivo mobile. Una volta entrati nell’ambiente IT, i vettori di minaccia si muovono lateralmente all’interno della rete fino a quando non vengono rilevati. La dinamica tipica di un attacco ransomware consiste nel muoversi attraverso i dati non strutturati per rimanere inosservati il più a lungo possibile. Fino a poco tempo fa, era noto che il malware e i vettori di minaccia potessero rimanere latenti all’interno di un ambiente per un periodo fino a 300 giorni, crittografando gradualmente i set di dati e causando danni su vasta scala.
Tuttavia, con gli attacchi più recenti, osserviamo che i vettori di minaccia sono in grado di penetrare nei sistemi e provocare una distruzione istantanea e su larga scala, effettuando cancellazioni di massa o crittografia. La velocità di questi attacchi non consente ai team di reagire con sufficiente rapidità. Pertanto, è fondamentale garantire che l’ambiente di protezione dei dati sia tutelato fin dal primo giorno contro attacchi di qualsiasi entità. I professionisti della sicurezza devono fare affidamento su copie di backup “air-gapped e immutabili” come loro polizza assicurativa.
Come Commvault combatte il ransomware
La protezione e il Recovery dei dati di Commvault possono rappresentare una componente preziosa della vostra strategia anti-ransomware. La sicurezza multilivello di Commvault si basa sui principi dello “zero trust” e sul quadro di riferimento per la sicurezza informatica del National Institute of Standards and Technology (NIST), al fine di proteggere i dati e consentire un rapido Recovery in caso di attacco ransomware. Commvault contribuisce a proteggere e isolare i vostri dati, fornisce monitoraggio proattivo e avvisi e consente Recovery rapidi. Tecnologie avanzate basate sull’intelligenza artificiale e sull’apprendimento automatico, tra cui gli honeypot, consentono di rilevare e segnalare potenziali attacchi nel momento stesso in cui si verificano, permettendovi di reagire rapidamente. Mantenendo i vostri backup al sicuro e garantendo il ripristino entro i tempi previsti dai vostri accordi sul livello di servizio (SLA), potrete ridurre al minimo l’impatto di un attacco ransomware, riprendendo immediatamente la vostra attività (ed evitando di pagare costosi riscatti).
Proteggere e isolare le copie di backup è fondamentale per l’integrità e la sicurezza dei dati. Pertanto, Commvault ha adottato un approccio indipendente all’immutabilità. Con Commvault, non sono necessari hardware specifico o account di archiviazione cloud per proteggere i dati di backup dalle minacce del ransomware. Se si dispone di hardware con supporto WORM (Write-Once, Read Many), di blocco degli oggetti o di snapshot (che Commvault supporta pienamente), è comunque possibile utilizzare le funzionalità di blocco integrate di Commvault per integrare e potenziare i controlli di sicurezza esistenti. La capacità di Commvault di supportare una difesa a più livelli per proteggere i set di dati dal ransomware garantisce ai nostri clienti i vantaggi di un’architettura solida e pronta per la Recovery. Ecco alcuni elementi da includere nella vostra architettura di immutabilità:
Bloccare l’accesso per isolare l’archivio di copia dal ransomware
Immutabilità con blocchi legati al ciclo di vita per ridurre i rischi, bilanciata con l’impatto sui consumi
Rete di isolamento con intercapedine d’aria e sistemi di controllo
Governance della configurazione a tutela da modifiche intenzionali o accidentali
Prestazioni del Recovery concorrente: ridurre la latenza prestando la dovuta attenzione alla velocità e all’impatto sui costi
Aggiornamenti automatici per garantire la massima attualità, semplificando la gestione e la manutenzione dell’infrastruttura di protezione dei dati
Conformità alla filosofia di protezione dei dati “3-2-1” (3 copie dei dati, 2 supporti diversi, 1 copia archiviata in un deposito sicuro)
Per saperne di più sull’architettura dell’infrastruttura immutabile di Commvault, clicca qui.
Protezione di sicurezza multilivello di Commvault
Poiché ogni ambiente presenta un mix di infrastrutture diverse, proteggere i dati di backup da modifiche non autorizzate casuali può sembrare un compito arduo. Proprio come quando si mette in sicurezza la propria casa, è necessario identificare i rischi e attivare le funzionalità di protezione e monitoraggio più adatte alle proprie esigenze.
Molti esperti raccomandano di adottare una strategia a più livelli contro malware e ransomware. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati senza comportare un aumento dei costi di gestione. La piattaforma di protezione e gestione dei dati di Commvault comprende cinque livelli di sicurezza:
Identificare e mitigare i rischi relativi ai dati di backup tramite un’unica interfaccia
Proteggere adottando misure di sicurezza basate sugli standard leader del settore
Monitorare la presenza di ransomware, minacce interne e altre minacce
Rispondere alle minacce e intervenire di conseguenza, verificando costantemente i dati di backup
Recuperare rapidamente i dati in diversi ambienti on-premise, cloud e ibridi
La sicurezza multilivello di Commvault è costituita da insiemi di funzionalità, linee guida e best practice volte a gestire i rischi legati alla sicurezza informatica e a garantire la pronta disponibilità dei dati. È fondamentale comprendere che queste funzionalità fanno parte dell’esperienza della piattaforma principale di Commvault, Commvault Complete™ Data Protection. Non sono previste licenze speciali, né costi aggiuntivi, né hardware o software obbligatori. La profondità della sicurezza a più livelli è potenziata grazie a una maggiore integrazione con Metallic™ e Commvault Grid per quei clienti che cercano, rispettivamente, la semplicità del Backup as a Service o di un’Appliance di protezione dei dati.
Misure di sicurezza contro il ransomware
Air gap: tradizionalmente, le reti con air gap non hanno alcuna connettività con le reti pubbliche. Il nastro è un supporto tradizionale per i backup con air gap, poiché può essere rimosso dalla libreria nastri e conservato fuori sede. Per isolare le destinazioni di backup secondarie su disco o nel cloud, è necessario un certo livello di accesso, ma la comunicazione viene interrotta quando non è richiesta. Quando non è necessario accedere ai dati isolati, la comunicazione viene interrotta disattivando le porte di comunicazione, disabilitando lo switching VLAN, attivando i controlli dei firewall di nuova generazione o spegnendo i sistemi.
Autenticazione a più fattori (MFA)6: si tratta di un approccio a più livelli per la protezione dei dati e delle applicazioni, in cui un sistema richiede all’utente di fornire due o più credenziali per verificare la propria identità al momento dell’accesso. L’MFA aumenta la sicurezza perché, anche se una delle credenziali dovesse essere compromessa, gli utenti non autorizzati non sarebbero in grado di soddisfare il secondo requisito di autenticazione e non potrebbero accedere allo spazio fisico, al dispositivo informatico, alla rete o al database di destinazione.
Accesso con il minimo privilegio: questa prassi di sicurezza standard garantisce agli utenti e/o agli account l’accesso alle funzionalità strettamente necessarie per svolgere il proprio lavoro e nient’altro. Sei tu a decidere chi ha accesso a cosa. Ciò riduce al minimo l’esposizione in caso di compromissione dell’account e limita le fughe di dati.
Eseguire backup regolari con immutabilità: si consiglia di aumentare la frequenza dei backup e di estendere la protezione dei dati adottando una strategia di backup 3-2-1, ovvero 3 copie dei dati su 2 tipi diversi di supporti, con una copia fuori sede e preferibilmente in un ambiente isolato (air-gapped). Altri strumenti essenziali per la protezione dei dati includono la crittografia, la tecnologia WORM (Write Once, Read Many) e controlli rigorosi sugli accessi.
Immutabilità dei dati: dati che non possono essere modificati. Per garantire una protezione più efficace contro il ransomware, assicurarsi che le copie di backup siano immutabili utilizzando controlli di sicurezza a più livelli, funzionalità WORM (Write Once Read Many) e sistemi di archiviazione immutabili, oltre a una protezione integrata contro il ransomware per i dati di backup.
Crittografia dei dati e gestione delle chiavi: tecnologia che consiste nel trasformare i dati in una forma o in un codice illeggibile, in modo che solo gli utenti in possesso di una chiave segreta o di una password possano leggerli. La crittografia sia a riposo che in transito garantisce che i dati di backup, anche se sottratti, risultino inutilizzabili per i malintenzionati che non dispongano delle chiavi di decrittografia o della password.
Avvisi di anomalia: indicano una deviazione dal modello previsto di dati o eventi. Il rilevamento delle anomalie contribuisce a fornire informazioni sul comportamento, consentendo alla vostra organizzazione di apprendere i modelli di identificazione per comprendere il proprio ambiente e riconoscere comportamenti insoliti prima che una minaccia abbia un impatto sul vostro ambiente e sulla vostra attività.
Honeypots7: Un sistema collegato alla rete configurato come esca per attirare i cyber-aggressori e individuare, respingere e analizzare i tentativi di hacking volti a ottenere un accesso non autorizzato ai sistemi informativi. La funzione di un honeypot è quella di presentarsi su Internet come un potenziale bersaglio per gli aggressori – solitamente un server o un’altra risorsa di alto valore – e di raccogliere informazioni e segnalare ai responsabili della sicurezza eventuali tentativi di accesso all’honeypot da parte di utenti non autorizzati.
Rafforzamento delle applicazioni⁸: termine generico che indica la protezione di un’applicazione dalle intrusioni attraverso l’eliminazione delle vulnerabilità e l’aumento dei livelli di sicurezza. La sicurezza dei dati prevede molteplici livelli di difesa che non si limitano all’applicazione stessa: il livello dell’host, quello del sistema operativo, quello dell’utente, quello dell’amministratore e persino il livello fisico del dispositivo presentano tutti vulnerabilità che un buon sistema di sicurezza deve affrontare. Per questo motivo, il rafforzamento delle applicazioni potrebbe essere definito anche “rafforzamento del sistema” o “rafforzamento del sistema operativo”.
Che si tratti di un attacco informatico o di un disastro naturale, la realtà è che la vostra organizzazione deve essere preparata e adottare misure per proteggere i propri dati, collaborando con un fornitore in grado di offrire soluzioni rapide per la sicurezza informatica e la Recovery in caso di disastri. Ma quanto siete preparati? Leggete il nostro eBook “Comprendere i ruoli e le responsabilità del team nella lotta contro il ransomware”.
Riferimenti
1.,2. Branko K: Web tribunal: oltre 15 statistiche allarmanti sulla perdita di dati da tenere a mente nel 2022, marzo 2022. – 3. Gartner, 6 modi per difendersi da un attacco ransomware, di Manasi Sakpal, novembre 2020 – 4. Safe at Last, 22 statistiche sul ransomware per aiutarti a rafforzare i tuoi modelli di sicurezza informatica: gennaio 2022 – 5 Statistica, Madhumitha Jaganmohan, Numero globale di eventi di disastri naturali 2007-2021, febbraio 2022 – 6. CISA – 7. TechTarget, Ben Lutkevich, Casey Clark, Michael Cobb, honeypot (informatica) – 8. Thales, Rafforzamento delle applicazioni
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock