Le partenariat de longue date entre Commvault et Microsoft nous a une nouvelle fois permis d’offrir à nos clients des fonctionnalités de pointe. Nous sommes ravis d’avoir pu développer cette fonctionnalité en étroite collaboration avec Microsoft, ce qui nous a permis de lancer simultanément nos capacités améliorées sur Commvault Complete et Metallic® DMaaS dès la mise à disposition publique des points de restauration Azure, le 19 juillet 2022.
Protection Commvault pour les machines virtuelles Azure
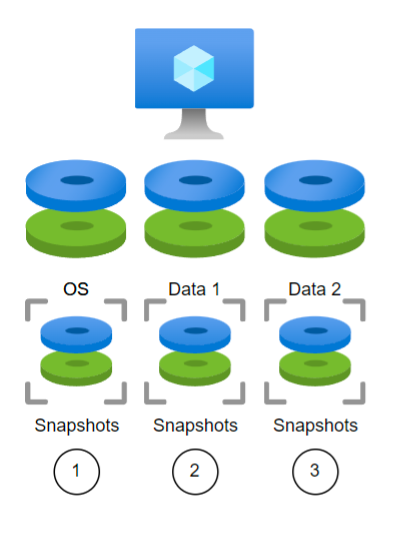
Figure 1
Commvault a toujours proposé des solutions pour protéger les machines virtuelles (VM) Azure, que ce soit à l’aide de snapshots ou même en installant un logiciel sur la VM afin d’assurer la reconnaissance des applications. Chaque ressource de disque fait l’objet d’un snapshot individuel et est ainsi protégée. Ce processus est de nature séquentielle, car chaque demande de ressource doit être effectuée les unes après les autres.
Dans la figure 1, une demande de sauvegarde devrait protéger le disque du système d’exploitation, puis le disque « Data 1 » et enfin le disque « Data 2 ». Ces trois disques constituent la machine virtuelle et seraient protégés ensemble, mais leurs instantanés pourraient ne pas être finalisés exactement au même moment ; une coordination supplémentaire avec la couche applicative pourrait donc s’avérer nécessaire pour garantir la cohérence au niveau de l’application.
Nouvelle fonctionnalité de point de restauration
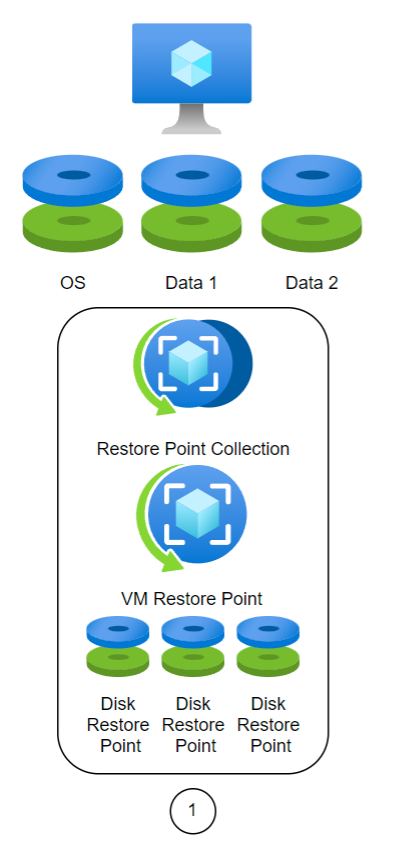
Figure 2
Grâce aux points de restauration, Commvault est désormais en mesure de créer des ensembles de points de restauration sur l’ensemble des volumes d’une machine virtuelle. Cette fonctionnalité simplifie le processus de restauration, et les points de restauration sont stockés sur un support de stockage économique. Il s’agit d’un changement architectural majeur en matière de protection des données pour Microsoft, que Commvault Complete et Metallic permettent de mettre en œuvre d’un simple clic.
Dans l’exemple de la figure 2, une fois qu’un ensemble de points de restauration est créé, la même machine virtuelle serait protégée par un simple appel d’API permettant de créer un point de restauration. Chaque point de restauration est incrémentiel et devrait s’effectuer en quelques secondes. Tous les disques de la machine virtuelle sont automatiquement mis à jour en fonction du point de restauration. Chaque point de restauration contient un point de restauration de disque pour tous les disques gérés. Le point de restauration de disque correspond à un instantané de ce disque. Dans cet exemple, cela réduit le processus de restauration de 3 étapes à 1 seule.
En quoi cela est-il simplifié ?
Il est essentiel de tirer parti de la plateforme Commvault pour orchestrer la protection des machines virtuelles et, surtout, leur Recovery à l’échelle de l’entreprise. Abandonner les solutions ponctuelles et les scripts maison favorise naturellement la croissance et réduit les temps d’arrêt. La possibilité de restaurer des dizaines, voire des centaines d’instances en quelques clics évite de faire perdre du temps aux utilisateurs finaux.
Renforcer la résilience tout en réduisant les déchets électroniques
Commvault prend déjà en charge la création d’instantanés dans des groupes de ressources soumis à un audit des coûts et attribue automatiquement des balises aux ressources au fur et à mesure de leur création, afin de garantir la précision des rapports de coûts. L’ajout des points de restauration de machines virtuelles à notre offre nous permet désormais de créer ces points de restauration dans des niveaux de stockage plus économiques et moins redondants. La différence de coût peut sembler minime, mais à l’échelle du cloud, la facturation réside dans les détails et chaque amélioration apporte de la valeur à la solution. Il n’y a aucun compromis à faire pour tirer parti des points de restauration. Cela simplifie les processus, réduit les coûts et améliore la résilience. Les points de restauration Azure garantissent la cohérence des applications et du système d’exploitation lors de la création de ces collections au niveau natif de l’instance.
Petit récapitulatif
Meilleure rentabilité, meilleures performances, meilleure résilience et conception simplifiée. Une réussite retentissante ! Nous sommes ravis d’avoir eu l’occasion de développer cette fonctionnalité en étroite collaboration avec Microsoft et de démontrer une fois de plus notre engagement à intégrer rapidement les dernières améliorations d’Azure au sein de la gamme de solutions Commvault Intelligent Data Services.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Jusqu’à très récemment, de nombreuses entreprises étaient limitées par leur infrastructure sur site, qui nécessitait d’énormes centres de données devant être entretenus, refroidis et sécurisés. De plus, le taux d’utilisation des serveurs appartenant aux entreprises n’est que de 18 %, la majorité des centres de données fonctionnant avec un rendement énergétique inférieur à 80 %. Cette sous-utilisation a rendu l’infrastructure sur site vulnérable à la disruption lorsque le cloud a fait son apparition. L’évolutivité à la demande du cloud a permis aux entreprises d’optimiser leurs taux d’utilisation sans avoir à se soucier de la gestion, de l’alimentation ou du refroidissement de l’infrastructure. Compte tenu de ces avantages, il n’est pas surprenant que la migration moyenne d’une entreprise des infrastructures sur site vers le cloud ait entraîné une réduction de 65 % de la consommation d’énergie et de 84 % des émissions de carbone (Accenture, The Green Behind the Cloud). De plus, AWS s’est fixé pour objectif d’alimenter l’ensemble de ses opérations à 100 % avec des énergies renouvelables d’ici 2025, et s’est engagé à atteindre la neutralité carbone d’ici 2040. L’entreprise utilise de l’eau recyclée ou réutilisée pour le refroidissement et a pris en compte le carbone intrinsèque dans la construction de ses nouveaux centres de données à travers le monde. En tant que partenaire recommandé par AWS, Clumio repousse les limites de l’informatique durable sur le plan environnemental grâce à son architecture hyper-évolutive à la demande.
Les solutions « cloud-native » sont essentielles pour optimiser le développement durable
Que vous ayez besoin d’aide pour protéger vos données contre les ransomwares, respecter les exigences de conformité ou récupérer vos données en cas de perte, les sauvegardes peuvent occuper un volume important d’espace de stockage et alourdir l’empreinte de votre infrastructure si elles sont effectuées sur site. Les entreprises doivent faire un choix judicieux si elles souhaitent réduire l’empreinte carbone liée à leurs données. Parmi les bonnes pratiques, on peut citer le recours, si possible, à un fournisseur de protection des données natif du cloud ou SaaS, la mise en place de sauvegardes incrémentielles plutôt que de snapshots complets du système, la classification et l’archivage automatique des données en fonction de leur criticité et de leur utilisation, et surtout, l’investissement dans une plateforme conçue pour s’adapter à la demande. Si ces préoccupations vous concernent, Clumio peut vous aider.
Comment Clumio peut vous aider
Clumio est une solution de sauvegarde native du cloud, conçue autour d’un pipeline de traitement des données sans état basé sur des conteneurs et tirant parti de fonctions Lambda efficaces. Cela garantit une grande adaptabilité et une évolutivité efficace afin d’optimiser l’utilisation en fonction de vos politiques précises. Cette capacité de calcul évolutive et ces taux d’utilisation accrus peuvent, à terme, entraîner une réduction significative de l’empreinte carbone de votre parc de données, tout en réduisant considérablement le coût total de possession (vous faites des économies tout en préservant la planète).
Découvrez par vous-même comment la première solution de Backup and Recovery « cloud-native » du secteur peut optimiser les indicateurs de développement durable de votre entreprise. Prenez rendez-vous pour une démonstration et découvrez comment votre entreprise peut être opérationnelle avec Clumio en à peine 10 minutes — sans avoir à attendre ni à installer de nouvelle infrastructure ou de nouveaux logiciels.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Dans cet article, vous découvrirez comment Commvault Grid facilite la mise en œuvre d’une architecture immuable, sous la forme d’une Appliance intégrée ou d’un modèle de référence pour une solution tout-en-un. Face à la multiplication des cyberattaques, cette solution offre une gestion complète des données sur l’ensemble des charges de travail afin de protéger vos données grâce à cinq couches de sécurité. Commvault propose un ensemble hybride de contrôles qui agissent de concert pour renforcer la protection des données contre les ransomwares, les cybermenaces et les acteurs malveillants.
Qu’est-ce qu’une architecture immuable et quels avantages en tirent les entreprises ?
L’immuabilité se définit comme la capacité de toute donnée à être maintenue dans un état non fongible pendant une durée déterminée. L’immuabilité des données peut être obtenue grâce à diverses méthodes fonctionnant en synergie. Une architecture immuable est un modèle dans lequel aucune mise à jour, aucun correctif de sécurité ni aucune modification de configuration n’est effectué « sur place » sur les systèmes de production. Si une modification s’avère nécessaire, une nouvelle version de l’architecture est créée et déployée en production.
Les entreprises ont besoin d’une architecture immuable pour garantir la sécurité et la protection de leurs données et, surtout, pour s’assurer qu’elles soient disponibles dès qu’elles doivent être restaurées. L’immuabilité est une technique éprouvée qui permet de réduire les cyberattaques visant les données de sauvegarde et de garantir que les copies de sauvegarde ne subissent aucune modification.
Commvault Grid pour une immuabilité renforcée
Commvault Grid facilite la mise en œuvre d’une architecture immuable sous la forme d’une Appliance intégrée ou d’un modèle de référence pour une solution tout-en-un. Il offre une gestion complète des données pour toutes les charges de travail à partir d’une plateforme unique et extensible. Commvault adopte une approche multicouche pour se prémunir contre divers vecteurs de menaces et garantir la sécurité des données. L’architecture immuable de Commvault se compose de 5 couches, à savoir :
Contrôles d’E/S de stockage
Contrôles AAA « Zero Trust »
Renforcement de l’infrastructure
Isolement « zéro confiance » et « air gap »
Validation des données
Commvault Grid tire parti de l’ensemble du portefeuille de logiciels Commvault, offrant ainsi un accès à toutes les fonctionnalités, fonctions et intégrations de pointe avec les applications, les bases de données, les environnements de cloud public, les hyperviseurs, les systèmes d’exploitation, les conteneurs et les charges de travail de nouvelle génération. Où que se trouvent vos données, vous pouvez les consulter, les utiliser et les protéger en toute confiance. Commvault Grid accélère l’adoption du cloud hybride grâce à une solution intégrée reposant sur un système de contrôles à plusieurs niveaux qui fonctionnent de concert pour renforcer la sécurité des données contre les ransomwares, les cybermenaces et les acteurs malveillants.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Exemples de coûts cachés et variables liés à la sauvegarde dans le cloud
Frais de sortie
La plupart des fournisseurs de services cloud permettent à leurs utilisateurs de stocker des données dans le cloud sans frais. Toutefois, cela ne s’applique pas lorsque ces données sont récupérées depuis le cloud. Les fournisseurs de services cloud facturent généralement ce que l’on appelle des « frais de sortie » chaque fois que des données sont récupérées.
Si votre entreprise extrait constamment des données du cloud — par exemple dans le cadre d’une migration ou d’une restauration —, vous comprenez aisément que ces frais peuvent s’accumuler rapidement et entraîner des coûts exorbitants, pratiquement impossibles à prévoir. Les frais de sortie sont considérés comme des frais cachés, car ils varient en fonction de l’utilisation et sont liés à une action courante (la récupération de données).
Licences
Il peut y avoir plusieurs types de licences obligatoires, chacune entraînant des frais spécifiques. Ces coûts peuvent s’accumuler lorsque les fournisseurs de sauvegarde dans le cloud exigent des licences pour chacune des sources de données que vous sauvegardez ou plusieurs licences par utilisateur — ce dont vous ne vous rendrez peut-être compte qu’à la réception de la facture.
Instantanés et coûts de stockage
Il est courant que les entreprises mettent en place un stockage à long terme pour leurs données de production si elles ont besoin de les récupérer après une attaque, par exemple un ransomware. Cela peut impliquer la création d’un nombre considérable de snapshots pour chaque compte sur un stockage de haut niveau. De plus, chaque fois qu’un bloc ou un fichier est modifié, un nouveau snapshot est automatiquement créé. Ces snapshots sont répliqués sur l’ensemble des comptes, ce qui double de fait les coûts de stockage des sauvegardes, qui ne cessent de s’accumuler au fil du temps. Ces coûts sont encore aggravés par les exigences de conservation imposées par le secteur, qui vont au-delà de 35 jours.
Pour compliquer encore davantage les choses, il est difficile d’évaluer combien, parmi les instantanés de sauvegarde de vos comptes AWS, sont réellement nécessaires. Certes, votre facture peut indiquer le montant de vos dépenses dans une région donnée, mais elle ne fournit pas de détails précis sur l’ancienneté des instantanés ni sur les ressources auxquelles ils sont associés.
Bénéficiez de coûts prévisibles et d’un coût total de possession (TCO) réduit grâce à la solution de sauvegarde « cloud-native » leader du secteur
Vous pouvez éviter les dépenses excessives liées au cloud et maîtriser les coûts de sauvegarde en optant pour une solution de sauvegarde dans le cloud proposant un modèle tarifaire simple et transparent, qui précise clairement les frais récurrents.
Intégrée nativement à AWS, la solution de sauvegarde de Clumio offre l’évolutivité, les performances, la protection des données et un accès plus rapide à l’innovation rendus possibles par le cloud, tout en évitant les coûts cachés, la complexité et la flexibilité limitée des solutions de sauvegarde basées sur des instantanés.
Tarification simplifiée
Le modèle de consommation « Pay-As-You-Go » de Clumio, avec report des crédits, offre aux entreprises une solution de sauvegarde en tant que service simple et transparente qui garantit la prévisibilité des coûts tout en réduisant le coût total de possession (TCO) :
Transparence – Pas de coûts cachés, pas de frais de licence ni de frais de résiliation, et une visibilité totale sur la consommation de données.
Pas de complications : optez pour un contrat à la demande ou un contrat d’engagement, sans aucune configuration requise.
100 % SaaS – Aucune infrastructure cloud complexe ni aucun logiciel à installer ou à gérer.
Un outil d’analyse des coûts intégré qui fournit des informations permettant de réduire les dépenses inutiles liées au cloud
Réduction des dépenses liées au stockage
Plutôt que de conserver les instantanés Amazon EBS, Clumio réduit encore davantage les dépenses en stockant les données dans un format compressé et dédupliqué sur Amazon S3, ce qui permet de réduire considérablement le coût de la conservation à long terme des données EBS. Les entreprises peuvent ainsi se conformer aux exigences réglementaires et élaborer des stratégies de conservation fondées sur leurs besoins métier et les exigences réglementaires, plutôt que sur les coûts.
Premiers pas avec Clumio
Clumio ne se limite pas à vous faire réaliser des économies. En moins de 15 minutes, votre entreprise peut :
Sauvegardez instantanément les données AWS de l’ensemble de votre entreprise grâce à Clumio
Bénéficiez d’une protection des données contre les attaques par ransomware et autres menaces malveillantes grâce au stockage « air-gapped » avec Clumio
Répondez à des exigences variées et complexes en matière de conformité des données grâce aux politiques globales de Clumio
Réduisez le RTO (temps de reprise cible) et assurez la continuité des activités en cas d’indisponibilité grâce à Clumio
Découvrez par vous-même pourquoi Clumio est le leader du secteur en matière d’innovation pour la sauvegarde dans le cloud AWS. Commencez votre essai gratuit, sans aucune préparation préalable ni installation d’une nouvelle infrastructure ou d’un nouveau logiciel.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Nous sommes extrêmement fiers de cette réussite. Et pourquoi pas ? Nous sommes présents dans ce secteur depuis plus longtemps que certains de nos concurrents ne sont même pas en activité.
En tant qu’entreprise axée sur l’innovation, nous avons toujours mis un point d’honneur à proposer des solutions élégantes à vos problèmes complexes qui, il faut bien l’admettre, n’ont fait que se compliquer ces dernières années.
Confrontés à la coexistence d’applications et de systèmes « hérités » et « hybrides » dans le cloud, les DSI et les professionnels de l’informatique d’aujourd’hui doivent gérer un nombre d’applications et de charges de travail plus important que jamais. Tout cela, tout en renforçant leur dispositif de sécurité pour protéger leurs données contre les rançongiciels et en faisant avancer des projets de transformation de l’entreprise avec les ressources dont ils disposent.
Dans le contexte macroéconomique actuel, de plus en plus incertain, ce n’est pas le moment de prendre des risques en misant sur des technologies qui n’ont pas encore fait leurs preuves. C’est le moment d’investir pour l’avenir, afin que vous et votre entreprise sortiez renforcés de cette crise.
J’ai eu de nombreuses conversations de ce type avec des clients ces derniers temps, dont beaucoup doivent trouver un équilibre entre ces préoccupations et la nécessité de s’appuyer sur un fournisseur de solutions de gestion des données dans le cloud à la fois fiable, intelligent et digne de confiance. Un fournisseur qui offre non seulement une technologie éprouvée, mais aussi la flexibilité et l’évolutivité nécessaires pour continuer à s’adapter aux besoins de demain. Et qui a démontré à maintes reprises sa capacité à concrétiser sa vision.
Dans son dernier rapport, Gartner a mis en avant certains des atouts de Commvault dans ce domaine :
Tout d’abord, nous proposons une prise en charge complète des charges de travail, tant sur site que dans le cloud. Cela vous permet d’ajouter de nouvelles fonctionnalités de Backup and Recovery pour votre entreprise, quelles que soient les applications qui créent et utilisent vos données stratégiques. Vous pouvez ainsi gérer vos données à partir d’une interface unique.
Ensuite, en fonction des besoins spécifiques de votre entreprise, vous pouvez choisir d’utiliser un logiciel de sauvegarde, une Appliance ou un logiciel en tant que service. Commvault vous permet d’opter pour l’une ou l’ensemble de ces approches, afin d’équilibrer vos dépenses d’investissement et vos frais d’exploitation en fonction des besoins de votre entreprise, de vos contraintes en matière de personnel, ou même pour faire face à des retards dans la chaîne d’approvisionnement.
Enfin, nos solutions et notre vaste écosystème de partenaires couvrent de nombreuses zones géographiques, élargissant ainsi la portée et les capacités des entreprises internationales. Nous protégerons vos données, où qu’elles se trouvent ou doivent se trouver.
Merci à Gartner pour cette analyse rigoureuse et pour avoir partagé ses conclusions. Mais surtout, merci à tous nos clients et partenaires à travers le monde qui continuent d’Entrust Commvault pour protéger et gérer leurs données critiques. C’est à vous que nous devons cet honneur.
Téléchargez une copie du « Gartner® Magic Quadrant™ 2022 consacré aux solutions de Backup and Recovery pour les entreprises »
Ron Miller a récemment publié un article sur TechCrunch intitulé « Il faut vraiment tout un village pour assurer votre sécurité dans le cloud », qui m’a particulièrement interpellé. Dans cet article, Ron aborde le modèle de responsabilité partagée dans le cloud et souligne l’importance pour chacun d’entre nous de prendre des mesures pour garantir la sécurité et la pérennité de nos données. J’apprécie sa vision de la communauté du cloud computing comme un village et l’occasion qu’elle offre de réfléchir au rôle de chacun au sein de ce village. Comment pouvons-nous nous entraider ? Comment pouvons-nous améliorer ce village ?
Imaginons la communauté du cloud computing comme un village : un réseau interdépendant d’individus au sein d’un espace donné. Chaque membre a ses propres spécialités, mais beaucoup ont des besoins qui se recoupent, pour lesquels il n’est pas toujours possible d’être autonome. On pourrait y trouver un agriculteur, un forgeron et un cordonnier. L’agriculteur ne fabrique pas lui-même ses outils ni ses chaussures, car cela l’empêcherait de s’occuper de sa ferme. Il se les procure donc auprès du forgeron et du cordonnier. En tant que membres du village du cloud computing, nous souhaitons également nous concentrer sur nos spécialités, en les perfectionnant au mieux, tout en comptant sur les autres membres du village pour les autres besoins que nous avons.
Ron paraphrase Steve Schmidt, directeur de la sécurité chez AWS, en déclarant : « AWS est une cible. L’entreprise doit gérer des millions d’incidents chaque mois, dont la plupart nous échappent complètement (à nous, les utilisateurs du cloud). » Avec l’équipe de sécurité d’AWS qui surveille ses services et les « Security Guardians » intégrés à chaque équipe de développement, on peut affirmer sans risque qu’AWS fait sa part. Mais comme le souligne Steve Schmidt, les données d’AWS sont la cible d’acteurs malveillants. Qu’en est-il donc du reste d’entre nous dans le cadre du modèle de responsabilité partagée ? Quelle est notre responsabilité et qu’attendons-nous les uns des autres ? Comme l’affirme Ron : « La sécurité est une entreprise si complexe qu’aucune entité ne peut à elle seule être responsable de la sécurité d’un système, d’autant plus qu’une erreur de l’utilisateur, à n’importe quel niveau, peut rendre un système vulnérable face à des pirates informatiques rusés. Il doit exister des canaux de communication à tous les niveaux de l’organisation, avec les clients et avec les tiers concernés. »
Les mesures de sécurité préventives relèvent de la responsabilité de chacun, et d’autres membres de la communauté peuvent vous aider à renforcer cet aspect de votre stratégie de sécurité. Mais les experts s’accordent à dire qu’en matière de fuites de données, de rançongiciels et de menaces internes, la question n’est pas de savoir « si », mais « quand ». Il est donc impératif de sauvegarder vos données en dehors de votre compte et de votre domaine d’accès contrôlé. Clumio contribue de manière significative à la sécurité de la communauté en offrant à ses membres une protection des données clé en main, isolée physiquement et immuable. Nous exploitons la puissance du cloud pour offrir une évolutivité et une rapidité exceptionnelles au sein d’une solution de Backup and Recovery sécurisée, simple et intuitive, qui vous libère du temps pour vous consacrer à vos propres innovations. Nous savons à quel point la sécurité est importante ; c’est pourquoi nous avons intégré des fonctionnalités de sécurité telles que l’authentification unique (SSO), l’authentification multifactorielle (MFA), le chiffrement de bout en bout avec BYOK, des contrôles d’accès et bien plus encore.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Chez Commvault, nous continuons à incarner nos valeurs et à célébrer pourquoi c’est NOTRE MOMENT, en tissant des liens, en inspirant, en faisant preuve de bienveillance et en tenant nos engagements… ensemble !
La semaine dernière, nous avons organisé notre réunion interne trimestrielle « Global Town Hall » et remis les « Living Our Values Awards » décernés par notre PDG. Ce programme de récompenses trimestriel nous permet de mettre à l’honneur et de célébrer, à l’échelle mondiale, nos « Vaulters » pour leur travail exceptionnel !
Je suis très fier de vous présenter les « Vaulters » exceptionnels qui viennent de remporter nos prix « CEO Living Our Values » du premier trimestre de l’exercice 2023 :
Dans une architecture basée sur les microservices pour un système d’entreprise tel que Clumio, il n’est pas réaliste de disposer d’un point de terminaison public par microservice. L’un des principaux problèmes réside dans le couplage étroit que cela entraîne entre le client et le serveur. De plus, chaque microservice doit mettre en œuvre et maintenir les composants communs tels que la journalisation, la traçabilité et la sécurité (authentification, autorisation, limitation de débit).
Une passerelle API s’interpose entre un client et un serveur pour servir de proxy aux requêtes et aux réponses échangées entre les deux.
Le fait de disposer d’une passerelle API offre un point d’entrée unifié pour tous les clients externes et un cadre qui prend en charge tous les éléments communs mentionnés ci-dessus. Cela permet également à chaque microservice de mettre en œuvre son propre protocole de communication, celui qui correspond le mieux à ses besoins, indépendamment de la passerelle.
API Gateway d’AWS
Outre les avantages mentionnés ci-dessus offerts par les passerelles API, nous avions également d’autres critères qui ont influencé notre choix :
Disposer d’un mécanisme permettant de s’intégrer à l’API Gateway de manière à ce que l’introduction de nouvelles API et la maintenance des API existantes ne posent aucun problème ou très peu, afin de permettre aux développeurs de se concentrer principalement sur leur logique métier
Étant donné qu’une passerelle API pourrait constituer un point de défaillance unique, elle doit être une offre entièrement gérée, résiliente et hautement évolutive.
Prise en charge des WebSockets
AWS API Gateway répond à toutes ces exigences et offre une bonne intégration avec les autres services AWS, ce qui permet de développer des applications en s’appuyant sur cette plateforme.
Tirer parti d’AWS API Gateway
Spécification Swagger
Swagger offre une représentation performante des API RESTful.
Nous avons utilisé l’outil go-swagger, qui permet de générer une spécification Swagger à partir d’un code Go annoté.
Par conséquent, les développeurs n’ont qu’à annoter leur API REST conformément à la spécification ci-dessus et à laisser notre framework (évoqué plus loin) se charger de l’intégrer à AWS API Gateway.
Intégration avec AWS API Gateway
Chez Clumio, l’ensemble de notre infrastructure AWS est gérée sous forme de code via Terraform. AWS API Gateway peut être configuré à l’aide des ressources Terraform qu’il propose.
Nous utilisons la ressource `aws_api_gateway_rest_api`, qui nous permet d’intégrer l’intégralité de la spécification Swagger dans AWS API Gateway. Cependant, AWS API Gateway ne peut pas traiter une spécification Swagger « brute ». Il nécessite diverses extensions (telles que x-amazon-apigateway-integration) pour pouvoir configurer une API en toute transparence. C’est là que nous avons mis en place un framework qui injecte les extensions requises dans une spécification Swagger brute afin de la rendre compatible avec AWS API Gateway !
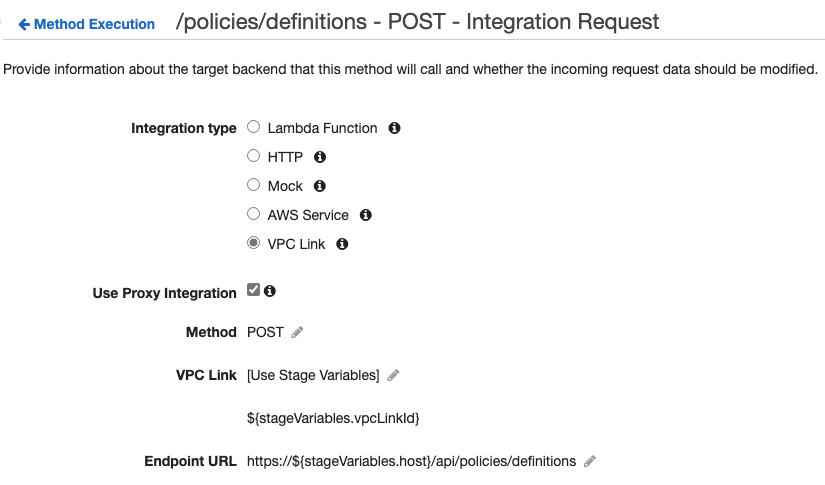
Type d’intégration VPC Link
AWS API Gateway propose diverses intégrations avec vos serveurs backend afin de servir de proxy pour les requêtes API entrantes.
Comme tous nos microservices sont associés à un VPC pour renforcer la sécurité, nous utilisons l’ VPC Link intégration. Cela permet à AWS API Gateway d’accéder en toute sécurité aux points de terminaison d’API privés au sein du VPC.
Noms de domaine personnalisés et mappages d’API
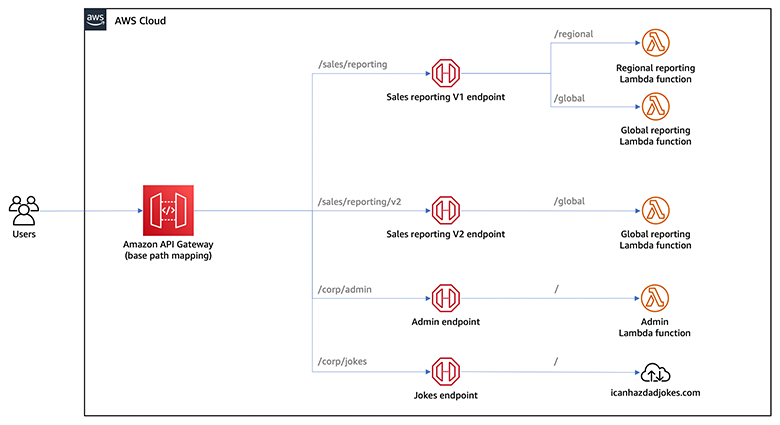
Par défaut, AWS API Gateway génère un nom de domaine unique pour l’API, du type aabbccdd12.execute-api.us-west-2.amazonaws.com. Pour une grande entreprise, il est évident que nous souhaitons personnaliser le nom de domaine public des API destinées à nos utilisateurs. AWS API Gateway nous permet de le faire grâce à la fonctionnalité « Noms de domaine personnalisés ».
De plus, nous créons également des API distinctes dans API Gateway, correspondant à certains de nos chemins d’accès les plus fréquentés. Toutes ces API sont ensuite regroupées via des mappages d’API, comme indiqué ci-dessous. Cela nous permet de faire évoluer nos API en horizontale tout en conservant un seul nom de domaine public pour l’ensemble.
Lambda Authorizer, forfaits d’utilisation et clés API
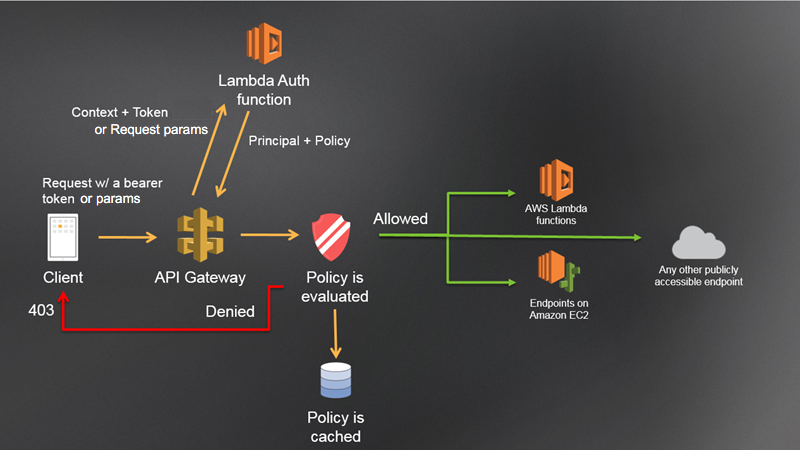
Comme mentionné précédemment, l’un des principaux cas d’utilisation d’une passerelle API consiste à appliquer l’authentification et l’autorisation dès le début du cycle de vie d’une requête API, afin que seul le trafic pertinent atteigne les serveurs backend.
Nous avons mis en place un autoriseur Lambda basé sur des jetons qui attend les données d’entrée suivantes : Le authorizationToken (sous la forme d’un JWT) peut être utilisé pour implémenter la logique d’authentification/d’autorisation requise au sein de l’autoriseur Lambda afin de renvoyer le résultat ci-dessous :
La décision d’authentification/d’autorisation dépend de la valeur de Effect (Allow|Deny) et la décision de limitation est régie par l’identifiant de la clé API figurant dans usageIdentifierKey. La clé API doit être associée à un forfait d’utilisation qui définit le quota de requêtes à appliquer (en nombre de requêtes par seconde). Nous émettons une clé API pour chaque client et sommes ainsi en mesure d’appliquer la limitation par client.
Un autre élément intéressant dans la sortie est context qui peut contenir toutes les paires clé-valeur requises par l’application. Nous y recourons largement pour capturer les informations client, que nous transmettons ensuite tout au long du cycle de vie de la requête API. Cela évite d’avoir à rechercher les détails du client lorsque la requête transite par plusieurs microservices au niveau du backend.
Conclusion
Nous espérons que vous avez pu mieux comprendre comment nous tirons parti d’AWS API Gateway chez Clumio et que vous avez également eu un aperçu des efforts plus généraux que nous déployons en matière d’ingénierie. Nous accordons la plus grande attention à la sécurité, à l’évolutivité et, surtout, à la mise en place de processus adaptés aux développeurs. Cela facilite la maintenance de nos produits à mesure que nous mûrissons et que nous nous développons, tout en offrant suffisamment de flexibilité pour intégrer de nouvelles fonctionnalités.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Bienvenue à la retransmission en direct des célébrations au cours desquelles Sanjay Mirchandani, PDG de Commvault, sonnera la cloche de clôture au siège du NASDAQ à New York.
La diffusion en direct débutera le 28 juillet à 16 h (heure de l’Est) et une rediffusion sera disponible peu après. Partagez vos réactions et suivez-les en utilisant le hashtag #Commvault sur les réseaux sociaux.
Ce sentiment d’accomplissement s’accompagne d’un sentiment supplémentaire de soulagement, quel que soit le temps qu’il a fallu pour y parvenir. Mais… quel est le rapport avec le concept « Bring Your Own Key » (BYOK) ? Poursuivez votre lecture.
Dans le même ordre d’idées, le service de sauvegarde dans le cloud « Backup as a Service » de Clumio avait promis de prendre en charge la fonctionnalité BYOK il y a plus de deux ans ! Cette fonctionnalité permettait aux clients de chiffrer leurs données de sauvegarde à l’aide de leur propre clé de chiffrement, en utilisant la fonctionnalité native « Key Management Service » (KMS) d’Amazon Web Services (AWS).
AWS KMS permet aux clients de créer et de gérer facilement des clés cryptographiques, ainsi que d’en contrôler l’utilisation dans un large éventail de services AWS et au sein de leurs applications.
Lorsque Clumio a ajouté la fonctionnalité BYOK, la solution prenait en charge les sources de données VMware, Microsoft 365 (M365) et AWS EC2/EBS, car c’étaient les sources de données prises en charge par Clumio à cette époque. Cependant, depuis lors, Clumio a ajouté d’autres sources de données essentielles, telles que S3, RDS et DynamoDB.
Avec cette dernière version, Clumio a étendu les fonctionnalités BYOK à toutes nos sources de données critiques, concrétisant ainsi un objectif que nous nous étions fixé il y a longtemps. Et cela ne s’arrête pas là, car nous continuerons à consacrer nos efforts à l’intégration de BYOK dans de futures sources de données également.
Pourquoi les clients s’intéressent-ils au BYOK :
Clumio ne crypte-t-il pas déjà toutes les sauvegardes ? Et si oui, pourquoi le BYOK est-il nécessaire ? Il est vrai que Clumio crypte toutes les données de sauvegarde stockées dans son cloud à l’aide d’une clé dédiée au client, et que cette clé est renouvelée tous les 30 jours. Cependant, dans certains cas, certains clients ont des exigences de sécurité supplémentaires très strictes :
Comment fonctionne le chiffrement :
Les clés de compartiment AWS S3 ont permis de réduire le coût du chiffrement côté serveur de plus de 99 % et évitent d’avoir à rechercher la clé à chaque transaction. Étant donné que Clumio sauvegarde des données impliquant des millions de transactions, devoir rechercher la clé à chaque transaction était tout simplement impossible. Grâce à la fonctionnalité de clés de compartiment S3 d’AWS, Clumio peut utiliser la clé BYOK du client comme clé de compartiment Amazon S3 et chiffrer toutes les données stockées dans le compartiment S3 à l’aide de cette clé BYOK.
Comment activer la fonctionnalité BYOK :
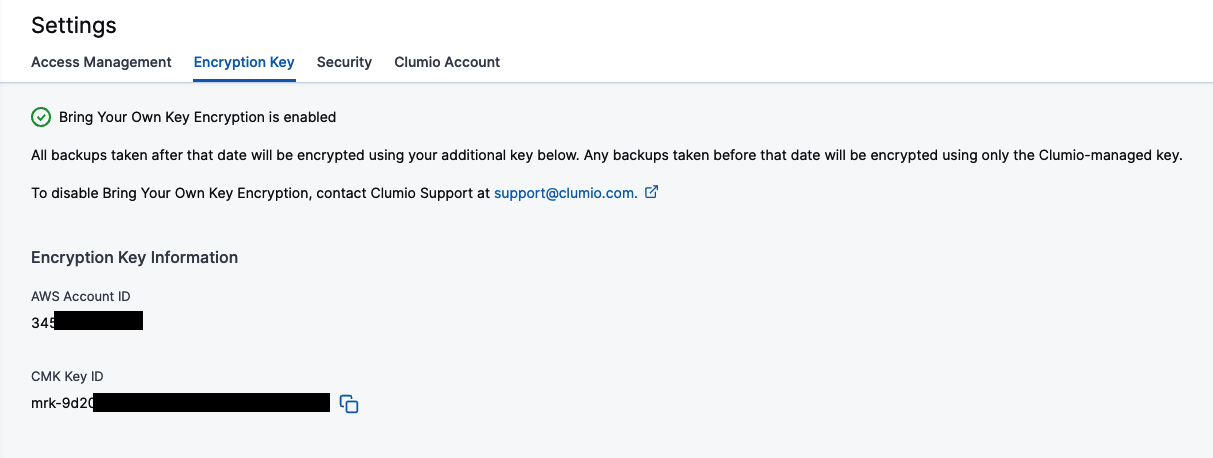
Accédez à « Paramètres » puis à « Features de sécurité » – « Clé de chiffrement ». Une fois sur cette page, Clumio fournit des informations détaillées sur cette fonctionnalité, ainsi que ses exigences et ses limitations. Les clients peuvent ensuite procéder au déploiement des StackSets AWS CloudFormation dans l’un de leurs comptes AWS où ils souhaitent utiliser la clé BYOK.
StackSets est nécessaire car Clumio devra créer une clé multirégionale (mondiale) et l’utiliser pour chiffrer les sauvegardes dans toutes les régions où se trouvent les sources de données. Une fois le déploiement effectué, les clients peuvent vérifier la connexion dans l’interface utilisateur de Clumio en accédant à cette page à tout moment.
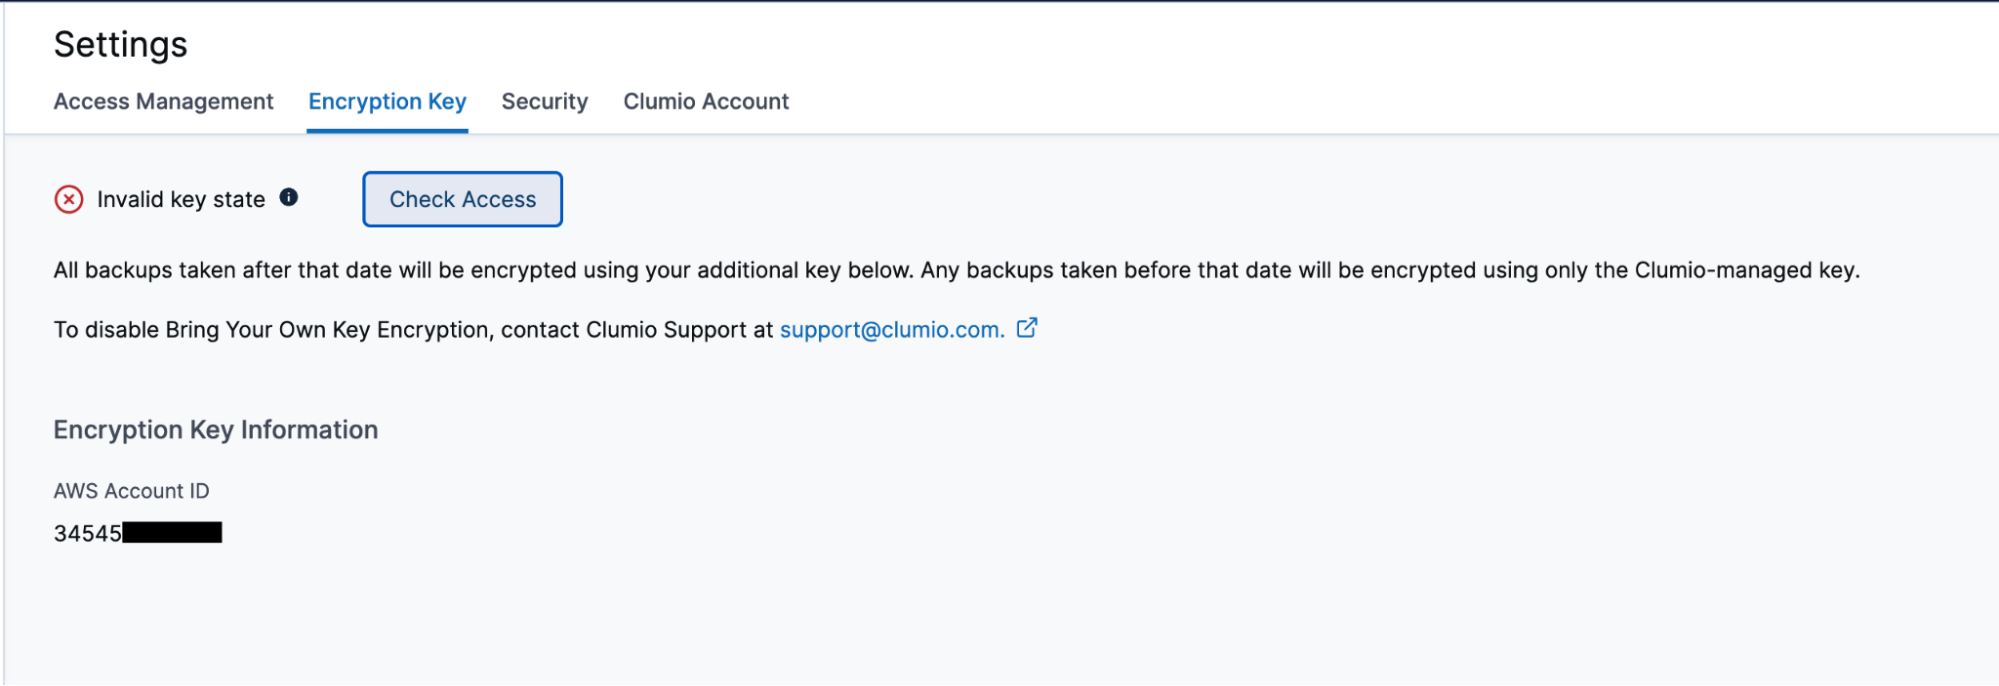
La coche verte en haut de la page indique que tout fonctionne comme prévu. Si, pour une raison quelconque, la clé n’est pas accessible, elle se transforme en « X » rouge et vous permet de « Vérifier l’accès » à nouveau pour voir si le problème a été résolu et si tout fonctionne à nouveau.
Comment vérifier et auditer les accès dans Clumio
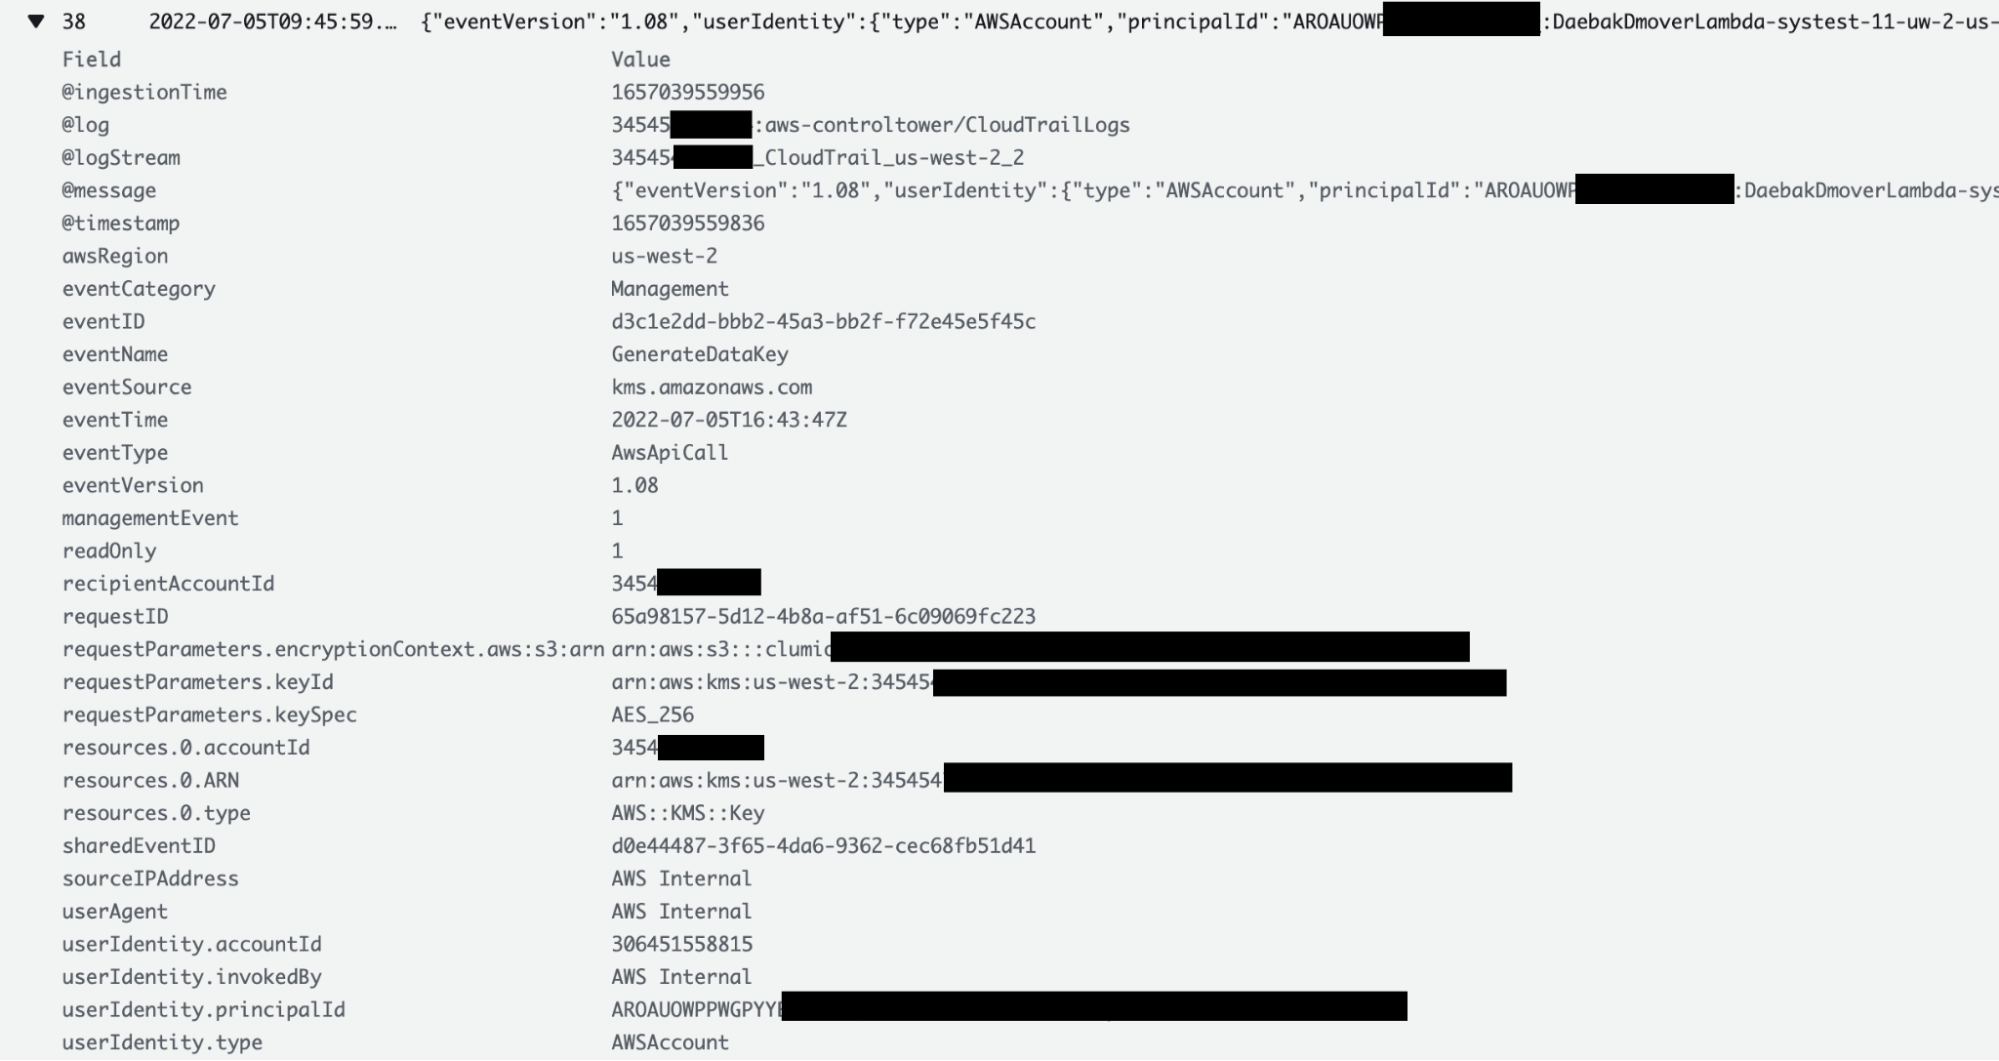
L’un des avantages de la fonctionnalité BYOK est que les clients peuvent vérifier et contrôler à tout moment les accès de Clumio à leur clé. Les clients peuvent consulter les journaux CloudTrail pour obtenir tous les détails relatifs à chaque accès de Clumio à leur clé, y compris le motif de cet accès. Les clients peuvent accéder à la section « CloudTrail Logs » de leur compte AWS sur lequel le StackSet AWS CloudFormation a été déployé.
En ce qui concerne les clés de compartiment S3, celles-ci étant mises en cache par le service AWS S3, il se peut que l’accès ne soit pas disponible pour chaque transaction. En revanche, les clés sont consultées à chaque transaction pour les sauvegardes EC2/EBS, VMware et M365.
Que se passe-t-il lorsque la clé n’est plus accessible :
N’oubliez pas ceci : BYOK vous permet de chiffrer toutes vos données de sauvegarde, mais d’un autre côté, si vous perdez la clé, vous vous retrouverez dans une situation très délicate ! Heureusement, les clés dans AWS ne sont pas comme des clés physiques et, même si quelqu’un les supprime, les clients disposent tout de même de 30 jours pour les récupérer. Si, pour une raison quelconque, les clés ne sont pas récupérées, les données de sauvegarde deviendront alors inutilisables. Cette fonctionnalité est conçue comme un mécanisme de sécurité, mais il convient de faire preuve d’une grande prudence lors de son utilisation.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
J’ai rejoint Commvault dès la fin de mes études, en 1998, au plus fort de la bulle Internet. Même si j’avais reçu d’autres propositions, j’ai apprécié les personnes que j’ai rencontrées au cours d’un processus de recrutement rigoureux, et j’ai été séduit par l’opportunité de faire mes premières armes sur un projet qui ferait la différence et apporterait une réelle valeur ajoutée à nos clients.
Des occasions comme celle-ci ne se présentent pas souvent. Pour moi, c’était la bonne décision.
Faisons un bond en avant de vingt ans, à l’époque où notre nouveau PDG, Sanjay Mirchandani, a entrevu l’opportunité de transformer Commvault en une entreprise spécialisée dans la gestion des données via des logiciels et des solutions SaaS. Je ne pouvais pas laisser passer cette occasion unique. Après tout, combien de fois a-t-on la chance de repartir de zéro et de lancer un projet qui transformera à la fois son entreprise et sa carrière ?
Quelle qu’en soit l’issue, ne pas avoir saisi cette opportunité aurait été un immense regret.
Il n’y avait pas lieu d’avoir de regrets. Sanjay nous a donné, à moi et à une petite équipe de start-up discrète, un objectif ambitieux, un peu de financement et la liberté de sortir des sentiers battus pour développer la meilleure offre de sauvegarde en tant que service (BaaS) du marché. Nous devions faire preuve d’agilité : prendre des décisions, aller jusqu’au bout, échouer rapidement et nous réajuster. Ensemble, nous avons lancé notre offre de logiciel en tant que service Metallic dans les délais prévus, plus tard dans l’année. Et à peine six trimestres plus tard, elle était devenue une activité générant 50 millions de dollars pour Commvault.
Pour ma carrière, c’était exactement l’élan dont j’avais besoin. Il ne s’agissait pas d’ingénierie pour l’ingénierie. Nous concevions un produit adapté à l’expérience client de bout en bout : de l’essai à l’intégration, en passant par l’achat, le service client et le renouvellement. Nous devions adopter une approche de l’extérieur vers l’intérieur, en travaillant de manière transversale, en collaboration avec les clients et les partenaires, afin de planifier l’ensemble du parcours utilisateur.
Ce fut un défi formidable et incroyablement enrichissant. Cependant, ce genre d’opportunité est rare et peut s’avérer un peu risqué, car on s’aventure en terrain inconnu. J’ai donc pensé partager mes conseils pour vous aider à saisir votre prochaine opportunité professionnelle :
Sortez de votre zone de confort. Cherchez de nouvelles opportunités au-delà de votre poste et même au-delà de la fonction que vous avez choisie. Et sachez qu’un peu de « syndrome de l’imposteur » est une bonne chose : cela signifie que vous évoluez, que vous grandissez et que vous repoussez vos limites.
Adoptez un regard extérieur. Prenez le temps de comprendre le point de vue et les attentes de vos parties prenantes. Pas seulement en ce qui concerne le produit lui-même, mais aussi l’expérience client dans son ensemble : son prix, les points de vente et les modes de paiement.
Ne vous accrochez pas trop à vos idées. Les bonnes idées peuvent venir de n’importe où et de n’importe qui, surtout dans le cadre d’un travail interfonctionnel. Et lorsque vous avancez à un rythme soutenu, vos idées ont souvent une durée de vie limitée. Soyez donc ouvert, flexible et agile.
Communiquez sans modération. Dans le domaine des technologies, le temps n’est pas un luxe. La communication est essentielle pour coordonner les personnes, les services et le terrain afin de travailler mieux et plus vite. Ne négligez pas cette étape.
Adaptez-le, ne le détruisez pas. À un poste comme celui-ci, il est courant de se demander pourquoi les choses sont faites d’une certaine manière. Cherchez des occasions d’améliorer un produit ou un processus, mais sans le détruire (ni la personne qui en est à l’origine).
J’ai de la chance. J’ai rejoint une entreprise qui m’a donné envie de rechercher de nouvelles opportunités et m’a donné les moyens de les saisir. Et, à bien des égards, je ne fais que commencer mon parcours en tant que directeur technique de notre division Metallic – un défi que je suis plus que prêt à relever. Si vous n’avez pas encore trouvé cette opportunité unique, le conseil que je vous donne pour votre carrière est de ne laisser aucune place au regret.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Il est temps de profiter de l’offre « Metallic Data Management as a Service » (DMaaS), qui est passée de zéro à 50 millions de dollars en un temps record.
Lors de l’événement « Inspire » organisé cette semaine (du 19 au 21 juillet) par Microsoft à l’intention de ses partenaires, l’accent sera largement mis sur la gestion des données. Les données sont le moteur de toute organisation, et les menaces qui pèsent sur celles-ci sont aujourd’hui plus importantes que jamais.
Les clients d’aujourd’hui sont confrontés à des défis majeurs en matière de données. Ils recherchent des experts de confiance, des partenaires sur lesquels ils peuvent compter pour résoudre ces problèmes grâce à des solutions innovantes et éprouvées. Les clients sont également lassés par la multiplication des solutions ponctuelles : il leur faut une solution pour protéger certaines données, une autre pour en protéger d’autres, et ainsi de suite. Ils recherchent également des solutions dont l’efficacité a été prouvée, des solutions qui tiennent leurs promesses.
Vous en avez assez de devoir gérer autant de solutions pour répondre aux besoins de vos clients en matière de données ? (Eux aussi !)
Aujourd’hui, vous pouvez contribuer à mettre fin à cette folie. Avec Metallic, vous bénéficiez de la technologie Commvault, leader du secteur, dans un modèle SaaS léger. Une solution de gestion des données d’entreprise qui a fait ses preuves pour protéger l’ensemble du patrimoine de données de vos clients contre la suppression, la corruption et les attaques. Elle permet aux entreprises de protéger et de gérer n’importe quelle charge de travail — quel que soit son emplacement actuel ou futur —, que ce soit sur site, dans le cloud, dans un cloud hybride, dans un environnement multicloud, en SaaS ou en périphérie. Aucune autre solution n’est en mesure d’offrir cela — et c’est exactement ce dont vos clients ont besoin.
Si vous souhaitez devenir le partenaire de référence et tirer pleinement parti de la transformation du secteur de la protection des données, il est temps de vous intéresser de près à Metallic. Si vous ne disposez pas encore d’une activité dédiée à la protection des données et que vous souhaitez en créer une, Metallic peut constituer la pierre angulaire de votre nouvelle activité. Voici pourquoi :
Le monde de la protection et de la gestion des données évolue vers le SaaS : tous les experts s’accordent à dire que la protection des données s’oriente rapidement vers le SaaS. Si vous ne proposez pas de solutions répondant aux besoins de vos clients, vous risquez de perdre votre clientèle au profit d’un concurrent qui, lui, y parvient. Avec Metallic, Commvault vous propose une solution qui figure parmi les meilleures de sa catégorie, la meilleure en matière de DMaaS… et bien plus encore. De plus, aucune infrastructure ni assistance opérationnelle n’est nécessaire : Metallic s’occupe de tout pour vos clients.
Metallic s’appuie sur une technologie éprouvée et une vision commune avec Microsoft : Metallic repose sur Azure et est le fruit de plus de 25 ans de collaboration technique avec Microsoft. Metallic est une technologie éprouvée : riche en fonctionnalités, elle prend en charge la plus large gamme de charges de travail.
Recovery après une attaque par ransomware commence avant même que vous ne soyez compromis : en tant que SEUL fournisseur de DMaaS à avoir obtenu la certification FedRAMP « High In Process – In PMO Review », Metallic propose une approche renforcée et multicouche pour préserver et restaurer les données en cas d’attaque. Mais nous allons encore plus loin. Grâce à une technologie de cyber-déception entièrement intégrée, Metallic Threatwise™ vous permet de défendre activement vos données dès le début d’une attaque (et pas seulement de les récupérer après coup). Ces capacités uniques et différenciées éloignent les cybercriminels de vos données réelles et détectent immédiatement les menaces « zero-day » et inconnues avant tout chiffrement, fuite, exfiltration ou vol. C’est une protection inégalée que vous pouvez offrir avec Metallic.
Êtes-vous prêt à vous imposer sur le marché de la gestion des données, en pleine mutation ? Si oui, Metallic est fait pour vous.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La RSE, c’est avant tout montrer notre côté humain. C’est montrer à quel point nous nous soucions véritablement de notre entreprise, de notre planète et, surtout, de nos collaborateurs ! Nous savons tous que, ces dernières années, l’importance de la bienveillance, du soutien et de la construction d’un monde meilleur n’a jamais été aussi présente dans les esprits. Faire la différence et avoir un impact est au cœur de la culture de Commvault, et nous sommes plus forts que jamais… ensemble !
Nos valeurs – créer du lien, inspirer, faire preuve d’attention et tenir nos engagements – sont au cœur de toutes nos actions. Ces principes directeurs façonnent nos interactions quotidiennes entre nous et avec nos communautés, alimentent notre passion pour l’excellence technique et un service client exceptionnel, et soutiennent notre engagement global en faveur d’une activité responsable, durable et éthique. Que ce soit en aidant nos clients à gérer leurs données de manière plus durable, en soutenant le développement et l’inclusion de notre personnel à l’échelle mondiale, ou en apportant notre contribution à nos communautés, nous continuons à donner la priorité à nos parties prenantes et à considérer la durabilité à long terme comme une exigence incontournable de notre activité.
Construire un présent et un avenir meilleurs est au cœur même de notre identité. Et, l’innovation étant au cœur de toutes nos actions, nous continuons à mettre en œuvre de nouvelles initiatives en matière de développement durable afin de poursuivre nos progrès en 2022 et au-delà.
Je suis très fier de voir tous les efforts incroyables déployés par nos « Vaulters » mis en avant dans le rapport de cette année. D’autres informations sur nos initiatives en matière de RSE suivront, alors restez à l’écoute !
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Les menaces liées aux ransomwares continuent de faire la une de l’actualité — et ce n’est pas sans raison.
La bonne nouvelle, c’est que vous pouvez renforcer la résilience et la sécurité de votre organisation et garder une longueur d’avance sur les ransomwares grâce à des bonnes pratiques proactives en matière de sécurité des données.
Après tout, les mesures que vous prenez aujourd’hui pour vous protéger et vous défendre contre les menaces peuvent déterminer la rapidité avec laquelle votre entreprise pourra reprendre ses activités normales si elle est victime d’une attaque par ransomware. Pour bénéficier d’une protection complète contre les cybermenaces, vous devez investir de manière proactive dans des mesures de sécurité préventives afin de garantir la sécurité et la récupérabilité de vos données en cas d’attaque.
Suivez ces cinq bonnes pratiques pour mettre en place une stratégie efficace de Readiness face aux ransomwares.
Mettez en place un plan de sécurité à plusieurs niveaux
Les menaces liées aux ransomwares devenant de plus en plus sophistiquées, une approche multicouche de la sécurisation de vos données contribue considérablement à réduire les risques pour votre entreprise. Commvault estime qu’un cadre de sécurité multicouche capable de protéger, de détecter et de restaurer les données constitue la meilleure approche pour se prémunir contre les attaques par ransomware et s’en remettre. Alors que la durée moyenne d’indisponibilité est de 21 jours, nous avons constaté que certaines entreprises parvenaient à reprendre leurs activités en seulement deux jours lorsqu’elles mettaient en œuvre une approche de sécurité multicouche.
Découvrez l’approche multicouche de Commvault pour protéger vos systèmes, détecter les cybermenaces et restaurer vos données en cas d’incident. En savoir plus >
Contrôler qui a accès
Une protection efficace des données repose sur des bases solides. Des protocoles de sécurité renforcés, tels que l’authentification multifactorielle, le chiffrement avancé des données et les contrôles d’accès « zero-trust », empêchent tout accès non autorisé aux systèmes et aux données. Avec Commvault, vous pouvez identifier les risques et l’état de la couverture depuis une console de gestion unique, pour l’ensemble de votre environnement.
Regardez cette vidéo pour découvrir comment Commvault met en place des mesures de sécurité des données.
https://play.vidyard.com/xqQA12tnxA4dNEmSAgDj9P
Isolation et barrière d’air
L’isolation des données à l’aide de techniques d’« air gap » peut réduire l’exposition des données de sauvegarde aux logiciels malveillants et autres vulnérabilités. Commvault recommande de mettre en œuvre une stratégie de sauvegarde « 3-2-1 » pour une meilleure protection contre les ransomwares : 3 copies de vos données, sur 2 types de supports différents, dont 1 copie hors site. Tirez parti de vos initiatives « cloud first » non seulement pour vos données primaires, mais aussi pour sécuriser vos sauvegardes. Commvault propose une approche modernisée de l’« air gap » qui est non seulement simple, mais qui offre également le niveau de sécurité maximal nécessaire pour se protéger contre les menaces de propagation latérale.
https://play.vidyard.com/i7Y7ACrZYzaSXEXkyBzibq
Segmentez vos réseaux
Si une cyberattaque aboutit, ne laissez pas les menaces extérieures accéder sans restriction à l’ensemble de votre réseau. Divisez votre réseau en segments plus petits afin d’empêcher les mouvements latéraux et la compromission de vos données critiques pour l’entreprise. Commvault renforce votre stratégie de sécurité en vous offrant la flexibilité nécessaire pour ajouter rapidement de l’espace de stockage dans le cloud grâce à Metallic® Recovery Reserve™. Grâce à Metallic® Recovery Reserve™, vous pouvez facilement mettre en place un emplacement de stockage cloud hors site, offrant ainsi une copie virtuelle isolée et immuable de vos données afin de respecter la règle de sauvegarde « 3-2-1 » et de protéger vos données contre les cyberattaques.
Améliorer la posture de Sécurité
Vous devez être en mesure d’anticiper les menaces avant qu’elles n’aient un impact sur votre activité. Commvault offre une visibilité et une gestion centralisées grâce à une plateforme unique et unifiée, dotée de tableaux de bord de sécurité et d’alertes permettant d’identifier rapidement les risques, de détecter les activités suspectes et de rétablir le bon fonctionnement de l’entreprise. Le tableau de bord «Commvault Security Health Assessment » offre aux administrateurs informatiques un point d’accès unique pour renforcer rapidement leur posture de sécurité, identifier les risques en temps réel, prendre des mesures correctives et restaurer rapidement les données.
Les solutions de protection contre les ransomwares de Commvault reposent sur la réactivité, l’innovation et la rapidité d’exécution pour vous aider à garder une longueur d’avance sur les ransomwares. Avec Commvault, vous disposez des fonctionnalités de gestion des données les plus robustes pour garantir la sécurité et la résilience de vos données, et ainsi assurer la préparation de votre entreprise face aux ransomwares.
Vous souhaitez en savoir plus sur la sécurisation des données de votre entreprise pour éviter de faire la une des journaux ? Découvrez comment cinq organisations ont été victimes d’attaques, comment elles s’en sont remises et les enseignements qu’elles en ont tirés. Lire la suite >
Fred est vice-président chargé de la technologie chez BioPlus Specialty Pharmacy, la plus grande pharmacie spécialisée du pays ne relevant pas d’un organisme payeur. L’entreprise dispose de points de vente physiques dans six États et est habilitée à délivrer des ordonnances dans les 50 États ; elle compte plus de 500 employés. BioPlus a mis en place une garantie d’acceptation en 2 heures, une garantie de préparation pour expédition en 2 jours et un service de renouvellement d’ordonnances en ligne en deux clics.
La douleur avant le nuage
Dans un environnement informatique sur site, l’équipe informatique de BioPlus était constamment à la traîne. Elle avait le sentiment d’accumuler un retard chronique, car l’entreprise se développait plus rapidement que l’équipe ne parvenait à ajouter des serveurs, des technologies et des solutions. Elle savait qu’elle devait passer au cloud pour mieux accompagner sa croissance. BioPlus évolue dans un secteur hautement réglementé, soumis aux normes de conformité HIPAA, Medicare et PCI. De plus, le secteur médical est connu pour être une cible privilégiée des attaques par ransomware. Compte tenu de ces réalités, l’équipe savait que la protection des données revêtait une importance capitale et a choisi Clumio pour répondre à ce besoin.
Une évolutivité illimitée pour une croissance illimitée de votre entreprise
Une fois que BioPlus a décidé de migrer son environnement de ses serveurs sur site vers le cloud, ce processus a pris environ 11 mois. Après avoir examiné toutes les options, l’entreprise a choisi AWS, estimant que ces services répondraient au mieux à la promesse de marque de BioPlus et à ses exigences en matière de rapidité de mise en service. Elle avait besoin de ressources pratiquement illimitées pour soutenir sa croissance et son évolutivité à mesure qu’elle se développait sur de nouveaux marchés. La sécurité et la conformité offertes par AWS ont également constitué un facteur déterminant. Compte tenu des critères de décision de BioPlus pour son environnement cloud, il n’est pas surprenant que l’entreprise ait choisi Clumio comme fournisseur de solutions de protection des données. Fred a particulièrement apprécié le fait que l’évolutivité infinie de Clumio lui permette de ne pas avoir à se soucier de la capacité des sauvegardes à suivre le rythme de la croissance. D’autant plus que les données des patients, telles que les dossiers médicaux et les résultats d’analyses de laboratoire, ont tendance à croître de manière exponentielle. L’élasticité de Clumio a été, et reste, un élément clé de la croissance et du succès de BioPlus.
Les défis liés à la protection des données
S’il y a bien une chose dont Fred était certain, c’est que leurs données devaient être sécurisées, et il appréciait le fait que Clumio soit conçu en plaçant la sécurité au cœur de sa conception, de bout en bout. De plus, il devait tenir compte des exigences de conservation à long terme des dossiers des patients. La loi HIPAA impose une durée de 6 ans, tandis que les CMS exigent 10 ans pour les prestataires Medicare. La loi HIPAA exige également que les données sauvegardées soient isolées physiquement (air-gapped). BioPlus traitant des paiements, l’entreprise est également soumise à la norme PCI, qui impose un chiffrement de bout en bout. Clumio répond à tous ces besoins.
Découvrir encore plus d’avantages avec Clumio
Fred et ses collègues de BioPlus étaient déjà ravis de tout ce que Clumio leur offrait, mais certains atouts supplémentaires ont véritablement fait pencher la balance. Tout d’abord, la rapidité de mise en œuvre. BioPlus a pu rendre ses sauvegardes Clumio pleinement opérationnelles en moins d’une semaine après la souscription. L’entreprise avait également besoin de délais de restauration rapides et de la possibilité de restaurer des fichiers individuels. Enfin, le fait que Clumio offre toutes ces fonctionnalités avec la simplicité d’un service SaaS a permis à l’équipe de Fred de se concentrer sur ses nombreuses autres tâches. À cela s’ajoute le fait que Clumio a permis à Fred de réaliser une économie d’environ 20 % par rapport aux autres solutions qu’il avait envisagées. Il s’agissait bien sûr d’un avantage non négligeable.
Plus d’informations dans le webinaire à la demande
Dans cet enregistrement, Fred et Jeff abordent en détail tous les points mentionnés ci-dessus et répondent aux questions du public concernant la rotation des clés de chiffrement, l’avenir des technologies dans le domaine de la santé et de la pharmacie, la migration des applications métier existantes vers le cloud, et bien d’autres sujets encore. Si tout cela vous intéresse…
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Nous connaissons tous le dicton : « La seule constante dans la vie, c’est le changement. » Ces mots résonnent particulièrement fort pour nos clients aujourd’hui, alors qu’ils doivent composer avec l’évolution constante des environnements informatiques hybrides et multicloud, tout en luttant sans relâche contre les cybermenaces.
Chez Commvault, nous cernons parfaitement les besoins de ces clients. C’est pourquoi nous faisons évoluer non seulement nos solutions, mais aussi nos partenariats, afin d’aider ces clients à traverser en toute sécurité cette vague de changements. L’annonce faite aujourd’hui concernant le renforcement de notre partenariat avec Oracle illustre parfaitement la manière dont Commvault aide ses clients à s’adapter aux tendances et aux marchés en constante évolution, tout en restant fidèle à notre engagement de toujours leur offrir la même tranquillité d’esprit.
Commvault et Oracle : 25 ans d’intégration
Commvault accompagne depuis longtemps les clients Oracle dans la protection de leurs atouts majeurs : leurs données Oracle. Nous comptons plus de 3 000 clients communs, un chiffre qui augmente chaque année, et le volume de données Oracle que nous protégeons a progressé de plus de 30 % d’une année sur l’autre.
Aujourd’hui, plus de 400 000 clients font confiance à Oracle pour gérer leurs activités. Comme bon nombre de ces entreprises accélèrent leur adoption du cloud et migrent vers OCI, elles ont naturellement besoin de solutions cloud agiles pour assurer leur sécurité tout au long de cette transition.
Alors qu’Oracle accélérait le développement de son activité cloud, en mettant la puissance d’OCI à la disposition de sa clientèle, Commvault a suivi le rythme. En 2017, Commvault a réaffirmé son soutien aux clients d’Oracle qui migraient vers OCI, grâce à notre logiciel Commvault Complete. Deux ans plus tard, nous avons lancé Metallic SaaS, qui s’est rapidement imposé comme la référence en matière de gestion des données en tant que service. Grâce à cette annonce, les clients Oracle qui souhaitent bénéficier de tous les avantages d’une solution SaaS peuvent désormais exploiter la puissance de Metallic avec OCI pour protéger leurs données sur site et dans le cloud. Nous nous réjouissons de cette évolution naturelle de notre partenariat, qui nous permet de répondre aux besoins des clients là où ils se trouvent grâce aux solutions SaaS les plus innovantes et lesplus flexibles de notre secteur.
En effet, Metallic est la seule solution DMaaS à garantir une protection sur Azure, AWS et OCI.
Un engagement commun en faveur de l’innovation dans le cloud et du soutien aux entreprises
Oracle dispose de la suite d’applications cloud la plus vaste et la plus complète, tandis qu’OCI poursuit son expansion. Parallèlement, Metallic SaaS a atteint un point d’inflexion marqué par une hypercroissance, ayant atteint 50 millions d’ARR en seulement six trimestres. Alors que nos deux entreprises accompagnent leurs clients dans leur transition vers le cloud, nous offrons à la base client d’Oracle une opportunité unique de protéger ses charges de travail traditionnelles tout en adoptant le cloud.
Aujourd’hui, notre portefeuille de solutions SaaS Metallic s’étend pour prendre en charge de nouvelles charges de travail Oracle Cloud – avec les machines virtuelles OCI et Oracle Container Engine (OKE) – en plus de la prise en charge existante des bases de données Oracle fonctionnant sur site ou dans des machines virtuelles cloud. Les clients Oracle peuvent désormais choisir d’envoyer des copies de sauvegarde « air-gapped » vers OCI grâce à Metallic Recovery Reserve.
Peut-être que le changement n’est pas la seule constante : ce qui reste également inchangé, c’est notre promesse faite à nos clients, à savoir qu’ils peuvent compter sur Commvault pour garantir en permanence la sécurité et la récupérabilité de leurs données, quoi qu’il puisse se passer en coulisses. Avec cette annonce d’aujourd’hui, nous sommes heureux de continuer à tenir ces promesses auprès des clients Oracle du monde entier.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Les attaques par ransomware ont augmenté de 13 %, soit davantage que sur l’ensemble des cinq dernières années.1 Soixante pour cent des responsables de la sécurité de l’information s’accordent à dire que les menaces liées aux ransomwares devraient être considérées comme une priorité au même titre que le terrorisme.2 Une cyberattaque aura des répercussions sur votre organisation. Tout dépendra de la qualité de votre préparation en matière de Recovery après sinistre informatique.
Votre entreprise et vos collaborateurs sont-ils prêts à faire face à une cyberattaque ?
Vos équipes connaissent-elles bien leurs rôles respectifs et sont-elles prêtes à travailler ensemble ?
Qui dispose de l’autorité ou du pouvoir décisionnel nécessaire pour prendre des décisions urgentes, telles que l’arrêt de serveurs ou de réseaux ?
En tant que cadre dirigeant, vos responsables sont-ils sur la même longueur d’onde, et comment comptez-vous les tenir informés ?
Stratégie « zéro perte »
Imaginez qu’une attaque par ransomware vous touche aujourd’hui. Auriez-vous encore un emploi ou une entreprise demain ? Vous avez besoin d’une solution qui va au-delà des principes du « Zero Trust » pour mieux planifier, gérer et réduire l’impact d’une attaque par ransomware : découvrez la « Zero Loss Strategy », fondée sur les principes du « Zero Trust » et mise en œuvre via un cadre de sécurité multicouche assurant une protection et une Recovery cohérentes et automatisées des données. Avec Commvault, protégez ce qui compte le plus grâce à la couverture de charges de travail la plus étendue qui soit, pour une protection accrue des données et une restauration rapide sur l’ensemble des plateformes cloud et de stockage, le tout via une expérience client unifiée qui vous aide à rester vigilant face aux cybermenaces. La stratégie « Zero Loss » offre :
Visibilité des données de bout en bout
Détectez les menaces avant qu’elles n’aient un impact significatif sur vos données. Grâce à une plateforme de gestion unique, identifiez les données sensibles et stratégiques pour votre entreprise, réduisez votre surface d’attaque et minimisez votre exposition aux risques.
Protection optimale des charges de travail
Protégez ce qui compte le plus. Commvault prend en charge un large éventail de charges de travail, des environnements traditionnels sur site aux applications en cloud hybride et SaaS ; nous proposons également une intégration native au cloud, ce qui nous permet de vous aider à évoluer facilement à mesure que votre entreprise et vos données se développent.
Une réactivité accrue de l’entreprise
La rapidité et la précision sont essentielles pour faire face à une attaque par ransomware. En regroupant la protection de vos données au sein d’un tableau de bord unique, le Commvault Command Center™ permet à votre entreprise de gagner en productivité et en efficacité.
Principes du « Zero Trust »
Faites confiance, mais vérifiez. Les organisations doivent respecter les principes du « zero trust » afin de s’assurer que les cybermenaces ne disposent pas d’un accès illimité à leurs réseaux. C’est un élément essentiel d’une bonne hygiène informatique pour toute organisation.
Une stratégie « zéro perte » repose sur les principes du « zéro confiance » et est mise en œuvre via un cadre de sécurité à plusieurs niveaux. Commvault s’appuie sur ces principes pour élaborer sa stratégie « zéro perte ». Nous proposons plusieurs niveaux de contrôles d’authentification afin d’empêcher les acteurs malveillants, les menaces internes et même les accidents involontaires de supprimer les données de sauvegarde.
Protection de sécurité multicouche Commvault
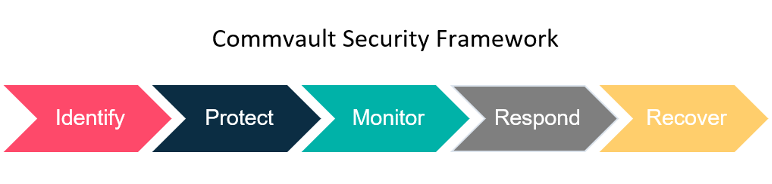
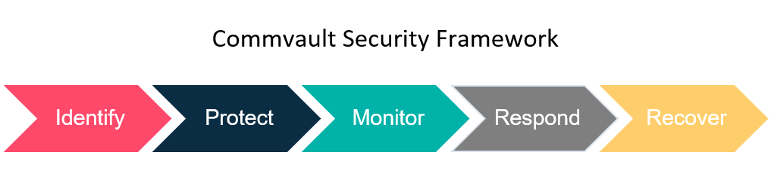
De nombreux experts recommandent de mettre en place une stratégie de lutte contre les logiciels malveillants et les ransomwares reposant sur plusieurs niveaux de protection. Commvault a intégré ces fonctionnalités de sécurité à son logiciel et à ses politiques de protection des données, sans alourdir la charge de gestion. La plateforme de protection et de gestion des données de Commvault comprend cinq niveaux de sécurité :
Identifier et atténuer les risques liés aux données de sauvegarde depuis une interface unique
Assurer la protection en mettant en œuvre des mesures de sécurité fondées sur les normes les plus avancées du secteur
Surveiller les ransomwares, les menaces internes et autres menaces
Réagir aux menaces et prendre les mesures qui s’imposent, tout en validant en permanence les données de sauvegarde
Récupérez rapidement vos données dans divers environnements sur site, dans le cloud et hybrides
Mettre en œuvre un plan d’action
Pour vous aider à mieux protéger et gérer vos données, à assurer le bon fonctionnement de votre entreprise et à gérer les risques, vous devez adopter une approche qui rassemble vos équipes chargées de la gestion des données, vos équipes de sécurité et les parties prenantes. Vous avez besoin d’une stratégie qui vous permette d’être mieux préparé et capable de vous remettre rapidement sur pied en cas de cyberattaque.
Élaborez un plan d’intervention en cas d’incident, puis testez-le, testez-le et testez-le encore
Assurez-vous de disposer du personnel, des prestataires, des processus et des technologies adaptés.
Suivez le cadre de sécurité multicouche du NIST : identifier, protéger, surveiller, réagir et rétablir, afin de combler les failles de sécurité qui pourraient exister dans votre infrastructure.
Respectez les principes du « Zero Trust » pour vérifier l’identité des utilisateurs qui se trouvent déjà dans votre périmètre de sécurité
Utilisez un système de gestion centralisé, plutôt que plusieurs solutions distinctes, pour bénéficier d’une visibilité aisée sur l’ensemble de vos données
Éliminez les failles de votre environnement grâce à des isolations physiques, des honeypots et à l’isolation des réseaux
Assurez-vous que votre prestataire de services de protection des données puisse s’adapter facilement à l’évolution de vos besoins et que vous disposiez d’options de restauration flexibles pour une reprise rapide. Vous recherchez une approche globale, et non une approche complexe. Découvrez-en davantage sur la stratégie « zéro perte » ainsi que sur la protection contre les ransomwares et la Recovery des données.
Références
1. InfoSecuity, Benjamin David, « Les attaques par ransomware augmentent à un rythme « alarmant » », mai 2022 – 2. TechRadarPro, Anthony Spadafora, « Les professionnels de l’informatique considèrent que les ransomwares constituent une menace aussi grave que le terrorisme », janvier 2022.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Comment protégez-vous vos données contre une attaque par ransomware ou une catastrophe naturelle ? Quel est votre plan de Recovery ? Votre plan de Recovery après sinistre est-il identique à votre plan de Recovery après cyberattaque ? Les mesures que vous prenez pour protéger vos données sont peut-être les mêmes, mais vos efforts de Recovery peuvent varier. Ces deux types de sinistres peuvent avoir des conséquences dévastatrices pour votre entreprise, mais ce qui est essentiel, c’est la Recovery. Le coût moyen d’une interruption d’activité pour les grandes entreprises s’élève à plus de 11 600 dollars par minute¹, et 40 à 60 % des petites entreprises ne rouvrent pas leurs portes après une perte de données². La manière dont vous envisagez la Recovery a donc toute son importance.
Gartner définit une attaque par ransomware comme « une cyber-extorsion qui se produit lorsqu’un logiciel malveillant s’infiltre dans des systèmes informatiques et chiffre les données, les retenant en otage jusqu’à ce que la victime paie une rançon ».³ Une cyberattaque est très différente d’une catastrophe naturelle. Dans ce cas précis, vos données sont délibérément compromises. Des acteurs malveillants ont pris l’initiative d’accéder à votre environnement et d’y implanter un logiciel malveillant, bloquant ainsi vos systèmes, s’emparant de données critiques et exigeant une rançon. On estime qu’une attaque par ransomware se produit toutes les 11 secondes.⁴
Qu’est-ce qu’une catastrophe naturelle ?
Lorsqu’une catastrophe survient, qu’il s’agisse d’une inondation, d’un tremblement de terre, d’un incendie ou d’une tempête, vos environnements de données sont involontairement mis hors service, voire détruits. Dans ce cas, vos données ne font pas l’objet d’une intrusion délibérée. En 2021, 401 catastrophes naturelles ont été recensées dans le monde.⁵
Qu’est-ce que la reprise après sinistre ?
La reprise après sinistre désigne la capacité à rétablir l’accès et le fonctionnement des systèmes de données critiques et de l’infrastructure informatique dans les plus brefs délais après la survenue d’une catastrophe naturelle. Elle repose sur la réplication des données vers un site hors site ou un environnement cloud, où celles-ci sont sauvegardées et ne sont pas affectées par la catastrophe naturelle. Dans le cadre d’une reprise après sinistre, l’objectif est de rétablir efficacement les opérations de l’entreprise avec un temps d’indisponibilité minimal et aucune perte de données, les données étant considérées comme prêtes à être récupérées. Dans une situation de reprise après sinistre, vos efforts se concentrent sur l’efficacité de la reprise des opérations.
Qu’est-ce que la cyber-Recovery ?
Cyber Recovery vise à permettre de rétablir l’accès et le fonctionnement des systèmes de données critiques et de l’infrastructure informatique dès que possible après une cyberattaque, telle qu’une attaque par ransomware. Dans le cadre d’une Cyber Recovery, vos objectifs consistent à remettre votre entreprise sur pied à partir d’une copie des données isolée physiquement (air-gapped) et immuable, ce qui garantit l’intégrité des données. Les solutions de protection des données intégrant une architecture « zero trust » vous assurent une approche de défense multicouche, même pour votre environnement de sauvegarde. Cependant, « il faut le voir pour le croire », et c’est là qu’il est important de veiller à valider fréquemment la Readiness opérationnelle des données dans le cadre d’exercices de simulation de cyber-récupération. Cela peut être réalisé en effectuant une validation des données au niveau des applications à l’aide de scripts personnalisés dans un environnement sandbox mis en quarantaine par rapport au réseau. Vous pouvez ainsi prévenir toute réinfection potentielle de l’environnement et, par conséquent, limiter l’« ampleur des dégâts » après une attaque.
En quoi la cyber-Recovery et la reprise après sinistre diffèrent-elles ?
La reprise après cyberincident et la reprise après sinistre sont deux choses différentes. Dans le cas de la reprise après sinistre, l’accent est mis sur le temps moyen de reprise (MTTR) des opérations et sur le bon fonctionnement de l’entreprise. Dans le meilleur des cas, les données ne sont pas compromises. Quant à la reprise après cyberincident, elle concerne avant tout la survie de votre entreprise et porte notamment sur les données, les applications et l’infrastructure.
Caractéristiques de la Recovery après sinistre par rapport à la Recovery après une cyberattaque
Récupération en cas de catastrophe
Récupération Cyber
Exigence principale
Moyens rapides permettant de rétablir les opérations de l’entreprise avec un temps d’arrêt minimal. On part généralement du principe qu’il n’y a aucune perte de données.
Recovery rapide des activités et des données, sans aucune perte de données, et garantie que les données n’ont pas été manipulées ou altérées.
Objectif de Recovery attendu
Recovery au moment le plus proche possible.
Recovery au point dans le temps le plus proche à partir d’une copie immuable isolée physiquement.
Outils utilisés
Nécessite généralement des outils de réplication pour faciliter la réplication des données entre les sites et les emplacements, ainsi qu’une orchestration permettant d’assurer la fluidité des opérations de basculement et de retour en service
Nécessite toute une série d’outils et de processus pour vérifier que les données n’ont pas été altérées, afin d’assurer la protection des applications et des réseaux, ainsi que l’utilisation de solutions de l’écosystème SIEM/SOAR pour les analyses et les enquêtes numériques, et d’outils de surveillance du réseau.
Fréquence de test du guide de reprise Recovery
En règle générale, une fois tous les six mois à un an.
Aussi souvent que possible afin de valider l’état de préparation des données pour l’activité. Les exercices incluent des processus mobilisant les équipes d’intervention en cas d’incident (IRT), les services juridiques, la direction, les relations publiques, la communication, l’assurance responsabilité civile et les équipes informatiques. Ces exercices sur table contribuent à minimiser les temps d’arrêt en période de crise, de sorte que la reprise devienne une « mémoire musculaire » collective.
Qu’est-ce qu’un plan d’intervention en cas d’incident ?
Disposez-vous d’un plan d’intervention en cas d’incident ? Votre entreprise et ses collaborateurs sont-ils prêts à faire face à une attaque par ransomware ou à une catastrophe naturelle ?
Toutes les équipes concernées doivent être en mesure de jouer efficacement leur rôle dans le processus de Recovery après incident cybernétique.
Elles doivent être capables de mettre en œuvre les plans et disposer de l’autorisation nécessaire pour les exécuter en cas d’incident. Lors d’une attaque réelle, il faut éviter que les équipes se renvoient la responsabilité les unes aux autres. Ce phénomène, souvent qualifié de « collision informatique », peut avoir un impact significatif sur la capacité d’une organisation à répondre efficacement à une cybercrise. S’assurer que toutes les parties prenantes et équipes clés disposent des autorisations appropriées garantit qu’elles peuvent prendre des décisions rapides en toute autorité – ce qui peut être obtenu en accordant généralement aux équipes une autorisation préalable pour mener à bien les actions prescrites. Les délais induits par les processus dans l’exercice de Recovery peuvent ainsi être éliminés sans avoir à réveiller les personnes pour qu’elles participent à un appel Zoom afin d’obtenir une autorisation.
En ce qui concerne les cadres dirigeants, vos responsables sont-ils sur la même longueur d’onde ? Combien d’unités opérationnelles et de partenaires différents doivent être impliqués dans un plan d’intervention en cas d’incident ? Craignez-vous les conséquences pour les actionnaires en cas d’attaque par ransomware ?
Il est important que les dirigeants mènent une analyse d’impact sur l’activité portant sur l’ensemble du parc informatique et intégrant les trois piliers (personnes, processus et technologies) afin de mesurer l’impact global des temps d’arrêt consécutifs à un incident cybernétique.
Déterminez les éléments qui doivent figurer dans le plan de Recovery après incident informatique.
Identifiez les équipes avec lesquelles il convient de collaborer, notamment les équipes de sécurité, les équipes d’intervention en cas d’incident (IRT), les partenaires d’assurance cyber et les équipes chargées de la protection des données, car toutes doivent travailler en étroite collaboration pour que l’exercice de Recovery après incident cyber soit efficace.
Il convient de définir des procédures détaillées à respecter en cas d’attaque par ransomware.
Enfin, entraînez-vous, entraînez-vous et entraînez-vous encore jusqu’à ce que cela devienne une mémoire musculaire collective, afin de pouvoir réagir avec un minimum de frictions lors d’une intervention réelle en situation de crise.
Quels sont les différents types de cyberattaques ?
On pourrait facilement penser que tous les ransomwares se ressemblent, et il n’est pas rare de croire qu’il existe une solution universelle en matière de prévention et de préparation. Cependant, comme chaque type de ransomware est généralement conçu pour attaquer des réseaux ciblés différents, leur mode de fonctionnement peut varier considérablement. Il est donc essentiel de bien comprendre les différents types actuellement utilisés (en gardant à l’esprit que les pirates sont capables de combiner plusieurs types de ransomwares).
L’efficacité de la protection contre toute attaque par ransomware repose sur votre stratégie de défense, notamment compte tenu de la multiplication des vecteurs d’attaque « zero-day » pour lesquels aucune tactique, technique ou procédure (TTP) n’est connue.
Six types de Ransomware :
CryptoWall – est à l’origine d’un pourcentage élevé d’attaques par ransomware. En général, CryptoWall est utilisé pour attaquer des cibles par le biais d’e-mails de hameçonnage. Le virus ransomware WannaCry est un dérivé de la famille Crypto et a été au cœur des plus grandes cyberattaques jamais perpétrées. Malheureusement, les créateurs de CryptoWall continuent de publier de nouvelles versions conçues pour contourner les mesures de sécurité.
Locky – comme son nom l’indique, Locky fait exactement ce que son nom suggère (il vous empêche d’accéder à vos fichiers et les remplace par des fichiers portant l’extension .lockey). Cependant, son nom ne rend pas compte de l’aspect le plus destructeur de ce type de ransomware : sa rapidité. Locky se distingue en se propageant à d’autres fichiers sur l’ensemble du réseau plus rapidement que les autres souches de ransomware.
Crysis – porte les attaques informatiques à un tout autre niveau, en « kidnappant » littéralement vos données pour les transférer vers un nouvel emplacement virtuel. L’importance de cet aspect de l’attaque réside dans le fait qu’il s’agit d’une violation de données si votre entreprise traite des données à caractère personnel ; les organisations doivent alors contacter toute personne susceptible de disposer d’informations sur votre réseau afin de se conformer aux directives locales, régionales et nationales.
SamSam – cible les serveurs d’applications WildFly non mis à jour situés dans la partie du réseau exposée à Internet. Une fois infiltré dans le réseau, le rançongiciel recherche d’autres systèmes à attaquer.
Cerber – s’attaque aux processus du serveur de base de données pour y accéder, plutôt que de s’en prendre directement aux fichiers. Ses créateurs vendent ce logiciel de rançongiciel à des cybercriminels en échange d’une partie de la rançon perçue, selon le modèle « Ransomware-as-a-Service ».
Maze – est une variante de ransomware qui s’inscrit dans la tendance dite du « leakware ». Une fois les données chiffrées, les cybercriminels menacent de divulguer sur le dark web les données privées faisant l’objet de la rançon si celle-ci n’est pas versée.
La protection contre les ransomwares doit être au cœur des efforts des organisations en matière de sécurité.
Comment les ransomwares se propagent-ils ?
L’ingénierie sociale est une tactique clé utilisée par les cybercriminels pour inciter des utilisateurs peu méfiants à télécharger ou à cliquer sur un lien ou un site web frauduleux. Les ransomwares se propagent souvent par le biais de courriels de hameçonnage contenant des liens malveillants ou par « téléchargement passif » (drive-by download), qui se produit lorsqu’un utilisateur visite involontairement un site contaminé et qu’un logiciel malveillant est téléchargé sur son ordinateur ou son appareil mobile. Une fois introduits dans l’environnement informatique, les vecteurs de menace se déplacent latéralement au sein du réseau jusqu’à ce qu’ils soient détectés. Le mode opératoire d’une attaque par rançongiciel consiste généralement à se déplacer au sein de données non structurées afin de rester indétectables le plus longtemps possible. Jusqu’à récemment, on savait que les logiciels malveillants et les vecteurs de menace pouvaient incuber au sein d’un environnement pendant jusqu’à 300 jours, tout en chiffrant progressivement des ensembles de données et en causant des ravages à grande échelle.
Cependant, avec les attaques plus récentes, on constate que certains vecteurs de menace sont capables de s’introduire et de provoquer une destruction instantanée et à grande échelle en procédant à des suppressions massives ou à un chiffrement. La rapidité de ces attaques ne permet pas aux équipes de réagir assez vite. Il est donc essentiel de s’assurer que l’environnement de protection des données est protégé dès le premier jour contre tout type d’attaque, quelle que soit sa rapidité. Les professionnels de la sécurité doivent s’appuyer sur des copies de sauvegarde « isolées physiquement et immuables » comme police d’assurance.
Comment Commvault lutte contre les ransomwares
La protection et la Recovery des données Commvault peuvent constituer un élément précieux de votre stratégie de lutte contre les ransomwares. La sécurité multicouche de Commvault repose sur les principes du « zero trust » et s’appuie sur le cadre de cybersécurité du National Institute of Standards and Technology (NIST) afin de protéger les données et de permettre une Recovery rapide en cas d’attaque par ransomware. Commvault contribue à protéger et à isoler vos données, fournit une surveillance et des alertes proactives, et permet des restaurations rapides. Des technologies avancées, basées sur l’intelligence artificielle et l’apprentissage automatique, notamment les « honeypots », permettent de détecter les attaques potentielles et d’émettre des alertes dès qu’elles se produisent, afin que vous puissiez réagir rapidement. En mettant vos sauvegardes à l’abri et en garantissant leur restauration dans le respect de vos accords de niveau de service (SLA), vous pouvez minimiser l’impact d’une attaque par ransomware et reprendre immédiatement vos activités (tout en évitant de payer des rançons exorbitantes).
La protection et l’isolation de vos copies de sauvegarde sont essentielles pour garantir l’intégrité et la sécurité des données. C’est pourquoi Commvault a adopté une approche agnostique en matière d’immuabilité. Avec Commvault, vous n’avez pas besoin de matériel spécifique ni de comptes de stockage dans le cloud pour verrouiller vos données de sauvegarde contre les menaces liées aux ransomwares. Si vous disposez de matériel prenant en charge les technologies WORM (Write-Once, Read Many), le verrouillage d’objets ou les instantanés (que Commvault prend entièrement en charge), vous pouvez toujours utiliser les fonctionnalités de verrouillage intégrées de Commvault pour compléter et renforcer les contrôles de sécurité existants. La capacité de Commvault à prendre en charge une défense multicouche pour sécuriser les ensembles de données contre les ransomwares garantit à nos clients de bénéficier d’une architecture solide, prête pour la cyber-Recovery. Voici quelques éléments à intégrer à votre architecture d’immuabilité :
Verrouiller l’accès afin d’isoler le référentiel de copies contre les ransomwares
Immuabilité associée à des verrous de cycle de vie pour réduire les risques, en équilibre avec l’impact sur la consommation
Réseau d’isolation par entrefer et dispositifs de commande
Gouvernance de la configuration visant à protéger contre les modifications intentionnelles ou accidentelles
Performances de la Recovery simultanée : réduire la latence tout en tenant compte de l’impact sur la vitesse et les coûts
Application automatique des correctifs pour rester à jour, ce qui simplifie la gestion et la maintenance de l’infrastructure de protection des données
Conformité à la philosophie de protection des données « 3-2-1 » (3 copies des données, 2 supports différents, 1 copie archivée)
Pour en savoir plus sur l’architecture d’infrastructure immuable de Commvault, cliquez ici.
Protection de sécurité multicouche Commvault
Chaque environnement comportant un mélange d’infrastructures diverses, il peut sembler difficile de protéger les données de sauvegarde contre des modifications non autorisées et aléatoires. Tout comme pour la sécurité de votre domicile, vous devez identifier les risques et mettre en place des dispositifs de protection et de surveillance adaptés à vos besoins.
De nombreux experts recommandent de mettre en place une stratégie de lutte contre les logiciels malveillants et les ransomwares à plusieurs niveaux. Commvault a intégré ces fonctionnalités de sécurité dans son logiciel et ses politiques de protection des données, sans alourdir la charge de gestion. La plateforme de protection et de gestion des données de Commvault comprend cinq niveaux de sécurité :
Identifier et atténuer les risques pesant sur les données de sauvegarde à partir d’une interface unique
Assurer la protection en mettant en œuvre des mesures de sécurité fondées sur les normes de référence du secteur
Surveiller les ransomwares, les menaces internes et autres menaces
Réagir aux menaces et prendre les mesures qui s’imposent, tout en validant en permanence les données de sauvegarde
Récupérez rapidement vos données dans divers environnements : sur site, dans le cloud et en mode hybride
La sécurité multicouche de Commvault repose sur un ensemble de fonctionnalités, de directives et de bonnes pratiques visant à gérer les risques liés à la cybersécurité et à garantir la disponibilité immédiate des données. Il est essentiel de comprendre que ces capacités font partie intégrante de l’expérience offerte par la plateforme principale de Commvault, Commvault Complete™ Data Protection. Aucune licence spécifique n’est requise, aucun coût supplémentaire n’est à prévoir et aucun matériel ou logiciel n’est nécessaire. La profondeur de la sécurité multicouche est renforcée grâce à une intégration accrue avec Metallic™ et Commvault Grid pour les clients recherchant respectivement la simplicité d’une solution de sauvegarde en tant que service (Backup as a Service) ou d’une Appliance de protection des données.
Mesures de sécurité contre les ransomwares
Isolation physique : traditionnellement, les réseaux isolés physiquement ne disposent d’aucune connectivité avec les réseaux publics. La bande magnétique est un support traditionnel pour les sauvegardes isolées physiquement, car elle peut être retirée de la bibliothèque de bandes et stockée hors site. Pour isoler physiquement des cibles de sauvegarde secondaires sur disque ou dans le cloud, un certain accès est nécessaire, mais la communication est coupée lorsqu’elle n’est pas requise. Lorsque l’accès aux données isolées n’est pas nécessaire, la communication est interrompue soit en désactivant les ports de communication, soit en désactivant la commutation VLAN, soit en activant les contrôles de pare-feu de nouvelle génération, soit en mettant les systèmes hors tension.
Authentification multifactorielle (MFA)⁶ : Il s’agit d’une approche à plusieurs niveaux visant à sécuriser les données et les applications, dans laquelle un système exige qu’un utilisateur présente au moins deux identifiants pour vérifier son identité lors de la connexion. La MFA renforce la sécurité car, même si l’un des identifiants venait à être compromis, les utilisateurs non autorisés seraient dans l’impossibilité de satisfaire à la deuxième exigence d’authentification et ne pourraient donc pas accéder à l’espace physique, au terminal informatique, au réseau ou à la base de données ciblés.
Accès selon le principe du « privilège minimal » : cette pratique de sécurité standard consiste à n’accorder aux utilisateurs et/ou aux comptes que les droits strictement nécessaires à l’exercice de leurs fonctions, sans rien de plus. C’est vous qui décidez qui a accès à quoi. Cela permet de minimiser les risques en cas de compromission d’un compte et de limiter les fuites d’accès aux données.
Effectuez des sauvegardes régulières en garantissant l’inaltérabilité des données : envisagez d’augmenter la fréquence des sauvegardes et d’étendre votre protection des données à une stratégie de sauvegarde « 3-2-1 » : 3 copies de vos données, sur 2 types de supports différents, dont une copie hors site et, de préférence, isolée physiquement (air-gapped). Parmi les autres outils essentiels de protection des données figurent le chiffrement, les supports WORM (Write Once, Read Many) et les contrôles d’accès stricts.
Immuabilité des données : données qui ne peuvent pas être modifiées. Pour renforcer la protection contre les ransomwares, veillez à ce que les copies de sauvegarde soient immuables en recourant à des contrôles de sécurité à plusieurs niveaux, à des fonctionnalités « WORM » (écriture unique, lectures multiples) et à un stockage immuable, ainsi qu’à une protection intégrée contre les ransomwares pour les données de sauvegarde.
Chiffrement des données et gestion des clés : technologie consistant à transformer les données en un format ou un code illisible, que seuls les utilisateurs disposant d’une clé secrète ou d’un mot de passe peuvent déchiffrer. Le chiffrement au repos et en transit garantit que les données sauvegardées, même en cas d’exfiltration, restent inutilisables pour les personnes malveillantes qui ne disposent pas des clés de déchiffrement ou du mot de passe.
Alertes d’anomalie : elles signalent un écart par rapport au schéma attendu des données ou des événements. La détection des anomalies permet d’obtenir des informations sur les comportements, ce qui donne à votre organisation la possibilité d’identifier des schémas récurrents afin de mieux comprendre votre environnement et de repérer les comportements inhabituels avant qu’une menace n’affecte votre environnement et votre activité.
Honeypots7 : Système connecté au réseau et configuré comme leurre afin d’attirer les cyberattaquants et de détecter, de repousser et d’étudier les tentatives de piratage visant à obtenir un accès non autorisé aux systèmes d’information. La fonction d’un honeypot est de se présenter sur Internet comme une cible potentielle pour les attaquants — généralement un serveur ou un autre actif de grande valeur — et de collecter des informations ainsi que d’alerter les défenseurs de toute tentative d’accès au honeypot par des utilisateurs non autorisés.
Renforcement des applications⁸ : terme générique désignant la protection d’une application contre les intrusions par l’élimination des vulnérabilités et le renforcement des couches de sécurité. La sécurité des données implique plusieurs couches de défense qui ne se limitent pas à l’application elle-même : le niveau de l’hôte, celui du système d’exploitation, celui de l’utilisateur, celui de l’administrateur et même le niveau physique de l’appareil présentent tous des vulnérabilités qu’un bon système de sécurité doit prendre en compte. C’est pourquoi le renforcement des applications peut également être appelé « renforcement du système » ou « renforcement du système d’exploitation ».
Que vous soyez victime d’une cyberattaque ou confronté à une catastrophe naturelle, le fait est que votre entreprise doit être préparée et prendre les mesures nécessaires pour protéger vos données, tout en s’appuyant sur un prestataire proposant des solutions rapides de cyber-sécurité et de Recovery après sinistre. Alors, êtes-vous suffisamment préparé ? Lisez notre e-book intitulé « Comprendre les rôles et les responsabilités de l’équipe dans la lutte contre les ransomwares ».
Références
1., 2. Branko K : Web tribunal : Plus de 15 statistiques alarmantes sur la perte de données à garder à l’esprit en 2022, mars 2022. – 3. Gartner, « 6 façons de se défendre contre une attaque par ransomware », par Manasi Sakpal, novembre 2020 – 4. Safe at Last, « 22 statistiques sur les ransomwares pour vous aider à renforcer vos modèles de cybersécurité » : janvier 2022 – 5. Statistica, Madhumitha Jaganmohan, « Nombre mondial de catastrophes naturelles entre 2007 et 2021 », février 2022 – 6. CISA – 7. TechTarget, Ben Lutkevich, Casey Clark, Michael Cobb, honeypot (informatique) – 8. Thales, Renforcement des applications
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock