La larga colaboración de Commvault con Microsoft nos ha brindado una vez más la oportunidad de ofrecer a nuestros clientes características y funcionalidades de vanguardia. Nos alegra mucho haber tenido la oportunidad de desarrollar esta característica en estrecha colaboración con Microsoft, lo que nos ha permitido lanzar nuestras capacidades mejoradas en Commvault Complete y Metallic® DMaaS de forma simultánea cuando los puntos de restauración de Azure se pusieron a disposición del público el 19 de julio de 2022.
Protección de Commvault para máquinas virtuales de Azure
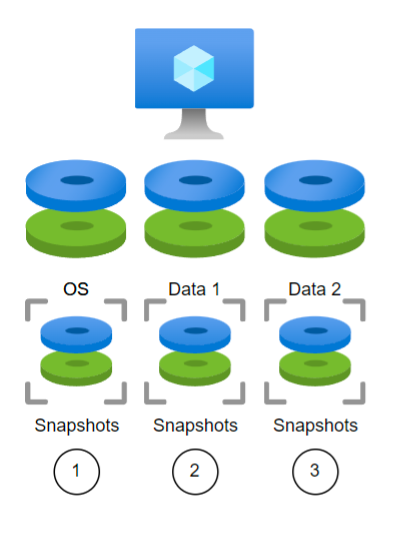
Figura 1
Commvault siempre ha ofrecido opciones para proteger las máquinas virtuales (VM) de Azure mediante instantáneas o incluso instalando software en la máquina virtual para proporcionar «Application Awareness». Cada recurso de disco se somete a una instantánea y se protege de forma individual. El proceso es de naturaleza secuencial, ya que cada solicitud de recurso debía realizarse de forma sucesiva.
En la figura 1, una solicitud de copia de seguridad debería proteger primero el disco del sistema operativo, luego el disco «Datos 1» y, por último, el disco «Datos 2». Los tres forman la máquina virtual y se protegerían conjuntamente, pero es posible que sus instantáneas no se completen exactamente al mismo tiempo, por lo que podría ser necesaria una coordinación adicional con la capa de aplicación para garantizar la coherencia a nivel de aplicación.
Nueva funcionalidad de puntos de restauración
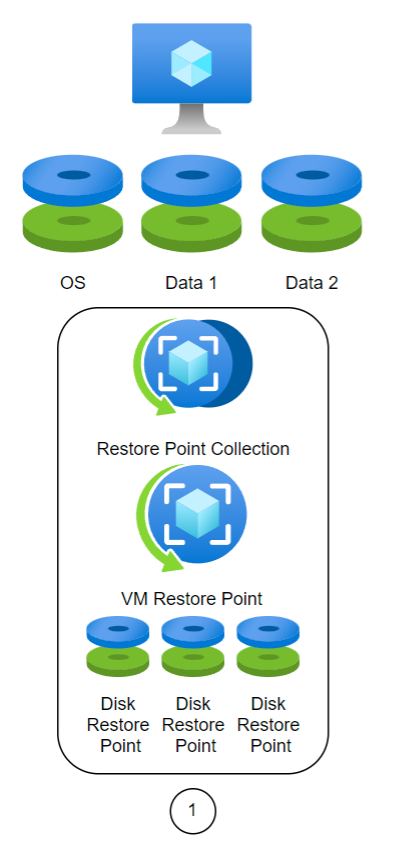
Figura 2
Gracias a los puntos de restauración, Commvault podrá ahora crear conjuntos de puntos de restauración en todos los volúmenes de una máquina virtual. Al hacerlo, se simplifica el proceso de restauración y los puntos de restauración se almacenan en un sistema de almacenamiento rentable. Se trata de un cambio arquitectónico importante en la protección de datos para Microsoft que Commvault Complete y Metallic permiten realizar con un solo clic.
En el ejemplo de la figura 2, una vez creada una colección de puntos de restauración, la misma máquina virtual quedaría protegida con una sola llamada a la API para crear un punto de restauración. Cada punto de restauración es incremental y debería completarse en cuestión de segundos. Todos los discos de la máquina virtual se sincronizan automáticamente con el punto de restauración. Cada punto de restauración contendrá un punto de restauración de disco para todos los discos gestionados. El punto de restauración de disco consiste en una instantánea de dicho disco. Esto reduce el proceso de restauración en este ejemplo de 3 pasos a 1.
¿Cómo se simplifica?
Aprovechar la plataforma de Commvault para gestionar la protección de máquinas virtuales y, lo que es más importante, la Recovery de estas a escala empresarial, es una necesidad fundamental. Alejarse de las soluciones puntuales y de los scripts de desarrollo propio fomenta de forma natural el crecimiento y reduce el tiempo de inactividad. La posibilidad de recuperar docenas o cientos de instancias con unos pocos clics evita que el usuario final tenga que perder tiempo.
Mejorar la resiliencia y reducir los residuos tecnológicos
Commvault ya permite crear instantáneas en grupos de recursos con auditoría de costes y etiqueta automáticamente los recursos a medida que se crean, para que los informes de costes sean precisos. La incorporación de los puntos de restauración de máquinas virtuales a nuestra cartera nos permite ahora crear dichos puntos en niveles de almacenamiento más rentables y con menos redundancia. Puede que se trate de una diferencia de coste menor, pero a escala de la nube, la facturación está en los detalles y cada mejora aporta valor a la solución. Aprovechar los puntos de restauración no supone ningún inconveniente. Simplifica y reduce los costes, al tiempo que mejora la resiliencia. Los puntos de restauración de Azure garantizan que las aplicaciones y el sistema operativo sean coherentes al crear estas colecciones a nivel de instancia nativa.
Un breve resumen
Mayor rentabilidad, mejor rendimiento, mayor resiliencia y un diseño simplificado. ¡Todo un éxito! Estamos encantados de haber tenido la oportunidad de desarrollar esta función en estrecha colaboración con Microsoft y de demostrar, una vez más, nuestro compromiso de poner a disposición de los usuarios las últimas mejoras de Azure dentro de la cartera de soluciones Commvault Intelligent Data Services.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Hasta hace muy poco, muchas empresas se veían limitadas por la infraestructura local, que requería enormes centros de datos que había que mantener, refrigerar y proteger. Además, la tasa de utilización de los servidores propiedad de las empresas es de apenas un 18 %, y la mayoría de los centros de datos funcionan con niveles de eficiencia energética inferiores al 80 %. Esta infrautilización hizo que la infraestructura local fuera propicia para un cambio radical cuando surgió la nube. La escalabilidad bajo demanda de la nube proporcionó a las empresas la capacidad de optimizar las tasas de utilización sin las complicaciones que supone gestionar, alimentar o refrigerar la infraestructura. Teniendo en cuenta estas ventajas, no es de extrañar que la migración media de una empresa de las instalaciones propias a la nube supusiera una reducción del consumo energético del 65 % y una reducción de las emisiones de carbono del 84 % (Accenture, «The Green Behind the Cloud»). Además, AWS tiene previsto abastecer todas sus operaciones con energía 100 % renovable para 2025, con el compromiso de alcanzar emisiones netas de carbono cero para 2040. Utilizan agua recuperada o reciclada para la refrigeración y han tenido en cuenta el carbono incorporado en la construcción de sus nuevos centros de datos en todo el mundo. Y, como socio recomendado de AWS, Clumio está ampliando los límites de la informática sostenible desde el punto de vista medioambiental con su arquitectura hiperescalable bajo demanda.
Las soluciones nativas en la nube son fundamentales para maximizar la sostenibilidad
Tanto si necesitas ayuda para proteger tus datos contra el ransomware, cumplir con los requisitos de cumplimiento normativo o recuperarte de una pérdida de datos, las copias de seguridad pueden ocupar una cantidad significativa de espacio de almacenamiento y aumentar la huella de tu infraestructura si se realizan de forma local. Las empresas deben elegir con cuidado si se preocupan por reducir la huella de carbono derivada de sus datos. Algunas prácticas recomendadas incluyen recurrir, si es posible, a un proveedor de protección de datos nativo de la nube o SaaS, implementar copias de seguridad incrementales en lugar de instantáneas completas del sistema, clasificar y archivar automáticamente los datos en función de su importancia y uso y, lo más importante, invertir en una plataforma diseñada para escalar según la demanda. Si estas preocupaciones te suenan familiares, Clumio puede ayudarte.
Cómo puede ayudarte Clumio
Clumio es una solución de copias de seguridad nativa de la nube, diseñada con un flujo de procesamiento de datos sin estado basado en contenedores que aprovecha las eficientes funciones Lambda. Esto permite una gran adaptabilidad y un escalado eficiente para optimizar el uso en función de tus políticas concretas. Contar con esta capacidad de cálculo escalable y con unas tasas de utilización más elevadas puede, en última instancia, traducirse en una reducción significativa de las emisiones de carbono de tu entorno de datos, además de reducir considerablemente el coste total de propiedad (ahorra dinero mientras proteges el planeta).
Comprueba por ti mismo cómo la primera solución del sector de Backup and Recovery nativa de la nube puede optimizar los indicadores de sostenibilidad de tu empresa. Solicita una demostración y descubre cómo tu empresa puede estar operativa con Clumio en tan solo 10 minutos, sin necesidad de esperar ni de instalar nueva infraestructura ni software.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
En este blog descubrirás cómo Commvault Grid facilita la implementación de una arquitectura inmutable, ya sea como Appliance integrada o como diseño de referencia para una solución «todo en uno». Ante el aumento de los ciberataques, ofrece una gestión integral de los datos en todas las cargas de trabajo para protegerlos mediante cinco capas de seguridad. Commvault ofrece un conjunto híbrido de controles que actúan de forma conjunta para reforzar la seguridad de los datos frente al ransomware, las ciberamenazas y los actores malintencionados.
¿Qué es una arquitectura inmutable y qué ventajas ofrece a las organizaciones?
La inmutabilidad se define como la capacidad de cualquier dato de mantenerse en un estado no fungible durante un periodo de tiempo específico. La inmutabilidad de los datos puede lograrse mediante diversos métodos que funcionan de forma conjunta. Una arquitectura inmutable es un modelo en el que no se producen actualizaciones, parches de seguridad ni cambios de configuración «in situ» en los sistemas de producción. Si es necesario realizar algún cambio, se crea una nueva versión de la arquitectura y se implementa en producción.
Las organizaciones necesitan una arquitectura inmutable para garantizar que sus datos estén a salvo y, lo que es más importante, disponibles siempre que sea necesario restaurarlos. La inmutabilidad es una técnica contrastada que se utiliza para reducir los ciberataques contra los datos de copia de seguridad y garantizar que las copias de seguridad no sufran ningún tipo de modificación.
Commvault Grid para una mayor inmutabilidad
Commvault Grid facilita la implementación de una arquitectura inmutable, ya sea como Appliance integrada o como diseño de referencia para una solución «todo en uno». Ofrece una gestión integral de los datos para todas las cargas de trabajo desde una única plataforma extensible. Commvault emplea un enfoque multicapa para proteger contra diversos vectores de amenaza y garantizar la seguridad de los datos. La arquitectura inmutable de Commvault consta de cinco capas, que son:
Controles de E/S de almacenamiento
Controles AAA de «Zero Trust»
Refuerzo de la infraestructura
Aislamiento «zero trust» y «air gap»
Validación de datos
Commvault Grid aprovecha toda la gama de productos de software de Commvault, lo que permite acceder a todas las características, funciones e integraciones líderes del sector con aplicaciones, bases de datos, entornos de nube pública, hipervisores, sistemas operativos, contenedores y cargas de trabajo de última generación. Independientemente de dónde se encuentren sus datos, podrá verlos, utilizarlos y protegerlos con total confianza. Commvault Grid acelera la adopción de la nube híbrida con una solución integrada basada en un sistema de controles de múltiples niveles que actúan de forma conjunta para reforzar la seguridad de los datos frente al ransomware, las ciberamenazas y los actores malintencionados.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Ejemplos de costes ocultos y variables de las copias de seguridad en la nube
Tasas de salida
La mayoría de los proveedores de servicios en la nube permiten a sus usuarios almacenar datos en la nube sin ningún coste. Sin embargo, esto no se aplica cuando se recuperan los datos de la nube. Los proveedores de servicios en la nube suelen cobrar lo que se conoce como «tarifas de salida» cada vez que se recuperan datos.
Si tu empresa extrae datos de la nube constantemente —por ejemplo, al migrar o recuperar datos—, es fácil darse cuenta de que las tarifas pueden acumularse rápidamente y dar lugar a costes excesivos que son casi imposibles de predecir. Las tarifas de salida se consideran un coste oculto, ya que varían en función del uso y están vinculadas a una acción habitual (la recuperación de datos).
Licencias
Es posible que se requieran diversas licencias, cada una con su propia tarifa. Estos costes pueden dispararse cuando los proveedores de copias de seguridad en la nube exigen licencias para cada una de las fuentes de datos de las que se realiza una copia de seguridad o varias licencias por usuario, algo de lo que quizá no te des cuenta hasta que llegue la factura.
Instantáneas y costes de almacenamiento
Es habitual que las empresas creen un almacenamiento a largo plazo para sus datos de producción si necesitan recuperarlos tras un ataque, como el de un ransomware. Esto podría implicar la creación de cantidades masivas de instantáneas para cada cuenta en un almacenamiento de alto nivel. Además, cada vez que se modifica un bloque o un archivo, se crea automáticamente una nueva instantánea. Estas instantáneas se replican en todas las cuentas, lo que duplica de hecho los costes de almacenamiento de las copias de seguridad, que siguen acumulándose con el tiempo. Los costes se agravan aún más si se tienen en cuenta los requisitos de retención del sector, que superan los 35 días.
A toda esta complejidad se suma el hecho de que resulta difícil evaluar cuántas de las instantáneas de copia de seguridad de tus cuentas de AWS son realmente necesarias. Es cierto que tu factura puede indicar cuánto estás gastando en una región concreta, pero no ofrece un nivel de detalle sobre la antigüedad de las instantáneas ni sobre los activos a los que están asociadas.
Consigue unos costes predecibles y reduce el coste total de propiedad (TCO) con la solución de copias de seguridad nativa en la nube líder del sector
Puedes evitar un gasto excesivo en la nube y controlar los costes de las copias de seguridad eligiendo una solución de copias de seguridad en la nube con un modelo de precios sencillo y claro que especifique con precisión los cargos recurrentes.
Desarrollada de forma nativa en AWS, la solución de copias de seguridad de Clumio ofrece la escalabilidad, el rendimiento, la protección de datos y un acceso más rápido a la innovación que permite la nube, al tiempo que evita los costes ocultos, la complejidad y la flexibilidad limitada de las soluciones de copias de seguridad basadas en instantáneas.
Precios simplificados
El modelo de consumo «pago por uso» de Clumio, con créditos acumulables, ofrece a las empresas una solución de copia de seguridad como servicio sencilla y clara que garantiza la previsibilidad de los costes y reduce al mismo tiempo el coste total de propiedad (TCO):
Transparencia: sin costes ocultos, sin cuotas de licencia ni cargos por transferencia de datos, además de una visibilidad total del consumo de datos.
Sin complicaciones: elige entre contratos bajo demanda o de compromiso, sin necesidad de configuración.
100 % SaaS: sin infraestructuras complejas en la nube ni software que instalar o gestionar.
Una herramienta integrada de análisis de costes que ofrece información útil para ayudar a reducir los gastos innecesarios en la nube
Reducción del gasto en almacenamiento
En lugar de conservar las instantáneas de Amazon EBS, Clumio reduce aún más los gastos al almacenar los datos en un formato comprimido y deduplicado en Amazon S3, lo que reduce de forma efectiva el coste de la retención a largo plazo de los datos de EBS. Esto permite a las empresas cumplir con los requisitos de cumplimiento normativo y desarrollar estrategias de retención basadas en las necesidades empresariales y normativas, en lugar de en los costes.
Primeros pasos con Clumio
Clumio ofrece mucho más que un simple ahorro de costes. En menos de 15 minutos, tu empresa podrá:
Realiza copias de seguridad instantáneas de los datos de AWS en toda tu organización con Clumio
Protege tus datos frente a los ataques de ransomware y otras amenazas maliciosas mediante el almacenamiento «air-gapped» con Clumio
Cumple los requisitos normativos en materia de datos, tan variados como complejos, mediante políticas globales con Clumio
Reduce el RTO (tiempo objetivo de Recovery) y garantiza la continuidad del negocio en caso de interrupciones del servicio con Clumio
Descubre de primera mano por qué Clumio es el líder en innovación del sector en copias de seguridad en la nube de AWS. Empieza tu prueba gratuita, sin necesidad de planificación previa ni de instalar nueva infraestructura o software.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Estamos inmensamente orgullosos de este logro. ¿Y por qué no? Llevamos en este cuadrante más tiempo del que algunos de nuestros competidores llevan siquiera en el mercado.
Como empresa impulsada por la innovación, siempre nos hemos enorgullecido de crear soluciones elegantes para vuestros problemas más complejos, que —seamos sinceros— no han hecho más que complicarse en los últimos años.
Al tener que gestionar tanto aplicaciones y sistemas en la nube heredados como en la nube híbrida, los directores de sistemas de información (CIO) y los profesionales de TI de hoy en día se enfrentan a más aplicaciones y cargas de trabajo que nunca. Todo ello mientras refuerzan su nivel de seguridad para proteger sus datos frente al ransomware e impulsan proyectos empresariales transformadores con los recursos de que disponen.
Ahora no es el momento de arriesgarse con tecnologías sin probar, en un entorno macroeconómico cada vez más incierto. Es el momento de invertir en el futuro, para que tanto tú como tu organización salgáis fortalecidos de esta situación.
Últimamente he mantenido muchas conversaciones de este tipo con clientes, muchos de los cuales están sopesando estas preocupaciones frente a la necesidad de contar con un proveedor de gestión de datos en la nube de confianza, inteligente y fiable. Un proveedor que no solo ofrezca una tecnología contrastada, sino también la flexibilidad y la escalabilidad necesarias para seguir evolucionando y satisfacer las necesidades del futuro. Y uno que haya demostrado una y otra vez su capacidad para hacer realidad su visión.
En su último informe, Gartner destacó algunos de los puntos fuertes de Commvault en este ámbito:
En primer lugar, ofrecemos un soporte integral para cargas de trabajo, tanto en las instalaciones como en la nube. Esto te permite añadir nuevas capacidades de Backup and Recovery para tu empresa, independientemente de las aplicaciones que generen y utilicen tus datos críticos. Además, puedes gestionar tus datos desde una única interfaz.
A continuación, en función de las necesidades específicas de su empresa, es posible que desee utilizar un software de copias de seguridad, una Appliance o un servicio de software como servicio. Commvault le permite elegir cualquiera de estos enfoques, o todos ellos, para equilibrar sus gastos de capital y operativos en función de las necesidades de su empresa, las cuestiones relacionadas con la plantilla o incluso en respuesta a retrasos en la cadena de suministro.
Por último, nuestras soluciones y nuestro amplio ecosistema de socios abarcan múltiples zonas geográficas, lo que amplía el alcance y las capacidades de las empresas globales. Protegeremos sus datos estén donde estén o tengan que estar.
Gracias, Gartner, por vuestro riguroso análisis y por compartir vuestras conclusiones. Y, lo que es más importante, gracias a todos nuestros clientes y socios de todo el mundo que siguen entrustando a Commvault con la protección y gestión de sus datos críticos. Este honor se lo debemos a vosotros.
Descarga una copia del «Gartner® Magic Quadrant™» de 2022 sobre soluciones de Backup and Recovery para empresas
Ron Miller ha escrito recientemente un artículo en TechCrunch titulado «De verdad que hace falta un pueblo entero para mantenerte a salvo en la nube», que me ha llamado mucho la atención. En su artículo, Ron abordó el modelo de responsabilidad compartida en la nube y la importancia de que todos tomemos medidas para garantizar la seguridad y la persistencia de nuestros datos. Valoro su visión de la comunidad de la computación en la nube como un pueblo y la oportunidad de reflexionar sobre el papel que cada uno desempeña en él. ¿Cómo podemos ayudarnos mutuamente? ¿Cómo podemos mejorar este pueblo?
Pensemos en la comunidad de la computación en la nube como un pueblo: una red interdependiente de personas dentro de un espacio determinado. Cada miembro tiene su propia especialización, pero muchos comparten necesidades que se solapan, por lo que quizá no sea viable que sean autosuficientes. Podríamos tener, por ejemplo, un agricultor, un herrero y un zapatero. El agricultor no fabrica sus propias herramientas ni sus zapatos, porque eso le haría descuidar la granja. En su lugar, los obtiene del herrero y del zapatero. Como miembros de la aldea de la computación en la nube, también queremos centrarnos en nuestras especializaciones, perfeccionándolas al máximo, y confiar en otros miembros de la aldea para el resto de cosas que necesitamos.
Ron parafrasea a Steve Schmidt, director de seguridad de AWS, diciendo: «AWS es un objetivo. Tiene que gestionar millones de incidentes cada mes, de los cuales la mayoría (los usuarios de la nube) nunca nos enteramos». Con el equipo de seguridad de AWS supervisando sus servicios y los «Security Guardians» integrados en cada equipo de desarrollo de servicios, se puede afirmar con seguridad que AWS está cumpliendo con su parte. Pero, tal y como afirma Steve Schmidt, los datos de AWS son el objetivo de los ciberdelincuentes. Entonces, ¿qué pasa con el resto de nosotros en el modelo de responsabilidad compartida? ¿Cuál es nuestra responsabilidad y qué necesitamos unos de otros? Como afirma Ron: «La seguridad es una tarea tan compleja que ninguna entidad puede asumir en solitario la responsabilidad de mantener un sistema seguro, especialmente cuando un error del usuario a cualquier nivel puede dejar un sistema vulnerable ante hackers astutos. Tiene que haber canales de comunicación en todos los niveles de la organización, con los clientes y con los terceros implicados».
Las medidas de seguridad preventivas son una parte importante de la responsabilidad de todos, y hay otros miembros de la comunidad que pueden ayudarte con ese aspecto de tu estrategia de seguridad. Sin embargo, los expertos coinciden en que, en lo que respecta a las filtraciones de datos, el ransomware y las amenazas internas, no es cuestión de «si» ocurrirá, sino de «cuándo». Por ello, es imprescindible realizar copias de seguridad de tus datos fuera de tu cuenta y del dominio de acceso. Clumio contribuye de manera significativa a la seguridad de la comunidad al ofrecer a sus miembros una protección de datos llave en mano, aislada físicamente e inmutable. Aprovechamos el potencial de la nube para ofrecer una escala y una velocidad increíbles dentro de una solución de Backup and Recovery segura, sencilla e intuitiva que te permite dedicar tu tiempo a crear tus propias innovaciones. Sabemos lo importante que es la seguridad, por lo que hemos integrado funciones de seguridad como el inicio de sesión único (SSO), la autenticación multifactorial (MFA), el cifrado de extremo a extremo con BYOK, controles de acceso y mucho más.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
En Commvault, seguimos poniendo en práctica nuestros valores y celebrando por qué es NUESTRO MOMENTO, mientras nos unimos, inspiramos, nos preocupamos por los demás y cumplimos con nuestro compromiso… ¡juntos!
La semana pasada celebramos nuestra reunión interna trimestral «Global Town Hall» y entregamos los premios «Living Our Values» de nuestro director general. ¡Este programa trimestral de premios nos ayuda a reconocer y celebrar a nivel mundial a nuestros «Vaulters» por su increíble trabajo!
Me enorgullece enormemente anunciar a los inspiradores miembros de Vaulters que acaban de ganar nuestros premios «CEO Living Our Values» del primer trimestre del ejercicio fiscal 2023:
Equipo de Presentaciones de Analistas
Equipos de Microsoft y Oracle
Premios “Vivir nuestros valores para directores generales
Si te interesa unirte a nuestro equipo y convertirte en un «Vaulter», visita nuestra página de empleo para obtener más información.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
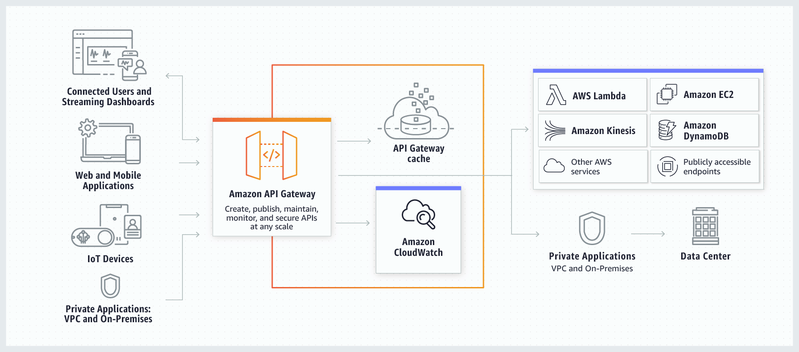
En una arquitectura basada en microservicios para un sistema de nivel empresarial como Clumio, no resulta práctico disponer de un punto de acceso público por cada microservicio. Uno de los principales problemas es el estrecho acoplamiento que esto genera entre el cliente y el servidor. Además, cada microservicio debe implementar y mantener los componentes comunes, como el registro de eventos, el rastreo y la seguridad (autenticación, autorización y limitación de tasa).
Una API Gateway actúa como intermediario entre un cliente y un servidor para gestionar las solicitudes y respuestas entre ambos.
Contar con una API Gateway proporciona un punto de entrada unificado para todos los clientes externos y un marco que se encarga de todos los elementos comunes mencionados anteriormente. Esto también permite que cada microservicio implemente su propio protocolo de comunicación que mejor se adapte a sus requisitos, independientemente de la API Gateway.
AWS API Gateway
Además de las ventajas mencionadas anteriormente que ofrecen las API Gateways, también teníamos otros requisitos que influyeron en la elección de una de ellas:
Contar con un mecanismo que permita la integración con API Gateway de tal forma que la incorporación de nuevas API y el mantenimiento de las existentes se realicen sin dificultades o con las mínimas posibles, de modo que los desarrolladores puedan centrarse principalmente en su lógica de negocio.
Dado que una API Gateway podría constituir un punto único de fallo, debería tratarse de una solución totalmente gestionada, resistente y altamente escalable.
Compatibilidad con WebSockets
AWS API Gateway cumple todos estos requisitos y ofrece una buena integración con otros servicios de AWS para desarrollar soluciones basadas en él.
Aprovechar las ventajas de AWS API Gateway
Especificación de Swagger
Swagger ofrece una potente representación de las API RESTful.
Hemos utilizado la herramienta go-swagger, que permite generar una especificación Swagger a partir de código Go anotado.
Por lo tanto, los desarrolladores solo tienen que anotar su API REST según la especificación anterior y dejar que nuestro marco de trabajo (que se menciona más adelante) se encargue de integrarla con AWS API Gateway.
Integración con AWS API Gateway
En Clumio, toda nuestra infraestructura de AWS se gestiona como código a través de Terraform. AWS API Gateway se puede configurar utilizando los recursos de Terraform que ofrece.
Utilizamos el recurso `aws_api_gateway_rest_api`, que nos permite incorporar la especificación completa de Swagger a AWS API Gateway. Sin embargo, AWS API Gateway no puede procesar una especificación de Swagger sin formato. Requiere varias extensiones (como x-amazon-apigateway-integration) formen parte de la especificación Swagger para poder configurar una API sin problemas. ¡Aquí es donde hemos implementado un marco que inyecta las extensiones necesarias en una especificación Swagger sin procesar para que funcione con AWS API Gateway!
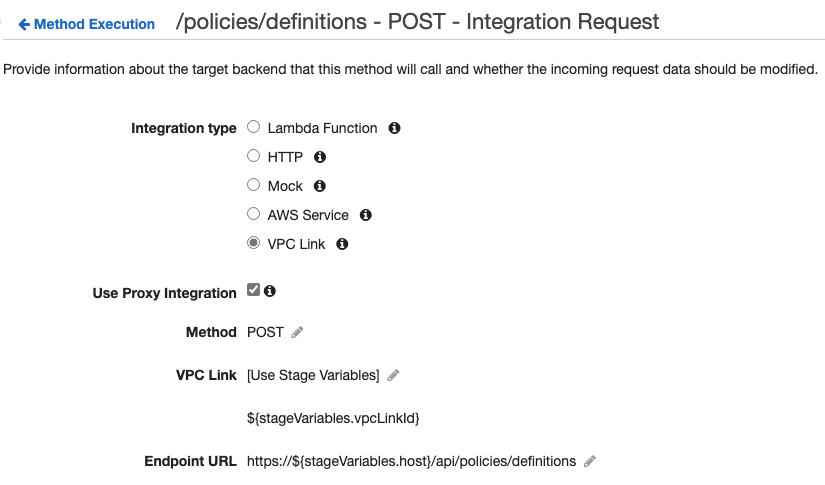
Tipo de integración de enlace VPC
AWS API Gateway ofrece diversas integraciones con tus servidores de backend para actuar como proxy de las solicitudes de API entrantes.
Dado que todos nuestros microservicios están vinculados a una VPC para garantizar una mayor seguridad, utilizamos la VPC Link integración. Esto permite que AWS API Gateway acceda de forma segura a los puntos finales privados de la API dentro de la VPC.
Nombres de dominio personalizados y asignaciones de API
De forma predeterminada, AWS API Gateway genera un nombre de dominio único para la API, algo así como aabbccdd12.execute-api.us-west-2.amazonaws.com. En el caso de una empresa, obviamente nos gustaría personalizar el nombre de dominio público de las API para nuestros usuarios. AWS API Gateway nos permite hacerlo mediante los nombres de dominio personalizados.
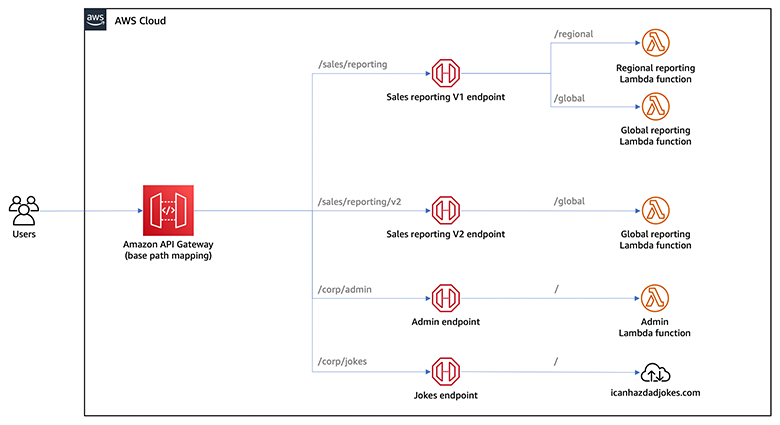
Además, también creamos API independientes en API Gateway que se corresponden con algunas de nuestras rutas base de API más transitadas. Posteriormente, todas estas API se integran mediante asignaciones de API, tal y como se muestra a continuación. Esto nos permite escalar horizontalmente nuestras API y, al mismo tiempo, disponer de un único nombre de dominio público para ellas.
Lambda Authorizer, planes de uso y claves de API
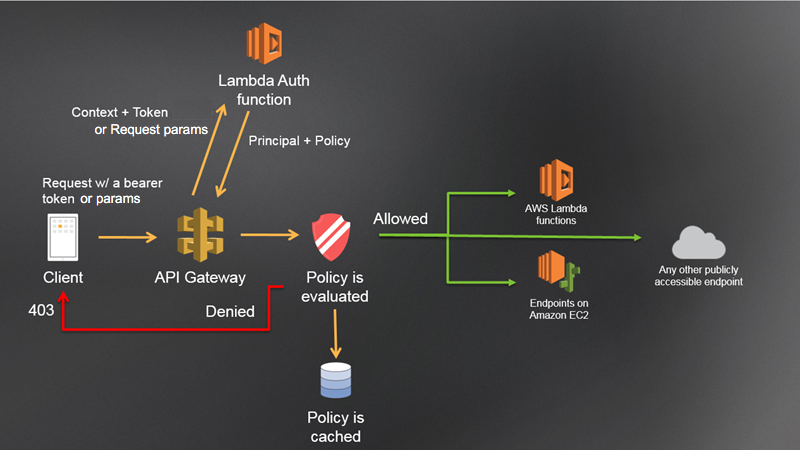
Como se ha mencionado anteriormente, uno de los principales casos de uso de una API Gateway es aplicar la autenticación y la autorización justo al inicio del ciclo de vida de la solicitud de la API, de modo que solo el tráfico relevante llegue a los servidores backend.
Hemos implementado un autorizador Lambda basado en tokens que espera la siguiente entrada: El authorizationToken (en forma de JWT) se puede utilizar para implementar la lógica de autenticación/autorización necesaria dentro del autorizador de Lambda, con el fin de devolver el resultado que se muestra a continuación:
La decisión de autenticación/autorización viene determinada por el valor de Effect (Allow|Deny) y la decisión sobre la limitación de tráfico se rige por el identificador de la clave API que figura en usageIdentifierKey. La clave de API debe estar asociada a un plan de uso que determine el límite de solicitudes que se debe aplicar (en términos de solicitudes por segundo). Emitimos una clave de API para cada cliente y, por lo tanto, podemos aplicar la limitación de solicitudes por cliente.
Otro aspecto interesante de la salida es context que puede contener cualquier par clave-valor según lo requiera la aplicación. Lo utilizamos ampliamente para recopilar la información del cliente, que luego transmitimos a lo largo de todo el ciclo de vida de la solicitud de la API. Esto elimina la necesidad de buscar los datos del cliente mientras la solicitud recorre varios microservicios en el backend.
Conclusión
Esperamos que hayas podido hacerte una idea de cómo aprovechamos AWS API Gateway en Clumio y que también hayas podido echar un vistazo a las iniciativas de ingeniería más amplias que llevamos a cabo. Prestamos la máxima atención a la seguridad, la escalabilidad y, lo más importante, a la adopción de procesos que faciliten el trabajo de los desarrolladores. Esto facilita el mantenimiento de los productos a medida que maduramos y crecemos, al tiempo que nos permite ser lo suficientemente flexibles como para incorporar nuevas funcionalidades.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Bienvenidos a la retransmisión en directo de la celebración en la que el director ejecutivo de Commvault, Sanjay Mirchandani, tocará la campana de cierre en la sede del NASDAQ en la ciudad de Nueva York.
La retransmisión comenzará a las 16:00 h (hora del Este) del 28 de julio y habrá una repetición disponible poco después. Publica y sigue las reacciones con el hashtag #Commvault en las redes sociales.
Esa sensación de satisfacción va acompañada de una mayor sensación de alivio, independientemente del tiempo que haya llevado conseguirlo. Pero… ¿qué tiene esto que ver con «Bring Your Own Key» (BYOK)? Sigue leyendo.
En la misma línea, ¡el servicio «Backup as a Service Cloud» de Clumio prometió ofrecer compatibilidad con la función BYOK hace más de dos años! Esta función permitía a los clientes cifrar sus datos de copia de seguridad utilizando su propia clave de cifrado a través de la función nativa «Key Management Service» (KMS) de Amazon Web Services (AWS).
AWS KMS facilita a los clientes la creación y gestión de claves criptográficas, así como el control de su uso en una amplia gama de servicios de AWS y en sus aplicaciones.
Cuando Clumio incorporó la función BYOK, era compatible con las fuentes de datos de VMware, Microsoft 365 (M365) y AWS EC2/EBS, ya que estas eran las fuentes de datos con las que Clumio era compatible en aquel momento. Sin embargo, desde entonces hasta ahora, Clumio ha añadido otras fuentes de datos fundamentales, como S3, RDS y DynamoDB.
Con esta última versión, Clumio ha incorporado las funciones BYOK a todas nuestras fuentes de datos críticas y, con ello, ha logrado el objetivo que nos propusimos hace mucho tiempo. Y esto no se queda aquí, ya que seguiremos dedicando esfuerzos a incorporar BYOK también a futuras fuentes de datos.
¿Por qué les importa a los clientes el BYOK?:
¿No cifra Clumio ya todas las copias de seguridad? Y, si es así, ¿por qué es necesario el BYOK? Es cierto que Clumio cifra todos los datos de las copias de seguridad en su nube con una clave dedicada al cliente, y que dicha clave se renueva cada 30 días. Sin embargo, en algunos casos, ciertos clientes tienen requisitos de seguridad adicionales muy estrictos:
Cómo funciona el cifrado:
Las claves de los buckets de AWS S3 han reducido el coste del cifrado del lado del servidor en más del 99 % y evitan tener que buscar la clave en cada transacción. Dado que Clumio realiza copias de seguridad de datos con millones de transacciones, tener que buscar la clave en cada una de ellas era inviable. Gracias a la función de claves de los buckets de AWS S3, Clumio puede utilizar la clave BYOK del cliente como clave del bucket de Amazon S3 y cifrar todos los datos que se almacenan en el bucket de S3 utilizando dicha clave BYOK.
Cómo activar la función BYOK:
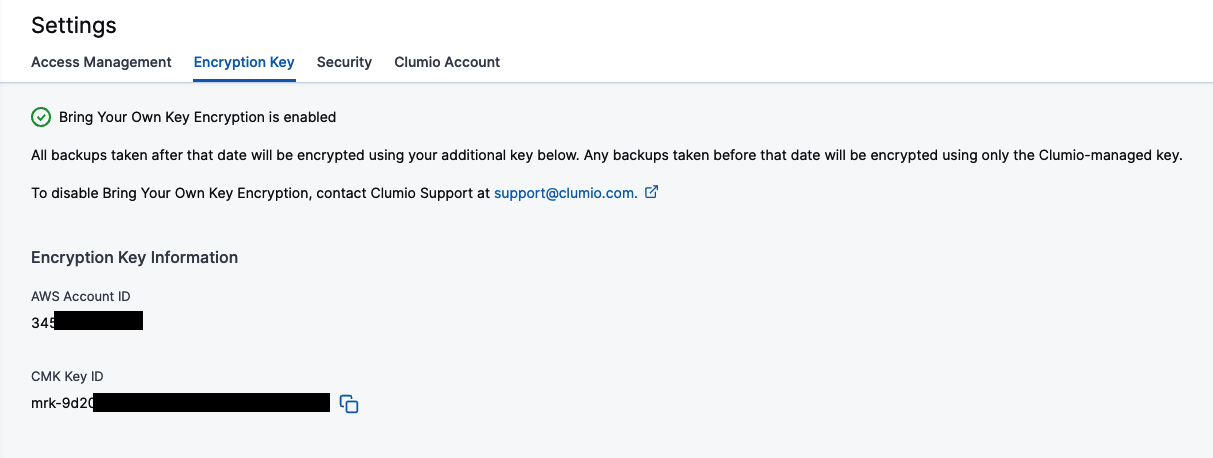
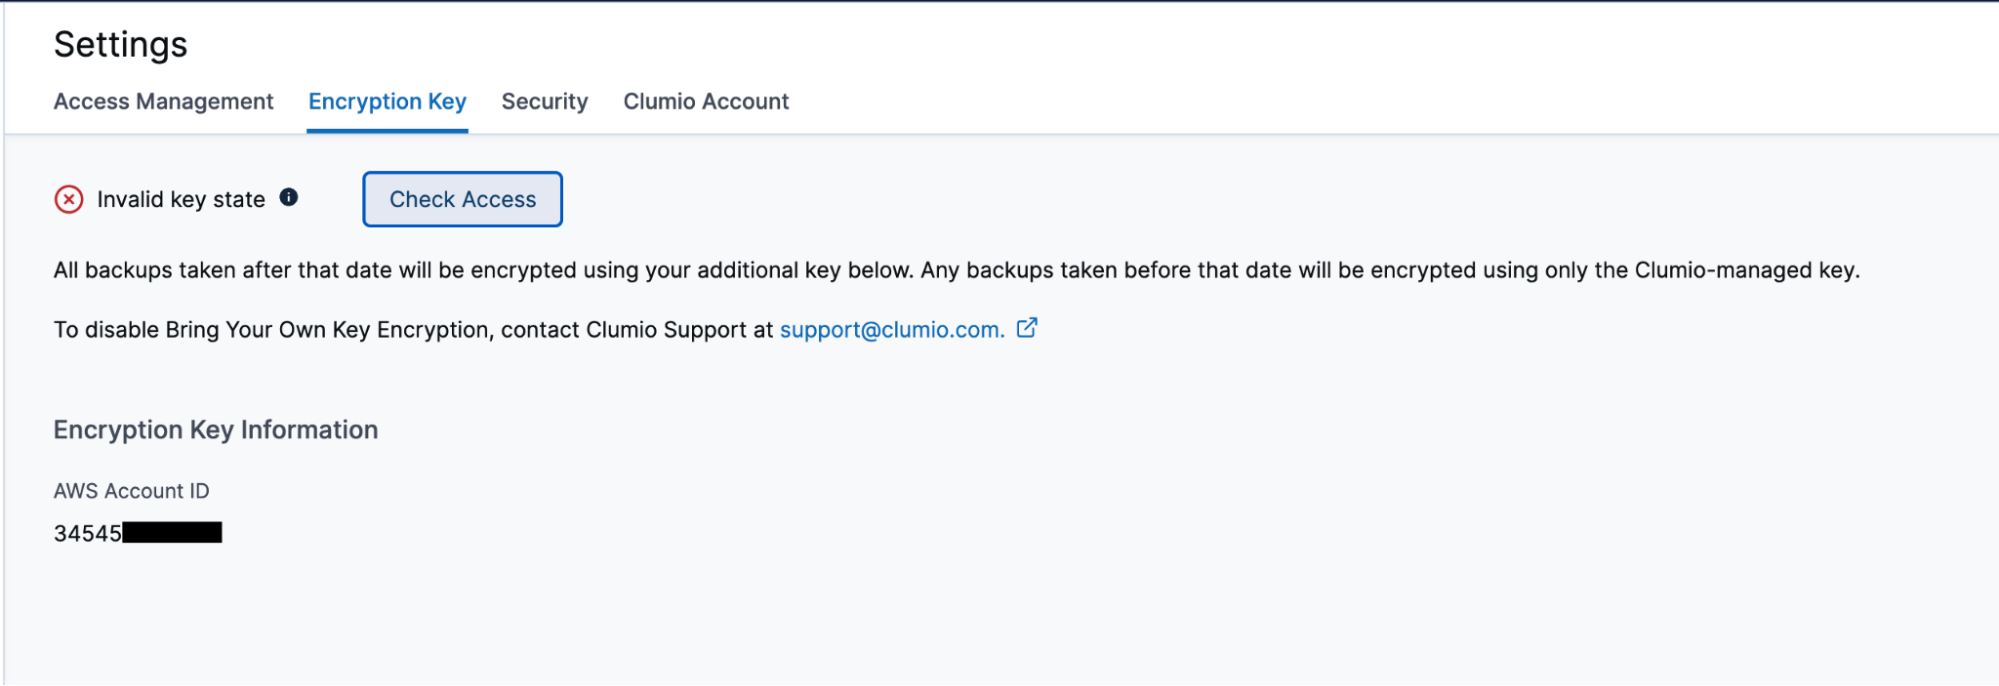
Ve a «Configuración» y «Features de seguridad» – «Clave de cifrado». Al acceder a la página, Clumio ofrece información detallada sobre la función, junto con sus requisitos y limitaciones. Los clientes pueden continuar implementando los StackSets de AWS CloudFormation en cualquiera de sus cuentas de AWS en las que deseen utilizar la clave BYOK.
La razón por la que se necesita StackSets es que Clumio tendrá que crear una clave multirregional (global) y utilizarla para cifrar las copias de seguridad en todas las regiones en las que se encuentren las fuentes de datos. Una vez implementado correctamente, los clientes pueden comprobar la conexión en la interfaz de usuario de Clumio accediendo a la página en cualquier momento.
La marca verde de la parte superior de la página indica que todo funciona según lo previsto. Si, por cualquier motivo, no se puede acceder a la clave, la marca cambia a una «X» roja y te permite volver a comprobar el acceso para ver si el problema se ha resuelto y todo vuelve a funcionar correctamente.
Cómo verificar y auditar el acceso a Clumio
Una de las ventajas de la función BYOK es que los clientes pueden comprobar y auditar en cualquier momento cuándo Clumio ha accedido a su clave. Los clientes pueden consultar los registros de CloudTrail y ver todos los detalles de cada vez que Clumio accede a su clave, incluido el motivo del acceso. Los clientes pueden acceder a la sección «Registros de CloudTrail» de su cuenta de AWS, donde se ha implementado el StackSet de AWS CloudFormation.
En el caso de las claves de los buckets de S3, dado que estas se almacenan en caché por el propio servicio de AWS S3, es posible que no se acceda a ellas en todas y cada una de las transacciones. Sin embargo, en las copias de seguridad de EC2/EBS, VMware y M365 sí se accede a las claves en todas y cada una de las transacciones.
¿Qué ocurre cuando ya no se puede acceder a la clave?:
Recuerda esto: BYOK te permite cifrar todos los datos de copia de seguridad, pero, por otro lado, si se pierde la clave, ¡te encontrarás en un buen lío! Por suerte, las claves en AWS no son como las llaves físicas y, aunque alguien las borre, los clientes siguen disponiendo de 30 días para recuperarlas. Si, por cualquier motivo, no se recuperan las claves, los datos de copia de seguridad quedarían inservibles. Está pensada para funcionar como un mecanismo de seguridad ante fallos, pero hay que tener mucho cuidado al utilizar esta función.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Me incorporé a Commvault nada más terminar la carrera, en pleno apogeo del boom de las puntocom, en 1998. Aunque tenía otras ofertas sobre la mesa, me gustó la gente que conocí durante el riguroso proceso de selección y me atrajo la oportunidad de adquirir experiencia en algo que marcara la diferencia y aportara un valor real a nuestros clientes.
Oportunidades como esta no se presentan a menudo. En mi caso, fue la decisión acertada.
Demos un salto de veinte años hasta el momento en que nuestro nuevo director general, Sanjay Mirchandani, vio la oportunidad de transformar Commvault en una empresa de gestión de datos basada en software y SaaS. No podía dejar pasar esta oportunidad única en la vida. Al fin y al cabo, ¿cuántas veces se tiene la oportunidad de empezar desde cero y poner en marcha algo que transformaría tanto a la empresa como a tu propia carrera?
Pasara lo que pasara, no haber aprovechado esta oportunidad habría sido un gran remordimiento.
No había nada de qué arrepentirse. Sanjay nos dio a mí y a un pequeño y discreto equipo de la startup un gran objetivo, un poco de financiación y permiso para romper moldes con el fin de desarrollar la mejor oferta de copias de seguridad como servicio disponible. Teníamos que ser ágiles: tomar decisiones, llevarlas a cabo, fracasar rápido y reajustarnos. Juntos, lanzamos nuestra oferta de software como servicio Metallic a tiempo a finales de ese año. Y solo seis trimestres después, se convirtió en un negocio de 50 millones de dólares para Commvault.
Para mi carrera profesional, este fue el impulso que estaba buscando. No se trataba de ingeniería por la ingeniería en sí misma. Estábamos diseñando un producto adaptado a la experiencia integral del cliente: desde la prueba inicial hasta la incorporación, pasando por la compra, la asistencia y la renovación. Teníamos que analizarlo desde fuera hacia dentro, trabajando de forma interdepartamental y en colaboración con clientes y socios para planificar todo el recorrido del usuario.
Fue un reto increíble y muy gratificante. Sin embargo, oportunidades como esta son poco frecuentes y pueden suponer un pequeño riesgo, ya que te adentras en lo desconocido. Por eso, he pensado en compartir mis consejos para ayudarte a aprovechar tu próxima oportunidad profesional:
Sal de tu zona de confort. Busca nuevas oportunidades más allá de tu puesto e incluso de la función que hayas elegido. Y ten en cuenta que un poco de «síndrome del impostor» viene bien: significa que te estás abriendo, creciendo y superando tus límites.
Míralo desde fuera hacia dentro. Tómate tu tiempo para comprender la perspectiva y las expectativas de tus partes interesadas. No solo en lo que respecta al producto en sí, sino a la experiencia global del cliente: cuál es su precio, dónde se puede adquirir y cómo se va a pagar.
No te encariñes con tus ideas. Las grandes ideas pueden surgir de cualquier parte y de cualquiera, sobre todo cuando se trabaja de forma interdisciplinar. Y cuando se avanza a gran velocidad, las ideas suelen tener una vida útil limitada. Así que mantén una actitud abierta, flexible y ágil.
Comunícate en exceso. El tiempo no es un lujo en el ámbito tecnológico. La comunicación es fundamental para coordinar a las personas, las funciones y el trabajo sobre el terreno, con el fin de trabajar mejor y más rápido. No te saltes este paso.
Adáptalo, no lo estropees. En un puesto como este, es habitual preguntarse por qué algo se hace de una determinada manera. Busca oportunidades para mejorar un producto o un proceso, pero no lo estropees (ni a la persona que está detrás).
Soy afortunado. Me incorporé a una empresa que me inspiró a buscar nuevas oportunidades y me dio las herramientas necesarias para perseguirlas. Y, en muchos aspectos, apenas estoy empezando como director técnico de nuestra división Metallic, un reto para el que estoy más que preparado. Si aún no has encontrado esa oportunidad única en la vida, mi consejo para tu carrera profesional es que no dejes lugar a los remordimientos.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Es hora de sumarse a la oferta de «Gestión de datos como servicio» (DMaaS) de Metallic, que ha pasado de cero a 50 millones de dólares en un tiempo récord.
En el evento para socios «Inspire» de Microsoft que se celebra esta semana (del 19 al 21 de julio), se prestará especial atención a la gestión de datos. Los datos son el alma de cualquier organización, y las amenazas a los mismos son hoy más graves que nunca.
Los clientes de hoy en día se enfrentan a importantes retos en materia de datos. Buscan expertos de confianza, socios en los que puedan confiar para resolver estos problemas con soluciones innovadoras y contrastadas. Los clientes también están hartos de las soluciones puntuales: tener que recurrir a una solución para proteger unos datos, a otra para proteger otros, y así sucesivamente. Además, buscan soluciones que hayan demostrado su eficacia, soluciones que ofrezcan los resultados que prometen.
¿Estás harto de tener que gestionar tantas soluciones para hacer frente a los retos de tus clientes en materia de datos? (¡Ellos también lo están!)
Ahora, puedes ayudar a poner fin a esta locura. Con Metallic, dispones de la tecnología de Commvault, líder en el sector, en un modelo de prestación de servicios SaaS ligero. Una gestión de datos empresariales que ha demostrado proteger todo el patrimonio de datos de los clientes frente a la eliminación, la corrupción y los ataques. Permite a las empresas proteger y gestionar cualquier carga de trabajo —independientemente de dónde se encuentre y de dónde pueda necesitar estar en el futuro— tanto en entornos locales como en la nube, la nube híbrida, la multinube, el SaaS y el perímetro. Es algo que ninguna otra solución puede ofrecer, y es exactamente lo que necesitan tus clientes.
Si quieres convertirte en el socio de referencia y obtener grandes beneficios a medida que se transforma el sector de la protección de datos, es hora de que te plantees seriamente Metallic. Si aún no cuentas con una línea de negocio dedicada a la protección de datos y necesitas ponerla en marcha, Metallic puede ser la piedra angular de tu nueva línea de negocio. Estas son las razones:
El mundo de la protección y la gestión de datos se está pasando al modelo SaaS: todos los expertos coinciden en que la protección de datos está evolucionando rápidamente hacia el modelo SaaS. Si no ofreces soluciones que satisfagan las necesidades de tus clientes, corres el riesgo de perder tu cartera de clientes a favor de alguien que sí lo haga. Con Metallic, Commvault te ofrece una solución en tu cartera que es la mejor de su clase, la mejor en DMaaS… y mucho más. Además, no se necesita infraestructura ni soporte operativo: Metallic se encarga de todo por tus clientes.
Metallic se basa en una tecnología probada y en una visión compartida con Microsoft: Metallic se basa en Azure y es fruto de más de 25 años de colaboración técnica con Microsoft. Metallic es una tecnología probada: cuenta con numerosas funciones y es compatible con la gama más amplia de cargas de trabajo.
Recovery ante ataques de ransomware comienza antes de que se produzca la intrusión: como ÚNICO proveedor de DMaaS que ha obtenido la certificación FedRAMP High «In Process» —en fase de revisión por la PMO—, Metallic ofrece un enfoque reforzado y de múltiples capas para preservar y recuperar datos ante un ataque. Pero vamos un paso más allá. Gracias a un sistema de engaño cibernético totalmente integrado, Metallic Threatwise™ te permite defender activamente tus datos en el momento en que comienza un ataque (y no solo recuperarlos después). Estas capacidades únicas y diferenciadas alejan a los atacantes de los datos reales y detectan inmediatamente amenazas de día cero y desconocidas antes de que se produzca el cifrado, la fuga, la exfiltración o el robo. Es una protección sin igual que puedes ofrecer con Metallic.
¿Estás preparado para triunfar en el mercado de la gestión de datos, que está en constante evolución? Si es así, Metallic es lo que necesitas.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La RSE consiste precisamente en mostrar nuestro lado más humano. Se trata de demostrar cómo nos preocupamos de verdad por nuestra empresa, nuestro planeta y, lo más importante, ¡nuestra gente! Todos sabemos que, en los últimos años, la importancia de la solidaridad, el apoyo y la creación de un mundo mejor nunca ha estado tan presente en nuestras mentes. Marcar la diferencia y dejar huella es fundamental en la cultura de Commvault, y estamos más fuertes que nunca… ¡juntos!
Nuestros valores —conectamos, inspiramos, nos preocupamos y cumplimos— son la base de todo lo que hacemos. Estos principios rectores dan forma a nuestras interacciones diarias entre nosotros y con nuestras comunidades, impulsan nuestra pasión por la excelencia técnica y un servicio al cliente excepcional, y respaldan nuestro compromiso general con una gestión empresarial responsable, sostenible y ética. Ya sea ayudando a nuestros clientes a gestionar sus datos de forma más sostenible, apoyando el desarrollo y la inclusión de nuestra plantilla global o contribuyendo al bienestar de nuestras comunidades, seguimos dando prioridad a nuestras partes interesadas y consideramos la sostenibilidad a largo plazo como un requisito ineludible para el desarrollo de nuestra actividad empresarial.
Construir un presente y un futuro mejores es la esencia de lo que somos. Y, con la innovación como eje central de todo lo que hacemos, seguimos impulsando nuevas iniciativas de sostenibilidad para seguir avanzando en 2022 y más allá.
Me siento muy orgulloso de ver reflejados en el informe de este año todos los increíbles esfuerzos de nuestros «Vaulters». Próximamente daremos más detalles sobre nuestras iniciativas de RSE, ¡así que estad atentos!
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Las amenazas de ransomware siguen acaparando los titulares, y con razón.
La buena noticia es que puedes reforzar la resiliencia y la seguridad de tu organización y ir un paso por delante del ransomware gracias a las mejores prácticas proactivas en materia de seguridad de datos.
Al fin y al cabo, las medidas que adoptes hoy para protegerte y defenderte frente a las amenazas pueden determinar la rapidez con la que tu organización podrá reanudar sus operaciones habituales en caso de sufrir un ataque de ransomware. Para garantizar una protección integral frente a las ciberamenazas, debes invertir de forma proactiva en medidas de seguridad preventivas que garanticen la seguridad de los datos y la posibilidad de recuperarlos tras un ataque.
Sigue estas cinco recomendaciones para poner en marcha una estrategia sólida de Readiness frente al ransomware.
Elabora un plan de seguridad en varias capas
Dado que las amenazas de ransomware son cada vez más sofisticadas, un enfoque de seguridad en varias capas para proteger sus datos contribuye de manera significativa a reducir el riesgo de su organización. Commvault considera que un marco de seguridad en varias capas capaz de proteger, detectar y recuperar datos es el mejor enfoque para protegerse y recuperarse de los ataques de ransomware. Aunque la media de tiempo de inactividad es de 21 días, hemos observado que algunas organizaciones han reanudado sus operaciones en tan solo dos días al aplicar un enfoque de seguridad en varias capas.
Descubre el enfoque multicapa de Commvault para proteger, detectar y recuperarse de las amenazas cibernéticas. Saber más >
Controlar quién tiene acceso
Una protección de datos eficaz comienza con una base sólida. Los protocolos de seguridad reforzados, como la autenticación multifactorial, el cifrado avanzado de datos y los controles de acceso de usuarios de «confianza cero», impiden el acceso no autorizado a los sistemas y a los datos. Con Commvault, puede identificar la exposición al riesgo y el estado de la cobertura desde una única consola de gestión en todo su entorno.
Mira este vídeo para descubrir cómo Commvault ofrece controles de seguridad de los datos.
https://play.vidyard.com/xqQA12tnxA4dNEmSAgDj9P
Aislamiento y separación física
El aislamiento de datos mediante técnicas de «air gap» puede reducir la exposición de los datos de copia de seguridad al malware y a otras vulnerabilidades. Commvault recomienda aplicar una estrategia de copias de seguridad «3-2-1» para una mayor protección frente al ransomware: 3 copias de los datos, en 2 tipos de soportes diferentes, con 1 copia fuera de las instalaciones. Aprovecha tus iniciativas de «la nube primero» no solo para los datos primarios, sino también para proteger tus copias de seguridad. Commvault ofrece un enfoque modernizado del «air gap» que no solo es sencillo, sino que también proporciona el máximo nivel de seguridad necesario para protegerse contra las amenazas de movimiento lateral.
https://play.vidyard.com/i7Y7ACrZYzaSXEXkyBzibq
Segmenta tus redes
Si un ciberataque tiene éxito, no permitas que las amenazas externas tengan acceso ilimitado a toda tu red. Divide tu red en segmentos más pequeños para evitar el movimiento lateral y que se vean comprometidos tus datos críticos para el negocio. Commvault refuerza tu estrategia de seguridad al ofrecerte la flexibilidad de añadir rápidamente almacenamiento en la nube mediante Metallic® Recovery Reserve™. Con Metallic® Recovery Reserve™, puede implementar fácilmente una ubicación de almacenamiento en la nube fuera de las instalaciones, lo que proporciona una copia virtual inmutable y aislada físicamente de sus datos para cumplir la regla de almacenamiento de copias de seguridad 3-2-1 y proteger sus datos frente a ciberataques.
Mejorar la Postura de Seguridad
Es necesario poder detectar las amenazas antes de que afecten a tu empresa. Commvault ofrece visibilidad y gestión centralizadas a través de una única plataforma unificada, con paneles de control de seguridad y alertas que permiten identificar rápidamente la exposición al riesgo, detectar actividades sospechosas y reanudar las operaciones empresariales. El panel de control de evaluación del estado de seguridad de Commvault ofrece a los administradores de TI un único punto de acceso desde el que reforzar rápidamente la postura de seguridad, identificar riesgos en tiempo real, adoptar medidas correctivas y recuperar datos con rapidez.
Las soluciones de protección contra el ransomware de Commvault se basan en la capacidad de respuesta, la innovación y la rapidez de ejecución para ayudarte a ir un paso por delante del ransomware. Con Commvault, tendrás a tu alcance las Features de gestión de datos más sólidas para garantizar que tus datos permanezcan seguros y resistentes, lo que mantendrá a tu empresa preparada ante el ransomware.
¿Quieres saber más sobre cómo proteger los datos de tu empresa para evitar convertirte en noticia? Descubre cómo fueron atacadas cinco organizaciones, cómo se recuperaron y qué lecciones aprendieron. Lee Ahora >
Fred es el vicepresidente de Tecnología de BioPlus Specialty Pharmacy, la farmacia especializada sin seguro médico más grande del país. Cuenta con establecimientos físicos en seis estados y está autorizada para dispensar recetas en los 50, con más de 500 empleados. BioPlus ha introducido una garantía de aceptación en 2 horas, una garantía de preparación para el envío en 2 días y la renovación de recetas en línea con solo 2 clics.
El dolor antes de la nube
Al trabajar en un entorno local, el equipo de TI de BioPlus siempre iba a la zaga. Tenían la sensación de estar constantemente atrasados, ya que la empresa crecía más rápido de lo que el equipo podía incorporar servidores, tecnologías y soluciones. Sabían que tenían que dar el salto a la nube para facilitar mejor su crecimiento. BioPlus opera en un sector altamente regulado, sujeto a las normas de cumplimiento de la HIPAA, Medicare y PCI, y, por supuesto, el ámbito médico es conocido por ser un objetivo prioritario de los ataques de ransomware. Dadas estas circunstancias, sabían que la protección de los datos era de suma importancia, por lo que eligieron a Clumio para ayudarles a satisfacer esa necesidad.
Escalabilidad ilimitada para un crecimiento empresarial ilimitado
Una vez que BioPlus decidió trasladar su entorno de las instalaciones propias a la nube, el proceso les llevó unos 11 meses. Tras valorar todas las opciones, se decantaron por AWS porque consideraron que esos servicios respaldarían mejor la promesa de marca de BioPlus y la rapidez en la prestación del servicio. Necesitaban recursos prácticamente ilimitados para facilitar el crecimiento y la escalabilidad a medida que se expandían a nuevos mercados. Otro factor muy importante fue la seguridad y el cumplimiento normativo de AWS. Teniendo en cuenta los criterios de decisión de BioPlus para su entorno en la nube, no es de extrañar que eligieran a Clumio como proveedor de protección de datos. A Fred le encantó que la escalabilidad infinita de Clumio le permitiera no tener que preocuparse de que las copias de seguridad no pudieran seguir el ritmo del crecimiento. Especialmente teniendo en cuenta que los datos de los pacientes, como los historiales y los análisis de laboratorio, tienden a crecer de forma exponencial. La elasticidad de Clumio fue y sigue siendo clave para hacer posible el crecimiento y el éxito de BioPlus.
Retos en materia de protección de datos
Si hay algo que está claro, es que Fred sabía que sus datos tenían que estar seguros, y le gustaba que Clumio se hubiera diseñado pensando en la seguridad como prioridad absoluta, de principio a fin. Además, tenía que tener en cuenta los requisitos de conservación a largo plazo de los historiales de los pacientes. La HIPAA exige 6 años, y los CMS exigen 10 años para los proveedores de Medicare. La HIPAA también exige que los datos de las copias de seguridad estén aislados físicamente. Dado que BioPlus procesa pagos, también está sujeta a la normativa PCI, que exige un cifrado de extremo a extremo. Clumio cumple con todas estas necesidades.
Descubre aún más ventajas de Clumio
Fred y sus compañeros de BioPlus ya estaban encantados con todo lo que ofrecía Clumio, pero hubo algunos aspectos adicionales que realmente les convencieron. En primer lugar, la rapidez de implementación. BioPlus consiguió que sus copias de seguridad de Clumio estuvieran plenamente operativas en menos de una semana desde la contratación del servicio. También necesitaban tiempos de Recovery rápidos y la posibilidad de restaurar archivos individuales. Por último, el hecho de que Clumio hiciera todo esto con la sencillez propia del SaaS permitió que el equipo de Fred pudiera centrarse en sus muchas otras tareas. A esto hay que añadir que Clumio supuso un ahorro de alrededor del 20 % para Fred en comparación con las otras soluciones que barajó. Naturalmente, esto fue una ventaja muy bienvenida.
Más detalles en el seminario web bajo demanda
En la grabación, Fred y Jeff profundizan mucho más en todos los puntos mencionados anteriormente y responden a las preguntas del público sobre la rotación de claves de cifrado, el futuro de la tecnología sanitaria y farmacéutica, la migración de aplicaciones centrales heredadas a la nube y mucho más. Si todo esto te parece interesante…
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Todos hemos oído alguna vez el dicho: «Lo único constante en la vida es el cambio». Estas palabras cobran especial relevancia para nuestros clientes hoy en día, ya que se enfrentan a un mar de cambios en los entornos informáticos híbridos y multinube, al tiempo que luchan contra las ciberamenazas a cada paso.
En Commvault, vemos con claridad las necesidades de esos clientes; por eso no solo mejoramos nuestras soluciones, sino también nuestras alianzas, para ayudarles a atravesar con seguridad ese mar de cambios. La noticia de hoy sobre la ampliación de nuestra alianza con Oracle es un ejemplo perfecto de cómo Commvault ayuda a los clientes a adaptarse a las tendencias y los mercados cambiantes, con un compromiso inquebrantable con la misma tranquilidad que siempre les hemos brindado.
Commvault y Oracle: 25 años de integración
Commvault lleva mucho tiempo ayudando a los clientes de Oracle a proteger el activo más valioso de sus empresas: sus datos de Oracle. Contamos con más de 3.000 clientes comunes, una cifra que aumenta cada año, y la cantidad de datos de Oracle que protegemos ha crecido más de un 30 % interanual.
En la actualidad, más de 400 000 clientes confían en Oracle para gestionar sus negocios. Dado que muchas de esas empresas están acelerando su propia adopción de la nube y migrando a OCI, tienen una necesidad natural de contar con soluciones ágiles en la nube que les protejan a lo largo de ese proceso.
A medida que Oracle aceleraba su propio negocio en la nube, llevando el potencial de OCI a su base de clientes, Commvault siguió el ritmo. En 2017, Commvault reafirmó su apoyo a los clientes de Oracle que se pasaban a OCI a través de nuestro software Commvault Complete. Dos años más tarde, lanzamos Metallic SaaS, que ha crecido rápidamente hasta convertirse en el referente en gestión de datos como servicio. Con la noticia de hoy, los clientes de Oracle que necesiten todas las ventajas de una solución ofrecida como SaaS ahora pueden aprovechar el potencial de Metallic con OCI para proteger sus datos tanto en sus instalaciones como en la nube. Nos entusiasma esta evolución natural de nuestra colaboración para dar respuesta a las necesidades de los clientes allí donde se encuentren, con las soluciones SaaS más innovadoras y flexibles de nuestro sector.
De hecho, Metallic es la única solución DMaaS que ofrece protección en Azure, AWS y OCI.
Un compromiso compartido con la innovación en la nube y el apoyo a las empresas
Oracle cuentacon la gama más amplia y completa de aplicaciones en la nube, mientras que OCI sigue creciendo. Al mismo tiempo, Metallic SaaS ha alcanzado un punto de inflexión de hipercrecimiento, tras haber alcanzado los 50 millones de ARR en tan solo seis trimestres. Dado que ambas empresas acompañamos a los clientes para ayudarles en su transición a la nube, ofrecemos una oportunidad única a la base de clientes de Oracle para proteger sus cargas de trabajo tradicionales a medida que adoptan la nube.
Hoy, nuestra cartera de soluciones SaaS de Metallic se amplía para incluir compatibilidad con nuevas cargas de trabajo de Oracle Cloud —con máquinas virtuales de OCI y Oracle Container Engine (OKE)—, además de la compatibilidad ya existente con bases de datos de Oracle que se ejecutan en instalaciones propias o en máquinas virtuales en la nube, mientras que los clientes de Oracle pueden optar por enviar copias de seguridad aisladas físicamente a OCI utilizando Metallic Recovery Reserve.
Quizá el cambio no sea la única constante: lo que tampoco cambia es nuestra promesa a los clientes de que pueden confiar en Commvault para mantener siempre sus datos a salvo y recuperables, pase lo que pase. Con la noticia de hoy, nos complace seguir cumpliendo estas promesas para los clientes de Oracle de todo el mundo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Los ataques de ransomware han aumentado un 13 %, más que en los últimos cinco años juntos.1 El 60 % de los responsables de seguridad de la información coinciden en que las amenazas de ransomware deben considerarse tan prioritarias como el terrorismo.2 Un ataque a la ciberseguridad afectará a tu organización. Todo depende de lo bien que te hayas preparado para la Recovery tras un ciberataque.
¿Están tu organización y tus empleados preparados para un ciberataque?
¿Saben tus equipos cuáles son sus funciones y colaborarán entre sí?
¿Quién tiene la autoridad o la capacidad para tomar decisiones urgentes, como apagar servidores o redes?
Como directivo, ¿están en sintonía los responsables de tu empresa? ¿Y cómo vas a mantenerlos informados?
Estrategia de pérdida cero
Imagina que hoy te vienes a ver afectado por un ataque de ransomware. ¿Seguirías teniendo trabajo o tu empresa seguiría en pie mañana? Necesitas una solución que vaya más allá de los principios de «zero trust» para planificar, gestionar y reducir mejor el impacto de un ataque de ransomware: te presentamos la «Estrategia de Pérdida Cero», basada en los principios de «zero trust» e implementada a través de un marco de seguridad multicapa que garantiza una protección y Recovery de datos coherentes y automatizadas. Con Commvault, proteja lo que más le importa gracias a la cobertura más amplia de cargas de trabajo, lo que garantiza una mayor protección de los datos y una rápida Recovery en todas las plataformas de nube y almacenamiento, todo ello a través de una experiencia de cliente unificada que le ayuda a mantenerse alerta frente a las ciberamenazas. La «Estrategia Zero Loss» ofrece:
Visibilidad de los datos de principio a fin
Detecta las amenazas antes de que afecten por completo a tus datos. Con una única plataforma de gestión, identifica los datos confidenciales y críticos para el negocio, reduce tu superficie de ataque y minimiza la exposición al riesgo.
La protección más amplia para todo tipo de cargas de trabajo
Protege lo que más te importa. Commvault abarca la gama más amplia de cargas de trabajo, desde las tradicionales en las propias instalaciones hasta la nube híbrida y las aplicaciones SaaS; además, ofrecemos integración nativa en la nube, por lo que, a medida que tu organización y tus datos crezcan, podremos ayudarte a escalar fácilmente.
Una respuesta empresarial más rápida
La rapidez y la precisión son fundamentales a la hora de responder a un ataque de ransomware. Al centralizar la protección de tus datos en un único panel de control, Commvault Command Center™ aporta a tu organización una mayor productividad y eficiencia.
Principios de «Zero Trust»
Confía, pero verifica. Las organizaciones deben seguir los principios de «confianza cero» para garantizar que las amenazas cibernéticas no tengan acceso ilimitado a sus redes. Es un aspecto fundamental para una buena higiene cibernética en cualquier organización.
Una estrategia de «cero pérdidas» se basa en los principios de «confianza cero» y se implementa a través de un marco de seguridad de múltiples capas. Commvault utiliza estos principios como base para su estrategia de «cero pérdidas». Ofrecemos múltiples capas de controles de autenticación para impedir que actores malintencionados, amenazas internas e incluso accidentes involuntarios borren los datos de las copias de seguridad.
Protección de seguridad multicapa de Commvault
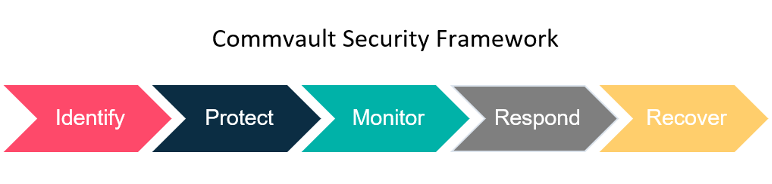
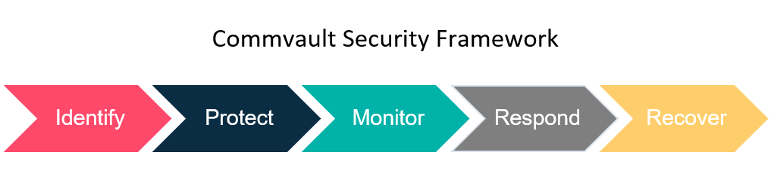
Muchos expertos recomiendan contar con una estrategia de varias capas contra el malware y el ransomware. Commvault ha integrado estas capacidades de seguridad en nuestro software y nuestras políticas de protección de datos sin que ello suponga una carga administrativa adicional. La plataforma de protección y gestión de datos de Commvault incluye cinco capas de seguridad:
Identificar y mitigar los riesgos para los datos de copia de seguridad desde una única interfaz
Proteja sus sistemas aplicando controles de seguridad basados en estándares líderes del sector
Supervisar la presencia de ransomware, amenazas internas y otras amenazas
Responder y actuar ante las amenazas, y validar continuamente los datos de copia de seguridad
Recupera datos rápidamente en múltiples entornos locales, en la nube e híbridos
Poner en marcha un plan de acción
Para ayudarte a proteger y gestionar mejor tus datos, mantener unas operaciones empresariales sólidas y gestionar los riesgos, necesitas un enfoque que aúne a tus equipos de gestión de datos, de seguridad y a las partes interesadas. Necesitas una estrategia que te ayude a estar mejor preparado y a tener la capacidad de recuperarte rápidamente en caso de que se produzca un ciberataque.
Elabora un plan de respuesta ante incidentes y prueba, prueba y prueba
Asegúrate de contar con el personal, los proveedores, los procesos y la tecnología adecuados
Sigue el marco de seguridad multicapa del NIST: identificar, proteger, supervisar, responder y recuperar, para subsanar las brechas de seguridad que puedan existir en tu infraestructura.
Sigue los principios de «Zero Trust» para verificar a los usuarios que ya se encuentran dentro de tu perímetro
Utiliza un sistema de gestión centralizado, en lugar de múltiples productos independientes, para obtener una visibilidad sencilla de todos tus datos
Elimina las brechas de seguridad de tu entorno mediante el uso de «air gap», «honeypots» y el aislamiento de redes
Asegúrate de que tu proveedor de protección de datos pueda adaptarse fácilmente a tus necesidades cambiantes y de que dispongas de opciones de restauración flexibles para recuperarte rápidamente. Lo que necesitas es un enfoque integral, no complejo. Obtén más información sobre la estrategia «Zero Loss» y la protección y Recovery frente al ransomware.
Referencias
1. InfoSecuity, Benjamin David, «Los ataques de ransomware aumentan a un ritmo “alarmante”», mayo de 2022 – 2. TechRadarPro, Anthony Spadafora, «Los profesionales de TI consideran que el ransomware es tan grave como el terrorismo», enero de 2022.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
¿Cómo proteges tus datos frente a un ataque de ransomware o un desastre natural? ¿Cuál es tu plan de recuperación? ¿Tu plan de recuperación ante desastres es el mismo que tu plan de Recovery cibernético? Las medidas que adoptas para proteger tus datos pueden ser las mismas, pero tus esfuerzos de recuperación pueden variar. Ambos tipos de desastres podrían resultar devastadores para tu empresa, pero lo fundamental es la recuperación. El coste medio del tiempo de inactividad para las grandes empresas es de más de 11 600 dólares por minuto,¹ y entre el 40 % y el 60 % de las pequeñas empresas no vuelven a abrir tras una pérdida de datos.² Por lo tanto, la forma en que enfocas la Recovery es importante.
Gartner define un ataque de ransomware como «una extorsión cibernética que se produce cuando un software malicioso se infiltra en los sistemas informáticos y cifra los datos, reteniéndolos como rehenes hasta que la víctima paga un rescate».³ Un ciberataque es muy diferente de un desastre natural. En este caso, la infiltración en tus datos es intencionada. Los delincuentes han obtenido acceso de forma proactiva y han introducido malware en su entorno, bloqueando sus sistemas, secuestrando datos críticos y exigiendo un rescate. Se estima que se produce un ataque de ransomware cada 11 segundos.⁴
¿Qué es un desastre natural?
Cuando se produce una catástrofe, como una inundación, un terremoto, un incendio o una tormenta, tus entornos de datos se apagan de forma involuntaria o incluso quedan destruidos. En este caso, no se produce una intrusión intencionada en tus datos. En 2021, se registraron 401 catástrofes naturales en todo el mundo.5
¿Qué es la recuperación ante desastres?
La recuperación ante desastres es la capacidad de recuperar el acceso y la funcionalidad de los sistemas de datos críticos y la infraestructura informática lo antes posible tras la ocurrencia de un desastre natural. Se basa en la replicación de datos desde una ubicación externa o un entorno en la nube, donde se guarda una copia de seguridad de los datos y estos no se ven afectados por el desastre natural. En una situación de recuperación ante desastres, el objetivo es restablecer las operaciones empresariales de manera eficiente, con un tiempo de inactividad mínimo y sin pérdida de datos, ya que se considera que los datos están preparados para la recuperación. En una situación de recuperación ante desastres, los esfuerzos se centran en la eficiencia a la hora de restablecer las operaciones.
¿Qué es la recuperación cibernética?
La recuperación cibernética tiene como objetivo proporcionar la capacidad de recuperar el acceso y la funcionalidad de los sistemas de datos críticos y la infraestructura de TI lo antes posible tras un ciberataque, como por ejemplo un ataque de ransomware. En una situación de recuperación cibernética, tus objetivos consisten en que tu empresa vuelva a estar operativa a partir de una copia de datos aislada y inmutable, lo que garantiza la integridad de los datos. Las soluciones de protección de datos que incorporan una arquitectura de confianza cero te garantizan un enfoque de defensa por capas, incluso para tu entorno de copias de seguridad. Sin embargo, «ver para creer», y aquí es donde resulta importante asegurarse de que se valida con frecuencia la Readiness operativa de los datos como parte de los ejercicios de simulación de Recovery cibernética. Esto se puede lograr realizando una validación de los datos a nivel de aplicación mediante scripts personalizados en un entorno de sandbox aislado de la red. De este modo, se puede evitar cualquier posible reinfección del entorno y, por lo tanto, contener el «radio de impacto» tras un ataque.
¿En qué se diferencian la recuperación cibernética y la recuperación ante desastres?
La recuperación cibernética y la recuperación ante desastres son conceptos distintos. En la recuperación ante desastres, la atención se centra en el tiempo medio de recuperación (MTTR) de las operaciones y en el buen funcionamiento del negocio. En el mejor de los casos, los datos no se ven comprometidos. En cuanto a la recuperación cibernética, lo fundamental es la supervivencia de tu negocio, centrándose en los datos, las aplicaciones, la infraestructura y otros aspectos.
Características de la recuperación ante desastres frente a la recuperación cibernética
Recuperación en caso de desastre
Recuperación cibernética
Requisito principal
Medios rápidos para la Recovery de las operaciones empresariales con un tiempo de inactividad mínimo. Normalmente se da por supuesto que la pérdida de datos es nula.
Recovery rápida de la empresa y sus datos, sin pérdida alguna de datos, y con la garantía de que los datos no han sido manipulados ni alterados.
Objetivo de Recovery previsto
Recovery hasta el punto en el tiempo más cercano.
Recovery hasta el punto en el tiempo más cercano a partir de una copia inmutable aislada físicamente.
Herramientas utilizadas
Normalmente se requieren herramientas de replicación para facilitar la replicación de datos entre sitios y ubicaciones, junto con una orquestación que permita operaciones fluidas de conmutación por error y recuperación.
Requiere un conjunto de herramientas y procesos para confirmar que los datos no han sido manipulados, con el fin de proteger las aplicaciones y las redes, así como el uso de soluciones del ecosistema SIEM/SOAR para análisis forense y de datos, y herramientas de supervisión de la red.
Frecuencia de las pruebas del manual de Recovery
Normalmente, una vez cada seis meses o una vez al año.
Con la mayor frecuencia posible para validar la Readiness de los datos para el negocio. Los ejercicios incluyen procesos en los que participan los equipos de respuesta ante incidentes (IRT), los departamentos jurídico, corporativo, de relaciones públicas, de comunicaciones, de seguros de terceros y los equipos de TI. Estos ejercicios de simulación ayudan a minimizar el tiempo de inactividad en momentos de crisis, de modo que se convierta en una «memoria muscular» colectiva a la hora de llevar a cabo la Recovery.
¿Qué es un plan de respuesta ante incidentes?
¿Dispone de un plan de respuesta ante incidentes? ¿Están preparados su organización y sus empleados para hacer frente a un ataque de ransomware o a una catástrofe natural?
Todos los equipos implicados deben poder desempeñar su papel en el proceso de Recovery cibernética de forma eficaz
Deben ser capaces de poner en práctica los planes y contar con autorización para ejecutarlos si surge algún imprevisto. Durante un ataque real, no conviene que los equipos se echen la culpa unos a otros sobre quién es responsable de qué. A esto se suele denominar «colisión de TI», lo que puede afectar significativamente a la capacidad de una organización para responder de manera eficiente ante una crisis cibernética. Garantizar que todas las partes interesadas y equipos clave cuenten con los permisos adecuados asegura que puedan tomar decisiones rápidas con autoridad; y esto se consigue, por lo general, otorgando a los equipos una autorización previa para llevar a cabo las acciones prescritas. Se puede eliminar la latencia en el ejercicio de Recovery provocada por los procesos sin tener que sacar a la gente de la cama y reunirla en una llamada de Zoom para recibir autorización.
En cuanto a los altos directivos, ¿están en sintonía los responsables de su empresa? ¿Cuántas unidades de negocio y socios diferentes deben participar en un plan de respuesta ante incidentes? ¿Le preocupan las consecuencias para los accionistas en caso de un ataque de ransomware?
Es importante que los directivos impulsen un análisis del impacto empresarial en todo el conjunto de sistemas que incluya los tres pilares (personas, procesos y tecnología) para medir el impacto global del tiempo de inactividad tras un incidente cibernético.
Determina qué elementos deben formar parte del plan de recuperación cibernética.
Identifica los equipos con los que hay que colaborar, como los equipos de seguridad, los equipos de respuesta a incidentes (IRT) y los socios de seguros cibernéticos, así como los equipos de protección de datos, ya que todos ellos deben trabajar en estrecha colaboración para que el ejercicio de Recovery cibernético resulte eficaz.
Es necesario definir con detalle los procedimientos que deben seguirse durante un ataque de ransomware.
Por último, hay que practicar, practicar y practicar hasta que se convierta en una memoria muscular colectiva que permita responder con el mínimo número de puntos de fricción durante la gestión real de una crisis.
¿Cuáles son los tipos de ciberataques?
Es fácil dar por sentado que todos los programas de ransomware son similares, y no es raro pensar que existe una solución única válida para todos los casos en lo que respecta a la prevención y la preparación. Sin embargo, dado que cada tipo de ransomware suele desarrollarse para atacar redes específicas y diferentes, su forma de actuar puede variar considerablemente. Es fundamental conocer los distintos tipos que se utilizan actualmente (teniendo en cuenta que los atacantes son capaces de combinar varios tipos de ransomware).
La eficacia de la protección frente a cualquier ataque de ransomware radica en tu estrategia de defensa, sobre todo teniendo en cuenta el aumento de los vectores de «día cero», para los que no se conocen tácticas, técnicas ni procedimientos (TTP).
Seis tipos de ransomware:
CryptoWall: es responsable de un alto porcentaje de ataques de ransomware. Por lo general, CryptoWall se utiliza para atacar a sus víctimas a través de correos electrónicos de phishing. El virus de ransomware WannaCry es un derivado de la familia Crypto y fue el protagonista de los mayores ciberataques jamás perpetrados. Lamentablemente, los creadores de CryptoWall siguen lanzando nuevas versiones diseñadas para eludir las medidas de seguridad.
Locky: como su nombre indica, Locky hace precisamente eso (bloquea el acceso a los archivos y los sustituye por otros con la extensión .lockey). Sin embargo, su nombre no refleja el aspecto más dañino de este tipo de ransomware: su velocidad. Locky destaca por propagarse a otros archivos de la red más rápido que otras variantes de ransomware.
Crysis: lleva los ataques a los datos a un nuevo nivel, ya que, de hecho, secuestra tus datos y los traslada a una nueva ubicación virtual. La importancia de este aspecto del ataque radica en que se considera una filtración si tu empresa trabaja con datos personales; las organizaciones deben ponerse en contacto con cualquier persona que pueda tener información en tu red para cumplir con la normativa local, regional y estatal.
SamSam: ataca servidores de aplicaciones WildFly sin parches en la parte de la red expuesta a Internet. Una vez dentro de la red, el ransomware busca otros sistemas a los que atacar.
Cerber: ataca los procesos del servidor de la base de datos para obtener acceso, en lugar de ir directamente a por los archivos. Sus creadores venden el software de ransomware a delincuentes a cambio de una parte del rescate recaudado, es decir, «ransomware como servicio».
Maze es una variante de ransomware que representa la tendencia conocida como «leakware». Una vez cifrados los datos, los ciberdelincuentes amenazan con filtrar en la dark web los datos privados objeto del rescate, a menos que se pague el rescate.
La protección frente al ransomware debe ser una prioridad en las medidas de seguridad de las organizaciones.
¿Cómo se propaga el ransomware?
La ingeniería social es una táctica clave que utilizan los ciberdelincuentes para incitar a usuarios desprevenidos a descargar o hacer clic en un enlace o sitio web fraudulento. El ransomware suele propagarse a través de mensajes de phishing por correo electrónico que contienen enlaces maliciosos o mediante descargas «drive-by», que se producen cuando un usuario visita sin querer un sitio web infectado y se descarga malware en su ordenador o dispositivo móvil. Una vez dentro del entorno informático, los vectores de amenaza se desplazan lateralmente por la red hasta que son detectados. La estrategia típica de un ataque de ransomware consiste en desplazarse a través de datos no estructurados para pasar desapercibido el mayor tiempo posible. Hasta hace poco, se sabía que el malware y los vectores de amenaza podían permanecer latentes en un entorno hasta 300 días, cifrando gradualmente conjuntos de datos y causando estragos generalizados.
Sin embargo, en los ataques más recientes, observamos que los vectores de amenaza son capaces de infiltrarse y provocar una destrucción instantánea a gran escala mediante eliminaciones masivas o cifrado. La rapidez de estos ataques no permite a los equipos responder con la suficiente rapidez. Por lo tanto, es fundamental garantizar que el entorno de protección de datos esté protegido desde el primer día frente a cualquier ritmo de ataque. Los profesionales de la seguridad deben contar con copias de seguridad «aisladas físicamente e inmutables» como garantía de seguridad.
Cómo combate Commvault el ransomware
La protección y Recovery de datos de Commvault pueden constituir un elemento valioso de su estrategia contra el ransomware. La seguridad multicapa de Commvault se basa en los principios de «confianza cero» y en el marco de ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST) para proteger los datos y permitir una rápida recuperación en caso de un ataque de ransomware. Commvault ayuda a proteger y aislar sus datos, ofrece supervisión proactiva y alertas, y permite restauraciones rápidas. Las tecnologías avanzadas impulsadas por la inteligencia artificial y el aprendizaje automático, incluidos los «honeypots», permiten detectar y alertar sobre posibles ataques en el momento en que se producen, para que puedas responder con rapidez. Al mantener tus copias de seguridad a salvo y permitir su restauración dentro de los plazos establecidos en tus acuerdos de nivel de servicio, puedes minimizar el impacto de un ataque de ransomware y reanudar tu actividad empresarial de inmediato (además de evitar el pago de costosos rescates).
Proteger y aislar las copias de seguridad es fundamental para la integridad y la seguridad de los datos. Por ello, Commvault ha adoptado un enfoque agnóstico respecto a la inmutabilidad. Con Commvault, no necesitas hardware especial ni cuentas de almacenamiento en la nube para proteger los datos de las copias de seguridad frente a las amenazas de ransomware. Si dispone de hardware compatible con WORM (Write-Once, Read Many), bloqueo de objetos o instantáneas (que Commvault admite plenamente), puede seguir utilizando las capacidades de bloqueo integradas de Commvault para complementar y reforzar los controles de seguridad existentes. La capacidad de Commvault para ofrecer una defensa por capas que proteja los conjuntos de datos frente al ransomware garantiza que nuestros clientes se beneficien de una arquitectura sólida y preparada para la Recovery cibernética. A continuación se indican algunos elementos que debe incluir en su arquitectura de inmutabilidad:
Bloquea el acceso para aislar el almacén de copias frente al ransomware
Inmutabilidad con bloqueos a lo largo del ciclo de vida para reducir los riesgos, en equilibrio con el impacto en el consumo
Red de aislamiento mediante espacio de aire y controles
Control de la configuración para protegerla frente a cambios intencionados o accidentales
Rendimiento de la Recovery simultánea: reducir la latencia prestando la debida atención a la velocidad y al impacto en los costes
Aplicación automática de parches para mantenerse al día, lo que simplifica la gestión y el mantenimiento de la infraestructura de protección de datos
Cumplimiento de la filosofía de protección de datos «3-2-1» (3 copias de los datos, 2 soportes diferentes, 1 copia en un almacén seguro)
Obtén más información sobre la arquitectura de infraestructura inmutable de Commvault aquí.
Protección de seguridad multicapa de Commvault
Dado que cada entorno cuenta con una combinación de diferentes infraestructuras, proteger los datos de copia de seguridad frente a cambios aleatorios no autorizados puede resultar complicado. Al igual que cuando proteges tu casa, debes identificar los riesgos y activar las funciones de protección y supervisión que mejor se adapten a tus necesidades.
Muchos expertos recomiendan contar con una estrategia de varias capas contra el malware y el ransomware. Commvault ha integrado estas capacidades de seguridad en nuestro software y nuestras políticas de protección de datos sin que ello suponga una carga administrativa adicional. La plataforma de protección y gestión de datos de Commvault incluye cinco capas de seguridad:
Identificar y mitigar los riesgos que afectan a los datos de copia de seguridad desde una única interfaz
Proteja aplicando controles de seguridad basados en normas líderes del sector
Supervisar la presencia de ransomware, amenazas internas y otras amenazas
Responder y tomar medidas ante las amenazas, y validar continuamente los datos de copia de seguridad
Recuperar datos rápidamente en múltiples entornos locales, en la nube e híbridos
La seguridad multicapa de Commvault se compone de conjuntos de funciones, directrices y buenas prácticas para gestionar los riesgos de ciberseguridad y garantizar que los datos estén siempre disponibles. Es fundamental comprender que estas capacidades forman parte de la experiencia de la plataforma principal de Commvault, Commvault Complete™ Data Protection. No se requieren licencias especiales, ni costes adicionales, ni hardware o software específico. La profundidad de la seguridad por capas se ve reforzada gracias a una mayor integración con Metallic™ y Commvault Grid para aquellos clientes que buscan la simplicidad de la copia de seguridad como servicio o de una Appliance de protección de datos, respectivamente.
Medidas de seguridad contra el ransomware
Aislamiento físico: Tradicionalmente, las redes con aislamiento físico no tienen absolutamente ninguna conectividad con las redes públicas. La cinta es un soporte tradicional para las copias de seguridad con aislamiento físico, ya que puede extraerse de la biblioteca de cintas y almacenarse fuera de las instalaciones. Para aislar físicamente los destinos secundarios de copia de seguridad en disco o en la nube, se necesita cierto acceso, pero la comunicación se interrumpe cuando no es necesaria. Cuando no es necesario acceder a los datos aislados, la comunicación se interrumpe, ya sea desactivando los puertos de comunicación, deshabilitando la conmutación de VLAN, activando los controles de los cortafuegos de última generación o apagando los sistemas.
Autenticación multifactorial (MFA)⁶: Se trata de un enfoque por capas para proteger datos y aplicaciones, en el que un sistema exige al usuario que presente dos o más credenciales para verificar su identidad al iniciar sesión. La MFA aumenta la seguridad porque, incluso si una de las credenciales se ve comprometida, los usuarios no autorizados no podrán cumplir el segundo requisito de autenticación y no podrán acceder al espacio físico, al dispositivo informático, a la red o a la base de datos en cuestión.
Acceso con privilegios mínimos: esta práctica de seguridad estándar consiste en conceder a los usuarios y/o cuentas las capacidades estrictamente necesarias para realizar su trabajo, y nada más. Tú decides quién tiene acceso a qué. De este modo, se minimiza el riesgo en caso de que la cuenta se vea comprometida y se limitan las fugas de datos.
Realiza copias de seguridad periódicas con inmutabilidad: plantéate aumentar la frecuencia de las copias de seguridad y ampliar la protección de tus datos a una estrategia de copias de seguridad 3-2-1: 3 copias de tus datos, en 2 tipos de soportes diferentes, con una copia fuera de las instalaciones y, a ser posible, aislada físicamente. Otras herramientas esenciales para la protección de datos son el cifrado, el formato «escribir una vez, leer muchas veces» (WORM) y los controles de acceso estrictos.
Inmutabilidad de los datos: datos que no pueden modificarse. Para garantizar una mayor protección frente al ransomware, asegúrate de que las copias de seguridad sean inmutables mediante el uso de controles de seguridad por capas, funciones de «escribir una vez, leer muchas veces» (WORM) y almacenamiento inmutable, así como protección integrada contra el ransomware para los datos de copia de seguridad.
Cifrado de datos y gestión de claves: tecnología mediante la cual los datos se transforman en un formato o código ilegible, de modo que solo los usuarios con acceso a una clave secreta o contraseña pueden leerlos. El cifrado en reposo y en tránsito garantiza que los datos de copia de seguridad, incluso si son objeto de una filtración, resulten inútiles para los atacantes que no dispongan de las claves de descifrado o la contraseña.
Alertas de anomalías: indican una desviación respecto al patrón esperado de datos o sucesos. La detección de anomalías ayuda a obtener información sobre el comportamiento, lo que permite a tu organización aprender a identificar patrones para comprender tu entorno y reconocer comportamientos inusuales antes de que una amenaza afecte a tu entorno y a tu negocio.
Honeypots7: Sistema conectado a la red configurado como señuelo para atraer a los ciberatacantes y detectar, desviar y analizar los intentos de piratería informática destinados a obtener acceso no autorizado a los sistemas de información. La función de un honeypot es presentarse en Internet como un objetivo potencial para los atacantes —por lo general, un servidor u otro activo de gran valor— y recopilar información, además de notificar a los defensores cualquier intento de acceso al honeypot por parte de usuarios no autorizados.
Fortalecimiento de aplicaciones⁸: Término genérico que se refiere a la protección de una aplicación frente a intrusiones mediante la eliminación de vulnerabilidades y el aumento de las capas de seguridad. La seguridad de los datos implica múltiples capas de defensa que no se limitan a la propia aplicación: el nivel del servidor, el del sistema operativo, el del usuario, el del administrador e incluso el nivel físico del dispositivo presentan vulnerabilidades que un buen sistema de seguridad debe abordar. Por este motivo, el fortalecimiento de aplicaciones también podría denominarse «fortalecimiento del sistema» o «fortalecimiento del sistema operativo».
Tanto si sufres un ciberataque como si te enfrentas a una catástrofe natural, la realidad es que tu organización debe estar preparada y tomar medidas para proteger tus datos, además de colaborar con un proveedor que ofrezca soluciones rápidas de ciberseguridad y Recovery. ¿Hasta qué punto estás preparado? Lee nuestro libro electrónico sobre «Cómo entender las funciones y responsabilidades del equipo en la lucha contra el ransomware».
Referencias
1., 2. Branko K: Web tribunal: Más de 15 estadísticas alarmantes sobre la pérdida de datos que hay que tener en cuenta en 2022, marzo de 2022. – 3. Gartner, «Seis formas de defenderse de un ataque de ransomware», por Manasi Sakpal, noviembre de 2020 – 4. Safe at Last, «22 estadísticas sobre ransomware que te ayudarán a reforzar tus modelos de ciberseguridad»: enero de 2022 – 5. Statistica, Madhumitha Jaganmohan, «Número global de desastres naturales entre 2007 y 2021», febrero de 2022 – 6. CISA – 7. TechTarget, Ben Lutkevich, Casey Clark, Michael Cobb, «honeypot» (informática) – 8. Thales, «Fortalecimiento de aplicaciones»
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock