Sicherungsdaten sauber halten
Stellen Sie saubere Daten schnell wieder her und vermeiden Sie eine erneute Infektion von Dateien, indem Sie verdächtige oder gefährdete Daten automatisch unter Quarantäne stellen.
Demo-Video
Commvault®. Cloud Threat Scan
Sehen Sie, wie Commvault Cloud Threat Scan Backup-Dateien automatisch auf Malware scannt, Datenanomalien erkennt und eine schnelle, saubere Wiederherstellung ermöglicht.
Wie wir das machen
KI-gestütztes Scannen zum Erkennen und Stoppen von Bedrohungen
Die aktive Überwachung von Backups mit automatischer Quarantäne von infizierten oder verdächtigen Daten gibt Ihnen die Sicherheit, dass Sie saubere Daten schnell wiederherstellen können.

Intelligente Quarantäne
Infizierte Dateien werden automatisch aus dem Backup-Inhalt isoliert und bei der Wiederherstellung übersprungen.

Mehrschichtige Dateianalyse
Unser sicheres Scanning nutzt eine integrierte, signaturbasierte Malware-Engine, Algorithmen und Dateivergleiche, um in Backups gefundene Bedrohungen zu identifizieren, zu kennzeichnen und unter Quarantäne zu stellen.

Erweiterte AI eingebaut
Nutzen Sie mehr als 100 Millionen Bedrohungsindikatoren, um neue Bedrohungen schnell zu erkennen.

SIEM- und SOAR-Integration
Die Warnmeldungen lassen sich in vorhandene Sicherheitstools wie SIEM- und SOAR-Plattformen integrieren, um Untersuchungen mit zusätzlichem Kontext zu starten.

Unbekannte Bedrohungen, gestoppt
Erkennen Sie polymorphe und umgestaltende Malware der nächsten Generation.

Eine Genauigkeit, die Sie noch nie gesehen haben
Finden Sie Bedrohungen mit größerer Genauigkeit und reduzieren Sie Fehlalarme.
FUNKTIONEN DER BEDROHUNGSPRÜFUNG
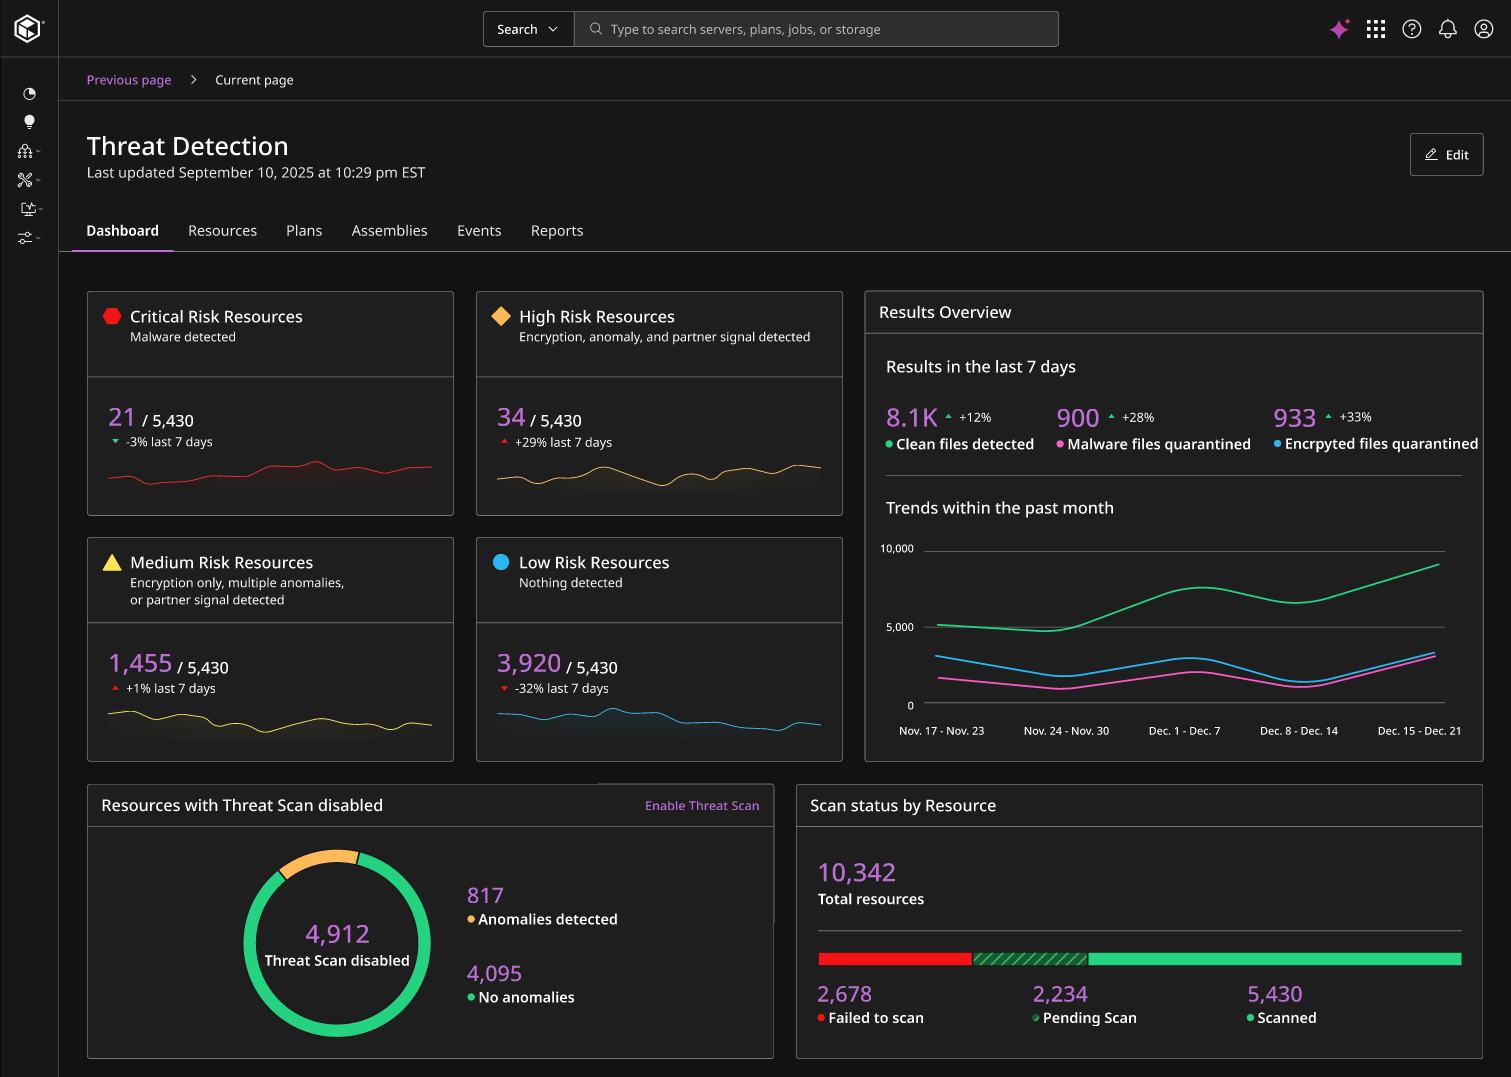
Automatisch saubere Daten wiederherstellen und wiederherstellen
Kompromittierte Backup-Inhalte wie verschlüsselte Dateien oder mit Malware infizierte Dateien lokalisieren und isolierenvirtuelle Maschinen, oder solche mit wesentlichen Änderungen.
FEHLERHAFTE BACKUPS ZU IDENTIFIZIEREN
Entdecken Sie Bedrohungen, die in gesicherten Dateien leben
Spotkompromittiertes Backups undAutomatisieren SieAntworts mit KI-gesteuertenverschlüsselnIon Erkennung, Malware Erkennung ,oderDateienmit wesentlichen Änderungen.
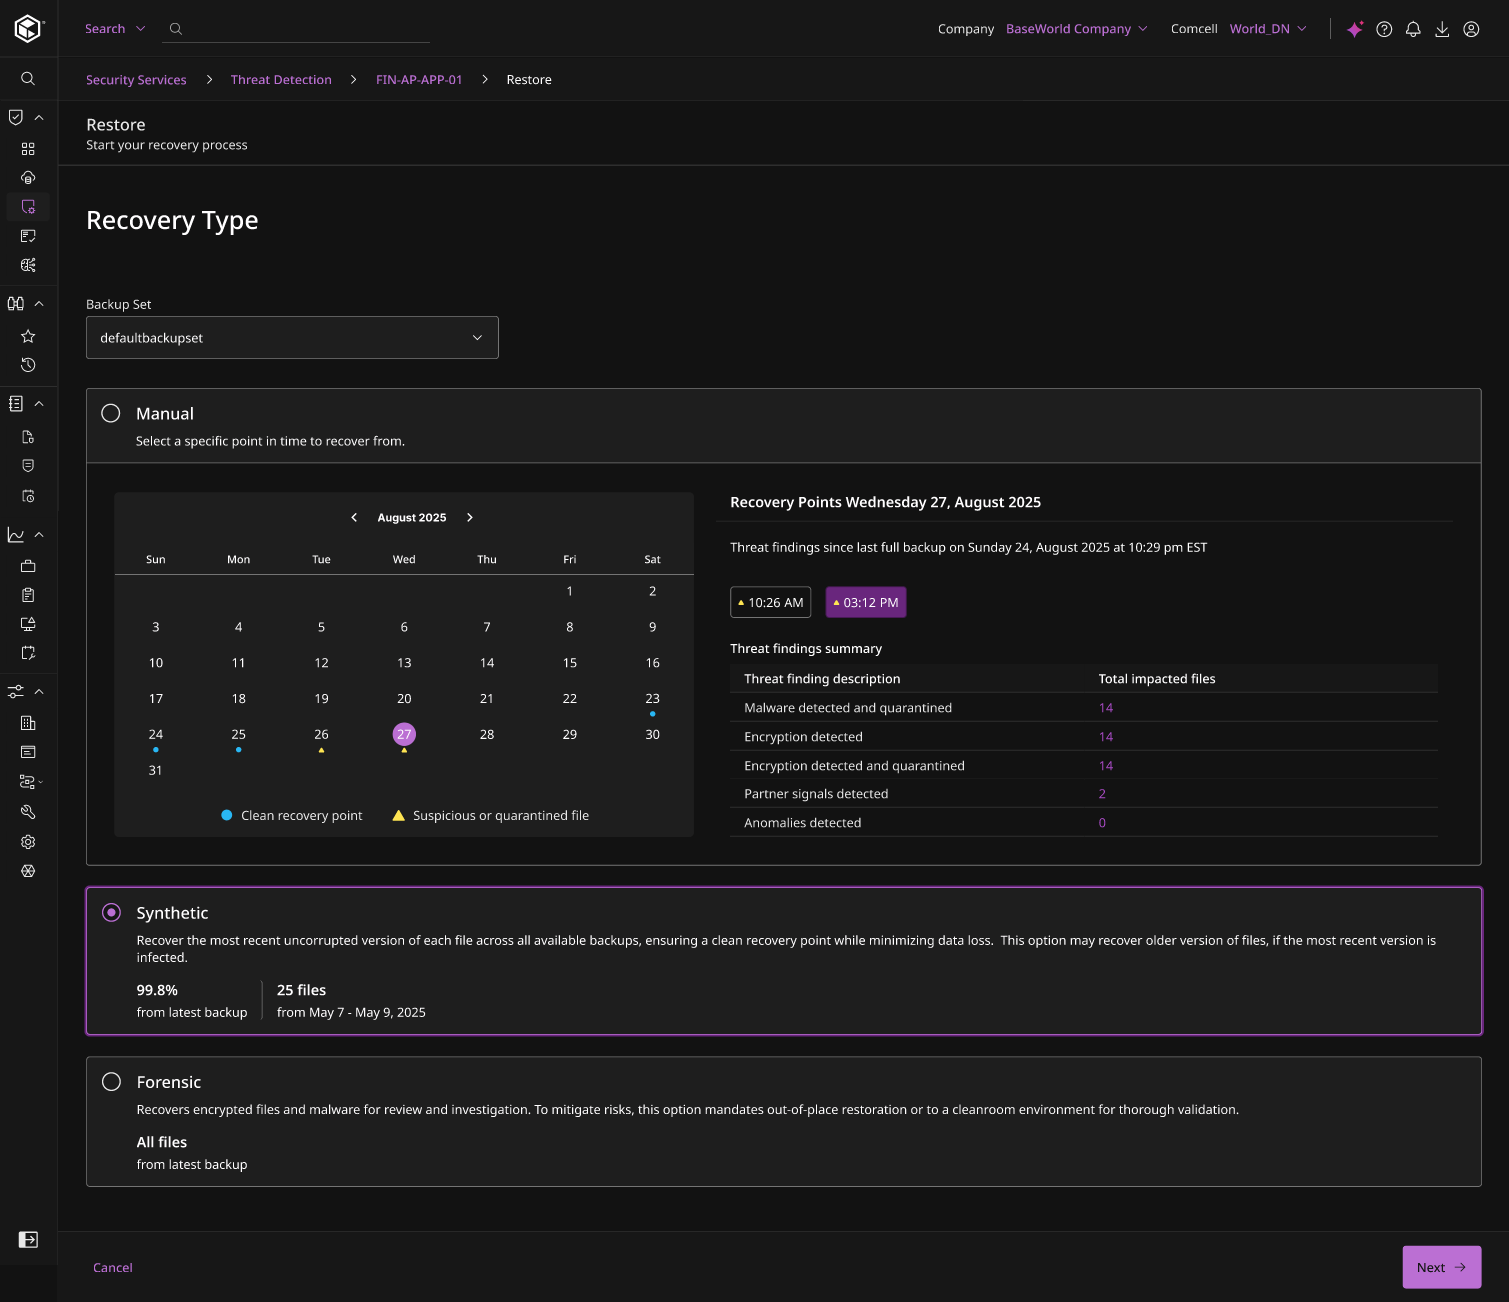
SAUBERE DATEN WIEDERHERSTELLEN
Verhinderung von Reinfektionen während des Wiederherstellungsprozesses
Automatische Identifizierung und Zusammenführung der letzten bekannten guten Version Ihrer Daten bei gleichzeitiger Aufbewahrung, Isolierung und Quarantäne schlechter Daten für forensische Untersuchungen.
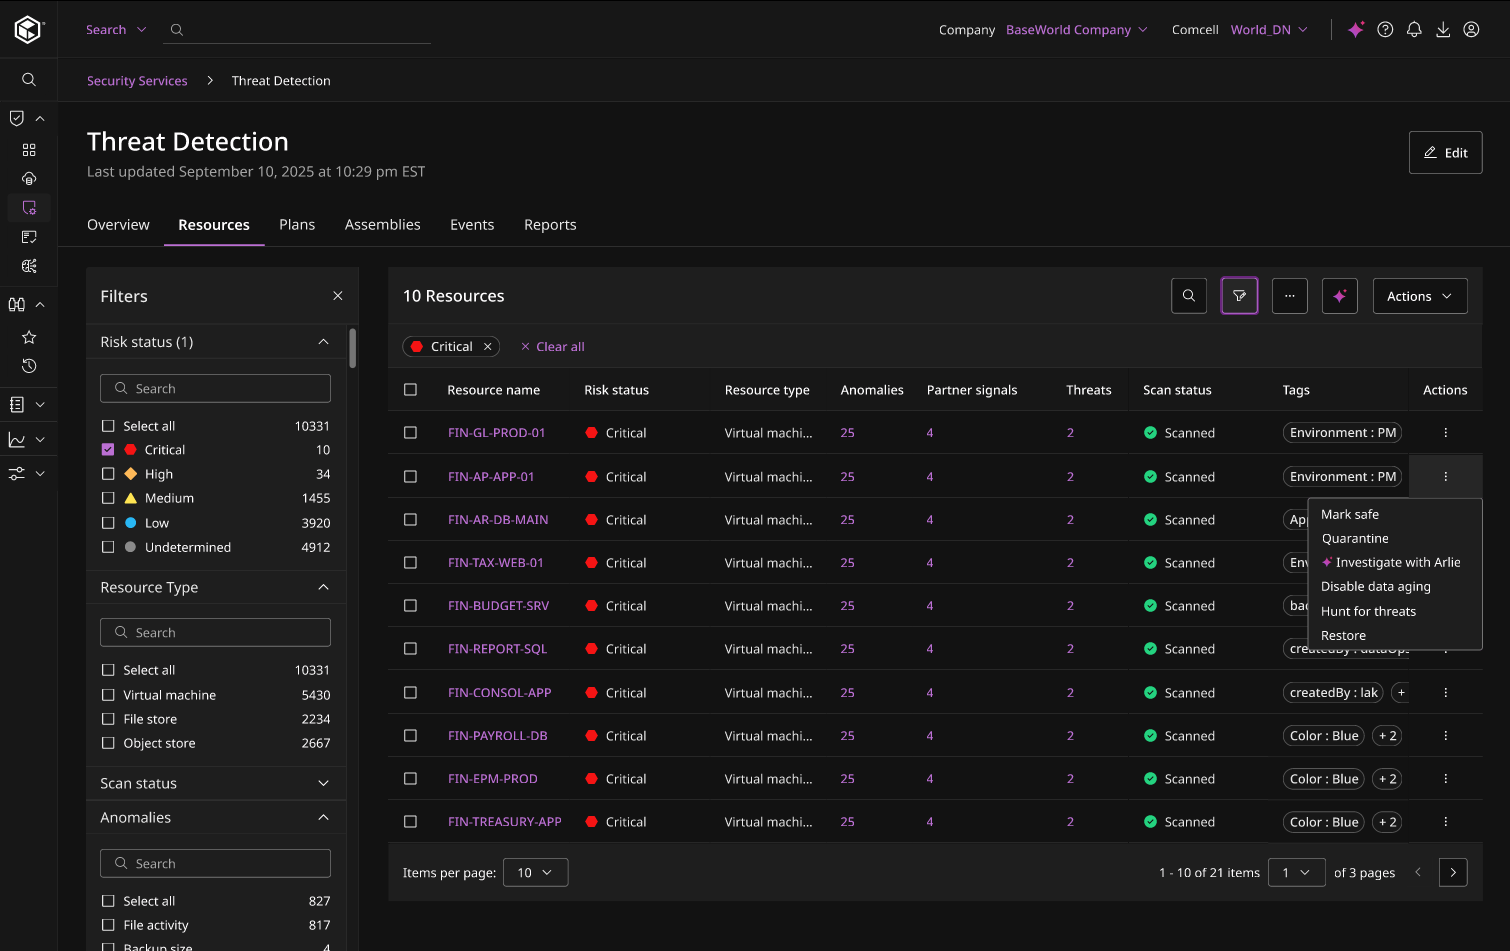
TESTWIEDERHERSTELLUNGSDATEN
Suchen Sie nach Bedrohungen und überprüfen Sie Ihre Wiederherstellung, bevor Sie in Betrieb gehen
Zero-Day-Bedrohungen und bisher unbekannte Bedrohungen aufspürenund testen Sie Ihre Wiederherstellungsdaten inan:isoliertCommvault Cleanroomsbevor sie wieder in die Produktionsstätten integriert werden.
Analystenbericht
IDC MarketScape: Weltweite Cyber-Recovery 2025 – Anbieterbewertung
Commvault wurde für seine Stärken in den Bereichen Cyber-Recovery-Architektur, Workload- und platform , Integration des Sicherheits-Ökosystems und spezielle Schulungen zur Cyber-Resilienz ausgezeichnet.
Unsere Reichweite
Wir unterstützen mehr als 100.000 Unternehmen
“Früher mussten wir Redundanz manuell einrichten, um Datenverluste zu vermeiden. Commvault bietet die erforderliche Flexibilität und Granularität für schnelle Wiederherstellungen.”
“Commvault gibt uns die Gewissheit, dass unsere Daten sicher sind und unsere wichtigen Dienste schnell wieder einsatzbereit sind. “
“Durch eine langfristige Aufbewahrungsstrategie stiegen unsere Cloud-Speicherkosten schnell an. Commvault Cloud gab uns die Möglichkeit, diese Kosten drastisch zu senken und vorhersehbar zu halten. Gleichzeitig bot Commvault uns die Datenausfallsicherheit, die wir brauchen, um unseren Geschäftsbetrieb aufrechtzuerhalten.”
Datenblatt
Threat Scan datenblatt
Ermöglicht eine schnelle und saubere Datenwiederherstellung durch Analyse von Sicherungsdateien, um beschädigte und verschlüsselte Daten zu finden.
Schutz vor Cyberbedrohungen mit Widerstandsfähigkeit und Wiederherstellung
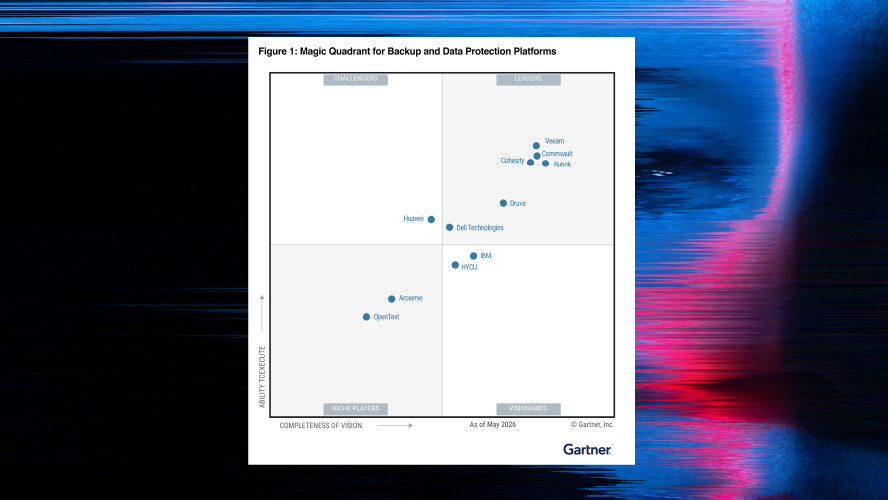
Gartner® Magic Quadrant™
Kunden sprechen über die Stärkung der Bedrohungserkennung
Häufig gestellte Fragen
Wie verhindert Threat Scan, dass Dateien wiederhergestellt werden?
Threat Scan analysiert Dateien während des Backup-Prozesses und sucht nach Malware-Signaturen, Verschlüsselungsereignissen/-änderungen oder sogar verdächtigen Änderungen im Zeitverlauf (wenn die Datei bereits zuvor gesichert wurde). Weist eine Datei verdächtige Merkmale auf, wird sie unter Quarantäne gestellt und daran gehindert, während eines Wiederherstellungsprozessesim Produktionsbetrieb wiederhergestellt zu werden.
Bewahren Sie eine Kopie der verdächtigen oder gefährdeten Dateien auf?
Ja. Wiridentifizieren zwar „Cleanpoints“, damit Sie schnell ausschließlichsaubere, fehlerfreie Datenin Produktionsumgebungen wiederherstellen können, behalten jedoch auch eine Kopie der verdächtigen Datei, damit Ihr Incident-Response- oder Forensik-Team diesein einer isolierten Instanz analysieren und deren Ursprung sowie die vom Angreifer beabsichtigten Auswirkungen ermitteln kann.
Warum ist der Threat Scan genauer als unsere bisherige signaturbasierte Bedrohungserkennung?
Um Ihre Daten wirklich zu schützen, benötigen Sie mehr als nur statische Signaturen. Der Threat Scan von Commvault kombiniert traditionelle Methoden mit fortschrittlicher Heuristik, Verhaltensanalyse, den Möglichkeiten von KI und maschinellem Lernen sowie Telemetrie-Korrelation – und lässt sich zudem in führende Sicherheitslösungen integrieren. Dieser mehrschichtige Ansatz hilft Ihnen dabei, sowohl bekannte als auch unbekannte Bedrohungen zu erkennen, versteckte oder getarnte Malware aufzudecken und „Cleanpoints“ zu identifizieren, damit Sie fehlerfreie Daten schnell wiederherstellen können.
Wie lässt sich Threat Scan in Sicherheitstechnologien integrieren?
Threat Scan kann Warnmeldungen zu Anomalien oder zur Malware-Erkennung direkt an Ihre SIEM- oder SOAR-Tools wie Splunk, Palo Alto Networks XSOAR oder Microsoft Sentinel senden, sodass SecOps-Teams Warnungen erhalten, dass möglicherweise etwas nicht in Ordnung ist. Wir können verdächtige Dateien auch direkt an ein Sandbox-System zur weiteren Analyse oder Entschärfung weiterleiten.
Darüber hinaus können Unternehmen Synergien zwischen IT- und Sicherheitsteams schaffen, indem sie die Signale führender Sicherheitstools in das Commvault Cloud Threat Detection and Response Dashboard einbinden und so eine einheitliche Übersicht für eine beschleunigte Reaktion auf Vorfälle gewährleisten.
Sind Sie bereit, loszulegen?
Commvault® erleben Cloud Threat Scan
Fordern Sie noch heute eine Demo an
