Puntos Clave
- La seguridad debe adaptarse como el agente Smith: en «Matrix», el agente Smith se multiplicó rápidamente para abrumar a Neo. Hoy en día, los equipos de seguridad se enfrentan a un reto similar, ya que las amenazas y las señales crecen más rápido que la capacidad de los analistas. Los agentes de seguridad basados en IA ayudan a los equipos a ampliar el alcance de las investigaciones sin necesidad de aumentar la plantilla.
- La correlación de señales mejora la fiabilidad de las investigaciones: El Commvault Security Investigation Agent correlaciona la información de las copias de seguridad con las señales de seguridad procedentes de plataformas como Netskope, CrowdStrike y Palo Alto Networks para determinar si las amenazas detectadas en los datos de las copias de seguridad también han afectado a los sistemas de producción.
- La ciberresiliencia pasará a estar impulsada por agentes: el Commvault Security Investigation Agent es el primer paso hacia un futuro en el que agentes especializados de inteligencia artificial ayuden a los equipos de seguridad en las investigaciones, las decisiones de Recovery y la agilización de los flujos de trabajo de restauración.
Introducción
In The Matrix, there’s a moment that feels surprisingly relevant to today’s technology landscape. Agent Smith discovers he can duplicate himself. One becomes many, and suddenly Neo is surrounded by an army of identical agents operating simultaneously.
In many ways, that scene mirrors the world we’re entering today with agentic AI. Across industries, and especially in cybersecurity, we’re beginning to see the rise of specialized AI agents that can work independently, scale rapidly, and assist humans in ways that were previously impossible. But unlike Agent Smith’s relentless takeover, the goal of these agents isn’t domination. It’s defense.
Crecer y acabar con los silos
Security operations today face a fundamental scaling problem. The number of systems, signals, and security tools continues to grow, but the number of analysts does not.
Organizations now ingest telemetry from endpoint security platforms, network defenses, cloud monitoring tools, and identity protection systems. Each of these tools generates its own alerts and dashboards, often operating in isolation from one another. The result is an overwhelming amount of data spread across disconnected silos.
It’s tempting to assume the solution is simply hiring more analysts, but anyone who has managed large teams knows that adding people introduces its own challenges. As teams grow, communication becomes more complex, coordination slows down, and the efficiency of investigations often decreases.
What security teams really need is not just more people, but more intelligence and automation to help analysts move faster and see the bigger picture.
One of the most persistent silos in security operations has been the divide between backup systems and security tools. Traditionally, security teams monitor production environments through their security information and event management tools while backup environments operate in a separate console.
Backup data is often only examined after an incident occurs, when organizations are already deep in recovery mode. Yet attackers increasingly target backup systems precisely because they know they are critical to recovery.
Ransomware operators frequently encrypt production systems, attempt to corrupt backups, or leave malicious artifacts hidden inside protected datasets. This means that backup environments often contain valuable evidence of an attack, but that intelligence has historically been difficult for security teams to access and correlate with other signals.
El nuevo agente de investigación de seguridad
Commvault’s new integration with Microsoft Sentinel and Microsoft Security Copilotestá diseñado para cubrir esa laguna. Gracias a esta integración, los eventos de Commvault Cloud pueden transmitirse directamente al Sentinel Data Lake, lo que permite incorporar la telemetría de las copias de seguridad al mismo entorno analítico que las señales de seguridad de los terminales, la red y la nube.
En lugar de permanecer aislada, la actividad de las copias de seguridad ahora puede analizarse junto con el ecosistema de seguridad más amplio. Pero el verdadero potencial de esta integración radica en la introducción del Commvault Security Investigation Agent.
El Security Investigation Agent ayuda a los analistas a investigar posibles amenazas correlacionando las señales detectadas en los entornos de copia de seguridad con las procedentes de otras plataformas de seguridad. Cuando un analista introduce el nombre de host de un servidor, el agente recopila los eventos de seguridad generados por Commvault Threat Scan y Risk Analysis, incluyendo anomalías en las copias de seguridad, eventos de cifrado que puedan indicar actividad de ransomware, malware detectado en conjuntos de datos protegidos y copias de seguridad que contengan datos confidenciales.
A continuación, el agente correlaciona esos eventos con la telemetría de otras herramientas de seguridad en las que las organizaciones ya confían, como Netskope, CrowdStrike y Palo Alto Networks. Al analizar conjuntamente la actividad en todas estas plataformas, el agente puede ayudar a determinar si el comportamiento sospechoso identificado en los datos de copia de seguridad también aparece en los entornos de producción.
¿Cómo se consigue un agente?
Let’s first walk you through how you can start with our first agent focused on security investigations. Then we’ll share how we plan to rapidly spawn new agents – just like Agent Smith – so customers can take control of investigations, recovery decisions, and restore operations, giving security and operations teams the intelligence they need to respond faster and recover with confidence.
Configurar el conector
Antes de poder habilitar el agente de investigación de seguridad de Commvault, deberá instalar y configurar el conector de Commvault Cloud.
- Instalación: Las instrucciones para instalar Commvault Cloud Solution, junto con los permisos y los requisitos previos, se encuentran enaquí.
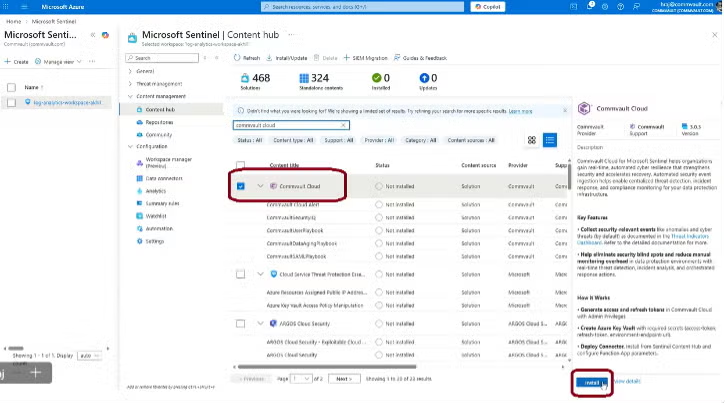 Captura de pantalla: Detalles de la instalación del Commvault Cloud Data Connector en el Centro de contenido de Microsoft Sentinel.
- Configuración: Una vez instalado, los detalles de configuración sonaquí.
Use Commvault Security Investigation Agent
Una vez que se haya instalado el conector de Commvault Cloud, podrás utilizar el nuevo Security Investigation Agent.
- Ir ahttps://securitycopilot.microsoft.com/agents.
- Search for “Commvault Security Investigation Agent.”
- Click on “Set up” Agent.
- Click on “Ir aAgent.”
- Click on “Run” => “One time.”
- Provide the “Hostname” for the host you’d like help investigating, and click “Submit.”
- Nota: El nombre de host es el nombre del servidor en el que queremos comprobar si hay eventos de Commvault y de socios como Netskope, CrowdStrike y Palo Alto.
- El agente se ejecutará y, como resultado, obtendrás un análisis detallado y una serie de recomendaciones.
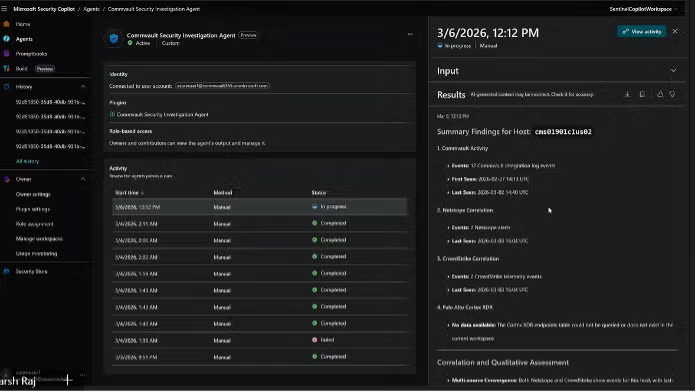 Captura de pantalla: Análisis detallado del Commvault Security Investigation Agent ejecutándose en un host que forma parte de una investigación.
Conclusión
The Matrix may have dramatized the idea of multiplying agents, but it captured an important truth about scale. When Agent Smith multiplied, the dynamics of the fight changed entirely.
Cybersecurity is undergoing a similar shift. Attackers are increasingly leveraging automation and AI to scale their operations. The only way defenders can keep pace is by scaling their own capabilities through intelligent systems that augment human expertise.
With the integration between Commvault, Microsoft Sentinel, and Microsoft Security Copilot – and with the introduction of the Commvault Security Investigation Agent – we are beginning to see what that future looks like. It’s a world where security operations are no longer constrained by silos, where investigations move faster, and where AI-enabled agents work alongside analysts to strengthen cyber resilience across the entire environment.
Over the coming year, Commvault plans to introduce additional agents – just like Agent Smith multiplying in The Matrix – that can help security teams run Commvault Threat Scan, spin up Cleanroom environments for SOC analysts to safely investigate incidents, and accelerate recovery by identifying the safest data to restore.
We’re also excited to collaborate with Microsoft to enable customers to use Microsoft Foundry to build and extend their own agents, allowing them to tailor automation and investigations to their unique environments.
By combining Commvault’s deep cyber resilience capabilities with Microsoft’s AI and security ecosystem, we’re helping organizations move toward a future where intelligent agents help analysts investigate faster, break down silos, and strengthen resilience across the entire environment.
Preguntas frecuentes
P: ¿Qué son los agentes de IA en las operaciones de seguridad (SecOps/ResOps)?
R: Los agentes de IA son herramientas especializadas y autónomas que ayudan a los equipos de seguridad analizando datos, correlacionando señales y apoyando las investigaciones. Operan junto a los analistas humanos para ayudar a acelerar la toma de decisiones y mejorar los tiempos de respuesta en entornos complejos.
P: ¿Por qué resulta tan complicado hoy en día ampliar las operaciones de seguridad?
R: Los equipos de seguridad se enfrentan a una avalancha de alertas y datos procedentes de múltiples herramientas, mientras que el número de analistas crece lentamente. Este desequilibrio genera cuellos de botella, lo que dificulta investigar las amenazas de manera eficiente sin automatización ni asistencia inteligente.
P: ¿Cómo mejora el Commvault Security Investigation Agent las investigaciones de amenazas?
R: El agente correlaciona los datos de copia de seguridad con las señales procedentes de plataformas de seguridad como CrowdStrike, Netskope y Palo Alto Networks. Esta visión combinada permite a los analistas determinar si las amenazas detectadas en las copias de seguridad también han afectado a los sistemas de producción, lo que aumenta la fiabilidad de las investigaciones.
P: ¿Qué problema resuelve la integración de los datos de copia de seguridad en los flujos de trabajo de seguridad?
R: Los entornos de copia de seguridad suelen contener pruebas cruciales de los ataques, pero históricamente han estado aislados de las herramientas de seguridad. La integración de estos datos permite a los equipos analizar las amenazas de forma integral, descubrir riesgos ocultos y tomar decisiones de Recovery más fundamentadas.
P: ¿Cómo pueden las organizaciones empezar a utilizar el Commvault Security Investigation Agent?
R: Las organizaciones deben instalar y configurar el conector Commvault Cloud en Microsoft Sentinel. Una vez configurado, se puede acceder al agente a través de Microsoft Security Copilot para llevar a cabo investigaciones con solo indicar un nombre de host.
P: ¿Cómo se perfila el futuro de los agentes de IA en la ciberresiliencia?
R: El futuro apunta hacia múltiples agentes especializados que ayuden a gestionar las investigaciones, la planificación de la Recovery y las operaciones de restauración. Estos agentes contribuirán a romper los silos, acelerar la respuesta y permitir operaciones de seguridad más resilientes en todo el entorno.Ritu Singh es director sénior de producto y Rich Vorwaller es director de Gestión de Productos en Commvault.
Blogs relacionados
Explicación de MCP 2.0: cómo proteger a los agentes de IA antes de que se protejan a sí mismos
Por qué la IA está echando por tierra tu estrategia de resiliencia (y qué hacer al respecto)
Cómo mantener la resiliencia frente a los ataques de acceso lateral