Points clés à retenir
- La sécurité doit évoluer à la manière de l’agent Smith : dans « Matrix », l’agent Smith s’est multiplié à une vitesse fulgurante pour submerger Neo. Les équipes de sécurité sont aujourd’hui confrontées à un défi similaire, car les menaces et les signaux se multiplient plus vite que les capacités des analystes. Les agents de sécurité basés sur l’IA aident les équipes à intensifier leurs enquêtes sans avoir à augmenter leurs effectifs.
- La corrélation des signaux renforce la fiabilité des enquêtes : Commvault Security Investigation Agent établit une corrélation entre les informations issues des sauvegardes et les signaux de sécurité provenant de plateformes telles que Netskope, CrowdStrike et Palo Alto Networks afin de déterminer si les menaces détectées dans les données de sauvegarde ont également affecté les systèmes de production.
- La cyber-résilience sera désormais axée sur les agents : l’agent d’investigation de sécurité Commvault constitue la première étape vers un avenir où des agents d’IA spécialisés aideront les équipes de sécurité dans leurs enquêtes, leurs décisions de Recovery et l’accélération des processus de restauration.
Introduction
Dans *Matrix*, il y a un moment qui semble étonnamment d’actualité au regard du paysage technologique actuel. L’agent Smith découvre qu’il peut se dupliquer. Un seul devient plusieurs, et soudain, Neo se retrouve encerclé par une armée d’agents identiques agissant simultanément.
À bien des égards, cette scène reflète le monde dans lequel nous entrons aujourd’hui avec l’IA agentique. Dans tous les secteurs, et en particulier dans celui de la cybersécurité, nous assistons à l’émergence d’agents IA spécialisés capables de fonctionner de manière autonome, de se multiplier rapidement et d’assister les humains d’une manière qui était auparavant impossible. Mais contrairement à la prise de pouvoir implacable de l’agent Smith, l’objectif de ces agents n’est pas la domination. C’est la défense.
Évoluer tout en brisant les cloisonnements
Les opérations de sécurité sont aujourd’hui confrontées à un problème fondamental d’évolutivité. Le nombre de systèmes, de signaux et d’outils de sécurité ne cesse d’augmenter, mais pas celui des analystes.
Les entreprises collectent désormais des données télémétriques provenant de plateformes de sécurité des terminaux, de défenses réseau, d’outils de surveillance du cloud et de systèmes de protection des identités. Chacun de ces outils génère ses propres alertes et tableaux de bord, fonctionnant souvent de manière isolée les uns des autres. Il en résulte une quantité écrasante de données réparties dans des silos déconnectés les uns des autres.
Il est tentant de penser que la solution consiste simplement à embaucher davantage d’analystes, mais quiconque a déjà dirigé de grandes équipes sait que l’augmentation des effectifs s’accompagne de défis spécifiques. À mesure que les équipes s’agrandissent, la communication se complexifie, la coordination ralentit et l’efficacité des enquêtes diminue souvent.
Ce dont les équipes de sécurité ont réellement besoin, ce n’est pas seulement davantage de personnel, mais davantage d’intelligence et d’automatisation pour aider les analystes à agir plus rapidement et à avoir une vue d’ensemble.
L’un des silos les plus tenaces dans les opérations de sécurité est la séparation entre les systèmes de sauvegarde et les outils de sécurité. Traditionnellement, les équipes de sécurité surveillent les environnements de production à l’aide de leurs outils de gestion des informations et des événements de sécurité, tandis que les environnements de sauvegarde sont gérés depuis une console distincte.
Les données de sauvegarde ne sont souvent examinées qu’après la survenue d’un incident, alors que les organisations sont déjà en plein mode de Recovery. Or, les attaquants ciblent de plus en plus les systèmes de sauvegarde précisément parce qu’ils savent qu’ils sont essentiels à la Recovery.
Les auteurs de ransomware chiffrent fréquemment les systèmes de production, tentent de corrompre les sauvegardes ou laissent des artefacts malveillants cachés au sein des ensembles de données protégés. Cela signifie que les environnements de sauvegarde contiennent souvent des preuves précieuses d’une attaque, mais que ces renseignements ont toujours été difficiles d’accès pour les équipes de sécurité, qui peinent à les mettre en corrélation avec d’autres signaux.
Le nouvel agent chargé des enquêtes de sécurité
Nouvelle intégration de Commvault avec Microsoft Sentinel et Microsoft Security Copilotest conçu pour combler cette lacune. Grâce à cette intégration, les événements Commvault Cloud peuvent être transmis en continu directement vers le Sentinel Data Lake, ce qui permet de regrouper les données télémétriques de sauvegarde au sein du même environnement analytique que les signaux de sécurité provenant des terminaux, du réseau et du cloud.
Au lieu d’être isolées, les activités de sauvegarde peuvent désormais être analysées au sein de l’écosystème de sécurité global. Mais la véritable force de cette intégration réside dans l’introduction du Commvault Security Investigation Agent.
Le Security Investigation Agent aide les analystes à enquêter sur les menaces potentielles en établissant des corrélations entre les signaux détectés dans les environnements de sauvegarde et ceux provenant d’autres plateformes de sécurité. Lorsqu’un analyste fournit le nom d’hôte d’un serveur, l’agent recueille les événements de sécurité générés par Commvault Threat Scan et Risk Analysis, notamment les anomalies de sauvegarde, les événements de chiffrement pouvant indiquer une activité de ransomware, les logiciels malveillants détectés au sein des ensembles de données protégés, ainsi que les sauvegardes contenant des données sensibles.
L’agent établit ensuite une corrélation entre ces événements et les données télémétriques provenant d’autres outils de sécurité sur lesquels les entreprises s’appuient déjà, tels que Netskope, CrowdStrike et Palo Alto Networks. En analysant conjointement l’activité sur l’ensemble de ces plateformes, l’agent permet de déterminer si les comportements suspects identifiés dans les données de sauvegarde apparaissent également dans les environnements de production.
Comment trouver un agent ?
Commençons par vous expliquer comment vous pouvez vous lancer avec notre premier agent dédié aux enquêtes de sécurité. Nous vous présenterons ensuite comment nous comptons créer rapidement de nouveaux agents — à l’image de l’agent Smith — afin que les clients puissent prendre en main les enquêtes, les décisions de Recovery et les opérations de restauration, offrant ainsi aux équipes de sécurité et d’exploitation les informations dont elles ont besoin pour réagir plus rapidement et assurer la reprise en toute confiance.
Configurer le connecteur
Avant de pouvoir activer l’agent Commvault Security Investigation Agent, vous devrez installer et configurer le connecteur Commvault Cloud.
- Installation : les instructions relatives à l’installation de la solution Commvault Cloud, ainsi que les autorisations et les conditions préalables, se trouvent, cliquez ici.
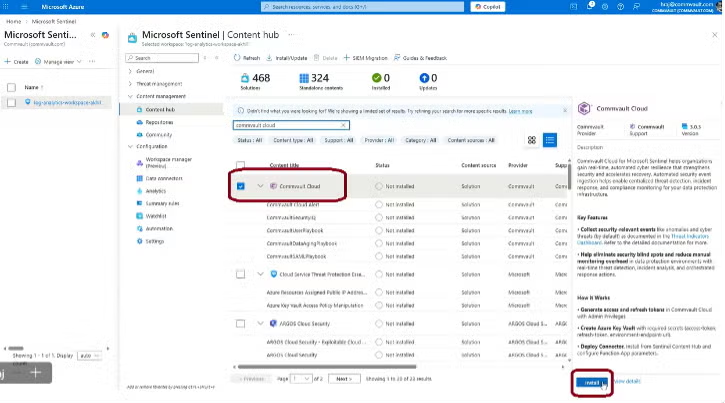 Capture d’écran : détails d’installation du Commvault Cloud Data Connector dans le Content Hub de Microsoft Sentinel.
- Configuration : une fois l’installation terminée, les détails de configuration sont les suivants :, cliquez ici.
 Utiliser Commvault Security Investigation Agent
Une fois le connecteur Commvault Cloud installé, vous pourrez utiliser le nouvel agent d’investigation de sécurité.
- Aller àhttps://securitycopilot.microsoft.com/agents.
- Recherchez « Commvault Security Investigation Agent ».
- Cliquez sur « Configurer » l’agent.
- Cliquez sur « Aller à l’agent ».
- Cliquez sur « Exécuter » => « Une seule fois ».
- Indiquez le « Nom d’hôte » de l’hôte pour lequel vous souhaitez obtenir de l’aide, puis cliquez sur « Envoyer ».
- Remarque : le nom d’hôte correspond au nom du serveur sur lequel nous souhaitons surveiller les événements liés à Commvault et à ses partenaires, tels que Netskope, CrowdStrike et Palo Alto.
- L’agent s’exécutera et vous obtiendrez en retour une analyse détaillée ainsi que des recommandations.
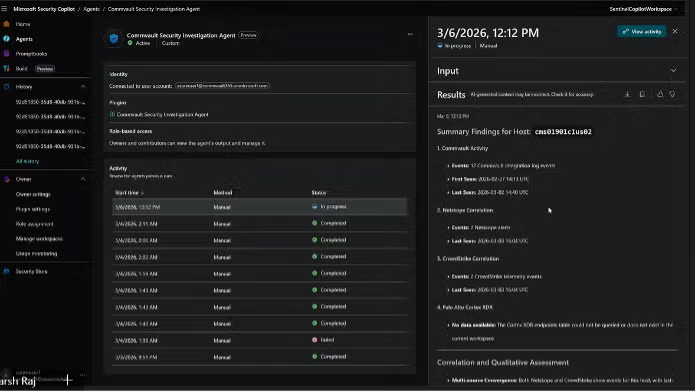 Capture d’écran : analyse détaillée de l’agent Commvault Security Investigation Agent exécuté sur un hôte faisant l’objet d’une enquête.
Conclusion
Le film « Matrix » a peut-être dramatisé l’idée de la multiplication des agents, mais il a su saisir une vérité importante concernant l’échelle. Lorsque l’agent Smith s’est multiplié, la dynamique du combat a complètement changé.
La cybersécurité connaît actuellement une évolution similaire. Les attaquants recourent de plus en plus à l’automatisation et à l’IA pour étendre la portée de leurs opérations. Le seul moyen pour les défenseurs de suivre le rythme consiste à étendre leurs propres capacités grâce à des systèmes intelligents qui viennent compléter l’expertise humaine.
Grâce à l’intégration entre Commvault, Microsoft Sentinel et Microsoft Security Copilot — ainsi qu’au lancement du Commvault Security Investigation Agent —, nous commençons à entrevoir à quoi ressemblera cet avenir. C’est un monde où les opérations de sécurité ne sont plus limitées par des silos, où les enquêtes avancent plus rapidement et où des agents basés sur l’IA travaillent aux côtés des analystes pour renforcer la cyber-résilience dans l’ensemble de l’environnement.
Au cours de l’année à venir, Commvault prévoit de lancer de nouveaux agents — à l’image de l’agent Smith qui se multiplie dans *Matrix* — capables d’aider les équipes de sécurité à exécuter Commvault Threat Scan, à mettre en place des environnements « Cleanroom » permettant aux analystes du SOC d’enquêter en toute sécurité sur les incidents, et à accélérer la restauration en identifiant les données les plus sûres à restaurer.
Nous sommes également ravis de collaborer avec Microsoft pour permettre à nos clients d’utiliser Microsoft Foundry afin de créer et d’étendre leurs propres agents, ce qui leur permettra d’adapter l’automatisation et les enquêtes à leurs environnements spécifiques.
En combinant les capacités approfondies de cyber-résilience de Commvault avec l’IA et l’écosystème de sécurité de Microsoft, nous aidons les organisations à se diriger vers un avenir où des agents intelligents aideront les analystes à mener leurs enquêtes plus rapidement, à briser les silos et à renforcer la résilience dans l’ensemble de leur environnement.
FAQ
Q : Que sont les agents IA dans les opérations de sécurité (SecOps/ResOps) ?
R : Les agents IA sont des outils spécialisés et autonomes qui assistent les équipes de sécurité en analysant les données, en établissant des corrélations entre les signaux et en facilitant les enquêtes. Ils travaillent aux côtés des analystes humains pour accélérer la prise de décision et améliorer les temps de réponse dans des environnements complexes.
Q : Pourquoi la mise à l’échelle des opérations de sécurité représente-t-elle un tel défi aujourd’hui ?
R : Les équipes de sécurité sont confrontées à une explosion d’alertes et de données provenant de multiples outils, tandis que les effectifs d’analystes n’augmentent que lentement. Ce déséquilibre crée des goulots d’étranglement, rendant difficile l’investigation efficace des menaces sans automatisation ni assistance intelligente.
Q : Comment l’agent d’investigation de sécurité Commvault améliore-t-il les enquêtes sur les menaces ?
R : L’agent établit des corrélations entre les données de sauvegarde et les signaux provenant de plateformes de sécurité telles que CrowdStrike, Netskope et Palo Alto Networks. Cette vue d’ensemble permet aux analystes de déterminer si les menaces détectées dans les sauvegardes ont également affecté les systèmes de production, ce qui renforce la fiabilité des enquêtes.
Q : Quel problème l’intégration des données de sauvegarde dans les workflows de sécurité permet-elle de résoudre ?
R : Les environnements de sauvegarde contiennent souvent des preuves cruciales d’attaques, mais ont toujours été isolés des outils de sécurité. L’intégration de ces données permet aux équipes d’analyser les menaces de manière globale, de mettre au jour des risques cachés et de prendre des décisions de Recovery plus éclairées.
Q : Comment les entreprises peuvent-elles commencer à utiliser l’agent d’investigation de sécurité Commvault ?
R : Les entreprises doivent installer et configurer le connecteur Commvault Cloud au sein de Microsoft Sentinel. Une fois configuré, l’agent est accessible via Microsoft Security Copilot pour mener des enquêtes en indiquant simplement un nom d’hôte.
Q : À quoi ressemble l’avenir des agents IA en matière de cyber-résilience ?
R : L’avenir s’annonce marqué par la présence de multiples agents spécialisés qui faciliteront la gestion des enquêtes, la planification de la reprise et les opérations de restauration. Ces agents contribueront à briser les cloisonnements, à accélérer les interventions et à renforcer la résilience des opérations de sécurité dans l’ensemble de l’environnement.Ritu Singh est chef de produit senior et Rich Vorwaller est directeur de la gestion des produits chez Commvault.
Blogs connexes
MCP 2.0 expliqué : sécuriser les agents d’IA avant qu’ils ne se sécurisent eux-mêmes
Pourquoi l’IA compromet votre stratégie de résilience (et comment y remédier)
Rester résilient face aux attaques par accès latéral
Êtes-vous prêt à faire face aux boucles de fuite de données ?
Tendances en matière de ransomware pour 2026 : IA, résilience et MTCR


