Skip to content

Dado que el ransomware y otras amenazas cibernéticas acaparan los titulares en todo el mundo, la versión 11.26 de Commvault incluye numerosas mejoras de seguridad en nuestra plataforma de gestión inteligente de datos, líder en su categoría, que ayudan a reforzar la infraestructura frente a los ataques y a mejorar la capacidad de recuperación. Y dado que la multicloud es la tendencia dominante, hemos facilitado el aprovechamiento al máximo de los principales proveedores de nube para lograr la máxima flexibilidad y rentabilidad. Disponible de forma generalizada a partir del 15 de febrero de 2022, a continuación se incluye una lista parcial de las nuevas características que cumplen con nuestro compromiso continuo de ofrecer una plataforma preparada para el futuro que proteja, gestione y recupere sus datos y cargas de trabajo. 

La protección de datos consiste en proteger sus datos y cargas de trabajo, y en garantizar una rápida capacidad de recuperación… ya sea en instalaciones propias, en entornos híbridos, en la nube e incluso en múltiples nubes. Las mejoras incluyen:
  • Aprovechar al máximo las API nativas de la nube, como la escritura directa en Amazon Elastic Block Store (EBS) y las instantáneas incrementales de Changed Block Tracking (CBT) de Azure Stack, ayuda a aumentar el rendimiento y a reducir la dependencia de los nodos de acceso a la nube.
  • Ampliación de la gestión de la recuperación ante desastres de Commvault® para incluir el almacenamiento de objetos y los sistemas de archivos de big data, como Hadoop
  • Proteger y conservar el etiquetado de metadatos en la nube de las cargas de trabajo para simplificar la conversión y la migración entre Microsoft Azure y Amazon Web Services (AWS)

La seguridad de los datos consiste en reforzar las defensas para detectar, prevenir y recuperarse de los ataques de ransomware y otras violaciones de datos. Las mejoras incluyen:

  • El uso de tokens de seguridad basados en hardware, como los que ofrecen YubiKey y el Departamento de Defensa de EE. UU., junto con la compatibilidad con las tarjetas de acceso común, contribuye a reforzar tu nivel de seguridad.
  • Aprovechando métodos de autenticación en la nube de alta seguridad, como el Sistema de gestión de claves de AWS (KMS) y Azure Key Vault

El cumplimiento normativo y la gobernanza de los datos consisten en proporcionar nuevas herramientas para gestionar el acceso a los datos y garantizar el cumplimiento de un marco normativo en constante evolución. Entre las mejoras se incluyen:

  • Permitir el uso de clasificadores externos, como Azure Form Recognizer, para simplificar la gestión de datos
  • Potenciar la eficiencia operativa mediante la migración y el aprovechamiento de los índices existentes en las soluciones de gobernanza de datos y de eDiscovery 

La transformación de datos permite trasladar datos sin problemas entre entornos dispares con el fin de modernizar las aplicaciones, además de facilitar la implementación de nuevas cargas de trabajo y procesos. Las mejoras incluyen:

  • Aceleración de la recuperación ante desastres entre regiones en la nube de AWS mediante el uso de las API de escritura directa de Amazon EBS
  • Permitir a los proveedores de servicios ofrecer fácilmente a sus clientes la solución «Recuperación ante desastres como servicio» (DRaaS) de Commvault®.

Data Insights aplica la inteligencia artificial (IA) y el aprendizaje automático (ML) a tus datos para ayudarte a reducir costes y mejorar la eficiencia operativa. Las mejoras incluyen:

  • Un motor de extracción de entidades mejorado reduce los requisitos de memoria y aumenta el rendimiento de las operaciones de eDiscovery y cumplimiento normativo. 
  • Aprovechamiento de los conocimientos extraídos de los datos mediante el aprendizaje automático en el marco de la gobernanza de datos para calcular las evaluaciones de riesgo de los datos sensibles e identificar anomalías en el comportamiento de los usuarios.

A continuación, te ofrecemos un análisis más detallado de algunas características adicionales que merecen la pena destacar:

Protección de datos

  • Recovery for Amazon EC2 using direct API access to EBS. Commvault® Disaster Recovery uses direct API access to Amazon Elastic Block Store (EBS) when performing instances replications for Amazon EC2. This eliminates the need to create and connect volumes to a cloud access node in the destination region. La replicación periódica, impulsada por las API directas de EBS, permite restaurar instancias completas de Amazon EC2 y restaurar volúmenes adjuntos tanto dentro de la misma región como entre varias regiones, optimizando las velocidades de rendimiento para una mayor eficiencia.
  • Solución MetroCluster y replicación para el motor de instantáneas TimeFinder SnapVX (SYMCLI) de Dell EMC. SnapVX de Dell EMC permite gestionar copias coherentes en un momento determinado para grupos de almacenamiento con una única operación. Ahora es posible crear instantáneas de TimeFinder SnapVX en matrices PowerMax/VMAX3/VMAX en configuraciones independientes, de clúster metropolitano y de replicación utilizando el motor TimeFinder SnapVX (SYMCLI).
  • Reanudación de copias de seguridad NDMP multihilo en servidores de archivos Isilon. Cuando fallan las copias de seguridad multihilo en servidores de archivos Dell EMC Isilon/PowerScale OneFS, el software de Commvault puede completar rápidamente dichas copias de seguridad multihilo. Durante la tarea de copia de seguridad inicial, el software OneFS crea puntos de control que Commvault utiliza para reanudar automáticamente la copia de seguridad fallida.

Seguridad de los datos 

  • Uso de una llave de seguridad para la autenticación de dos factores sin contraseña. Los usuarios ya pueden utilizar llaves de seguridad de hardware compatibles con FIDO2 (protocolo de autenticación de dos factores Fast Identity Online), como la YubiKey de Yubico, como método de autenticación multifactorial para iniciar sesión en redes locales y en Active Directory. La autenticación de dos factores Fast Identity Online 2 (FIDO2) permite al usuario iniciar sesión sin tener que introducir una contraseña. Una vez habilitada la autenticación de dos factores en Commvault, los usuarios pueden utilizar la herramienta de generación de PIN o configurar su llave de seguridad de hardware como método principal de autenticación multifactorial. Si se ha configurado el lenguaje de marcado de aserción de seguridad (SAML) a través del proveedor de autenticación, también se puede utilizar YubiKey para los inicios de sesión basados en SAML.
  • Autenticación mediante la Tarjeta de Acceso Común (CAC). La autenticación mediante CAC ya es compatible para iniciar sesión tanto en Commvault Command Center™ como en la consola Java. La autenticación mediante CAC cumple con las directrices de seguridad del Departamento de Defensa de EE. UU., y los usuarios ya pueden utilizar su tarjeta para autenticarse sin necesidad de contraseña.

Transformación de datos 

  • La catalogación de instantáneas en una matriz de almacenamiento NetApp utiliza SnapDiff v3. En las matrices de almacenamiento NetApp que cuentan con el software de gestión de datos empresariales ONTAP (a partir de la versión 9.8), se utiliza SnapDiff v3 para catalogar las instantáneas. SnapDiff es un motor interno de ONTAP que identifica rápidamente las diferencias entre los archivos y directorios de dos copias de instantáneas, con el fin de optimizar su gestión.
  • Implementación de un nodo de acceso de VMware o un FREL para Linux. Ahora puedes implementar un nodo de acceso de VMware para Linux o un VMware File Recovery Enabler (FREL) directamente desde el Commvault Command Center™. Puedes añadir un nodo de acceso de VMware para Linux a un hipervisor y utilizarlo tanto para operaciones de copia de seguridad como de restauración. Al iniciar la implementación de un FREL, el software de Commvault utiliza su plantilla Open Virtual Appliance (OVA) para crear una máquina virtual que contiene el FREL. A continuación, puede utilizar el FREL para examinar los datos de una máquina virtual (VM) a partir de una copia de seguridad de una máquina virtual Linux de origen. Esto simplifica las operaciones de copia de seguridad y restauración.
  • Uso de Oracle Linux como nodo de acceso de VMware o FREL para Linux. Ahora puedes utilizar un equipo con Oracle Linux 8 para crear un nodo de acceso de VMware o un FREL directamente desde Commvault Command Center™. Esto simplifica las operaciones de copia de seguridad y restauración.
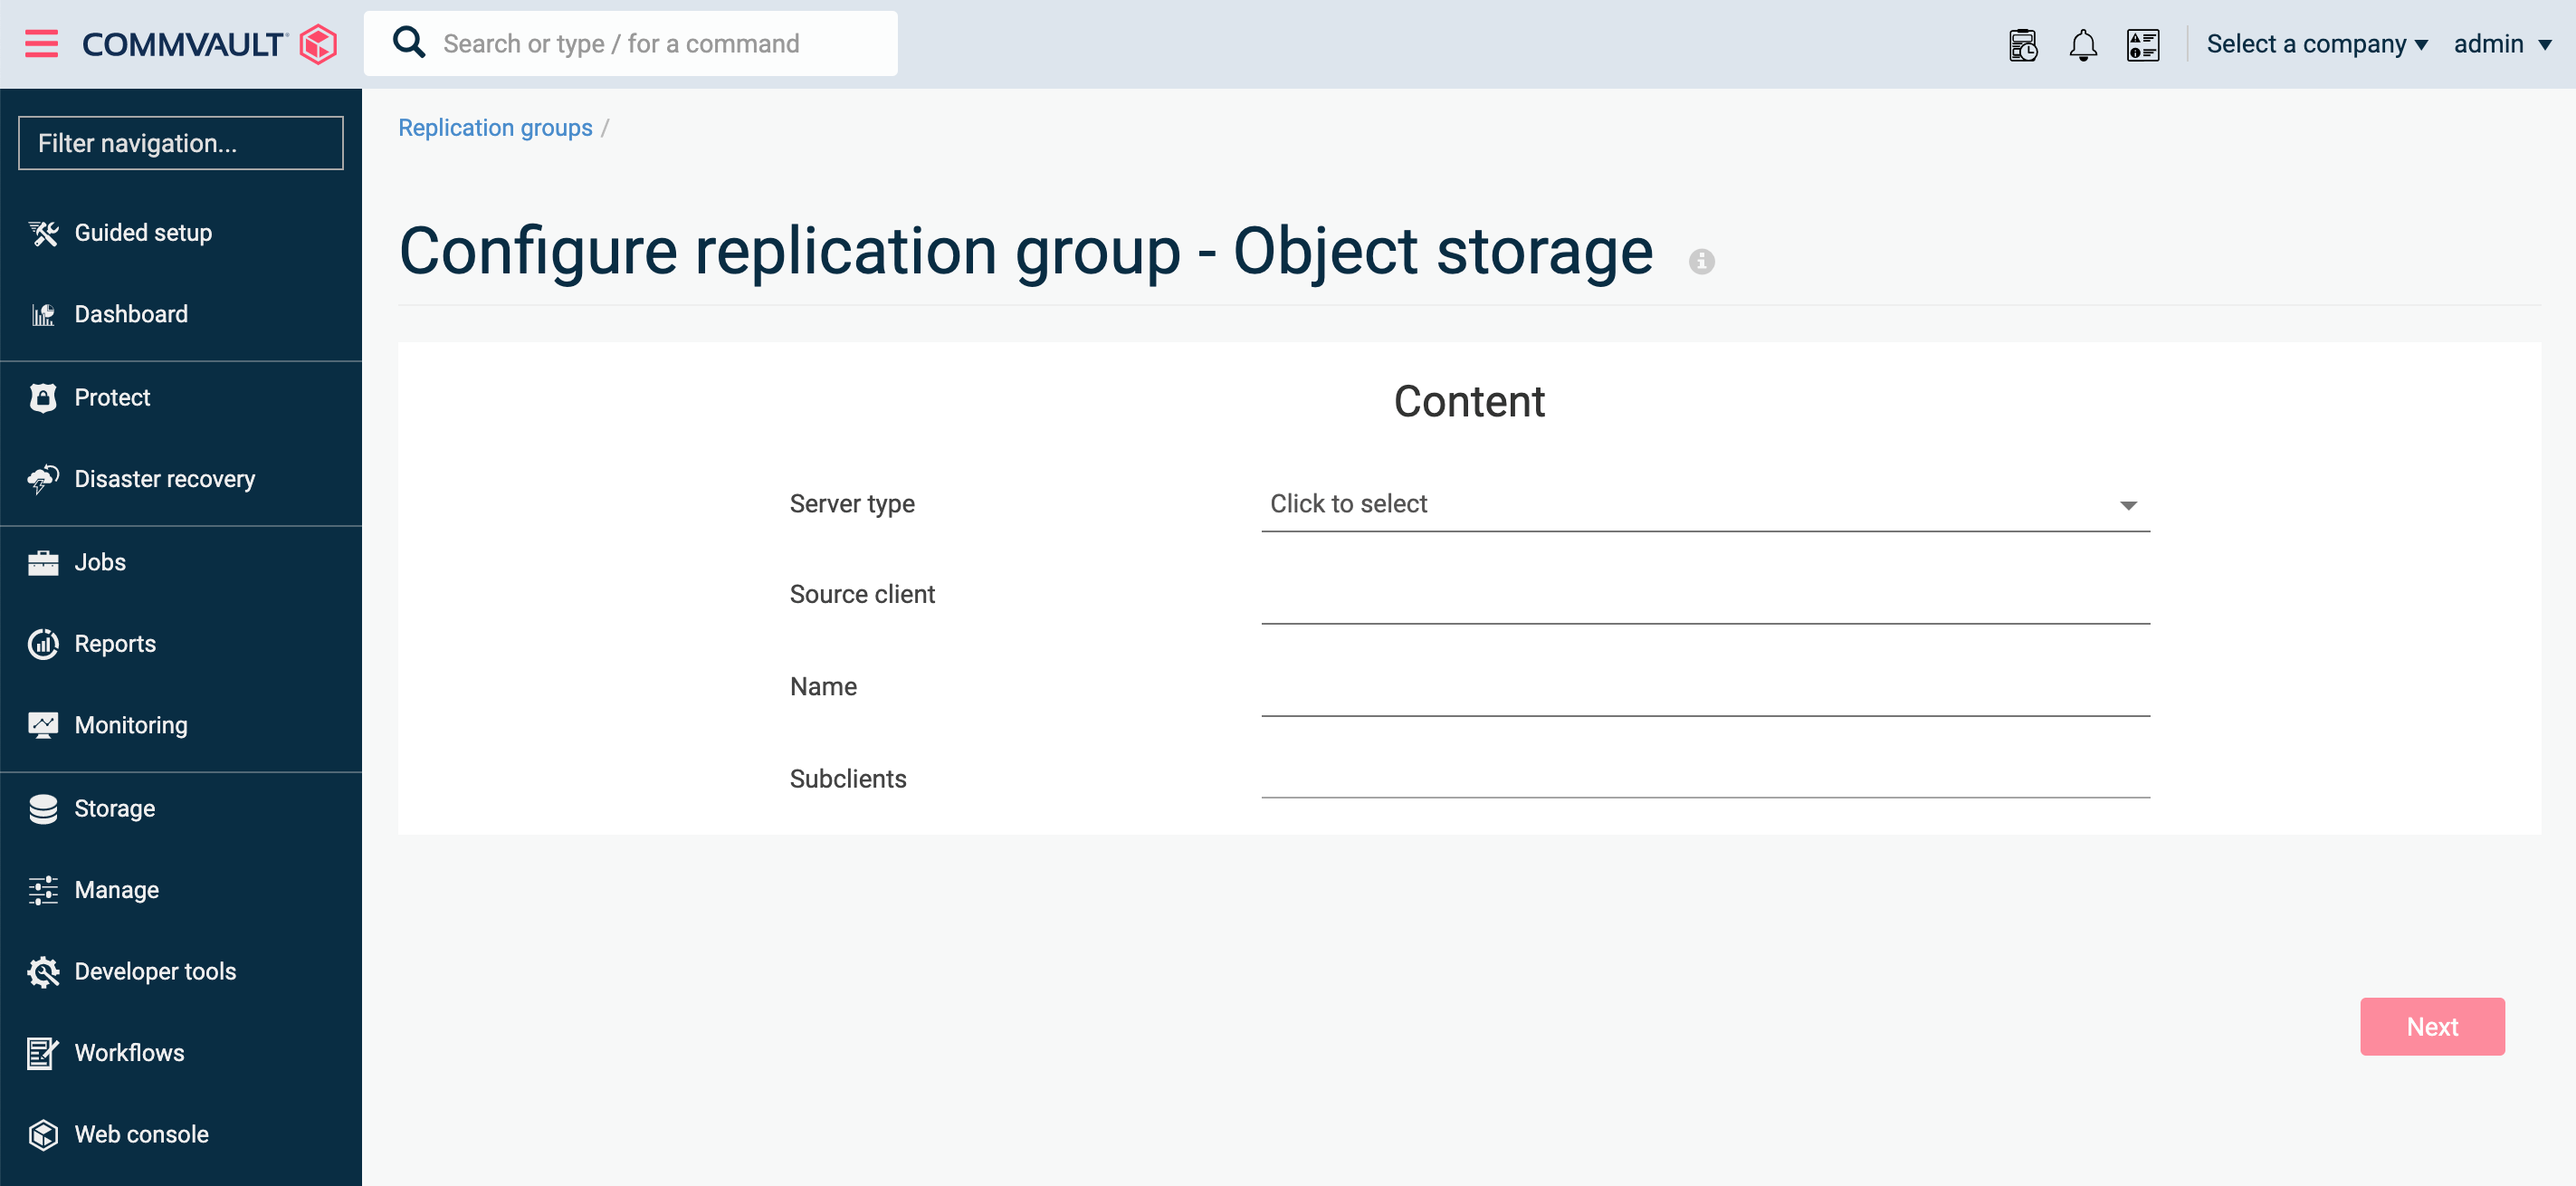
  • Nueva herramienta de configuración para el almacenamiento de objetos y la replicación de big data. Ahora puedes configurar la replicación para el almacenamiento de objetos y los destinos de big data mediante una herramienta que simplifica y agiliza todo el proceso. La herramienta de configuración te guía a lo largo del proceso de configuración tanto de los sitios de origen como de los de destino para la recuperación ante desastres, ayudándote a gestionar el almacenamiento, los ajustes de red, el transporte de datos y las copias secundarias.

Análisis de datos

  • Añadir fuentes de datos de forma masiva para optimizar el almacenamiento de archivos. Ahora puedes añadir fuentes de datos de servidores de archivos de forma masiva para el análisis de datos mediante File Storage Optimization. Puedes especificar y añadir fuentes de datos de forma individual desde Commvault Command Center™, o bien especificar y añadir fuentes de datos de forma masiva a través de un archivo CSV. 
  • Mejora en la gestión de recursos al analizar datos confidenciales en Microsoft Exchange. Ahora es posible utilizar el mismo servidor de indexación al indexar el contenido de las fuentes de datos de Exchange, tanto en el marco de la gestión de datos confidenciales como durante una operación de copia de seguridad. La reutilización del servidor de indexación reduce los costes de hardware y aumenta la eficiencia operativa.

Mientras Commvault celebra más de 25 años de éxitos e innovación en la gestión de datos, ayudando a empresas de todos los tamaños a proteger y gestionar sus datos, nuestro ritmo constante de lanzamiento de nuevas Features demuestra nuestro compromiso con la innovación. Esta innovación es la que permite a nuestros clientes satisfacer sus necesidades, en constante cambio, de protección y Recovery de datos gracias a la evolución continua de nuestra Plataforma de Gestión Inteligente de Datos: un conjunto de herramientas que ayuda a las organizaciones a gestionar los datos empresariales y a acelerar el crecimiento del negocio. Estas mejoras continuas suponen un potente incentivo para que los clientes mantengan actualizadas sus implementaciones de Commvault.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El ransomware, junto con el malware, los fallos graves de los servidores e incluso un simple error humano, es solo una de las muchas amenazas potenciales que pueden poner en peligro la integridad de los datos de tu organización en cualquier momento. Cualquiera de estas amenazas puede provocar rápidamente un efecto dominó, lo que se traduce en costosos tiempos de inactividad y trastornos que afectan a todo, desde los procesos internos hasta los usuarios finales.

Y aunque estas amenazas difieren en cuanto a su origen y alcance, todas ellas pueden paralizar tu organización y acarrear consecuencias duraderas si no estás preparado para recuperarte rápidamente y restaurar los datos perdidos o comprometidos. Aquí es donde entra en juego el plan de recuperación ante desastres.

¿Qué es un plan de recuperación ante desastres?

Un plan de recuperación ante desastres es un componente fundamental de un plan de continuidad del negocio y se centra en objetivos como la restauración de datos y cargas de trabajo cruciales, al tiempo que minimiza el tiempo de inactividad causado por un desastre. En el entorno empresarial actual, centrado en los datos, estos suelen ser los primeros pasos para mantener la continuidad del negocio.

¿Cómo puede un plan de recuperación ante desastres proteger contra los efectos de los ataques de ransomware?

Los ataques de ransomware llevan años aumentando y no dan señales de remitir.

Cuando se produce un ataque de ransomware, la red de una organización se ve infectada con malware que puede causar estragos en la infraestructura de red y poner en peligro los datos esenciales. El objetivo del ataque es inutilizar los procesos de la organización y alterar la continuidad del negocio. El autor exige el pago de un rescate para (supuestamente) revertir los efectos y devolver los datos robados o inutilizados, lo que permite a la organización reanudar sus operaciones una vez recibido el pago.

Como puedes imaginar, los costes derivados de esta situación pueden ser muy variados, desde el propio pago del rescate hasta la realización de análisis forenses informáticos. Y todo ello sin contar la pérdida de datos y los costes derivados del tiempo de inactividad.

Sí, tu organización puede (y debe) tomar medidas para protegerse de que se produzcan incidentes como los ataques de ransomware, pero, como hemos visto en los últimos años, eso simplemente no es suficiente. De hecho, contar con un plan sólido de Recovery ante desastres puede ser más importante que limitarse a adoptar medidas para protegerse de dichos incidentes.

Por lo tanto, aunque un plan de recuperación ante desastres no puede evitar una amenaza maliciosa como un ataque de ransomware —ni ningún otro tipo de desastre, por cierto—, sí puede proteger a tu organización de los daños duraderos derivados de la pérdida de datos y el tiempo de inactividad.

Cómo encaja la copia de seguridad en la nube con la recuperación ante desastres

Dado que los datos son ahora el núcleo de las operaciones de cualquier organización, el objetivo principal de un plan de recuperación ante desastres es recuperar y restaurar los datos. Si bien antes las copias de seguridad de los datos se realizaban principalmente con hardware local, las copias de seguridad en la nube se han convertido en el método más eficiente y completo para crear y almacenar automáticamente copias de seguridad de todos los datos en la nube. Estas copias de seguridad, que se actualizan constantemente, están siempre listas en caso de que sea necesaria una restauración de datos. Si eso ocurre, la plataforma de copias de seguridad en la nube puede iniciar al instante un proceso de Recovery que restaure la copia más reciente de los datos, garantizando así la continuidad del negocio.

Sin embargo, no todas las soluciones de copia de seguridad en la nube incluyen todas las funciones necesarias para garantizar una recuperación rápida y completa ante un ataque selectivo, como el ransomware.

Las posibles limitaciones de algunas copias de seguridad en la nube suponen un riesgo de pérdida de datos y de interrupción del servicio

Crear y almacenar copias de seguridad de los datos ya no es suficiente para protegerlos frente al fuerte aumento y la eficacia de los ataques de ransomware: las propias copias de seguridad también corren el riesgo de ser robadas o comprometidas. Si un ataque de ransomware logra afectar tanto a tus datos principales como a los de seguridad, simplemente no hay nada que puedas hacer.

También conviene señalar que el proceso de restauración puede llevar mucho tiempo si tu solución de copia de seguridad en la nube solo permite restaurar instancias completas de datos, en lugar de dar prioridad a los datos y las cargas de trabajo críticos para el negocio que son necesarios para mantener las operaciones en marcha. Si el tiempo de restauración supera tu objetivo de punto de recuperación (RPO) y tu objetivo de tiempo de recuperación (RTO), corres el riesgo de sufrir una pérdida permanente de datos y un costoso tiempo de inactividad en la infraestructura vital.

Si de verdad quieres una forma de proteger tus datos de copia de seguridad y garantizar un tiempo de recuperación rápido, necesitas una solución de copia de seguridad en la nube que permita:

  1. Almacenar los datos de copia de seguridad en un entorno seguro, separado de los datos principales.
  2. Ofrecer una forma de dar prioridad a los datos y las cargas de trabajo críticos para la misión durante Recovery.

Optimiza tu plan de recuperación ante desastres con la mejor solución de copias de seguridad en la nube del sector

El éxito y la rapidez de la recuperación ante desastres dependen, en última instancia, de las herramientas que se utilicen. La solución de copia de seguridad como servicio en la nube de Clumio, nativa de la nube y líder en el sector, permite a las organizaciones de cualquier tamaño realizar copias de seguridad de sus datos y cargas de trabajo de forma segura en la nube, desde donde se pueden recuperar y restaurar rápidamente en caso de que se produzca un desastre, ya sea a causa de un ransomware o de cualquier otra causa.

Clumio lo consigue almacenando primero las copias de seguridad en un entorno seguro, cifrado y aislado físicamente, fuera de la infraestructura de datos principal de la organización. Las funciones de recuperación rápida de Clumio permiten identificar y restaurar rápidamente los datos y las aplicaciones críticos para la misión que son necesarios para mantener la continuidad del negocio.

No pongas en riesgo tus datos vitales ante amenazas catastróficas como el ransomware. Descubre de primera mano por qué Clumio es el líder en innovación del sector en copias de seguridad en la nube y Recovery rápido ante desastres: solicita una demostración hoy mismo. Te mostraremos cómo tu empresa puede volver a estar operativa en

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nota del editor: Esta entrada se publicó originalmente en febrero de 2022. Desde entonces, la tecnología de engaño de TrapX se ha integrado en nuestra plataforma de seguridad y resiliencia de datos, lo que ha mejorado la forma en que ayudamos a los clientes a proteger, defenderse y recuperarse de las amenazas. Obtén más información sobre la detección de amenazas con Threatwise.


Como ya hemos comentado anteriormente, queremos que nuestros clientes estén tranquilos sabiendo que protegemos sus datos y que innovamos constantemente para ser un socio activo en su lucha contra las ciberamenazas. Hoy nos complace enormemente dar la bienvenida a TrapX, una empresa de ciberseguridad con sede en Israel, a la familia Commvault, lo que acelerará nuestro proceso de innovación en materia de seguridad de datos. TrapX es pionera y líder en tecnología de engaño y ha ayudado a empresas de todos los tamaños de todo el mundo a neutralizar la amenaza de ataques de ransomware potencialmente devastadores. Gracias a su tecnología de vanguardia y a su enorme escala, TrapX detecta con precisión incluso los ataques de día cero más sigilosos que eluden la tecnología de detección convencional y burlan los controles de seguridad.    

El engaño cibernético se ha convertido en una pieza fundamental de las estrategias de ciberseguridad por capas, ya que ofrece herramientas sofisticadas que detectan y desvían los ataques antes de que causen daños. Creemos que esta nueva adquisición diferenciará a Commvault como el único proveedor de nuestro sector que ofrece a los clientes capacidades de gestión activa de datos integradas con sus inversiones en seguridad. 

Ya sea ayudando a un hospital de Massachusetts a detectar de inmediato el virus Wannacry en un analizador de gases en sangre; detectando un ransomware en un controlador de presión que podría haber provocado un fallo peligroso en una empresa manufacturera; o ayudando de forma constante a los clientes a proteger sus redes frente a contratistas que incumplen las políticas de seguridad fundamentales, TrapX permite a clientes de todos los sectores mantener sus negocios en funcionamiento de forma segura. 

Los ataques de gran alcance, como los que vemos cada vez con más frecuencia en los titulares de las noticias, están obligando a las empresas a cambiar su forma de pensar. Los departamentos de TI, seguridad, DevOps e incluso operaciones deben colaborar para anticiparse a los riesgos y minimizarlos, y hoy en día no hay ningún proveedor que ofrezca la gama adecuada de capacidades en un momento en el que es necesario replantearse los enfoques convencionales de seguridad. Para avanzar en la transformación digital, las empresas necesitan soluciones inteligentes e innovadoras basadas en la nube que les permitan hacer frente a las amenazas a las que se enfrentan. 

Estamos deseando compartir más información en los próximos meses, a medida que incorporemos esta tecnología a la cartera de Metallic SaaS. Permitiremos a los clientes ampliar sus capacidades de seguridad de datos como nunca antes, en un momento en el que esto es más importante que nunca. 

Qué ha sucedido tras la adquisición de TrapX

Desde que dimos la bienvenida a TrapX a la familia Commvault en 2022, hemos mejorado nuestras ofertas de seguridad y resiliencia de varias maneras:

  • Integración de la tecnología de engaño: las herramientas de engaño cibernético de TrapX se integraron en la plataforma de seguridad de Commvault, lo que proporciona a las organizaciones una detección más temprana de las amenazas y una mayor visibilidad.
  • Respuesta ampliada ante amenazas: Estas capacidades complementan la protección de datos de Commvault, lo que ayuda a los clientes a acelerar la respuesta y reducir el tiempo de permanencia de los ataques cuando estos se producen.
  • Mayor resiliencia cibernética: la adquisición de TrapX sentó las bases para la innovación continua en engaño cibernético, detección de amenazas internas y estrategias de defensa proactivas dentro de nuestra cartera de productos.

Hoy en día, estos avances constituyen una parte fundamental de la misión de Commvault: capacitar a las organizaciones para que protejan, defiendan y recuperen sus datos con confianza.

Descubre más sobre nuestra Commvault Cloud Platform para ver cómo seguimos evolucionando.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nota del editor: Esta entrada se publicó originalmente en enero de 2022. Desde entonces, la tecnología de engaño de TrapX se ha integrado en nuestra plataforma de seguridad y resiliencia de datos, lo que ha mejorado la forma en que ayudamos a los clientes a protegerse, defenderse y recuperarse de las amenazas. Obtén más información sobre la detección de amenazas con Threatwise.


Hace más de una década, Sanjay y yo formábamos parte del equipo directivo que guió a RSA Security a través de una de las filtraciones de datos por parte de un Estado-nación más sonadas de nuestro tiempo, algo que no le desearíamos ni a nuestros peores enemigos. Por desgracia, como hemos visto en los últimos dos años, los ataques de este tipo se han generalizado en forma de ransomware y son más frecuentes, sofisticados y perjudiciales para las empresas que nunca. Y aunque un sistema o servicio de protección de datos bien implementado, con capacidades como el «air-gapping» y controles de seguridad integrados, constituye la última línea de defensa de una empresa, en Commvault sabemos que la detección temprana marca la diferencia entre un susto y un desastre. Por eso me complace anunciar que Commvault ha adquirido TrapX, una empresa especializada en ciberengaño, para mejorar la capacidad de los clientes de Commvault de detectar, defenderse y recuperarse de forma proactiva ante amenazas desconocidas, tal y como se anunció en nuestra conferencia sobre resultados del tercer trimestre del ejercicio fiscal 2022.

Proteger el tesoro más preciado frente a lo conocido y lo desconocido

Los datos son el tesoro más preciado de su empresa, y son precisamente lo que buscan los atacantes. La protección de los datos siempre ha sido fundamental para la continuidad del negocio y el cumplimiento normativo, así como para el control de costes y la productividad. Ahora, el diálogo con nuestros clientes ha pasado de centrarse en las operaciones y la infraestructura de TI a centrarse en la seguridad, con los equipos de TI y de seguridad alineando sus estrategias. Con el vertiginoso aumento de los ciberataques, la inmensa presión para dar soporte a una plantilla que trabaja desde cualquier lugar y la necesidad de desenvolverse en entornos híbridos cada vez más complejos, existe una gran presión para lograr una seguridad integral en todas las capas de la pila tecnológica. Esto requiere un conjunto de servicios de gestión de datos mucho más activo y amplio del que la mayoría de las empresas cuentan actualmente.  

En Commvault y Metallic, sabemos lo fundamental que es adoptar las medidas adecuadas para proteger sus datos. Ya es bastante difícil hacer frente a las amenazas conocidas, pero ¿qué ocurre con aquellas que permanecen ocultas hasta que es demasiado tarde? Los clientes deben detectar y protegerse tanto de las amenazas que ven como de aquellas que pasan desapercibidas. Todos los expertos en seguridad coinciden en que las defensas acabarán siendo vulneradas. Lo que importa es la rapidez con la que se detecte y qué se haga a continuación.

Seguridad de los datos, con un toque de SaaS

El engaño cibernético se ha convertido en una pieza fundamental de las estrategias de ciberseguridad por capas, ya que ofrece herramientas sofisticadas que detectan y desvían los ataques antes de que causen daño. Creemos que esta nueva adquisición diferenciará a Commvault como el único proveedor de nuestro sector que ofrece a los clientes capacidades de gestión activa de datos integradas con sus inversiones en seguridad.

Las nuevas capacidades que estamos integrando en nuestra cartera no son más que el siguiente paso en nuestro enfoque específico en crear y ofrecer servicios diferenciados de seguridad de datos, incluidas nuestras ofertas SaaS de Metallic. Entre ellas se encuentran el servicio de almacenamiento en la nube de Metallic, diseñado para la protección contra el ransomware con aislamiento físico, así como Security IQ, que ayuda a los clientes de Metallic a adelantarse a las amenazas en constante evolución mediante herramientas de seguridad avanzadas y análisis detallados. Además, Metallic ha obtenido la certificación «FedRAMP High In Process — In PMO Review» —la única solución de nuestro sector que cumple los 420 controles de seguridad exigidos—.

Sabemos que las empresas necesitan la gestión simplificada y la reducción de la infraestructura que pueden ofrecer las soluciones SaaS inteligentes. Estamos deseando aprovechar esta nueva tecnología para lanzar al mercado el próximo servicio de seguridad de datos basado en SaaS, que estará disponible a finales de este año. Queremos que nuestros clientes estén tranquilos sabiendo que sus datos están protegidos, más allá de cualquier término de moda como «confianza cero», «inmutabilidad» o garantías de recuperabilidad.

Qué ha ocurrido tras la adquisición de TrapX   

Desde que dimos la bienvenida a TrapX a la familia Commvault en 2022, hemos mejorado nuestras ofertas de seguridad y resiliencia de varias maneras:   

  • Integración de la tecnología de engaño: las herramientas de engaño cibernético de TrapX se integraron en la plataforma de seguridad de Commvault, lo que proporciona a las organizaciones una detección más temprana de las amenazas y una mayor visibilidad.   
  • Respuesta ampliada ante amenazas: Estas capacidades complementan la protección de datos de Commvault, lo que ayuda a los clientes a acelerar la respuesta y reducir el tiempo de permanencia de los ataques cuando se producen.   
  • Mayor resiliencia cibernética: la adquisición de TrapX sentó las bases para la innovación continua en el ámbito del engaño cibernético, la detección de amenazas internas y las estrategias de defensa proactivas dentro de nuestra cartera de productos.   

Hoy en día, estos avances constituyen una parte fundamental de la misión de Commvault: capacitar a las organizaciones para que protejan, defiendan y recuperen sus datos con confianza.    

Descubre más sobre nuestra Commvault Cloud Platform para ver cómo seguimos evolucionando.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por supuesto, no es posible contar con un proceso de recuperación ante desastres sin una planificación adecuada. Al esbozar el plan con antelación y asegurarte de que dispones de las herramientas adecuadas, podrás desarrollar un plan de recuperación capaz de proteger tus datos, tu empresa y a tus clientes en caso de que se produzca un desastre, como una interrupción del servicio en la nube o un ciberataque, por ejemplo, un ataque de ransomware.

¿Qué debemos incluir en nuestro plan de recuperación ante desastres?

Cloud Backup

Recovery comienza por identificar cuidadosamente cómo se van a realizar las copias de seguridad de los datos, las aplicaciones y las cargas de trabajo de su empresa, de modo que puedan recuperarse y restaurarse cuando sea necesario.

El servicio de copias de seguridad en la nube ofrece copias de seguridad automáticas, escalabilidad ilimitada y seguridad que se actualiza periódicamente, y no requiere ningún software ni hardware nuevo, lo que convierte a esta solución en el método más eficaz y sencillo para crear y almacenar copias de seguridad con fines de Recovery.

No todas las soluciones de copia de seguridad en la nube son iguales. Asegúrate de que tu plan de recuperación ante desastres utilice una solución de copia de seguridad en la nube que ofrezca lo siguiente:

  • Copias de seguridad almacenadas fuera de la cuenta del usuario
  • Recuperación granular
  • Rapid, flexible Recovery
Objetivo de tiempo de recuperación

Además de la capacidad de realizar copias de seguridad y restaurar los datos de las aplicaciones, la planificación de la recuperación ante desastres también implica establecer ciertos parámetros. El primero de ellos es el objetivo de tiempo de recuperación (RTO). Se define como el tiempo que una organización considera aceptable para recuperarse de un desastre, con el objetivo habitual de que dicha recuperación se produzca antes de que el tiempo de inactividad tenga consecuencias significativas.

Por ejemplo, supongamos que una organización ha establecido un RTO de cuatro horas y, posteriormente, sufre una interrupción del servicio que inhabilita su infraestructura. En este caso, la organización debe conseguir que sus aplicaciones vuelvan a estar operativas en un plazo de cuatro horas; de lo contrario, el tiempo de inactividad provocará una grave interrupción de la continuidad del negocio.

Objetivo del Punto de Recuperación

El segundo indicador clave de un plan de recuperación ante desastres es el objetivo de punto de recuperación (RPO, por sus siglas en inglés). Se trata de la cantidad máxima aceptable de pérdida de datos durante un desastre o una interrupción del servicio, antes de que dicha pérdida supere el umbral máximo establecido en el plan de continuidad del negocio. En pocas palabras, es la cantidad aceptable de datos que se pueden perder antes de que las operaciones internas y los usuarios finales se vean afectados, pero expresada en términos de tiempo.

Por ejemplo, supongamos que una organización realiza copias de seguridad automáticas de sus datos en la nube cada cinco horas y, posteriormente, sufre una interrupción del servicio que dura tres horas. La duración de la interrupción no superó el último punto de copia de seguridad de los datos, por lo que la organización ha cumplido su RPO, ya que puede recuperar datos suficientes para reanudar las operaciones sin interrupciones importantes ni pérdida de datos críticos.

Simplifica la planificación de la recuperación ante desastres con Clumio

La eficacia de las capacidades de recuperación ante desastres de una empresa depende en gran medida de las herramientas que utilice. La plataforma de copias de seguridad en la nube como servicio de Clumio, líder en el sector, ofrece una recuperación ante desastres rápida y eficaz gracias a innovadoras funciones de restauración rápida que mantienen y respaldan la continuidad del negocio ante un desastre, todo ello cumpliendo con los RTO y los RPO. Entre estas funciones se incluyen:

  • Copias de seguridad rápidas de los datos de AWS desde cualquier región en toda tu organización
  • Copias de seguridad físicamente aisladas, almacenadas fuera de la cuenta principal y de la región, que ofrecen una protección segura frente al ransomware y otros ciberataques
  • Restauración de datos detallada y flexible para una Recovery más rápida

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La cadencia trimestral de lanzamientos de características de Commvault nos permite aportar continuamente nuevas funcionalidades y maravillas en general a nuestra galardonada plataforma de protección de datos. Esta innovación constante es la base de nuestro conjunto de Servicios de Datos Inteligentes que ayudan a nuestros clientes a resolver sus retos de datos más difíciles y críticos para el negocio. Y, aunque sin duda es bueno contar con una tecnología excelente, no sirve de nada si no mejora realmente la experiencia del usuario. Y eso es precisamente lo que hace el lanzamiento de nuevas funciones 11.25. Disponible de forma generalizada desde el 15 de noviembre, ya está demostrando su utilidad para algunos de nuestros clientes pioneros en su adopción, y estas son las razones: esta ronda de mejoras se centra en ayudar a reducir los costes de la nube, al tiempo que agiliza la implementación y la gestión de las cargas de trabajo basadas en la nube, junto con una mayor compatibilidad con cargas de trabajo, nuevas funcionalidades del Command Center y potentes mejoras de seguridad.

Gestión y protección de datos

Al igual que con cada lanzamiento de nuevas funcionalidades, la versión FR 11.25 responde tanto a las necesidades del mercado como a las peticiones de los clientes. Nuestra versión modernizada de CommServe para Linux permite a las organizaciones aprovechar las ventajas económicas que ofrece el sistema operativo Linux. Además, facilitamos la implementación y la migración de cargas de trabajo de bases de datos en la nube gracias a las mejoras de Cloud AWS PaaS para Oracle RDS y MS SQL. Para nuestros socios proveedores de servicios, hemos simplificado enormemente la protección y la gestión de datos para sus clientes mediante una gestión robusta, unificada y con una única interfaz a través del Commvault Command Center™. A continuación, analizamos más detenidamente algunas de las nuevas funciones.

Sistemas operativos

  • El software CommServe® en Linux: algunas organizaciones optan por Linux en lugar de Windows para beneficiarse de unos costes más bajos, un mayor rendimiento y, dado que Linux es menos frecuente como objetivo de las ciberamenazas, una mayor seguridad. CommServe para Linux también ayuda a las organizaciones de los sectores de servicios financieros, federal, estatal, local y educativo (SLED) a mantener el cumplimiento normativo en situaciones que requieren entornos basados en Linux.

La nube y la virtualización

  • La indexación V2 para Hyper-V y Azure Stack Hub ofrece a los administradores un mayor control y permite realizar copias de seguridad, Recovery, gestión de la antigüedad y generación de informes a nivel de máquina virtual, lo que resulta especialmente útil para ayudar a los clientes a cumplir con exigentes acuerdos de nivel de servicio (SLA). Además, hemos simplificado la migración de hipervisores de la versión V1 a la V2, lo que permite a los clientes sacar el máximo partido a esta nueva función.
  • VirtualizeMe para Azure Stack Hub permite al usuario convertir ordenadores físicos en instancias de máquinas virtuales dentro de la plataforma del hipervisor. Esto ofrece una solución totalmente automatizada de Recovery y migración, tanto para servidores físicos como para máquinas virtuales, a través del agente del sistema de archivos, directamente a Azure Stack Hub.
  • La compatibilidad con Amazon EBS Direct-Read permite a los usuarios proteger y recuperar datos de Amazon EC2 y Elastic Block Store (EBS) de la forma más eficiente. Esto simplifica la Recovery de archivos y carpetas sin necesidad de realizar tareas de indexación y búsqueda que requieren mucho trabajo. Además, se ha ampliado para permitir el escaneo en tiempo real de instancias invitadas de Linux, junto con restauraciones de volúmenes mediante «Direct Write» tanto para EC2 como para EBS. Con esta nueva funcionalidad basada en API, podrás recuperar datos directamente donde los necesites, sin necesidad de nodos de acceso ni infraestructura adicional.
  • La compatibilidad de AWS Graviton2 con MediaAgents (para instancias M6g y R6g) y Cloud Access Nodes (para instancias C6g, M6g y R6g) permite mejorar el rendimiento y reducir los costes en comparación con las ofertas basadas en Intel o AMD dentro de Amazon EC2. Este es solo el último ejemplo de la apuesta de Commvault por la optimización de costes a través de una infraestructura modernizada para los entornos en la nube de nuestros clientes.

Recuperación en caso de desastre

Commvault Disaster Recovery es una solución integral diseñada para satisfacer las necesidades de recuperación ante desastres (DR) de los clientes con cargas de trabajo tanto en las instalaciones como en la nube, así como en entornos híbridos, ayudándoles a cumplir sus objetivos de transformación hacia la nube y de continuidad del negocio. Las mejoras de la versión FR 11.25 incluyen:

  • Mejoras continuas en la replicación, como el filtrado a nivel de bloque, que permiten acortar los tiempos de sincronización y reducir el consumo de almacenamiento en el grupo de almacenamiento del lado de origen.
  • Compatibilidad con la replicación de VMware a GCP para mejorar la portabilidad de las aplicaciones locales tanto para los clientes de VMware como de Google Cloud.
  • Probar la capacidad de conmutación por error de la replicación de AWS, lo que permite realizar conmutaciones por error periódicas para pruebas de recuperación ante desastres sin afectar al entorno de producción.
  • Replicación mediante múltiples nodos de acceso para permitir un rendimiento óptimo y una mayor escalabilidad en entornos más amplios.
  • Mejoras en el panel de control de Recovery, que incluyen vistas contextuales en las que se destacan tu entorno, tus SLA, las estadísticas del mes anterior, el estado de la replicación y tus hipervisores más importantes, lo que te permite trabajar con mayor rapidez y precisión.
  • Recuperación ante desastres como servicio (DRaaS) para proveedores de servicios gestionados (MSP), lo que les permite ofrecer la solución de recuperación ante desastres como servicio de Commvault. Sus clientes pueden ahora aprovechar al máximo la sólida tecnología de recuperación ante desastres de Commvault, que incluye objetivos de punto de recuperación (RPO) inferiores a un minuto y objetivos de tiempo de recuperación (RTO) prácticamente nulos para la replicación continua o periódica a prácticamente cualquier escala, en entornos locales, en la nube, multinube e híbridos. La medición mejorada permite a los MSP realizar un seguimiento del consumo, mientras que las opciones de facturación por uso y por suscripción les permiten satisfacer mejor las necesidades financieras específicas de sus clientes.

Mejoras en el Commvault Command Center™ y en la experiencia general del usuario

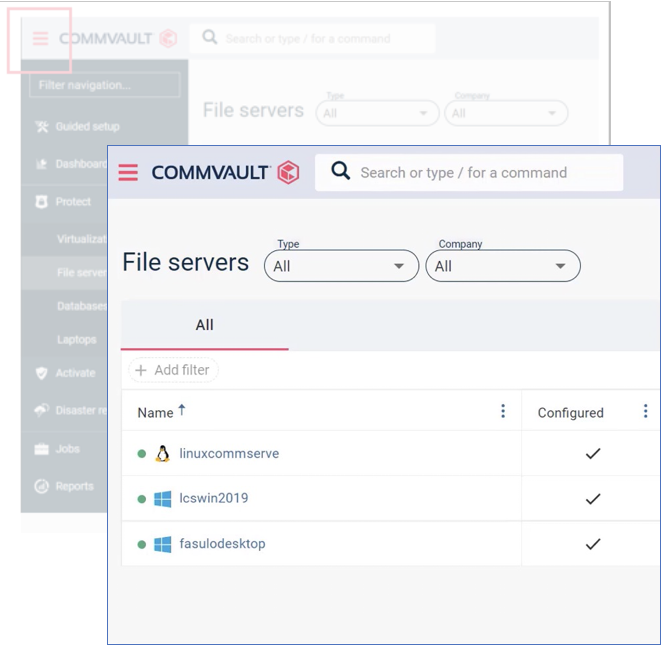
Las actualizaciones de Commvault Command Center™ incluyen la migración al marco React, basado en JavaScript, lo que nos permite modernizar el aspecto, la experiencia de usuario y el funcionamiento en todas las áreas, además de incorporar una barra de navegación plegable que amplía el espacio útil de la pantalla para dejar más espacio en ella a las tareas funcionales importantes.

Se ha ampliado la funcionalidad de búsqueda para incluir la barra de búsqueda de entidades y la ruta de navegación, lo que contribuye a simplificar y agilizar la navegación por toda la aplicación. Además, muchos elementos del menú «desplegable a la derecha» se han sustituido por «asistentes» a pantalla completa, lo que, una vez más, aporta uniformidad y optimiza el espacio en pantalla para simplificar la creación y la gestión de numerosas tareas rutinarias.

Integración de «Metallic Backup as a Service» (SaaS) para proveedores de servicios

Esto permite a los proveedores de servicios vincular suscripciones individuales a Metallic con sus clientes dentro del Commvault Command Center™, y amplía Metallic BaaS como un servicio más que pueden ofrecer —y desplegar rápidamente— nuestros socios proveedores de servicios. Ofrece una gestión intuitiva de las cargas de trabajo desde un único panel de control, independientemente de dónde se encuentren: en las propias instalaciones, en la nube, en múltiples nubes o en entornos híbridos. Los clientes ahora pueden utilizar los servicios de Metallic, así como los servicios locales, todo ello directamente a través del Commvault Command Center™.

Seguridad de los datos

Con el aumento de los ataques de ransomware —el FBI informa de un incremento del 300 % en los delitos cibernéticos documentados desde el inicio de la pandemia de la COVID-19—, se prevé que al menos el 75 % de las organizaciones de TI sufran un ataque de ransomware en los próximos tres años. Y dado que la situación no hará más que empeorar, Commvault se toma muy en serio la seguridad de los datos… y tú también deberías hacerlo. Aunque es prudente hacer todo lo posible para protegerse contra los ciberataques, lo más probable es que sufras un ataque independientemente del nivel de protección con el que cuentes. Así pues, la verdadera pregunta es: ¿con qué rapidez —y con qué eficacia— puedes recuperarte de un ataque? Porque ser capaz de recuperarse —y hacerlo rápidamente— marca la diferencia entre una interrupción menor de la actividad empresarial y un fracaso empresarial potencialmente catastrófico. En consecuencia, estas son algunas de las mejoras de seguridad que te ofrecemos con la versión 11.25:

  • Fortalecimiento de nivel 1 del CIS para el Asistente de validación de Microsoft Office (OVA): el Centro para la Seguridad en Internet (CIS) ofrece a la comunidad mundial de TI prácticas recomendadas reconocidas para proteger los datos y los sistemas informáticos. Los parámetros de referencia del CIS son guías de configuración de seguridad basadas en el consenso que se han desarrollado y aceptado como el estándar de referencia preferido en los ámbitos gubernamental, empresarial, industrial y académico. El nivel 1 del CIS proporciona un refuerzo básico del entorno informático, reduce la superficie de ataque potencial y minimiza al mismo tiempo los impactos negativos en el rendimiento. En la versión 11.25, hemos introducido una imagen preconfigurada de CommServe, una imagen virtual fácil de implementar. Esto reduce la superficie de ataque de la infraestructura de Commvault y ayuda a mitigar las tácticas de amenaza habituales, como los movimientos laterales y la ejecución maliciosa de código. También ayuda a las organizaciones a mantener el cumplimiento de las políticas basadas en otras normas de seguridad, como el Marco de Ciberseguridad (CSF) del Instituto Nacional de Estándares y Tecnología (NIST), así como la norma ISO 27000, PCI DSS, HIPAA y otras.
  • Las mejoras en la protección contra el ransomware para los Windows Media Agents están diseñadas para garantizar que las copias de seguridad estén protegidas frente a los métodos habituales y recientemente identificados que se utilizan para acceder a ellas y destruirlas, lo que podría afectar a un proceso de Recovery. Al utilizar el marco inmutable de Commvault para rechazar cambios no autorizados en el almacenamiento en red y local conectado al Media Agent, podemos ofrecer un nivel adicional de protección y garantizar que dispongas de una copia de seguridad limpia a partir de la cual puedas recuperarte. Si se combina con el aislamiento físico (air-gapping) y una estrategia de copias de seguridad 3-2-1, esto proporciona tanto una excelente protección como una vía para la recuperación en caso de ciberataque.
  • Mejoras en la gestión de claves de cifrado. La exfiltración se ha convertido en una táctica muy utilizada por los ciberdelincuentes para robar datos y credenciales. Entre las técnicas de mitigación se incluyen el cifrado de datos y la gestión segura de las claves de cifrado. El sistema de gestión de claves (KMS) integrado de Commvault almacena todas las claves en la base de datos CommServe®. No obstante, somos conscientes de que esto podría no satisfacer los requisitos de seguridad de determinados tipos de clientes. Las nuevas características de gestión de claves de la versión 11.25 incluyen una protección mejorada de las claves de cifrado para restringir el acceso no autorizado a los datos de copia de seguridad.

También hemos separado las credenciales de KMS de la base de datos de CommServe para limitar el acceso al personal no autorizado. Además, hemos añadido nuevas opciones que permiten un mayor nivel de control y seguridad. Otras mejoras relacionadas con la gestión de claves incluyen:

  • Función de gestión de identidades y accesos (IAM) para el Sistema de gestión de claves de AWS (KMS)
  • Autenticación de identidad gestionada para Azure Key Vault
  • Posibilidad de configurar nodos de acceso para la autenticación KMS
  • Posibilidad de utilizar archivos de credenciales para las configuraciones de AWS KMS
  • Posibilidad de utilizar tu propia clave (BYOK)
  • La topología de puerta de enlace de reenvío unidireccional aísla y segmenta los destinos de almacenamiento de datos, lo que limita el acceso a los sistemas y servicios críticos. Nuestra nueva topología de red reenvía el tráfico en una sola dirección a través del proxy o la puerta de enlace, en lugar de exigir que ambos extremos pasen por la puerta de enlace. Esto proporciona una mayor flexibilidad a la hora de diseñar topologías de red para los proveedores de servicios. El aislamiento de datos es una estrategia eficaz para mitigar las amenazas de movimiento lateral. La metodología de Commvault permite un enfoque sencillo y basado en políticas para aislar los datos.
  • El modo restringido para cargas de trabajo incorpora la autenticación multifactorial, así como controles de doble autorización para la eliminación o desactivación de flujos de trabajo. Esto reduce los riesgos que plantean las amenazas internas (o incluso un simple error del usuario) al acceder a credenciales válidas y, posteriormente, eliminar o desactivar flujos de trabajo.
  • Las optimizaciones de seguridad de la plataforma, entre las que se incluyen una actualización a Python 3.9.2, junto con la detección automática interna de ransomware y la optimización de las búsquedas de claves de cifrado, aumentan la seguridad, ayudan a validar nuestros mecanismos de protección y mejoran el rendimiento de las restauraciones.

Cumplimiento normativo y gobierno de datos

A medida que el volumen de contenido electrónico que las organizaciones generan, reciben y almacenan sigue creciendo rápidamente, el reto que plantean el eDiscovery y el cumplimiento normativo se amplía con él. En 2020, solo la SEC interpuso más de 7 acciones coercitivas por incumplimiento, que sumaron un total de casi 4.7 mil millones de dólares estadounidenses en sanciones, la cifra más alta registrada hasta la fecha. Para ayudar a nuestros clientes a hacer frente a estos retos, Commvault contribuye a agilizar la recopilación e identificación de la información almacenada electrónicamente para investigaciones, asuntos legales y de cumplimiento normativo, así como para solicitudes en virtud de la Ley de Libertad de Información (FOIA) y de acceso a registros públicos. En FR 11.25, Compliance Archiver ya está disponible directamente desde el Commvault Command Center™. También hemos añadido compatibilidad con la gestión de datos de clientes (CDM) para Oracle. Existen nuevas entidades de gobernanza de datos que respaldan las iniciativas de privacidad y seguridad de los datos. Contamos con File Storage Optimization para AWS, Azure y Google Cloud. Y hemos añadido la inmutabilidad del sistema de archivos para complementar y ampliar nuestra capacidad de proteger los datos de los clientes, independientemente de cómo —y dónde— utilices Commvault: en tus propias instalaciones, en la nube, en múltiples nubes o en entornos híbridos.  

Transformación de datos

La modernización de la infraestructura de datos está en boca de todos estos días: casi el 75 % de los encuestados nos indica que, al menos, 1 de cada 4 aplicaciones se encuentra actualmente en proceso de modernización, mientras que el 65 % afirma que se encuentra inmerso en un proceso activo de transformación digital. Para facilitar estas iniciativas, las mejoras de la versión 11.25 incluyen:

  • Protección de Google Cloud Spanner: Cloud Spanner es un servicio de bases de datos relacionales totalmente gestionado y de misión crítica que ofrece consistencia transaccional a escala global. Lo utilizan bancos e instituciones de servicios financieros para el seguimiento de transacciones; en la industria de los videojuegos, para las microtransacciones; y en el sector minorista, para la fijación dinámica de precios y el cumplimiento «justo a tiempo». Al ampliar nuestra cartera de «base de datos como servicio» (DBaaS) mediante la compatibilidad con Google Cloud Spanner, ofrecemos a los administradores de bases de datos una interfaz de usuario sencilla para iniciar, gestionar y supervisar copias de seguridad y restauraciones, con múltiples opciones de retención y programación.
  • Compatibilidad de Commvault Command Center con las copias de seguridad de Gluster y Lustre. El sistema de archivos Gluster es un sistema de archivos en red escalable, adecuado para tareas que requieren un uso intensivo de datos, como el almacenamiento en la nube y la transmisión de contenidos multimedia. El sistema de archivos Lustre es un sistema de archivos en clúster de alto rendimiento que permite el acceso paralelo a los datos a través de múltiples nodos del clúster para cargas de trabajo que requieren velocidad, como el aprendizaje automático o el procesamiento de vídeo.

Desde hace tiempo ofrecemos la posibilidad de archivar datos de GPFS, HDFS y Lustre desde nuestra consola CommCell, pero al integrarlos en el Commvault Command Center™, ofrecemos una forma mucho más sencilla y eficiente de gestionarlos todos.

  • IBM Spectrum Scale (General Parallel File System o GPFS) es un sistema de archivos en red a gran escala adecuado para cargas de trabajo avanzadas, como la computación de alto rendimiento y el Big Data.
  • Hadoop (HDFS) es un sistema de archivos distribuido capaz de gestionar grandes conjuntos de datos y que puede ejecutarse en hardware estándar. Cuenta con una amplia variedad de aplicaciones, como el análisis de datos.
  • El sistema de archivos Lustre es un sistema de archivos en clúster de alto rendimiento que permite el acceso paralelo a los datos a través de múltiples nodos del clúster para cargas de trabajo que requieren velocidad, como el aprendizaje automático o el procesamiento de vídeo.

Dado que estos agentes ya estaban disponibles para realizar copias de seguridad en el Commvault Command Center, era lógico que los usuarios quisieran disponer de la función de archivado de archivos del Command Center, para poder gestionarlos todos desde una única interfaz.

  • Compatibilidad de Commvault VTL 2.0 con IBMi: la biblioteca de cintas virtual (VTL) 2.0 de Commvault sustituye directamente al almacenamiento en cinta, lo que reduce tanto el coste del almacenamiento físico como el del transporte. Resulta útil para realizar copias fuera de las instalaciones con fines de Recovery ante desastres y, cuando se combina con conexiones Fibre Channel, ofrece copias de seguridad rápidas, con deduplicación integrada para reducir el espacio de almacenamiento necesario. Además, evita las limitaciones estándar de IBM relacionadas con el «almacenamiento en tiempo real» que acompañan a la metodología estándar de copias de seguridad en tiempo real.
  • Licencias e informes optimizados para Kubernetes: la versión 11.25 introduce informes optimizados de Kubernetes en relación con las licencias de contenedores. El nuevo «Informe de resumen de licencias» ya está disponible en Commvault Command Center™.

Bases de datos

Las bases de datos constituyen el núcleo de la infraestructura de TI de las empresas. Dada la amplia variedad de bases de datos que se utilizan en la actualidad, se necesita un enfoque unificado que permita migrar las cargas de trabajo a la nube más rápidamente, realizar copias de seguridad de las bases de datos de forma más eficiente y optimizar el acceso a los datos, todo ello sin dejar de dar soporte a aspectos como la gestión de copias de datos. Commvault lo hace más fácil gracias a su compatibilidad con una amplia gama de bases de datos, entre las que se incluyen Oracle, Microsoft SQL Server, SAP, MySQL, IBM DB2, PostgreSQL, Informix y Sybase, así como la protección de aplicaciones distribuidas como MongoDB, Cassandra, Greenplum, Hadoop e IBM Spectrum Scale. En la versión FR 11.25, hemos añadido:

  • Copias de seguridad y restauraciones completas de instancias de bases de datos MySQL mediante Percona XtraBackup. Esto permite al usuario realizar una copia de seguridad en caliente incluso mientras el sistema está en funcionamiento. De este modo, se agilizan las copias de seguridad de las bases de datos MySQL InnoDB y de las instancias de bases de datos cuando se utilizan motores de almacenamiento mixtos, lo cual resulta especialmente útil si tu instancia de MySQL está compuesta por muchas bases de datos InnoDB de menor tamaño.
  • Entre las mejoras de rendimiento de las instantáneas de IntelliSnap® se incluye la posibilidad de realizar restauraciones en múltiples flujos desde cada punto de montaje de una instantánea. Esto permite distribuir las restauraciones de archivos en múltiples flujos para cualquier punto de montaje, lo que contribuye a mejorar los acuerdos de nivel de servicio (SLA).
  • Las copias de seguridad basadas en extensiones para SAP HANA® dividen los archivos de datos de gran tamaño en fragmentos más pequeños (extensiones) para permitir copias de seguridad paralelas en distintos flujos, lo que se traduce en tiempos de recuperación más rápidos y mejores acuerdos de nivel de servicio (SLA). Otras mejoras para SAP HANA® incluyen el almacenamiento en búfer de bloques de datos de tamaño variable y la deduplicación para optimizar las escrituras en un destino de copia de seguridad, así como el seguimiento del progreso de las operaciones de copia de seguridad y restauración.

Estas son solo algunas de las novedades más destacadas de las numerosas Features nuevas que se han incorporado con la versión 11.25, lo que supone un potente incentivo para que los clientes mantengan actualizadas sus implementaciones de Commvault.

Servicios de datos inteligentes de Commvault

No es ningún secreto: los datos y las cargas de trabajo se han ampliado y evolucionado con el tiempo, lo que ha dado lugar a una proliferación de datos de varias generaciones que plantea nuevos riesgos para tu empresa. ¿El resultado? Una brecha en la integridad empresarial, es decir, la diferencia entre la situación actual de los entornos de datos de las organizaciones —lastrados por los retos que plantea la proliferación de datos— y la situación en la que deberían encontrarse dichos entornos para prosperar, acelerar y modernizar la forma en que se utilizan los datos en su negocio.

La plataforma Intelligent Data Services de Commvault ofrece una variedad de herramientas que ayudan a hacer frente a estos retos, subsanando esa brecha en la integridad empresarial y permitiendo a las organizaciones acelerar su crecimiento. Desde la gestión y protección de datos hasta la seguridad, el cumplimiento normativo y la gobernanza de los datos, pasando por su transformación y el análisis de los mismos, Commvault ofrece una arquitectura flexible y preparada para el futuro que proporciona a los clientes una variedad sin precedentes de modelos de consumo: como solución local, a través de SaaS con Metallic, mediante una Appliance integrada con Commvault Grid, como software empresarial o como servicio totalmente gestionado a través de uno de nuestros socios globales.

Los servicios de datos inteligentes de Commvault ayudan a resolver los retos reales de los clientes y aportan beneficios tangibles. Nuestro compromiso inquebrantable con la experiencia del usuario es la razón por la que invertimos cada trimestre en ampliar nuestra cobertura de cargas de trabajo, llevar la multinube hasta el perímetro y desarrollar constantemente nuestras estrategias en materia de defensa contra el ransomware y Recovery.

¿Quieres profundizar más? Echa un vistazo a la documentación oficial de FR 11.25 en https://documentation.commvault.com/essential/index.html

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¿Cómo estás? Es una pregunta habitual, a la que solemos responder de forma espontánea con un «bien» o «genial».  Pero, ¿cómo sabemos realmente cómo estamos? Se lo preguntamos a un experto. Confiamos en el consejo de nuestro médico, optometrista, dentista o asesor financiero. Nos hacemos revisiones periódicas para asegurarnos de que nuestra salud y nuestras finanzas están a buen recaudo. Puede que no siempre nos gusten las noticias (por ejemplo, que usar hilo dental solo las dos semanas antes de la cita con el dentista no es suficiente), pero nos hacen conscientes de qué medidas correctivas debemos tomar. 

Si hacemos eso en nuestra vida personal, ¿por qué no lo hacemos también en nuestra vida profesional? ¿Hasta qué punto estás seguro de que tu organización está protegida y puede recuperarse de un ataque de ransomware?

Evaluación de la protección y la recuperación frente al ransomware de Commvault

Para ayudar a las organizaciones a determinar su nivel de protección frente al ransomware y su capacidad de Recovery, Commvault ha creado una herramienta de evaluación. La «Evaluación de riesgos de ransomware de Commvault» consiste en una serie de preguntas sobre su entorno actual. En función de sus respuestas, le ofrece una solución recomendada y Features adicionales para mejorar su protección frente al ransomware y sus capacidades de Recovery. 

La evaluación es rápida y sencilla, y no es necesario acudir a la consulta.

La evaluación de ransomware se basa en 15 preguntas y, en menos tiempo del que se tarda en prepararse una taza de café (es decir, 3,5 minutos), ya podrás consultar los resultados. A diferencia de una visita al dentista o al médico, la evaluación te permite modificar tus respuestas y ver cómo afectan esos cambios a los resultados.

Haz que sea emocionante: anima a otros miembros de tu equipo a realizar la evaluación y compara vuestros resultados.

Una solución 3-2-1 para una mayor protección y Recovery

Para la protección frente al ransomware y la Recovery, Commvault recomienda una solución 3-2-1, combinada con una copia de seguridad externa aislada: tres copias de los datos, dos tipos diferentes de soportes y una copia externa aislada.

Con Commvault, su organización podrá:

  • Reduce tu superficie de ataque para disminuir el riesgo
  •  Detecta comportamientos inusuales antes de que una amenaza afecte a tu entorno informático y a tu negocio
  • Recupere rápidamente los datos en caso de ataque

Gracias a nuestra plataforma inteligente de protección de datos, Commvault protege todo su entorno de gestión de datos. Con funciones de supervisión en tiempo real dirigidas contra el malware —incluido el ransomware—, Commvault ayuda a garantizar que sus datos estén a salvo, protegidos y siempre listos para la Recovery. Siguiendo las normas establecidas por el Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST), complementadas con las mejores prácticas del mundo real y controles de seguridad en todo su entorno de Backup and Recovery, el enfoque multicapa de Commvault ofrece la protección y recuperación de datos más completa disponible en la actualidad.

Para que la ejecución sea un éxito, se necesita un equipo con un plan

Si bien contar con un entorno informático adecuado es fundamental para la protección frente al ransomware y la recuperación, también se requiere un plan de Recovery ante ransomware documentado y bien elaborado, junto con personal formado y con los conocimientos necesarios para llevarlo a cabo. Además, dado que las amenazas cibernéticas son cada vez más frecuentes y sofisticadas, realizar una revisión periódica de su infraestructura y su plan puede marcar la diferencia entre el éxito y un desastre absoluto. Para ayudarle en este ámbito, Commvault Readiness Solutions puede asesorarle en la planificación adecuada, la implementación por parte de expertos y la respuesta rápida, con el fin de acelerar su vuelta a la normalidad en las operaciones empresariales.

Empieza con la evaluación de riesgos de ransomware de Commvault

Las amenazas cibernéticas siguen evolucionando a un ritmo sin precedentes. A medida que surgen amenazas nuevas y más sofisticadas, el reto de protegerse frente a un ataque de ransomware —y recuperarse de él— es mayor que nunca. Ya no se trata de «si» ocurrirá, sino de «cuándo». ¿Estás preparado? Descúbrelo realizando la evaluación de riesgos de ransomware de Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Los datos son el activo más importante de una empresa: ayudan a las organizaciones a generar ingresos, a realizar gastos y a detectar ineficiencias en sus operaciones. Pero, ¿cómo gestionan las empresas sus datos de forma eficaz en la actualidad?

El nuevo informe técnico de IDC, patrocinado por Commvault, titulado «Cuantificación del valor empresarial del software de Commvault: análisis de una encuesta mundial a clientes», analiza en profundidad la experiencia de los clientes en la gestión de datos mediante las soluciones de Commvault.

Tras más de 18 meses de incertidumbre en torno a los acontecimientos mundiales y los retos empresariales —y con más por venir—, el departamento de TI se enfrenta en estos momentos a un panorama caótico, con amenazas en constante evolución, como el ransomware, obstáculos como la falta de agilidad y la necesidad general de garantizar la resiliencia de los datos.

Vamos a adentrarnos en una serie de entradas de blog sobre esta encuesta para descubrir cuáles son los principales retos a los que se enfrentan los clientes y cómo están aprovechando los Servicios de Datos Inteligentes de Commvault para superarlos. La encuesta abarca a más de 470 clientes de Commvault y sus dificultades a la hora de gestionar y proteger los datos, independientemente de dónde se encuentren. La encuesta de 2021 actualiza encuestas similares realizadas por IDC por encargo de Commvault en 2016 y 2018.

Según la encuesta, las principales ventajas de Commvault se pueden clasificar en tres categorías:

  • Simplificación: optimización de los procesos de datos mediante la automatización y la consolidación
  • Reducción del riesgo: mitigación del riesgo mediante la reducción del tiempo de inactividad y la pérdida de datos, la mejora de la velocidad de Recovery y la prestación de apoyo en litigios
  • Aumento de la productividad: facilitación de mejoras tanto en las operaciones tácticas como en la planificación estratégica

Esto significa que, con Commvault, aumentan la eficiencia, la protección y la productividad general. Las cifras no mienten, así que veamos cómo se traduce esto en los entornos de nuestros clientes:

  • Reducción del 50 % en el tiempo de inactividad no planificado anual
  • Reducción de más del 60 % en la exposición anual a incumplimientos normativos, fallos en las auditorías y/o robos o filtraciones de datos
  • Mejora del 30 % en los tiempos de Recovery de máquinas virtuales y del 19 % en el tiempo medio de Recovery de las aplicaciones de bases de datos
  • Reducción neta del 78 % en el coste por TB del soporte del personal de TI dedicado a la gestión de datos
  • Más del 80 % de los clientes encuestados afirmaron que las soluciones de Commvault permitieron a sus organizaciones ser más ágiles a la hora de adaptarse a las condiciones del mercado del último año

Los clientes de Commvault han podido prosperar en tiempos de incertidumbre gracias a una gestión eficaz de los datos y a una protección y Recovery a toda prueba, lo que se ha traducido, entre otros resultados positivos, en un control de los costes.

Este estudio analiza de forma crítica los factores que impulsan el mercado de la tecnología de Commvault y su eficacia en entornos reales. No te pierdas la próxima entrega, en la que se abordará en detalle el aspecto de la simplicidad.

Para leer el informe técnico de IDC, visita: IDC: Informe técnico sobre la cuantificación del valor empresarial del software de Commvault

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Hoy en día, todas las organizaciones están preocupadas por la seguridad y por la inevitabilidad de sufrir un ataque de ransomware. El 64 % de los CISO encuestados considera que corre el riesgo de sufrir un ciberataque grave en los próximos 12 meses. Dada la proliferación de datos de varias generaciones, que aumenta la superficie de ataque, resulta cada vez más difícil recuperarse de un ataque malicioso de forma coherente.

Gracias al enfoque multicapa de Commvault en materia de seguridad de datos y a su plataforma Intelligent Data Services, las organizaciones pueden gestionar mejor el riesgo de ransomware y garantizar que sus datos estén preparados para el crecimiento del negocio. La profunda interoperabilidad de Commvault con aplicaciones, bases de datos y plataformas en la nube, virtuales y de contenedores garantiza la protección de una gran variedad de cargas de trabajo (de ahí el lema de Commvault: «Nunca dejes atrás una carga de trabajo»).   Esta interoperabilidad requiere credenciales privilegiadas especiales, y por eso Commvault y CyberArk se han unido para ayudar a las organizaciones a mantener sus datos seguros y recuperables ante cualquier amenaza.

El reto que plantea la gestión de las credenciales privilegiadas

La gestión de las credenciales privilegiadas supone un gran reto para las organizaciones y, si no se gestiona adecuadamente, puede dar lugar a que las cuentas sean objeto de abusos con fines maliciosos, como la sustracción de datos, la pérdida de datos y la corrupción de los mismos.

El ransomware es especialmente conocido por valerse de credenciales vulneradas para propagarse dentro de un entorno. Esto pone en riesgo tanto los datos de producción como los de copia de seguridad. Las políticas de rotación agresivas ofrecen un mayor nivel de seguridad; sin embargo, existe un mayor riesgo de que se vea afectada la interoperabilidad en aquellas aplicaciones que dependen de dichas credenciales. 

Protección de la vía privilegiada

Juntas, Commvault y CyberArk están ayudando a las organizaciones a abordar de frente este problema de seguridad cada vez mayor.

CyberArk, líder mundial en seguridad de identidades, fue pionera en la gestión del acceso privilegiado (PAM), una capa fundamental de la seguridad informática para proteger los datos, la infraestructura y los activos de toda la empresa, tanto en la nube como a lo largo del proceso de DevOps. A medida que los atacantes buscan cada vez más aprovechar las credenciales privilegiadas y el acceso elevado para comprometer datos de gran valor, CyberArk se ha situado a la vanguardia de la protección de las organizaciones y sus activos más sensibles.  La empresa cuenta con la confianza de las organizaciones más importantes del mundo, entre las que se incluyen más del 50 % de las empresas de la lista Fortune 500.

Gracias a Commvault y CyberArk, las organizaciones pueden reducir el riesgo de que se vean comprometidas las cuentas con privilegios mediante la gestión centralizada de las credenciales y la aplicación de políticas estrictas de retención y rotación de contraseñas, sin que ello afecte a la interoperabilidad dentro de la plataforma de Commvault. Los complementos de gestión de sesiones con privilegios de CyberArk son compatibles con cualquier cuenta de aplicación utilizada en Commvault, así como con cualquier cuenta de administrador local.

Gestión de sesiones privilegiadas para una administración segura

CyberArk también ha integrado sus capacidades de gestión de sesiones privilegiadas con Commvault. Esto proporciona un acceso administrativo seguro a la interfaz de gestión de Commvault sin exponer en ningún momento las credenciales administrativas. Se puede considerar como una sesión de inicio de sesión sin contraseña que aísla a los usuarios finales del acceso directo a los sistemas de destino, además de supervisar y registrar la actividad que tiene lugar dentro de la sesión privilegiada. Los equipos de SecOP pueden gestionar las credenciales administrativas locales de Commvault, lo que les permite aplicar requisitos más estrictos en cuanto a la complejidad de las contraseñas y proporcionar acceso administrativo a Commvault sin que las contraseñas queden expuestas al usuario final en ningún momento.

Mejora del RTO y del RPO

Gracias a estas integraciones clave con CyberArk, los equipos de #SecOps disponen ahora de un control total para aplicar las políticas necesarias para garantizar la seguridad y el cumplimiento normativo de la organización sin que ello afecte en modo alguno a las operaciones de Commvault. Esto mejora considerablemente los objetivos de punto y tiempo de recuperación dentro de Commvault, al tiempo que refuerza la postura de seguridad de la organización.
Estos complementos de CyberArk están disponibles en el CyberArk Marketplace para los clientes de CyberArk. Son compatibles con las plataformas Commvault 11.19 y versiones posteriores. Para descargar los complementos, visita el CyberArk Marketplace.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Importancia de los datos

La protección de los datos es hoy más esencial que nunca, en un momento en el que los delitos cibernéticos van en aumento y la transformación digital está transformando todos los aspectos de la actividad empresarial. Según una encuesta¹ realizada por el FBI, se ha registrado un aumento del 300 % en los delitos cibernéticos durante la pandemia. Y con la creciente adopción de las tecnologías digitales y las modalidades de trabajo a distancia, está claro que el ransomware ha llegado para quedarse.

Las empresas destinan muchos recursos a crear su base de datos y lo último que necesitan es perder sus valiosos activos digitales a causa de este tipo de delitos. Entonces, ¿hay alguna forma de gestionar y proteger nuestros datos? Contar con una estrategia sólida de protección de datos puede ayudar a las empresas a proteger sus datos; en concreto, un sistema capaz de almacenar y gestionar esos datos, que pueden estar repartidos entre varias ubicaciones o dispositivos.

Gestionar y proteger tu activo más valioso

Las soluciones de almacenamiento y gestión de datos de HPE protegen todas tus cargas de trabajo a través de una única solución, sin necesidad de recurrir a múltiples y complejas pilas tecnológicas. El mes pasado, HPE anunció su nueva generación de sistemas HPE StoreOnce, diseñados para ofrecer un rendimiento mejorado en Backup and Recovery con simplicidad y agilidad. HPE StoreOnce se caracteriza por la ausencia de dependencia de un proveedor, una rápida recuperación in situ en el centro de datos, un archivado de bajo coste en la nube, una velocidad de transferencia acelerada y una mayor capacidad de disco. Basado en la plataforma HPE Proliant Gen 10+, HPE StoreOnce es una solución de deduplicación basada en disco altamente escalable que moderniza la protección de datos para entornos de nube híbrida al neutralizar las amenazas, y ofrece el mismo nivel de integración con socios ISV como Commvault. 

Commvault, que cuenta con la mayor amplitud y profundidad de cobertura en las gamas de servidores y almacenamiento de HPE, considera que HPE StoreOnce es una excelente opción de copia de seguridad para los clientes que desean una arquitectura de escalabilidad vertical. Tras un importante esfuerzo de desarrollo, anunciamos en 2019 la integración completa con HPE StoreOnce Catalyst, lo que permite a los usuarios trasladar los datos de copia de seguridad de forma nativa, fiable y rentable a la nube pública, privada o híbrida. Esta integración fue fruto de un esfuerzo coordinado entre los equipos de ingeniería de Commvault y HPE, en consonancia con nuestro compromiso de «crear soluciones a la medida de las necesidades de los clientes». Lideramos la integración y la compatibilidad con las Features antes que la competencia, y nuestros esfuerzos fueron reconocidos por muchos. He oído decir en numerosas ocasiones que «nadie se integra con StoreOnce Catalyst como lo hace Commvault».

Los sistemas HPE StoreOnce se integran estrechamente con Commvault CommServe a través de la API HPE StoreOnce Catalyst para permitir el movimiento de datos deduplicados en toda la empresa, de un sistema HPE StoreOnce a otro. Catalyst Clone permite realizar copias de seguridad completas sintéticas de forma rápida y altamente eficiente, mientras que HPE Cloud Bank Storage, una función opcional para los clientes de StoreOnce, ofrece retención a largo plazo en nubes públicas o privadas de bajo coste. La integración del acelerador de almacenamiento admite el modo de bajo ancho de banda y la deduplicación del lado del cliente.

Commvault ganó el premio «Socio Tecnológico del Año» de 2019, seguido del premio «Socio del Año HPE Momentum» de 2020 y del premio «Socio del Año HPE GreenLake Momentum» de 2021; estos galardones son una prueba de nuestra profunda y amplia integración con la cartera de servidores y almacenamiento de HPE, que sigue siendo una importante oferta de soluciones combinadas.

Nuestros equipos de ingeniería se comprometen a seguir ofreciendo un soporte e integración completos a medida que HPE lance nuevas y emocionantes Features y capacidades, lo que reforzará aún más nuestra colaboración para proporcionar una protección y seguridad de datos líderes en el sector ante el panorama de datos en constante cambio de nuestros clientes. Juntos, HPE y Commvault ofrecen una cartera de soluciones integradas con flexibilidad de consumo, que abarca desde una oferta tradicional en las instalaciones hasta un servicio de copia de seguridad basado en el consumo. Los clientes pueden confiar plenamente en HPE y Commvault para satisfacer todas sus necesidades de protección y gestión de datos. 

Descubre aquí cómo podemos proteger y gestionar tus datos gracias a las nuevas soluciones de StoreOnce y a nuestras soluciones integradas de Commvault y HPE.

1 Noticias sobre la COVID-19: El FBI informa de un aumento del 300 % en los delitos informáticos denunciados

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mi trayectoria

En junio de 2016 obtuve mi Grado en Ingeniería Eléctrica por la Universidad de Nirma, en la India. Mis estudios de grado me ayudaron a desarrollar una pasión por el aprendizaje de la tecnología informática y el software. Esto me motivó a cursar estudios de posgrado en ingeniería. Llegué a Estados Unidos en enero de 2018 para estudiar en la Universidad Estatal de San José y cursar mi máster en Ingeniería Eléctrica, con especialización en redes informáticas. Los estudios de posgrado me brindaron la oportunidad de formarme en campos como la seguridad de redes, la computación en la nube, la virtualización, las redes definidas por software, el Internet de las cosas (IoT) y mucho más. Además, estudié por mi cuenta lenguajes de programación como Python para mejorar mis habilidades como ingeniero.

Mi primera experiencia profesional fue una prácticas como ingeniero de control de calidad en Nuage Networks. Estas prácticas se prolongaron durante mi último semestre de posgrado y me llenaron de ilusión por lograr cosas aún más importantes con las oportunidades de trabajo a tiempo completo que se me presentaban.

Al hablar con amigos, familiares y mentores, comprendí la importancia de elegir la empresa adecuada para poner en marcha mi carrera profesional. Al terminar la carrera, tuve la suerte de contar con tres oportunidades laborales únicas: desde un puesto de ingeniero en el mayor proveedor de servicios en la nube, hasta un puesto de ingeniero de control de calidad en una pequeña empresa de seguridad en la nube, pasando por la oportunidad de unirme al equipo de ingeniería de atención al cliente de Clumio. Hice un análisis exhaustivo, hablando con compañeros del sector y responsables de contratación, para evaluar las oportunidades.

Al final, decidí incorporarme a Clumio por las siguientes razones:

  1. La oportunidad de unirte a una start-up en rápido crecimiento como uno de los primeros ingenieros
  2. La posibilidad de crecer profesionalmente trabajando con tecnologías de nube de vanguardia
  3. Oportunidades de desarrollo profesional dentro del equipo de Atención al Cliente
  4. Un paquete salarial competitivo y, por último, pero no por ello menos importante,
  5. Un entorno de trabajo y un equipo que sabía que se convertirían en mi segunda familia

Mi experiencia con Clumio

Mi trayectoria profesional, que comenzó como ingeniero en el equipo de atención al cliente de Clumio, superó todas mis expectativas. Mi función inicial se centraba en colaborar con nuestros clientes y equipos de ingeniería para resolver problemas técnicos complejos. Mis responsabilidades se ampliaron rápidamente a medida que las necesidades del negocio nos llevaban a introducir una mayor automatización en nuestros flujos de trabajo de atención al cliente. Mi jefe me dio la oportunidad de poner en marcha una importante iniciativa de automatización que ayudaría a ampliar nuestros procesos de atención proactiva.

Para ayudarme a mejorar mis habilidades en el desarrollo de software, uno de nuestros responsables de ingeniería de software me ofreció un curso intensivo de dos semanas. Este curso abarcó los conocimientos básicos sobre nuestros procesos de backend y me ayudó a familiarizarme con tecnologías y conceptos como GoLang, CI/CD, Kubernetes, microservicios, API, bases de datos y mucho más. ¡Lo más emocionante y desafiante de este proceso de crecimiento fue el hecho de que, mientras aprendía todo esto, también me encargaba de las tareas de atención al cliente!

Mi jefe me orientaba constantemente y reconocía el impacto, tanto a corto como a largo plazo, que estaba teniendo en la dirección estratégica del equipo y en la experiencia del cliente. En julio de 2021, fui nombrado oficialmente responsable de ingeniería de automatización y herramientas del equipo de atención al cliente.

Dejar huella

Nuestro equipo ofrece asistencia de nivel empresarial las 24 horas del día, los 7 días de la semana y los 365 días del año a clientes de todo el mundo. Para diferenciar nuestra oferta de asistencia de la de la competencia, ofrecemos un servicio de asistencia proactiva totalmente automatizado (APS) que a nuestros clientes les encanta.

Gracias a nuestro APS, los fallos en las copias de seguridad y las restauraciones de los clientes se identifican rápidamente y se generan automáticamente tickets. En la mayoría de los casos, detectamos, clasificamos y resolvemos los problemas incluso antes de que los propios clientes se den cuenta. Esto es posible gracias a que la plataforma Clumio es 100 % nativa de la nube. La automatización total de este proceso nos permite seguir ofreciendo una experiencia única y de primera categoría a medida que crece nuestra base de clientes.

Para saber qué opinan nuestros clientes reales sobre nuestro servicio de atención al cliente, echa un vistazo a estas reseñas de G2: https://www.g2.com/products/Clumio/reviews


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La mayoría de los casos de uso de Recovery que nos han comentado nuestros clientes se refieren a la recuperación de un único objeto o de varios objetos. En el caso de varios objetos, podría tratarse de un prefijo completo, un bucket completo o incluso varios buckets a la vez. Ningún cliente quiere que le ocurra nada malo en su entorno de producción, pero si ocurre, la capacidad de restaurar varios buckets resulta realmente crucial. Con Clumio, los clientes pueden utilizar la función de búsqueda global o ir a un momento específico en el tiempo para recuperar objetos de un grupo de protección. Empecemos primero por la búsqueda global:

Los clientes pueden acceder a la página de detalles del activo del Grupo de protección haciendo clic en su nombre. En la página de detalles del activo, los clientes pueden hacer clic en «Buscar objetos en las copias de seguridad», tal y como se muestra a continuación:

Para realizar búsquedas en las copias de seguridad, los clientes pueden especificar diversas opciones de búsqueda, como:

  • La clave del objeto contiene
  • La clave del objeto empieza por
  • Copia de seguridad seleccionada (la última copia de seguridad o todas las copias de seguridad)
  • ID de versión
  • Tipo de objeto
  • Tamaño del objeto (mínimo y máximo)
  • Clase de almacenamiento
  • ETag
  • Nombre del cubo

Una vez especificados los criterios de búsqueda y cuando los clientes hagan clic en «Vista previa», podrán ver una vista previa rápida de los primeros 100 objetos que coincidan con dichos criterios. Si el número de resultados es inferior, solo se mostrarán algunos objetos, tal y como se muestra a continuación:

Se trata de una experiencia similar a la de la búsqueda en Google, en la que los clientes no suelen pasar a la segunda página, sino que siguen refinando sus criterios de búsqueda para encontrar esa aguja en el pajar de las copias de seguridad. Una vez que encuentran lo que buscan, pueden seleccionar ese objeto concreto y hacer clic en «Siguiente: Versión».

De forma predeterminada, se seleccionará la última versión que coincida con los criterios de búsqueda, pero los clientes también pueden cambiar a «Todas las versiones», lo que mostrará todas las versiones que coincidan con dichos criterios. Desde ahí, los clientes pueden seleccionar varias versiones del mismo objeto para restaurarlas. Los clientes pueden hacer clic en «Siguiente: Resumen» para configurar las opciones de restauración:

Selección de opciones de restauración

Desde esta configuración, los clientes pueden especificar en qué cuenta, región o depósito se debe restaurar el objeto (con o sin versiones múltiples). Pueden añadir un prefijo para diferenciar estos datos restaurados o dejarlo en blanco para restaurar los datos en su ubicación original. Se restaurará la clave completa del objeto para que este vuelva a su ubicación original. Clumio añade etiquetas como «Versión» y «Hora de última modificación» para que los clientes puedan diferenciar estos objetos de otros en caso de que se restauren en su ubicación original. Los clientes también pueden especificar la clase de almacenamiento de los objetos restaurados y los datos se restaurarán en consecuencia. Recibirán una estimación del número de créditos que se les cobrarán por realizar esta restauración.

Recuperación desde un grupo de protección mediante un punto en el tiempo

Esto representa el flujo de «Búsqueda global». Además, los clientes pueden utilizar un «momento concreto» para restaurar un único objeto o varios objetos, tal y como se muestra a continuación:

En la vista de calendario que se muestra arriba, los clientes pueden elegir una fecha concreta y, a continuación, seleccionar la opción «Restaurar un objeto» o «Restaurar varios objetos». La restauración de un objeto es similar al proceso de búsqueda global descrito anteriormente. La restauración de varios objetos también sigue un proceso similar, en el que los clientes pueden especificar sus criterios de búsqueda. Si desean restaurar buckets completos, no es necesario que especifiquen ningún criterio, sino que basta con que indiquen los buckets que desean restaurar, tal y como se muestra a continuación:

Si los criterios de búsqueda están correctamente configurados, los clientes no tienen que seleccionar ningún objeto en concreto, sino que se recuperan todos los objetos que coinciden con sus criterios de búsqueda, tal y como se muestra a continuación:

Los clientes pueden previsualizar los primeros 100 objetos y confirmar si les parecen correctos o no. Si no se especifica ningún criterio de búsqueda, se restaurarán todos los objetos que se encontraban en los buckets.

Además de todas las opciones disponibles en la Búsqueda global, los clientes pueden especificar si desean restaurar únicamente la última versión o todas las versiones de los objetos.

En definitiva, los clientes pueden utilizar la opción «Búsqueda global» o la función «Punto en el tiempo» para encontrar objetos concretos rápidamente y restaurarlos en la cuenta o ubicación que elijan. Si esto no te impresiona, quizá tengamos que conseguir un genio de verdad 🙂

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El mundo que nos rodea está cambiando rápidamente, y cada vez más cosas se ofrecen y se consumen como un servicio, incluido el ransomware. El ransomware como servicio (RaaS) está demostrando ser el «virus» (nunca mejor dicho) que está obligando a las organizaciones a adaptar sus estrategias de seguridad.

Las organizaciones se encuentran en distintas fases de su transición a la nube, un proceso que se ve complicado por los atacantes y los vectores de amenaza. A esto hay que añadir las preocupaciones en torno a las configuraciones erróneas en la nube, que los analistas de mercado han señalado como una de las principales vulnerabilidades que los atacantes suelen aprovechar en primer lugar.

En el panorama actual de las tecnologías de la información, con la amenaza del ransomware cada vez más presente, la arquitectura «Zero Trust» se ha convertido en un elemento fundamental de la estrategia de seguridad de todas las empresas. «Someter a prueba y verificar» todas las vías de comunicación y acceso entre los componentes del entorno informático es el principio básico de una arquitectura «Zero Trust», lo que, cuando se ofrece en una plataforma fácil de usar, la convierte en una propuesta muy atractiva.

La arquitectura Zero Trust supone un cambio de paradigma respecto a los conceptos de «persistencia» de la conexión que hemos visto en el pasado. Comienza por sentar las bases para la microsegmentación del entorno informático, con un acceso limitado según el principio del «privilegio mínimo», y con todas las comunicaciones hacia y entre los microsegmentos sometidas a autenticación, auditoría y verificación. El uso de la microsegmentación ayuda a crear zonas de microcontención en caso de desastre para minimizar el movimiento lateral de los vectores de amenaza.

Sin embargo, a pesar de los planes mejor elaborados, vemos cómo algunas organizaciones caen víctimas de ataques de ransomware y se ven sometidas a una doble extorsión. En tales casos, la capacidad de una organización para minimizar el tiempo de inactividad del negocio depende en gran medida de que cuente con copias de seguridad fiables y de que pueda recuperar los datos de forma segura, con una velocidad, un rendimiento y un coste óptimos. Esto está demostrando ser la póliza de seguro en la que confían los clientes.

En constante evolución, Commvault, con 25 años de experiencia en el campo de la protección y gestión de datos, ayuda a los clientes a recuperar sus datos y a recuperarse de las crisis cibernéticas y de recuperación ante desastres (DR) mediante un enfoque de seguridad multicapa. ¡Estos casos de éxito no hacen más que poner de relieve la importancia de contar con copias de seguridad preparadas para hacer frente a ciberamenazas y para la recuperación!


La capacidad de integrar todas las cargas de trabajo aisladas —reduciendo así la superficie de ataque— en un marco unificado que se adapte fácilmente al ecosistema híbrido actual de los clientes, con presencia tanto en las instalaciones como en la nube (SaaS), y que ofrezca de forma constante el máximo nivel de protección y garantía de Recovery en cada capa de interacción, es ahora el estándar de referencia en materia de ciberrecuperabilidad. Para Commvault, el cumplimiento de los acuerdos de nivel de servicio (SLA) empresariales es una prioridad absoluta y un parámetro no negociable.

A través de nuestra plataforma de servicios de datos inteligentes, los clientes disponen de una amplia gama de opciones para dar soporte a sus cargas de trabajo y disfrutar de flexibilidad en la implementación. Los clientes de Commvault disfrutan de una experiencia fluida a la hora de proteger y gestionar datos tanto en entornos locales como en la nube y en plataformas SaaS.

  • Commvault HyperScale X es la solución de infraestructura hiperconvergente (HCI) de Commvault que aprovecha Commvault Distributed Storage. Los clientes se benefician de unos estándares uniformemente elevados de seguridad, segmentación y facilidad de implementación. HyperScale X también ofrece a los clientes opciones de integración en la nube sin fisuras.
  • Metallic Cloud Storage Services (MCSS) es una oferta estrella de Commvault/Metallic basada en los servicios de Azure. Metallic Hub ofrece la flexibilidad del modelo SaaS para Microsoft 365 y Salesforce.com, además de muchas otras cargas de trabajo centradas en la nube. Del mismo modo, los servicios de almacenamiento en la nube de Metallic complementan los casos de uso híbridos de los clientes empresariales que buscan la tan necesaria segmentación lógica y el aislamiento físico de los datos de una copia secundaria o terciaria. El almacenamiento de MCSS ofrece a los clientes la tranquilidad y la garantía de que, gracias a la abstracción del acceso y a las capas de seguridad adicionales, junto con el cifrado de los datos en reposo y en tránsito, sus datos son inmutables.

Dado que las copias de seguridad se han convertido en la «póliza de seguro» que permite a las empresas recuperarse, la inmutabilidad de los datos es fundamental.

Los clientes disponen de una amplia gama de funcionalidades integradas en el software de Commvault que complementan los mecanismos de detección de anomalías y notificación, lo que lo convierte en una solución de protección de datos segura y preparada para hacer frente a las amenazas cibernéticas. Tal y como se describe en el Marco de Ciberseguridad del NIST, las empresas se están adaptando rápidamente a la estrategia de «defensa en profundidad». Cuando se aplica a los entornos de protección y gestión de datos, este mismo marco ayuda a alcanzar los niveles deseados de inmutabilidad y seguridad sin comprometer la Recovery, el rendimiento ni los costes.

Buenas prácticas para la seguridad y la inmutabilidad de los datos de copia de seguridad

La inmutabilidad se define como la capacidad de cualquier dato de mantenerse en un estado no fungible durante un periodo de tiempo determinado. La inmutabilidad de los datos puede lograrse mediante diversos métodos que actúan de forma conjunta.

A continuación se enumeran las prácticas recomendadas clave que propone Commvault para garantizar la seguridad y la inmutabilidad de los datos de copia de seguridad:

1. Refuerza los controles de acceso basados en roles para garantizar que solo los recursos de la organización tengan acceso a los repositorios de copias de seguridad. En combinación con la autenticación multifactorial (MFA) y la autenticación por varias personas, esto garantiza la protección frente a administradores malintencionados o credenciales de administrador comprometidas. Responder a preguntas básicas como «¿Quién tiene acceso a qué y por qué?» ayuda a orientar los principios del control de acceso basado en roles (RBAC). Esto se ajusta a las directrices de acceso con privilegios mínimos.

2. Protégete contra los «administradores malintencionados» o las «credenciales de administrador comprometidas» que puedan causar estragos en tu entorno de Commvault activando Commvault Retention Lock en las políticas (anteriormente conocido como «WORM Copy»). Una vez activada en una política, esta configuración de bloqueo a nivel de software ayuda a proteger contra eliminaciones o cambios accidentales o intencionados en la retención de la política, trabajos eliminados o bibliotecas desmontadas o descartadas, por parte de cualquier persona, incluidos los administradores.

3. El cifrado es una configuración predeterminada en Commvault. Los datos en reposo y en tránsito se cifran, lo que garantiza que los datos de copia de seguridad, incluso si son sustraídos, resulten inútiles para los atacantes sin las claves de descifrado. Además, dado que los datos que escribe Commvault se organizan en bloques deduplicados, estos bloques de datos no tienen ninguna utilidad para los atacantes en caso de amenazas de ransomware de doble extorsión.

La integración de Commvault con servidores de gestión de claves de terceros, así como su compatibilidad con ellos, proporciona un nivel adicional de seguridad.

4. La función «Ransomware Lock» de Commvault protege las rutas de montaje del «data mover» local, siempre que sea pertinente. Esto garantiza que solo Commvault y los procesos aprobados por Commvault puedan escribir datos en el almacenamiento en disco de destino, lo que hace que la ruta de montaje sea inaccesible para la lectura, la escritura y la actualización por parte de cualquier proceso ajeno a Commvault, con lo que resulta inmutable.

5. Con Commvault HyperScale X, los clientes obtienen una protección de datos más rigurosa a nivel del sistema operativo que impide que los usuarios o los ataques de ransomware eludan otras capas de seguridad mediante controles de acceso. En segundo plano, HyperScale X utiliza SELinux para mejorar la inmutabilidad, proporcionando políticas de acceso que restringen las modificaciones de archivos o la actividad a nivel de disco, como el reformateo de unidades. Y lo que es más importante, HyperScale X, impulsado por el sistema de archivos integrado y escalable horizontalmente de Commvault, proporciona inmutabilidad adicional en la capa de almacenamiento. Esto garantiza que los datos de los repositorios de copias de seguridad no puedan modificarse ni cifrarse a nivel del sistema de archivos. Esta función está activada de forma predeterminada.

6. El acceso a los servicios de almacenamiento en la nube se autentifica justo antes de que se activen las tareas de copia de seguridad. Esto también se ajusta perfectamente a la arquitectura «Zero Trust», que exige que todos los canales de comunicación sean sometidos a un «desafío» y, a continuación, «verificados», lo que elimina así la noción de persistencia.

7. Commvault también permite aprovechar el bloqueo de retención basado en el tiempo (bloqueo inmutable WORM) en el almacenamiento de objetos en la nube y en el almacenamiento de objetos local que lo admita. Las copias de seguridad almacenadas en la nube, a las que se aplica un bloqueo de retención basado en el tiempo, no pueden ser eliminadas ni actualizadas por ningún proceso ni persona, incluidos los proveedores de IaaS en la nube, hasta que se cumpla el plazo de retención.

8. Las topologías de red recomendadas por Commvault hacen hincapié en la arquitectura «Pull» frente a la «Push», adhiriéndose así a los principios de la arquitectura Zero Trust. La arquitectura «Push» se basa en la persistencia de la conexión y presenta el riesgo de que el malware se infiltre a través de esta conexión siempre activa; sin embargo, en la arquitectura «Pull», la conexión con los clientes es periódica, lo que requiere una solicitud de acceso, la autenticación de dicho acceso y, finalmente, la «extracción» de datos y eventos.

9. En el caso de los servicios de almacenamiento en la nube de Metallic (MCSS), la suscripción al almacenamiento de Metallic queda oculta a los clientes, ya que estos solo tienen visibilidad sobre su cuenta de almacenamiento de Metallic y no sobre la suscripción a Metallic. Esta capa de abstracción, cuando se utiliza junto con Commvault Retention Lock, proporciona una copia segura e inmutable de los datos en MCSS.

Consideraciones clave de arquitectura para la inmutabilidad

Una de las preguntas más frecuentes es: ¿cómo diseñamos la arquitectura más adecuada para un entorno concreto con todas estas capacidades? ¿Cuáles son los aspectos clave que hay que tener en cuenta a la hora de diseñar un entorno híbrido, equilibrando al mismo tiempo los parámetros de seguridad, coste y rendimiento?

Incluye estos elementos en tu arquitectura de inmutabilidad

  1. Bloquea el acceso para aislar el almacén de copias frente al ransomware
  2. Inmutabilidad con controles a lo largo del ciclo de vida para reducir los riesgos, en equilibrio con el impacto en el consumo
  3. Red de aislamiento con espacio de aire y controles
  4. Control de la configuración para protegerla frente a cambios intencionados o accidentales
  5. Rendimiento concurrente de la Recovery: reducir la latencia prestando la debida atención a la velocidad y al impacto en los costes
  6. Aplicación automática de parches para mantenerse al día, lo que simplifica la gestión y el mantenimiento de la infraestructura de protección de datos
  7. 3-2-1 Copia de seguridad en una cámara acorazada externa

La imagen que aparece a continuación ilustra estos puntos destacados, que pueden servir como guía rápida y sencilla.

Para obtener más información sobre la inmutabilidad de Commvault, consulta la arquitectura de infraestructura inmutable de Commvault.
More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como se destacó en una de las publicaciones recientes sobre Clumio Protect para Amazon S3, los clientes se enfrentan a varios retos para diferenciar con éxito entre datos críticos y no críticos y poder proteger sólo los datos críticos. Clumio resuelve este reto de clasificación de datos mediante un concepto innovador llamado Grupos de Protección. Voy a profundizar en cómo los Grupos de Protección se pueden utilizar no solo para ayudar a clasificar los datos críticos, sino también para protegerlos y, al mismo tiempo, generar un enorme ahorro de costes.

Protection Groups ofrece una capa de abstracción para gestionar los buckets y los prefijos en todas tus cuentas de AWS. Proporciona un mecanismo para clasificar los datos en los distintos buckets de todas tus cuentas de AWS, con el fin de ayudar a proteger los datos críticos según los requisitos de la empresa.

La configuración de los grupos de protección es un proceso sencillo de tres pasos

Paso 1: Una vez que le hayas asignado un nombre intuitivo, podrás decidir qué buckets añadir a los grupos de protección. Estos buckets pueden pertenecer a una cuenta específica de AWS o estar repartidos entre todas tus cuentas de AWS. En un futuro próximo, también podrás añadir buckets mediante etiquetas, de modo que se incorporen automáticamente a los grupos de protección.

Paso 2: Decide si se añade todo el depósito o solo una parte del mismo al grupo de protección. Puedes utilizar tres criterios diferentes para seleccionar qué datos se van a proteger. Estos son:

  • Prefijo: Se puede configurar para incluir prefijos específicos o excluirlos, en función de lo que se desee proteger. Por ejemplo, varios clientes almacenan los registros de sus bases de datos en un prefijo concreto y desean que esos datos estén protegidos. Pueden configurar /dblogs/ para proteger todos los objetos que se encuentren dentro de ese prefijo. Si es necesario, pueden incluso excluir un prefijo para que no quede protegido.
  • Clase de almacenamiento: Puedes configurar qué objetos se van a incluir en la copia de seguridad en función de su clase de almacenamiento. Por ejemplo, puedes configurar que solo se incluyan en la copia de seguridad los objetos almacenados en las clases «Estándar» y «Acceso poco frecuente», sin proteger los objetos almacenados en «Glacier». Esto reducirá considerablemente el tiempo y el coste, ya que los objetos almacenados en entornos de almacenamiento más «fríos» requieren tiempo para «descongelarse» y su recuperación resulta costosa.
  • Versión: Puedes configurar si deseas proteger todas las versiones o solo las últimas versiones de los objetos.

Paso 3: Aplicar una política al grupo de protección para que los datos puedan protegerse de acuerdo con los requisitos de la empresa.

¡¡Y voilà!! ¡¡Ya está!! Tus datos de Amazon S3 están protegidos en un entorno «air gap», lo que te ofrece protección frente a incidentes como el ransomware o la intervención de personas malintencionadas que puedan borrar o modificar tu entorno de AWS.

Varios clientes necesitan poder representar el estado de su bucket en un momento concreto. Daban por hecho que la función de versionado de objetos de S3 permitía hacer lo mismo, pero en realidad no es así. A continuación, hemos elaborado una tabla sencilla para poner de relieve las diferencias entre ambas:

Ámbito de aplicación Control de versiones de AWS S3 Grupo de protección de Clumio
Granularidad de la protección Solo depósitos Una a varias cuentas
Una a varios buckets
Una a varios prefijos
Puntos de recuperación Cambios en los objetos Momento
concreto Diario, mensual, anual
Granularidad de Recovery Solo objetos Compartimentos
«uno a muchos» Prefijos
«uno a muchos» Objetos «uno a muchos»
Ubicación de Recovery Solo cuenta local Cualquier depósito en cualquier cuenta
de AWS Restauración a cualquier prefijo, ya sea existente o nuevo

Como puedes ver, Clumio ayuda a los clientes a… y también facilita su restauración.

Sin embargo, la eficacia de cualquier copia de seguridad depende de su capacidad de Recovery, y los clientes necesitan flexibilidad para recuperar un objeto específico, un prefijo completo, un bucket entero o incluso varios buckets al mismo tiempo. Con los grupos de protección, Clumio te permite hacer todo esto gracias a nuestra capacidad única de realizar búsquedas globales en todos tus datos críticos almacenados en diferentes cuentas de AWS. No te pierdas una próxima entrada del blog en la que profundizaré en la recuperación de datos de Amazon S3 junto con la búsqueda global y te mostraré cómo Clumio puede ayudarte a recuperar tus datos.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Los datos son el alma de las organizaciones con gran volumen de actividad. Se prevé que, a nivel mundial, los datos se disparen hasta alcanzar los 175 zettabytes en 2025, lo que supone una tasa de crecimiento anual compuesto (CAGR) del 61 %¹. Se espera que el 51 % de los datos se aloje en centros de datos y que el 49 % se encuentre probablemente en la nube. De estos datos, 90 ZB procederán de dispositivos del Internet de las cosas (IoT) en 2025. Además, se prevé que el 80 % de los datos sean no estructurados para 2025 Ante un crecimiento tan exponencial y una dependencia tan grande de los datos, la importancia de proteger los datos críticos para la misión nunca ha sido mayor.

La necesidad de desarrollar la resiliencia para evitar los tiempos de inactividad

Hoy en día, las organizaciones se enfrentan a perturbaciones digitales casi a diario. Aumento de las amenazas a la ciberseguridad. Desastres naturales impredecibles. Cortes de electricidad. Fallos en los equipos. Y un largo etcétera. El Backup and Recovery protege los datos, las aplicaciones y los sistemas críticos frente a una pérdida definitiva que podría provocar graves interrupciones en la actividad empresarial.

Como proveedor de seguridad gestionada «como servicio» con una gran carga de trabajo que atiende a clientes en todo el país, nuestros equipos de Magna5 suelen recomendar a nuestros clientes que estén preparados para lo inesperado. Recientemente, uno de nuestros clientes, un proveedor que opera en varios estados y se dedica a sistemas técnicos de movimiento y control y a soluciones de lubricación industrial, fue víctima de un ataque de ransomware. Afortunadamente, pudieron recuperarse rápidamente. Le proporcionábamos copias de seguridad basadas en imágenes de VMware con replicación externa mediante el software Commvault. Gracias a ello, recuperamos varios sistemas Windows, incluidos servidores web y servidores Microsoft SQL, en nuestra plataforma de alojamiento ubicada en nuestros centros de datos seguros de Iron Mountain. El cliente también disponía de una copia de sus datos aislada físicamente y almacenada fuera de las instalaciones, lo que le permitió recuperarse por completo y reanudar sus operaciones comerciales tras el ataque de ransomware.

Muchas organizaciones no tienen tanta suerte. Los estudios indican que, en 2021, una empresa será víctima de un ataque de ransomware cada 11 segundos El coste medio de una filtración de datos es de 3,86 millones de dólares.⁴ Aproximadamente entre el 40 % y el 60 % de las empresas medianas nunca vuelven a abrir sus puertas tras sufrir un desastre.[añadir referencia] Y lo que es aún más revelador… el 90 % de las empresas que sufren un desastre y no reanudan sus operaciones en un plazo de cinco días cierran sus puertas en el primer año. Con copias de seguridad periódicas, las organizaciones pueden garantizar la seguridad de los datos y la continuidad del negocio en caso de pérdida de datos. Para recuperarse rápidamente en caso de desastre, resulta muy recomendable contar con una estrategia de «copia de seguridad como servicio» totalmente gestionada, que permita evitar el tiempo de inactividad cuando se produzca una catástrofe.

¿Qué preguntas deberías plantearte a la hora de elegir el servicio de copias de seguridad adecuado para tu organización?

  • ¿Con qué rapidez necesito volver a estar conectado en caso de una interrupción del servicio? ¿Qué volumen de pérdida de datos puedo tolerar? ¿Satisfará la solución esas necesidades?
  • ¿Se puede gestionar y supervisar mi entorno las 24 horas del día, los 7 días de la semana, con objetivos de tiempo de recuperación (RTO), objetivos de punto de recuperación (RPO) o acuerdos de nivel de servicio?
  • ¿Puedo ofrecer una gobernanza de datos que cumpla con la normativa para que las organizaciones puedan optimizar la recopilación y el tratamiento de su información? ¿Permiten mis procesos la contextualización, la aplicación de reglas y el cumplimiento de los requisitos normativos para satisfacer el RGPD, la HIPAA, la PCI, la CCPA y otras normativas?
  • ¿Dispongo de redundancias integradas y capacidades de conmutación por error para evitar el tiempo de inactividad? ¿Se ven afectadas dichas conexiones si, por ejemplo, se producen cortes en el suministro eléctrico a causa de un desastre natural? 
  • ¿Puedo restaurar datos en múltiples tipos de capas de datos y ubicaciones —entornos locales, nubes públicas y privadas—?
  • ¿Dispongo de un plan de pruebas para garantizar que la Recovery de las copias de seguridad funciona? ¿Con qué frecuencia deben realizarse las copias de seguridad de los datos?

Una lista de comprobación para que puedas empezar

Para evitar interrupciones en la actividad empresarial o tiempos de inactividad, aquí tienes una buena lista de comprobación que te ayudará a garantizar que tu organización pueda reaccionar con rapidez en caso de que se produzca una catástrofe.

  1. Define tu tolerancia al tiempo de inactividad y a la pérdida de datos.
    Averigua de antemano qué redes, aplicaciones y datos son críticos para la misión. ¿Cuáles deben restaurarse en cuestión de milisegundos y cuáles pueden esperar a ser restauradas en unas horas? Por ejemplo: si eres un banco de primer nivel con aplicaciones de alto volumen de transacciones, no puedes permitirte un RPO elevado. Necesitas un RTO corto para que tu negocio vuelva a funcionar a pleno rendimiento. Los tipos de datos pueden asignarse a varios niveles con un RPO/RTO específico, personalizando la Recovery para dar prioridad a los datos críticos para el negocio y restaurando los datos no críticos posteriormente.
  2. Incorpore redundancias y conmutaciones por error para reducir el tiempo de inactividad.
    En un desastre natural típico, las líneas eléctricas pueden quedar cortadas, los edificios inundados, las conexiones a Internet ralentizadas o la red privada virtual puede no ser capaz de gestionar la carga de trabajo adicional. Asegúrese de disponer de múltiples capas de conectividad WAN para conmutar por error a enlaces no afectados y garantizar así un funcionamiento fluido de la red. La orquestación dinámica del tráfico integrada también puede marcar la diferencia a la hora de redirigir las conexiones con problemas a una conexión mejor sin que se interrumpa la sesión.
  3. Asegúrese de que las copias de seguridad se encuentren fuera de las instalaciones y estén desconectadas.
    Una solución alojada de Backup and Recovery como servicio en un entorno en la nube copia sus datos en un centro de datos seguro desconectado de su red. Los datos de las copias de seguridad pueden almacenarse localmente y replicarse en un centro de datos externo, o enviarse directamente al centro de datos desde sus servidores. Puede especificar la recuperación de todo un entorno virtual o de sistemas específicos de usuarios finales, aplicaciones en la nube e infraestructuras empresariales.
  4. Comprueba que puedes restaurar datos en múltiples tipos de capas de datos y ubicaciones.
    Tu Backup and Recovery deben implementarse desde y hacia múltiples plataformas: entornos locales, nubes públicas y privadas. Comprueba si puedes recuperar tanto el estado como los datos dentro de los hipervisores. Elige la ruta más rápida para la recuperación —recuperación completa frente a reconstrucción— y rellena los datos.
  5. Revisa y prueba periódicamente tu copia de seguridad y recuperación ante desastres.
    Te sorprendería saber cuántos planes de copia de seguridad y recuperación ante desastres están acumulando polvo en una estantería, abarcando sistemas de hace cinco años, cuando la empresa tenía la mitad de su tamaño actual. En lo que respecta a la recuperación ante desastres, ¡tu eficacia depende de tu última prueba! Un calendario de pruebas es la parte más importante de cualquier plan de copia de seguridad y recuperación ante desastres. Recuerda que una prueba fallida no es algo negativo, ya que te alerta de los problemas con antelación en lugar de descubrirlos durante una crisis. Es importante que tu plan de Backup and Recovery esté actualizado con los sistemas actuales y se haya probado al menos una vez al año. De esta forma, podrás estar seguro de que tu empresa podrá recuperarse por completo sin pérdida de datos ni problemas en caso de que se produzca un desastre real relacionado con los datos.
  6. Supervisa las copias de seguridad para asegurarte de que funcionan.
    Cada vez son más las empresas que confían en proveedores de servicios gestionados para que se encarguen de gestionar y dar soporte a los procesos de programación, alertas y pruebas de sus organizaciones las 24 horas del día, los 7 días de la semana y los 365 días del año. Estos proveedores pueden realizar fácilmente la conmutación por error y hacer copias de seguridad de máquinas virtuales o de un sitio completo, sin pérdida de datos y con una interrupción mínima.

Conclusión

Proteger sus datos con una copia de seguridad fiable no debería ser un campo de batalla. El servicio gestionado de copias de seguridad de datos con Recovery sin interrupciones puede ofrecer a las organizaciones una mayor garantía de que la recuperación de sus datos y su red está en buenas manos. Si necesita asociarse con un socio de confianza, no espere a que se produzca un desastre. Deja que los expertos de Magna5 se encarguen del trabajo pesado de gestionar y supervisar tus actividades de copia de seguridad de datos para proteger los activos críticos de tu organización… ya sea en tus propias instalaciones, en la nube o dondequiera que se encuentren tus datos.

Magna5 ofrece soluciones gestionadas de TI, voz y conectividad a clientes del mercado medio y a grandes empresas de todo el país, entre los que se incluyen líderes de los sectores de la educación, la sanidad, la administración pública, los servicios financieros y otros segmentos industriales. Dentro de su oferta de servicios gestionados, Magna5 proporciona servicios de seguridad, copias de seguridad de datos, gestión de la recuperación ante desastres, servicios de alojamiento y consultoría de TI desde su centro de operaciones, que cuenta con personal completo las 24 horas del día, los 7 días de la semana y los 365 días del año. La empresa también ofrece servicios de voz y datos, así como una amplia gama de servicios en la nube «por encima de la red», y opera una red propia y segura diseñada para aprovechar operadores e infraestructuras diversificados en puntos de presencia (PoP) específicos en todo Estados Unidos, una estrategia clave para la fiabilidad de la red. Con sede en Frisco (Texas), Magna5 opera a nivel nacional y cuenta con oficinas en Pittsburgh, San Antonio, Seattle y Troy (Nueva York). 

Referencias

1 IDC, «Data Age 2025» [Seagate] [Aparavi]

2 IDC, según cita Data Management Solution Review: «El 80 % de tus datos serán no estructurados dentro de cinco años» [Solutions Review] [Aparavi]

3. El cibercrimen costará al mundo 10,5 billones de dólares al año para 2025 [Cybersecurity Ventures]

4. Coste medio de una filtración de datos en 2020: 3,86 millones de dólares [Dark Reading]

5. Un buen líder empresarial se preparará para una catástrofe. A continuación te explicamos cómo [Fondo de Defensa del Medio Ambiente]

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El cumplimiento por parte de una organización de las normas reguladoras relativas al uso de aplicaciones y al almacenamiento de datos debe ajustarse en todo momento a las directrices del sector y a la legislación local, nacional e internacional.
El incumplimiento de estas normas puede acarrear diversas consecuencias, entre las que se incluyen multas elevadas, el deterioro de la reputación de la empresa e incluso la posibilidad de que se produzcan interrupciones en el funcionamiento de su infraestructura de red, lo que provocaría graves trastornos en sus procesos y para los usuarios finales.

Veamos en qué consiste el cumplimiento normativo en AWS y algunas soluciones que las organizaciones pueden aprovechar para garantizar que siguen cumpliendo con la normativa.

Normativa de cumplimiento en AWS

Los entornos en la nube, como AWS, han ganado cada vez más popularidad a medida que más organizaciones se dan cuenta de su escalabilidad y su rentabilidad. Sin embargo, a medida que estas organizaciones aumentan sus migraciones a la nube, también deben comprender el mayor alcance de los requisitos de cumplimiento normativo que asumen, sobre todo porque los proveedores de servicios en la nube, como AWS, no ofrecen los requisitos necesarios de protección de datos y seguridad para garantizar el pleno cumplimiento normativo en todos los ámbitos.

Recuerda que el cumplimiento normativo no se limita a cumplir los requisitos de los procesos en tiempo real; la protección de los datos de la empresa y sus copias de seguridad es un aspecto esencial que, a menudo, puede resultar aún más complicado. Si tu organización utiliza actualmente AWS para sus cargas de trabajo y datos, debes estar preparado para cumplir todos los requisitos de cumplimiento normativo, tanto los actuales como los que puedan surgir en el futuro.

Aunque AWS garantiza un cierto nivel de cumplimiento por su parte, el cumplimiento total por parte de la organización se enmarca en lo que se conoce como «modelo de responsabilidad compartida».

¿Qué es el modelo de responsabilidad compartida de AWS?

Según el modelo de responsabilidad compartida de AWS, AWS es responsable del cumplimiento de cualquier normativa relativa a la capa de alojamiento y a la infraestructura física, mientras que las organizaciones que utilizan AWS son responsables del cumplimiento de las normativas relacionadas con el uso que hacen de los servicios en la nube, el alojamiento de aplicaciones y el almacenamiento de datos.
Estas responsabilidades compartidas en materia de cumplimiento se denominan «seguridad de la nube» y «seguridad en la nube».

AWS es responsable de la seguridad de la propia nube, es decir, de la infraestructura en la que se ejecutan sus servicios en la nube, como el hardware, el software, las redes y las instalaciones.

Las organizaciones que utilizan AWS son responsables de garantizar la seguridad en la nube. Estas responsabilidades dependen de los servicios concretos que utilice la organización y pueden incluir cualquier aplicación, software o utilidad instalada por el cliente en las instancias, el acceso a los puntos finales utilizados para almacenar y recuperar datos, y la gestión de los datos, lo que incluye cualquier opción de cifrado que se implemente.

Las responsabilidades de la organización no terminan ahí; también deben clasificar sus activos y utilizar herramientas de gestión de identidades y accesos (IAM) para aplicar los permisos adecuados. Y todo ello, además de cumplir los acuerdos de nivel de servicio (SLA) con sus clientes.

Aunque AWS ofrece a las organizaciones sus propias herramientas nativas de cumplimiento normativo, esto no quita que el proceso pueda resultar complicado y engorroso cuando se lleva a cabo de forma manual y continua.

Los retos que plantea el cumplimiento normativo en AWS

Las organizaciones deben hacer frente a numerosos obstáculos a la hora de cumplir los requisitos de cumplimiento normativo en AWS.

En primer lugar, existe una amplia gama de normativas gubernamentales y específicas del sector, entre las que se incluyen la HIPAA, la PCI, la Ley de Privacidad del Consumidor de California (CCPA) y el Reglamento General de Protección de Datos (RGPD) de la Unión Europea. Estos requisitos se suman a las complejidades que plantea la protección de la información de identificación personal (PII) de los consumidores.

Estas normativas también están sujetas a cambios en cualquier momento. A ello se suman las inconsistencias entre las normativas estatales, federales e internacionales, lo que complica aún más la situación. Por ejemplo, existe un plazo mínimo de conservación de seis años a nivel federal para los expedientes protegidos por la HIPAA, pero los requisitos a nivel estatal pueden oscilar entre cinco y diez años.

También está la cuestión de los costes ocultos y el impacto económico que puede suponer cumplir con la normativa en AWS. Las organizaciones que utilizan grandes volúmenes de instantáneas para realizar copias de seguridad de los datos y cumplir los requisitos de retención pueden ver cómo sus costes se disparan con el tiempo a medida que se acumulan las instantáneas.

Además, las organizaciones que optan por un enfoque manual en materia de cumplimiento normativo deben utilizar múltiples herramientas o scripts escritos a mano para elaborar sus políticas, un proceso cuya implementación y mantenimiento resultan muy complejos. Esto resulta aún más difícil cuando se trata de adaptarse a las cambios en la normativa o de contener el aumento de los costes de almacenamiento.

¿Cuál es la mejor forma de cumplir con los requisitos normativos en AWS?

Confiar en el cumplimiento normativo manual resulta complicado, engorroso, costoso y deja mucho margen para el error. Este entorno genera un alto riesgo de incumplimiento normativo que puede traducirse rápidamente en el fracaso de la empresa.

Elegir una solución de cumplimiento normativo de AWS que cumpla con los períodos de retención de datos, las medidas de seguridad, la rentabilidad y los requisitos de recuperación de datos necesarios es la forma más eficaz de ayudarte no solo a cumplir dichos requisitos, sino también a seguir cumpliéndolos a medida que vayan cambiando.

Clumio simplifica la protección de datos y el cumplimiento normativo en AWS con una solución llave en mano

Clumio es un servicio de copias de seguridad totalmente seguro que ofrece protección contra el ransomware mediante «air gap» y retención de datos basada en el cumplimiento normativo para aplicaciones de AWS. Permite automatizar de forma sencilla incluso las tareas de cumplimiento normativo más tediosas, lo que libera a tu personal de TI y de desarrollo para que pueda centrarse en otros aspectos de las operaciones de la organización.

Con Clumio, tu organización dispone de una solución de copias de seguridad centralizada que define políticas de copia de seguridad y supervisa el cumplimiento en tiempo real en todo tu entorno de AWS, así como en todos tus SLA. Clumio también permite predecir los costes de las copias de seguridad en la nube y del almacenamiento de datos, lo que elimina los gastos generales desorbitados y las sorpresas desagradables asociadas a la creación constante de instantáneas de datos.

Clumio lo consigue de la siguiente manera:

  • Ofrece una interfaz sencilla que proporciona una visión única y coherente de todos tus activos de AWS y elimina la complejidad al detectar automáticamente las cuentas de AWS e indexar cualquier recurso que requiera protección de cumplimiento mediante políticas uniformes. Además, los nuevos recursos se detectan automáticamente y se les aplican las mismas políticas.
  • Ofrece cifrado, compresión y gestión de recursos, así como alertas inmediatas cuando el cumplimiento normativo pueda verse comprometido.
  • Almacena las copias de seguridad en un entorno físicamente aislado y fuera de los entornos de producción para ayudar a protegerlas frente a la compromisión de cuentas, como los ataques de ransomware y las acciones malintencionadas.
  • Clumio ha superado numerosos y rigurosos procesos de certificación, entre los que se incluyen las normas ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA y PCI DSS. Estas rigurosas pruebas convierten a Clumio en una de las plataformas más seguras de AWS.
  • Se elimina la necesidad de escribir scripts de automatización provisionales gracias a la solución basada en políticas de Clumio, que ayuda a las organizaciones a cumplir con los requisitos en materia de datos y gobernanza al permitir la aplicación de políticas uniformes a todos los activos. Clumio permite crear políticas utilizando etiquetas de AWS, por lo que se integra en los flujos de trabajo existentes.

Clumio ayuda con el cumplimiento normativo de AWS

Desarrollado de forma nativa en AWS, Clumio ofrece escalabilidad automática, supervisión y asistencia las 24 horas del día, los 7 días de la semana, todo ello a través de una interfaz intuitiva y con gran capacidad de respuesta, además de un proceso de incorporación rápido.

Reserva una demostración hoy mismo o haz clic aquí para probar Clumio en tu empresa.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El Gobierno impone ciertos requisitos. Principalmente, ante el aumento de amenazas como el malware y el ransomware, las empresas deben adoptar medidas que den prioridad a la seguridad. Determinar la tolerancia de su organización ante la pérdida de datos y el tiempo de recuperación puede minimizar o incluso mitigar por completo las repercusiones de una posible interrupción en sus proyectos o en las aplicaciones y bases de datos críticas para su misión. Esto también debería incluir reevaluaciones periódicas que tengan en cuenta las amenazas nuevas y emergentes para sus datos e infraestructura, lo que permitirá a su organización seguir funcionando en caso de que se produzca una interrupción. Pero analicemos más detenidamente el RTO frente al RPO.

¿Cuál es la diferencia entre RTO y RPO?

El objetivo de tiempo de recuperación (RTO) y el objetivo de punto de recuperación (RPO) son dos de los parámetros más importantes de una estrategia eficaz de recuperación ante desastres. Para que las empresas puedan proteger sus proyectos y cumplir los requisitos gubernamentales en materia de seguridad, es fundamental comprender qué significa cada uno de ellos, cómo se calculan y qué herramientas se pueden utilizar para garantizar que se cumplan o se superen dichos objetivos.

Entender el objetivo de tiempo de recuperación (RTO) y el objetivo de punto de recuperación (RPO)

Aunque el RPO y el RTO están en cierta medida relacionados, cada uno de ellos se refiere a aspectos totalmente distintos de la recuperación ante desastres dentro de un plan de continuidad del negocio. A continuación se explican sus definiciones:

Objetivo de tiempo de recuperación

El RTO es el tiempo máximo que una organización ha establecido para recuperarse de un desastre antes de que el tiempo de inactividad provoque graves consecuencias debido a una interrupción de la continuidad del negocio.

Por ejemplo, supongamos que una organización regulada por el Gobierno ha establecido un RTO de cinco horas y sufre un incidente que provoca la caída de su infraestructura. En ese caso, deberá restablecer el funcionamiento de su infraestructura en el plazo de cinco horas, antes de que el tiempo de inactividad provoque problemas graves en sus operaciones o proyectos.

Objetivo de Punto de Recuperación (RPO)

El RPO se refiere al periodo de tiempo que puede transcurrir durante un desastre hasta que la cantidad de datos perdidos supere el umbral máximo establecido por los requisitos de seguridad gubernamentales del plan de continuidad del negocio. En otras palabras, ¿cuál es la cantidad de datos que se puede perder antes de que dicha pérdida afecte de forma efectiva a las operaciones o a los usuarios finales?

Normalmente, una organización realiza copias de seguridad de sus datos de forma automática según el calendario de copias de seguridad que haya establecido. Por ejemplo, supongamos que una organización realiza automáticamente una copia de seguridad de sus datos cada 10 horas y, posteriormente, sufre una interrupción del servicio que dura ocho horas. Dado que la duración de la interrupción no superó la última copia de seguridad de datos

En este sentido, la organización ha cumplido su RPO y puede recuperar datos suficientes para reanudar sus operaciones de forma aceptable, sin interrupciones ni pérdidas significativas. Esto es fundamental para que las empresas cumplan los requisitos de seguridad establecidos y para el buen funcionamiento de sus proyectos.

Diferencias entre RTO y RPO

Aunque tanto el RTO como el RPO son aspectos esenciales de un plan de continuidad del negocio, las principales diferencias se centran en sus respectivas finalidades dentro del plan.

El RTO abarca un ámbito mucho más amplio dentro de la recuperación ante desastres, ya que incluye la totalidad de las operaciones, los proyectos y las aplicaciones de la organización, así como el tiempo que esta puede seguir funcionando durante un periodo de inactividad antes de que sus operaciones —incluido el trabajo en los proyectos— se vean obstaculizadas. En comparación, el RPO se centra exclusivamente en los datos y en la resiliencia de la organización ante la pérdida de dichos datos.

Cómo calcular el RTO

El RTO de una organización depende de varios factores distintos, desde la naturaleza de su actividad hasta el alcance total de su infraestructura.

A continuación se indican algunos pasos generales que suelen seguir las organizaciones para determinar con precisión un RTO:

  • Elabora una lista de todos los sistemas y aplicaciones que utiliza la organización en el marco de sus operaciones habituales y, a continuación, identifica todos los equipos y usuarios finales que se verían afectados si dichos sistemas y aplicaciones sufrieran una interrupción del servicio.
  • Calcula cuáles serían las pérdidas si estos sistemas y aplicaciones dejaran de funcionar, como la pérdida de ingresos y los gastos adicionales derivados de la imposibilidad de acceder a ellos.
  • Si tu organización gestiona los datos de sus clientes, también deberás tener en cuenta los acuerdos de servicio que tienes con ellos, ya que pueden influir en el tiempo del que dispones para recuperar sus datos.
  • Identifica las aplicaciones que se verían afectadas si se produjera un fallo en la base de datos.
  • Toma nota de cualquier servicio de atención al cliente que dejara de estar disponible y que pudiera provocar reacciones negativas y posibles pérdidas económicas.

Una vez que hayas tenido en cuenta todas las aplicaciones, piensa cuál de ellas causaría mayores pérdidas si dejara de estar disponible y, a continuación, utiliza su tiempo de Recovery como RTO de referencia para tu organización. Si todas las aplicaciones tienen la misma importancia, puedes calcular la media de cada RTO y utilizarla como referencia.

Cómo calcular el RPO

El RPO de cada organización será único y dependerá de varias variables, sobre todo cuando intervengan múltiples sistemas, aplicaciones y proyectos. Sin embargo, existen factores comunes relacionados con los requisitos de seguridad gubernamentales que deben tenerse en cuenta a la hora de determinar cuál es el punto de recuperación real, tales como:

  • La cantidad máxima de pérdida de datos que tu organización puede soportar sin dejar de funcionar
  • Los costes previstos asociados a esta pérdida de datos y a cualquier servicio que haya quedado indisponible como consecuencia de la misma
  • El coste de las soluciones de recuperación de software
  • Cumplimiento de los acuerdos de nivel de servicio (SLA)
  • Repercusiones para los clientes y los usuarios finales
  • Necesidades específicas de cada sector y ámbito de actividad

Sopesar todos estos factores en su conjunto puede ayudar a una organización, ya sea pública o privada, a determinar el nivel aceptable de pérdida de datos que, además, se ajuste al presupuesto asignado para la realización de copias de seguridad. Esto permitirá establecer la frecuencia con la que deben realizarse las copias de seguridad e identificar un RPO concreto, garantizando así la seguridad y la continuidad en cualquier circunstancia.

¿Qué es más importante, el RTO o el RPO?

Tanto el RTO como el RPO son componentes esenciales de cualquier plan de continuidad del negocio, pero ¿es realmente uno más importante que el otro? Este debate en curso es fundamental para las empresas que pretenden mantener sus protocolos de seguridad y, al mismo tiempo, cumplir los estrictos requisitos establecidos por el Gobierno.No existe una respuesta objetiva, ya que las necesidades específicas de cada organización —tanto en lo que se refiere a los procesos internos como a la experiencia del usuario final— vienen determinadas siempre por los servicios que ofrecen, el sector en el que operan y la red o comunidad a la que se dirigen. Cada una de estas categorías requiere una aplicación diferente de la tecnología, y los detalles específicos de cada proceso varían en consecuencia.

Cumple o supera los objetivos de tiempo de recuperación (RTO) y los objetivos de punto de recuperación (RPO) con Clumio

Contar con un plan eficaz de Recovery ante desastres es siempre fundamental para mantener la continuidad del negocio. Esto cobra especial importancia en una comunidad impulsada por la tecnología, en la que los detalles del funcionamiento del hardware y el software están estrechamente relacionados y son fundamentales para las operaciones.

Estos planes tienen como objetivo garantizar la continuidad de las operaciones de su organización en caso de interrupciones del servicio provocadas por ataques, eliminaciones accidentales, fallos de hardware o problemas periódicos con el alojamiento en la nube. Esta preparación, facilitada por la tecnología más avanzada, incluirá siempre el establecimiento de unos RTO y RPO viables.

Las capacidades de recuperación rápida de Clumio permiten restaurar datos con celeridad desde su plataforma de protección de datos nativa en la nube. Al ofrecer la posibilidad de restaurar una instancia completa, así como de recuperar de forma granular archivos, registros o buzones de correo individuales, Clumio optimiza el proceso de recuperación de datos para ayudarte a cumplir o minimizar tus RTO actuales. Esta tecnología permite una recuperación fluida de la red, lo que contribuye a reducir el impacto de las interrupciones en la actividad empresarial.

Con Clumio Protect, puedes implementar políticas globales en todo tu entorno de AWS para realizar copias de seguridad de tus aplicaciones con la frecuencia adecuada, lo que te ayuda a cumplir con tus SLA de Recovery y tus requisitos de cumplimiento normativo. Además, el motor de optimización de copias de seguridad de Clumio Discover ofrece informes mejorados y una mayor visibilidad del estado actual e histórico de las copias de seguridad de AWS. Esta tecnología ofrece a las organizaciones la capacidad de determinar la cantidad adecuada de instantáneas necesarias para cumplir su RPO, al tiempo que evita los costes innecesarios que pueden derivarse de la creación y el almacenamiento excesivos e innecesarios de instantáneas. Esta información tan detallada constituye un recurso valioso para la comunidad de usuarios de AWS.

Permítanos mostrarle cómo Clumio, líder en tecnología de Recovery, permite una recuperación más rápida de los datos de las cargas de trabajo de AWS, como EC2, EBS, RDS, DynamoDB, etc., concertando una demostración.

Aprovecha esta oportunidad para establecer contactos con nuestra comunidad de usuarios satisfechos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Hoy en día, dado que a los equipos administrativos de las empresas se les exige hacer más con menos, la tendencia hacia el autoservicio nunca ha sido tan fuerte. Liberar al equipo central de TI de tareas rutinarias, como las copias de seguridad solicitadas por los usuarios y las restauraciones de archivos, permite que este dedique más tiempo a tareas más críticas para la empresa. Sin embargo, el acceso a estas potentes herramientas, que albergan los datos más críticos de su empresa, debe controlarse estrictamente para cumplir con los requisitos de cumplimiento normativo en materia de datos y evitar cualquier consecuencia involuntaria o malintencionada.

Entonces, ¿cómo se puede conceder acceso a los usuarios para que realicen estas funciones legítimas, pero evitando al mismo tiempo cualquier consecuencia no deseada o perjudicial? Muy sencillo: una combinación de RBAC y EBAC te permite proporcionar un acceso a los usuarios que se ajuste a los requisitos de cumplimiento normativo en materia de datos de tu organización.

¿Qué es el RBAC y cómo se utiliza?

El control de acceso basado en roles (RBAC) existe desde siempre, y los administradores están muy familiarizados con el concepto. En su forma más sencilla, se puede otorgar a usuarios específicos acceso de solo lectura, de escritura o de lectura y escritura. En los viejos tiempos de los simples recursos compartidos de archivos, esto satisfacía las necesidades de la mayoría de las personas. Sin embargo, en el mundo empresarial actual necesitamos una granularidad mucho más precisa.

Los días en los que se concedía acceso de superadministrador a todo el mundo ya han quedado atrás. Solo unos pocos usuarios seleccionados deberían tener este permiso de «nivel divino», y su uso debería estar sometido a una estricta supervisión y auditoría. Por otro lado, el acceso de solo lectura puede resultar demasiado restrictivo e impedir que los usuarios hagan lo que necesitan, lo que les lleva a abrir incidencias con el equipo de TI. Debe ser posible encontrar un término medio satisfactorio.

En Clumio, ofrecemos a los administradores la posibilidad de asignar a sus usuarios finales roles específicos predefinidos que se ajusten mejor a sus funciones laborales, sin que resulten ni demasiado amplios ni demasiado restrictivos. A simple vista, la siguiente lista de roles debería cubrir el 99 % de los niveles de permiso que los administradores desean conceder a sus usuarios sin «entregar las llaves del castillo».

Además, cada rol cuenta con controles muy precisos.

¿Qué es EBAC y cómo se utiliza?

El control de acceso basado en entidades (EBAC, por sus siglas en inglés) es un concepto relativamente nuevo que permite establecer medidas de protección en torno a recursos específicos y agruparlos para controlar con mayor precisión a qué tienen acceso los usuarios. Este concepto funciona muy bien en empresas e incluso en MSP (proveedores de servicios gestionados), ya que permite ofrecer un mejor soporte técnico y facilitar una experiencia de autoservicio para las solicitudes básicas de los usuarios.

El enfoque de Clumio respecto al EBAC introduce el concepto de «unidad organizativa» (OU). Los administradores pueden crear estas OU y, a continuación, asignar usuarios y recursos específicos a cada una de ellas para establecer un aislamiento, restringir el acceso externo y reducir el alcance de un posible incidente en caso de acceso no autorizado. Veamos un ejemplo real para ilustrar cómo el RBAC y el EBAC funcionan conjuntamente para ofrecer un mecanismo sencillo pero potente de gestión del acceso a los datos.

Cómo funcionan el RBAC y el EBAC en Cohesion

En el siguiente diagrama hemos creado tres unidades organizativas (OU) diferentes: «Equipo de AWS», «Equipo de VMC» y «Equipo de M365». Dentro de cada una de estas unidades organizativas hay recursos específicos, como cuentas de AWS, SDDC de VMware Cloud on AWS y dominios de M365.

Por ejemplo: cuando el usuario Dennis inicia sesión, solo puede ver los recursos de la unidad organizativa (OU) a la que pertenece, que son los dos dominios de M365. Dennis es administrador de la OU, por lo que tiene control total sobre todo lo que hay dentro de su OU de M365 Team, pero no tiene acceso ni visibilidad de las OU de VMC Team ni de AWS Team.

Por otro lado, Jim trabaja en el servicio de asistencia técnica y su cuenta de usuario existe en las tres unidades organizativas. Cuando Jim inicia sesión, tiene acceso a los recursos de las tres unidades organizativas, pero sus permisos restringidos del servicio de asistencia técnica solo le permiten realizar funciones específicas dentro de cada una de las unidades organizativas de las que forma parte.

En resumen, el RBAC controla lo que puedes hacer y el EBAC controla lo que puedes ver. Al combinar estos dos métodos de control, puedes conceder acceso de forma segura a potentes herramientas empresariales como Clumio y cumplir con tus requisitos de cumplimiento normativo en materia de datos.

Echa un vistazo a esta demostración para ver cómo puedes configurar rápidamente los controles de acceso en Clumio.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone