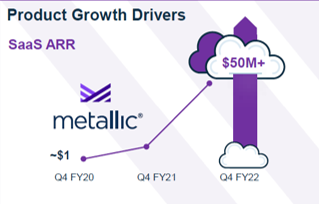
En el mundo de las empresas SaaS, cada día surgen nuevas iniciativas. Sin embargo, el potencial de crecimiento —e incluso la supervivencia— de una empresa SaaS no se puede dar por sentado. De hecho, el año en que Commvault lanzó Metallic —nuestra propia empresa SaaS— se estimaba que solo el 0,04 % de las startups de SaaS alcanzaban los 10 millones de dólares. Pero Metallic tenía algo especial: era una solución elegante y nativa de la nube que aprovechaba lo mejor de las tecnologías en la nube junto con la propiedad intelectual líder en el sector de Commvault. Contábamos con un gran equipo preparado, comprometido con la misión única de cambiar el statu quo en la protección de datos, y con un mercado listo para el cambio. Metallic se lanzó como Commvault Venture, una start-up dentro de la empresa que contaba con la tecnología, el talento y las habilidades de comercialización necesarias para impulsar una entrada verdaderamente disruptiva en el mercado. En tan solo dos años, Metallic ha experimentado un crecimiento asombroso y ha logrado lo que la mayoría de las start-ups solo podrían soñar:
Una rápida expansión de la cartera: hemos triplicado con creces nuestra oferta desde el lanzamiento
Hemos pasado de 1 millón a 50 millones de dólares de ingresos recurrentes anuales (ARR) en seis trimestres
Establecimiento de colaboraciones excepcionales en el ámbito de la nube —entre las que se incluyen Microsoft y una nueva empresa de servicios gestionados (MSP) lanzada recientemente junto con nuestro socio de diseño global, SoftwareOne—
Ampliación para dar servicio a más de 2.000 clientes, con presencia en más de 30 países de todo el mundo
Ha hecho realidad el DMaaS de nivel empresarial para empresas de todos los tamaños, desde las más grandes de la lista Fortune 500 hasta las más pequeñas
Pero, sobre todo, nuestro crecimiento y nuestro éxito actuales son prueba de que hemos dado en el clavo con nuestros clientes: Metallic ofrece la seguridad y la flexibilidad que las empresas de todos los tamaños necesitan para hacer frente a este momento único de cambios acelerados… y de riesgos crecientes.
El crecimiento surge de saber aprovechar el momento
La protección de datos como servicio es el segmento de más rápido crecimiento de nuestro sector¹, y Commvault tuvo la visión de detectar que existía una necesidad: las empresas necesitaban una solución basada en SaaS en la que pudieran confiar. Lo que no podíamos haber previsto era un mundo sumido en una pandemia global, ni el auge vertiginoso de las ciberamenazas junto con la adopción hiperacelerada de la nube. El año pasado, las empresas pronosticaron que duplicarían su ritmo de adopción de la nube antes de que acabara el año². Además, los entornos son cada vez más híbridos y multinube. Este tipo de infraestructura de datos distribuida supone una superficie de ataque más amplia. Es una tormenta (im)perfecta. Pero no te preocupes:
Metallic se ha diseñado para permitir a los clientes gestionar los datos cerca de la fuente, con el fin de lograr un rendimiento rápido en la nube híbrida.
Metallic admite una amplia gama de cargas de trabajo —entre las que se incluyen aplicaciones SaaS, terminales y cargas de trabajo críticas para la empresa en centros de datos— en distintos entornos de nube.
Contamos con una oferta de seguridad única, ya que somos la única solución de nuestro sector que se encuentra en la fase «FedRAMP High In Process – In PMO Review», además de Security IQ, que nos permite adelantarnos a las amenazas en constante evolución gracias a sus análisis de seguridad.
¿Qué viene ahora? Metallic® Recovery Reserve™ y Metallic® Threatwise™
En primer lugar, nos complace anunciar que el servicio Metallic Cloud Storage Service (MCSS) pasa a llamarse Metallic Recovery Reserve. Desde su lanzamiento en 2020, empresas de todo el mundo han adoptado este servicio gestionado en la nube de Metallic para garantizar la recuperación ante ataques de ransomware, y nos alegra poder darle un nuevo nombre al MCSS que refleje el valor que esos clientes nos han transmitido. Los datos de una empresa constituyen su reserva estratégica, y es necesario recurrir a esa reserva para acelerar la recuperación y garantizar que las empresas puedan volver a funcionar rápidamente ante un ciberataque.
Para seguir creciendo, seguimos apostando por la innovación. Tras la adquisición de TrapX por parte de Commvault en febrero, esta semana lanzamos un programa de acceso anticipado a Threatwise, un sistema de alerta diseñado para ayudar a las empresas a detectar ciberataques y permitir una intervención temprana, junto con herramientas integrales para la recuperación de datos. Threatwise ayuda a detectar amenazas latentes y silenciosas que se propagan por los entornos para contenerlas y limitar los periodos de exposición, ya que la verdadera protección de datos no se limita únicamente a la recuperación de datos.
Descubre por qué es importante y cómo pueden las empresas registrarse para obtener más información a medida que avanzamos hacia la disponibilidad general en los próximos meses.
Con Metallic, junto con una amplia gama de servicios de datos inteligentes ofrecidos como SaaS, software o Appliance, Commvault ayuda a los clientesa avanzar con rapidez, mantener la agilidad y dar prioridad a la seguridad a medida que modernizan su negocio. Metallic tiene mucho más que ofrecer este año y en el futuro, ya que seguimos atentos a las necesidades de nuestros clientes: en materia de seguridad y cumplimiento normativo, de eficiencia empresarial y de gestión inteligente de datos en entornos híbridos y multinube. Estad atentos, lo mejor está por llegar.
Referencias
1. SaaSPath 2.º trimestre de 2020, abril de 2020, IDC – 2. IDC Info Snapshot, patrocinado por Microsoft, n.º de documento US4697620
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Los datos de copia de seguridad de una empresa constituyen su reserva estratégica y, ante las ciberamenazas, es imprescindible que puedan recurrir a esas reservas, restaurar sus datos y reanudar sus operaciones empresariales de la forma más rápida y fluida posible. El almacenamiento en la nube con aislamiento físico es una parte esencial de cualquier estrategia de protección de datos, ahora que las empresas se enfrentan al auge y a la creciente sofisticación del ransomware; por eso lanzamos al mercado el servicio Metallic Cloud Storage hace casi dos años. Desde entonces, hemos visto cómo empresas de todo el mundo han adoptado esta solución como parte de su estrategia de seguridad de datos, al tiempo que han obtenido beneficios de sus iniciativas de transformación a la nube y de su empeño por aumentar la eficiencia y reducir los costes. Hoy nos complace anunciar que nuestra oferta de almacenamiento gestionado en la nube adopta un nuevo nombre: Metallic® Recovery Reserve™, un nombre nuevo pero que sigue centrado en la capacidad de Commvault para ofrecer una protección y una recuperación de datos corporativos de nivel empresarial líderes en el sector.
Almacenamiento en la nube para tu estrategia contra el ransomware
Los ciberataques, como los ataques de ransomware, se producen cada 11 segundos¹ y se prevé que aumenten año tras año; además, si una organización sufre un ciberataque, el coste medio del tiempo de inactividad para las grandes empresas puede ascender a miles por minuto.² Estas estadísticas refuerzan la importancia de la Readiness para la recuperación de datos, especialmente ahora que las organizaciones están acelerando su transición a la nube. Dado que los datos son el alma de todas las organizaciones, los clientes han adoptado y siguen adoptando Metallic Recovery Reserve para proteger su negocio y recuperar sus datos cuando más los necesitan.
Gracias a las opciones de inmutabilidad y al aislamiento físico, junto con una gestión simplificada, Commvault, en colaboración con Metallic, fue la primera empresa en lanzar al mercado una oferta de almacenamiento gestionado en la nube de la mano de un líder reconocido del sector en protección de datos que los clientes conocen y en el que confían.
Seguridad y sencillez
Aunque Metallic Recovery Reserve permite proteger y recuperar datos frente a amenazas de seguridad, la pregunta es: ¿es sencillo? Sí.
Una solución de seguridad compleja conlleva sus propios inconvenientes y puede resultar menos segura cuanto más complicado sea su uso. Metallic Recovery Reserve es la «solución fácil» para proteger los datos y controlar los costes. Al estar totalmente integrada con el software de Commvault, los administradores pueden utilizar Metallic Recovery Reserve como destino de copia de seguridad, al igual que cualquier otro destino en disco o cinta. Esto elimina la necesidad de impartir una formación exhaustiva, ya que todo ello lo gestiona el software de Commvault. Commvault escribe directamente en el almacenamiento en la nube y lee desde él para realizar restauraciones, sin que se ejecute ningún proceso informático en la nube. Todo ello se gestiona a través del Commvault Command Center, que ofrece una única interfaz de usuario para gestionar todos los datos corporativos.
Metallic Recovery Reserve también está disponible como un sencillo destino de almacenamiento en la nube para las cargas de trabajo de centros de datos en la nube híbrida que los clientes protegen con las soluciones SaaS de Metallic. Además, los clientes disponen de varias opciones, ya que Metallic Recovery Reserve ofrece niveles de almacenamiento flexibles tanto para el software SaaS de Metallic como para el de Commvault, que se adaptan a las necesidades de retención a corto y largo plazo.
Mientras que otros proveedores de soluciones de copia de seguridad afirman que su solución es la «última línea de defensa», Commvault ofrece un conjunto completo de funciones de protección contra el ransomware que incluye no solo la capacidad de recuperación, sino también la protección, la supervisión y la detección, así como funciones de alerta temprana y actuación precoz con Metallic Threatwise. Con Metallic Recovery Reserve, dispondrás de un sólido servicio gestionado de almacenamiento en la nube que ofrece protección contra el ransomware mediante aislamiento físico y garantiza que tus datos sean recuperables cuando más los necesites.
Referencias
1. CYBERSECURITY VENTURES, «Se prevé que los costes globales por daños causados por el ransomware superen los 265 000 millones de dólares en 2031», David Braue, 3 de junio de 2021 – 2. Web tribunal, Branko K., «Más de 15 estadísticas alarmantes sobre la pérdida de datos que hay que tener en cuenta en 2022», marzo de 2022
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Durante la mayor parte de mi vida, he sido constructor. De niño, mi imaginación se consumía por la pasión por los coches. Paseaba por el pasillo de los hobbys y veía llamativos modelos a escala de muscle cars americanos con su pintura flameada personalizada, exóticos deportivos europeos con detalles asombrosos. Estaba hipnotizado. Cortaba el césped y retiraba ramas en un esfuerzo por ganar suficiente dinero para comprar los kits y los suministros necesarios para intentar recrear las obras maestras que se mostraban en la caja del modelo. Me quedaban hipnotizado. Cortaba el césped y recogía maleza para ganar el dinero justo que me permitiera comprar los kits y los materiales necesarios para intentar recrear las obras maestras que aparecían en la caja del modelo.
Fue divertido y todo un reto, pero hay una cosa que ni siquiera mi imaginación pudo superar. Nunca conseguí sacar todo el partido al modelo ni recrear el nivel de detalle que mostraban las fotografías que adornaban las cajas. No fue por falta de esfuerzo, sino sobre todo por falta de habilidad y experiencia. El pegamento siempre se me salía, las pegatinas se pegaban torcidas o se rompían al intentar estirarlas sobre las piezas de la carrocería. Pintar me resultaba difícil y, sencillamente, no disponía de todas las herramientas necesarias para lograr el nivel de detalle suficiente como para recrear el modelo de la caja. El resultado fue mediocre, incluso habiendo seguido al pie de la letra las instrucciones.
Ahora piensa en cómo se da una situación similar en la nube. A los desarrolladores se nos presenta un mundo de posibilidades y, aunque contemos con las habilidades adecuadas, la vida es un poco más complicada hoy en día y solemos tener muchas otras prioridades que compiten por nuestro tiempo y nuestra concentración. Por supuesto, el resultado depende de ambos factores. Hay componentes en los que vale la pena optar por la solución rápida; por ejemplo, podemos permitirnos sobredimensionar las instancias durante un tiempo. Pero algunos detalles de la arquitectura en la nube no dejan margen para el error. Esto resulta especialmente evidente cuando se analiza desde la perspectiva de la protección de datos. La protección de datos es tu última línea de defensa. Si no se diseña con cuidado, te expones a riesgos justo cuando más necesitas la Recovery.
Con AWS Backup, se proporcionan los aspectos más básicos de las copias de seguridad. Si tu cuenta está en buen estado, probablemente puedas restaurar los datos. Definamos qué se entiende por «buen estado»: la región no sufre interrupciones, tu entorno de producción está prácticamente intacto y las copias de seguridad están disponibles. El riesgo radica en ese «si». Con AWS Backup puedes crear un plan de copias de seguridad para tu cuenta, pero lo más probable es que solo consigas un punto de recuperación operativa con una instantánea dentro de la cuenta. ¿Es esto lo que necesitas? En el mundo de la infraestructura como código, quienes construyen también pueden llegar a destruir. Disponemos de unos derechos administrativos increíbles que nos permiten gestionar todo un entorno, y estas funciones tan amplias no están exentas de riesgo, sobre todo cuando podemos crear y eliminar copias de seguridad a nuestro antojo. El flujo de trabajo del plan de copias de seguridad cuenta con numerosas indicaciones que te ayudan a conseguir un plan «completo» eligiendo un cifrado predeterminado o una de las plantillas predeterminadas proporcionadas; sin embargo, estas opciones no son óptimas, ya que no están diseñadas para tener en cuenta la necesidad de proteger tus copias de seguridad frente a ataques intencionados o eliminaciones accidentales, y tampoco abordan la disponibilidad en caso de cortes regionales.
En el mundo de la infraestructura como código, quienes la crean también pueden llegar a ser quienes la destruyan.
En Clumio, ayudamos a eliminar el riesgo. Hemos creado un «Secure Vault» para fuentes de datos en la nube. Nuestra solución establece un aislamiento físico entre tus copias de seguridad en la nube y el plano de acceso principal. Esto ayuda a evitar que los roles de usuario con permisos excesivos pongan en peligro la retención de datos o eliminen las copias de seguridad. Con la ayuda de Clumio, puedes restaurar tus datos. Obtienes una protección óptima y una Recovery sencilla, incluso en otras regiones. Contar con una copia de seguridad lista para ayudarte en el peor de los casos suena sin duda mejor que una que solo funciona en condiciones óptimas.
He recorrido un largo camino como constructor. Conozco mis prioridades y mis límites, y sé cuándo recurrir a expertos. Tomemos como ejemplo mi último proyecto: aunque he mejorado mis habilidades en el montaje, sigo sin ser pintor. Probablemente podría invertir en aprender esa habilidad, pero no es ahí donde prefiero dedicar mi tiempo. En su lugar, subcontrataré esa parte importante para garantizar un resultado impecable, en lugar de arriesgar la calidad del resultado, el plazo de entrega o ambos al hacerlo yo mismo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La transformación hacia la nube constituye una parte fundamental de la transformación digital. A medida que la revolución de la nube entra en su tercera década, queda claro que la adopción de la nube aporta un valor enorme; de hecho, McKinsey estima que solo para las empresas de la lista Fortune 500 este valor supera el billón de dólares. Curiosamente, casi todo ese valor proviene de la innovación y la optimización empresarial, más que de la reducción de los costes de TI.
Entonces, ¿cómo pueden las organizaciones aprovechar los posibles beneficios?
En este vídeo descubrirás qué debes hacer y qué debes evitar en tu entorno de protección de datos para llevar a cabo con éxito una transformación hacia la nube que tenga un impacto positivo en tu empresa.
Para ayudarte aún más a poner en marcha una estrategia de nube eficaz, a continuación te ofrecemos una práctica lista de verificación.
Requisito
Commvault
Amplia cobertura de cargas de trabajo: en los últimos años, su entorno de datos ha experimentado un alto nivel de cambio e innovación, lo que ha dado lugar a una amplia gama de cargas de trabajo. Para garantizar un entorno seguro, todas estas cargas de trabajo requieren protección y gestión de datos, tanto las heredadas como las de nueva generación.
✔
Modelo de prestación flexible. Este es un aspecto fundamental. Un modelo de prestación flexible le permitirá utilizar, implementar y crecer de acuerdo con sus necesidades empresariales actuales y futuras, incluido el SaaS.
✔
Compatibilidad con múltiples nubes. Dado que el 80 % de los clientes utiliza múltiples nubes, es imprescindible trabajar con un proveedor que cuente con integraciones nativas y relaciones sólidas. Esto le permite a usted, como cliente, obtener un acceso temprano y rápido a las innovaciones dentro del entorno de nube elegido, al tiempo que le protege contra el «lock-in» de la nube o del almacenamiento.
✔
Automatización inteligente. La automatización inteligente significa que el traslado de datos entre la nube y las instalaciones será fácil y rápido. La automatización del proceso permitirá a tus equipos concentrarse en aportar innovación y reducirá el riesgo de incumplir los SLA.
✔
Seguridad de nivel empresarial. Teniendo en cuenta que, según estimaciones conservadoras, se producen ataques de ransomware cada 11 segundos, debemos asegurarnos de que tu nivel de seguridad sea alto. La visibilidad de extremo a extremo a través de una única plataforma garantiza que estés preparado para hacer frente a cualquier problema o ataque que pueda surgir.
Aunque las tendencias vintage han ganado popularidad en los últimos años, no ocurre lo mismo con tus copias de seguridad obsoletas. No resultan más fáciles de gestionar; de hecho, la mayoría de la gente las considera una carga en su entorno informático. Sería estupendo poder llevar todas nuestras copias de seguridad vintage a una tienda de segunda mano y cambiarlas por algo más nuevo y más fácil de usar, pero no es así.
La complejidad y la falta de integración de estas copias de seguridad antiguas limitan la escalabilidad, crean silos que reducen la visibilidad de los datos, merman la productividad de TI y aumentan el riesgo general. Es necesario conservar estas copias de seguridad obsoletas para cumplir con los requisitos de retención y cumplimiento normativo, pero ello conlleva toda una serie de restricciones que frenan la innovación.
Si estás pensando en modernizar tu protección de datos, asegúrate no solo de seguir el ritmo de las tendencias, sino también de ir por delante: necesitas migrar tus copias de seguridad a la nube con una simplicidad extraordinaria. En lugar de aferrarte a costosas copias de seguridad heredadas, trasládalas, junto con otros conjuntos de datos, a un almacenamiento en la nube económico con Commvault. Al migrar las copias de seguridad antiguas a la nube, podrás eliminar los silos de datos, mejorar su disponibilidad y reducir el riesgo general en tu organización.
Echa un vistazo a cinco de las ventajas —aunque no todas— de migrar las copias de seguridad heredadas a la nube con Commvault:
La consolidación en una única plataforma con funciones de navegación y gestión a través de la web simplificará todo tu entorno de TI. Commvault es una solución única de Backup and Recovery, que se ofrece como una Appliance «todo en uno» que proporciona una gestión unificada en todo tu entorno —desde las instalaciones locales hasta la nube—; de este modo, obtienes un mayor valor añadido con una única consola.
La eficiencia del personal se logrará gracias a la automatización y a la gestión basada en una interfaz gráfica de usuario (GUI) que ofrece la plataforma integral de Commvault. La automatización te ayudará a optimizar la gestión de las tareas, de modo que tu personal pueda centrarse en proyectos más innovadores y que la migración se convierta en un proceso que no requiera intervención manual por parte de tu personal.
La reducción de costes se deberá a la disminución de los gastos de mantenimiento, al dejar de mantener costosas copias de seguridad heredadas. Además, podrás dar de baja el hardware innecesario y reducir el número de soluciones puntuales por las que estás pagando. Tu personal ya no tendrá que recibir formación sobre soluciones obsoletas y, en su lugar, podrá dedicar tiempo a mejorar sus competencias.
Mejora del cumplimiento normativo, ya que la migración a la plataforma Commvault facilitará la búsqueda, la localización y la Recovery. Mejora de la disponibilidad y la capacidad de Recovery de los datos gracias al acceso instantáneo y a la automatización basada en políticas.
Optimice la Recovery con acuerdos de nivel de servicio (SLA) más rápidos y fiables. La protección integral de los datos desde una única plataforma garantizará una Recovery ante desastres a nivel empresarial en todo momento.
Evita cometer un error de estilo con un entorno informático obsoleto
La migración a la nube exige flexibilidad y sencillez por parte de una solución moderna de protección de datos. Sin Commvault, podrías quedarte rezagado respecto a las tendencias actuales y poner en peligro el éxito de tus objetivos de TI. Es hora de adoptar un enfoque sencillo, rentable y moderno para proteger de forma segura tus datos allí donde se encuentran —tanto en tus instalaciones como en la nube— y migrarlos de forma fácil y eficaz.
Si quieres renovar por completo tu entorno de TI, echa un vistazo a este informe técnico.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Dado que cada día surgen nuevas amenazas, que además son cada vez más complejas y sofisticadas, la ciberseguridad se ha convertido en un aspecto fundamental para todas las organizaciones, ya que cualquier empresa, independientemente de su tamaño y ubicación, corre el riesgo de sufrir un ciberataque. Como consecuencia, la mayoría ha empezado a optar por un seguro cibernético para cubrir las pérdidas que dichos ataques puedan acarrear, a veces junto con una garantía específica contra el ransomware, impulsadas por el hecho de que este tipo de amenaza representa alrededor del 75 % de las reclamaciones de seguros cibernéticos (AM Best 2021). Además del ransomware, el seguro cibernético puede cubrir ámbitos como las demandas de extorsión y las medidas de reparación.
Pero se trata de un mercado sometido a presión, con una ratio de siniestralidad respecto a las primas devengadas del 73 % en 2021, según Fitch Ratings, y con dificultades para diversificar el riesgo, ya que los ciberataques no conocen fronteras. Además, la falta de datos históricos complica la capacidad de realizar el tipo de previsión de riesgos que el sector asegurador suele emplear para fijar las tarifas. En conjunto, todo ello amenaza en última instancia la rentabilidad del sector y, por ende, la protección que ofrece, al tiempo que provoca un aumento de las primas para los clientes.
Las garantías contra el ransomware, que acaparan los titulares, son también un ámbito que requiere una investigación más profunda y la lectura de la letra pequeña. Lo que puede parecer una propuesta atractiva (y, a menudo, una decisión obvia) en muchos casos nunca se materializará y podría dar lugar a una complacencia peligrosa.
Además, las cláusulas relativas a los seguros de ciberseguridad son cada vez más estrictas, tal y como ha puesto de manifiesto el reciente anuncio de Lloyds of London sobre la limitación de la cobertura; por ejemplo, sus productos de seguro ya no cubrirán las consecuencias de los ciberataques entre Estados-nación. Muchas aseguradoras también están imponiendo requisitos de protección más estrictos, lo que, aunque contribuye a reforzar los niveles de defensa en materia de ciberseguridad, también puede dejar expuestas a algunas organizaciones, especialmente a las pymes, ya que tienen menos capacidad para cumplir los nuevos umbrales mínimos exigidos.
Por ello, saber exactamente qué cubre cualquier póliza que tengas en la actualidad, o que estés pensando en contratar en el futuro, es una necesidad imperiosa tanto desde el punto de vista empresarial como tecnológico. Las empresas deben saber que las pólizas de seguro cibernético y las garantías de protección contra el ransomware no cubren todos los aspectos de los ataques y que, en la mayoría de los casos, habrá distintos factores desencadenantes, límites, condiciones y coberturas para los diferentes tipos de reclamaciones, lo que puede dar lugar a la denegación o a una reducción de la indemnización, creando una brecha entre las expectativas y la realidad. La formación y la concienciación son fundamentales en este sentido: debes ser plenamente consciente de lo que no cubre tu seguro cibernético en la actualidad, para evitar sorpresas más adelante. Roy May aborda este tema a la perfección.
Analicemos uno por uno algunos de los aspectos clave para respaldar precisamente eso.
Errores de terceros: Las compañías de seguros cibernéticos no te cubren si se produce un ciberataque en cualquier sistema de terceros que cause daños a tu actividad principal. Este software o estos servicios de terceros pueden ser tu alojamiento web, tu correo electrónico, tus servicios en la nube, la gestión de tu servicio de atención al cliente o cualquier otra relación comercial online significativa.
Pérdidas sufridas durante el «período de carencia»: Enel mundo de los seguros suele existir una franquicia temporal denominada «período de carencia». El seguro solo cubre las pérdidas que se produzcan una vez finalizado dicho período. Este período de carencia suele ser de entre 10 y 12 horas. Esto significa que, si tu red sufre un ciberataque durante el período de carencia, no podrás reclamar una indemnización a tu seguro.
Pérdidas durante el tiempo de inactividad: Las pérdidas sufridas durante el periodo de interrupción de la actividad empresarial no están cubiertas por las principales pólizas. El tiempo de inactividad puede perjudicar a tu empresa de muchas formas, lo que conlleva una pérdida de productividad y de la confianza y fidelidad de los clientes y, en última instancia, de su negocio. Independientemente de la cuantía de la pérdida de ventas que te suponga este tiempo de inactividad, no estará cubierta.
Daño a la reputación: Este es uno de los riesgos más importantes a los que se enfrenta una empresa si se produce un ciberataque o una filtración de datos. De hecho, 1 de cada 3 clientes está dispuesto a abandonar una marca que le encanta tras una sola mala experiencia, porcentaje que se eleva a más del 90 % tras 2 o 3 interacciones con experiencias negativas. (AÑADIR REFERENCIA). Cualquier ataque durante eventos especiales como el «Cyber Monday» puede causar aún más daño a la organización. Dado que resulta difícil cuantificar dicha pérdida, las compañías de seguros cibernéticos no la incluyen en sus pólizas.
Lesiones corporales o daños materiales: Los ciberataques tienen consecuencias tangibles. A medida que el mundo avanza hacia el IoT (Internet de las cosas), las conexiones entre objetos aumentan, y existe la posibilidad de que esto provoque lesiones corporales o daños materiales. Puede parecer inusual, pero muchas empresas de producción funcionan hoy en día íntegramente mediante ordenadores.
Todo el proceso, desde la recogida de materias primas hasta el envío de los productos finales, se lleva a cabo mediante sistemas automatizados. Si se produjera un ciberataque en cualquier fase de este proceso, las consecuencias serían catastróficas. Si una empresa se viera envuelta en una situación de este tipo, es probable que el seguro cibernético no cubra (en su totalidad) las necesidades.
Nuevo hardware: Por lo general, las pólizas de seguro cibernético no cubren los daños materiales, como la sustitución de hardware y otros equipos, provocados por un ciberataque. La situación se complica cuando el hardware resulta tan dañado que resulta imposible repararlo. La mejor solución en estos casos es sustituir el hardware por uno nuevo, pero será la propia organización la que tenga que correr con los gastos.
Actualizaciones de software: Por lo general, las pólizas de seguro cibernético no cubren las últimas versiones del software. En caso de un ciberataque, las principales aseguradoras cibernéticas solo te ayudarán a restaurar el software al estado en el que se encontraba antes de que se produjera el ataque.
Pérdida de equipos: La mayoría de las pólizas de seguro cibernético no cubren ningún delito cibernético que se haya originado a raíz de la pérdida de un dispositivo portátil, como un ordenador portátil o una tableta de la empresa. Pocas pólizas de seguro incluyen únicamente dispositivos cifrados en su cobertura, por lo que todos los dispositivos utilizados en la organización deben contar con los parches de seguridad adecuados.
Multas y sanciones de los emisores de tarjetas: Una de las principales preocupaciones a la hora de hacer frente a una filtración de datos está relacionada con las sanciones y posibles multas impuestas a una empresa por emisores de tarjetas como MasterCard, Visa, etc., o incluso impuestas a los directivos de la empresa en virtud del RGPD y normativas similares. Estas multas o sanciones pueden alcanzar una cuantía considerable, de hasta seis cifras. Algunas compañías de seguros excluyen la cobertura de este tipo de multas, lo que podría acarrear graves pérdidas económicas.
Ataques especializados: Muchas pólizas de seguro solo cubren los ataques perpetrados por ciberdelincuentes que buscan beneficios personales, o beneficios colectivos cuando los actores maliciosos colaboran entre sí para obtener ganancias compartidas. Deniegan la cobertura si el ataque se lleva a cabo con motivos terroristas o por parte de un actor estatal con fines políticos, un ámbito en el que las investigaciones muestran un aumento en la escala y el volumen de los ataques para evadir la detección (Microsoft 2021).
Reflexiones finales: ¿merece la pena contratar un seguro cibernético?
La resiliencia de una empresa está ligada a su ciberresiliencia, por lo que resulta fundamental prestar una atención constante y generalizada a la ciberseguridad en toda la organización, abarcando la tecnología, los procesos, la cultura y las competencias. En este contexto, el seguro cibernético desempeña un papel protector, ya que exige avances en materia de «seguridad desde el diseño» en condiciones cada vez más estrictas, y respalda la recuperación de la organización en caso de que se produzca una violación de la seguridad, siempre que se hayan cumplido todas esas obligaciones. Sin embargo, no todas las pólizas de seguro cibernético son iguales, ya que existen diferencias sustanciales en cuanto a la cobertura y las condiciones. Por lo tanto, debe comprender a la perfección tanto sus necesidades como sus obligaciones antes de tomar una decisión definitiva.
Es posible que las empresas emergentes y las pymes con carteras reducidas o activos digitales mínimos no puedan justificar el gasto que supone un seguro de ciberseguridad, ya que probablemente obtengan un mejor retorno de la inversión si se centran en la defensa de la seguridad, por ejemplo, mediante prácticas de «Zero Trust» y la formación y sensibilización de los empleados. En el caso de las grandes empresas que gestionan un volumen significativo de información financiera sensible o de datos personales de sus clientes, la inversión en una póliza de seguro cibernético de prestigio puede estar plenamente justificada, pero solo como parte de una estrategia integral de ciberseguridad. Ninguna póliza prevendrá ni resolverá por sí sola los problemas relacionados con la seguridad, sino que puede constituir la pieza final de un programa de defensa proactivo que se centre tanto en la identificación temprana de los riesgos como en una Recovery rápida cuando (no «si») se produzca inevitablemente algún tipo de ataque.
Sobre el autor
La Dra. Sally Eaves es presidenta de Global Cyber Trust en el prestigioso centro de estudios GFCYBER y asesora en materia de descentralización digital, democracia y seguridad del Centre for a New American Security (CNAS), que depende del Gobierno de Estados Unidos. Con una dilatada trayectoria como directora de tecnología, profesora de tecnologías avanzadas y asesora estratégica global en transformación digital, Sally se especializa en la aplicación de tecnologías emergentes —en particular, la inteligencia artificial, la seguridad, el 5G, la nube y el Internet de las cosas— para la transformación empresarial y de las tecnologías de la información, además de propiciar un impacto social a gran escala.
Sally, ponente principal internacional y autora, fue la primera galardonada con el premio «Frontier Technology and Social Impact», entregado en las Naciones Unidas, y ha sido descrita como la «abanderada de la tecnología ética». Fundó Aspirational Futures con el objetivo de potenciar la inclusión, la diversidad, la equidad y el sentido de pertenencia en el ámbito tecnológico y más allá.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Cuando nos metemos de lleno en el tema, a menudo nos damos cuenta de que los clientes no tienen claras las diferencias entre instantáneas, replicación y copias de seguridad. Lo he comprobado en innumerables reuniones de ventas en las que he tenido la oportunidad de asesorar a las empresas sobre las opciones de almacenamiento, protección y Recovery de los datos de sus aplicaciones.
Instantáneas para la recuperación operativa de la cuenta
Las instantáneas son el punto de partida de la mayoría de los debates sobre protección y recuperación de datos. Una instantánea se puede crear manualmente a través de la consola de AWS o de forma totalmente automatizada. La automatización se puede programar mediante scripts o como parte del programador de un plan de AWS Backup. Las instantáneas son ideales para la recuperación operativa; sin embargo, requieren una serie de pasos para convertirlas en un volumen o una base de datos utilizables. Otra limitación es que las instantáneas no son fácilmente transferibles entre cuentas o regiones para recuperaciones fuera de la cuenta o región. Recuperar un único archivo, directorio o registro de base de datos a partir de una instantánea también puede resultar engorroso, ya que requiere varios pasos y mucho tiempo para llevar a cabo una recuperación tan granular.
Desde el punto de vista de la seguridad, asegúrate de proteger tus instantáneas, ya que pueden ser uno de los muchos objetivos que los hackers buscan en tus cuentas. Se puede acceder a las instantáneas, copiarlas, convertirlas en volúmenes o bases de datos y sustraer datos confidenciales de ellas. Las instantáneas también pueden eliminarse, lo que te impediría recuperarlas o cumplir con los requisitos de retención de datos a largo plazo por motivos de cumplimiento normativo. Para proteger tus instantáneas, cópialas a una cuenta secundaria de alta seguridad, preferiblemente fuera de tus cuentas de AWS de producción.
Replicación para la conmutación por error en caso de interrupción del servicio de producción a cuentas o regiones alternativas
Otra estrategia que se utiliza para la protección y Recovery es la replicación en tiempo real o casi en tiempo real de los datos de producción. A medida que se realizan actualizaciones en los datos de producción, estas se transfieren a las copias replicadas en otras cuentas o regiones lo más rápido posible. Disponer de datos replicados es una estrategia excelente para realizar conmutaciones rápidas a una ubicación secundaria cuando se produce un desastre en el entorno de producción principal. Sin embargo, se requiere mucho trabajo y planificación para poder elevar rápidamente un sitio secundario al nivel de producción. Las aplicaciones deben distribuirse entre varias cuentas o regiones, debe haber una red disponible para el acceso de los clientes y es necesario dar prioridad al funcionamiento en un entorno altamente seguro.
Aunque la replicación es una solución excelente, existen algunos casos en los que los datos replicados pueden quedar inutilizables. Si los datos se corrompen, son objeto de un rescate o se eliminan en la ubicación de origen, es de esperar que se encuentren en el mismo estado en la ubicación secundaria. Cuando esto ocurre, se necesita una copia de los datos en un momento determinado, almacenada en una ubicación segura, que pueda restaurarse en los entornos de producción. Por eso, aunque utilices una solución de replicación, también necesitas una buena solución de copia de seguridad como parte de tus planes de continuidad del negocio y Recovery ante desastres.
Copias de seguridad para restaurar datos desde un momento en el que se sabe que estaban en buen estado
Las copias de seguridad constituyen una tercera estrategia para la protección de datos. Las copias de seguridad programadas de tus conjuntos de datos importantes te permiten restaurar tus datos a un estado anterior en el que se sabía que estaban en buen estado. Una solución de copias de seguridad debería ayudar a mantener la seguridad de tus copias de seguridad, incluso frente a eliminaciones intencionadas o accidentales… En la nube, esto significaría enviar tus copias de seguridad a un «búnker» o «caja fuerte» que esté aislado del resto de tus cuentas. Esta cuenta «búnker» también debe ser altamente segura, con un acceso mínimo y una red totalmente restringida. Debe activarse el cifrado para las copias de seguridad que se almacenen en esta cuenta «búnker». Cuando llegue el momento de la recuperación, asegúrate de haber creado un proceso que te permita encontrar fácilmente las copias de seguridad que necesitas y restaurarlas rápidamente. También es importante poder restaurarlas de forma rápida y eficiente en la cuenta o región en la que vayas a recuperar tus aplicaciones.
Clumio es una plataforma SaaS que se enmarca en la categoría de soluciones de copias de seguridad. Ofrecemos copias de seguridad programadas de fuentes de datos en la nube como Amazon S3, DynamoDB, RDS, EC2, EBS, SQL Server en Amazon EC2 y Microsoft 365. Configura los horarios de las copias de seguridad para cumplir tus objetivos de punto de recuperación; una copia de seguridad al día o varias al día, tú eliges. Una ventaja añadida de las copias de seguridad de Clumio SecureVault es que se almacenan en un entorno aislado de tus cuentas. Clumio te ayuda a proteger y bloquear tu cuenta, para que no tengas que preocuparte. Tus datos están a salvo con nosotros, y podemos ayudarte a recuperarlos en cualquier cuenta o región. Restaura con la granularidad que desees: un archivo, un registro de base de datos, un único objeto o instancias completas; tú eliges.
Resumen
Todas las estrategias de protección tienen su lugar, pero no todas son iguales. Aunque siempre hay circunstancias y excepciones, por lo general puedes seguir estas pautas simplificadas:
Utiliza instantáneas para una rápida recuperación operativa en tus cuentas de producción.
La replicación sirve para realizar actualizaciones en tiempo real en un sitio secundario que se utilizará para la conmutación por error cuando se produzcan desastres regionales que afecten al servicio.
Las copias de seguridad programadas son útiles cuando tus datos se encuentran en una situación catastrófica y necesitas recuperarlos a partir de un momento concreto en el que se sabe que estaban en buen estado, ya sea de hace unas horas o de hace unos días.
A la hora de definir tu estrategia de protección, asegúrate de analizar a fondo las expectativas de los equipos de negocio a los que prestas apoyo. Son ellos quienes sufren las consecuencias de la pérdida de ingresos cuando no disponen de los datos que necesitan.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Cuando las organizaciones llevan a cabo migraciones a la nube para satisfacer sus necesidades de transformación digital, a menudo se pasan por alto los riesgos y los costes. No es raro ver cómo se trasladan conjuntos de datos no estructurados de forma masiva mediante una simple acción de copiar y pegar o mediante la ejecución de un script para mover archivos. Pero, ¿realmente te ahorra esto tiempo a largo plazo? Una pregunta que debes plantearte es: ¿necesita realmente la empresa todos estos datos?
Al migrar sin más todos estos datos ROT no deseados, no solo estás alargando el plazo de la migración, sino que también estás aumentando los costes de almacenamiento en la nube de destino, ampliando los niveles de servicio y aumentando el riesgo de la información de tu organización.
Información detallada sobre tus datos
Tanto si ya eres cliente de Commvault como si estás pensando en utilizar Commvault en el futuro, Commvault va más allá de la Backup and Recovery gracias a Commvault® File Storage Optimization. Ofrece una amplia información sobre los datos, presentada en paneles de control de fácil visualización, directamente desde la misma interfaz de usuario que se utiliza para las operaciones de Backup and Recovery: el Commvault Command Center™. Esta información te ayuda a identificar los datos ROT y a tomar las medidas adecuadas para excluirlos de las migraciones. Al incluir información como la fecha de la última modificación, el último acceso o la fecha de creación —todo ello agrupado por año—, puede priorizar qué archivos son importantes y cuáles son ROT, de modo que pueda trasladar los datos adecuados al lugar donde deben estar, más rápidamente. Esto le ayuda a ahorrar en costes de almacenamiento, reduce la carga de trabajo de su personal de TI y permite a los responsables de los datos ser más productivos.
¿Datos duplicados? ¡No hay problema!
Commvault® File Storage Optimization también te permite detectar fácilmente los datos duplicados. Estos datos pueden deberse a errores de importación, de software o humanos, y su conservación puede suponer riesgos inherentes. Dado que los datos duplicados pueden contener información confidencial, decidir qué datos conservar y cuáles eliminar puede resultar complicado. Sin embargo, con Commvault® File Storage Optimization, puedes obtener rápidamente información sobre los datos que te ayudará a tomar decisiones. Averiguar dónde se encuentran estos datos duplicados, quién tiene acceso a ellos y excluirlos antes de la migración te ayudará a garantizar que los datos correctos se trasladen a donde deben estar, de forma rápida y sin complicaciones.
Son tus datos, no los pongas en riesgo
Otra consideración es el riesgo. Almacenar datos ROT supone un riesgo para su organización. Esto puede dar lugar a que se tomen decisiones empresariales erróneas basadas en datos obsoletos, a un aumento de la superficie de ataque para los ataques de ransomware y a un mayor riesgo de incumplimientos normativos. ¿Por qué migrar datos ROT y agravar ese riesgo? Al utilizar Commvault® File Storage Optimization para identificar y excluir los datos ROT antes de una migración, no solo estás trasladando los datos adecuados, sino que también estás reduciendo el riesgo de la información al mantener un control más estricto sobre tus datos. Además, al revisar las listas de control de acceso (ACL) de los archivos, contribuyes a garantizar que solo el personal autorizado pueda acceder a los datos que estás trasladando, lo que reduce aún más el riesgo.
Acelera tus migraciones hoy mismo
Commvault va más allá de la copia de seguridad y la recuperación para ayudarte a acelerar las migraciones con la optimización del almacenamiento de archivos de Commvault. Mediante la misma interfaz de usuario a la que ya estás acostumbrado para las operaciones de Backup and Recovery, puedes identificar y excluir fácilmente los datos ROT antes de las migraciones, lo que reduce los tiempos de migración, ahorra costes de almacenamiento, alivia la carga de trabajo de tu personal de TI y minimiza los riesgos relacionados con la información. Descubre cómo puedes acelerar tus migraciones hoy mismo y trasladar los datos adecuados al lugar adecuado con mayor rapidez.
Hoy en día, todas las organizaciones se preocupan por la seguridad y por la inevitabilidad de un ataque de ransomware. A medida que tus datos siguen creciendo, necesitas gestionarlos y protegerlos de forma eficaz. Lo ideal es no tener que actuar de forma reactiva en ninguna situación en la que te sientas presionado a tomar decisiones rápidas. Para estar a la altura de todas tus necesidades en materia de datos, necesitas una solución de gestión y protección de datos que garantice su futuro e integre nuevas tecnologías a tus necesidades. De este modo, actuarás de forma proactiva frente a las ciberamenazas, en lugar de reactiva.
Identifica, protege y prepara tus datos para el futuro
Gestiona de forma eficaz y coherente todos tus aspectos relacionados con la seguridad de los datos, el cumplimiento normativo, la transformación y la obtención de información a partir de una única plataforma unificada y sencilla, que abarque cargas de trabajo híbridas, con el fin de minimizar el riesgo y acelerar el crecimiento. Identifica mejor los datos críticos para el negocio, así como la información confidencial o sensible, para garantizar que tus datos estén debidamente protegidos y a salvo. Una vez identificados y protegidos los datos, las organizaciones pueden utilizarlos para obtener una mayor comprensión e impulsar las decisiones empresariales. Las organizaciones deben asegurarse de que pueden:
Identificar y proteger rápidamente los datos confidenciales y críticos para el negocio
Reducir la proliferación de datos y la amenaza del ransomware
Gestionar de forma centralizada los datos en entornos en la nube, locales y multicloud
Gestionar las medidas correctoras de riesgos mediante la toma de decisiones colaborativa
Recuperar rápidamente datos y aplicaciones según las prioridades preestablecidas
File Storage Optimization de Commvault®: reduce tu superficie de ataque
Obtenga información valiosa a partir de los datos, lo que le permitirá reducir la superficie de ataque y minimizar los riesgos de ransomware. Esto se consigue gracias a un método altamente eficaz para analizar, a gran escala, tanto los silos de datos activos como los de copia de seguridad, al tiempo que se facilita la gestión a través de una única interfaz de usuario: el Commvault Command Center™.
File Storage Optimization de Commvault® puede ayudar a identificar los datos críticos para el negocio y los datos redundantes, obsoletos o irrelevantes (ROT), y garantizar que se lleven a cabo las acciones adecuadas (copia de seguridad, protección, archivo o eliminación).
Identificar los datos críticos para la empresa que se encuentran en situación de riesgo y clasificarlos por tipo de datos y ubicación
Adoptar medidas correctivas proactivas para realizar copias de seguridad, archivar o trasladar los datos a una ubicación segura
Garantizar la disponibilidad de los datos mediante copias de seguridad
Figura 1: Conoce qué datos tienes
Commvault® Data Governance: identifica y soluciona rápidamente los riesgos relacionados contus datos críticos o confidenciales
Obtenga información valiosa sobre los datos, lo que le permitirá identificar riesgos relacionados con los datos confidenciales, agilizar la toma de decisiones colaborativa y las medidas correctivas, y facilitar el cumplimiento normativo. Esto se consigue mediante un método altamente eficiente para analizar a gran escala tanto los silos de datos activos como los de copia de seguridad, al tiempo que se facilita la gestión a través de una única interfaz de usuario: el Commvault Command Center™.
Commvault® Data Governance puede ayudar a definir, localizar, gestionar y proteger los archivos que contienen datos confidenciales en los silos de datos activos y de copia de seguridad de la nube híbrida, todo ello desde una única interfaz de usuario.
Identificar y proteger rápidamente los datos confidenciales, incluida la información de carácter personal (PII)
Gestionar las medidas correctivas de riesgos mediante la toma de decisiones colaborativa
Elimina los datos confidenciales de las copias de seguridad para garantizar que los datos que se hayan eliminado previamente no se recuperen accidentalmente
Figura 2: Son tus datos. No los pongas en riesgo
Commvault Complete™ Data Protection:protege y recupera todo tu entorno de datos
Commvault Complete™ Data Protection es una solución de protección de datos completa y fácil de usar que combina Commvault® Backup and Recovery con Commvault® Disaster Recovery. Ofrece copia de seguridad, replicación y recuperación ante desastres para todas las cargas de trabajo, en entornos híbridos completos. Proporciona una recuperación fiable de datos y aplicaciones, máquinas virtuales y contenedores, junto con una recuperabilidad verificable de las réplicas, movilidad de datos en la nube optimizada en cuanto a costes, seguridad y protección resistente contra el ransomware, así como una gestión flexible de los datos de copia para aprovechar los datos protegidos en DevOps, pruebas y análisis.
Commvault® File Storage Optimization y Commvault® Data Governance pueden funcionar de forma independiente de Commvault Complete™ Data Protection o como parte de una solución combinada para maximizar las capacidades de gestión de datos de su empresa.
En el contexto geopolítico actual, disponer de tus datos es solo una parte de la batalla.
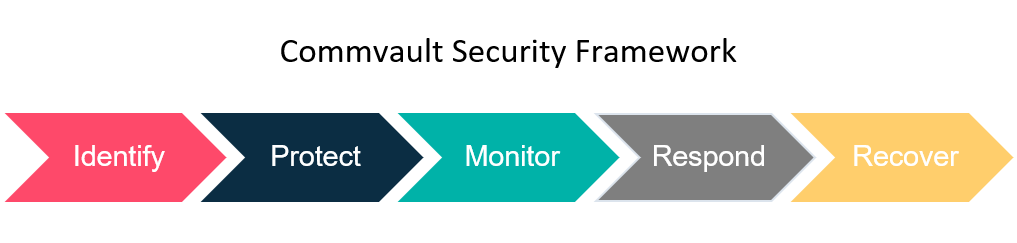
Debes estar preparado para cualquier cosa que pueda suceder: no es cuestión de «si», sino de «cuándo». Actualmente, se producen ataques de ransomware cada 11 segundos¹ en todo el mundo. Esto significa que no solo debes tener tus datos preparados y disponibles, sino que, en caso de desastre, debes ser capaz de recuperarlos rápidamente. En Commvault, creemos que un marco multicapa es la forma de prepararte y estar listo para cualquier cosa a la que se enfrenten tus datos.
https://play.vidyard.com/4ZTXfskUCDiDJt9p33nMpt
Identifica:
En primer lugar, debes identificar todas las fuentes de datos de las que puedas necesitar realizar una copia de seguridad. Pueden proceder de todo tipo de lugares: desde servidores de archivos hasta centros de datos, por mencionar solo los más básicos. Puede que tengas correos electrónicos en O365, en Salesforce o incluso en aplicaciones SaaS. Tienes que identificar los datos y saber con qué estás trabajando para conocer qué es lo que tienes a tu disposición y qué elementos son fundamentales para el funcionamiento de tu negocio.
Protege:
Proteger tus datos debería ser algo a lo que estés muy acostumbrado. Probablemente cuentes con algún tipo de copia de seguridad, ya sea realizando copias de seguridad estándar y siguiendo procedimientos habituales. El problema es que las copias de seguridad y los procedimientos estándar ya no son suficientes. Tanto si utilizas un entorno local como la nube, las herramientas nativas simplemente no bastan. Para mejorar la protección de tus datos, debes disponer de al menos una copia más de la que realizar una copia de seguridad, preferiblemente en una ubicación secundaria. Al disponer de una copia secundaria en otra ubicación, se consigue replicación y Recovery rápido. Esta es una buena solución para recuperar datos en caso de que se produzca un desastre en la ubicación principal. Pero, ¿qué ocurre si sufres un ciberataque y ambas ubicaciones se ven afectadas? Para mejorar tu protección y defender de forma integral tus datos frente a ataques locales y cibernéticos, la mejor opción es disponer de una tercera copia de tus datos en una solución en la nube (como los servicios de almacenamiento en la nube de Metallic). En particular, al aislar físicamente la solución (air gap) para desconectarla del acceso estándar, sabrás que dispones de una copia válida y protegida de tus datos. Esta estrategia 3, 2, 1 es la clave para una protección sólida de los datos: tres copias, dos ubicaciones diferentes (como mínimo) y una de ellas aislada físicamente.
Monitor:
¿Cómo supervisas tus datos para asegurarte de que están a salvo? En primer lugar, necesitas simplicidad para garantizar que no solo puedas ver todos tus datos y comprender lo que está sucediendo, sino también verlo todo en un único lugar. El Commvault Command Center es una solución ideal: gestiona todas tus copias de seguridad en todas las ubicaciones, manteniéndote al tanto de lo que ocurre. Además, utiliza herramientas como los «honeypots» y capacidades de inteligencia artificial y aprendizaje automático para garantizar que sepamos qué está ocurriendo con sus datos. Aún mejor es el Panel de seguridad, que le permite ver lo que ocurre con sus datos y en todo su entorno desde un único espacio. Esto le proporciona información sobre los elementos que está protegiendo y le ofrece la capacidad de realizar un seguimiento activo de sus datos. Incluso puedes detectar si se han producido cambios tanto en los datos activos como en los de copia de seguridad, lo cual constituye un factor diferenciador clave a la hora de evaluar la solución de Commvault.
Responder:
Una vez que tengas controladas la protección y la supervisión, es el momento de poner a prueba tu capacidad de respuesta. Debes ser capaz de reaccionar con rapidez si ocurre algo con tus datos. Con Commvault, puedes utilizar nuestra arquitectura basada en API para automatizar las pruebas de Recovery y comprobar las copias de seguridad. El mundo no es perfecto y, como profesionales de las copias de seguridad, sabemos que pueden producirse fallos. Poner a prueba tu capacidad de Recovery es fundamental para tu respuesta.
Recuperar:
El objetivo es una recuperación rápida, poder acceder a tu sistema y recuperar rápidamente tus datos; esto te permite seguir operando en cualquier entorno. Independientemente del sector en el que te muevas, necesitas poder volver a la normalidad rápidamente y mantener tu sistema en funcionamiento. Por lo tanto, cuando busques cómo recuperar y proteger rápidamente tus datos, recuerda que debes centrarte en identificar, proteger, supervisar, responder y recuperar rápidamente.
¿Cómo se puede ahorrar dinero y seguir avanzando en materia de innovación tecnológica? Algunas organizaciones con visión de futuro saben que las mejores prácticas en materia de protección de datos pueden ayudar a reducir los costes de TI y, al mismo tiempo, impulsar la innovación tecnológica.
Hoy en día se pide a las organizaciones que adopten tecnologías que ahorren tiempo, reduzcan los riesgos, mejoren los niveles de servicio y ayuden a los responsables de TI a lograr un ahorro de costes. Ese dinero extra puede destinarse a la adquisición de nuevas tecnologías que faciliten el trabajo a distancia de los empleados, permitan llevar a cabo un proyecto de datos centrado en el cliente o contribuyan al desarrollo de un nuevo producto competitivo.
Es posible que puedas ahorrar en costes de TI ya mismo gracias a unas mejores prácticas de protección de datos.
La protección de datos respalda tu estrategia de TI
Todos sabemos que los entornos empresariales son complejos. La nube híbrida, la virtualización, el SaaS y el «edge» siguen expandiéndose y evolucionando en muchas organizaciones modernas. A medida que se adoptan nuevas tecnologías, el enfoque empresarial respecto a la gestión y la protección de datos debe adaptarse y ser más eficiente.
Esta creciente complejidad dificulta el control de los costes. El sobreaprovisionamiento, las tareas operativas repetitivas y una capacidad de almacenamiento escalonada de forma ineficiente suponen un riesgo adicional, aumentan los costes y consumen tiempo del personal de TI.
A medida que se adoptan nuevas tecnologías o se dan soporte a sistemas con décadas de antigüedad (como el AS/400), las organizaciones deben proteger todos los datos y las cargas de trabajo dentro de los plazos establecidos en los acuerdos de nivel de servicio (SLA). Las organizaciones que no se han adaptado a las prácticas modernas de protección de datos tienen dificultades para proteger, realizar copias de seguridad y recuperar datos en una variedad de entornos, ya sean en la nube, en el perímetro o en las propias instalaciones.
Los responsables de TI deben ser capaces de gestionar el negocio basándose en los datos, a pesar de que el entorno de datos está en constante evolución y crecimiento. Para ello, deben optimizar sus gastos y minimizar los costes, al tiempo que se adaptan a los cambios del mercado y de la tecnología. Los responsables de TI desean reducir las interrupciones tanto en el ámbito de las tecnologías de la información como en el empresarial. Deben reducir el riesgo de proliferación de datos y cerrar la brecha de integridad empresarial —es decir, la distancia entre el estado actual del entorno de datos de la organización y el estado en el que debería encontrarse para que las organizaciones prosperen, se aceleren y se transformen digitalmente—.
Por encima de todo, los responsables de TI necesitan tener una visión general del estado de la protección de sus datos en un único lugar. Commvault facilita la visualización de su entorno de datos a través de un único panel de control. Comprueba el estado de su organización, las alertas, las necesidades de almacenamiento, el estado de las copias de seguridad y en qué medida cumple con los SLA. Un único panel de control y una amplia gama de informes para satisfacer las necesidades actuales de los responsables de TI en materia de datos.
Preguntas clave para armonizar la protección de datos y la estrategia de TI
Cuando te paras a revisar tu estrategia de TI, ¿en qué medida abordas el tema de la protección de datos? Lo mejor sería que te plantearas algunas preguntas básicas.
¿Cuántos productos de protección de datos tenemos? ¿Cuántos necesitamos realmente?
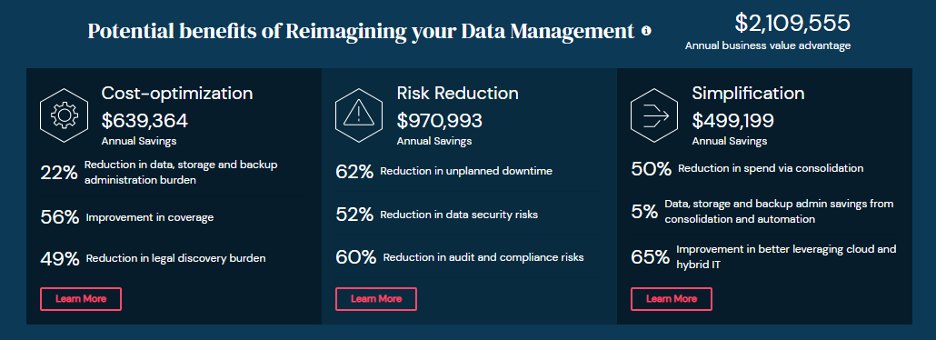
¿Qué podríamos ahorrar si consolidáramos los productos de protección de datos? ¿Tiempo? ¿Dinero? ¿Puestos de trabajo a tiempo completo?
¿Podemos ampliar de forma rápida y sencilla la protección de datos a nuevas tecnologías, como los servicios en la nube?
¿Cómo protegemos los sistemas críticos como nuestro ERP, CRM y Microsoft 365?
¿Qué productos SaaS son críticos para nuestro negocio, pero aún no están incluidos en nuestro plan de protección de datos?
¿Incluye la estrategia de TI copias de seguridad para los terminales, especialmente para los trabajadores remotos?
Con nuestra plantilla actual, ¿podemos mantener la continuidad del negocio si se produce un ataque de ransomware o una situación de Recovery?
Si estas cuestiones te preocupan, quizá sea el momento de reunirte con tu proveedor de soluciones, tu integrador de sistemas global y Commvault. Podrás trazar un plan de protección de datos que se ajuste a tu estrategia de TI.
¿Dispones de un equipo informático capaz de garantizar la protección de datos y la innovación tecnológica?
Todos conocemos las noticias: la gente está dejando sus trabajos. Ya sea para ocupar un puesto mejor, jubilarse o perseguir el sueño de toda una vida, los empleados están abandonando los puestos de trabajo en el sector tecnológico. La situación de tu plantilla de TI podría cambiar mañana mismo.
Ten en cuenta estas estadísticas:
El 68 % del sector tecnológico de Australia y Nueva Zelanda sufre una escasez de personal cualificado 1
El 57 % de los ejecutivos del sector tecnológico encuestados afirmó que encontrar empleados cualificados es la mayor preocupación de su empresa en este momento, más que los problemas de la cadena de suministro y las amenazas a la ciberseguridad 2
Solo el 29 % de los trabajadores del sector tecnológico del Reino Unido encuestados afirmó que se mantendría en su puesto actual durante los próximos 12 meses³
Una forma de retener a tu personal y atraer a nuevos líderes en el ámbito de las tecnologías de la información es proporcionarles las mejores herramientas para realizar su trabajo. ¿Conseguirás atraer a los mejores candidatos si se dan cuenta de que tienen que aprender a manejar cuatro o cinco productos diferentes de protección de datos? Mejor aún, espera a que se enteren de que cada uno de ellos tiene muchas interfaces diferentes.
En una encuesta reciente, el 49 % de los encuestados afirmó que dejaría su trabajo si la tecnología estuviera obsoleta o fuera difícil de usar. Los responsables de TI pueden reducir la carga administrativa y de gestión que supone la protección de datos para retener al personal y hacer que el trabajo resulte más agradable.
El director de sistemas de información (CIO) de Commvault, Reza Morakabati, denomina a esto «eliminar el trabajo agotador». En una mesa redonda de Gartner IOCS con responsables de TI de grandes empresas, compartió ideas para reducir el tiempo y el esfuerzo que supone la protección de los datos empresariales.
¿Podría tu entorno de VMware resultar más económico y suponer menos trabajo si se optara por realizar copias de seguridad en la nube en lugar de en cinta?
¿Cuánto tiempo se ahorraría si pudiera realizar copias de seguridad y restauraciones en ServiceNow? La integración de Commvault con productos de ITSM como ServiceNow también le permite configurar alertas de Commvault para crear incidencias en ServiceNow.
¿Cómo puede optimizar la protección de datos en la nube? La gestión de datos en la nube —o entre nubes— podría ser mucho más sencilla con una solución de gestión de datos que cuente con integración nativa con Microsoft Azure, AWS y Google Cloud Platform. Con Commvault, el acceso a la nube está disponible directamente desde el panel de control principal. Para un acceso aún más sencillo a la nube, realice copias de seguridad en la nube sin necesidad de experiencia previa utilizando la integración con Metallic™ Cloud Storage Service, también disponible directamente en el panel de control de Commvault.
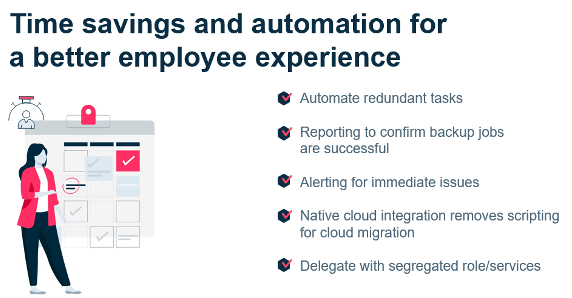
Tus equipos pueden ser más productivos: dedicando menos tiempo a tareas manuales y más tiempo a tareas estratégicas. Las soluciones modernas de protección de datos deben incluir Features clave que ayuden a facilitar la jornada laboral.
Automatización para agilizar las tareas. Elimina el trabajo manual repetitivo —y el riesgo de errores humanos— gracias a la automatización moderna.
Integración para optimizar el trabajo. Ya sea mediante la integración con su nube pública, con proveedores de almacenamiento o con su plataforma ITSM, la integración ahorra tiempo y esfuerzo.
Alertas: alertas fiables para notificar a los equipos los problemas y las posibles soluciones.
Por encima de todo, los equipos de TI necesitan fiabilidad. ¿Funcionarán las copias de seguridad? ¿Podremos recuperar los datos? ¿Recuperaremos nuestros fines de semana? ¿Podremos dormir tranquilos por las noches?
Ahorra dinero reduciendo el número de sistemas de Backup and Recovery
En ocasiones, las empresas se enfrentan a una serie de sistemas de Backup and Recovery obsoletos. Tanto si estos sistemas antiguos los introdujo un directivo anterior como si llegaron a la organización a través de fusiones y adquisiciones, las empresas se ven abocadas a asumir unos costes elevados.
Múltiples calendarios de mantenimiento y renovación, distintos equipos de atención al cliente y tantas interfaces… Estos retos suponen un gasto y consumen el tiempo del personal. Hoy en día, nadie dispone de personal, tiempo ni dinero de sobra.
A menudo hablamos con responsables de TI de empresas que se sorprenden por los elevados costes que suponen estos múltiples sistemas. En ocasiones, las organizaciones se dan cuenta de que tienen que pagar por una puerta de enlace a la nube adicional para transferir datos a la nube, una Appliance para la deduplicación en la nube o un producto totalmente distinto para las copias de seguridad de SaaS.
El elevado coste que supone renovar todos estos productos tan dispares suele suponer una sorpresa desagradable para los responsables de TI que aún no han visto el retorno de la inversión de la compra inicial.
Los responsables de TI coinciden en que estos productos de copia de seguridad son complejos y no siempre están bien integrados. Esta falta de coordinación limita la escalabilidad y crea silos que reducen la visibilidad de los datos, lo que disminuye la productividad de TI y aumenta el riesgo general.
Las organizaciones comienzan comparando su situación actual con la futura. El primer paso consiste en comparar los costes y las posibles opciones mediante las calculadoras de valor de Commvault; a continuación, se colabora con Commvault y nuestros socios de servicios para analizar el retorno de la inversión.
Ideas para reducir los costes de la nube
Con una mejor protección de datos, puedes ahorrar dinero en la nube. Algunas empresas han ahorrado cantidades importantes de su presupuesto gracias a una mejor deduplicación y compresión. Otras han conseguido ahorros al asegurarse de que las cargas de trabajo se asignen al nivel de almacenamiento adecuado. Parece sencillo, pero supone una gran oportunidad.
En muchos casos, se te pide que gestiones una mayor complejidad y un mayor volumen de datos con un presupuesto insuficiente para hacer frente a esos problemas. ¿Y si pudieras ahorrar dinero gracias a métodos de protección de datos más eficientes?
Probablemente, la nube sea una de tus partidas presupuestarias más importantes. Las mejores prácticas en materia de protección de datos pueden ayudarte a reducir el gasto en almacenamiento en la nube de bajo nivel para reorientar ese gasto hacia servicios en la nube de mayor nivel. En lugar de gastar demasiado en almacenamiento de bajo nivel, reorienta ese gasto hacia servicios innovadores que ayuden a satisfacer las necesidades de innovación de tu organización.
Si gestionas adecuadamente los datos en tu entorno multinube, podrás reducir los costes de almacenamiento en la nube y de salida de datos.
¿Cómo? En primer lugar, mediante la deduplicación y la compresión: en las propias instalaciones, antes de la migración e incluso en la nube. Hemos visto cómo las empresas han reducido drásticamente los costes de almacenamiento en la nube. De este modo, pueden destinar ese presupuesto a servicios en la nube de mayor valor.
Recuerda que incluso puedes ampliar esa deduplicación a los niveles de archivo. Commvault es compatible con varios niveles de almacenamiento «frío» y «muy frío», como Amazon Glacier Deep Archive. Aunque se trata de un servicio de archivo muy económico, puedes reducir aún más tus costes si aplicas la deduplicación.
Y una nota más: con Commvault, la deduplicación está integrada; no hay ninguna Appliance independiente, ni nada por el estilo. La deduplicación está integrada y es accesible.
Puedes reducir los costes de computación: Commvault te permite escalar de forma dinámica y gestionar el consumo energético, además de escribir directamente en el almacenamiento de objetos sin requisitos de computación adicionales. Commvault optimiza los recursos mediante técnicas de aprendizaje automático que reducen los costes de la nube.
Además, puedes controlar quién toma las decisiones en tu entorno en la nube. Por ejemplo, Commvault admite el uso de permisos de «privilegio mínimo» de AWS y se integra con las definiciones de roles de AWS Identity & Access Management (IAM) para casos de uso habituales, como Backup and Recovery o la conversión de máquinas virtuales.
Y, una vez más, Commvault lo consigue gracias a su integración nativa con las principales plataformas en la nube —Azure, AWS, GCP y otras—, por lo que no es necesario adquirir pasarelas que puedan ralentizar tu avance.
Ante el considerable crecimiento de los datos, las organizaciones buscan ampliar el almacenamiento de datos de forma más dinámica y «pagar a medida que crecen». Commvault permite a los clientes ampliar la protección de datos en la nube a múltiples clases de almacenamiento en la nube, logrando ahorros en los costes siempre que sea posible.
Es importante que comprendas el crecimiento de los datos y el uso de los datos en entornos multinube desde una única consola. Con una visión clara de tu entorno, podrás tomar las decisiones necesarias para planificar estratégicamente el crecimiento futuro del almacenamiento, optimizar tus costes y reducir los riesgos.
Impulsar la innovación en TI mediante una protección integral de los datos
Impulsar la innovación es el objetivo principal de los directores de sistemas de información (CIO) para los próximos tres años.5 Los equipos de TI deben dedicar menos tiempo a tareas obsoletas y más tiempo a apoyar la innovación.
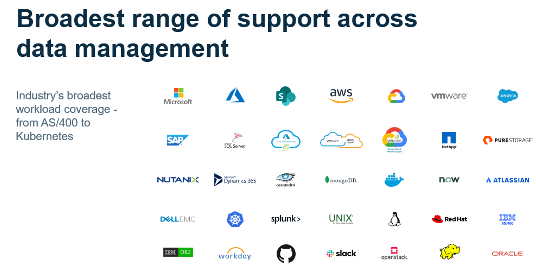
No es raro que te pidan que prestes soporte técnico para AS/400 en una nueva adquisición y que protejas los datos en un nuevo proyecto de Kubernetes. Ofrece soporte tanto para tecnologías antiguas como nuevas desde un único panel de control de Commvault.
Conocida por ofrecer compatibilidad desde el primer día con los nuevos servicios en la nube y las clases de almacenamiento, Commvault colabora con los principales proveedores de nube pública y privada para garantizar que puedas proteger tus datos en entornos multinube y de perímetro. Descubre la gama de tecnologías compatibles con Commvault.
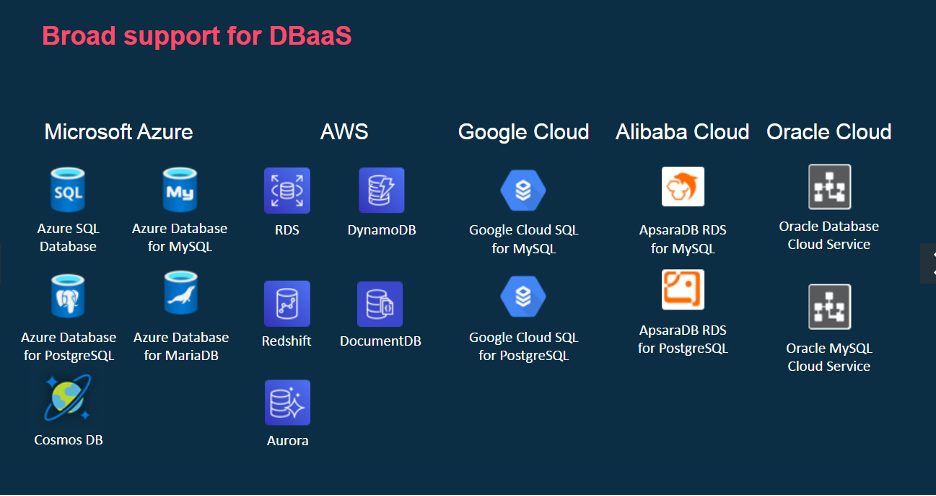
Las organizaciones recurren cada vez más a los servicios basados en la nube para satisfacer las necesidades de los clientes, desarrollar nuevos productos y acelerar la comercialización. Con la gama más amplia de compatibilidad con la base de datos como servicio (DBaaS), Commvault te ayuda a estar preparado para las necesidades de innovación de vanguardia de tu organización.
No todos los productos de copia de seguridad son compatibles con los servicios en la nube más avanzados, sobre todo a gran escala. Commvault facilita la ampliación de la protección a estos nuevos servicios basados en la nube y su integración perfecta en los planes de protección de datos ya existentes.
Empieza a ahorrar tiempo, a reducir costes y a fomentar la innovación mediante una protección estratégica de los datos
Es el momento ideal para actualizar tu estrategia de protección de datos. Empieza a elaborar un plan para desactivar tus antiguos productos de protección de datos y consolidarlos en una única plataforma de protección de datos completa, flexible y moderna.
1. ZDNet, «Persiste la escasez de personal cualificado en TI en Australia y Nueva Zelanda mientras las fronteras permanecen cerradas», mayo de 2021 – 2. CNBC, «La escasez de mano de obra supera a las amenazas cibernéticas como principal preocupación de las empresas tecnológicas», octubre de 2021 – 3. CW Jobs, «La confianza y la satisfacción laboral entre los profesionales tecnológicos del Reino Unido se mantienen sólidas en 2021», julio de 2021 – 4. Adobe, «El estado del trabajo en 2021» – 5. «El estado del CIO en 2021», IDG
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Ha llegado de nuevo esa época del año en la que CRN publica su «Guía de programas de socios», en la que se recogen los programas de socios más destacados del sector. Por noveno año consecutivo, estoy encantado de compartir que el Programa Commvault Partner Advantage ha recibido una calificación de 5 estrellas en esta prestigiosa lista.
La Guía anual de programas para socios de CRN destaca los programas para socios más destacados de los proveedores de tecnología líderes del sector, que ofrecen productos innovadores y servicios flexibles a través del canal de TI. La calificación de 5 estrellas solo la obtienen unos pocos proveedores selectos que ofrecen lo mejor de lo mejor y van más allá en sus programas para socios con el fin de impulsar el crecimiento y el cambio positivo.
En lo que respecta al Programa Commvault Partner Advantage, nuestro principal objetivo es fomentar de forma continua un programa de socios que evolucione junto con nuestros socios y sus necesidades. Solicitamos periódicamente la opinión de nuestros socios sobre lo que funciona y lo que necesitan en mayor medida. Realizamos ajustes que abordan de raíz los retos de nuestros socios y creamos un entorno que fomenta el éxito mutuo.
Basta con echar un vistazo a nuestro Programa «Partner Advantage» del ejercicio 2022, en el que hemos puesto en marcha iniciativas específicas para proveedores de servicios gestionados (MSP) y agregadores con el fin de impulsar las prácticas de protección de datos como servicio (DPaaS) entre los proveedores. También hemos mejorado nuestra estructura de descuentos para los proveedores de soluciones con el fin de recompensar el rendimiento en torno a las oportunidades generadas por los socios, y hemos mejorado la experiencia general de los socios a través de nuestro portal para socios. Estas son las áreas que han sido y siguen siendo las más importantes para nuestros socios.
Lo que más nos enorgullece de nuestro programa de socios es la capacidad que tienen estos para desarrollar competencias sólidas en sus áreas de especialización. Ofrecemos incentivos específicos relacionados con el crecimiento, la captación de nuevos clientes y el uso de licencias de software, lo que permite a los socios obtener generosas recompensas. Los socios también pueden desarrollar su negocio, impulsar la demanda de los clientes, realizar ventas conjuntas y cerrar acuerdos, así como prestar asistencia a sus clientes.
Es fundamental que ayudemos a nuestros socios a reforzar sus áreas de especialización y, a su vez, garanticemos que puedan ofrecer nuestros servicios de datos inteligentes, los mejores del sector, que protegen, optimizan y recuperan los datos, ya sea en las instalaciones, en la nube o en ambos entornos. Junto con nuestros socios, ofrecemos a los clientes la posibilidad de hacer grandes cosas con sus datos, y no lo cambiaríamos por nada del mundo.
Para obtener más información sobre la Guía del Programa de Socios de CRN de 2022, consulta el número de abril de 2022 de la revista CRN y visita la página web www.CRN.com/PPG.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
¿Qué es el ransomware? Cómo protegerse y recuperarse de él.
El tiempo se acelera en un ataque de ransomware
Un ataque de ransomware es un ejemplo clásico de una situación en la que el tiempo apremia. De repente, tus datos empresariales críticos han sido secuestrados. Los piratas informáticos han utilizado un cifrado avanzado para hacerlos inaccesibles y ahora exigen dinero a cambio de descifrarlos. ¿Cómo vas a reaccionar? ¿Puedes garantizar la seguridad de tus datos si te niegas a pagar, o incluso si lo haces? Mientras valoras tus opciones, tu organización permanece paralizada. Cada minuto que pasa aumenta la presión para tomar la decisión correcta.
Esta situación ya ha afectado a empresas de todos los tamaños y de todos los sectores en todo el mundo. La tuya podría ser la siguiente. ¿Estás preparado?
El panorama de las amenazas cibernéticas, incluido el ransomware, ha pasado a ser una cuestión de «cuándo», y no de «si». Para asegurarte de que puedas recuperar tus datos, necesitas la solución adecuada, con la mejor tecnología, el personal adecuado y los procesos adecuados.
Se prevé que, para 2031, los ataques de ransomware contra empresas se produzcan cada 2 segundos, frente a cada 11 segundos en 2021.1
Las organizaciones necesitan herramientas (como la detección de anomalías, las copias de seguridad inmutables, el «air gap» y los controles de autenticación multifactorial (MFA)) para evaluar y proteger de forma continua su estado de Readiness para la recuperación. Lo hacen con el fin de detectar y solucionar problemas, validar la capacidad de recuperación de sus datos y aplicaciones empresariales, y mejorar su seguridad para reducir su perfil de riesgo. En caso de que se produzca un ataque con éxito, es necesario poder realizar restauraciones rápidas para reanudar con celeridad las operaciones empresariales.
Una solución de Recovery solo es viable si es resistente ante diversos modos de fallo. Un escenario podría ser una recuperación de datos para volver a las instancias anteriores a la corrupción. Al mismo tiempo, otro escenario podría requerir la recuperación completa de las aplicaciones empresariales en una nueva ubicación. Diseñar la capacidad de Recovery en distintos entornos y proporcionar una automatización simplificada para probar y validar cada escenario ayuda a alcanzar el estado de Readiness para la Recovery. Saber que los datos y las aplicaciones críticos para la misión ya han sido validados para su Recovery mediante un proceso automatizado completa el nivel necesario de seguridad, cumplimiento normativo y tranquilidad. Obtén más información con este libro electrónico: Ransomware 101.
¿Qué es un ataque de ransomware?
Gartner define el ransomware como «una forma de ciberextorsión que se produce cuando un software malicioso se infiltra en los sistemas informáticos y cifra los datos, reteniéndolos como rehenes hasta que la víctima paga un rescate».2
Hay una razón por la que el ransomware acapara los titulares. Es el tipo de ataque que llama la atención: es repentino, brutal y deja a la víctima con una sensación de impotencia. En los últimos años, el rápido auge del ransomware ha sembrado la inquietud entre las organizaciones. Las empresas, los responsables de TI y los responsables de seguridad, alarmados, no están siendo simplemente paranoicos. En el tercer trimestre de 2021, se registró un aumento del 36,8 % en los ataques de ransomware.³
¿Cuáles son los tipos de ransomware?
Es fácil dar por sentado que todos los programas de ransomware son similares, y no es raro pensar que existe una solución única válida para todos en lo que respecta a la prevención y la preparación. Sin embargo, dado que cada tipo de ransomware suele desarrollarse para atacar redes diferentes y específicas, su funcionamiento puede variar considerablemente. Es fundamental comprender los distintos tipos que se utilizan actualmente (teniendo en cuenta que también es posible combinar varios tipos de ransomware). Imagina que tu organización sufre un ataque y no dispones de un plan para defenderte contra los distintos tipos de ransomware. En ese caso, lo más probable es que el ataque tenga un impacto significativo en tu empresa.
A continuación se enumeran seis tipos de ransomware:
CryptoWall: es responsable de un elevado porcentaje de ataques de ransomware. Por lo general, CryptoWall ataca a su objetivo a través de correos electrónicos de phishing. El virus de ransomware WannaCry es un derivado de la familia Crypto y fue el protagonista de los mayores ciberataques jamás perpetrados. Lamentablemente, los creadores de CryptoWall siguen lanzando nuevas versiones diseñadas para eludir las medidas de seguridad.
Locky —como su nombre indica— hace precisamente eso (te impide acceder a los archivos y los sustituye por otros con la extensión .lockey). Sin embargo, su nombre no refleja el aspecto más dañino de este tipo de ransomware: su velocidad. Locky destaca por propagarse a otros archivos de la red más rápido que otras variantes de ransomware.
Crysis: lleva los ataques a los datos a un nuevo nivel, ya que secuestra tus datos y los traslada a una nueva ubicación virtual. La importancia de este aspecto del ataque radica en que se considera una filtración si tu empresa trabaja con datos personales; las organizaciones deben ponerse en contacto con cualquier persona que pueda tener información en tu red para cumplir con la normativa local, regional y estatal.
Samsan: ataca servidores de aplicaciones WildFly sin parches en la parte de la red expuesta a Internet. Una vez dentro de la red, el ransomware busca otros sistemas a los que atacar.
Cerber: ataca los procesos del servidor de la base de datos para obtener acceso, en lugar de ir directamente a por los archivos. Sus creadores venden el software de ransomware a delincuentes a cambio de una parte del rescate recaudado, es decir, «ransomware como servicio».
Maze es una variante de ransomware que representa la tendencia conocida como «leakware». Una vez cifrados los datos, los ciberdelincuentes amenazan con filtrar en la dark web los datos privados objeto del rescate, a menos que se pague este.
La prevención y el conocimiento sobre el ransomware deben seguir siendo prioritarios en las medidas de seguridad de las organizaciones. Lamentablemente, dado que los piratas informáticos son cada vez más sofisticados a la hora de cifrar datos y desarrollar nuevo ransomware, es necesario estar al tanto de esas novedades en todo momento.
¿Quiénes son estos malhechores?
Los actores maliciosos externos son, en términos sencillos, los malos. Se trata de hackers u otras personas que pretenden infiltrarse en tu organización con fines maliciosos.
La codicia. Ganar dinero es un importante factor motivador. Por ejemplo, el criptojacking se ha convertido en un método muy utilizado para robar recursos informáticos dentro de una organización con el fin de minar criptomonedas.
Político. Los actores maliciosos pueden actuar por motivos políticos, como el uso de ransomware para financiar el terrorismo.
Competitivo. Es posible que algunas personas malintencionadas quieran borrar datos, filtrarlos o interrumpir los servicios empresariales.
Sea cual sea su intención, suelen utilizar técnicas de «password spraying» para obtener acceso no autorizado a una organización o a un sistema. O bien pueden intentar aprovechar vulnerabilidades, introducir botnets y rootkits para robar y borrar datos o impedir el funcionamiento de una organización.
Ahí es donde entra en juego el ransomware. En un ataque típico, el hacker utiliza software malicioso (malware) para cifrar tus datos, que a menudo se transmite a través de un archivo adjunto infectado o un enlace en un correo electrónico. Al igual que en una situación real de rescate, el hacker exige entonces un pago; de lo contrario, ¡no volverás a ver tus datos nunca más! Sin una estrategia de Recovery eficaz, podrías pensar que tu única opción es pagar el rescate y cruzar los dedos.
¿Cómo se propaga el ransomware?
El ransomware suele propagarse a través de mensajes de phishing por correo electrónico que contienen enlaces maliciosos o mediante descargas automáticas. Una descarga automática se produce cuando un usuario visita sin darse cuenta una página web infectada y se descarga malware en su ordenador o dispositivo móvil. Por lo general, una descarga automática aprovecha un navegador, una aplicación o un sistema operativo que está desactualizado o presenta una falla de seguridad. A continuación, el ransomware utiliza estas vulnerabilidades para encontrar otros sistemas en los que propagarse.
10 consejos para reducir al mínimo el riesgo de sufrir un ataque de ransomware
El objetivo es reducir los riesgos y minimizar los efectos del ransomware. La mitigación del ransomware requiere una combinación de buenas prácticas y vigilancia constante, junto con un enfoque de seguridad por capas. Entre las medidas para minimizar el ransomware se incluyen:
Planificar, planificar y seguir planificando para la protección contra el ransomware y la Recovery: hay que prepararse para lo peor y esperar no tener que ponerlo nunca en práctica. Es fundamental contar con una estrategia de seguridad en varias capas y recordar que la Readiness para la Recovery es clave.
Los empleados son fundamentales para una buena defensa; imparte formación en materia de seguridad a los empleados: enséñales a evitar el ransomware y a detectar campañas de phishing, sitios web sospechosos y otras estafas. A pesar de sus buenas intenciones, los empleados siguen siendo una de las principales causas de la propagación del malware.
Asegúrate de que los parches estén al día y mantén todo actualizado: mantén actualizados el software, el firmware y las aplicaciones para reducir el riesgo de que el ransomware aproveche las vulnerabilidades más comunes.
Instala un programa antivirus y de protección contra el malware: utiliza un software antivirus con supervisión activa diseñado para frustrar los ataques avanzados de malware.
Implementa la autenticación multifactorial: el proceso de autenticación exige que cada usuario cumpla un conjunto único de criterios para obtener acceso. Al habilitar los métodos de autenticación multifactorial (MFA), se reduce considerablemente la probabilidad de que alguien pueda suplantar la identidad de una cuenta de usuario válida.
Segmenta tus redes para evitar los movimientos laterales: si se produce un ciberataque, no permitas que los atacantes tengan acceso ilimitado dentro de tu red. Divide tu red en segmentos más pequeños para evitar los movimientos laterales y contener los daños.
Conoce tus datos para protegerlos: identifica los datos críticos para el negocio y los datos confidenciales en todo tu entorno. A continuación, determina si dichos datos están expuestos a vulnerabilidades. Gracias a la información que te proporcionan los datos, puedes subsanar estos riesgos de forma eficaz eliminando, trasladando o protegiendo los datos expuestos, con el fin de reducir las posibilidades de sufrir costosas filtraciones y ataques de ransomware.
Realiza copias de seguridad periódicas: utiliza una solución de Backup and Recovery que ofrezca un marco de varias capas para proteger, supervisar y recuperarse ante amenazas. La solución debe ser compatible con la estrategia de copia de seguridad «3-2-1» para una recuperación rápida y copias seguras en la nube que aporten una protección adicional. La estrategia «3-2-1» consiste en 3 copias de tus datos, en 2 tipos de soportes diferentes, con una copia fuera de las instalaciones y, preferiblemente, aislada físicamente.
Prueba, prueba y vuelve a probar: una vez que tengas tu plan en marcha, junto con los procedimientos y las tecnologías necesarias para llevarlo a cabo, asegúrate de que va a funcionar como es debido. Realiza pruebas frecuentes para comprobar que puedes cumplir los SLA que has definido para los datos y las aplicaciones críticas y de alta prioridad.
Activa el panel de control de evaluación del estado de seguridad (si eres cliente de Commvault): utiliza el panel de control de evaluación del estado de seguridad para identificar, evaluar, mitigar y supervisar los controles de seguridad dentro del entorno de protección de datos de Commvault.
La prevención del ransomware no tiene por qué ser complicada. Con una preparación adecuada —que comience por la elaboración de un plan, una supervisión constante y una solución sólida de Backup and Recovery—, puedes mitigar el riesgo de sufrir un ataque de ransomware.
¿Cómo eliminar el ransomware?
Cuando se produce un ataque de ransomware, lo mejor es restaurar rápidamente una copia validada de los datos de copia de seguridad para reanudar las operaciones de la empresa. Las organizaciones necesitan un enfoque de seguridad por capas que abarque múltiples herramientas de seguridad, recursos, controles, buenas prácticas y estrategias para disponer de una copia de seguridad fiable y protegida. Estos controles de seguridad se aplican tanto dentro como en torno a la infraestructura de protección de datos para garantizar que los datos de copia de seguridad estén protegidos y sean recuperables. Estas medidas proporcionan la confianza de que, cuando se produzca un ataque, los datos de copia de seguridad estarán protegidos y listos para su uso.
¿Cuáles son los riesgos de pagar el rescate?
El pago de un rescate es un tema muy controvertido, y solo tú puedes decidir qué es lo mejor para tu organización. Factores a tener en cuenta:
Muchos servicios de seguridad gubernamentales recomiendan no pagar y, en algunos países, el pago del rescate puede ser ilegal. Por ejemplo, en Estados Unidos, el Departamento del Tesoro ha publicado un aviso sobre las sanciones relacionadas con el pago de rescates.4
Los kits de «ransomware como servicio» suelen financiar el crimen organizado.
¿Te proporcionarán los ciberdelincuentes las claves para recuperar tus archivos? ¿Dejarán algún malware que pueda volver a atacar? Es fácil dar por sentado que todos los programas de ransomware son similares, y no es raro pensar que existe una solución única válida para todos los casos en lo que respecta a la prevención y la preparación.
Si se trata de un caso de «leak-ware», el Reglamento General de Protección de Datos (RGPD) lo considera una violación de datos en cuanto se descubre, y dispones de 72 horas para elaborar un plan y notificarlo.
¿Te conviertes en un objetivo potencial por tu disposición a pagar?
Recuerda que, aunque pagues el rescate, no hay garantía de que recuperes todos tus datos. El 35 % de los datos sigue cifrado tras el pago del rescate.5. E incluso con las claves de cifrado, puede llevar varios días, semanas e incluso meses restaurarlo todo.
Cómo combate Commvault el ransomware
La protección y Recovery de datos de Commvault pueden constituir un elemento valioso de su estrategia contra el ransomware. La seguridad multicapa de Commvault se basa en los principios de «Zero Trust» y en el marco de ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST) para proteger los datos y recuperarlos rápidamente en caso de un ataque de ransomware. Commvault ayuda a proteger y aislar sus datos, ofrece supervisión proactiva y alertas, y permite restauraciones rápidas. Las tecnologías avanzadas impulsadas por la inteligencia artificial y el aprendizaje automático, incluidos los «honeypots», permiten detectar y alertar de posibles ataques en el momento en que se producen, para que puedas responder con rapidez. Al mantener tus copias de seguridad a salvo y garantizar su restauración dentro de los plazos establecidos en tus acuerdos de nivel de servicio, puedes minimizar el impacto incluso de un ataque de ransomware que haya tenido éxito, lo que te permitirá retomar tu actividad empresarial de inmediato (y evitar el pago de costosos rescates).
Proteger y aislar las copias de seguridad es fundamental para la integridad y la seguridad de los datos. Por ello, Commvault ha adoptado un enfoque agnóstico respecto a la inmutabilidad. Con Commvault, no necesitas hardware especial ni cuentas de almacenamiento en la nube para proteger los datos de las copias de seguridad frente a las amenazas de ransomware. Si dispone de hardware compatible con WORM (Write-Once, Read Many), bloqueo de objetos o instantáneas (que Commvault admite plenamente), puede seguir utilizando las funciones de bloqueo integradas de Commvault para complementar y reforzar los controles de seguridad existentes. La capacidad de combinar controles de seguridad en diferentes tipos de infraestructura sitúa a la solución inmutable de Commvault por delante de sus competidores. Más información sobre Commvault Cloud Cyber Resilience.
Las capas de protección de seguridad de Commvault
Dado que cada entorno cuenta con una combinación de diferentes infraestructuras, proteger los datos de copia de seguridad frente a cambios aleatorios no autorizados puede parecer todo un reto. Al igual que cuando proteges tu casa, debes identificar los riesgos y activar las funciones de protección y supervisión que mejor se adapten a tus necesidades.
Muchos expertos recomiendan contar con una estrategia de protección contra el malware y el ransomware basada en varias capas. Commvault ha integrado estas capacidades de seguridad en nuestro software y nuestras políticas de protección de datos sin que ello suponga una carga administrativa adicional. La plataforma de protección y gestión de datos de Commvault incluye cinco capas de seguridad:
Identificar y mitigar los riesgos que afectan a los datos de copia de seguridad desde una única interfaz
Proteger mediante la aplicación de controles de seguridad basados en normas líderes del sector
Supervisar la presencia de ransomware, amenazas internas y otras amenazas
Responder y tomar medidas ante las amenazas, y validar continuamente los datos de copia de seguridad
Recuperar datos rápidamente en múltiples entornos locales, en la nube e híbridos
La seguridad multicapa de Commvault consta de conjuntos de funciones, directrices y mejores prácticas para gestionar los riesgos de ciberseguridad y garantizar la disponibilidad inmediata de los datos. Es fundamental comprender que estas capacidades forman parte de la experiencia de la plataforma principal de Commvault, Commvault Complete™ Data Protection. No se requieren licencias especiales, costes adicionales ni hardware o software específico. La profundidad de la seguridad por capas se ve reforzada gracias a una mayor integración con Metallic™ y Commvault Grid para aquellos clientes que buscan la simplicidad de la copia de seguridad como servicio o una Appliance de protección de datos, respectivamente.
Oportunidades y riesgos: esa es la realidad a la que se enfrentan hoy en día las empresas y las personas responsables de los datos. Un solo ataque de ransomware puede poner en peligro los resultados financieros o marcar el rumbo de una carrera profesional. Entonces, ¿cómo prepararse? Asegurándote de estar preparado para la Recovery. Más información en https://www.commvault.com/use-cases/ransomware-and-cyber-defense.
Notas al pie
1 CYBERSECURITY VENTURES, «Se prevé que los costes globales derivados del ransomware superen los 265.000 millones de dólares en 2031», David Braue, 3 de junio de 2021.
2 Gartner, «Seis formas de defenderse de un ataque de ransomware», por Manasi Sakpal, 16 de noviembre de 2020.
3 Digital Shadows_, Resumen del cuarto trimestre sobre el ransomware, Iván Righi, 19 de enero de 2022.
4 Departamento del Tesoro, Aviso sobre el posible riesgo de sanciones por facilitar el pago de rescates por ransomware, 1 de octubre de 2020. https://home.treasury.gov/policy-issues/financial-sanctions/recent-actions/20201001
5 SOPHOS, «El estado del ransomware en 2021», 19 de abril de 2021.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Una política de conservación de datos es un conjunto de directrices que establecen durante cuánto tiempo deben conservarse determinados tipos de datos y cuándo deben eliminarse. Es importante que las organizaciones cuenten con una política de conservación de datos, no solo para cumplir con los requisitos normativos, sino también para reducir el riesgo legal, gestionar los costes de almacenamiento y garantizar la pertinencia de los datos existentes. La elaboración de una política de conservación de datos requiere identificar los requisitos legales y empresariales, tener en cuenta los distintos tipos de datos, definir las responsabilidades y revisar y actualizar periódicamente la política.
La normativa sobre conservación de datos se centra tanto en la facilidad de acceso a los datos de los clientes como en su seguridad. El cumplimiento de leyes sobre protección de datos como el RGPD, la HIPAA o la Ley de Privacidad de California es obligatorio para todos los sectores empresariales, aunque el sector minorista, las instituciones académicas, las entidades gubernamentales, los servicios financieros y las entidades sanitarias tienen requisitos específicos adicionales.
Dada la creciente proliferación de normas y reglamentos que exigen el uso de datos, el cumplimiento de los mismos puede resultar una tarea difícil para las administraciones y las empresas de todos los tamaños y sectores.
Posibles dificultades relacionadas con la conservación de datos en la nube
Aunque muchas organizaciones están recurriendo actualmente a soluciones de protección de datos en la nube para proteger sus datos almacenados en la nube, el cumplimiento de la normativa sobre retención de datos resulta cada vez más complejo y costoso.
Algunos de estos posibles problemas son:
Políticas múltiples y complejas: las políticas de conservación varían según el estado y a nivel internacional, y los distintos tipos de datos conllevan normas diferentes que deben respetarse. Además, las organizaciones deben llevar un control de qué datos pueden conservar, cuáles pueden eliminarse y cuándo deben eliminarse los datos conservados. Cuando se añaden nuevos recursos, las organizaciones deben aplicarles nuevas políticas. Si la organización comete algún error, puede ser objeto de multas e incluso de acciones legales, aunque solo sea por conservar datos más allá de la fecha establecida.
Coste: la retención de datos implica, obviamente, su almacenamiento. En la nube, esto puede suponer un gasto considerable si no se utilizan las soluciones adecuadas de protección de datos. Por ejemplo, las organizaciones que optan por copias de seguridad nativas de la nube basadas en instantáneas pueden ver cómo se disparan sus costes de almacenamiento a medida que se retienen y duplican nuevos datos con el paso del tiempo.
Seguridad: las normativas sobre conservación de datos y cumplimiento normativo también abarcan la seguridad de los datos almacenados. La organización es la responsable de este aspecto y debe garantizar la seguridad de los datos. Si bien las brechas de seguridad y las fugas de datos pueden producirse como consecuencia de un error humano, la amenaza constante de los ataques de ransomware ha creado un panorama de seguridad peligroso.
Afortunadamente, problemas como estos pueden mitigarse o incluso evitarse por completo mediante el uso de una solución de copias de seguridad en la nube que no solo gestione el cumplimiento normativo y ofrezca visibilidad sobre las políticas, sino que también ayude a controlar los costes, todo ello al tiempo que proporciona una seguridad de primer nivel para las propias copias de seguridad de los datos.
La solución integral para gestionar los datos, protegerlos y cumplir con la normativa
Clumio es una solución de copias de seguridad basada en la nube y totalmente segura que ofrece a las organizaciones una protección y copia de seguridad integral de los datos, al tiempo que proporciona una visión clara de las políticas de seguridad de los datos mediante diversas herramientas de última generación.
Gracias a Clumio, tu empresa dispone de
Una interfaz de usuario sencilla que ofrece una visión general completa de todos los elementos y materiales
La capacidad de reconocer cuentas de AWS de forma autónoma, catalogar los recursos existentes y aplicar normas coherentes a los nuevos activos a medida que se incorporan a las copias de seguridad
Notificaciones inmediatas cuando el cumplimiento normativo del tratamiento pueda verse comprometido
Obtención de certificaciones como ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA y PCI DSS
Almacenamiento de las copias de seguridad separadas de los sistemas operativos para protegerse contra los ataques de ransomware mediante el aislamiento físico (air-gap).
Tarifas fijas por la copia de seguridad en la nube y la conservación de datos, combinadas con un sistema de tarificación por uso que permite acumular créditos no utilizados
Reducir el tiempo y la cantidad de datos que se pierden para mantener la estabilidad de las operaciones cuando se produce algún imprevisto
Herramientas para identificar posibles reducciones de costes en los servicios en la nube
Comprueba por ti mismo los beneficios de un sistema de almacenamiento en la nube integral y completo. Reserva una cita ahora mismo para descubrir cómo puedes proteger tu información y cumplir con la normativa gracias a la autoridad líder en copias de seguridad en la nube de AWS, con tan solo 15 minutos de trabajo: no es necesario instalar ninguna tecnología ni software nuevo, ni realizar ningún tipo de preparación previa.
Más información sobre la política de conservación de datos
Retención de datos según la HIPAA en la nube : descubre cómo las copias de seguridad en la nube pueden simplificar el cumplimiento de la HIPAA y proteger a tu organización frente a las responsabilidades relacionadas con la retención de datos según esta normativa.
Cumplimiento normativo con las copias de seguridad en la nube: cumplir con los requisitos normativos puede resultar complicado y propenso a errores si se utilizan las herramientas inadecuadas. Descubre cómo Clumio puede eliminar la complejidad y los riesgos relacionados con el cumplimiento normativo para tu organización.
Por qué la protección de datos es fundamental para su conservación : el cumplimiento de las políticas de conservación de datos va mucho más allá de qué datos puede o no puede conservar una organización; la seguridad de los datos también es un requisito esencial. Descubre cómo las copias de seguridad en la nube pueden ofrecer una protección de primer nivel para todos los datos de tu organización.
Una visión general de los aspectos a tener en cuenta en las políticas de conservación de datos. Hay muchos factores que influyen a la hora de determinar las políticas de conservación de datos. Descubre algunos puntos de partida y buenas prácticas para establecer las políticas de tu organización.
Gestión de datos como servicio: por qué Clumio supera a Cohesity . La gestión de datos ha dado un giro decisivo hacia un enfoque que da prioridad a la nube, rechazando la complejidad del hardware y exigiendo, al mismo tiempo, escalabilidad y agilidad.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La orden ejecutiva del presidente Biden sobre ciberseguridad es clara como el agua… La arquitectura «Zero Trust» y una infraestructura modernizada son la clave para proteger los datos del país ante un panorama de amenazas cada vez más generalizado. Hemos sido testigos de primera mano de los efectos devastadores de un ataque de ransomware que interrumpió el suministro de gasolina, provocando cortes en el servicio y un aumento de los precios en todo Estados Unidos. Se trata de un problema global que, según las estadísticas, viene creciendo mes a mes desde el año pasado. https://www.blackfog.com/the-state-of-ransomware-in-2021/
En esta entrada del blog, explicaré por qué es importante la Confianza Cero, qué es y cómo endurecer tu infraestructura adoptando los principios de la Confianza Cero utilizando Commvault y Metallic.
¿Qué es el «Zero Trust»?
El modelo «Zero Trust» no es una tecnología o característica concreta. Se trata de un conjunto de principios de diseño para la infraestructura informática que aplica un enfoque de «no confiar en nadie; validar siempre la confianza» en lo que respecta al acceso a los datos.
Una forma estupenda de entender la arquitectura «Zero Trust» es pensar en la seguridad del hogar. Alrededor del perímetro de tu casa, tienes cámaras, cerraduras, sensores en las ventanas y una valla. Básicamente, todas tus pertenencias están a salvo dentro del perímetro de la casa. Sin embargo, si invitas a amigos y conocidos a tomar un café, les has permitido entrar en tu hogar; en ese momento, tus pertenencias personales quedan al alcance de cualquiera y corren el riesgo de ser robadas.
El ejemplo anterior ilustra a la perfección un enfoque tradicional de la seguridad, en el que los cortafuegos proporcionan seguridad perimetral (impiden la entrada a los atacantes) y los permisos de usuario controlan el acceso. Una vez que un atacante logra entrar y obtiene acceso a credenciales privilegiadas (lo cual suele ocurrir), a menudo actúa sin encontrar obstáculos mientras se desplaza lateralmente por el entorno causando daños.
Con un enfoque de «Zero Trust», el acceso privilegiado se somete a continuas comprobaciones, lo que limita la capacidad de los actores maliciosos para moverse y actuar con eficacia. Volviendo al ejemplo de la casa, el hecho de que esté autorizado a entrar en ella no significa que pueda hacerlo sin más: las cajas fuertes con combinación, las cerraduras de las puertas interiores y las cámaras internas proporcionan múltiples capas de control y validación. Por lo tanto, aunque esté autorizado a entrar en la casa, debo seguir identificándome introduciendo la combinación de la caja fuerte o utilizando las llaves de las puertas de los dormitorios si intento moverme por la casa.
Principios fundamentales del modelo «Zero Trust»
La publicación SP 800-207 del Instituto Nacional de Estándares y Tecnología (NIST) es la guía de referencia definitiva para la arquitectura Zero Trust (ZTA). Muchos de los principios descritos en la publicación del NIST se han implementado como funcionalidades y buenas prácticas, lo que permite que la plataforma Commvault se implemente íntegramente en una arquitectura Zero Trust. Además, Metallic™ Data Management as a Service (DMaaS) está diseñado íntegramente en la nube siguiendo los principios de Zero Trust desde el principio. Algunos de los principios clave descritos por el NIST son el acceso con privilegios mínimos, la autenticación multifactorial y la microsegmentación. Profundicemos en este tema.
Acceso con el mínimo privilegio – NIST SP 800-207, sección 2.1
El concepto de «acceso con privilegios mínimos» proporciona a los usuarios y/o cuentas las capacidades estrictamente necesarias para realizar su trabajo, y nada más. Esto minimiza el riesgo en caso de que la cuenta se vea comprometida, además de limitar las fugas de acceso a los datos. Commvault puede restringir el acceso a los datos de copia de seguridad mediante controles de acceso basados en roles y bloqueos especiales de privacidad de datos. Resulta sencillo limitar a los usuarios a capacidades específicas, como «solo restauración» o «solo visualización». Además, se puede restringir el acceso de navegación o restauración a los propietarios de los datos, lo que solo queda anulado por las capacidades de administrador a nivel global. La integración adicional con plataformas de gestión de acceso con privilegios (PAM), como CyberArk®, mejora aún más la postura de seguridad mediante la gestión de cuentas basada en políticas, la rotación de credenciales y la gestión de sesiones con privilegios.
La autenticación multifactorial (MFA) es otro concepto clave del modelo «Zero Trust». Dado que la confianza debe validarse de forma continua, la MFA proporciona una capa adicional de validación para cualquier solicitud de autenticación, lo que dificulta que un actor malicioso pueda acceder a los datos. Commvault y Metallic BaaS admiten implementaciones modernas de MFA a través de su marco de autenticación basado en SAML. A través de Azure AD, ADFS, Okta u otros proveedores de identidades (IDP), Commvault permite a los clientes implementar herramientas de MFA basadas en códigos PIN y herramientas de autenticación por hardware para controlar el acceso a los datos de las copias de seguridad.
Las implementaciones locales que utilizan cuentas de Active Directory (AD) o cuentas locales cuentan con autenticación de dos factores (2FA) integrada, lo que permite a las organizaciones utilizar cualquier aplicación generadora de códigos PIN basada en el algoritmo de contraseña de un solo uso basada en el tiempo (TOTP) especificado en el RFC 6238, como Google Authenticator, Microsoft Authentication y muchas otras.
Según las directrices sobre identidad digital del NIST (NIST 800-63), a las que se hace referencia en su publicación sobre ZTA, las tecnologías de autenticación por hardware ofrecen uno de los estándares más elevados para la autenticación multifactorial (MFA), con un nivel de garantía del autenticador 3. Esto incluye tecnologías de MFA que utilizan especificaciones modernas como FIDO/FIDO2. Commvault está totalmente integrado con dispositivos de MFA FIDO/FIDO2, como los que ofrece Yubico a través de su YubiKey, así como con las tarjetas de acceso común (Common Access Cards) basadas en PKI. De este modo, se maximiza por completo el nivel de protección frente a intentos de autenticación ilegítimos y se garantiza la viabilidad futura de su entorno de protección de datos.
Una vez iniciada sesión en la interfaz de gestión, el marco de autorización de comandos valida las acciones realizadas en dicha interfaz. Independientemente del rol del usuario, cualquier solicitud de eliminación, restauración o configuración requiere la autorización de una autoridad competente. Esto protege contra las amenazas internas, tanto maliciosas como accidentales, y mantiene los datos a salvo de acciones destructivas.
La microsegmentación es otro principio clave del modelo «Zero Trust». La microsegmentación es la técnica que consiste en separar los recursos tanto a nivel lógico como físico para que el acceso sea muy restrictivo y controlado.
Las instalaciones locales pueden utilizar técnicas de segmentación de red para aislar y crear un «air gap» (aislamiento físico) entre los destinos de almacenamiento y el resto de la red. Una vez segmentada la arquitectura de red, se deben aplicar las topologías de red de Commvault para bloquear las conexiones entrantes al destino de almacenamiento y automatizar las políticas de acceso mediante listas blancas, permitiendo únicamente las conexiones de autenticación salientes para extraer datos y trasladarlos al almacén de datos seguro. Muchos de nuestros clientes también optan por segmentar los datos en la nube, aprovechando los controles de almacenamiento WORM que ofrece el proveedor de servicios en la nube.
El servicio de almacenamiento en la nube Metallic (MCSS) ofrece un enfoque de «air gap» aún más sencillo que no requiere ningún cambio en la infraestructura. MCSS es un destino de almacenamiento en la nube gestionado a través de Metallic que ofrece capacidades de protección de datos seguras y con «air gap» fuera de las instalaciones para la plataforma Commvault. Los datos protegidos en MCSS son inalterables y no se puede acceder a ellos ni exponerlos en la cuenta de la nube de fondo. Los datos están protegidos en el entorno de Metallic, diseñado según el modelo «zero trust». Esto proporciona un método sencillo para segmentar y separar los datos de un entorno local.
Además de la segmentación física, la gestión de datos también puede segmentarse de forma lógica. Mediante controles de multitenencia, el acceso a los datos se segmenta y se compartimenta, lo que reduce la posible exposición de los datos.
La gestión de claves de cifrado también puede distribuirse entre varios sistemas KMS, como AWS Key Management Service, Azure KeyVault, así como entre uno de los numerosos proveedores certificados de KMIP, lo que ofrece mayores niveles de protección frente al acceso a los datos.
Arquitectura DMaaS de Metallic
Si buscas una plataforma gestionada basada íntegramente en el modelo «zero trust», Metallic es la solución ideal. Metallic es una plataforma SaaS multitenant con segregación integrada entre clientes. Los datos de los clientes están totalmente aislados y se almacenan en ubicaciones separadas, lo que crea un «air-gap» virtual entre los entornos de origen y las copias de seguridad de los datos. La seguridad reforzada y los controles de acceso «zero trust», que incluyen autenticación multifactorial, acceso basado en roles, cifrado avanzado de datos y bloqueos de privacidad, impiden el acceso no autorizado a los datos y su movimiento lateral. Metallic también cumple con los estándares de seguridad más estrictos del sector y mantiene la conformidad con HIPAA, ISO 27001, el RGPD y SOC 2, además de ser la única solución SaaS de protección de datos que ha obtenido la certificación FedRAMP «High In Process – In PMO Review».
Conclusión
Como puedes ver, tanto si implementas una solución de Commvault en tus propias instalaciones, como si utilizas Metallic DMaaS o cualquier combinación de todas estas opciones, la plataforma de Commvault está protegida mediante los principios de la arquitectura «Zero Trust».
Para obtener más información, asiste al próximo seminario web de Commvault titulado «Beyond Trust», que tendrá lugar el 23 de marzo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Hoy más que nunca, las organizaciones confían en los datos para impulsar su negocio. La necesidad de una transformación digital es evidente, debido a los cambios continuos que han experimentado su negocio y su entorno de TI a raíz del aumento del número de empleados que trabajan desde casa. Sin embargo, resulta difícil aprovechar los datos en beneficio de los clientes y la innovación cuando están dispersos por todo el mundo en silos, en la nube y en almacenamiento local, y además se gestionan con diferentes productos de Backup and Recovery. Necesitas una estrategia moderna de protección de datos que impulse la agilidad y la flexibilidad en todo tu entorno, no solo en una parte del mismo. Una solución que unifique generaciones de cargas de trabajo dispersas, de modo que tu entorno quede consolidado y simplificado, al tiempo que se acelera la transformación digital.
En su camino hacia la protección de datos moderna, nuestros clientes se han encontrado con algunos obstáculos comunes que les han impedido alcanzar el éxito:
Rápido crecimiento de los datos
Entornos muy diferentes
Modernizarse para adaptarse a los cambios del mercado
Hemos seleccionado una muestra de nuestros clientes que representa diferentes sectores, zonas geográficas y tamaños para ofrecerte una visión realista de sus dificultades, pero también del éxito que se puede alcanzar con las soluciones de Commvault. Los cinco clientes que vamos a analizar son Laing O’Rourke, Woodward Inc., Nashville Wire, Linamar Corporation y Optima Italia. También analizaremos algunos otros obstáculos a los que se enfrentaron estos clientes y que podrían seguir afectando a su proceso de modernización. Veamos primero esos obstáculos comunes y cómo Commvault logró resolver estos problemas y ayudar a estos clientes a avanzar en su camino hacia una estrategia moderna de gestión de datos.
El rápido crecimiento de los datos se ha acelerado en los últimos años para todo el mundo, y la infraestructura ha tenido que modernizarse y evolucionar hacia un entorno más flexible y centrado en la nube para poder seguir el ritmo.
Laing O’Rourke, una empresa líder en el sector de la construcción y la ingeniería que contaba con centros de datos respaldados por soluciones puntuales, obtuvo resultados desiguales y se enfrentó a una auténtica pesadilla en materia de gestión debido a su rápido crecimiento. El rápido aumento de sus datos se debía a los requisitos de conservación a largo plazo impuestos por la normativa, lo que hacía que su entorno híbrido resultara cada vez más complejo y laborioso.
«El volumen de nuestros datos solo va en una dirección y Commvault ha demostrado ser un socio experto y valioso en nuestra transformación hacia un entorno de TI híbrido cada vez más complejo». — Gareth Burton, director de sistemas de información para Europa, Laing O’Rourke
Otro ejemplo es Woodward, Inc., una empresa estadounidense dedicada al diseño, la fabricación y la prestación de servicios de sistemas de control y componentes para motores de aeronaves, motores industriales y sistemas de energía. La empresa ha experimentado un crecimiento significativo en docenas de sedes repartidas por todo el mundo, con una expansión exponencial de los datos que ha cuadruplicado el volumen de datos y de servidores de copia de seguridad. Esto se tradujo en un aumento del costoso consumo de almacenamiento y en restauraciones que tardaban demasiado en ejecutarse como para cumplir los requisitos de RPO y RTO.
Commvault logró controlar la complejidad provocada por el crecimiento acelerado de los datos gracias a nuestra solución única y unificada que protege todas las cargas de trabajo en su entorno de nube híbrida, proporcionando a Laing O’Rourke una solución sencilla y clara para la gestión de datos que se adapta desde entornos locales hasta soluciones híbridas e incluso de nube completa. A pesar del continuo crecimiento de los datos —en el caso de Woodward, se cuadruplicaron—, Commvault siguió siendo capaz de escalar a la perfección y ayudó a Woodward a expandirse de forma segura a la nube de AWS. Este enfoque híbrido proporcionó a Woodward una forma de escalar y hacer frente a su rápido crecimiento sin preocuparse por los gastos de capital.
Los entornos dispares se deben al crecimiento exponencial de los datos y a que las cargas de trabajo se encuentran dispersas por todo el entorno de datos, lo que provoca la fragmentación de los datos y la aparición de puntos de fallo, además de complicar la automatización, lo que ralentiza los esfuerzos de transformación digital.
Una estrategia para la transformación digital consiste en complementar los procesos tradicionales de una empresa con nuevas soluciones digitales de última generación. Nashville Wire, una empresa familiar dedicada a la fabricación de productos para la manipulación de materiales, está a la vanguardia adoptando precisamente este enfoque. La empresa gestiona los datos de sus 900 empleados repartidos en 15 sedes de Estados Unidos y México.
Además de experimentar un rápido crecimiento de los datos, la información crítica de Laing O’Rourke se encontraba dispersa en 150 ubicaciones, con una gestión local —en lugar de centralizada— de las copias de seguridad, la recuperación ante desastres (DR) y la retención de datos. La gestión resultaba una tarea laboriosa, ya que era necesario que hubiera personal presente en cada sede remota para gestionar las copias de seguridad en cinta de forma constante.
Commvault proporcionó una copia de seguridad centralizada de todas las ubicaciones, tanto en las propias instalaciones como en la nube, incluyendo un almacenamiento prácticamente ilimitado para archivos a largo plazo. Esto permitió a estos clientes migrar y utilizar los datos independientemente de dónde estuvieran almacenados, gracias a servicios de datos integrados en todas las cargas de trabajo y entornos. Esta mejora en la conectividad se traducirá en un mejor servicio al cliente, margen para el desarrollo de nuevos productos y oportunidades de crecimiento para la empresa.
«Commvault Grid Appliance, con sus capacidades integradas de Commvault Complete Backup and Recovery, pudo proteger todos sus entornos y permitió a la empresa realizar copias de seguridad y restaurar archivos y servidores en ubicaciones remotas desde una consola central. Los agentes de Commvault alojados en servidores distribuidos permiten a Nashville Wire gestionar la protección de forma remota en múltiples sedes. «¡Commvault Command Center™ es realmente genial! Coordina los agentes para que podamos gestionar la protección de forma centralizada en diferentes ubicaciones y activos». – Monica Stancik, directora de Tecnologías de la Información | Nashville Wire
Adaptarse a los cambios del mercado puede resultar difícil cuando los clientes tienen prioridades variables, pero la rápida transformación de nuestra forma de trabajar y operar en los últimos dos años ha acelerado la necesidad de mantenerse al día. Este cambio constante también introduce nuevos riesgos en tu entorno, ya que no todas las plataformas ofrecen la agilidad necesaria para hacer frente a los cambios; por ejemplo, para pasar tu empresa al teletrabajo de la noche a la mañana. Sabes que tienes que hacer algo para modernizar y mejorar tu entorno, pero hay demasiadas opciones y soluciones puntuales que solo resuelven una parte de tus problemas, lo que provoca lagunas que hacen que tu entorno sea vulnerable y te impiden crecer.
Optima Italia es una empresa líder en el sector de los servicios públicos digitales que ofrece paquetes completos de servicios de energía (electricidad y gas) y telecomunicaciones (Internet, telefonía fija y móvil) a empresas y particulares en toda Italia y en algunos países del sur de Europa. Dado que la información de los clientes es fundamental para el negocio, Optima quería replicar sus copias de seguridad y almacenarlas fuera de sus instalaciones. El objetivo es garantizar la disponibilidad de los datos en múltiples ubicaciones geográficas y responder más rápidamente a las operaciones de Recovery. Para lograrlo, necesitaban una solución moderna y ágil que reforzara su estrategia de protección de datos y garantizara una recuperación rápida en caso de ciberataques o desastres naturales.
«La combinación de Commvault Backup and Recovery y el servicio de almacenamiento en la nube Metallic nos ofrece una escalabilidad ilimitada a la hora de proteger nuestros datos críticos, además de beneficiarnos de un soporte técnico continuo». — Ugo Morra, responsable de infraestructura de TI | Optima Italia
Otro ejemplo es Linamar Corporation, una empresa manufacturera global diversificada y líder mundial en el diseño, desarrollo y producción de productos de alta ingeniería. Linamar ha realizado recientemente la transición de Microsoft® Exchange local a O365 basado en la nube para sus más de 7.000 usuarios en todo el mundo, y su solución actual de copias de seguridad en cinta no era compatible con ello. La protección de datos integrada en O365 fue un primer paso, pero no podía hacer frente a las exigencias en rápida expansión que imponía la red global en la que operaba Linamar. El cambio a Metallic O365 Backup and Recovery ayudó a la organización a modernizarse y el tiempo dedicado a tareas administrativas ya no requiere un trabajo tan manual. La escalabilidad y la disponibilidad se adaptan ahora fácilmente para dar cabida a hasta 15 000 buzones de correo únicos, de los que se realizan copias de seguridad al menos tres veces al día.
La migración de datos es un aspecto con el que no todas las empresas se enfrentan durante esta transición, pero la idea de un cambio completo de infraestructura puede resultar abrumadora si no se cuenta con el respaldo de la protección de datos. Para respaldar sus ambiciones digitales, Nashville Wire decidió migrar de VMware a la infraestructura hiperconvergente Acropolis que ofrece Nutanix. «Necesitamos poder gestionar volúmenes crecientes de datos, así como sistemas informáticos tanto antiguos como nuevos», explica Monica Stancik, directora de Tecnologías de la Información de Nashville Wire. La solución de Backup and Recovery heredada de la empresa no podía proteger su nuevo entorno virtual.
«Necesitábamos una solución de protección de datos moderna, escalable, fiable y fácil de gestionar que nos permitiera proteger las nuevas fuentes de datos de fabricación a medida que aumentamos las capacidades digitales en nuestras instalaciones de producción», afirma Stancik. «Commvault era la única solución del mercado compatible tanto con Acropolis como con VMware, y además goza de una excelente reputación».
Para acelerar la transformación digital, en lugar de obstaculizarla, Commvault ofrece servicios de datos inteligentes que suponen un enfoque radicalmente sencillo e infinitamente escalable de los datos, con un modelo de prestación flexible que permite a los clientes utilizar e implementar soluciones de acuerdo con sus necesidades empresariales. Estos clientes, junto con miles más en todo el mundo, han podido transformar sus negocios con la ayuda de una sólida solución de gestión de datos. Con Commvault, pueden consolidar soluciones heredadas y puntuales en una única plataforma integral que simplifica la gestión de sus datos, independientemente de dónde se encuentren. Los servicios de datos inteligentes de Commvault ofrecen la flexibilidad que los clientes necesitan para gestionar los cambios continuos y superar los obstáculos a los que muchos se enfrentan durante la transformación digital.
Hay mucho entusiasmo en torno al comunicado de prensa y la entradadel blog de Hitachi Vantara de esta semana. Por si te lo has perdido, la empresa ofrece ahora a sus clientes una solución integrada de protección de datos de escalabilidad horizontal basada en la tecnología Commvault Grid. Hitachi Vantara se enorgullece de guiar a sus clientes desde el presente hacia el futuro, y está claro que Commvault Grid, implementado en el hardware líder del sector de Hitachi, es el futuro de la protección de datos de escalabilidad horizontal.
Esta es la última novedad en una larga trayectoria de colaboración e innovación entre ambas empresas, reconocidas por Gartner como líderes en sus respectivos sectores. La colaboración se remonta a más de 17 años —con más de 1.200 clientes comunes— y el lanzamiento de Commvault Grid demuestra que no hay indicios de que vaya a ralentizarse en un futuro próximo.
https://play.vidyard.com/m7WFciMSrLhARL2Es9Ndk2
Commvault Grid es un producto estrella de Commvault que combina una innovadora arquitectura de escalabilidad horizontal basada en Distributed Storage con una protección y gestión de datos líderes en el sector, gracias a la cartera de Intelligent Data Services de Commvault. El resultado es una solución diseñada específicamente para modernizar la forma en que los clientes gestionan sus datos, tanto en sus propias instalaciones como en la nube. Algunas de las características clave de Commvault Grid son:
Backup and Recovery de alto rendimiento con equilibrio de carga automático que optimiza la eficiencia y el rendimiento, y mejora las capacidades de Recovery
Protección para cargas de trabajo modernas, como contenedores, IaaS/PaaS nativas de la nube y aplicaciones SaaS
Escalabilidad optimizada que permite ampliar a partir de un solo nodo, evitando los costes excesivos derivados de un aprovisionamiento excesivo
Movilidad en la nube para trasladar de forma nativa cargas de trabajo y datos mediante una automatización basada en políticas
Resiliencia capaz de soportar múltiples fallos de hardware y que reduce el tiempo de inactividad
Protección mejorada y en múltiples capas contra el ransomware, con detección avanzada de anomalías y almacenamiento inmutable para garantizar la capacidad de recuperación
Hitachi Vantara incorpora ahora Commvault Grid a su cartera de productos de protección de datos (bajo el nombre de Commvault Grid for Hitachi Data Protection Suite), ofreciendo esta moderna arquitectura escalable como una solución integrada y preconfigurada (basada en servidores Hitachi Advanced Server HA820) que se envía directamente desde sus centros de distribución. Los clientes se beneficiarán de una rápida amortización, así como de la fiabilidad y el servicio de confianza que ofrece Hitachi Vantara. Esto hace que un proceso de implementación ya de por sí sencillo resulte aún más fácil —y más predecible— y confiere a la solución una calidad similar a la de una Appliance, al tiempo que mantiene la flexibilidad en cuanto a su escalabilidad y mantenimiento.
Nuestros socios de toda la vida también están entusiasmados con la noticia. Kim King, vicepresidenta sénior de Socios Estratégicos y Alianzas de Hitachi Vantara, ha compartido sus impresiones sobre el anuncio:
https://play.vidyard.com/PZ6VtDRihe3Hu72SgrJUhp
«Commvault Grid encaja a la perfección en nuestra cartera de soluciones de protección de datos, junto con otros productos integrados con Commvault, como HCP for CloudScale y nuestra galardonada plataforma VSP».
«Con una amplia gama de soluciones diferenciadas como estas —añadió—, estamos totalmente convencidos de que podemos resolver los retos de gestión de datos de nuestros clientes y ofrecerles una solución que les ayude no solo a proteger sus datos, sino también a utilizarlos para innovar y hacer crecer su negocio».
Estamos de acuerdo con Kim y nuestros amigos de Hitachi: este anuncio sobre Commvault Grid es, sin duda, motivo de celebración. Para los clientes de Hitachi Vantara, supone una oportunidad para innovar y hacer crecer su negocio con una solución moderna de protección de datos que combina lo mejor de dos líderes del sector. Y para nosotros, en Commvault, es un motivo de orgullo formar parte de la iniciativa «What’s Next» de Hitachi, que enriquece y consolida nuestra fantástica colaboración, basada en resolver los retos de los clientes a través de la innovación.
Desde hospitales, colegios y administraciones autonómicas hasta los dulces de Halloween, el ransomware ha trastornado nuestras vidas justo cuando pensábamos que la situación no podía empeorar. Las organizaciones se ven obligadas a reevaluar su postura de seguridad y a definir procesos y controles para garantizar que los sistemas y los datos permanezcan seguros y resistentes frente al ransomware. A medida que los entornos se amplían hacia modelos híbridos y se integran en la nube, los vectores de ataque se multiplican. Un enfoque sistemático es la mejor forma de reducir la complejidad de la protección contra el ransomware, centrándose en la supervisión de los datos en tiempo real.
Para ayudar a las organizaciones a minimizar sus riesgos de seguridad, Commvault ofrece el Panel de Evaluación de la Salud de la Seguridad para identificar y mitigar los riesgos dentro del entorno de protección y gestión de datos de Commvault. El panel de control de evaluación del estado de seguridad es una interfaz unificada basada en marcos de gestión de riesgos líderes en el sector y en los principios de «Zero Trust». Ayuda a las organizaciones a gestionar y proteger sus datos reduciendo la superficie de ataque y reforzando al mismo tiempo su postura de seguridad. Y lo más importante: las organizaciones pueden centrarse en corregir las deficiencias para reducir su riesgo de sufrir ataques de ransomware.
¿Qué es el panel de control de evaluación del estado de seguridad de Commvault?
Módulo de evaluación de seguridad de Commvault
El panel de evaluación del estado de seguridad de Commvault está disponible en el informe de estado de Commvault Command Center™ para todos los clientes actuales que utilicen la versión 11.20 o superior. También hay disponible una versión en la nube para aquellas organizaciones que supervisen el estado de CommCell en la nube de Commvault. A medida que se realizan cambios en los controles de seguridad, estos se reflejan diariamente en el informe de estado para garantizar una supervisión continua.
Puedes consultar el informe de estado del panel de control del Command Center y buscar el mosaico «Evaluación de seguridad», como se muestra en la figura 1. Si deseas obtener más detalles, puedes hacer clic en el mosaico «Panel de control de seguridad».
Revisión y aplicación de medidas de seguridad
El panel de control de evaluación del estado de seguridad permite a las organizaciones identificar, evaluar, mitigar y supervisar los controles de seguridad dentro del entorno de protección de datos de Commvault (Figura 2). Por su diseño, el panel identificará los controles disponibles en Commvault CommCell y proporcionará puntuaciones y comentarios para que las organizaciones puedan evaluar el riesgo adecuadamente y supervisar de forma continua el estado de seguridad. No todos los controles se adaptan a todas las organizaciones. Por ejemplo, algunas organizaciones pueden utilizar proveedores de identidad externos con controles multifactoriales integrados y lógica de complejidad de contraseñas. Mientras que otras pueden recurrir a cuentas locales de Commvault para segmentar el acceso desde su entorno principal. En cualquier caso, el panel de control proporcionará información para tomar las medidas adecuadas.
Para mitigar los riesgos, sigue las medidas previstas para cada control específico. Entre estas medidas se incluyen la documentación específica, informes más detallados, flujos de trabajo y aplicaciones y herramientas de la tienda de software. La aplicación de las soluciones se ha simplificado y optimizado para reducir al mínimo los cambios entre las ventanas de la interfaz.
Panel de control de evaluación de la seguridad y la salud
Además, el panel de control de evaluación del estado de seguridad ofrece información continua cuando no se aplican o se desactivan bloqueos, alertas y controles. Esto incluye cualquier nuevo conjunto de funciones que esté disponible en el futuro y que Commvault pueda recomendar.
Para obtener más información sobre cómo utilizar el informe y tomar medidas, consulta el «Informe de evaluación de seguridad» en la documentación en línea de Commvault.
Mejora tu nivel de seguridad hoy mismo
El panel de control de evaluación del estado de seguridad de Commvault es el punto de partida para mejorar la postura de seguridad dentro del entorno de gestión y protección de datos de Commvault. Gracias a su vista unificada, a su capacidad para proporcionar automáticamente información y buenas prácticas, y a sus acciones interactivas e intuitivas, el panel de control ayuda a simplificar la complejidad que supone implementar y gestionar la seguridad. Para ver el panel de control en acción, echa un vistazo al vídeo de Commvault «Tú tienes el control: cómo proteger tu entorno de gestión de datos con Commvault».
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock