Skip to content

Les promesses de sécurité de votre fournisseur de sauvegarde vous empêchent-elles de dormir ? Craignez-vous que des pirates informatiques se trouvent actuellement sur votre réseau, en train d’essayer de compromettre vos données ? Saviez-vous qu’un ransomware classique reste présent sur votre réseau pendant plus de 200 jours avant de chiffrer vos données ? Vous vous demandez ce qu’ils font pendant tout ce temps ? Ils sont à la recherche de vos sauvegardes !

Les méthodes de sauvegarde connaissent actuellement une évolution fondamentale : il ne s’agit plus seulement de protéger vos données contre les « catastrophes naturelles », mais aussi de les mettre à l’abri des « acteurs malveillants et des pirates informatiques ». Alors que les attaques se produisent au sein même de votre réseau ou sur vos comptes cloud, la véritable question que vous devriez vous poser est la suivante : « Nos sauvegardes sur site ou nos instantanés locaux stockés dans notre compte de cloud public sont-ils suffisants pour nous protéger en cas d’attaque par ransomware ? » Malheureusement, l’histoire récente a démontré que la sauvegarde seule ne suffit pas.

Au cours des derniers mois, l’Agence américaine pour la cybersécurité et la sécurité des infrastructures (CISA) a publié des alertes et des avertissements à l’intention des entreprises concernant cette vulnérabilité. La CISA recommande une solution comprenant des sauvegardes régulières, une protection par « air gap » et une sauvegarde hors site, en dehors de votre réseau et de votre périmètre de sécurité (voir les alertes AA20-345A et AA20-302A). La CISA est consciente que si vous ou vos administrateurs avez accès au matériel backend ou à l’infrastructure cloud, les pirates trouveront un moyen de le compromettre. Même si vous pensez disposer de la meilleure sécurité qui soit, la véritable question est la suivante : préférez-vous consacrer vos efforts à garder une longueur d’avance sur les pirates pour préserver votre dernier recours (votre sauvegarde), plutôt que de vous consacrer à la mission de votre entreprise ? Nous pensons qu’il existe une meilleure solution.

Nous sommes conscients que de nombreuses entreprises prévoient de recourir à une solution de sauvegarde « cloud native » à l’avenir, dans le cadre de leur transition vers le cloud, mais que le moment n’est peut-être pas encore idéal en raison des cycles d’amortissement du matériel. Cependant, plutôt que de gaspiller davantage d’argent dans ce système de sauvegarde obsolète qui ne fait que vous freiner, nous avons une solution à vous proposer.

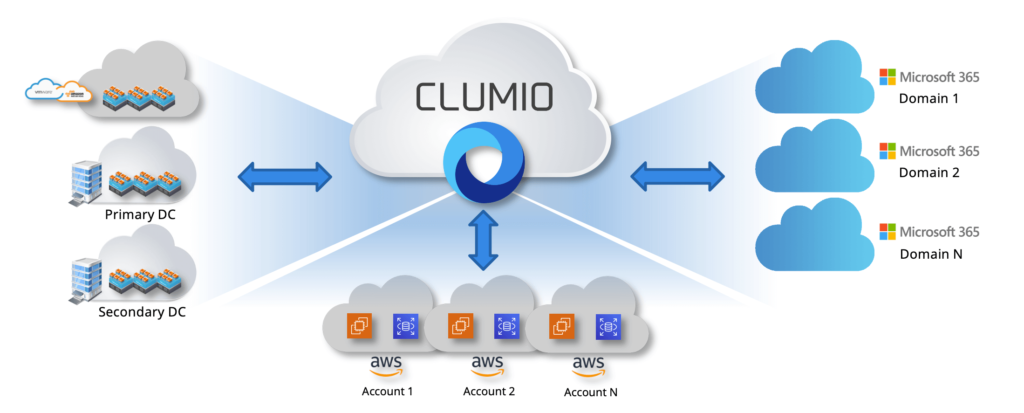
Nous sommes ravis d’annoncer le lancement de Clumio RansomProtect™, la première solution « air gap » native du cloud du secteur, qui protège à la fois les clouds publics, privés et SaaS au sein d’un seul service et sur une seule plateforme.

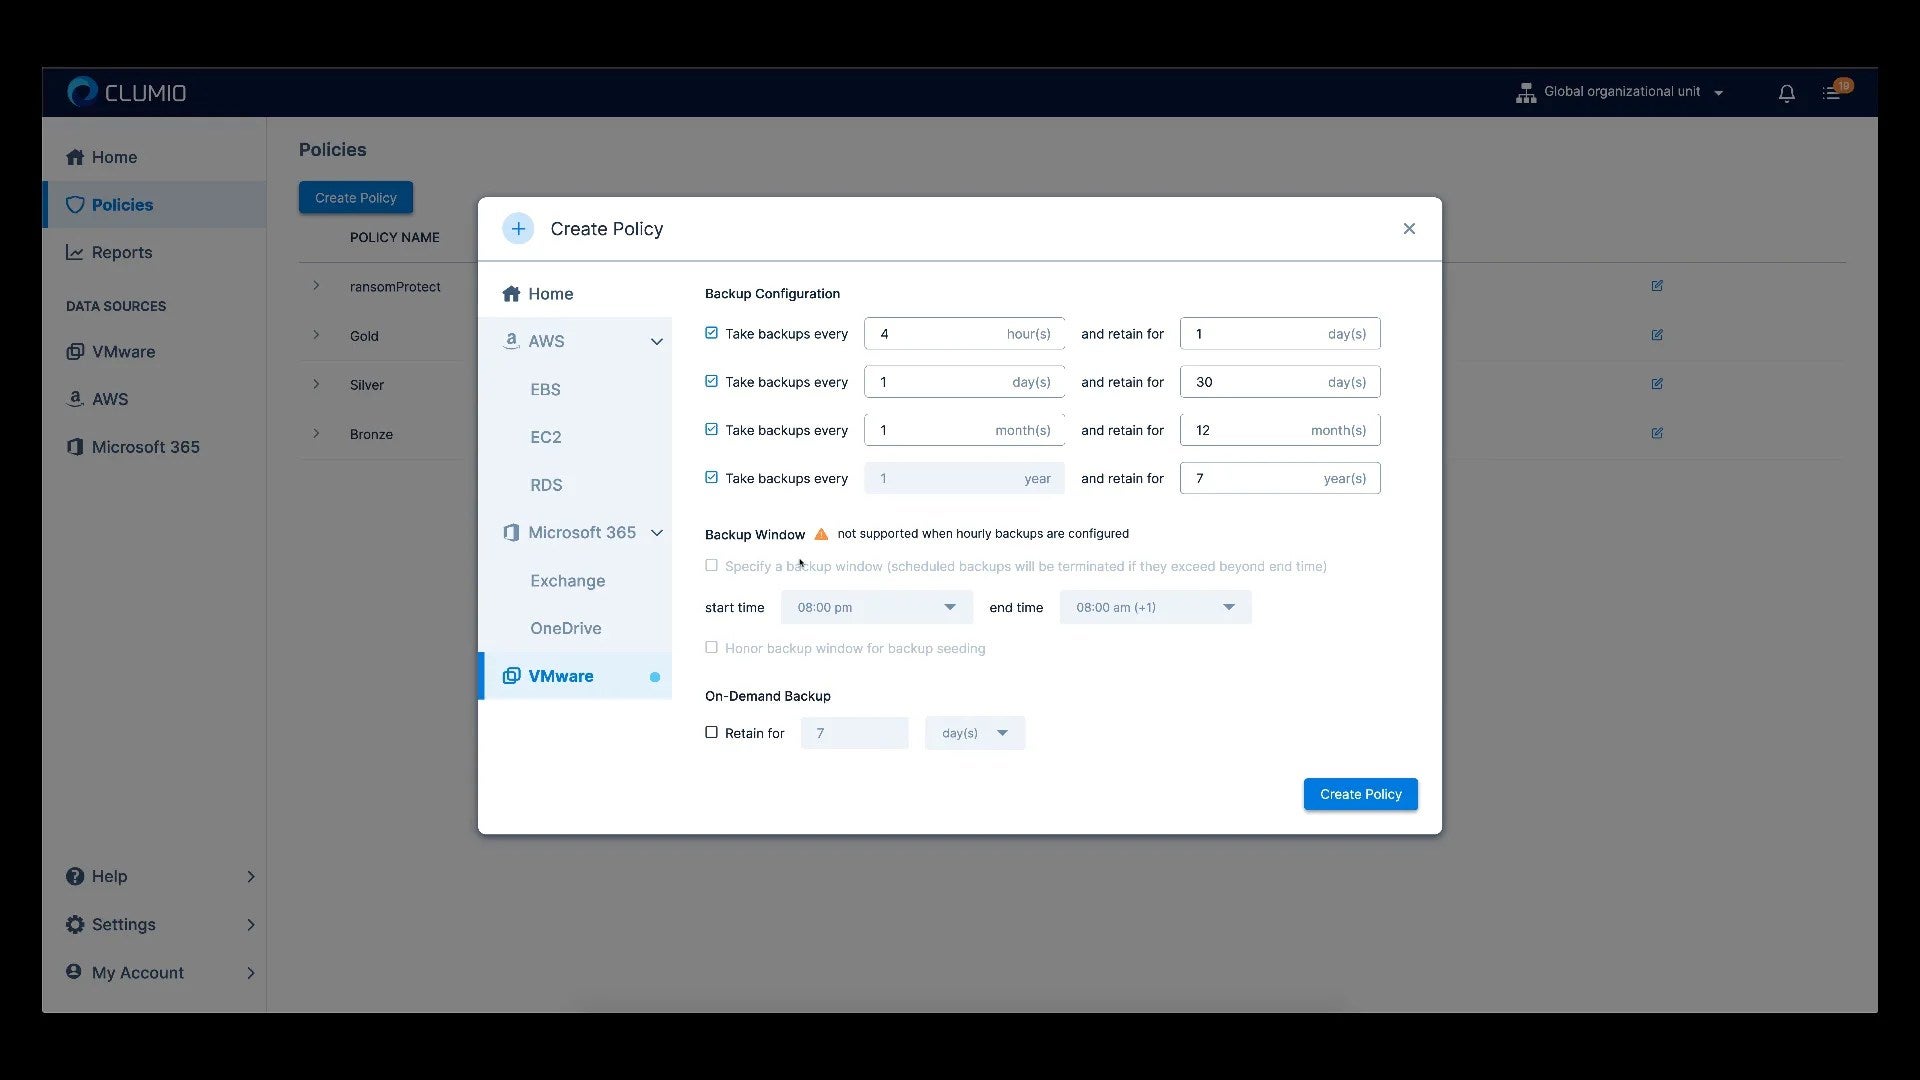
Clumio RansomProtect propose une solution aux entreprises qui souhaitent se protéger DÈS MAINTENANT contre les ransomwares, grâce aux fonctionnalités suivantes :

  • Une mise en place en 15 minutes, sans matériel requis, pour une protection ultra-rapide
  • Conservation pendant 30 jours pour VMware / VMware Cloud on AWS, les services natifs d’AWS (EC2/RDS/EBS) et Microsoft 365
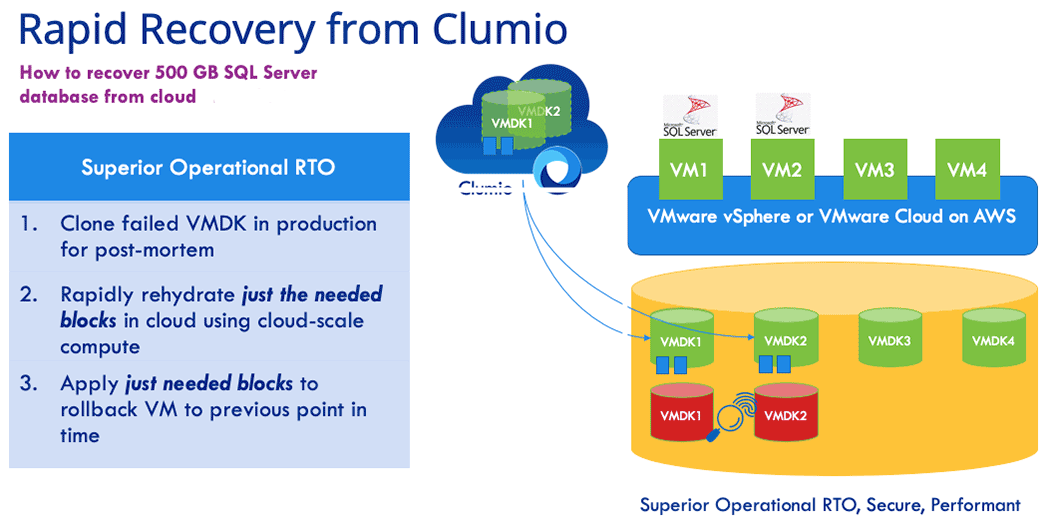
  • Rapid Recovery granulaire, partout où vous en avez besoin
  • Une sécurité optimale des données grâce à l’« air gap »
  • Jusqu’à 50 % du coût des solutions de protection des données existantes, qui ne sont de toute façon pas assez performantes

Avec Clumio RansomProtect, vous n’avez plus besoin d’acheter du matériel ou des logiciels supplémentaires pour assurer votre protection, de gérer la sécurité de votre réseau et de votre infrastructure afin de créer une barrière physique, de trouver un site de secours ou d’essayer de contrer les pirates qui tentent d’attaquer votre infrastructure de sauvegarde.

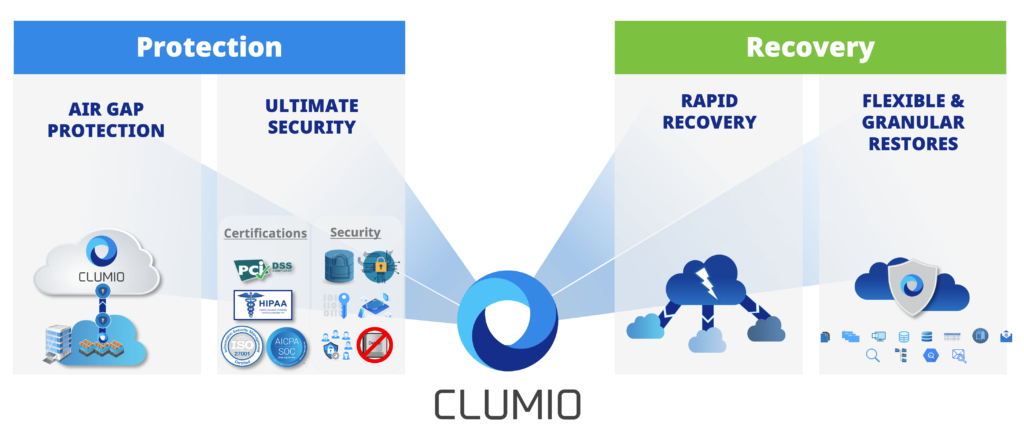
La plateforme principale de Clumio propose à la fois des solutions de protection et de Recovery afin de vous garantir non seulement une protection optimale, mais aussi une reprise rapide de vos activités.

Commvault AirGap : la sécurité ultime

Clumio simplifie la protection contre les attaques par ransomware et offre une sécurité optimale. Pour commencer, toutes les données sont protégées en dehors de vos réseaux sur site ou de votre infrastructure cloud. Ne laissez pas les solutions traditionnelles de protection des données d’aujourd’hui vous convaincre d’acheter davantage de matériel et de logiciels, ou pire encore, vous faire croire qu’un cluster cloud ou un transfert vers S3 suffit à vous protéger. L’immuabilité et le chiffrement ne suffisent pas à eux seuls si quelqu’un parvient à obtenir des identifiants et à supprimer, chiffrer ou mettre hors tension l’infrastructure pour la rendre inutilisable.

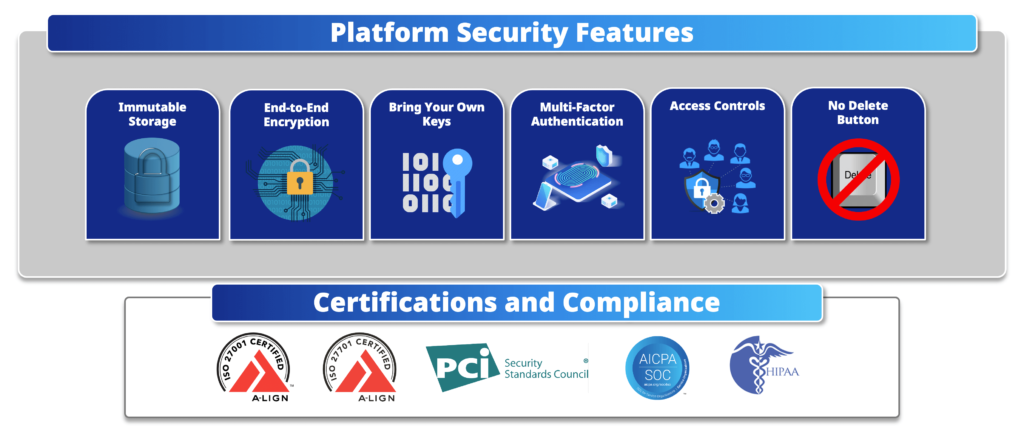
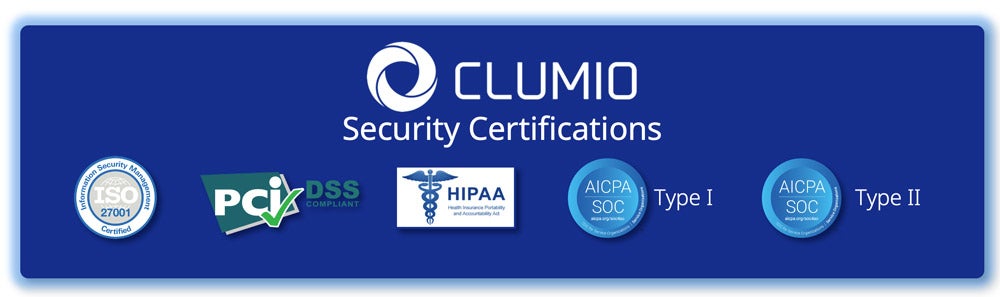
Ce qu’il faut, ce sont des tests, des certifications et des validations constants, en plus de toutes les fonctionnalités de sécurité de la plateforme offertes par Clumio. Votre solution de sauvegarde effectue-t-elle des tests d’intrusion trimestriels pour garantir votre sécurité ? Est-elle certifiée conforme aux normes ISO 27001, ISO 27701, PCI DSS, SOC 2 Type I et Type II, ou HIPAA ? Eh bien, si vous étiez client de Clumio, vous pourriez répondre « Oui ! ». En fin de compte, si votre administrateur dispose d’un accès et de la possibilité de supprimer les données, les pirates trouveront un moyen de compromettre vos données.

La réplication des données vers un site secondaire est non seulement coûteuse, car elle nécessite du matériel supplémentaire, mais elle vous impose également la responsabilité de la sécurité. Vous devez désormais gérer des mesures de sécurité réseau supplémentaires lorsque le système de sauvegarde principal a accès au périphérique de sauvegarde secondaire. Nous avons déjà vu des solutions de sauvegarde traditionnelles succomber à des attaques par rançongiciel.

Rapid Recovery with Flexible and Granular Restores

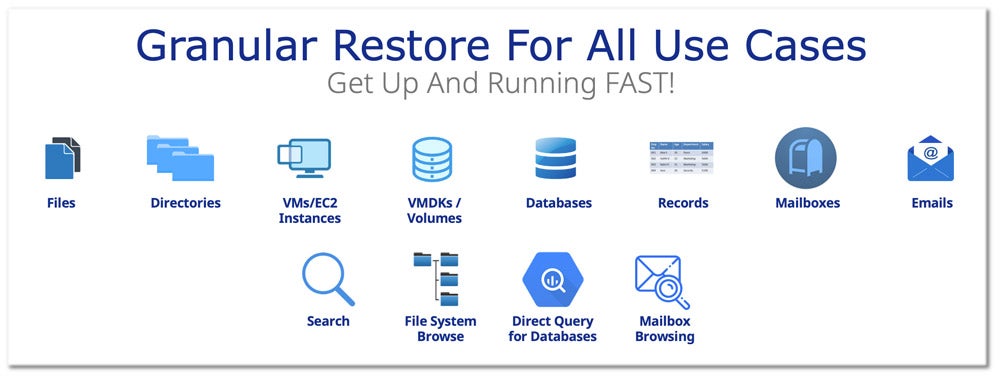
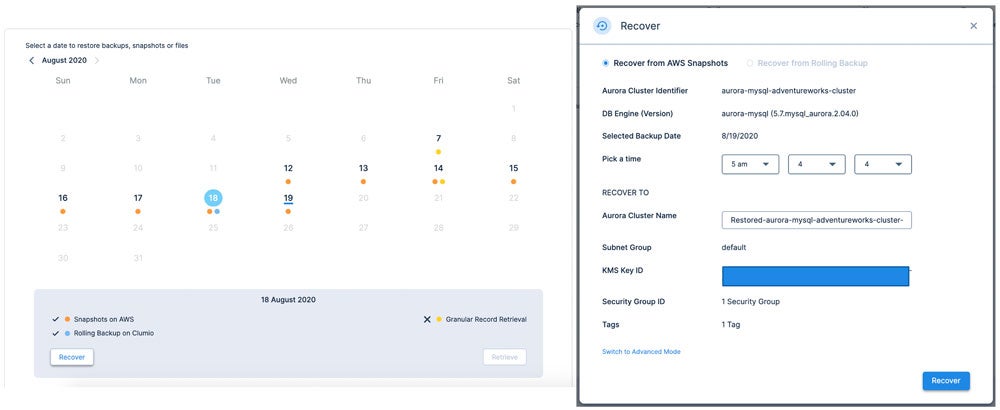
Subir une attaque est déjà suffisamment difficile, mais disposer de restaurations flexibles et granulaires peut s’avérer salvateur lorsque cela se produit. Avec Clumio, la reprise après une attaque par ransomware ne pourrait être plus simple. Clumio offre une flexibilité optimale pour les restaurations : il permet de restaurer des machines virtuelles vers n’importe quel centre de données ou VMware Cloud sur AWS, de restaurer des instances EC2 ou RDS vers n’importe quel compte AWS, ou encore de restaurer des boîtes de messagerie Microsoft 365 vers n’importe quel domaine. Vous pouvez rechercher ou parcourir les données que vous souhaitez restaurer, et les restaurations s’effectuent avec une granularité très fine (fichier, répertoire, machine virtuelle, e-mail, base de données ou même enregistrement de base de données), le tout en quelques clics.

Assurez-vous une protection tout en réduisant vos coûts

RansomProtect vient compléter votre solution de sauvegarde existante et vous offre la protection « air-gapped » de 14 jours dont vous avez besoin pour vous prémunir contre les attaques de ransomware les plus virulentes, le tout à un coût deux fois moins élevé que celui des solutions concurrentes. Et à terme, si vous décidez de remplacer votre ancienne solution de sauvegarde « air-gapped » par Clumio, vous pourrez réaliser jusqu’à 70 % d’économies par rapport à une solution « air-gapped » native, tout en simplifiant considérablement le déploiement et la gestion.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cette fonctionnalité permet aux clients AWS de répertorier les blocs d’un instantané EBS, de comparer les différences entre deux instantanés EBS et de lire directement les données à partir d’instantanés EBS. Avant la mise à disposition des API EBS Direct par AWS, pour effectuer ces tâches, il fallait lancer des instances Amazon Elastic Compute Cloud (EC2) temporaires et y associer des volumes EBS créés à partir des instantanés EBS. Désormais, vous pouvez appeler ces API depuis des instances EC2, des fonctions AWS Lambda ou des conteneurs. Cela vous permet de lire et de répertorier le contenu d’un instantané unique, ou de répertorier les modifications entre deux instantanés EBS sans avoir à créer au préalable des volumes EBS à partir de ces instantanés. En juillet 2020, AWS a lancé un ensemble supplémentaire d’API EBS Direct qui permettent aux clients de créer des instantanés EBS et d’y écrire directement. Nous avons constaté un vif intérêt et reçu de nombreux retours de la part des partenaires AWS depuis le lancement de ces API directes.

Cet article de blog est spécifiquement consacré à Clumio, un partenaire AWS « Advanced Technology Partner » doté de la compétence « AWS Storage ». Clumio propose une solution de sauvegarde en tant que service (BaaS) sécurisée et multiplateforme, lancée en août 2019, qui assurait initialement la protection des charges de travail VMware sur site et VMware Cloud sur AWS. En décembre 2019, l’offre de Clumio s’est rapidement étendue pour inclure la protection des volumes EBS. Dans cet article, j’explique comment l’intégration des API directes Amazon EBS dans leur workflow de sauvegarde EBS a permis aux clients de Clumio de réaliser en moyenne 30 % d’économies et de réduire de 15 % la durée totale des sauvegardes. En tant que participant actif au programme bêta des API directes, Clumio était très intéressé par leur mise en œuvre dans ses workflows de sauvegarde EBS.

Présentation de Clumio pour les services natifs d’AWS

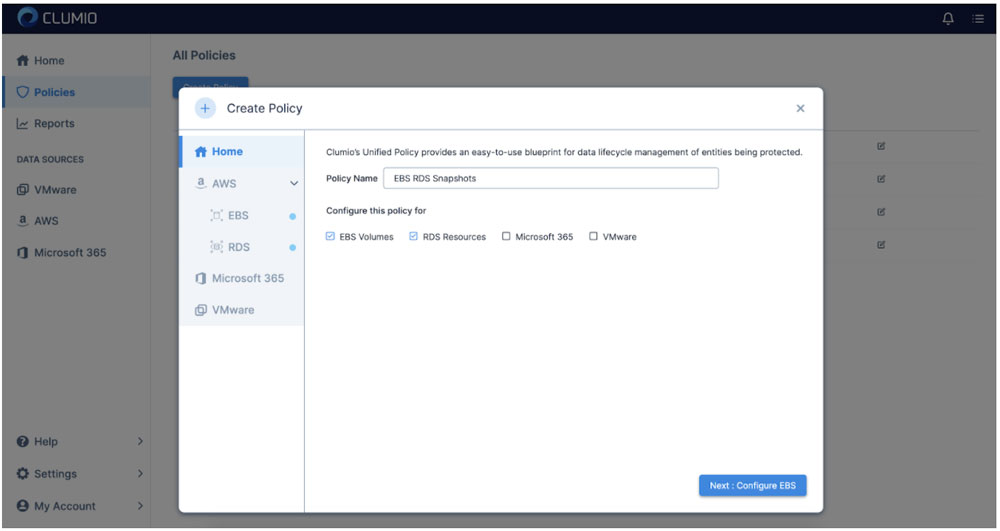
Clumio propose un service de sauvegarde destiné aux entreprises qui ont besoin de protéger leurs instances EC2, leurs volumes EBS et leurs instances Amazon Relational Database Service (Amazon RDS). S’appuyant sur AWS, Clumio offre à ses clients une méthode simple et sans agent pour protéger les volumes EBS, sans la complexité ni les coûts habituellement associés à la gestion des instantanés ou de l’infrastructure de sauvegarde. Avec Clumio, vous pouvez protéger tous vos comptes, toutes régions confondues, depuis une interface unique. Cela permet d’assurer la cohérence de la protection des données et ouvre la voie à des cas d’utilisation tels que la reprise après sinistre (DR), les tests et le développement, ainsi que la migration.

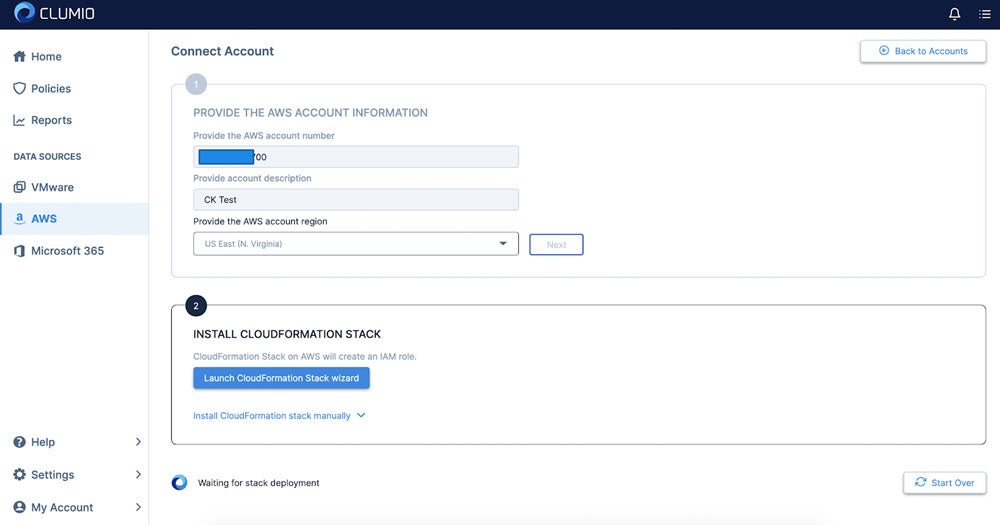
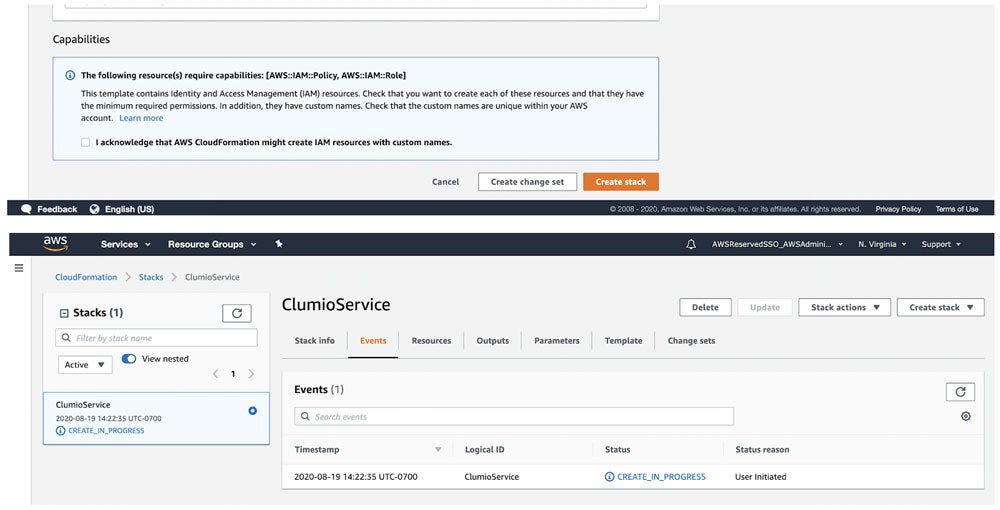
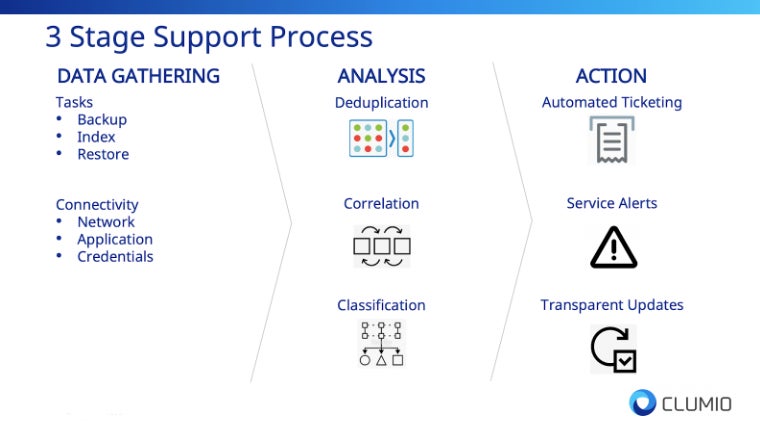
Une fois abonnés à Clumio, les clients n’ont qu’à déployer un modèle AWS CloudFormation dans leur compte et à configurer leurs politiques de sauvegarde. Le processus est simplifié et peut être opérationnel en 15 minutes ou moins. Clumio sauvegarde toutes les données de manière sécurisée et immuable, et fournit aux clients une copie « isolée physiquement » de leurs données, hors de leur compte. Ainsi, si le compte d’un client est compromis ou si des volumes ou des instantanés sont supprimés par erreur, Clumio peut l’aider à restaurer rapidement ses données sur son compte. Enfin, en tant qu’offre SaaS, Clumio fournit de manière transparente des mises à jour et des améliorations pour ses services toutes les deux semaines, comme l’intégration avec les API directes d’Amazon EBS. Cela permet aux clients de Clumio de se concentrer davantage sur leurs compétences clés, plutôt que de passer du temps à gérer leur infrastructure de sauvegarde.

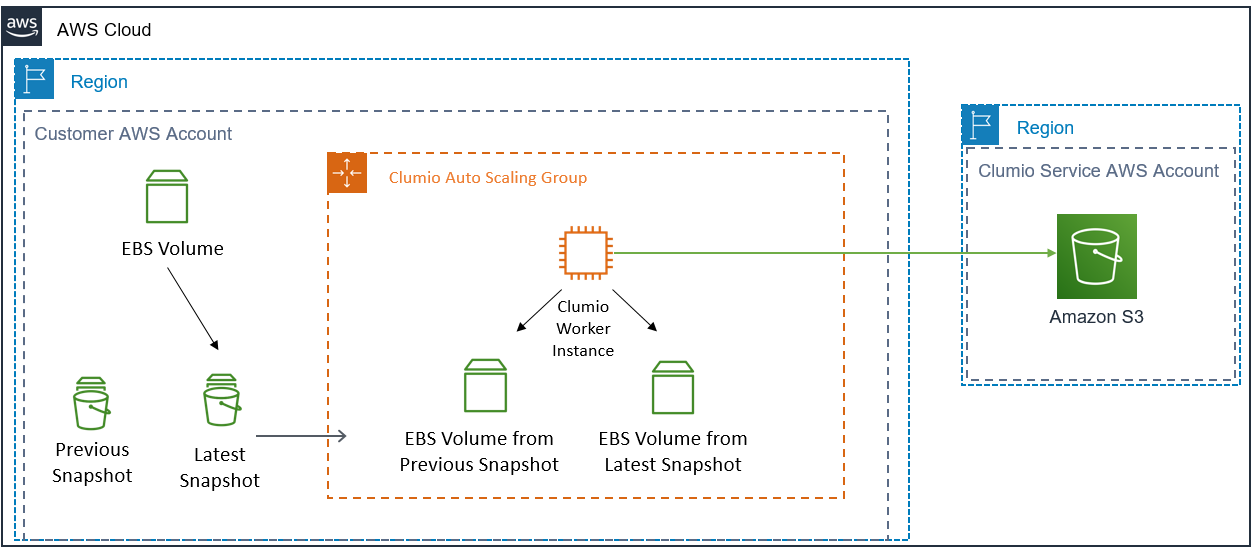
Workflow Amazon EBS de Clumio avant l’introduction des API EBS Direct

Lorsque Clumio a lancé son service « Clumio for Amazon EBS » fin 2019, les API directes EBS n’étaient pas encore disponibles. Par conséquent, chaque fois que Clumio lançait une sauvegarde d’un volume Amazon EBS, l’entreprise devait monter ce volume sur une instance de travail Amazon EC2 au sein d’un groupe de mise à l’échelle automatique EC2 de Clumio. À ce stade, Clumio devait lire l’intégralité du contenu du volume pour déterminer quels blocs avaient été modifiés, puis traiter et envoyer les données modifiées vers le service Clumio. Bien que ce workflow fût automatisé et transparent pour le client, il présentait certains inconvénients. L’un d’entre eux était que l’instance de travail EC2 devait lire l’intégralité du contenu du volume pour identifier les données modifiées au cours du processus de sauvegarde. La lecture de l’intégralité du contenu d’un volume pour déterminer les modifications représentait une perte de temps et un coût importants pour les clients.

Clumio Amazon EBS workflow before Amazon direct APIs

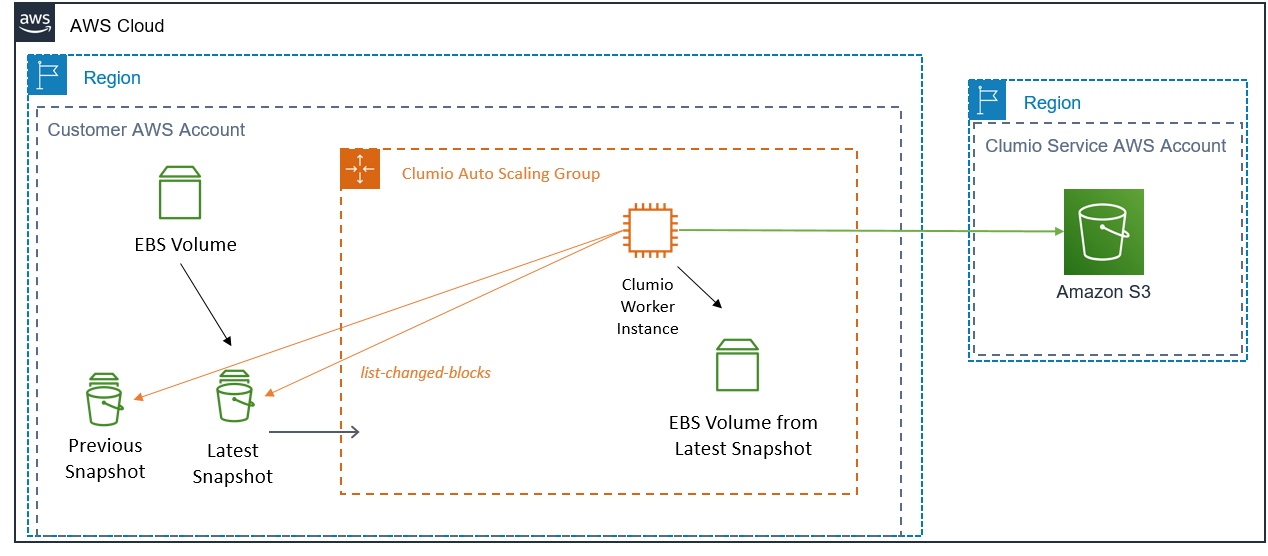
Workflow Clumio pour Amazon EBS après la mise en place des API directes d’Amazon EBS

En février 2020, Clumio a déployé une mise à jour de sa plateforme tirant parti des nouvelles API Amazon EBS Direct. Grâce à cela, Clumio est désormais capable d’identifier par programmation les blocs modifiés entre deux instantanés EBS. L’entreprise n’a plus besoin de restaurer les volumes EBS à partir d’instantanés ni de comparer les différences sur une instance EC2 de travail, ce qui a considérablement profité aux clients de Clumio. Les clients de Clumio peuvent désormais bénéficier d’une vitesse accrue pouvant atteindre 15 % et réduire jusqu’à 30 % leurs coûts d’infrastructure AWS liés à l’exécution des instances de travail Clumio (EC2 et EBS). Clumio continue aujourd’hui d’utiliser des instances de travail EC2 pour fournir à ses clients des services tels que la déduplication, la compression et l’indexation avant que ceux-ci ne reçoivent les données dans le service Clumio.

Clumio Amazon EBS workflow after Amazon EBS direct APIs

Projets futurs de Clumio pour Amazon EBS avec les API EBS Direct Snapshot

À l’instar d’AWS, Clumio améliore sans cesse ses services et innove en s’appuyant sur les retours de ses clients. Les API directes Amazon EBS sont le fruit d’une écoute attentive de la part d’AWS envers ses partenaires et ses clients, d’une compréhension des fonctionnalités qui leur importaient le plus, et d’une innovation axée sur ces priorités. Clumio travaille en étroite collaboration avec les équipes des services AWS afin de mettre au point des méthodes permettant d’intégrer de nouvelles API Amazon EBS Direct dans son workflow. L’objectif est de réduire durablement les dépenses de ses clients en intégrant les stratégies d’optimisation des coûts d’AWS, tout en améliorant leur efficacité opérationnelle. Cela passe notamment par la rationalisation des processus afin de minimiser les dépenses liées aux services AWS, ainsi que par l’amélioration des délais de sauvegarde et de restauration pour une résilience et une rentabilité accrues.

L’une des mesures envisagées consiste à supprimer totalement le recours aux instances de travail Amazon EC2 dans le compte AWS d’un client. Clumio pourrait s’y employer en mettant en place des workflows « serverless » qui appelleraient les API EBS Direct pour les opérations de liste, de lecture et d’écriture. L’entreprise a également la possibilité d’utiliser une architecture « serverless » pour effectuer les opérations de déduplication et de compression nécessaires. L’étude de ces options pourrait simplifier davantage les opérations de sauvegarde et de restauration EBS pour les clients de Clumio.

Résumé

Dans cet article, j’ai présenté un bref aperçu du service natif AWS de Clumio et j’ai expliqué comment se déroulaient leurs workflows de sauvegarde Amazon EBS avant et après l’utilisation des API EBS Direct. Les API Direct constituent un moyen programmatique de comparer les modifications entre deux instantanés EBS, ce qui a permis aux clients de Clumio de réaliser une économie moyenne de 30 % sur leurs coûts et de réduire de 15 % la durée des sauvegardes. J’ai également évoqué la manière dont Clumio prévoit d’améliorer son service à l’avenir en exploitant davantage les API directes EBS.

Si vous souhaitez également envisager l’utilisation des API directes d’Amazon EBS pour votre processus de sauvegarde et de restauration EBS, veuillez consulter la documentation relative aux API directes d’EBS disponible sur notre site Web.

Merci d’avoir lu cet article de blog ! Si vous avez des commentaires ou des questions, n’hésitez pas à les poster dans la section des commentaires.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Par Ranga Rajagopalan

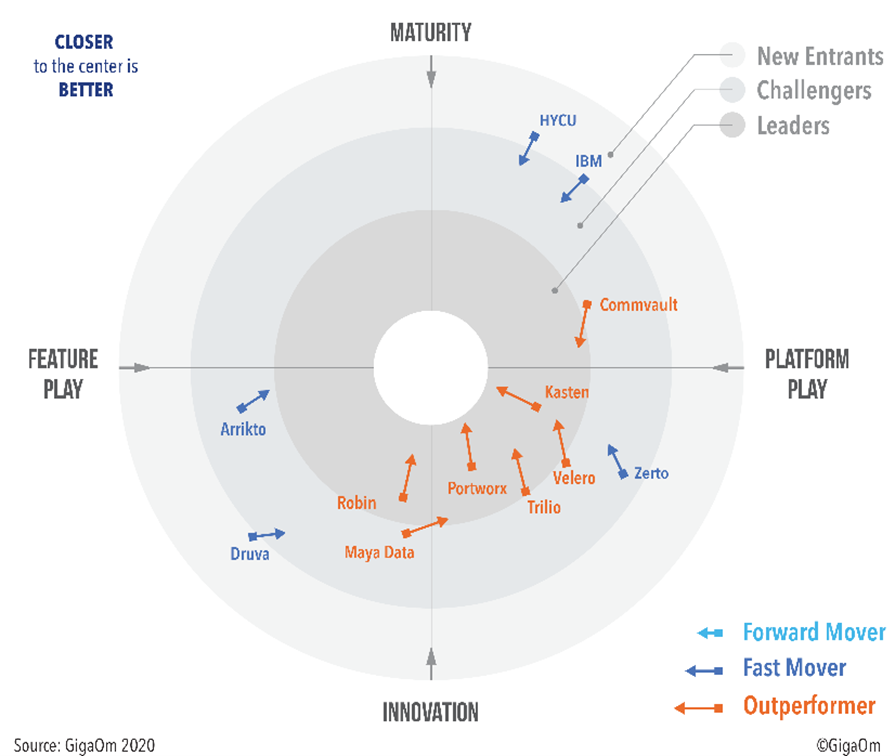
Nous sommes ravis que Commvault ait été classé parmi les « Outperformers » dans le dernier rapport GigaOm Radar consacré à la protection des données Kubernetes — une formidable reconnaissance de nos efforts constants en matière d’innovation visant à simplifier la manière dont nos clients stockent, protègent et migrent leurs applications Kubernetes !

Enrico Signoretti, auteur du rapport GigaOm, l’a parfaitement résumé : « Commvault fait preuve d’un engagement fort envers Kubernetes et ses modèles opérationnels, tout en continuant à offrir un soutien solide aux plateformes et aux opérations traditionnelles. Et grâce à Metallic, la solution SaaS de l’entreprise, Commvault peut assurer la protection des données pour Kubernetes au sein d’un large éventail d’organisations. En fin de compte, Commvault est un leader du marché de la protection des données d’entreprise. »

Merci, Enrico. Nous sommes tout à fait d’accord !

Les entreprises accélèrent considérablement leur transition vers le cloud natif en adoptant les conteneurs, qui leur permettent d’assurer la portabilité des applications, d’accélérer la mise en service et de réduire les coûts d’infrastructure. Nous avions anticipé cette tendance il y a plus de trois ans, lorsque nous avons lancé notre initiative de protection des données dans les conteneurs, en commençant par la prise en charge de Docker, puis d’OpenShift et, aujourd’hui, de Kubernetes.

Nous avons également constaté que le stockage et la protection des données devaient aller de pair pour permettre une gestion efficace – ou, dirons-nous, intelligente – des données des conteneurs. C’est précisément pour cette raison que nous avons intégré une protection native des données à la solution de stockage cloud native définie par logiciel Hedvig pour conteneurs, entièrement intégrée à Kubernetes et conçue pour le DevOps.

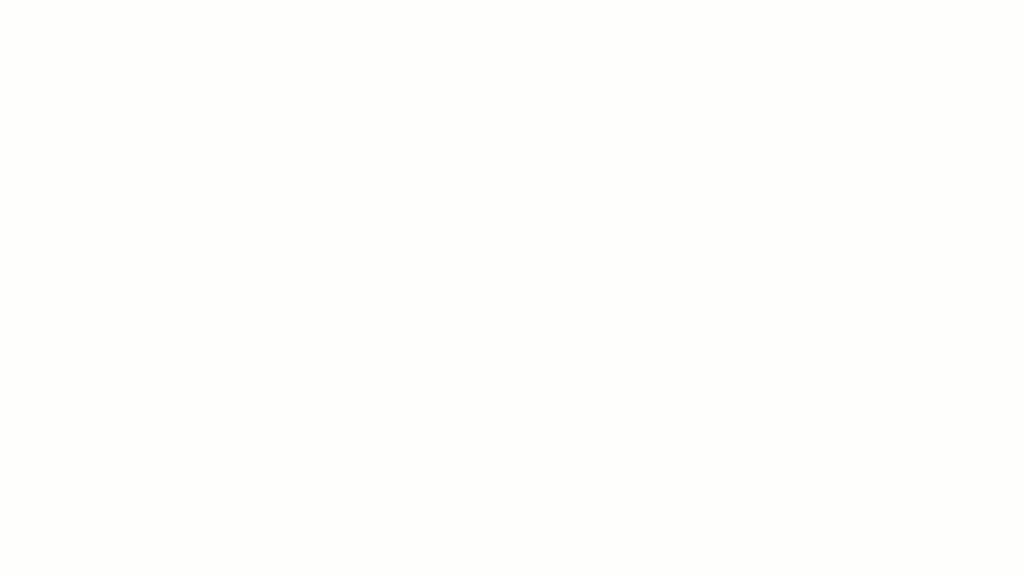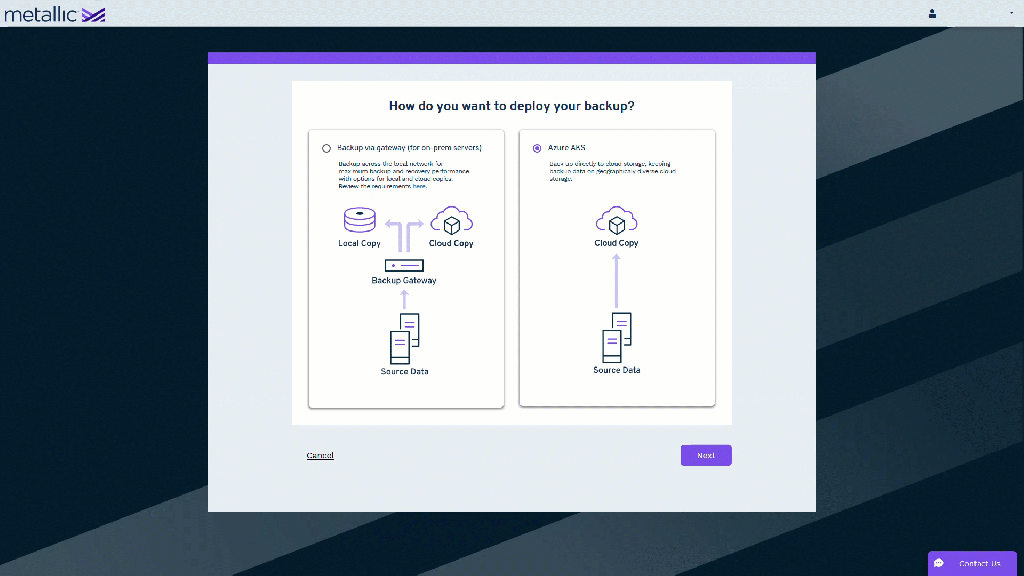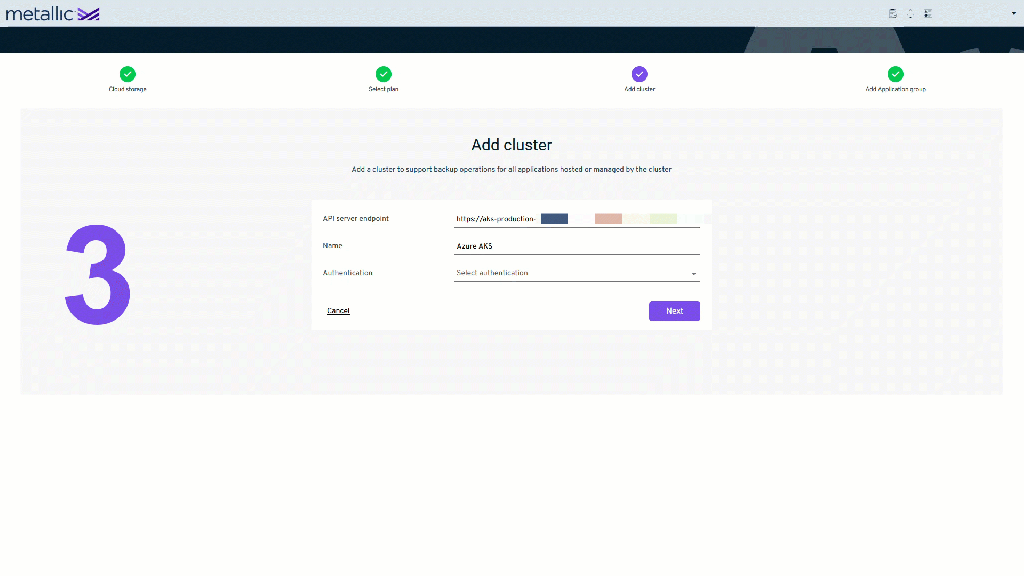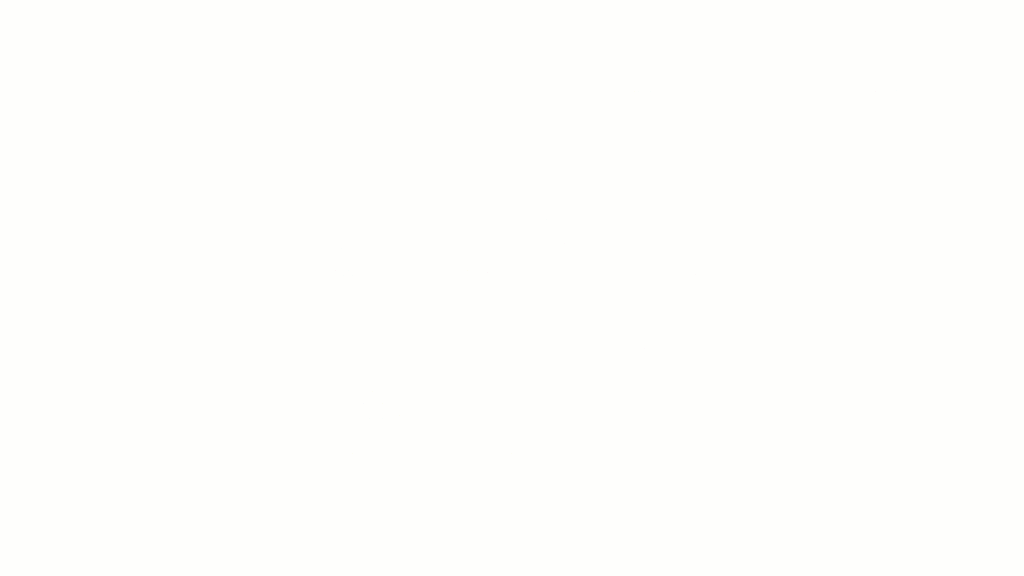
Et cette semaine, nous avons encore fait évoluer la protection des données pour Kubernetes en lançant Metallic VM et Kubernetes Backup, une solution BaaS (Backup as a Service) fournie dans le cloud pour les applications Kubernetes. Metallic protège les applications Kubernetes, qu’elles soient exécutées sur site, sur Azure ou sur AWS, en seulement quatre étapes !

Grâce à son stockage hybride « cloud-native » défini par logiciel et à sa protection des données BaaS, entièrement intégrés à Kubernetes, Commvault constitue une solution de gestion des données simple et complète pour les conteneurs. Dites adieu à la complexité des produits ponctuels : profitez de la simplicité de Commvault, qui offre une solution unique pour toutes les charges de travail, y compris les applications conteneurisées, quel que soit l’emplacement de votre application. Ou, comme le souligne si bien le rapport GigaOm, profitez des atouts de Commvault : « un environnement facile à utiliser et familier, qui aide l’utilisateur à regrouper toutes ses opérations de sauvegarde sur une seule et même plateforme ».

Ranga Rajagopalan est vice-président chargé des produits chez Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cette nouvelle menace a incité l’Agence pour la cybersécurité et la sécurité des infrastructures (CISA) du Département de la Sécurité intérieure à publier cette semaine un avis recommandant aux prestataires de soins de santé de se méfier des ransomwares et de prendre des mesures immédiates pour prévenir toute attaque. Le secteur de la santé est la cible la plus récente, mais personne n’est à l’abri des attaques par rançongiciel. Les chercheurs en sécurité ont constaté une recrudescence de la menace liée aux rançongiciels au cours du troisième trimestre 2020, avec notamment un pic massif en septembre. Au cours de cette période, les États-Unis ont enregistré le chiffre stupéfiant de 145,2 millions d’attaques par rançongiciel, soit une augmentation de 139 % par rapport à l’année précédente (Source : une étude de SonicWall révèle une croissance fulgurante des rançongiciels et une recrudescence des attaques ciblant l’Internet des objets).

Dans cet avis, la CISA explique en détail le fonctionnement de bon nombre de ces attaques et comment protéger vos données. Les sauvegardes ont longtemps été le rempart contre bon nombre de ces attaques, mais il ne suffit pas de disposer d’une simple sauvegarde. On sait que les ransomwares peuvent chiffrer les sauvegardes si celles-ci se trouvent sur le même réseau, voire les supprimer purement et simplement. La meilleure solution présentée dans cet avis consiste à isoler physiquement la sauvegarde afin de toujours disposer d’une copie en dehors du réseau ou de la sphère de sécurité de l’entreprise. Ainsi, les données ne peuvent pas être chiffrées par des acteurs malveillants et peuvent être restaurées quoi qu’il arrive. L’avis recommande : « Sauvegardez régulièrement vos données, isolez-les physiquement et protégez par mot de passe les copies de sauvegarde hors ligne. Mettez en place un plan de Recovery pour conserver plusieurs copies des données sensibles ou propriétaires ainsi que des serveurs dans un emplacement physiquement séparé et sécurisé. » Bien que cela semble simple et clair, la mise en place d’une solution de sauvegarde isolée physiquement n’est en aucun cas simple. Mais le temps presse ; c’est pourquoi, dans cet article de blog, nous allons détailler les 3 meilleures pratiques pour protéger vos données contre les ransomwares.

Toutes les solutions « air gap » ne se valent pas

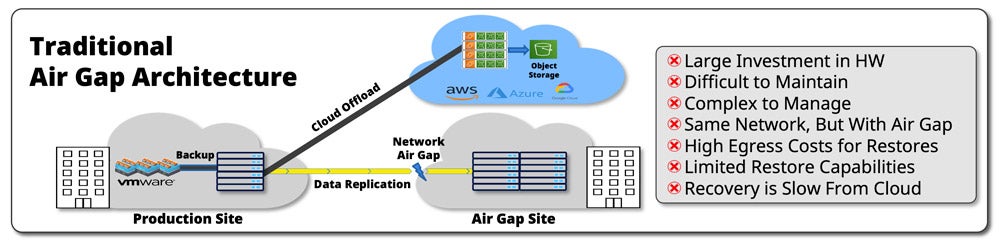
L’architecture traditionnelle « air gap » des solutions de sauvegarde existantes s’appuie sur du matériel pour assurer à la fois une isolation physique du réseau et une isolation physique matérielle. Les fournisseurs proposant ce type de solution recommandent généralement aux entreprises de répliquer leurs données vers un site secondaire ou tertiaire, ce qui nécessite un autre produit de sauvegarde sur un autre site ainsi qu’un réseau prenant en charge l’isolation physique. L’objectif est d’empêcher les personnes malveillantes ayant accès au site principal ou secondaire d’accéder à la zone isolée physiquement. De nombreuses entreprises utilisent le cloud pour décharger leurs sites principaux et secondaires et réduire ainsi les coûts matériels, mais avec un « air gap », il est recommandé de conserver toutes les données localement sur ce site, ce qui rend la copie « air gap » encore plus coûteuse que celle du site principal ou secondaire. Cela se traduit par un investissement considérable tant en matériel qu’en installation et en temps de gestion, sans pour autant garantir une protection totale, car il incombe à l’entreprise d’assurer la sécurité et la gestion de la solution de coupure physique afin de s’assurer qu’elle est bien sécurisée et ne peut être compromise. La complexité de la mise en place et de l’exploitation de ce système peut nécessiter plusieurs mois.

Clumio vous permet d’oublier la complexité, les coûts élevés et le souci de devoir constamment vous concentrer sur la sécurité de vos sauvegardes. Nous pouvons vous aider à vous protéger contre les rançongiciels en seulement quelques minutes et vous offrir les avantages suivants :

  • Les sauvegardes sont physiquement isolées dans le cloud et stockées en dehors de la sphère de sécurité de l’entreprise, ce qui permet de mettre en place une protection contre les ransomwares en quelques minutes, et non en plusieurs semaines ou mois.
  • Toutes les données sont chiffrées, tant en transit qu’au repos, à l’aide de nos clés ; vous pouvez également utiliser vos propres clés.
  • Il n’est pas possible de supprimer des sauvegardes depuis l’interface utilisateur ; ainsi, si un pirate informatique parvient à accéder à vos identifiants, il ne pourra rien faire.

La sécurité et les tests sont essentiels

Intégrer des mesures de sécurité à votre solution de sauvegarde en « air gap » n’est pas une tâche aisée. Cela implique des certifications et des tests d’intrusion réguliers afin de garantir le respect des procédures. Chez Clumio, nous faisons réaliser chaque trimestre des tests d’intrusion par BishopFox afin de vérifier la conformité de toutes nos méthodologies de sécurité. Nous nous chargeons de tout ce travail afin que nos clients puissent se concentrer sur leur cœur de métier sans avoir à se soucier de la protection et de la sécurité de leurs données de sauvegarde. Cela vous évite toute la complexité liée à la mise en place d’une solution « air gap » par vos propres moyens.

Clumio a mené à bien de nombreuses démarches de certification rigoureuses, notamment les normes ISO 27001, SOC II Type 1, SOC II Type 2, HIPAA et PCI DSS. Ces tests rigoureux font de Clumio l’une des plateformes SaaS les plus sécurisées du marché.

Gardez toujours une certaine souplesse quant au type de données à restaurer et à l’emplacement de restauration

Il n’y a rien de pire que d’être victime d’une attaque par ransomware, mais pour vous protéger, vous devez vous préparer comme si cela allait se produire aujourd’hui. Une fois que cela se produit, vous devez pouvoir vous sortir rapidement de cette situation et remettre votre entreprise sur pied. Pour cela, vous devez disposer de la flexibilité nécessaire pour restaurer les données dans différents environnements, au cas où l’environnement de production serait toujours compromis. Disposer d’une solution « air-gapped » est une excellente chose, mais si vous ne pouvez pas restaurer les données là où vous en avez besoin, alors vous n’avez pas de solution.

Avec Clumio, nous offrons une granularité très fine pour restaurer rapidement les données dont vous avez besoin, sans avoir à tout récupérer, que vous souhaitiez restaurer un fichier, un répertoire, une instance VM/EC2, un volume, une base de données, un enregistrement, une boîte aux lettres ou un e-mail. Cette fonctionnalité est rendue possible grâce à la recherche, à la navigation dans le système de fichiers, à l’accès direct aux bases de données via des requêtes et à la navigation dans les boîtes aux lettres. La plateforme native du cloud de Clumio rend les restaurations rapides et simples, les données pouvant être restaurées partout où un connecteur cloud est installé.

C’est donc le moment de mettre Clumio en place afin que nous puissions vous aider à vous protéger contre les rançongiciels. Pour en savoir plus sur la simplicité avec laquelle vous pouvez protéger vos données contre les rançongiciels, découvrez une démonstration de 4 minutes qui vous montrera à quelle vitesse vous pouvez vous débarrasser de vos soucis liés aux rançongiciels.

Video Thumbnail

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Aujourd’hui, tout plan de continuité d’activité moderne repose avant tout sur la capacité à sauvegarder, protéger et restaurer rapidement les données.

Les données sont désormais au cœur de la planification moderne de la continuité d’activité

Les entreprises d’aujourd’hui sont extrêmement axées sur les données et hébergent la majorité de leurs applications dans le cloud. Des scénarios tels qu’une panne de serveur ou une attaque par ransomware — bien qu’ils ne semblent pas, à première vue, aussi graves qu’une inondation ou un incendie — menacent de paralyser les opérations internes et de perturber les utilisateurs finaux. Ces perturbations peuvent entraîner d’importantes pertes de chiffre d’affaires et avoir des répercussions durables sur la réputation et l’expérience client.

Mais cela n’est vrai que si votre organisation n’est pas en mesure de faire face à ces menaces.

Le rôle de la sauvegarde, de la protection et de la restauration rapide des données dans la planification de la continuité des activités

La planification de la continuité d’activité ne se résume pas à une stratégie et à une organisation adéquates ; elle implique également l’utilisation d’outils adaptés, capables de garantir la fiabilité de votre plan. Si votre entreprise héberge ses données et ses applications dans le cloud, votre planification doit s’articuler autour des moyens de garantir que vos charges de travail les plus essentielles soient sauvegardées en toute sécurité et restent opérationnelles en cas de sinistre. Tout commence par l’utilisation d’une solution de sauvegarde dans le cloud robuste et complète.

La sauvegarde dans le cloud offre aux entreprises ayant migré vers le cloud un moyen simple, rationalisé et automatisé de sauvegarder régulièrement leurs données dans le cloud, plutôt que d’utiliser du matériel de sauvegarde physique. Les sauvegardes dans le cloud sont ensuite stockées en toute sécurité dans un environnement protégé par chiffrement et mises à jour automatiquement selon le calendrier de sauvegarde défini par l’entreprise. En cas de sinistre, la dernière copie de sauvegarde des données peut être utilisée pour récupérer et restaurer les données depuis n’importe où, à l’aide de la même solution de sauvegarde dans le cloud en tant que service.

Lorsqu’une catastrophe menace les données de votre entreprise, chaque minute compte. Si votre solution de sauvegarde dans le cloud n’est pas en mesure d’assurer une Recovery rapide, les conséquences peuvent être graves. L’indisponibilité des données et des charges de travail stratégiques peut paralyser les activités de l’entreprise et entraîner un effet domino coûteux, dont la résolution complète peut prendre beaucoup de temps.

C’est pourquoi le choix d’une solution de sauvegarde dans le cloud revêt une importance d’autant plus cruciale.

La planification de la continuité des activités doit inclure une solution complète de sauvegarde dans le cloud

Conçues nativement pour le cloud, les fonctionnalités de sauvegarde dans le cloud et de restauration rapide de Clumio, leaders du secteur, permettent une restauration rapide des données afin d’assurer la continuité des activités lorsque des incidents menacent d’entraîner des temps d’arrêt. Les entreprises peuvent choisir de restaurer une instance entière ou d’utiliser les fonctionnalités de Recovery granulaires et flexibles de Clumio pour cibler et restaurer des fichiers spécifiques essentiels à leur activité.

Outre les fonctionnalités de restauration rapide de Clumio, les entreprises bénéficient également :

  • Une protection clé en main contre les ransomwares, avec des sauvegardes « air-gapped » stockées en dehors des comptes principaux
  • Conformité simplifiée des données aux politiques mondiales
  • Des outils d’analyse des coûts pour aider à réduire les dépenses inutiles liées au cloud

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’objectif de point de reprise (RPO) désigne la quantité maximale de données pouvant être perdue après une reprise suite à un sinistre ou à une panne, avant que cette perte ne devienne inacceptable pour une organisation. Le RPO joue un rôle essentiel dans la planification de la sauvegarde des données et de la reprise après sinistre, car il permet de déterminer la fréquence des sauvegardes ainsi que les technologies et procédures optimales de reprise après sinistre. En fin de compte, il est essentiel de bien cerner votre tolérance au RPO pour garantir que votre organisation puisse récupérer ses données critiques dans un délai acceptable, même à la suite d’événements imprévus.

Comprendre l’objectif de point de reprise (RPO)

À mesure qu’une entreprise se développe, elle accumule une quantité croissante de données qui doivent être stockées et protégées. Mais quelle que soit la rigueur dont fait preuve une entreprise en matière de sauvegardes, il existe toujours un risque de pannes imprévues du système ou de perte irréversible de données. C’est là qu’intervient l’objectif de point de reprise (RPO).

En termes simples, le RPO désigne la quantité maximale de données qu’une organisation estime pouvoir se permettre de perdre en cas de sinistre ou de panne sans que cela n’entraîne de préjudice significatif pour ses activités. Il sert de référence pour déterminer la fréquence des sauvegardes et la stratégie de Recovery.

Par exemple, si une entreprise fixe un RPO toutes les cinq heures et subit une perte importante de données dans les deux heures suivant la sauvegarde, elle perdra l’équivalent de trois heures de données, puisque la sauvegarde la plus récente remonte à trois heures. Dans ce scénario, le RPO n’a pas été respecté, car la perte de données est supérieure au seuil acceptable, ce qui constitue donc une menace pour la continuité d’activité.

Imaginez que vous perdiez de précieuses photos de famille à la suite d’une panne matérielle imprévue, d’une coupure de courant ou d’une cyberattaque. La souffrance liée à la perte définitive de données est impossible à quantifier. Imaginez maintenant que vos fichiers professionnels essentiels, tels que les contrats clients ou les supports créatifs destinés aux réunions avec les clients, soient détruits sans aucun moyen de les récupérer rapidement. Si vous souhaitez protéger votre entreprise contre de telles catastrophes, vous devez mettre en place un objectif de point de reprise (Recovery Point Objective).

Sans limites ni objectifs clairs concernant le volume maximal de perte de données acceptable pour les différents niveaux d’importance de vos processus métier et les relations qui les lient, il est impossible d’éviter des conséquences désastreuses.

Les mesures RPO permettent de déterminer la fréquence minimale des sauvegardes ainsi que les technologies optimales de reprise après sinistre à mettre en œuvre.

Elle fournit également aux entreprises des critères précis concernant les pertes de données potentielles. Ainsi, au lieu d’être confrontées à une catastrophe imprévisible sans aucune préparation en place, les organisations sauront à quoi s’attendre en termes de perte maximale de données et de durée maximale d’indisponibilité.

Le RPO dans la planification de la continuité des activités

Les plans de continuité d’activité (PCA) constituent un ensemble détaillé de directives, de processus et de procédures mises en place pour garantir qu’une organisation puisse poursuivre ses activités en cas de catastrophe ou d’événement imprévu. Lors de l’élaboration de votre stratégie de PCA, il est essentiel de prendre en compte votre objectif de point de reprise.

En définissant dès le départ vos limites en matière de RPO, vous aiderez les équipes informatiques à choisir des systèmes de sauvegarde conformes à ces normes et à assurer une reprise aussi rapide que possible.

Les niveaux de tolérance à la perte pour votre entreprise, basés sur votre RPO, permettent de définir pendant combien de temps les données peuvent être perdues avant que le volume de données perdues ne dépasse le seuil autorisé dans le cadre du plan de continuité d’activité.

C’est pourquoi il est si important de définir avec précision l’objectif de point de reprise (RPO) de votre organisation. Quelle que soit la taille ou l’envergure de votre entreprise, disposer d’un RPO conforme aux meilleures pratiques, même minimales, peut vous éviter des pertes financières potentiellement préjudiciables à l’avenir.

Par exemple, si vous gérez un établissement de santé où des dossiers médicaux critiques doivent être conservés en toute sécurité, le fait de ne pas effectuer de sauvegardes régulières avec des RPO stricts peut entraîner des pertes importantes de données et de documents papier, ce qui pourrait avoir des conséquences fatales pour les patients.

Cependant, tout le monde ne s’accorde pas sur l’importance de fixer des objectifs de restauration après sinistre (RPO) stricts : certains font valoir qu’accorder trop d’importance aux mesures de protection des données à court terme peut nuire à la sécurité globale, car ces stratégies risquent de ne pas offrir une capacité suffisante en cas de violations de données de plus grande ampleur.

Même s’il y a peut-être une part de vérité dans cette idée, il est essentiel de souligner que toutes les entreprises doivent choisir les solutions de stockage et de sauvegarde qui leur conviennent le mieux, après avoir évalué leurs priorités spécifiques, leurs contraintes budgétaires et leurs stratégies de gestion des risques.

RPO vs. Objectif de délai de reprise (RTO)

L’un des paramètres essentiels pour garantir la protection des données dans le cadre d’un plan de continuité d’activité consiste à définir et à respecter deux indicateurs clés : l’objectif de point de reprise (RPO) et l’objectif de délai de reprise (RTO). Alors que le RPO précise le volume de données qu’une organisation peut se permettre de perdre après un sinistre, le RTO détermine la rapidité avec laquelle une entreprise doit rétablir ses processus. Malgré leurs différences apparentes, ces deux indicateurs sont étroitement liés et constituent, ensemble, la colonne vertébrale de tout plan de reprise des données.

Prenons par exemple l’entreprise A, qui a défini un RPO de deux heures, ce qui lui accorde une tolérance maximale de deux heures de perte de données en cas d’incident sur le système. En revanche, si le RTO de l’entreprise est de quatre heures, cela signifie qu’il faudra jusqu’à quatre heures pour que ses systèmes soient à nouveau pleinement opérationnels. Dans ce cas, l’entreprise A doit s’assurer que ses solutions de sauvegarde et ses technologies de reprise après sinistre permettent d’atteindre un délai de Recovery de quatre heures, tout en limitant la perte de données à deux heures.

La différence fondamentale entre le RPO et le RTO réside dans le fait qu’ils concernent des aspects distincts de la protection des données et de la planification de la continuité des activités. Alors que le RPO porte sur la quantité de données pouvant être perdue avant qu’un préjudice ne survienne, le RTO fait référence à la durée d’indisponibilité qu’une entreprise peut tolérer à la suite d’une catastrophe ou d’une panne du système. En d’autres termes, les administrateurs utilisent ces deux paramètres conjointement pour déterminer des éléments tels que la fréquence à laquelle les sauvegardes doivent être effectuées et les technologies nécessaires pour garantir un temps de reprise optimal.

Bien qu’ils soient liés, les entreprises doivent aborder différemment les RPO et les RTO lors de l’élaboration de leurs politiques de sauvegarde. En fonction des priorités organisationnelles, telles que le niveau de criticité des applications ou les exigences de conformité réglementaire, les entreprises ont des préférences variables quant au volume de données perdues qu’elles peuvent tolérer dans le pire des cas, par rapport au temps nécessaire pour reprendre pleinement leurs activités normales. Ainsi, alors que certaines organisations peuvent choisir de se concentrer sur l’optimisation de leurs RPO, d’autres préfèrent donner la priorité à leurs RTO.

Par exemple, un établissement financier soumis à des exigences réglementaires strictes pourrait privilégier son RPO par rapport à son RTO. En effet, une telle entreprise peut être tenue d’enregistrer chaque transaction effectuée sur ses systèmes, ce qui entraînerait des pertes importantes en cas de perte de données pendant la Recovery. À l’inverse, une entreprise technologique pourrait privilégier une approche axée sur le RTO, car elle repose davantage sur les mises à jour en temps réel de ses produits et services, ce qui nécessite un délai de Recovery plus court.

Compte tenu des besoins et des priorités propres à chaque entreprise, le calcul des objectifs RPO et RTO adaptés à une entreprise donnée doit reposer sur une compréhension approfondie de la criticité de ses applications, de la valeur de ses données et des scénarios de perte potentiels.

  • La définition et le respect des valeurs de l’objectif de point de reprise (RPO) et de l’objectif de délai de reprise (RTO) sont essentiels pour garantir la protection des données dans le cadre de la planification de la continuité des activités. Ces indicateurs constituent ensemble la colonne vertébrale de tout plan de reprise des données : le RPO précise le niveau de perte de données qu’une organisation peut tolérer après un sinistre, tandis que le RTO détermine la rapidité avec laquelle une entreprise doit rétablir ses processus. Pour concevoir une politique de sauvegarde efficace, les entreprises doivent donner la priorité soit au RPO, soit au RTO, en fonction de leurs priorités organisationnelles, telles que le caractère critique des applications ou les exigences de conformité réglementaire. Par conséquent, le calcul des valeurs appropriées de RPO et de RTO pour toute entreprise doit s’appuyer sur une compréhension approfondie de la criticité de ses applications, de la valeur de ses données et des scénarios de perte potentiels.

Calculer le RPO de votre entreprise

Comme indiqué précédemment, les organisations doivent calculer leurs objectifs de point de reprise (RPO) afin de déterminer le niveau maximal de perte de données qu’elles peuvent tolérer dans différentes situations de sinistre. Cette section explique comment les entreprises peuvent calculer leur propre RPO à l’aide de différentes méthodes.

Une méthode couramment utilisée pour calculer le RPO consiste à réaliser un inventaire des données afin de déterminer le volume de données critiques modifiées quotidiennement. Cela nécessite d’identifier les données les plus essentielles pour l’organisation et la fréquence à laquelle elles sont mises à jour. Une fois ces éléments clairement établis, les administrateurs peuvent alors estimer le volume total de données créées ou modifiées au cours d’une journée donnée.

Les entreprises peuvent également calculer leur RPO en analysant les rapports d’incidents liés à des catastrophes ou à des pannes système antérieures. Ces dossiers aident les organisations à mieux cerner le niveau de gravité des problèmes passés ainsi que les points faibles typiques. Fortes de ces informations, les entreprises peuvent alors mettre en place un plan de secours adapté, qui réponde spécifiquement aux risques identifiés dans le cadre de ces incidents.

Pour illustrer cela : imaginons que Susan dirige sa propre pâtisserie et reçoive chaque jour un flux constant de commandes en ligne. Susan sait que ses clients s’attendent à recevoir leurs commandes dans les 24 heures ; elle a donc fixé un RTO inférieur à une journée en cas de perte de données. Pour calculer son RPO, Susan doit désormais identifier ses données les plus critiques — les coordonnées des clients et leurs commandes — et estimer le nombre de modifications apportées chaque jour à ces enregistrements. Supposons que le taux de modification quotidien total s’élève à environ 10 %. Dans ce cas, Susan doit sauvegarder ses systèmes au moins une fois toutes les dix heures pour maintenir un RPO acceptable.

Néanmoins, pour calculer un RPO approprié, les entreprises doivent choisir entre garantir une protection totale contre tout incident entraînant une perte de données ou trouver un équilibre entre les coûts liés aux sauvegardes et des taux de perte de données acceptables. Elles doivent donc mettre en balance le coût lié au respect de RPO plus stricts et les dommages potentiels liés à leur non-respect.

Imaginons, par exemple, que Jean dirige une petite entreprise de photographie. En se basant sur son niveau d’activité passé, il estime pouvoir supporter une perte de données de moins de quatre heures avant que cela n’entraîne des conséquences graves. Dans ce cas, un intervalle de sauvegarde de 12 heures pourrait suffire, ce qui reviendrait moins cher qu’une réplication en temps réel ou des sauvegardes constantes sur du matériel.

En fin de compte, le calcul d’un RPO optimal n’est jamais un processus simple. Il nécessite une analyse minutieuse de la tolérance au risque de l’organisation, du cadre réglementaire, du niveau de criticité des applications, de la fréquence des modifications des données et des objectifs en matière de délai de Recovery.

Après avoir calculé une valeur RPO adaptée à votre entreprise, vous aurez besoin de solutions fiables capables de répondre au niveau de tolérance à la perte de données que vous avez défini. Heureusement, il existe aujourd’hui de nombreuses options, qu’il s’agisse de matériel, de logiciels ou de plateformes cloud, qui répondent aux besoins et aux priorités spécifiques des entreprises.

  • Selon une étude menée en 2022 par le Conseil de préparation à la reprise après sinistre, près de 80 % des entreprises ont été confrontées à une perte de données ou à une défaillance de leur infrastructure au cours de l’année écoulée, ce qui souligne l’importance de définir un RPO.
  • Une enquête menée par le cabinet d’études informatiques Gartner a révélé que seules 35 % des petites et moyennes entreprises (PME) disposent d’un plan complet de reprise après sinistre, comprenant des RPO clairement définis.
  • Une étude publiée dans l’International Journal of Disaster Risk Reduction a révélé que les entreprises disposant d’objectifs de point de reprise (RPO) et d’objectifs de délai de reprise (RTO) clairement définis ont réussi à réduire leurs temps d’arrêt d’environ 60 % en cas de catastrophe, par rapport à celles qui n’avaient pas d’objectifs précis.

Choix des solutions de sauvegarde pour un RPO optimal

Choisir les solutions de sauvegarde adaptées pour atteindre un RPO optimal peut s’avérer difficile, mais ce n’est pas une fatalité. Il n’existe pas de solution universelle en matière de sauvegarde, et divers facteurs doivent être pris en compte pour atteindre à la fois le RPO et le temps de récupération cible (RTO) souhaités.

L’une des étapes les plus cruciales dans le choix d’une solution de sauvegarde adaptée consiste à identifier les types de données à sauvegarder, la fréquence de leur évolution et la rapidité avec laquelle elles devront être restaurées en cas de sinistre. Par exemple, les données stratégiques pour l’entreprise, telles que les documents financiers ou les informations clients, peuvent nécessiter des sauvegardes à haute fréquence avec un RPO faible. À l’inverse, les données moins importantes, qui évoluent moins fréquemment, peuvent se contenter de RPO plus longs.

Imaginons que vous gériez une boutique en ligne qui ne met à jour son catalogue de produits que toutes les deux semaines. Dans ce cas, vous n’avez pas besoin de sauvegardes en temps réel ni de RPO courts, car la perte de données correspondant à deux semaines n’aurait pas de conséquences significatives sur la continuité de votre activité.

Un autre critère essentiel à prendre en compte lors du choix d’une solution de sauvegarde est le processus de sauvegarde lui-même. Les sauvegardes traditionnelles sur bande sont plus longues et moins fiables que les nouvelles solutions basées sur le cloud. Ces dernières offrent une grande facilité d’utilisation, une évolutivité et une disponibilité immédiate des données critiques en cas de sinistre.

Une étude menée par StorageCraft révèle que 51 % des petites entreprises ont recours à des sauvegardes manuelles sur un seul site, ce qui les expose à un risque de perte de données en cas de sinistre. En revanche, 86 % des entreprises utilisant des services de sauvegarde dans le cloud ont pu se remettre d’attaques par ransomware en six heures ou moins.

La réplication des données est un autre facteur essentiel dans le choix d’une solution de sauvegarde permettant d’optimiser le RPO. La réplication garantit la redondance en copiant les données de production en temps réel vers des sites secondaires pouvant également servir de sites de basculement lors d’une reprise après sinistre. Grâce à plusieurs niveaux de réplication, même en cas de panne de votre site principal, vous pouvez basculer instantanément vers des systèmes redondants, ce qui réduit votre RPO à un niveau proche de zéro.

L’un des sujets les plus débattus en matière de solutions de sauvegarde est le choix entre des solutions sur site et des solutions dans le cloud. Les solutions de sauvegarde sur site offrent un meilleur contrôle et une meilleure confidentialité des données que les solutions dans le cloud, puisque les données restent au sein des locaux de l’entreprise. Elles peuvent toutefois s’avérer plus coûteuses à mettre en place, à gérer et à mettre à niveau que leurs équivalents dans le cloud.

D’autre part, les solutions de sauvegarde dans le cloud offrent une évolutivité illimitée, une accessibilité depuis n’importe quel endroit disposant d’une connexion Internet, ainsi que des coûts initiaux réduits, puisque les utilisateurs ne paient que ce qu’ils utilisent. Toutefois, les utilisateurs doivent également s’assurer que les mesures de sécurité mises en place par leurs fournisseurs de services cloud respectent les normes de conformité réglementaires.

Solutions matérielles, logicielles et cloud

Les solutions de sauvegarde matérielles, logicielles et dans le cloud présentent toutes des avantages et des inconvénients lorsqu’il s’agit d’atteindre des RPO optimaux. Les sauvegardes matérielles impliquent l’utilisation de périphériques physiques tels que des lecteurs de bandes ou des disques durs externes montés sur un serveur. Si les solutions matérielles offrent des temps de sauvegarde rapides et des débits élevés pour les grands volumes de données, elles nécessitent toutefois un remplacement fréquent en raison de l’usure. Elles sont également exposées au risque de vol ou de détérioration en cas de sinistres tels que des incendies.

Imaginez que vous perdiez vos données les plus importantes et que votre matériel soit endommagé lors d’un incendie. En l’absence de copies de sauvegarde hors site, vous devrez faire face à un temps d’indisponibilité important et à une perte de productivité considérable, le temps que le nouveau matériel soit mis en place pour restaurer vos données perdues.

Les sauvegardes logicielles consistent à utiliser des applications logicielles déployées sur un réseau d’ordinateurs afin d’automatiser les sauvegardes. Ces solutions proposent également des sauvegardes incrémentielles qui permettent de sauvegarder régulièrement les fichiers modifiés sans dupliquer les données déjà sauvegardées, ce qui se traduit par des temps de sauvegarde plus courts et un encombrement moindre en termes d’espace de stockage par rapport aux solutions matérielles.

Considérez la sauvegarde à l’aide de solutions logicielles comme si vous cuisiniez en suivant une recette : une fois les instructions mises en place, le processus est automatisé et ne pose aucun problème.

Les sauvegardes dans le cloud utilisent des serveurs hors site gérés par des prestataires tiers pour sauvegarder les données critiques. Ces solutions offrent une grande facilité d’utilisation, une accessibilité depuis n’importe où, des options d’évolutivité illimitées et une disponibilité immédiate des données essentielles lors des processus de reprise après sinistre. Cependant, les solutions de sauvegarde dans le cloud peuvent ne pas être adaptées aux organisations disposant d’une connexion Internet lente ou inexistante.

Selon un rapport publié par Information Age, 69 % des entreprises ont connu des temps d’arrêt dus à des pannes réseau liées à leur dépendance croissante vis-à-vis des services cloud. Par conséquent, si les sauvegardes dans le cloud présentent des avantages en termes de délais RPO et RTO pour certaines entreprises, elles ne constituent pas toujours la meilleure solution pour tous les types ou toutes les tailles d’entreprises.

Avantages et inconvénients des stratégies de protection des données axées sur le RPO

Il ne fait aucun doute que la définition d’un RPO pour vos sauvegardes peut changer la donne en matière de reprise après sinistre. Cependant, comme pour toute stratégie, il convient de prendre en compte les avantages et les inconvénients potentiels. Dans cette section, nous examinons à la fois les avantages et les inconvénients des stratégies de protection des données basées sur le RPO.

L’un des principaux avantages de la définition d’un RPO réside dans le fait qu’il aide les organisations à déterminer leur tolérance à la perte, ce qui peut s’avérer déterminant pour prendre des décisions éclairées concernant la fréquence et la technologie de sauvegarde. Il vous permet également de hiérarchiser en toute confiance vos applications critiques en attribuant des RPO plus courts aux données et applications hautement prioritaires. Avec une stratégie de sauvegarde adaptée, vous êtes bien protégé, même contre des incidents majeurs de perte de données tels que les attaques par ransomware ou les pannes matérielles.

L’un des inconvénients potentiels à prendre en compte est que la définition d’un RPO peut nécessiter davantage d’investissements en matériel, en logiciels, en personnel, voire dans tous ces domaines, afin de garantir des délais de reprise plus courts. En fonction des besoins spécifiques de votre organisation, un RPO peut nécessiter des sauvegardes plus fréquentes, ce qui peut exiger davantage de ressources que prévu. Toutefois, les avantages liés à la réduction des temps d’arrêt et au renforcement de la protection des données peuvent, dans de nombreux cas, justifier ces dépenses supplémentaires.

Il convient également de noter qu’un RPO agressif n’est pas forcément nécessaire pour toutes les organisations, selon la nature et le niveau de criticité de leurs activités. Alors que certaines entreprises, telles que les prestataires de soins de santé, appliquent une tolérance zéro en matière de perte de données ou d’indisponibilité, d’autres peuvent estimer que des intervalles plus longs entre les sauvegardes sont suffisants.

Il est toutefois important de garder à l’esprit que toute entreprise est exposée à un risque de perte de données résultant de divers types de sinistres, qu’ils soient d’origine naturelle (incendie, inondation) ou dus à des erreurs humaines (suppression accidentelle). C’est pourquoi une gestion calculée des risques doit toujours être mise en œuvre lors de la détermination des fréquences de sauvegarde optimales.

Même s’il est tentant d’envisager la fréquence des sauvegardes uniquement sous l’angle de la rentabilité, il est important d’aborder cette décision dans une perspective plus globale. Considérez la fréquence des sauvegardes comme une assurance pour vos données, à l’instar des paris que vous feriez lors d’une course hippique : un parieur avisé évalue les risques par rapport aux gains potentiels et choisit ses chevaux en conséquence.

Chez Clumio, nous estimons que la protection des données axée sur le RPO présente davantage d’avantages que d’inconvénients. En définissant un RPO, vous acquérez une meilleure compréhension du caractère critique de vos opérations métier tout en mettant en œuvre des stratégies de sauvegarde plus avancées. La configuration de plusieurs points de restauration des données peut faire la différence entre une restauration immédiate et plusieurs jours d’indisponibilité sans issue en vue.

En fin de compte, il appartient à chaque entreprise de déterminer le RPO approprié en fonction de ses besoins spécifiques, de ses objectifs et de ses contraintes budgétaires. Il revient aux professionnels de la protection des données de promouvoir des stratégies axées sur le RPO, qui offrent des outils flexibles et rentables permettant de se prémunir contre toute éventualité.

Réponses aux questions fréquentes, accompagnées d’explications

En quoi les solutions de Backup and Recovery des données peuvent-elles contribuer à atteindre les objectifs en matière de RPO ?

Les solutions de Backup and Recovery des données sont essentielles pour atteindre les objectifs de point de reprise (RPO), car elles assurent la protection des données contre les sinistres, les cyberattaques, les erreurs des utilisateurs et les pannes matérielles. Ces solutions contribuent également à réduire au minimum les temps d’arrêt et les pertes de données en facilitant la restauration de fichiers ou de systèmes entiers à un état antérieur.

Par exemple, les services de sauvegarde dans le cloud peuvent aider les entreprises à atteindre leurs objectifs de RPO grâce à leur capacité à sauvegarder les données de manière continue, automatique et régulière. Une étude menée par Datto a révélé que 60 % des entreprises victimes d’une perte de données importante sont contraintes de cesser leur activité dans les six mois qui suivent. C’est pourquoi il est plus important que jamais d’investir dans des solutions de Backup and Recovery afin d’éviter de telles conséquences désastreuses.

De plus, les solutions de Backup and Recovery permettent de réduire le temps nécessaire aux sauvegardes manuelles et aux restaurations du système – qui sont à l’origine de la plupart des incidents entraînant une interruption d’activité – grâce à l’automatisation de ces processus. Selon un rapport de Druva, la sauvegarde automatisée permet de réduire de 85 % en moyenne la durée des sauvegardes, tout en améliorant de 90 % les délais de Recovery.

En résumé, investir dans des solutions fiables de Backup and Recovery des données peut grandement aider les entreprises à atteindre leurs objectifs en matière de RPO, en assurant des sauvegardes continues, en réduisant les temps d’arrêt en cas d’événements catastrophiques et en améliorant considérablement les taux de Recovery.

Quel est l’impact du RPO sur la continuité d’activité et la planification de la reprise après sinistre ?

Dans le domaine de la continuité d’activité et de la reprise après sinistre, le RPO est en quelque sorte l’« œuf d’or » qui garantit à une entreprise de pouvoir se remettre de n’importe quel événement catastrophique. L’objectif de point de reprise (RPO) correspond au volume maximal de perte de données qu’une organisation peut tolérer en cas de défaillance du système ou de catastrophe naturelle. Il permet de déterminer la fréquence des sauvegardes et des réplications nécessaires pour garantir la restauration des données dans leur état antérieur.

Lorsque le RPO est correctement défini, il permet de minimiser la perte d’informations importantes et les temps d’arrêt opérationnels pour une entreprise. Le non-respect du RPO en cas de sinistre peut avoir des conséquences désastreuses, entraînant des pertes financières importantes, une atteinte à la réputation, des poursuites judiciaires et la perte d’opportunités commerciales. Selon des études récentes menées par IDC, les entreprises qui ne disposent pas d’un plan de reprise après sinistre fiable subissent une perte moyenne de 82 200 dollars par heure.

En revanche, les entreprises disposant de plans de reprise après sinistre efficaces, incluant notamment un RPO, peuvent réduire considérablement leurs pertes. Par exemple, une étude menée par le Ponemon Institute a révélé que les organisations dont le RPO est inférieur à quatre heures ont vu leurs coûts liés aux temps d’arrêt diminuer de 90 % par rapport à celles dont le RPO est supérieur à 12 heures.

Il est donc essentiel pour les entreprises de disposer d’objectifs de reprise des opérations (RPO) clairement définis dans le cadre de leur plan de reprise après sinistre. Cela leur permet de poursuivre leurs activités quelles que soient les circonstances, tout en minimisant la perte de données et en garantissant des délais de reprise rapides après tout événement imprévu.

Quels sont les défis courants auxquels sont confrontées les organisations pour atteindre leurs objectifs en matière de RPO ?

Les organisations sont confrontées à de nombreux défis communs lorsqu’elles cherchent à atteindre leurs objectifs en matière de délai de reprise (RPO). En effet, l’objectif RPO dépend de plusieurs facteurs et sa réalisation nécessite une planification minutieuse ainsi que des investissements importants.

L’une des principales difficultés pour atteindre le RPO réside dans les contraintes budgétaires. Les solutions de protection des données peuvent être coûteuses, et les organisations doivent allouer des ressources financières suffisantes pour s’assurer de disposer de systèmes adaptés leur permettant d’atteindre leurs objectifs en matière de RPO.

Un autre défi réside dans le fait que les équipes informatiques peuvent rencontrer des difficultés pour élaborer et maintenir des politiques de sauvegarde. À mesure que les données évoluent, que les sources de données se multiplient et que les applications changent, il devient de plus en plus difficile de garantir que les sauvegardes soient à jour et fonctionnent sans heurts.

De plus, la complexité des technologies de sauvegarde peut également constituer un obstacle. Étant donné la diversité des technologies de sauvegarde disponibles aujourd’hui sur le marché, choisir celle qui correspond à votre environnement demande un certain effort. Par conséquent, le choix d’une solution de sauvegarde adaptée, qui réponde à la fois aux objectifs de point de reprise et aux objectifs de délai de reprise, risque d’être compliqué.

La vitesse à laquelle les données s’accumulent représente également un défi pour les entreprises qui cherchent à atteindre leurs objectifs de RPO, car cela nécessite un volume croissant de matériel de stockage. Une entreprise doit recourir à des solutions technologiques modernes qui répondent à ses besoins en matière de sauvegarde sans nécessiter en permanence un espace de stockage supplémentaire.

Enfin, les cyberattaques telles que les attaques par ransomware sont devenues plus fréquentes, ce qui entraîne un risque de perte de données et une augmentation des temps d’arrêt. Selon un rapport de Sophos, environ 37 % des organisations ont été victimes d’attaques par ransomware rien qu’en 2020 [1]. Les répercussions de la multiplication des cas de cybercriminalité soulignent encore davantage l’importance cruciale de disposer d’un plan de reprise après sinistre efficace, respectant les objectifs de RPO fixés.

En conclusion, les entreprises qui souhaitent atteindre leurs objectifs en matière de RPO devront faire face à de nombreux obstacles en cours de route. Toutefois, grâce à des stratégies de planification rigoureuses associées à des investissements dans des technologies fiables de protection des données, ces défis peuvent être surmontés.

Références:

[1] « The State of Ransomware 2021 ». Sophos, 2021.

En quoi l’objectif de point de reprise (RPO) diffère-t-il de l’objectif de délai de reprise (RTO) ?

En matière de reprise après sinistre, l’objectif de point de reprise (RPO) et l’objectif de délai de reprise (RTO) sont deux concepts essentiels que les entreprises doivent maîtriser. Le RTO désigne le temps nécessaire à une entreprise pour rétablir ses systèmes et ses données après une interruption. Le RPO, quant à lui, définit le moment précis auquel les données doivent être restaurées après une panne ou un sinistre.

En termes simples, le RTO porte sur le temps, tandis que le RPO porte sur les données. Par exemple, si votre RTO est de quatre heures, cela signifie que vous vous attendez à ce que vos activités soient à nouveau pleinement opérationnelles dans les quatre heures suivant la panne de vos systèmes. En revanche, si votre RPO est d’une heure, vous ne perdrez au maximum qu’une heure de données.

Bien que ces deux indicateurs soient essentiels à la planification de la reprise après sinistre, leurs implications pour l’entreprise sont très différentes. Plus précisément, le RTO mesure la durée d’indisponibilité qu’une entreprise peut supporter sans subir de conséquences graves, telles qu’une perte de productivité ou une baisse de chiffre d’affaires. À l’inverse, le RPO mesure le volume de données qu’une entreprise peut perdre sans subir de préjudice significatif.

Pour mettre cette différence en perspective, prenons l’exemple suivant : le système de dossiers médicaux électroniques d’un hôpital subit une panne. Si son RTO est de quatre heures mais que son RPO est de 30 minutes, cela signifie que l’hôpital doit effectuer des sauvegardes régulières de ses systèmes de dossiers médicaux électroniques toutes les 30 minutes. Et s’il ne respecte pas cette exigence et met quatre heures à restaurer toutes les données et tous les systèmes lors d’une panne, il risque de subir de graves conséquences, car les dossiers médicaux en temps réel sont indispensables dans les situations d’urgence.

En conclusion, il est essentiel que les entreprises définissent à la fois leur objectif de point de reprise (RPO) et leur objectif de délai de reprise (RTO) dans le cadre de leur plan de reprise après sinistre. Bien qu’ils puissent sembler similaires à première vue, ces deux indicateurs mesurent des aspects différents de la reprise après une perturbation ou un événement catastrophique affectant les activités de l’entreprise.

Quelles sont les meilleures pratiques pour déterminer le RPO d’une organisation ?

Lors de la définition de l’objectif de point de reprise (RPO) d’une organisation, il est important de respecter les bonnes pratiques afin de garantir une protection et une continuité adéquates des données. Voici quelques recommandations clés à prendre en compte lors de la définition de votre RPO :

1. Évaluez le caractère critique de vos données : il est important de déterminer quelles données sont essentielles à la pérennité de vos activités et de vos processus métier. Cela vous permettra de hiérarchiser les données qui doivent faire l’objet de sauvegardes plus fréquentes et plus précises.

2. Évaluer les objectifs de délai de reprise (RTO) : votre RTO détermine dans quel délai vous devez pouvoir récupérer vos données et reprendre vos activités après un sinistre. Le RPO doit être harmonisé avec le RTO, car un RPO très bas pourrait compromettre la capacité à respecter le RTO défini.

3. Tenez compte des exigences légales et réglementaires : les lois et les réglementations sectorielles peuvent fixer ou imposer des normes minimales ; veillez donc à ce que votre organisation respecte ces exigences en matière de fréquence et de fiabilité des sauvegardes.

4. Testez régulièrement vos capacités de Recovery : la mise en place d’exercices de test réguliers permet de vérifier si vos sauvegardes sont correctement mises en œuvre et si elles s’avèrent suffisantes pour récupérer vos fichiers après un incident.

Selon une étude réalisée par Forrester Research, environ 27 % des entreprises ont subi une perturbation majeure ou une catastrophe l’année dernière, ce qui a entraîné une perte de productivité et de chiffre d’affaires, ainsi qu’une atteinte à leur réputation, et leur a finalement coûté des sommes considérables en opportunités commerciales manquées ou en mesures de gestion de crise. Définir l’objectif de point de reprise (RPO) de votre organisation permet non seulement de protéger votre entreprise, mais aussi de préserver sa viabilité en cas de catastrophe.

RPO et RTO
:
dans cet article, nous définissons l’objectif de point de reprise (RPO) et l’objectif de délai de reprise (RTO), nous expliquons leurs différences et nous vous aidons à comprendre comment calculer le RPO et le RTO de votre entreprise.

Comment optimiser votre délai
de reprise
(RTO) ? En lien avec l’objectif de point de reprise (RPO), cet article explore le délai de reprise (RTO) et explique comment l’optimiser pour votre entreprise.

Pourquoi la sauvegarde dans le cloud est un élément essentiel de la continuité
d’activité
: découvrez comment les entreprises peuvent atténuer les effets d’un sinistre grâce à la sauvegarde dans le cloud.

Fonctionnalités essentielles de reprise après sinistre pour la gestion
de la continuité des activités
Découvrez les trois fonctionnalités de reprise après sinistre à privilégier dans une solution de sauvegarde dans le cloud en tant que service.

Sauvegarde incrémentielle vs sauvegarde complète et différentielle : quelle est la différence ?
Découvrez les différences entre les principaux types de sauvegardes disponibles et comment chacune d’entre elles s’intègre dans un plan de reprise après sinistre.
More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’enregistrement et la surveillance des événements dans des fichiers journaux vous apportent plusieurs avantages, notamment, mais sans s’y limiter :

  1. Détection des intrusions : tout comme votre caméra de sécurité permet de repérer toute personne inconnue qui pénètre chez vous, les journaux d’audit permettent de détecter les connexions qui semblent suspectes. Si votre administrateur se connecte à 3 heures du matin depuis la Russie, vous savez que quelque chose cloche.
  2. Prouver la conformité : il arrive parfois que, même si les consignes indiquent de ne pas laisser vos enfants regarder la télévision, votre nounou les y autorise quand même ! Vos caméras de sécurité vous aident à vérifier si votre nounou respecte bien les consignes ou non. De même, si votre entreprise exige que vos données soient sauvegardées à une certaine fréquence, les journaux d’audit en gardent une trace ; ainsi, en cas d’audit, vous pouvez prouver votre conformité.
  3. Intégration avec les solutions SIEM (gestion des incidents et des événements de sécurité) : dans l’univers actuel de l’IoT (Internet des objets), une interaction bidirectionnelle s’établit entre les caméras de sécurité, les serrures intelligentes, les détecteurs de mouvement, les éclairages connectés, etc. Tous ces appareils se coordonnent entre eux via Apple HomeKit ou Google Assistant. De la même manière, vous souhaitez que les journaux d’audit soient acheminés vers une solution SIEM centralisée. Cela permet aux organisations de regrouper tous les journaux nécessaires en un seul endroit et d’élaborer des workflows à partir de ceux-ci.
  4. Des informations précieuses : les images enregistrées par vos caméras de sécurité vous permettent de savoir quel voisin renverse vos poubelles ou à quel moment les oiseaux viennent boire l’eau de votre fontaine. De la même manière, l’analyse des journaux d’audit peut vous aider à déterminer quels équipements fonctionnent correctement et lesquels posent des problèmes lors de la sauvegarde.

Après avoir échangé avec de nombreux clients, nous avons réalisé que la majorité des problèmes auxquels ils sont confrontés proviennent de solutions centrées sur le matériel, telles que les serveurs de sauvegarde et les Appliances, dont les ressources (processeur, mémoire et disque) sont limitées. De plus, l’expérience utilisateur n’est pas optimisée pour l’environnement actuel, axé sur le cloud, et les clients sont contraints de créer et d’exécuter des scripts complexes. Pour remédier à ces problèmes, nous sommes repartis de zéro afin de concevoir l’architecture adéquate. Nous voulions nous assurer de disposer :

  1. Journalisation « Always On » : certains fournisseurs de matériel ou de logiciels, dont les ressources sont par définition limitées, n’activent pas la journalisation par défaut. Ce sont les clients qui doivent décider s’ils souhaitent activer la journalisation. C’est un peu comme si une caméra de sécurité restait éteinte parce que le fournisseur souhaite vous faire économiser sur votre facture d’électricité. Clumio, en tant que véritable solution SaaS, dispose de ressources quasi illimitées et active les journaux d’audit pour tous ses clients sans frais supplémentaires.
  2. Capturez des informations détaillées : même si votre fournisseur de solutions de sauvegarde propose une fonctionnalité de journalisation, il arrive parfois que les journaux ne contiennent pas tous les détails importants. Lorsque ces journaux sont analysés par un membre de votre équipe du SOC (Centre des opérations de sécurité), celui-ci a besoin d’un maximum de détails. Le SaaS Clumio consigne par défaut toutes les informations pertinentes afin de garantir que les enquêtes de sécurité ne soient pas bloquées par manque de détails. Avec Clumio, vous bénéficiez toujours d’une résolution 4K UHD, alors que votre fournisseur de sauvegarde pourrait vous recommander de choisir une résolution inférieure pour pallier ses lacunes.
  3. Ne manquez aucun événement : avec les solutions matérielles ou logicielles, les ressources telles que la mémoire et l’espace disque sont limitées. Lorsqu’une Appliance effectue une opération (comme une sauvegarde) et souhaite simultanément écrire dans un journal d’audit alors que la mémoire est insuffisante, devinez quelle opération elle va privilégier et laquelle elle va négliger ? Ce problème ne se pose pas chez Clumio grâce à notre capacité à consommer des ressources à la demande. Nous avons également conçu notre service de manière à garantir que les journaux soient capturés avant et après la survenue de tout événement. Clumio peut enregistrer chaque jour, 24 h/24, 7 j/7 et 365 jours par an, quelles que soient les conditions météorologiques, tandis que nos concurrents risquent de ne pas disposer d’enregistrements vidéo les jours de neige.
  4. Évolutivité élastique : certains clients ont dû prendre la décision difficile d’extraire les journaux chaque semaine en raison de la capacité limitée de leur Appliance. Lorsqu’ils étendent leur couverture de protection des données pour inclure un nouvel actif, ils se rendent soudain compte qu’ils ne disposent plus que d’une capacité suffisante pour conserver les journaux pendant 4 jours. Ces difficultés sont courantes dans l’univers des Appliances, mais dans l’environnement SaaS de Clumio, il n’y a aucune contrainte en matière de ressources. Nous pouvons puiser dans nos ressources de stockage illimitées pour capturer autant d’événements d’audit que nos clients peuvent en générer. Le problème du stockage limité est également très courant avec les caméras de sécurité, mais avec Clumio, vous bénéficiez d’un stockage vidéo quasi illimité dans le cloud, accessible à tout moment et en tout lieu.
  5. Aidez-nous à trouver l’aiguille dans la botte de foin : Clumio offre des fonctionnalités de filtrage granulaire qui permettent aux clients de trouver exactement les informations qu’ils recherchent. C’est un peu comme trouver l’image précise, dans l’enregistrement d’une caméra de sécurité, où le visage du voleur est clairement visible.

Clumio a investi dans ses capacités de journalisation d’audit en concevant une solution de journaux d’audit destinée à satisfaire, voire dépasser, les attentes de ses clients. Avec l’adoption croissante des services cloud et SaaS, de nombreux clients se tournent vers les solutions SIEM dans le cloud. Les journaux peuvent être transmis en continu directement depuis Clumio vers votre cloud. Dans ce contexte, même si votre réseau venait à être compromis, les attaquants n’auraient toujours pas accès à vos journaux. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Certains disent que les meilleures choses de la vie sont gratuites, mais en matière de protection des données dans le cloud, une solution gratuite ne vous offrira peut-être qu’une partie de ce dont vous avez besoin et finira par vous coûter plus cher à long terme. En fin de compte, il est bon d’avoir le choix et d’examiner les avantages et les inconvénients de chaque solution de protection des données dans le cloud public afin de vous assurer d’obtenir ce dont vous avez besoin au moindre coût.

Je suis sûr que beaucoup se sont dit : « Pourquoi Clumio propose-t-il des fonctionnalités gratuites de gestion des instantanés, alors que les instantanés ne sont pas des sauvegardes ? » Vous avez raison, les instantanés ne sont pas des sauvegardes, mais ils ont tout à fait leur place dans le cloud public.

Les instantanés constituent un excellent mécanisme de reprise opérationnelle pour les applications nécessitant une restauration à un instant donné sur AWS. La reprise opérationnelle peut être la seule exigence si vous faites partie des premiers à adopter le cloud, mais pour la plupart des utilisateurs, elle peut s’inscrire dans le cadre d’une solution globale de protection des données qui nécessite une sauvegarde avec une durée de conservation supérieure à 14 à 30 jours pour répondre aux exigences de conformité.

Nous proposons gratuitement cette fonctionnalité de gestion des instantanés à nos clients, contrairement à bon nombre de nos concurrents du secteur qui la facturent. Elle ne constitue qu’une partie d’une solution complète de protection des données dans le cloud. Même si je pense qu’ils devraient plutôt la rebaptiser « AWS Operational Recovery ». 🙂

Quels sont les avantages et les inconvénients des « snapshots » sur AWS, et pourquoi ne s’agit-il pas de sauvegardes ?

L’un des principaux avantages des instantanés réside dans la possibilité de restaurer rapidement les données en cas d’erreurs, de suppressions accidentelles ou de corruption des données. Les instantanés sur site sont généralement stockés sur la même baie ou infrastructure applicative que l’application principale afin de permettre une restauration rapide. Sur AWS, les instantanés sont stockés dans le même compte AWS que les données de production. Quel que soit leur emplacement, ces instantanés sont généralement conservés pendant une durée relativement courte, car leur utilité pour la Recovery opérationnelle diminue avec le temps.

Au-delà des instantanés, les sauvegardes doivent être conservées en dehors de l’environnement de production afin de garantir l’accès à vos données, même en cas de panne ou de problèmes majeurs au niveau de l’infrastructure de production. Les sauvegardes sont également idéales pour une restauration granulaire, car elles sont indexées et cataloguées afin de permettre une récupération rapide et précise en dehors de l’environnement de production. Les sauvegardes de conformité vont encore plus loin, car elles doivent être conservées à des fins légales ou de conformité, et doivent rester protégées même en cas de compromission d’un site ou d’un compte entier.

L’un des principaux inconvénients des instantanés est qu’ils s’avèrent un véritable échec, tant sur le plan fonctionnel que financier, lorsqu’ils sont utilisés à des fins de sauvegarde et de conformité à long terme. Imaginons, par exemple, que vous disposiez d’une nouvelle application que vous avez développée ou migrée depuis un environnement sur site et qui nécessite 30 sauvegardes quotidiennes et 12 sauvegardes mensuelles à des fins de conservation à long terme. Les instantanés sont stockés sur le même compte que les données de production. Ainsi, si vous commettez une erreur en exécutant un script, si vous supprimez par erreur un élément qui ne devait pas l’être, ou si un malfaiteur parvient à accéder à votre compte, vous perdez la sauvegarde et, potentiellement, les données. C’est évidemment inacceptable.

Pour éviter cette vulnérabilité, vous pourriez toujours répliquer ces instantanés vers un autre compte AWS à des fins de sauvegarde, mais vous devrez alors supporter des frais de transfert, payer le double de la facture des instantanés, et si vous utilisez des services PaaS tels que RDS, vous serez obligé de conserver des copies complètes plutôt qu’une chaîne d’instantanés. Comme aucune des données n’est indexée ni cataloguée, vous devrez alors tout restaurer et retrouver les données par vous-même. La récupération des données est également fastidieuse, mais les coûts liés à ce scénario suffisent à eux seuls à rendre les instantanés inutilisables.

Pourquoi utiliser l’offre gratuite de Clumio pour la reprise opérationnelle plutôt qu’AWS Backup ou les outils de gestion des snapshots ?

Le service de sauvegarde de Clumio dédié aux services natifs d’AWS offre une solution complète de protection des données qui va bien au-delà de la simple gestion des instantanés. Au fur et à mesure que vous progressez dans votre transition vers le cloud, Clumio peut vous fournir un service unique de protection des données adapté aux besoins de votre entreprise. Peut-être utilisez-vous aujourd’hui des instantanés pour la reprise opérationnelle dans un environnement de test et de développement. Lorsque l’application passe en production, les exigences changent et vous avez besoin d’une protection accrue, mais vous ne souhaitez pas – et n’avez probablement pas prévu – de coûts considérables liés aux instantanés.

Avec Clumio, vous pouvez tirer parti de notre protection unique par « air gap », de notre indexation et de notre catalogue complets, ainsi que de la restauration granulaire de fichiers pour EBS ou de la récupération granulaire d’enregistrements pour RDS grâce à un accès direct par requête à notre lac de données. L’expérience est exceptionnelle et peut être activée pour toute application nécessitant ces fonctionnalités au-delà des instantanés. Mieux encore, tout cela peut être proposé à un coût pouvant être jusqu’à 50 % inférieur à celui des instantanés AWS.

En quoi consiste l’expérience Clumio en matière de gestion des instantanés ?

Comme pour tout chez Clumio, l’expérience est simple et la mise en service ne prend que 15 minutes. La première étape consiste à créer votre identifiant de connexion, ce qui se résume à saisir une adresse e-mail et un mot de passe. Ensuite, vous saisissez les informations relatives à votre compte AWS, notamment le numéro de compte AWS, la description du compte (pour vous en souvenir), la région AWS, puis vous cliquez sur « Suivant » avant de lancer l’assistant CloudFormation Stack :

Vous serez alors redirigé vers AWS pour créer la pile. Cliquez sur « Créer une pile » et patientez environ 3 à 5 minutes jusqu’à ce que l’opération soit terminée.

Une fois cette opération terminée, votre compte sera soumis à des services d’inventaire. Vous pouvez également appliquer ce même processus à tous vos autres comptes que vous souhaitez protéger. Une fois cette étape franchie, la prochaine consiste à créer une politique unifiée pour EBS et/ou RDS.

Définissez les politiques pour une durée maximale de 30 jours pour EBS ou de 35 jours pour RDS :

Clumio s’appuie sur les balises existantes pour aligner les politiques ; l’étape suivante consiste donc à déterminer les balises que vous souhaitez protéger à l’aide de la nouvelle politique que vous venez de créer. Cela vous permet d’associer des balises à des ressources spécifiques afin de les protéger à l’aide de cette politique.

Et voilà ! Vous pouvez désormais utiliser la version gratuite de Clumio pour la reprise opérationnelle, tant pour EBS que pour RDS.

Maintenant que la restauration opérationnelle est disponible pour EBS et RDS, passons en revue le processus de restauration pour EBS. Tout d’abord, vous sélectionnez le volume EBS que vous souhaitez restaurer, puis vous définissez le moment précis auquel vous souhaitez effectuer la restauration. Dans ce cas précis, je dispose de sauvegardes (représentées par des points bleus) et d’instantanés (représentés par des points orange). Lorsque vous cliquez sur la date, des options s’affichent pour les deux.

Vous pouvez ensuite restaurer le volume sur n’importe quelle zone de disponibilité (AZ) disponible.

RDS offre une expérience similaire, mais légèrement différente, car il existe plusieurs options de protection de RDS, notamment la sauvegarde continue (instance RDS différée dans Clumio) et la récupération granulaire des enregistrements (sauvegarde à long terme).

Commencez par choisir une date de restauration pour laquelle un instantané est disponible (point orange), cliquez sur « Récupérer », puis sélectionnez l’instant précis auquel vous souhaitez récupérer la base de données, à la seconde près. Dans ce cas précis, je restaure la base à 5 h 04 min 04 s.

Comme vous pouvez le constater dans cet aperçu rapide, la protection des ressources AWS en vue d’une reprise opérationnelle est d’une simplicité enfantine ! Que vous développiez de toutes nouvelles applications, que vous migriez des applications existantes depuis votre centre de données sur site, ou que vous soyez un expert chevronné du cloud avec 100 % de vos applications fonctionnant dans le cloud, Clumio a une solution adaptée à vos besoins. Pour plus d’informations, découvrez notre service de sauvegarde pour AWS.

À la prochaine, restez « SaaSy », mes amis.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En 2007, dix ans après sa création, Netflix expédiait par la poste, dans des enveloppes rouges, des DVD de « Weekend chez Bernie ». Quelqu’un se souvient-il du dernier DVD Netflix qu’il n’a pas rendu ? Je ne dis pas que le mien était « Weekend chez Bernie », mais ça aurait très bien pu l’être. En 2007, Netflix s’est réorienté vers les services de streaming. Dès 2011, l’entreprise a pris conscience que ses fournisseurs de contenu numérique deviendraient à terme ses concurrents et a donc cessé de dépendre de contenus tiers pour devenir un producteur de contenus originaux. En juillet de cette année, Netflix a battu le record de HBO du plus grand nombre de nominations aux Emmy Awards.

Netflix n’a pas démarré avec pour objectif final de bouleverser Blockbuster, mais avec la ferme intention de se lancer dans le streaming dès que la bande passante et les contenus numériques seraient facilement accessibles. Après tout, dès le départ, l’entreprise s’appelait Netflix, et non pas DVDsDirect.com. À ses débuts, elle s’est concentrée sur des objectifs à court terme et a continué à privilégier le client plutôt que la concurrence. Elle a également eu la chance de se lancer sur un marché gigantesque face à quelques concurrents dépassés et en perte de vitesse, qu’elle a pu déstabiliser très tôt. Chez Clumio, nous avons beaucoup de projets intéressants que nous souhaitons concrétiser. Il existe également une multitude d’opportunités faciles à saisir.

Pour ceux qui évoluent depuis un certain temps dans le domaine de la protection des données et qui ne connaissent pas Clumio :

  • Nous nous efforçons sans relâche de simplifier la protection des données grâce à un service sécurisé de Backup and Recovery « air-gapped », dans un monde où les données des clients sont de plus en plus réparties entre le cloud, les solutions SaaS et les environnements sur site. Nous sommes également là pour faire face à un monde où le « croque-mitaine » à la recherche de bitcoins représente une menace tout aussi grande qu’une catastrophe naturelle.
  • La satisfaction de nos clients est la priorité absolue de notre entreprise. Nous avons à cœur de simplifier la protection des données. Clumio peut être mis en service en seulement 10 minutes, ce qui permet à nos clients de se concentrer sur des tâches plus importantes pour faire progresser leur entreprise.
  • Nous sommes une entreprise de plateforme tournée vers l’avenir. Nous cherchons à offrir des opportunités de création de valeur en complément de notre offre en matière de protection des données. Pensez à l’analyse de données et à l’ETL. Pensez à la gestion des données multi-cloud et à l’arbitrage cloud. Ce sont nos initiatives futures qui ont motivé l’auteur de cet article à nous rejoindre et qui expliquent pourquoi des professionnels chevronnés issus des domaines de la recherche, de la sécurité, de l’analyse de données et du cloud dirigent notre entreprise, siègent à notre conseil d’administration ou nous ont apporté leur soutien financier.

À l’attention des analystes, de mes amis et des membres de ma famille qui ne connaissent peut-être pas très bien Clumio :

  • Clumio pour la protection VMware = « Weekend chez Bernie’s » envoyé dans une enveloppe rouge de Netflix. La protection des actifs sur site correspond à notre cas d’utilisation « DVD dans une enveloppe rouge ». C’est notre priorité actuelle : simplifier et révolutionner le marché de la protection des données dans le cloud privé, un marché gigantesque qui ne demande qu’à être bouleversé.
  • Clumio pour la protection des services cloud natifs et du SaaS = regarder « The Office » en streaming sur Netflix. Il s’agit d’un marché en plein essor, à mesure que les entreprises migrent vers le cloud public et le SaaS et se rendent compte que les services de protection des données natifs proposés par les fournisseurs traditionnels sont conçus spécifiquement pour les centres de données, manquent de fonctionnalités et sont extrêmement coûteux.
  • Clumio Data Platform = Netflix Studios. J’irai jusqu’à dire que la série « Ozark » attire bien plus de consommateurs vers le service Netflix que « Week-end chez Bernie ». Au fil du temps, vous verrez que nous évoluerons : alors que nous nous concentrions auparavant uniquement sur la protection des données, nous ouvrirons désormais la plateforme afin d’offrir à nos clients et à leurs partenaires la possibilité d’en tirer une valeur ajoutée allant bien au-delà de la simple Recovery. Les preuves et les indices sont déjà là, il suffit de les chercher.

Merci de supporter l’envie incessante de cet auteur de multiplier les analogies. C’est juste que s’inscrire à Clumio et mettre en place une stratégie de protection avec cette solution est à peu près aussi simple que de s’abonner à Netflix. Et tout comme le service Netflix, de nouveaux contenus et de nouvelles fonctionnalités arrivent pendant que vous dormez.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Le rétablissement : un guide complet

Les temps d’arrêt coûtent des milliers par minute aux entreprises, et la sauvegarde traditionnelle ne suffit pas à elle seule. Ce guide explique ce qu’est la Recovery dans le cloud, pourquoi elle est importante et comment élaborer une stratégie pour assurer la sécurité de vos données. 

(Mise à jour le 20 août 2026)

Points clés à retenir

La Recovery dans le cloud est un domaine en pleine évolution. Voici les points les plus importants à retenir de ce guide : 

  • La reprise après sinistre dans le cloud allie protection des données et Recovery rapide afin de réduire les temps d’arrêt et les pertes de données.
  • Les violations de données coûtent désormais en moyenne des millions de dollars aux entreprises, ce qui rend une stratégie de reprise après sinistre dans le cloud plus cruciale que jamais.
  • Backup and Recovery ont des objectifs différents : la sauvegarde conserve des copies des données, tandis que la reprise après sinistre vise à rétablir les opérations après une panne.
  • Parmi les bonnes pratiques, on peut citer la définition d’objectifs de temps de reprise (RTO) et de point de reprise (RPO), le respect de la règle de sauvegarde « 3-2-1 », la hiérarchisation des charges de travail en fonction de leur criticité et le test régulier des plans de reprise.
  • Clumio by Commvault offre des solutions de Backup and Recovery natives du cloud et isolées physiquement pour les charges de travail AWS, notamment Amazon S3, DynamoDB et bien d’autres.

Recovery dans le cloud consiste à répliquer les données vers un environnement cloud afin que votre organisation puisse rétablir rapidement ses opérations après une interruption. Que vous soyez confronté à une attaque par ransomware, à un déploiement mal configuré ou à une panne à l’échelle d’une région, une stratégie solide de Recovery dans le cloud vous permet de récupérer vos données critiques et de reprendre vos activités sans dépendre d’une infrastructure héritée.   

Les enjeux sont considérables. Les cyberattaques gagnent en fréquence et en sophistication. Les pannes matérielles surviennent sans avertissement. L’erreur humaine – qu’il s’agisse de suppressions accidentelles ou de déploiements de code défectueux – reste l’une des principales causes de perte de données. Et pour les organisations exécutant des charges de travail de production dans le cloud, la portée de n’importe lequel de ces événements peut s’étendre à des applications, des bases de données et des régions entières.  

Une approche de reprise après sinistre dans le cloud permet de faire face à ces risques en stockant des copies de sauvegarde de vos données dans des environnements cloud isolés et hors site, et en fournissant les outils nécessaires pour restaurer rapidement ces données. Contrairement aux sauvegardes sur site traditionnelles, les solutions basées sur le cloud s’adaptent à l’évolution de votre infrastructure et peuvent être testées et validées sans perturber les systèmes de production.  

Dans ce guide, nous expliquons en détail ce qu’est la reprise après sinistre dans le cloud, en quoi elle diffère de la sauvegarde traditionnelle et quelles sont les meilleures pratiques à suivre pour protéger votre entreprise. 

Qu’est-ce que la Recovery dans le cloud ?

La sauvegarde dans le cloud et la reprise après sinistre sont deux disciplines liées mais distinctes qui, combinées, contribuent à protéger les données et les opérations de votre entreprise.   

La sauvegarde dans le cloud consiste à copier des données (fichiers, bases de données, configurations d’applications et images système) vers un environnement cloud distant. Ces copies font office d’instantanés à un moment donné, que vous pouvez utiliser pour restaurer vos données en cas de perte, de corruption ou de compromission des originaux. La sauvegarde dans le cloud élimine le recours à des supports physiques tels que les bandes ou les baies de stockage sur site, et vous offre la flexibilité nécessaire pour stocker vos données dans plusieurs régions et sur plusieurs comptes.   

La reprise après sinistre va plus loin. Il s’agit d’une stratégie visant à restaurer non seulement les données, mais aussi les applications, l’infrastructure et les flux de travail dont dépend votre entreprise. Un plan de reprise après sinistre définit le délai dans lequel vous devez être de nouveau opérationnel (votre RTO) et le volume de perte de données que vous pouvez tolérer (votre RPO). 

En combinant la sauvegarde dans le cloud et la reprise après sinistre, vous bénéficiez d’une stratégie de reprise après sinistre basée sur le cloud, qui permet de stocker des copies protégées de vos données hors site et fournit l’automatisation et les outils nécessaires pour restaurer des charges de travail à grande échelle.  

Pourquoi la Recovery dans le cloud est-elle essentielle ?

Le coût d’une protection insuffisante de vos données n’a jamais été aussi élevé. Les fuites de données coûtent désormais en moyenne des millions de dollars aux entreprises.  

Mais les coûts liés aux violations ne sont qu’une partie du problème. Les temps d’arrêt imprévus perturbent le chiffre d’affaires, érodent la confiance des clients et déclenchent des contrôles réglementaires. Pour les entreprises évoluant dans des secteurs réglementés tels que les services financiers, la santé et le droit, l’incapacité à restaurer les données dans les délais impartis peut entraîner des amendes, des poursuites judiciaires et la perte de licences d’exploitation.   

Les ransomwares ont encore modifié la donne. Les attaquants ciblent de plus en plus l’infrastructure de sauvegarde elle-même, en chiffrant ou en détruisant les données de restauration avant de lancer leur attaque principale. Sans stratégie de reprise après sinistre dans le cloud comprenant des copies isolées et immuables de vos données, vous risquez de perdre à la fois votre environnement de production et votre capacité à le restaurer.   

La reprise après sinistre en tant que service (DRaaS) s’est imposée comme une réponse à ce défi, en permettant aux organisations de répliquer et de basculer leurs charges de travail vers un environnement hébergé dans le cloud sans avoir à gérer leur propre infrastructure de reprise après sinistre.  

Un plan de Recovery dans le cloud bien conçu contribue à réduire l’impact tant financier qu’opérationnel des interruptions imprévues – et cela devient de plus en plus une exigence de base de la part des auditeurs, des régulateurs et des assureurs spécialisés dans la cybercriminalité.  

En conclusion : la Readiness pour la reprise après une attaque par ransomware n’est plus une option. C’est une exigence métier.  

Sauvegarde dans le cloud ou Recovery : quelle est la différence ?

De nombreuses entreprises confondent sauvegarde et reprise après sinistre, mais une sauvegarde sans plan de reprise laisse des lacunes critiques dans votre stratégie d’intervention. Il est essentiel de bien comprendre cette distinction pour élaborer un plan complet de sauvegarde et de reprise après sinistre. Comparons-les.  

  Sauvegarde Cloud  Récupération en cas de catastrophe 
Objectif  Conserver des copies des données à des moments précis.  Rétablir l’intégralité des opérations (applications, infrastructure et données) après une panne. 
Portée  Protection au niveau des données (fichiers, bases de données, objets).  Continuité au niveau du système et au niveau de l’activité. 
Vitesse  Restauration de fichiers individuels ou d’ensembles de données ; la vitesse varie en fonction du volume.  Conçu pour respecter des objectifs RTO définis – de quelques minutes à quelques heures. 
Indicateur clé  RPO : fréquence de sauvegarde des données.  RTO : rapidité de reprise des opérations. 
Modèle de coût  Paiement du stockage et du transfert.  Paiement pour la réplication, l’infrastructure de basculement et l’orchestration. 

La sauvegarde répond à la question : « Puis-je faire des copies de mes données ? » La reprise après sinistre répond à la question : « Puis-je remettre mon entreprise sur pied ? » Vous avez besoin des deux.

Une stratégie de sauvegarde sans plan de reprise après sinistre signifie que vous disposez peut-être de vos données, mais que vous n’avez aucun moyen de restaurer les applications et l’infrastructure qui en dépendent. Un plan de reprise après sinistre sans sauvegardes fiables signifie que vous pourrez peut-être basculer vers un site de secours, mais que les données que vous récupérerez pourraient être incomplètes, obsolètes ou corrompues.

La protection la plus efficace résulte de la combinaison d’une sauvegarde dans le cloud et d’un plan de reprise après sinistre structuré qui définit les objectifs RTO et RPO par charge de travail et teste régulièrement les procédures de reprise.

Bonnes pratiques en matière de Recovery dans le cloud

Mettre en place une stratégie efficace de reprise après sinistre dans le cloud ne se résume pas au simple choix d’un outil. Cela nécessite une approche structurée en matière de planification, d’architecture et de tests. Les bonnes pratiques suivantes vous aideront à concevoir une solution de reprise après sinistre dans le cloud capable de résister aux conditions réelles d’exploitation.   

Suivez la règle de sauvegarde « 3-2-1 ». Conservez au moins trois copies de vos données, stockées sur deux types de supports différents, dont une copie hors site dans le cloud. Cette règle fondamentale permet de réduire le risque qu’un point de défaillance unique anéantisse toutes vos options de Recovery.  

Définissez des objectifs RTO et RPO par charge de travail. Toutes les charges de travail n’ont pas le même niveau de criticité. Votre base de données de production en contact avec la clientèle peut nécessiter un RPO de cinq minutes et un RTO de 15 minutes, tandis qu’un environnement de développement peut tolérer plusieurs heures d’indisponibilité. Classez vos charges de travail par niveau en conséquence et affectez des solutions de sauvegarde dans le cloud pour assurer la continuité d’activité en fonction de ces niveaux.  

Utilisez un stockage « air-gapped » et immuable. Les coffres-forts « air-gapped » et les sauvegardes immuables contribuent à empêcher les ransomwares de chiffrer ou de supprimer vos données de Recovery.   

Testez régulièrement votre plan de Recovery. Une sauvegarde que vous n’avez jamais restaurée est une sauvegarde à laquelle vous ne pouvez pas faire confiance. Planifiez des exercices de Recovery opérationnelle au moins une fois par trimestre, vérifiez que vos objectifs RTO et RPO sont réalisables, et consignez les résultats.  

Automatisez autant que possible. Les processus manuels de Backup and Recovery sont source d’erreurs humaines et de retards. Les solutions natives du cloud peuvent automatiser les plannings de Backup and Recovery, les politiques de conservation et les workflows de Recovery afin de réduire la fenêtre d’exposition. 

Comment Clumio by Commvault contribue à protéger vos données dans le cloud

 Clumio by Commvault est conçu pour les entreprises qui exécutent des charges de travail de production sur AWS et Google Cloud et qui ont besoin d’une solution de reprise après sinistre dans le cloud alliant rapidité, fiabilité et sécurité à grande échelle. 

Clumio adopte une approche cloud native et sans serveur pour la Backup and Recovery. Aucune infrastructure n’est à déployer ni à gérer : il vous suffit de connecter vos environnements cloud, de définir vos politiques de protection, et Clumio s’occupe du reste. Les données sauvegardées sont stockées dans un coffre-fort immuable et isolé physiquement de l’environnement de production, ce qui permet de protéger les données de Recovery même si l’environnement principal est compromis. 

Clumio prend en charge les charges de travail natives du cloud, notamment Amazon S3, DynamoDB, RDS et Aurora, EC2 et EBS, Apache Iceberg sur AWS, Amazon Neptune, Amazon DocumentDB et Google Cloud. Recovery est granulaire, ce qui permet de restaurer au niveau de l’objet, du préfixe, du compartiment, de la partition, de la table ou de la charge de travail, selon le service. Clumio Backtrack permet une restauration en place pour Amazon S3 et DynamoDB, tandis qu’Instant Access vous permet d’interroger les données de sauvegarde S3 sans réhydratation complète. 

Pour la restauration après une attaque par ransomware, Clumio aide les entreprises à restaurer des points de restauration sains grâce à des workflows de restauration granulaires. Clumio prend également en charge la restauration inter-comptes, inter-régions et inter-projets, offrant ainsi la flexibilité nécessaire pour restaurer les données dans des environnements cloud sains lorsque cela s’avère nécessaire. 

Cas d’utilisation courants des solutions de reprise après sinistre dans le cloud

Une solution de reprise après sinistre dans le cloud n’est pas un outil universel. L’approche adaptée dépend des scénarios de panne que vous devez anticiper et des charges de travail que vous devez protéger. Voici les cas d’utilisation les plus courants de la reprise après sinistre dans le cloud.  

Recovery après une attaque par ransomware. Les attaques par ransomware ciblent de plus en plus l’infrastructure de sauvegarde elle-même, ce qui fait des solutions de Recovery dans le cloud en « air-gap » une couche de défense essentielle. Disposer de sauvegardes immuables et en « air-gap » stockées en dehors de votre compte cloud principal peut vous aider à restaurer des données saines sans avoir à payer de rançon.  

Suppression accidentelle de données. Un simple script mal appliqué ou une erreur manuelle peut effacer tout un compartiment S3 ou une table DynamoDB. La sauvegarde cloud granulaire vous permet de récupérer des objets, des préfixes ou des partitions spécifiques sans restaurer l’environnement entier, ce qui permet à votre équipe de se remettre au travail en quelques minutes, et non en plusieurs jours.   

Panne d’infrastructure ou de région. Les pannes de cloud sont rares, mais pas impossibles. Le Backup and Recovery inter-régional vous permet de restaurer des charges de travail dans une autre région en cas de panne de votre région principale, contribuant ainsi à maintenir la continuité des activités.  

Exigences de conformité et d’audit. Les cadres réglementaires dans les services financiers, la santé et d’autres secteurs exigent des capacités de Backup and Recovery documentées. La reprise après sinistre en tant que service peut aider à satisfaire aux exigences d’audit en fournissant une sauvegarde automatisée, basée sur des règles, avec des rapports complets et des contrôles de conservation.  

Environnements cloud multirégionaux et hybrides. Les organisations opérant dans plusieurs régions ou dans des configurations de cloud hybride ont besoin d’une stratégie unifiée de Recovery dans le cloud qui couvre tous les environnements sans alourdir la gestion. 


La sauvegarde dans le cloud n’est plus un simple atout : c’est une exigence fondamentale pour toute entreprise exécutant des charges de travail dans le cloud. Les menaces sont réelles, les coûts d’une défaillance se chiffrent en millions, et les exigences réglementaires ne cessent de se renforcer.  

La bonne nouvelle, c’est que les solutions modernes natives du cloud permettent de protéger vos données, d’atteindre vos objectifs de Recovery et de rester résilient, sans la complexité ni les surcoûts des approches traditionnelles. Que ce soit pour vous défendre contre les ransomwares, vous remettre d’une erreur humaine ou satisfaire un auditeur, une stratégie de Recovery dans le cloud bien conçue vous permet de garder le contrôle. 

Questions fréquemment posées

Qu’est-ce que la reprise après sinistre dans le cloud ?

Recovery dans le cloud est une stratégie qui combine la copie des données vers un environnement cloud distant avec les outils et les processus nécessaires pour rétablir les opérations après une interruption. Elle permet de se prémunir contre la perte de données due à des rançongiciels, des pannes matérielles, des suppressions accidentelles et d’autres menaces. 

En quoi la sauvegarde et la reprise après sinistre diffèrent-elles ?

La sauvegarde conserve des copies des données à des moments précis. La reprise après sinistre est une stratégie plus large axée sur la restauration des applications, de l’infrastructure et des opérations métier. Un plan complet de sauvegarde et de reprise après sinistre intègre ces deux disciplines de manière coordonnée. 

Qu’est-ce que le DRaaS ?
Que sont le RTO et le RPO ?

Le RTO (objectif de délai de reprise) correspond à la durée maximale acceptable d’indisponibilité après une panne. Le RPO (objectif de point de reprise) correspond à la perte maximale acceptable de données, mesurée en temps. Ces deux paramètres doivent être définis pour chaque charge de travail en fonction de la criticité métier. 

Quelles sont les bonnes pratiques en matière de sauvegarde dans le cloud ?

Suivez la règle 3-2-1, définissez des objectifs RTO et RPO par charge de travail, utilisez un stockage isolé et immuable, classez les charges de travail par ordre de criticité et testez votre plan de Recovery au moins une fois par trimestre. Ces pratiques permettent de mettre en place une solution de Recovery dans le cloud résiliente. 

Comment Clumio protège-t-il les données cloud ?

Clumio propose des solutions de Backup and Recovery natives du cloud et isolées physiquement pour les charges de travail AWS et Google Cloud. La solution permet de réduire le délai de Recovery grâce à des restaurations granulaires et offre une protection contre les rançongiciels grâce à une architecture de coffre-fort isolé et à une détection des menaces optimisée par l’IA. 


Dans un précédent article de blog, j’ai expliqué en détail comment la plateforme de protection des données de Clumio pour Amazon RDS avait été utilisée dans le cadre d’un audit SOC 2 mené par l’AICPA afin de démontrer que des procédures de sauvegarde et de restauration adéquates avaient été mises en place pour une source de données critique. Dans cet article, j’aborderai les aspects plus généraux de la protection des données, de la sécurité de l’information et des exigences de conformité énoncées dans les « Trust Services Criteria » de 2017, sur lesquels repose la norme SOC 2.

Que signifie être conforme à la norme SOC 2 ?

Le « Service Organization Control 2 » (généralement appelé SOC 2) est un rapport sur les contrôles mis en place par les prestataires de services qui fournissent des prestations à d’autres organisations, établi par un auditeur indépendant. Ce rapport détaille la manière dont votre organisation a mis en œuvre les recommandations TSC (Trust Services Criteria) de 2017 (PDF) et évalue l’efficacité des contrôles mis en œuvre au cours de la période couverte par le rapport (généralement 6 mois ou plus). La conformité SOC 2 constitue un indicateur pour les clients et prouve, grâce aux rapports de conformité, qu’ils peuvent avoir confiance dans le fait que les services fournis répondent à un ensemble normalisé de contrôles de qualité. Ces certifications, dont la SOC 2, sont extrêmement précieuses pour prévenir les violations de données.

Il existe 5 critères, qui englobent la sécurité des données et diverses pratiques en matière de sécurité :

  • Sécurité
  • Confidentialité
  • Disponibilité
  • Intégrité du traitement
  • Confidentialité

ainsi qu’un ensemble de critères communs. La plupart des organisations sélectionnent, conçoivent et mettent en œuvre des contrôles visant au minimum la sécurité, la confidentialité et la disponibilité. Les critères communs doivent être pris en compte, quels que soient les critères supplémentaires retenus.

Les Critères communs au regard des obligations en matière de protection des données

CC6.4 L’entité limite l’accès physique à ses installations et à ses actifs d’information protégés (par exemple, les centres de données, les locaux de stockage des supports de sauvegarde et autres sites sensibles) au personnel autorisé, afin d’atteindre ses objectifs.

Si vous utilisez un fournisseur de services cloud tel qu’Amazon Web Services (AWS), vous bénéficiez des contrôles physiques et environnementaux mis en place par AWS pour protéger ses centres de données. Cependant, vos supports de sauvegarde prennent généralement la forme de « snapshots » au sein de vos comptes AWS. Ceux-ci se trouvent dans votre compte, au sein du même domaine administratif que vos données en ligne. Cela peut s’avérer indésirable d’un point de vue sécuritaire, en particulier si un incident tel qu’une attaque par ransomware permet à quelqu’un de prendre le contrôle de votre compte. Si cette personne prend le contrôle de votre compte, elle prend également le contrôle de vos sauvegardes. En revanche, si vos données sont protégées par Clumio, vos supports de sauvegarde se trouvent dans un domaine administratif distinct, protégé par une clé de chiffrement dédiée. L’ajout d’une authentification à deux facteurs ou d’un fournisseur d’identité externe basé sur SAML à votre compte Clumio offre une protection supplémentaire.

CC6.7 L’entité limite la transmission, le transfert et le retrait des informations aux utilisateurs et processus internes et externes autorisés, et les protège pendant leur transmission, leur transfert ou leur retrait afin d’atteindre ses objectifs.

En ce qui concerne plus particulièrement la version CC6.7, j’étudie actuellement cet aspect précis :

  • Protection des supports amovibles — Des technologies de chiffrement et des mesures de protection physique sont mises en œuvre pour les supports amovibles (tels que les clés USB et les bandes de sauvegarde), en fonction des besoins.

La plateforme Clumio intègre un système de chiffrement, avec le choix entre une clé gérée par Clumio ou une clé fournie par l’utilisateur… !

Nous allons maintenant nous pencher sur des contrôles qui représentent un défi plus important pour de nombreuses organisations :

1. CC7.5 L’entité identifie, élabore et met en œuvre des mesures visant à remédier aux incidents de sécurité identifiés.

Cet élément de contrôle comporte plusieurs aspects importants, mais je vais me concentrer sur les suivants :

  • Remise en état de l’environnement concerné — Ces activités permettent de rétablir le bon fonctionnement de l’environnement concerné en reconstruisant les systèmes, en mettant à jour les logiciels, en installant des correctifs et en modifiant les configurations, selon les besoins.
  • Amélioration des procédures d’intervention et de Recovery — Les enseignements tirés sont analysés, ce qui permet d’améliorer le plan d’intervention en cas d’incident et les procédures de Recovery.
  • Mise en œuvre des tests du plan de Recovery après incident — Les tests du plan de Recovery après incident sont effectués à intervalles réguliers.

2. CC9.1 L’entité identifie, sélectionne et met en place des mesures d’atténuation des risques liés aux perturbations potentielles de ses activités.

Considérez cet aspect essentiel, en mettant davantage l’accent sur le traitement des données et l’importance d’un chiffrement adéquat de celles-ci :

  • Prend en compte l’atténuation des risques de perturbation des activités — Les activités d’atténuation des risques comprennent l’élaboration de politiques, de procédures, de communications et de solutions de traitement alternatives prévues pour faire face aux incidents de sécurité qui perturbent les opérations de l’entreprise, les atténuer et assurer la Recovery. Ces politiques et procédures comprennent des processus de surveillance, d’information et de communication visant à atteindre les objectifs de l’entité lors des efforts d’intervention, d’atténuation et de Recovery.

Il va sans dire que ces mesures de contrôle doivent être une priorité absolue dans le contexte actuel, marqué par des cybermenaces constantes.

L’une des fonctionnalités phares de Clumio, qui s’appuie sur le cloud computing, est la possibilité d’effectuer ce que nous appelons une « Recovery inter-comptes ». Je peux associer plusieurs comptes AWS à mon environnement Clumio et protéger des ressources telles que des instances EC2, des volumes EBS, des compartiments S3, etc.  Cependant, lors de la Recovery, je peux choisir de restaurer tout ou partie de ces ressources vers n’importe quel compte AWS que j’ai associé, et pas uniquement vers le compte dans lequel les sources de données étaient initialement protégées. Cela permet aux entreprises de simuler un processus d’audit, une fonctionnalité essentielle dans le cadre des audits de conformité. Concrètement, je peux disposer d’un compte AWS associé et prêt à effectuer la Recovery en cas d’incident.  Non seulement cela peut considérablement faciliter la Recovery en cas d’incident réel, mais cela me permet également de simuler cette procédure exacte à des fins de test et d’optimisation. Le principe fondamental d’approches telles que SOC 2 et ISO 27001 repose sur le fait que les procédures sont testées, affinées, étendues et améliorées au fil du temps. La Recovery de votre environnement telle qu’elle était il y a un an peut ne pas être la même que celle prévue pour la semaine prochaine. Au cours de l’année écoulée, vous avez peut-être ajouté de nouvelles données ou ressources essentielles au fonctionnement de l’environnement. Des tests et des mises à jour fréquents de vos procédures de Recovery doivent constituer la pierre angulaire d’un fonctionnement optimal.

Critères relatifs aux services de confiance en matière de disponibilité

Passons maintenant à des contrôles plus spécifiques, associés à des éléments tels que le chiffrement et le traitement des données. Dans le cadre des critères du service de confiance « Disponibilité », il convient de prendre en compte les éléments suivants :

A1.2 L’entité autorise, conçoit, développe ou acquiert, met en œuvre, exploite, approuve, assure la maintenance et surveille les mesures de protection de l’environnement, les logiciels, les processus de sauvegarde des données et l’infrastructure de Recovery afin d’atteindre ses objectifs.

A1.3 L’entité vérifie que les procédures du plan de Recovery permettant la reprise du système répondent à ses objectifs.

Les points spécifiques à prendre en compte dans le cadre de ces contrôles sont les suivants :

(dans A1.2)

  • Détermine les données à sauvegarder — Les données sont analysées afin de déterminer si une sauvegarde est nécessaire.
  • Effectue la sauvegarde des données — Des procédures sont mises en place pour sauvegarder les données, surveiller le bon déroulement des sauvegardes afin de détecter d’éventuels dysfonctionnements et mettre en œuvre des mesures correctives lorsque de tels dysfonctionnements surviennent.
  • Prise en charge du stockage hors site — Les données sauvegardées sont stockées dans un lieu suffisamment éloigné de leur emplacement de stockage principal pour que le risque qu’un incident de sécurité ou une menace environnementale affecte les deux ensembles de données soit réduit à un niveau acceptable.

(au point A1.3)

  • Mise en œuvre des tests du plan de continuité des activités — Les tests du plan de continuité des activités sont effectués à intervalles réguliers. Ces tests comprennent : (1) l’élaboration de scénarios de test en fonction de la probabilité et de l’ampleur des menaces ; (2) la prise en compte des composants du système au sein de l’entité susceptibles de compromettre la disponibilité ; (3) des scénarios tenant compte de l’éventualité d’une indisponibilité du personnel clé ; et (4) la révision des plans et des systèmes de continuité en fonction des résultats des tests.
  • Contrôle de l’intégrité et de l’exhaustivité des données de sauvegarde — L’intégrité et l’exhaustivité des informations de sauvegarde font l’objet de contrôles périodiques

La plateforme de Clumio repose sur une approche de la protection des données axée sur les politiques. Vous sélectionnez les critères des ressources à sauvegarder, en fonction de leur nom, de leur type, de leur regroupement, de leurs balises, etc. Vous définissez ensuite une politique et, si vous le souhaitez, une plage horaire qui détermine quand et à quelle fréquence vos ressources sont protégées. Cette méthode performante permet une conception et une mise en œuvre claires des points clés énumérés dans le contrôle A1.2 ci-dessus, tout en contribuant au respect des normes relatives au traitement et au chiffrement des données.

Pour le point A1.3, l’accent est mis sur la continuité des activités et son corollaire direct, la reprise après sinistre. Ce contrôle est également étroitement lié au contrôle CC7.5 mentionné ci-dessus, car un incident de sécurité pourrait facilement nécessiter le déclenchement de vos procédures de continuité des activités et de reprise après sinistre. Il convient de rappeler que le test de vos procédures revêt une importance cruciale. Il n’existe pas de solution « miracle », mais tester l’intégrité et la restaurabilité de vos données protégées dans Clumio est simple via l’interface utilisateur et automatisable via l’API.

Confidentialité

Les derniers contrôles dont nous allons parler relèvent des critères de confidentialité. Les voici :

  1. C1.1 L’entité identifie et préserve la confidentialité des informations afin d’atteindre ses objectifs en matière de confidentialité.
  2. C1.2 L’entité procède à la destruction des informations confidentielles afin d’atteindre ses objectifs en matière de confidentialité.

Les axes prioritaires sont les suivants :

  • Identification des informations confidentielles — Des procédures ont été mises en place pour identifier et désigner les informations confidentielles dès leur réception ou leur création, ainsi que pour déterminer la durée pendant laquelle ces informations doivent être conservées.
  • Protection des informations confidentielles contre la destruction — Des procédures ont été mises en place pour protéger les informations confidentielles contre tout effacement ou toute destruction pendant la durée de conservation prévue de ces informations.
  • Identification des informations confidentielles devant être détruites — Des procédures sont en place pour identifier les informations confidentielles devant être détruites à l’expiration de leur délai de conservation.
  • Destruction des informations confidentielles — Des procédures sont en place pour effacer ou détruire de toute autre manière les informations confidentielles dont la destruction a été décidée.

Ces aspects peuvent s’avérer complexes selon la manière dont vos données sont stockées. Toutefois, une approche de la protection des données fondée sur des règles permet d’atténuer certaines de ces difficultés. 

Conclusion

En fin de compte, de nombreuses organisations sont confrontées à des contraintes importantes en matière de protection des données. Les besoins sont multiples : vous devez protéger vos données de manière sécurisée, mais aussi être en mesure de démontrer que les procédures mises en place garantissent leur protection et permettent leur restauration. Les contrôles détaillés ici ne représentent qu’une fraction des exigences d’un audit SOC 2, mais il s’agit de contrôles essentiels dont les avantages dépassent largement le cadre d’un simple rapport de conformité. Pour en savoir plus sur la manière de faciliter vos audits, planifiez une démonstration personnalisée avec un expert du cloud.

Pour en savoir plus sur la conformité SOC 2 et bénéficier de conseils d’experts qui vous aideront à réussir votre prochain audit SOC 2, inscrivez-vous au webinaire « Simplifier la conformité SOC 2 », une excellente ressource pour les responsables de la gouvernance.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Alors que les premiers mois de cette année ont été marqués par des changements mondiaux sans précédent, tant dans notre façon de penser que dans notre façon de travailler, chez Commvault, nous nous sommes mobilisés pour nous adapter à cette « nouvelle normalité ». Nous sommes restés fidèles à nos priorités absolues : assurer la sécurité de nos collaborateurs et de nos communautés, continuer à être aux côtés de nos clients et rester inébranlables dans notre volonté d’innovation.  

Et même si la manière dont nous interagissons avec nos clients a évolué, nos activités n’ont pas cessé pour autant. Nous avons amené de nombreux nouveaux utilisateurs dans la famille Commvault et élargi les relations existantes, avec des cas d’utilisation couvrant les charges de travail cloud, cloud, cloud et SaaS . Dans un esprit de partage de bonnes nouvelles, j’aimerais profiter de cette occasion pour mettre en avant certains des cas d’utilisation nouveaux et élargis de nos clients au cours de notre quatrième trimestre fiscal.

Blue Cross and Blue Shield of Minnesota ; la NASA (voir ci-dessous) ; l’opérateur de téléphonie mobile MTS ; Shaanxi Coal Industry ; CPA Global ; le ministère des Finances de Pologne ; et le fournisseur de services cloud Chmury Krajowej ont tous adopté Commvault pour répondre à leurs besoins critiques au quatrième trimestre.

https://share.vidyard.com/watch/H1RYLBTzeT29s7M7htSUEb ?

Kira Blackwell, responsable de programme au siège de la NASA au sein du bureau de la Direction des missions technologiques spatiales, explique l’importance des données, de leur bonne gestion et des avantages liés à l’utilisation de Commvault.


Par ailleurs, McDonald’s Corporation s’est tournée vers Commvault pour répondre à la tendance croissante au transfert des infrastructures vers le cloud. Voici ce qu’ils ont déclaré sur la manière dont Commvault les aide à mener à bien cette initiative.

McDonald’s Corporation passe au cloud

Grâce à un déploiement Commvault déjà bien établi, nous tirons désormais parti des capacités cloud de Commvault pour nous affranchir de la gestion de notre infrastructure technologique ; à la place, nous investissons massivement dans le cloud pour assurer la continuité de nos opérations informatiques. La solution logicielle de Commvault comble les lacunes des outils natifs du cloud et répond à tous les cas d’utilisation requis par l’équipe Cloud Services de McDonald’s, en assurant des sauvegardes optimisées et efficaces sur l’ensemble des bases de données. La solution de Commvault optimise les performances sur les serveurs cloud AWS et Microsoft Azure et permet de réaliser des économies grâce à la déduplication et à la compression.

– Douglas Leonard, directeur des services cloud, McDonald’s Corporation

Je tiens également à mettre en avant les clients qui ont partagé leurs témoignages au cours de ce trimestre. Ces clients proviennent de secteurs d’activité et de cas d’utilisation variés ; ils s’appuient sur Commvault pour protéger leurs données critiques, tant sur site que dans le cloud, tout en garantissant la conformité en matière de conservation des documents, de confidentialité des dossiers médicaux, etc.

Commvault assure la protection de Parsons Corporation  

https://share.vidyard.com/watch/WYnraLDUt7DfM1Ck88zaRU ?

Parsons utilise la solution de gestion intelligente des données de Commvault pour ses charges de travail réparties entre les espaces de stockage cloud AWS S3 Standard-IA et AWS S3 Glacier, les machines virtuelles VMware et Hyper-V, ainsi que les serveurs physiques.


Les environnements cloud ne disposent généralement pas de fonctionnalités intégrées robustes de protection des données ; il peut d’ailleurs s’avérer difficile de les sécuriser sans les outils adaptés. Parsons Corporation gère l’ensemble de son environnement de reprise sur site ainsi que la protection de ses données sur AWS à l’aide de Commvault.

« Nous sommes passés des sauvegardes sur bande à AWS, et nous avons désormais pour objectif de migrer l’ensemble de notre environnement vers le cloud. La migration vers le cloud s’est avérée très simple. Avec la solution Commvault, il suffit d’utiliser le Command Center. Tout est très simple. » – Benjamin Roper, spécialiste du Backup and Recovery d’entreprise, Parsons Corporation

Le Département correctionnel du Delaware se prépare à la gestion des données

https://share.vidyard.com/watch/i1NVW9yeBrFHYm36YqnKpq ?

« Les données permettent de donner du sens à l’information », explique Phil Winder, directeur des technologies de l’information au sein du Département correctionnel du Delaware.


À l’heure où chaque donnée influence la vie d’un individu, le secteur public doit être prêt à gérer ces données. Une gestion rationalisée des données est essentielle, qu’il s’agisse de la Recovery après sinistre sans perte de données ou de l’accès rapide aux données ayant une incidence sur la liberté d’un individu.

« Nous avons mené un exercice de reprise après sinistre et, en réalité, nous avons cru avoir perdu certaines données. Nous ne pouvons pas nous permettre de perdre des données. Un simple appel au service d’assistance de Commvault a suffi pour identifier le problème. L’organisation a pu reprendre ses activités en moins d’une heure, sans aucune perte de données. » – Phil Winder, Département de l’administration pénitentiaire du Delaware

En tant que personne qui adore rencontrer les clients, les échanges en présentiel que nous avons dû suspendre en raison de la situation actuelle me manquent, mais nous avons fait preuve de créativité dans nos interactions avec nos clients afin de conserver cette touche personnelle. J’ai été ravi de voir et d’entendre certains de nos clients dans des vidéos récentes. Je vous invite à découvrir comment des clients tels que Cochlear, Penn State Health et Mitchell International (voir les vidéos ci-dessous) utilisent Commvault pour relever leurs défis les plus critiques en matière de données.

https://share.vidyard.com/watch/GMP6VNbo8SJBU3SNnkSX8u ?

Cohérence, fiabilité, sauvegardes quotidiennes des machines virtuelles VMware et un environnement sans souci ? En regroupant ses solutions de sauvegarde, Cochlear a pu rationaliser la protection sécurisée des données de santé et bénéficier de cet environnement sans souci.


https://share.vidyard.com/watch/FWb33HvixuZJR6Jh4iCLoa ?

Le remplacement d’IBM TSM par la solution de protection des données Commvault a permis à Penn State Health de mieux gérer de grands volumes de données, d’améliorer son service client et d’avoir l’assurance que les données pourraient être facilement restaurées.


https://share.vidyard.com/watch/rf6uwp5RwX9hDiM5WJgs1g ?

Pour Mitchell International, fournisseur de technologies pour le secteur de l’assurance automobile et de la responsabilité civile, le logiciel Commvault couvre la protection des données pour un environnement informatique en pleine croissance et aide à fournir un meilleur service à la clientèle.


Commvault est sur toutes les lèvres

En plus des succès remportés auprès de nos clients, nous avons également été récompensés par le secteur ! Découvrez les distinctions qui nous ont récemment été décernées par CRN, Gartner, Storage Magazine et d’autres :

Même si, en cette période, le secteur – et le monde entier – ne fonctionne certainement pas comme d’habitude, nous sommes fiers d’être aux côtés de nos clients. Nous plaçons toujours le client au cœur de nos préoccupations, et ces exemples concrets parlent d’eux-mêmes.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Conformité des données : qu’est-ce que c’est et pourquoi est-ce important ?

La conformité des données dans le cloud permet à vos données stockées dans le cloud de respecter l’ensemble des lois, réglementations et normes sectorielles applicables. Découvrez quels sont les référentiels applicables et comment mettre en place un environnement cloud conforme.

(Mise à jour le 25 août 2026)

Points clés à retenir

La conformité des données dans le cloud englobe les réglementations, la responsabilité partagée et la surveillance continue. Voici les points essentiels.

  • La conformité des données dans le cloud consiste à aligner vos opérations cloud sur les exigences réglementaires, les normes sectorielles et les politiques internes de gouvernance des données.
  • Les principaux référentiels, notamment le RGPD, la loi HIPAA, la norme PCI DSS, la norme SOC 2 et le programme FedRAMP, imposent chacun des obligations spécifiques en fonction de votre secteur d’activité, de votre situation géographique et des types de données traitées.
  • Le modèle de responsabilité partagée signifie que votre fournisseur de cloud contribue à sécuriser l’infrastructure, mais que vous êtes responsable de la manière dont vous configurez, consultez et protégez vos données.
  • Les bonnes pratiques comprennent la classification des données, le principe du « privilège minimal », le chiffrement, la surveillance automatisée de la conformité et des évaluations régulières des risques.
  • Une conformité continue nécessite des outils automatisés, des cadences d’audit définies et des plans de réponse aux incidents qui évoluent au rythme des changements réglementaires.

Qu’est-ce que la conformité en matière de données dans le cloud ? 

La conformité des données dans le cloud consiste à s’assurer que les données stockées, traitées et transmises dans des environnements cloud respectent l’ensemble des lois, réglementations, normes sectorielles et politiques de gouvernance interne applicables. Elle couvre tous les aspects, depuis la collecte et la classification des informations jusqu’à leur chiffrement en transit et au repos, en passant par le contrôle des accès et la gestion des violations de données.  

Pourquoi la conformité des données dans le cloud exige-t-elle toute votre attention dès maintenant ? Parce que le coût des erreurs ne cesse d’augmenter. Les violations de données entraînent désormais des coûts s’élevant à plusieurs millions de dollars, si l’on tient compte des mesures correctives techniques, des amendes réglementaires, des frais juridiques et de l’atteinte durable à la réputation.

Si votre organisation traite des données clients, des dossiers financiers, des informations de santé ou des charges de travail gouvernementales dans le cloud, la conformité des données n’est pas facultative. Les réglementations telles que le RGPD et l’HIPAA sont assorties de sanctions contraignantes, et les clients s’attendent de plus en plus à ce que vous leur apportiez la preuve que vous protégez leurs informations. La conformité du cloud constitue également un facteur de différenciation concurrentiel : les organisations qui font preuve d’une gouvernance solide des données gagnent la confiance de leurs clients, concluent des contrats plus rapidement et évitent le chaos opérationnel lié à la gestion de crise après une violation.

Que vous migriez vos premières charges de travail ou que vous gériez un environnement multicloud mature, la compréhension de la conformité des données dans le cloud est le fondement de la mise en place d’opérations cloud résilientes et fiables. 

Principaux cadres et normes de conformité 

Pour s’y retrouver parmi les normes de conformité relatives aux données dans le cloud, il faut tout d’abord comprendre quels cadres s’appliquent à votre organisation. Voici les cinq plus importants : RGPD

(Règlement général sur la protection des données) : s’applique à toute organisation qui traite des données à caractère personnel de résidents de l’UE, quel que soit le lieu de son siège social. Parmi les principales exigences figurent les droits des personnes concernées, la notification des violations dans un délai de 72 heures et la protection des données dès la conception. Les infractions sont passibles d’amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial annuel, le montant le plus élevé étant retenu. Pour une analyse plus approfondie du paysage réglementaire, consultez notre guide sur les réglementations en matière de confidentialité des données.  

HIPAA (Health Insurance Portability and Accountability Act) : régit les informations de santé protégées (PHI) aux États-Unis. Si vous êtes un prestataire de soins de santé, un assureur santé ou un partenaire commercial traitant des PHI dans le cloud, la conformité HIPAA exige le chiffrement, des contrôles d’accès et la journalisation des audits.

PCI DSS (Payment Card Industry Data Security Standard) : s’applique à toute entité qui stocke, traite ou transmet des données de titulaires de cartes. La conformité à la norme PCI DSS nécessite une segmentation du réseau, une gestion des vulnérabilités et des tests d’intrusion réguliers.

SOC 2 (Service Organization Control 2) : cadre de conformité cloud fondé sur la confiance et reposant sur cinq critères : sécurité, disponibilité, intégrité du traitement, confidentialité et respect de la vie privée. La conformité SOC 2 est souvent une condition préalable pour les fournisseurs de SaaS d’entreprise.

FedRAMP et NIST : FedRAMP normalise le processus d’évaluation de la sécurité et d’autorisation des produits cloud utilisés par les agences fédérales américaines. Le cadre de cybersécurité du NIST sous-jacent, mis à jour vers la version 2.0 en février 2024, inclut désormais la gouvernance comme sixième fonction essentielle, reflétant l’importance croissante des cadres de conformité cloud au niveau organisationnel. 

Le Modèle de responsabilité partagée

Le modèle de responsabilité partagée est le concept fondamental qui sous-tend la conformité des données dans le cloud et la conformité en matière de sécurité dans le cloud, et sa mauvaise compréhension est la principale cause des échecs de conformité dans le cloud. En termes simples, votre fournisseur de cloud est chargé de contribuer à la sécurisation de l’infrastructure, tandis que vous êtes responsable de la sécurisation de tout ce que vous y placez. Pour

l’infrastructure en tant que service (IaaS), le fournisseur prend en charge le matériel physique, les hyperviseurs et la structure réseau. Vous êtes responsable du système d’exploitation, des intergiciels, des applications, de la classification des données, de la gestion des identités et des accès, ainsi que du chiffrement. À mesure que l’on remonte la pile vers la Plateforme en tant que Service (PaaS), le fournisseur assume davantage de responsabilités concernant l’environnement d’exécution et le système d’exploitation, mais vous contrôlez toujours la logique applicative et l’accès aux données. Avec le Logiciel en tant que Service (SaaS), le fournisseur gère presque tout, mais vous restez responsable de l’accès des utilisateurs, du partage des données et des paramètres de configuration.  

Les conséquences financières d’une mauvaise gestion de ces aspects sont lourdes. Bon nombre de ces incidents trouvent leur origine dans des compartiments de stockage mal configurés, des politiques d’accès trop permissives ou des intégrations tierces non surveillées, autant d’éléments qui relèvent clairement de la responsabilité du client dans le cadre du modèle de responsabilité partagée. 

Meilleures pratiques en matière de conformité dans le cloud 

La mise en place d’une stratégie solide en matière de conformité et de sécurité des données dans le cloud nécessite une approche systématique. Voici huit pratiques qui constituent les fondements d’une conformité efficace dans le cloud :

  1. Classez vos données sensibles. Vous ne pouvez pas protéger ce que vous ne comprenez pas. Associez chaque élément de données à sa catégorie réglementaire, qu’il s’agisse de données à caractère personnel au sens du RGPD, d’informations médicales protégées (PHI) au sens de la loi HIPAA ou de données de titulaires de cartes au sens de la norme PCI DSS.
  2. Mettez en œuvre le principe du « privilège minimal » et l’authentification multifactorielle (MFA). N’accordez aux utilisateurs que les autorisations dont ils ont besoin et imposez l’authentification multifactorielle sur tous les comptes cloud. Cela réduit l’ampleur des dégâts en cas de compromission des identifiants.
  3. Chiffrez les données au repos et en transit. Utilisez des normes de chiffrement robustes telles que l’AES-256 pour les données stockées et le protocole TLS 1.2 ou supérieur pour les données en transit.
  4. Automatisez la surveillance de la conformité. Les audits manuels ne peuvent pas suivre le rythme des déploiements dans le cloud. Déployez des outils qui évaluent en continu les configurations par rapport à vos critères de conformité.
  5. Réalisez régulièrement des évaluations des risques. Des évaluations trimestrielles vous aident à identifier les failles émergentes avant même que les auditeurs ne le fassent.
  6. Mettez en place un programme de gouvernance du cloud. Définissez des politiques, attribuez des responsabilités et créez des structures de reddition de comptes qui relient les équipes techniques aux responsables de la conformité.
  7. Luttez contre l’informatique parallèle. Les services cloud non autorisés créent des angles morts dans votre posture de conformité. Mettez en place des outils de détection et des politiques d’approvisionnement claires.
  8. Élaborez un plan de reprise après sinistre. Les cadres de conformité exigent de plus en plus que les capacités de reprise soient démontrées. Documentez vos objectifs de temps de reprise et testez régulièrement vos plans. Pour obtenir des conseils sur la mise en place d’un tel plan, consultez notre article sur la création d’un plan de sauvegarde pour la conformité.

Comment garantir la conformité à long terme 

La conformité des données n’est pas un objectif final. Il s’agit d’une pratique continue qui évolue au gré des changements réglementaires, de l’expansion de votre infrastructure cloud et de l’apparition de nouvelles menaces. Voici comment mettre en place une discipline durable en matière de conformité des données dans le cloud.

Investissez dans des outils de surveillance automatisés. Les contrôles manuels ne suffisent pas à l’échelle du cloud. Les plateformes automatisées analysent en permanence votre environnement à la recherche de dérives de configuration, de violations de politiques et d’anomalies d’accès, puis alertent votre équipe en temps réel.   

Définissez une fréquence d’audit claire. Réalisez des examens de conformité internes tous les trimestres et des audits externes complets chaque année. Documentez chaque constat et suivez la mise en œuvre des mesures correctives jusqu’à leur achèvement.

Disposez d’un plan de réponse aux incidents testé.
Des réglementations telles que le RGPD exigent la notification des violations dans un délai de 72 heures. Vous ne pouvez pas respecter ce délai avec un plan non testé. Organisez des exercices sur table au moins deux fois par an et mettez à jour votre guide d’intervention après chaque incident réel.  

Auditez vos fournisseurs tiers. Votre posture de conformité au cloud s’étend à tous les fournisseurs qui traitent vos données. Exigez des rapports SOC 2, effectuez des examens annuels des fournisseurs et incluez les obligations de conformité dans vos contrats.

Suivez de manière proactive les évolutions réglementaires. Désignez des responsables chargés de surveiller les mises à jour réglementaires dans chaque juridiction où vous opérez. Abonnez-vous à des flux d’informations réglementaires, rejoignez des groupes sectoriels et intégrez les changements réglementaires dans votre calendrier de gouvernance. 

Clumio offre une protection des données native du cloud avec des sauvegardes « air-gapped », une restauration granulaire et une surveillance continue de la conformité, spécialement conçues pour les charges de travail dans le cloud.

Demandez une démonstration pour découvrir comment Clumio vous aide à garantir la conformité et la récupérabilité de vos données dans le cloud. 


Questions fréquemment posées

Qu’est-ce que la conformité en matière de données dans le cloud ?

La conformité des données dans le cloud consiste à s’assurer que les données stockées dans des environnements cloud respectent l’ensemble des exigences légales, réglementaires et organisationnelles applicables. Elle implique d’aligner vos configurations cloud, vos politiques d’accès et vos pratiques de traitement des données sur des référentiels tels que le RGPD, la loi HIPAA et la norme PCI DSS.

Quelles réglementations s’appliquent aux données dans le cloud ?

Les réglementations applicables dépendent de votre secteur d’activité, de votre situation géographique et des types de données concernées. Parmi les cadres réglementaires courants, on peut citer le RGPD pour les données à caractère personnel dans l’UE, la loi HIPAA pour les informations de santé aux États-Unis, la norme PCI DSS pour les données relatives aux cartes de paiement, la norme SOC 2 pour les prestataires de services et le programme FedRAMP pour les services cloud fédéraux américains. De nombreuses organisations doivent se conformer simultanément à plusieurs cadres réglementaires.

Que signifie le modèle de responsabilité partagée ?

Le modèle de responsabilité partagée répartit les obligations en matière de sécurité du cloud entre le fournisseur de services cloud et le client. Le fournisseur assure la sécurité de l’infrastructure sous-jacente, tandis que vous êtes responsable de la configuration de votre environnement, de la gestion des accès, de la protection de vos données et du respect des exigences de conformité spécifiques à vos charges de travail.

Quels sont les défis courants en matière de conformité dans le cloud ?

Les défis les plus courants incluent la gestion de la conformité dans des environnements multicloud, le suivi de réglementations en constante évolution et la lutte contre l’informatique fantôme, où des services cloud non autorisés créent des angles morts. Le manque de personnel qualifié et une automatisation insuffisante contribuent également aux lacunes en matière de conformité.

Comment les organisations peuvent-elles maintenir la conformité ?

Les entreprises garantissent leur conformité grâce à des audits internes réguliers, à des outils de surveillance automatisés qui détectent les dérives de configuration, à la formation continue des collaborateurs et à des structures de gouvernance clairement définies. Le recours à des plateformes de conformité natives du cloud permet de réduire les tâches manuelles et d’assurer une Readiness permanente aux audits.

Quelles sont les conséquences d’un manquement à la conformité ?

La non-conformité peut entraîner des sanctions financières substantielles. Les violations du RGPD sont passibles d’amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial. Au-delà des amendes, une violation de données coûte en moyenne 4,44 millions de dollars, et les entreprises s’exposent à une atteinte à leur réputation, à la perte de clients et à d’éventuelles poursuites judiciaires.  


Imaginons que vous disposiez d’un groupe de disponibilité (AG) SQL Server dans votre centre de données virtualisé. Cet AG SQL Server héberge de nombreuses bases de données au service d’applications stratégiques. Le volume total de données stratégiques s’élève aujourd’hui à un demi-téraoctet, mais il augmente rapidement. Vous vous inquiétez de la disponibilité de ce serveur SQL Server, et c’est d’ailleurs pour cette raison que vous l’avez configuré dès le départ en tant que groupe de disponibilité AlwaysOn. De plus, vous savez pertinemment qu’un groupe de disponibilité ne protège pas contre les dysfonctionnements logiciels, les corruptions de données et les failles de sécurité ; vous souhaitez donc sauvegarder ce demi-téraoctet ailleurs, de préférence dans un environnement isolé physiquement du site de production. Dans le cas malheureux d’une perte de données, quel est le meilleur délai de Recovery (RTO) que votre fournisseur de sauvegarde peut vous proposer ?

Vous entendrez sans doute les fournisseurs de solutions de sauvegarde sur site vanter les mérites de la « restauration instantanée » des machines virtuelles. Le délai de reprise d’activité (RTO) promis se situe entre quelques secondes et quelques minutes. Mais lorsqu’il s’agit de restaurer une machine virtuelle (VM) à son niveau opérationnel de production, cette soi-disant « restauration instantanée » n’a rien d’« instantané ».

Ce que l’on appelle la « restauration instantanée » consiste à mettre à disposition les fichiers disque de la machine virtuelle à partir du système de sauvegarde via NFS et à laisser VMware vSphere exécuter la machine virtuelle à partir de ces fichiers disque. Il est vrai que le processus de démarrage d’une machine virtuelle à partir d’une sauvegarde de cette manière ne prend que quelques minutes. Il est vrai que le stockage flash des systèmes de sauvegarde peut servir de mécanisme de mise en cache pour les E/S d’écriture. Cependant, pour que la machine virtuelle soit pleinement opérationnelle en environnement de production, l’administrateur doit planifier et exécuter avec soin une opération de Storage vMotion au moment opportun. Ce processus permet de migrer les disques de la machine virtuelle du stockage de sauvegarde vers le stockage de production alors que la machine virtuelle est en cours d’exécution. Ce processus est souvent ralenti par vSphere afin de ne pas perturber le fonctionnement de la machine virtuelle en service. Il faut compter plusieurs heures, voire une journée entière, avant qu’une machine virtuelle volumineuse puisse être migrée et soit opérationnelle avec des performances de niveau production. Voilà pour le caractère « instantané » de la restauration instantanée !

Ainsi, dans l’exemple ci-dessus concernant le groupe de disponibilité (AG) de SQL Server, les nœuds doivent être desservis par un seul système de stockage de sauvegarde, ce qui va à l’encontre de l’intérêt même d’un AG. Le groupe de disponibilité est censé être configuré avec des systèmes de stockage dédiés à chaque nœud pour garantir la disponibilité. Dans ce cas, le cluster AG aurait du mal à se mettre en service, car la synchronisation serait extrêmement lente en raison des lectures d’E/S provenant du stockage de sauvegarde. Notez que le groupe de disponibilité est indisponible pendant cette période et qu’il n’y a donc pas vraiment de « Recovery instantanée ». Pour aggraver encore la situation, le groupe de disponibilité fonctionnerait au ralenti pendant que le vMotion de stockage nécessaire devrait s’effectuer depuis le stockage de sauvegarde surchargé vers le stockage de production.

Le problème lié à cette restauration instantanée ne s’arrête pas là. La sauvegarde se trouve toujours sur le même site que l’environnement de production et est donc exposée aux risques de perte de site et aux failles de sécurité. Vous ne pouvez pas utiliser le stockage dans le cloud comme destination de sauvegarde viable pour la reprise opérationnelle à partir de ces solutions. De plus, la restauration instantanée devient inutile dès lors que vous envisagez de migrer des charges de travail vers VMware Cloud on AWS, car le stockage NFS tiers n’est pas pris en charge.

Clumio Rapid Recovery – RTO opérationnel optimal

Assurez la Backup and Recovery sécurisée de vos données, où qu’elles se trouvent. Rapid Recovery est un ensemble de solutions innovantes proposées par Clumio qui permet des restaurations opérationnelles rapides à partir d’un stockage dans le cloud, même lorsque vous protégez des charges de travail sur site. Grâce à Rapid Recovery avec Clumio SaaS, il n’a fallu que 5 minutes pour restaurer un environnement SQL Server AG actif contenant 500 Go de données, comme indiqué dans l’exemple ci-dessus. Il s’agit du temps nécessaire à la restauration de bout en bout et au retour des données à un état pleinement opérationnel. Comment y sommes-nous parvenus ? Deux innovations de Rapid Recovery jouent ici un rôle clé.


Réhydratation évolutive :

La réhydratation évolutive de Clumio élimine complètement la perte de performances liée à la réhydratation des systèmes traditionnels de type « bricks and blocks ». La réhydratation est effectuée par Clumio à l’aide d’une infrastructure sans serveur (serverless) et tire parti de la capacité de calcul illimitée du cloud tout en exécutant des opérations d’E/S en parallèle sur tous les blocs concernés par une requête donnée. Résultat : le débit de restauration du service de sauvegarde Clumio surpasse celui d’un système de déduplication traditionnel installé dans le centre de données.

Suivi des blocs modifiés inversé :

Lorsque vous restaurez une machine virtuelle en production à partir d’une sauvegarde, vous essayez en substance de remonter le temps afin de revenir à un dernier état connu comme étant correct. Le suivi inversé des blocs modifiés de Clumio vous aide à faire exactement cela sans avoir à passer par une restauration complète. Le service de sauvegarde Clumio récupère les blocs modifiés (régénérés via la réhydratation par extension horizontale décrite précédemment) et les applique directement dans le stockage de production afin de ramener la machine virtuelle à un instant antérieur. Résultat : le temps nécessaire pour restaurer une machine virtuelle à partir du service de sauvegarde Clumio et la rendre opérationnelle en production est plus court que celui requis pour une restauration à partir du stockage local !

Ces deux fonctionnalités de Recovery rapide proposées par Clumio éliminent TOUTES les limites de la Recovery instantanée proposée par les fournisseurs traditionnels.

Résumons les principaux avantages offerts aux clients par la solution « Rapid Recovery » de Clumio :

  • Aucune intervention humaine n’est nécessaire : l’administrateur de sauvegarde ou l’administrateur de machine virtuelle n’a rien à faire pendant la sauvegarde ou la restauration pour bénéficier de la fonctionnalité « Rapid Recovery ». Clumio SaaS détecte automatiquement si le point de restauration demandé répond aux critères de restauration et lance automatiquement la procédure lors de la restauration.
  • La Recovery RTO est plus performante que la Recovery instantanée : vous ne transférez que les données nécessaires à la restauration de la machine virtuelle, et la restauration est terminée. Le temps nécessaire à cette opération est inférieur à la durée totale requise pour effectuer une Recovery instantanée suivie d’un Storage vMotion.
  • Protégez-vous contre la perte de données et les ransomwares : contrairement aux solutions de sauvegarde physiques sur site, nécessaires à une restauration instantanée, les sauvegardes Clumio sont physiquement isolées de votre centre de données de production. Clumio vous aide à vous protéger contre la perte de site et les vulnérabilités au niveau du site.
  • Préparez-vous à migrer vers VMware Cloud on AWS : la fonctionnalité « Instant Recovery » ne fonctionne pas dans les environnements VMware Cloud on AWS, car elle repose sur le protocole NFS. Rapid Recovery vous accompagne lors de votre migration vers VMware Cloud on AWS.

Vous souhaitez essayer Rapid Recovery ? Nous contacter.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Après avoir passé les 20 dernières années à aider mes clients à évaluer correctement et à dimensionner de manière optimale leurs architectures de stockage pour faire face à ces pics d’activité, je n’ai jamais perdu de vue le fait qu’ils représentaient généralement moins de 20 % de la durée totale de fonctionnement de l’environnement dimensionné. À l’époque des infrastructures sur site, cela se traduisait par une importante quantité de ressources inactives mises en réserve.

Chez Clumio, alors que je m’oriente désormais vers l’accompagnement des clients dans le choix d’une solution de protection des données adaptée au cloud public, la première chose qui m’est apparue clairement est que, lorsqu’elle est correctement mise en œuvre, l’évolutivité dynamique du cloud public permet une utilisation bien plus précise des ressources à tout moment. En effet, il s’agit là d’une optimisation indispensable pour transformer sérieusement n’importe quelle idée en une solution aboutie et pleinement développée, car, dans le cloud public, chaque seconde pendant laquelle une ressource est réservée ou « en cours d’utilisation » a un coût. C’est précisément pour cette raison que les solutions conçues pour répondre à un problème sur site ne peuvent pas être simplement transposées telles quelles dans le cloud public. Nous entendons souvent les clients évoquer la nécessité de « refactoriser » une application. Il s’agit d’un travail qui prend du temps, mais la valeur ajoutée liée à une moindre gaspillage des ressources justifie, au final, le temps consacré à la refonte d’une solution.

Pour qu’une application SaaS puisse gérer les pics de charge à grande échelle, l’utilisation des ressources revêt une importance encore plus grande – non seulement pour les ressources mises à disposition dans l’environnement du client, mais surtout pour les services backend qui prennent en charge non pas un seul client, mais des milliers. Seule la conception d’une application de bout en bout intégrant un modèle intelligent d’utilisation des ressources permettra d’atteindre une véritable évolutivité tout en minimisant les coûts pour les utilisateurs du service.

En mettant en œuvre une approche « cloud-native » basée sur les microservices, Clumio a déjà conçu son service de sauvegarde d’entreprise sécurisé afin de permettre à ses clients de bénéficier de l’efficacité du cloud sans avoir à « refactoriser » leurs applications de sauvegarde existantes. Cela s’illustre particulièrement bien par la manière dont Clumio n’intègre aucune ressource de calcul fixe dans le chemin des données et tire plutôt parti du parallélisme d’AWS S3, combiné à l’évolutivité dynamique des fonctions AWS Lambda et des ressources AWS DynamoDB, afin d’offrir cette expérience fluide et sans heurts que les clients attendent lorsqu’ils utilisent un service SaaS. Cela permet également de simplifier considérablement le dimensionnement de l’environnement d’un client : Clumio fournit les ressources demandées à la demande.

Clumio a permis d’éliminer la fastidieuse tâche consistant à dimensionner les ressources en fonction des pics de charge. Je constate que je passe désormais la majeure partie de mon temps à sensibiliser les clients à l’importance d’une architecture véritablement optimisée et à la valeur ajoutée qu’elle apporte à l’utilisateur. Bien sûr, la meilleure façon de découvrir la valeur ajoutée de Clumio est de l’essayer par soi-même… Je vous encourage donc à le tester.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Commvault est « dans la zone » – un état d’esprit et un lieu privilégié souvent réservés aux athlètes en pleine série de buts. 

Si personne ici ne contestera que la réussite de nos clients constitue l’une des preuves les plus importantes de la pertinence de notre activité, il est difficile de ne pas être impressionné par la série de distinctions que Commvault a récemment remportées dans le secteur pour ses produits, ses services et son personnel, sous la direction de Sanjay Mirchandani. Cette vague récente de reconnaissance et la dynamique dont fait preuve l’entreprise dans tous les domaines de son activité parlent d’elles-mêmes.

Ce mois-ci, Commvault a appris que sa solution « Commvault Complete Backup and Recovery » avait été sélectionnée parmi les finalistes des « Product Storage Awards » de TechTarget, dans la catégorie dédiée au matériel, aux logiciels et aux services de Backup and Recovery. Évalué par un jury impartial composé d’analystes, de consultants et d’utilisateurs, le programme « Produit de l’année » de TechTarget aide les acheteurs à identifier les meilleurs produits parmi une offre très vaste. C’est tout de même un événement important. Même si les lauréats de chaque catégorie seront annoncés en février sur SearchStorage.com, nous avons le sentiment d’avoir déjà gagné.

Commvault a également été retenu dans les guides d’achat de Solutions Review consacrés aux logiciels de sauvegarde, de reprise après sinistre et de gestion des données, tandis que Hedvig – une société que nous avons récemment rachetée, si vous ne le saviez pas encore – a été retenue dans le guide consacré au stockage des données d’entreprise. Solutions Review publie ces guides afin d’aider les organisations lors de la phase de recherche et de découverte préalable à l’achat de logiciels d’entreprise. Les rédacteurs élaborent chaque guide d’achat à partir d’études, de rapports d’analystes, d’avis d’experts du secteur et de démonstrations de produits. Ces guides sont rigoureux et très réputés. S’il est réjouissant de voir Commvault figurer dans deux guides, il convient également de noter que des concurrents tels que Rubrik, Veeam et Veritas n’ont été mentionnés que dans un seul.

Dernier point, mais non des moindres, et trônant au cœur de notre « salle des trophées » : il y a quelques mois à peine, Forrester a désigné Commvault comme « leader » dans le domaine des solutions de résilience des données, tandis que Gartner a reconnu Commvault comme « leader » dans son Magic Quadrant dédié aux solutions de Backup and Recovery pour centres de données. Forrester a attribué à Commvault la meilleure note dans la catégorie « Offre actuelle », tandis que Gartner a classé Commvault en tête pour l’exhaustivité de sa vision dans son quadrant des « Leaders » et en tête pour sa capacité d’exécution dans l’ensemble de son Magic Quadrant, et ce pour la 8e année consécutive. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le fait d’être une véritable solution de sauvegarde « cloud-native » nous permet d’offrir à nos clients un niveau d’assistance jusqu’alors inégalé par les produits de sauvegarde d’entreprise traditionnels.

Les utilisateurs constatent la différence, comme en témoigne ce message d’un client de Clumio après avoir été informé de manière proactive d’un problème par notre équipe d’assistance :

« Merci de vous être occupé de ce problème. Nous apprécions que quelqu’un d’autre vérifie nos sauvegardes et sommes ravis de la simplicité avec laquelle tout cela s’est déroulé pour nous » –
Prestataire de soins de santé du Midwest américain

Un service client proactif

En tant que véritable solution SaaS, nous avons conçu notre solution de manière à éliminer pour nos clients les complexités liées à la gestion des sauvegardes d’entreprise. Cela se reflète dans notre modèle de prestation de services, qui va de l’assistance proactive aux mises à jour logicielles transparentes par liaison sans fil.

Nos clients bénéficient d’une surveillance en temps réel de leur service Clumio, assurée par des logiciels, des processus et des collaborateurs. En novembre 2019, 72 % des dossiers de nos clients avaient été ouverts et triés de manière proactive par notre équipe d’assistance, sans aucune intervention de la part du client.

Assistance proactive automatisée Clumio

Contrairement aux systèmes d’alerte « call home » peu efficaces proposés par les fournisseurs de matériel traditionnel, les fonctionnalités d’assistance de Clumio sont intégrées au cloud et offrent :

  • Surveillance continue, 24 heures sur 24 et 7 jours sur 7, des défaillances liées aux tâches et à l’environnement
  • Déclencheurs de la création de tickets d’assistance proactive
  • Amélioration continue du service Clumio grâce à la détection automatisée des défauts du produit

Notre approche, qui vise à offrir l’accompagnement le plus innovant du secteur, s’articule autour de trois étapes :

Étape 1 – Collecte des données

En tant que véritable solution SaaS, nous disposons d’un accès complet aux informations essentielles relatives aux pannes, dont ne disposent pas les fournisseurs de matériel et de logiciels traditionnels, qu’elles proviennent du cloud ou de l’environnement sur site du client. Les sources de données comprennent :

  • État de la tâche – Échecs de sauvegarde, de restauration, d’indexation au niveau des fichiers ou de restauration au niveau des fichiers.
  • État de la connectivité – Pannes du réseau ou des applications sur site.

Étape 2 – Analyse

Afin de donner du sens aux données collectées, la phase d’analyse procède à 1) la déduplication, 2) la corrélation et 3) la classification des données relatives aux défaillances.

La phase d’analyse est essentielle pour garantir que nous réduisions au minimum le bruit indésirable et que nous synthétisions les informations en mesures concrètes et concises visant à améliorer l’expérience client.

Étape 3 – C’est parti !

Les données relatives aux défaillances qui ressortent de la phase d’analyse déclenchent alors l’un des trois processus de correction suivants :

  • Gestion automatisée des tickets – Un ticket d’assistance proactive est ouvert à des fins de triage
  • Alerte de service – Les clients sont informés des pannes par le biais d’alertes sur les produits
  • Mises à jour transparentes – Les défauts des produits sont suivis par notre équipe d’assistance et corrigés via des mises à jour à distance.

Cette phase d’action aboutit à une expérience client qui rompt avec le caractère traditionnel et réactif de l’assistance fournie par les fournisseurs de matériel et de logiciels traditionnels.

Modèle de mise à jour par voie hertzienne

De plus, les clients n’ont pas à se soucier des complexités généralement associées à la mise à niveau des anciens produits de sauvegarde : temps d’arrêt planifiés, administrateurs de garde, tests de validation ou interruptions de service. Les correctifs, mises à niveau et mises à jour de Clumio sont tous déployés de manière transparente par voie hertzienne, sans nécessiter de planification complexe.

Cela s’est traduit par une expérience de sauvegarde d’entreprise sans précédent. En novembre 2019, 100 % des défauts des produits Clumio avaient été résolus sans que les clients aient à intervenir.

Une expérience client innovante, c’est tout un parcours

En tant que fournisseur innovant de solutions de sauvegarde d’entreprise, nous devons également proposer un service client innovant ; le fournisseur de solutions de sauvegarde d’entreprise le plus innovant doit également offrir le service client le plus innovant. C’est pourquoi l’expérience client et l’exploitation des technologies du cloud et de l’automatisation sont au cœur de notre stratégie visant à assurer la réussite de nos clients.

Notre équipe est composée d’ingénieurs hautement qualifiés, spécialisés notamment dans le cloud, la sécurité, le stockage et l’automatisation, tous engagés à assurer la réussite de nos clients.

Alors que nous poursuivons notre parcours d’innovation, l’expérience client restera toujours une priorité absolue, et nous nous réjouissons de collaborer avec vous.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le cloud public a apporté une valeur ajoutée considérable aux entreprises, mais cela nécessite un changement de mentalité. Sans ce changement de mentalité, vous risquez fort de vous retrouver confronté aux mêmes défis qu’auparavant, car ceux-ci vous suivront tout au long de votre nouvelle aventure.

Au cours des dix dernières années, la transition vers le cloud a permis de tirer trois grands enseignements qui ont façonné la manière dont les entreprises abordent le cloud aujourd’hui. Le « shadow IT » a mis en évidence la valeur de l’agilité et de l’évolutivité, mais nous a également fait prendre conscience de la nécessité d’adopter une approche axée sur la sécurité à mesure que les données se dispersent entre différents clouds. L’ère du « cloud-first » nous a rappelé que le cloud peut s’avérer coûteux si l’on applique les mêmes méthodologies sur site dans le cloud public. L’objectif de l’ère actuelle, que j’aime appeler « l’ère du cloud intelligent », est d’accélérer la transition vers le cloud de manière intelligente en tirant parti de l’innovation, de l’évolutivité et des avantages économiques du cloud public.

La protection des données est l’une des fonctions métier essentielles qui n’a pas évolué au cours de cette transition. Si l’on examine les centres de données actuels, on constate que les méthodologies de protection des données sont robustes : elles incluent la réplication entre baies de stockage, les instantanés, les sauvegardes, les sauvegardes répliquées et les sauvegardes sur bande pour le stockage hors site. Mais dans le cloud public, les solutions de protection des données sont minimales, en particulier en matière de sauvegarde. Les options disponibles aujourd’hui comprennent une version virtualisée (ou une adaptation au cloud) du même produit de sauvegarde traditionnel que vous utilisez actuellement dans votre centre de données, ou encore des instantanés au niveau des volumes que vous devez orchestrer dans le cloud public. Examinons les défis posés par chacune de ces options.

Produit de sauvegarde existant – « Mise à niveau vers le cloud »

Les produits de sauvegarde traditionnels sont présents dans les centres de données depuis des années. La plupart de ces solutions ont 10, voire 30 ans. Comme nous l’avons constaté à l’ère du « cloud-first », le simple fait de transférer les produits existants sous forme d’Appliance virtualisée, même avec un modèle de « consommation de type cloud », entraîne une complexité accrue, des coûts plus élevés, des factures logicielles et des factures cloud, ainsi qu’un manque d’évolutivité et d’agilité. Sans repenser l’architecture ou reconstruire ces produits de sauvegarde à partir du cloud, on aboutit aux mêmes défis sur site que les entreprises cherchent justement à éviter.

Gestion native des instantanés dans le cloud

La plupart des entreprises ont pris conscience de la complexité et des promesses trompeuses des produits de sauvegarde traditionnels et ont décidé de développer leurs propres gestionnaires de snapshots ou d’orchestrer la création de ces snapshots. Les snapshots sont adaptés à une restauration rapide d’un volume à un instant donné, mais ne permettent pas d’assurer une rentabilité à long terme, ni d’offrir des fonctionnalités de recherche de fichiers, ni de restaurer facilement un fichier isolé. Imaginez que vous supprimiez accidentellement quelques fichiers répartis sur plusieurs volumes, que vous deviez remonter dans le temps pour une procédure d’e-discovery, ou que vous ayez besoin de données datant d’il y a 5 ans à des fins de comparaison. Ne disposer que de snapshots comme seul outil rend la tâche très pénible. Un autre sujet de préoccupation concerne le fait de stocker vos données principales et vos snapshots dans le même compte, ce qui entraîne un risque supplémentaire lié aux ransomwares ou aux acteurs malveillants susceptibles de compromettre à la fois les données et la « sauvegarde ». Pour pallier ce problème, de nombreux utilisateurs copient leurs instantanés vers d’autres comptes afin de les séparer, ce qui engendre des coûts de sortie supplémentaires. Comme si cela ne suffisait pas, la plupart des entreprises possèdent des dizaines, voire des milliers de comptes dans le cloud public, ce qui aggrave le problème de manière exponentielle.

Ce que les entreprises recherchent, c’est une solution SaaS de protection des données sécurisée, simple et prévisible, capable de les accompagner dans leur transition accélérée vers le cloud. Chez Clumio, nous avons l’avantage de développer des produits dans un monde où le cloud est prioritaire, en concevant des services de manière native à partir du cloud, sans avoir à modifier ou à faire évoluer des produits ou services hérités au sein de notre plateforme. Nous développons des produits qui offrent à nos clients un avantage concurrentiel en éliminant la complexité des solutions de sauvegarde traditionnelles et en protégeant les données à mesure que les entreprises accélèrent leur transition vers le cloud public. Nous pensons que la sauvegarde doit être un service fourni à l’entreprise, avec une configuration pouvant prendre aussi peu que 10 minutes, une identification rapide de l’ensemble des ressources de données, une recherche globale, ainsi que la restauration d’un fichier, d’un volume ou d’une application, le tout dans une optique où la sécurité prime. Et ce n’est qu’un début. Dans mon prochain article de blog, nous examinerons en détail comment Clumio relève le défi de la protection des données dans un environnement multicloud.

Prenez soin de vous et restez « authentiques », mes amis SaaSy.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone