Skip to content

Protection des données, migration vers le cloud et planification de la Recovery : de quoi avoir le tournis ! Venez découvrir tout cela avec Commvault à l’Oracle CloudWorld, stand n° 23, du 19 au 21 septembre à Las Vegas.

Il ne reste plus que quelques semaines avant le salon et, croyez-moi, nous avons un programme bien rempli pour nos clients, nos partenaires et les visiteurs du salon !

Pour commencer, nos conférences et ateliers. Notez-les dès maintenant dans votre agenda avant qu’il ne soit trop tard !

  • Mardi 19 septembre à 17 h (heure du Pacifique) – Protection des données sur OCI : élaborer des stratégies de cyber-réponse pour réduire les risques et le coût total de possession (TCO)
    • Réduisez les risques et les coûts ! Découvrez comment Commvault et Oracle redéfinissent la protection moderne des données pour Oracle Cloud Infrastructure (OCI).
  • Mercredi 20 septembre à 13 h (heure du Pacifique) – Migration de votre parc VMware : gardez le contrôle et optimisez la sécurité
    • C’est aussi simple que 1, 2, 3 ! Suivez ce tutoriel étape par étape pour déployer et migrer en toute transparence vos charges de travail VMware vers OCVS (Oracle Cloud VMware Solution), à l’aide de la solution de protection des données Commvault.
  • Mercredi 20 septembre à 15 h 55 (heure du Pacifique) – Partenaires : Le guide sur les ransomwares – pourquoi les pare-feu et les sauvegardes ne suffisent pas
    • À l’attention de nos partenaires : c’est le moment de vous illustrer en héros et d’aider vos clients à vaincre leur plus grande menace : les ransomwares.
  • Jeudi 21 septembre à 8 h 30 (heure du Pacifique) – OCI et Commvault s’associent pour sécuriser, protéger et restaurer votre environnement hybride
    • Vous voulez connaître le secret pour réaliser des économies ? Simplifier la gestion, optimiser les stratégies cloud, réduire les risques de sécurité et améliorer la continuité d’activité avec Commvault.
  • Jeudi 21 septembre à 13 h 05 (heure du Pacifique) – Comment Commvault contribue à redéfinir la protection des données pour les partenaires et les clients Oracle
    • Partenaires, ceci s’adresse à vous ! Découvrez comment dépasser les attentes de vos clients tout en les aidant à sécuriser, protéger et restaurer leur ressource la plus précieuse : leurs données.

Ensuite, n’oubliez pas de vous rendre sur le stand Commvault (stand n° 23), où vous pourrez découvrir par vous-même ce qui se fait de mieux en matière de protection des données pour une gamme très étendue de charges de travail. Nous sommes là pour vous aider à accélérer votre transition vers OCI en vous offrant un rapport qualité-prix exceptionnel, une sécurité renforcée intégrée, ainsi qu’une gestion et une Recovery simplifiées.

  • Vous aimez vous organiser ? Pas besoin de courir dans tous les sens pendant le salon. Prenez rendez-vous à l’avance et nous vous réserverons une place.
  • Vous préférez une approche plus spontanée ? Nous organiserons de brèves sessions de 10 minutes tout au long du salon. C’est l’occasion pour vous de découvrir rapidement les tenants et aboutissants de la simplification de votre stratégie de sauvegarde… et vous repartirez peut-être avec de superbes cadeaux.
  • Que diriez-vous de tester cette technologie par vous-même ? Nous vous proposons des démonstrations illustrant la rapidité du Backup and Recovery des charges de travail dans le cloud et sur site, ainsi que la solution « Metallic Recovery Reserve » sur OCI pour une protection « air-gapped ». 

Êtes-vous déjà convaincu que le stand Commvault n° 23 est l’endroit où il faut être ? Rendez-vous à Las Vegas !

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

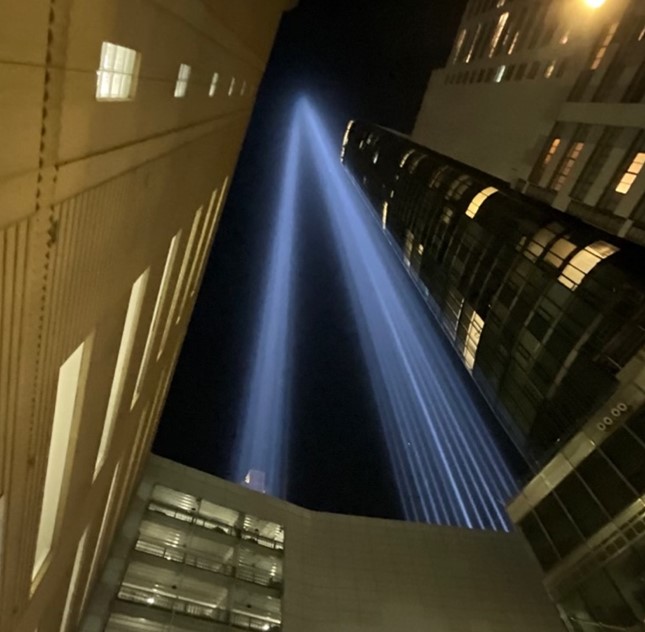
Le lundi 11 septembre est le « Patriot Day » et une Journée nationale du service et du souvenir aux États-Unis, à l’occasion de laquelle nous commémorons le 22e anniversaire des attentats terroristes du 11 septembre (9/11).  

Le 11 septembre 2001 a été un drame ressenti dans le monde entier. Aujourd’hui, nous rendons hommage à ceux qui ont perdu la vie ce jour-là, nous remercions les courageux premiers intervenants qui ont risqué leur vie et nous honorons les sacrifices consentis pour protéger notre liberté.  

Quand je repense à cette journée, ce qui me frappe toujours, c’est la façon dont nos communautés se sont mobilisées. Nous avons mis de côté nos divergences et nous nous sommes unis pour prendre soin les uns des autres, nous soutenir mutuellement et transmettre de l’espoir ; j’ai tendance à appeler cela de la compassion. Ces efforts résonnent encore en moi aujourd’hui, et à chaque fois que je franchis le seuil de ma porte pour affronter les complexités quotidiennes qui nous entourent tous. Chaque interaction où nous pouvons insuffler davantage de compassion au sein de la communauté est utile. 

En tant qu’ancien combattant de la Marine américaine, je suis fier d’être le parrain exécutif de notre groupe de ressources pour les employés (ERG) VALOR (anciens combattants) ici chez Commvault. Pour commémorer l’anniversaire du 11 septembre, notre groupe VALOR a organisé notre défi annuel « Commvault Climbs », dans le cadre duquel les employés de Commvault du monde entier sont mis au défi de gravir jusqu’à 104 volées d’escaliers afin de rendre hommage aux courageux pompiers et secouristes qui ont gravi les escaliers des tours jumelles du World Trade Center pour sauver la vie des personnes piégées. Chaque année, je constate à nouveau l’incroyable solidarité qui règne au sein de notre entreprise, alors que nous mettons en pratique notre valeur de solidarité.

Prenons le temps aujourd’hui de nous souvenir de ceux qui ont perdu la vie le 11 septembre, de méditer sur le courage dont ont fait preuve les premiers intervenants à ce moment-là, et de rendre hommage à ceux qui se sont portés volontaires pour servir leur pays en réponse à cette tragédie. 

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Les cybermenaces ne cessent d’évoluer et de gagner en persistance. Les dépenses mondiales consacrées aux solutions et services de sécurité devraient atteindre près de 300 milliards de dollars en 2026¹ – soit une augmentation de 37 % par rapport aux dépenses actuelles, ce qui témoigne de l’aggravation du niveau de menace. Étonnamment, malgré une prise de conscience accrue et des investissements plus importants, 83 % des organisations ont subi plus d’une violation de données au cours de leur existence². Ces chiffres soulignent la nécessité cruciale de la Readiness après sinistre, la sécurité des données étant une préoccupation majeure à l’heure où le stockage dans le cloud devient l’option privilégiée pour les sauvegardes hors site.

La nécessité de l’immuabilité

L’immuabilité est définie comme « la capacité de toute donnée à être maintenue dans un état non fongible pendant une durée déterminée ». L’immuabilité des données peut être obtenue grâce à diverses méthodes fonctionnant de concert. Une architecture immuable est donc un modèle dans lequel aucune mise à jour, aucun correctif de sécurité ni aucune modification de configuration n’intervient « sur place » sur les systèmes de production. Si une modification s’avère nécessaire, une nouvelle version de l’architecture est créée et déployée en production.  L’immuabilité assure une protection tant au sein de la solution de sauvegarde qu’à l’extérieur de celle-ci.

Les entreprises ont besoin d’une architecture immuable pour garantir la sécurité et la protection de leurs données et, surtout, pour s’assurer qu’elles soient disponibles dès qu’elles doivent être restaurées. L’immuabilité est une technique éprouvée qui permet de réduire les cyberattaques visant les données de sauvegarde et de garantir que les copies de sauvegarde ne subissent aucune modification.

Le meilleur indicateur permettant de savoir si vous disposez d’une solution de Backup and Recovery fiable est votre capacité à restaurer rapidement vos données. Cela repose en partie sur une planification et une conception adéquates de votre solution de Backup and Recovery. Cependant, cela peut s’avérer un véritable défi lorsque vos données sont confrontées à tant de menaces. Autrefois, les pannes matérielles, les catastrophes naturelles et les erreurs humaines figuraient sans doute en tête des menaces de panne les plus redoutées. Aujourd’hui, les ransomwares et les menaces internes ont pris le relais en tant que principales préoccupations. Il est évident que la planification et la conception de l’architecture ne suffisent plus ; la solution de Backup and Recovery d’aujourd’hui doit être immuable, afin que vous ayez l’assurance que vos données sont en sécurité.

Mutables vs. Immutables

Il existe une distinction fondamentale entre l’infrastructure modifiable et l’infrastructure immuable lorsqu’il s’agit de protéger des données sensibles. L’infrastructure modifiable traditionnelle est plus flexible et permet de réaliser rapidement des mises à jour et des intégrations, mais cela peut également faciliter l’accès aux données et leur manipulation par les cybercriminels.

Ces acteurs malveillants ciblent souvent les entreprises par le biais de fuites de données, ce qui peut avoir de graves conséquences, telles qu’une atteinte à la réputation, une perte de chiffre d’affaires et des problèmes juridiques. C’est là qu’intervient une architecture immuable, qui offre une solution plus sécurisée et inviolable pour protéger les données contre les menaces internes et externes.

Immuabilité pour la conformité réglementaire

Le stockage immuable est essentiel pour toute organisation souhaitant protéger ses données critiques ou confidentielles. Cela revêt une importance particulière pour des secteurs tels que la santé, la finance et le droit, qui sont soumis à des exigences légales et réglementaires strictes visant à protéger les données sensibles contre tout accès non autorisé ou toute altération. Le stockage immuable aide les organisations à se conformer aux exigences telles que celles édictées par la SEC, la CFTC et la FINRA concernant l’enregistrement, le stockage et la conservation des documents électroniques, et facilite leur Recovery en cas de perte ou de corruption des données.

Commvault Cloud est immuable par défaut

Chaque environnement présentant une configuration d’infrastructure qui lui est propre, la protection des données de sauvegarde contre toute modification non autorisée et aléatoire peut s’avérer complexe. C’est pourquoi Commvault a adopté une approche agnostique en matière d’immuabilité. En nous appuyant sur une approche renforcée et multicouche de la protection des données, nous proposons des contrôles robustes qui préviennent divers types de menaces pesant sur les données de sauvegarde et garantissent une haute capacité de récupération des copies en cas de suppression accidentelle ou d’attaque malveillante. De manière native, toutes les données de sauvegarde sont protégées au niveau du stockage. Les copies de sauvegarde et les opérations de sauvegarde résident dans un emplacement virtuellement isolé («air-gapped»), au sein d’un domaine de sécurité isolé, découplé des environnements sources. Des verrous de conservation peuvent également être appliqués pour empêcher toute modification injustifiée des politiques de conservation des données.

Avec Commvault Cloud, vous n’avez pas besoin de matériel spécifique ni de comptes de stockage dans le cloud pour protéger vos données de sauvegarde contre les menaces liées aux ransomwares. Si vous disposez de matériel prenant en charge les technologies WORM (Write-Once, Read Many), le verrouillage d’objets ou les instantanés (que Commvault prend entièrement en charge), vous pouvez toujours utiliser les fonctionnalités de verrouillage intégrées de Commvault pour compléter et renforcer les contrôles de sécurité existants. C’est cette capacité à superposer des contrôles de sécurité sur différents types d’infrastructures qui permet à la solution immuable de Commvault de se démarquer de la concurrence.

L’authentification multifactorielle, le chiffrement AES 256 bits au repos, les pare-feu et d’autres contrôles d’accès de type « zero-trust » empêchent toute circulation des données, tant en interne qu’en externe, par des personnes non autorisées. Tous les protocoles de sécurité mis en œuvre respectent les meilleures pratiques en matière de sécurité et s’appuient sur les directives et les exigences de conformité des normes NIST 800-53, SOC 2 de type II et ISO 27001:2013.

Grâce à ses protocoles de sécurité « zero-trust » intégrés, Commvault Cloud répond aux normes les plus strictes en matière de confidentialité, d’intégrité et de disponibilité, tant pour les organismes publics que pour les entreprises.

L’architecture d’infrastructure immuable de Commvault Cloud

La plateforme d’apprentissage automatique de Commvault étend les capacités de protection immuable en offrant une solution proactive permettant de détecter les menaces et d’y répondre de manière adaptée. Nous adoptons une approche multicouche pour nous prémunir contre divers vecteurs de menaces et garantir la sécurité des données. Nous intégrons notamment un verrouillage du stockage pour lutter contre les ransomwares, ainsi que des contrôles AAA « Zero Trust » à tous les niveaux de la pile de Backup and Recovery, afin d’assurer une protection complète. L’isolation et la mise en place d’un « air gap » s’appuient sur des topologies réseau chiffrées par TLS, et l’infrastructure est renforcée afin de réduire la surface d’attaque.

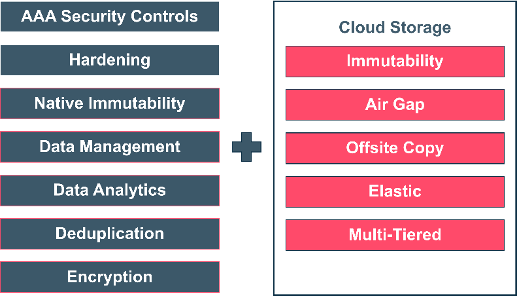
D’un point de vue général, la plateforme Commvault comprend ces sept couches, associées à un stockage cloud immuable :

Le stockage dans le cloud offre des options avancées pour protéger, sécuriser et restaurer vos données. Immuable par défaut, il constitue la solution de protection des données la plus flexible qui soit, que vous pouvez déployer n’importe où et à grande échelle, quelle que soit la charge de travail.

Votre protection, à votre façon : l’immuabilité pour les logiciels et le SaaS

Commvault Grid facilite la mise en œuvre d’une architecture immuable sous la forme d’une Appliance intégrée ou d’un modèle de référence pour une solution tout-en-un. Il offre une gestion complète des données pour toutes les charges de travail à partir d’une plateforme unique et extensible. Commvault Cloud utilise une approche multicouche pour se prémunir contre divers vecteurs de menaces et garantir la sécurité des données. L’architecture immuable de Commvault comprend :

  • Logiciel (Compliance Lock)
    • Problème : l’administrateur des sauvegardes tente de réduire la durée de conservation ou supprime accidentellement une tâche de sauvegarde, une stratégie ou une bibliothèque.
    • Action : refusée en raison du verrouillage de conformité
  • Système d’exploitation (Contrôles d’accès)
    • Situation : un utilisateur autorisé tente de chiffrer, de déplacer ou de supprimer des fichiers, ou encore de reformater un disque
    • Action : le système d’exploitation bloque les utilisateurs et/ou les attaques par ransomware grâce à des contrôles d’accès
  • Système de fichiers (immuabilité au niveau de la couche de stockage)
    • Scénario : un utilisateur autorisé ou malveillant tente de modifier ou de chiffrer des données de sauvegarde protégées
    • Action : le système de fichiers immuable empêche la modification ou le chiffrement des données de sauvegarde

Commvault AirGap est une solution de stockage cloud entièrement gérée destinée au portefeuille de solutions cloud hybrides SaaS de Commvault, ainsi qu’aux solutions de Backup and Recovery et à Commvault Grid. L’adoption du cloud est accélérée grâce à des options de stockage optimisées et à des copies des données isolées physiquement (air gap), garantissant ainsi la restauration en cas d’attaque par ransomware.

Commvault AirGap est une solution optimisée de protection des données dans le cloud qui offre :

  • Stockage dans le cloud à court ou à long terme, auprès d’un seul fournisseur, géré depuis une seule interface
  • Maîtrise des coûts grâce à une gestion optimisée des stocks
  • Une nomenclature harmonisée pour tous les services de stockage dans le cloud

Avec Commvault AirGap, vous pouvez disposer à la fois de copies de sauvegarde principales et secondaires pour toutes vos charges de travail dans les niveaux de stockage suivants :

  • Azure Hot
  • Azure Cool
  • Norme OCI (Commvault Cloud SaaS uniquement)
  • OCI Accès occasionnel (Commvault Cloud SaaS uniquement)

Si toutes les solutions susmentionnées permettent de renforcer votre stratégie de cyber-résilience, elles offrent également des économies substantielles. L’isolation physique (air-gapping), l’immuabilité et, surtout, la capacité de Commvault Cloud à restaurer efficacement un environnement peuvent représenter un gain de 1,06 million de dollars en termes de protection contre les ransomwares sur la période d’analyse de trois ans

Conclusion

Les menaces pesant sur les données gagnent sans cesse en sophistication, et il est indéniable que les plateformes de Backup and Recovery doivent aujourd’hui offrir une protection accrue contre les cybermenaces. Commvault résout ce problème grâce à une architecture immuable qui garantit une sécurité totale des données et une restauration rapide de n’importe quelle charge de travail, quel que soit son emplacement. Notre approche par couches réduit les risques tout en aidant les entreprises à respecter les exigences de conformité sans compromettre les performances.

C’est le moment de poser les questions cruciales à votre prestataire de services de sécurité des données afin d’avoir l’assurance totale que vos données sont en sécurité, protégées et conformes. Commencez dès aujourd’hui à découvrir notre architecture immuable et constatez à quel point il n’a jamais été aussi simple ni aussi sûr de devancer les menaces potentielles grâce à la solution adaptée.


Références

1. Guide IDC sur les dépenses mondiales en matière de sécurité – 2. Rapport IBM 2022 sur le coût d’une fuite de données – 3. Analyse des avantages économiques de la protection des données avec Commvault sur Microsoft Azure

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Dans la lutte permanente que mènent les organisations contre les menaces liées aux ransomwares, la protection des informations personnelles identifiables (PII) – c’est-à-dire les données contenant des informations personnelles sensibles dont la compromission peut entraîner de graves conséquences juridiques, financières et en termes de réputation – est un impératif absolu. Alors que les attaques par ransomware ne cessent de gagner en sophistication, la protection des données PII est devenue primordiale pour mettre en place des stratégies de défense efficaces.

  • Réduire les risques juridiques et financiers : À la suite d’une attaque par ransomware, la divulgation de données à caractère personnel peut exposer les organisations à des risques juridiques et financiers importants. Les fuites de données peuvent entraîner de lourdes amendes, des sanctions réglementaires et des recours collectifs. Pour réduire leur vulnérabilité face à de telles responsabilités, les organisations doivent identifier et sécuriser de manière proactive les données à caractère personnel, démontrant ainsi leur engagement en faveur de la protection des données et de la vie privée.
  • Lutter contre l’exfiltration de données : les auteurs d’attaques par ransomware menacent souvent de publier ou de vendre les données volées afin de contraindre leurs victimes à payer une rançon. Il est indispensable d’identifier et de sécuriser les données à caractère personnel afin de repérer les actifs critiques que les attaquants pourraient cibler en vue de leur exfiltration. Des contrôles d’accès rigoureux, des mesures de chiffrement et des protocoles de prévention des pertes de données constituent de puissants moyens de dissuasion contre toute extraction non autorisée.
  • Une protection sur mesure axée sur les données à caractère personnel : Conscientes que toutes les données n’ont pas la même valeur, les organisations doivent adopter une approche stratégique en matière de protection. Les données à caractère personnel, compte tenu de leur grande vulnérabilité face à l’usurpation d’identité et à la fraude, requièrent une attention particulière. Grâce à un processus minutieux d’identification et de classification, les organisations peuvent allouer des ressources pour renforcer la protection de leurs données les plus sensibles et les plus précieuses, améliorant ainsi l’efficacité de l’ensemble de leurs mesures de cybersécurité.

Reconnaître la nécessité d’assurer une protection rigoureuse des données à caractère personnel constitue la première étape. Trouver une solution pour y parvenir est la deuxième pièce du puzzle.

Risk Analysis Commvault : l’IA à la rescousse

Commvault Risk Analysis est une solution complète qui aide les entreprises à recenser, évaluer, surveiller et mettre en œuvre des mesures visant à minimiser les risques liés aux données. En bénéficiant d’une meilleure visibilité sur ces risques, les entreprises peuvent facilement identifier et classer les données sensibles, ce qui leur permet d’atténuer les risques de fuites de données et de favoriser une collaboration interfonctionnelle efficace. Commvault Risk Analysis constitue la pierre angulaire de stratégies de gestion des données intelligentes et proactives, conçues pour réduire les risques et les coûts.

La détection des données sensibles repose en grande partie sur des méthodes d’intelligence artificielle capables de traiter rapidement et avec précision de vastes volumes de données, et Commvault Risk Analysis a été modernisé pour intégrer ces capacités. Ces techniques basées sur l’intelligence artificielle améliorent considérablement la précision et l’efficacité de l’identification des informations sensibles au sein d’ensembles de données volumineux et variés.

  • Gestion complète des informations personnelles identifiables (PII) : Risk Analysis Entity Manager offre aux organisations un ensemble d’outils polyvalents pour gérer les différents types de PII identifiés grâce à l’analyse de contenu. Cette fonctionnalité comprend des entités PII prédéfinies et offre la possibilité de créer des entités personnalisées afin d’affiner le modèle en fonction d’ensembles de données et de types de données spécifiques. Ces entités englobent des catégories spécifiques de PII, ce qui permet d’ajuster leur niveau de sensibilité et d’associer des mots-clés. Ce système permet de configurer des types d’entités par défaut et personnalisés, jetant ainsi les bases d’une gestion efficace des PII.
  • Apprentissage contextuel basé sur l’IA pour la classification des données : en tirant parti de l’apprentissage contextuel basé sur l’IA, Commvault Risk Analysis permet une classification précise des données. Contrairement aux méthodes traditionnelles, les approches basées sur l’IA utilisent des algorithmes d’apprentissage automatique pour comprendre le contexte et s’adapter à l’évolution des schémas de données. Cela permet de réduire les faux positifs et les faux négatifs en prenant en compte le texte environnant, les métadonnées et les indices contextuels. Ces systèmes identifient efficacement les données sensibles et automatisent leur classification, renforçant ainsi la sécurité des données, la conformité et la gouvernance.
  • Optimiser la classification des données grâce à des modèles d’apprentissage : l’entraînement des modèles de classification à l’aide d’ensembles de données personnalisés est essentiel pour identifier avec précision les types de documents. Cela implique de charger des fichiers représentatifs qui reflètent les catégories souhaitées, permettant ainsi au modèle de se construire sur des bases solides. Un affinage continu est possible en ajoutant des documents supplémentaires qui permettent d’ajuster le modèle de classification, ce qui conduit à une détection plus précise des données sensibles.
  • Azure Cognitive Services pour la classification des données : l’intégration d’Azure Cognitive Services à Commvault Risk Analysis améliore encore la reconnaissance de divers types de données au sein d’ensembles de données sensibles. Des algorithmes basés sur l’IA permettent d’identifier des schémas complexes définissant différentes catégories de données et différents domaines d’activité. Les capacités d’apprentissage profond et d’analyse de texte d’Azure Cognitive Services améliorent la précision, l’efficacité et la conformité de la classification des données, même dans le cas de données non structurées complexes. La synergie entre Azure Cognitive Services et les capacités de gouvernance des données sensibles de Risk Analysis offre une expérience cohérente et intégrée, qui facilite non seulement une gouvernance des données plus précise, mais aussi une approche moderne d’apprentissage profond basée sur l’IA qui s’adapte en permanence à l’évolution des ensembles de données.

Dans le paysage numérique actuel, où les menaces liées aux ransomwares sont omniprésentes, la protection des données à caractère personnel n’est pas seulement une nécessité, mais aussi une responsabilité. En adoptant des technologies intelligentes basées sur l’IA et en s’engageant à mettre en place un dispositif solide de protection des données sensibles, les organisations peuvent renforcer leurs défenses contre les attaques par ransomware et garantir la sécurité et la confidentialité des données sensibles qu’elles stockent.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Les amateurs de science-fiction savent que l’intelligence artificielle (IA) est un thème récurrent, et ce depuis longtemps déjà. Les films, les livres et même les jeux vidéo la présentent comme une technologie de pointe qui anime robots, cyborgs, vaisseaux spatiaux… la liste est longue. Au cœur du mythe de l’IA se trouve l’idée qu’elle pense d’une manière impossible à distinguer de celle d’un être humain, tout en fonctionnant avec la vitesse et l’intelligence d’un ordinateur.

On n’en est pas encore là ; même si j’aimerais bien avoir ma propre version de l’armure Mark V de Tony Stark, je vais devoir me contenter de pouvoir demander à Alexa des informations sur Chuck Norris. Mais on progresse rapidement : j’ai récemment appris qu’un magazine technologique en ligne très populaire utilisait depuis des mois l’IA pour générer des articles – et je n’en avais pas la moindre idée, grâce à ChatGPT et à d’autres grands modèles linguistiques (LLM).  

Les grands modèles linguistiques (LLM) promettent de révolutionner nos interactions tant sur le plan personnel que professionnel. On constate un intérêt considérable et des investissements massifs dans leur développement – et ce n’est qu’un début. Dans le monde des affaires d’aujourd’hui, l’IA est considérée comme la clé du progrès technologique, de l’avantage concurrentiel et, par conséquent, de la rentabilité.

C’est pourquoi des géants de la technologie comme Microsoft, Meta et Google ont chacun évoqué l’IA près de 50 fois lors de leurs récentes conférences sur les résultats financiers. Vous vous demandez donc peut-être : « Et si l’IA pouvait aider mon entreprise… »

  • Prendre de meilleures décisions ?
  • Fonctionner plus efficacement ?
  • Réduire les coûts ?
  • Améliorer les relations clients ?

La bonne nouvelle, c’est qu’il est tout à fait capable de faire tout ce qui précède.

La mauvaise nouvelle ? L’IA n’est pas gratuite. C’est même tout le contraire.

Le coût de l’IA

L’IA, comme toute technologie à ses débuts, a besoin d’apprendre. Alors, comment s’y prendre pour enseigner à ChatGPT et aux autres modèles de langage à grande échelle (LLM) comment fonctionner ? Pour faire simple : l’argent. Du genre de Tony Stark.

Selon certaines informations, ChatGPT aurait utilisé plus de 10 000 GPU (processeurs graphiques) pour son apprentissage. (On sait désormais où sont passées toutes les cartes graphiques ces deux dernières années.) Et le GPU le plus puissant de la planète coûte 30 000 dollars. Ce qui signifie que ChatGPT a eu une enfance terriblement coûteuse. Mais ce n’est pas tout. On estime que le fonctionnement de ChatGPT coûte plus de 700 000 dollars par jour. Pourquoi ? Eh bien…

L’IA nécessite une infrastructure cloud

Si le développement de l’IA était aussi simple que d’exploiter la puissance de traitement graphique de Nvidia ou d’AMD, on assisterait à une prolifération encore plus rapide qu’aujourd’hui. Mais pour mettre en œuvre l’IA, il faut du matériel et des infrastructures supplémentaires. Cela signifie des serveurs – de très nombreux serveurs. Et ce n’est pas un hasard si les entreprises d’aujourd’hui ont besoin de la même chose pour répondre à leurs besoins en matière de protection des données. Vers quoi se tournent-elles pour y parvenir ? Le cloud.

C’est exact : cette même infrastructure qui défend, protège et sécurise vos données est désormais utilisée pour mettre l’IA à la portée du grand public. Elle est au cœur des modèles de langage à grande échelle (LLM), de l’apprentissage automatique et de l’automatisation, pour n’en citer que quelques-uns. Ces cas d’utilisation vont connaître une croissance exponentielle, car l’IA tire pleinement parti de la puissance de calcul brute et de l’évolutivité. Et comme plus les choses changent, plus elles restent les mêmes, nous parlons ici de réduire le coût de l’IA afin de garantir la rentabilité de votre entreprise.

Un retour sur investissement supplémentaire grâce à votre plateforme de protection des données

L’évolution naturelle de l’innovation et de l’économie technique passe par l’expérimentation afin de trouver un moyen d’optimiser un cas d’utilisation au niveau matériel (processeurs en silicium), puis de le transposer dans le logiciel (ChatGPT) pour que tout le monde puisse en bénéficier. En suivant cette logique, vous êtes probablement déjà dans le cloud. Ou plutôt, dans plusieurs clouds. Pour tirer parti de ce paradigme, vous devez mettre en œuvre des solutions rentables qui garantissent l’intégrité de votre ensemble de données.

Une solution consiste à recourir à la protection des données en tant que service (DPaaS) afin de réduire vos dépenses opérationnelles liées à l’infrastructure cloud et de pouvoir ainsi faire face à l’augmentation des coûts liés à l’IA. Vous optimisez déjà votre activité de multiples façons ; cette approche s’inscrit tout naturellement dans cette démarche. Il s’agit d’un cercle vertueux : vous développez votre activité en exploitant les ressources existantes pour réduire les coûts, qui sont ensuite réinvestis dans l’entreprise.

Réduire le coût total de possession (TCO) actuel n’est qu’un début

En matière de DPaaS, les entreprises accordent à juste titre la priorité à la sécurité, le coût total de possession (TCO) venant juste après. Le TCO étant de nature quantitative, il peut s’avérer difficile de savoir comment évaluer les affirmations des fournisseurs. En fin de compte, voici les enjeux actuels :

  • Déduplication et hiérarchisation des données : optimisez l’efficacité du stockage et maîtrisez les coûts liés au cloud.
  • Stockage natif du cloud : les coûts de stockage devraient toujours diminuer lorsque vous faites appel à un fournisseur de DPaaS en complément de votre fournisseur de cloud.
  • Surveillance proactive des ransomwares et alertes : cela inclut également le chiffrement de bout en bout et l’immuabilité des données.
  • Protection des données multi-cloud : les entreprises doivent utiliser la technologie cloud la mieux adaptée à leurs besoins métier. Et les fournisseurs doivent proposer des solutions DPaaS compatibles avec toutes ces technologies.
  •  Large éventail de charges de travail : les entreprises utilisent une combinaison de ressources SaaS, IaaS et sur site ; votre solution DPaaS doit prendre en charge l’ensemble de ces environnements.
  • Fonctionnalités de reporting robustes : elles incluent des analyses de conformité permettant de rester à jour et de répondre de manière proactive aux futures demandes à la demande.

Si vous pouvez cocher toutes les cases ci-dessus, vous êtes sur la bonne voie pour réduire le coût de votre investissement en matière de protection des données. Il est désormais temps de réfléchir à la suite et à la manière de réinvestir ces économies.

L’avenir de la protection des données

La protection des données optimisée par l’IA sera source d’innovation permanente, grâce à l’apprentissage automatique et à d’autres avancées motivées par les besoins des entreprises modernes. Et comme nous nous situons à la croisée des chemins entre la protection des données dans le cloud et celle sur site, nous devons adopter une perspective unique pour imaginer à quoi cela pourrait ressembler. Et si vous pouviez :

  • Automatiser les tâches pour gagner en efficacité ?
  • Analyser en continu les données et identifier instantanément la cause première des problèmes ?
  • Gagner en efficacité avec moins de ressources ?
  • Exploiter vos données pour prendre de meilleures décisions ?
  • Recevoir des alertes de sécurité très précises ?
  • Utiliser des informations basées sur les données pour comprendre automatiquement les besoins des clients ou des collaborateurs, et obtenir le bon résultat, au bon moment ?

Bientôt, ce seront là les conditions minimales requises. Que vous en soyez conscient ou non, la protection de vos données est un passage obligé pour pouvoir exploiter l’IA à moindre coût.

Ce sont VOS données. Qu’allez-vous en faire ?

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Chez Commvault, nous sommes convaincus que l’investissement dans notre personnel commence par la prochaine génération de dirigeants.

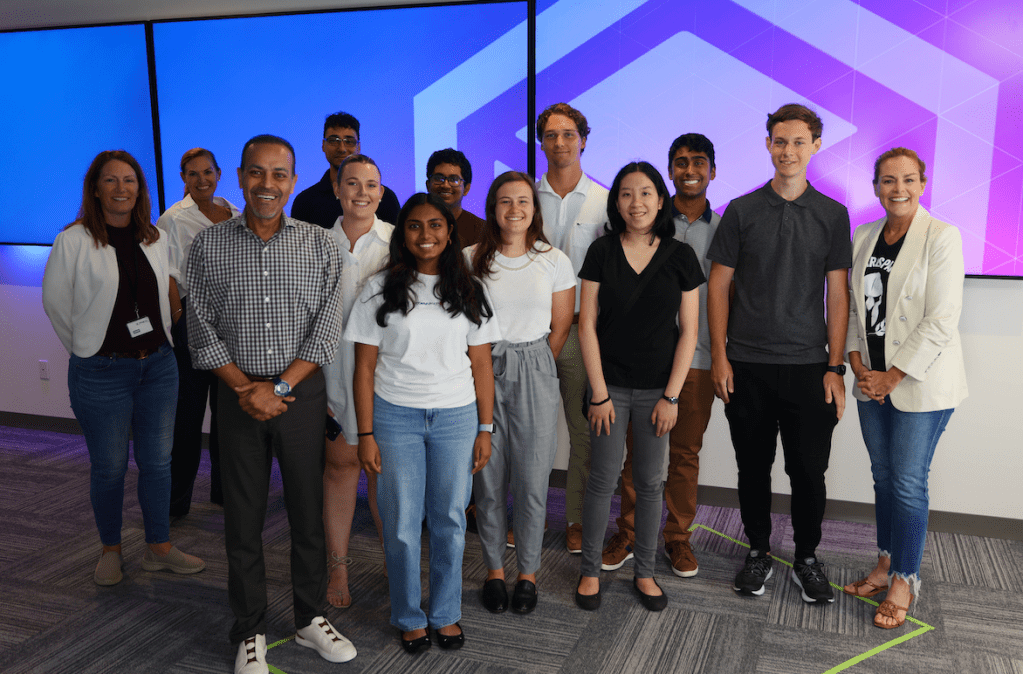
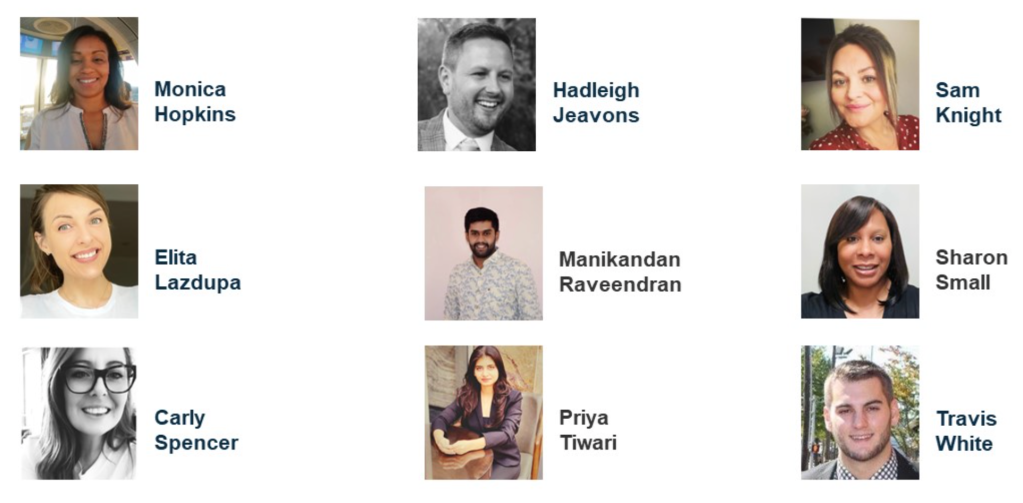
Notre programme de stages d’été aux États-Unis vient de s’achever, et je suis extrêmement fière du travail accompli par notre promotion de stagiaires ces derniers mois ! Notre programme de stages offre aux étudiants des expériences professionnelles enrichissantes, tout en donnant à ces futurs professionnels les moyens de s’épanouir et d’apprendre à nos côtés chez Commvault. De plus, notre environnement de travail hybride nous permet d’étendre notre modèle de télétravail à la formation de la prochaine génération de talents.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Nous accordons la priorité à la collaboration avec les dirigeants, au mentorat et aux opportunités de réseautage. Offrir une formation et une expérience concrète permettant à nos stagiaires d’élargir leur réseau professionnel et de développer leurs compétences techniques est au cœur même de ce programme. Ce sont ces jeunes talents qui contribueront à façonner l’avenir de nous tous !

Le programme de stages s’achève par un concours de projets, qui offre à nos stagiaires une formidable occasion de présenter, devant un jury composé de nos responsables issus de différents services, une idée de produit, une amélioration de processus ou les résultats d’une enquête en lien avec leur domaine d’études. Et croyez-moi, l’innovation dont font preuve ces projets chaque année est exceptionnelle ! Cette année, les projets allaient de la création d’applications à la mise au point d’outils de dimensionnement, et bien plus encore !

Chaque année, je constate à quel point il est important de pouvoir compter sur des mentors qui nous apportent un éclairage sur les innovations et les nouvelles perspectives dans le monde du travail. Notre culture d’apprentissage continu nous permet d’accueillir et de valoriser les idées de chacun au sein de notre communauté mondiale Vaulter !

Nous continuons à inspirer sans relâche notre prochaine génération de dirigeants et à leur offrir une expérience exceptionnelle pendant leur séjour parmi nous. Je tiens à adresser un immense merci à notre promotion 2023 de stagiaires d’été américains pour toutes leurs formidables contributions à Commvault. Félicitations à tous !

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

La cinquième édition annuelle de l’AWS Storage Day s’est récemment tenue. Il s’agit d’un événement virtuel diffusé en direct sur Twitch, au cours duquel Amazon Web Services (AWS) présente les dernières actualités et innovations concernant son portefeuille de solutions de stockage. Cet événement célèbre l’innovation au service des clients, une valeur qui nous tient particulièrement à cœur chez Commvault. C’est pourquoi nous sommes honorés d’avoir été invités par AWS à participer aux festivités de cette année.

En écoutant les interventions, nous n’avons pas été surpris (compte tenu de notre position de leader dans le domaine de la protection des données – 12 fois d’affilée, en fait) que les données soient au cœur de chaque discussion. Les nouvelles fonctionnalités et capacités annoncées lors du Storage Day offrent aux clients et aux développeurs d’applications de nouvelles possibilités pour innover sans limites en tirant parti de l’élasticité et de l’évolutivité du stockage AWS, tout en conservant cette rentabilité si importante. Il est clair que ces nouvelles améliorations, ainsi que les plus de 17 années d’innovation qui les ont précédées – sur Amazon S3, Amazon EBS et bien d’autres services –, alimenteront la prochaine génération d’applications d’IA générative actuellement en cours de développement.

Parmi les annonces que nous avons trouvées particulièrement passionnantes, citons notamment :

Et puis il y a celle qui nous tient particulièrement à cœur : les clients peuvent désormais récupérer leurs données jusqu’à 85 % plus rapidement depuis Amazon S3 Glacier, ce qui leur permet de tirer encore davantage parti de leurs ressources archivées. Nous ne sommes peut-être pas tout à fait objectifs, car notre collègue Michael Fasulo a justement présenté ce sujet aux côtés de Nitish Pandey, chef de produit au sein de l’équipe Amazon S3, lors d’une session du Storage Day (que vous pouvez revoir ici).

Nous étions ravis de présenter le dernier exemple en date de l’excellente collaboration et de l’innovation que Commvault et AWS apportent à nos clients communs : leur permettre de récupérer leurs données bien plus rapidement, sans coût supplémentaire, à partir de la classe de stockage Amazon S3 Glacier Flexible Retrieval, qui se caractérise par un coût ultra-bas, une durée de conservation à long terme, une sécurité et une durabilité optimales. En résumé, il s’agit avant tout d’aider nos clients à protéger leurs données et à pouvoir les récupérer lorsque leur entreprise en a le plus besoin. Et le fait d’avoir des partenaires comme AWS, qui partagent cette vision et cette obsession du client, nous permet de réaliser ensemble des choses remarquables. Vous pouvez en savoir plus sur cette solution commune et sur les raisons de notre enthousiasme sur le blog AWS Storage : Réduisez les délais de Recovery et optimisez vos coûts de stockage grâce à des restaurations plus rapides à partir des classes de stockage Amazon S3 Glacier et de Commvault.

Cela dit, le « Storage Day » ne s’est pas limité à de nouvelles annonces. Il a également été l’occasion de présenter d’excellentes introductions à Amazon S3, qui nous ont tous confortés dans l’idée que la sécurité reste la priorité absolue pour AWS et les données de ses clients, tout en maintenant une attention constante portée à la pérennité des données dans toutes les activités liées au stockage client. Ces thèmes trouvent également un écho chez nous, car nous nous attachons tout particulièrement à sécuriser, protéger et restaurer les données de nos clients sur l’ensemble de la plateforme AWS et de leur infrastructure de données. Et si vous souhaitez en savoir plus sur la manière dont nous collaborons pour renforcer la sécurité de nos clients et améliorer leur résilience, vous tombez à pic.  

Nous vous en avons donné un avant-goût lors de notre session en direct, mais vous pouvez désormais vous inscrire à notre événement « Technology Touchdowns » qui aura lieu le 6 septembre. À cette occasion, nous vous présenterons en détail notre stratégie et vous montrerons à quoi ressemble une protection des données décisive grâce à Commvault et AWS. Nous aurons même le plaisir d’accueillir Peyton Manning — double vainqueur du Super Bowl, cinq fois MVP de la NFL et membre du Pro Football Hall of Fame — pour une discussion franche sur le travail d’équipe, le leadership et les enseignements tirés de sa brillante carrière. Nous avons hâte de poursuivre sur la lancée de cet événement « Storage Day » et d’explorer plus en détail ce qui rend notre partenariat avec AWS si passionnant pour nos clients. 

Liens rapides :

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Conformément à notre engagement non seulement d’aider nos clients à atteindre leurs objectifs, mais aussi de contribuer à la création d’un monde plus durable, j’ai le plaisir de vous annoncer le lancement de notre calculateur de réduction des émissions de carbone. Désormais disponible sur le tableau de bord de notre Command Center, cet outil offre un aperçu des réductions d’empreinte carbone que nos clients peuvent potentiellement réaliser grâce aux technologies de déduplication et de compression de Commvault.

Les centres de données sont de grands consommateurs d’énergie et, à ce titre, ils peuvent contribuer de manière significative aux émissions mondiales de dioxyde de carbone. Par conséquent, la mise en œuvre de mesures d’efficacité énergétique, telles que la modernisation vers du matériel plus performant, l’amélioration des systèmes de refroidissement et l’optimisation de l’utilisation des serveurs, ainsi que le recours à des technologies comme la déduplication et la compression, qui contribuent notamment à réduire les besoins globaux en stockage des centres de données, peut réduire considérablement l’empreinte carbone d’un centre de données.

À mesure que les consommateurs prennent de plus en plus conscience de l’impact environnemental de leurs choix d’achat, la réduction de l’empreinte carbone peut constituer un argument de vente important pour les entreprises qui accordent la priorité au développement durable. L’adoption de pratiques et de technologies durables, ainsi que la réduction de l’empreinte carbone, peuvent non seulement contribuer à une planète plus saine, mais aussi permettre de réaliser des économies et d’améliorer la réputation de la marque. 

Un outil de calcul des économies d’empreinte carbone dans le contexte d’un centre de données peut aider les organisations à évaluer leur impact environnemental et à prendre des décisions éclairées concernant la mise en œuvre de pratiques et de technologies durables susceptibles de contribuer à réduire leur empreinte carbone globale. Pour calculer les économies d’empreinte carbone dans un centre de données, nos clients prennent généralement en compte des facteurs tels que l’emplacement du centre de données, sa taille, sa consommation d’énergie et sa source d’électricité. Tous ces facteurs s’appuient sur des indicateurs mesurés et reconnus par le secteur.

Notre calculateur de réduction des émissions de carbone évalue l’espace de stockage sur disque et la consommation d’énergie nécessaires avant et après la déduplication et la compression, tels qu’ils sont fournis par Commvault, et présente ces informations sous forme de valeurs équivalentes plus parlantes, telles que le nombre de barils de pétrole consommés, le nombre de smartphones rechargés, le nombre de voitures particulières qu’il aurait pu alimenter, etc.

Chez Commvault, notre engagement en matière d’environnement, de responsabilité sociale et de gouvernance (ESG) consiste notamment à aider nos clients et nos partenaires à gérer leurs données de manière plus durable. 

Grâce à notre calculateur de réduction des émissions de carbone, nous aidons non seulement nos clients à gérer et à protéger leurs données, mais nous les aidons également à agir en faveur de l’environnement en adoptant des pratiques commerciales plus respectueuses de l’environnement.  

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Chez Commvault, nous révolutionnons la manière dont les entreprises gèrent les risques, protègent leurs données précieuses et améliorent leurs résultats commerciaux. Le 6 juin, nous avons dévoilé nos innovations révolutionnaires qui permettent aux entreprises de toutes tailles d’adopter une approche proactive grâce à une protection multicouche.

Mais notre engagement en faveur de la sécurité des données ne s’arrête pas là. Nous sommes ravis d’annoncer le lancement de la version 2023E de la plateforme Commvault, notre dernière version qui apporte de nouvelles améliorations pour la gestion et la protection de l’ensemble de votre parc de données.

Gestion globale des données dans le cadre des déploiements Metallic et Commvault

Commvault PR 2023E présente «https://www.commvault.com/platform/products/cloud-command», notre nouvelle plateforme SaaS qui offre des analyses en temps réel, des tableaux de bord unifiés et une vue d’ensemble consolidée de vos données, quel que soit le mode de déploiement. Le tout accessible depuis un seul et même endroit !

 En renforçant les capacités de Commvault Command Center, notre nouvelle solution rationalise les processus et élimine les vérifications manuelles ainsi que les multiples contrôles des tableaux de bord. Suivez et analysez facilement les tendances des données, préparez-vous aux risques futurs et identifiez rapidement les vulnérabilités sur l’ensemble des options de déploiement grâce à des indicateurs de sécurité complets. Bénéficiez d’une visibilité accrue et d’informations exploitables pour rationaliser la gestion de vos données.

Réduisez les incertitudes. Automatisez la détection des menaces latentes et la Recovery des fichiers sains.

La version Commvault PR 2023E marque la mise sur le marché (GA) de notre nouveau produit Threat Scan, qui garantit aux administrateurs informatiques que leurs données de sauvegarde sont saines, sécurisées et récupérables.

Nous avons tous entendu parler des menaces liées aux ransomwares, et nous savons à quel point elles peuvent être dévastatrices pour les entreprises. Tout commence par un accès initial, généralement via une tentative d’hameçonnage, le vol d’identifiants ou une faille de sécurité. La menace se propage ensuite latéralement, avant de provoquer des conséquences désastreuses : destruction, chiffrement et exfiltration des données.

En moyenne, la durée de présence d’une menace dans un environnement est comprise entre 20 et 52 jours¹, selon le niveau de sophistication des défenses de l’organisation. Mais voici le problème : des sauvegardes sont effectuées en permanence, et les menaces peuvent s’y cacher avant même d’être détectées. Cela signifie que les sauvegardes infectées compromettent la récupération des données. Non seulement il faut plus de temps pour récupérer des données saines, mais il existe également un risque de réinfection.

C’est là qu’intervient Commvault Threat Scan : les administrateurs informatiques peuvent prendre le contrôle et protéger leurs données de sauvegarde en identifiant de manière proactive les menaces de logiciels malveillants afin d’éviter toute réinfection lors de la Recovery. Threat Scan analyse automatiquement les données de sauvegarde pour détecter les fichiers chiffrés ou corrompus, ce qui permet aux utilisateurs de restaurer rapidement des versions fiables de leurs données. Les menaces suspectées peuvent être isolées et mises en quarantaine, ce qui permet aux équipes d’expertise informatique de procéder à une analyse plus approfondie dans un environnement sécurisé.

Unifier la protection des données et la sécurité

S’appuyant sur le connecteur SIEM existant de Commvault, la version PR2023E introduit la prise en charge d’une intégration bidirectionnelle avec Microsoft Sentinel et Palo Alto XSOAR afin d’améliorer la collaboration et de réduire les délais de réponse aux incidents grâce à une orchestration automatisée et à des analyses combinées.

Les équipes SecOps sont confrontées au défi permanent de gérer un volume élevé d’événements de sécurité, ce qui les oblige à recourir à l’automatisation pour répondre efficacement aux cybermenaces et les minimiser. Bien que des outils spécifiques soient utilisés pour collecter les événements de sécurité, les journaux et les alertes, il existe une lacune importante, car ces outils ne parviennent pas à recueillir des informations essentielles provenant des plateformes de protection des données. Ce manque de visibilité crée un angle mort dans la défense globale des équipes SecOps.

Notre dernière intégration allie la puissance et la visibilité des plateformes de protection des données et de sécurité, renforçant ainsi la collaboration interne et le niveau global de sécurité. Nos runbooks permettent d’automatiser facilement des actions dès leur mise en place, via une connexion sécurisée. Finis les silos ! Les équipes SecOps et ITOps peuvent désormais unir leurs forces pour gérer les incidents de sécurité et automatiser des actions telles que la révocation d’accès, la désactivation de l’expiration des données ou d’autres politiques relatives aux données.

Renforcez la protection de vos données grâce aux nouvelles intégrations pour Dell Powerprotect Data Domain

Les clients utilisant PowerProtect Data Domain peuvent désormais gérer facilement leurs données grâce aux mêmes processus natifs de compression, de déduplication et de réplication. Cette mise à jour très attendue renforce l’intégration entre Commvault et PowerProtect Data Domain, ce que nos clients réclamaient avec impatience.

Grâce à ces nouvelles fonctionnalités, les clients peuvent désormais tirer parti du Data Domain Boost Client pour bénéficier d’une intégration native avec PowerProtect Data Domain. Que vous utilisiez déjà notre prise en charge native via SDK avec la compression et la déduplication Commvault, ou que vous commenciez tout juste à protéger vos données et à utiliser PowerProtect Data Domain comme cible, vous disposez d’une grande flexibilité de choix. Accédez à des fonctionnalités améliorées via les tableaux de bord PowerProtect et profitez de fonctionnalités telles que la réplication native.

Commvault utilise des API sécurisées pour communiquer avec PowerProtect Data Domain, et notre intégration au niveau du plan de données garantit un accès fluide à toutes les charges de travail.

Ce ne sont là que quelques-unes des fonctionnalités exceptionnelles proposées dans la version 2023E de la plateforme. Pour en savoir plus sur les dernières nouveautés, consultez notre page What’s New dédiée aux versions de la plateforme. N’hésitez pas à contacter notre équipe de gestion des produits et les membres de nos communautés pour découvrir toutes les dernières actualités et informations relatives aux mises à jour. 

Références

1. Guide Sophos sur les adversaires actifs 2022

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

La protection contre les ransomwares et la Recovery des données constituent un défi permanent. Les entreprises investissent dans l’amélioration de leur cybersécurité, tandis que les cybercriminels mettent au point de nouvelles techniques et tactiques pour détecter et exploiter les vulnérabilités des réseaux et des systèmes. Il s’agit d’un jeu de chat et de souris incessant auquel chaque entreprise est confrontée. À mesure que ces cybermenaces continuent d’évoluer, les entreprises ont besoin d’outils adaptés pour protéger leurs données et garantir leur Recovery fiable en cas d’attaque ou de panne du système. Vous avez besoin d’une solution moderne de protection des données intégrant des fonctionnalités de sécurité, de défense et de Recovery rapide pour vous protéger contre les menaces les plus sophistiquées.

La protection des données redéfinie

Dans le paysage numérique actuel, les cybermenaces ne cessent de gagner en sophistication, et les entreprises doivent adopter une approche proactive en matière de protection des données. Or, ces solutions n’interviennent souvent qu’après coup, une fois que les cybercriminels ont compromis les données et que le mal est fait. Pour y remédier, les entreprises doivent aller au-delà des outils de sécurité traditionnels et prendre des mesures pour garantir la résilience des données. Commvault offre un éventail complet de fonctionnalités de détection, de sécurité et de Recovery permettant de sécuriser, de défendre et de restaurer activement les données à grande échelle, tant dans les environnements de production que de sauvegarde.

Les trois piliers de la protection des données

La solution de protection des données « de A à Z » de Commvault offre une protection à plusieurs niveaux pour les charges de travail dans le cloud, sur site et en mode SaaS. Nous y parvenons grâce à nos trois piliers de la protection des données : sécuriser, défendre et restaurer. Sécuriser les données grâce à une architecture renforcée, de type « zero trust » et immuable, dotée de protocoles de sécurité intégrés pour empêcher tout accès non autorisé et garantir la conformité face à l’évolution des cybermenaces. Nous défendons les données grâce à un système d’alerte précoce et à une surveillance approfondie de nouvelle génération, permettant de détecter et de neutraliser les menaces « zero-day » et les menaces internes avant qu’elles ne causent des dommages. Nous assurons la récupération des données grâce à une capacité de récupération proactive et fiable couvrant l’éventail de charges de travail le plus large du secteur ; cette solution a fait ses preuves pour réduire les temps d’arrêt, prévenir la perte de données et accélérer les temps de réponse, garantissant ainsi une continuité d’activité inégalée.

La protection des données de A à Z

La mise en place d’un environnement sécurisé est essentielle pour toute organisation, et il est plus crucial que jamais de disposer d’un plan bien défini pour protéger les données. Commvault propose un large éventail de fonctionnalités de protection des données qui les préservent contre les menaces internes et externes. Ces fonctionnalités offrent divers avantages aux organisations en termes de sécurité, d’intégrité des données et de fiabilité. Des mesures de sécurité renforcées garantissent la protection des informations confidentielles contre tout accès non autorisé ou toute attaque malveillante. L’intégrité renforcée des données assure que les dossiers clients restent précis et à jour. De plus, une fiabilité accrue aide les organisations à se conformer aux réglementations du secteur. Des protocoles renforcés et sécurisés dès leur conception incluent des copies de sauvegarde « air-gapped », grâce à la combinaison de la sécurité du cloud avec un accès restreint aux comptes et l’isolation des données. Assurez-vous que vos données de sauvegarde sont immuables grâce à des contrôles de sécurité empêchant toute altération, suppression, modification ou transformation des données. En cas de cyberattaque, si votre réseau d’entreprise venait à être infecté, les copies de sauvegarde isolées physiquement resteraient isolées, intactes et disponibles pour une restauration.

Une Recovery rapide et sans faille est essentielle à la continuité des activités. Toutes vos solutions de protection des données doivent s’inscrire dans un modèle de sécurité multicouche et suivre les principes de l’architecture « Zero Trust » afin de réduire votre surface d’attaque et d’éliminer toute faille de sécurité au sein de votre infrastructure.

En recourant à ces technologies et en prenant des mesures pour créer un environnement sécurisé, les organisations peuvent garder une longueur d’avance dans la lutte contre les menaces émergentes et s’assurer que leurs systèmes sont toujours protégés contre les cybermenaces.

De l’« air gap » aux principes du « Zero Trust », Commvault vous accompagne de A à Z grâce à ses fonctionnalités clés : sécurisation, protection et restauration des données. Avec Commvault, vous êtes prêt à vous protéger contre les ransomwares et à restaurer vos données en cas d’attaque. Consultez notre présentation des solutions de A à Z et notre infographie de A à Z.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

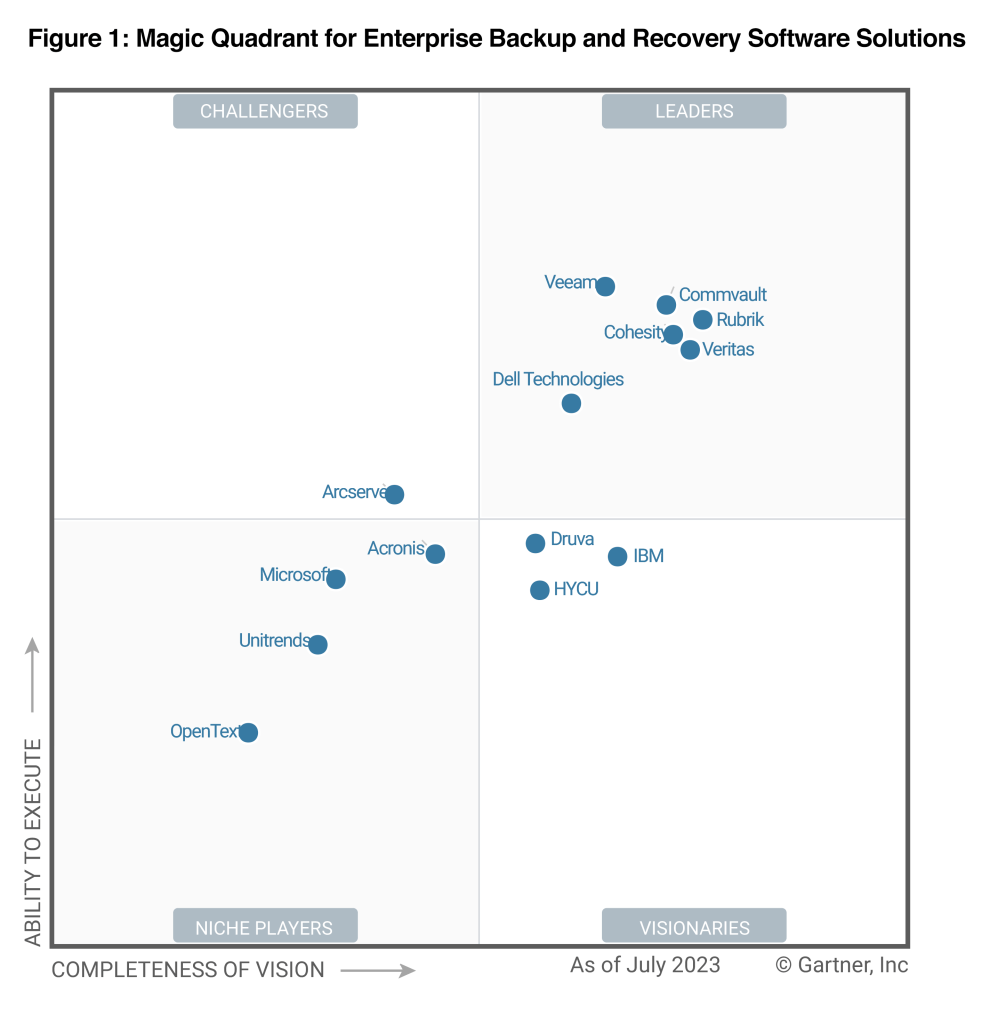
Nous sommes honorés d’être reconnus comme « Leader » dans le Gartner® Magic Quadrant™ 2023 consacré aux solutions logicielles de Backup and Recovery d’entreprise, et ce pour la 12e année consécutive. Et, en tant que responsables du marketing et des produits chez Commvault, nous devons avouer que cela ne nous lasse jamais.

À nos yeux, une telle distinction confirme une fois de plus que Commvault continue d’innover et d’offrir la protection résiliente des données ainsi que le soutien dont dépendent aujourd’hui les DSI, les RSSI et leurs équipes.

Dans son dernier rapport, Gartner a désigné Commvault comme « leader » pour notre « capacité d’exécution » et l’« exhaustivité de notre vision », nos offres logicielles et SaaS ayant fait l’objet d’une évaluation. Consultez le rapport pour en savoir plus sur les points forts et les points à surveiller identifiés pour chaque fournisseur reconnu sur le marché.

Mais qu’en est-il de l’avenir ? Lors de récentes discussions avec nos clients et partenaires, un point est revenu sans cesse : la complexité et le coût de la protection des données dans un environnement hybride constituent un fardeau insurmontable pour les équipes de sécurité et informatiques partout dans le monde.

Pourquoi ? Cela tient en grande partie aux menaces modernes issues de cette nouvelle vague de menaces omniprésentes, qui se multiplient rapidement et sont de plus en plus autonomes, auxquelles nous sommes confrontés chaque jour. Si les attaques sont nouvelles, l’approche adoptée par la plupart pour les contrer ne l’est pas. Il faut une approche plus moderne, qui englobe à la fois la protection et la cyber-résilience, et qui allie la puissance de l’IA à la flexibilité et à la simplicité du SaaS. Par exemple, nos dernières fonctionnalités pour Metallic Threatwise offrent à nos clients des tactiques de cyber-déception en complément de la protection traditionnelle, ce qui permet de détecter les menaces inconnues, de contenir et de limiter les fenêtres d’exposition, et de signaler l’activité des ransomwares avant qu’elle ne s’installe.

Non seulement c’est le seul moyen de garantir aux entreprises hybrides d’aujourd’hui une protection uniforme de l’ensemble de leurs données et charges de travail, quel que soit leur emplacement, mais cela réduit également considérablement les coûts et la complexité de l’infrastructure. Disposer d’une plateforme unique de protection des données, combinant logiciels et SaaS, vous permet de gérer l’ensemble de votre environnement de manière cohérente. De plus, l’automatisation et l’apprentissage automatique que nous avons intégrés à nos offres facilitent la restauration des données par les clients en cas de problème.

Il s’agit d’une nouvelle vision de ce que devrait et doit devenir la protection des données, à mesure que le paysage des menaces modernes ne cesse d’évoluer. Une vision soutenue par un investissement majeur dans l’innovation, que nous dévoilerons au travers de nouvelles fonctionnalités passionnantes dans les mois à venir. Restez à l’écoute.


Gartner, « Magic Quadrant des solutions logicielles de Backup and Recovery pour entreprises », Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 août 2023. Ce rapport « Magic Quadrant » a précédemment été publié sous les titres suivants : « Magic Quadrant des solutions de Backup and Recovery pour centres de données » (2016-2017 ; 2019-2020) ; « Magic Quadrant des logiciels de sauvegarde d’entreprise et des Appliances intégrées » (2014-2015) ; « Magic Quadrant des logiciels de sauvegarde/Recovery d’entreprise » (2012-2013) ; et « Magic Quadrant de la sauvegarde/Recovery sur disque d’entreprise » (2011).

GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l’international. Et Magic Quadrant est une marque déposée de Gartner, Inc. et/ou de ses filiales et est utilisée ici avec autorisation. Tous droits réservés.

Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche et ne conseille pas aux utilisateurs de technologies de choisir uniquement les fournisseurs ayant obtenu les meilleures notes ou toute autre distinction. Les publications de recherche de Gartner reflètent les opinions de son équipe de recherche et ne doivent pas être interprétées comme des déclarations de fait. Gartner décline toute garantie, expresse ou implicite, concernant cette étude, y compris toute garantie de qualité marchande ou d’adéquation à un usage particulier.

Ce graphique a été publié par Gartner, Inc. dans le cadre d’un rapport de recherche plus complet et doit être interprété dans le contexte de l’ensemble du document. Le rapport Gartner est disponible sur simple demande auprès de Commvault.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Chez Commvault, nos valeurs – nous nous connectons, nous inspirons, nous prenons soin, nous livrons – sont à la base de tout ce que nous faisons.

Cette semaine, nous avons organisé notre réunion interne trimestrielle « Global Town Hall » et remis les « Living Our Values Awards » décernés par notre PDG. Ce programme de récompenses trimestriel nous permet de reconnaître et de mettre à l’honneur, à l’échelle mondiale, nos collaborateurs « Vaulters » pour leur travail exceptionnel et leur engagement quotidien à incarner nos valeurs.

Je suis très fier d’annoncer les lauréats du prix « Living Our Values » décerné par le PDG pour le premier trimestre de l’exercice 2024 :

Craig Glover

Lindsey Keenan

Équipe des talents

Équipe d’intervention en situation critique

Équipe chargée des campagnes marketing concurrentielles

Tous ces lauréats constituent un exemple inspirant et incarnent ce que signifie véritablement être un « Vaulter » !

Pour en savoir plus sur le travail chez Commvault, consultez notre site de carrières.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Si vous pensez qu’une attaque par ransomware est la pire chose qui puisse arriver à votre entreprise, je suis désolé de vous l’annoncer, mais ce n’est que le début.

Ne vous méprenez pas : une cyberattaque est une catastrophe. Mais après une telle attaque, vous êtes en quelque sorte une gazelle blessée autour de laquelle les prédateurs commencent à tourner. Même si vous n’êtes peut-être pas responsable de l’attaque elle-même, si vous gérez mal la reprise des activités, les exigences réglementaires et la communication, vous risquez de vous voir infliger des amendes et de faire l’objet de poursuites judiciaires. Et comme si cela ne suffisait pas : les attaquants, les concurrents, voire les acquéreurs potentiels et les activistes pourraient saisir cette occasion pour passer à l’attaque.

C’est pourquoi, en tant que directrice juridique et responsable de la conformité, ainsi que membre indépendante du conseil d’administration, je pense qu’il est indispensable de disposer d’un plan de protection des données éprouvé et bien rodé bien avant que vos données ne soient compromises. Pour vous aider dans cette démarche, voici les quatre étapes que je suivrais pour évaluer une attaque et y faire face :

#1 Sécurisez votre périmètre. Au premier signe d’une attaque, vous devez claquer la porte et endiguer la fuite. CrowdStrike a récemment estimé que la fenêtre d’attaque était de 84 minutes. C’est le temps dont vous disposez avant que les données ne soient corrompues, exfiltrées ou détruites. Vous n’avez pas le temps de tergiverser : dès l’instant où vous devez fermer tous les points d’entrée et d’accès à votre entreprise, une attaque par ransomware ne doit pas être l’occasion de réunir pour la première fois l’équipe interfonctionnelle composée des services informatiques, de la sécurité, du service juridique et autres. Vous devez fonctionner comme une machine bien huilée et agir rapidement. Entraînez-vous comme s’il s’agissait d’un exercice. Sachez de quels actifs vous disposez, à quoi ils donnent accès – et soyez prêt à tout mettre hors service.  

#2 Évaluer les dégâts. Une fois le périmètre sécurisé, vous devez évaluer les dégâts. Quelles données ont été exposées ou dérobées ? Quels dommages ont été causés ? Quelle est votre obligation contractuelle en matière de maintenance et de protection des données des clients ou des usagers ? Quel est l’impact de cette situation sur vous au regard des réglementations sectorielles, régionales, nationales et internationales ? De nouvelles obligations de divulgation se profilent à l’horizon et, comme l’a récemment souligné PwC dans son enquête « Global Digital Trust Insights 2023 », « seuls 9 % des personnes interrogées se disent très confiantes dans leur capacité à respecter efficacement toutes les obligations de divulgation ». Plus tôt votre équipe s’engagera dans le processus de planification, d’évaluation et de remédiation, mieux ce sera.

#3 Avez-vous été victime d’une attaque ou avez-vous fait preuve de négligence ? Avez-vous laissé le périmètre non sécurisé ? Vos contrôles d’accès ou de sécurité étaient-ils insuffisants ? Disposez-vous d’un plan de protection des données ? À quand remonte votre dernier exercice de simulation ou vos derniers tests système ? Les contrôles appropriés étaient-ils en place pour prévenir (ou détecter rapidement) l’attaque ? Avez-vous mis en place une formation de sensibilisation à la cybersécurité pour vos employés afin qu’ils apprennent à identifier les tentatives d’hameçonnage ? Les clients s’attendent à ce que vous protégiez leurs données lorsqu’ils vous les confient. Disposer d’un plan ou d’une solution de protection des données fait partie des coûts inhérents à l’activité. Sans cela, vous n’êtes pas une victime.

N° 4 : Communiquez. Communiquez. Communiquez. Faites preuve de transparence envers vos principales parties prenantes. Le moment choisi pour divulguer l’information peut être un équilibre délicat, car vous êtes encore en train d’évaluer l’impact, d’identifier la cause première et de mettre en place des mesures correctives. Il va de soi que votre PDG et les membres de la direction doivent être informés dès que possible, et que vous devrez alerter votre conseil d’administration. Mais les personnes avec lesquelles vous devez avant tout communiquer sont celles qui sont touchées par la violation, telles que vos clients, vos partenaires ou vos employés. Vous devez les informer dès que possible.

En résumé : les pirates se profilent à l’horizon, ils gagnent chaque jour en sophistication et le temps ne joue pas en votre faveur. Ces mesures vous aideront à détecter plus rapidement une attaque et à vous en remettre plus vite, tout en vous donnant l’assurance d’avoir pris des dispositions responsables et éclairées pour protéger vos données.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

L’IA : une force de transformation dans divers secteurs

L’intelligence artificielle est aujourd’hui à l’origine d’une profonde transformation à l’échelle mondiale, bouleversant divers aspects de notre vie quotidienne et des secteurs d’activité. De notre façon de communiquer aux services que nous utilisons, l’intelligence artificielle est devenue une force omniprésente.

  • Dans le domaine de la santé, l’IA facilite le diagnostic et le traitement, améliorant ainsi la prise en charge des patients et accélérant la recherche médicale.
  • Les assistants virtuels basés sur l’IA sont devenus nos compagnons fiables : ils simplifient nos tâches et rendent nos maisons plus intelligentes. Elle façonne l’avenir des transports grâce aux véhicules autonomes, favorisant ainsi l’efficacité et la sécurité routière.
  • Dans le domaine de la finance, des algorithmes basés sur l’IA optimisent les investissements et détectent les activités frauduleuses, sécurisant ainsi nos transactions financières.
  • L’IA joue également un rôle central dans la lutte contre les défis mondiaux, tels que le changement climatique, en optimisant la consommation d’énergie et les prévisions météorologiques.

Grâce à sa capacité à traiter d’énormes quantités de données et à tirer des enseignements de l’expérience, l’IA ne cesse d’évoluer, offrant ainsi des possibilités illimitées en matière d’innovation et de progrès.

À mesure que l’intelligence artificielle s’implante de plus en plus profondément dans notre société, son impact transformateur devient de plus en plus évident : elle redéfinit le monde dans lequel nous vivons et ouvre la voie à un avenir aux possibilités illimitées.

L’IA au service de la protection des données : renforcer les défenses contre les cybermenaces

Dans le secteur de la protection des données, les possibilités offertes sont décuplées par le pouvoir transformateur de l’IA. Grâce à la capacité inégalée de l’IA à analyser et à traiter d’énormes volumes de données, les organisations peuvent renforcer leurs défenses face à des cybermenaces en constante évolution. Les solutions basées sur l’IA permettent de détecter les menaces en temps réel, d’identifier les failles potentielles et les anomalies avant qu’elles ne s’aggravent, et proposent une approche automatisée de la Recovery en cas d’incident.

La protection automatisée des données, grâce à des processus de Backup and Recovery, garantit l’intégrité des données, tandis que les analyses prédictives issues de l’IA permettent non seulement d’anticiper les pannes matérielles et d’optimiser la gestion du stockage, mais aussi de mettre en place une approche proactive et intelligente visant à rationaliser les opérations de protection et de Recovery des données, en conformité avec les accords de niveau de service (SLA) de l’entreprise. En effet, l’IA apprend en permanence à partir des données historiques, ce qui lui permet d’améliorer ses capacités prédictives au fil du temps.

Cette convergence entre l’expertise humaine et les connaissances issues de l’IA permet au secteur de la protection des données de garder une longueur d’avance, en sécurisant les informations sensibles et en renforçant la résilience face aux cyberattaques et aux catastrophes. L’intégration de l’IA dans la protection des données n’est pas seulement une possibilité ; c’est une réalité puissante qui ouvre la voie à un avenir numérique plus sûr et mieux protégé.

Démocratiser l’IA : l’engagement de Commvault en faveur de l’innovation

Alors que le paysage technologique mondial ne cesse d’évoluer, l’IA (intelligence artificielle) est rapidement devenue un pilier de l’innovation. Chez Commvault, nous croyons en la démocratisation de cette technologie révolutionnaire, afin de la rendre accessible aux organisations de toutes tailles et de tous les secteurs.

L’objectif n’est pas seulement de tirer parti de l’IA pour rationaliser les opérations, mais aussi de l’utiliser pour révolutionner l’expérience utilisateur et la manière dont les équipes de sécurité interagissent et collaborent avec celles chargées de la protection des données, afin d’assurer une reprise transparente des données et des opérations informatiques, réduisant ainsi au minimum les temps d’arrêt en cas de cyberattaques ou de sinistres. L’intégration de l’IA dans la plateforme de protection des données de Commvault témoigne de cet engagement.

Protection des données : préserver le moteur des organisations

Il est essentiel que toutes les organisations prennent conscience de l’importance de la protection des données, du Backup and Recovery dans le monde actuel. Ces aspects jouent un rôle central dans la planification de la continuité d’activité et de la reprise après sinistre (BCDR) d’une organisation.

Alors que l’intelligence artificielle révolutionne divers secteurs d’activité, il est plus que jamais essentiel de comprendre l’importance de la protection des données. Les données constituent le poumon de toute organisation, et sans mesures de protection solides, le risque de perte de données, de cybermenaces et de perturbations opérationnelles augmente considérablement. En saisissant les principes fondamentaux de la protection, de la sauvegarde et de la Recovery, chacun peut contribuer activement à la résilience et à la préparation de son organisation face à d’éventuelles catastrophes.

Alors que l’intelligence artificielle est le moteur des innovations en matière de technologie et de gestion des données, le fait de sensibiliser l’ensemble des acteurs au rôle essentiel que joue la protection des données nous permet à tous d’assurer la continuité et la pérennité de nos organisations dans un environnement numérique en constante évolution.

Automatisation basée sur l’IA : redéfinir les processus de protection des données

Les technologies de protection des données fournissent aux organisations les copies sécurisées dont elles ont tant besoin, faisant office de « police d’assurance » pour les aider à se remettre d’une cyberattaque ou d’une catastrophe naturelle. Ces technologies protègent les données précieuses et permettent de maintenir les activités même en cas de catastrophe, de cyberattaque ou de défaillance du système.

Les processus traditionnels de Backup and Recovery, bien qu’indispensables, sont souvent chronophages et nécessitent un effort manuel considérable. C’est là que l’IA entre en jeu. Grâce aux fonctionnalités basées sur l’IA de sa plateforme, Commvault permet d’automatiser les tâches routinières, d’améliorer l’efficacité du système et de réduire la dette technique.

Analyses basées sur l’IA : optimiser l’efficacité de la protection des données

La plateforme de Commvault utilise l’IA pour une gestion par exception, en analysant l’état et le délai d’exécution de milliers de tâches de sauvegarde quotidiennes afin d’apprendre les comportements types et d’identifier les anomalies. La plateforme peut fournir des vues granulaires, allant jusqu’au niveau des tâches ou des événements, avec une vue sélectionnée des événements uniques ou inhabituels en fonction de leur fréquence, de leur gravité et de leur type, ce qui réduit les surcoûts opérationnels. Cela facilite un triage plus rapide, car les données fournies ne sont pas faussées par des faux positifs.

Les capacités d’intelligence artificielle de Commvault comprennent également la détection des anomalies au niveau des fichiers, considérées comme des « indicateurs d’attaque », ainsi que l’analyse d’entropie visant à identifier les « indicateurs de compromission », afin de repérer d’éventuelles attaques par ransomware ou la compromission de fichiers.

Améliorer l’expérience utilisateur : analyses et rapports basés sur l’IA

Chez Commvault, notre vision de l’IA va au-delà de l’automatisation. Commvault s’engage à utiliser l’IA pour améliorer l’expérience utilisateur. Nos solutions basées sur l’IA fournissent des analyses pertinentes et des rapports complets, permettant ainsi aux administrateurs et aux décideurs de prendre des décisions stratégiques fondées sur les données.

Une solution de protection des données plus intelligente pour l’avenir

Nous sommes enthousiasmés par les perspectives que l’IA nous offre, à nous comme à nos clients. Ensemble, nous ouvrons la voie à une solution de protection des données plus intelligente et plus efficace, tournée vers l’avenir et à l’épreuve du temps.

Restez à l’écoute pour ne pas manquer nos prochains articles de blog, dans lesquels nous explorerons les fonctionnalités avancées de Commvault, renforcées par l’IA et le Machine Learning, qui permettent aux organisations de protéger leurs précieuses données en ayant l’assurance de pouvoir les restaurer à tout moment, et qui offrent ainsi une tranquillité d’esprit aux entreprises !

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Les entreprises de toutes tailles se sont tournées vers les technologies cloud, les ont adoptées à grande échelle et s’en sont largement appuyées. Qu’il s’agisse du cloud privé ou public, celui-ci offre la possibilité unique de repenser l’infrastructure informatique ainsi que la manière dont nous développons et utilisons les applications. Mais comme tout processus de modernisation, il comporte son lot de défis.

La protection des données au sein des clouds et entre ceux-ci peut s’avérer difficile.

Les outils natifs offrent des fonctionnalités de base, mais les plateformes cloud ne sont pas spécialement conçues pour la protection des données. Si les principaux fournisseurs d’IaaS (Infrastructure as a Service) et de SaaS (Software as a Service) proposent des plateformes robustes, fiables et hautement performantes pour l’utilisation des services cloud, ils ne sont pas spécialisés dans le Backup and Recovery complet des données.

Face à la multiplication des cybermenaces émergentes, les entreprises d’aujourd’hui doivent prendre conscience de leur rôle dans la protection des données stockées dans le cloud, ainsi que des risques que représente pour leur activité (et leurs données) un recours excessif aux outils natifs.

La législation relative à la protection des données dans le cloud

Pour commencer, il est important de bien comprendre le rôle de votre entreprise en matière de protection des données. Que ce soit en périphérie, dans le centre de données ou (roulement de tambour…) sur l’une de vos nouvelles plateformes SaaS ou IaaS préférées, le modèle de responsabilité partagée stipule que la protection des données incombe toujours au client. Après tout, ce sont VOS données.

Ce principe commun a conduit de nombreuses entreprises à envisager l’utilisation d’outils de sauvegarde intégrés aux plateformes natives. Or, les entreprises modernes se rendent souvent compte qu’elles ont besoin de plus. Elles ont besoin d’outils de sécurité dédiés qui minimisent le risque d’attaque contre leurs données. Elles ont besoin de capacités de réaction rapide qui garantissent la continuité d’activité et limitent les pertes. Elles ont besoin d’une gestion, d’une conformité et d’une protection standardisées, applicables à la fois aux environnements cloud et sur site.

Alors, quels sont les avantages des solutions dédiées à la protection des données ? Voici trois éléments indispensables offerts par les solutions tierces pour la protection de vos données dans le cloud :

  1. Isolation et immuabilité
    : les meilleures pratiques en matière de protection des données s’articulent autour de la préservation et du maintien de copies de données intactes. Cela revêt une importance particulière face à la perte de données due à des cybermenaces sophistiquées, à des administrateurs malveillants ou à une suppression accidentelle par un utilisateur. Fondamentalement, la protection des données dans le cloud nécessite un isolement des données à la source.

    Avec des outils natifs, les copies de production et tertiaires se trouvent au sein d’une même périmètre de sécurité – ce qui signifie que des environnements de production affectés pourraient neutraliser les sauvegardes ou les copies de données elles-mêmes. Comment pourrais-je effectuer une restauration efficace si mon environnement compromis contenait également mes sauvegardes ? L’« air-gapping » des données en dehors des environnements sources sépare les données de sauvegarde dans un domaine de sécurité distinct. Ainsi, les incidents survenant au sein ou à proximité des plateformes cloud ne peuvent pas se propager aux copies de sauvegarde. De plus, les architectures immuables par conception garantissent que les données restent inchangées, intactes et ne peuvent pas être altérées. Cela réduit encore davantage le risque d’impact, en appliquant une approche « zero-trust » pour garantir que des données saines soient disponibles et récupérables à tout moment.

  2. Protection, récupérabilité et conformité
    Les fournisseurs de services cloud ont fort à faire. De la disponibilité et de la continuité de service à l’accès et aux performances, les offres de pointe fournissent des environnements fiables pour faire fonctionner vos applications et votre entreprise. Mais ils ne peuvent pas tout faire pour tout le monde. Face à un incident de perte de données, les entreprises doivent pouvoir compter sur des solutions éprouvées pour récupérer rapidement leurs données, sans compromis.

    Les solutions dédiées à la protection des données offrent des performances accrues en matière de sauvegarde, de conservation et de récupérabilité. Elles permettent de protéger à grande échelle les données cloud structurées ou non structurées, pour une couverture complète et approfondie des types de données spécifiques présents dans des charges de travail et des applications variées. La conservation intégrée à long terme offre une protection étendue des données actives et supprimées, au-delà des limites de la corbeille et des enregistrements «tombstone». La récupération granulaire et flexible permet des restaurations au niveau des versions ainsi que des restaurations massives à l’échelle de l’environnement. De plus, des contrôles dédiés aident à garantir la conformité des données avec les réglementations locales, réglementaires et internes.

    Ce niveau de précision, de rapidité et de contrôle permet aux entreprises de respecter de manière optimale les accords de niveau de service (SLA) en matière de Backup and Recovery, tout en se conformant aux normes les plus rigoureuses de confidentialité, d’intégrité et de disponibilité, tant pour les organismes publics que pour les entreprises privées.

  3. Couverture
    indépendante du cloud Les entreprises évoluent dans un monde hybride et multicloud. L’adoption d’applications, les fusions et acquisitions, ainsi que les besoins métier ont donné naissance à une multitude d’applications et d’infrastructures cloud, toutes dotées de niveaux variables d’utilitaires de sauvegarde natifs. Cette disparité entre les environnements engendre des risques, car les données dans le cloud sont cloisonnées, nécessitent une surveillance au cas par cas et génèrent des frais informatiques pour assurer leur protection.

    La protection et la gestion des parcs de données dans le cloud nécessitent une plateforme uniforme qui couvre les environnements cloud et SaaS disparates et comble les lacunes. Cela simplifie les workflows de protection des données et réduit les angles morts en regroupant les sauvegardes, la conformité et les Recoverys au sein d’une même solution. Cela permet une gouvernance centralisée et peut également accélérer l’adoption du cloud, les entreprises sachant qu’elles disposent d’une expérience unique pour protéger leurs données de manière uniforme, qu’il s’agisse d’investissements existants ou futurs.

Vos données sont-elles stockées dans le cloud ? Pour plus d’informations sur la protection des charges de travail dans le cloud et les solutions SaaS, consultez la page suivante.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

L’ère numérique a entraîné son lot de nouveaux défis, notamment les attaques incessantes et indésirables des ransomwares et autres menaces. Cette situation a été aggravée par la pandémie et le passage au télétravail hybride, qui ont élargi la surface d’attaque pour le hameçonnage et d’autres attaques d’ingénierie sociale visant les bureaux à domicile et les données des employés.

Ce n’est pas seulement une question professionnelle, c’est aussi une question personnelle.

En tant que professionnels de la sécurité et de l’informatique, nous avons fait tout notre possible pour renforcer notre environnement en conséquence. Nous avons consolidé notre périmètre, assuré le suivi rigoureux des contrôles sur les terminaux et de l’application des correctifs de sécurité, adopté les principes directeurs du modèle « zero-trust » et mis en place des stratégies de protection des données plus proactives et rigoureuses. Il s’agit d’un champ de bataille en constante évolution, marqué par des complexités et des défis. Nous menons ces actions au rythme des activités de l’entreprise, tout en restant attentifs à nos dépenses afin de gérer les risques et d’offrir un service de qualité à nos clients.

Mais soyons réalistes : aujourd’hui, dans la plupart des cas, c’est vous qui assurez la sécurité ou la gestion informatique de votre famille. Et les données (ainsi que les menaces qui en découlent) suivent nos collaborateurs partout où ils vont, ce qui justifie d’autant plus d’étendre les programmes de sensibilisation et de formation à la cybersécurité en dehors du bureau, afin de garantir que nos collaborateurs soient prêts à constituer notre première ligne de défense.

En tant que RSSI, voici mes recommandations pour y parvenir :

Tout d’abord, si ce n’est pas déjà le cas, investir dans des programmes de sensibilisation continus doit figurer parmi vos priorités pour 2023. La protection ne se limite pas à une seule personne ou à une seule équipe. Un RSSI et son équipe de professionnels de la sécurité sont au cœur d’un programme de sécurité, mais la véritable force réside dans le nombre. En d’autres termes, en formant et en impliquant l’ensemble de l’organisation aux protocoles de sécurité en ligne, les entreprises peuvent être mieux armées pour faire face aux cybermenaces. Cela commence par leur apprendre à reconnaître les e-mails de hameçonnage ou les liens malveillants contenant des logiciels malveillants, à mettre en œuvre des techniques de prévention de l’usurpation d’identité et à appliquer les meilleures pratiques en matière de chiffrement et de mots de passe.

Ensuite, vous devez les encourager à prendre des mesures proactives pour protéger leurs réseaux à la maison et au bureau, ce qui implique notamment de faire preuve de vigilance en matière de sécurité physique, en protégeant leurs appareils et en restant attentifs à leur environnement. Il s’agit notamment de mettre à jour régulièrement leurs logiciels et d’installer les correctifs de sécurité ; de sécuriser leurs réseaux sans fil à domicile ; de chiffrer les données et fichiers sensibles afin de garantir un accès autorisé ; de définir des mots de passe forts et uniques ; et d’utiliser l’authentification multifactorielle comme couche de protection supplémentaire. Franchement, ce sont de bonnes pratiques, tant au travail qu’à la maison.

Enfin, et ce n’est pas le moins important, en tant que RSSI ou professionnel de l’informatique, vous devez vous-même vous impliquer personnellement en instaurant un climat dans lequel les collaborateurs se sentent à l’aise pour poser des questions sur la protection des données. Ce sentiment de confort, cette confiance et cette communication ouverte sont essentiels pour créer un engagement au sein de votre entreprise et pour que les collaborateurs s’approprient les mesures de sécurité.

Il ne suffit pas d’espérer ne pas être touché par un incident ou une violation de données. C’est peu probable. Après tout, ce n’est qu’une question de temps avant que vous ne soyez attaqué. Et les cyberattaques sont de plus en plus sophistiquées : les acteurs malveillants recourent à toute une gamme de tactiques pour accéder à vos ressources et à vos informations sensibles afin de perturber votre vie professionnelle ou personnelle. Les e-mails de hameçonnage, les campagnes de ransomware et les téléchargements de logiciels malveillants ne sont qu’un début ; veillez donc à ce que vos collaborateurs soient sensibilisés, impliqués et prêts à faire face à toute menace, qu’elle se présente à la maison, au bureau ou en déplacement.

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

En tant que partenaire de longue date de Microsoft, l’un des événements les plus attendus de l’année est le Microsoft Inspire, qui se tiendra cette semaine (les 18 et 19 juillet). Alors que les cybermenaces, l’intelligence artificielle et les environnements de cloud hybride continuent de redéfinir le paysage commercial actuel, l’accent sera largement mis sur tout ce qui touche aux données.

Et aussi, protéger ces données.

Les clients d’aujourd’hui sont confrontés à des défis majeurs en matière de données. Les entreprises subissent une pression considérable pour protéger leurs activités contre les attaques internes et externes. Face à l’augmentation des risques, elles ont besoin de technologies fiables et de partenaires proposant des solutions éprouvées sur lesquelles elles peuvent compter. Des solutions qui protègent de manière homogène leurs données contre les menaces nouvelles et émergentes. Une couverture qui s’étend aux centres de données, aux clouds et au-delà, pour une protection pérenne, aujourd’hui comme demain.

C’est ce besoin qui a poussé Commvault à proposer des fonctionnalités de protection et de sécurité des données de nouvelle génération, en complément des innovations de Microsoft.

En effet, dans l’étude ESG récemment publiée, intitulée « Analyzing the Economic Benefits of Data Protection with Commvault on Azure » (Analyse des avantages économiques de la protection des données avec Commvault sur Azure), les clients expliquent pourquoi ils font confiance à Commvault et pourquoi la relation entre Commvault et Microsoft est si importante à leurs yeux. Un client a parfaitement résumé la situation en déclarant : « Avec Microsoft et Commvault, les changements dans le cloud ne constituent pas un problème pour nous. » C’est pourquoi vos clients sont plus nombreux que jamais à se tourner vers Commvault pour protéger leurs données, ce qui leur apporte la confiance dont ils ont besoin pour accélérer leur transition vers le cloud.

Stimuler l’innovation pour les entreprises d’aujourd’hui

L’innovation constante alimente le partenariat entre Commvault et Microsoft depuis plus de deux décennies, permettant d’offrir des fonctionnalités uniques pour une stratégie de protection des données pérenne et prête à tout. Comme le souligne Nathan McAfee, analyste économique senior chez ESG : « Les feuilles de route communes aux deux organisations garantissent que, à mesure que les besoins évoluent, la solution s’adaptera pour répondre à des exigences accrues en matière de protection des données. » Ou, comme l’a si bien exprimé un autre client : « Nous n’avons jamais à craindre que Commvault ou Microsoft disparaissent. Nous dormons plus tranquilles en sachant que ces deux entreprises protègent notre atout le plus précieux, notre propriété intellectuelle (nos données). » Voici un bref aperçu des récentes innovations en matière de protection des données :

  • Protection des données native du cloud : la protection moderne des données doit être agile. La solution cloud de Commvault (Metallic) offre une protection des données de niveau entreprise avec la simplicité du SaaS. S’appuyant sur la durabilité et l’évolutivité d’Azure, Commvault assure une protection et une sécurité primées sur l’ensemble des environnements de données, sans nécessiter de dépenses d’infrastructure, de frais généraux coûteux, ni de maintenance ni de mises à jour régulières. En outre, en tant que SEUL fournisseur de protection des données à avoir obtenu le statut « FedRAMP High In Process – In PMO Review », Commvault propose une approche renforcée et multicouche pour sécuriser les données contre les menaces avancées.
  • Couverture complète du cloud Microsoft : dites adieu aux solutions ponctuelles. La couverture étendue des charges de travail du cloud Microsoft proposée par Commvault vous offre une protection unifiée de vos environnements les plus critiques. Du centre de données à la périphérie, nous évoluons constamment en ajoutant la prise en charge de charges de travail nouvelles et émergentes. Nos clients bénéficient ainsi d’une solution simple et intuitive : ils ont l’assurance que leurs données critiques dans Microsoft 365 (y compris les environnements GCC High), Dynamics 365 (y compris la Power Platform) et Microsoft Azure (y compris les nouvelles charges de travail PaaS Azure telles que CosmosDB, MariaDB, SQL, etc.) sont sécurisées, conformes et récupérables à partir d’une source unique.
  • Sécurité et réactivité renforcées : la protection des données doit commencer plus tôt. Commvault a réalisé d’importants investissements pour proposer des fonctionnalités de cybersécurité proactives qui protègent les données, détectent les menaces et minimisent les attaques afin de réduire le risque de compromission des données. Dans cette optique, nous avons annoncé plus tôt cet été de nouvelles intégrations bidirectionnelles avec Microsoft Sentinel. Cette intégration améliore la visibilité, automatise les contre-mesures et accélère la coordination entre les systèmes afin de renforcer la réponse aux cyberattaques et de rapprocher les équipes informatiques et de sécurité. Elle s’appuie sur nos capacités uniques en matière de sécurité des données, telles que Threatwise™, notre système d’alerte précoce breveté qui met en évidence les cybermenaces furtives et avancées en environnement de production, avant que les données ne soient compromises.

Tirer parti des nouvelles API de Microsoft 365

Lors de l’événement Inspire qui s’est tenu cette semaine, Syntex a annoncé de nouvelles innovations destinées à soutenir Microsoft 365. Parmi ces annonces figurait « Microsoft 365 Backup », qui offre des capacités de restauration hautement performantes pour les restaurations de volumes importants de données. Nous sommes ravis d’être parmi les premiers membres du programme de partenariat associé et d’intégrer ces fonctionnalités à notre offre primée Metallic, qui aide les entreprises de toutes tailles à garantir la sécurité, la conformité et la récupérabilité de leurs données critiques face aux menaces.

Nous avons hâte de vous donner plus de détails dans les semaines à venir, à mesure que nous exploiterons ces nouvelles fonctionnalités pour améliorer encore la solution de protection des données « Commvault Microsoft 365 Backup ». En attendant :

  • Contactez-nous à l’adresse microsoft@commvault.com
  • Rejoignez-nous le 26 juillet pour une présentation exclusive des résultats de l’étude ESG : « La protection de vos données dans votre cloud hybride comporte-t-elle des risques pour votre entreprise ? » — inscrivez-vous ici
  • Téléchargez dès aujourd’hui l’étude ESG dans son intégralité

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

https://play.vidyard.com/Sfjb3UmVP3qHW55HuUU7LS

Les cybermenaces se sont révélées être un éternel jeu du chat et de la souris. D’un côté, les équipes de sécurité s’efforcent de garder une longueur d’avance, en renforçant leurs défenses pour détecter et repousser les nouvelles formes de cybermenaces. De l’autre, les acteurs malveillants ne cessent d’évoluer pour mettre en œuvre de nouvelles techniques qui exploitent les vulnérabilités et parviennent à déjouer même les systèmes de sécurité les plus sophistiqués. Et la discrétion est la clé du jeu… De nouvelles formes d’attaques, notamment les techniques dites « Living Off the Land », sont furtives et font une nouvelle fois monter les enchères, mettant à rude épreuve la capacité des entreprises à détecter les menaces avant que les données ne soient compromises.

L’innovation constante alimente les cybermenaces

Les équipes de sécurité ont déjà fort à faire. Du cloud au centre de données, les données sont réparties dans plus d’endroits que jamais – et toutes doivent être protégées. C’est un vaste terrain à couvrir, et un seul maillon faible introduit un risque et offre aux attaquants des failles potentielles à exploiter. Comme si cela ne suffisait pas, les cybermenaces ne restent pas non plus les bras croisés. Elles innovent sans cesse en développant de nouveaux outils et de nouvelles techniques qui contournent discrètement les dispositifs de sécurité et compromettent les systèmes, les applications et les environnements. Prenons par exemple le malware Locker, particulièrement répandu à la fin des années 2000. Locker bloquait l’accès aux ordinateurs en injectant du code malveillant pour empêcher les utilisateurs d’y accéder. L’accès n’était rétabli que lorsque les victimes payaient une rançon. Les antivirus ont fini par rattraper leur retard et Locker est devenu trop lourd et trop lent pour garantir un bon taux de réussite des attaques. Les cybercriminels s’en sont rendu compte et ont changé de stratégie, privilégiant une nouvelle forme de technique furtive, plus discrète, plus rapide et capable de contourner les technologies antivirus récemment améliorées : le chiffrement de fichiers.

Des techniques sophistiquées et discrètes menacent les données

Aujourd’hui, les cybermenaces prennent une nouvelle forme. Les attaques silencieuses, qui peuvent rester dissimulées dans les systèmes pendant de longues périodes, constituent un risque particulier pour les entreprises. Prenons l’exemple des techniques « Living Off the Land » (LOL) qui exploitent des binaires signés (LOLBins), des scripts (LOLScripts) et des bibliothèques. Cette méthode, récemment déployée par le groupe de pirates Volt Typhoon, est particulièrement innovante et difficile à déchiffrer. Elle n’utilise pas de fichiers malveillants classiques, mais exploite des utilitaires, des exécutables et des référentiels courants pour mener son attaque. Les outils de sécurité traditionnels basés sur les signatures et l’analyse du trafic ne peuvent pas détecter les techniques furtives telles que les LOLBins utilisées par le groupe Volt Typhoon, car des outils et des informations légitimes camouflent l’activité malveillante afin de se fondre dans le décor et de contourner même les défenses de sécurité les plus avancées. Une fois de plus, les acteurs malveillants ont déplacé les lignes de démarcation, en tirant parti de nouveaux schémas furtifs qui passent inaperçus et compromettent les données à l’insu de leurs victimes.

De nouvelles menaces exigent une nouvelle façon de penser

https://play.vidyard.com/LkKWWGTGKVtfPBmdBcGQBH

À mesure que les techniques de furtivité avancées et persistantes se généralisent, la protection des données contre ces attaques doit également être repensée pour suivre le rythme. Tout comme les acteurs malveillants peuvent se dissimuler en recourant à des techniques de furtivité, la protection des données contre ces menaces peut également faire appel à des tactiques similaires. Le recours à des techniques modernes de cyber-leurre peut changer la donne, en introduisant des leurres hautement efficaces déguisés en ressources et actifs réels, ce qui permet de mettre au jour les menaces qui se cachent (ou, dans ce cas précis, les utilitaires légitimes mais déguisés) au sein de votre réseau. Threatwise™, le système d’alerte précoce breveté de Commvault, offre des capacités de détection de nouvelle génération permettant de mettre au jour les cybermenaces « zero-day » et inconnues, y compris les récentes méthodes LOLBins. À l’aide de leurres authentiques et identiques aux ressources réelles, Threatwise™ défend activement les données en dissimulant la surface d’attaque, incitant ainsi les acteurs malveillants à interagir avec de fausses ressources lors de la reconnaissance, de la découverte et des mouvements latéraux. Cela élimine les angles morts en exposant les acteurs de menaces internes et externes qui franchissent silencieusement les défenses périmétriques, en alertant les parties prenantes à temps pour qu’elles puissent se rétablir et en associant les équipes informatiques et de sécurité pour une réponse aux incidents plus efficace.

Pour plus d’informations sur Threatwise™, rendez-vous sur https://www.commvault.com/platform/products/threatwise

More related posts


888×500-blog.8

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago