Skip to content

Dal raggiungimento degli obiettivi di sostenibilità alla ricerca di maggiore efficienza, il tutto sostenendo l’innovazione, i team IT avranno un ruolo fondamentale da svolgere nel 2023.

Dai un’occhiata alla nostra raccolta delle priorità IT dei partner e dei clienti per il 2023 e facci sapere cosa ne pensi sui social media.
Alan Atkinson, Chief Partner Officer – Concentrazione sui progetti di maggior valore

Il
2023 continuerà a rappresentare una sfida per le aziende dal punto di vista economico, in particolare per quelle che non sono né redditizie né quotate in borsa, spingendo molte organizzazioni a cercare opportunità di riduzione dei costi.

Ci saranno inevitabilmente tagli e, in ultima analisi, alcuni fallimenti; inoltre, partner e clienti saranno restii ad adottare soluzioni da fornitori che non abbiano un percorso chiaro da seguire. Questo, unito alle varie pressioni inflazionistiche, richiederà ai partner di concentrarsi sulla realizzazione dei progetti di maggior valore. Il ransomware, la migrazione al cloud e la trasformazione digitale rimarranno priorità che riceveranno finanziamenti, mentre altre aree di attività saranno probabilmente messe in secondo piano. Il consolidamento sarà fondamentale per rispondere a queste esigenze. Partner e clienti non cercheranno un numero maggiore di fornitori, ma piuttosto fornitori in grado di offrire più soluzioni. Punteranno su investimenti più consistenti e mirati, allineandosi con fornitori che offrono una copertura più ampia e un supporto in modelli di erogazione economicamente vantaggiosi.
Darren Yablonski, Direttore senior, Ingegneria delle vendite, Canada, Stati Uniti (SLED), America Latina – Sicurezza informatica, Intelligenza artificiale e Normativa


Una delle principali priorità IT, se non la principale in assoluto, per le organizzazioni nel 2023 sarà sicuramente la sicurezza informatica. Una parte significativa del budget IT verrà destinata e investita in tecnologie volte a prevenire, rilevare e ripristinare i danni causati dagli inevitabili attacchi informatici: non “se”, ma “quando” si verificheranno. Man mano che l’adozione del cloud nel modello SaaS (Software as a Service) continua a diffondersi sul mercato, le organizzazioni ricorreranno a soluzioni che garantiscano la tranquillità di sapere che i propri dati sono al sicuro e recuperabili tempestivamente. La fiducia sarà riposta nelle organizzazioni in grado di illustrare chiaramente le migliori pratiche di sicurezza informatica in linea con i casi d’uso e gli obiettivi specifici dei clienti.

Proseguendo sul tema della sicurezza informatica, le tecnologie e le tendenze emergenti comprenderanno sia l’IA (intelligenza artificiale) che l’automazione. Le organizzazioni presentano in genere modelli prevedibili di utilizzo della rete e dei dati. Poiché i dati continuano a crescere in modo esponenziale nell’ambito dell’“Internet delle cose” e tali modelli subiscono deviazioni all’interno di una rete o di un archivio dati, gli esseri umani non sono semplicemente in grado di tenere traccia delle anomalie in tempo reale. Di conseguenza, le soluzioni SIEM (Security Information and Event Management) che raccolgono, elaborano, analizzano e segnalano le minacce in modo rapido e accurato continueranno a diventare sempre più diffuse. L’integrazione e l’adozione di tali tecnologie all’interno di un’architettura zero-trust saranno sempre più prioritarie per i CISO e gli specialisti della sicurezza con il passare degli anni.

Come accennato in precedenza, il flusso dei dati continuerà a spostarsi dalle infrastrutture on-premise alle applicazioni cloud che utilizzano un modello SaaS, a seconda del caso d’uso. Le soluzioni ibride, sia on-premise che basate sul cloud, continueranno a esistere per diversi anni, poiché le aziende cercheranno di bilanciare e garantire l’immutabilità dei dati e la velocità di Recovery nel modo più efficiente in termini di costi. Man mano che le nuove normative relative alle pratiche di sicurezza dei dati continueranno a evolversi, si evolveranno anche le soluzioni di gestione dei dati che forniscono una serie completa e esaustiva di strumenti per affrontare tali pratiche. In sintesi, poiché il panorama delle minacce nel settore IT continua a crescere e ad aumentare in complessità, le organizzazioni che cercano di affrontare questa complessità per i propri clienti si concentreranno sullo sviluppo di soluzioni software più diversificate e ampie, in grado di semplificare la recuperabilità e la precisione dei report, indipendentemente da dove risiedano i dati.
Katharine Colucci, Responsabile associato del marketing delle soluzioni – Sostenibilità aziendale


L’organizzazione IT adotterà misure volte a ridurre l’impronta di carbonio dei propri dati per sostenere gli obiettivi di sostenibilità aziendale. L’adozione di pratiche aziendali più sostenibili è diventata una priorità strategica per le organizzazioni di tutto il mondo, sempre più consapevoli di quanto gli sforzi in materia di sostenibilità siano importanti per il successo del business. Infatti, Gartner prevede che entro il 2025 il 50% dei CIO avrà indicatori di performance legati alla sostenibilità dell’organizzazione IT. I team IT dovranno adottare misure per ridurre l’impronta di carbonio dei propri dati attraverso pratiche responsabili di gestione dei dati, al fine di sostenere gli obiettivi generali di sostenibilità aziendale. Le pratiche responsabili di gestione dei dati consentono di controllare la quantità totale di dati prodotti, riducendo così l’energia necessaria per crearli, archiviarli, gestirli e proteggerli.

Commvault supporta i propri clienti in ogni fase del loro percorso verso la sostenibilità, offrendo loro l’opportunità di ridurre l’impronta di carbonio, contenendo al contempo i costi e ottimizzando l’efficienza e la sicurezza delle loro pratiche di gestione dei dati. Per saperne di più su come Commvault sta aiutando i clienti ad adottare un approccio sostenibile alla gestione intelligente dei dati, visita il sito Commvault.com/corporate-sustainability.

Gartner, stai pensando in modo troppo limitato alla tecnologia sostenibile?, settembre 2022
Jason Gerrard, Direttore, Ingegneria delle vendite internazionali – IA/ML e automazione


Con il progressivo invecchiamento della popolazione, diventa sempre più difficile per le aziende reclutare nuovi talenti nel settore IT. Di conseguenza, il divario di competenze si sta ampliando e le aziende sono costrette a fare meno affidamento sulle persone per promuovere l’innovazione, la crescita e la stabilità, orientandosi verso un mondo più automatizzato, in cui la tecnologia possa colmare tale divario.

Questa trasformazione è già ben avviata e molte organizzazioni stanno sfruttando ambienti, come il cloud pubblico, per automatizzare molti dei processi che storicamente richiedevano l’intervento umano. Le tecnologie di orchestrazione e automazione possono contribuire in modo significativo a questa transizione integrando l’intelligenza artificiale e l’apprendimento automatico nelle loro soluzioni. Queste tecnologie sono state ampiamente adottate nel corso dell’ultimo anno per contribuire a colmare il divario di competenze, ma con i costi destinati a salire a livelli senza precedenti, continueranno a crescere nel 2023 come soluzione per ridurre i costi mantenendo i sistemi operativi.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mentre il mondo entra nel periodo post-pandemico caratterizzato da una trasformazione digitale sempre più intensa, sono emerse nuove sfide che le aziende (e i loro dati) dovranno affrontare. Di fronte all’aumento delle pressioni economiche, la trasformazione digitale e le iniziative legate al cloud saranno orientate a migliorare l’efficienza in termini di costi e risorse.

Per aiutare le organizzazioni a navigare in queste acque (potenzialmente) agitate, abbiamo raccolto alcune riflessioni da parte di alcuni opinion leader chiave di Commvault.  

Param Kumarasamy, vicepresidente, Gestione dei prodotti
– Resilienza e tecnologie cloud native

Nel 2023, l’incertezza economica continuerà ad aumentare in un contesto caratterizzato da una crescita massiccia dei dati e da risorse IT sempre più limitate. Ciò porterà le aziende a spostare l’attenzione dalle iniziative di trasformazione verso la resilienza. Prevediamo che i dirigenti adotteranno un approccio difensivo per affrontare le problematiche note e ottenere di più con risorse limitate. Le iniziative di resilienza IT favoriranno una maggiore adozione di tecnologie di IA/ML, quali l’automonitoraggio e la gestione delle risorse IT, nonché l’automazione e l’orchestrazione delle attività IT sia in ambiente on-premise che nel cloud.

Negli ultimi anni abbiamo assistito a una crescita straordinaria delle iniziative di cloud ibrido e multi-cloud nelle aziende. Nel 2023, prevediamo che le organizzazioni puntino ancora di più sulle tecnologie cloud native. Analogamente al passaggio dall’ambiente fisico alla virtualizzazione, vedremo le aziende passare dalle tecnologie di virtualizzazione per adottare sempre più Kubernetes, container e DevOps sia nelle implementazioni on-premise che nel cloud.

Reza Morakabati, Direttore informatico – I
CIO devono adottare un approccio olistico alla protezione dei dati

Con l’avvicinarsi del 2023, i CIO dovranno adottare un approccio olistico e contestualizzato nella valutazione della propria mappa degli obiettivi di archiviazione dei dati. Le aziende potrebbero optare ciecamente per il cloud o per soluzioni on-premise sulla base di raccomandazioni generiche, ma la decisione dovrebbe dipendere in larga misura dall’utilizzo che verrà fatto dei dati.

I CIO devono concentrarsi su cinque aree principali: scalabilità, flessibilità, agilità, sicurezza e costi. Il cloud, ad esempio, soddisfa molti di questi requisiti, ma potrebbe incidere in modo significativo sul budget operativo di un CIO, mentre gli investimenti nei data center sono per lo più destinati ai budget di investimento. È fondamentale che i CIO considerino il quadro nella sua interezza.

Matt Tyrer, Senior Solutions Marketing Manager
e Responsabile della Competitive Intelligence – Diversificazione dei dati e mobilità 

Il numero di applicazioni, cloud, piattaforme, utility, strumenti e vari altri carichi di lavoro di dati, nonché delle posizioni in cui eseguirli, si sta moltiplicando. Per dare un’idea della portata del fenomeno, diamo un’occhiata a uno dei principali fornitori del settore, AWS.  Prima dell’AWS re:Invent di fine novembre 2022, il catalogo di AWS comprendeva oltre 200 applicazioni e servizi che i clienti potevano utilizzare e su cui potevano basarsi. In occasione del proprio evento annuale, l’azienda ne ha poi presentati altri 50+, tra cui numerosi database e strumenti altamente specializzati.

È davvero tanto, e si tratta solo di un fornitore. Alla luce di questa crescente diversificazione, ecco la mia previsione, condivisa anche da Gartner in occasione della recente conferenza sulle strategie relative a infrastrutture IT, operazioni e cloud tenutasi a Las Vegas appena poche settimane fa: 

Le applicazioni e i carichi di lavoro che state utilizzando oggi, così come i luoghi in cui li state eseguendo, non saranno gli stessi di domani. 

Anche in questo caso l’impatto è molto vario.  

  • Carenza di competenze: il continuo cambiamento dei carichi di lavoro relativi ai dati comporterà che la maggior parte delle organizzazioni non disporrà delle competenze interne necessarie per stare al passo con l’evoluzione delle piattaforme e dei servizi da cui dipendono per far progredire la propria attività e rimanere competitive. 
  • Sfide relative alla protezione e alla gestione dei dati: garantire che tutte le fonti di dati non solo siano protette, ma anche al riparo dalle crescenti minacce a cui sono esposte, è già di per sé un compito arduo. Molte aziende sono costrette a fare affidamento su molteplici soluzioni di nicchia o su singoli prodotti per affrontare questa sfida, poiché semplicemente non esistono molte opzioni in grado di coprire TUTTO. Ora immaginate che tutte quelle fonti di dati e applicazioni si spostino e cambino regolarmente: la maggior parte degli strumenti odierni non riesce a stare al passo e ciò porterà alla creazione di silos sovrapposti che aumenteranno la complessità, i costi e il rischio complessivo per l’azienda. 

Per affrontare questa sfida, le aziende si affideranno sempre più a partner in grado di fornire la gamma più ampia possibile di supporto per la protezione e la gestione dei dati, al fine di garantire che, man mano che le loro piattaforme di dati evolvono, le soluzioni non solo riescano a stare al passo, ma forniscano già la copertura necessaria. Ciò consentirà alle organizzazioni di adattarsi e trasformarsi con molto meno attrito, poiché non dovranno rivedere la protezione e la gestione dei dati ad ogni fase. Questo approccio sostiene anche una serie di altre iniziative, quali la sostenibilità e i criteri ESG, poiché consente il consolidamento degli strumenti e la riduzione dell’infrastruttura e del consumo di altre risorse, come l’energia elettrica e l’acqua necessarie per alimentare tale infrastruttura. 

Hope D’Amore, Responsabile Marketing Soluzioni
– Il cloud-native diventerà la norma

La trasformazione digitale è necessaria per mantenere un livello di innovazione e competitività sul mercato. Se a ciò si aggiunge un contesto economico turbolento e incerto, le aziende dovranno concentrarsi sulla gestione dei costi del cloud per trovare un equilibrio tra questi due aspetti. Alcuni potrebbero pensare che l’adozione di soluzioni cloud-native passi in secondo piano in questi tempi di incertezza, ma un recente sondaggio di Forrester rivela che il quaranta per cento delle aziende adotterà una strategia “cloud-native-first” nel 2023. Le organizzazioni investiranno maggiormente nelle tecnologie cloud-native, come Kubernetes, per ottenere una maggiore efficienza, anziché continuare a investire nelle infrastrutture legacy.

Man mano che il passaggio agli ambienti cloud-native diventa la norma, la sicurezza continuerà a essere una priorità assoluta e Commvault è qui per aiutarvi. Offriamo il portafoglio di soluzioni più completo e flessibile per i container. Archiviate, proteggete e migrate le applicazioni Kubernetes ovunque si trovino in ambienti ibridi e multicloud. Per saperne di più su come la protezione dei dati di Commvault possa aumentare l’efficienza all’interno del vostro ambiente cloud-native, visitate il sito Commvault.com/containers.

Forrester, Previsioni 2023: Cloud Computing, 27 ottobre 2022

Cosa ne pensate? Quali sono i piani della vostra azienda in materia di trasformazione digitale e cloud? Avete intenzione di investire di più nella containerizzazione quest’anno?

Fatecelo sapere sui social media.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mentre il 16 gennaio celebriamo il dottor Martin Luther King, Jr., è fondamentale sottolineare l’importanza della sua vita e della sua eredità come leader dei diritti civili proprio all’inizio del 2023. Nonostante i numerosi risultati raggiunti dai movimenti per la giustizia razziale e sociale, il cammino verso l’uguaglianza per tutti è ancora lungo a livello globale.

Questa giornata rappresenta un’occasione importante per riflettere su cosa significhi promuovere un cambiamento positivo attraverso il potere delle relazioni – sia nelle nostre comunità locali, sia con la famiglia e gli amici, sia nei nostri luoghi di lavoro. Per il dottor King e per tutti coloro che hanno lavorato al suo fianco, l’impegno a favore dell’uguaglianza e dei diritti umani ha rappresentato un altro esempio, nel mondo, di come gli individui possano rafforzare la collettività.

Noi di Commvault ci impegniamo a trovare un equilibrio nel modo in cui intendiamo il concetto di “connessione significativa”, sia di persona che a distanza. La pandemia globale ci ha aiutato a capire come estendere queste connessioni in tutto il mondo attraverso spazi virtuali e a farlo con successo, per poter avere “conversazioni coraggiose” su vari argomenti.

Nel mio ruolo, il mio obiettivo è incentrato sul dare a tutti la possibilità di diventare agenti di cambiamento per far progredire la comunità Commvault – in particolare promuovendo un cambiamento duraturo e significativo in tutte le dimensioni della diversità. In vari contesti lavorativi, esistono iniziative di diversità, equità e inclusione (DE&I) volte a migliorare il reclutamento, la fidelizzazione, l’avanzamento professionale e il senso di appartenenza per coloro che provengono da contesti e culture diverse e uniche. All’interno di Commvault, abbiamo il Multi-Culture Employee Resource Group (ERG), il cui obiettivo è contribuire a creare legami, formazione e consapevolezza sulle nostre culture globali.

Il gruppo di sostegno multiculturale (ERG) di Commvault si impegna a offrire uno spazio di rifugio, celebrazione e riflessione per i “Vaulters” provenienti da contesti etnici sottorappresentati e per i loro alleati all’interno di Commvault. Ci impegniamo a sensibilizzare l’opinione pubblica sulla bellezza, il valore e il contributo di tutte le origini razziali ed etniche.

Come azienda, stiamo lavorando per realizzare quel cambiamento significativo e creare una base sostenibile a sostegno degli sforzi futuri, affinché tutti possano sentirsi parte integrante della comunità e realizzarsi pienamente. In onore del dottor Martin Luther King, Jr., continuiamo a impegnarci con noi stessi, con gli altri e con la nostra più ampia comunità globale a creare spazio per un cambiamento positivo, per instaurare maggiori legami e per rendere i nostri luoghi nel mondo un ambiente più accogliente: siamo tutti sulla stessa barca!

Clicca qui per saperne di più sulle nostre iniziative in materia di diversità, equità e inclusione (DE&I) in Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Per avere successo nel nostro ruolo di professionisti IT, spesso dobbiamo destreggiarci tra una serie di responsabilità o “ricoprire diversi ruoli” – soprattutto quando si tratta di una questione importante come la protezione del bene più prezioso di un’azienda: i suoi dati. 

Facciamo una pausa per analizzare le caratteristiche di ciascun ruolo e il modo in cui queste si collegano alle responsabilità in materia di protezione dei dati di un professionista IT:

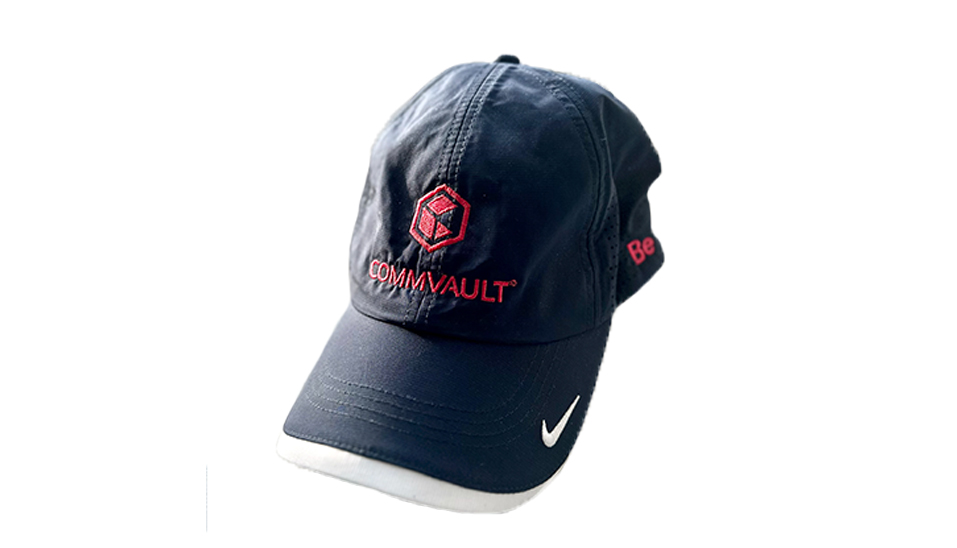
Il cappellino da baseball – Readiness

Anticipare e scongiurare potenziali minacce alla sicurezza informatica. In qualità di responsabili IT, è nostra responsabilità proteggere i dati e individuare eventuali punti deboli. Ciò comporta un monitoraggio costante delle potenziali minacce e la loro prevenzione prima che diventino un problema. L’utilizzo di soluzioni come il cyber-deception consente di disporre di un sistema di allerta precoce e fornisce quella protezione necessaria prima di essere colti alla sprovvista da un attacco.

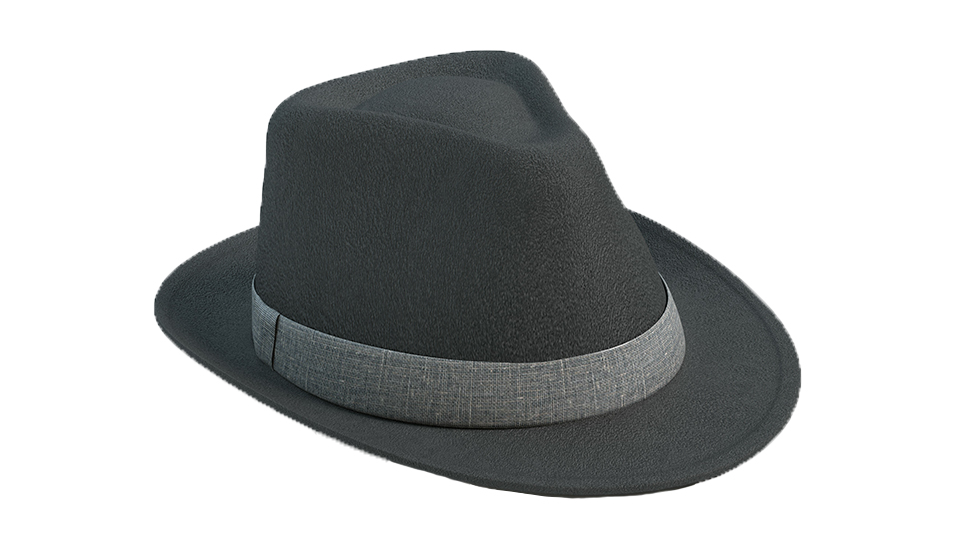
Il fedora – Flessibilità

Adattare le strategie di protezione dei dati alle esigenze in continua evoluzione dell’organizzazione. In qualità di dirigenti IT, dobbiamo essere pronti a modificare il nostro approccio alla protezione dei dati per adeguarlo alle mutevoli esigenze della nostra organizzazione. Il panorama digitale è in continua evoluzione. Per stare un passo avanti rispetto ai potenziali pericoli, ciò può comportare l’implementazione di nuovi processi di sicurezza o la modifica di quelli esistenti. Inoltre, un responsabile IT deve prendere in considerazione le tecnologie più recenti, dal cloud ai container, e talvolta anche quelle più datate, soprattutto in caso di fusioni e acquisizioni.  Tutti questi scenari richiedono una soluzione di protezione dei dati solida, scalabile e flessibile.  

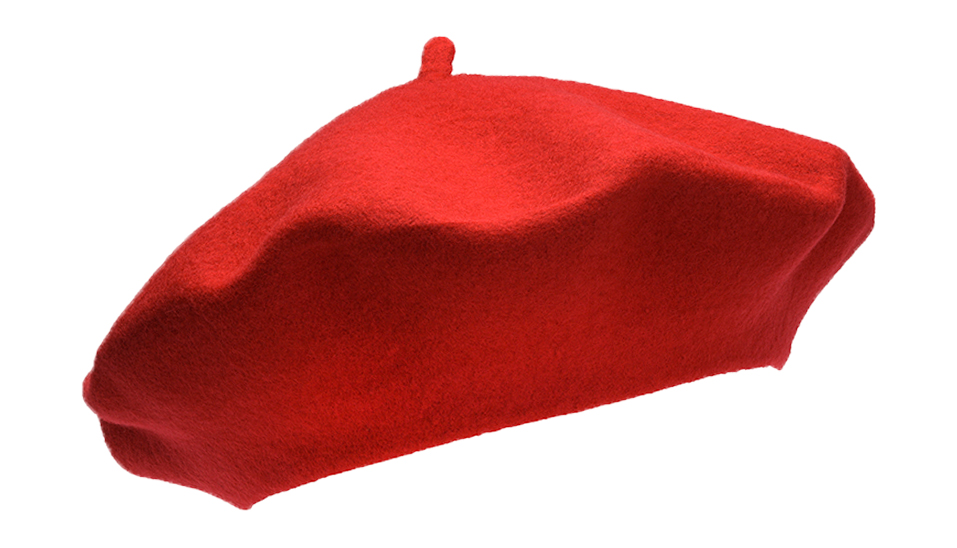
Il berretto – Creatività

Ideare modi innovativi per proteggere i dati in un ambiente digitale sempre più complesso. In qualità di dirigenti IT, dobbiamo essere in grado di pensare in modo creativo e sviluppare soluzioni originali per proteggere i dati in un ambiente digitale complesso. I criminali informatici sono spesso un passo avanti e potrebbero disporre di risorse maggiori rispetto al personale IT interno; l’unico modo per contrastarli è trovare soluzioni eleganti a problemi complessi. Niente è più elegante di un berretto…

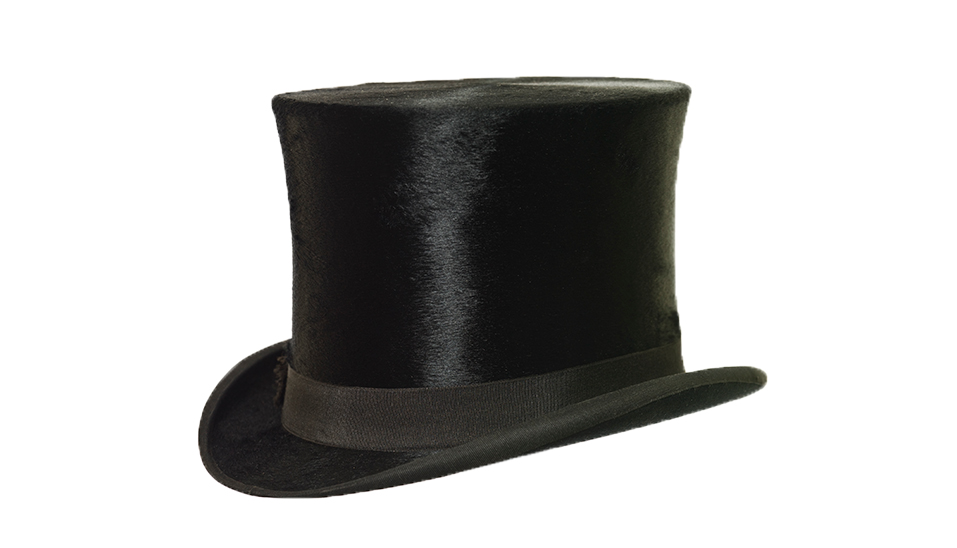
Il cilindro – Il processo decisionale

Prendere decisioni che garantiscano la sicurezza dei dati e proteggano l’organizzazione da potenziali pericoli, assicurando al contempo che la protezione e la sicurezza dei dati siano le massime priorità aziendali. In qualità di “cervello” dell’azienda, è nostro dovere garantire che la sicurezza e la protezione dei dati abbiano la priorità assoluta, operare scelte che garantiscano la sicurezza dei dati e difendere l’azienda da qualsiasi pericolo. I nostri clienti, dipendenti, azionisti e persino la nostra tranquillità dipendono dalla certezza che i responsabili IT stiano proteggendo i dati e le informazioni della nostra azienda.  

In conclusione, i responsabili IT hanno molti impegni e devono possedere competenze in diversi ambiti.

In occasione della Giornata Nazionale del Cappello, prendiamoci un momento in più per riconoscere i vari ruoli che ricoprono e il ruolo fondamentale che svolgono nel garantire il funzionamento regolare ed efficace delle nostre aziende.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il 2022 è stato un anno IMPORTANTE per la sicurezza informatica. Secondo Cyber Security Hub, sono state rese pubbliche oltre 4.100 violazioni dei dati, tra cui una serie di attacchi di grande risonanza che hanno coinvolto Twitter, Optus e WhatsApp.

Nel mondo odierno, i malintenzionati sono ben organizzati, informati e tenaci, e il volume e la velocità degli attacchi sono in aumento. Le loro motivazioni stanno cambiando: la fuga, l’esfiltrazione, il furto e la manipolazione dei dati rappresentano ormai gli obiettivi principali, tanto che il danno ai dati è diventato la principale preoccupazione dei responsabili delle decisioni IT.

Cosa ci riserva il 2023? Abbiamo raccolto le opinioni di alcuni esperti di Commvault proprio per rispondere a questa domanda. 

Il passaggio a livello settoriale verso una prevenzione proattiva e tempestiva delle
minacce – Matt Tyrer

In breve, le aziende avranno bisogno di soluzioni proattive e inizieranno ad attuarle per monitorare costantemente il proprio ambiente, individuare le minacce e consentire un allarme e una risposta tempestivi. I malintenzionati stanno riuscendo a infiltrarsi e noi non ce ne accorgiamo con sufficiente anticipo. 
Dal punto di vista della sicurezza informatica e della difesa dalle minacce, il settore oggi potrebbe essere sostanzialmente suddiviso in due approcci: 

  1. Misure preventive: questi fornitori costituiscono la vostra difesa perimetrale, come firewall, antivirus, strumenti SIEM/SOAR, insieme ad altre soluzioni per la prevenzione della perdita di dati (DLP) e per il rilevamento e la prevenzione delle intrusioni. Anche i più recenti fornitori di soluzioni di sicurezza per la gestione delle identità e degli accessi (IAM), che stanno aggiungendo funzionalità di sicurezza fondamentali per controllare chi può visualizzare quali informazioni nel vostro ambiente, possono essere raggruppati in questa categoria. Sono tutte le serrature delle vostre porte e finestre che lavorano attivamente per tenere i malintenzionati fuori di casa, in modo che non possano nemmeno appiccare l’incendio. 
  2. Misure reattive: si tratta in genere dei fornitori di soluzioni di archiviazione e backup più convenzionali, che si concentrano sulla protezione dei dati stessi. Il loro obiettivo è garantire la disponibilità dei dati per il ripristino attraverso Features fondamentali quali l’immutabilità e il rilevamento delle anomalie (caccia alle minacce) nei backup. Queste soluzioni sono come un impianto antincendio a sprinkler e un allarme antincendio: quando scattano, la casa è già in fiamme e l’unica risposta possibile è il triage e la Recovery di emergenza. 

Non fraintendetemi, entrambi questi aspetti sono elementi fondamentali di un approccio e di una strategia di sicurezza a più livelli, ma esiste una lacuna che viene colmata proprio dal sistema di allerta precoce. Si tratta della capacità di reagire in modo più efficace quando si verifica una violazione, senza attendere che i dati subiscano danni prima di avviare il processo di Recovery.

Ecco perché prevedo un passaggio, a livello di settore, verso sistemi di allerta più PROATTIVI, che aiutino le aziende a colmare le lacune tra i loro strumenti preventivi e quelli reattivi.    
Fortunatamente, Commvault è all’avanguardia in questo campo grazie alla nostra tecnologia di cyber-inganno Threatwise. Inizia SUBITO a proteggere i tuoi dati in modo proattivo. 

Aumento della spesa per i fornitori di servizi gestiti
– Donna Namorato

L’Istituto di Finanza Internazionale prevede per il 2023 un tasso di crescita economica globale pari appena all’1,2%, un livello in linea con quello del 2009, quando il mondo stava appena iniziando a riprendersi dalla crisi finanziaria.1 Nonostante l’incertezza economica che incombe, è prevedibile che la spesa per la sicurezza informatica continui ad aumentare, ma non ci si debba sorprendere se si registrasse un calo della spesa per prodotti e servizi.

E nonostante l’aumento della spesa per la sicurezza informatica, secondo un sondaggio condotto da Jefferies tra i CIO, il 53% ha dichiarato che ridurrebbe la spesa per l’ITSM. Se ciò dovesse verificarsi, mi aspetterei un aumento della spesa per i fornitori di servizi gestiti (MSP). Gli MSP sono specializzati in specifici segmenti IT e sono in grado di offrire competenze specialistiche in ambito IT, poiché attraggono e trattengono i talenti, cosa che invece le organizzazioni faticano a fare.

Per mantenere alta la vigilanza contro il ransomware e garantire la sicurezza dei dati, le organizzazioni devono adottare una strategia contro il ransomware e sviluppare un piano di risposta agli incidenti contro gli autori di attacchi. L’adozione di un quadro di sicurezza a più livelli è inoltre fondamentale per salvaguardare i dati e ridurre i rischi legati alla sicurezza informatica. E, qualora aveste bisogno di aiuto, le soluzioni Commvault Ransomware Readiness sono a vostra disposizione per assistervi.
Consolidamento del settore e delle piattaforme
– Brian Brockway, Direttore tecnico globale


Attualmente, il panorama della sicurezza è molto complesso. Esistono tantissimi strumenti disponibili e molte aziende adottano soluzioni multiple per assicurarsi una protezione completa. Tuttavia, abbiamo assistito all’inizio di un processo di consolidamento nel settore, che dovrebbe proseguire nel 2023. Tutti i componenti devono interagire tra loro per garantire la massima efficienza operativa e offrire le migliori possibilità di protezione. Il loro consolidamento in un’unica piattaforma sarà essenziale per garantire di ottenere il massimo dalle proprie soluzioni, e disporre di un unico pannello di controllo è fondamentale per gestirle. Soprattutto alla luce dei costi in continuo aumento, le organizzazioni devono assicurarsi di spendere ogni centesimo in modo oculato e di ottenere il massimo rendimento da ogni acquisto.

Tuttavia, data l’enorme quantità di minacce che le aziende devono affrontare, sta prendendo piede la consapevolezza che non tutto può essere fermato, indipendentemente dall’efficacia delle soluzioni adottate o dalla qualità della loro gestione. Le organizzazioni dovrebbero concentrare la propria attenzione sulla resilienza. Ormai è quasi inevitabile che le aziende subiscano un attacco prima o poi, ma ciò che conta davvero è la rapidità con cui si riesce a riprendersi. È necessario effettuare backup regolari in modo che, anche nel caso in cui si verifichi il peggio, i tempi di inattività siano ridotti al minimo e le normali operazioni aziendali possano essere ripristinate il più rapidamente possibile con danni permanenti minimi.
Cybersicurezza “dall’interno verso l’esterno”, Tiger Team e servizi gestiti
– Zack Brigman, Senior Product Marketing Manager

Le minacce informatiche continuano a raggiungere livelli record, sia in termini di numero di violazioni andate a buon fine, sia per quanto riguarda i danni causati da questi attacchi. Guardando al 2023, gli esperti prevedono che queste tendenze continueranno a evolversi nella direzione sbagliata, poiché gli avversari adottano nuove tattiche sofisticate, le reti di hacker mercenari continuano ad espandersi e il divario di competenze in materia di sicurezza e IT si allarga. E sebbene queste forze negative rappresentino sfide difficili da affrontare, le organizzazioni compiranno un grande balzo in avanti nel prossimo anno per pianificare, investire e maturare meglio le proprie discipline di sicurezza informatica.

Definizione delle priorità

Le violazioni capitano. Ma non tutte le risorse, i sistemi e i dati hanno la stessa importanza. Considerando che una piccola percentuale delle risorse informative comporta la maggior parte del rischio aziendale, le aziende all’avanguardia inizieranno ad adottare una strategia di sicurezza informatica “dall’interno verso l’esterno”. Una strategia che parte dal rafforzamento e dalla protezione delle risorse più critiche, per poi estendersi verso il perimetro. Sebbene le difese perimetrali e la prevenzione delle intrusioni rimarranno (e dovranno rimanere) una priorità assoluta, questo approccio allineato al rischio consente di stabilire le priorità nelle strategie di difesa per mitigare il rischio relativo alle risorse e alle funzioni di alto valore. Ciò ridefinisce gli approcci convenzionali “dall’esterno verso l’interno”, rendendo gli investimenti nella sicurezza più accessibili ed efficaci.

Squadre “Tiger”

Per gestire meglio le minacce emergenti e rispondere ai rischi, continueremo ad assistere a un aumento dei “fusion team” (grazie a Gartner per il termine!) – che riuniscono figure chiave dei settori IT, sicurezza e operativo per guidare il cambiamento. Questi team misti contribuiscono a creare nuove sinergie, unendo gruppi e competenze complementari (ma spesso isolati tra loro) per raggiungere obiettivi comuni. Questi team interfunzionali aumentano la visibilità in tutta l’organizzazione, individuano ed eliminano i punti ciechi e ottimizzano gli investimenti negli strumenti esistenti e in quelli nuovi. Sebbene molte organizzazioni mature facciano già ricorso ai team di fusione, il 2023 vedrà un’adozione più diffusa di queste strutture per identificare meglio i rischi, implementare strategie di risposta informatica e gestire le minacce.

Servizi gestiti

Con l’aumentare delle minacce, le aziende continueranno ad adottare offerte di servizi gestiti (MSP) e servizi di sicurezza gestiti (MSSP) per potenziare gli strumenti e le strategie esistenti. Ciò vale in particolare per i reparti IT con risorse limitate e per coloro che intendono potenziare i propri centri operativi di sicurezza. Avvalersi di questi fornitori di servizi gestiti consentirà alle organizzazioni di colmare il divario di competenze in materia di sicurezza informatica, attingere a un consorzio di soluzioni specializzate e ampliare le proprie attività nel campo della sicurezza informatica senza dover gestire personale aggiuntivo o soluzioni disparate. 

Grazie a tutti i nostri collaboratori! Seguite Commvault e il nostro portafoglio DPaaS Metallic sui social media per scoprire se le loro previsioni si avvereranno. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La tendenza verso il lavoro da remoto, unita alle incongruenze nella sicurezza, nell’accesso e nel controllo dei dati in ambienti multipli, sta portando a un aumento del rischio di violazioni, fughe e accessi non autorizzati ai dati. Ciò, unito alla continua evoluzione dei tipi di dati e ai carichi di lavoro distribuiti, porta a una proliferazione multigenerazionale dei dati che aggrava ulteriormente i rischi aziendali. Un’organizzazione su tre dichiara di essere stata colpita con successo più di una volta da un attacco ransomware, rendendo il ransomware una fonte significativa e ricorrente di interruzione dell’attività aziendale.1

Un quadro di riferimento per la sicurezza informatica

Le organizzazioni stanno adottando modelli di sicurezza a più livelli per far fronte a queste vulnerabilità: un approccio che offre il miglior modello per proteggersi dagli attacchi ransomware e riprendersi da essi. Il modello di sicurezza a più livelli di Commvault si basa sui principi dello “zero trust” e segue gli standard e le migliori pratiche del Cybersecurity Framework del National Institute of Standards and Technology (NIST) per affrontare queste cinque aree: identificazione, protezione, monitoraggio, risposta e ripristino. Prestare attenzione a questi pilastri può aiutare la vostra organizzazione a sviluppare una strategia completa di gestione dei rischi.

Identificare

Proteggere

Monitorare

Rispondere

 Recupero

Livelli essenziali di protezione e Recovery con Commvault

Un quadro di sicurezza a più livelli è fondamentale per la protezione dei dati, poiché offre diverse linee di difesa per colmare le lacune di sicurezza che potrebbero esistere all’interno della vostra infrastruttura. Rappresenta l’approccio migliore per proteggersi dagli attacchi ransomware e ripristinare i dati in seguito a tali attacchi. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati.

Analizza le tue attuali capacità di protezione e Recovery in caso di attacchi ransomware grazie al nostro eBook “Allineamento dei piani di protezione e Recovery da ransomware alle capacità critiche”.

Proteggi i tuoi dati e riduci i rischi legati alla sicurezza informatica grazie alla nostra piattaforma di backup sicura. Scopri di più consultando la nostra infografica “Approccio di sicurezza multilivello per la protezione dal ransomware e la Recovery dei dati”.

Proteggi e ripristina i tuoi dati in tutti i tuoi ambienti di carico di lavoro ibridi, cloud o SaaS. Leggi il nostro blog e guarda il nostro video “Lightboard” su come identificare, proteggere, monitorare, reagire e ripristinare.  

Noi di Commvault crediamo che una struttura a più livelli sia il modo migliore per prepararvi ad affrontare qualsiasi problema dei vostri dati. Vi invitiamo a compilare la nostra valutazione gratuita dei rischi per scoprire in che misura la vostra organizzazione è pronta a proteggere i dati e a ripristinarli in caso di attacco ransomware.

1ESG: Il lungo percorso verso la preparazione al ransomware, giugno 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Buone notizie per il 2023! Il nuovo anno ci offre l’opportunità di ricominciare da capo e di guardare al futuro con una nuova prospettiva. È anche il momento di riflettere sui cambiamenti necessari e desiderati, in modo da non ripetere gli stessi errori nel 2023.

Ricette per il successo nella protezione dei dati

Per rendere il 2023 un anno di grande impatto, segui questa ricetta in quattro passaggi per evitare i costi elevati della protezione dei dati.

  • Tempo di preparazione: contatta Commvault oggi stesso per iniziare
  • Periodo di cottura: per tutto il 2023
  • Risultato: protezione efficiente dei dati in tutta l’infrastruttura

Ingredienti

  • 1 tazza di gestione centralizzata
  • 2 cucchiai di massima protezione dal carico di lavoro
  • 3 tazze di automazione

Indicazioni

1. Preparare l’infrastruttura per ottenere una visione a 360 gradi dei propri dati

In un contesto IT in continua evoluzione come quello odierno, è necessario disporre di uno strumento che consenta di avere una visione completa dei propri dati. Spesso le organizzazioni cercano di gestire la complessità di un ambiente IT eterogeneo ricorrendo a molteplici strumenti di backup, che però non fanno che aumentare la complessità e far lievitare i costi. Inoltre, la gestione di più interfacce riduce la visibilità sui dati, con conseguente calo della produttività e aumento dei rischi. L’utilizzo di un’unica interfaccia unificata per controllare l’intero ambiente dei dati riduce la complessità e semplifica le operazioni quotidiane, consentendo al personale di concentrarsi su attività più strategiche e di maggior valore.

Commvault consente di semplificare la gestione di tutti i vostri carichi di lavoro – fisici, virtuali, on-premise, nel cloud e persino su più cloud – attraverso un’unica interfaccia unificata, il Commvault Command Center™. La console di gestione centralizzata è un’interfaccia utente web altamente personalizzabile che consente di gestire tutte le vostre iniziative di protezione dei dati e di disaster recovery, semplificando le attività quotidiane di gestione dei dati e facendovi risparmiare tempo prezioso.

2. Prendi una ciotola abbastanza capiente da contenere tutto il lavoro che devi svolgere

Proteggere i dati della tua organizzazione è come preparare una torta: basta tralasciare un ingrediente e l’intera ricetta può andare a monte. Tuttavia, garantire la sicurezza dell’odierno stack tecnologico eterogeneo, che comprende moderne applicazioni SaaS, Kubernetes e carichi di lavoro delle generazioni precedenti, non deve necessariamente essere fonte di stress.

Resta al passo con uno stack tecnologico in continua evoluzione e assicurati che nessun carico di lavoro venga tralasciato grazie a Commvault. Offriamo la più ampia protezione dei carichi di lavoro, dall’ambiente on-premise al cloud fino alle applicazioni SaaS, e forniamo supporto per l’integrazione nativa nel cloud, contribuendo a ridurre al minimo la complessità. Con Commvault, i clienti hanno la certezza che, man mano che cambiano e si evolvono, i dati e le applicazioni che utilizzano, sia vecchi che nuovi, siano protetti.

Scopri di più sulle tecnologie supportate da Commvault.

3. Misurare e integrare l’automazione

In cucina, la precisione nelle dosi è fondamentale per ottenere un prodotto finale di qualità. Lo stesso vale per la protezione dei dati: l’automazione può garantire l’accuratezza dei vostri processi ed eliminare il rischio di errori umani. Inoltre, riduce il tempo necessario per portare a termine complesse attività di gestione dei dati, liberando così più tempo per il vostro team IT.

Il software Commvault utilizza funzionalità integrate di automazione, orchestrazione e gestione basata su policy per migliorare la produttività complessiva del reparto IT. Grazie all’auto-tiering, ai sistemi automatizzati di gestione dell’alimentazione, al riconoscimento intelligente dei modelli e a numerose altre funzionalità, è possibile massimizzare la produttività e ridurre al minimo la spesa complessiva per l’IT.

4. Tempo di cottura: la durata nel 2023

La chiave per una ricetta di successo, così come per una protezione dei dati efficace, è la coerenza. Grazie ai tempi di preparazione rapidi offerti da Commvault, potrete assimilare facilmente i tre ingredienti necessari per garantire una protezione dei dati efficiente ed economica in tutta la vostra infrastruttura.

Informazioni nutrizionali:

La ciliegina sulla torta è la gestione dei dati di Commvault. Offriamo una soluzione completa che copre tutti gli aspetti della protezione dei dati: profondità, ampiezza, scala e portata della gestione dei dati, per aiutare a ridurre i costi operativi rispettando al contempo gli SLA relativi alla protezione dei dati.

Per altre ricette economiche, visita il sito Commvault.com/cut-it-costs

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’AWS re:Invent 2022 si è appena concluso e, per quanto mi riguarda, sono finalmente tornato in Australia per trascorrere un Natale, speriamo, caldo e senza neve.

Durante i lunghi voli di ritorno ho avuto modo di riflettere sui 119 nuovi servizi e Features annunciati nell’ambito dell’AWS re:Invent 2022, tenutosi dal 28 novembre al 2 dicembre, e sulla miriade di nuove Features che abbiamo presentato nella nostra ultima versione dedicata all’innovazione, la Commvault Platform Release 2023 (rilasciata il 15 dicembre 2022).

So che mi sono sentito come un bambino in un negozio di dolciumi che cerca di decidere cosa provare per primo quando tornerò in ufficio nel 2023.

Durante re:Invent ho individuato quattro temi principali che stanno alla base dello sviluppo responsabile di applicazioni cloud native sicure e sostenibili. Gli sviluppatori devono tenere conto della sicurezza dei dati in transito e inattivi, del ridimensionamento responsabile e delle operazioni cloud in grado di rispondere a eventi sia pianificati che imprevisti:

Garantire la sicurezza del cloud, che continua a essere la priorità assoluta sia per AWS che per gli sviluppatori, mentre ci impegniamo a realizzare applicazioni sempre più basate sui dati e accessibili come mai prima d’ora. Tra le novità più significative che avranno un impatto positivo sui clienti di AWS e Commvault che desiderano proteggere le proprie risorse AWS figurano:

Il ridimensionamento delle operazioni cloud è stato un tema ricorrente in quasi tutte le versioni di servizi e Features. Man mano che le aziende ampliano l’adozione e l’utilizzo dei servizi AWS, devono essere in grado di ridimensionare o automatizzare le proprie operazioni cloud. Alcuni miglioramenti degni di nota, volti a favorire operazioni ottimizzate in termini di costi, sono stati:

  • AWS annuncia Systems Manager Quick Setup per Resource Scheduler, che semplifica la configurazione dell’accensione e dello spegnimento programmati delle risorse, nonché l’ottimizzazione della capacità per ridurre i costi.

    Commvault automatizza la gestione dell’alimentazione dei MediaAgent, accendendo e spegnendo le risorse di gestione dei dati Amazon EC2 in base alle attività di Backup and Recovery. Questo approccio consente di risparmiare sui costi operativi, trasferendo al contempo l’ottimizzazione delle risorse a un approccio scalabile basato sugli eventi. È possibile automatizzare la gestione dell’alimentazione delle risorse, nonché le operazioni di Backup and Recovery, anche con Commvault: basta procurarsi un token di accesso per accedere all’endpoint del servizio Commvault e iniziare subito ad automatizzare i processi.
  • Amazon CloudWatch introduce l’osservabilità tra più account AWS e ti aiuta a monitorare e risolvere i problemi delle applicazioni che si estendono su più account. Ciò è spesso fondamentale per il tuo sistema di gestione dei dati, come Commvault, in cui i carichi di lavoro protetti e quelli relativi alla gestione dei dati risiedono in account diversi.

    Commvault consiglia di utilizzare i tag delle risorse AWS su tutte le tue risorse AWS per migliorare la visibilità, la trasparenza dei costi e supportare le attività di automazione. Commvault garantisce che i tag vengano ripristinati su tutte le risorse create e consente di impostare i tag durante il ripristino (Recovery) in modo da soddisfare le esigenze di osservabilità, gestione dei costi e sicurezza.
  • Amazon FSx for NetApp ONTAP annuncia quattro nuove Features che ne facilitano l’utilizzo, aggiungendo ulteriori miglioramenti in termini di usabilità al servizio di storage condiviso completamente gestito, basato sul popolare file system ONTAP di NetApp. I clienti che intendono espandersi su AWS, trasferire (lift-and-shift) applicazioni con esigenze di storage ad alto IOPS o riutilizzare in AWS i processi di gestione dello storage on-premise possono ora adottare Amazon FSx per NetApp ONTAP.

    Commvault ha annunciato la gestione degli snapshot IntelliSnap® per Amazon FSx per NetApp ONTAP nella versione 2023 della piattaforma Commvault. I clienti possono orchestrare snapshot sensibili alle applicazioni e copie di backup in streaming indipendenti dal servizio per le condivisioni SMB, le esportazioni NFS e i volumi iSCSI di Amazon FSx per NetApp ONTAP. I backup basati su snapshot possono essere replicati utilizzando NetApp SnapVault e SnapMirror tra i file system di Amazon FSx per NetApp ONTAP o tra l’ambiente on-premise e il cloud AWS.

L’espansione in nuove regioni e zone è stata una costante nel corso del 2022, con AWS che ha esteso la disponibilità a tre nuove regioni – Europa (Zurigo) eu-central-2, Europa (Spagna) eu-south-2 e Asia-Pacifico (Hyderabad) ap-south-2 – e a un totale di 281 AWS Local Zones. I servizi e le risorse AWS sono ora ancora più accessibili per avviare i vostri progetti di migrazione nel 2023.

Commvault rende la migrazione più semplice, sicura e veloce grazie alla conversione e alla replica di macchine virtuali basate su UEFI su Amazon EC2, compresa la modifica programmatica degli host Linux on-premise per l’inserimento automatico dei driver necessari per il sistema operativo Nitro di Amazon EC2. Inizia oggi stesso con una conversione una tantum oppure configura una replica periodica e passa all’esecuzione su AWS quando necessario.

I nuovi giocattoli per i creatori sono il fulcro di re: Invent, e il 2022 non ha fatto eccezione.

  • Amazon RDS Optimized Reads è ora disponibile per query fino al 50% più veloci su Amazon RDS per MySQL, che offre un’elaborazione delle query fino al 50% più veloce rispetto alle generazioni precedenti. A seconda dello schema di protezione dei dati utilizzato, queste prestazioni potrebbero apportare miglioramenti significativi alle attività di gestione dei dati che condividono le risorse di elaborazione sulle istanze Amazon RDS; ne sapremo di più in futuro, una volta completati i nostri test di laboratorio…
  • L’introduzione di Elastic Network Adapter (ENA) Express per le istanze Amazon EC2 garantisce prestazioni di rete migliorate grazie all’adozione del protocollo Scalable Reliable Datagram (SRD). Una maggiore larghezza di banda per singolo flusso e una minore latenza tra le istanze EC2 potrebbero garantire prestazioni significative in termini di Backup and Recovery, come vedremo più avanti nei laboratori Commvault…
  • AWS annuncia Amazon VPC Lattice (Preview), un servizio di networking a livello di applicazione che semplifica la connessione, la protezione e il monitoraggio delle comunicazioni tra i servizi. Man mano che le applicazioni monolitiche vengono sempre più scomposte e disaccoppiate, Amazon VPC Lattice assume un ruolo cruciale. Commvault seguirà da vicino questo servizio, valutandone le potenziali applicazioni nel proprio portafoglio di soluzioni per la protezione di Amazon EKS e Amazon VPC.

Commvault attende con impazienza di vedere l’impatto che alcuni di questi miglioramenti delle prestazioni avranno sulla protezione dei dati, sulla replica e su Recovery.

Puoi iniziare oggi stesso scaricando Commvault Platform Release 2023 dal Commvault Software Store oppure, se non desideri installare e configurare un sistema di protezione dei dati, registrati per una prova gratuita di 30 giorni di Metallic e inizia subito a proteggere le tue risorse AWS.

Vi auguro buone feste e di riposarvi bene, perché tutto il lavoro che avete svolto nel 2022 per essere pronti alla Recovery con Commvault e Metallic darà i suoi frutti durante le vacanze…

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

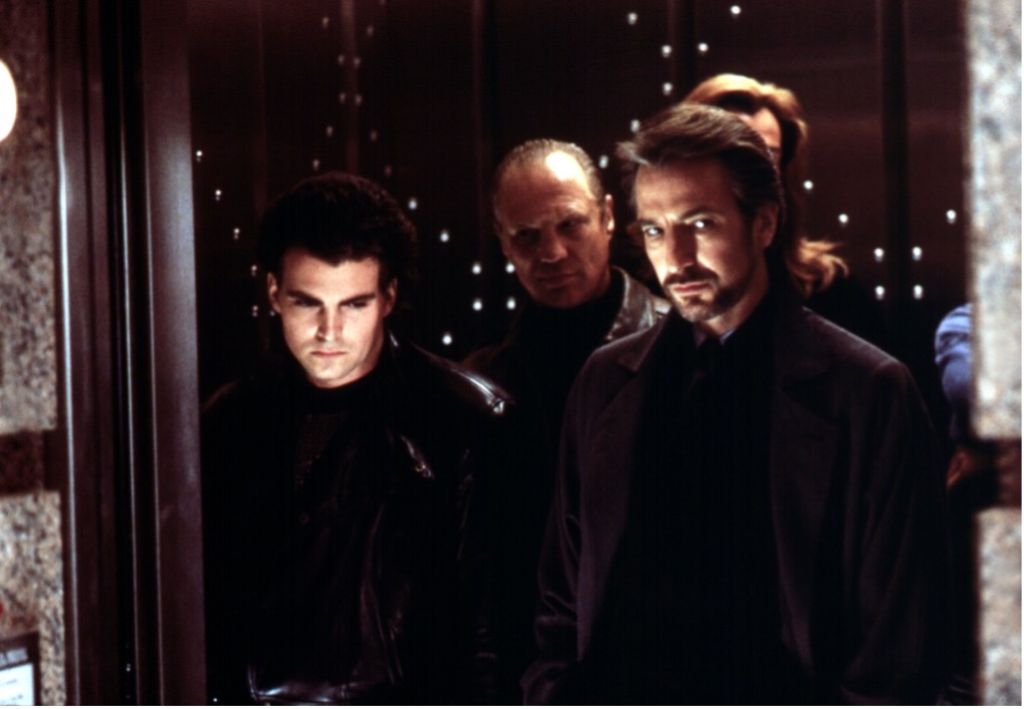
Il periodo delle feste è alle porte e, per me, questo significa una cosa sola: guardare “Die Hard”. 

Forse ho un debole per Kevin McCallister e per il fascino di “Mamma, ho perso l’aereo”, ma vedere Bruce Willis che affronta una banda di cattivi determinati (a parte, ovviamente, Alan Rickman) (scusate, non ho resistito al gioco di parole) intenzionati a entrare in un caveau pieno di titoli al portatore introvabili è il film perfetto per le feste.

Ma mentre mi metto comodo per guardarlo quest’anno, mi colpiscono i parallelismi tra la trama del film e un attacco ransomware. Allora, quali insegnamenti può darci “Die Hard” riguardo a un attacco ransomware?

1. Le dimensioni della superficie di attacco sono importanti

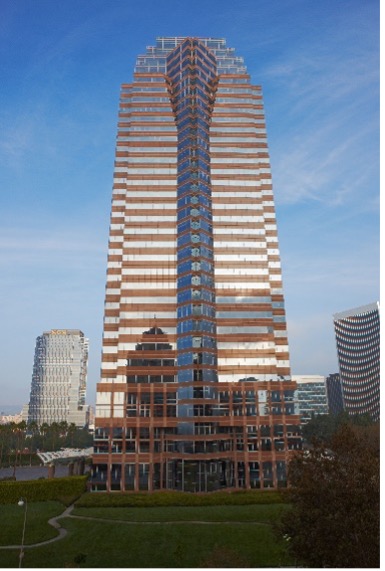
La maggior parte delle scene d’azione di *Die Hard* è stata girata al Nakatomi Plaza, un grattacielo di oltre 30 piani nel cuore di Los Angeles. 

Dai condotti dell’aria ai vani ascensore, dagli atri ai tetti e tutto ciò che sta in mezzo: ci sono tantissimi spazi da mettere in sicurezza e tantissimi posti dove i malintenzionati possono nascondersi. 

Lo stesso vale per il patrimonio di dati. Maggiore è la superficie esposta, maggiori sono le vulnerabilità e i punti di debolezza che potrebbero consentire l’accesso o la compromissione dei dati. Si tratta di una grave preoccupazione: infatti, secondo una recente ricerca di ESG, solo il 12% dei professionisti IT ritiene che i propri strumenti di rilevamento del ransomware siano adeguati e in grado di coprire anche il patrimonio di dati in continua espansione, indipendentemente dalla loro ubicazione.

2. Forse non è il riscatto quello che cercano

Ricordate quella scena in cui Alan Rickman elenca i nomi dei terroristi che la banda vorrebbe scambiare con gli ostaggi? È una cortina fumogena volta a depistare. 

Lo stesso vale per la sicurezza dei dati: con così tanti malintenzionati che oggi utilizzano i dati a fini dannosi (si pensi a fughe di informazioni, esfiltrazione, furto e manipolazione), tenere i dati in ostaggio in cambio di una somma di denaro è ormai l’obiettivo principale. A tal proposito, secondo le stime di ESG, la prevenzione dei danni ai dati è oggi la principale preoccupazione dei responsabili delle decisioni IT (88%), superando le preoccupazioni relative a Recovery.

E se si decide effettivamente di pagare il riscatto, non vi è alcuna garanzia di riavere i propri dati. Infatti, secondo Matthew Woodwood, solo l’8% di tutte le organizzazioni che hanno pagato il riscatto ha riottenuto i propri dati, anche dopo aver versato la somma richiesta.

3. Ingegneria sociale – I malintenzionati avranno già fatto le loro ricerche (e sono molto subdoli)

Proprio come in “Die Hard”, è probabile che gli aggressori abbiano svolto le loro ricerche e abbiano messo a punto un piano sofisticato e dettagliato, concepito per andare ben oltre la semplice crittografia dei dati.

Sono inoltre subdoli e possono ricorrere a tattiche di ingegneria sociale, una strategia molto diffusa tra gli aggressori poiché spesso è più facile sfruttare le persone piuttosto che individuare una vulnerabilità di rete o del software. Le password e le misure di sicurezza esistenti sono di grande valore e i dipendenti interni sono spesso bersagli, a tutti i livelli dell’organizzazione.

L’ingegneria sociale viene spesso utilizzata come primo passo di una campagna più ampia. Per saperne di più, consultate questo articolo di Tech Target disponibile qui.

4. Gli attacchi continueranno a susseguirsi (senza sosta)

Oltre ad essere ben informati, motivati e astuti, i nostri aggressori sono anche tenaci. John McClane avrebbe avuto vita molto più facile se avesse dovuto affrontare un solo malintenzionato, ma la realtà è che (proprio come in un attacco ransomware) i numeri giocano a suo sfavore.

Per gli autori degli attacchi, una strategia univoca raramente porta al successo dell’intrusione. Gli autori delle minacce aumentano le loro possibilità di ottenere un ritorno sull’investimento seguendo percorsi multipli per raggiungere il loro obiettivo – i dati aziendali critici – diversificando le loro strategie di attacco. 

5. Non affidarti “solo” a Recovery o all’assicurazione

Se Bruce Willis si fosse limitato ad aspettare nella speranza che l’assicurazione pagasse il risarcimento, il film sarebbe stato piuttosto breve e forse non avrebbe avuto un finale drammatico!  

L’assicurazione contro i rischi informatici è un settore che ha subito rapidi cambiamenti negli ultimi 12 mesi. Le clausole relative alle polizze di sicurezza informatica stanno diventando sempre più restrittive, come dimostrato dalla Lloyds of London all’inizio di quest’anno. Molti assicuratori stanno inoltre imponendo requisiti di protezione più rigorosi che, pur contribuendo a rafforzare i livelli di difesa informatica, possono anche lasciare alcune organizzazioni, e in particolare le PMI, in una posizione di vulnerabilità, poiché queste ultime hanno maggiori difficoltà a soddisfare i nuovi limiti minimi richiesti.

La dottoressa Sally Eaves ha trattato proprio questo argomento in questo eccellente post sul blog che trovate qui

Conclusione – È fondamentale adottare un approccio proattivo nei confronti del ransomware (comportati un po’ come John McClane)

Ok, lasciando da parte le metafore cinematografiche, abbiamo un messaggio serio da trasmettere a tutti, in vista delle festività (e non solo). 

Oltre al piano generale di sicurezza informatica e alla strategia di Recovery dei dati già definita, la protezione contro il ransomware deve essere proattiva e attivarsi prima che i dati vengano compromessi. 

Metallic® Threatwise™ rappresenta proprio questa differenza. Si tratta di un sistema di rilevamento precoce del ransomware che consente alle aziende di difendere attivamente i propri dati, proteggere l’infrastruttura di backup e rispondere più rapidamente alle minacce. Come funziona? Grazie a una tecnologia di inganno brevettata, Threatwise induce gli autori di attacchi malevoli a interagire con risorse fasulle, costringendoli a rivelarsi prima che si verifichino fughe di dati, esfiltrazioni o crittografia. Ciò si traduce in un minor rischio di impatto sui dati, minori tempi di inattività e un minor numero di interventi di Recovery. 

È ora di adottare Threatwise™ e proteggere i tuoi dati, non solo recuperarli. È la soluzione che sceglierebbe John McClane. 

Titoli di coda (il cast)

  • John McClane (Bruce Willis) – Metallic® Threatwise™
  • Hans Gruber (Alan Rickman) e la sua squadra – Hacker/Autori di attacchi ransomware
  • Al Powell (Reginald VelJohnson) – Il vostro cordiale team IT e di sicurezza

La moderna truffa informatica: vi presentiamo Metallic® Threatwise

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Sono orgogliosa di essere la sponsor esecutiva del nostro gruppo di dipendenti CapAbilities ERG, la cui missione è sensibilizzare e abbattere i pregiudizi legati alle problematiche lavorative che riguardano le persone con disabilità e/o chi si prende cura di loro. Recentemente abbiamo organizzato un evento virtuale dal titolo «Courageous Conversation», in collaborazione con il nostro gruppo EAG Family Support Network, dedicato alla gestione della propria carriera mentre ci si prende cura di una persona cara con disabilità. Ho avuto la fortuna di poter condividere la mia storia personale grazie al sostegno di Commvault. In occasione della Giornata internazionale delle persone con disabilità, che si celebra il 3 dicembre, ho voluto condividere la mia storia anche qui.

Mia figlia Emily, che ora ha 18 anni, è nata con la sindrome di Goldenhar, una rara patologia craniofacciale. Alla nascita le mancava l’intera mandibola e, a causa dei suoi problemi craniofacciali, ha dovuto sottoporsi finora a più di 40 interventi chirurgici. Sebbene abbia fatto enormi progressi dal giorno in cui è nata, la sindrome di Goldenhar è una condizione con cui dovrà convivere per tutta la vita.

Lavoro in Commvault da quasi 18 anni, quindi il percorso di Emily è iniziato durante il mio primo anno in azienda. Quando è nata Emily, ho dovuto maturare praticamente dall’oggi al domani. E devo ammettere che la storia di Emily non è stata una cosa che ho condiviso immediatamente con i miei colleghi. Ci sono state innumerevoli volte in cui ho partecipato a teleconferenze dagli ospedali e dalle sale d’attesa, e nessuno lo sapeva. Ma man mano che maturavo professionalmente e mi sentivo più a mio agio, sono passata dal nascondere la storia di Emily al sostenerla attivamente: la storia di Emily alla fine è diventata parte di me qui in Commvault.

Il nostro compito come genitori di bambini con disabilità è quello di offrire loro l’opportunità di vivere la vita migliore possibile, ed è su questo che io e mia moglie Nancy ci siamo sempre concentrati. È tutta una questione di difesa dei diritti: quando si inizia a difendere i propri diritti, allora il cambiamento avverrà. E nel corso degli anni, mentre continuavamo a difendere i diritti di Emily, le abbiamo anche instillato l’importanza di difendere i propri diritti da sola. E, soprattutto, di non smettere mai, mai. Una delle prime iniziative di sensibilizzazione di Emily è stata la partecipazione, più volte nei primi anni della sua adolescenza, alla giornata “Porta tuo figlio al lavoro” presso la nostra sede centrale.  Emily portava con sé il suo cane da assistenza e condivideva la sua storia con i nostri dipendenti. Le piaceva moltissimo farlo, e questa opportunità ha dato il via al suo percorso di sensibilizzazione, poiché ha iniziato a tenere presentazioni nelle scuole e a raccontare la sua storia agli studenti. Nel corso degli anni, la missione di Emily è stata quella di diffondere la consapevolezza sull’importanza della gentilezza e dell’accettazione tra i bambini di tutte le età, attraverso presentazioni dal vivo, videoconferenze e sui social media. Non potrei essere più orgoglioso di lei.

https://play.vidyard.com/wtBUwSQaydEVuGb4JrVKdQ

Il percorso di Emily mi ha insegnato tantissimo, sia dal punto di vista personale che professionale. Sebbene ci siano state tantissime esperienze di vita e momenti di apprendimento, alcuni di quelli su cui abbiamo concentrato la nostra discussione durante la nostra “Conversazione coraggiosa” sono:

  1. Ascoltate e prestate attenzione ai dettagli. Quando i medici iniziano a usare termini complessi, dovete ascoltare. Quando siete a casa a prendervi cura di vostro figlio con una disabilità, dovete essere in grado di ascoltare ciò che dice (e ciò che non dice) e prestare la massima attenzione ai dettagli. Queste competenze non solo mi hanno insegnato a essere un padre migliore, ma anche un professionista migliore. Rimanere presente e ascoltare mi aiuta a svolgere meglio il mio lavoro e a sostenere al meglio il mio team.
  2. Apprezza l’importanza del sostegno. È incredibilmente importante accettare il sostegno di cui potresti aver bisogno, e a volte ciò significa mostrarsi vulnerabili. Affidati alle risorse a tua disposizione e sfruttale al meglio. Come ho accennato prima, non sono sempre stato disposto a condividere la storia di Emily e ad accettare sostegno sul lavoro. Ma per gestire l’equilibrio tra vita privata e lavoro ed essere la versione migliore di me stesso in Commvault, ho capito quanto sia davvero importante una rete di sostegno.   
  3. Accetta le sfide della vita. Affrontare l’ignoto e superare gli ostacoli è ciò che ci rende più forti sia a casa che al lavoro. Sebbene ci siano state tantissime sfide legate alla disabilità di Emily, mi rendo conto di quanto abbia imparato e di quanto sia cresciuta grazie alla nostra situazione. Le competenze di vita che ho sviluppato non solo mi hanno reso una persona migliore a casa, ma mi hanno reso anche una collega e una leader migliore in Commvault.

Senza il sostegno di Commvault negli ultimi 18 anni, non sarei dove sono oggi. Dimostrare il nostro impegno è un elemento fondamentale della nostra identità aziendale. Il nostro gruppo di risorse per i dipendenti (ERG) CapAbilities sta creando uno spazio sicuro ed empatico in cui i dipendenti Commvault con disabilità, i loro caregiver e i sostenitori possano discutere in modo aperto e sincero e promuovere insieme il cambiamento.

Se ripenso al passato, non cambierei nulla del percorso di Emily e della nostra situazione. È proprio questo che mi ha reso la persona che sono oggi, ed Emily continua a brillare e a fare la differenza nel mondo ogni giorno.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La stagione delle feste è ormai ufficialmente iniziata e, in linea con lo spirito di generosità che la caratterizza, abbiamo voluto offrirvi un motivo in più per attendere con entusiasmo il lancio del nostro nuovo prodotto previsto per dicembre. In tutti i settori, i clienti sono costantemente alla ricerca di modi per sfruttare il cloud e trarne agilità, semplicità e scalabilità. In quest’ottica, i nostri partner dell’ecosistema sono costantemente alla ricerca di modi per migliorare e differenziare l’esperienza del cloud ibrido. Amazon Web Services (AWS) e NetApp, leader affermati del settore, hanno collaborato alla realizzazione di una soluzione di storage cloud-native che offre i vantaggi in termini di accessibilità e gestione dei dati dello storage NetApp on-premise, uniti alla semplicità, alla prevedibilità e alla facilità d’uso di un servizio AWS completamente gestito. Questa fantastica combinazione – Amazon FSx for NetApp ONTAP – non solo offre ai clienti NetApp esistenti un modo più semplice per estendere le loro implementazioni on-premise nel cloud, ma fornisce anche ai clienti AWS la possibilità di progettare applicazioni cloud moderne e differenziate in grado di garantire esperienze utente veloci e coerenti.

Commvault è orgogliosa di rappresentare il livello fondamentale che semplifica il trasferimento e l’utilizzo dei dati dei nostri clienti tra ambienti cloud e on-premise, garantendone la protezione durante l’intero processo. In questo caso, abbiamo attinto alle solide relazioni e ai molti anni di collaborazione e innovazione sia con AWS che con NetApp e stiamo fornendo il supporto per Amazon FSx for NetApp ONTAP con la versione 2023 della piattaforma Commvault. Grazie a questo supporto appena annunciato, offriremo ai clienti la possibilità di:

  • Esegui la migrazione dei carichi di lavoro su AWS senza interruzioni utilizzando Commvault per orchestrare la creazione e la replica dei tuoi volumi di storage NetApp ONTAP on-premise su Amazon FSx for NetApp ONTAP.
  • Proteggi le tue nuove applicazioni moderne su AWS che sfruttano lo storage NetApp ad alte prestazioni, la gestione e i controlli QoS. L’integrazione di Commvault con snapshot, SnapVault e SnapMirror offre una protezione accelerata e automatizzata per i tuoi carichi di lavoro su Amazon FSx for NetApp ONTAP.
  • Semplifica la continuità operativa e rispetta gli SLA adottando un approccio basato su backup tramite snapshot, backup replicato con SnapVault e backup in mirror con SnapMirror per il ripristino delle applicazioni in loco o in regioni remote.

A proposito della nostra fantastica collaborazione con AWS, in questo momento siamo a Las Vegas per sponsorizzare AWS re:Invent! Questo significa che avete l’opportunità di venire a parlare con noi di persona del nostro supporto, appena annunciato, per Amazon FSx per NetApp ONTAP, della nostra profonda integrazione e collaborazione con AWS, oppure di come potete iniziare a utilizzare Commvault su AWS Marketplace già da oggi. Ecco come potete partecipare e saperne di più:

  • Venite a trovarci al re:Invent 2022 presso i padiglioni espositivi del Venetian. Saremo allo stand n. 1940 da lunedì sera a giovedì pomeriggio. Sarò presente ogni giorno, quindi fermatevi a salutarmi e a parlarmi delle sfide più impegnative che la vostra organizzazione deve affrontare in materia di dati.
  • Iscrivetevi per un incontro privato o per uno dei nostri ricevimenti dopo l’orario di lavoro o per le proiezioni dei keynote nella nostra suite di ospitalità.
  • Presenteremo Amazon FSx per NetApp ONTAP e le nostre soluzioni congiunte NetApp presso lo stand sponsorizzato da NetApp (stand n. 2404) nelle seguenti date e orari:
  • Martedì 29 novembre alle 13:00 PST
  • Mercoledì 30 novembre alle 15:00 PST
  • Giovedì 1 dicembre alle 11:00 PST

I festeggiamenti natalizi non finiscono qui a Las Vegas: collaboreremo ancora una volta con i nostri amici di AWS e NetApp per un fantastico evento virtuale natalizio, durante il quale parleremo della gestione dei dati nel cloud ibrido e di Amazon FSx per NetApp ONTAP, il tutto divertendoci un po’ con il maestro Lego Tyler Clites.


Se non siete riusciti a venirci a trovare all’AWS re:Invent – o se volete semplicemente procurarvi uno dei fantastici kit Lego a tema natalizio – potete iscrivervi all’evento qui.

È davvero il periodo più bello dell’anno – e siamo davvero entusiasti di sponsorizzare e partecipare ad AWS re:Invent, uno dei più grandi eventi tecnologici dell’anno. Speriamo che vi uniate a noi a Las Vegas per scoprire qualcosa in più sulle nostre soluzioni e per divertirvi un po’ nel frattempo. Siamo inoltre molto entusiasti e grati per la nostra collaborazione in corso sia con AWS che con NetApp, e non vediamo l’ora di scoprire dove ci porteranno queste partnership – per i nostri clienti comuni e i loro preziosi dati – nel 2023 e oltre.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

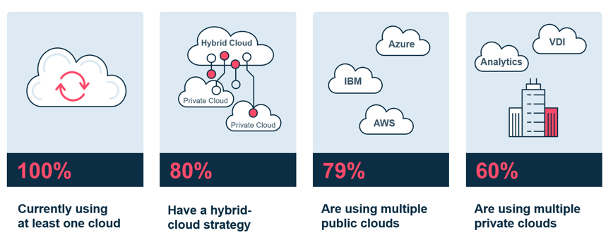
IaaS, PaaS, SaaS, oh mio Dio! Sono cambiate molte cose da quando, all’inizio degli anni 2000, le prime piattaforme riconoscibili hanno iniziato a fornire soluzioni di Infrastructure-as-a-Service. Quella che un tempo sembrava una strategia infallibile per ridurre i costi IT grazie all’esternalizzazione dell’hardware e alla gestione del provisioning nel cloud pubblico non è più così semplice e lineare.

Nel corso degli anni, il settore del cloud pubblico ha registrato un aumento sempre più marcato dei costi e potenziali spiacevoli sorprese nei modelli di fornitura, spingendo molti responsabili IT a rivalutare come e dove eseguire i propri carichi di lavoro.

Gestire il processo decisionale relativo a cosa mantenere in quale cloud pubblico, quali carichi di lavoro “riportare” alle soluzioni on-premise e quando sia opportuno avvalersi dei modelli di distribuzione di recente introduzione è di per sé un lavoro a tempo pieno.

Durante l’evento Commvault Connections 2022, abbiamo approfondito lo stato attuale del cloud pubblico, affrontato alcune delle sfide più comuni che le organizzazioni devono affrontare nell’era del cloud moderno e illustrato come le soluzioni Commvault possano semplificare il vostro percorso, ridurre i rischi aziendali e aumentare la produttività IT.

Continua a leggere per saperne di più sulle sessioni e su come Commvault ti aiuti a investire con sicurezza in un mondo pieno di incertezze.

Ottimizzazione dei costi e mitigazione dei rischi nell’era del cloud moderno

Negli odierni ambienti multi-cloud e ibridi, la proliferazione dei dati va oltre le semplici preoccupazioni relative allo storage ed entra nel pericoloso territorio dell’aumento del rischio aziendale, della redditività minacciata e dell’eccellenza operativa ostacolata. Con così tante posizioni disponibili per i carichi di lavoro, distribuite su una moltitudine di modelli di distribuzione e fattori di forma, è fondamentale riuscire a mantenere una visione d’insieme di tutti i dati, indipendentemente da dove si trovino. Le soluzioni Commvault beneficiano della copertura dei carichi di lavoro più ampia del settore, offrendo funzionalità e approfondimenti che consentono di tenere sotto controllo la proliferazione dei dati, ridurre la superficie di attacco aziendale e ottimizzare l’efficacia in termini di costi.

Abbracciare il potere dell’automazione

Oggi più che mai, i professionisti IT devono affrontare una pressione crescente per ottenere di più con meno risorse. Nel tentativo di superare le sfide e i costi legati alla dipendenza da un unico fornitore di servizi cloud, molti responsabili IT si trovano ad affrontare una dura battaglia per reperire personale qualificato in tutte le principali competenze cloud… e poi doverlo retribuire. Commvault consente di colmare il divario di competenze IT offrendo la possibilità di trasformare e trasferire i dati da un fornitore di servizi cloud e/o da un formato a un altro, in modo nativo, il tutto senza la necessità di personale qualificato.

Più dati, più rischi? Vi presentiamo il servizio di backup “File & Object Archive”

https://play.vidyard.com/9i2zJtux2kZFu7Q6zzfvuN

Hai un’esigenza? Ci pensiamo noi! Dal posizionamento mirato dei dati alle analisi utili all’azione, Metallic® File Object and Archive di Commvault ti offre un servizio di archiviazione affidabile basato sul cloud. Utilizziamo strumenti di modellazione, analisi dei dati utili all’azione e operazioni conformi alle normative per ridurre i tuoi costi e aumentare la tua produttività e la qualità del servizio. Con Commvault, abbiamo la competenza e l’esperienza per garantire che i dati della tua organizzazione siano conformi ora e per anni a venire.

Per un periodo limitato, puoi accedere qui a tutti i contenuti on demand di Commvault Connections 22.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ricaricate le energie e scoprite nuove strategie e prodotti per contrastare il ransomware grazie alle nostre sessioni on-demand “Fending off Ransomware” tratte da Commvault Connections 2022. Se vi siete persi il nostro evento, cogliete questa opportunità per guardare le sessioni e visitare la DemoZone. Questa esperienza di gestione dei dati nel cloud, tra le migliori del settore, offre alle organizzazioni e ai responsabili IT le informazioni e le best practice necessarie per proteggere e recuperare i propri dati dal ransomware.

Reati legati al ransomware

Le violazioni, le fughe di dati e le perdite non devono necessariamente trasformarsi in disastri. Scoprite come le nostre funzionalità proattive e reattive di protezione dei dati contribuiscono a salvaguardare i vostri dati e a evitare che la vostra azienda finisca sui giornali. Consultate qui il programma completo.

Protezione dal ransomware e Recovery: come sviluppare una strategia “zero perdite”

Ridurre il rischio di attacchi ransomware è una sfida ardua, ma adottare una strategia “Zero Loss” è fondamentale per minimizzare l’impatto di un attacco. Oltre al semplice rispetto dei principi dello “zero trust” e alla speranza che tutto vada per il meglio, la soluzione definitiva può ridurre i costi per la vostra organizzazione grazie all’utilizzo di un’unica piattaforma di gestione centralizzata che consente di ottenere una visibilità completa sui dati, proteggere i carichi di lavoro ibridi e garantire un ripristino rapido, il tutto attraverso un approccio unificato.

Sicurezza dei dati all’avanguardia: proteggere i dati prima che vengano compromessi

Con l’aumento dei casi di fuga, esfiltrazione e furto di dati, le aziende odierne hanno bisogno di funzionalità avanzate per individuare e contenere tempestivamente le minacce alla sicurezza, non solo per riprendersi da esse. Mettiamo in evidenza come il nostro moderno servizio di rilevamento del ransomware, Metallic® Threatwise™, intervenga attivamente e metta in luce le minacce sconosciute e zero-day nel momento stesso in cui ha inizio un attacco. Inoltre, metteremo in risalto le nostre esclusive funzionalità di cyber-deception e il valore dell’allerta precoce.

https://play.vidyard.com/JzFwNSvsDYzzVvQ2SafRmg

Retrospettiva sul ransomware: Supporto al recupero

Siete sicuri che la vostra organizzazione sia in grado di riprendersi rapidamente in caso di attacco ransomware? I vostri team conoscono i propri ruoli e le proprie responsabilità, e siete certi di disporre delle risorse adeguate? Ascoltate le testimonianze reali dei nostri clienti sul processo di Recovery, raccontate dal nostro team di assistenza e servizi Commvault®, che condividerà con voi gli aspetti positivi, quelli negativi e quelli più critici. Scoprite perché alcuni ripristini hanno avuto esito positivo e altri no.

Proteggi i tuoi dati e ripristinali in tutta sicurezza

In parole povere, in che modo la vostra organizzazione sta riducendo l’impatto di un potenziale attacco ransomware? Come state proteggendo i dati dagli attacchi ransomware con doppia o tripla estorsione (come la fuga di dati e l’esfiltrazione)? E siete sicuri che la vostra organizzazione sarà in grado di riprendersi rapidamente in caso di attacco ransomware? Acquisite le conoscenze necessarie affinché la vostra organizzazione possa contrastare con successo il ransomware.

L’evento “Connections” ha visto la partecipazione di leader del settore, clienti, partner ed esperti di Commvault, che hanno condiviso approfondimenti, best practice e consigli tecnici necessari per innovare con fiducia e soddisfare le esigenze future della vostra azienda.

Per un periodo limitato, puoi accedere a tutti i contenuti di Commvault Connections 22 on demand qui.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Sono davvero orgoglioso di annunciare i Vaulters che, con il loro esempio, hanno appena vinto il nostro premio “CEO Living Our Values” per il secondo trimestre dell’anno fiscale 2023.

Qui in Commvault, continuiamo a vedere i nostri “Vaulters” mettere in pratica i nostri valori e sostenersi a vicenda per dare il meglio di sé, mentre creiamo legami, ispiriamo, ci prendiamo cura gli uni degli altri e otteniamo risultati.

Questa settimana abbiamo tenuto la nostra riunione interna trimestrale “Global Town Hall” e abbiamo consegnato i premi “Living Our Values” del nostro CEO. Questo programma di premiazione trimestrale ci aiuta a riconoscere e celebrare a livello globale i nostri “Vaulters” per il loro incredibile lavoro.

Sono davvero orgoglioso di annunciare i vincitori del premio “Living Our Values” del CEO per il secondo trimestre dell’anno fiscale 2023:

Kash Ansari
, Direttore senior, Ingegneria delle vendite

Zack Brigman
, Responsabile senior del marketing di prodotto

Yvonne Singleton
, Direttore senior, Operazioni sul campo

Team interfunzionale Commvault Grid

Gregory Jackamonis
, Responsabile del servizio clienti, Software Defined Storage

Justin Wolf
, responsabile senior di prodotto

Ram Ankireddypalle
, Responsabile senior, Sviluppo

Team di gestione dei clienti

Steve Young
, Direttore senior, Ingegneria delle vendite

Jason Hand
, responsabile clienti aziendali

Jonathan Wright
, ingegnere commerciale senior

Richard Tynan
, Direttore senior, Servizi professionali

Jietse Vercammen
, Architetto delle soluzioni

Sunil Telagamsetti
, Responsabile senior, Sviluppo II


Tutti questi vincitori rappresentano un esempio fonte di ispirazione e incarnano il vero significato di essere un Vaulter!

Se sei interessato a entrare a far parte del nostro team e a diventare un Vaulter, visita la nostra pagina “Carriere” per ulteriori informazioni.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ci sono molti motivi per iscriversi al nostro evento virtuale Connections 22, in programma il 2 o il 3 novembre 2022. Anzi, avremmo potuto aggiungerne altri! 

Con così tante novità nell’esperienza Connections, tra cui gli stand espositivi virtuali, una DemoZone, la Connections Challenge e ancora più opportunità di networking, ecco i nostri motivi (non esaustivi) per cui dovresti dedicare qualche ora al meglio della gestione dei dati.

1. Discorso di apertura – Innovare con fiducia
Il nostro amministratore delegato, Sanjay Mirchandani, ritiene che non ci sia mai stato un momento migliore per lavorare nel settore IT. Il suo discorso di apertura, ricco di spunti stimolanti, si concentra su come voi e il vostro team possiate innovare con fiducia eliminando la complessità, passando all’offensiva e adottando la gestione dei dati nel cloud.

2. Connections è L’esperienza
per eccellenza nella gestione dei dati nel cloud. Come recentemente confermato da Gartner, *Commvault offre la soluzione leader nella protezione dei dati per i clienti che intraprendono il proprio percorso verso il cloud (e questo per la terza volta consecutiva). 

Le tecnologie che supportiamo e le nostre partnership con i principali fornitori di servizi cloud ci distinguono dalla concorrenza, e Connections 22 non fa eccezione: nessun altro evento dedicato alla protezione dei dati può vantare la presenza di Microsoft, Oracle e Amazon Web Services (AWS) nel programma (questo sì che è multi-cloud).

3. Partecipa alla conversazione
sui social con l’hashtag #CVConnections22. Durante e dopo l’evento, assicurati di tenere d’occhio i tuoi social per seguire e partecipare alla vivace conversazione online con l’hashtag #CVConnections22. Condividi i momenti salienti e i punti chiave che hai tratto dall’evento: vogliamo sapere cosa ne pensi!

4. Sessione
sulla roadmap Per molti partecipanti, la sessione sulla roadmap di Ranga Rajagopalan rappresenta il momento clou del nostro fitto programma. Con le innovazioni che si susseguono a ritmo serrato, approfondiremo What’s New della nostra piattaforma Intelligent Data Services, comprese le nostre soluzioni #DMaaS Metallic.

5. Accetta la sfida
Connections. Qualcuno ha detto “SWAG”? Sì, siamo stati noi, forte e chiaro. I punti si trasformano in premi a Connections 22 e, partecipando alla **Connections Challenge**, potresti vincere fantastici omaggi, tra cui un buono vacanza AMEX da 5.000 dollari (e potrai rilassarti sapendo che i tuoi dati sono al sicuro con Commvault).

6. L’esperienza (niente Zoom qui)
Connections 22 è una zona “Zoom-free” – e NON è affatto una noia mortale fatta di presentazioni. Oltre alle nostre sessioni principali, avrete accesso alle DemoZone, agli stand espositivi e a una sala dedicata al networking.

7. Contrastare il ransomware:
sebbene possano essere inevitabili, le violazioni, le fughe di dati e le perdite non devono necessariamente trasformarsi in disastri. Passate all’offensiva con le nostre funzionalità di protezione dei dati proattive e reattive, che garantiscono la sicurezza dei vostri dati e impediscono alla vostra azienda di finire sui titoli dei giornali. Dal cyber-inganno a Recovery, scoprite il portafoglio di soluzioni di sicurezza informatica più completo attualmente disponibile sul mercato.

8. Investire con saggezza:
l’innovazione può non avere prezzo, ma i budget non sono illimitati. Possiamo aiutarvi a trovare il giusto equilibrio, traendo valore dai vostri dati e gestendo al contempo i costi per proteggerli nel vostro percorso verso il cloud.

9. Percorso
Modernizzazione della gestione dei dati”: quando la tua azienda ha una visione, devi trasformarla in realtà. Prendi l’iniziativa adottando una strategia moderna di gestione dei dati che si adatti in modo intelligente e rapido, supporti nuovi carichi di lavoro e ti consenta di utilizzare i tuoi dati in modo creativo.

10. I clienti!
I clienti occupano un posto di primo piano nel programma di Connections 22 e sono protagonisti delle sessioni che si susseguiranno nel corso della giornata. Oltre al nostro panel di clienti di grande prestigio, con la partecipazione di esponenti di spicco dell’Oral Roberts University, i clienti saranno presenti anche nelle sessioni del percorso tecnico, tra cui CHS Inc. e Swinerton.

11. DemoZone
A volte non c’è niente di meglio di una buona demo. A Connections 22, siete fortunati! La nostra DemoZone presenta il portafoglio Commvault attraverso una selezione di casi d’uso dei clienti, tra cui la gestione e la protezione unificate dei dati e la difesa dei dati tramite tecniche di cyber deception.

12. Stand
espositivi: un’altra “novità” di Connections 2022. Non mancate di visitare i nostri stand espositivi, dove i nostri sponsor Microsoft, Oracle e AWS sono pronti ad accogliervi e a rispondere a qualsiasi vostra domanda.

13. Networking – Interagisci con i colleghi – Hub
della comunità C’è tantissimo da scoprire a Connections 22, compresa la nostra nuova area dedicata al networking tra clienti, dove potrai incontrare e socializzare virtualmente con gli altri partecipanti. Accessibile dalla schermata iniziale, è una tappa imperdibile (ed è proprio lì che si ritrovano i più alla moda). Ci vediamo lì!

14. Customer Innovation Awards
Un’altra novità di quest’anno sono i primi Customer Innovation Awards di Commvault! I finalisti sono stati selezionati, ma chi si aggiudicherà il premio? Sintonizzatevi per scoprirlo!

15. Tre fusi orari, un unico evento virtuale:
Connections 22 è un’esperienza da vivere dal vivo per sfruttare al meglio tutte le opportunità di networking e coinvolgimento che offriamo (vedi motivo n. 13). Per consentire a tutti di cogliere questa opportunità, abbiamo ottimizzato l’evento per tre fusi orari, pensati per i nostri partecipanti negli Stati Uniti, nell’area APJ e nella regione EMEA. Vai alla pagina del programma qui e seleziona il fuso orario che preferisci per vedere quale si adatta meglio ai tuoi impegni.

16. Anteprima delle novità
del portafoglio Commvault. Dove potrete dare un’anteprima alle ultime novità del portafoglio Commvault? A Connections 22, ovviamente. Non possiamo ancora svelare tutto, ma diciamo solo che non vorrete perdervi la nostra sessione sulla roadmap e quella intitolata “Controllare i costi di storage e ridurre i rischi utilizzando il nostro ultimo servizio dati fornito in modalità SaaS” nell’ambito del nostro percorso “Investing Wisely”.

17. Il percorso del CIO moderno verso il cloud
. Durante questa sessione imperdibile di Connections 22, la nostra CMO, Isabelle Guis, intervista Michele Buschman, CIO di American Pacific Mortgage. Michele descrive gli alti e bassi della trasformazione verso il cloud all’interno di un’azienda e vi offre una chiara checklist in cinque passaggi che potrete utilizzare per il vostro percorso verso il cloud.

18. Sessione Microsoft – Proteggi le tue risorse critiche con Azure
. Le aziende utilizzano numerose applicazioni per gestire le operazioni quotidiane e ogni minuto di inattività incide negativamente sulla fiducia dei clienti. I piani di continuità operativa e di Recovery garantiscono che i servizi possano continuare a funzionare durante gli interventi di manutenzione, i guasti e le interruzioni su larga scala.

Unisciti a Saurabh Sensharma di Microsoft e a David Ngo, CTO di Metallic, in questa sessione per scoprire le soluzioni Azure e Commvault integrate con Azure e basate su questa piattaforma, che aiutano i clienti a proteggere le loro risorse critiche, tra cui macchine virtuali, database e servizi PaaS e SaaS (come M365). Scopri le ultime novità sui prodotti, casi di successo dei clienti, l’esperienza d’uso dei prodotti e molto altro ancora.

19. Sessione Oracle: Protezione dal ransomware in un mondo
multi-cloud Gli ambienti multi-cloud offrono ai clienti scelta, efficienza e un ottimo rapporto qualità-prezzo. Tuttavia, aumentano anche la complessità e il rischio di violazioni della sicurezza. Unisciti a Joe Corvaia di Oracle e ad Alan Atkinson di Commvault per scoprire in che modo Oracle, leader nel settore delle infrastrutture cloud hyperscale, si è ottimizzata per il mondo multi-cloud in continua espansione e come sta collaborando con partner come Commvault per fornire soluzioni di sicurezza e contro il ransomware ai clienti aziendali.

20. Sessione AWS: Trasformare e modernizzare la vostra strategia
dei dati. Il nostro rapporto pluridecennale con AWS si fonda su una comune attenzione al cliente. Unisciti a Jake Burns di AWS, Archana Venkatraman di IDC e Vidya Shankaran di Commvault per la loro sessione Connections dal titolo “Trasformazione e modernizzazione della strategia dei dati”, durante la quale discuteranno delle recenti tendenze nella gestione dei dati e nella trasformazione digitale. Potrai inoltre acquisire preziose informazioni su come la tua organizzazione possa diventare più efficiente, più resiliente e meglio preparata in caso di emergenza, il tutto con un impatto minimo sui profitti.

21. Festeggiamo i tre anni di Metallic, il nostro portafoglio
DMaaS Il nostro pluripremiato portafoglio Data Management as a Service (DMaaS), Metallic, ha appena compiuto tre anni. In questo periodo abbiamo quadruplicato la nostra offerta, ampliato la nostra presenza geografica a oltre 33 paesi e raggiunto oltre 2.500 clienti in tutto il mondo. Scoprite le ultime innovazioni, tra cui il servizio Metallic® Threatwise™ Data Security Service, annunciato di recente.

22. Approfondimenti su Kubernetes con Nigel Poulton
Vi siete persi (o avete perso) il KubeCon?

Che siate appassionati di Kubernetes o semplicemente interessati ad ampliare le vostre conoscenze, abbiamo il formatore di riferimento per Docker e Kubernetes nell’ambito del nostro percorso “Modernizing Data Management”. Scopri i container stateful, quali vantaggi in termini di efficienza puoi ottenere dall’adozione di Kubernetes e perché i tuoi colleghi DevOps dovrebbero diventare i tuoi migliori amici.

Sei pronto a unirti al divertimento? Iscriviti oggi stesso a Connections e assicurati un posto per un’esperienza integrata davvero unica!

* https://www.commvault.com/blogs/three-for-three-commvault-scores-highest*

**Si applicano i termini e le condizioni.** Ulteriori informazioni saranno disponibili sulla piattaforma dell’evento durante lo svolgimento dello stesso.*Soggetto
ai requisiti di idoneità e alle leggi vigenti. I dipendenti pubblici non possono partecipare a questa iniziativa.*

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Commvault Connections si avvicina a grandi passi e non vediamo l’ora di vivere tante esperienze entusiasmanti: interagire con i nostri partecipanti in un’esperienza davvero unica e interattiva, rendere omaggio ai nostri clienti in occasione della prima edizione dei Customer Innovation Awards e intrattenere conversazioni stimolanti con i nostri colleghi sulle principali tendenze di mercato, quali la protezione dal ransomware, la gestione dei dati e gli investimenti intelligenti.

Inoltre, l’edizione di quest’anno prevede le nostre “Partner Solutions Sessions” sponsorizzate – e siamo entusiasti di aggiungere Amazon Web Services (AWS) al programma!

Il nostro rapporto pluridecennale con AWS si fonda su una comune dedizione ai clienti, incentrata sul potenziamento dei servizi AWS attraverso una gestione dei dati di livello aziendale pensata per favorire la trasformazione. Grazie all’ampio supporto nativo per i servizi AWS, all’integrazione tramite API e a funzionalità di riduzione dei costi quali la deduplicazione, la compressione e l’automazione intelligente dell’infrastruttura, Commvault accelera l’adozione del cloud e ottimizza la protezione, la migrazione e il ripristino di emergenza dei dati nel cloud. Disponibile su AWS Marketplace per un’implementazione automatizzata con un semplice clic su Amazon EC2, Commvault è una soluzione chiavi in mano che si installa in pochi minuti, consentendo ai clienti di modernizzare immediatamente la gestione dei propri dati nel cloud e di trasformare il proprio business.

Commvault e AWS collaborano con l’obiettivo di aiutare i nostri clienti a trasferire, gestire e proteggere i propri dati ovunque si trovino, sia che si tratti di data center tradizionali sia di moderne applicazioni cloud-native.

Allora, come si fa? Unisciti a Jake Burns di AWS, Archana Venkatraman di IDC e Vidya Shankaran di Commvault per la loro sessione “Connections” dal titolo “Trasformare e modernizzare la tua strategia dei dati”, durante la quale discuteranno delle recenti tendenze nella gestione dei dati e nella trasformazione digitale. Ascoltate questi leader del settore parlare apertamente delle sfide che i loro principali clienti stanno affrontando attivamente e di come collaborano per trovare nuovi modi per rimanere un passo avanti nel cloud. Acquisite preziose informazioni su come la vostra organizzazione possa diventare più efficiente, più resiliente e meglio preparata in caso di emergenza, il tutto con un impatto minimo sui profitti.

Iscriviti oggi stesso a Connections e scopri perché Commvault e AWS sono una combinazione vincente.

E non è ancora finita! Unitevi a noi all’AWS re:Invent 2022 a Las Vegas, dal 28 novembre al 2 dicembre. Restate sintonizzati per ulteriori dettagli!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Questo blog è stato aggiornato nell’ottobre 2025.

Oggi il rischio di subire un attacco ransomware è molto più elevato che mai e qualsiasi organizzazione potrebbe esserne vittima. Secondo il Rapporto sui crimini informatici del 2024 dell’FBI, solo nel 2024 sono state identificate 67 nuove varianti di ransomware, a dimostrazione del panorama delle minacce in rapida evoluzione contro cui le organizzazioni devono difendersi.

Le denunce relative al ransomware sono aumentate del 9% nel 2024, con perdite dovute alla criminalità informatica che hanno raggiunto i 16,6 miliardi di dollari – un aumento del 33% rispetto al 2023, come rivelato dal rapporto. Se le aziende cadono vittime di un attacco, ciò non solo può influire sui ricavi, ma può anche danneggiare il loro marchio.

L’air gapping come deterrente agli attacchi ransomware

L’air gapping aggiunge un livello di sicurezza che aiuta a salvaguardare i vostri dati e a ridurre il rischio di ransomware. È progettato per isolare e segmentare le copie di backup secondarie o terziarie, rendendo rendendo rendendole inaccessibili dalle parti pubbliche dell’ambiente.

Se la vostra organizzazione viene infiltrata da un ransomware o da un malintenzionato, la minaccia informatica avrà una superficie di attacco limitata. Le parti pubbliche dell’ambiente potrebbero essere infettate, ma i dati isolati non lo saranno poiché non è possibile accedervi, modificarli o eliminarli. I backup sono al sicuro, protetti e disponibili per il ripristino.

Si può paragonare l’air gap alla difesa di un castello medievale. Il castello è circondato dall’acqua e l’unico accesso è possibile quando il ponte levatoio viene abbassato periodicamente per colmare il divario. Archiviando una copia di backup su un’infrastruttura di storage fisicamente inaccessibile da una connessione esterna, si restringe l’accesso e si limita drasticamente il potenziale di infezione.

Commvault semplifica l’air gap dei dati di backup

Commvault® Cloud adotta un approccio multilivello alla Readiness contro il ransomware, fornendo controlli robusti per aiutare a prevenire le minacce e mantenere i dati disponibili e recuperabili in caso di attacchi informatici. Grazie a copie dei dati immutabili e isolate tramite air gap, al rilevamento delle anomalie e alla crittografia integrata, Commvault contribuisce a salvaguardare i dati critici su applicazioni, endpoint, ambienti on-premise e cloud.

Commvault AirGap è una destinazione di archiviazione cloud completamente gestita, che offre sicurezza e scalabilità alle organizzazioni che adottano l’archiviazione cloud. Disponibile con Backup and Recovery, nonché con il portafoglio SaaS per il cloud ibrido, Commvault AirGap semplifica l’utilizzo dell’archiviazione cloud – senza una curva di apprendimento ripida – per una protezione dal ransomware tramite air gap e costi ottimizzati.

Principali sfide della protezione dal ransomware basata sul cloud:

  • Aumento dei costi del cloud dovuto all’espansione e alle implementazioni cloud
  • Protezione affidabile dal ransomware grazie a una copia dei dati fuori sede, sicura e isolata fisicamente
  • Backup affidabile e recuperabilità della risorsa più preziosa di un’organizzazione: i dati

Commvault Cloud offre durata, sicurezza, scalabilità e prestazioni leader del settore, in grado di proteggere i dati aziendali dalle minacce informatiche di oggi e di domani.

Vantaggi chiave di Commvault AirGap:

  • Riduzione del rischio di attacchi ransomware
  • Crescita della capacità
  • Gestione efficace dei costi del cloud
  • Adozione del cloud ibrido
  • Copie di backup secondarie

Architettura di archiviazione flessibile

Le opzioni di archiviazione per accesso frequente e accesso sporadico di Commvault AirGap offrono flessibilità per le implementazioni di archiviazione nel cloud. Questa architettura a più livelli consente alle organizzazioni di ottimizzare le proprie strategie di backup in base a casi d’uso specifici, obiettivi di tempo di ripristino e politiche di conservazione.

Lo storage ad accesso frequente costituisce la base ideale per i repository di backup primari in cui è richiesto un rapido recupero dei dati. Le organizzazioni che necessitano di un accesso rapido ai backup recenti per le operazioni quotidiane, i ripristini frequenti o la gestione attiva dei dati troveranno questo livello adatto alle loro esigenze di Recovery immediato. Le caratteristiche di prestazioni migliorate contribuiscono a ridurre al minimo i tempi di inattività durante le operazioni di Recovery critiche.

L’Infrequent Access Storage offre una soluzione conveniente per le esigenze di archiviazione secondaria, in particolare per le organizzazioni che implementano politiche di conservazione a lungo termine o hanno esigenze di archiviazione dettate dalla conformità normativa. Questo livello eccelle nell’archiviazione di dati a cui si accede meno frequentemente, ma che rimangono fondamentali per la conformità normativa, l’analisi storica o gli scenari di Recovery in caso di disastri.

Con le minacce ransomware in continua evoluzione e gli impatti finanziari che raggiungono livelli record, l’implementazione della protezione air gap non è più facoltativa: è essenziale per la continuità operativa. Commvault AirGap offre l’approccio moderno all’air gap di cui le organizzazioni hanno bisogno: combina i vantaggi di sicurezza dei metodi tradizionali di air gap con l’accessibilità e la scalabilità richieste dagli odierni ambienti aziendali.

Per ulteriori dettagli, consultare la scheda informativa sulla soluzione Commvault AirGap.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il panorama del cloud-native è in rapida evoluzione: si prevede che entro il 2025 l’85% delle organizzazioni a livello globale utilizzerà i container in produzione¹. Per continuare a raggiungere gli obiettivi aziendali, migliorando al contempo l’agilità aziendale e ottimizzando le operazioni, è necessaria una soluzione di gestione dei dati olistica e completa per l’intero patrimonio di dati.

Commvault è sempre stata all’avanguardia nella protezione delle nuove tecnologie, e i container e Kubernetes non fanno eccezione. Abbiamo sviluppato un ampio supporto per la protezione delle applicazioni in esecuzione su un cluster Kubernetes e dei relativi dati. Sono supportate tutte le distribuzioni Kubernetes certificate dalla CNCF (Cloud Native Computing Foundation) e, tramite il framework CSI (Container Storage Interface), supportiamo anche un’ampia gamma di provider di storage su Kubernetes, garantendo una protezione completa dei dati cloud-native, gestita con la semplicità di un’unica soluzione di gestione dei dati.

In questa nuova versione introduciamo due nuove funzionalità chiave per la protezione dei dati in Kubernetes:

  • Protezione completa a livello di cluster e di namespace.
  • Proteggere ETCD.

Riepilogo

Commvault consente agli utenti di integrare facilmente un cluster Kubernetes nel Commvault Command Center™, ovvero la piattaforma unica che soddisfa tutte le esigenze relative alla protezione, alla gestione e al ciclo di vita dei dati.

Commvault definisce un’applicazione Kubernetes come qualsiasi entità che sia un pod o un insieme di pod, ovvero: Deployment, ReplicaSet, StatefulSet ecc., nonché i relativi componenti associati, come desumibile dai file YAML delle applicazioni.

Per spiegare meglio il concetto, quando analizziamo un’applicazione come un Deployment, esaminiamo le sue specifiche di configurazione e individuiamo eventuali PVC (Persistent Volume Claims), Secret, ConfigMap e altre entità associate. Tutti questi elementi insieme costituiscono un’applicazione.

Un utente può cercare le applicazioni all’interno di un cluster integrato, selezionarle e raggrupparle in un “Gruppo di applicazioni” in base agli SLA (Accordi sul livello di servizio) relativi al backup, alle esigenze di conservazione o a qualsiasi altro criterio.

Gli utenti possono aggiungere applicazioni ai gruppi di applicazioni in diversi modi:

  1. Sfoglia e seleziona tutte le applicazioni presenti in uno o più spazi dei nomi.
  2. Seleziona applicazioni specifiche.
  3. Utilizza regole di individuazione dinamica: ad esempio, seleziona le applicazioni che corrispondono a un determinato selettore di etichetta o nome, ecc.

Il rilevamento dinamico è particolarmente utile nei casi in cui un amministratore dei backup possa chiedere ai team DevOps di impostare selettori di etichette sulle proprie applicazioni, ottenendo così la garanzia di specifici SLA (Service Level Agreement) in materia di protezione.

I processi di backup vengono eseguiti a livello di gruppo di applicazioni e utilizzano le regole relative ai contenuti per individuare, in fase di esecuzione, le applicazioni esistenti e quelle appena create, insieme alle relative risorse presenti nel cluster, ed eseguire i backup. Il backup dei PVC viene effettuato tramite CSI, se disponibile; in alternativa, se CSI non è disponibile, Commvault può collegarsi direttamente ai PVC utilizzando la semantica ReadMany.

Uno schema che illustra come avviene il tutto.

Con Commvault, il ripristino di un’applicazione o dei relativi dati può essere effettuato a diversi livelli di granularità:

  • Ripristino a livello di applicazione: è possibile ripristinare un’intera applicazione, insieme alle risorse e ai dati ad essa associati, in un’unica operazione.
  • File dell’applicazione: i dati di un’applicazione (o parti di essi) presenti sui PVC possono essere ripristinati in modo frammentario senza dover ripristinare l’intera applicazione.
  • File di configurazione delle applicazioni: i file di configurazione che costituiscono un’applicazione possono essere ripristinati come file, in modo che l’utente possa modificarli prima di applicarli al cluster.

Miglioramenti

È giunto il momento di parlare delle nuove ed entusiasmanti funzionalità, che garantiscono una protezione completa di Kubernetes e sono incluse nella versione 2022E della piattaforma.

1. Protezione completa del cluster

Con questa funzionalità abbiamo aggiunto un pulsante di facile utilizzo per l’amministratore del backup: “Esegui il backup di tutto ciò che si trova sul cluster, per favore”. Grazie mille!

Se configurato in questo modo, vengono rilevati tutti gli elementi presenti nel cluster, comprese le risorse a livello di cluster.

Inoltre, vengono inclusi automaticamente anche gli spazi dei nomi individuati per la prima volta al momento del backup.

Gli amministratori dei backup non devono più selezionare singoli spazi dei nomi o applicazioni all’interno di uno spazio dei nomi affinché siano protetti integralmente.

2. Protezione a livello di namespace

Oltre a un intero cluster, gli utenti possono ora scegliere di eseguire il backup di un intero namespace, ovvero delle applicazioni (e delle relative risorse) e di tutte le risorse non referenziate all’interno del namespace (che chiamiamo “orfane”).

Inoltre, gli utenti possono ora ripristinare gli spazi dei nomi nella loro interezza, pur mantenendo le varie opzioni di ripristino granulare illustrate in precedenza.

3. Protezione di etcd.

etcd è un database distribuito e replicato che Kubernetes utilizza per memorizzare la configurazione del cluster. L’immagine qui sotto illustra l’utilizzo di etcd in un tipico cluster Kubernetes.

Ogni nodo del piano di controllo dispone di una replica/copia di etcd.

La perdita o il danneggiamento di queste copie può mandare all’aria la giornata (o la settimana) di un amministratore di Kubernetes.

Poiché etcd è replicato tra i nodi master di un cluster Kubernetes, le soluzioni tradizionali cercano di proteggere etcd proteggendo i nodi master stessi. Ciò avviene spesso implementando soluzioni su quei nodi del cluster per proteggere etcd a livello locale. Si tratta di un approccio, nel migliore dei casi, poco pratico e macchinoso, poiché separa la protezione delle applicazioni in esecuzione sul cluster dalla protezione dello stato del cluster in due meccanismi molto diversi tra loro. La protezione dello stato delle applicazioni e quella dello stato del cluster vanno di pari passo e separarle può portare a incongruenze, specialmente durante il ripristino a seguito di un disastro.

Commvault integra ora perfettamente la protezione di etcd, insieme alla protezione delle applicazioni e dell’intero cluster, nel Command Center. È sufficiente che l’utente attivi un’opzione sul cluster per proteggere etcd e selezioni uno SLA. Tutto qui! Davvero! (Vedi l’immagine qui sotto)

Grazie a questi miglioramenti abbiamo sviluppato una soluzione completa e olistica per le vostre esigenze di protezione dei dati su Kubernetes e l’abbiamo integrata nel nostro Commvault Command Center, consentendovi di semplificare la gestione dell’intero patrimonio di dati da un’unica interfaccia. Non c’è da stupirsi che Commvault continui a distinguersi in questo settore.

Riferimento

1 – Forbes – Guida al monitoraggio dei container per i dirigenti (CxO)

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone