Skip to content

I 25 anni di collaborazione ingegneristica tra Microsoft e Commvault saranno al centro dell’attenzione al Microsoft Ignite, con particolare riferimento a una soluzione unica e di facile implementazione per la continuità operativa e il ripristino di emergenza (BCDR)

In una recente conversazione con un cliente di lunga data, le sue osservazioni sull’attuale situazione del Backup and Recovery (o, come viene più comunemente definita, della protezione dei dati) riassumono bene la situazione: “All’improvviso, è diventata la cosa più importante per tutti all’interno dell’organizzazione – e non è più noiosa!” 

Considerando che i malintenzionati trovano sempre nuovi modi per accedere ai dati e che, al contempo, dai vertici di ogni organizzazione giunge la pressione affinché tali dati siano protetti e recuperabili in caso di incidenti, l’importanza attribuita alla protezione dei dati è innegabile. L’agilità e la capacità di anticipare le mosse sono fattori chiave per il successo.

Al Microsoft Ignite, in programma dal 12 al 14 ottobre, la partnership tra Commvault e Microsoft sarà in primo piano, mettendo in evidenza le best practice consolidate in oltre due decenni che abbiamo sfruttato per creare una potente soluzione basata su Azure. L’offerta congiunta di Commvault e Microsoft, sotto forma di un’unica soluzione, protegge l’intero patrimonio di dati – ovunque si trovino – offrendo la sicurezza necessaria per innovare più rapidamente, garantendo al contempo che non sia necessario gestire e mantenere più soluzioni.

Se ti trovi ad affrontare queste cinque sfide legate ai dati, assicurati di approfittare di tutto ciò che Ignite ha da offrire:

Batti i malintenzionati al loro stesso gioco: inganna chi inganna

Metallic, l’offerta Data Management as a Service (DMaaS) di Commvault, porta la protezione dei dati dalle minacce ransomware oltre il semplice recupero, grazie all’introduzione di Threatwise™. Consideratelo come il vostro sistema di allerta precoce. Si tratta di un’altra novità assoluta nel settore da parte di Commvault, poiché forniamo una tecnologia brevettata di cyber deception per individuare, ingannare e rilevare minacce zero-day e sconosciute nel momento stesso in cui ha inizio un attacco ransomware, prima che i vostri dati vengano compromessi.

Vi accompagniamo in ogni fase del vostro percorso verso il cloud

Il vostro percorso verso il cloud è unico, proprio come lo sono le vostre esigenze. Commvault vi offre la flessibilità di cui avete bisogno, indipendentemente dalla fase in cui vi trovate nel vostro percorso verso il cloud. Proteggiamo e gestiamo tutti i vostri dati con un’unica soluzione che copre ambienti on-premise, cloud ibrido e SaaS. Vi aiuteremo a semplificare i processi, consentendovi così di ridurre i costi e la complessità.

La certezza di sapere che, indipendentemente dal carico di lavoro, sei pronto per il cloud

La copertura dei carichi di lavoro leader del settore offerta da Commvault – che comprende le applicazioni Microsoft, i database e molto altro ancora – ti consente di accelerare il tuo percorso verso il cloud. Sia che tu stia cercando di trasferire i tuoi primi carichi di lavoro su Azure, sia che tu voglia migrare su Azure i tuoi carichi di lavoro mission-critical (da Oracle a SAP HANA, fino alle applicazioni specifiche del tuo settore e ai database PaaS di Azure), Commvault ti permette di trasferire, proteggere e utilizzare i tuoi dati, garantendoti la tranquillità e l’agilità di cui hai bisogno. 

Un percorso senza intoppi verso il SaaS: il futuro della protezione olistica dei dati e della mobilità dei dati

Spinta da una combinazione di priorità legate alla pandemia e dalla minaccia dei ransomware, la transizione verso il SaaS è ormai in atto. Secondo i principali analisti, diventerà presto l’opzione dominante per l’implementazione della protezione dei dati. Metallic DMaaS può aiutarvi a proteggere i dati in modo completo, riducendo al contempo i costi ed eliminando la necessità di competenze specialistiche nel cloud. Con Metallic, basato sulla collaudata tecnologia Commvault, il vostro percorso verso il DMaaS è semplificato e senza intoppi, consentendovi di pianificare la rapidità e la completezza del vostro passaggio al cloud, fornendo al contempo un’unica interfaccia e una visione unificata dei vostri dati attraverso il Commvault/Metallic Command Center. Sì, il futuro della protezione dei dati è già qui – ed è disponibile solo con Commvault.

Scopri Commvault e Metallic a Ignite

Approfitta di Ignite per vedere Commvault e Metallic all’opera. Non perdere la sessione on-demand “BCDR moderno con Metallic DMaaS e Azure”, con la partecipazione dell’eccezionale coppia di CTO composta da Dave Totten (Microsoft) e David Ngo (Metallic). Si tratta di un dibattito pensato per aiutarti a risolvere le tue principali sfide in materia di BCDR e a rendere la protezione dei tuoi dati a prova di futuro.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La stagione annuale degli eventi IT è entrata nel vivo, a partire dal Microsoft Ignite (12-13 ottobre), dove David Ngo, “Metallic Wizard” e CTO di Commvault, si unirà a Dave Totten, CTO di Microsoft per i partner statunitensi, per discutere di strategie di continuità operativa e ripristino di emergenza (BCDR), sicurezza, Metallic Data Management as a Service (DMaaS) e tutto ciò che sta in mezzo (maggiori informazioni qui).

Ignite non è solo un’ottima occasione per i professionisti del settore tecnologico di seguire corsi di formazione all’avanguardia e imparare direttamente dagli ingegneri Microsoft le più recenti tecnologie di cloud ibrido, ma è anche il primo di una serie serrata di importanti eventi di settore ricchi di consigli pratici sulla trasformazione verso il cloud.

Se a questo aggiungiamo che è il Mese internazionale della sensibilizzazione alla sicurezza informatica e che stiamo celebrando il terzo anniversario del portafoglio Metallic DMaaS di Commvault, è il momento perfetto per scoprire le innovazioni più avanzate e brillanti sviluppate grazie alla nostra stretta collaborazione con Microsoft e per capire come stiamo aprendo la strada nel settore per fornire servizi intelligenti di gestione e protezione dei dati.

L’ultima versione della piattaforma Commvault è ricca di nuove funzionalità, integrazioni, miglioramenti e aggiornamenti di sicurezza volti a contrastare le minacce informatiche negli ambienti cloud e cloud ibrido. Oltre al supporto per tre delle piattaforme più diffuse nel cloud Microsoft – Azure, Dynamics 365 e O365 – Commvault offre una serie di nuove funzionalità nel proprio portafoglio di software e SaaS progettate per garantire la sicurezza e la protezione dei dati nel cloud Microsoft:

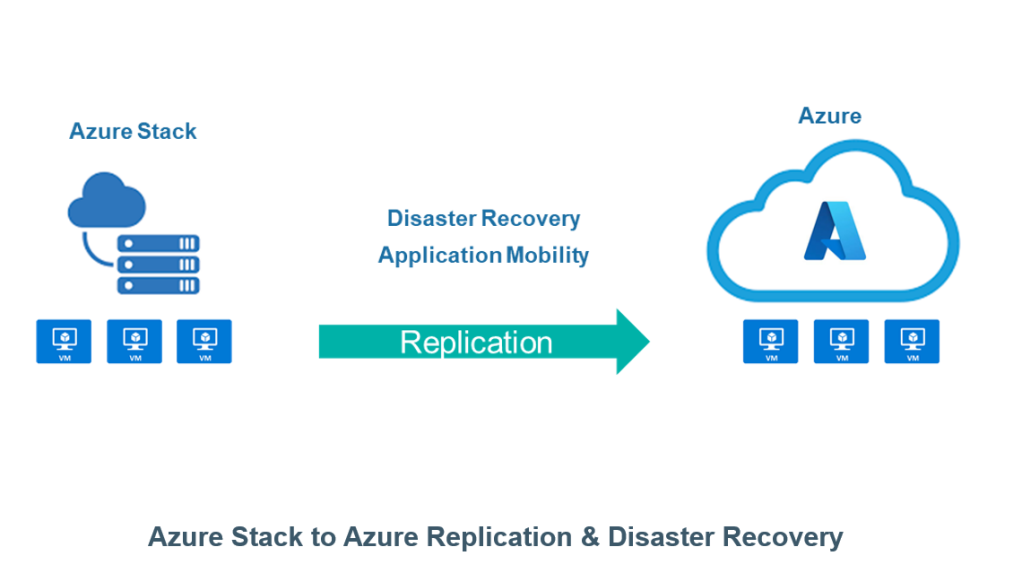
What’s New: Replica da Azure Stack ad Azure e Recovery di emergenza

Perché: nuove funzionalità di Recovery di emergenza e mobilità delle applicazioni per i clienti di Azure Stack e Azure

Cosa c’è di diverso:

  • Semplifica la tua strategia di cloud ibrido grazie al Disaster Recovery e alla mobilità delle applicazioni tra le implementazioni di Azure Stack e Azure
  • Migliora gli RPO/RTO rispetto agli obiettivi di livello di servizio previsti per il backup standard
  • Configurazione, gestione e monitoraggio semplificati grazie alle funzionalità di amministrazione dei gruppi di replica già presenti in Commvault Command Center

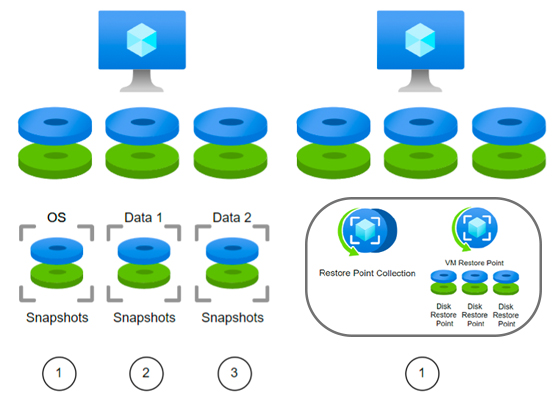
What’s New: funzionalità avanzate con i punti di ripristino di Azure

Motivo: i nuovi punti di ripristino delle macchine virtuali di Azure creano raccolte di istantanee dei punti di ripristino che coprono tutti i volumi gestiti all’interno di una macchina virtuale

Cosa c’è di diverso:

  • Un design semplificato che sfrutta la piattaforma Commvault per garantire protezione e Recovery dei dati scalabili con un solo clic
  • Maggiore resilienza, che garantisce la coerenza tra le applicazioni e il sistema operativo durante la creazione di queste raccolte a livello di istanza nativa
  • Maggiore efficienza in termini di costi grazie all’archiviazione dei punti di raccolta su livelli di archiviazione meno ridondanti

What’s New: Metallic offre ora la più ampia selezione di database Azure rispetto a qualsiasi altra soluzione DMaaS

Perché: ampliare le funzionalità native di Microsoft con una protezione dedicata per database Azure multimodali, completamente gestiti e distribuiti a livello globale

Cosa c’è di diverso:  

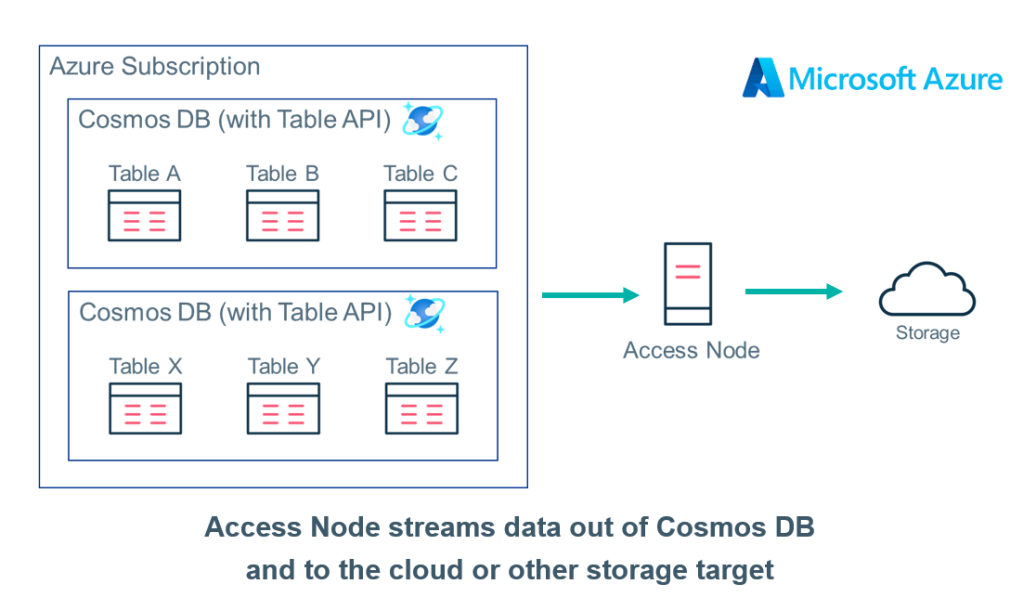
  • Protezione con un’unica soluzione per i database Azure critici, tra cui SQL Server, SQL Managed Instance, Cosmos DB, MariaDB, MySQL e PostgreSQL
  • Protezione appositamente progettata per lo sviluppo nel cloud e le iniziative di modernizzazione delle applicazioni
  • Architettura “air-gapped” per proteggere i dati da cancellazione, danneggiamento o attacchi
  • Ritenzione a lungo termine estesa con rapida recuperabilità

E come se non bastasse, tra poche settimane proseguiremo il dialogo con Microsoft in occasione di Commvault Connections, un’autentica esperienza dedicata alla gestione dei dati nel cloud, dove Microsoft condurrà una discussione sul tema “Proteggi le tue risorse IT critiche con Azure”. Durante questa sessione, i partecipanti all’evento potranno approfondire le soluzioni congiunte di cloud ibrido di Commvault e Microsoft e scoprire come utilizzarle per creare un piano di continuità operativa e di disaster recovery in grado di proteggere macchine virtuali critiche, database, servizi PaaS e SaaS (come M365) e altro ancora.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

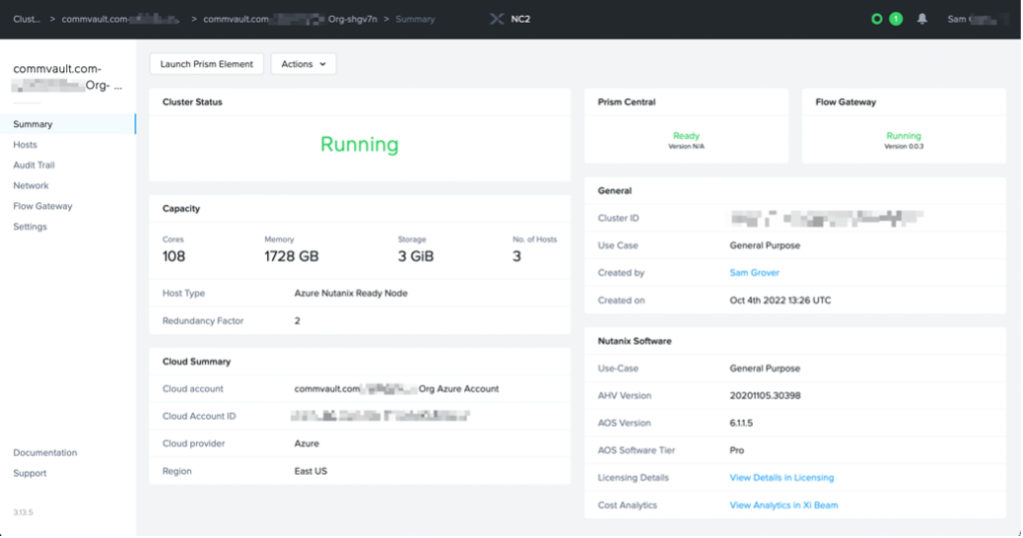
In occasione del Microsoft Ignite, Nutanix ha annunciato il supporto per Nutanix Cloud Clusters (NC2) in esecuzione su Microsoft Azure. Ciò consentirà ai clienti Nutanix di accelerare l’adozione del cloud grazie a una gestione unificata e a una mobilità senza soluzione di continuità per applicazioni, dati e licenze tra gli ambienti on-premise e Azure.1 Questa piattaforma consentirà ai clienti Nutanix di spostare i carichi di lavoro Nutanix da e verso gli ambienti on-premise in un cluster NC2 basato su Azure, come estensione del loro ecosistema Nutanix esistente.

La piattaforma leader del settore di Commvault offre protezione e gestione dei dati senza soluzione di continuità per NC2 su Azure. I clienti che desiderano estendere la propria piattaforma di protezione esistente al cloud possono passare a un modello di cloud ibrido o persino creare una piattaforma di protezione dei dati completamente nuova e basata sul cloud per proteggere gli ambienti NC2 su Azure di nuova realizzazione. I clienti possono sfruttare senza soluzione di continuità le risorse delle macchine virtuali di Azure per creare la propria piattaforma di gestione dei dati e possono avvalersi facilmente delle opzioni di archiviazione di Azure per le copie di conservazione dei propri dati, senza la necessità di risorse aggiuntive in esecuzione su NC2 su Azure.

Facile da configurare e utilizzare

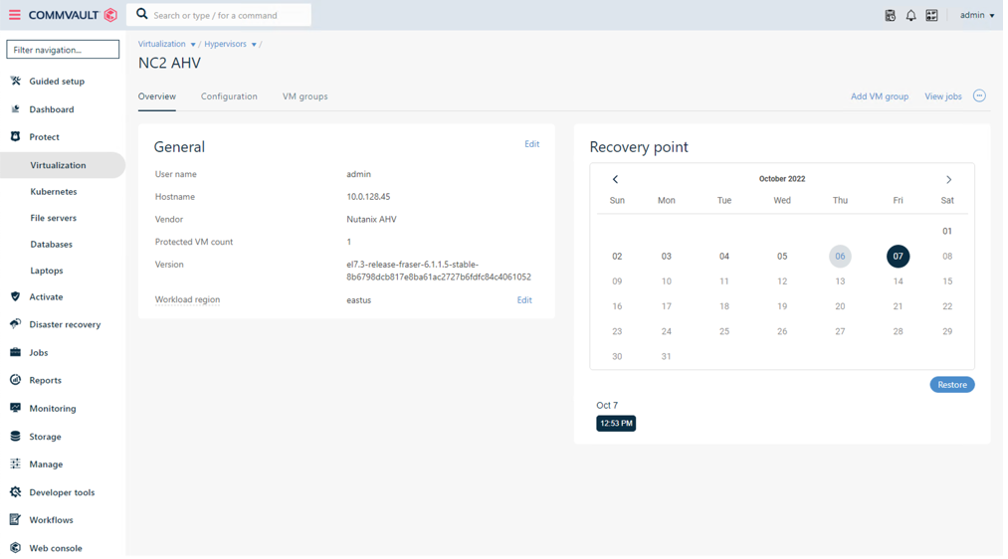
Una volta implementato NC2 su Azure, i clienti possono creare una sottorete sulla VNet di gestione di Prism Central creata all’interno di Azure, consentendo la comunicazione diretta tra le risorse di protezione dei dati di Azure e NC2 su Azure. Una volta configurata questa sottorete, i clienti possono implementare le risorse Commvault al suo interno. Queste possono includere CommServe, MediaAgent, i nodi di accesso e altro ancora, che avranno tutti accesso diretto all’ambiente NC2 su Azure. Commvault offre anche una soluzione su Azure Marketplace che distribuisce tutte le risorse necessarie al cliente con un semplice clic.

Una volta configurata la piattaforma Commvault, l’installazione dell’hypervisor Nutanix AHV richiede solo pochi secondi e la protezione dei dati può iniziare immediatamente. Le operazioni di protezione dei dati possono avvalersi del metodo di trasporto Direct NFS per Nutanix AHV, riducendo i requisiti di risorse sulla piattaforma NC2 su Azure.

Semplicità nella protezione e nel Recovery dei dati

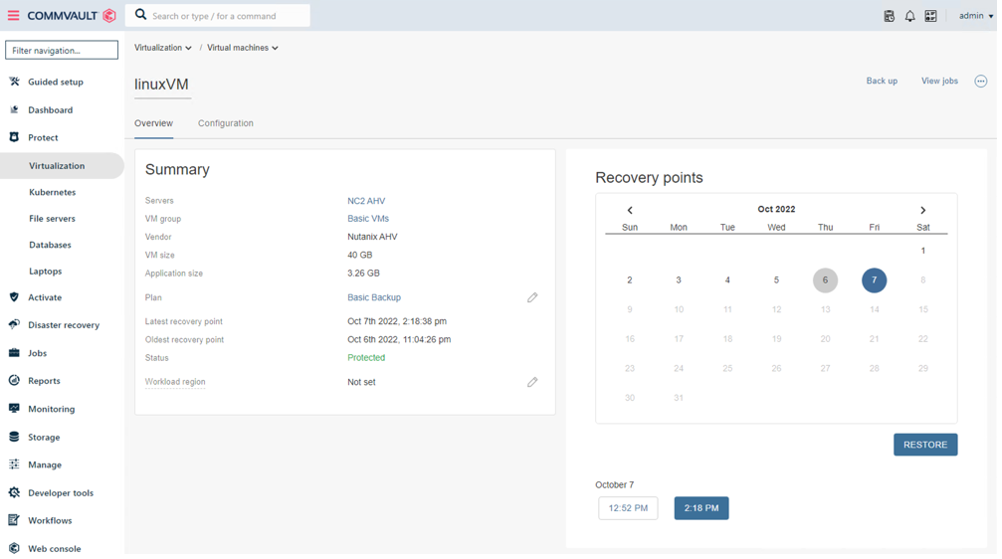
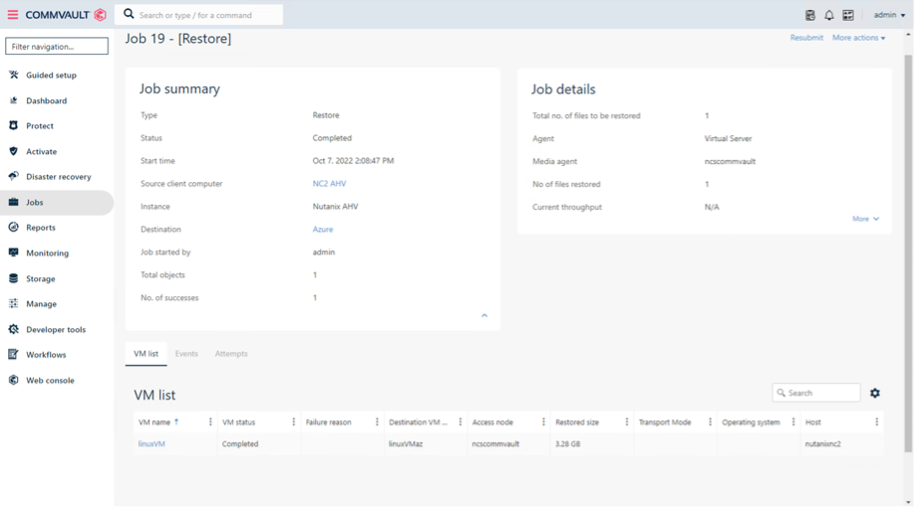
Commvault consente inoltre ai clienti di spostare in modo rapido e semplice i carichi di lavoro tra gli ambienti on-premise e NC2 su Azure, facilitando al contempo il trasferimento dei carichi di lavoro – tramite una semplice operazione di Recovery – su piattaforme cloud native come Azure VM.

Breve sintesi

Nutanix Cloud Clusters su Azure consente ai clienti di accelerare il proprio percorso verso il cloud ibrido. E Commvault è pronta a proteggere i loro dati e carichi di lavoro ovunque si trovino: on-premise, nel cloud e in ambienti ibridi. Oltre a proteggere i dati su Nutanix Cloud Clusters su Azure, Commvault è leader del settore nella protezione delle macchine virtuali Azure, di Azure Storage e praticamente di ogni altro carico di lavoro all’interno di un ambiente aziendale.

Commvault offre prestazioni leader del settore in termini di scalabilità della protezione dei dati, trasformazione dei dati, gestione dei dati e deduplicazione.

Riferimento

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Proseguendo con il nostro fitto programma di ottobre, questa settimana il team di Commvault si trova a Las Vegas in occasione dell’Oracle CloudWorld e, sebbene siamo entusiasti di essere uno degli sponsor d’oro dell’evento, Commvault e Oracle sono molto più che semplici sostenitori dell’evento: siamo anche partner multi-cloud! Infatti, alcuni mesi fa abbiamo ampliato la nostra partnership strategica con Oracle per includere l’intero portafoglio di offerte Metallic Data Management as a Service (DMaaS) su Oracle Cloud Infrastructure (OCI). 

È un’equazione semplice: OCI + Metallic DMaaS = gestione dei dati aziendali, protezione dalle minacce e Recovery di facile utilizzo. Ma cosa significa esattamente? I clienti Oracle possono ora proteggere i carichi di lavoro critici nel cloud o in locale, mantenendo la flessibilità tra lo storage gestito dall’IT e la protezione dei dati fornita tramite SaaS per lo storage cloud gestito. La semplicità sta nell’interfaccia. Tutte le risorse di dati protette e messe in sicurezza in ambienti ibridi e multi-cloud vengono gestite tramite un’unica console basata sul web.

Ma questo è solo l’inizio. Commvault e Oracle hanno già compiuto notevoli progressi nel nostro nuovo percorso verso il DMaaS multi-cloud fornito tramite SaaS. Proprio questa settimana, Commvault ha lanciato nuove funzionalità e servizi di supporto per il portafoglio Metallic DMaaS, progettati specificamente per ampliare il supporto per OCI.

Nello specifico, Metallic ora protegge Oracle Database Cloud Service (DBCS) e Oracle Exadata Database Service su OCI, oltre a OCI Object Storage. Questi carichi di lavoro si aggiungono al nostro supporto già esistente per Oracle, Oracle RAC, Oracle Container Engine for Kubernetes (OKE) e le macchine virtuali OCI. Metallic offre supporto sia per Metallic Recovery Reserve per lo storage OCI sia per BYO OCI Storage, garantendo una protezione “air-gapped”. 

Come ha sottolineato il mio collega Jeff nel suo resoconto sugli eventi della scorsa settimana, il dialogo non si esaurisce al CloudWorld. Oracle metterà a disposizione la propria esperienza, affiancando i nostri migliori e più brillanti talenti, in occasione del prossimo evento Commvault Connections 22. Joe Corvaia, GVP di Oracle, responsabile delle vendite NACT ISV, MGS e MSP, si unirà ad Alan Atkinson, Chief Partner Officer di Commvault, per discutere delle migliori pratiche di protezione contro il ransomware in un mondo multi-cloud. Mancano solo poche settimane e posso assicurarvi che sarà un’esperienza cloud di livello mondiale. Registratevi oggi stesso a Connections e prenotate subito il vostro posto per questa sessione speciale dedicata ai partner!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mentre proseguiamo i festeggiamenti per il “Commvault Cares Month”, stiamo sensibilizzando l’opinione pubblica su cause che ci stanno particolarmente a cuore.

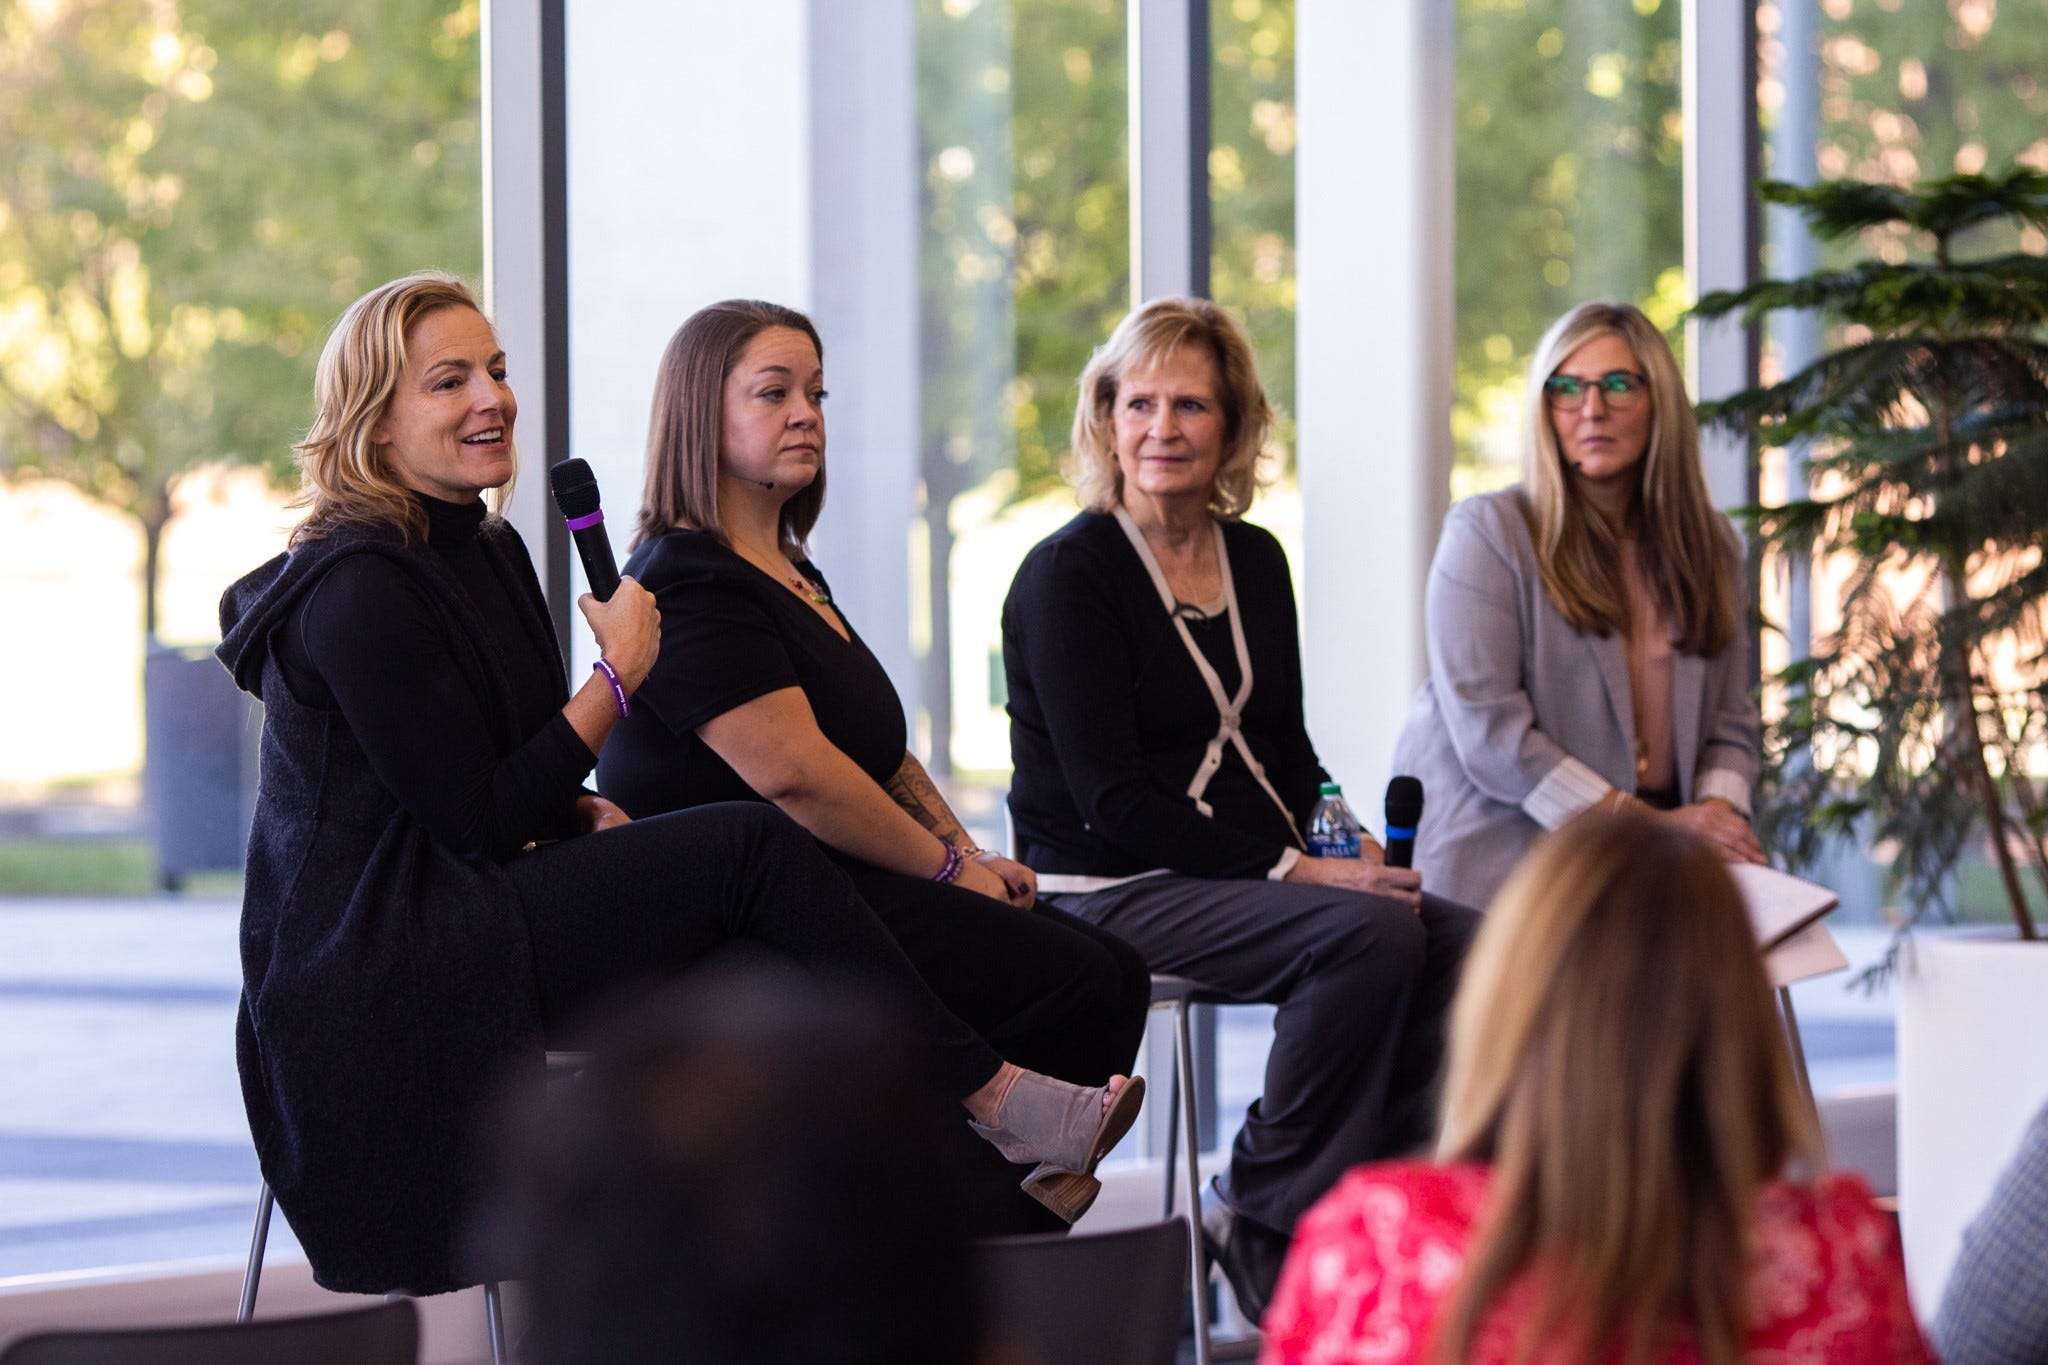
Questa settimana ho avuto l’onore di moderare una “Courageous Conversation” dedicata alla sensibilizzazione sulla violenza domestica. La nostra piattaforma “Courageous Conversation” è il nostro modo per affrontare argomenti difficili ma importanti – e questa edizione non ha certo deluso le aspettative!

Durante la nostra “Courageous Conversation”, ho avuto il piacere di ospitare Anna Diaz-White, Caitlin Tamayo e Randi Zamkotowicz di 180 Turning Lives Around, un’organizzazione no profit locale con sede nel New Jersey che aiuta le vittime e le famiglie colpite da violenza domestica e abusi sessuali a trovare il coraggio e la forza necessari per dare una svolta alla propria vita. Abbiamo avuto con noi anche Bill Appleton, del nostro Programma di Assistenza ai Dipendenti (EAP), che ci ha illustrato le risorse e il supporto a disposizione di noi di Vault. Disponibile 24 ore su 24, 7 giorni su 7, 365 giorni all’anno, il nostro EAP mette in contatto i partecipanti con consulenti specializzati in una varietà di aree tematiche, molte delle quali riguardano la salute mentale.

Abbiamo trasmesso in diretta dalla nostra sede centrale la nostra “Courageous Conversation” sulla violenza domestica, in modo che tutti i nostri Vaulters potessero partecipare alla discussione. Durante l’evento, ci siamo concentrati su tre modi per sensibilizzare l’opinione pubblica sulla violenza domestica – come riconoscerla, reagire e segnalare – sia che si tratti di noi stessi, dei nostri colleghi, degli amici o dei familiari:

  1. Riconoscere i segnali della violenza domestica e comprendere meglio quanto sia diffusa. La realtà è che chiunque può essere vittima di violenza domestica, indipendentemente dalla razza, dall’età, dall’etnia, dall’orientamento sessuale o dalla situazione economica. Se hai dei dubbi su come vieni trattato dal tuo partner, ti invito a consultare questa lista di controllo della Coalizione Nazionale contro la Violenza Domestica. E quando si tratta di riconoscere i segnali di violenza domestica in un collega, un amico o un familiare, è importante prestare attenzione ai cambiamenti nel comportamento e nell’abbigliamento e informarsi se pensi che qualcuno possa trovarsi in una situazione di pericolo.  
  2. Reagisci elaborando un piano di sicurezza per ridurre il rischio di subire violenze da parte del partner. Si tratta di una serie di azioni a cui fare riferimento quando si subiscono abusi, quando ci si prepara ad andarsene o dopo che la vittima se n’è andata. Avere un piano di sicurezza è particolarmente importante nei momenti di crisi, quando lo stress rende molto difficile pensare con lucidità. Un esempio di una di queste azioni è tenere pronta una “borsa di emergenza”. In questo modo, in caso di emergenza, chi subisce abusi è in grado di andarsene immediatamente con tutto l’indispensabile.
  3. Per la pianificazione e il supporto in materia di sicurezza, rivolgetevi alle risorse locali e/o aziendali. Come molte organizzazioni locali negli Stati Uniti e in tutto il mondo, 180 Turning Lives Around mette a disposizione linee telefoniche di assistenza, un rifugio sicuro e consulenti per aiutare le vittime di violenza domestica. In Commvault, il nostro team delle Risorse Umane e il nostro Programma di Assistenza ai Dipendenti (EAP) sono a disposizione per aiutare tutti i nostri “Vaulters” ad affrontare qualsiasi sfida della vita.

E sebbene ottobre sia il mese della sensibilizzazione sulla violenza domestica negli Stati Uniti, continuiamo a parlare di questo tema di fondamentale importanza durante tutto l’anno, celebrando le giornate dedicate alla sensibilizzazione sulla violenza domestica in tutto il mondo.

Crediamo che sia necessario dialogare per cambiare il modo di comunicare. E qualsiasi dialogo, grande o piccolo che sia, può fare la differenza. Sono davvero orgogliosa della nostra comunità Vaulter per aver continuato a portare avanti discussioni aperte, sostenendo la nostra cultura basata sul rispetto, la cura e il senso di appartenenza.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Questi attacchi possono essere utilizzati per bloccare l’accesso a — o addirittura sottrarre — dati aziendali essenziali, che spesso includono sia i dati di backup che quelli di ripristino contenuti in servizi come Amazon Cloud Backup (AWS Backup). Gli autori dell’attacco procedono quindi a crittografare i dati e a trattenerli fino al pagamento di un riscatto, oppure minacciano di cancellarli definitivamente se l’azienda si rifiuta di soddisfare le loro richieste.

Gli attacchi ransomware possono provocare il caos all’interno di un’organizzazione a causa dell’interruzione dei servizi, della perdita di dati fondamentali per le funzioni aziendali essenziali, della divulgazione di informazioni riservate sui clienti e della perdita di credibilità agli occhi dell’opinione pubblica. E il problema non fa che aggravarsi.

Secondo il Financial Crimes Enforcement Network (FinCEN) degli Stati Uniti, il numero di attacchi ransomware nel 2021 supererà di gran lunga quello registrato nel 2020. Questi attacchi stanno aumentando anche in termini di costi: nel 2021, il costo medio mensile delle transazioni relative a ransomware segnalate è stato di 102,3 milioni di dollari.

Forse vi starete chiedendo quale sia il ruolo dei backup su cloud e degli snapshot in tutto questo. Dopotutto, in caso di attacco non è forse possibile ripristinare semplicemente i dati rubati da un backup o da uno snapshot? In teoria, sì. Tuttavia, gli autori degli attacchi ransomware prendono di mira anche i backup dei dati di un’organizzazione; ecco perché è fondamentale proteggere tali backup per evitare di pagare riscatti esorbitanti, garantendo al contempo la continuità operativa e un ripristino rapido.

Vulnerabilità di Amazon Cloud Backup

​​Sebbene le snapshot di backup su cloud siano ottime per i ripristini operativi, non garantiscono una protezione completa da minacce come il ransomware. Se utilizzate così come sono, le vulnerabilità del backup AWS includono:

  • Nessuna protezione “air-gap”: per impostazione predefinita, gli snapshot AWS vengono creati nello stesso account delle fonti di dati primarie. In questo scenario, se l’account primario viene compromesso, lo sono anche gli snapshot. E se gli snapshot vengono compromessi, non c’è modo di recuperare i dati cancellati o crittografati da soggetti esterni.
  • I backup non sono automaticamente immutabili: AWS di per sé non rende immutabili gli snapshot, e i backup modificabili possono essere alterati o, in alcuni casi, persino cancellati accidentalmente.
  • Recovery lento – La mancanza di opzioni di ripristino flessibili da parte di AWS influisce sulla velocità di Recovery e può causare interruzioni della continuità operativa in caso di attacco che richieda il ripristino dei dati.
  • Possibili errori di script – Per replicare gli snapshot su tutti gli account all’interno di AWS sono necessari script complessi scritti manualmente. Si tratta ovviamente di un’operazione che richiede molto tempo ed è soggetta a errori umani, il che può lasciare gli snapshot esposti in caso di attacco.

Come proteggere i backup AWS dal ransomware

Le potenziali vulnerabilità intrinseche dei backup AWS possono esporre le copie dei tuoi dati al rischio di attacchi da parte di malintenzionati. E sebbene AWS offra alcuni strumenti e soluzioni nativi per la protezione dei backup, questi possono risultare complicati da utilizzare e, al contempo, non garantiscono una protezione completa.

Ecco alcuni passaggi fondamentali da seguire per proteggere i tuoi dati importanti e i tuoi backup dal ransomware e da altri attacchi:

  • Air-gap – I backup devono essere isolati tramite air-gap e archiviati al di fuori dell’account principale e della regione del cliente. In caso di attacco, ciò impedisce agli hacker e agli autori di attacchi malevoli di corrompere o cancellare sia le copie di backup che i dati operativi.
  • Backup immutabili – Le copie di backup dei dati devono essere rese immutabili (impossibili da modificare o cancellare), in modo da conservarle in un formato che ne impedisca qualsiasi alterazione.
  • Crittografia dei dati inattivi e in transito – Sia i dati inattivi che quelli in transito devono essere crittografati, idealmente con le chiavi di crittografia dell’utente stesso, e protetti a livello di piattaforma con Features di sicurezza di altissimo livello, in conformità con certificazioni quali ISO 27001, SOC II Tipo 1, SOC II Tipo 2 e PCI DSS.
  • Verificate periodicamente la vostra capacità di Recovery dei dati: in caso di intrusioni o interruzioni che interessino i dati e i carichi di lavoro, è fondamentale sapere di poter ripristinare rapidamente i dati e garantire la continuità operativa. Le organizzazioni dovrebbero verificare regolarmente la propria capacità di Recovery dei dati dai backup.

(I tuoi dati sono completamente protetti dal ransomware? Clicca qui per consultare la nostra checklist completa sul ransomware.)

Proteggi il tuo backup AWS dal ransomware in pochi minuti con Clumio

La piattaforma innovativa e all’avanguardia di Clumio è stata progettata nel cloud per proteggere il cloud.

Con Clumio, i tuoi backup AWS beneficiano di una protezione immediata grazie all’air-gapping, che colloca i tuoi preziosi dati di backup “fuori sede” e al di fuori degli ambienti di produzione e di altri account.

I dati vengono inoltre crittografati con la chiave di crittografia da te scelta prima di lasciare qualsiasi tuo account cloud. Il controllo di integrità integrato, la completa immutabilità dei tuoi file di backup e il test di Recovery dei dati sono tutti accessibili con pochi clic all’interno dell’interfaccia intuitiva.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’importanza della conformità e della sicurezza dei dati

Le aziende non solo devono proteggere le proprie informazioni sensibili, ma devono anche salvaguardare i dati personali dei propri clienti. Il mancato rispetto delle normative vigenti può comportare danni finanziari e reputazionali, oltre a potenziali conseguenze legali.

Si pensi, ad esempio, alle recenti violazioni dei dati che hanno colpito numerose aziende di grande rilievo. Questi incidenti non solo hanno comportato costose multe, ma hanno anche minato la fiducia dei clienti e influito negativamente sulla reputazione del marchio. Infatti, secondo un recente sondaggio condotto da Edelman, una società di comunicazione globale, l’81% dei consumatori smetterà di acquistare da un’azienda se si scopre che questa gestisce i dati in modo improprio.

Il rispetto delle normative può contribuire a ridurre i rischi legati alla sicurezza e alla privacy, ad allineare i requisiti di sicurezza informatica ai processi aziendali, a mantenere programmi di sicurezza informatica efficaci, a rafforzare la fiducia dei clienti e a migliorare la reputazione dell’azienda. Di conseguenza, le aziende devono dare priorità sia alla conformità normativa che alla sicurezza dei dati per rimanere competitive nel mercato odierno.

Per illustrare ulteriormente l’importanza della conformità e della sicurezza dei dati, prendiamo in esame il settore sanitario. Gli operatori sanitari devono rispettare varie leggi e normative in materia di privacy dei pazienti e protezione delle informazioni riservate, come l’HIPAA (Health Insurance Portability and Accountability Act), che ritiene le organizzazioni responsabili della mancata protezione adeguata delle cartelle cliniche. La mancata conformità a queste leggi potrebbe portare alla perdita di fiducia da parte dei clienti o, nel peggiore dei casi, a essere citati in giudizio per aver trascurato gli obblighi di riservatezza.

Inoltre, l’adozione di adeguate misure di conformità garantisce che le informazioni aziendali sensibili rimangano riservate tra le parti interessate che ne necessitano quotidianamente, impedendo al contempo l’accesso al personale non autorizzato. Ciò contribuisce a creare un senso di sicurezza tra i dipendenti che gestiscono dati riservati, riducendo i casi di violazione dei dati che potrebbero causare gravi danni finanziari.

Tuttavia, alcuni potrebbero obiettare che i costi legati al rispetto di tali standard di conformità potrebbero superare alcuni dei benefici che ne derivano. Ciò è del tutto falso, poiché i vantaggi derivanti dal rispetto delle norme di conformità in materia di protezione dei dati superano i costi grazie ai risparmi a lungo termine e alla protezione che garantiscono.

  • Secondo uno studio del 2020 condotto da Statista, circa il 45% delle organizzazioni a livello mondiale ha aumentato la propria spesa per la protezione dei dati e le iniziative di conformità.
  • Un rapporto di ricerca del Ponemon Institute del 2021 ha rilevato che il costo medio di una violazione dei dati negli Stati Uniti era pari a 8,64 milioni di dollari, sottolineando l’importanza di disporre di soluzioni di backup affidabili ai fini della conformità normativa.
  • In un sondaggio condotto da Spiceworks nel 2019, circa il 42% delle organizzazioni ha dichiarato di utilizzare una combinazione di ambienti cloud pubblico, cloud privato e cloud ibrido per il backup dei propri dati, al fine di garantire una maggiore conformità e ridondanza.

Il ruolo dei backup nella conformità normativa

Quando si parla di sicurezza dei dati, i backup svolgono un ruolo fondamentale nel garantire la conformità normativa e la continuità operativa. La conformità normativa può essere estremamente complessa e comporta linee guida rigorose che devono essere seguite per evitare sanzioni pecuniarie, conseguenze legali e danni alla reputazione. Disporre di un piano di backup affidabile può aiutare le aziende a mantenere la conformità a normative quali il GDPR (Regolamento generale sulla protezione dei dati), che stabilisce le regole per la protezione dei dati personali dei residenti nell’Unione Europea; gli standard PCI (Payment Card Industry) per il trattamento e l’archiviazione sicura dei dati delle carte di pagamento; e gli standard HIPAA (Health Insurance Portability and Accountability Act) per la protezione delle informazioni sanitarie.

Oltre a soddisfare i requisiti di conformità, i backup aiutano le aziende a garantire la continuità operativa. Calamità naturali, interruzioni di corrente, attacchi informatici e altri eventi imprevisti possono causare la perdita o il danneggiamento dei dati. Senza un piano di backup efficace, le aziende rischiano di perdere dati importanti e, con essi, la fiducia dei clienti.

Per comprendere meglio l’importanza dei backup, prendiamo in esame l’esempio di un’azienda vittima di un attacco ransomware. Il ransomware è un tipo di software dannoso che minaccia di rendere pubblici dati sensibili se non viene effettuato il pagamento.

Se l’azienda non dispone di un piano di backup solido, potrebbe non avere altra scelta che pagare il riscatto o perdere quantità significative di dati preziosi. Tuttavia, se ha eseguito regolarmente il backup dei propri file e ha seguito correttamente i protocolli di Recovery basati sulle migliori pratiche durante l’implementazione del processo di backup – che prevede, tra le altre Features disponibili con servizi di prim’ordine come Rewind Backup Tool, in linea con la soluzione di conformità SaaS, backup completi e parziali eseguiti il più frequentemente possibile – allora sarebbe in grado di recuperare i file critici senza dover pagare i criminali per il rilascio dei file dirottati né esaurire le proprie risorse.

Disporre quindi di una struttura solida, come richiesto dal sistema di conformità in materia di backup, consente alle aziende di mitigare i rischi che altrimenti comporterebbero la perdita di dati, tempi di inattività per i clienti, il pagamento di multe salate, azioni legali da parte delle parti interessate, oltre alla perdita di fiducia tra l’azienda e i clienti.

Alcuni potrebbero obiettare che i backup non siano necessari se i dati sono già archiviati in modo sicuro. Tuttavia, gli incidenti capitano e, quando si verificano, alcuni fornitori non sarebbero in grado di fornire servizi di recupero dati senza aver effettuato un backup del sistema del cliente. È meglio prevenire che curare quando si ha a che fare con dati sensibili, la cui violazione potrebbe comportare conseguenze legali.

  • I backup sono fondamentali per le aziende al fine di garantire la conformità normativa e la continuità operativa. Le normative di conformità possono essere complesse ed è necessario seguire linee guida rigorose per evitare sanzioni finanziarie, conseguenze legali e danni alla reputazione. Inoltre, backup affidabili aiutano le aziende a proteggersi dalla perdita o dal danneggiamento dei dati causati da calamità naturali, attacchi informatici o altri eventi imprevisti. Investire in un solido piano di backup, che includa backup completi e parziali eseguiti il più frequentemente possibile, oltre ad altre Features disponibili con servizi di prim’ordine come Rewind Backup Tool, in linea con la soluzione SaaS di conformità, può aiutare a mitigare i rischi che altrimenti comporterebbero la perdita di dati, tempi di inattività per i clienti, il pagamento di multe onerose, azioni legali da parte delle parti interessate e la perdita di fiducia tra l’azienda e i clienti. In definitiva, gli incidenti possono sempre verificarsi, quindi è meglio prevenire che curare quando si ha a che fare con dati sensibili la cui violazione potrebbe comportare conseguenze legali.

Impatto sulla continuità operativa

L’impatto della conformità e della sicurezza dei dati sulla continuità operativa non può essere sottovalutato. Infatti, senza un solido piano di backup, le aziende corrono un rischio significativo di subire danni irreversibili alle proprie attività e alla propria reputazione. Con il numero di attacchi informatici in aumento ogni anno, è fondamentale che le aziende adottino misure proattive per proteggere i propri dati e garantire che i propri sistemi rimangano operativi in caso di attacco.

Ad esempio, immaginiamo uno scenario in cui un’azienda sia stata colpita da un attacco ransomware che ha crittografato tutti i suoi dati e backup. Senza un adeguato piano di backup, l’azienda perderebbe l’accesso a tutti i file e i dati critici necessari per garantire la continuità operativa. Di conseguenza, sarebbe costretta a ripartire da zero, con conseguenti tempi di inattività prolungati, perdita di ricavi dovuta all’interruzione delle operazioni e danno alla reputazione.

Un piano di emergenza garantisce che, qualora si verificasse un attacco di questo tipo, l’azienda sia in grado di ripristinare rapidamente la funzionalità dei propri sistemi senza interruzioni significative delle proprie attività. Ciò è particolarmente importante per le aziende soggette a obblighi di conformità o che trattano informazioni sensibili o riservate.

I backup aiutano inoltre le aziende a mantenere la fiducia dei clienti e a rafforzare la propria reputazione. Le aziende che subiscono continuamente interruzioni del servizio o violazioni dei dati rischiano di perdere clienti, che potrebbero rivolgersi altrove. Grazie a un piano di backup affidabile, le aziende possono dimostrare il proprio impegno nella protezione delle informazioni sensibili dei clienti, garantendo al contempo la continuità dei propri servizi.

Alcune aziende potrebbero sostenere che non sia necessario elaborare un piano di backup solido, poiché la sua attuazione richiede troppo tempo e risorse. Potrebbero considerarlo un costo aggiuntivo senza un ritorno immediato e significativo sull’investimento. Tuttavia, i rischi derivanti dalla sua assenza superano di gran lunga i costi percepiti. Il costo del ripristino a seguito di un attacco informatico, in assenza di backup adeguati, supera di gran lunga l’investimento necessario per l’attuazione di un piano di backup efficace.

Normative e certificazioni principali

Esistono diverse normative che disciplinano le modalità con cui le organizzazioni gestiscono i dati sensibili; è quindi fondamentale comprendere le implicazioni della mancata conformità e quali certificazioni siano necessarie per mitigare tali rischi.

Normative quali il GDPR, lo standard PCI e l’HIPAA impongono alle aziende di proteggere le informazioni sensibili dei propri clienti. Nello specifico, il GDPR si applica ai dati personali dei cittadini dell’Unione Europea (UE), mentre la conformità allo standard PCI riguarda il trattamento dei dati delle carte di pagamento. Analogamente, l’HIPAA disciplina il trattamento delle informazioni sanitarie protette (PHI). La mancata conformità a tali normative può comportare gravi conseguenze legali e finanziarie.

Quando le aziende si conformano a queste normative, allineano i propri requisiti di sicurezza informatica ai processi aziendali, mantengono programmi di sicurezza informatica efficaci che garantiscono la protezione dei dati dei clienti, riducono i rischi legati alla sicurezza e alla privacy e migliorano la reputazione dell’azienda.

L’ottenimento di certificazioni quali ISO 27001 e SOC 2 costituisce la prova che un’organizzazione ha effettuato verifiche approfondite della propria conformità in materia di sicurezza dei dati. La ISO 27001 è una certificazione relativa alla gestione della sicurezza delle informazioni che richiede il rispetto, da parte dell’azienda, di rigorosi standard di protezione dei dati. La SOC 2, invece, richiede il rispetto di criteri specifici in materia di sicurezza dei sistemi, disponibilità, riservatezza, integrità del trattamento e privacy. Queste certificazioni riguardano diversi aspetti della conformità, ma operano in sinergia per garantire pratiche efficaci di sicurezza dei dati.

GDPR, PCI e HIPAA

Per quanto riguarda la conformità e la sicurezza dei dati, esistono numerose normative e certificazioni di cui le aziende devono essere a conoscenza per garantire che il proprio piano di backup sia aggiornato ed efficace. Tra queste, tre standard importanti sono il Regolamento generale sulla protezione dei dati (GDPR), lo Standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) e la Legge sulla portabilità e la responsabilità nell’assicurazione sanitaria (HIPAA).

Il GDPR, entrato in vigore nel maggio 2018, è stato concepito per proteggere i dati personali dei cittadini dell’Unione Europea. Qualsiasi organizzazione che raccolga o tratti i dati dei cittadini dell’UE deve rispettare queste rigide norme. Il mancato rispetto di tali norme può comportare multe salate, perdita di reputazione o azioni legali. Per conformarsi al GDPR, le aziende devono disporre di un solido sistema di gestione dei dati che includa adeguati backup contenenti i dati personali.

Lo standard PCI DSS si applica specificatamente alle aziende che trattano dati relativi alle carte di pagamento. Esso disciplina le modalità con cui le aziende devono trattare i dati sensibili dei clienti, come i numeri delle carte di credito, al fine di prevenire frodi e attacchi informatici. Lo standard PCI DSS richiede audit annuali da parte di un Valutatore di Sicurezza Qualificato (QSA) autorizzato e revisioni periodiche delle politiche di backup.

L’HIPAA è un’altra normativa fondamentale per le organizzazioni sanitarie. Essa impone metodi rigorosi per la protezione delle cartelle cliniche, sia in formato cartaceo che elettronico. La legge garantisce inoltre ai pazienti l’accesso alle proprie cartelle cliniche, imponendo al contempo agli operatori sanitari di garantire il rispetto delle corrette pratiche in materia di privacy.

Rispettare queste normative è come allacciarsi la cintura di sicurezza prima di mettersi alla guida: la sicurezza prima di tutto! Le normative forniscono alla tua azienda gli strumenti necessari per proteggere le informazioni sensibili ed evitare violazioni dei dati, mantenendo al contempo la fiducia dei tuoi clienti.

ISO 27001 e SOC 2

Oltre ai requisiti normativi, esistono certificazioni che attestano l’impegno ad adottare le migliori pratiche nella gestione della sicurezza informatica. L’Organizzazione internazionale per la normazione (ISO) fornisce sia linee guida che certificazioni in materia di sicurezza delle informazioni. La norma ISO 27001 si concentra specificatamente sulla creazione di un Sistema di gestione della sicurezza delle informazioni (ISMS) all’interno di qualsiasi organizzazione.

L’implementazione della norma ISO 27001 comporta la valutazione dei rischi e l’elaborazione di politiche e procedure volte a garantire la sicurezza dei dati in ogni momento, compresi i dati di backup. Ciò include requisiti specifici in materia di ridondanza dei dati, pianificazione del ripristino in caso di disastri e verifica delle politiche, in particolare per quanto riguarda i backup fuori sede.

Inoltre, il rapporto di verifica SOC 2 rappresenta una valutazione indipendente condotta da una terza parte che fornisce garanzie sull’efficacia dei controlli adottati. I rapporti SOC 2 si concentrano sui controlli di rendicontazione non finanziaria di un’azienda, nella misura in cui questi riguardano questioni chiave relative alla conformità e alla sicurezza.

Ottenere questo tipo di certificazioni è un po’ come conseguire la patente di guida: occorre impegno per imparare le regole del codice della strada prima di poter guidare in sicurezza verso la propria destinazione. Con queste certificazioni, le aziende dimostrano il proprio impegno nell’adottare le migliori pratiche nella gestione della sicurezza informatica, a tutela delle informazioni sensibili dei propri clienti.

Creazione di un piano di backup affidabile

Quando si tratta di elaborare un piano di backup solido ai fini della conformità e della sicurezza dei dati, le organizzazioni devono tenere conto di numerosi fattori. Un piano di backup completo non dovrebbe solo garantire la protezione dei dati sensibili, ma anche fornire uno strumento per ripristinare le informazioni perse o danneggiate in caso di attacco o perdita di dati. In questa sezione esamineremo alcuni degli aspetti fondamentali da considerare per elaborare un piano di backup solido.

Innanzitutto, la vostra organizzazione deve decidere il tipo di backup da utilizzare. Ciò potrebbe comportare l’implementazione di backup sia completi che parziali con la massima frequenza possibile, a seconda di quanto siano critici i vostri dati. I backup completi sono progettati per acquisire tutti i dati presenti su un sistema, mentre quelli parziali acquisiscono solo sottoinsiemi più piccoli di dati. La frequenza dei backup varierà a seconda di fattori quali la rapidità con cui i dati cambiano all’interno della vostra organizzazione e la quantità di dati con cui avete a che fare.

Una volta stabiliti il tipo e la frequenza dei backup che la vostra organizzazione intende utilizzare, è necessario determinare dove verranno archiviati. Sono disponibili numerose opzioni, tra cui soluzioni di backup basate sul cloud e dispositivi di archiviazione fisici quali dischi rigidi e nastri. I backup archiviati in più sedi sono generalmente più sicuri di quelli conservati in un unico luogo.

Un altro aspetto importante da considerare quando si crea un piano di backup è stabilire per quanto tempo i backup debbano essere conservati. Sebbene in alcuni casi siano i requisiti normativi a determinare le politiche di conservazione, le organizzazioni potrebbero scegliere di conservare i propri backup anche più a lungo di quanto richiesto dalla normativa, qualora la continuità operativa potesse essere compromessa in caso contrario. In breve, conservare più copie comporta dei costi – richiedendo investimenti in spazio di archiviazione aggiuntivo e impegno gestionale – ma disporre di tali copie extra fornisce un ulteriore livello di mitigazione del rischio.

È importante ricordare che elaborare un piano di backup solido equivale a creare una rete di sicurezza per i dati sensibili della vostra organizzazione. Se dovesse verificarsi un problema, disporre di un piano di backup garantirà alla vostra organizzazione di poter recuperare e ripristinare rapidamente i dati persi o danneggiati.

Diamo un’occhiata ad alcuni degli aspetti fondamentali da considerare nella scelta degli strumenti di backup più adatti alla vostra organizzazione.

Scegliere gli strumenti di backup giusti

Nella scelta degli strumenti di backup più adatti, è fondamentale individuare una soluzione che risponda alle esigenze specifiche della propria organizzazione. Prima di prendere una decisione definitiva, occorre tenere in considerazione diversi fattori, tra cui la frequenza con cui devono essere eseguiti i backup, le modalità di creazione e gestione degli stessi — sia che si tratti di un meccanismo automatizzato o di soluzioni manuali — e il tipo di algoritmi di crittografia che si preferisce utilizzare per proteggere le informazioni sensibili.

Un fattore fondamentale da considerare nella scelta degli strumenti di backup è la scalabilità e l’affidabilità. Le organizzazioni che prevedono una crescita futura devono scegliere soluzioni in grado di espandersi per soddisfare le loro esigenze in continua evoluzione. È preferibile optare per soluzioni automatizzate come Clumio, poiché offrono maggiore flessibilità nel gestire aumenti imprevisti del volume dei dati senza sovraccaricare il personale IT. Grazie a strumenti scalabili, gli utenti beneficiano di una piattaforma stabile, riducendo al minimo le interruzioni e garantendo la continuità operativa.

Inoltre, gli strumenti di backup devono essere progettati tenendo conto della sicurezza. Devono essere aggiornati frequentemente per garantire che eventuali vulnerabilità note vengano risolte immediatamente, oltre a disporre di metodi di crittografia avanzati per proteggere i dati sensibili lungo tutte le linee di comunicazione durante l’intero ciclo di vita del backup.

Altri aspetti fondamentali da considerare nella scelta di uno strumento di backup sono il rapporto costo-efficacia e la facilità di gestione. Questi aspetti sono particolarmente importanti per le aziende con budget limitati, in cui le risorse potrebbero non essere abbondanti. Prima di prendere qualsiasi decisione in merito a uno strumento di backup, valutate se offre un buon rapporto qualità-prezzo, garantendo al contempo facilità di manutenzione, implementazione e amministrazione, oltre a fornire le adeguate funzioni di sicurezza richieste dalla vostra azienda.

Scegliere lo strumento di backup giusto è come trovare il paio di scarpe perfetto. Proprio come per trovare un buon paio di scarpe occorre valutare attentamente comfort, stile e rapporto qualità-prezzo nel lungo periodo, così anche per individuare la soluzione ideale è necessario tenere conto di fattori chiave quali scalabilità, sicurezza, rapporto costo-efficacia ed esigenze di gestione, al momento di selezionare la soluzione più adatta alla propria organizzazione.

Ora che abbiamo esaminato alcuni degli aspetti fondamentali da considerare nella creazione di un piano di backup, passiamo al monitoraggio e alla rendicontazione della conformità.

Esecuzione di backup completi e parziali

Quando si tratta di implementare soluzioni di backup ai fini della conformità e della sicurezza dei dati, non esiste un approccio valido per tutti. Saranno le esigenze specifiche della vostra organizzazione a determinare il tipo di strategia di backup più adatta alle vostre esigenze. I backup completi sono l’ideale se avete bisogno di copie complete di tutti i vostri dati su base regolare. Tuttavia, potrebbero essere necessari anche backup parziali per garantire la protezione dei vostri dati più critici.

Ad esempio, supponiamo che tu gestisca un sito di e-commerce che genera un volume significativo di vendite giornaliere. In questo scenario, probabilmente ti convenga implementare sia backup completi che parziali. Un backup completo potrebbe essere eseguito una volta alla settimana o al mese, mentre i backup parziali verrebbero effettuati più volte al giorno, garantendo che i dati critici relativi alle vendite siano sempre protetti.

Un altro caso in cui i backup parziali sarebbero fondamentali è quello di un’azienda di ricerca biotecnologica che conduce esperimenti complessi. In questo contesto, i dati in tempo reale rivestono un ruolo cruciale negli esperimenti, pertanto i backup orari rappresentano la soluzione migliore per garantire il recupero di eventuali informazioni perse in caso di incidenti imprevisti.

Inoltre, l’adozione di diverse strategie di backup può fornire ulteriori livelli di ridondanza, contribuendo a garantire la protezione dei dati nel caso in cui un backup dovesse fallire. Ad esempio, l’utilizzo combinato di backup incrementali e differenziali comporta il salvataggio solo dei file modificati dall’ultimo backup. Questo approccio riduce lo spazio di archiviazione necessario e minimizza il tempo richiesto per ogni backup.

D’altra parte, i backup completi richiedono più tempo ma consentono un ripristino più rapido, poiché includono tutti i file di sistema in una sola volta. Sebbene passare da un tipo all’altro possa aumentare la complessità, l’utilizzo di entrambi i metodi offre una garanzia contro perdite gravi.

Un elemento fondamentale nell’attuazione di qualsiasi piano di backup è valutare le opzioni di archiviazione fuori sede, come i servizi basati sul cloud o le sedi remote protette. Questo passo garantisce la disponibilità di file di backup nel caso in cui si verifichi un evento catastrofico nella sede principale.

Monitoraggio e rendicontazione ai fini della conformità

Il monitoraggio delle informazioni relative a ciascuna strategia di backup è fondamentale per garantire il rispetto degli standard di conformità. Un monitoraggio regolare dei processi e dei risultati dei backup consente di individuare i backup non riusciti e di ridurre il rischio di perdita dei dati.

Per garantire il rispetto delle normative, è fondamentale definire indicatori che misurino le prestazioni dei backup nel tempo. Dalla misurazione dello spazio di archiviazione totale utilizzato per il processo di backup al monitoraggio della velocità di esecuzione di un ripristino completo del sistema, disporre di statistiche aiuta la vostra organizzazione a rimanere in linea con i propri obiettivi, garantendo al contempo la conformità alle normative.

Inoltre, grazie all’utilizzo di strumenti software di automazione, i responsabili possono ricevere rapporti giornalieri sullo stato dei backup senza alcun intervento manuale. Questi strumenti forniscono informazioni in tempo reale sui backup, ad esempio se si sono verificati accessi non autorizzati o eventuali modifiche ai file. Oggi i log rappresentano un modo semplice per esaminare queste informazioni.

Le valutazioni delle prestazioni dei backup sono fondamentali per consentire alle aziende di verificare la propria conformità alle normative vigenti, quali il GDPR, l’HIPAA e il PCI DSS. È necessario definire politiche che specifichino i tipi di test richiesti e la loro frequenza; tali politiche dovrebbero essere riviste regolarmente nel corso degli audit.

Sebbene alcuni approcci di backup prevedano l’uso di nastri esterni per l’archiviazione ridondante dei dati, tali metodi non sono sempre adatti alle aziende di grandi dimensioni con esigenze di elaborazione più elevate o a quelle con più sedi. Questo approccio può comportare tempi di ripristino prolungati, che potrebbero compromettere la continuità operativa dell’azienda.

Pertanto, l’implementazione di un sistema di backup affidabile ed efficiente si rivela fondamentale in questo contesto, poiché riduce i tempi di inattività operativa causati dal danneggiamento dei dati o da guasti ai server. Di conseguenza, definire un “periodo di conservazione dei backup” programmato, durante il quale i professionisti IT valutino i rischi potenziali e provvedano alla sostituzione tempestiva delle apparecchiature, risulta più pratico rispetto all’esecuzione di backup ricorrenti.

È proprio come costruire un edificio abbastanza solido da resistere alle calamità naturali, invece di limitarsi a contare i secchi quando l’acqua ti arriva alle ginocchia!

Metriche sulle prestazioni dei backup

Uno degli aspetti più critici della pianificazione dei backup è il monitoraggio e la reportistica. In un contesto odierno caratterizzato da una forte attenzione alla conformità, le organizzazioni devono essere in grado di dimostrare di rispettare le normative e di proteggere i dati degli utenti. Gli indicatori di prestazione dei backup svolgono un ruolo fondamentale nel garantire la conformità normativa ed evitare violazioni dei dati.

Ad esempio, le metriche relative alle prestazioni dei backup possono fornire informazioni sul tempo necessario per creare i backup, sulla loro frequenza o sul numero di backup creati al giorno o alla settimana. Se si verificano problemi nel processo di backup, queste metriche possono essere utilizzate per individuarli e risolverli prima che diventino un problema.

Inoltre, le metriche relative alle prestazioni dei backup possono anche fornire la prova del rispetto dei requisiti normativi. Ad esempio, normative come l’HIPAA richiedono alle organizzazioni di mantenere una traccia di audit che indichi chi ha consultato le cartelle cliniche dei pazienti e quando è avvenuto l’accesso. Analogamente, il GDPR richiede alle organizzazioni di fornire una traccia di audit in caso di violazioni dei dati. Le metriche relative alle prestazioni dei backup possono aiutare le organizzazioni a soddisfare tali requisiti, fornendo la prova dell’esecuzione regolare dei backup e dei test di Recovery.

Tuttavia, è fondamentale sottolineare che le metriche relative alle prestazioni dei backup, da sole, non garantiscono la conformità. La conformità comporta l’implementazione di un’ampia gamma di procedure di sicurezza, tra cui la pianificazione del ripristino in caso di disastri, le valutazioni dei rischi, il monitoraggio dei controlli di sicurezza e l’integrazione delle procedure di sicurezza basate sulle migliori pratiche nei flussi di lavoro quotidiani. Sebbene le metriche relative alle prestazioni dei backup siano una parte essenziale del monitoraggio e della rendicontazione della conformità, dovrebbero essere utilizzate in combinazione con altre misure di sicurezza.

Detto questo, in che modo le organizzazioni possono garantire che il proprio piano di backup sia conforme?

Garantire il rispetto delle normative

Per garantire la conformità normativa, le organizzazioni devono adottare un approccio olistico al proprio piano di backup. Ecco alcuni passaggi chiave da tenere in considerazione:

Innanzitutto, scegliete strumenti di backup conformi agli standard di settore. Strumenti di backup dei dati di prim’ordine come Clumio possono semplificare il complesso processo di conformità e sicurezza dei dati, automatizzando i backup giornalieri e garantendo la disponibilità del ripristino dei dati nel rispetto dei più rigorosi standard di sicurezza.

Pensala in questo modo: scegliere gli strumenti di backup giusti è come scegliere la serratura giusta per la porta d’ingresso. Proprio come vuoi una serratura difficile da scassinare, così vuoi strumenti di backup difficili da hackerare. Gli strumenti giusti possono aiutarti a garantire che i tuoi dati siano archiviati in modo sicuro e nel rispetto delle normative del settore.

Successivamente, eseguire backup completi e parziali il più spesso possibile. I backup completi dovrebbero essere eseguiti regolarmente (ad esempio, settimanalmente o mensilmente) per garantire che tutti i dati vengano salvati. I backup parziali dovrebbero essere eseguiti con maggiore frequenza (ad esempio, quotidianamente) per garantire che le modifiche ai dati vengano acquisite.

Ad esempio, se si dispone di un sito web di e-commerce, si potrebbero eseguire backup completi su base mensile, ma effettuare backup parziali ogni notte per acquisire i nuovi ordini.

Infine, è necessario testare regolarmente i backup per assicurarsi che possano essere ripristinati in caso di attacco o perdita di dati. I test dovrebbero includere prove di failover (ovvero, verificare se il sistema di backup è in grado di subentrare in caso di guasto del sistema primario) e prove di failback (ovvero, verificare se il sistema primario è in grado di riprendere il controllo una volta che è stato utilizzato il sistema di backup).

Tuttavia, è importante tenere presente che l’implementazione di un piano di backup conforme alle normative non è un’operazione una tantum, ma un processo continuo. Man mano che le normative cambiano e emergono nuove minacce, le organizzazioni devono continuare a valutare e perfezionare i propri piani di backup per mantenere la conformità normativa e proteggere i dati degli utenti.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Una delle componenti fondamentali di un piano di continuità operativa solido ed efficace è il piano di Recovery di emergenza. Dopotutto, un’azienda può fare tutto il possibile per proteggersi da un evento catastrofico — come un attacco ransomware, un’interruzione del servizio cloud o il danneggiamento dei dati — ma ha comunque bisogno di un piano a prova di errore che definisca come ripristinare i dati e i carichi di lavoro nel caso in cui si verifichi comunque un’interruzione.

Che cos’è il disaster recovery?

Sebbene il termine “ripristino di emergenza” sia spesso usato in modo intercambiabile con “continuità operativa”, in realtà costituisce un sottoinsieme della gestione della continuità operativa che consiste principalmente nel ripristinare dati e operazioni fondamentali, riducendo al minimo i tempi di inattività causati da un evento disastroso.

Disporre di un piano di Recovery di emergenza è fondamentale per qualsiasi azienda. Senza di esso, le conseguenze di un disastro possono sfuggire al controllo ed esporre l’azienda al rischio di una perdita definitiva dei dati e di interruzioni delle attività operative che, alla fine, si ripercuotono su ogni aspetto, dal fatturato alla clientela.

Backup su cloud e ottimizzazione del ripristino di emergenza

Il piano di Recovery di emergenza di un’azienda dovrebbe prevedere un metodo per identificare tutti i dati mission-critical a cui attribuire la priorità durante il ripristino, oltre a un metodo per recuperare e ripristinare rapidamente i dati persi dai backup — il tutto mantenendo attive le operazioni essenziali durante la fase di Recovery. A ciò si aggiunge l’identificazione del numero adeguato di backup necessari per soddisfare l’obiettivo del punto di Recovery (RPO), evitando al contempo costi eccessivi derivanti dalla creazione e dall’archiviazione di backup non necessari.

Tutto inizia con l’utilizzo di un servizio di backup su cloud per replicare e archiviare continuamente i dati aziendali. Ecco tre funzionalità di Recovery di emergenza da ricercare in una soluzione di backup su cloud che offriranno notevoli vantaggi durante il Recovery di emergenza:

Backup incrementale permanente

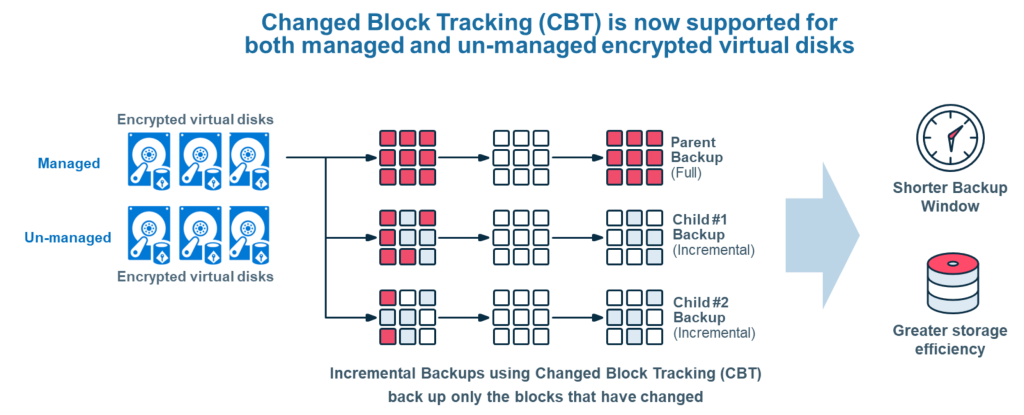
Il backup incrementale continuo è un tipo di backup incrementale che utilizza un metodo denominato “Recovery dei blocchi modificati”. Ciò semplifica il processo di ripristino, evitando ai team IT di dover esaminare i backup per individuare quali copie debbano essere ripristinate al fine di recuperare i dati più recenti.

Il backup incrementale permanente accelera il processo di ripristino, poiché ripristina solo le versioni più recenti dei blocchi appartenenti a un backup ripristinato, consentendo così ripristini notevolmente più rapidi.

Recupero Granulare

Durante la Recovery di emergenza, la velocità effettiva del ripristino dei dati è fondamentale per l’RTO di un’organizzazione. Tuttavia, durante la Recovery, alcuni dati sono più importanti di altri — in particolare i dati e i processi mission-critical di cui l’organizzazione ha bisogno per rimanere operativa mentre è in corso la Recovery completa. Il ripristino di un’intera istanza può richiedere molto tempo e mettere a rischio la continuità operativa.

La funzionalità di Recovery granulare rappresenta la soluzione a questo problema evidente, poiché consente ai team IT di avviare il ripristino sia a livello di file che di record a partire da un’unica operazione di backup, anziché attendere il ripristino completo dell’istanza. Ciò permette di identificare e dare priorità a specifici dati e carichi di lavoro mission-critical, garantendo il funzionamento dei processi e delle operazioni essenziali e accelerando notevolmente il ripristino.

Ripristino flessibile

Il ripristino flessibile è un’altra funzionalità utile da includere nel proprio piano di ripristino di emergenza tramite la soluzione di backup su cloud. Grazie al ripristino flessibile, è possibile ripristinare i dati su qualsiasi account o regione non compromessa dall’evento di emergenza e riprendere rapidamente le operazioni.

Recovery di emergenza all’avanguardia nel settore con Clumio

Realizzato nel cloud, Clumio supporta una gestione ottimizzata della continuità operativa e del ripristino di emergenza grazie a funzionalità quali il ripristino granulare, il backup incrementale continuo, il ripristino flessibile e altro ancora. Le funzionalità di ripristino rapido di Clumio, leader del settore, offrono alle aziende di ogni dimensione ripristini dei dati fulminei, in grado di garantire e sostenere la continuità operativa in caso di evento di emergenza.

Oltre alle funzionalità ottimizzate per il ripristino di emergenza, Clumio offre anche:

  • Backup istantanei dei dati AWS da qualsiasi regione all’interno dell’intera organizzazione
  • Protezione da ransomware e altri attacchi dannosi grazie ai backup “air-gapped”
  • Conformità semplificata dei dati alle politiche globali
  • Modello di consumo flessibile con pagamento a consumo
  • Risparmio sui costi grazie a un’analisi approfondita della spesa aziendale per il cloud

Clumio è il leader del settore nell’innovazione nel campo del backup su cloud AWS.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

È arrivato il Mese della sensibilizzazione sulla sicurezza informatica e, come potete immaginare, questo argomento è sempre al centro delle nostre discussioni qui a Commvault, soprattutto nel mio ruolo di Chief Information Security Officer.  

La protezione dei dati dei nostri clienti è al centro della nostra identità aziendale.    

Sappiamo tutti che i dati non sono mai stati così preziosi, né così vulnerabili, come nel panorama digitale odierno. Le organizzazioni si trovano ad affrontare un contesto sempre più turbolento in materia di dati, con attacchi informatici in aumento di anno in anno. Ecco perché è così importante per noi essere più proattivi che mai: lo abbiamo fatto implementando tecnologie come Metallic Threatwise, una soluzione di cyber-inganno di nuova generazione che intercetta e mette in luce le minacce nel momento stesso in cui si verificano, ma lo facciamo anche responsabilizzando i nostri dipendenti. Discutiamo quotidianamente di protezione dei dati, Recovery e ransomware con i nostri partner e clienti, ma è fondamentale che i nostri dipendenti comprendano di essere la prima linea di difesa nella mitigazione dei rischi di sicurezza. 

Se guardiamo all’interno di Commvault e al modo in cui affrontiamo questo tema con i nostri “Vaulters”, la creazione di una cultura basata sulla formazione continua e sul dialogo in materia di sicurezza informatica è parte integrante della nostra strategia di sicurezza. Abbiamo recentemente completato il nostro corso annuale di formazione sulla sicurezza, che ci aiuta a rafforzare la postura di sicurezza della nostra azienda e consente ai nostri “Vaulters” di assumere il proprio ruolo di prima linea di difesa di fronte alle minacce informatiche. La nostra priorità assoluta è garantire che i nostri team sappiano come identificare, mitigare e rispondere ai rischi di sicurezza che potrebbero potenzialmente mettere a repentaglio Commvault, i nostri dati e avere un impatto sui nostri stakeholder. Commvault è orgogliosa di essere un “Champion” del Mese della sensibilizzazione alla sicurezza informatica 2022 e, nelle prossime settimane, forniremo ai nostri Vaulters nuove risorse e opportunità di formazione su questo tema di fondamentale importanza.   

E anche al di fuori di Commvault, continuiamo certamente a concentrarci sulla sicurezza informatica. Stiamo portando avanti il dibattito a Connections, il nostro evento dedicato alla gestione dei dati nel cloud. Unitevi a me in qualità di moderatore della nostra sessione intitolata “Retrospettiva sul ransomware: supportare la Recovery”, uno dei tre percorsi dedicati alle soluzioni per la difesa dal ransomware che saranno proposti durante il nostro evento. Unitevi a noi per ascoltare le storie di Recovery reali dei clienti raccontate dal nostro team Commvault® Support & Services, che condividerà gli aspetti positivi, quelli negativi e quelli più critici. Scoprite perché alcuni processi di Recovery hanno avuto esito positivo e altri no. Approfittate di questa interazione ravvicinata e personale con il team Commvault® Support & Services, che ha aiutato le organizzazioni a riprendersi rapidamente e a mantenere uno stato di Readiness al Recovery e una risposta costante. L’importanza delle strategie di protezione dei dati e della consapevolezza in materia di sicurezza informatica non farà che crescere: assicuratevi che la vostra azienda e i vostri dipendenti siano pronti per il successo questo mese e oltre. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Che cos’è un modello di piano di Recovery di emergenza?

Il ripristino di emergenza è una sottocomponente del piano di continuità operativa. Si concentra sul ripristino delle operazioni fondamentali, riducendo al minimo o evitando i tempi di inattività causati da un evento di emergenza. Nell’odierno contesto aziendale incentrato sui dati, la parte informatica di un piano di ripristino di emergenza rappresenta in genere il cuore di un moderno piano di continuità operativa. Ha lo scopo di garantire che le operazioni fondamentali rimangano attive quando un evento di emergenza — come un attacco ransomware, una calamità naturale o un’interruzione prolungata dell’alimentazione elettrica — minaccia di interrompere la continuità operativa.

Molte organizzazioni utilizzano un modello di piano di Recovery per assicurarsi di tenere conto di ogni singolo elemento nella stesura del proprio piano. Questo documento tratta aspetti che vanno dal mantenimento dell’alimentazione elettrica alle linee di comunicazione secondarie, fino alla garanzia che i sistemi informatici rimangano operativi.

Di seguito esamineremo quella che è forse la parte più importante di un modello di piano di ripristino di emergenza per le organizzazioni che hanno migrato i propri dati e carichi di lavoro sul cloud: il backup su cloud.

Come integrare il backup su cloud in un modello di piano di ripristino di emergenza

La parte relativa all’IT di un piano di Recovery di emergenza è incentrata principalmente sul recupero e sul ripristino dei dati e dei carichi di lavoro mission-critical necessari a garantire la continuità operativa. Ad esempio, se la vostra azienda ha subito un attacco ransomware e ha perso l’accesso ai propri dati primari, il piano di Recovery di emergenza delinea i passaggi necessari per ripristinare tali dati, in modo che le operazioni fondamentali possano proseguire.

Se la vostra organizzazione è passata al cloud, una soluzione di backup su cloud rappresenta il metodo ideale per facilitare il ripristino, poiché può sfruttare la scalabilità e l’elasticità del cloud. La soluzione di backup su cloud consente di eseguire automaticamente il backup dei dati secondo una pianificazione personalizzata e di archiviare successivamente tali dati. Qualora fosse necessario recuperare i dati, la soluzione è in grado di ripristinarli a partire dal backup più recente.

È fondamentale tenere presente che i dati possono essere recuperati e ripristinati solo se esiste una copia di backup valida da cui effettuare il ripristino, il che rende la sicurezza dei dati di backup di fondamentale importanza. Se la copia di backup non è protetta ed è esposta a rischi, si mette a repentaglio la possibilità di recuperare i dati. Inoltre, poiché la continuità operativa è una questione di tempistica, il piano di Recovery di emergenza dovrebbe consentire di ripristinare per primi i dati e i carichi di lavoro più importanti, in modo che le operazioni e i processi essenziali possano proseguire senza ostacoli mentre viene completato il ripristino completo.

Pertanto, un modello efficace di piano di Recovery di emergenza per un’organizzazione cloud-native dovrebbe includere:

  • Una soluzione efficace per il backup su cloud
  • Un modo per garantire la sicurezza dei backup
  • Un metodo per identificare e classificare in ordine di priorità i dati fondamentali per la missione, necessari a garantire la continuità operativa

Tuttavia, non tutte le soluzioni di backup su cloud sono in grado di soddisfare tutti questi requisiti. Lo strumento di backup su cloud che sceglierete influirà direttamente sulle capacità di ripristino di emergenza della vostra organizzazione.

Ottieni un backup sicuro su cloud e un rapido Recovery di emergenza con Clumio

La piattaforma di backup sicuro su cloud di Clumio ottimizza il ripristino di emergenza grazie a Features progettate per semplificare il ripristino dei dati, consentendo alle organizzazioni di raggiungere o superare il proprio obiettivo di tempo di ripristino (RTO) in caso di emergenza.

Clumio protegge le copie di backup archiviandole in una soluzione di backup crittografata e isolata fisicamente (air-gapped) al di fuori dell’account principale: ciò significa che, qualora i dati principali fossero oggetto di accesso non autorizzato o compromessi, il backup rimarrebbe al sicuro. Quando è necessario ripristinare i dati, le funzionalità di Recovery granulari e flessibili di Clumio consentono di identificare rapidamente e ripristinare in tempi brevi i dati e le applicazioni specifici e fondamentali per l’attività, necessari a garantire la continuità operativa in attesa del completamento del ripristino completo.

Il backup su cloud è la chiave per un modello di piano di ripristino di emergenza efficace. Scopri perché Clumio è il leader del settore nell’innovazione in materia di backup su cloud e ripristino rapido in caso di emergenza: prenota oggi stesso una demo.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il nostro valore – We Connect – è un principio guida per il mio lavoro quotidiano qui in Commvault.

Da quando sono entrato a far parte di Commvault sette anni fa, ho avuto la grande fortuna di lavorare con un gruppo di “Vaulters” incredibilmente motivati e instancabili.

Sono entrato in Commvault come Digital Project Manager nel team di marketing, dove ho affiancato il team di marketing digitale nella pianificazione e nell’esecuzione di campagne multicanale. Quando nel 2019 abbiamo avviato Metallic, sono stato reclutato per entrare a far parte del team. È incredibile pensare che all’epoca il team di Metallic fosse un piccolo gruppo di “Vaulters” agili e intraprendenti, immersi in una cultura da start-up, impegnati a ideare e sviluppare la nostra nuova offerta Software-as-a-Service. E ora, a distanza di oltre tre anni, è cresciuto fino a diventare un’attività con un ARR di 50 milioni di dollari per Commvault.

Ora, in qualità di Direttore della Gestione dei Programmi per Metallic, sono responsabile principalmente della gestione della roadmap complessiva, delle tempistiche e del coordinamento interfunzionale all’interno dell’intero team di Metallic. In un’azienda SaaS, tutti i membri del team – dagli ingegneri agli addetti al marketing – devono essere in sintonia per creare un’esperienza cliente impeccabile. Insieme al mio team di gestione dei programmi, promuoviamo la comunicazione e garantiamo che tutti i team dispongano di ciò di cui hanno bisogno per fornire soluzioni innovative, campagne ed esperienze cliente ottimizzate.

Gran parte del mio lavoro consiste nel mettere in contatto persone e team diversi tra loro, e ho il privilegio di vedere in prima persona i benefici della nostra collaborazione nel raggiungere risultati in modo efficiente. Di recente, Commvault ha acquisito TrapX e ha lanciato Metallic® Threatwise™, un servizio di sicurezza dei dati appena reso disponibile che offre ai clienti il rilevamento tempestivo delle minacce. Questo è solo un esempio di come riuniamo persone brillanti per risolvere problemi complessi per i nostri clienti — e ci divertiamo a farlo!

Se vuoi saperne di più su com’è lavorare in Commvault, dai un’occhiata a questo recente post sul blog di David per scoprire il suo punto di vista!  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Con l’annuncio odierno relativo al servizio Threatwise Cyber Deception, Commvault sta rivoluzionando il modo di affrontare le minacce alla sicurezza, compreso il ransomware. Ma le nostre innovazioni volte a migliorare la sicurezza dei dati non si fermano qui. Recentemente abbiamo anche rilasciato la versione 2022E della piattaforma Commvault, che introduce ulteriori miglioramenti per aiutare i nostri clienti a proteggere meglio i propri dati. Questa nuova versione introduce diverse nuove funzionalità volte a semplificare la gestione dei dati: in questo blog mi concentrerò sulle novità relative alla sicurezza dei dati presenti nella nostra nuova versione.

Una strategia “Zero Loss” è pensata per proteggerti dagli attacchi ransomware e si basa su tre pilastri fondamentali: visibilità end-to-end dei dati, protezione estesa dei carichi di lavoro e risposta aziendale più rapida, il tutto fondato sui principi del modello Zero Trust. La visibilità end-to-end dei dati garantisce di individuare le minacce prima che abbiano un impatto sui dati: oltre a Metallic Threatwise per il rilevamento precoce tramite tecniche di cyber deception, abbiamo anche ampliato il nostro framework di rilevamento delle anomalie nei file per individuare applicazioni dannose che potrebbero eludere i metodi di rilevamento tradizionali spacciandosi per tipi di file sicuri.

Un’analisi più approfondita delle attività sospette relative ai file consente un rilevamento più efficace e una risposta più rapida alle potenziali minacce ai vostri dati


Questa funzionalità garantisce una risposta aziendale più rapida grazie alla segnalazione immediata di attività sospette, oltre a un recupero automatico ed efficiente dei dati tramite versioni integre provenienti da backup non compromessi. Ma non solo: abbiamo anche ampliato le nostre capacità di governance dei dati per includere ora la profilazione dello storage a oggetti per Azure, AWS e GCP, eliminando così un’altra fonte comune di fuga di dati.

Un’altra funzionalità che abbiamo aggiunto è il supporto del Changed Block Tracking (CBT) per la crittografia dei dischi di Azure. Il CBT migliora le prestazioni dei backup riducendone al contempo i costi, poiché richiede meno spazio di archiviazione e larghezza di banda per i backup incrementali. In passato, tuttavia, la possibilità di eseguire la crittografia utilizzando il CBT era limitata, costringendo i clienti a una scelta difficile tra sicurezza e risparmio sui costi. Grazie alla stretta collaborazione con Microsoft, siamo lieti di introdurre ora i vantaggi del CBT con la crittografia dei dischi di Azure per i dischi crittografati gestiti e non gestiti. Non è più necessario scegliere tra sicurezza, prestazioni ed efficienza in termini di costi!

Infine, ma non per questo meno importante, sono lieto di annunciare che abbiamo ottenuto la certificazione Sec17a conforme allo standard WORM per Commvault Grid, che va ad aggiungersi al nostro già ampio elenco di certificazioni di sicurezza, tra cui FIPS 140-2, FedRAMP High In Process – In PMO Review ready e altre ancora, completando così le funzionalità del file system immutabile di Commvault Grid.

Queste sono solo alcune delle nuove funzionalità di sicurezza dei dati disponibili nella versione 2022E della piattaforma Commvault, una versione ricca di nuove funzionalità e innovazioni che riflette il nostro costante investimento nei servizi intelligenti per i dati.

Per ulteriori informazioni su questa versione, consultate questa pagina e restate sintonizzati: approfondiremo gli entusiasmanti nuovi aggiornamenti della versione 2022E della piattaforma Commvault durante il nostro evento virtuale “Connections”, che si terrà il 2 e il 3 novembre.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il 22 settembre Commvault terrà una presentazione in diretta da San Jose, nell’ambito del Cloud Field Day 15. 

Per chi non lo sapesse, il Cloud Field Day fa parte della famosa serie “Field Day”, che comprende anche il Tech Field Day e il Security Field Day. 

Con la conduzione di Stephen Foskett, i rappresentanti di aziende all’avanguardia, tra cui Commvault, condividono in diretta le ultime novità sui prodotti e le innovazioni con un gruppo di influencer selezionati con cura. Ne scaturisce solitamente un vivace dibattito, che si svolge anche sui social media.

In occasione di questo Cloud Field Day, illustreremo ai partecipanti le ultime novità in materia di tecnologia per la sicurezza dei dati, tra cui un’anteprima approfondita di Metallic Threatwise, un servizio di sicurezza dei dati di recente lancio che offre ai clienti la tanto necessaria capacità di rilevamento precoce delle minacce. Verranno inoltre presentati i punti salienti della versione 2022E della piattaforma Commvault, recentemente rilasciata, per mettere in evidenza l’ampiezza della gamma di servizi Intelligent Data Services di Commvault.

Trasmetteremo la sessione in diretta proprio qui su questo blog e sui canali LinkedIn di Commvault.

Ci vediamo giovedì 22 settembre alle 13:30 (ora del Pacifico). Partecipa alla conversazione sui social media utilizzando l’hashtag #CFD15. Non perdertelo!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Microsoft 365 è una componente essenziale dell’attuale panorama dei dati aziendali. Tuttavia, molte organizzazioni non lo includono nel proprio piano di protezione dei dati. Ciò è in parte dovuto all’errata convinzione che i fornitori di servizi cloud siano responsabili sia della gestione della soluzione sia della protezione dei dati creati e archiviati al suo interno. Tuttavia, non è così.

I tuoi dati, la tua responsabilità

Microsoft offre una piattaforma altamente resiliente e si impegna al massimo per garantire la sicurezza dei dati presenti all’interno delle proprie applicazioni. Tuttavia, come molti fornitori di servizi cloud, segue il cosiddetto “modello di responsabilità condivisa”, in base al quale è responsabile del mantenimento dell’operatività, della disponibilità e dell’accessibilità della soluzione, mentre il cliente è responsabile della protezione dei dati creati e archiviati all’interno di tale soluzione. E ora più che mai, i dati di Microsoft 365 devono essere protetti e recuperabili di fronte alle minacce emergenti.

Non è certo un segreto che gli attacchi informatici siano in aumento e che le applicazioni SaaS non ne siano immuni. Inoltre, oltre ai rischi legati al ransomware, esistono altri potenziali rischi per i dati. La cancellazione accidentale dei dati, le vulnerabilità di rete e le violazioni interne sono tutte cause di perdita di dati nelle applicazioni SaaS.

Le misure di protezione volte a prevenire la perdita dei dati vanno oltre la semplice comprensione del modello di responsabilità condivisa. Richiedono strumenti appositamente progettati per aiutarti a proteggere i tuoi dati dalle minacce odierne.

È necessaria una soluzione dedicata alla protezione e al Recovery dei dati

Sebbene Microsoft offra funzionalità native per la replica dei dati, le aziende odierne necessitano di conservazione a lungo termine, separazione dei dati e strumenti per la conformità agli SLA e la recuperabilità. È necessaria una soluzione di backup dedicata di terze parti che offra le funzionalità essenziali necessarie per proteggere e garantire la sicurezza dei dati.

Ecco alcuni componenti per i quali la protezione offerta dai backup di terze parti va oltre le funzionalità native, garantendo una protezione avanzata contro le minacce odierne:

  • Isolamento dei dati
  • Conservazione a lungo termine
  • Ripristino flessibile
  • Conformità agli SLA

Commvault potenzia la protezione dei dati di Microsoft 365

Che siate già clienti Commvault o che stiate valutando l’utilizzo di Commvault in futuro, offriamo la protezione dei dati di Microsoft 365 sia tramite Commvault Complete Data Protection che tramite Metallic SaaS Backup: potrete quindi scegliere la soluzione più adatta alle vostre specifiche esigenze aziendali.

Stai cercando una soluzione SaaS che garantisca implementazioni rapide, spazio di archiviazione illimitato e conservazione dei dati inclusa, senza bisogno di infrastrutture aggiuntive? Allora Metallic per Microsoft 365 è la scelta più adatta.

Cerchi una soluzione di protezione dei dati on-premise o desideri sfruttare la tua infrastruttura? Hai esigenze specifiche in materia di conservazione a lungo termine o migrazione tra Exchange on-premise e Microsoft 365? Allora valuta la protezione on-premise offerta da Commvault Complete Data Protection for Microsoft 365.

Per ulteriori informazioni su come Commvault migliora la protezione dei dati di Microsoft 365, visita il sito commvault.com/microsoft-365.

Scopri di più sul modello di responsabilità condivisa di Microsoft.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

https://play.vidyard.com/HSrWMH7cRstsFT42QdpTua.jpg

I vostri team conoscono i propri ruoli e le proprie responsabilità in caso di un vero e proprio attacco informatico?

I vostri team hanno l’autorità necessaria per prendere decisioni al volo, oppure devono partecipare a riunioni su Zoom per ottenere l’autorizzazione a spegnere i server?

I vostri team operativi (OP) dedicati all’IT, alle reti e alla sicurezza sono allineati nel capire quale team sia responsabile di cosa, quando intervenire e quando non farlo?

Secondo un recente rapporto di Gartner, i team multidisciplinari che combinano competenze tecnologiche o analitiche con competenze specifiche del settore aziendale e condividono la responsabilità dei risultati aziendali e tecnologici favoriscono l’innovazione basata sulla fusione dei team per la realizzazione di soluzioni digitali. I team di fusione sono composti da personale aziendale e IT: product owner, scrum master, sviluppatori ed esperti di settore. I team di fusione contribuiscono a eliminare gli attriti e ad affrontare le problematiche e le esigenze a livello aziendale.1

Un villaggio

Con così tanti fattori che contribuiscono alla diffusione del ransomware, spesso basta che qualcuno, in modo del tutto innocente, clicchi su un link per infettare l’intera rete di un’organizzazione con malware. Ci sono molti aspetti da considerare su come difendersi da questa minaccia così diffusa. La difesa contro il ransomware rappresenta una sfida importante – e nessun team può combatterla da solo. Per affrontare con successo minacce complesse occorre una comunità ben attrezzata, preparata e con esperienza, che includa:

Persone

Il coordinamento con i team interni ed esterni prima, durante e dopo un attacco ransomware è fondamentale per garantire rapidità e Recovery, in modo che possano reagire più rapidamente e ridurre i costi associati ai tempi di inattività.

Processo

È importante che i team interni ed esterni siano consapevoli e allineati riguardo alle proprie responsabilità e alle procedure da seguire durante un attacco ransomware. Testate, testate e testate ancora le vostre procedure, poiché la rapidità sarà fondamentale e non vorrete certo metterle alla prova nel bel mezzo di un attacco.

Tecnologia

Seguite il quadro di riferimento per la sicurezza informatica del National Institute of Standards and Technology (NIST) per facilitare la vostra preparazione. L’adozione di un quadro di sicurezza a più livelli contribuisce a garantire che i vostri dati siano pronti per la Recovery e riduce il rischio di perdita.

Invito all’azione

La perdita di dati e l’impossibilità di ripristinarli rapidamente comporteranno costi in termini di tempo e denaro per la vostra organizzazione, mettendo a rischio la vostra reputazione e la vostra attività.

  • Identificare le principali parti interessate: stabilire chi deve essere coinvolto in caso di attacco informatico.
  • Individuare gli elementi chiave: cercare di capire cosa è importante e cosa non lo è.
  • Organizzate un’esercitazione teorica: esaminate e comunicate in modo proattivo i vostri piani.
  • Analisi post-progetto e implementazione dei cambiamenti: individuare le aree di miglioramento e attuare tali cambiamenti.

Per saperne di più, ti invitiamo a leggere il nostro eBook “Comprendere i ruoli e le responsabilità del team nella lotta contro il ransomware”.

Questo contenuto è tratto da Commvault Connections 2021. Guarda qui la presentazione di Dave Martin.


  1. Gartner, I&O; Forward alla guida della prossima fase di crescita, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Alcuni esempi dell’effetto Mandela:

  • Sebbene la maggior parte delle persone ricordi il personaggio dell’infanzia Curious George come dotato di una coda, in realtà lui non ce l’ha.
  • Molti credono che esista una marca di burro di arachidi chiamata “Jiffy”, ma non è così. Esiste Jif ed esiste Skippy, ma non esiste Jiffy.
  • Nella scena iconica de «Il silenzio degli innocenti», Hannibal Lecter non dice «Ciao, Clarice», come molti ricordano. Dice invece «Buongiorno».

L’effetto Mandela nel cloud

L’effetto Mandela non è solo un fenomeno della cultura popolare, ma è presente anche nel mondo della tecnologia aziendale. È un errore comune pensare che i dati archiviati nel cloud vengano automaticamente sottoposti a backup. La verità è che i fornitori di servizi cloud operano secondo un modello di responsabilità condivisa, in base al quale il fornitore è responsabile della sicurezza del software, dell’hardware e dell’infrastruttura, ma non dei dati dei clienti.

Modello di responsabilità condivisa di AWS

Ad esempio, quando AWS fa riferimento al proprio servizio Amazon S3, caratterizzato da un’elevata affidabilità, è vero che la piattaforma è incredibilmente affidabile, il che significa che è improbabile che si verifichino problemi con i loro sistemi o la loro infrastruttura. Tuttavia, ciò non ha nulla a che vedere con la protezione dei dati da cancellazioni accidentali, attacchi ransomware o minacce interne. Secondo il modello di responsabilità condivisa, questo è compito dell’utente.

Misure per proteggere i tuoi dati nel cloud

I clienti apprezzano particolarmente la collaborazione con Clumio perché ottengono una protezione dei dati immutabile e isolata dalla rete esterna, con un time-to-value incredibilmente rapido, mentre la semplicità tipica del modello SaaS garantisce operazioni di acquisizione, catalogazione, ricerca e Recovery veloci e intuitive su qualsiasi scala. Clumio consente ai clienti di automatizzare la protezione dei propri dati su AWS e Microsoft 365, risparmiando tempo e risorse che permettono loro di concentrarsi su iniziative strategiche e di ridurre il TCO rispetto ad altre opzioni.

Non lasciare che le idee sbagliate sulla protezione dei dati ti rendano vulnerabile.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

In questo blog tratteremo i seguenti argomenti:

Containerizzazione

Che cos’è un contenitore?

  • Un container è un’unità software di base che racchiude il codice e tutte le sue dipendenze, consentendo all’applicazione di funzionare senza intoppi in qualsiasi ambiente. Ogni container è costituito da hardware, sistema operativo, motore di container, librerie, dipendenze e, infine, dall’applicazione stessa. Tutto ciò di cui l’applicazione ha bisogno per funzionare si trova all’interno del container, il che significa che può essere creato ed eliminato rapidamente tramite processi automatizzati.
    • Entro il 2025, l’85% delle aziende a livello mondiale utilizzerà applicazioni containerizzate in ambiente di produzione1

Orchestrazione dei container

  • L’orchestrazione dei container consiste nell’automazione dei carichi di lavoro containerizzati. È fondamentale quando si lavora con i container, poiché consente di distribuire la stessa applicazione in ambienti diversi senza doverla riprogettare.

Kubernetes

Che cos’è Kubernetes (noto anche come K8s)?

  • Kubernetes è un software open source per l’orchestrazione dei container, progettato per la distribuzione, la gestione e il ridimensionamento dei container. Ma cosa significa? In sostanza, elimina gran parte dei processi manuali necessari durante la distribuzione e il ridimensionamento dei carichi di lavoro containerizzati, anche in diversi tipi di ambienti fisici, virtuali e cloud.
  • Secondo un recente sondaggio condotto dalla Cloud Native Computing Foundation su 3.800 intervistati, il 96% delle organizzazioni sta utilizzando o valutando Kubernetes2

Lo sapevi?

  • Il nome Kubernetes deriva dalla parola greca κυβερνήτης (kubernḗtēs), che significa “pilota” o “timoniere”; per questo motivo il logo di Kubernetes raffigura il timone di una nave. Kubernetes viene spesso abbreviato in K8s poiché tra la “K” e la “S” ci sono 8 lettere.
  • Kubernetes è stato originariamente sviluppato e progettato dagli ingegneri di Google e successivamente donato alla CNCF nel 2015.

Come funziona?

  • Kubernetes è un concetto costituito da diversi componenti e, sebbene nell’implementazione di Kubernetes siano presenti numerosi elementi e casi d’uso, i concetti principali da comprendere sono: il piano di controllo, i pod e i nodi.
    • Il piano di controllo è costituito da elementi e processi API che coordinano i carichi di lavoro e le comunicazioni, consentendo un flusso regolare di informazioni e l’allocazione delle risorse in tutto l’ambiente.
    • I pod sono l’elemento base di Kubernetes. Un pod è costituito da uno o più container e risiede sullo stesso nodo.
    • Un nodo (noto anche come “minion” o “worker”) è una macchina su cui vengono distribuiti i container. Ogni nodo deve eseguire un runtime per container, come Docker, CoreOS rkt, Containerd, ecc. È possibile raggruppare più nodi in un cluster.

Il tuo ambiente IT e Kubernetes

  • A seguito dei cambiamenti nelle moderne pratiche informatiche, gli utenti si aspettano che le applicazioni siano disponibili 24 ore su 24, 7 giorni su 7, e talvolta ci si aspetta che gli sviluppatori siano in grado di distribuire nuove versioni delle applicazioni più volte al giorno. Inoltre, gli ambienti IT sono sempre più ibridi e basati su approcci multi-cloud, che integrano risorse on-premise con cloud pubblici o privati di diversi fornitori. Sebbene i sistemi basati su container abbiano consentito agli sviluppatori di rendere il software più portabile e di racchiudere tutti i pacchetti necessari per l’esecuzione di un servizio, erano comunque limitati dalla quantità di lavoro manuale necessario per configurare e modificare ogni singolo container all’interno di un ambiente.
  • Kubernetes può aiutare le organizzazioni a gestire meglio i propri carichi di lavoro e a ridurre i rischi. Kubernetes è in grado di automatizzare le operazioni di gestione dei container e di ottimizzare l’utilizzo delle risorse IT. Può persino riavviare i container orfani, arrestare quelli non in uso e ricrearli. Kubernetes automatizza la distribuzione dei container senza che i DevOps debbano occuparsi manualmente di tutte le operazioni. Ciò consente agli sviluppatori di distribuire nuove versioni di applicazioni specifiche con maggiore frequenza e permette il rilascio e l’aggiornamento senza tempi di inattività, anche su più ambienti (ad esempio Dev, Test, Prod).

Vantaggi di Kubernetes

  • I principali vantaggi di Kubernetes possono essere riassunti come segue: riduzione dei tempi di sviluppo e di rilascio delle applicazioni, ottimizzazione dei costi IT, maggiore scalabilità e disponibilità del software, flessibilità negli ambienti multi-cloud e portabilità nel cloud.
  • Carichi di lavoro portabili
    • Poiché Kubernetes è un progetto open source, i tuoi carichi di lavoro diventano portabili e puoi avvalerti di ambienti on-premise, ibridi e multi-cloud, garantendo al contempo la coerenza tra i vari ambienti.
  • Flessibilità
    • Indipendentemente dal luogo in cui viene eseguito, Kubernetes offre flessibilità negli ambienti ibridi e multi-cloud, consentendo il funzionamento senza intoppi di qualsiasi nostra applicazione in qualsiasi ambiente pubblico o privato.
  • Automazione
    • Kubernetes è in grado di automatizzare gli ambienti containerizzati fungendo da sistema operativo. Lo fa automatizzando i requisiti operativi dei carichi di lavoro containerizzati.
  • Scalabilità e disponibilità
    • Kubernetes consente di definire applicazioni containerizzate complesse e di distribuirle su cluster di server. Man mano che Kubernetes scala le applicazioni in base allo stato desiderato, monitora e mantiene automaticamente l’integrità dei container.

Architettura di Kubernetes 

  • Piano di controllo di Kubernetes: noto anche come master, è il livello di orchestrazione dei container che espone l’API e le interfacce necessarie per definire, distribuire e gestire il ciclo di vita dei container, nonché i nodi che ospitano le applicazioni containerizzate. Assicura che ogni cluster sia mantenuto nello stato desiderato.

I componenti del piano di controllo

  • API del server: l’interfaccia di programmazione dell’applicazione (API) è il front-end di Kubernetes. È qui che i client inviano la richiesta iniziale relativa a un oggetto o a una raccolta; il server verifica la validità della richiesta e, se valida, la elabora. L’API del server viene inoltre utilizzata per trasmettere, creare e configurare i dati all’interno dei cluster K8.
  • Scheduler di K8s: lo scheduler è il componente che monitora e gestisce i pod appena creati e li assegna a un nodo affinché possano funzionare senza intoppi.
  • Responsabile dei controller: all’interno del piano di controllo sono presenti diversi controller, ovvero i circuiti di controllo progettati per monitorare lo stato del cluster e apportare o richiedere modifiche secondo necessità.
  • Etcd: è un database in cui sono memorizzati tutti i tuoi contenitori di archiviazione. Si tratta di un archivio chiave-valore distribuito e fortemente coerente che conserva e gestisce le informazioni fondamentali necessarie al funzionamento dei sistemi.
  • Cluster
    • NODO: (noto anche come “minion” o “worker”) è una macchina su cui vengono distribuiti i container. Ogni nodo deve eseguire un runtime per container, come Docker, CoreOS rkt, Containerd, ecc. È possibile raggruppare più nodi in un cluster.
    • I pod sono l’elemento base di Kubernetes. Un pod è costituito da uno o più container e risiede sui nodi.
      • È qui che vengono conservate tutte le tue informazioni importanti

Modernizzazione con Kubernetes

  • Kubernetes consente di semplificare e accelerare la migrazione delle applicazioni da un ambiente on-premises a cloud pubblici o privati, offerti da qualsiasi provider. Le applicazioni possono essere migrate sul cloud attraverso l’adozione di diverse metodologie:
    • la semplice trasposizione dell’applicazione, senza alcuna modifica al codice (Lift & Shift);
    • le modifiche minime necessarie per consentire all’applicazione di funzionare su nuovi ambienti (replatforming);
    • la profonda rielaborazione della struttura e delle funzionalità dell’applicazione (rifattorizzazione).
  • Modernizza il tuo ambiente con più facilità che mai grazie all’adozione di Kubernetes. Non dovrai più chiederti dove si trovino i tuoi dati: tutti i tuoi dati sono archiviati in un unico posto. Lo storage di Kubernetes si basa sui volumi. I volumi possono essere persistenti o non persistenti. All’interno dei pod, i container richiedono ulteriore spazio di archiviazione.
    • Kubernetes può essere configurato una sola volta e poi distribuito ovunque. Ciò significa che, indipendentemente dal luogo in cui si configura il cluster, sia on-premise che nel cloud, non è necessario riconfigurare la soluzione: basta semplicemente distribuire un cluster diverso.

Sfida

  • I cluster Kubernetes possono essere esposti ad attacchi ransomware, proprio come qualsiasi altro carico di lavoro. In alcuni casi, un hacker può ottenere l’accesso al contenuto del vostro pod, acquisendo potenzialmente informazioni critiche sulla vostra organizzazione. Pertanto, eseguire il backup e garantire la protezione dei dati dei vostri cluster è fondamentale quando si tratta di trasferire i vostri carichi di lavoro.

Backup di Kubernetes

  • Si tratta del processo di backup di tutti i componenti in esecuzione su una piattaforma di orchestrazione Kubernetes, che comprende tutte le applicazioni containerizzate dell’organizzazione. Poiché un cluster Kubernetes è composto da numerosi componenti – pod, nodi, piano di controllo e volumi – ciascuno di essi richiede un adeguato livello di protezione. La protezione è fondamentale per un cluster, soprattutto perché le organizzazioni fanno sempre più affidamento su Kubernetes. Il backup di un cluster Kubernetes garantisce che i dati, le configurazioni e i file siano protetti da qualsiasi attacco. Ecco perché è necessaria una soluzione in grado di eseguire il backup dell’intero cluster.
  • Le fasi principali del Kubernetes Backup includono:
    • Discovery
    • Individuazione delle risorse
    • Backup
      • Secondo il rapporto di Red Hat sullo stato della sicurezza di Kubernetes del 2022, il 93% degli intervistati ha subito almeno un incidente di sicurezza nei propri ambienti Kubernetes negli ultimi 12 mesi, il che in alcuni casi ha comportato una perdita di ricavi o di clienti³

Il Kubernetes Backup di Commvault e Metallic

Commvault e la protezione dei dati in Kubernetes

  • Commvault è in grado di eseguire il backup dell’intero cluster, a differenza della maggior parte delle soluzioni che possono eseguire il backup solo dei container. Commvault garantisce la protezione dei dati per lo storage persistente nelle applicazioni stateful. La soluzione di Commvault automatizza il backup di questi dati da un’unica piattaforma, aumentando la visibilità e le capacità di gestione dell’intero ambiente. La nostra soluzione offre la flessibilità necessaria per migrare e distribuire i container dall’ambiente on-premise al cloud, da un cloud all’altro e persino nuovamente in ambiente on-premise in modo semplice e senza soluzione di continuità. Offre inoltre un ampio supporto per macchine virtuali, servizi dati e servizi cloud in un’unica piattaforma. È inoltre compatibile con tutte le distribuzioni certificate CNCF e integrata con CSI per i backup basati su snapshot.
  • Commvault è stata riconosciuta dal rapporto GigaOm 2022 come “leader e outperformer” nella protezione dei dati su Kubernetes grazie alla nostra architettura di implementazione flessibile e all’interfaccia unica che copre più implementazioni. Il rapporto sottolinea inoltre che i nostri controlli di sicurezza e contro il ransomware sono molto completi, il che rende la nostra soluzione adatta alle grandi imprese.

Come funziona Commvault

  • Commvault pianifica l’esecuzione di un gruppo di lavoratori temporanei per eseguire il trasferimento dei dati. Le impostazioni specificano un registro container privato in cui è possibile archiviare un’immagine che Commvault può scaricare. Ciò consente di consolidare i cluster, semplificare la migrazione tra cluster e ottimizzare la gestione del ciclo di vita dei cluster.

Le sfide che Commvault deve affrontare

  • Prima dell’introduzione di Commvault, le organizzazioni dovevano far fronte alla proliferazione dei cluster, gestirne il ciclo di vita e procedere al loro consolidamento. Commvault aiuta ad affrontare queste sfide consentendo di migrare facilmente le applicazioni Kubernetes su qualsiasi cloud.

Backup di Metallic e Kubernetes Backup

  • Metallic offre servizi di VM & Kubernetes Backup. Si tratta dell’unico servizio SaaS di protezione dei dati che garantisce una copertura completa dei carichi di lavoro ibridi, assicurando che i vostri container siano sempre al sicuro.
  • Il servizio di VM & Kubernetes Backup di Metallic è una soluzione che consente di estendere facilmente il proprio ambiente ai container per modernizzare le applicazioni in tutta sicurezza, garantendo al contempo la protezione delle applicazioni tradizionali. Sia che si operi in ambiente on-premise o nel cloud, Metallic supporta tutte le distribuzioni Kubernetes certificate dalla Cloud Native Computing Foundation, quali Azure Kubernetes Service (AKS), Amazon EKS, VMware, Rancher e molte altre.
  • Metallic è in grado di proteggere database su cloud o on-premise, sistemi di controllo del codice sorgente, registri di immagini e archivi di oggetti cloud-native.
  • Grazie alla flessibilità senza pari, alla sicurezza assoluta e alla gestione semplificata di questa soluzione, tutti i vostri carichi di lavoro sono coperti.

Conclusione

Kubernetes è il futuro: è giunto il momento di assicurarsi che tutti i vostri carichi di lavoro siano protetti e possano migrare in sicurezza sul cloud. Commvault è la scelta più semplice. Siamo stati nominati leader e “outperformer” nel rapporto GigaOm 2022 sulla protezione dei dati in Kubernetes grazie al nostro ampio supporto dei carichi di lavoro, alla compatibilità con le distribuzioni certificate CNCF e ai controlli approfonditi contro il ransomware. Quindi preparate le valigie: la nave salpa oggi alla volta del cloud.

Riferimenti

1. Best practice per l’esecuzione di container e Kubernetes in produzione – 4 agosto 2020 – ID Gartner G00730344 – 2. CNCF 2021, Indagine annuale – 3. Red Hat 2022, Rapporto sullo stato della sicurezza di Kubernetes

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le aziende odierne sono intrinsecamente eterogenee e gestiscono applicazioni e carichi di lavoro in ambienti on-premise, edge e su più cloud. Man mano che le aziende accelerano la propria trasformazione IT, questa presenza ibrida multi-cloud è destinata ad espandersi ulteriormente. È quindi fondamentale che le soluzioni di protezione e gestione dei dati aziendali eccellano in tutte queste aree: on-premise, edge e su più cloud.

Il rapporto “Critical Capabilities” di Gartner valuta questo tipo di soluzioni in base a vari aspetti chiave quali sicurezza, efficienza, scalabilità e prestazioni, ecosistema dei data center, reportistica e analisi, nei principali casi d’uso on-premise, edge e cloud. Dalle mie conversazioni con CIO, responsabili IT e architetti, emerge che questi sono esattamente gli aspetti chiave a cui prestano attenzione quando definiscono la loro strategia di gestione dei dati per proteggere i loro beni più preziosi.

Ecco perché siamo entusiasti e onorati che Commvault Backup and Recovery abbia ottenuto il punteggio più alto in tutti e tre i casi d’uso nel rapporto Gartner del 2022 “Critical Capabilities for Enterprise Backup and Recovery Software Solutions”: ambienti di data center (4,23/5), ambienti cloud (4,18/5) e ambienti edge (4,22/5). Con i punteggi più alti in tutti e tre i casi d’uso – per la terza volta consecutiva – riteniamo che questo sia l’ennesima conferma del nostro impegno a essere un partner affidabile per i nostri clienti nella protezione dei loro dati e carichi di lavoro, indipendentemente da dove si trovino.

Ambienti dei data center (4,23/5)
Ambienti cloud (4,18/5)
Ambienti edge (4,22/5)

Le aziende sono in continua evoluzione ed espansione per soddisfare le esigenze aziendali. Pertanto, un altro fattore chiave che accelera la trasformazione IT è una soluzione di gestione dei dati in grado di evolversi in modo flessibile insieme al resto dell’infrastruttura IT.

“La nostra innovazione continua è pensata per garantire la massima flessibilità nella gestione dei dati: offriamo non solo una soluzione software aziendale, ma anche la possibilità di gestire e proteggere i dati aziendali con Commvault Grid come soluzione integrata o tramite Metallic come soluzione DMaaS fornita via cloud.”


Purtroppo, nel nostro settore la flessibilità e l’ampiezza di copertura vengono spesso offerte a scapito della semplicità. Al contrario, Commvault rompe questo paradigma con il nostro approccio “infinitamente scalabile, radicalmente semplice”. Riuniamo tutte le funzionalità di gestione – attraverso la nostra ampia gamma di carichi di lavoro supportati, fattori di forma flessibili e una serie di Intelligent Data Services – in un’unica esperienza: il Commvault Command Center. Questa semplicità – senza alcun compromesso in termini di flessibilità e ampiezza – consente ai clienti di accelerare la trasformazione del proprio business, allineando la gestione dei dati alla loro strategia IT più ampia. Man mano che le aziende si modernizzano e si trasformano, trasferendo applicazioni e carichi di lavoro da un fattore di forma o da una sede all’altra (ad esempio, dall’on-premise al cloud), garantiamo che rimangano protetti indipendentemente dalla fase in cui si trovano in questo percorso.

Essendo stati nominati per l’undicesima volta “Leader” nel Gartner® Magic Quadrant™ e avendo ottenuto per due anni consecutivi i punteggi più alti in tutti e tre i casi d’uso nel rapporto “Critical Capabilities” di Gartner, siamo grati ai nostri clienti per averci affiancato in questo percorso di innovazione continua incentrata sul cliente, nonché ai nostri partner per aver contribuito a costruire un ecosistema di dati senza confini. Il nostro percorso volto a risolvere i complessi problemi legati alla gestione dei dati con soluzioni eleganti continua… insieme ai nostri cari clienti e partner!

Gartner® Magic Quadrant™ per le soluzioni software di Backup and Recovery aziendali, 28 luglio 2022, Michael Hoeck e altri. Gartner® Funzionalità fondamentali per le soluzioni software di Backup and Recovery aziendali, 22 agosto 2022, Nik Simpson e altri.

Dichiarazione di non responsabilità di Gartner:

**Gartner non promuove alcun fornitore, prodotto o servizio citato nelle proprie pubblicazioni di ricerca e non consiglia agli utenti di tecnologia di scegliere esclusivamente i fornitori con le valutazioni più elevate o altre designazioni. Le pubblicazioni di ricerca di Gartner riflettono le opinioni dell’organizzazione di ricerca di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina ogni garanzia, espressa o implicita, in relazione alla presente ricerca, incluse eventuali garanzie di commerciabilità o idoneità a uno scopo particolare.**

**GARTNER e Magic Quadrant sono marchi registrati e marchi di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale e sono utilizzati nel presente documento previa autorizzazione. Tutti i diritti riservati.**

Acquista la tua copia del rapporto Gartner “Critical Capabilities for Enterprise Backup and Recovery Solutions” del 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone