Ron Miller ha recentemente pubblicato su TechCrunch un articolo intitolato “It Really Does Take a Village to Keep you Secure in the Cloud” che mi ha colpito particolarmente. Nel suo articolo, Ron ha parlato del modello di responsabilità condivisa nel cloud e dell’importanza che tutti noi adottiamo misure per garantire la sicurezza e la persistenza dei nostri dati. Apprezzo la sua visione della comunità del cloud computing come un villaggio e l’opportunità di riflettere sul ruolo che ciascuno di noi svolge al suo interno. Come possiamo aiutarci a vicenda? Come possiamo migliorare questo villaggio?
Immaginiamo la comunità del cloud computing come un villaggio: una rete interdipendente di individui all’interno di uno spazio determinato. I singoli membri hanno le proprie specializzazioni, ma molti hanno esigenze che si sovrappongono, per le quali potrebbe non essere fattibile essere autosufficienti. Potremmo avere un contadino, un fabbro e un calzolaio. Il contadino non si costruisce da solo gli attrezzi né si cuce le scarpe, perché ciò lo porterebbe a trascurare la fattoria. Si rivolge invece al fabbro e al calzolaio. Come membri del villaggio del cloud computing, anche noi vogliamo concentrarci sulle nostre specializzazioni, portarle al massimo livello possibile e affidarci agli altri membri del villaggio per le altre cose di cui abbiamo bisogno.
Ron parafrasa Steve Schmidt, Chief Security Officer di AWS, affermando: «AWS è un bersaglio. Deve gestire milioni di eventi ogni mese, la maggior parte dei quali noi (utenti del cloud) non veniamo mai a conoscenza». Con il team di sicurezza di AWS che monitora i propri servizi e i Security Guardians integrati in ogni team di sviluppo dei servizi, si può affermare con certezza che AWS sta facendo la propria parte. Ma, come sostiene Steve Schmidt, i dati di AWS sono nel mirino dei malintenzionati. E noi altri, nel modello di responsabilità condivisa? Qual è la nostra responsabilità e cosa ci serve gli uni dagli altri? Come afferma Ron: «La sicurezza è un’impresa talmente complessa che nessuna entità può essere l’unica responsabile di mantenere un sistema al sicuro, specialmente quando un errore dell’utente a qualsiasi livello può rendere un sistema vulnerabile a hacker esperti. Devono esserci canali di comunicazione a tutti i livelli dell’organizzazione, con i clienti e con le terze parti interessate».
Le misure di sicurezza preventive sono una parte importante della responsabilità di ciascuno, e ci sono altri membri della comunità che possono aiutarti in questo aspetto della tua strategia di sicurezza. Ma gli esperti concordano sul fatto che, quando si tratta di violazioni dei dati, ransomware e minacce interne, non è questione di “se”, ma di “quando”. Ciò rende indispensabile eseguire il backup dei dati al di fuori del proprio account e del dominio di controllo degli accessi. Clumio contribuisce in modo significativo alla sicurezza della comunità, offrendo ai suoi membri una protezione dei dati chiavi in mano, isolata fisicamente (air-gapped) e immutabile. Sfruttiamo la potenza del cloud per garantire una scalabilità e una velocità incredibili all’interno di una soluzione di Backup and Recovery sicura, semplice e intuitiva, che vi consente di dedicare il vostro tempo alla creazione delle vostre innovazioni. Sappiamo quanto sia importante la sicurezza, per questo abbiamo integrato funzionalità di sicurezza quali SSO, MFA, crittografia end-to-end con BYOK, controlli di accesso e altro ancora.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Qui in Commvault continuiamo a mettere in pratica i nostri valori e a celebrare il motivo per cui questo è il NOSTRO MOMENTO, mentre creiamo legami, ispiriamo, ci prendiamo cura degli altri e otteniamo risultati… insieme!
La scorsa settimana abbiamo tenuto la nostra riunione interna trimestrale “Global Town Hall” e abbiamo consegnato i premi “Living Our Values” del nostro CEO. Questo programma di premi trimestrale ci aiuta a riconoscere e celebrare a livello globale i nostri “Vaulters” per il loro incredibile lavoro!
Sono davvero orgoglioso di annunciare i Vaulters che, con il loro esempio, hanno appena vinto il nostro premio “CEO Living Our Values” per il primo trimestre dell’anno fiscale 2023:
Team incaricato delle proposte degli analisti
I team di Microsoft e Oracle
Premi “Vivere i nostri valori per gli amministratori delegati
Se sei interessato a entrare a far parte del nostro team e a diventare un Vaulter, visita la nostra pagina “Carriere” per ulteriori informazioni.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
In un’architettura basata su microservizi per un sistema di livello aziendale come Clumio, non è pratico avere un endpoint pubblico per ogni microservizio. Uno dei problemi principali è lo stretto accoppiamento che ciò comporta tra client e server. Inoltre, ogni microservizio deve implementare e gestire le componenti comuni quali la registrazione degli eventi, la tracciabilità e la sicurezza (autenticazione, autorizzazione, limitazione della frequenza).
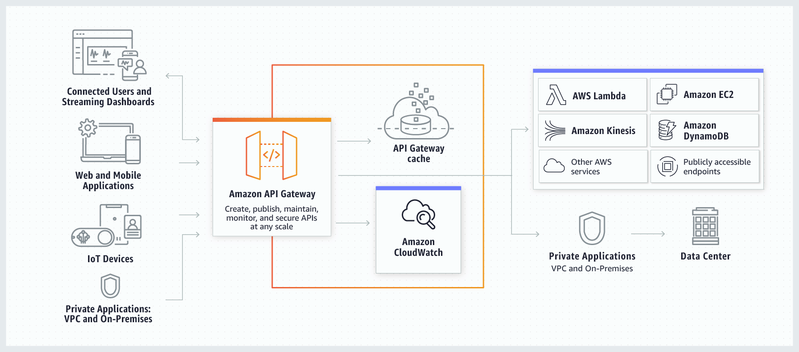
Un API Gateway si colloca tra un client e un server per fungere da proxy per le richieste e le risposte tra i due.
Disporre di un API Gateway offre un punto di accesso unificato per tutti i client esterni e un framework che si occupa di tutti gli elementi comuni sopra menzionati. Ciò consente inoltre a ciascun microservizio di implementare il proprio protocollo di comunicazione che meglio si adatta alle proprie esigenze, indipendentemente dal Gateway.
AWS API Gateway
Oltre ai vantaggi sopra citati offerti dagli API Gateway, avevamo anche ulteriori requisiti che hanno influito sulla scelta:
Disporre di un meccanismo di integrazione con l’API Gateway che garantisca l’introduzione di nuove API e la manutenzione di quelle esistenti senza ostacoli o con ostacoli minimi, in modo da consentire agli sviluppatori di concentrarsi principalmente sulla propria logica di business
Poiché un API Gateway potrebbe potenzialmente rappresentare un singolo punto di guasto, dovrebbe trattarsi di una soluzione completamente gestita, resiliente e altamente scalabile
Supporto per WebSocket
AWS API Gateway soddisfa tutti questi requisiti e offre un’ottima integrazione con altri servizi AWS, consentendo di sviluppare soluzioni basate su di esso.
Sfruttare AWS API Gateway
Specifiche Swagger
Swagger offre una potente rappresentazione delle API RESTful.
Abbiamo utilizzato lo strumento go-swagger, in grado di generare una specifica Swagger a partire da codice Go annotato.
Di conseguenza, gli sviluppatori devono semplicemente annotare la propria API REST secondo le specifiche sopra indicate e lasciare che sia il nostro framework (di cui parleremo più avanti) a occuparsi dell’integrazione con AWS API Gateway.
Integrazione con AWS API Gateway
In Clumio, tutta la nostra infrastruttura AWS viene gestita come codice tramite Terraform. AWS API Gateway può essere configurato utilizzando le risorse Terraform che mette a disposizione.
Utilizziamo la risorsa `aws_api_gateway_rest_api`, che ci permette di inserire l’intera specifica Swagger nell’AWS API Gateway. L’AWS API Gateway, tuttavia, non è in grado di elaborare una specifica Swagger “grezza”. Richiede infatti che varie estensioni (come x-amazon-apigateway-integration) facciano parte della specifica Swagger, in modo da poter configurare un’API senza intoppi. È qui che abbiamo implementato un framework che inserisce le estensioni richieste in una specifica Swagger non elaborata per renderla compatibile con AWS API Gateway!
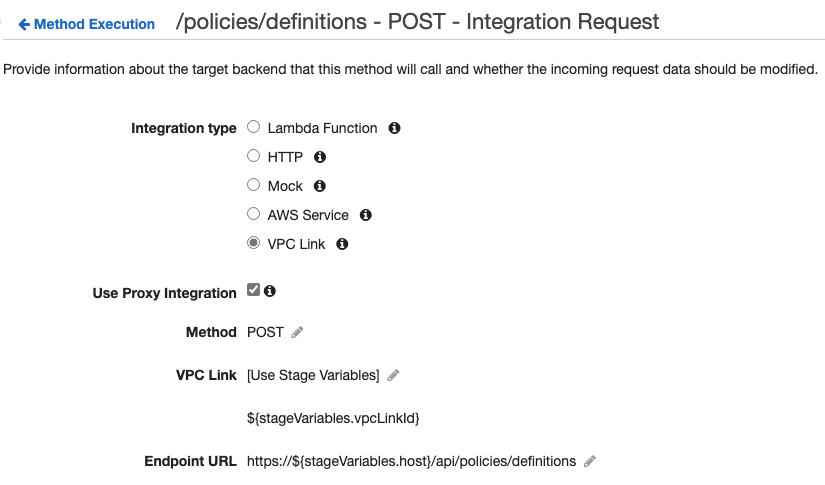
Tipo di integrazione del collegamento VPC
AWS API Gateway offre diverse integrazioni con i server di backend per gestire le richieste API in entrata tramite proxy.
Poiché tutti i nostri microservizi sono associati a una VPC per garantire una maggiore sicurezza, utilizziamo l’ VPC Link integrazione. Ciò consente ad AWS API Gateway di accedere in modo sicuro agli endpoint API privati all’interno della VPC.
Nomi di dominio personalizzati e mappature API
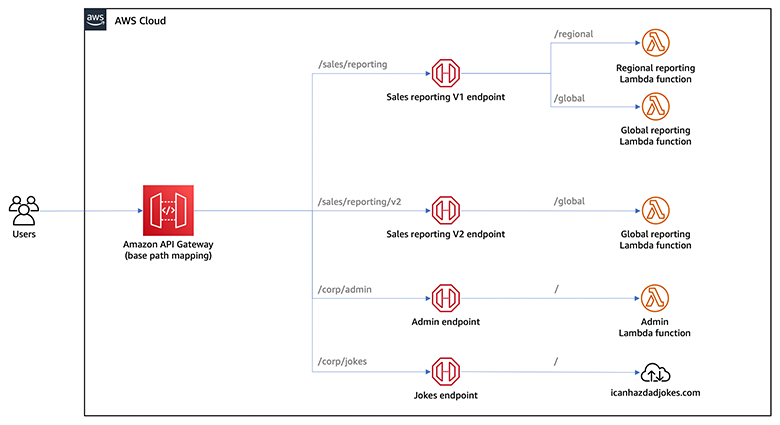
Per impostazione predefinita, AWS API Gateway genera un nome di dominio univoco per l’API, del tipo aabbccdd12.execute-api.us-west-2.amazonaws.com. Per un’azienda di grandi dimensioni, è ovviamente preferibile personalizzare il nome di dominio pubblico delle API per i propri utenti. AWS API Gateway consente di farlo tramite i nomi di dominio personalizzati.
Inoltre, creiamo anche API separate in API Gateway corrispondenti ad alcuni dei nostri percorsi di base API più intensi. Tutte queste API vengono poi integrate tra loro tramite mappature API, come illustrato di seguito. Questo ci permette di scalare orizzontalmente le nostre API pur mantenendo un unico nome di dominio pubblico per esse.
Lambda Authorizer, piani di utilizzo e chiavi API
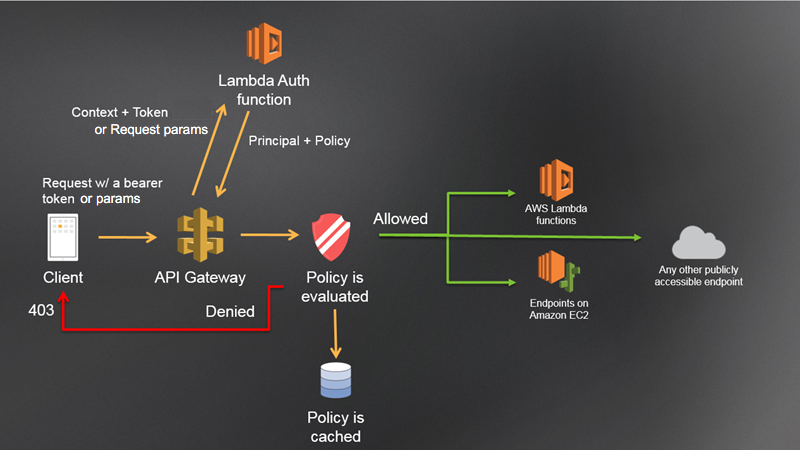
Come accennato in precedenza, uno dei principali casi d’uso di un API Gateway consiste nell’applicare l’autenticazione e l’autorizzazione sin dall’inizio del ciclo di vita della richiesta API, in modo che solo il traffico pertinente raggiunga i server di backend.
Abbiamo implementato un Lambda Authorizer basato su token che richiede il seguente input: il authorizationToken (sotto forma di JWT) può essere utilizzato per implementare la logica di autenticazione/autorizzazione richiesta all’interno dell’autorizzatore Lambda, in modo da restituire l’output come indicato di seguito:
La decisione relativa all’autenticazione/autorizzazione dipende dal valore di Effect (Allow|Deny) e la decisione relativa alla limitazione è determinata dall’identificatore della chiave API contenuto in usageIdentifierKey. La chiave API deve essere associata a un piano di utilizzo che stabilisce il limite di richieste da applicare (in termini di richieste al secondo). Emettiamo una chiave API per ciascun cliente e siamo quindi in grado di applicare la limitazione per singolo cliente.
Un altro aspetto interessante nell’output è context che può contenere qualsiasi coppia chiave-valore in base alle esigenze dell’applicazione. Ne facciamo ampio uso per acquisire le informazioni sul cliente, che poi trasmettiamo durante l’intero ciclo di vita della richiesta API. Ciò elimina la necessità di ricercare i dettagli del cliente mentre la richiesta passa attraverso diversi microservizi nel backend.
Conclusione
Ci auguriamo che abbiate potuto farvi un’idea di come utilizziamo AWS API Gateway in Clumio e che abbiate avuto anche un assaggio delle più ampie iniziative ingegneristiche che portiamo avanti. Dedichiamo la massima attenzione alla sicurezza, alla scalabilità e, soprattutto, all’adozione di processi a misura di sviluppatore. Ciò semplifica la manutenzione dei prodotti man mano che maturiamo e cresciamo, garantendo al contempo un’estensibilità sufficiente per soddisfare le esigenze di nuove funzionalità.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Benvenuti alla diretta streaming delle celebrazioni in cui Sanjay Mirchandani, CEO di Commvault, suonerà la campana di chiusura presso la sede del NASDAQ a New York City.
La diretta inizierà alle 16:00 ET del 28 luglio e la replica sarà disponibile poco dopo. Pubblica e segui le reazioni utilizzando l’hashtag #Commvault sui social media.
Quel senso di soddisfazione va di pari passo con un ulteriore senso di sollievo, indipendentemente dal tempo impiegato per raggiungere l’obiettivo. Ma… cosa c’entra tutto questo con il “Bring Your Own Key” (BYOK)? Continua a leggere.
Sulla stessa linea, il servizio “Backup as a Service Cloud” di Clumio aveva promesso di supportare la funzionalità BYOK già più di due anni fa! Questa funzionalità consentiva ai clienti di crittografare i propri dati di backup utilizzando una chiave di crittografia personale tramite il servizio nativo Key Management Service (KMS) di Amazon Web Services (AWS).
AWS KMS consente ai clienti di creare e gestire facilmente le chiavi crittografiche e di controllarne l’utilizzo in un’ampia gamma di servizi AWS e nelle proprie applicazioni.
Quando Clumio ha introdotto la funzionalità BYOK, supportava le origini dati VMware, Microsoft 365 (M365) e AWS EC2/EBS, poiché queste erano le origini dati supportate da Clumio in quel momento. Tuttavia, da allora ad oggi, Clumio ha aggiunto ulteriori origini dati fondamentali come S3, RDS e DynamoDB.
Con l’ultima versione, Clumio ha esteso le funzionalità BYOK a tutte le nostre fonti di dati critiche, realizzando così l’obiettivo che ci eravamo prefissati molto tempo fa. Ma non ci fermiamo qui: continueremo a impegnarci per estendere il BYOK anche alle future fonti di dati.
Perché i clienti danno importanza al BYOK:
Ma Clumio non crittografa già tutti i backup? E, se sì, perché è necessario il BYOK? È vero che Clumio crittografa tutti i dati di backup nel proprio cloud con una chiave dedicata al cliente, e che tale chiave viene sostituita ogni 30 giorni. Tuttavia, in alcuni casi, determinati clienti hanno requisiti di sicurezza ancora più rigorosi:
Come funziona la crittografia:
Le chiavi dei bucket AWS S3 hanno ridotto il costo della crittografia lato server di oltre il 99% ed evitano di dover ricercare la chiave per ogni singola transazione. Poiché Clumio esegue il backup di dati con milioni di transazioni, dover ricercare la chiave per ogni singola transazione era inaccettabile. Grazie alla funzionalità delle chiavi dei bucket S3 di AWS, Clumio può utilizzare la chiave BYOK del cliente come chiave del bucket Amazon S3 e crittografare tutti i dati che vengono inseriti nel bucket S3 utilizzando la chiave BYOK del cliente.
Come attivare la funzione BYOK:
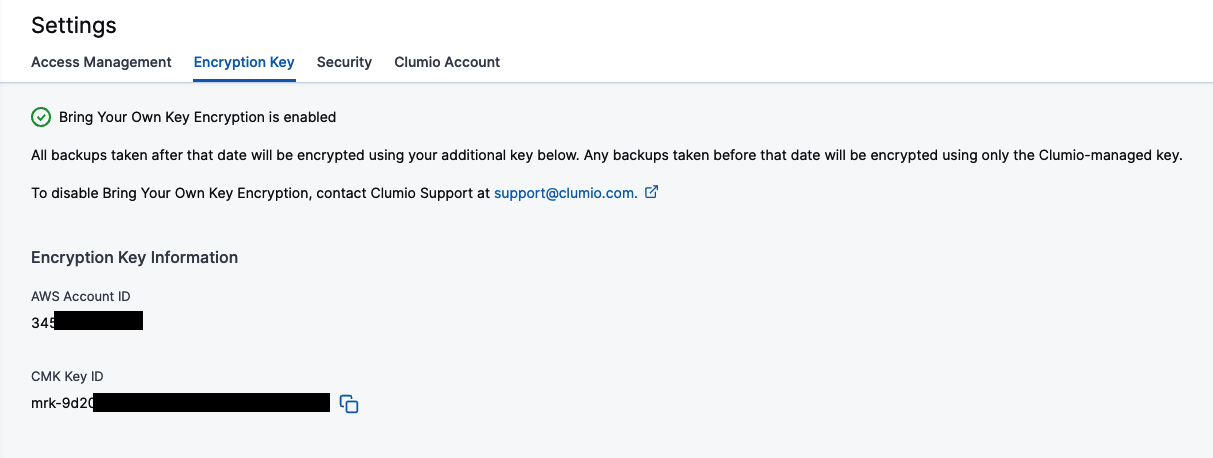
Accedere a “Impostazioni” e “Funzionalità di sicurezza” – “Chiave di crittografia”. Una volta aperta la pagina, Clumio fornisce informazioni dettagliate sulla funzionalità, insieme ai relativi requisiti e alle limitazioni. I clienti possono procedere implementando gli StackSet di AWS CloudFormation all’interno di uno qualsiasi dei propri account AWS in cui desiderano utilizzare la chiave BYOK.
StackSets è necessario perché Clumio dovrà creare una chiave multiregione (globale) e utilizzarla per crittografare i backup in tutte le regioni in cui sono presenti le fonti di dati. Una volta completata con successo la distribuzione, i clienti possono verificare la connessione nell’interfaccia utente di Clumio accedendo alla pagina in qualsiasi momento.
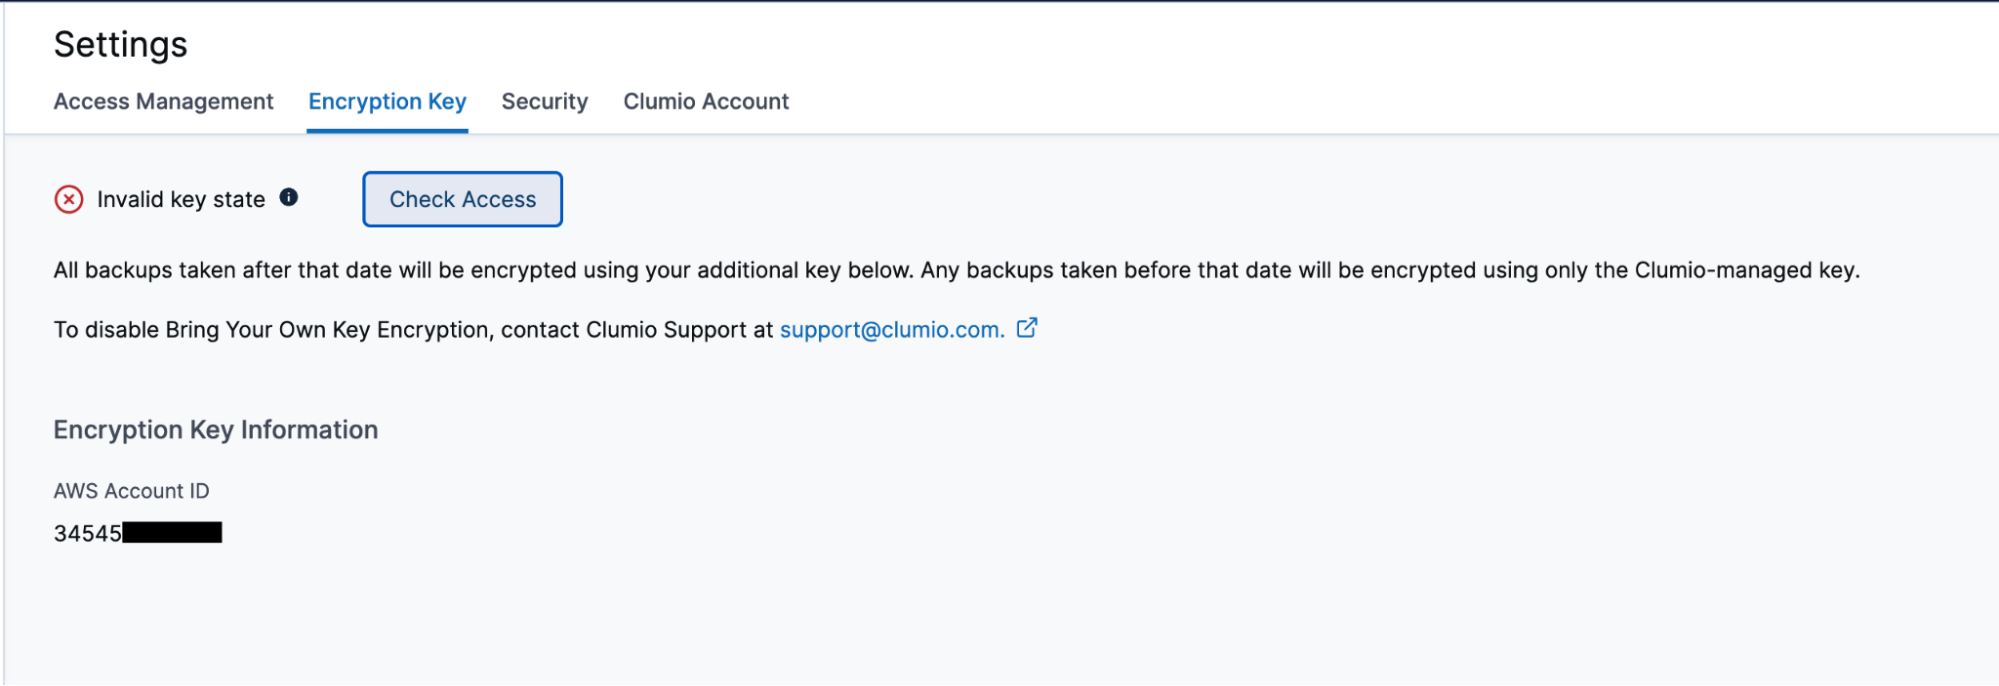
Il segno di spunta verde nella parte superiore della pagina indica che tutto funziona come previsto. Se, per qualsiasi motivo, la chiave non fosse accessibile, il segno di spunta si trasforma in una X rossa e ti permette di verificare nuovamente l’accesso per vedere se il problema è stato risolto e se tutto funziona di nuovo.
Come verificare e controllare l’accesso a Clumio
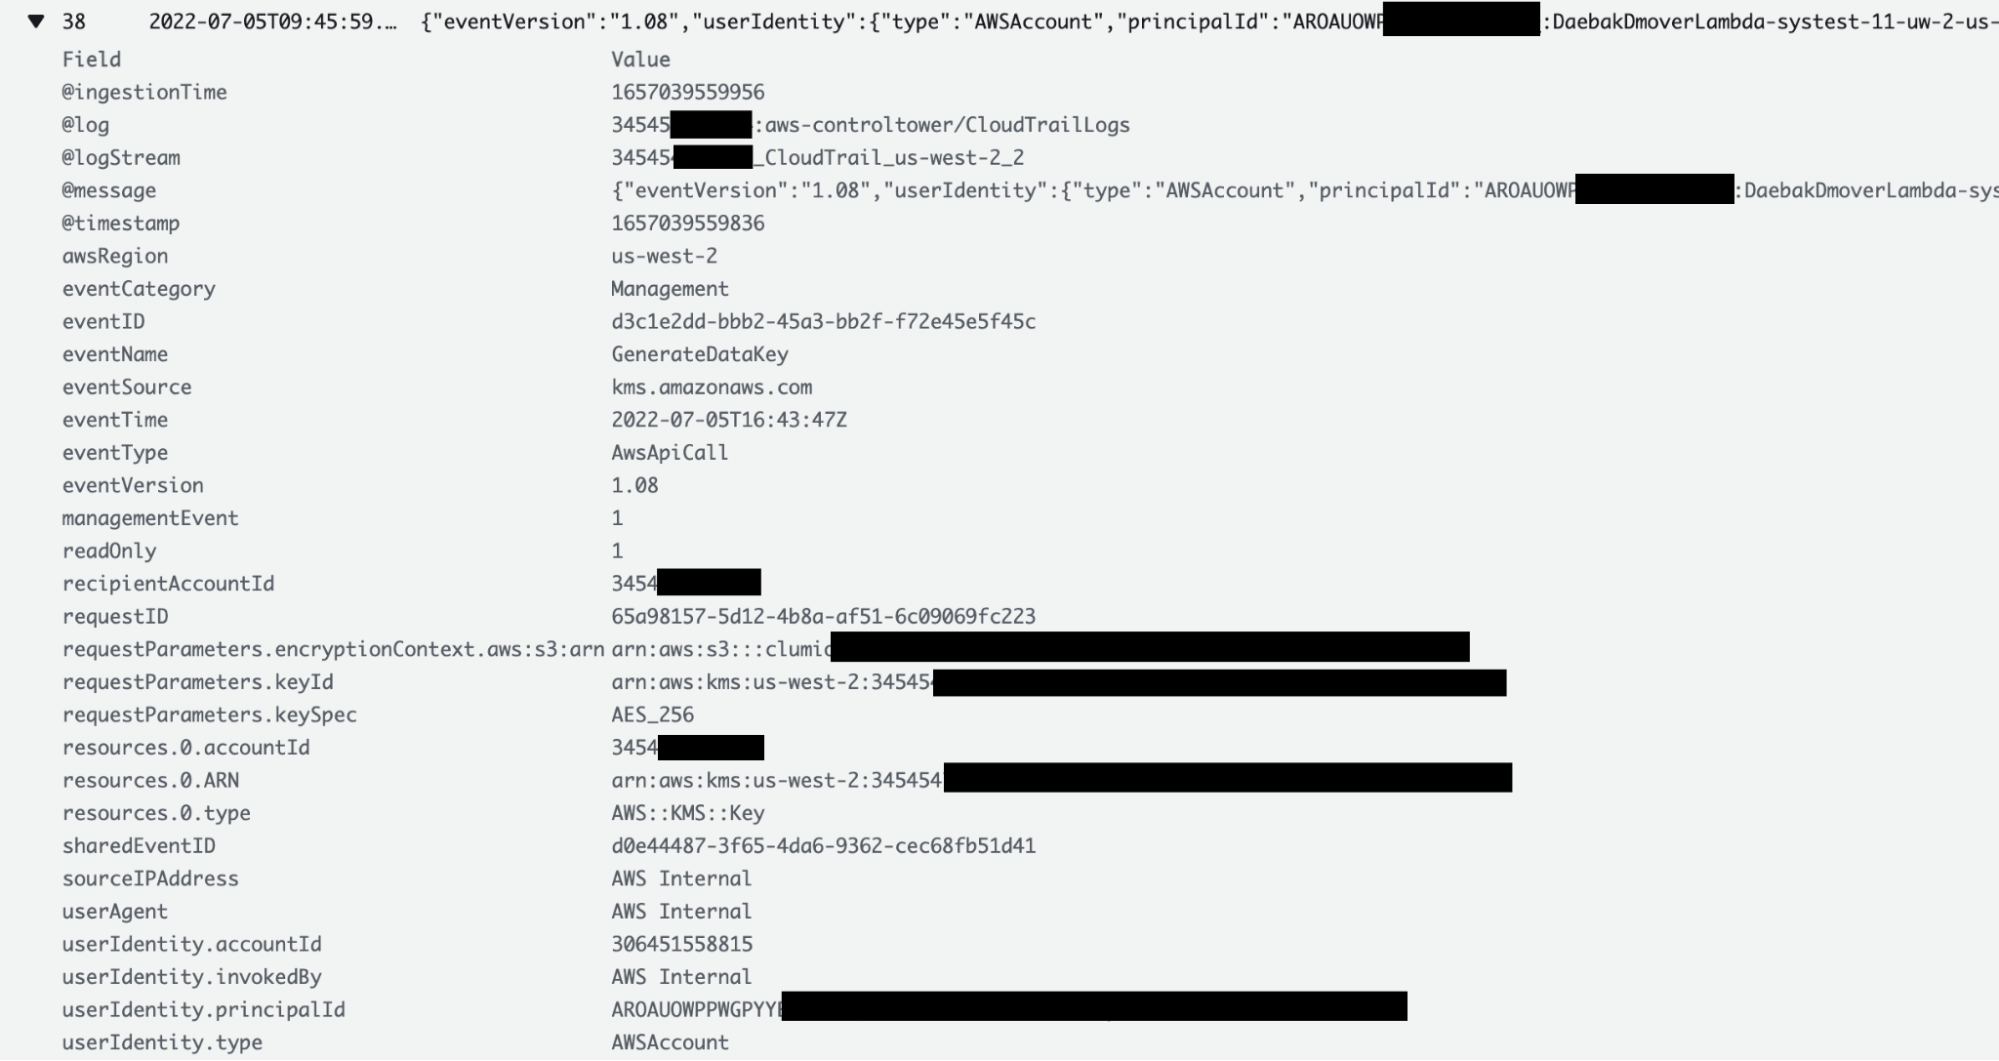
Uno dei vantaggi della funzionalità BYOK è che i clienti possono verificare e controllare in qualsiasi momento quando Clumio ha effettuato l’accesso alla loro chiave. I clienti possono consultare i log di CloudTrail e visualizzare tutti i dettagli relativi a ogni accesso effettuato da Clumio alla loro chiave, compreso il motivo dell’accesso. I clienti possono accedere alla sezione “CloudTrail Logs” del proprio account AWS in cui è stato distribuito lo StackSet di AWS CloudFormation.
Per quanto riguarda le chiavi dei bucket S3, poiché queste vengono memorizzate nella cache dai bucket S3 di AWS, l’accesso potrebbe non essere garantito per ogni singola transazione. Tuttavia, per i backup EC2/EBS, VMware e M365, l’accesso alle chiavi avviene per ogni singola transazione.
Cosa succede quando non è più possibile accedere alla chiave:
Ricordate questo: BYOK vi offre la possibilità di crittografare tutti i dati di backup, ma d’altra parte, se la chiave viene persa, vi troverete in guai seri! Fortunatamente, le chiavi in AWS non sono come quelle fisiche e, anche se qualcuno le cancellasse, i clienti avrebbero comunque 30 giorni di tempo per recuperarle. Se, per qualsiasi motivo, le chiavi non venissero recuperate, i dati di backup diventerebbero inutilizzabili. Questa funzionalità è pensata come meccanismo di sicurezza, ma va utilizzata con estrema cautela.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Sono entrato in Commvault appena finito l’università, nel 1998, proprio al culmine del boom delle dot.com. Anche se avevo ricevuto altre offerte, mi sono trovate bene con le persone che ho conosciuto durante il rigoroso processo di selezione e sono stato attratto dall’opportunità di fare esperienza in un ambito che avrebbe fatto la differenza e apportato un valore reale ai nostri clienti.
Occasioni come questa non capitano spesso. Per me è stata la decisione giusta.
Facciamo un salto in avanti di vent’anni, quando il nostro nuovo amministratore delegato, Sanjay Mirchandani, ha intravisto l’opportunità di trasformare Commvault in un’azienda specializzata nella gestione dei dati tramite software e SaaS. Non potevo certo lasciarmi sfuggire questa occasione irripetibile. Dopotutto, quante volte capita di partire da zero e lanciare qualcosa in grado di trasformare sia la propria azienda che la propria carriera?
A prescindere da come sarebbe andata a finire, non cogliere questa occasione sarebbe stato un enorme rimpianto.
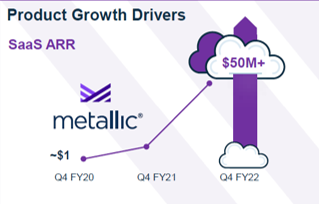
Non c’era motivo di rimpianti. Sanjay ha dato a me e a un piccolo team di startup, che operava in gran segreto, un grande obiettivo, un po’ di finanziamenti e il permesso di rompere gli schemi per sviluppare la migliore offerta di backup-as-a-service disponibile. Dovevamo essere agili: prendere decisioni, portarle a termine, fallire in fretta e riadattarci. Insieme, abbiamo lanciato la nostra offerta Metallic in modalità Software-as-a-Service nei tempi previsti, più avanti nello stesso anno. E solo sei trimestri dopo, è diventata un’attività da 50 milioni di dollari per Commvault.
Per la mia carriera, questa era proprio la spinta che cercavo. Non si trattava di ingegneria fine a se stessa. Stavamo progettando un prodotto su misura per l’esperienza del cliente dall’inizio alla fine: dalla prova all’onboarding, dall’acquisto all’assistenza fino al rinnovo. Dovevamo guardarlo dall’esterno verso l’interno, lavorando in modo interfunzionale e collaborando con clienti e partner per pianificare l’intero percorso dell’utente.
È stata una sfida straordinaria e incredibilmente gratificante. Tuttavia, opportunità come questa sono rare e possono comportare qualche rischio, perché ci si avventura nell’ignoto. Ho quindi pensato di condividere alcuni consigli per aiutarvi a cogliere la vostra prossima opportunità professionale:
Mettiti in gioco. Guarda oltre il tuo ruolo e persino oltre la funzione che hai scelto per cogliere nuove opportunità. E ricorda: un po’ di “sindrome dell’impostore” fa bene – significa che ti stai aprendo a nuove prospettive, stai crescendo e stai superando i tuoi limiti.
Guarda dall’esterno verso l’interno. Prenditi il tempo necessario per comprendere il punto di vista e le aspettative dei tuoi stakeholder. Non solo riguardo al prodotto in sé, ma anche all’esperienza complessiva del cliente: il prezzo, i punti vendita e le modalità di pagamento.
Non affezionarti troppo alle tue idee. Le idee brillanti possono nascere ovunque e da chiunque, soprattutto quando si lavora in modo interfunzionale. E quando si procede a ritmo serrato, le idee spesso hanno una durata limitata. Quindi sii aperto, flessibile e agile.
Comunicate in modo più intenso. Nel settore tecnologico il tempo non è un lusso. La comunicazione è fondamentale per allineare le persone, le funzioni e il personale sul campo, affinché lavorino meglio e più velocemente. Non saltate questo passaggio.
Adattalo, non rovinarlo. In un ruolo come questo, è normale chiedersi perché qualcosa venga fatto in un certo modo. Cerca le opportunità per migliorare un prodotto o un processo, ma senza rovinarlo (né la persona che c’è dietro).
Sono fortunato. Sono entrato a far parte di un’azienda che mi ha spinto a cercare nuove opportunità e mi ha dato gli strumenti per perseguirle. E, sotto molti aspetti, sono solo all’inizio del mio percorso come CTO della nostra divisione Metallic – un’avventura per la quale mi sento più che pronto. Se non avete ancora trovato quell’opportunità unica nella vita, il mio consiglio per la vostra carriera è di non lasciare spazio ai rimpianti.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
È ora di approfittare dell’offerta Metallic Data Management as a Service (DMaaS), che è passata da zero a 50 milioni di dollari in tempo record
All’evento per i partner Inspire di Microsoft in programma questa settimana (dal 19 al 21 luglio), si parlerà soprattutto di gestione dei dati. I dati sono la linfa vitale di qualsiasi organizzazione e le minacce che incombono su di essi sono oggi più gravi che mai.
I clienti di oggi devono affrontare sfide significative in materia di dati. Sono alla ricerca di esperti affidabili, partner su cui poter contare per risolvere questi problemi con soluzioni innovative e collaudate. I clienti sono inoltre stanchi delle soluzioni a singolo scopo: devono ricorrere a una soluzione per proteggere alcuni dati, a un’altra per proteggerne altri, e così via all’infinito. Cercano inoltre soluzioni che abbiano dimostrato di produrre risultati, soluzioni che mantengano le promesse fatte.
Sei stanco di dover gestire così tante soluzioni per far fronte alle sfide dei tuoi clienti in materia di dati? (Anche loro lo sono!)
Ora puoi contribuire a porre fine a questa follia. Con Metallic, avrai a disposizione la tecnologia Commvault, leader del settore, in un modello SaaS leggero. Una gestione dei dati aziendali che ha dimostrato di salvaguardare l’intero patrimonio di dati dei clienti da cancellazione, danneggiamento e attacchi. Consente alle aziende di proteggere e gestire qualsiasi carico di lavoro — indipendentemente da dove si trovi e da dove potrebbe trovarsi in futuro — su infrastrutture on-premise, cloud, cloud ibrido, multi-cloud, SaaS e edge. È qualcosa che nessun’altra soluzione è in grado di offrire — ed è esattamente ciò di cui i tuoi clienti hanno bisogno.
Se volete diventare il partner di riferimento e ottenere grandi risultati in un momento di trasformazione nel settore della protezione dei dati, è giunto il momento di prendere seriamente in considerazione Metallic. Se non disponete ancora di un’attività dedicata alla protezione dei dati e avete bisogno di avviarne una, Metallic può rappresentare la pietra angolare della vostra nuova attività. Ecco perché:
Il mondo della protezione e della gestione dei dati si sta orientando verso il SaaS: tutti gli esperti concordano sul fatto che la protezione dei dati stia rapidamente passando al SaaS. Se non offrite soluzioni in grado di soddisfare le esigenze dei vostri clienti, rischiate di perdere la vostra base clienti a favore di chi invece lo fa. Con Metallic, Commvault vi offre una soluzione da integrare nel vostro portafoglio che è la migliore della categoria, la migliore nel settore DMaaS e molto altro ancora. Inoltre, non è necessaria alcuna infrastruttura né supporto operativo: Metallic fornisce tutto questo ai vostri clienti.
Metallic si basa su una tecnologia collaudata e su una visione condivisa con Microsoft: Metallic è basato su Azure ed è il risultato di oltre 25 anni di collaborazione ingegneristica con Microsoft. Metallic è una tecnologia collaudata: è ricca di funzionalità e supporta la più ampia gamma di carichi di lavoro.
Il ripristino in caso di ransomware inizia prima ancora che si verifichi una violazione: in qualità di UNICO fornitore di DMaaS ad aver ottenuto la certificazione FedRAMP High In Process – In PMO Review, Metallic offre un approccio rafforzato e multilivello per la protezione e il ripristino dei dati in caso di attacco. Ma noi facciamo un passo in più. Grazie a una strategia di cyber deception completamente integrata, Metallic Threatwise™ consente di difendere attivamente i dati nel momento stesso in cui ha inizio un attacco (non solo di recuperarli in seguito). Queste funzionalità uniche e distintive allontanano i malintenzionati dai dati reali e individuano immediatamente minacce zero-day e sconosciute prima che si verifichino crittografia, fughe di dati, esfiltrazione o furto. È una protezione senza pari che potete offrire con Metallic.
Sei pronto a affermarti nel mercato della gestione dei dati, in rapida evoluzione? Se sì, allora Metallic fa al caso tuo.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
La CSR consiste proprio nel mostrare il nostro lato umano. Significa dimostrare quanto teniamo davvero alla nostra azienda, al nostro pianeta e, soprattutto, alle nostre persone! Sappiamo tutti che negli ultimi anni l’importanza della cura, del sostegno e della creazione di un mondo migliore non è mai stata così sentita. Fare la differenza e lasciare il segno è al centro della cultura di Commvault, e insieme siamo più forti che mai!
I nostri valori – creiamo legami, ispiriamo, ci prendiamo cura e manteniamo le promesse – sono alla base di tutto ciò che facciamo. Questi principi guida plasmano le nostre interazioni quotidiane tra di noi e con le nostre comunità, alimentano la nostra passione per l’eccellenza tecnica e un servizio clienti eccezionale, e sostengono il nostro impegno generale verso un modello di business responsabile, sostenibile ed etico. Sia che aiutiamo i nostri clienti a gestire i propri dati in modo più sostenibile, che sosteniamo lo sviluppo e l’inclusione della nostra forza lavoro globale, o che restituiamo qualcosa alle nostre comunità, continuiamo a dare priorità ai nostri stakeholder e a considerare la sostenibilità a lungo termine come un requisito imprescindibile della nostra attività.
Costruire un presente e un futuro migliori è al centro della nostra identità. E con l’innovazione come fulcro di tutto ciò che facciamo, continuiamo a promuovere nuove iniziative di sostenibilità per portare avanti i nostri progressi nel 2022 e oltre.
Sono davvero orgoglioso di vedere tutti gli incredibili sforzi dei nostri Vaulters riportati nel rapporto di quest’anno. A breve vi forniremo ulteriori aggiornamenti sulle nostre iniziative di responsabilità sociale d’impresa, quindi restate sintonizzati!
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Le minacce legate al ransomware continuano a dominare i titoli dei giornali — e a ragione.
La buona notizia è che è possibile rafforzare la resilienza e il livello di sicurezza della propria organizzazione e stare un passo avanti al ransomware grazie alle migliori pratiche proattive in materia di sicurezza dei dati.
Dopotutto, le misure che adotti oggi per proteggerti e difenderti dalle minacce possono determinare la rapidità con cui la tua organizzazione sarà in grado di riprendere le normali operazioni aziendali nel caso in cui venisse colpita da un ransomware. Per garantire una protezione completa dalle minacce informatiche, è necessario investire in modo proattivo in misure di sicurezza preventive, al fine di mantenere i dati al sicuro e garantirne il recupero in caso di attacchi.
Seguite queste cinque linee guida per attuare una solida strategia di Readiness per il ransomware.
Adottate un piano di sicurezza a più livelli
Con le minacce ransomware che diventano sempre più sofisticate, un approccio multistrato alla protezione dei dati contribuisce in modo significativo a ridurre il rischio per la vostra organizzazione. Commvault ritiene che un quadro di sicurezza multistrato in grado di proteggere, rilevare e ripristinare i dati rappresenti l’approccio migliore per proteggersi dagli attacchi ransomware e riprendersi da essi. Sebbene il tempo medio di inattività sia di 21 giorni, abbiamo constatato che le organizzazioni che adottano un approccio di sicurezza multistrato riescono a riprendere le operazioni in soli due giorni.
Scopri l’approccio multilivello di Commvault per proteggere, individuare e ripristinare i sistemi in caso di minacce informatiche. Per saperne di più >
Controlla chi ha accesso
Una protezione efficace dei dati parte da basi solide. Protocolli di sicurezza rafforzati, quali l’autenticazione a più fattori, la crittografia avanzata dei dati e i controlli di accesso degli utenti basati sul modello “zero-trust”, impediscono l’accesso non autorizzato ai sistemi e ai dati. Con Commvault è possibile identificare l’esposizione al rischio e lo stato di copertura dall’unica console di gestione, in tutto l’ambiente.
Guarda questo video per scoprire come Commvault garantisce la sicurezza dei dati.
https://play.vidyard.com/xqQA12tnxA4dNEmSAgDj9P
Isolamento e separazione fisica
L’isolamento dei dati tramite tecniche di “air gap” può ridurre l’esposizione dei dati di backup a malware e altre vulnerabilità. Commvault suggerisce di implementare una strategia di backup “3-2-1” per una maggiore protezione dal ransomware: 3 copie dei dati, su 2 diversi tipi di supporto, con 1 copia fuori sede. Utilizzate le vostre iniziative “cloud first” non solo per i dati primari, ma anche per proteggere i vostri backup. Commvault offre un approccio modernizzato all’air gap che non solo è semplice, ma garantisce anche il massimo livello di sicurezza necessario per proteggersi dalle minacce a diffusione laterale.
https://play.vidyard.com/i7Y7ACrZYzaSXEXkyBzibq
Segmenta le tue reti
Se un attacco informatico va a buon fine, non concedere alle minacce esterne un accesso illimitato all’intera rete. Suddividi la rete in segmenti più piccoli per impedire la diffusione laterale e la compromissione dei dati critici per l’azienda. Commvault potenzia la tua strategia di sicurezza offrendoti la flessibilità necessaria per aggiungere rapidamente spazio di archiviazione nel cloud tramite Metallic® Recovery Reserve™. Grazie a Metallic® Recovery Reserve™, puoi implementare facilmente una sede di archiviazione cloud fuori sede, fornendo una copia virtuale dei tuoi dati, isolata fisicamente (air-gapped) e immutabile, per soddisfare la regola di archiviazione dei backup 3-2-1 e proteggere i tuoi dati dagli attacchi informatici.
Migliorare la Posizione di Sicurezza
È fondamentale essere in grado di individuare le minacce prima che abbiano un impatto sulla vostra attività. Commvault offre visibilità e gestione centralizzate attraverso un’unica piattaforma unificata, dotata di dashboard di sicurezza e avvisi che consentono di identificare rapidamente l’esposizione al rischio, rilevare attività sospette e ripristinare le operazioni aziendali. La dashboard Commvault Security Health Assessment offre agli amministratori IT un unico punto di riferimento per rafforzare rapidamente il livello di sicurezza, identificare i rischi in tempo reale, intraprendere azioni correttive e recuperare rapidamente i dati.
Le soluzioni di protezione dal ransomware di Commvault si basano su reattività, innovazione e rapidità di esecuzione per aiutarti a stare sempre un passo avanti al ransomware. Con Commvault, hai a portata di mano le Features di gestione dei dati più affidabili per garantire che i tuoi dati rimangano sicuri e resilienti, mantenendo la tua azienda pronta ad affrontare eventuali attacchi di ransomware.
Vuoi approfondire le tue conoscenze sulla protezione dei dati aziendali per evitare di finire sui titoli dei giornali? Scopri come cinque organizzazioni sono state vittime di attacchi, come si sono riprese e quali insegnamenti ne hanno tratto. Leggi Ora >
Fred è il vicepresidente del reparto tecnologico presso BioPlus Specialty Pharmacy, la più grande farmacia specializzata non convenzionata degli Stati Uniti. L’azienda dispone di sedi fisiche in sei stati ed è autorizzata a dispensare prescrizioni in tutti i 50 stati, con oltre 500 dipendenti. BioPlus ha introdotto una garanzia di accettazione entro 2 ore, una garanzia di preparazione per la spedizione entro 2 giorni e la possibilità di rinnovare le prescrizioni online con due clic.
Il dolore prima della nuvola
Lavorando in un ambiente on-premises, il team IT di BioPlus era costantemente alle prese con il recupero del ritardo. Avevano la sensazione di essere perennemente in ritardo, poiché l’azienda cresceva più rapidamente di quanto il team riuscisse ad aggiungere server, tecnologie e soluzioni. Sapevano che dovevano passare al cloud per sostenere meglio la propria crescita. BioPlus opera in un settore altamente regolamentato, soggetto agli standard di conformità HIPAA, Medicare e PCI; inoltre, il settore medico è notoriamente uno dei principali bersagli degli attacchi ransomware. Alla luce di queste realtà, l’azienda era consapevole che la protezione dei dati fosse di fondamentale importanza e ha scelto Clumio per soddisfare tale esigenza.
Scalabilità illimitata per una crescita aziendale illimitata
Una volta che BioPlus ha deciso di trasferire il proprio ambiente dall’infrastruttura on-premise al cloud, il percorso ha richiesto circa 11 mesi. Dopo aver valutato tutte le opzioni, l’azienda ha scelto AWS perché riteneva che tali servizi fossero in grado di supportare al meglio la promessa del marchio BioPlus e la rapidità di erogazione del servizio. Avevano bisogno di risorse praticamente illimitate per consentire la crescita e la scalabilità man mano che si espandevano in nuovi mercati. L’altro fattore di grande importanza era rappresentato dalla sicurezza e dalla conformità di AWS. Considerati i criteri decisionali di BioPlus per il proprio ambiente cloud, non sorprende che abbia scelto Clumio come fornitore di soluzioni per la protezione dei dati. Fred ha apprezzato particolarmente il fatto che la scalabilità illimitata di Clumio gli consentisse di non doversi preoccupare che i backup non riuscissero a stare al passo con la crescita, soprattutto considerando che i dati dei pazienti, come le cartelle cliniche e gli esami di laboratorio, tendono ad aumentare in modo esponenziale. L’elasticità di Clumio è stata ed è fondamentale per consentire la crescita e il successo di BioPlus.
Sfide relative alla protezione dei dati
Se c’era una cosa certa, era che Fred sapeva che i loro dati dovevano essere al sicuro, e apprezzava il fatto che Clumio fosse progettato ponendo la sicurezza al centro dell’attenzione, dall’inizio alla fine. Inoltre, doveva tenere conto dei requisiti di conservazione a lungo termine delle cartelle cliniche dei pazienti. L’HIPAA richiede 6 anni, mentre il CMS ne richiede 10 per i fornitori di servizi Medicare. L’HIPAA richiede inoltre che i dati di backup siano isolati fisicamente (air-gapped). Poiché BioPlus gestisce i pagamenti, è soggetta anche allo standard PCI, che richiede la crittografia end-to-end. Clumio soddisfa tutte queste esigenze.
Alla scoperta di ulteriori vantaggi offerti da Clumio
Fred e i suoi colleghi di BioPlus erano già entusiasti di tutto ciò che Clumio offriva, ma ci sono stati alcuni ulteriori fattori sorprendenti che hanno davvero fatto la differenza. Il primo è stata la rapidità di implementazione. BioPlus è riuscita a rendere i propri backup Clumio pienamente operativi in meno di una settimana dalla sottoscrizione del contratto. Avevano inoltre bisogno di tempi di Recovery rapidi e della possibilità di ripristinare singoli file. Infine, il fatto che Clumio offrisse tutto questo con la semplicità del modello SaaS ha permesso al team di Fred di concentrarsi sulle numerose altre attività. A ciò si aggiunge il fatto che Clumio ha consentito a Fred di risparmiare circa il 20% rispetto alle altre soluzioni prese in considerazione. Questo è stato naturalmente un vantaggio molto gradito.
Maggiori dettagli nel webinar on demand
Nella registrazione, Fred e Jeff approfondiscono in modo molto più dettagliato tutti i punti sopra citati e rispondono alle domande del pubblico sulla rotazione delle chiavi di crittografia, sul futuro della tecnologia nel settore sanitario e farmaceutico, sul trasferimento delle principali applicazioni legacy sul cloud e su molto altro ancora. Se tutto questo vi sembra interessante…
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Abbiamo tutti sentito dire che “l’unica costante nella vita è il cambiamento”. Queste parole sono particolarmente vere per i nostri clienti di oggi, che devono destreggiarsi tra le crescenti sfide poste dai mutevoli ambienti IT ibridi e multi-cloud, affrontando al contempo le minacce informatiche lungo tutto il percorso.
Noi di Commvault comprendiamo chiaramente le esigenze di questi clienti: ecco perché non solo sviluppiamo le nostre soluzioni, ma rafforziamo anche le nostre partnership, per aiutare i clienti ad affrontare in tutta sicurezza questo mare di cambiamenti. La notizia odierna relativa all’ampliamento della nostra partnership con Oracle è un esempio perfetto di come Commvault aiuti i clienti a orientarsi tra le tendenze e i mercati in continua evoluzione, con un impegno costante a garantire loro la stessa tranquillità che abbiamo sempre offerto.
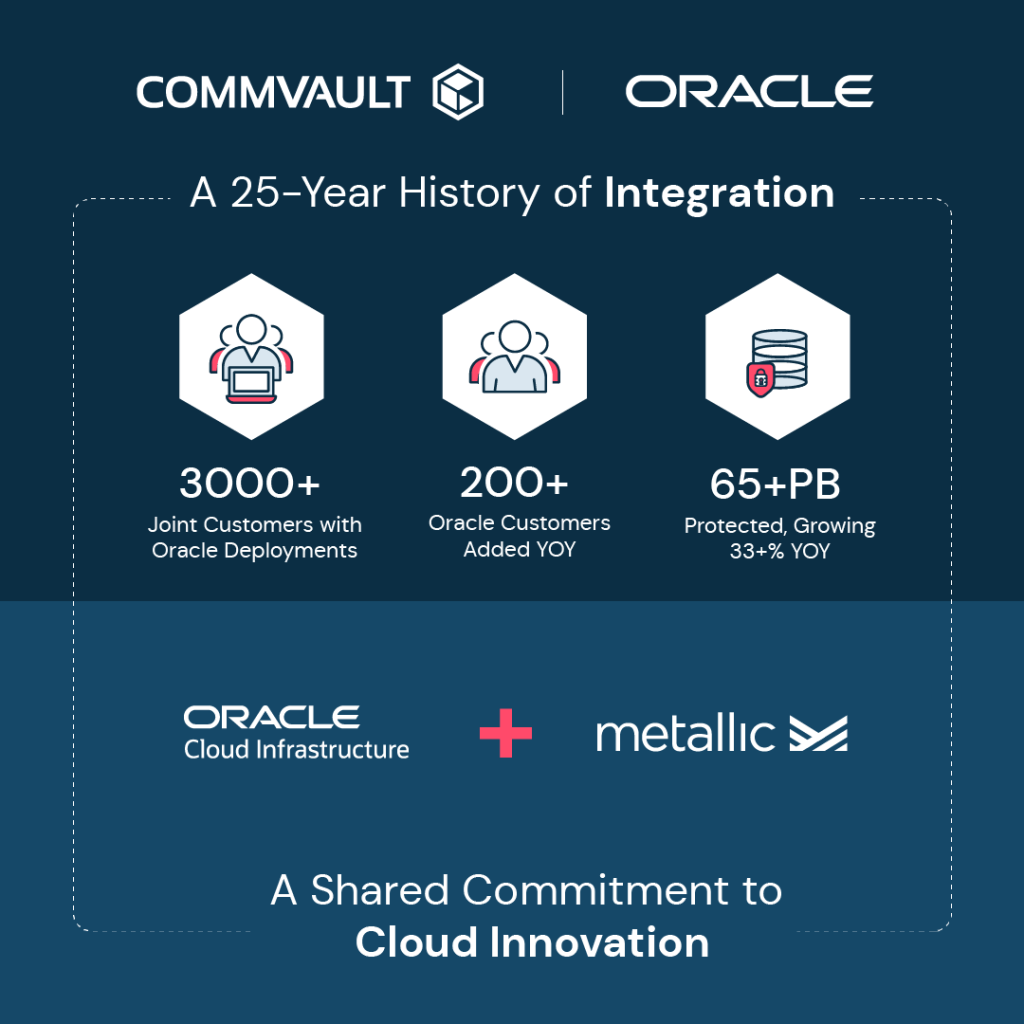
Commvault e Oracle: 25 anni di integrazione
Commvault supporta da tempo i clienti Oracle nella protezione dei beni più preziosi delle loro aziende: i dati Oracle. Abbiamo oltre 3.000 clienti in comune, un numero in crescita ogni anno, e la quantità di dati Oracle che proteggiamo è aumentata di oltre il 30% su base annua.
Oggi oltre 400.000 clienti si affidano a Oracle per gestire le proprie attività. Poiché molte di queste aziende stanno accelerando il proprio percorso di adozione del cloud e stanno migrando verso OCI, hanno una naturale esigenza di soluzioni cloud agili che garantiscano la protezione durante questo percorso.
Mentre Oracle accelerava il proprio business nel cloud, mettendo a disposizione della propria base clienti la potenza di OCI, Commvault ha tenuto il passo. Nel 2017, Commvault ha ribadito il proprio sostegno ai clienti Oracle che stavano passando a OCI, attraverso il software Commvault Complete. Due anni dopo, abbiamo lanciato Metallic SaaS, che è rapidamente diventato il punto di riferimento nella gestione dei dati come servizio. Grazie all’annuncio odierno, i clienti Oracle che necessitano di tutti i vantaggi di una soluzione fornita in modalità SaaS possono ora sfruttare la potenza di Metallic con OCI per proteggere i propri dati sia on-premise che nel cloud. Siamo entusiasti di questa naturale evoluzione della nostra partnership, che ci consente di venire incontro alle esigenze dei clienti con le soluzioni SaaS più innovative e flessibili del nostro settore.
Infatti, Metallic è l’unicasoluzione DMaaS in grado di garantire la protezione su Azure, AWS e OCI.
Un impegno comune a favore dell’innovazione nel cloud e del supporto alle imprese
Oracle vanta la suite di applicazioni cloud più ampia e completa, mentre OCI continua a crescere. Allo stesso tempo, Metallic SaaS ha raggiunto un punto di svolta caratterizzato da una crescita esponenziale, arrivando a 50 milioni di ARR in soli 6 trimestri. Poiché entrambe le nostre aziende affiancano i clienti per aiutarli nel loro percorso verso il cloud, offriamo alla base clienti Oracle un’opportunità unica per proteggere i carichi di lavoro tradizionali durante l’adozione del cloud.
Oggi, il nostro portafoglio Metallic SaaS si amplia per includere il supporto per i nuovi carichi di lavoro Oracle Cloud – con le macchine virtuali OCI e Oracle Container Engine (OKE) – oltre al supporto già esistente per i database Oracle in esecuzione on-premise o su macchine virtuali cloud, mentre i clienti Oracle possono scegliere di inviare copie di backup “air-gapped” a OCI sfruttando Metallic Recovery Reserve.
Forse il cambiamento non è l’unica costante: ciò che rimane immutato è la nostra promessa ai clienti, ovvero che possono contare su Commvault per garantire che i loro dati siano sempre al sicuro e recuperabili, qualunque cosa si nasconda nel profondo. Con la notizia di oggi, siamo lieti di continuare a mantenere queste promesse per i clienti Oracle di tutto il mondo.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Gli attacchi ransomware sono aumentati del 13%, superando il totale registrato negli ultimi cinque anni messi insieme.1 Il 60% dei responsabili della sicurezza informatica concorda sul fatto che le minacce ransomware debbano essere considerate prioritarie al pari del terrorismo.2 Un attacco alla sicurezza informatica avrà ripercussioni sulla vostra organizzazione. Tutto dipende da quanto vi siete preparati per la Recovery informatica.
La vostra organizzazione e i vostri dipendenti sono preparati ad affrontare un attacco informatico?
I vostri team conoscono i propri ruoli e saranno in grado di collaborare?
Chi ha l’autorità o il potere decisionale per prendere decisioni urgenti, come lo spegnimento di server o reti?
In qualità di dirigente, i suoi responsabili aziendali sono coordinati tra loro e come intende tenerli informati?
Strategia “Zero perdite”
Immagina di subire oggi un attacco ransomware. Domani avresti ancora un lavoro o un’azienda? Hai bisogno di una soluzione che vada oltre i principi dello Zero Trust per pianificare, gestire e ridurre al meglio l’impatto di un attacco ransomware: ti presentiamo la Zero Loss Strategy, basata sui principi dello Zero Trust e implementata attraverso un framework di sicurezza multilivello per una protezione e una Recovery dei dati coerenti e automatizzati. Con Commvault, proteggi ciò che conta di più grazie alla più ampia copertura dei carichi di lavoro, per una maggiore protezione dei dati e un Recovery rapido su piattaforme cloud e di storage, il tutto attraverso un’esperienza cliente unificata che ti aiuta a rimanere vigile contro le minacce informatiche. Zero Loss Strategy offre:
Visibilità dei dati end-to-end
Individua le minacce prima che abbiano un impatto significativo sui tuoi dati. Grazie a un’unica piattaforma di gestione, identifica i dati sensibili e quelli critici per l’azienda, riduci la superficie di attacco e minimizza l’esposizione al rischio.
La più ampia protezione del carico di lavoro
Proteggi ciò che conta di più. Commvault copre la più ampia gamma di carichi di lavoro, dalle tradizionali soluzioni on-premise alle applicazioni cloud ibride e SaaS; supportiamo inoltre l’integrazione nativa nel cloud, così, man mano che la tua organizzazione e i tuoi dati crescono, possiamo aiutarti facilmente a scalare.
Risposta aziendale più rapida
La rapidità e la precisione sono fondamentali per reagire a un attacco ransomware. Riunendo tutte le funzionalità di protezione dei dati in un’unica dashboard, Commvault Command Center™ garantisce alla vostra organizzazione maggiore produttività ed efficienza.
Principi dello Zero Trust
Fidarsi è bene, ma verificare è meglio. Le organizzazioni devono seguire i principi dello “zero trust” per garantire che le minacce informatiche non abbiano accesso illimitato alle loro reti. Si tratta di un elemento fondamentale per una corretta igiene informatica di ogni organizzazione.
Una strategia “Zero Loss” si basa sui principi del “Zero Trust” e viene implementata attraverso un quadro di sicurezza a più livelli. Commvault utilizza questi principi come base per la propria strategia “Zero Loss”. Forniamo diversi livelli di controlli di autenticazione per impedire che soggetti malintenzionati, minacce interne e persino incidenti involontari possano causare la cancellazione dei dati di backup.
Protezione di sicurezza multilivello di Commvault
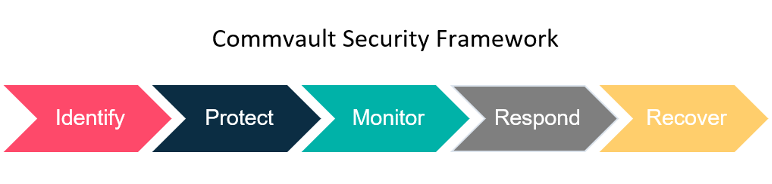
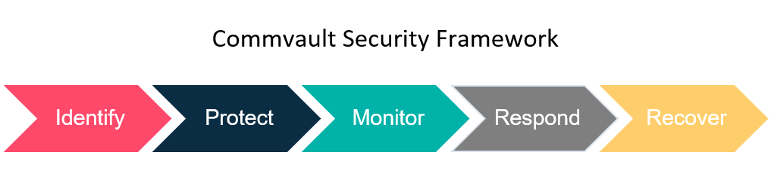
Molti esperti raccomandano di adottare una strategia a più livelli contro malware e ransomware. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati senza comportare un aumento dei costi di gestione. La piattaforma di protezione e gestione dei dati di Commvault comprende cinque livelli di sicurezza:
Identificare e mitigare i rischi relativi ai dati di backup tramite un’unica interfaccia
Proteggere applicando misure di sicurezza basate su standard leader del settore
Monitoraggio di ransomware, minacce interne e altre minacce
Rispondere alle minacce e adottare le misure necessarie, verificando costantemente i dati di backup
Recuperare rapidamente i dati in diversi ambienti on-premise, cloud e ibridi
Attuare un piano d’azione
Per proteggere e gestire al meglio i propri dati, garantire il corretto funzionamento dell’azienda e gestire i rischi, è necessario un approccio che riunisca i team addetti alla gestione dei dati, quelli dedicati alla sicurezza e le parti interessate. È necessaria una strategia che consenta di essere meglio preparati e in grado di riprendersi rapidamente nel caso in cui si verifichi un attacco informatico.
Elaborare un piano di risposta agli incidenti e testarlo, testarlo, testarlo
Assicurati di disporre del personale, dei fornitori, dei processi e delle tecnologie adeguati
Seguite il modello di sicurezza a più livelli del NIST: identificate, proteggete, monitorate, reagite e ripristinate, per colmare eventuali lacune di sicurezza presenti nella vostra infrastruttura
Segui i principi dello Zero Trust per verificare gli utenti già presenti nel tuo perimetro
Utilizza un sistema di gestione centralizzato, anziché diversi punti di accesso ai prodotti, per avere una visione d’insieme chiara dei tuoi dati
Eliminate le vulnerabilità nel vostro ambiente utilizzando air gap, honeypot e isolando le reti
Assicurati che il tuo fornitore di soluzioni per la protezione dei dati sia in grado di adattarsi facilmente alle tue esigenze in continua evoluzione e che tu disponga di opzioni di ripristino flessibili per un Recovery rapido. Ciò che ti serve è un approccio completo, non complesso. Scopri di più sulla strategia “Zero Loss” e sulla protezione e il Recovery in caso di attacchi ransomware.
Riferimenti
1. InfoSecuity, Benjamin David, “Gli attacchi ransomware aumentano a un ritmo ‘allarmante’”, maggio 2022 – 2. TechRadarPro, Anthony Spadafora, “I professionisti IT ritengono che il ransomware sia grave quanto il terrorismo”, gennaio 2022.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Come proteggete i vostri dati da un attacco ransomware o da un disastro naturale? Qual è il vostro piano di Recovery? Il vostro piano di Recovery in caso di disastri è lo stesso del vostro piano di Recovery informatico? Le misure che adottate per proteggere i vostri dati potrebbero essere le stesse, ma le vostre strategie di Recovery potrebbero variare. Entrambi i tipi di disastri potrebbero avere conseguenze devastanti per la vostra azienda, ma ciò che conta davvero è il Recovery. Il costo medio dei tempi di inattività per le grandi imprese supera gli 11.600 dollari al minuto,¹ e il 40-60% delle piccole imprese non riapre dopo una perdita di dati.² Pertanto, il modo in cui concepite Recovery è fondamentale.
Gartner definisce un attacco ransomware come “un’estorsione informatica che si verifica quando un software dannoso si infiltra nei sistemi informatici e crittografa i dati, tenendoli in ostaggio fino a quando la vittima non paga un riscatto”.3 Un attacco informatico è molto diverso da un disastro naturale. In questo caso, i vostri dati vengono compromessi intenzionalmente. I malintenzionati hanno ottenuto l’accesso in modo proattivo e hanno inserito malware nel vostro ambiente, bloccando i vostri sistemi, appropriandosi di dati critici e chiedendo un riscatto. Si stima che si verifichi un attacco ransomware ogni 11 secondi.4
Che cos’è un disastro naturale?
Quando si verifica un disastro, come un’alluvione, un terremoto, un incendio o una tempesta, i vostri sistemi informatici vengono inavvertitamente messi fuori uso o addirittura distrutti. In questi casi, i vostri dati non subiscono alcuna intrusione intenzionale. Nel 2021 si sono verificati 401 eventi legati a disastri naturali in tutto il mondo.5
Che cos’è il disaster recovery?
Il disaster recovery è la capacità di ripristinare l’accesso e la funzionalità dei sistemi di dati critici e dell’infrastruttura IT il più rapidamente possibile dopo il verificarsi di un disastro naturale. Si basa sulla replica dei dati da una sede esterna o da un ambiente cloud, dove i dati vengono sottoposti a backup e non subiscono l’impatto del disastro naturale. In una situazione di disaster recovery, l’obiettivo è ripristinare le operazioni aziendali in modo efficiente con tempi di inattività minimi e nessuna perdita di dati, poiché la Readiness operativa dei dati è considerata prequalificata per il ripristino. In una situazione di Recovery, i vostri sforzi sono incentrati sull’efficienza del ripristino delle operazioni.
Che cos’è il “cyber Recovery”?
Il cyber recovery mira a garantire la possibilità di ripristinare l’accesso e la funzionalità dei sistemi di dati critici e dell’infrastruttura IT il più rapidamente possibile dopo un attacco informatico, come ad esempio un attacco ransomware. In una situazione di cyber recovery, gli obiettivi sono quelli di riportare l’azienda operativa partendo da una copia dei dati isolata (air-gapped) e immutabile, che garantisca l’integrità dei dati. Le soluzioni di protezione dei dati che implementano un’architettura zero-trust assicurano un approccio difensivo a più livelli anche per l’ambiente di backup. Tuttavia, “vedere per credere” ed è proprio qui che è importante assicurarsi di verificare frequentemente la Readiness operativa dei dati nell’ambito delle esercitazioni teoriche di cyber Recovery. Ciò può essere ottenuto eseguendo la convalida applicativa dei dati tramite script personalizzati in un ambiente sandbox in quarantena di rete. In questo modo, è possibile prevenire qualsiasi potenziale reinfezione dell’ambiente e quindi contenere il “raggio d’azione” dopo un attacco.
In che cosa differiscono il Cyber Recovery e il Disaster Recovery?
Il cyber recovery e il disaster recovery sono due concetti distinti. Nel caso del disaster recovery, l’attenzione è rivolta al tempo medio di ripristino (MTTR) delle operazioni e al regolare svolgimento delle attività aziendali. Nello scenario ideale di disaster recovery, i dati non subiscono alcun danno. Per quanto riguarda il cyber recovery, invece, l’obiettivo principale è la sopravvivenza dell’azienda, con particolare attenzione ai dati, alle applicazioni, all’infrastruttura e ad altri aspetti.
Caratteristiche del disaster recovery rispetto al cyber recovery
Recupero dai disastri
Recupero cyber
Requisito fondamentale
Mezzi rapidi per la Recovery delle operazioni aziendali con tempi di inattività minimi. In genere si presume che la perdita di dati sia pari a zero.
Rapido Recovery dell’attività aziendale e dei relativi dati, con perdita di dati pari a zero, e la garanzia che i dati non siano stati manipolati o alterati.
Obiettivo di Recovery previsto
Recovery al punto temporale più vicino.
Recovery al punto temporale più vicino a partire da una copia immutabile isolata fisicamente.
Strumenti utilizzati
In genere sono necessari strumenti di replica per facilitare la replica dei dati tra siti e sedi, integrati con un sistema di orchestrazione per garantire operazioni di failover e failback senza interruzioni
Richiede una serie di strumenti e processi per confermare che i dati non siano stati manipolati, a tutela delle applicazioni e delle reti, nonché l’utilizzo di soluzioni dell’ecosistema SIEM/SOAR per analisi forensi e analitiche e di strumenti di monitoraggio della rete.
Frequenza di verifica del runbook di Recovery
In genere, da una volta ogni sei mesi a una volta all’anno.
Il più frequentemente possibile per verificare la Readiness operativa dei dati. Le esercitazioni includono processi che coinvolgono i team di risposta agli incidenti (IRT), i reparti legale, aziendale, di relazioni pubbliche, di comunicazione, di assicurazione di responsabilità civile verso terzi e i team IT. Queste esercitazioni teoriche contribuiscono a ridurre al minimo i tempi di inattività durante le situazioni di crisi, in modo che la procedura di Recovery diventi una sorta di “memoria muscolare” collettiva.
Che cos’è un piano di risposta agli incidenti?
Disponete di un piano di risposta agli incidenti? La vostra organizzazione e i suoi dipendenti sono preparati ad affrontare un attacco ransomware o una calamità naturale?
Tutte le squadre coinvolte devono essere in grado di svolgere efficacemente il proprio ruolo nel processo di Recovery informatico
Devono essere in grado di mettere in atto i piani e avere l’autorizzazione a eseguirli qualora si verifichi un evento. Durante un attacco reale, non è auspicabile che i team si accusino a vicenda su chi sia responsabile di cosa. Questo fenomeno viene spesso definito “collisione IT” e può influire in modo significativo sulla capacità di un’organizzazione di rispondere in modo efficiente a una crisi informatica. Garantire che tutte le parti interessate chiave e i team dispongano delle autorizzazioni adeguate assicura che possano prendere decisioni rapide con autorità – e ciò può essere ottenuto concedendo ai team, in genere, un’autorizzazione preventiva a eseguire le azioni previste. La latenza indotta dai processi nell’esercizio di Recovery può essere eliminata senza dover svegliare le persone nel cuore della notte e farle partecipare a una chiamata Zoom per ricevere l’autorizzazione.
Per quanto riguarda i dirigenti di livello C, i vostri leader aziendali sono allineati? Quante unità aziendali e quanti partner diversi devono essere coinvolti in un piano di risposta agli incidenti? Siete preoccupati per le conseguenze che un attacco ransomware potrebbe avere sugli azionisti?
È importante che i dirigenti promuovano un’analisi dell’impatto aziendale sull’intero patrimonio aziendale, che includa PPT (Persone, Processi e Tecnologia), al fine di misurare l’impatto complessivo dei tempi di inattività a seguito di un incidente informatico.
Individuare gli elementi da includere nel piano di Recovery informatico.
Individuare i team con cui è necessario collaborare, quali i team di sicurezza, gli IRT (team di risposta agli incidenti), i partner assicurativi nel settore della sicurezza informatica e i team preposti alla protezione dei dati, poiché tutti devono lavorare in stretta collaborazione affinché l’esercitazione di Recovery informatico sia efficace.
È necessario definire procedure dettagliate da seguire in caso di attacco ransomware.
Infine, esercitatevi, esercitatevi, esercitatevi fino a quando non diventerà una memoria muscolare collettiva, in modo da poter reagire con il minimo attrito durante la gestione effettiva delle crisi.
Quali sono i tipi di attacchi informatici?
È facile dare per scontato che tutti i ransomware siano simili, e non è raro pensare che esista un approccio unico valido per tutti in termini di prevenzione e preparazione. Tuttavia, poiché ogni tipo di ransomware viene solitamente sviluppato per attaccare reti diverse e mirate, il loro funzionamento può variare notevolmente. È fondamentale comprendere i diversi tipi attualmente in uso (tenendo presente che gli autori degli attacchi sono in grado di combinare più tipi di ransomware).
L’efficacia della protezione contro qualsiasi attacco ransomware dipende dalla vostra strategia di difesa, soprattutto alla luce dell’aumento dei vettori zero-day per i quali non si conoscono tattiche, tecniche o procedure (TTP).
Sei tipi di Ransomware:
CryptoWall – è responsabile di un’elevata percentuale di attacchi ransomware. In genere, CryptoWall viene utilizzato per attaccare le vittime tramite e-mail di phishing. Il virus ransomware WannaCry è un derivato della famiglia Crypto ed è stato al centro dei più grandi attacchi informatici mai perpetrati. Purtroppo, gli autori di CryptoWall continuano a rilasciare nuove versioni progettate per aggirare le misure di sicurezza.
Locky – come suggerisce il nome stesso, Locky fa esattamente ciò che dice (blocca l’accesso ai file e li sostituisce con file dall’estensione .lockey). Tuttavia, il suo nome non rende conto dell’aspetto più dannoso di questo tipo di ransomware: la sua velocità. Locky si distingue per la capacità di diffondersi ad altri file in rete più rapidamente rispetto ad altre varianti di ransomware.
Crysis – porta gli attacchi ai dati a un nuovo livello, “rapendo” di fatto i dati e trasferendoli in una nuova posizione virtuale. L’importanza di questo aspetto dell’attacco risiede nel fatto che, se la vostra azienda tratta dati personali, tale evento costituisce una violazione; le organizzazioni devono quindi contattare chiunque possa disporre di informazioni presenti sulla vostra rete per garantire la conformità alle normative locali, statali e federali.
SamSam – attacca i server applicativi WildFly privi di patch nella parte della rete esposta a Internet. Una volta entrato nella rete, il ransomware cerca altri sistemi da attaccare.
Cerber – attacca i processi del server del database per ottenere l’accesso, invece di prendere di mira direttamente i file. I suoi creatori vendono il software ransomware ai criminali in cambio di una percentuale del riscatto riscosso, ovvero il cosiddetto “Ransomware-as-a-Service”.
Maze – è una variante di ransomware che rappresenta la tendenza nota come “leakware”. Una volta crittografati i dati, i malintenzionati minacciano di divulgare sul dark web i dati privati oggetto del riscatto, a meno che non venga pagato il riscatto.
La protezione contro il ransomware deve essere al centro delle iniziative di sicurezza delle organizzazioni.
Come si diffonde il ransomware?
L’ingegneria sociale è una tattica fondamentale utilizzata dai criminali informatici per indurre utenti ignari a scaricare o cliccare su un link o un sito web fasullo. Il ransomware viene spesso diffuso tramite messaggi di phishing via e-mail contenenti link dannosi o tramite il cosiddetto “drive-by download”, che si verifica quando un utente visita involontariamente un sito infetto e il malware viene scaricato sul suo computer o dispositivo mobile. Una volta entrati nell’ambiente IT, i vettori di minaccia si muovono lateralmente all’interno della rete fino a quando non vengono rilevati. La dinamica tipica di un attacco ransomware consiste nel muoversi attraverso i dati non strutturati per rimanere inosservati il più a lungo possibile. Fino a poco tempo fa, era noto che il malware e i vettori di minaccia potessero rimanere latenti all’interno di un ambiente per un periodo fino a 300 giorni, crittografando gradualmente i set di dati e causando danni su vasta scala.
Tuttavia, con gli attacchi più recenti, osserviamo che i vettori di minaccia sono in grado di penetrare nei sistemi e provocare una distruzione istantanea e su larga scala, effettuando cancellazioni di massa o crittografia. La velocità di questi attacchi non consente ai team di reagire con sufficiente rapidità. Pertanto, è fondamentale garantire che l’ambiente di protezione dei dati sia tutelato fin dal primo giorno contro attacchi di qualsiasi entità. I professionisti della sicurezza devono fare affidamento su copie di backup “air-gapped e immutabili” come loro polizza assicurativa.
Come Commvault combatte il ransomware
La protezione e il Recovery dei dati di Commvault possono rappresentare una componente preziosa della vostra strategia anti-ransomware. La sicurezza multilivello di Commvault si basa sui principi dello “zero trust” e sul quadro di riferimento per la sicurezza informatica del National Institute of Standards and Technology (NIST), al fine di proteggere i dati e consentire un rapido Recovery in caso di attacco ransomware. Commvault contribuisce a proteggere e isolare i vostri dati, fornisce monitoraggio proattivo e avvisi e consente Recovery rapidi. Tecnologie avanzate basate sull’intelligenza artificiale e sull’apprendimento automatico, tra cui gli honeypot, consentono di rilevare e segnalare potenziali attacchi nel momento stesso in cui si verificano, permettendovi di reagire rapidamente. Mantenendo i vostri backup al sicuro e garantendo il ripristino entro i tempi previsti dai vostri accordi sul livello di servizio (SLA), potrete ridurre al minimo l’impatto di un attacco ransomware, riprendendo immediatamente la vostra attività (ed evitando di pagare costosi riscatti).
Proteggere e isolare le copie di backup è fondamentale per l’integrità e la sicurezza dei dati. Pertanto, Commvault ha adottato un approccio indipendente all’immutabilità. Con Commvault, non sono necessari hardware specifico o account di archiviazione cloud per proteggere i dati di backup dalle minacce del ransomware. Se si dispone di hardware con supporto WORM (Write-Once, Read Many), di blocco degli oggetti o di snapshot (che Commvault supporta pienamente), è comunque possibile utilizzare le funzionalità di blocco integrate di Commvault per integrare e potenziare i controlli di sicurezza esistenti. La capacità di Commvault di supportare una difesa a più livelli per proteggere i set di dati dal ransomware garantisce ai nostri clienti i vantaggi di un’architettura solida e pronta per la Recovery. Ecco alcuni elementi da includere nella vostra architettura di immutabilità:
Bloccare l’accesso per isolare l’archivio di copia dal ransomware
Immutabilità con blocchi legati al ciclo di vita per ridurre i rischi, bilanciata con l’impatto sui consumi
Rete di isolamento con intercapedine d’aria e sistemi di controllo
Governance della configurazione a tutela da modifiche intenzionali o accidentali
Prestazioni del Recovery concorrente: ridurre la latenza prestando la dovuta attenzione alla velocità e all’impatto sui costi
Aggiornamenti automatici per garantire la massima attualità, semplificando la gestione e la manutenzione dell’infrastruttura di protezione dei dati
Conformità alla filosofia di protezione dei dati “3-2-1” (3 copie dei dati, 2 supporti diversi, 1 copia archiviata in un deposito sicuro)
Per saperne di più sull’architettura dell’infrastruttura immutabile di Commvault, clicca qui.
Protezione di sicurezza multilivello di Commvault
Poiché ogni ambiente presenta un mix di infrastrutture diverse, proteggere i dati di backup da modifiche non autorizzate casuali può sembrare un compito arduo. Proprio come quando si mette in sicurezza la propria casa, è necessario identificare i rischi e attivare le funzionalità di protezione e monitoraggio più adatte alle proprie esigenze.
Molti esperti raccomandano di adottare una strategia a più livelli contro malware e ransomware. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati senza comportare un aumento dei costi di gestione. La piattaforma di protezione e gestione dei dati di Commvault comprende cinque livelli di sicurezza:
Identificare e mitigare i rischi relativi ai dati di backup tramite un’unica interfaccia
Proteggere adottando misure di sicurezza basate sugli standard leader del settore
Monitorare la presenza di ransomware, minacce interne e altre minacce
Rispondere alle minacce e intervenire di conseguenza, verificando costantemente i dati di backup
Recuperare rapidamente i dati in diversi ambienti on-premise, cloud e ibridi
La sicurezza multilivello di Commvault è costituita da insiemi di funzionalità, linee guida e best practice volte a gestire i rischi legati alla sicurezza informatica e a garantire la pronta disponibilità dei dati. È fondamentale comprendere che queste funzionalità fanno parte dell’esperienza della piattaforma principale di Commvault, Commvault Complete™ Data Protection. Non sono previste licenze speciali, né costi aggiuntivi, né hardware o software obbligatori. La profondità della sicurezza a più livelli è potenziata grazie a una maggiore integrazione con Metallic™ e Commvault Grid per quei clienti che cercano, rispettivamente, la semplicità del Backup as a Service o di un’Appliance di protezione dei dati.
Misure di sicurezza contro il ransomware
Air gap: tradizionalmente, le reti con air gap non hanno alcuna connettività con le reti pubbliche. Il nastro è un supporto tradizionale per i backup con air gap, poiché può essere rimosso dalla libreria nastri e conservato fuori sede. Per isolare le destinazioni di backup secondarie su disco o nel cloud, è necessario un certo livello di accesso, ma la comunicazione viene interrotta quando non è richiesta. Quando non è necessario accedere ai dati isolati, la comunicazione viene interrotta disattivando le porte di comunicazione, disabilitando lo switching VLAN, attivando i controlli dei firewall di nuova generazione o spegnendo i sistemi.
Autenticazione a più fattori (MFA)6: si tratta di un approccio a più livelli per la protezione dei dati e delle applicazioni, in cui un sistema richiede all’utente di fornire due o più credenziali per verificare la propria identità al momento dell’accesso. L’MFA aumenta la sicurezza perché, anche se una delle credenziali dovesse essere compromessa, gli utenti non autorizzati non sarebbero in grado di soddisfare il secondo requisito di autenticazione e non potrebbero accedere allo spazio fisico, al dispositivo informatico, alla rete o al database di destinazione.
Accesso con il minimo privilegio: questa prassi di sicurezza standard garantisce agli utenti e/o agli account l’accesso alle funzionalità strettamente necessarie per svolgere il proprio lavoro e nient’altro. Sei tu a decidere chi ha accesso a cosa. Ciò riduce al minimo l’esposizione in caso di compromissione dell’account e limita le fughe di dati.
Eseguire backup regolari con immutabilità: si consiglia di aumentare la frequenza dei backup e di estendere la protezione dei dati adottando una strategia di backup 3-2-1, ovvero 3 copie dei dati su 2 tipi diversi di supporti, con una copia fuori sede e preferibilmente in un ambiente isolato (air-gapped). Altri strumenti essenziali per la protezione dei dati includono la crittografia, la tecnologia WORM (Write Once, Read Many) e controlli rigorosi sugli accessi.
Immutabilità dei dati: dati che non possono essere modificati. Per garantire una protezione più efficace contro il ransomware, assicurarsi che le copie di backup siano immutabili utilizzando controlli di sicurezza a più livelli, funzionalità WORM (Write Once Read Many) e sistemi di archiviazione immutabili, oltre a una protezione integrata contro il ransomware per i dati di backup.
Crittografia dei dati e gestione delle chiavi: tecnologia che consiste nel trasformare i dati in una forma o in un codice illeggibile, in modo che solo gli utenti in possesso di una chiave segreta o di una password possano leggerli. La crittografia sia a riposo che in transito garantisce che i dati di backup, anche se sottratti, risultino inutilizzabili per i malintenzionati che non dispongano delle chiavi di decrittografia o della password.
Avvisi di anomalia: indicano una deviazione dal modello previsto di dati o eventi. Il rilevamento delle anomalie contribuisce a fornire informazioni sul comportamento, consentendo alla vostra organizzazione di apprendere i modelli di identificazione per comprendere il proprio ambiente e riconoscere comportamenti insoliti prima che una minaccia abbia un impatto sul vostro ambiente e sulla vostra attività.
Honeypots7: Un sistema collegato alla rete configurato come esca per attirare i cyber-aggressori e individuare, respingere e analizzare i tentativi di hacking volti a ottenere un accesso non autorizzato ai sistemi informativi. La funzione di un honeypot è quella di presentarsi su Internet come un potenziale bersaglio per gli aggressori – solitamente un server o un’altra risorsa di alto valore – e di raccogliere informazioni e segnalare ai responsabili della sicurezza eventuali tentativi di accesso all’honeypot da parte di utenti non autorizzati.
Rafforzamento delle applicazioni⁸: termine generico che indica la protezione di un’applicazione dalle intrusioni attraverso l’eliminazione delle vulnerabilità e l’aumento dei livelli di sicurezza. La sicurezza dei dati prevede molteplici livelli di difesa che non si limitano all’applicazione stessa: il livello dell’host, quello del sistema operativo, quello dell’utente, quello dell’amministratore e persino il livello fisico del dispositivo presentano tutti vulnerabilità che un buon sistema di sicurezza deve affrontare. Per questo motivo, il rafforzamento delle applicazioni potrebbe essere definito anche “rafforzamento del sistema” o “rafforzamento del sistema operativo”.
Che si tratti di un attacco informatico o di un disastro naturale, la realtà è che la vostra organizzazione deve essere preparata e adottare misure per proteggere i propri dati, collaborando con un fornitore in grado di offrire soluzioni rapide per la sicurezza informatica e la Recovery in caso di disastri. Ma quanto siete preparati? Leggete il nostro eBook “Comprendere i ruoli e le responsabilità del team nella lotta contro il ransomware”.
Riferimenti
1.,2. Branko K: Web tribunal: oltre 15 statistiche allarmanti sulla perdita di dati da tenere a mente nel 2022, marzo 2022. – 3. Gartner, 6 modi per difendersi da un attacco ransomware, di Manasi Sakpal, novembre 2020 – 4. Safe at Last, 22 statistiche sul ransomware per aiutarti a rafforzare i tuoi modelli di sicurezza informatica: gennaio 2022 – 5 Statistica, Madhumitha Jaganmohan, Numero globale di eventi di disastri naturali 2007-2021, febbraio 2022 – 6. CISA – 7. TechTarget, Ben Lutkevich, Casey Clark, Michael Cobb, honeypot (informatica) – 8. Thales, Rafforzamento delle applicazioni
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Nel mondo delle aziende SaaS, ogni giorno nascono nuove iniziative. Tuttavia, il potenziale di crescita – e persino la sopravvivenza – di un’azienda SaaS non possono essere dati per scontati. Infatti, l’anno in cui Commvault ha lanciato Metallic – la nostra iniziativa SaaS – si stimava che solo lo 0,04% delle start-up SaaS riuscisse a raggiungere i 10 milioni di dollari. Ma Metallic aveva qualcosa di speciale: era una soluzione elegante e cloud-native che sfruttava il meglio delle tecnologie cloud insieme alla proprietà intellettuale leader del settore di Commvault. Avevamo a disposizione un team eccezionale, impegnato nella missione unica di cambiare lo status quo nella protezione dei dati, e un mercato pronto al cambiamento. Metallic è stata lanciata come Commvault Venture, una start-up interna all’azienda, che vantava la tecnologia, il talento e le competenze di GTM necessarie per alimentare un ingresso davvero dirompente nel mercato. In soli due anni, Metallic ha registrato una crescita straordinaria e ha realizzato ciò che la maggior parte delle start-up può solo sognare:
Espansione rapidissima del portafoglio: abbiamo più che triplicato la nostra offerta rispetto al momento del lancio
Siamo passati da 1 milione a 50 milioni di dollari di ARR in 6 trimestri
Creazione di partnership straordinarie nel settore cloud – tra cui Microsoft – e avvio di una nuova attività MSP in collaborazione con SoftwareOne, partner globale per la progettazione
Espansione per servire oltre 2.000 clienti, con presenza in più di 30 paesi in tutto il mondo
Ha reso il DMaaS di livello aziendale una realtà per le imprese di tutte le dimensioni, dalle più grandi società Fortune 500 alle aziende più piccole
Ma più di ogni altra cosa, la nostra crescita e il nostro successo odierni dimostrano che abbiamo saputo colpire nel segno con i clienti: Metallic offre la sicurezza e la flessibilità di cui le aziende di ogni dimensione hanno bisogno per affrontare questo momento unico di cambiamento accelerato… e di rischi crescenti.
La crescita nasce dal saper cogliere l’attimo
La protezione dei dati come servizio è il segmento in più rapida crescita del nostro settore¹ e Commvault ha avuto la lungimiranza di individuare una lacuna: le aziende avevano bisogno di una soluzione fornita in modalità SaaS di cui potersi fidare. Ciò che non potevamo prevedere era un mondo travolto da una pandemia globale e l’ascesa vertiginosa delle minacce informatiche, accompagnata da un’adozione del cloud iper-accelerata. L’anno scorso, le aziende avevano previsto di raddoppiare il ritmo di adozione del cloud entro la fine dell’anno2. A ciò si aggiunge il fatto che gli ambienti sono sempre più ibridi e multi-cloud. Questo tipo di infrastruttura dati distribuita comporta un’area di attacco più ampia. È una tempesta (im)perfetta. Ma ci pensiamo noi:
Metallic è stato progettato per consentire ai clienti di gestire i dati vicino alla fonte, garantendo prestazioni elevate nel cloud ibrido.
Metallic supporta un’ampia gamma di carichi di lavoro – tra cui applicazioni SaaS, endpoint e carichi di lavoro critici per le aziende nei data center – su diverse piattaforme cloud.
Offriamo soluzioni di sicurezza uniche nel loro genere: siamo l’unica azienda del nostro settore ad aver ottenuto la certificazione FedRAMP High In Process – In PMO Review, oltre a disporre di Security IQ, che ci consente di anticipare le minacce in continua evoluzione grazie ad approfondimenti sul fronte della sicurezza.
E ora? Metallic® Recovery Reserve™ e Metallic® ThreatWise™
Innanzitutto, siamo lieti di annunciare che il Metallic Cloud Storage Service (MCSS) ha un nuovo nome: Metallic Recovery Reserve. Dal suo lancio nel 2020, le aziende di tutto il mondo hanno adottato questo servizio cloud gestito da Metallic per garantire la ripristinabilità in caso di attacchi ransomware – e siamo entusiasti di dare a MCSS un nuovo nome che rifletta il valore che questi clienti ci hanno segnalato. I dati di un’azienda rappresentano la sua riserva strategica e tale riserva deve poter essere utilizzata per accelerare il ripristino e garantire che le aziende possano tornare operative rapidamente in caso di attacchi informatici.
Per continuare a crescere, non smettiamo di innovare. Dopo l’acquisizione di TrapX da parte di Commvault a febbraio, questa settimana lanciamo un programma di accesso anticipato a Threatwise, un sistema di allerta che aiuta le aziende a individuare gli attacchi informatici e consente di intervenire tempestivamente, affiancato da strumenti completi per il ripristino dei dati. Threatwise aiuta a individuare le minacce latenti e silenziose che si diffondono negli ambienti, per contenerle e limitare i periodi di esposizione: perché la vera protezione dei dati non riguarda solo il ripristino.
Scopri perché questo è importante e come le aziende possono registrarsi per ricevere ulteriori informazioni in vista del lancio ufficiale previsto nei prossimi mesi.
Con Metallic, insieme a un’ampia gamma di servizi intelligenti per la gestione dei dati forniti come SaaS, software o Appliance, Commvault aiuta i clientia muoversi rapidamente, a rimanere agili e a mettere la sicurezza al primo posto mentre modernizzano la propria attività. Ci sono molte altre novità in arrivo quest’anno e oltre da Metallic, poiché continuiamo ad ascoltare le esigenze dei nostri clienti: in materia di sicurezza e conformità, di efficienza aziendale e di gestione intelligente dei dati in ambienti ibridi e multi-cloud. Restate sintonizzati: il meglio deve ancora venire.
Riferimenti
1. SaaSPath 2Q20, aprile 2020, IDC – 2. IDC Info Snapshot, sponsorizzato da Microsoft, Doc. n. US4697620
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
I dati di backup di un’azienda costituiscono la sua riserva strategica e, di fronte alle minacce informatiche, è fondamentale che le aziende siano in grado di attingere a tali riserve, ripristinare i propri dati e riprendere le operazioni aziendali nel modo più rapido e fluido possibile. Lo storage cloud “air-gapped” è una componente essenziale di qualsiasi strategia di protezione dei dati, mentre le aziende devono affrontare l’aumento e la crescente sofisticazione del ransomware: ecco perché, quasi due anni fa, abbiamo lanciato sul mercato il Metallic Cloud Storage Service. Da allora, abbiamo visto aziende di tutto il mondo adottare questa soluzione come parte integrante della loro strategia di sicurezza dei dati, ottenendo al contempo risultati positivi nelle loro iniziative di trasformazione cloud e nell’impegno volto a migliorare l’efficienza e ridurre i costi. Oggi siamo lieti di annunciare che la nostra offerta di archiviazione cloud gestita assume un nuovo nome: Metallic® Recovery Reserve™, un nome nuovo ma sempre incentrato sulla capacità di Commvault di fornire protezione e ripristino dei dati aziendali di livello enterprise, leader nel settore.
Archiviazione su cloud per la tua strategia contro il ransomware
Gli attacchi informatici, come quelli ransomware, si verificano ogni 11 secondi¹ e si prevede che aumentino di anno in anno; se un’organizzazione viene colpita da un attacco informatico, il costo medio dei tempi di inattività per le grandi imprese può ammontare a migliaia al minuto.² Queste statistiche sottolineano l’importanza della Readiness nel Recovery dei dati, soprattutto ora che le organizzazioni stanno accelerando il passaggio al cloud. Poiché i dati sono la linfa vitale di tutte le organizzazioni, i clienti hanno adottato e continuano ad adottare Metallic Recovery Reserve per proteggere la propria attività e recuperare i dati quando ne hanno più bisogno.
Grazie alle opzioni di immutabilità e all’air gap, unite a una gestione semplificata, Commvault, in collaborazione con Metallic, è stata la prima azienda sul mercato a proporre un’offerta di storage cloud gestito da un leader riconosciuto nel settore della protezione dei dati, che i clienti conoscono e di cui si fidano.
Sicurezza e semplicità
Sebbene Metallic Recovery Reserve offra la possibilità di proteggere e recuperare i dati in caso di minacce alla sicurezza, la domanda è: è semplice? Sì.
Una soluzione di sicurezza complessa comporta delle insidie e rischia di risultare meno sicura quanto più è complesso il suo utilizzo. Metallic Recovery Reserve è la soluzione più semplice per proteggere i dati e contenere i costi. Essendo completamente integrata con il software Commvault, gli amministratori possono utilizzare Metallic Recovery Reserve come destinazione di backup proprio come qualsiasi altra destinazione su disco o nastro. Ciò elimina la necessità di fornire una formazione approfondita, poiché tutto viene gestito dal software Commvault. Commvault scrive direttamente nell’archivio cloud e ne legge il contenuto per i ripristini, senza che nel cloud venga eseguita alcuna elaborazione. Il tutto viene gestito tramite il Commvault Command Center, che offre un’unica interfaccia utente per la gestione di tutti i dati aziendali.
Metallic Recovery Reserve è disponibile anche come semplice destinazione di archiviazione cloud per i carichi di lavoro dei data center in cloud ibrido che i clienti proteggono con le soluzioni SaaS di Metallic. Inoltre, i clienti hanno la possibilità di scegliere, poiché Metallic Recovery Reserve offre livelli di archiviazione flessibili sia con il software SaaS di Metallic che con quello di Commvault, per esigenze di conservazione sia a breve che a lungo termine.
Mentre altri fornitori di soluzioni di backup sostengono che la loro soluzione sia l’“ultima linea di difesa”, Commvault offre una suite completa di funzionalità di protezione contro il ransomware che include non solo la recuperabilità, ma anche protezione, monitoraggio e rilevamento, oltre a funzionalità di allerta precoce e intervento tempestivo grazie a Metallic Threatwise. Con Metallic Recovery Reserve, si ottiene un solido servizio di archiviazione cloud gestito che garantisce una protezione contro il ransomware con isolamento fisico (air-gapped) e assicura che i dati siano recuperabili proprio quando ne avete più bisogno.
Riferimenti
1. CYBERSECURITY VENTURES, “Si prevede che i costi globali dei danni causati dal ransomware supereranno i 265 miliardi di dollari entro il 2031”, David Braue, 3 giugno 2021 – 2. Web tribunal, Branko K., “Oltre 15 statistiche allarmanti sulla perdita di dati da tenere a mente nel 2022”, marzo 2022
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Per la maggior parte della mia vita sono stato un costruttore. Da bambino, la mia immaginazione era consumata dalla passione per le automobili. Passeggiavo per i negozi di hobbistica e vedevo modelli in scala di muscle car americane con verniciature personalizzate a fiamma, auto sportive europee esotiche con dettagli sorprendenti. Ne ero affascinato. Falciavo prati e trasportavo ramaglie nel tentativo di guadagnare quel tanto che bastava per acquistare i kit e il materiale necessario per provare a ricreare i capolavori raffigurati sulla confezione del modellino.
È stato divertente e stimolante, ma c’è una cosa che nemmeno la mia immaginazione è riuscita a superare. Non sono mai riuscito a realizzare il modellino al massimo delle sue potenzialità né a ricreare il livello di dettaglio che si vedeva nelle fotografie stampate sulle confezioni. Non è stato per mancanza di impegno, ma soprattutto per mancanza di abilità ed esperienza. La colla finiva sempre per colare, gli adesivi si attaccavano storti o si strappavano mentre cercavo di stenderli sui pannelli della carrozzeria. Verniciare era difficile e semplicemente non avevo tutti gli strumenti necessari per ottenere un livello di dettaglio sufficiente a ricreare l’esempio sulla confezione. Il risultato è stato deludente, nonostante avessi seguito attentamente tutte le istruzioni.
Ora pensate a come una situazione simile si presenti nel cloud. A noi sviluppatori si apre un mondo di possibilità e, sebbene possiamo possedere le competenze giuste, la vita è un po’ più complicata al giorno d’oggi e di solito abbiamo numerose altre priorità che competono per il nostro tempo e la nostra concentrazione. Naturalmente il risultato dipende da entrambi. Ci sono aspetti in cui va bene una soluzione rapida; ad esempio, possiamo cavarcela per un po’ sovradimensionando le istanze. Ma alcuni dettagli dell’architettura cloud non lasciano spazio all’errore. Ciò è particolarmente evidente se si guarda attraverso la lente della protezione dei dati. La protezione dei dati è la vostra ultima linea di difesa. Se non viene implementata con cura, sarete a rischio proprio quando avrete più bisogno di Recovery.
Con AWS Backup vengono fornite le funzionalità di base del backup. Se il tuo account è in buono stato, probabilmente potrai ripristinare i dati. Definiamo cosa si intende per “buono stato”: la regione non presenta interruzioni di servizio, il tuo ambiente di produzione è sostanzialmente intatto e i backup sono disponibili. Il rischio sta proprio in quel “se”. Con AWS Backup puoi creare un piano di backup per il tuo account, ma molto probabilmente otterrai un punto di ripristino operativo solo con uno snapshot all’interno dell’account. È questo ciò di cui hai bisogno? Nel mondo dell’infrastruttura come codice, chi costruisce può anche diventare chi distrugge. Disponiamo di incredibili diritti amministrativi che ci consentono di gestire un intero ambiente e questi ruoli permissivi non sono privi di rischi, specialmente quando possiamo creare ed eliminare backup a nostro piacimento. Il flusso di lavoro del piano di backup presenta numerose indicazioni per aiutarti a ottenere un piano “completo” scegliendo una crittografia predefinita o uno dei modelli predefiniti forniti, ma queste scelte non sono ottimali poiché non sono progettate per tenere conto della necessità di proteggere i tuoi backup da malintenzionati o da cancellazioni accidentali, e non affrontano il tema della disponibilità in caso di interruzioni a livello regionale.
Nel mondo dell’“infrastruttura come codice”, chi costruisce può anche diventare chi distrugge.
Noi di Clumio contribuiamo a eliminare il rischio. Abbiamo creato un Secure Vault per le fonti di dati nel cloud. La nostra soluzione crea un “air gap” tra i backup nel cloud e il piano di accesso primario. Ciò contribuisce a impedire che ruoli utente con autorizzazioni troppo ampie compromettano la conservazione dei dati o cancellino i backup. Con l’aiuto di Clumio, è possibile ripristinare i dati. Si ottiene una protezione ottimale e un ripristino semplice, anche in altre regioni. Avere un backup pronto ad aiutarvi nel peggiore dei casi è sicuramente meglio di uno che funziona solo in condizioni ottimali.
Ho fatto molta strada come costruttore. Conosco le mie priorità e i miei limiti, e so quando affidarmi a degli esperti. Prendiamo ad esempio il mio ultimo progetto: sebbene le mie competenze nel montaggio siano migliorate, non sono ancora un imbianchino. Probabilmente potrei investire nell’apprendimento di questa competenza, ma non è proprio lì che preferisco dedicare il mio tempo. Preferisco invece affidare quella parte importante a un professionista per garantire un risultato eccellente, piuttosto che rischiare di compromettere la qualità del risultato, le tempistiche o entrambe le cose facendolo da solo.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
La trasformazione cloud rappresenta una parte fondamentale della trasformazione digitale. Mentre la rivoluzione del cloud entra nel suo terzo decennio, è chiaro che l’adozione del cloud comporta un valore enorme: secondo le stime di McKinsey, solo per le aziende della Fortune 500 tale valore supera i 1.000 miliardi di dollari. È interessante notare che quasi tutto questo valore deriva dall’innovazione e dall’ottimizzazione aziendale, piuttosto che dalla riduzione dei costi IT.
In che modo, quindi, le organizzazioni possono trarne i potenziali vantaggi?
In questo video scoprirai cosa fare e cosa evitare nel tuo ambiente di protezione dei dati per portare a termine con successo una trasformazione verso il cloud che avrà un impatto positivo sulla tua azienda.
Per aiutarvi ulteriormente ad attuare una strategia cloud di successo, di seguito trovate una pratica lista di controllo.
Requisito
Commvault
Ampia copertura dei carichi di lavoro – Negli ultimi anni, il vostro ambiente dati ha subito notevoli cambiamenti e innovazioni, generando una vasta gamma di carichi di lavoro. Per garantire un ambiente sicuro, tutti questi carichi di lavoro richiedono protezione e gestione dei dati, sia quelli legacy che quelli di nuova generazione.
✔
Modello di erogazione flessibile. Questo è un aspetto fondamentale. Un modello di erogazione flessibile vi consentirà di utilizzare, implementare e scalare in base alle vostre esigenze aziendali attuali e future, compreso il SaaS.
✔
Supporto multi-cloud. Poiché l’80% dei clienti utilizza più cloud, è fondamentale collaborare con un fornitore che disponga di integrazioni native e di solide relazioni. Ciò consente a voi, in quanto clienti, di ottenere un accesso tempestivo e rapido alle innovazioni all’interno dell’ambiente cloud scelto, proteggendovi al contempo dal vincolo a un singolo cloud o sistema di storage.
✔
Automazione intelligente. L’automazione intelligente significa che lo spostamento dei dati tra il cloud e l’infrastruttura on-premise sarà facile e veloce. L’automazione del processo consentirà ai vostri team di concentrarsi sulla realizzazione di innovazioni e ridurrà il rischio di non rispettare gli SLA.
✔
Sicurezza di livello enterprise. Considerando che, secondo stime prudenti, gli attacchi ransomware si verificano ogni 11 secondi, dobbiamo assicurarci che il vostro livello di sicurezza sia elevato. La visibilità end-to-end tramite un’unica piattaforma garantisce che siate pronti ad affrontare qualsiasi problema o attacco che possa presentarsi.
Sebbene negli ultimi anni le tendenze vintage abbiano guadagnato popolarità, lo stesso non vale per i vostri backup obsoleti. Gestirli non sta diventando affatto più facile; anzi, la maggior parte delle persone li considera un peso nel proprio ambiente IT. Sarebbe bello poter portare tutti i nostri backup vintage in un negozio dell’usato e scambiarli con qualcosa di più recente e più semplice da usare, ma purtroppo non è così.
La complessità e la mancanza di integrazione di questi backup obsoleti limitano la scalabilità, creano silos che riducono la visibilità dei dati, diminuiscono la produttività IT e aumentano il rischio complessivo. È necessario conservare questi backup obsoleti per soddisfare i requisiti di conservazione e conformità, ma ciò comporta tutta una serie di restrizioni che ostacolano l’innovazione.
Se state cercando di modernizzare la vostra strategia di protezione dei dati, assicuratevi non solo di stare al passo con le tendenze, ma anche di anticiparle: dovete migrare i vostri backup sul cloud con estrema semplicità. Invece di conservare costosi backup legacy, trasferite questi e altri set di dati su uno spazio di archiviazione cloud economico con Commvault. Migrando i vecchi backup sul cloud, potrete eliminare i silos di dati, migliorarne la disponibilità e ridurre il rischio complessivo all’interno della vostra organizzazione.
Ecco cinque dei numerosi vantaggi offerti dalla migrazione dei backup legacy sul cloud con Commvault:
Il consolidamento su un’unica piattaforma con funzionalità di navigazione e gestione basate sul web semplificherà l’intero ambiente IT. Commvault è una soluzione unica per il Backup and Recovery, fornita sotto forma di Appliance “tutto in uno” che garantisce una gestione unificata dell’intero ambiente – dall’infrastruttura on-premise al cloud – consentendovi di ottenere un valore aggiunto tramite un’unica console.
L’efficienza del personale deriverà dall’automazione e dalla gestione basata su interfaccia grafica (GUI) all’interno della piattaforma completa di Commvault. L’automazione vi aiuterà a semplificare la gestione delle attività, consentendo al vostro personale di concentrarsi su progetti più innovativi e rendendo la migrazione un processo che non richiede alcun intervento manuale da parte dei vostri collaboratori.
La riduzione dei costi deriverà dal taglio delle spese di manutenzione, grazie all’eliminazione dei costosi backup legacy. Potrete inoltre dismettere l’hardware non necessario e ridurre il numero di soluzioni specifiche per cui state pagando. Il vostro personale non dovrà più seguire corsi di formazione su soluzioni obsolete e potrà invece dedicare il proprio tempo al potenziamento delle proprie competenze.
Migliorate la conformità normativa, poiché la migrazione alla piattaforma Commvault consentirà di effettuare facilmente ricerche, individuare e recuperare i dati. Migliorate la disponibilità e la recuperabilità dei dati grazie all’accesso immediato e all’automazione basata su criteri prestabiliti.
Ottimizzate il processo di Recovery grazie a SLA più rapidi e affidabili. Una protezione completa dei dati da un’unica piattaforma garantirà sempre una Recovery di livello aziendale.
Evita di commettere un errore di stile con un ambiente IT obsoleto
La migrazione al cloud richiede flessibilità e semplicità da parte di una soluzione moderna per la protezione dei dati. Senza Commvault, rischiereste di rimanere indietro rispetto alle tendenze attuali e di compromettere il raggiungimento dei vostri obiettivi IT. È giunto il momento di adottare un approccio semplice, conveniente e moderno per proteggere in modo sicuro i vostri dati ovunque si trovino – in locale e nel cloud – e migrarli in modo facile ed efficace.
Per rinnovare completamente il vostro ambiente IT, date un’occhiata a questo white paper.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan