Skip to content

Nel terzo episodio della nostra serie di podcast sulla conformità continua, L’etica del pagamento: Conformità e conseguenze, Darren Thompson, Field CTO di Commvault per l’area EMEA, e Jakub Lewandowski, Associate General Counsel per l’area EMEA, approfondiscono il tema critico del ransomware con Danielle Sheer, Chief Trust Officer.

Un’interessante discussione sulle questioni etiche, legali e pratiche legate ai pagamenti tramite ransomware e sull’importanza di una solida strategia di resilienza informatica; continuate a leggere per un riassunto della discussione.   

La violazione del ransomware Oracle: Un campanello d’allarme

Danielle ha parlato della violazione del ransomware di Oracle avvenuta all’inizio dell’anno. Sebbene la quantità di dati compromessi sia ancora in evoluzione, al momento della registrazione del podcast Oracle non aveva accettato di pagare un riscatto.

Quando Danielle ha chiesto spiegazioni su questa decisione, Darren ha risposto: “Il consiglio che do alle persone è di avere un piano sufficientemente valido, [per cui] non è mai necessario pensare di pagare un riscatto”.

Un solido piano di Recovery informatico può fornire la sicurezza necessaria per ripristinare le operazioni senza cedere alle richieste dei criminali informatici. La decisione sarebbe sicuramente più facile se si disponesse di un piano di resilienza informatica ben preparato e collaudato.

Considerazioni etiche sul pagamento del ransomware

Il pagamento di un riscatto è una questione controversa e il podcast ha esplorato le implicazioni etiche di questa decisione. Sebbene possa sembrare una soluzione rapida, il pagamento di un riscatto spesso non garantisce il recupero dei dati e può alimentare ulteriori attacchi.

Jakub ha sottolineato che il pagamento di un riscatto non soddisfa gli obblighi normativi e può comportare ulteriori rischi legali e di reputazione. I relatori hanno sottolineato che le organizzazioni dovrebbero concentrarsi sulla creazione e sulla verifica di piani di ripristino per ripristinare rapidamente le operazioni e proteggere i dati.

Approccio multidisciplinare al ransomware

Gli attacchi ransomware richiedono un approccio multidisciplinare per essere affrontati in modo efficace. I nostri relatori hanno discusso alcune considerazioni da fare quando ci si trova di fronte a un riscatto:

  • Aspetti tecnici: le organizzazioni devono disporre di solide capacità di resilienza informatica, compresa la capacità di ripristinare i dati e riprendersi dagli attacchi.
  • Aspetti legali: i processi decisionali devono essere ben documentati per poter essere utilizzati come prova nei confronti delle autorità di regolamentazione e in caso di eventuali controversie. La conformità a leggi quali quelle antiriciclaggio, ai regimi sanzionatori e alle normative sulle esportazioni è fondamentale.
  • Aspetti economici: è necessario valutare l’impatto finanziario del pagamento di un riscatto rispetto ai costi legati alla continuità operativa e al ripristino.
  • Reputazionale: Il potenziale danno alla reputazione di un’organizzazione e l’impatto sulla fiducia dei clienti, soprattutto se sono minacciati dati sensibili, rappresentano preoccupazioni significative.

Proposta del governo britannico di vietare i pagamenti dei ransomware

Il podcast ha affrontato anche la proposta del governo britannico di estendere il divieto di pagamento dei ransomware all’intero settore pubblico e agli operatori delle infrastrutture critiche nazionali. Questa proposta è considerata un approccio leader a livello mondiale per scoraggiare gli attacchi ransomware, interrompendo il flusso di pagamenti ai criminali.

Tuttavia, i nostri relatori hanno evidenziato alcune potenziali conseguenze indesiderate di un simile divieto, tra cui l’impressione che si stia punendo le vittime e la mancanza di solidi piani di resilienza informatica nel settore pubblico. Se il divieto venisse applicato, le organizzazioni dovrebbero fare affidamento sui propri piani di risposta agli incidenti e sulle proprie capacità di resilienza informatica per riprendersi, anziché pagare il riscatto.

Una recente ricerca di Censuswide, commissionata da Commvault, ha dimostrato che il 94% degli intervistati è favorevole a un divieto nel settore pubblico e il 99% in quello privato. Tuttavia, il 75% ha ammesso che pagherebbe comunque un riscatto se ciò significasse salvare la propria azienda.

Creare una strategia di resilienza informatica completa

Per evitare di dover pagare riscatti, torniamo sempre alla stessa idea: prepararsi con una strategia completa di resilienza informatica. Ecco alcuni consigli dei nostri relatori:

  • Conoscere i propri dati: sapere quali sono i dati critici per l’azienda e come proteggerli.
  • Definire la redditività minima: stabilire e comprendere quali sono i dati e i sistemi essenziali per la continuità operativa.
  • Testare i piani di ripristino: testare e verificare regolarmente i piani di ripristino, in modo da essere certi che funzionino efficacemente in una situazione reale.
  • Crittografia dei dati: implementare una crittografia avanzata dei dati per migliorare la sicurezza.
  • Procedure chiare di risposta agli incidenti: definire e documentare procedure chiare per rispondere agli attacchi ransomware.

Pagare o non pagare, questo è il problema. Gli attacchi ransomware sono una minaccia significativa e crescente, e la decisione di pagare un riscatto è irta di sfide etiche, legali e pratiche.

Sebbene ci auguriamo che non vi troviate mai nella posizione di dover prendere in considerazione il pagamento di un riscatto, se lo fate, questo podcast vi aiuterà a comprendere meglio i fattori da considerare. Guardate oggi stesso per ascoltare i nostri esperti discutere le ultime tendenze e fare il primo passo verso la sicurezza del futuro della vostra organizzazione.


More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Il settore dei servizi finanziari opera in un panorama di cybersecurity unico, dove la posta in gioco non potrebbe essere più alta, ma i risultati sono sorprendentemente buoni. Un nuovo studio di Enterprise Strategy Group, commissionato da Commvault, rivela un affascinante paradosso: le organizzazioni del settore finanziario, pur dovendo affrontare sfide di ripristino informatico più complesse rispetto a qualsiasi altro settore, ottengono risultati superiori quando i cyberattacchi colpiscono.

La realtà ad alta pressione dei servizi finanziari

Le istituzioni finanziarie gestiscono enormi volumi di denaro e dati sensibili attraverso infrastrutture IT sempre più complesse che cambiano a rotta di collo. Sottoposte a un costante controllo normativo, queste organizzazioni devono mantenere un’estrema diligenza per conformarsi alle politiche, operando con un livello di guardia più alto rispetto ad altri settori.

Il risultato? Requisiti di preparazione più avanzati, protocolli di test più rigorosi e accordi di livello di servizio più aggressivi.

I numeri raccontano una storia sorprendente: Le organizzazioni del settore finanziario hanno il 13% in meno di fiducia nelle proprie competenze, tecnologie ed esperienze per il ripristino in caso di cyberattacchi rispetto ad altri settori. Inoltre, le organizzazioni riferiscono che i processi di ripristino informatico sono più complessi, lunghi e difficili da testare rispetto al disaster recovery tradizionale.

La sorprendente storia di successo

Nonostante queste sfide elevate, la ricerca rivela che le organizzazioni FinServ hanno effettivamente ottenuto risultati migliori rispetto ai loro colleghi per quanto riguarda i risultati del recupero informatico:

  • Il 63% delle organizzazioni del settore FinServ ha dichiarato di aver subito un’interruzione minima o nulla a causa della perdita di dati dovuta a attacchi informatici (rispetto al 53% degli altri settori).
  • Il 63% ha inoltre registrato tempi di inattività minimi (rispetto al 49% degli altri settori).
  • Il 41% ha descritto i propri recenti processi di ripristino informatico come “chiavi in mano e senza problemi” (rispetto a appena il 23% di tutti gli altri settori).
  • Le organizzazioni del settore FinServ hanno una probabilità più che doppia di disporre di piani di cyber Recovery che proteggono tutte le applicazioni e i dati necessari per rimanere operative (36% contro 17%).

Il segreto del successo: Cinque strategie chiave

Come fanno le organizzazioni di servizi finanziari a ottenere questi risultati superiori nonostante la maggiore complessità? La ricerca ha identificato cinque strategie critiche che separano i leader dai ritardatari:

  1. Stabilire SLA ambiziosi.
    Le organizzazioni del settore FinServ non si limitano a puntare in alto, ma mirano alla quasi perfezione. Il 55% punta a obiettivi di punto di ripristino di pochi secondi o minuti (rispetto al 33% degli altri settori), mentre il 45% mantiene obiettivi di tempo di ripristino inferiori a un giorno (rispetto al 26% degli altri settori).
  2. Testare frequentemente la prontezza in caso di attacco.
    Mentre il 75% delle organizzazioni del settore FinServ effettua test di cyber Recovery trimestrali o più frequenti, solo il 66% degli altri settori mantiene questa cadenza. Questa cultura di test rigorosi aiuta a identificare le lacune prima che diventino punti critici.
  3. Conferire al CISO il potere di definire la strategia.
    I CISO del settore FinServ si occupano della pianificazione del ripristino informatico in misura maggiore rispetto ai loro omologhi di altri settori, in particolare per quanto riguarda la valutazione dei rischi (29% contro 17%), le decisioni di investimento (34% contro 21%) e la creazione di piani di test (24% contro 14%).
  4. Identificare le aree chiave di investimento.
    Le organizzazioni del settore FinServ sono molto più propense ad aumentare gli investimenti in sistemi paralleli/ad alta disponibilità (41% contro 26%), riconoscendo che anche pochi minuti di downtime possono essere estremamente costosi.
  5. Sfruttare l’IA come moltiplicatore di forza.
    Le organizzazioni del settore FinServ sono all’avanguardia nelle tecnologie di sicurezza basate su IA/ML, con il 43% che dichiara un’ampia adozione rispetto al 29% degli altri settori.

Le implicazioni più ampie

Questa ricerca offre spunti preziosi per le organizzazioni di tutti i settori. L’approccio adottato dal settore dei servizi finanziari – determinato dai requisiti normativi, dall’imperativo di conquistare la fiducia dei clienti e dall’elevato costo dei tempi di inattività – costituisce un modello di riferimento per l’eccellenza in materia di resilienza informatica.

Il punto chiave da cui partire? Per avere successo nel cyber recovery non basta avere la tecnologia giusta, ma occorre creare una cultura di disciplina operativa, investire nelle aree giuste e mantenere la vigilanza per testare e perfezionare continuamente il proprio approccio.

Siete pronti ad approfondire?

Il rapporto completo di Enterprise Strategy Group contiene un’analisi dettagliata, una metodologia e spunti di riflessione che possono aiutare la vostra organizzazione a creare capacità di cyber recovery più efficaci.

Le organizzazioni che imparano dal manuale dei servizi finanziari, combinando obiettivi ambiziosi con test rigorosi, leadership strategica e investimenti intelligenti, saranno nella posizione migliore non solo per sopravvivere ai cyberattacchi, ma per riprendersi più forti di prima.

Scarica il rapporto completo, “Le sfide nel soddisfare standard elevati per la Recovery nel settore dei servizi finanziari”, per approfondire i risultati della ricerca e scoprire come la tua organizzazione possa mettere in pratica questi insegnamenti per rafforzare le proprie capacità di Recovery informatica.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Nelle aziende di ogni settore, i volumi di dati si stanno espandendo in modo esponenziale. Le organizzazioni raccolgono, elaborano e agiscono su insiemi di dati più grandi e diversificati che mai. Con questa crescita inarrestabile dei dati, emerge una nuova sfida: come può l’infrastruttura dati esistente tenere il passo, non solo in termini di dimensioni, ma anche di flessibilità e intelligenza?

Commvault riconosce che la crescita richiede cambiamenti.

Inizialmente Commvault è stato costruito per il mondo della protezione dei data center on-premises. I nostri prodotti erano progettati per scalare verticalmente, ma non orizzontalmente, il che rappresentava un problema per i nostri clienti.

I nostri servizi fondamentali funzionavano su macchine singole, il che ha creato un collo di bottiglia che ha limitato sia la flessibilità che la resilienza. Più memoria e processori più veloci sono stati in grado di ampliare la capacità, ma questa si è rivelata solo una soluzione temporanea.

Man mano che sviluppavamo i nostri prodotti cloud, abbiamo dovuto evolverci e abbiamo intrapreso un profondo cambiamento architetturale che ha abbracciato il ridimensionamento orizzontale, i microservizi e una piattaforma di base progettata per i carichi di lavoro dei dati odierni.

Riconoscere i nostri limiti: Il punto di inflessione

 Le limitazioni del sistema e l’architettura monolitica creavano un’esperienza utente negativa per alcuni dei nostri clienti. Abbiamo quindi iniziato ad apportare modifiche.

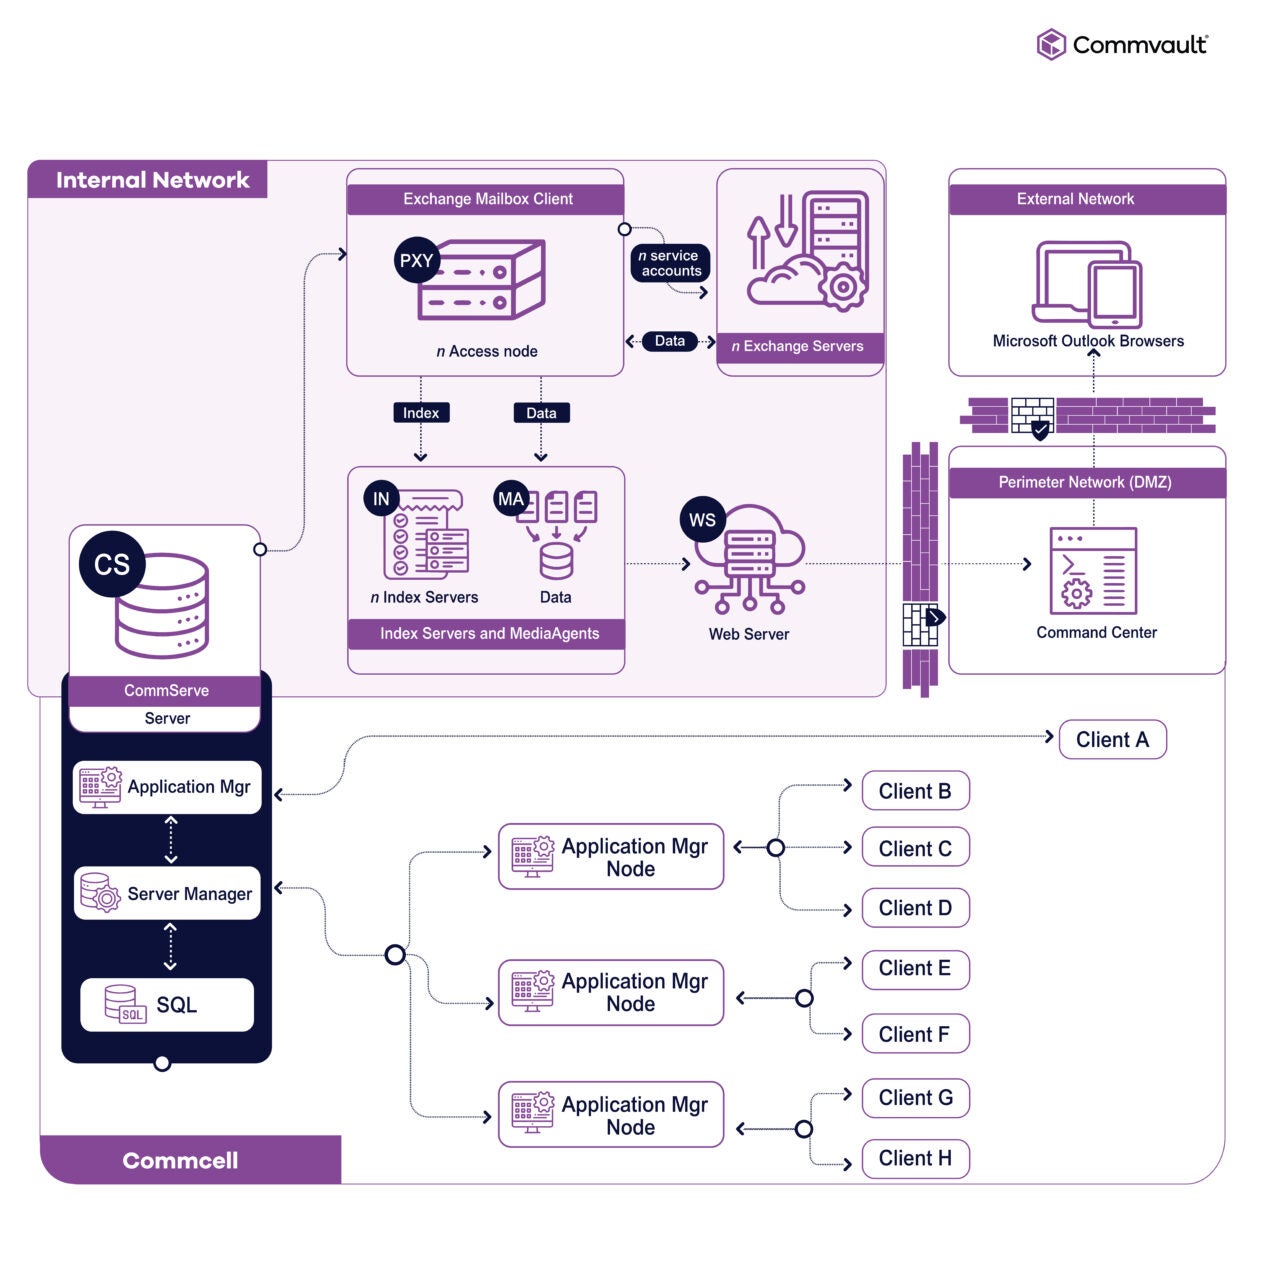
Una funzionalità fondamentale che abbiamo iniziato a scalare per prima è stata quella dei MediaAgent, componenti software che agiscono come gestori della trasmissione dei dati, occupandosi del movimento dei dati e della gestione dello storage su più macchine. Essendo questi componenti tra i più intensivi dal punto di vista dei dati, hanno faticato a tenere il passo con l’aumento dei carichi di dati.

La soluzione è stata quella di adottare uno scalamento orizzontale, consentendo agli utenti di aggiungere ulteriori macchine per distribuire il carico. Questo cambiamento ha segnato l’inizio dello scalamento orizzontale su tutta la piattaforma. Consentendo agli utenti di aggiungere macchine anziché potenziare quelle esistenti, abbiamo introdotto una maggiore flessibilità. MediaAgent ha dimostrato che un approccio scalabile orizzontalmente funzionava e che il resto della piattaforma avrebbe dovuto seguire l’esempio.

Gettare le basi per la scalabilità: Introduzione al servizio di ricerca delle entità

Mentre lavoravamo per migliorare il nostro livello di movimento dei dati, abbiamo deciso di concentrarci anche su un’altra dimensione critica della scala: le prestazioni del centro di comando.

La piattaforma di Commvault è intrinsecamente orientata alla scrittura e acquisisce continuamente dati per l’individuazione, il monitoraggio dei processi, l’audit e altro ancora. Sebbene questo modello funzionasse bene con i database relazionali, che offrivano una forte coerenza e garanzie transazionali, le prestazioni in lettura non riuscivano a tenere il passo in ambienti di grandi dimensioni.

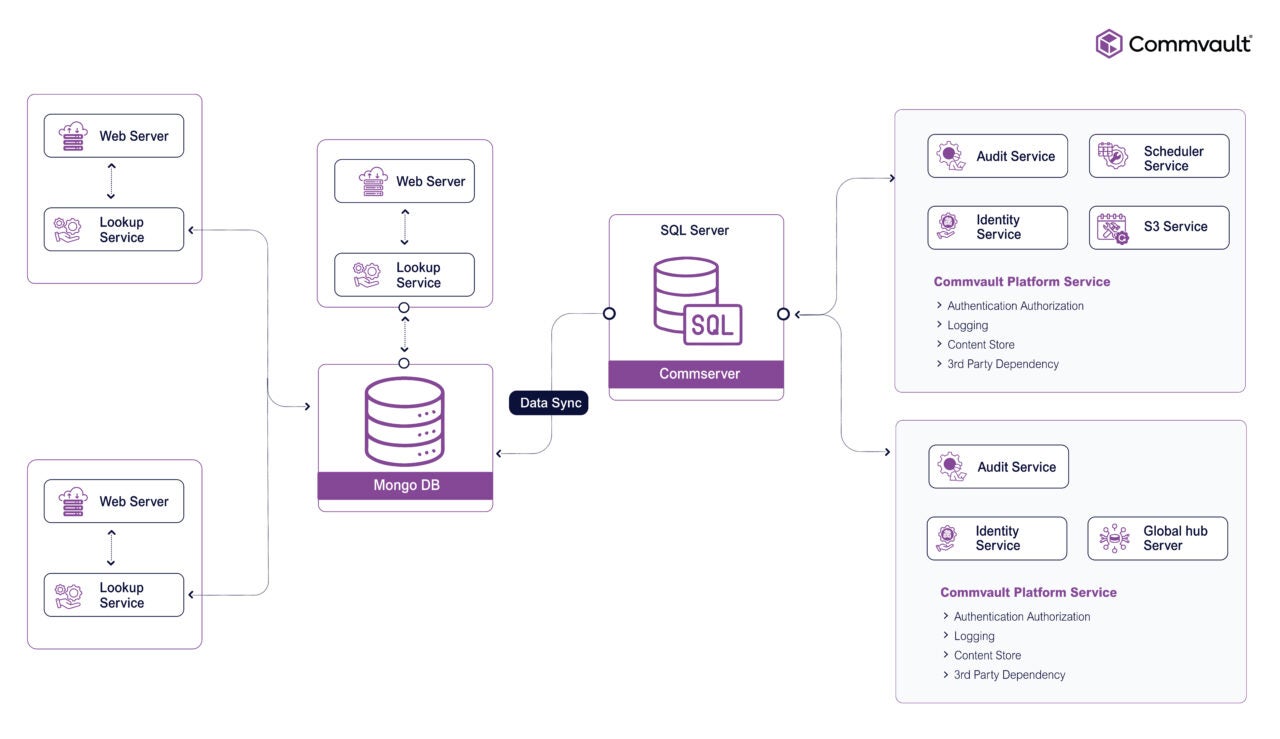
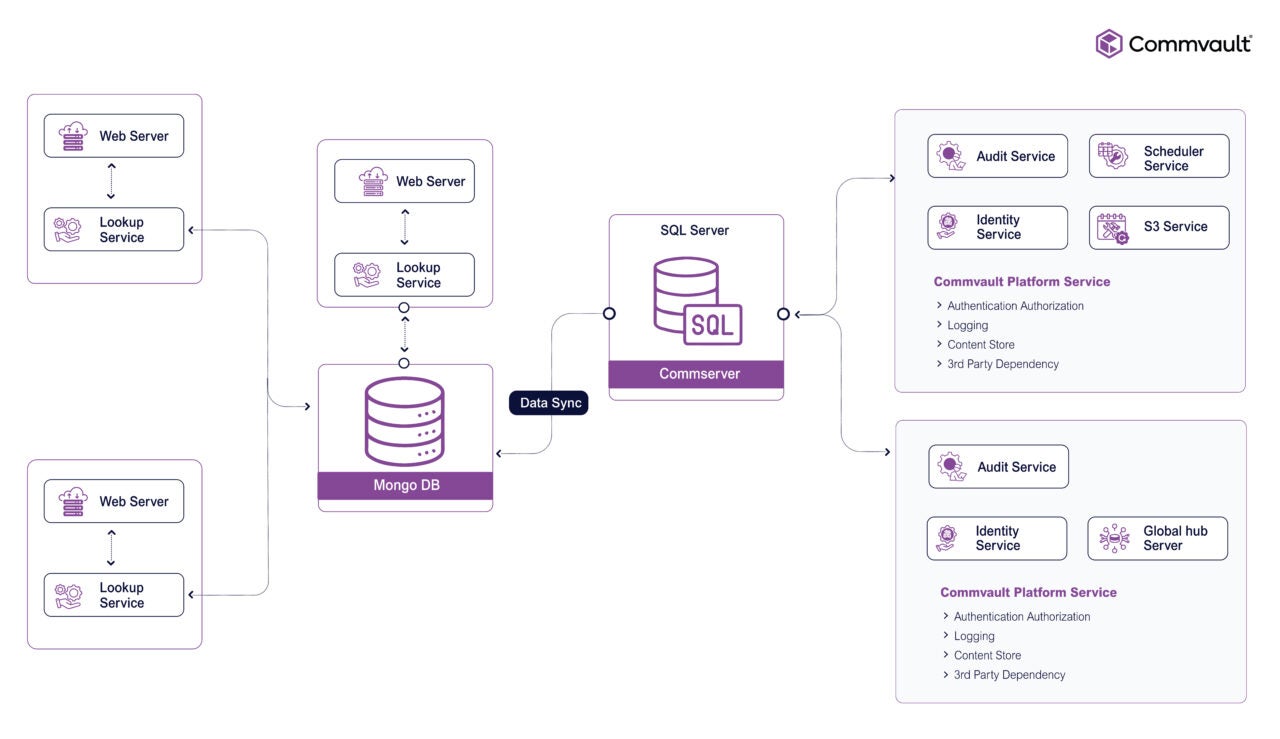
Abbiamo introdotto il servizio di ricerca delle entità per migliorare l’esperienza dell’utente nel Centro di comando, dove alcune chiamate API richiedevano 30 secondi o più per rispondere.

Questo servizio leggero e ottimizzato per la lettura mantiene una copia denormalizzata dei dati relazionali chiave in un archivio basato su documenti come MongoDB, che ci permette di raggiungere il nostro obiettivo principale di prestazioni: mantenere tutte le risposte API pesanti in lettura sotto i 3 secondi, indipendentemente dalla scala.

Questo cambiamento architettonico non solo ha migliorato notevolmente l’esperienza utente, ma ha anche gettato le basi per ulteriori ottimizzazioni della piattaforma, alcune delle quali illustriamo in dettaglio di seguito.

Ricostruire le nostre capacità: Il ruolo del contenitore CVDotnet

Con il successo dell’evoluzione di MediaAgents, ci siamo resi conto che anche gli altri nostri componenti fondamentali potevano essere potenziati. I nostri servizi di piattaforma di base, come il Job Manager e il server CommServe, utilizzavano ancora un’unica macchina. Ciò comportava una rigidità architettonica e limitava la nostra capacità di gestire efficacemente i carichi di lavoro in crescita, i requisiti regionali e/o le preferenze dei clienti.

Per soddisfare queste esigenze, abbiamo deciso di orientarci verso un’architettura basata sui microservizi, per suddividere i servizi di grandi dimensioni in componenti più piccoli, costruiti ad hoc, che potessero essere sviluppati, distribuiti e scalati in modo indipendente. Questo approccio ha garantito una maggiore flessibilità e un uso più efficiente dell’infrastruttura.

Tuttavia, ciò ha comportato anche nuove sfide. Avevamo bisogno di un modo per distribuire più servizi senza consumare risorse eccessive, supportare contemporaneamente la coesistenza di servizi diversi su un’unica macchina e offrire agli amministratori la flessibilità di scegliere dove eseguire ciascun servizio. Ciò richiedeva un sistema in grado di ospitare componenti modulari, gestendo al contempo le responsabilità condivise della piattaforma.

La soluzione a questa sfida è diventata il CVDotnetContainer.

Rendere pratici i microservizi in scala

Realizzato da zero, il CVDotnetContainer funge da efficace livello di hosting che supporta più microservizi su una singola istanza. Offre la flessibilità necessaria per distribuire i servizi in modo indipendente, in base alle esigenze di ciascuna CommCell. Una volta preparato il livello di base, servizi chiave quali S3 Integration, App Manager Lite e Audit Service hanno rapidamente adottato il container per essere eseguiti su qualsiasi macchina, con il minimo sforzo e la massima flessibilità.

Oltre alle sue funzionalità di hosting, il container si occupa dei requisiti operativi comuni. Gestisce l’autenticazione, i cicli di vita delle richieste e delle risposte, la gestione degli errori, la registrazione degli eventi, l’accesso al registro e le interazioni con il file system. Gli sviluppatori non devono più ricreare questi livelli fondamentali per ogni nuovo servizio. Possono invece concentrarsi interamente sull’applicazione o sulla logica di business.

Il CVDotnetContainer ha introdotto la modularità nella piattaforma Commvault, ha semplificato le implementazioni e ha consentito ai servizi di scalare in modo indipendente. Di conseguenza, la nostra architettura complessiva è diventata più facile da gestire e meglio allineata alle esigenze dei carichi di lavoro moderni in continua evoluzione.

Semplificare la gestione di CommCell: Il centro di comando globale

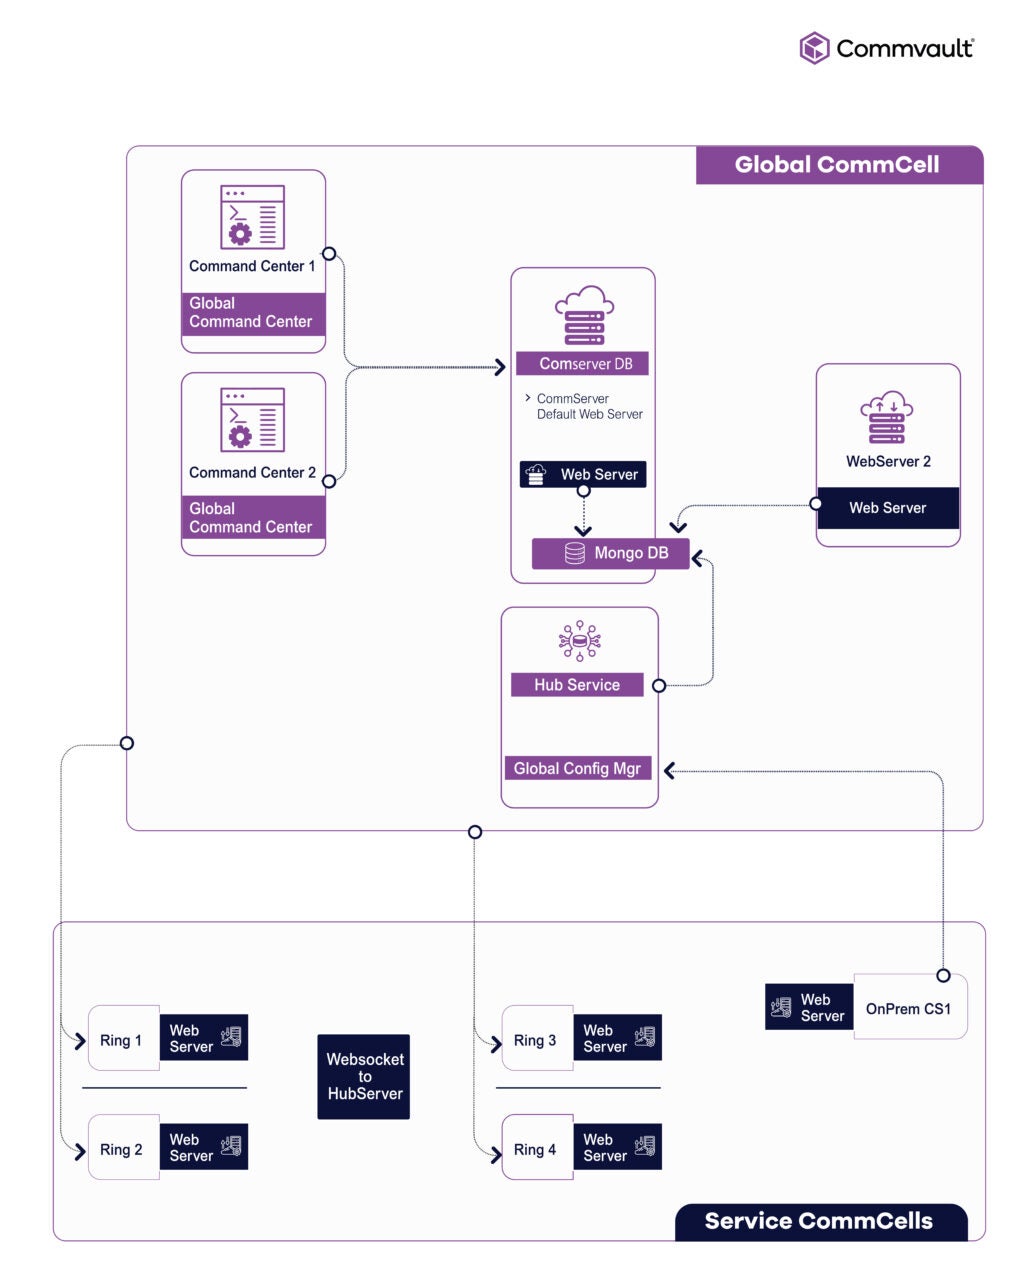
Quando le aziende hanno iniziato a raggiungere un pubblico globale e ad affluire sempre più dati, un singolo ambiente CommCell si è rivelato inadeguato, dato che disponeva di una sola istanza di un server CommServe. Queste organizzazioni hanno iniziato a creare più CommCell in diverse regioni per soddisfare i requisiti normativi, operativi e di performance. Queste istanze operavano in modo indipendente, il che significava che la loro gestione diventava un’esperienza frammentata.

Mentre abbiamo abbracciato la scalabilità orizzontale per migliorare l’esperienza degli utenti, la gestione di questi ambienti distribuiti ha posto Commvault di fronte a una nuova sfida. In risposta, uno dei progressi più significativi è stato apportato all’architettura Commvault, consentendo una gestione semplificata di più ambienti in un unico piano di controllo con l’introduzione del Global Command Center, che consente ai clienti di gestire tutte le loro CommCell.

Il Global Command Center è un piano di controllo che funge da “pannello unico”, consentendo ai clienti di gestire più CommCell tramite un’unica interfaccia amministrativa. Ha creato una visione consolidata delle operazioni, anche quando l’infrastruttura era distribuita su più continenti. I clienti potevano distribuire istanze negli Stati Uniti, in Europa, in Asia o in qualsiasi altra località, continuando a monitorarle e controllarle da un unico punto.

Questa visione unificata ha eliminato la necessità di effettuare l’accesso separatamente a ciascuna console. Anziché richiedere l’intervento di più amministratori per la gestione degli ambienti CommCell, questa unica piattaforma globale consente ai clienti di monitorare i processi, tenere traccia degli aggiornamenti e supervisionare lo stato di salute dell’intera azienda. Contribuisce a semplificare la supervisione, a ridurre il carico operativo e a consentire ai team di gestire ecosistemi globali con la chiarezza offerta da un sistema centralizzato.

Cosa ci aspetta: Progettato per aiutare a creare un’impresa pronta per il futuro

L’evoluzione di Commvault verso un’architettura basata su microservizi e scalabile orizzontalmente ha cambiato in meglio e in modo radicale il modo in cui serviamo i nostri clienti. Adottando la modularità, garantendo flessibilità e introducendo una gestione centralizzata tramite il Global Command Center, Commvault ha progettato una piattaforma pronta a soddisfare le esigenze di oggi e a rispondere alle richieste di domani. Non importa quanto diventino complessi i carichi di lavoro moderni o quanto aumentino i volumi di dati: Commvault è progettato per offrire un’esperienza utente eccezionale.


More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Amazon DynamoDB è la colonna portante di innumerevoli applicazioni cloud-native, apprezzata per la sua straordinaria scalabilità e le sue prestazioni. Man mano che le organizzazioni realizzano sistemi sempre più cruciali per la loro attività su questo database NoSQL, il dibattito si sposta naturalmente sul modello di responsabilità condivisa e sulla necessità fondamentale di una solida protezione dei dati.

Inizialmente, le aziende si affidavano a due opzioni native principali per proteggere i propri dati DynamoDB: DynamoDB Point-in-Time Recovery (PITR) e AWS Backup. Pur essendo funzionali, entrambe presentavano limitazioni che creavano lacune in termini di sicurezza ed efficienza economica.

Analisi dei limiti degli strumenti di backup nativi

Un’analisi più approfondita degli strumenti nativi rivela i problemi fondamentali da risolvere:

  • DynamoDB PITR: un compromesso tra precisione e rischio
    Il PITR tradizionale offre precisione nel ripristino, consentendo di ripristinare i dati in qualsiasi momento nel tempo. Tuttavia, presentava un limite architettonico critico: i backup sono indissolubilmente legati alla tabella di origine. Se la tabella originale viene eliminata, sia accidentalmente che intenzionalmente, anche il backup PITR va perso definitivamente. Questa dipendenza crea un unico punto di errore per il ripristino dei dati. Inoltre, il PITR non supporta i ripristini tra account diversi, il che limita le opzioni disponibili in caso di compromissione di un account.

  • AWS Backup: comodità a un costo
    AWS Backup offre la comodità dei backup gestiti e mantiene le copie logicamente separate dalla tabella di origine. Tuttavia, i compromessi sono un aumento dei costi e una maggiore esposizione ai rischi di sicurezza. AWS Backup si basa su backup completi ripetuti, il che fa aumentare il costo totale di proprietà (TCO) man mano che i volumi di dati crescono. Inoltre, questi backup vengono in genere archiviati all’interno dello stesso ambito di sicurezza aziendale dei dati primari, rendendoli vulnerabili in caso di incidenti di sicurezza su larga scala.

Una nuova base: Risolvere il problema centrale con Clumio SecureVault per DynamoDB

Per colmare queste lacune era necessario un nuovo approccio. Nel 2022, Clumio ha lanciato SecureVault per DynamoDB, una soluzione progettata per risolvere questi problemi specifici. Ha introdotto una nuova base per la protezione dei dati DynamoDB fornendo:

  • Protezione realmente “air-gapped” e immutabile: SecureVault archivia i backup in una piattaforma sicura separata, completamente isolata dall’ambiente AWS primario. Ciò elimina il rischio di perdita dei backup nel caso in cui la tabella di origine venga compromessa o cancellata.

  • Efficienza dei costi “incrementale per sempre”: per contrastare l’elevato TCO dei ripetuti backup completi, SecureVault ha introdotto un modello incrementale per sempre. Dopo un backup iniziale, vengono salvati solo i dati unici modificati su base continuativa.

L’impatto è stato immediato e tangibile. Un importante cliente nel settore dell’apprendimento online ha ridotto la spesa per il backup di DynamoDB di oltre il 70% passando a Clumio, migliorando al contempo la propria sicurezza. SecureVault ha risolto efficacemente il problema fondamentale della protezione dei dati.

La prossima frontiera: Il dolore del ripristino a livello di partizione

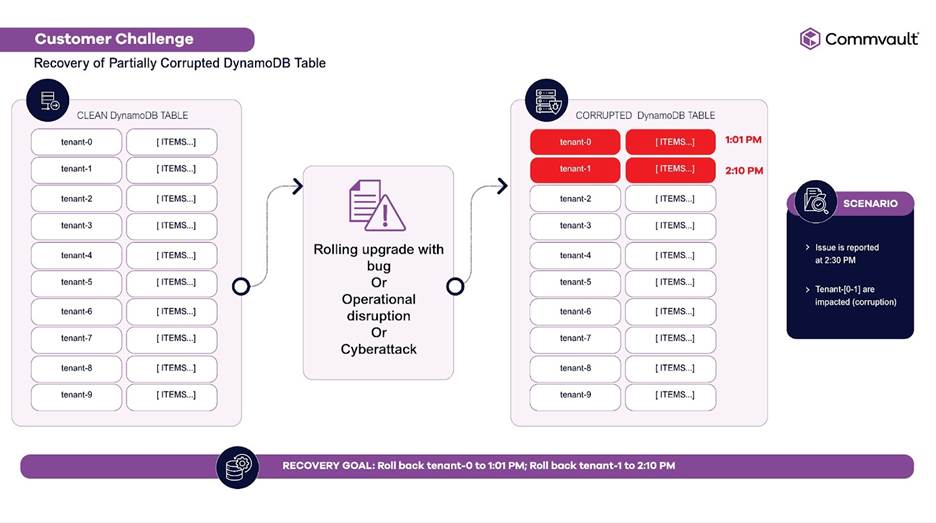
Sebbene SecureVault abbia risolto il problema a livello di tabella, l’evoluzione delle best practice architetturali ha messo in luce una nuova sfida, ancora più complessa. Le moderne applicazioni SaaS si basano spesso su un’unica, enorme tabella DynamoDB che serve migliaia di tenant, con i dati di ciascun tenant isolati da un insieme di chiavi di partizione.

Ora, immaginate questo scenario da incubo: una modifica minima al codice, apportata nel corso di un aggiornamento software graduale, introduce un bug. Il bug non danneggia l’intera tabella, ma interessa solo due o tre partizioni di tenant all’interno di un’enorme tabella da 100 terabyte che contiene miliardi di record.

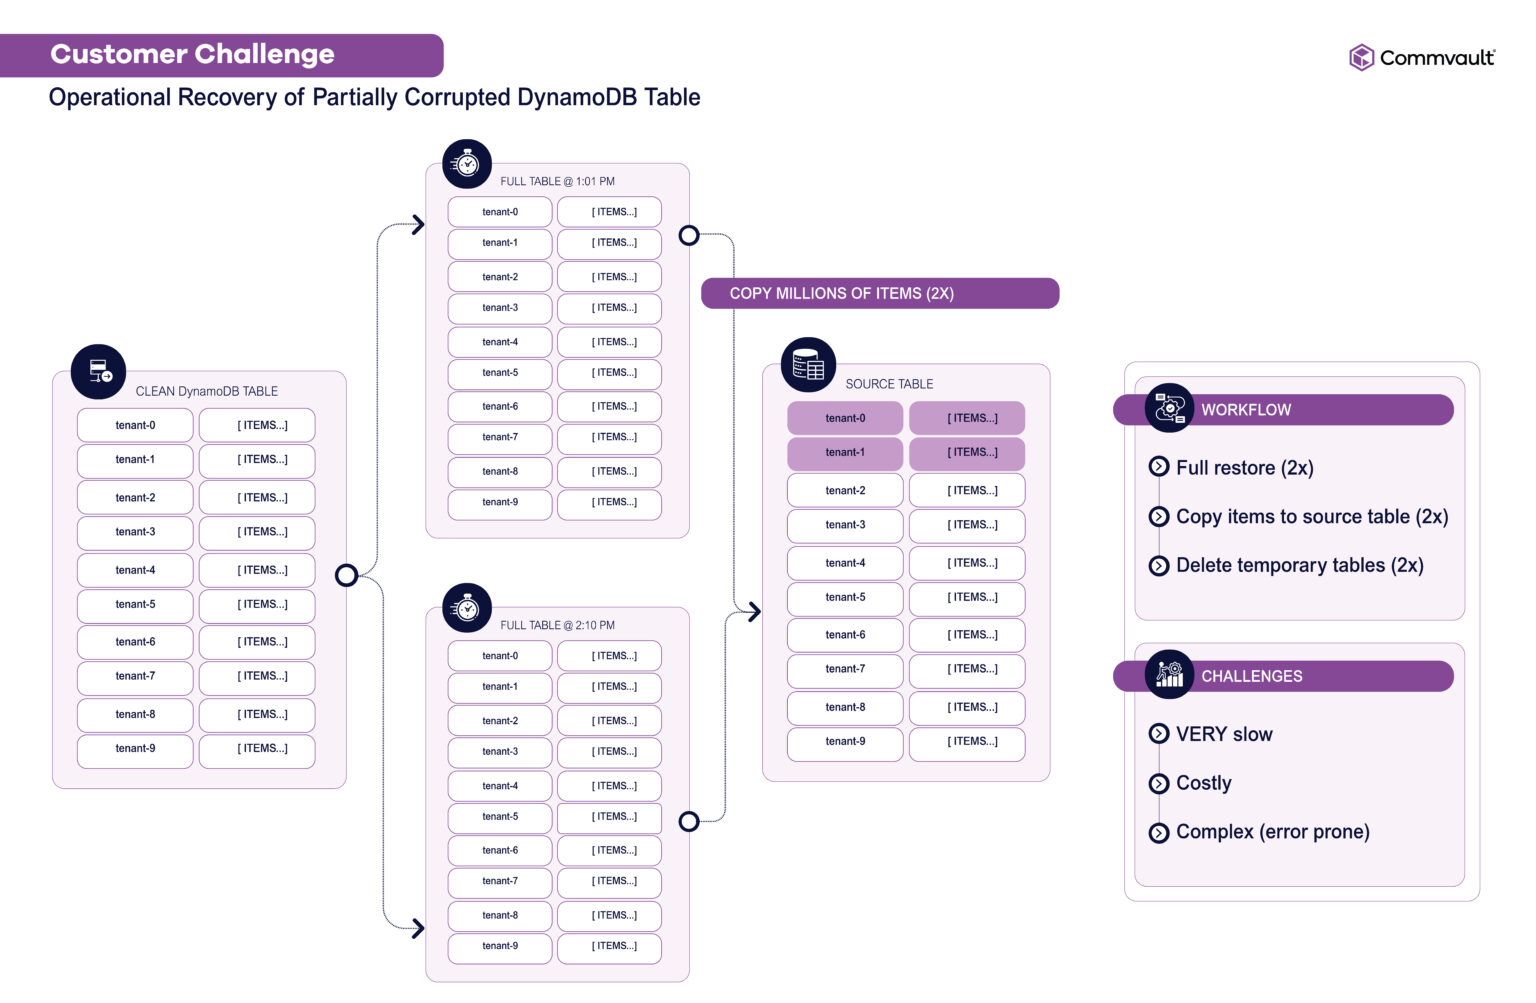
Il recupero con i metodi tradizionali comporta un notevole onere operativo:

  • Fase 1: il costoso ripristino completo della tabella.
    Il processo inizia con il ripristino dell’intera tabella in una nuova tabella temporanea. Ciò comporta l’allocazione e il pagamento di altri 100 TB di spazio di archiviazione e l’attesa di ore – o addirittura giorni – affinché i dati vengano copiati, solo per recuperare pochi gigabyte di dati danneggiati. L’obiettivo relativo ai tempi di ripristino viene immediatamente compromesso.

  • Fase 2: la estenuante selezione manuale.
    Con la tabella temporanea attiva, gli ingegneri devono ora scrivere ed eseguire complessi script ETL per setacciare miliardi di elementi. Il loro compito è estrarre i dati solo dalle partizioni interessate, un processo che richiede un tempo incredibile ed è pericolosamente soggetto a errori. Un solo errore nello script potrebbe causare un’ulteriore perdita di dati.

  • Fase 3: la ripetizione ridondante.
    Se diverse partizioni sono state danneggiate in momenti diversi, l’intero processo di ripristino e setacciamento deve essere ripetuto per ogni singolo timestamp, aggravando i costi e lo sforzo ingegneristico.

  • Fase 4: la pulizia ad alto rischio.
    Una volta copiati i dati nella tabella di produzione, i tecnici devono ricordarsi di eliminare manualmente le tabelle temporanee da 100 TB. Trascurare questa fase può comportare costi di archiviazione catastrofici.

Questo metodo di recupero non è solo inefficiente: è un progetto ingegneristico ad alto rischio e ad alto costo che fa perdere ore agli sviluppatori e mette a rischio l’azienda.

Presentazione di Clumio Backtrack: Dall’agonia alla semplicità

Clumio Backtrack per DynamoDB si basa sulle fondamenta di SecureVault per eliminare questa complessità di recupero. Trasforma quella che un tempo era una crisi ingegneristica di diversi giorni in una semplice attività operativa di pochi minuti, offrendo tre funzionalità chiave:

  • Granularità della Recovery: ripristina solo ciò che ti serve.
    Backtrack consente ai tecnici di intervenire esclusivamente sulle specifiche chiavi di partizione interessate dal problema. Anziché ripristinare centinaia di terabyte, isola i pochi gigabyte di dati necessari. Ciò elimina completamente i costi, i tempi e l’onere legati al ripristino di un’intera tabella, consentendo un avvio quasi istantaneo del processo di Recovery.

  • Precisione del ripristino: torna al momento esatto.
    Per ogni partizione interessata, Backtrack consente di ripristinare qualsiasi punto nel tempo, con precisione al secondo. Ciò permette ai team di ripristinare lo stato esatto precedente al danneggiamento senza perdere alcun dato, preservando l’integrità senza dover ricorrere a congetture manuali.

  • Recovery in loco: il ripristino semplificato.
    Questa è l’innovazione più importante. Backtrack ripristina i dati corretti direttamente nella tabella di produzione attiva. Non è necessario creare tabelle temporanee, né scrivere script personalizzati, né gestire operazioni di pulizia. Il progetto di migrazione dei dati, che richiedeva diversi giorni e comportava un rischio elevato, viene sostituito da pochi clic in un’interfaccia utente intuitiva. 

L’efficienza dei costi e la sicurezza di SecureVault hanno gettato le basi. Con Backtrack che aggiunge precisione chirurgica e recupero in loco, la soluzione combinata va ben oltre i limiti di qualsiasi strumento nativo.

Clumio SecureVault risponde all’esigenza iniziale di sicurezza in aria e di backup efficienti dal punto di vista dei costi. Tuttavia, quando i requisiti di ripristino sono diventati più granulari, la complessità operativa dei ripristini a livello di tabella è diventata insostenibile. 

Basandosi sulla protezione fondamentale di SecureVault, Clumio Backtrack fornisce un ripristino chirurgico e in loco che consente alle aziende di superare i limiti degli strumenti nativi. Insieme, formano una soluzione completa che aiuta le aziende moderne a implementare una strategia di protezione dei dati veramente moderna, semplice e resiliente per i carichi di lavoro DynamoDB più critici. Richiedete una prova gratuita oggi stesso.


More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Quando Microsoft Active Directory (AD) smette di funzionare, le attività aziendali si bloccano. Gli utenti non riescono più ad accedere e i sistemi critici diventano inaccessibili. L’impatto di tali interruzioni può essere grave, con conseguenti perdite in termini di produttività, ricavi e persino danni alla reputazione.

Per questo motivo è fondamentale disporre di un solido piano di recupero AD. Ma come potete essere sicuri che il vostro piano funzionerà quando è più importante?

La risposta è semplice: test frequenti.

Perché i test di ripristino AD sono importanti

AD è l’infrastruttura di identità e accesso principale per la maggior parte delle aziende. In caso di interruzione dell’AD, sia essa dovuta a ransomware, corruzione o errore amministrativo, la capacità di ripristinare l’AD in modo rapido e accurato è essenziale per la continuità aziendale.

Testare regolarmente il piano di ripristino AD offre la certezza che i ripristini possano avere successo e consente ai team di sicurezza e IT di esercitarsi durante i periodi positivi per prepararsi a quelli negativi.

Cosa si rischia senza test?

Se non si testa regolarmente il piano di ripristino AD, l’organizzazione è a rischio:

  • Periodi di inattività prolungati: il ripristino richiede molto più tempo del previsto, prolungando l’interruzione.
  • Rischi per la sicurezza: i ripristini affrettati e incompleti possono introdurre vulnerabilità o aprire la porta ad attacchi ripetuti.  
  • Perdita di dati: i dati critici possono andare irrimediabilmente persi se il processo di ripristino è difettoso.

Componenti fondamentali di un test di recupero AD affidabile

1. Simulare vari scenari di catastrofe

Verificate la Recovery nelle stesse condizioni di pressione e con gli stessi vincoli che dovreste affrontare in un incidente reale. Ciò significa simulare scenari quali il danneggiamento dello schema e la crittografia da ransomware. Solo effettuando una Recovery completa di Active Directory potrete individuare le lacune nel vostro piano di Recovery.[DC1] 

2. Test in un ambiente isolato
  1.  

Il ripristino in un ambiente isolato e non di produzione fornirà preziose informazioni sulla completezza del piano di ripristino e consentirà di verificare le proprie procedure di ripristino.

3. Testare e aggiornare regolarmente i piani di ripristino

I test di Recovery periodici non sono un’attività da svolgere una tantum, ma un processo continuo. Si consiglia di testare il piano di Recovery di AD ogni 3–6 mesi. Sfruttate questi test come occasione sia per verificare la validità del piano, sia per aggiornare le linee guida sul Recovery alla luce di eventuali modifiche recenti apportate all’architettura o alla topologia di AD. Mantenete aggiornata la documentazione e assicuratevi che tutti i membri del team siano istruiti sulle procedure più recenti.

Le insidie più comuni da evitare

  • Supponendo che i backup siano sufficienti.
  • Testare solo scenari di ripristino parziale.
  • Mancanza di visibilità sullo stato e sulla portata dei backup.
  • Non allineare le priorità di ripristino con l’impatto aziendale
  • Determinare l’AD minimo vitale necessario per supportare l’organizzazione e pianificare di conseguenza.

La fiducia deriva dai test

Dare priorità a test di ripristino regolari, automatizzati e completi è fondamentale per ottenere la certezza che il vostro piano di ripristino AD sia efficace. Non aspettate un vero disastro per scoprire che il vostro piano non funziona.

Pronti a testare con fiducia? Scoprite come Commvault aiuta le aziende a convalidare i piani di ripristino e a tornare online più rapidamente e con sicurezza. Esplora le soluzioni di ripristino AD.


Per saperne di più

Consultate gli altri blog della serie Active Directory:

Guardate il nostro webinar on-demand “The Naked Truth” per vedere gli esperti simulare un’interruzione di Active Directory reale e dimostrare le tecniche di ripristino rapido.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Quando Microsoft Active Directory (AD) viene danneggiata o messa completamente offline, le applicazioni e i servizi critici che supporta diventano inaccessibili, con conseguente arresto dell’attività. Ma il vero costo di un’interruzione di AD non è solo il disagio. Si tratta di perdite di fatturato, danni alla reputazione, spese di ripristino e altro ancora.

Mitigare l’interruzione dell’attività con un ripristino AD resiliente

Il ripristino rapido e sicuro dell’AD è fondamentale per mantenere la continuità dell’attività. Che si tratti di ripristino da cancellazioni accidentali, corruzione o attacchi dolosi, una solida strategia di ripristino dell’AD è fondamentale per ridurre al minimo l’impatto di un’interruzione. Con la soluzione giusta, le organizzazioni possono:

  • Ripristinare rapidamente Active Directory a livello di oggetto, dominio o foresta.
  • Evitare costosi tempi di inattività dei sistemi critici.
  • Riprendere le operazioni in poche ore, anziché in giorni o settimane.

Impatto sul mondo reale: Cosa succede quando l’AD diventa offline

Le operazioni commerciali si fermano

AD fornisce un’autenticazione e un controllo degli accessi sicuri per sistemi e applicazioni mission-critical. Quando AD viene danneggiato o messo completamente offline:

  • I dipendenti sono bloccati fuori e non possono svolgere il proprio lavoro.
  • Le applicazioni aziendali diventano inaccessibili.
  • I sistemi di identità ibridi come Entra ID non funzionano.

Per una grande organizzazione, questo può equivalere a centinaia di migliaia di dollari di perdita di produttività in poche ore.

I costi dei tempi di inattività si accumulano rapidamente

L’onere finanziario derivante dagli incidenti informatici è enorme. Le interruzioni del servizio AD possono comportare perdite finanziarie fino a 730.000 dollari all’ora. Ogni minuto di inattività costa alle organizzazioni:

  • Perdita di reddito
  • Spese di recupero
  • Perdita di produttività
  • Danno alla reputazione

Quando ci si trova di fronte a un disastro, il tempo è denaro e più tempo ci vuole per riportare i componenti AD a un buono stato di funzionamento, maggiore è l’interruzione dell’attività.

Mitigare il rischio: cosa cercare in una soluzione di recupero AD

Una strategia di recupero AD completa e gli strumenti giusti possono aiutare a ridurre al minimo i tempi di inattività e i danni all’azienda. Cercate queste funzionalità:

  • Ripristino granulare a livello di oggetto: ripristino di utenti, gruppi e criteri, senza la necessità di ripristinare l’intero ambiente AD.
  • Ripristino dell’intera foresta: ripristino rapido dell’intera infrastruttura AD allo stato precedente all’attacco.
  • Automazione e orchestrazione: riducete i tempi di ripristino grazie a runbook integrati e flussi di lavoro guidati.
  • Test di ripristino AD: garantite la certezza che i ripristini possano avere esito positivo e consentite ai team di sicurezza e IT di esercitarsi durante i periodi di normalità per prepararsi a quelli di emergenza.
  • Supporto per ambienti di identità ibridi: protezione e ripristino tra AD ed Entra ID per una continuità ibrida.

Il punto cruciale: I tempi di inattività dell’AD sono un rischio per l’azienda

Le conseguenze delle interruzioni dell’AD possono essere devastanti, con un impatto su tutto, dalle operazioni quotidiane alla salute finanziaria e alla reputazione di un’organizzazione. Il rischio di una sostanziale perdita di fatturato, unito alle spese di ripristino e all’erosione della fiducia, evidenzia l’urgente necessità di una strategia di ripristino AD forte e resiliente.

Una soluzione di Recovery automatizzata, abbinata a un piano di Recovery ben documentato e sottoposto a frequenti test, è fondamentale per ripristinare rapidamente Active Directory e garantire un rapido ritorno all’operatività. Scopri come Commvault Cloud può aiutarti a ridurre al minimo i tempi di inattività e a garantire la continuità operativa grazie al Recovery automatizzato di Active Directory in pochi minuti.  


Per saperne di più

Consultate gli altri blog della serie Active Directory:

Guardate il nostro webinar on-demand “The Naked Truth” per vedere gli esperti simulare un’interruzione di Active Directory reale e dimostrare le tecniche di ripristino rapido.


More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Microsoft Active Directory (AD) è l’infrastruttura di identità e accesso principale per la maggior parte delle aziende, che fornisce servizi di autenticazione e autorizzazione sicuri per le applicazioni e le risorse business-critical. In caso di guasto completo a livello di foresta, sia esso dovuto a ransomware, corruzione o errore amministrativo, la capacità di ripristinare AD in modo rapido e accurato è essenziale per mantenere la continuità dell’attività.

Il tempo di recupero è importante: L’alta posta in gioco dei tempi di inattività degli AD

In caso di crisi, ogni ora in cui l’AD rimane offline aumenta i rischi e i costi per l’organizzazione. Più tempo ci vuole per riportare l’AD a un buono stato di funzionamento, maggiore è l’interruzione dell’attività. L’impatto è multiforme:

  • Perdita di produttività: i dipendenti non possono accedere alle risorse necessarie per svolgere il proprio lavoro, con conseguente blocco della produttività.
  • Impatto sui ricavi: Le operazioni aziendali subiscono un’interruzione, con conseguente potenziale perdita di fatturato e di opportunità.
  • Danno alla reputazione: I tempi di inattività prolungati possono danneggiare la reputazione dell’organizzazione presso clienti e partner.

Il ripristino di AD è tradizionalmente molto difficile e richiede processi manuali complessi e lunghi. Questo blog post esplora i limiti dei metodi manuali per il ripristino delle foreste AD e illustra come le soluzioni automatizzate possano facilitare un ripristino rapido e affidabile.

Comprendere la complessità del ripristino di AD Forest

Il ripristino di AD non è come i normali backup e ripristini. AD è un sistema di identità geograficamente distribuito con un design multi-master, il che significa che ogni controller di dominio (DC) detiene una copia del database di AD, consentendo di apportare modifiche su qualsiasi DC e di propagarle in tutta la rete.

Se da un lato il design di AD consente un’elevata disponibilità e resilienza, dall’altro introduce una complessità che rende complessa e lunga la ricostruzione di AD dopo un disastro o un cyberattacco, come il ransomware. Strategie di ripristino errate possono portare a tempi di inattività prolungati, vulnerabilità della sicurezza e corruzione dei dati.

Le complessità del recupero delle foreste AD

La Guida al ripristino della foresta di Active Directory di Microsoft fornisce indicazioni prescrittive sulla ricostruzione di una foresta AD dopo un disastro catastrofico. Pur essendo completo, questo processo presuppone un elevato grado di competenza tecnica e di coordinamento.

A causa della natura complessa di AD, gli elementi coinvolti in un ripristino completo della foresta sono rigidi, prescrittivi, richiedono tempo e sono altamente suscettibili di errore umano. A seconda della complessità dell’architettura di AD, il ripristino di AD a un buono stato precedente può comportare da 50 a 100 o più attività individuali.

Le sfide e i rischi associati ai metodi di recupero manuale

Il recupero manuale è:

  • È molto probabile che si verifichino errori a causa della complessità delle operazioni coinvolte. Gli errori possono causare fallimenti nel ripristino, incongruenze o persino nuove infezioni dopo un attacco informatico.
  • Richiede tempo, soprattutto quando i DC vengono ripristinati uno alla volta. Ciò può comportare giorni o settimane di inattività, con un impatto significativo sulle attività aziendali.
  • Richiede competenze approfondite e molto specifiche in materia di AD. Senza professionisti esperti, i tentativi di ripristino possono bloccarsi,[DC2] fallire o portare a un ambiente ripristinato in modo improprio, lasciando il sistema vulnerabile.
  • Mancano la convalida o l’automazione integrate, rendendo difficile la verifica della corretta esecuzione del processo di ripristino. Ciò può comportare esiti di ripristino imprevedibili e un rischio maggiore di fallimento del ripristino.
  • È difficile effettuare test regolari, fondamentali per mantenere la prontezza al ripristino. I piani non convalidati introducono un rischio significativo e minano la fiducia nella capacità di ripristino.

La necessità di soluzioni automatizzate

Affidarsi a un piano manuale di ripristino in caso di disastri o attacchi informatici, insieme agli strumenti Microsoft preconfigurati, potrebbe comportare tempi di ripristino dell’intera foresta Active Directory dell’ordine di giorni o settimane. Una soluzione appositamente progettata come Commvault® Cloud Backup and Recovery for Active Directory può contribuire ad accelerare il ripristino di Active Directory automatizzando le complesse fasi necessarie al ripristino della foresta.

Come Commvault semplifica e accelera il ripristino della foresta AD

Commvault Cloud Backup and Recovery for Active Directory è progettato per fornire una piattaforma di Recovery dedicata e orchestrata, in grado di semplificare il ripristino della foresta trasformandolo in un processo guidato e automatizzato, garantendo così ripristini più rapidi, sicuri e prevedibili. È in grado di gestire le attività critiche di sequenziamento, convalida e ripristino necessarie per riportare Active Directory online in modo sicuro, anche in situazioni di emergenza reale. Con Commvault Cloud è possibile:

  • Ridurre i tempi di ripristino di AD e ripristinare rapidamente l’accesso.
  • Semplificate la pianificazione del ripristino di AD grazie a viste topologiche interattive e visive della foresta di AD che mostrano i domini, i controller di dominio e i relativi ruoli, consentendo di prendere decisioni di ripristino strategiche e informate.
  • Semplificate il processo di ripristino della foresta con runbook personalizzabili che forniscono un flusso di lavoro di ripristino guidato e ripetibile, supportano ripristini isolati in modalità di test per la convalida e ricostruzioni parallele dei controller di dominio per ridurre i tempi di ripristino.
  • Migliorate la preparazione informatica grazie al supporto per i test di ripristino dell’AD. Assicuratevi che i ripristini abbiano esito positivo e consentite ai team di sicurezza e IT di esercitarsi nei periodi di normalità per prepararsi alle emergenze.

Per saperne di più

Consultate gli altri blog della serie Active Directory:

Guarda il nostro webinar on-demand “The Naked Truth” per vedere gli esperti che simulano un’interruzione di Active Directory reale e dimostrano le tecniche di ripristino rapido. Per una comprensione più approfondita del ripristino delle foreste AD e per pianificare la tua strategia di ripristino, esplora il nostro whitepaper.

Per vedere in azione la funzionalità di Recovery a livello di “foresta” di Commvault Cloud, prenota oggi stesso una demo personalizzata.


More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Microsoft Active Directory (AD) è la colonna portante della gestione delle identità e degli accessi aziendali. Dagli accessi alle postazioni di lavoro all’accesso fisico agli edifici, AD consente il regolare funzionamento dell’organizzazione. Quando subisce un guasto o viene completamente messo fuori servizio, le applicazioni e i servizi critici che supporta diventano inaccessibili. Senza AD, l’attività aziendale non può proseguire.

Nonostante la sua importanza, molte organizzazioni si affidano ancora ad approcci di backup e ripristino manuali e obsoleti che lasciano delle lacune nella protezione e ritardano gli sforzi di ripristino, lasciandole esposte quando si verifica un disastro.  

Ecco cinque capacità critiche che sono essenziali per un ripristino rapido e affidabile dei servizi di identità.

1. Recupero dell’AD a livello forestale

In caso di guasto completo a livello di foresta, la capacità di ripristinare AD in modo rapido e accurato è essenziale per la continuità aziendale. Affidarsi a un piano di ripristino manuale e a strumenti obsoleti potrebbe richiedere giorni per ripristinare un’intera foresta AD, prolungando l’interruzione dell’attività.

Le funzionalità di ripristino automatico a livello di foresta consentono di ripristinare la foresta AD a uno stato sano precedente e di riprendere le operazioni aziendali in una frazione di tempo. Questa automazione riduce drasticamente i tempi di ripristino e minimizza il rischio di errore umano nei momenti critici.

2. Recupero granulare di oggetti e attributi

Quando i dati importanti all’interno di AD vengono eliminati, modificati o danneggiati accidentalmente o in modo doloso, è necessario essere in grado di identificare rapidamente le modifiche e ripristinare i singoli oggetti e attributi.

Le funzionalità di ripristino rapido e granulare consentono di ripristinare solo l’attributo dell’oggetto mancante, danneggiato o mal configurato. Questa granularità consente di ripristinare rapidamente i sistemi aziendali o gli utenti senza dover ripristinare l’intero ambiente AD.

3. Backup frequenti e automatizzati

Gli ambienti AD sono dinamici. Gli utenti vengono aggiunti, le autorizzazioni aggiornate e le configurazioni si evolvono costantemente. Affidarsi ai backup manuali lascia delle lacune nella copertura.

I backup frequenti e automatizzati catturano costantemente le modifiche nell’ambiente e riducono al minimo il rischio di perdita dei dati.

4. Backup immutabili e con aria compressa

I backup archiviati all’interno della stessa rete o dello stesso dominio che stanno proteggendo sono vulnerabili alla compromissione in caso di attacco. I backup immutabili e con ghiera d’aria aiutano a prevenire le manomissioni e a mantenere i backup puliti, accessibili e affidabili quando ne avete più bisogno.

5. Protezione unificata per ambienti di identità ibridi

Man mano che le aziende estendono le proprie directory al cloud con Microsoft Entra ID, la sfida di proteggere l’ambiente AD ibrido non ha fatto che aumentare. Molte organizzazioni eseguono il backup di AD e Entra ID in modo isolato, se mai lo fanno.

La protezione unificata dei sistemi di identità ibridi semplifica le operazioni e riduce la dispersione degli strumenti, consentendo una sicurezza coerente in tutti gli ambienti.

Trovate le vostre lacune prima che lo facciano gli aggressori

L’AD è troppo importante per non essere protetto o per essere sottovalutato. Affrontando queste lacune critiche nel backup e nel ripristino di AD, è possibile migliorare la protezione, ridurre i rischi e consentire un ripristino rapido e sicuro in caso di attacco.

Siete pronti a rafforzare la vostra resilienza identitaria?

Scopri Commvault Cloud Backup & Recovery per Active Directory.


Per saperne di più

Consultate gli altri blog della serie Active Directory:

Guardate il nostro webinar on-demand “The Naked Truth” per vedere gli esperti simulare un’interruzione di Active Directory reale e dimostrare le tecniche di ripristino rapido.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Oggi, la stragrande maggioranza delle organizzazioni opera in ambienti di identità ibridi, in cui Microsoft Active Directory (AD) ed Entra ID lavorano insieme per gestire le identità degli utenti e proteggere l’accesso in ambienti diversi.

AD, lo standard di settore per la gestione delle identità on-premise da oltre 25 anni, supporta innumerevoli applicazioni integrate e funge da fonte autorevole di identità e risorse. Per soddisfare la crescente domanda di accesso al cloud e di collaborazione esterna, molte organizzazioni hanno esteso la gestione delle identità a Entra ID, che garantisce un accesso sicuro alle applicazioni cloud come Microsoft 365.

Nella maggior parte dei casi, AD rimane la fonte autorevole per le identità dei dipendenti, con account e attributi sincronizzati in modo unidirezionale con Entra ID. Questo approccio ibrido consente alle organizzazioni di sfruttare le funzionalità consolidate e affidabili di AD, godendo al contempo della flessibilità offerta dalla gestione delle identità basata sul cloud. Tuttavia, tale flessibilità comporta una maggiore complessità e nuovi rischi.

Perché la protezione dell’identità ibrida è importante

9 attacchi su 10 prendono di mira la vostra infrastruttura di identità

Dai login alle postazioni di lavoro all’accesso agli edifici fisici, AD ed Entra ID sono essenziali per il funzionamento di un’organizzazione, il che li rende obiettivi molto interessanti per i criminali informatici. Poiché i dati sull’identità scorrono tra AD ed Entra ID, qualsiasi interruzione di un sistema può rapidamente ripercuotersi sull’altro.

Quando l’autenticazione non è disponibile a causa di un guasto in AD o Entra ID, gli utenti non possono accedere ai sistemi e alle applicazioni critiche. La produttività si arresta completamente, l’accesso alle risorse cloud e on-premise viene interrotto e persino le attività di risposta agli incidenti possono risultare paralizzate.

Senza autenticazione, l’intera organizzazione è di fatto bloccata. Ciò sottolinea la necessità di un ripristino rapido e affidabile dei servizi di identità per ripristinare l’accesso e riprendere le operazioni.

L’utente è responsabile della protezione Entra ID

Il modello di responsabilità condivisa di Microsoft lo chiarisce: Microsoft è responsabile della disponibilità della piattaforma. L’utente è responsabile della protezione delle proprie identità, configurazioni e dati.

Questo include:

  • Oggetti utente e appartenenza a gruppi.
  • Accesso condizionato e politiche MFA.
  • Configurazioni delle applicazioni aziendali.
  • Controlli di accesso basati sui ruoli.

Sebbene Entra ID offra alcuni strumenti nativi per il recupero degli oggetti tramite il cestino, la sua funzionalità è limitata e utile solo in scenari specifici. Ciò lascia le organizzazioni con lacune significative nella loro strategia di protezione, rendendo essenziale una soluzione di terze parti per la protezione.

Perché la protezione separata non è sufficiente

Strumenti frammentati = sicurezza frammentata

Le organizzazioni spesso si affidano a strumenti separati per la protezione di AD e Entra ID, se non addirittura a strumenti separati. Questo crea:

  • Lacune di visibilità negli ambienti ibridi.
  • Strategie di ripristino incoerenti e tempi di risposta più lenti.
  • Lacune che gli aggressori possono sfruttare.

Una soluzione di backup e ripristino unificata riconosce l’interdipendenza tra AD ed Entra ID e tratta l’identità ibrida come un unico sistema coeso che necessita di una protezione completa.

Protezione unificata = maggiore resilienza dell’identità

Proteggere sia AD che Entra ID con un’unica soluzione unificata può migliorare la vostra posizione di sicurezza, semplificare la gestione e consentire un recupero più rapido quando è più importante. Ecco cosa offre un approccio unificato:

  • Backup e ripristino coerenti: protezione e ripristino uniformi sia in ambiente AD che in ambiente Entra ID.
  • Funzionalità di ripristino granulare: ripristino rapido e accurato di attributi specifici di utenti, gruppi, criteri e configurazioni.
  • Visibilità centralizzata: monitoraggio e gestione degli ambienti di identità ibridi da un’unica interfaccia unificata.
L’identità è troppo critica per lasciarla non protetta o non protetta.

Perché accettare il rischio di una protezione incompleta o manuale per i vostri sistemi di identità più critici? Con una strategia unificata di protezione delle identità ibride, potete:

  • Recupero più rapido in seguito a attacchi informatici o errori operativi.
  • Eliminate i punti ciechi nella vostra infrastruttura di identità.
  • Fate la vostra parte nel modello di responsabilità condivisa per Entra ID.
  • Consentite l’accesso sicuro alle applicazioni e ai dati.

Come Commvault offre una resilienza unificata per l’identità ibrida

In caso di cancellazione, danneggiamento o attacchi informatici, Commvault® Cloud Backup and Recovery for Active Directory garantisce un ripristino rapido e assicura la continuità operativa in tutta l’azienda. Con Commvault Cloud, è possibile proteggere Active Directory ed Entra ID in ambienti ibridi grazie a un’unica soluzione aziendale che tutela anche i carichi di lavoro e le applicazioni on-premise e nel cloud, come Microsoft 365, Dynamics 365, Salesforce e altre ancora.

Backup automatizzati e frequenti – Proteggetevi dalla perdita di informazioni sul dominio con backup regolari e automatizzati di oggetti e attributi.

Copertura completa – Salvaguardia degli oggetti AD critici, compresi gli oggetti dei Criteri di gruppo, gli utenti, i gruppi e tutte le loro relazioni, nonché le applicazioni aziendali Entra ID, i ruoli, i criteri di accesso condizionato e altro ancora.

Ripristino rapido e granulare – Ripristinate solo gli attributi degli oggetti mancanti, danneggiati o non configurati correttamente per ripristinare rapidamente i sistemi aziendali o gli utenti senza dover ricorrere al ripristino dell’intero ambiente.

Ripristino automatizzato della foresta di AD – Riducete il tempo di ripristino di AD dopo un cyberattacco con il ripristino automatizzato e orchestrato di un’intera foresta di AD, grazie alla generazione di runbook personalizzati e alla semplicità del “point-and-click”.

Confronti interattivi a livello di dominio e di tenant – Identificate tutte le modifiche apportate al dominio AD o al tenant Entra ID e recuperate rapidamente gli oggetti cancellati per errore o per dolo o ripristinate gli attributi sovrascritti nell’intera directory.

Gestione centralizzata – Visualizzate e gestite la protezione delle identità ibride insieme a tutti i vostri carichi di lavoro attraverso un’unica interfaccia unificata.

Ci sono delle lacune nella vostra strategia di protezione dell’identità? Scoprite la nostra soluzione di Backup and Recovery per Active Directory oppure contattate oggi stesso un rappresentante Commvault tramite chat. Inizia.


Per saperne di più

Consultate gli altri blog della serie Active Directory:

Guardate il nostro webinar on-demand “The Naked Truth” per vedere gli esperti simulare un’interruzione di Active Directory reale e dimostrare le tecniche di ripristino rapido.


More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Negli Stati Uniti è iniziata la stagione del back-to-school e le istituzioni scolastiche, dalle scuole elementari alle università, si trovano ad affrontare nuove sfide di cybersecurity, questa volta a causa dell’intelligenza artificiale.

Dai sistemi di tutoraggio intelligenti che personalizzano i percorsi di apprendimento all’analisi predittiva che può contribuire ad aumentare la fidelizzazione degli studenti, l’IA sta rivoluzionando il modo in cui le istituzioni educative operano e insegnano.

Ma mentre scuole e università si affrettano ad adottare questi strumenti di trasformazione, si trovano ad affrontare un profondo paradosso. La stessa tecnologia che offre tante promesse viene anche utilizzata come arma dagli avversari, creando un panorama di minacce più sofisticato e pericoloso che mai.

Questa è l’arma a doppio taglio dell’IA nella cybersecurity educativa. È contemporaneamente un nuovo potente scudo per i difensori e una nuova formidabile arma per gli aggressori.

Per i responsabili IT e della sicurezza nel settore dell’istruzione, gestire questa dualità è fondamentale per promuovere l’innovazione senza compromettere la sicurezza. Ciò richiede di andare oltre la sicurezza informatica tradizionale e di adottare una strategia di vera e propria resilienza informatica.

Il vantaggio offensivo: l’intelligenza artificiale come nuova arma dell’attaccante

Gli attori delle minacce sono i primi ad adottare questa tecnologia e stanno già sfruttando l’intelligenza artificiale per potenziare i loro attacchi con un’efficienza terrificante. Le bandiere rosse di ieri stanno scomparendo, rendendo la sola vigilanza umana una difesa insufficiente.

  • Phishing iperrealistico: sono ormai lontani i tempi delle e-mail di phishing facilmente individuabili grazie a evidenti errori grammaticali. Gli hacker utilizzano ora l’intelligenza artificiale generativa per creare messaggi di spearphishing impeccabili e altamente personalizzati, in grado di imitare in modo convincente il tono e il contesto di un preside o di un responsabile di dipartimento. Questi attacchi sfruttano l’ambiente di elevata fiducia che caratterizza le scuole, trasformando l’istinto di un dipendente di rendersi utile in una vulnerabilità critica.
  • Attacchi automatizzati e adattivi: l’intelligenza artificiale può automatizzare il processo di scansione delle reti alla ricerca di vulnerabilità, aiutando gli aggressori a individuare e sfruttare i punti deboli più rapidamente di quanto possano fare i team IT oberati di lavoro. Inoltre, l’intelligenza artificiale può essere utilizzata per creare malware adattivi che modificano il proprio comportamento per eludere gli strumenti di rilevamento tradizionali basati sulle firme.
  • Deepfake e manipolazione dei chatbot: la minaccia va oltre le e-mail. Gli aggressori possono utilizzare l’intelligenza artificiale per creare deepfake audio o video al fine di impersonare leader affidabili in schemi di ingegneria sociale oppure manipolare i chatbot del campus rivolti al pubblico per distribuire malware o raccogliere dati da studenti e genitori ignari.

Lo scudo difensivo: Combattere l’IA con l’IA

Per combattere le minacce che operano alla velocità delle macchine, i difensori devono adottare difese che facciano altrettanto. L’intelligenza artificiale è diventata una necessità per il moderno Security Operations Center.

Le soluzioni di sicurezza basate sull’intelligenza artificiale sono in grado di analizzare volumi enormi di traffico di rete e dati sul comportamento degli utenti in tempo reale, identificando anomalie sottili che potrebbero essere invisibili a un analista umano. Ciò consente di:

  • Rilevamento proattivo delle minacce: imparando a riconoscere il comportamento normale dell’ecosistema digitale dell’istituto, l’intelligenza artificiale può segnalare immediatamente attività insolite, come un accesso da una posizione insolita o un tentativo di accesso a file sensibili alle 2 di notte, come potenziale violazione.
  • Risposta automatica agli incidenti: quando viene rilevata una minaccia, l’intelligenza artificiale può contribuire ad attivare una risposta automatica in pochi secondi, ad esempio isolando un dispositivo compromesso dalla rete per impedire la diffusione di un attacco.
  • Analisi predittiva: analizzando i dati storici, l’intelligenza artificiale può persino aiutare a identificare potenziali vulnerabilità prima che vengano sfruttate, consentendo ai team di rafforzare le difese in modo proattivo.

Il dilemma del difensore: mettere in sicurezza l’intelligenza artificiale che si impiega

Qui sta la nuova e più complessa sfida. Non si tratta solo di difendersi dagli attacchi esterni all’IA. Le istituzioni scolastiche devono ora proteggere i sistemi di IA che stanno impiegando con entusiasmo per la loro stessa missione principale.

Man mano che le scuole costruiscono modelli di intelligenza artificiale su vasti set di dati sensibili degli studenti, questi sistemi diventano essi stessi obiettivi di alto valore. Ciò introduce una nuova classe di rischi che devono essere gestiti:

  • Avvelenamento dei dati: un avversario potrebbe fornire intenzionalmente a un modello di intelligenza artificiale dati errati per corromperne la logica, facendogli trascurare le minacce reali o formulare previsioni accademiche pericolosamente errate.
  • Furto di modelli: gli stessi modelli di IA, soprattutto quelli sviluppati in contesti di ricerca universitaria, rappresentano una preziosa proprietà intellettuale che rischia di essere rubata.
  • Catastrofe della privacy: un sistema di intelligenza artificiale addestrato sui dati degli studenti crea un archivio centralizzato di informazioni di identificazione personale. Una violazione di questo sistema potrebbe portare a una catastrofe della privacy di proporzioni senza precedenti.

Tracciare una rotta per una resilienza informatica pronta per l’IA

Per affrontare questa situazione a doppio taglio è necessario un cambiamento strategico. Non basta limitarsi ad acquistare nuovi strumenti di sicurezza basati sull’intelligenza artificiale. Le istituzioni hanno bisogno di un quadro olistico per la resilienza informatica che le prepari a resistere agli attacchi e a riprendersi da essi in questa nuova era.

  • Adottate una strategia di difesa basata sull’intelligenza artificiale: il primo passo è riconoscere la realtà della corsa agli armamenti. Per difendervi dalle minacce basate sull’intelligenza artificiale, dovete avvalervi di strumenti di sicurezza basati sull’intelligenza artificiale. Si tratta di un approccio fondamentale per stare al passo con il volume, la velocità e la sofisticazione degli attacchi moderni.
  • La protezione dei dati è fondamentale: con l’adozione dell’IA, i dati che la alimentano diventano la vostra risorsa più critica e vulnerabile. Per questo motivo, una solida protezione dei dati è il fondamento assoluto della vostra strategia di sicurezza dell’IA.

La sicurezza della vostra IA dipende dalla sicurezza dei dati su cui è basata. Ciò significa andare oltre la prevenzione e concentrarsi sulla vostra capacità di recupero. Se un attacco ransomware sofisticato aggira le vostre difese o un attacco di “data poisoning” corrompe i vostri modelli, la capacità di ripristinare i dati in uno stato pulito, immutabile e affidabile rappresenta la vostra rete di sicurezza definitiva. Questo è il cuore della vera resilienza informatica.

  • Adottare un’architettura zero-trust: il confine tra minacce interne ed esterne sta diventando sempre più labile. Poiché gli stessi sistemi di intelligenza artificiale stanno diventando bersagli, non è più possibile fidarsi implicitamente di alcun utente o dispositivo. Una strategia zero-trust – che richiede la verifica di ogni richiesta di accesso, indipendentemente dalla sua origine – è essenziale per garantire la sicurezza di un campus moderno e integrato con l’intelligenza artificiale.

L’era dell’intelligenza artificiale nell’istruzione è ormai una realtà, che comporta sia incredibili opportunità sia rischi complessi. Affrontando la sfida dal punto di vista della resilienza informatica – e ponendo un’enfasi strategica sulla protezione completa dei dati – i leader del settore educativo possono innovare con fiducia, sfruttando il potenziale dell’intelligenza artificiale per contribuire a creare gli ambienti di apprendimento sicuri ed efficaci del futuro.

Per saperne di più su come costruire la resilienza informatica della vostra organizzazione, cliccate qui.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

In Commvault, i nostri valori – connettiamo, ispiriamo, curiamo e consegniamo – sono fondamentali per tutto ciò che facciamo e per il motivo per cui è importante.

Questa settimana abbiamo ospitato la nostra riunione trimestrale Global Town Hall e abbiamo presentato i nostri premi CEO Living Our Values per il primo trimestre dell’anno scorso. Questo programma di premiazione riconosce e celebra a livello globale i nostri Vaulter per l’incredibile lavoro svolto nello scorso trimestre e per aver vissuto ogni giorno i nostri valori.

Sono molto orgoglioso di annunciare i vincitori del premio CEO Living Our Values per l’anno fiscale 26 e il vincitore del premio Vaulters’ Choice nominato dai dipendenti:

CEO Award Winners

Michael Fasulo

Michael Fasulo

Matt Barham

Matt Barham

Michael Capon

Michael Capon

Manoj Hirway

Manoj Hirway

Toby Anderson

Toby Anderson

Kelvin Gonzalez

Kelvin Gonzalez


Vincitore del premio Vaulters’ Choice

Kailash Reddy Yerramreddy

Questi Vaulter sono un esempio illuminante di cosa significhi veramente far parte di Commvault.

Per saperne di più su cosa significa lavorare in Commvault, visitate il nostro sito dedicato alle carriere.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

In un recente episodio del podcast Continuous Compliance, la dottoressa Emily Watters, chirurgo bariatrico e generale di Baltimora, Maryland, si è riunita con Danielle Sheer, Chief Trust Officer di Commvault, per discutere del profondo impatto degli incidenti di cybersecurity sulle operazioni sanitarie.

La dott.ssa Watters, che presiede anche il comitato robotico del suo ospedale, ha fornito una prospettiva unica e in prima linea sugli approcci chirurgici tradizionali e tecnologici. Guardate l’episodio completo qui: https://www.commvault.com/resources/video/impact-of-ransomware-on-hospitals

L’impatto devastante del ransomware sugli ospedali

Quando il ransomware colpisce una struttura sanitaria, le conseguenze sono immediate e gravi. Il dott. Watters ha descritto con chiarezza come questi attacchi possano “bloccare completamente le operazioni” per gli ospedali che sono diventati completamente dipendenti dai sistemi elettronici. Le ripercussioni sono di vasta portata e comprendono:

  • Interventi chirurgici annullati: interventi che devono essere riprogrammati a distanza di settimane o addirittura mesi, causando notevoli ritardi nell’assistenza ai pazienti.
  • Inaccessibilità delle anamnesi e delle immagini diagnostiche dei pazienti: chirurghi e anestesisti non sono in grado di accedere alle informazioni fondamentali necessarie per eseguire gli interventi in sicurezza.
  • Documentazione scritta a mano: un ritorno forzato a processi manuali, che possono risultare inefficienti e soggetti a errori.
  • Compromissione della qualità delle cure: l’impossibilità di accedere a dati essenziali può portare a decisioni terapeutiche non ottimali.
  • Comunicazione compromessa: la comunicazione tra operatori sanitari e pazienti è ostacolata, con conseguente confusione e ansia.

Il dottor Watters ha sottolineato quanto gli operatori sanitari moderni facciano affidamento sui sistemi digitali: «Ormai non so nemmeno più dove trovare un blocchetto di ricette per prescrivere un farmaco ai pazienti. È tutto, letteralmente, elettronico». Questa dipendenza evidenzia la necessità fondamentale di misure di sicurezza informatica solide per prevenire tali interruzioni.

Le informazioni critiche sui pazienti diventano oscure

Uno degli aspetti più allarmanti degli attacchi ransomware è la perdita di accesso alle cartelle cliniche dei pazienti. Prima di qualsiasi intervento chirurgico, i pazienti vengono sottoposti a valutazioni complete, tra cui controlli cardiaci e polmonari, con risultati archiviati elettronicamente. Senza queste informazioni, gli operatori sanitari non possono procedere con sicurezza alle procedure.

La natura interconnessa dei sistemi medici aggrava il problema. Il dottor Watters ha osservato che le strutture sanitarie del Maryland hanno un’eccellente interoperabilità, che consente di visualizzare le cartelle cliniche di un ospedale in un altro. Quando questi sistemi si guastano, la condivisione di informazioni critiche viene meno.

Dal recupero dei ransomware alla robotica

Il podcast ha approfondito anche il ruolo crescente della robotica chirurgica nell’assistenza sanitaria. La dottoressa Watters, in qualità di presidente del comitato di robotica del suo ospedale, ha condiviso le sue opinioni su questa tecnologia avanzata. Ha descritto la robotica chirurgica come “solo uno strumento”, simile all'”uso di un tosaerba a spinta rispetto a quello di un tosaerba a motore”, sottolineando che i chirurghi esperti restano indispensabili nonostante i progressi tecnologici.

Questo confronto traccia un interessante parallelo con i problemi di sicurezza informatica. Man mano che l’assistenza sanitaria diventa sempre più dipendente dalla tecnologia, aumenta la vulnerabilità alle interruzioni. La discussione ha toccato il modo in cui la robotica raccoglie dati sulle procedure chirurgiche, sollevando importanti questioni sulla proprietà dei dati e sul futuro della pratica chirurgica.

L’integrazione della robotica nell’assistenza sanitaria non solo migliora la precisione e l’efficienza, ma introduce anche nuovi livelli di complessità nella gestione e nella sicurezza dei dati.

Costruire la resilienza dell’assistenza sanitaria

La conversazione ha messo in evidenza l’urgente necessità di strategie globali di resilienza informatica nel settore sanitario. Con l’accelerarsi della trasformazione digitale in ambito medico, diventa fondamentale disporre di capacità alternative.

Il dottor Watters e Danielle hanno concordato sul fatto che la formazione continua sui metodi chirurgici tradizionali rimane essenziale, indipendentemente dai progressi tecnologici. Ciò significa che gli operatori sanitari possono continuare a fornire cure di alta qualità anche quando i sistemi digitali sono compromessi.

Per le organizzazioni sanitarie, questo episodio serve a ricordare che una solida sicurezza informatica non riguarda solo la protezione dei dati, ma anche il mantenimento di un’assistenza ininterrotta ai pazienti anche negli scenari peggiori. La capacità di passare ai processi manuali e di affidarsi ai metodi tradizionali può essere un’ancora di salvezza in caso di attacco informatico.

Punti di forza

  • Resilienza informatica a tutto tondo: le strutture sanitarie devono sviluppare e attuare strategie di resilienza informatica a tutto tondo per proteggersi dal ransomware e da altre minacce informatiche.
  • Dipendenza dai sistemi digitali: gli operatori sanitari moderni dipendono fortemente dai sistemi elettronici, pertanto è fondamentale disporre di piani di backup e di formazione tradizionale.
  • Interoperabilità e accesso ai dati: la natura interconnessa dei sistemi medici fa sì che un attacco informatico possa avere effetti di vasta portata, interrompendo la condivisione di informazioni critiche.
  • Ruolo della robotica chirurgica: se da un lato la robotica chirurgica offre vantaggi significativi, dall’altro introduce nuove sfide di sicurezza informatica che devono essere affrontate.
  • Formazione e preparazione: la formazione continua sui metodi chirurgici tradizionali e avanzati è essenziale per consentire agli operatori sanitari di adattarsi a qualsiasi situazione.

La resilienza informatica è fondamentale

Gli approfondimenti condivisi in questo episodio evidenziano l’importanza critica della cybersecurity nel settore sanitario. Poiché il settore sanitario continua ad abbracciare la trasformazione digitale e le tecnologie avanzate come la robotica chirurgica, la necessità di misure di cybersecurity robuste e resistenti diventa ancora più pressante.

Preparandosi al peggio e mantenendo un equilibrio tra pratiche tradizionali e moderne, le organizzazioni sanitarie permettono alle cure dei pazienti di rimanere ininterrotte, anche di fronte alle minacce informatiche. Che siate professionisti del settore sanitario, appassionati di tecnologia o semplicemente interessati al futuro della medicina, questo episodio offre lezioni preziose sull’intersezione tra sicurezza informatica e cura del paziente.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

In Commvault, l’esperienza dei nostri Vaulter e il lavoro che svolgiamo sono davvero importanti, per i nostri clienti, per i nostri partner e, soprattutto, per i nostri team. Crediamo che i nostri valori di Connect, Inspire, Care e Deliver ci distinguano dai nostri concorrenti e guidino i nostri sforzi ogni giorno.

Quindi, quale modo migliore per celebrare la nostra cultura se non quello di collaborare con Great Place to Work ®, un’autorità riconosciuta a livello mondiale in materia di cultura del lavoro.

Per anni, il nostro Centro di Eccellenza in India è stato orgoglioso di ottenere la certificazione Great Place to Work. Quest’anno siamo entusiasti di annunciare che anche la nostra comunità statunitense è stata riconosciuta come organizzazione certificata Great Place to Work®™.

Questo riconoscimento è più di un distintivo d’onore: è il riflesso del nostro impegno a creare una cultura in cui le persone si sentano sostenute, valorizzate e responsabilizzate. Dalle opzioni di lavoro flessibili ai programmi di benessere e alle opportunità di apprendimento continuo, stiamo costruendo con coraggio un ambiente di lavoro in cui tutti possano prosperare, a livello personale e professionale.

La certificazione di Great Place to Work ci aiuta in diversi modi:

  • Attirare i migliori talenti: in un mercato competitivo, questa certificazione rafforza il nostro marchio come datore di lavoro e comunica ai candidati che Commvault è un luogo in cui possono crescere e avere successo.
  • Fidelizzare i migliori talenti: gli ambienti di lavoro eccellenti trattengono i talenti fino a tre volte di più rispetto alle organizzazioni medie. Questo riconoscimento sostiene i nostri sforzi per mantenere il nostro straordinario team motivato e ispirato.
  • Valorizzare la nostra cultura: il processo di certificazione comprende un sondaggio riservato che mette in evidenza ciò che stiamo facendo bene e dove possiamo migliorare. È uno strumento di riflessione e di crescita, che ci aiuta a rimanere in linea con i nostri valori e con le esigenze dei nostri dipendenti.

Mentre celebriamo questo risultato, restiamo concentrati sul futuro. Continueremo ad ascoltare, imparare ed evolvere la nostra comunità globale di Vaulter, assicurandoci che il nostro ambiente di lavoro rimanga inclusivo, innovativo e stimolante.

Che tu sia un attuale Vaulter o stia pensando di unirti a noi, sappi che in Commvault teniamo molto alle nostre persone e al nostro scopo. Volete saperne di più? Consultate la nostra pagina dedicata alle carriere.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

La promessa delle applicazioni cloud-native avrebbe dovuto semplificarci la vita. Invece, molte organizzazioni si stanno trovando di fronte a una dolorosa realtà: quando queste applicazioni moderne smettono di funzionare, il costo per ripristinarne l’operatività è di gran lunga superiore a quanto chiunque potesse immaginare.

La nostra ultima collaborazione di ricerca con Enterprise Strategy Group (ESG), intitolata “Il costo nascosto della complessità del cloud: come le ricostruzioni automatiche consentono di risparmiare tempo, denaro e nervi”, rivela dati sorprendenti su ciò che accade realmente quando le applicazioni cloud smettono di funzionare – e sul motivo per cui l’approccio tradizionale alla Recovery sta fallendo nell’era del cloud-native.

La sconcertante realtà: 40,6 giorni-persona per ricostruzione

Ecco il dato che dovrebbe tenere sveglio la notte ogni CTO: 40,6 giorni-persona. È il tempo che occorre in media a un’organizzazione per ripristinare le funzionalità principali durante la ricostruzione completa di un’applicazione cloud.

Ma c’è di peggio. La ricerca di ESG ha rilevato che il 42% delle interruzioni di servizio delle moderne applicazioni cloud non può essere risolto con un semplice ripristino dal backup, ma richiede una ricostruzione completa da zero. Considerando che le organizzazioni devono affrontare circa nove ricostruzioni complete all’anno, si tratta di una grave interruzione operativa.

Mettiamola in prospettiva:

  • Il 66% delle organizzazioni impiega almeno una settimana per ripristinare le funzionalità di base.
  • Il 78% impiega più di un mese per ripristinare completamente l’ambiente.
  • Con una tariffa giornaliera media di 577 dollari per specialista, questi interventi di ripristino costano circa 210.836 dollari all’anno solo in termini di costi di manodopera.

Si tratta di oltre 200.000 dollari all’anno solo di costi di manodopera per il recupero, soldi che potrebbero essere investiti nell’innovazione invece che nella lotta agli incendi.

La tassa sulle iniziative strategiche: Quando il recupero uccide l’innovazione

Non si tratta solo di dollari e centesimi, ma anche della “tassa sull’innovazione”: ogni ora spesa per la ricostruzione delle applicazioni è un’ora non spesa per la trasformazione digitale, le nuove funzionalità o i vantaggi competitivi. Il 41% delle organizzazioni riferisce che gli incidenti di ricostruzione interrompono le iniziative strategiche.

La ricerca rivela ulteriori impatti aziendali che vanno ben oltre l’IT:

  • Il 49% segnala un aumento dello stress del personale durante i periodi di ricostruzione.
  • Il 36% subisce una perdita diretta di fatturato.
  • Il 35% deve fare i conti con l’abbandono da parte dei clienti.
  • Il 34% registra un calo della soddisfazione dei clienti.

Quando si dedicano 4-5 persone specializzate al 50%-74% della capacità per settimane intere, gli effetti a catena toccano ogni parte dell’azienda.

Perché le applicazioni cloud-native stanno rivoluzionando il modello tradizionale di Recovery

I dati evidenziano una realtà cruda: il 49% delle organizzazioni ritiene che il Backup and Recovery sia più semplice per le applicazioni legacy, rispetto a solo il 26% nel caso delle applicazioni cloud-native. Ciò non sorprende se si comprende cosa accade dietro le quinte.

Le applicazioni cloud-native sono basate su architetture a microservizi, ovvero componenti collegati in modo flessibile che possono essere gestiti da team diversi, utilizzare stack tecnologici diversi e seguire cicli di rilascio diversi. Sebbene ciò garantisca l’agilità che rende attraente il modello cloud-native, crea un vero incubo in termini di Recovery:

  • L’82% delle organizzazioni segnala livelli preoccupanti di deriva della configurazione.
  • Il 69% riconosce che la deriva della configurazione compromette attivamente la propria resilienza digitale.
  • Il 47% di tutte le nuove applicazioni sviluppate è ormai cloud-native, creando un ambiente ibrido sempre più complesso da proteggere.

L’effetto moltiplicatore del multi-cloud

La complessità aumenta se si considera che il 90% delle organizzazioni intervistate utilizza due o più fornitori di servizi cloud. Sebbene l’87% desideri disporre di strumenti di resilienza uniformi su tutte le piattaforme cloud, la realtà è preoccupante: quasi il 90% deve fare i conti con una notevole variabilità nei propri attuali strumenti di protezione.

Questa frammentazione crea:

  • Inefficienze operative tra i team.
  • Requisiti di competenze specifiche per ciascuna piattaforma.
  • Potenziali lacune in termini di resilienza tra gli ambienti.

L’imperativo della ricostruzione automatica

I dati mettono in evidenza un aspetto in modo inequivocabile: l’approccio manuale alla ricostruzione delle applicazioni cloud non è sostenibile. Le organizzazioni devono ripensare radicalmente il proprio approccio, passando da una Recovery reattiva a una resilienza proattiva.

È qui che le ricostruzioni automatiche diventano non solo utili, ma essenziali:

  • Velocità che fa risparmiare denaro: la compressione di processi di ricostruzione che durano settimane in poche ore o minuti non solo riduce i tempi di inattività, ma preserva le iniziative strategiche che guidano la crescita dell’azienda.
  • Coerenza su larga scala: i processi automatizzati eliminano la deriva delle configurazioni e gli errori umani che affliggono le ricostruzioni manuali, garantendo un ripristino sempre affidabile.
  • Liberazione delle risorse: quando i team IT non devono gestire costantemente crisi di ricostruzione, possono concentrarsi sul lavoro di innovazione che fa effettivamente progredire l’azienda.

La soluzione Commvault: Dalla ricerca alla realtà

Noi di Commvault abbiamo sviluppato la nostra piattaforma di protezione dei dati cloud-native proprio per affrontare le sfide evidenziate in questa ricerca di ESG. Il nostro approccio offre le funzionalità di ricostruzione automatica di cui le organizzazioni moderne hanno bisogno per gestire la complessità del cloud, garantendo al contempo la continuità operativa.

Grazie a soluzioni come Cloud Rewind, aiutiamo le organizzazioni a trasformare quello che un tempo era un centro di costo in un vantaggio competitivo, in modo che, in caso di interruzioni, Recovery avvenga in pochi minuti, anziché in settimane.

Il bilancio

I processi di ricostruzione manuale rappresentano un freno all’innovazione, un dispendio di risorse e un rischio per la continuità operativa. Con l’accelerazione dell’adozione del cloud-native – oggi il 47% delle nuove applicazioni è sviluppato secondo i principi del cloud-native – le organizzazioni che sopravviveranno e prospereranno saranno quelle che considereranno l’automazione un requisito fondamentale, non una semplice funzionalità aggiuntiva.

La questione non è se la vostra organizzazione può permettersi di investire in capacità di ricostruzione automatica. La questione è se potete permettervi l’imposta di oltre 200.000 dollari all’anno dei processi manuali, l’interruzione delle iniziative strategiche e lo svantaggio competitivo derivante da tempi di ripristino di settimane.

Sei pronto a liberarti dal peso della ricostruzione? Scarica il rapporto completo di ricerca ESG per approfondire i dati e scoprire come le organizzazioni leader stanno già trasformando il loro approccio alla resilienza nel cloud. Il te stesso del futuro – e i tuoi profitti – te ne saranno grati.

Non perdetevi questo webinar in cui l’autore del rapporto, Torsten Volk, si siede a chiacchierare con Govind Rangasamy e Darren Thomson di Commvault in una conversazione informale dal titolo “I costi nascosti della resilienza del cloud: perché la ricostruzione delle applicazioni moderne sta prosciugando le vostre risorse”.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Mentre le organizzazioni modernizzano i propri ambienti IT – esplorando il cloud ibrido, scalando per l’intelligenza artificiale e gestendo carichi di lavoro sempre più complessi – la virtualizzazione rimane un pilastro fondamentale. I recenti cambiamenti nel settore hanno spinto molti a rivalutare la propria strategia di virtualizzazione, ponendo in primo piano flessibilità, semplicità e controllo dei costi.

Per supportare questa esigenza in continua evoluzione, HPE ha lanciato HPE Morpheus VM Essentials Software, un nuovo hypervisor che offre ai clienti maggiore scelta e controllo. Progettato per ridurre la complessità ed evitare il lock-in, fornisce un’interfaccia unificata e intuitiva per gestire sia le macchine virtuali basate su Kernel (KVM) sia le macchine virtuali basate su VMware (VM), aiutando i team ad adattarsi rapidamente senza interruzioni.

Perché HPE VM Essentials?

VM Essentials offre un approccio semplificato ed economico alla virtualizzazione, garantendo una gestione unificata sia delle macchine virtuali basate su VMware che di quelle basate su KVM. È possibile gestire i carichi di lavoro VMware e VM Essentials esistenti, effettuare il passaggio all’hypervisor basato su KVM di HPE e beneficiare di un’esperienza di distribuzione delle macchine virtuali più semplice, il tutto senza vincoli di dipendenza da un unico fornitore.

State cercando alternative a VMware? VM Essentials è la soluzione ideale.

Tuttavia, a causa della natura condivisa dell’hardware sottostante, le macchine virtuali possono essere il bersaglio degli aggressori per accedere a dati critici o propagare malware attraverso una rete. Per questo motivo, aiutare a mantenere una protezione dei dati resiliente, sicura e scalabile diventa più importante che mai, ed è qui che Commvault brilla.

Costruito per VME: Protezione dei dati senza complessità

Commvault include ora la possibilità di proteggere le macchine virtuali in VM Essentials utilizzando un backup agentless basato su immagini, per offrire un ripristino più rapido, operazioni semplificate e maggiore flessibilità. I backup agentless acquisiscono l’intera VM, compresi il sistema operativo, le applicazioni, le impostazioni e i dati.

Ecco come questa potente combinazione aiuta le aziende ad essere all’avanguardia:

  • Ripristino granulare per precisione e velocità: ripristinate esattamente ciò che vi serve, che si tratti di un singolo file, di un database specifico o di un’intera macchina virtuale. Questa flessibilità accelera i tempi di ripristino e riduce al minimo le interruzioni, contribuendo a garantire il regolare svolgimento delle vostre attività.
  • Semplice, scalabile e resiliente: insieme, HPE e Commvault offrono una protezione di livello enterprise su misura per gli ambienti virtuali, con resilienza, automazione e scalabilità che crescono di pari passo con le vostre esigenze aziendali.

Sia che stiate iniziando da zero con la virtualizzazione o che stiate evolvendo il vostro stack attuale, VM Essentials + Commvault vi aiuta a modernizzarvi con fiducia, senza compromettere le prestazioni, la sicurezza o la semplicità.

Modernizzatevi in tutta tranquillità. Proteggete con determinazione. Andate avanti con Commvault e HPE.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Nel mondo frenetico e ad alto rischio del settore sanitario, i professionisti IT sono in prima linea in una battaglia costante contro le minacce informatiche. Quando si verifica un attacco informatico, ogni secondo di inattività è fondamentale. Sono in gioco l’assistenza ai pazienti, i dati sensibili e la reputazione stessa della vostra organizzazione.
Sebbene la maggior parte delle organizzazioni sanitarie disponga di una qualche forma di piano di disaster recovery, un recente rapporto di GigaOm, “Minimum Viable Recovery: Closing the Recovery Gap“, rivela una statistica sorprendente: il 54% delle organizzazioni non ha fiducia nei propri piani di ripristino. Questo “gap di recupero” tra i risultati desiderati e le capacità effettive è un problema serio, soprattutto in un settore in cui le conseguenze di un fallimento non si misurano solo in dollari e centesimi.

Il rapporto, commissionato da Commvault, presenta un nuovo approccio alla resilienza informatica: il “minimum viable recovery” (MVR). Questa strategia orientata al business è stata concepita per colmare il divario nel processo di Recovery, dando priorità a ciò che conta di più e consentendo un Recovery più rapido, efficiente e affidabile in caso di emergenza.

Il gap di recupero nella sanità: Quando il tempo di inattività è una linea piatta

Nel settore sanitario, i tempi di inattività non sono solo un inconveniente: possono rappresentare una questione di vita o di morte. Immaginate un attacco ransomware che paralizzi il vostro sistema di cartelle cliniche elettroniche (EHR). Improvvisamente, gli operatori sanitari non possono più accedere alle anamnesi dei pazienti, alle prescrizioni farmacologiche o ai piani terapeutici. Gli interventi chirurgici vengono rinviati, gli appuntamenti cancellati e l’intero percorso assistenziale viene interrotto.

I piani di Recovery tradizionali, basati sulla tecnologia, spesso non tengono conto di queste priorità fondamentali a livello aziendale. Possono risultare lenti e macchinosi e potrebbero presentare una disponibilità limitata per un Recovery completo. È proprio qui che il concetto di “minima funzionalità” diventa un punto di svolta per il settore sanitario.

Ripristino minimo vitale: Un percorso più intelligente e veloce verso la resilienza

Il rapporto dimostra che l’MVR è un approccio strategico, orientato al business, che si concentra sul ripristino dei servizi e delle funzioni essenziali in base alle priorità. Invece di cercare di riportare tutto online in una volta sola, l’MVR identifica gli elementi essenziali necessari per mantenere l’organizzazione in funzione e fornire assistenza ai pazienti.

Il rapporto di GigaOm delinea i tre pilastri di un’implementazione MVR di successo:

Commvault: il vostro partner per il ripristino minimo vitale

Commvault è consapevole delle sfide uniche che l’IT sanitario deve affrontare. Le nostre soluzioni sono progettate per aiutarvi a implementare un’efficace strategia di ripristino minimo e a colmare il gap di recupero.

Non aspettate che una crisi metta in luce i punti deboli del vostro piano di recupero. Adottate una strategia di MVR e costruite un futuro più resistente per la vostra organizzazione e i vostri pazienti.

Leggete oggi stesso il rapporto completo e contattate un rappresentante Commvault quando siete pronti a parlare di redditività minima.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Ecco una statistica sconfortante che dovrebbe preoccupare ogni leader aziendale: Nonostante abbia speso milioni in infrastrutture di resilienza e ripristino, il 54% delle aziende non ha fiducia nella propria capacità di riprendersi da una grave interruzione o da un cyberattacco.

La nostra ultima ricerca in collaborazione con GigaOm, “Minimum Viable Recovery: Closing the Recovery Gap“, rivela perché gli approcci tradizionali al recupero stanno fallendo e introduce una metodologia innovativa che sta ottenendo il sostegno del 96% delle organizzazioni intervistate.

La crisi di fiducia del recupero

I numeri raccontano una storia cruda. Mentre la maggior parte delle organizzazioni ha sperimentato incidenti critici negli ultimi 18 mesi, meno della metà (46%) si sente molto fiduciosa di poter ripristinare la piena operatività aziendale dopo una grave interruzione. Questo “gap di recupero” tra aspirazione e realtà rappresenta uno dei punti oscuri più significativi nella gestione del rischio aziendale.

Cosa sta determinando questa crisi di fiducia? La ricerca individua tre problemi fondamentali:

  1. La trappola della complessità: la complessità dei sistemi e delle applicazioni è in cima alla lista delle sfide legate al ripristino. Man mano che le aziende abbracciano la trasformazione digitale, i loro stack tecnologici diventano sempre più interconnessi e interdipendenti, rendendo esponenzialmente più difficile una pianificazione completa del ripristino.
  2. La disconnessione tra business e tecnologia: sebbene il 56% delle organizzazioni dichiari di dare priorità al ripristino delle funzionalità aziendali principali, la realtà è nettamente diversa. In pratica, le reali priorità di ripristino si concentrano su metriche tecniche – sistemi di sicurezza (56%) e operazioni (45%) – mentre l’impatto sui ricavi è molto inferiore (31%).
  3. Il problema della velocità del cambiamento: i piani di ripristino faticano a stare al passo con gli ambienti aziendali in rapida evoluzione e con i progressi tecnologici. Ciò che funzionava sei mesi fa può risultare del tutto irrilevante dopo un importante aggiornamento del sistema o una svolta aziendale.

Perché le attuali strategie di recupero stanno fallendo

La ricerca rivela un difetto fondamentale nell’approccio delle organizzazioni alla pianificazione del recupero. Attualmente le aziende si dividono tra due strategie principali:

  • Il 44% adotta approcci globali (cercando di recuperare tutto in una volta).
  • Il 56% adotta approcci per fasi o a livelli (ripristino dei sistemi secondo sequenze prestabilite).

Entrambi gli approcci condividono una debolezza critica: Sono guidati dalla tecnologia piuttosto che dal business. Quando i team di recupero non dispongono di risorse per una pianificazione completa, si concentrano inevitabilmente su questioni tecniche di primo piano piuttosto che sulle priorità aziendali.

Il risultato? Metriche tecniche come il tempo di inattività del sistema (50%) e il tempo di risoluzione (49%) dominano la pianificazione del ripristino, mentre l’impatto sui clienti e sui ricavi riceve un’attenzione decisamente minore.

Entrare nel Recupero Minimo Vitale: Un approccio orientato al business

La soluzione non è rappresentata da più tecnologia o da budget più elevati, ma da un cambiamento fondamentale della metodologia. Questa ricerca introduce il concetto di Minimum Viable Recovery (MVR), un approccio guidato dall’azienda che può ottenere la stessa mitigazione del rischio del ripristino completo, ma più velocemente e a costi inferiori.

La risposta è stata travolgente: Il 96% delle organizzazioni intervistate ha approvato questo approccio, riconoscendo il suo potenziale nel colmare il divario di recupero che ha afflitto i metodi tradizionali.

I tre pilastri dell’MVP

Sulla base dei risultati di un’ampia ricerca, abbiamo identificato tre pilastri fondamentali per il successo dell’MVR:

  • Pilastro 1: definizione delle priorità dei sistemi critici per l’azienda: anziché trattare tutti i sistemi allo stesso modo, l’MVR inizia identificando l’insieme minimo di funzioni aziendali essenziali per il funzionamento. Ciò significa quantificare il valore di queste funzioni e mapparle ai sistemi di supporto, ai servizi e alle interdipendenze.
  • Pilastro 2: risposta tecnica misurabile: l’MVR crea flussi di lavoro di ripristino automatizzabili incentrati sull’impatto positivo per l’azienda piuttosto che sulla completezza tecnica. In questo modo, le attività di ripristino sono in grado di supportare direttamente gli obiettivi di continuità operativa.
  • Terzo pilastro: preparazione al ripristino dell’organizzazione: il successo richiede più della semplice tecnologia. La ricerca mostra che il 51% delle organizzazioni individua nella chiarezza dei processi e dei ruoli la priorità più alta, seguita dal miglioramento delle competenze e dell’esperienza (46%).

Il caso aziendale: efficacia a costi inferiori

Forse il dato più convincente è che l’MVR offre risultati paragonabili a quelli degli approcci completi, pur richiedendo investimenti significativamente inferiori. La ricerca mostra che il 92% di coloro che adottano un approccio completo possono ripristinare la redditività minima in meno di una settimana, lo stesso lasso di tempo raggiunto dai forti sostenitori dell’MVR.

Le organizzazioni con approcci di recupero completi sono particolarmente interessate all’MVR, riconoscendo che anche i programmi ben finanziati beneficiano di una prioritizzazione orientata al business.

Perché questo è importante ora più che mai

Il panorama delle minacce rende l’MVR non solo interessante, ma essenziale. Le minacce alla sicurezza informatica sono in testa all’elenco delle cause di interruzione dell’attività, seguite da vicino dagli attacchi insider (sia dolosi che involontari). Con gli attacchi ransomware quasi inevitabili, le organizzazioni non possono permettersi di affidarsi alla speranza come strategia.

MVR trasforma il recupero da un esercizio tecnico reattivo a una capacità aziendale proattiva. Mettendo al primo posto i risultati aziendali, le organizzazioni possono:

  • Ridurre i costi di recupero e la complessità.
  • Aumentare la fiducia di tutte le parti interessate.
  • Trasformare la resilienza in un vantaggio competitivo.
  • Consentire un’azione decisa anziché una reazione incerta.

Il percorso da seguire

I dati sono inequivocabili: gli approcci di ripristino tradizionali sono insufficienti per il panorama odierno delle minacce e per i requisiti aziendali. Le organizzazioni che adottano una pianificazione del ripristino guidata dal business saranno più preparate, più resilienti e più competitive.

Siete pronti a colmare il vostro gap di recupero? Scaricate il rapporto di ricerca completo per esplorare la metodologia completa e scoprire come le organizzazioni leader stanno trasformando il loro approccio alla resilienza aziendale. I vostri stakeholder e la vostra continuità aziendale dipendono da questo.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

In un’epoca di sfide globali complesse, la resilienza è diventata un principio fondamentale per il successo aziendale a lungo termine.

Il Rapporto sulla sostenibilità di
Commvault per l’anno fiscale 25 fornisce un’idea convincente di come la sostenibilità possa stabilizzare e rafforzare la continuità operativa e la fiducia degli stakeholder in tutte le aziende. La sostenibilità è tradizionalmente vista come un quadro di gestione del rischio, ma l’approccio di Commvault crea una leva di opportunità.

La
nostra valutazione della materialità non è una lista di controllo annuale o un elenco statico di priorità, ma si evolve in risposta agli input degli stakeholder in tempo reale, agli sviluppi normativi e agli eventi ambientali. È un modello reattivo che non si limita a isolare dalle interruzioni, ma ci mette in condizione di essere all’avanguardia.

L’enfasi di
Commvault sull’efficienza ambientale è strettamente legata alla continuità aziendale. I nostri uffici e il nostro centro dati nel New Jersey, certificati LEED, sono ottimizzati per l’efficienza energetica e idrica, due passi pratici per ridurre la dipendenza dai mercati volatili delle risorse. I nostri sistemi di free-cooling, il riciclo dei rifiuti elettronici e le politiche dei fornitori attente alle emissioni sono decisioni strategiche che riducono la volatilità dei costi a lungo termine e i rischi legati all’imprevedibilità del futuro.


Inoltre, la strategia climatica non si limita alle operazioni interne. Il design dei prodotti Commvault supporta la sostenibilità dei clienti limitando la proliferazione dei dati, riducendo al minimo i trasferimenti di dati ad alto consumo energetico e integrando analisi abilitate dall’intelligenza artificiale per ottimizzare l’allocazione delle risorse. La sostenibilità diventa un vantaggio competitivo per l’azienda e i suoi clienti.

La
resilienza oggi deve includere la resilienza digitale. La cybersicurezza, spesso separata dalla governance ambientale o sociale, viene reimmaginata nel rapporto di Commvault come un pilastro della sostenibilità.


Abbiamo istituito un Consiglio per la resilienza informatica (Cyber Resilience Council), composto da leader del governo, del mondo accademico e delle imprese private, per informare la preparazione multilivello dell’azienda. Fondendo l’intelligence esterna con la disciplina interna, Commvault ha costruito un sistema di difesa agile per mitigare e rispondere alle minacce.

La continuità della
forza lavoro è un altro elemento chiave della resilienza. L’assenza di infortuni in Commvault, il solido portafoglio di benefit e salute e i programmi di sviluppo della leadership contribuiscono a creare un ambiente di lavoro sicuro e performante. Il nostro approccio alla retribuzione, all’aggiornamento professionale e alla flessibilità del lavoro favorisce la fidelizzazione e l’impegno in un settore in cui i talenti qualificati sono fondamentali.

La
sostenibilità è alla base della continuità a lungo termine. Il rapporto di sostenibilità di Commvault per l’anno fiscale 25 dimostra come una sostenibilità ponderata e basata su metriche possa fortificare un’azienda contro le interruzioni, siano esse climatiche, tecnologiche o economiche.


Nel mondo incerto di oggi, non si tratta solo di una governance responsabile, ma di un buon affare.

Per
saperne di più su ciò che Commvault fa per i clienti, esplorate la nostra pagina dedicata alle carriere.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.