Die Feiertage stehen vor der Tür, und für mich bedeutet das vor allem eines: „Stirb langsam“ anschauen.
Ich habe vielleicht eine Schwäche für Kevin McCallister und den Charme von „Kevin – Allein zu Haus“, aber Bruce Willis im Kampf gegen eine Bande entschlossener (und natürlich abgesehen von Alan Rickman) schlechter Schauspieler (sorry – ich konnte dem Wortspiel nicht widerstehen), die darauf aus sind, sich Zugang zu einem Tresor mit nicht zurückverfolgbaren Inhaberschuldverschreibungen zu verschaffen, ist der perfekte Weihnachtsfilm.
Doch während ich mich dieses Jahr hinsetze, um den Film anzuschauen, fallen mir die Parallelen zwischen der Handlung des Films und einem Ransomware-Angriff auf. Welche Lehren können wir also aus „Stirb langsam“ in Bezug auf einen Ransomware-Angriff ziehen?
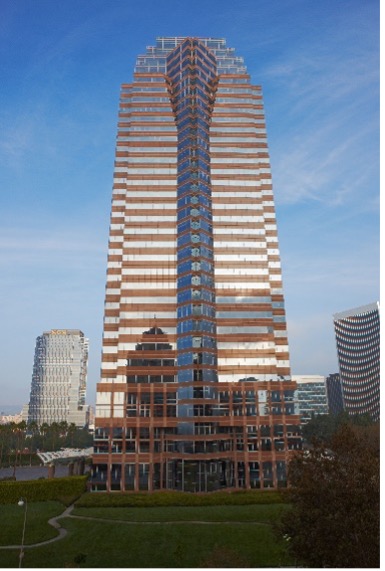
1. Die Größe der Angriffsfläche spielt eine Rolle
Schauplatz für den Großteil der Action in „Stirb langsam“ war das Nakatomi Plaza – ein über 30-stöckiger Wolkenkratzer im Herzen von Los Angeles.
Von Lüftungskanälen über Aufzugsschächte und Eingangshallen bis hin zu Dachterrassen und allem, was dazwischen liegt – es gibt jede Menge Bereiche, die gesichert werden müssen, und jede Menge Verstecke für Kriminelle.
Genau so verhält es sich auch mit der Datenlandschaft. Je größer die Fläche ist, desto mehr Schwachstellen und Angriffspunkte gibt es, über die auf Ihre Daten zugegriffen oder diese kompromittiert werden können. Und das ist ein großes Problem: Laut einer aktuellen ESG-Studie geben nur 12 % der IT-Fachkräfte an, dass ihre Tools zur Ransomware-Erkennung ausreichend sind und auch die wachsende Datenlandschaft abdecken können – unabhängig davon, wo sich die Daten befinden.
2. Vielleicht geht es ihnen gar nicht um Lösegeld
Erinnert ihr euch an die Szene, in der Alan Rickman die Namen der Terroristen aufzählt, die die Bande gegen die Geiseln austauschen möchte? Das ist eine Ablenkungsmaßnahme, die darauf abzielt, die Aufmerksamkeit in die falsche Richtung zu lenken.
Das Gleiche gilt für die Datensicherheit – angesichts der Vielzahl von Kriminellen, die Daten mittlerweile für böswillige Zwecke nutzen (man denke an Datenlecks, Exfiltration, Diebstahl und Manipulation), ist es mittlerweile ein vorrangiges Ziel, Daten gegen Lösegeld als Geiseln zu nehmen. Tatsächlich geht dies so weit, dass laut einer Schätzung von ESG die Verhinderung von Datenschäden mittlerweile das Hauptanliegen von IT-Entscheidungsträgern (88 %) ist und damit die Bedenken hinsichtlich der Recovery übertrifft.
Und selbst wenn Sie das Lösegeld tatsächlich zahlen, gibt es kaum eine Garantie dafür, dass Sie Ihre Daten zurückerhalten. Laut Matthew Woodwood haben sogar nur 8 % aller Unternehmen, die Lösegeld gezahlt haben, ihre Daten zurückerhalten – und das sogar nach Zahlung des Lösegelds.
3. Social Engineering – Die Angreifer haben sich gründlich informiert (und gehen sehr raffiniert vor)
Genau wie in „Stirb langsam“ haben sich die Angreifer wahrscheinlich gründlich informiert und verfügen über einen ausgeklügelten und detaillierten Plan – der auf mehr als nur die Verschlüsselung von Daten abzielt.
Außerdem gehen sie hinterhältig vor und greifen unter Umständen auf Social-Engineering-Taktiken zurück, die bei Angreifern sehr beliebt sind, da es oft einfacher ist, Menschen auszunutzen, als eine Schwachstelle im Netzwerk oder in der Software zu finden. Passwörter und bestehende Sicherheitsmaßnahmen sind von großem Wert, und interne Mitarbeiter sind häufig das Ziel – und zwar auf allen Ebenen des Unternehmens.
Social Engineering wird häufig als erster Schritt einer umfassenderen Kampagne eingesetzt. Weitere Informationen finden Sie in diesem Artikel von Tech Targethier.
4. Die Angriffe werden weitergehen (und weitergehen)
Unsere Angreifer sind nicht nur gut informiert, motiviert und gerissen, sondern auch hartnäckig. John McClane hätte es viel leichter gehabt, wenn er nur einen einzigen Bösewicht hätte abwehren müssen, aber in Wirklichkeit (wie auch bei einem Ransomware-Angriff) stehen die Chancen schlecht für ihn.
Für Angreifer führt eine einseitige Strategie selten zu einem erfolgreichen Einbruch. Bedrohungsakteure erhöhen ihre Chancen auf eine Rendite, indem sie verschiedene Wege zu ihrem Ziel – kritischen Geschäftsdaten – einschlagen und ihre Angriffsstrategien variieren.
5. Verlassen Sie sich nicht „nur“ auf Recovery oder die Versicherung
Hätte Bruce Willis einfach abgewartet, in der Hoffnung, dass die Versicherung zahlen würde, dann wäre es ein ziemlich kurzer Film geworden – und einer, der vielleicht kein dramatisches Ende gehabt hätte!
Der Bereich der Cyberversicherung hat sich in den letzten 12 Monaten rasant verändert. Die Versicherungsbedingungen im Bereich der Cybersicherheit werden zunehmend verschärft – wie beispielsweise Anfang dieses Jahres bei Lloyd’s of London zu beobachten war. Viele Versicherer stellen zudem strengere Sicherheitsanforderungen, was zwar zu einem höheren Niveau der Cybersicherheitsmaßnahmen beiträgt, jedoch auch dazu führen kann, dass einige Unternehmen, insbesondere kleine und mittlere Unternehmen (KMU), ungeschützt bleiben, da sie die neuen Mindestanforderungen weniger gut erfüllen können.
Dr. Sally Eaves hat genau dieses Thema in diesem hervorragenden Blogbeitrag behandelthier
Fazit – Ein proaktiver Ansatz im Umgang mit Ransomware ist unerlässlich (seid mehr wie John McClane)
Okay – mal ganz abgesehen von den Filmmetaphern: Wir haben tatsächlich eine ernsthafte Botschaft für alle, die die Feiertage (und darüber hinaus) betrifft.
In addition to your overall cybersecurity plan and your established data recovery strategy, your ransomware protection needs to be proactive and start before your data is compromised.
Metallic® ThreatWise™ is that difference. It’s early warning ransomware detection which enables businesses to actively defend data, protect backup infrastructure, and respond to threats sooner. How does it work? Using patented deception technology, ThreatWise tricks malicious bad actors into engaging fake resources, exposing themselves before data leakage, exfiltration, or encryption. It means less risk of data impact, less downtime, and less recoveries. .
It’s time to get ThreatWise™ and defend your data, not just recover it. It’s the solution that John McClane would choose.
End Credits (the cast)
- John McClane (Bruce Willis) – Metallic® ThreatWise™
- Hans Gruber (Alan Rickman) und sein Team – Hacker/Ransomware-Täter
- Al Powell (Reginald VelJohnson) – Eure freundlichen IT- und Sicherheitsteams


