The holiday period is upon us, and for me that means one thing, watching Die Hard.
Puede que tenga debilidad por Kevin McCallister y el encanto de «Solo en casa», pero ver a Bruce Willis enfrentándose a una banda de actores malos (y dejando a un lado, obviamente, a Alan Rickman) decididos a acceder a una cámara acorazada llena de bonos al portador imposibles de rastrear es la película perfecta para estas fiestas.
But as I settle down watch it this year, I am struck by the parallels between the movie’s plot and a ransomware attack. So, what lessons can Die Hard tell us about a ransomware attack?
1. El tamaño de la superficie de ataque es importante
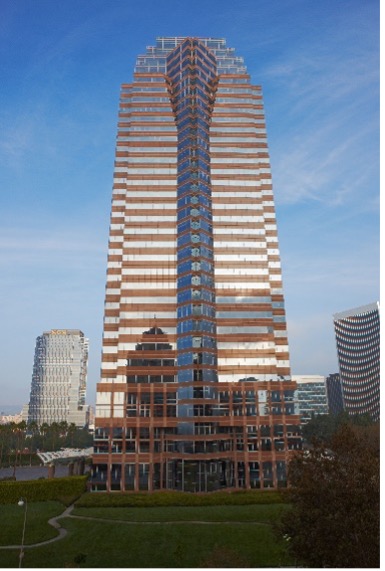
The location for the majority of the Die-Hard action was the Nakatomi Plaza – a 30 plus floor sky scraper in the heart of Los Angeles.
From airducts to elevator shafts, lobbies to rooftops, and everything in between, there’s a lot of real estate to secure and a lot of places for bad guys to hide.
Ahora bien, lo mismo ocurre con el conjunto de datos. Cuanto mayor sea su extensión, más vulnerabilidades y puntos de fallo puede haber que permitan acceder a tus datos o ponerlos en peligro. Y esto supone una gran preocupación; de hecho, según un estudio reciente de ESG, solo el 12 % de los profesionales de TI afirma que sus herramientas de detección de ransomware son adecuadas y que también pueden cubrir el creciente conjunto de datos, independientemente de dónde se encuentren estos.
2. Puede que no busquen un rescate
Remember that scene when Alan Rickman lists names of terrorists that the gang wishes to exchange for the hostages? It’s a smokescreen with the aim of misdirection.
Lo mismo ocurre en el ámbito de la seguridad de los datos: dado que son tantos los delincuentes que utilizan los datos con fines maliciosos (como fugas, exfiltraciones, robos y manipulaciones), retener los datos a cambio de una suma de dinero se ha convertido en un objetivo prioritario. De hecho, hasta tal punto que ESG estima que prevenir el daño a los datos es ahora la principal preocupación de los responsables de la toma de decisiones en materia de TI (88 %), superando a las preocupaciones relacionadas con Recovery.
Y si realmente pagas el rescate, hay pocas garantías de que recuperes tus datos. De hecho, según Matthew Woodwood, solo el 8 % de todas las organizaciones que pagaron el rescate recuperaron sus datos, incluso después de haberlo abonado.
3. Ingeniería social: los delincuentes habrán investigado bien (y son muy astutos)
Al igual que en «La jungla de cristal», es probable que los atacantes hayan estudiado bien el terreno y cuenten con un plan sofisticado y detallado, diseñado para ir más allá del simple cifrado de datos.
Además, son astutos y pueden recurrir a tácticas de ingeniería social, una estrategia muy utilizada por los atacantes, ya que a menudo resulta más fácil aprovecharse de las personas que encontrar una vulnerabilidad en la red o en el software. Las contraseñas y las medidas de seguridad existentes son muy valiosas, y los propios empleados suelen ser el objetivo, en todos los niveles de la organización.
La ingeniería social suele utilizarse como primer paso en una campaña más amplia. Puedes obtener más información al respecto en este artículo de Tech Target, disponibleaquí.
4. Los ataques seguirán produciéndose (una y otra vez)
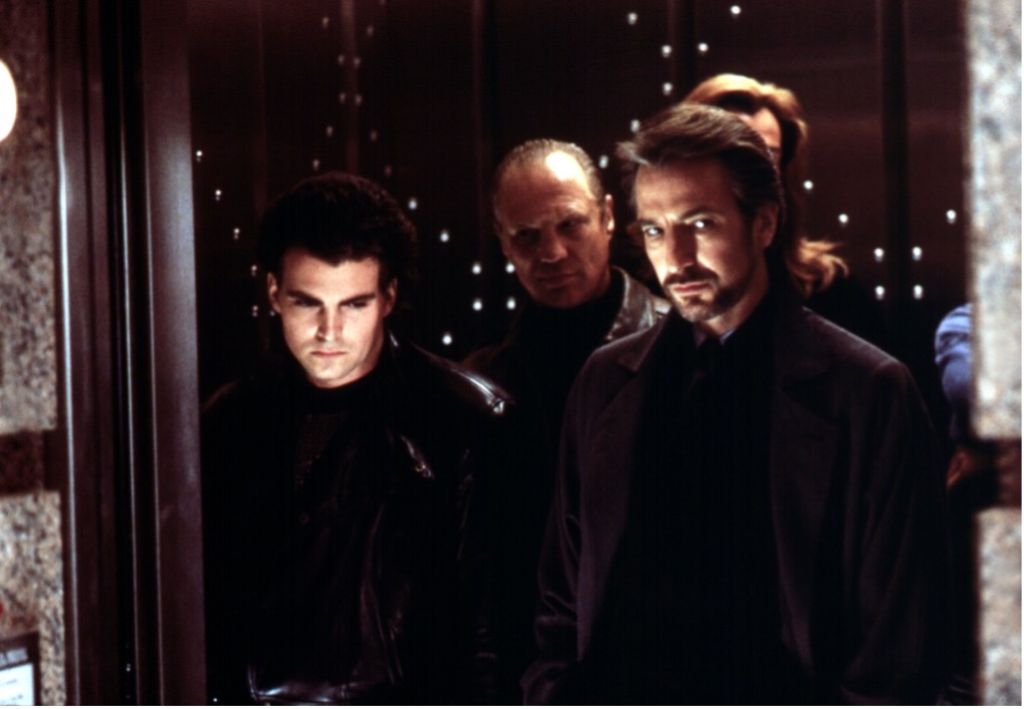
Además de estar bien informados, motivados y ser astutos, nuestros atacantes son persistentes. A John McClane le habría resultado mucho más fácil defenderse si solo tuviera que enfrentarse a un único malhechor, pero la realidad es que (al igual que en un ataque de ransomware) las probabilidades están en su contra.
For attackers, a single-minded strategy rarely leads to a successful breach. Threat actors increase their chance for return on investment by following multiple paths to their target – critical business data – by diverting their attack strategies.
5. No te limites «solo» a contar con la indemnización por daños y perjuicios o el seguro de Recovery
If Bruce Willis just waited it out with the hope that insurance would pay out, then it would be a pretty short film, and one that might not have had a dramatic ending!
El seguro cibernético es un ámbito que ha experimentado cambios rápidos en los últimos 12 meses. Las cláusulas relacionadas con los seguros de ciberseguridad son cada vez más estrictas, tal y como demostró Lloyds of London a principios de este año. Muchas aseguradoras también están imponiendo requisitos de protección más estrictos, lo que, aunque contribuye a reforzar los niveles de defensa en materia de ciberseguridad, también puede dejar expuestas a algunas organizaciones, especialmente a las pymes, ya que tienen menos capacidad para cumplir los nuevos umbrales mínimos exigidos.
La Dra. Sally Eaves ha tratado precisamente este tema en este excelente blog que puedes encontraraquí
Conclusión: es esencial adoptar un enfoque proactivo frente al ransomware (hay que ser más como John McClane)
OK – all film metaphors aside, we do have a serious holiday (and beyond) message for everyone.
In addition to your overall cybersecurity plan and your established data recovery strategy, your ransomware protection needs to be proactive and start before your data is compromised.
Metallic® ThreatWise™ is that difference. It’s early warning ransomware detection which enables businesses to actively defend data, protect backup infrastructure, and respond to threats sooner. How does it work? Using patented deception technology, ThreatWise tricks malicious bad actors into engaging fake resources, exposing themselves before data leakage, exfiltration, or encryption. It means less risk of data impact, less downtime, and less recoveries. .
It’s time to get ThreatWise™ and defend your data, not just recover it. It’s the solution that John McClane would choose.
Créditos finales (el reparto)
- John McClane (Bruce Willis) — Metallic® ThreatWise™
- Hans Gruber (Alan Rickman) y su equipo: hackers y operadores de ransomware
- Al Powell (Reginald VelJohnson) – Vuestros equipos de TI y seguridad, siempre a vuestra disposición