Skip to content

Dans un environnement professionnel en constante évolution et au rythme effréné, les entreprises cherchent sans cesse des moyens de rester agiles et adaptables. Cela les pousse à rechercher davantage de flexibilité dans leurs solutions logicielles. Les logiciels traditionnels installés sur site ne parviennent souvent pas à répondre à ces exigences, ce qui explique l’essor des solutions SaaS (Software-as-a-Service). Dans cet article, nous allons explorer la puissance de la flexibilité offerte par le SaaS et la manière dont elle peut révolutionner le fonctionnement des entreprises.

La flexibilité offerte par le SaaS apporte aux organisations la liberté et la capacité d’adaptation dont elles ont besoin de la part de leurs solutions logicielles. Contrairement aux logiciels traditionnels installés sur site, les solutions SaaS reposent sur une infrastructure cloud, ce qui permet aux entreprises d’adapter facilement leur capacité à la hausse ou à la baisse en fonction de leurs besoins. En effet, 89 % des entreprises ont adopté une stratégie multicloud.1 Cette évolutivité permet aux organisations de s’adapter rapidement à l’évolution des demandes du marché, d’ajouter de nouveaux utilisateurs, de se développer sur de nouveaux marchés ou de faire face aux fluctuations saisonnières.

Éléments à prendre en compte concernant le SaaS

Pour bénéficier de la flexibilité offerte par le SaaS, cinq facteurs clés doivent être pris en compte :

  1.  Il est important de choisir un fournisseur SaaS proposant une infrastructure cloud hautement évolutive et fiable. L’un des principaux avantages du SaaS réside dans son évolutivité inhérente. Cela garantit que le logiciel est capable de gérer des charges de travail accrues et d’offrir un accès ininterrompu aux utilisateurs.
  2. Les entreprises devraient se tourner vers des solutions SaaS offrant un accès à tout moment et en tout lieu. L’époque où l’on devait être lié à un lieu physique spécifique pour accéder aux applications métier critiques est révolue. L’année dernière, 41,4 % des leaders du cloud ont déclaré recourir davantage aux services basés sur le cloud en raison du contexte macroéconomique.² Cela signifie que les collaborateurs peuvent accéder aux logiciels et aux données depuis n’importe quel endroit, à condition de disposer d’une connexion Internet. Cette flexibilité favorise le télétravail, la collaboration entre différentes zones géographiques et augmente la productivité.
  3. La rapidité de déploiement et de mise à jour est essentielle pour tirer pleinement parti de la flexibilité offerte par le SaaS. Les solutions SaaS peuvent être déployées rapidement, souvent en quelques heures ou quelques jours, ce qui permet aux entreprises de commencer à utiliser le logiciel et à en tirer parti plus rapidement, et ainsi de gagner en efficacité et en productivité. De plus, les fournisseurs de SaaS se chargent des mises à jour et de la maintenance, garantissant ainsi aux entreprises un accès permanent aux dernières fonctionnalités et aux dernières améliorations en matière de sécurité, sans aucune interruption ni frais supplémentaires liés à la maintenance des systèmes sur site.
  4. La personnalisation sans complexité est un autre aspect important à prendre en compte. La flexibilité d’un logiciel va souvent de pair avec la personnalisation ; les entreprises doivent donc rechercher des solutions SaaS leur permettant d’adapter le logiciel à leurs besoins métier spécifiques, sans avoir recours à des personnalisations complexes et coûteuses. Une fois encore, ce niveau de personnalisation s’avère nécessaire, puisque 72 % des professionnels de l’informatique adoptent une approche hybride en combinant cloud public et cloud privé Grâce à ce modèle, les entreprises peuvent configurer le logiciel en fonction de leurs processus et flux de travail spécifiques, ce qui leur permet de travailler comme elles le souhaitent, sans faire de compromis sur les fonctionnalités.
  5. Les capacités d’intégration et de collaboration sont essentielles pour tirer pleinement parti de la flexibilité offerte par le SaaS. Les solutions SaaS doivent proposer des API et des connecteurs permettant une intégration et un échange de données transparents avec d’autres systèmes. Cela permet aux entreprises de créer un écosystème unifié d’outils logiciels, ce qui rationalise les processus et améliore la productivité.

En conclusion, la flexibilité offerte par le SaaS permet aux organisations de s’adapter rapidement à l’évolution des besoins métier. En choisissant une solution SaaS qui offre évolutivité, accès à tout moment, déploiement et mises à jour rapides, options de personnalisation et capacités d’intégration, les entreprises peuvent bénéficier de la flexibilité dont elles ont besoin pour prospérer dans l’environnement commercial dynamique d’aujourd’hui. Adopter le SaaS n’est pas seulement un changement technologique ; c’est une décision stratégique visant à pérenniser votre entreprise et à libérer tout son potentiel.

Pour plus d’informations sur la flexibilité offerte par le modèle SaaS, veuillez consulter notre fiche de présentation et visionner à la demande notre dernier webinaire du 3 octobre.

Références

1. Rapport « State of the Cloud » de Flexera, 2023 – 2. Enquête « Brand Pulse » de Google Cloud, 2022 – 3. Enquête « Brand Pulse » de Google Cloud, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Pourquoi devriez-vous réduire votre RTO ?

Avec un RTO faible, vous pouvez garantir une perturbation minimale, voire nulle, des activités de votre entreprise, tant au niveau de vos opérations internes que pour vos clients. Le chiffre d’affaires est également en jeu. Chaque seconde qui s’écoule pendant que vos systèmes sont hors service et en attente de rétablissement représente une perte de chiffre d’affaires. Le RTO a un lien direct avec la réduction des pertes de chiffre d’affaires.

Voici deux façons distinctes d’utiliser la sauvegarde dans le cloud en tant que service pour renforcer efficacement votre RTO et garantir la continuité de vos activités en cas de perturbation, quelle qu’elle soit.

1. Récupération de granulés

En cas de perte ou de compromission des données, la rapidité avec laquelle vous pouvez les restaurer est au cœur de votre RTO. Bien que la restauration à partir d’une image de sauvegarde complète soit une option pour la récupération des données, elle peut entraîner de longs délais et des temps d’arrêt prolongés, car vous devez attendre que chaque fichier soit restauré, quelle que soit son importance stratégique.

Granular file recovery constitutes a superior alternative to full backup image recovery, as it allows you to perform both file-level and image-level recovery from a single backup operation. This type of recovery enables you to identify and prioritize certain strategic data and workloads to accelerate recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — which significantly improves RTO.

2. Recovery flexible

La reprise flexible est en quelque sorte liée à la reprise granulaire. Avec la reprise flexible, vous pouvez effectuer une reprise sur n’importe quel compte, dans n’importe quelle région. Cela signifie que si un compte ou une région est hors service, vous pouvez effectuer une reprise sur un autre compte ou dans une autre région qui n’a pas été affectée et reprendre rapidement vos activités, ce qui peut certainement contribuer à optimiser le RTO.

Optimisez votre temps de Recovery cible grâce à la meilleure solution de sauvegarde dans le cloud du secteur

La planification de la reprise après sinistre est essentielle pour les entreprises qui souhaitent garantir la continuité de leurs activités en cas d’attaques malveillantes et de perturbations imprévues de leur infrastructure interne. La mise en place d’un RTO optimisé (c’est-à-dire réduit) est un élément essentiel pour protéger votre entreprise et vos utilisateurs finaux.

Conçues nativement dans le cloud, les fonctionnalités de reprise rapide de Clumio, leaders du secteur, s’appuient sur la restauration granulaire, la sauvegarde incrémentielle permanente et une reprise flexible afin d’offrir aux entreprises d’aujourd’hui des restaurations de données rapides et efficaces, capables d’optimiser le délai de reprise (RTO) et d’assurer la continuité d’activité face à tout type de sinistre.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Bien que les services de sauvegarde AWS présentent indéniablement de nombreux avantages en termes de polyvalence, ils comportent également certaines lacunes qui les empêchent de constituer une solution complète — sans compter qu’ils n’offrent qu’un contrôle limité sur les coûts liés au cloud.

Voici cinq des principaux défis liés à la sauvegarde AWS lorsqu’elle est utilisée seule.

Cinq difficultés courantes liées à l’utilisation d’AWS Backup

Pas de Ransomware protection

Les ransomwares constituent désormais une menace majeure pour les entreprises de tous types et de toutes tailles, avec des coûts qui devraient atteindre 10 500 milliards de dollars par an d’ici 2025. Les experts en sécurité estiment qu’une attaque par ransomware se produit toutes les 11 secondes. Comment pouvez-vous protéger efficacement vos données et, dans l’idéal, éviter complètement un scénario de ransomware ? Ou même vous assurer de pouvoir vous remettre rapidement d’une attaque ?

Lorsque les entreprises utilisent AWS Backup pour protéger des sources de données telles que S3, EC2, EBS et RDS, des instantanés sont automatiquement créés et conservés dans le même compte que les données principales, ce qui signifie qu’il n’y a aucune séparation entre les données principales et les instantanés.

Cela signifie que si un pirate informatique parvient à accéder au compte principal, il peut facilement compromettre les instantanés avant de s’attaquer aux données principales.

Une fois les données primaires compromises, il n’existe plus aucune sauvegarde à partir de laquelle les restaurer : les données de l’entreprise sont complètement bloquées. Celle-ci se retrouve désormais à la merci des pirates, qui peuvent très bien décider de conserver ou de détruire les données même après avoir reçu le paiement de la rançon.

Des délais de récupération longs

La sauvegarde n’est pas le seul aspect de la protection des données ; la restauration des données revêt une importance tout aussi grande. Si les données principales d’une entreprise sont corrompues — que ce soit à la suite d’actes malveillants ou d’une défaillance du système —, celle-ci doit disposer d’un moyen de les restaurer le plus rapidement possible afin d’éviter toute perturbation majeure de la continuité de ses activités et de ses utilisateurs finaux.

Le manque de visibilité sur les instantanés peut entraîner des retards coûteux dans la restauration. En l’absence d’une méthode précise de restauration granulaire, la restauration des données à partir d’une sauvegarde AWS peut prendre un temps considérable en raison de la complexité du processus consistant à identifier les données à restaurer et l’ordre dans lequel elles doivent l’être.

Visibilité réduite

Le manque de visibilité sur les instantanés au sein d’AWS n’affecte pas seulement le temps de Recovery ; il peut également compliquer la démonstration de la conformité des sauvegardes auprès des auditeurs et des assureurs. De plus, il est difficile et chronophage de maintenir des politiques cohérentes pour l’ensemble des applications et des comptes lorsque la visibilité sur les instantanés est limitée.

Complexité supplémentaire

Les fonctionnalités de base prêtes à l’emploi de la solution de sauvegarde AWS peuvent entraîner des complexités persistantes qui exigent une attention constante de la part des équipes informatiques et mobilisent leurs ressources. Par exemple, les équipes informatiques doivent régulièrement rédiger des scripts complexes pour ajouter les fonctionnalités manquantes à leur solution de protection des données.

De tels scénarios vont à l’encontre de l’objectif premier du cloud computing, qui est justement de tirer parti de la rapidité et de la flexibilité du cloud. Si vous devez constamment consacrer des ressources supplémentaires uniquement pour assurer le bon fonctionnement de la sauvegarde sur le cloud AWS, vous ne faites pas preuve d’efficacité.

Coûts imprévisibles

Outre la garantie d’un système de Backup and Recovery fiable et sécurisé, les entreprises se tournent également vers la sauvegarde dans le cloud pour réaliser des économies. À première vue, le coût total de possession (TCO) d’une solution de Backup and Recovery AWS peut sembler raisonnable, mais les dépenses peuvent commencer à s’accumuler, parfois de manière exponentielle au fil du temps.

Cela s’explique par le processus standard de réplication et de stockage des snapshots dans le cadre de la sauvegarde AWS. Les snapshots sont répliqués d’un compte à l’autre à des fins de conservation à long terme, ce qui entraîne une augmentation des coûts de sauvegarde.

Les frais de sortie supplémentaires liés aux virements entre comptes peuvent encore alourdir ces coûts, qui, cumulés au fil du temps, auront un effet boule de neige et prendront de nombreuses entreprises au dépourvu.

Pourquoi Clumio est la solution aux défis liés à la sauvegarde sur AWS

Clumio a été spécialement conçu pour répondre aux différents défis auxquels les entreprises peuvent être confrontées lorsqu’elles utilisent la solution de Backup and Recovery AWS. Cette plateforme native du cloud permet le Backup and Recovery des données AWS via une interface intuitive qui ne nécessite aucun matériel ni logiciel supplémentaire pour fonctionner.

Avec Clumio, les entreprises bénéficient :

  • Une sécurité de pointe offrant des sauvegardes physiquement isolées et immuables, chiffrées de bout en bout, afin d’assurer une protection contre les menaces telles que les ransomwares et les acteurs malveillants
  • Rapid Recovery grâce à une approche granulaire qui permet de localiser et de restaurer rapidement les fichiers de sauvegarde, et qui peut réduire le temps de Recovery de plusieurs heures à quelques minutes seulement
  • Une meilleure visibilité sur vos plans de protection des données et votre niveau de conformité, afin de vous assurer que vous répondez aux exigences de votre entreprise
  • Une gestion simplifiée des sauvegardes grâce à des fonctionnalités telles que les politiques globales et les groupes de protection, qui automatisent la conservation à long terme des données ainsi que leur classification
  • Réduction du coût total de possession (TCO) grâce à la suppression de la nécessité d’installer des ressources supplémentaires, de payer des frais de sortie de données, de consacrer des ressources informatiques supplémentaires à la gestion du processus ou de créer des copies miroir des instantanés, ce qui permet de réduire les coûts de sauvegarde jusqu’à 50 %.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

« EC2-Other » est une catégorie de coûts figurant sur la facture AWS qui regroupe plusieurs types d’utilisation liés aux services, tels que le transfert de données, les volumes et les instantanés EBS, les adresses IP élastiques et les passerelles NAT. Les clients peuvent s’en servir pour calculer le coût total de possession des instances EC2, hors coûts fixes horaires liés à l’exécution des instances. Il est essentiel de bien comprendre la catégorie « EC2-Other » afin d’en isoler les différentes composantes, ce qui vous permettra d’optimiser efficacement votre utilisation des instances EC2 et de réduire les coûts superflus.

Comprendre EC2 – Autres

En matière de cloud computing, Amazon Elastic Compute Cloud (EC2) est l’une des solutions les plus populaires du marché. EC2 offre de nombreux avantages, notamment des économies, une grande flexibilité et une accessibilité optimale, mais pour tirer le meilleur parti de votre instance, il est important de bien comprendre les différents types d’instances EC2 ainsi que les modalités de facturation et les catégories de coûts qui leur sont associées.

Examinons d’abord de plus près la catégorie « EC2-Other ». Cette catégorie de coûts a été créée par Amazon et constitue souvent la deuxième catégorie de coûts la plus importante sur une facture AWS pour les grands utilisateurs d’EC2. Elle inclut plusieurs types d’utilisation liés aux services, tels que le transfert de données, les adresses IP élastiques, les volumes et instantanés EBS, les passerelles NAT, etc. En substance, « EC2-Other » englobe tous les coûts associés à l’exécution de vos instances EC2, à l’exception des coûts fixes horaires liés à l’exécution des instances.

Pour faire une analogie : considérez les coûts d’exploitation horaires d’une instance EC2 comme équivalents à la location d’un appartement avec un loyer mensuel fixe. En comparaison, la catégorie « EC2-Autres » inclurait toutes les autres dépenses mensuelles telles que les charges (électricité, eau, gaz), les frais d’abonnement au câble ou à Internet, ainsi que les éventuels frais d’entretien supplémentaires.

Comprendre comment AWS présente le coût total des instances EC2 peut s’avérer complexe, car les différents outils de reporting affichent les coûts de différentes manières. Il est toutefois essentiel de suivre votre utilisation et de surveiller vos dépenses afin de pouvoir isoler les différentes catégories de coûts au sein de la rubrique « EC2-Autres ». Les clients peuvent notamment se baser sur deux catégories pour obtenir le coût total d’exploitation de leurs instances EC2 : « EC2-Instances » et « EC2-Autres ».

Maintenant que nous avons une idée générale de ce que signifie « EC2-Other » dans une facture AWS, approfondissons la question des différents types d’instances EC2 disponibles.

Types d’instances EC2

Amazon propose plusieurs types d’instances afin de répondre aux besoins spécifiques de chaque utilisateur. Ces catégories comprennent différentes tailles d’instances et différentes options tarifaires.

Par exemple, les instances « General Purpose burstable », comme leur nom l’indique, offrent un bon équilibre entre les capacités de mémoire de calcul, de CPU et de bande passante réseau. Les familles d’instances T3 et M6g font partie de cette catégorie. Si vos charges de travail présentent des profils d’utilisation irréguliers, ces instances pourraient être tout à fait adaptées.

En revanche, les charges de travail de calcul haute performance peuvent nécessiter des instances optimisées pour le calcul, issues des familles C6g et C5n. Ces instances sont équipées de processeurs sur mesure et disposent d’une grande capacité mémoire.

Les instances optimisées pour la mémoire sont idéales pour les charges de travail qui nécessitent une manipulation de données à grande échelle et une puissance de traitement élevée. Elles comprennent les modèles R5a et R6g. Les utilisateurs peuvent bénéficier d’une mémoire allant jusqu’à 768 Go pour prendre en charge toutes leurs applications Big Data.

Viennent ensuite les instances optimisées pour le stockage (I3en), idéales pour les tâches nécessitant un traitement intensif des données à l’échelle du pétaoctet.

Enfin, les instances basées sur GPU associent les capacités du processeur (CPU) de l’EC2 à des GPU spécialement conçus pour permettre l’entraînement des modèles d’apprentissage automatique ou le rendu graphique.

Bien sûr, on pourrait se demander : pourquoi s’embêter avec tous ces différents types ? Même si cela peut sembler compliqué, bien cerner votre cas d’utilisation précis vous permettra de réaliser des économies tout en garantissant des performances optimales. Par exemple, l’exécution de tâches par lots revient beaucoup moins cher avec les options « Standard » ou supérieures qu’en lançant plusieurs instances à la demande pour effectuer le même calcul à un prix plus élevé.

Il est devenu de plus en plus important ces dernières années de savoir quel type d’instance EC2 convient le mieux à une charge de travail spécifique, à mesure que les entreprises se tournent vers des environnements virtualisés. Dans la section suivante, nous examinerons de plus près en quoi chaque type d’instance se distingue en termes de performances et de Features, afin que vous puissiez prendre une décision éclairée quant à la solution la mieux adaptée aux besoins spécifiques de votre entreprise.

  • Amazon propose une gamme d’instances EC2 parmi lesquelles les utilisateurs peuvent choisir en fonction des exigences spécifiques de leur charge de travail. Chaque type d’instance dispose d’un ensemble unique de fonctionnalités et de capacités conçues pour optimiser les performances tout en minimisant les coûts. Il est important que les entreprises identifient précisément leurs cas d’utilisation afin de sélectionner le type d’instance EC2 le mieux adapté à leurs besoins métier. Elles peuvent ainsi garantir des performances optimales tout en limitant les dépenses superflues.

Facturation AWS et catégories de coûts

Amazon Elastic Compute Cloud (EC2) est l’un des services de cloud computing les plus utilisés au monde. Grâce à EC2, les utilisateurs ont accès à une large gamme de machines virtuelles, ou « instances », qu’ils peuvent utiliser pour exécuter des applications logicielles, stocker des données et effectuer d’autres tâches informatiques dans le cloud. Cependant, comme pour tout service cloud, il est essentiel de bien comprendre les coûts liés à l’utilisation d’EC2 pour gérer les dépenses et optimiser l’utilisation du service.

La facturation AWS et les catégories de coûts constituent un aspect essentiel d’une utilisation efficace d’EC2. Amazon a défini des catégories de coûts spécifiques afin de permettre aux utilisateurs de comprendre clairement combien ils dépensent pour les différents types d’instances EC2 et les services associés. En ventilant ainsi les coûts, les utilisateurs peuvent obtenir des informations précieuses sur leurs habitudes d’utilisation, identifier des moyens de réaliser des économies et optimiser leur expérience globale avec EC2.

Il existe deux grandes catégories de coûts pour EC2 : les instances EC2 et « EC2-Autres ». Les instances EC2 comprennent le tarif horaire lié à l’exécution d’une instance, ainsi que les coûts supplémentaires éventuels liés au transfert ou au stockage de données associés à cette instance. Le modèle de tarification de ces instances varie en fonction de facteurs tels que l’emplacement, le système d’exploitation, le type d’instance et le profil d’utilisation.

« EC2-Autres » est une catégorie de coûts distincte créée par Amazon qui pourrait représenter la deuxième catégorie de coûts la plus importante sur votre facture AWS si vous êtes un grand utilisateur d’EC2. Elle regroupe divers types d’utilisation liés aux services, tels que le transfert de données, les volumes et instantanés EBS, les adresses IP élastiques, les passerelles NAT, etc. Il est essentiel de bien comprendre quels coûts relèvent de cette catégorie pour déterminer précisément où se situent vos dépenses au sein de ce regroupement.

Les outils de reporting AWS affichent le coût total d’EC2 de différentes manières, car il existe plusieurs méthodologies de calcul de ce coût en fonction de l’outil utilisé. L’une des métriques calculées par Cost Explorer, appelée « EC2 – Autres dépenses », permet de déterminer le coût total d’exploitation de vos instances EC2, en excluant les coûts fixes horaires liés à leur fonctionnement. Cela peut aider les utilisateurs d’AWS à identifier les dépenses associées à différentes activités sans se perdre dans les détails des opérations d’utilisation individuelles.

Avantages de l’utilisation d’EC2 – Autres

La catégorie « EC2-Other » présente plusieurs avantages qui en font un élément essentiel de toute stratégie de cloud computing. Parmi ses principaux atouts figurent les économies de coûts et la flexibilité. En apprenant à distinguer les différentes catégories de coûts au sein de la catégorie « EC2-Other », les utilisateurs peuvent réaliser des économies en optimisant leur utilisation des instances EC2 dans le cloud. Par exemple, si un utilisateur identifie une passerelle NAT ou une adresse IP élastique inutilisée, il peut supprimer ces services et ainsi réduire ses coûts.

Outre les économies réalisées, EC2-Other offre aux utilisateurs des fonctionnalités améliorées en matière de sécurité et d’accessibilité. Les volumes de stockage et les instantanés accessibles permettent des solutions de sauvegarde plus flexibles, tandis que les adresses IP élastiques constituent un moyen fiable de basculement et de reprise après sinistre. Ce niveau de redondance offre une excellente protection contre les arrêts ou les pannes coûteux qui pourraient entraîner des résultats incohérents, des pertes de productivité, voire une perte potentielle de données.

Un autre avantage essentiel de l’utilisation d’EC2-Other réside dans la possibilité d’analyser plus en détail les données d’utilisation. Les groupes de types d’utilisation ventilent chaque type en fonction de son objectif, offrant ainsi une visibilité claire sur les dépenses engagées dans chaque domaine. Cela permet une précision extrême lors de l’optimisation globale du système, en passant d’une vue d’ensemble de votre empreinte EC2 à une analyse approfondie de certains aspects d’utilisation supplémentaires nécessitant une attention particulière.

En tirant parti d’outils tels que le regroupement des options d’achat, les utilisateurs ayant déjà acheté des instances réservées AWS peuvent optimiser davantage leurs schémas d’utilisation et réduire leurs dépenses globales en ajustant la couverture des instances réservées en fonction des niveaux d’utilisation réels plutôt que des niveaux prévus.

  • En 2023, il a été rapporté que les services EC2 représentaient environ 55 % du chiffre d’affaires total d’AWS, d’où l’importance cruciale de mieux cerner les coûts qui y sont associés.
  • Le coût de la catégorie « Amazon EC2 – Autres » représente généralement entre 10 % et 20 % du total des dépenses liées à EC2 sur la facture AWS d’un utilisateur moyen.
  • Une étude récente a estimé que l’analyse et l’optimisation des coûts liés à la catégorie « EC2 – Autres » pourraient permettre de réaliser des économies moyennes comprises entre 15 % et 30 % pour les utilisateurs intensifs d’Amazon EC2 qui adoptent des stratégies de gestion efficaces.

Économies et flexibilité

En matière de cloud computing, l’un des principaux avantages réside dans les économies réalisées. Amazon EC2-Other offre de nombreuses possibilités d’économies qui peuvent vous aider à optimiser vos dépenses AWS et, à terme, à réduire votre facture AWS.

Par exemple, avec EC2-Other, vous ne payez que ce que vous utilisez. Au lieu d’acheter d’emblée du matériel et une infrastructure, ce qui peut s’avérer coûteux, vous pouvez simplement louer les ressources dont vous avez besoin pour faire fonctionner vos applications. Cela vous offre la flexibilité nécessaire pour augmenter ou réduire vos capacités en fonction de vos besoins, sans vous ruiner.

Les instances réservées (Reserved Instances) et les instances Spot constituent un autre moyen proposé par EC2-Other de réaliser des économies. Les instances réservées offrent des réductions sur l’utilisation tout en garantissant une grande flexibilité en termes de types d’instances, de systèmes d’exploitation et d’options de location. Les instances Spot offrent des réductions encore plus importantes, mais sont recommandées pour les applications non critiques dont les heures de début et de fin sont flexibles.

En plus de permettre de réaliser d’importantes économies, la possibilité d’adapter facilement la capacité à la hausse ou à la baisse offre également une grande flexibilité. Vous pouvez rapidement augmenter la capacité en cas de pic soudain de la demande ou réduire la taille de votre environnement de calcul pendant les périodes de faible activité.

Imaginons que vous gériez un site de commerce en ligne et que vous prévoyiez un pic important de trafic à l’occasion d’une prochaine opération promotionnelle. Avec EC2-Other, au lieu de vous inquiéter de disposer de ressources suffisantes pour la semaine à venir, vous pouvez simplement lancer des instances supplémentaires selon vos besoins pendant la période de pointe, puis les arrêter une fois celle-ci terminée. Vous disposez ainsi exactement des ressources nécessaires au moment voulu, sans avoir à payer pour des instances inutiles en dehors des périodes de pointe.

Toutes ces fonctionnalités font d’Amazon EC2-Other un choix très prisé des utilisateurs du cloud qui souhaitent réduire leurs coûts tout en renforçant la flexibilité de leur infrastructure.

Sécurité et accessibilité

AWS a toujours suivi les pratiques de sécurité conformes aux normes du secteur afin de garantir un accès sécurisé à ses services au fil du temps. Amazon EC2-Other renforce ces bonnes pratiques en proposant des connexions réseau sécurisées et isolées, des fonctionnalités d’évolutivité automatique qui protègent contre les pannes du système, et bien plus encore.

EC2-Other offre également un contrôle très précis de l’accès aux instances et aux autres ressources. Par exemple, vous pouvez utiliser des groupes de sécurité pour définir des règles de trafic entrant et sortant pour vos instances, configurer des listes d’accès réseau afin d’autoriser ou de refuser l’accès à des adresses IP ou à des blocs CIDR spécifiques, et utiliser les VPC (Virtual Private Clouds) d’Amazon pour créer des réseaux isolés pour vos instances.

Par ailleurs, EC2-Other est facilement accessible depuis n’importe où dans le monde. Par exemple, vous pouvez démarrer une instance sur un serveur cloud situé à Singapour et exécuter ses applications depuis New York en toute simplicité. Vous pouvez également accéder à vos instances via la console de gestion AWS, une interface web qui vous offre un contrôle total sur les paramètres de vos instances, leurs indicateurs de performance, l’utilisation du stockage, et bien plus encore.

Tout comme la chambre forte d’une banque allie sécurité et accessibilité — les serrures protègent les objets de valeur tandis que les guichetiers permettent aux personnes autorisées d’accéder à leurs comptes —, l’équilibre entre sécurité et accessibilité offert par EC2-Other protège les données des utilisateurs tout en permettant à leurs équipes de mener de front plusieurs tâches simultanément.

De plus, EC2-Other garantit la sécurité en chiffrant les données tant au repos qu’en transit. Vous pouvez chiffrer les volumes ou les instantanés Elastic Block Store (EBS) à l’aide de clés gérées par AWS-KMS (Key Management Service) ou de clés principales client. Cela ajoute une couche de protection supplémentaire aux données confidentielles lors de leur transfert vers différentes parties via des protocoles externes tels que HTTPS ou SSH.

Analyse des coûts « EC2 – Autres »

L’analyse des coûts « EC2-Autres » est essentielle pour comprendre le coût total d’EC2, qui comprend tous les coûts d’exploitation d’une instance EC2, à l’exception des coûts fixes horaires liés à l’exécution de l’instance. La catégorie « EC2-Autres » regroupe divers types d’utilisation, tels que le transfert de données, les volumes EBS et les snapshots, les adresses IP élastiques et les passerelles NAT. Cependant, il peut s’avérer difficile d’identifier les différentes catégories de coûts au sein de « EC2-Autres » en raison des différentes façons dont les outils de reporting AWS affichent les coûts totaux d’EC2.

Pour distinguer les différentes catégories de coûts au sein de la rubrique « EC2 – Autres », il est essentiel de comprendre les trois catégories logiques des coûts EC2 : les coûts de présence, les coûts d’utilisation et les coûts liés aux sous-ressources. Les coûts de présence sont ceux qui s’accumulent dès lors qu’une instance EC2 est en cours d’exécution, quel que soit son taux d’utilisation. Les coûts d’utilisation sont ceux qui s’accumulent lorsque l’utilisation d’une instance dépasse son coût horaire fixe. Enfin, les frais liés aux sous-ressources résultent des services supplémentaires associés à une instance.

Prenons par exemple le cas d’une entreprise disposant d’un serveur web fonctionnant 24 h/24 et 7 j/7 sur une instance m5.large dans la région Est des États-Unis. Dans ce cas, le coût de maintien en service correspondra au tarif horaire facturé par Amazon pour maintenir cette instance en ligne pendant 730 heures par mois (24 × 30 jours). Le coût d’utilisation dans ce cas peut être évalué en examinant les régions d’origine du trafic entrant. Pendant les périodes de fort trafic, provenant par exemple de Russie ou de Chine plutôt que de son public cible situé dans la région Est des États-Unis, un trafic excédentaire pourrait entraîner des frais d’utilisation excessifs.

Le rapport d’affectation des coûts d’AWS présente les coûts d’utilisation séparément pour chaque type d’utilisation au sein de chaque catégorie de service. À l’inverse, Cost Explorer regroupe ces frais dans des catégories plus larges telles que « Transfert de données » ou « Adresses IP élastiques », tout en ignorant les frais spécifiques liés à l’utilisation, comme le VPC Peering entrant et sortant ou les adresses IP publiques entrantes et sortantes.

La compréhension des différentes catégories de coûts aide grandement les entreprises à appréhender la répartition de leurs frais de facturation EC2, ce qui leur permet d’identifier les coûts superflus et d’optimiser leur utilisation.

Coûts liés à l’utilisation, à l’existence et aux sous-ressources

Avant de réduire vos coûts grâce à EC2-Other, il est important de bien comprendre comment Amazon vous facture ses services.

Comme indiqué précédemment, AWS répartit les coûts en différentes catégories en fonction du service auquel ils se rapportent. L’une de ces catégories est « EC2-Autres ». En examinant les différentes catégories de coûts au sein de « EC2-Autres », vous pouvez identifier les services qui vous coûtent le plus cher et déterminer où vous pouvez mettre en place des optimisations pour réduire vos coûts.

Dans la section suivante, nous allons examiner ces différentes catégories en détail, en mettant l’accent sur la manière de les identifier et de les isoler afin d’optimiser les coûts.

Choisir l’instance EC2-Other la mieux adaptée à vos besoins

Optimisation de l’utilisation d’EC2-Autres

Le coût d’utilisation est l’une des sous-catégories de la rubrique « EC2 – Autres ». Amazon le calcule en fonction de l’utilisation du réseau et de la consommation de données des instances dont le coût horaire fixe d’exécution est dépassé. En revanche, le coût de maintien comprend les frais engagés par l’instance lorsqu’elle n’est pas activement utilisée mais reste en ligne dans l’attente de requêtes. Enfin, les frais liés aux sous-ressources correspondent aux coûts supplémentaires liés aux services d’utilisation associés à une instance.

Pour distinguer les coûts d’utilisation par opération des autres types de coûts, tels que les frais liés à la simple existence ou aux sous-ressources, examinez les valeurs figurant dans la ligne « lineItem/Operation » de votre rapport AWS Cost Explorer. Certaines valeurs correspondent à des coûts liés à la simple existence, comme « RunningHours:C5 » en mode à la demande, tandis que d’autres indiquent des coûts d’utilisation, comme « VPCPeering-In » et « VPCPeering-Out » ou « PublicIP-In » et « PublicIP-Out ».

Certaines entreprises pourraient faire valoir que le fait d’isoler certaines catégories au sein de la rubrique « EC2 – Autres » n’apporte pas grand-chose, car ces catégories interagissent entre elles. Un volume important de transfert de données vers une instance EC2, comme l’envoi de fichiers volumineux ou la sauvegarde de bases de données, entraînera une augmentation des frais liés à l’utilisation des adresses IP élastiques et des passerelles NAT, ce qui peut se traduire par des factures imprévues. Par conséquent, il est plus judicieux d’optimiser les coûts en analysant le coût total plutôt qu’en tentant de décomposer les différentes catégories qui le composent.

L’analyse des coûts « EC2-Autres » s’apparente à un puzzle dont les pièces doivent être assemblées avec précision pour obtenir une vue d’ensemble. En fin de compte, cerner chaque élément permet aux entreprises de comprendre dans quelle mesure chaque domaine problématique contribue à la solution finale avant d’élaborer des solutions couvrant l’ensemble de ces domaines.

AWS propose plusieurs outils permettant aux clients de suivre efficacement leurs coûts et d’optimiser leur utilisation d’EC2-Other. En analysant des ensembles de données complets, tels que les taux d’utilisation, l’existence des instances et les frais liés aux sous-ressources, vous pouvez commencer à optimiser véritablement votre utilisation d’EC2-Other tout en réduisant vos coûts.

Choisir l’instance EC2-Other la mieux adaptée à vos besoins

Pour tirer pleinement parti d’EC2-Other, il est nécessaire de bien comprendre les différents types d’instances ainsi que la répartition des coûts associés à chacune d’entre elles. Déterminer le type d’instance le mieux adapté à vos besoins, puis optimiser son utilisation grâce à une surveillance continue, peut vous permettre de réaliser d’importantes économies.

Amazon propose de nombreux types d’instances différents pour EC2-Other, allant des instances à usage général destinées aux applications gourmandes en ressources de calcul et en mémoire aux instances optimisées pour le stockage, destinées aux entreprises disposant de volumes de données considérables. Le choix d’un type d’instance inadapté à votre charge de travail peut entraîner des dépenses inutiles ou des performances sous-optimales. Il est donc essentiel de commencer par identifier les tendances spécifiques de votre utilisation sur chaque instance afin de déterminer les domaines nécessitant des ajustements.

Les coûts d’utilisation varient considérablement en fonction de la charge de travail des applications et des exigences opérationnelles ; il est donc essentiel de surveiller régulièrement votre utilisation d’EC2 afin de garantir une allocation optimale des ressources. On constate souvent que le fait de maintenir un équilibre entre les instances soumises à des pics de charge de travail et celles dont la demande est stable permet aux entreprises de réaliser des économies substantielles tout en optimisant les performances.

Les entreprises dont les charges de travail sont dynamiques devraient tirer parti des tarifs spot dans la mesure du possible. Ces tarifs sont nettement inférieurs à ceux du modèle standard de facturation à l’utilisation, car ils reflètent la capacité disponible dans une zone de disponibilité donnée. Cependant, les tarifs spot ne sont envisageables que pour les charges de travail non critiques, car leur niveau peut fluctuer en fonction de l’évolution de la demande. Les entreprises doivent donc évaluer soigneusement leurs besoins en matière de charges de travail avant de décider si les tarifs spot leur conviennent.

Optimiser l’utilisation des instances EC2 revient à conduire une voiture de manière plus efficace en surveillant en temps réel la vitesse, le choix des rapports et les indicateurs de consommation de carburant. Plus vous disposez d’informations sur les performances de votre voiture, mieux vous êtes armé pour optimiser votre consommation de carburant et prolonger la durée de vie de votre véhicule.

Questions fréquemment posées

Combien coûte l’utilisation d’une instance EC2-Other par rapport aux autres instances ?

Le coût d’utilisation des instances EC2-Other peut varier en fonction de plusieurs facteurs, tels que la région, le type d’instance et la durée d’utilisation. Toutefois, en général, les instances EC2-Other sont proposées à des tarifs compétitifs par rapport aux autres instances proposées par Amazon Web Services (AWS).

Par exemple, selon le calculateur de tarifs d’AWS, le coût d’une instance m5.xlarge (l’un des types d’instance les plus populaires) dans la région Est des États-Unis (Virginie du Nord) est de 0,192 $/heure. En revanche, le coût d’une instance x1e.xlarge (une instance EC2-Other optimisée pour les charges de travail de calcul haute performance) dans la même région est de 0,759 $/heure. Bien que cela puisse sembler plus onéreux à première vue, il est essentiel de noter que les instances EC2-Other sont conçues pour des tâches spécifiques et nécessitent un matériel spécialisé pour atteindre des performances optimales.

De plus, AWS propose différents modèles tarifaires permettant de réduire encore davantage les coûts lors de l’utilisation d’instances EC2-Other. L’un de ces modèles est celui des instances Spot, qui permet aux utilisateurs de bénéficier d’une capacité de calcul inutilisée à un prix réduit lorsqu’il y a un excédent de capacité disponible dans les centres de données AWS. Ce modèle peut offrir des réductions significatives pouvant aller jusqu’à 90 % par rapport aux tarifs à la demande.

En conclusion, même si le coût des instances EC2-Other peut sembler plus élevé que celui d’autres instances à première vue, compte tenu de leur nature spécialisée et de leurs capacités uniques, elles offrent un excellent rapport qualité-prix et leurs tarifs sont compétitifs par rapport à ceux d’autres services similaires sur le marché.

Quels sont les services ou Features spécifiques qui relèvent de la catégorie « EC2 – Autres » ?

La catégorie « EC2 – Autres » désigne les différents services et fonctionnalités disponibles dans le cadre de la plateforme Elastic Compute Cloud (EC2) d’Amazon, au-delà de ses instances standard. Ces services et fonctionnalités offrent des avantages considérables aux entreprises qui ont besoin d’une puissance de calcul plus importante ou qui doivent exécuter des applications spécialisées.

Voici quelques exemples concrets de services et Features « EC2 – Autres » :

1. Serveurs dédiés : grâce aux serveurs dédiés, les entreprises disposent d’un serveur physique entier réservé à leur usage, ce qui leur offre un meilleur contrôle sur les ressources et la sécurité.

2. Instances Spot : les instances Spot permettent aux entreprises d’enchérir sur des capacités EC2 inutilisées, ce qui leur permet de réaliser des économies pouvant atteindre 90 % tout en bénéficiant d’une puissance de calcul élevée.

3. Instances GPU : Pour les entreprises qui ont besoin de processeurs graphiques (GPU) hautement performants pour des applications avancées telles que l’apprentissage automatique ou la recherche scientifique, Amazon propose de puissantes instances GPU pouvant intégrer jusqu’à 8 GPU NVIDIA Tesla V100 par instance.

4. Fargate : Fargate est un service de calcul sans serveur qui permet aux entreprises de déployer des applications conteneurisées directement sur EC2 sans avoir à gérer elles-mêmes les serveurs.

5. Batch : Batch est un service entièrement géré permettant d’exécuter des charges de travail de calcul par lots à grande échelle.

Ce ne sont là que quelques exemples parmi les nombreux services et Features proposés dans la catégorie « EC2 – Autres ». Selon des études récentes, les instances EC2 (standard et « Other ») sont très demandées à l’échelle mondiale, près de la moitié de toutes les charges de travail cloud s’exécutant sur AWS en 2020 (Source : Synergy Research Group). À ce titre, l’utilisation d’EC2-Other peut offrir des avantages significatifs en termes d’évolutivité, de performances et de réduction des coûts pour les entreprises souhaitant tirer parti de la technologie du cloud computing.

La catégorie « EC2-Other » peut-elle être utilisée pour des types spécifiques d’applications ou de charges de travail ?

Oui, EC2-Other peut être utilisé pour certains types d’applications ou de charges de travail. En effet, il propose une grande variété de types d’instances pour répondre à différents besoins informatiques, allant des instances à usage général aux instances optimisées pour la mémoire et aux instances GPU. Ces instances disposent de capacités variables en matière de processeur, de mémoire, de stockage et de réseau afin de répondre aux exigences spécifiques des différentes charges de travail.

Par exemple, si vous exécutez des charges de travail très gourmandes en ressources de calcul, telles que des simulations scientifiques ou l’encodage vidéo, vous pouvez choisir un type d’instance doté d’un plus grand nombre de cœurs de processeur et de fréquences d’horloge plus élevées. En revanche, si vous exécutez des charges de travail très gourmandes en mémoire, telles que des bases de données relationnelles à grande échelle ou des systèmes de mise en cache en mémoire, vous pouvez opter pour un type d’instance doté d’une plus grande quantité de mémoire vive (RAM).

Outre la diversité des types d’instances, EC2-Other propose également des options tarifaires flexibles qui vous permettent d’optimiser vos coûts en fonction de vos habitudes d’utilisation et de vos besoins en capacité. Vous pouvez choisir entre les instances « à la demande » (On-Demand Instances), qui offrent une tarification à l’utilisation sans frais initiaux ni réservation ; les instances réservées (Reserved Instances), qui bénéficient de remises importantes mais nécessitent un paiement initial pour une durée déterminée ; ou encore les instances Spot (Spot Instances), qui vous permettent d’enchérir sur de la capacité inutilisée à un prix réduit.

Selon un rapport du Synergy Research Group, Amazon Web Services (AWS), y compris EC2-Other, détenait une part de 33 % du marché mondial des infrastructures cloud au troisième trimestre 2022. Cela témoigne de la popularité et de la fiabilité des services AWS auprès des utilisateurs du monde entier.

En conclusion, EC2-Other est un service de calcul polyvalent et évolutif qui peut être utilisé pour divers types d’applications et de charges de travail. Il propose toute une gamme de types d’instances aux configurations variées et des tarifs compétitifs adaptés aux différents besoins des entreprises. Fort d’une expérience éprouvée et d’une solide base de clients, ce service mérite sans aucun doute d’être pris en considération comme solution de cloud computing.

En quoi l’instance EC2-Other se distingue-t-elle des autres instances EC2 ?

EC2-Other se distingue des autres instances EC2 en ce qu’il offre aux utilisateurs des configurations uniques permettant de répondre à des besoins informatiques spécifiques. Contrairement aux autres instances EC2, EC2-Other n’entre dans aucune catégorie prédéfinie et permet aux utilisateurs de personnaliser entièrement leurs machines virtuelles en sélectionnant différentes combinaisons d’options de processeur, de mémoire, de stockage et de réseau.

Ce niveau de personnalisation fait d’EC2-Other un excellent choix pour l’exécution de charges de travail spécialisées telles que l’apprentissage automatique, le calcul haute performance, l’analyse de mégadonnées et d’autres applications complexes nécessitant des configurations sur mesure. Selon un rapport récent de Synergy Research Group, Amazon Web Services (AWS), la société mère derrière EC2-Other, détient une avance significative sur le marché des services d’infrastructure cloud avec une part de marché supérieure à 30 %.

L’un des principaux avantages de l’utilisation d’EC2-Other réside dans le fait qu’il offre évolutivité et flexibilité sans engagement à long terme ni coûts initiaux. Les utilisateurs ne paient que ce qu’ils utilisent et peuvent facilement modifier le type ou le nombre de leurs instances en quelques clics seulement. De plus, EC2-Other intègre un large éventail de fonctionnalités de sécurité, telles que des pare-feu réseau, le chiffrement au repos et en transit, la gestion des identités et des accès (IAM) ainsi que des certifications de conformité qui garantissent la sécurité des opérations.

En conclusion, EC2-Other est une fonctionnalité révolutionnaire au sein de l’écosystème AWS, car elle offre aux utilisateurs un contrôle total sur leurs environnements informatiques. Elle permet aux entreprises d’optimiser l’allocation de leurs ressources afin de réduire leurs coûts tout en atteignant des niveaux de performances optimaux adaptés à leurs cas d’utilisation spécifiques.

Y a-t-il des restrictions ou des considérations liées aux performances à prendre en compte lors de l’utilisation d’EC2-Other ?

Oui, il existe certaines limites et considérations en matière de performances à prendre en compte lors de l’utilisation d’EC2-Other pour le cloud computing. Voici un aperçu des plus importantes :

1. Zones de disponibilité limitées : EC2-Other n’est disponible que dans certaines zones de disponibilité, ce qui signifie que vos possibilités de déploiement dans différentes régions peuvent être limitées. Cela peut poser des problèmes si vous avez besoin d’une meilleure couverture géographique couvrant plusieurs régions.

2. Performances réseau réduites : par rapport aux autres types d’instances EC2, les instances EC2-Other offrent des performances réseau inférieures en raison de l’utilisation de la technologie de réseau défini par logiciel (SDN) au lieu de ressources matérielles dédiées. Cela peut avoir un impact sur les exigences en matière de bande passante et de latence pour certaines charges de travail.

3. Manque de flexibilité : les instances EC2-Other ne sont pas aussi flexibles que les autres instances, ce qui peut poser certaines difficultés lors de la mise à l’échelle ou de l’ajustement des besoins de votre infrastructure.

Malgré ces limites, il est important de noter que la catégorie « EC2-Other » présente tout de même de nombreux avantages pour les charges de travail de cloud computing. Elle peut, par exemple, offrir des options plus économiques pour certaines applications dont les besoins en ressources sont faibles.

Selon une étude récente menée par Synergy Research Group, AWS continue de dominer le marché du cloud public avec une part de marché de 33 % (au quatrième trimestre 2022). Par conséquent, compte tenu du taux d’adoption et de la demande pour les services AWS à l’échelle mondiale, nous estimons que les éventuelles contraintes liées à l’utilisation d’EC2-Other sont largement compensées par ses avantages évidents par rapport aux infrastructures informatiques sur site traditionnelles en termes de rentabilité et d’évolutivité pour les entreprises.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dans le paysage numérique actuel, les environnements hybrides constituent la norme plutôt que l’exception pour les entreprises de toutes tailles. Alors que les entreprises jonglent avec une multitude de charges de travail, adoptent des solutions SaaS et migrent leurs applications vers le cloud, elles sont également confrontées au défi de rapatrier leurs données sur site. Cette prolifération constante des données, combinée à un paysage de menaces en constante évolution caractérisé par des attaques sophistiquées alimentées par l’IA, souligne l’importance cruciale de stratégies robustes de protection des données pour renforcer la cyber-résilience.

Pour garantir la sécurité des données et la conformité dans l’ensemble de leur environnement, les entreprises doivent intégrer des mesures de protection des données dès le départ. Cette approche proactive minimise les risques et les vulnérabilités potentielles, offrant ainsi une cyber-résilience complète.

Cependant, le passage au cloud ne suit pas une approche unique. Il s’agit d’un processus graduel et spécifique à chaque application : certaines sont simplement hébergées à nouveau, tandis que d’autres sont refactorisées pour tirer parti des services PaaS natifs du cloud et de Kubernetes. Pour faire face à cette complexité, les entreprises ont besoin d’une stratégie claire en matière de protection des données et de résilience dans le cloud, qui s’étende jusqu’aux limites de leur environnement.

Ce plan d’action doit inclure une protection des données dans le cloud garantissant la sécurité et la résilience sur l’ensemble de l’infrastructure hybride. Cela englobe toutes les charges de travail, applications et services dans le cloud, quel que soit leur emplacement. De plus, il doit permettre un transfert fluide des données entre les clouds et vers les infrastructures sur site, tout en offrant une vue unifiée de l’ensemble de votre environnement.

Afin de renforcer la cyber-résilience, un plan d’action complet en matière de protection des données dans le cloud doit aborder les aspects essentiels suivants :

  1. Optimisation des coûts : la gamme unique d’offres de Commvault, qui couvre à la fois le SaaS, les logiciels et les solutions sur site, permet de réduire considérablement les coûts liés à la gestion de l’infrastructure.
  1. Recovery rapide : grâce à une solution de stockage flexible et optimisée pour les performances, ainsi qu’à la possibilité de créer des copies hors réseau pour se protéger contre les ransomwares, les entreprises peuvent réduire au minimum les temps d’arrêt coûteux.
  1. Sécurité « air-gapped » : l’architecture cloud hybride offre une protection de type « air-gapped », qui vient compléter les stratégies de lutte contre les ransomwares.
  1. Couverture étendue : Commvault offre la couverture la plus étendue pour les charges de travail sur site, en mode SaaS et dans le cloud hybride.
  1. Gestion simplifiée : Commvault propose une interface de gestion unifiée, alliant la flexibilité d’un service.
  1. La fiabilité, gage de sérénité : Le recours à des solutions éprouvées et de pointe, plutôt qu’à des produits ponctuels non validés, garantit une sérénité dans un environnement où la cyber-résilience et la protection des données sont primordiales.

La clé pour adopter le cloud hybride

La protection des données n’est pas seulement une nécessité ; elle peut également constituer la clé d’une adoption efficace du cloud hybride pour de nombreuses entreprises. Une solution de protection des données adaptée favorise la maturité du cloud en assurant la protection des données sur l’ensemble des charges de travail, quel que soit leur stade d’évolution dans leur transition vers le cloud. Cela offre une base solide pour une entreprise hybride, en lui apportant la flexibilité nécessaire pour protéger ses données là où elles se trouvent aujourd’hui et là où elles se trouveront demain.

Commvault se distingue comme la plateforme unifiée de protection des données conçue pour assurer la cyber-résilience dans l’environnement moderne du cloud hybride. Offrant une couverture plus étendue que les solutions concurrentes et gérable depuis un seul et même interface, Commvault permet de gérer en toute confiance les changements permanents sans avoir recours à de multiples solutions ponctuelles, à mesure que les charges de travail évoluent et se développent.

Dans un environnement cloud hybride où les données sont dispersées sur différentes plateformes, Commvault garantit que l’atout le plus précieux de votre entreprise — vos données — est protégé, conforme aux réglementations et prêt à faire progresser votre activité, quel que soit l’endroit où il se trouve. Adoptez l’avenir de la cyber-résilience avec Commvault, votre partenaire de confiance pour la protection de vos données dans un monde hybride.

Pour en savoir plus sur la manière dont nos clients ont utilisé Commvault pour élaborer leur stratégie de transition vers le cloud, cliquez ici ou participez à notre prochain webinaire, le 3 octobre, intitulé « Les cinq piliers essentiels de la réussite du cloud hybride ».

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dans le monde hybride et multicloud d’aujourd’hui, les entreprises exploitent des applications et gèrent des charges de travail sur site, en périphérie, dans le cloud ou en mode SaaS. À mesure que de nouvelles applications et de nouveaux emplacements apparaissent, il est essentiel de garantir une stratégie cohérente en matière de protection et de récupérabilité des données, quel que soit leur emplacement, en particulier face à des menaces qui se multiplient rapidement et deviennent de plus en plus autonomes.

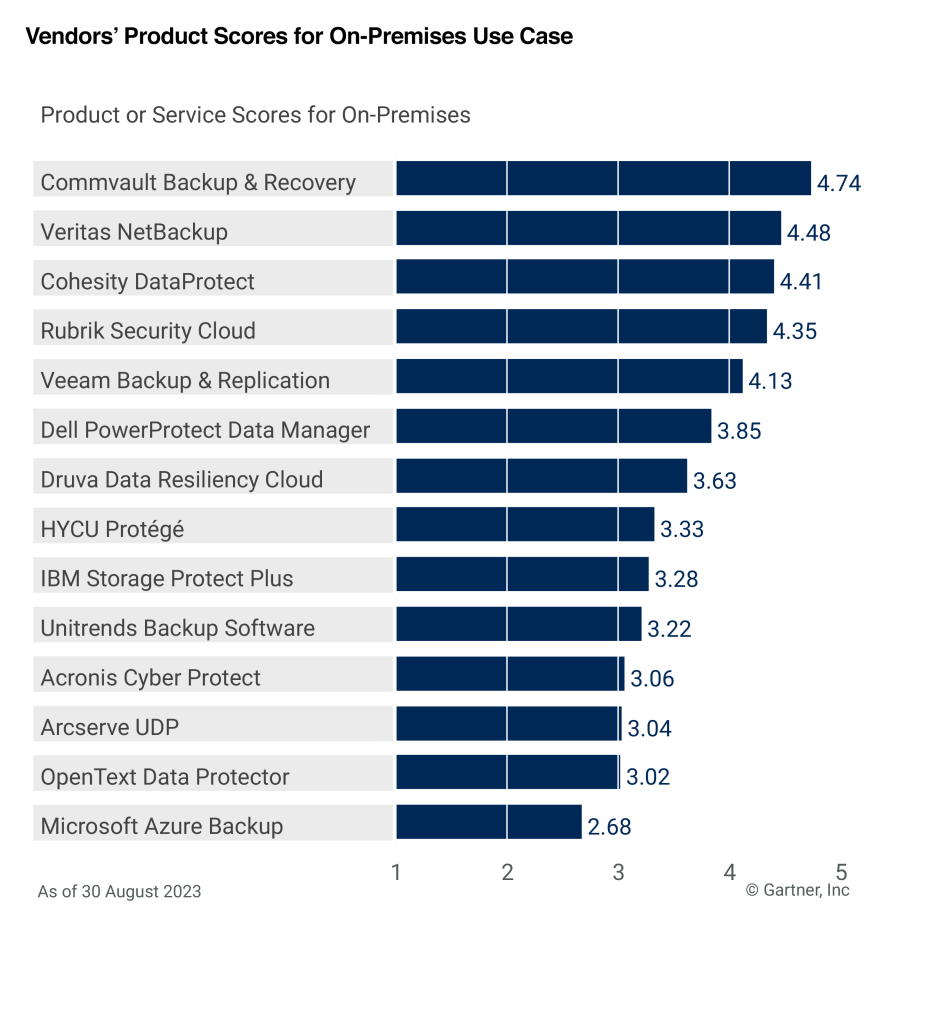
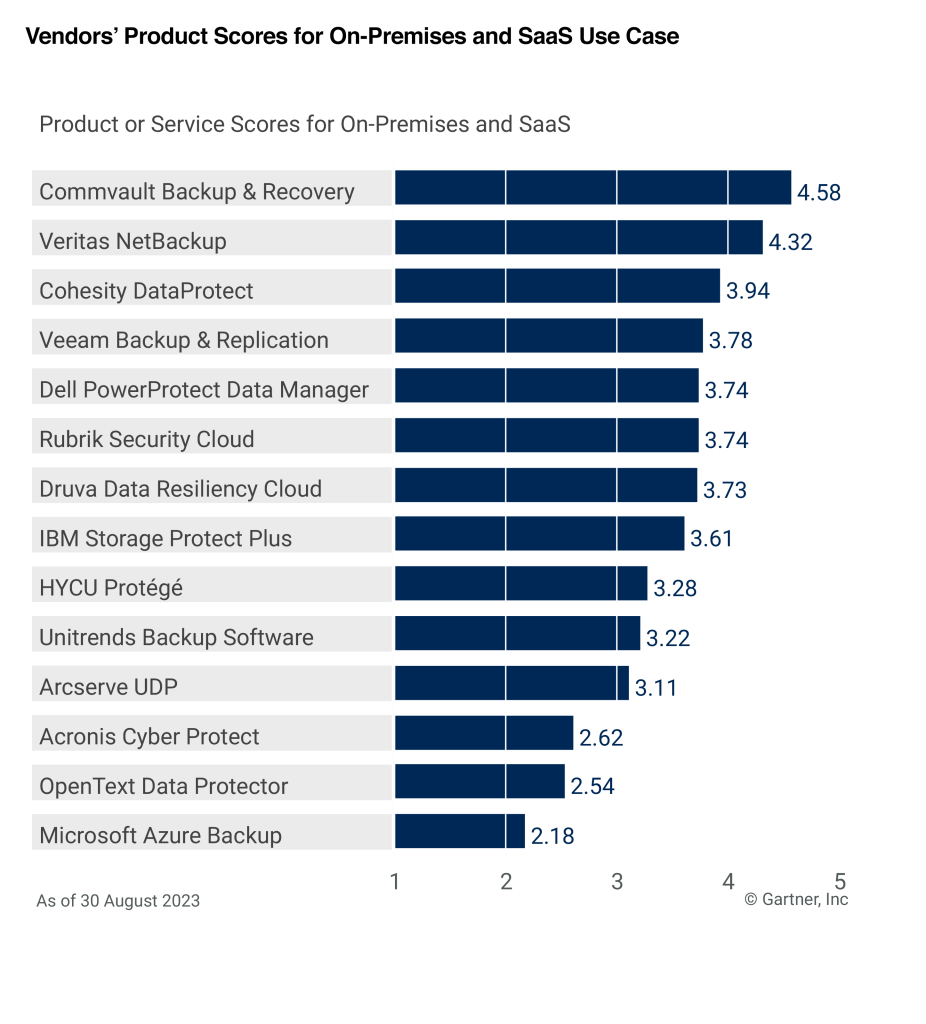
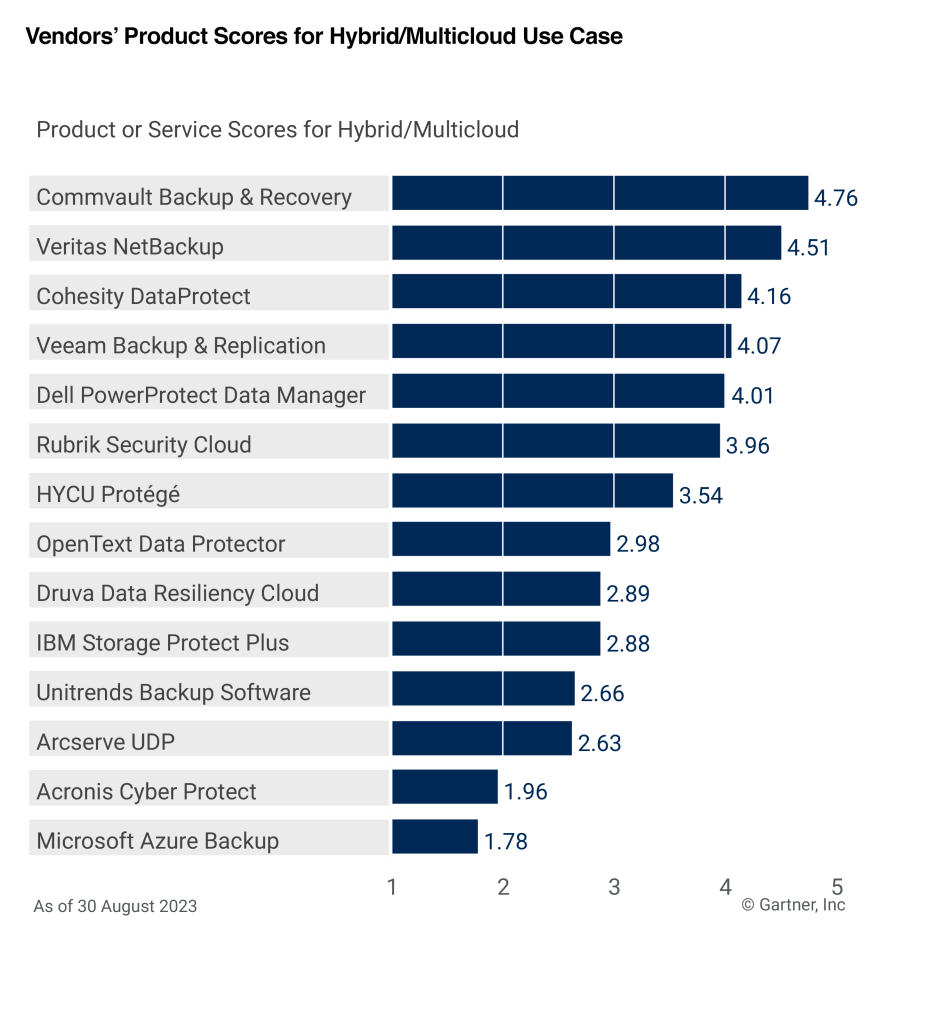
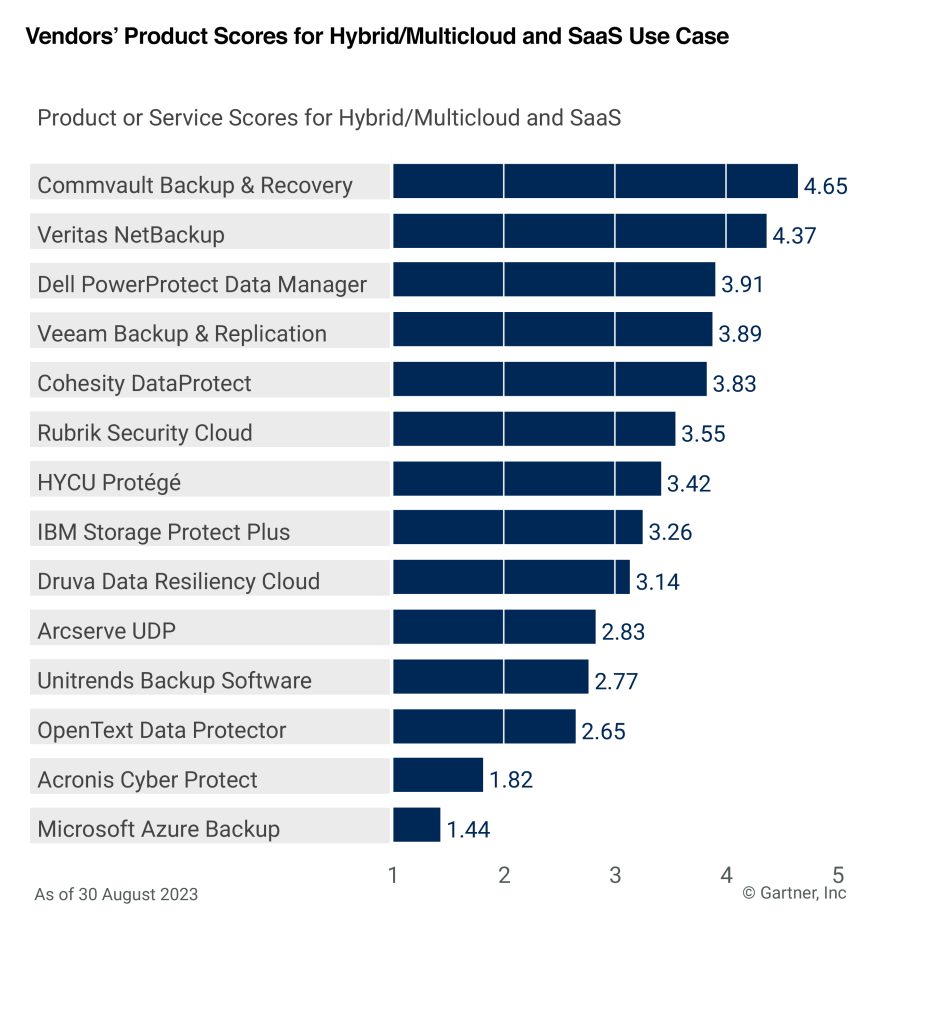
Le rapport « Critical Capabilities » de Gartner, publié en complément indispensable du « Gartner® Magic Quadrant™ », évalue les fournisseurs sur la base de 15 capacités clés, notamment l’intégration dans les centres de données, la sécurité des plateformes, la protection contre les ransomwares et la gestion, entre autres, à travers sept cas d’utilisation.

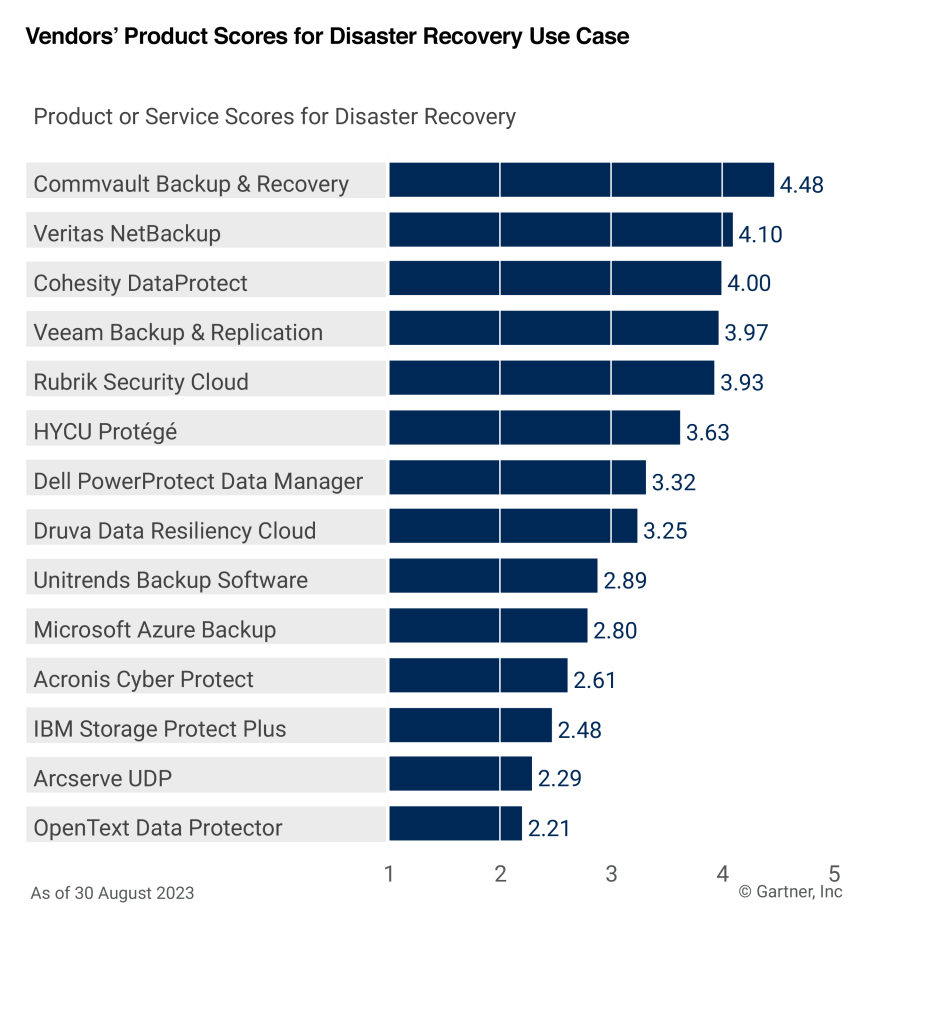
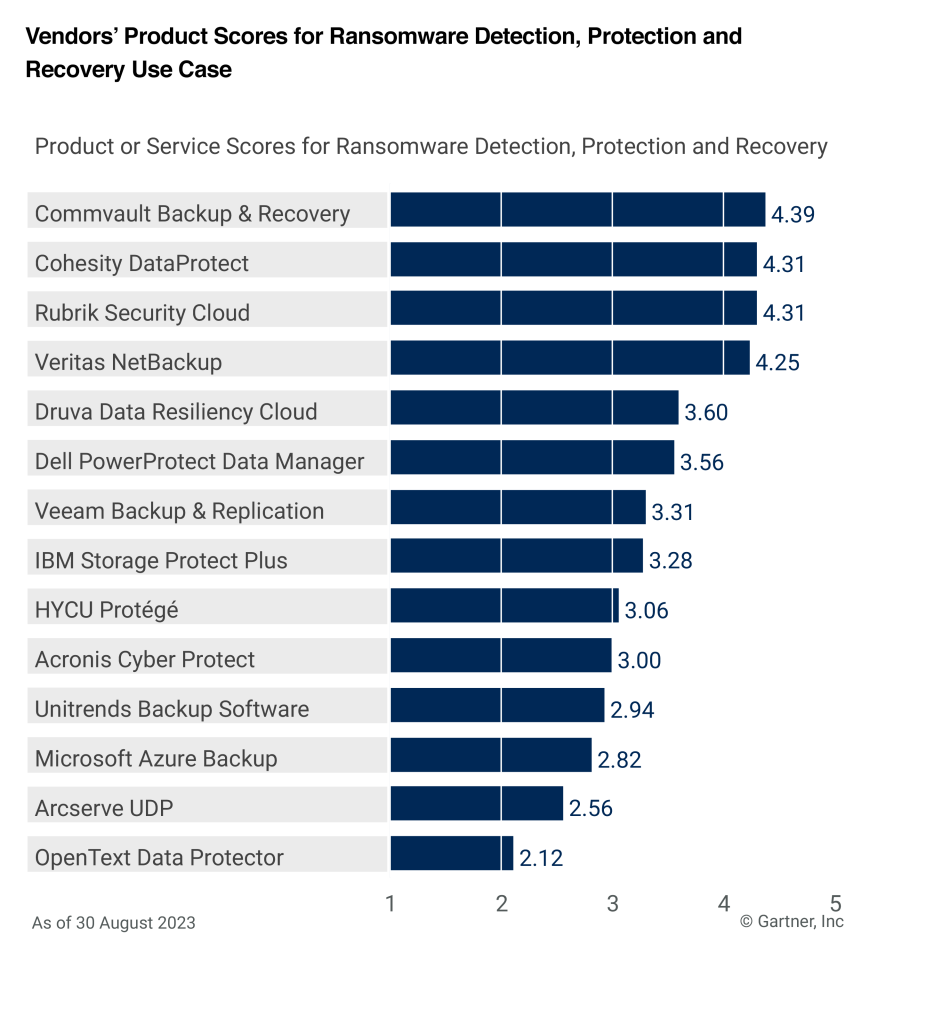
Nous sommes ravis et honorés que Commvault Backup and Recovery ait obtenu la note la plus élevée dans six des sept cas d’utilisation du rapport « Critical Capabilities for Enterprise Backup and Recovery Software Solutions » de Gartner : Sur site (4,74/5), sur site et SaaS (4,58/5), hybride/multicloud (4,76/5), hybride/multicloud et SaaS (4,65/5), reprise après sinistre (4,48/5) et détection, protection et Recovery en cas de ransomware (4,39/5) ! Commvault s’est classé deuxième (4,36/5) pour le cas d’utilisation « Services de données ».¹

Sur le site (4,74/5)

Sur site et SaaS (4,58/5)

Hybride/multicloud (4,76/5)

Hybride/multicloud et SaaS (4,65/5)

Disaster Recovery (4,48/5)

Détection, protection et Recovery en cas d’attaque par ransomware (4,39/5)

Nous pensons/estimons que la publication du rapport de cette année est révélatrice de la situation globale du secteur : les données continuent d’exiger une protection renforcée, ainsi que des capacités de détection des cybermenaces et de Recovery dans un nombre croissant d’environnements. Chez Commvault, c’est là que réside notre force : offrir une protection sécurisée des données dans un monde hybride. Nous sommes honorés d’être mentionnés dans le rapport « Critical Capabilities » de cette année et d’avoir obtenu la meilleure note dans six des sept cas d’utilisation. Nous proposons la combinaison idéale de capacités de détection, de sécurité et de récupération pour aider nos clients à faire face aux cybermenaces.

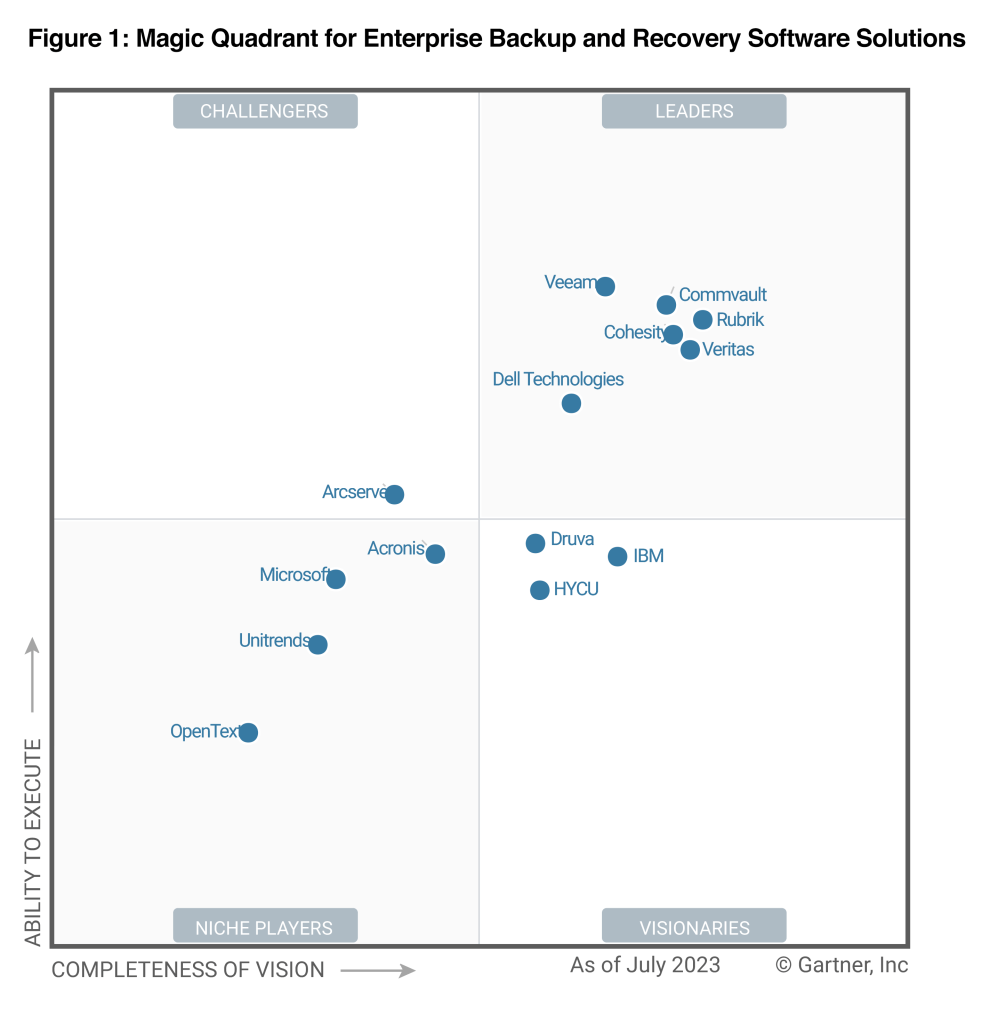
Nous avons été désignés « Leader » à douze reprises dans le Gartner® Magic Quadrant™ et sommes à nouveau cités dans le rapport « Critical Capabilities » de Gartner. Nous [AG3] tenons à remercier nos clients de nous accompagner dans cette démarche d’innovation continue axée sur le client, ainsi que nos partenaires pour leur contribution à la construction d’un écosystème de données sans frontières.

Procurez-vous votre exemplaire du rapport « Gartner Critical Capabilities for Enterprise Backup and Recovery Solutions » 2023 !


Gartner, « Magic Quadrant : Solutions logicielles de Backup and Recovery pour entreprises », Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 août 2023. Ce rapport « Magic Quadrant » avait précédemment été publié sous le titre « Magic Quadrant : Solutions de Backup and Recovery pour centres de données » (2016-2017 ; 2019-2020) ; « Magic Quadrant pour les logiciels de sauvegarde d’entreprise et les Appliances intégrées » (2014-2015) ; « Magic Quadrant pour les logiciels de sauvegarde et de Recovery d’entreprise » (2012-2013) ; et « Magic Quadrant pour la sauvegarde et la Recovery sur disque d’entreprise » (2011).

GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l’international. Et Magic Quadrant est une marque déposée de Gartner, Inc. et/ou de ses filiales et est utilisée ici avec autorisation. Tous droits réservés.

Ce graphique a été publié par Gartner, Inc. dans le cadre d’un document d’étude plus complet et doit être analysé dans le contexte de l’ensemble de ce document. Le document Gartner est disponible sur simple demande auprès de Commvault.

1. Gartner, « 2023 Gartner® Critical Capabilities for Enterprise Backup and Recovery Software Solutions », Jason Donham, Jerry Rozeman, Michael Hoeck, Nik Simpson, 18 septembre 2023.

Avertissement de Gartner

Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche et ne conseille pas aux utilisateurs de technologies de choisir exclusivement les fournisseurs ayant obtenu les meilleures notes ou toute autre distinction. Les publications de recherche de Gartner reflètent les opinions de son équipe de recherche et ne doivent pas être interprétées comme des déclarations de fait. Gartner décline toute garantie, expresse ou implicite, concernant cette étude, y compris toute garantie de qualité marchande ou d’adéquation à un usage particulier.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’automne est là ! Cela signifie que la saison du latte à la citrouille épicée est arrivée et que le Mois de la sensibilisation à la cybersécurité approche à grands pas. C’est le moment idéal pour passer en revue votre guide de gestion des incidents, en particulier la phase de Recovery. N’oubliez pas que votre fournisseur de services cloud est responsable de la pérennité et de la disponibilité de son service, mais que vos données — leur résilience, leur intégrité et leur sécurité — relèvent de votre responsabilité.

Les sauvegardes : votre dernier rempart dans le cloud

Les profils de risque liés aux données dans le cloud englobent toute une série de scénarios, notamment la suppression involontaire de données due à une erreur humaine, les suppressions erronées par un logiciel, les effacements malveillants, les menaces internes émanant d’employés mécontents ou sur le point de quitter l’entreprise, ainsi que les campagnes ciblées de ransomware. Une stratégie solide de Backup and Recovery, renforcée par des fonctionnalités telles que le versionnage des données, le chiffrement et les « air gaps », permet d’améliorer la résilience des données de l’entreprise. Cette approche multicouche vise à minimiser l’impact des incidents liés aux données en assurant une restauration rapide et sécurisée, atténuant ainsi les temps d’arrêt opérationnels et les pertes financières.

Les sauvegardes « air-gapped » peuvent sauver votre entreprise

Les instantanés, souvent stockés dans des comptes de production, présentent le même risque que les données de production. Les instantanés inter-comptes ne suffisent pas non plus, car ils relèvent toujours du domaine de sécurité principal de l’organisation. Par exemple, si un acteur parvient à accéder à la charge de travail appropriée ou aux identifiants d’un administrateur, toutes les données peuvent souvent être manipulées. Une approche plus sécurisée consiste à créer une barrière virtuelle entre le compte principal et le stockage de sauvegarde, offrant ainsi une couche de défense hors bande contre les ransomwares et autres cyberattaques.

Avantages des sauvegardes « air-gapped »

  • Résilience face aux ransomwares : les sauvegardes « air gap » garantissent la récupérabilité des données, même lorsque les ensembles de données principaux sont compromis.
  • Intégrité des données : les risques d’accès non autorisé et d’altération des données sont limités, notamment grâce à des sauvegardes immuables.
  • Conformité réglementaire : les exigences en matière de cybersécurité et les réglementations spécifiques à certains secteurs imposent souvent le recours à des sauvegardes « air-gapped », garantissant à la fois la protection des données et le respect des politiques.
  • Rapid recovery: Air-gapped backups facilitate quick data restoration, reducing downtime and attenuating negative impacts.
  • Garantie : des sauvegardes sécurisées offrent une tranquillité d’esprit et permettent aux équipes informatiques de se concentrer sur d’autres opérations essentielles.

Renforcer la protection sans augmenter les coûts ni la complexité

Une protection renforcée des données grâce à des sauvegardes isolées physiquement et immuables n’est qu’une des raisons pour lesquelles les clients font appel à Clumio. À mesure que les entreprises développent leur présence dans le cloud, la maîtrise des coûts devient un autre défi à relever. Les équipes informatiques ont pour mission de réduire les coûts liés au cloud, mais elles manquent souvent de visibilité sur les postes où elles peuvent réduire leur facture AWS sans freiner l’innovation au sein de l’entreprise.

Le cabinet d’analyse ESG a constaté que Clumio aide ses clients à réduire leurs coûts de 30 % en moyenne grâce à une solution à l’architecture unique qui optimise les processus de Backup and Recovery. Les rapports de consommation aident en outre les équipes informatiques à identifier les postes de dépenses les plus importants liés aux sauvegardes AWS, ce qui leur permet de mieux gérer leurs dépenses de stockage. Les clients de Clumio parviennent généralement à réduire leurs coûts de sauvegarde tout en renforçant la sécurité de leurs données.

Clumio au Gartner IT Symposium, du 16 au 19 octobre 2023

Rejoignez-nous au Gartner IT Symposium à Orlando, en Floride, au stand n° 147. Venez nous rendre visite pour discuter avec moi ou avec notre directeur technique terrain de la manière dont Clumio s’intègre à votre stratégie de protection des données AWS tout en respectant vos contraintes budgétaires.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Protection des données, migration vers le cloud et planification de la Recovery : de quoi avoir le tournis ! Venez découvrir tout cela avec Commvault à l’Oracle CloudWorld, stand n° 23, du 19 au 21 septembre à Las Vegas.

Il ne reste plus que quelques semaines avant le salon et, croyez-moi, nous avons un programme bien rempli pour nos clients, nos partenaires et les visiteurs du salon !

Pour commencer, nos conférences et ateliers. Notez-les dès maintenant dans votre agenda avant qu’il ne soit trop tard !

  • Mardi 19 septembre à 17 h (heure du Pacifique) – Protection des données sur OCI : élaborer des stratégies de cyber-réponse pour réduire les risques et le coût total de possession (TCO)
    • Réduisez les risques et les coûts ! Découvrez comment Commvault et Oracle redéfinissent la protection moderne des données pour Oracle Cloud Infrastructure (OCI).
  • Mercredi 20 septembre à 13 h (heure du Pacifique) – Migration de votre parc VMware : gardez le contrôle et optimisez la sécurité
    • C’est aussi simple que 1, 2, 3 ! Suivez ce tutoriel étape par étape pour déployer et migrer en toute transparence vos charges de travail VMware vers OCVS (Oracle Cloud VMware Solution), à l’aide de la solution de protection des données Commvault.
  • Mercredi 20 septembre à 15 h 55 (heure du Pacifique) – Partenaires : Le guide sur les ransomwares – pourquoi les pare-feu et les sauvegardes ne suffisent pas
    • À l’attention de nos partenaires : c’est le moment de vous illustrer en héros et d’aider vos clients à vaincre leur plus grande menace : les ransomwares.
  • Jeudi 21 septembre à 8 h 30 (heure du Pacifique) – OCI et Commvault s’associent pour sécuriser, protéger et restaurer votre environnement hybride
    • Vous voulez connaître le secret pour réaliser des économies ? Simplifier la gestion, optimiser les stratégies cloud, réduire les risques de sécurité et améliorer la continuité d’activité avec Commvault.
  • Jeudi 21 septembre à 13 h 05 (heure du Pacifique) – Comment Commvault contribue à redéfinir la protection des données pour les partenaires et les clients Oracle
    • Partenaires, ceci s’adresse à vous ! Découvrez comment dépasser les attentes de vos clients tout en les aidant à sécuriser, protéger et restaurer leur ressource la plus précieuse : leurs données.

Ensuite, n’oubliez pas de vous rendre sur le stand Commvault (stand n° 23), où vous pourrez découvrir par vous-même ce qui se fait de mieux en matière de protection des données pour une gamme très étendue de charges de travail. Nous sommes là pour vous aider à accélérer votre transition vers OCI en vous offrant un rapport qualité-prix exceptionnel, une sécurité renforcée intégrée, ainsi qu’une gestion et une Recovery simplifiées.

  • Vous aimez vous organiser ? Pas besoin de courir dans tous les sens pendant le salon. Prenez rendez-vous à l’avance et nous vous réserverons une place.
  • Vous préférez une approche plus spontanée ? Nous organiserons de brèves sessions de 10 minutes tout au long du salon. C’est l’occasion pour vous de découvrir rapidement les tenants et aboutissants de la simplification de votre stratégie de sauvegarde… et vous repartirez peut-être avec de superbes cadeaux.
  • Que diriez-vous de tester cette technologie par vous-même ? Nous vous proposons des démonstrations illustrant la rapidité du Backup and Recovery des charges de travail dans le cloud et sur site, ainsi que la solution « Metallic Recovery Reserve » sur OCI pour une protection « air-gapped ». 

Êtes-vous déjà convaincu que le stand Commvault n° 23 est l’endroit où il faut être ? Rendez-vous à Las Vegas !

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

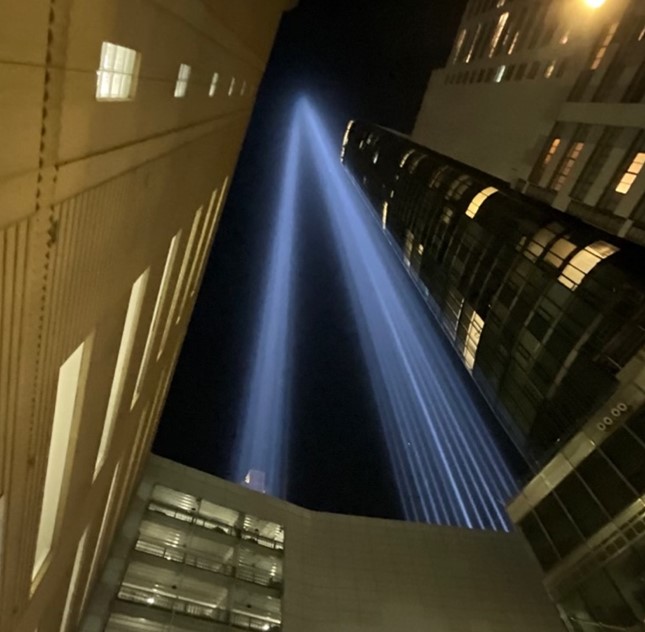
Le lundi 11 septembre est le « Patriot Day » et une Journée nationale du service et du souvenir aux États-Unis, à l’occasion de laquelle nous commémorons le 22e anniversaire des attentats terroristes du 11 septembre (9/11).  

Le 11 septembre 2001 a été un drame ressenti dans le monde entier. Aujourd’hui, nous rendons hommage à ceux qui ont perdu la vie ce jour-là, nous remercions les courageux premiers intervenants qui ont risqué leur vie et nous honorons les sacrifices consentis pour protéger notre liberté.  

Quand je repense à cette journée, ce qui me frappe toujours, c’est la façon dont nos communautés se sont mobilisées. Nous avons mis de côté nos divergences et nous nous sommes unis pour prendre soin les uns des autres, nous soutenir mutuellement et transmettre de l’espoir ; j’ai tendance à appeler cela de la compassion. Ces efforts résonnent encore en moi aujourd’hui, et à chaque fois que je franchis le seuil de ma porte pour affronter les complexités quotidiennes qui nous entourent tous. Chaque interaction où nous pouvons insuffler davantage de compassion au sein de la communauté est utile. 

En tant qu’ancien combattant de la Marine américaine, je suis fier d’être le parrain exécutif de notre groupe de ressources pour les employés (ERG) VALOR (anciens combattants) ici chez Commvault. Pour commémorer l’anniversaire du 11 septembre, notre groupe VALOR a organisé notre défi annuel « Commvault Climbs », dans le cadre duquel les employés de Commvault du monde entier sont mis au défi de gravir jusqu’à 104 volées d’escaliers afin de rendre hommage aux courageux pompiers et secouristes qui ont gravi les escaliers des tours jumelles du World Trade Center pour sauver la vie des personnes piégées. Chaque année, je constate à nouveau l’incroyable solidarité qui règne au sein de notre entreprise, alors que nous mettons en pratique notre valeur de solidarité.

Prenons le temps aujourd’hui de nous souvenir de ceux qui ont perdu la vie le 11 septembre, de méditer sur le courage dont ont fait preuve les premiers intervenants à ce moment-là, et de rendre hommage à ceux qui se sont portés volontaires pour servir leur pays en réponse à cette tragédie. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Les cybermenaces ne cessent d’évoluer et de gagner en persistance. Les dépenses mondiales consacrées aux solutions et services de sécurité devraient atteindre près de 300 milliards de dollars en 2026¹ – soit une augmentation de 37 % par rapport aux dépenses actuelles, ce qui témoigne de l’aggravation du niveau de menace. Étonnamment, malgré une prise de conscience accrue et des investissements plus importants, 83 % des organisations ont subi plus d’une violation de données au cours de leur existence². Ces chiffres soulignent la nécessité cruciale de la Readiness après sinistre, la sécurité des données étant une préoccupation majeure à l’heure où le stockage dans le cloud devient l’option privilégiée pour les sauvegardes hors site.

La nécessité de l’immuabilité

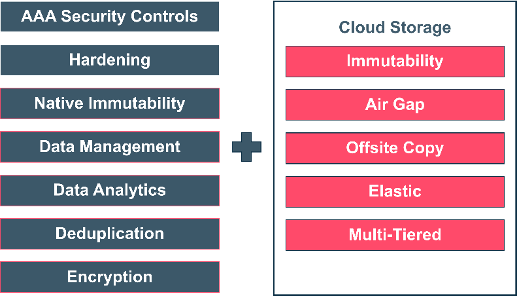
L’immuabilité est définie comme « la capacité de toute donnée à être maintenue dans un état non fongible pendant une durée déterminée ». L’immuabilité des données peut être obtenue grâce à diverses méthodes fonctionnant de concert. Une architecture immuable est donc un modèle dans lequel aucune mise à jour, aucun correctif de sécurité ni aucune modification de configuration n’intervient « sur place » sur les systèmes de production. Si une modification s’avère nécessaire, une nouvelle version de l’architecture est créée et déployée en production.  L’immuabilité assure une protection tant au sein de la solution de sauvegarde qu’à l’extérieur de celle-ci.

Les entreprises ont besoin d’une architecture immuable pour garantir la sécurité et la protection de leurs données et, surtout, pour s’assurer qu’elles soient disponibles dès qu’elles doivent être restaurées. L’immuabilité est une technique éprouvée qui permet de réduire les cyberattaques visant les données de sauvegarde et de garantir que les copies de sauvegarde ne subissent aucune modification.

Le meilleur indicateur permettant de savoir si vous disposez d’une solution de Backup and Recovery fiable est votre capacité à restaurer rapidement vos données. Cela repose en partie sur une planification et une conception adéquates de votre solution de Backup and Recovery. Cependant, cela peut s’avérer un véritable défi lorsque vos données sont confrontées à tant de menaces. Autrefois, les pannes matérielles, les catastrophes naturelles et les erreurs humaines figuraient sans doute en tête des menaces de panne les plus redoutées. Aujourd’hui, les ransomwares et les menaces internes ont pris le relais en tant que principales préoccupations. Il est évident que la planification et la conception de l’architecture ne suffisent plus ; la solution de Backup and Recovery d’aujourd’hui doit être immuable, afin que vous ayez l’assurance que vos données sont en sécurité.

Mutables vs. Immutables

Il existe une distinction fondamentale entre l’infrastructure modifiable et l’infrastructure immuable lorsqu’il s’agit de protéger des données sensibles. L’infrastructure modifiable traditionnelle est plus flexible et permet de réaliser rapidement des mises à jour et des intégrations, mais cela peut également faciliter l’accès aux données et leur manipulation par les cybercriminels.

Ces acteurs malveillants ciblent souvent les entreprises par le biais de fuites de données, ce qui peut avoir de graves conséquences, telles qu’une atteinte à la réputation, une perte de chiffre d’affaires et des problèmes juridiques. C’est là qu’intervient une architecture immuable, qui offre une solution plus sécurisée et inviolable pour protéger les données contre les menaces internes et externes.

Immuabilité pour la conformité réglementaire

Le stockage immuable est essentiel pour toute organisation souhaitant protéger ses données critiques ou confidentielles. Cela revêt une importance particulière pour des secteurs tels que la santé, la finance et le droit, qui sont soumis à des exigences légales et réglementaires strictes visant à protéger les données sensibles contre tout accès non autorisé ou toute altération. Le stockage immuable aide les organisations à se conformer aux exigences telles que celles édictées par la SEC, la CFTC et la FINRA concernant l’enregistrement, le stockage et la conservation des documents électroniques, et facilite leur Recovery en cas de perte ou de corruption des données.

Commvault Cloud est immuable par défaut

Chaque environnement présentant une configuration d’infrastructure qui lui est propre, la protection des données de sauvegarde contre toute modification non autorisée et aléatoire peut s’avérer complexe. C’est pourquoi Commvault a adopté une approche agnostique en matière d’immuabilité. En nous appuyant sur une approche renforcée et multicouche de la protection des données, nous proposons des contrôles robustes qui préviennent divers types de menaces pesant sur les données de sauvegarde et garantissent une haute capacité de récupération des copies en cas de suppression accidentelle ou d’attaque malveillante. De manière native, toutes les données de sauvegarde sont protégées au niveau du stockage. Les copies de sauvegarde et les opérations de sauvegarde résident dans un emplacement virtuellement isolé («air-gapped»), au sein d’un domaine de sécurité isolé, découplé des environnements sources. Des verrous de conservation peuvent également être appliqués pour empêcher toute modification injustifiée des politiques de conservation des données.

Avec Commvault Cloud, vous n’avez pas besoin de matériel spécifique ni de comptes de stockage dans le cloud pour protéger vos données de sauvegarde contre les menaces liées aux ransomwares. Si vous disposez de matériel prenant en charge les technologies WORM (Write-Once, Read Many), le verrouillage d’objets ou les instantanés (que Commvault prend entièrement en charge), vous pouvez toujours utiliser les fonctionnalités de verrouillage intégrées de Commvault pour compléter et renforcer les contrôles de sécurité existants. C’est cette capacité à superposer des contrôles de sécurité sur différents types d’infrastructures qui permet à la solution immuable de Commvault de se démarquer de la concurrence.

L’authentification multifactorielle, le chiffrement AES 256 bits au repos, les pare-feu et d’autres contrôles d’accès de type « zero-trust » empêchent toute circulation des données, tant en interne qu’en externe, par des personnes non autorisées. Tous les protocoles de sécurité mis en œuvre respectent les meilleures pratiques en matière de sécurité et s’appuient sur les directives et les exigences de conformité des normes NIST 800-53, SOC 2 de type II et ISO 27001:2013.

Grâce à ses protocoles de sécurité « zero-trust » intégrés, Commvault Cloud répond aux normes les plus strictes en matière de confidentialité, d’intégrité et de disponibilité, tant pour les organismes publics que pour les entreprises.

L’architecture d’infrastructure immuable de Commvault Cloud

La plateforme d’apprentissage automatique de Commvault étend les capacités de protection immuable en offrant une solution proactive permettant de détecter les menaces et d’y répondre de manière adaptée. Nous adoptons une approche multicouche pour nous prémunir contre divers vecteurs de menaces et garantir la sécurité des données. Nous intégrons notamment un verrouillage du stockage pour lutter contre les ransomwares, ainsi que des contrôles AAA « Zero Trust » à tous les niveaux de la pile de Backup and Recovery, afin d’assurer une protection complète. L’isolation et la mise en place d’un « air gap » s’appuient sur des topologies réseau chiffrées par TLS, et l’infrastructure est renforcée afin de réduire la surface d’attaque.

D’un point de vue général, la plateforme Commvault comprend ces sept couches, associées à un stockage cloud immuable :

Le stockage dans le cloud offre des options avancées pour protéger, sécuriser et restaurer vos données. Immuable par défaut, il constitue la solution de protection des données la plus flexible qui soit, que vous pouvez déployer n’importe où et à grande échelle, quelle que soit la charge de travail.

Votre protection, à votre façon : l’immuabilité pour les logiciels et le SaaS

Commvault Grid facilite la mise en œuvre d’une architecture immuable sous la forme d’une Appliance intégrée ou d’un modèle de référence pour une solution tout-en-un. Il offre une gestion complète des données pour toutes les charges de travail à partir d’une plateforme unique et extensible. Commvault Cloud utilise une approche multicouche pour se prémunir contre divers vecteurs de menaces et garantir la sécurité des données. L’architecture immuable de Commvault comprend :

  • Logiciel (Compliance Lock)
    • Problème : l’administrateur des sauvegardes tente de réduire la durée de conservation ou supprime accidentellement une tâche de sauvegarde, une stratégie ou une bibliothèque.
    • Action : refusée en raison du verrouillage de conformité
  • Système d’exploitation (Contrôles d’accès)
    • Situation : un utilisateur autorisé tente de chiffrer, de déplacer ou de supprimer des fichiers, ou encore de reformater un disque
    • Action : le système d’exploitation bloque les utilisateurs et/ou les attaques par ransomware grâce à des contrôles d’accès
  • Système de fichiers (immuabilité au niveau de la couche de stockage)
    • Scénario : un utilisateur autorisé ou malveillant tente de modifier ou de chiffrer des données de sauvegarde protégées
    • Action : le système de fichiers immuable empêche la modification ou le chiffrement des données de sauvegarde

Commvault AirGap est une solution de stockage cloud entièrement gérée destinée au portefeuille de solutions cloud hybrides SaaS de Commvault, ainsi qu’aux solutions de Backup and Recovery et à Commvault Grid. L’adoption du cloud est accélérée grâce à des options de stockage optimisées et à des copies des données isolées physiquement (air gap), garantissant ainsi la restauration en cas d’attaque par ransomware.

Commvault AirGap est une solution optimisée de protection des données dans le cloud qui offre :

  • Stockage dans le cloud à court ou à long terme, auprès d’un seul fournisseur, géré depuis une seule interface
  • Maîtrise des coûts grâce à une gestion optimisée des stocks
  • Une nomenclature harmonisée pour tous les services de stockage dans le cloud

Avec Commvault AirGap, vous pouvez disposer à la fois de copies de sauvegarde principales et secondaires pour toutes vos charges de travail dans les niveaux de stockage suivants :

  • Azure Hot
  • Azure Cool
  • Norme OCI (Commvault Cloud SaaS uniquement)
  • OCI Accès occasionnel (Commvault Cloud SaaS uniquement)

Si toutes les solutions susmentionnées permettent de renforcer votre stratégie de cyber-résilience, elles offrent également des économies substantielles. L’isolation physique (air-gapping), l’immuabilité et, surtout, la capacité de Commvault Cloud à restaurer efficacement un environnement peuvent représenter un gain de 1,06 million de dollars en termes de protection contre les ransomwares sur la période d’analyse de trois ans

Conclusion

Les menaces pesant sur les données gagnent sans cesse en sophistication, et il est indéniable que les plateformes de Backup and Recovery doivent aujourd’hui offrir une protection accrue contre les cybermenaces. Commvault résout ce problème grâce à une architecture immuable qui garantit une sécurité totale des données et une restauration rapide de n’importe quelle charge de travail, quel que soit son emplacement. Notre approche par couches réduit les risques tout en aidant les entreprises à respecter les exigences de conformité sans compromettre les performances.

C’est le moment de poser les questions cruciales à votre prestataire de services de sécurité des données afin d’avoir l’assurance totale que vos données sont en sécurité, protégées et conformes. Commencez dès aujourd’hui à découvrir notre architecture immuable et constatez à quel point il n’a jamais été aussi simple ni aussi sûr de devancer les menaces potentielles grâce à la solution adaptée.


Références

1. Guide IDC sur les dépenses mondiales en matière de sécurité – 2. Rapport IBM 2022 sur le coût d’une fuite de données – 3. Analyse des avantages économiques de la protection des données avec Commvault sur Microsoft Azure

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dans la lutte permanente que mènent les organisations contre les menaces liées aux ransomwares, la protection des informations personnelles identifiables (PII) – c’est-à-dire les données contenant des informations personnelles sensibles dont la compromission peut entraîner de graves conséquences juridiques, financières et en termes de réputation – est un impératif absolu. Alors que les attaques par ransomware ne cessent de gagner en sophistication, la protection des données PII est devenue primordiale pour mettre en place des stratégies de défense efficaces.

  • Réduire les risques juridiques et financiers : À la suite d’une attaque par ransomware, la divulgation de données à caractère personnel peut exposer les organisations à des risques juridiques et financiers importants. Les fuites de données peuvent entraîner de lourdes amendes, des sanctions réglementaires et des recours collectifs. Pour réduire leur vulnérabilité face à de telles responsabilités, les organisations doivent identifier et sécuriser de manière proactive les données à caractère personnel, démontrant ainsi leur engagement en faveur de la protection des données et de la vie privée.
  • Lutter contre l’exfiltration de données : les auteurs d’attaques par ransomware menacent souvent de publier ou de vendre les données volées afin de contraindre leurs victimes à payer une rançon. Il est indispensable d’identifier et de sécuriser les données à caractère personnel afin de repérer les actifs critiques que les attaquants pourraient cibler en vue de leur exfiltration. Des contrôles d’accès rigoureux, des mesures de chiffrement et des protocoles de prévention des pertes de données constituent de puissants moyens de dissuasion contre toute extraction non autorisée.
  • Une protection sur mesure axée sur les données à caractère personnel : Conscientes que toutes les données n’ont pas la même valeur, les organisations doivent adopter une approche stratégique en matière de protection. Les données à caractère personnel, compte tenu de leur grande vulnérabilité face à l’usurpation d’identité et à la fraude, requièrent une attention particulière. Grâce à un processus minutieux d’identification et de classification, les organisations peuvent allouer des ressources pour renforcer la protection de leurs données les plus sensibles et les plus précieuses, améliorant ainsi l’efficacité de l’ensemble de leurs mesures de cybersécurité.

Reconnaître la nécessité d’assurer une protection rigoureuse des données à caractère personnel constitue la première étape. Trouver une solution pour y parvenir est la deuxième pièce du puzzle.

Risk Analysis Commvault : l’IA à la rescousse

Commvault Risk Analysis est une solution complète qui aide les entreprises à recenser, évaluer, surveiller et mettre en œuvre des mesures visant à minimiser les risques liés aux données. En bénéficiant d’une meilleure visibilité sur ces risques, les entreprises peuvent facilement identifier et classer les données sensibles, ce qui leur permet d’atténuer les risques de fuites de données et de favoriser une collaboration interfonctionnelle efficace. Commvault Risk Analysis constitue la pierre angulaire de stratégies de gestion des données intelligentes et proactives, conçues pour réduire les risques et les coûts.

La détection des données sensibles repose en grande partie sur des méthodes d’intelligence artificielle capables de traiter rapidement et avec précision de vastes volumes de données, et Commvault Risk Analysis a été modernisé pour intégrer ces capacités. Ces techniques basées sur l’intelligence artificielle améliorent considérablement la précision et l’efficacité de l’identification des informations sensibles au sein d’ensembles de données volumineux et variés.

  • Gestion complète des informations personnelles identifiables (PII) : Risk Analysis Entity Manager offre aux organisations un ensemble d’outils polyvalents pour gérer les différents types de PII identifiés grâce à l’analyse de contenu. Cette fonctionnalité comprend des entités PII prédéfinies et offre la possibilité de créer des entités personnalisées afin d’affiner le modèle en fonction d’ensembles de données et de types de données spécifiques. Ces entités englobent des catégories spécifiques de PII, ce qui permet d’ajuster leur niveau de sensibilité et d’associer des mots-clés. Ce système permet de configurer des types d’entités par défaut et personnalisés, jetant ainsi les bases d’une gestion efficace des PII.
  • Apprentissage contextuel basé sur l’IA pour la classification des données : en tirant parti de l’apprentissage contextuel basé sur l’IA, Commvault Risk Analysis permet une classification précise des données. Contrairement aux méthodes traditionnelles, les approches basées sur l’IA utilisent des algorithmes d’apprentissage automatique pour comprendre le contexte et s’adapter à l’évolution des schémas de données. Cela permet de réduire les faux positifs et les faux négatifs en prenant en compte le texte environnant, les métadonnées et les indices contextuels. Ces systèmes identifient efficacement les données sensibles et automatisent leur classification, renforçant ainsi la sécurité des données, la conformité et la gouvernance.
  • Optimiser la classification des données grâce à des modèles d’apprentissage : l’entraînement des modèles de classification à l’aide d’ensembles de données personnalisés est essentiel pour identifier avec précision les types de documents. Cela implique de charger des fichiers représentatifs qui reflètent les catégories souhaitées, permettant ainsi au modèle de se construire sur des bases solides. Un affinage continu est possible en ajoutant des documents supplémentaires qui permettent d’ajuster le modèle de classification, ce qui conduit à une détection plus précise des données sensibles.
  • Azure Cognitive Services pour la classification des données : l’intégration d’Azure Cognitive Services à Commvault Risk Analysis améliore encore la reconnaissance de divers types de données au sein d’ensembles de données sensibles. Des algorithmes basés sur l’IA permettent d’identifier des schémas complexes définissant différentes catégories de données et différents domaines d’activité. Les capacités d’apprentissage profond et d’analyse de texte d’Azure Cognitive Services améliorent la précision, l’efficacité et la conformité de la classification des données, même dans le cas de données non structurées complexes. La synergie entre Azure Cognitive Services et les capacités de gouvernance des données sensibles de Risk Analysis offre une expérience cohérente et intégrée, qui facilite non seulement une gouvernance des données plus précise, mais aussi une approche moderne d’apprentissage profond basée sur l’IA qui s’adapte en permanence à l’évolution des ensembles de données.

Dans le paysage numérique actuel, où les menaces liées aux ransomwares sont omniprésentes, la protection des données à caractère personnel n’est pas seulement une nécessité, mais aussi une responsabilité. En adoptant des technologies intelligentes basées sur l’IA et en s’engageant à mettre en place un dispositif solide de protection des données sensibles, les organisations peuvent renforcer leurs défenses contre les attaques par ransomware et garantir la sécurité et la confidentialité des données sensibles qu’elles stockent.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Les amateurs de science-fiction savent que l’intelligence artificielle (IA) est un thème récurrent, et ce depuis longtemps déjà. Les films, les livres et même les jeux vidéo la présentent comme une technologie de pointe qui anime robots, cyborgs, vaisseaux spatiaux… la liste est longue. Au cœur du mythe de l’IA se trouve l’idée qu’elle pense d’une manière impossible à distinguer de celle d’un être humain, tout en fonctionnant avec la vitesse et l’intelligence d’un ordinateur.

On n’en est pas encore là ; même si j’aimerais bien avoir ma propre version de l’armure Mark V de Tony Stark, je vais devoir me contenter de pouvoir demander à Alexa des informations sur Chuck Norris. Mais on progresse rapidement : j’ai récemment appris qu’un magazine technologique en ligne très populaire utilisait depuis des mois l’IA pour générer des articles – et je n’en avais pas la moindre idée, grâce à ChatGPT et à d’autres grands modèles linguistiques (LLM).  

Les grands modèles linguistiques (LLM) promettent de révolutionner nos interactions tant sur le plan personnel que professionnel. On constate un intérêt considérable et des investissements massifs dans leur développement – et ce n’est qu’un début. Dans le monde des affaires d’aujourd’hui, l’IA est considérée comme la clé du progrès technologique, de l’avantage concurrentiel et, par conséquent, de la rentabilité.

C’est pourquoi des géants de la technologie comme Microsoft, Meta et Google ont chacun évoqué l’IA près de 50 fois lors de leurs récentes conférences sur les résultats financiers. Vous vous demandez donc peut-être : « Et si l’IA pouvait aider mon entreprise… »

  • Prendre de meilleures décisions ?
  • Fonctionner plus efficacement ?
  • Réduire les coûts ?
  • Améliorer les relations clients ?

La bonne nouvelle, c’est qu’il est tout à fait capable de faire tout ce qui précède.

La mauvaise nouvelle ? L’IA n’est pas gratuite. C’est même tout le contraire.

Le coût de l’IA

L’IA, comme toute technologie à ses débuts, a besoin d’apprendre. Alors, comment s’y prendre pour enseigner à ChatGPT et aux autres modèles de langage à grande échelle (LLM) comment fonctionner ? Pour faire simple : l’argent. Du genre de Tony Stark.

Selon certaines informations, ChatGPT aurait utilisé plus de 10 000 GPU (processeurs graphiques) pour son apprentissage. (On sait désormais où sont passées toutes les cartes graphiques ces deux dernières années.) Et le GPU le plus puissant de la planète coûte 30 000 dollars. Ce qui signifie que ChatGPT a eu une enfance terriblement coûteuse. Mais ce n’est pas tout. On estime que le fonctionnement de ChatGPT coûte plus de 700 000 dollars par jour. Pourquoi ? Eh bien…

L’IA nécessite une infrastructure cloud

Si le développement de l’IA était aussi simple que d’exploiter la puissance de traitement graphique de Nvidia ou d’AMD, on assisterait à une prolifération encore plus rapide qu’aujourd’hui. Mais pour mettre en œuvre l’IA, il faut du matériel et des infrastructures supplémentaires. Cela signifie des serveurs – de très nombreux serveurs. Et ce n’est pas un hasard si les entreprises d’aujourd’hui ont besoin de la même chose pour répondre à leurs besoins en matière de protection des données. Vers quoi se tournent-elles pour y parvenir ? Le cloud.

C’est exact : cette même infrastructure qui défend, protège et sécurise vos données est désormais utilisée pour mettre l’IA à la portée du grand public. Elle est au cœur des modèles de langage à grande échelle (LLM), de l’apprentissage automatique et de l’automatisation, pour n’en citer que quelques-uns. Ces cas d’utilisation vont connaître une croissance exponentielle, car l’IA tire pleinement parti de la puissance de calcul brute et de l’évolutivité. Et comme plus les choses changent, plus elles restent les mêmes, nous parlons ici de réduire le coût de l’IA afin de garantir la rentabilité de votre entreprise.

Un retour sur investissement supplémentaire grâce à votre plateforme de protection des données

L’évolution naturelle de l’innovation et de l’économie technique passe par l’expérimentation afin de trouver un moyen d’optimiser un cas d’utilisation au niveau matériel (processeurs en silicium), puis de le transposer dans le logiciel (ChatGPT) pour que tout le monde puisse en bénéficier. En suivant cette logique, vous êtes probablement déjà dans le cloud. Ou plutôt, dans plusieurs clouds. Pour tirer parti de ce paradigme, vous devez mettre en œuvre des solutions rentables qui garantissent l’intégrité de votre ensemble de données.

Une solution consiste à recourir à la protection des données en tant que service (DPaaS) afin de réduire vos dépenses opérationnelles liées à l’infrastructure cloud et de pouvoir ainsi faire face à l’augmentation des coûts liés à l’IA. Vous optimisez déjà votre activité de multiples façons ; cette approche s’inscrit tout naturellement dans cette démarche. Il s’agit d’un cercle vertueux : vous développez votre activité en exploitant les ressources existantes pour réduire les coûts, qui sont ensuite réinvestis dans l’entreprise.

Réduire le coût total de possession (TCO) actuel n’est qu’un début

En matière de DPaaS, les entreprises accordent à juste titre la priorité à la sécurité, le coût total de possession (TCO) venant juste après. Le TCO étant de nature quantitative, il peut s’avérer difficile de savoir comment évaluer les affirmations des fournisseurs. En fin de compte, voici les enjeux actuels :

  • Déduplication et hiérarchisation des données : optimisez l’efficacité du stockage et maîtrisez les coûts liés au cloud.
  • Stockage natif du cloud : les coûts de stockage devraient toujours diminuer lorsque vous faites appel à un fournisseur de DPaaS en complément de votre fournisseur de cloud.
  • Surveillance proactive des ransomwares et alertes : cela inclut également le chiffrement de bout en bout et l’immuabilité des données.
  • Protection des données multi-cloud : les entreprises doivent utiliser la technologie cloud la mieux adaptée à leurs besoins métier. Et les fournisseurs doivent proposer des solutions DPaaS compatibles avec toutes ces technologies.
  •  Large éventail de charges de travail : les entreprises utilisent une combinaison de ressources SaaS, IaaS et sur site ; votre solution DPaaS doit prendre en charge l’ensemble de ces environnements.
  • Fonctionnalités de reporting robustes : elles incluent des analyses de conformité permettant de rester à jour et de répondre de manière proactive aux futures demandes à la demande.

Si vous pouvez cocher toutes les cases ci-dessus, vous êtes sur la bonne voie pour réduire le coût de votre investissement en matière de protection des données. Il est désormais temps de réfléchir à la suite et à la manière de réinvestir ces économies.

L’avenir de la protection des données

La protection des données optimisée par l’IA sera source d’innovation permanente, grâce à l’apprentissage automatique et à d’autres avancées motivées par les besoins des entreprises modernes. Et comme nous nous situons à la croisée des chemins entre la protection des données dans le cloud et celle sur site, nous devons adopter une perspective unique pour imaginer à quoi cela pourrait ressembler. Et si vous pouviez :

  • Automatiser les tâches pour gagner en efficacité ?
  • Analyser en continu les données et identifier instantanément la cause première des problèmes ?
  • Gagner en efficacité avec moins de ressources ?
  • Exploiter vos données pour prendre de meilleures décisions ?
  • Recevoir des alertes de sécurité très précises ?
  • Utiliser des informations basées sur les données pour comprendre automatiquement les besoins des clients ou des collaborateurs, et obtenir le bon résultat, au bon moment ?

Bientôt, ce seront là les conditions minimales requises. Que vous en soyez conscient ou non, la protection de vos données est un passage obligé pour pouvoir exploiter l’IA à moindre coût.

Ce sont VOS données. Qu’allez-vous en faire ?

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Chez Commvault, nous sommes convaincus que l’investissement dans notre personnel commence par la prochaine génération de dirigeants.

Notre programme de stages d’été aux États-Unis vient de s’achever, et je suis extrêmement fière du travail accompli par notre promotion de stagiaires ces derniers mois ! Notre programme de stages offre aux étudiants des expériences professionnelles enrichissantes, tout en donnant à ces futurs professionnels les moyens de s’épanouir et d’apprendre à nos côtés chez Commvault. De plus, notre environnement de travail hybride nous permet d’étendre notre modèle de télétravail à la formation de la prochaine génération de talents.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Nous accordons la priorité à la collaboration avec les dirigeants, au mentorat et aux opportunités de réseautage. Offrir une formation et une expérience concrète permettant à nos stagiaires d’élargir leur réseau professionnel et de développer leurs compétences techniques est au cœur même de ce programme. Ce sont ces jeunes talents qui contribueront à façonner l’avenir de nous tous !

Le programme de stages s’achève par un concours de projets, qui offre à nos stagiaires une formidable occasion de présenter, devant un jury composé de nos responsables issus de différents services, une idée de produit, une amélioration de processus ou les résultats d’une enquête en lien avec leur domaine d’études. Et croyez-moi, l’innovation dont font preuve ces projets chaque année est exceptionnelle ! Cette année, les projets allaient de la création d’applications à la mise au point d’outils de dimensionnement, et bien plus encore !

Chaque année, je constate à quel point il est important de pouvoir compter sur des mentors qui nous apportent un éclairage sur les innovations et les nouvelles perspectives dans le monde du travail. Notre culture d’apprentissage continu nous permet d’accueillir et de valoriser les idées de chacun au sein de notre communauté mondiale Vaulter !

Nous continuons à inspirer sans relâche notre prochaine génération de dirigeants et à leur offrir une expérience exceptionnelle pendant leur séjour parmi nous. Je tiens à adresser un immense merci à notre promotion 2023 de stagiaires d’été américains pour toutes leurs formidables contributions à Commvault. Félicitations à tous !

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La cinquième édition annuelle de l’AWS Storage Day s’est récemment tenue. Il s’agit d’un événement virtuel diffusé en direct sur Twitch, au cours duquel Amazon Web Services (AWS) présente les dernières actualités et innovations concernant son portefeuille de solutions de stockage. Cet événement célèbre l’innovation au service des clients, une valeur qui nous tient particulièrement à cœur chez Commvault. C’est pourquoi nous sommes honorés d’avoir été invités par AWS à participer aux festivités de cette année.

En écoutant les interventions, nous n’avons pas été surpris (compte tenu de notre position de leader dans le domaine de la protection des données – 12 fois d’affilée, en fait) que les données soient au cœur de chaque discussion. Les nouvelles fonctionnalités et capacités annoncées lors du Storage Day offrent aux clients et aux développeurs d’applications de nouvelles possibilités pour innover sans limites en tirant parti de l’élasticité et de l’évolutivité du stockage AWS, tout en conservant cette rentabilité si importante. Il est clair que ces nouvelles améliorations, ainsi que les plus de 17 années d’innovation qui les ont précédées – sur Amazon S3, Amazon EBS et bien d’autres services –, alimenteront la prochaine génération d’applications d’IA générative actuellement en cours de développement.

Parmi les annonces que nous avons trouvées particulièrement passionnantes, citons notamment :

Et puis il y a celle qui nous tient particulièrement à cœur : les clients peuvent désormais récupérer leurs données jusqu’à 85 % plus rapidement depuis Amazon S3 Glacier, ce qui leur permet de tirer encore davantage parti de leurs ressources archivées. Nous ne sommes peut-être pas tout à fait objectifs, car notre collègue Michael Fasulo a justement présenté ce sujet aux côtés de Nitish Pandey, chef de produit au sein de l’équipe Amazon S3, lors d’une session du Storage Day (que vous pouvez revoir ici).

Nous étions ravis de présenter le dernier exemple en date de l’excellente collaboration et de l’innovation que Commvault et AWS apportent à nos clients communs : leur permettre de récupérer leurs données bien plus rapidement, sans coût supplémentaire, à partir de la classe de stockage Amazon S3 Glacier Flexible Retrieval, qui se caractérise par un coût ultra-bas, une durée de conservation à long terme, une sécurité et une durabilité optimales. En résumé, il s’agit avant tout d’aider nos clients à protéger leurs données et à pouvoir les récupérer lorsque leur entreprise en a le plus besoin. Et le fait d’avoir des partenaires comme AWS, qui partagent cette vision et cette obsession du client, nous permet de réaliser ensemble des choses remarquables. Vous pouvez en savoir plus sur cette solution commune et sur les raisons de notre enthousiasme sur le blog AWS Storage : Réduisez les délais de Recovery et optimisez vos coûts de stockage grâce à des restaurations plus rapides à partir des classes de stockage Amazon S3 Glacier et de Commvault.

Cela dit, le « Storage Day » ne s’est pas limité à de nouvelles annonces. Il a également été l’occasion de présenter d’excellentes introductions à Amazon S3, qui nous ont tous confortés dans l’idée que la sécurité reste la priorité absolue pour AWS et les données de ses clients, tout en maintenant une attention constante portée à la pérennité des données dans toutes les activités liées au stockage client. Ces thèmes trouvent également un écho chez nous, car nous nous attachons tout particulièrement à sécuriser, protéger et restaurer les données de nos clients sur l’ensemble de la plateforme AWS et de leur infrastructure de données. Et si vous souhaitez en savoir plus sur la manière dont nous collaborons pour renforcer la sécurité de nos clients et améliorer leur résilience, vous tombez à pic.  

Nous vous en avons donné un avant-goût lors de notre session en direct, mais vous pouvez désormais vous inscrire à notre événement « Technology Touchdowns » qui aura lieu le 6 septembre. À cette occasion, nous vous présenterons en détail notre stratégie et vous montrerons à quoi ressemble une protection des données décisive grâce à Commvault et AWS. Nous aurons même le plaisir d’accueillir Peyton Manning — double vainqueur du Super Bowl, cinq fois MVP de la NFL et membre du Pro Football Hall of Fame — pour une discussion franche sur le travail d’équipe, le leadership et les enseignements tirés de sa brillante carrière. Nous avons hâte de poursuivre sur la lancée de cet événement « Storage Day » et d’explorer plus en détail ce qui rend notre partenariat avec AWS si passionnant pour nos clients. 

Liens rapides :

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Conformément à notre engagement non seulement d’aider nos clients à atteindre leurs objectifs, mais aussi de contribuer à la création d’un monde plus durable, j’ai le plaisir de vous annoncer le lancement de notre calculateur de réduction des émissions de carbone. Désormais disponible sur le tableau de bord de notre Command Center, cet outil offre un aperçu des réductions d’empreinte carbone que nos clients peuvent potentiellement réaliser grâce aux technologies de déduplication et de compression de Commvault.

Les centres de données sont de grands consommateurs d’énergie et, à ce titre, ils peuvent contribuer de manière significative aux émissions mondiales de dioxyde de carbone. Par conséquent, la mise en œuvre de mesures d’efficacité énergétique, telles que la modernisation vers du matériel plus performant, l’amélioration des systèmes de refroidissement et l’optimisation de l’utilisation des serveurs, ainsi que le recours à des technologies comme la déduplication et la compression, qui contribuent notamment à réduire les besoins globaux en stockage des centres de données, peut réduire considérablement l’empreinte carbone d’un centre de données.

À mesure que les consommateurs prennent de plus en plus conscience de l’impact environnemental de leurs choix d’achat, la réduction de l’empreinte carbone peut constituer un argument de vente important pour les entreprises qui accordent la priorité au développement durable. L’adoption de pratiques et de technologies durables, ainsi que la réduction de l’empreinte carbone, peuvent non seulement contribuer à une planète plus saine, mais aussi permettre de réaliser des économies et d’améliorer la réputation de la marque. 

Un outil de calcul des économies d’empreinte carbone dans le contexte d’un centre de données peut aider les organisations à évaluer leur impact environnemental et à prendre des décisions éclairées concernant la mise en œuvre de pratiques et de technologies durables susceptibles de contribuer à réduire leur empreinte carbone globale. Pour calculer les économies d’empreinte carbone dans un centre de données, nos clients prennent généralement en compte des facteurs tels que l’emplacement du centre de données, sa taille, sa consommation d’énergie et sa source d’électricité. Tous ces facteurs s’appuient sur des indicateurs mesurés et reconnus par le secteur.

Notre calculateur de réduction des émissions de carbone évalue l’espace de stockage sur disque et la consommation d’énergie nécessaires avant et après la déduplication et la compression, tels qu’ils sont fournis par Commvault, et présente ces informations sous forme de valeurs équivalentes plus parlantes, telles que le nombre de barils de pétrole consommés, le nombre de smartphones rechargés, le nombre de voitures particulières qu’il aurait pu alimenter, etc.

Chez Commvault, notre engagement en matière d’environnement, de responsabilité sociale et de gouvernance (ESG) consiste notamment à aider nos clients et nos partenaires à gérer leurs données de manière plus durable. 

Grâce à notre calculateur de réduction des émissions de carbone, nous aidons non seulement nos clients à gérer et à protéger leurs données, mais nous les aidons également à agir en faveur de l’environnement en adoptant des pratiques commerciales plus respectueuses de l’environnement.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Chez Commvault, nous révolutionnons la manière dont les entreprises gèrent les risques, protègent leurs données précieuses et améliorent leurs résultats commerciaux. Le 6 juin, nous avons dévoilé nos innovations révolutionnaires qui permettent aux entreprises de toutes tailles d’adopter une approche proactive grâce à une protection multicouche.

Mais notre engagement en faveur de la sécurité des données ne s’arrête pas là. Nous sommes ravis d’annoncer le lancement de la version 2023E de la plateforme Commvault, notre dernière version qui apporte de nouvelles améliorations pour la gestion et la protection de l’ensemble de votre parc de données.

Gestion globale des données dans le cadre des déploiements Metallic et Commvault

Commvault PR 2023E présente «https://www.commvault.com/platform/products/cloud-command», notre nouvelle plateforme SaaS qui offre des analyses en temps réel, des tableaux de bord unifiés et une vue d’ensemble consolidée de vos données, quel que soit le mode de déploiement. Le tout accessible depuis un seul et même endroit !

 En renforçant les capacités de Commvault Command Center, notre nouvelle solution rationalise les processus et élimine les vérifications manuelles ainsi que les multiples contrôles des tableaux de bord. Suivez et analysez facilement les tendances des données, préparez-vous aux risques futurs et identifiez rapidement les vulnérabilités sur l’ensemble des options de déploiement grâce à des indicateurs de sécurité complets. Bénéficiez d’une visibilité accrue et d’informations exploitables pour rationaliser la gestion de vos données.

Réduisez les incertitudes. Automatisez la détection des menaces latentes et la Recovery des fichiers sains.

La version Commvault PR 2023E marque la mise sur le marché (GA) de notre nouveau produit Threat Scan, qui garantit aux administrateurs informatiques que leurs données de sauvegarde sont saines, sécurisées et récupérables.

Nous avons tous entendu parler des menaces liées aux ransomwares, et nous savons à quel point elles peuvent être dévastatrices pour les entreprises. Tout commence par un accès initial, généralement via une tentative d’hameçonnage, le vol d’identifiants ou une faille de sécurité. La menace se propage ensuite latéralement, avant de provoquer des conséquences désastreuses : destruction, chiffrement et exfiltration des données.

En moyenne, la durée de présence d’une menace dans un environnement est comprise entre 20 et 52 jours¹, selon le niveau de sophistication des défenses de l’organisation. Mais voici le problème : des sauvegardes sont effectuées en permanence, et les menaces peuvent s’y cacher avant même d’être détectées. Cela signifie que les sauvegardes infectées compromettent la récupération des données. Non seulement il faut plus de temps pour récupérer des données saines, mais il existe également un risque de réinfection.

C’est là qu’intervient Commvault Threat Scan : les administrateurs informatiques peuvent prendre le contrôle et protéger leurs données de sauvegarde en identifiant de manière proactive les menaces de logiciels malveillants afin d’éviter toute réinfection lors de la Recovery. Threat Scan analyse automatiquement les données de sauvegarde pour détecter les fichiers chiffrés ou corrompus, ce qui permet aux utilisateurs de restaurer rapidement des versions fiables de leurs données. Les menaces suspectées peuvent être isolées et mises en quarantaine, ce qui permet aux équipes d’expertise informatique de procéder à une analyse plus approfondie dans un environnement sécurisé.

Unifier la protection des données et la sécurité

S’appuyant sur le connecteur SIEM existant de Commvault, la version PR2023E introduit la prise en charge d’une intégration bidirectionnelle avec Microsoft Sentinel et Palo Alto XSOAR afin d’améliorer la collaboration et de réduire les délais de réponse aux incidents grâce à une orchestration automatisée et à des analyses combinées.

Les équipes SecOps sont confrontées au défi permanent de gérer un volume élevé d’événements de sécurité, ce qui les oblige à recourir à l’automatisation pour répondre efficacement aux cybermenaces et les minimiser. Bien que des outils spécifiques soient utilisés pour collecter les événements de sécurité, les journaux et les alertes, il existe une lacune importante, car ces outils ne parviennent pas à recueillir des informations essentielles provenant des plateformes de protection des données. Ce manque de visibilité crée un angle mort dans la défense globale des équipes SecOps.

Notre dernière intégration allie la puissance et la visibilité des plateformes de protection des données et de sécurité, renforçant ainsi la collaboration interne et le niveau global de sécurité. Nos runbooks permettent d’automatiser facilement des actions dès leur mise en place, via une connexion sécurisée. Finis les silos ! Les équipes SecOps et ITOps peuvent désormais unir leurs forces pour gérer les incidents de sécurité et automatiser des actions telles que la révocation d’accès, la désactivation de l’expiration des données ou d’autres politiques relatives aux données.

Renforcez la protection de vos données grâce aux nouvelles intégrations pour Dell Powerprotect Data Domain

Les clients utilisant PowerProtect Data Domain peuvent désormais gérer facilement leurs données grâce aux mêmes processus natifs de compression, de déduplication et de réplication. Cette mise à jour très attendue renforce l’intégration entre Commvault et PowerProtect Data Domain, ce que nos clients réclamaient avec impatience.

Grâce à ces nouvelles fonctionnalités, les clients peuvent désormais tirer parti du Data Domain Boost Client pour bénéficier d’une intégration native avec PowerProtect Data Domain. Que vous utilisiez déjà notre prise en charge native via SDK avec la compression et la déduplication Commvault, ou que vous commenciez tout juste à protéger vos données et à utiliser PowerProtect Data Domain comme cible, vous disposez d’une grande flexibilité de choix. Accédez à des fonctionnalités améliorées via les tableaux de bord PowerProtect et profitez de fonctionnalités telles que la réplication native.

Commvault utilise des API sécurisées pour communiquer avec PowerProtect Data Domain, et notre intégration au niveau du plan de données garantit un accès fluide à toutes les charges de travail.

Ce ne sont là que quelques-unes des fonctionnalités exceptionnelles proposées dans la version 2023E de la plateforme. Pour en savoir plus sur les dernières nouveautés, consultez notre page What’s New dédiée aux versions de la plateforme. N’hésitez pas à contacter notre équipe de gestion des produits et les membres de nos communautés pour découvrir toutes les dernières actualités et informations relatives aux mises à jour. 

Références

1. Guide Sophos sur les adversaires actifs 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La protection contre les ransomwares et la Recovery des données constituent un défi permanent. Les entreprises investissent dans l’amélioration de leur cybersécurité, tandis que les cybercriminels mettent au point de nouvelles techniques et tactiques pour détecter et exploiter les vulnérabilités des réseaux et des systèmes. Il s’agit d’un jeu de chat et de souris incessant auquel chaque entreprise est confrontée. À mesure que ces cybermenaces continuent d’évoluer, les entreprises ont besoin d’outils adaptés pour protéger leurs données et garantir leur Recovery fiable en cas d’attaque ou de panne du système. Vous avez besoin d’une solution moderne de protection des données intégrant des fonctionnalités de sécurité, de défense et de Recovery rapide pour vous protéger contre les menaces les plus sophistiquées.

La protection des données redéfinie

Dans le paysage numérique actuel, les cybermenaces ne cessent de gagner en sophistication, et les entreprises doivent adopter une approche proactive en matière de protection des données. Or, ces solutions n’interviennent souvent qu’après coup, une fois que les cybercriminels ont compromis les données et que le mal est fait. Pour y remédier, les entreprises doivent aller au-delà des outils de sécurité traditionnels et prendre des mesures pour garantir la résilience des données. Commvault offre un éventail complet de fonctionnalités de détection, de sécurité et de Recovery permettant de sécuriser, de défendre et de restaurer activement les données à grande échelle, tant dans les environnements de production que de sauvegarde.

Les trois piliers de la protection des données

La solution de protection des données « de A à Z » de Commvault offre une protection à plusieurs niveaux pour les charges de travail dans le cloud, sur site et en mode SaaS. Nous y parvenons grâce à nos trois piliers de la protection des données : sécuriser, défendre et restaurer. Sécuriser les données grâce à une architecture renforcée, de type « zero trust » et immuable, dotée de protocoles de sécurité intégrés pour empêcher tout accès non autorisé et garantir la conformité face à l’évolution des cybermenaces. Nous défendons les données grâce à un système d’alerte précoce et à une surveillance approfondie de nouvelle génération, permettant de détecter et de neutraliser les menaces « zero-day » et les menaces internes avant qu’elles ne causent des dommages. Nous assurons la récupération des données grâce à une capacité de récupération proactive et fiable couvrant l’éventail de charges de travail le plus large du secteur ; cette solution a fait ses preuves pour réduire les temps d’arrêt, prévenir la perte de données et accélérer les temps de réponse, garantissant ainsi une continuité d’activité inégalée.

La protection des données de A à Z

La mise en place d’un environnement sécurisé est essentielle pour toute organisation, et il est plus crucial que jamais de disposer d’un plan bien défini pour protéger les données. Commvault propose un large éventail de fonctionnalités de protection des données qui les préservent contre les menaces internes et externes. Ces fonctionnalités offrent divers avantages aux organisations en termes de sécurité, d’intégrité des données et de fiabilité. Des mesures de sécurité renforcées garantissent la protection des informations confidentielles contre tout accès non autorisé ou toute attaque malveillante. L’intégrité renforcée des données assure que les dossiers clients restent précis et à jour. De plus, une fiabilité accrue aide les organisations à se conformer aux réglementations du secteur. Des protocoles renforcés et sécurisés dès leur conception incluent des copies de sauvegarde « air-gapped », grâce à la combinaison de la sécurité du cloud avec un accès restreint aux comptes et l’isolation des données. Assurez-vous que vos données de sauvegarde sont immuables grâce à des contrôles de sécurité empêchant toute altération, suppression, modification ou transformation des données. En cas de cyberattaque, si votre réseau d’entreprise venait à être infecté, les copies de sauvegarde isolées physiquement resteraient isolées, intactes et disponibles pour une restauration.

Une Recovery rapide et sans faille est essentielle à la continuité des activités. Toutes vos solutions de protection des données doivent s’inscrire dans un modèle de sécurité multicouche et suivre les principes de l’architecture « Zero Trust » afin de réduire votre surface d’attaque et d’éliminer toute faille de sécurité au sein de votre infrastructure.

En recourant à ces technologies et en prenant des mesures pour créer un environnement sécurisé, les organisations peuvent garder une longueur d’avance dans la lutte contre les menaces émergentes et s’assurer que leurs systèmes sont toujours protégés contre les cybermenaces.

De l’« air gap » aux principes du « Zero Trust », Commvault vous accompagne de A à Z grâce à ses fonctionnalités clés : sécurisation, protection et restauration des données. Avec Commvault, vous êtes prêt à vous protéger contre les ransomwares et à restaurer vos données en cas d’attaque. Consultez notre présentation des solutions de A à Z et notre infographie de A à Z.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nous sommes honorés d’être reconnus comme « Leader » dans le Gartner® Magic Quadrant™ 2023 consacré aux solutions logicielles de Backup and Recovery d’entreprise, et ce pour la 12e année consécutive. Et, en tant que responsables du marketing et des produits chez Commvault, nous devons avouer que cela ne nous lasse jamais.

À nos yeux, une telle distinction confirme une fois de plus que Commvault continue d’innover et d’offrir la protection résiliente des données ainsi que le soutien dont dépendent aujourd’hui les DSI, les RSSI et leurs équipes.

Dans son dernier rapport, Gartner a désigné Commvault comme « leader » pour notre « capacité d’exécution » et l’« exhaustivité de notre vision », nos offres logicielles et SaaS ayant fait l’objet d’une évaluation. Consultez le rapport pour en savoir plus sur les points forts et les points à surveiller identifiés pour chaque fournisseur reconnu sur le marché.

Mais qu’en est-il de l’avenir ? Lors de récentes discussions avec nos clients et partenaires, un point est revenu sans cesse : la complexité et le coût de la protection des données dans un environnement hybride constituent un fardeau insurmontable pour les équipes de sécurité et informatiques partout dans le monde.

Pourquoi ? Cela tient en grande partie aux menaces modernes issues de cette nouvelle vague de menaces omniprésentes, qui se multiplient rapidement et sont de plus en plus autonomes, auxquelles nous sommes confrontés chaque jour. Si les attaques sont nouvelles, l’approche adoptée par la plupart pour les contrer ne l’est pas. Il faut une approche plus moderne, qui englobe à la fois la protection et la cyber-résilience, et qui allie la puissance de l’IA à la flexibilité et à la simplicité du SaaS. Par exemple, nos dernières fonctionnalités pour Metallic Threatwise offrent à nos clients des tactiques de cyber-déception en complément de la protection traditionnelle, ce qui permet de détecter les menaces inconnues, de contenir et de limiter les fenêtres d’exposition, et de signaler l’activité des ransomwares avant qu’elle ne s’installe.

Non seulement c’est le seul moyen de garantir aux entreprises hybrides d’aujourd’hui une protection uniforme de l’ensemble de leurs données et charges de travail, quel que soit leur emplacement, mais cela réduit également considérablement les coûts et la complexité de l’infrastructure. Disposer d’une plateforme unique de protection des données, combinant logiciels et SaaS, vous permet de gérer l’ensemble de votre environnement de manière cohérente. De plus, l’automatisation et l’apprentissage automatique que nous avons intégrés à nos offres facilitent la restauration des données par les clients en cas de problème.

Il s’agit d’une nouvelle vision de ce que devrait et doit devenir la protection des données, à mesure que le paysage des menaces modernes ne cesse d’évoluer. Une vision soutenue par un investissement majeur dans l’innovation, que nous dévoilerons au travers de nouvelles fonctionnalités passionnantes dans les mois à venir. Restez à l’écoute.


Gartner, « Magic Quadrant des solutions logicielles de Backup and Recovery pour entreprises », Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 août 2023. Ce rapport « Magic Quadrant » a précédemment été publié sous les titres suivants : « Magic Quadrant des solutions de Backup and Recovery pour centres de données » (2016-2017 ; 2019-2020) ; « Magic Quadrant des logiciels de sauvegarde d’entreprise et des Appliances intégrées » (2014-2015) ; « Magic Quadrant des logiciels de sauvegarde/Recovery d’entreprise » (2012-2013) ; et « Magic Quadrant de la sauvegarde/Recovery sur disque d’entreprise » (2011).

GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l’international. Et Magic Quadrant est une marque déposée de Gartner, Inc. et/ou de ses filiales et est utilisée ici avec autorisation. Tous droits réservés.

Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche et ne conseille pas aux utilisateurs de technologies de choisir uniquement les fournisseurs ayant obtenu les meilleures notes ou toute autre distinction. Les publications de recherche de Gartner reflètent les opinions de son équipe de recherche et ne doivent pas être interprétées comme des déclarations de fait. Gartner décline toute garantie, expresse ou implicite, concernant cette étude, y compris toute garantie de qualité marchande ou d’adéquation à un usage particulier.

Ce graphique a été publié par Gartner, Inc. dans le cadre d’un rapport de recherche plus complet et doit être interprété dans le contexte de l’ensemble du document. Le rapport Gartner est disponible sur simple demande auprès de Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone