Erkennung von Anomalien
Überwachen Sie Identitätssysteme kontinuierlich auf unbefugte Änderungen, Berechtigungserweiterungen und ungewöhnliche Zugriffsmuster, damit Sie identitätsbasierte Angriffe abwehren können, bevor sie eskalieren.
WIE WIR DAS MACHEN
Schwer erkennbare Identitätsbedrohungen schnell aufspüren
Unbefugte Änderungen schnell identifizieren, verdächtiges Verhalten untersuchen und einen genauen zeitlichen Ablauf der Aktivitäten erstellen, um eine schnelle Erkennung von Bedrohungen und eine präzise Recovery zu ermöglichen.

Änderungen überwachen und prüfen
Verschaffen Sie sich einen Überblick über kritische Identitätsänderungen und Aktivitäten, die entdeckt wurden.

Risiken und Belastungen minimieren
Genau lokalisieren, verdächtige Aktivitäten untersuchen und Abhilfemaßnahmen ergreifenum mögliche Risiken oder Störungen so gering wie möglich zu halten.

Ausfallzeiten minimieren
Unerwünschte Änderungen schnell rückgängig machen, um schnell voranschreitende Angriffe sofort zu stoppen.
Echtzeit-Erkennung
Schnelle Überprüfung und Behebung böswilliger Änderungen
Commvault Cloud bietet Echtzeit-Audits und Anomalieerkennung und hilft so, böswillige Identitätsänderungen in Echtzeit zu erkennen und versteckte Schwachstellen aufzudecken, bevor sie ausgenutzt werden können.
Echtzeit-Änderungsüberwachung
Überwachen und verfolgen Sie kontinuierlich alle Sicherheitsänderungen in Active Directory, einschließlich der Details dazu, wer sie vorgenommen hat, wann und von wo aus.
Warnmeldungen bei Anomalien
Lassen Sie sich über unregelmäßige und verdächtige Identitätsaktionen benachrichtigen, wie z. B. unbefugte Berechtigungserweiterungen, ungewöhnliche Anmeldungen und Änderungen des Zugriffsbereichs auf Tier-0-Ressourcen, sobald diese auftreten.
Rollback mit einem Klick
Erkennen und rollen Sie böswillige Änderungen direkt aus derselben Ansicht zurück.
Visuelle Zeitleisten der Bedrohungen
Beschleunigen Sie die Reaktion auf Vorfälle, indem Sie eine genaue Zeitleiste der Aktivitäten erstellen. So können Sie schnell feststellen, wann ein Angriff begann, um einen optimalen Recovery-Point auszuwählen oder böswillige Änderungen rückgängig zu machen und die Spuren eines Angriffs zu beseitigen.
ANALYSTENBERICHT
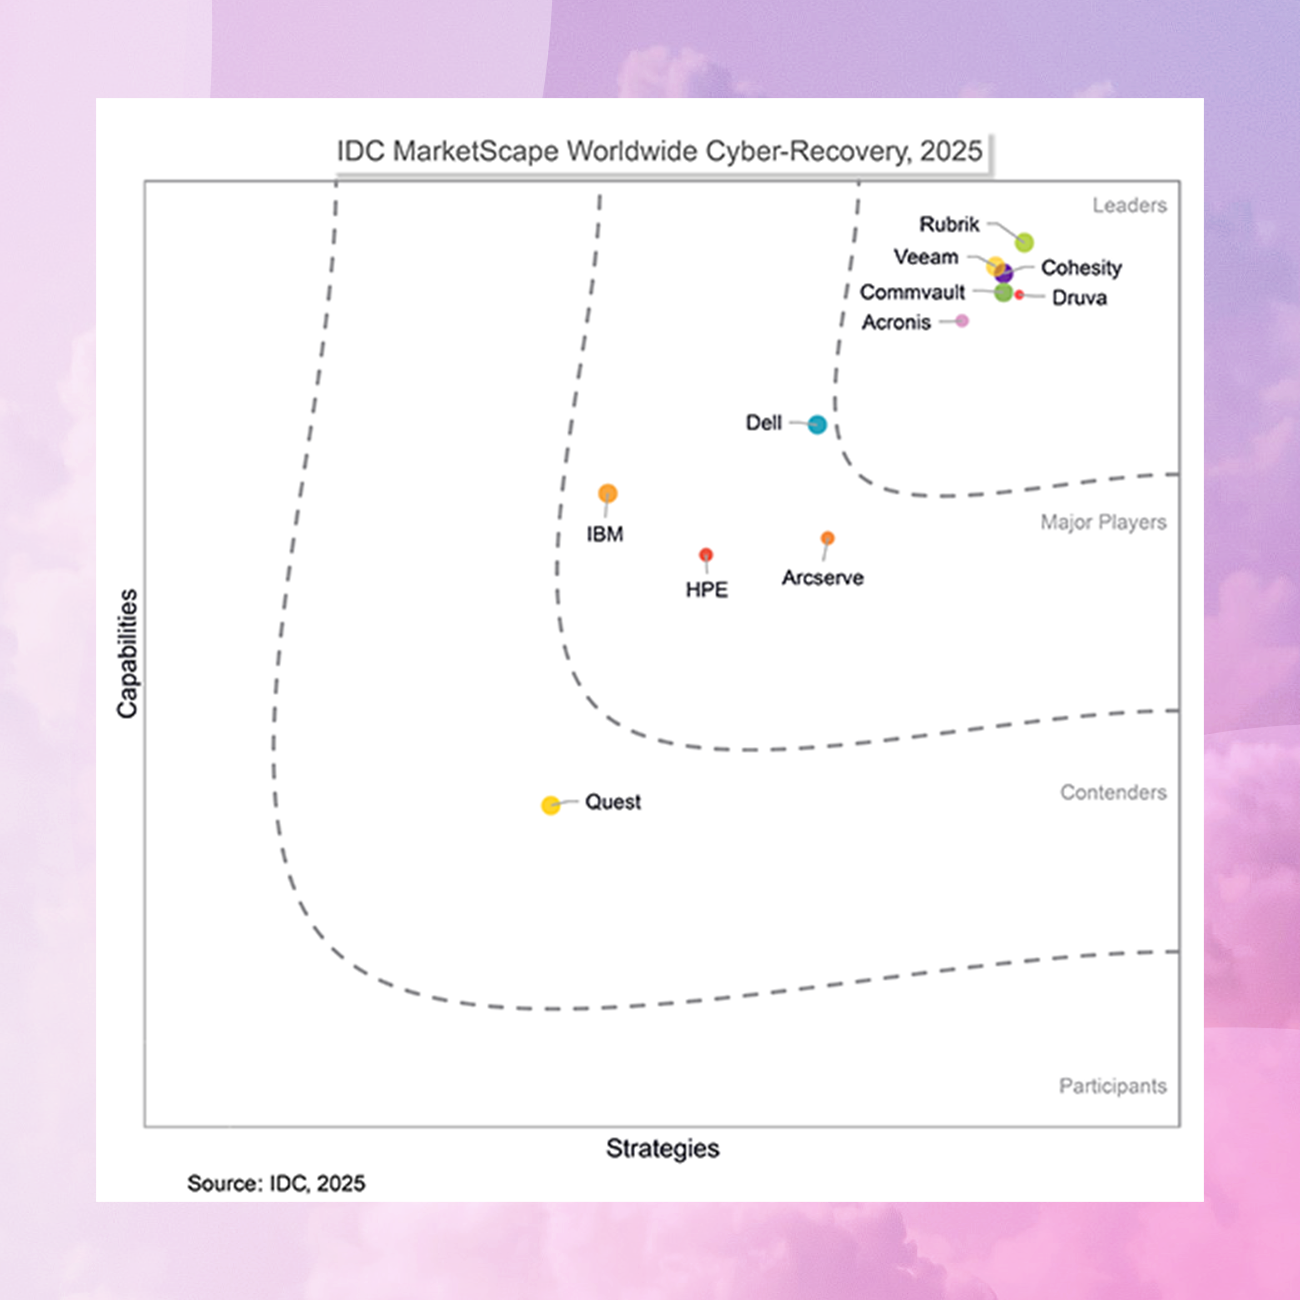
IDC-Marktübersicht
Commvault wurde aufgrund seiner Stärken in den Bereichen Cyber-Recovery-Architektur, platform des Workload- und platform , Integration in das Sicherheitsökosystem sowie spezielle Schulungen zur Cyber-Resilienz als „Leader“ ausgezeichnet.
Unsere Reichweite
Wir unterstützen mehr als 100.000 Unternehmen
“Früher mussten wir Redundanz manuell einrichten, um Datenverluste zu vermeiden. Commvault bietet die erforderliche Flexibilität und Granularität für schnelle Wiederherstellungen.”
“Commvault gibt uns die Gewissheit, dass unsere Daten sicher sind und unsere wichtigen Dienste schnell wieder einsatzbereit sind.”
eBook
Aufgedeckt: Die Wahrheit über Active Directory, Identitätsresilienz und schnelle Wiederherstellung
Die Identitätsinfrastruktur Ihres Unternehmens ist stark belastet, und herkömmliche Methoden zur Datensicherung und -wiederherstellung reichen nicht mehr aus. Erfahren Sie, warum diese Ansätze nicht mehr ausreichen, und entdecken Sie, wie Sie mit Commvault die Ausfallsicherheit Ihrer Identitätsinfrastruktur stärken können.
Sicherung des Kerns
Sichern Sie die Ausfallsicherheit und Wiederherstellbarkeit von Microsoft AD und Entra ID
Sicherheitscheck für Identitäten
Häufig gestellte Fragen
Warum ist die Identitätsinfrastruktur ein häufiges Angriffsziel?
Identitätssysteme sind ein bevorzugtes Angriffsziel, da sie als zentraler Zugang zu zahlreichen Anwendungen und Diensten im gesamten Unternehmen dienen und somit ein lukratives Ziel für Angreifer darstellen, die sich umfassenden Zugriff auf sensible Informationen verschaffen wollen. Durch die Kompromittierung eines Identitätssystems können Angreifer potenziell Anmeldedaten oder Authentifizierungstoken erlangen, die ihnen Zugriff auf zahlreiche nachgelagerte Systeme gewähren und es ihnen ermöglichen, sich innerhalb der Infrastruktur eines Unternehmens lateral zu bewegen.
Was versteht man unter der Überwachung von Identitätsänderungen?
Die Überwachung von Identitätsänderungen erfasst und protokolliert kontinuierlich Änderungen und Authentifizierungsvorgänge in Ihren Identitätssystemen und verfolgt dabei, wer was wann und wo geändert hat. Dieser kontinuierliche Ansatz liefert einen Echtzeit-Verlauf und warnt bei verdächtigen Änderungen.
Warum ist die Überwachung von Active Directory wichtig?
Die Active Directory-Überwachung bietet Einblick in Authentifizierungsmuster, Änderungen an Berechtigungen und Richtlinienanpassungen, die auf eine Kompromittierung hindeuten könnten.
Ihre Fähigkeit, unbefugte Änderungen an Sicherheitsgruppen, ungewöhnliche Authentifizierungsmuster oder verdächtige Kontoänderungen zu erkennen, kann den entscheidenden Unterschied ausmachen zwischen der Abwehr eines Angriffs im Frühstadium und der Bewältigung einer umfassenden Sicherheitsverletzung. Die AD-Überwachung unterstützt zudem die Einhaltung von Compliance-Anforderungen durch die Bereitstellung von Prüfpfaden für administrative Maßnahmen und Zugriffsversuche.
Gehen Sie den nächsten Schritt
Wir sind bereit, wenn Sie es sind
Resilience ist eine kontinuierliche Reise. Egal, wo Sie sich auf Ihrem Weg befinden, wir helfen Ihnen, den nächsten Schritt zu tun.
