Importance of Compliance & Data Security
Las empresas no solo deben proteger su propia información confidencial, sino que también deben salvaguardar los datos personales de sus clientes. El incumplimiento de la normativa pertinente puede acarrear perjuicios económicos y de reputación, así como posibles consecuencias legales.
Por ejemplo, pensemos en las recientes filtraciones de datos que han afectado a numerosas empresas de gran renombre. Estos incidentes no solo han dado lugar a costosas multas, sino que también han minado la confianza de los clientes y han afectado negativamente a la reputación de la marca. De hecho, según una encuesta reciente realizada por Edelman, una empresa global de comunicación, el 81 % de los consumidores dejará de comprar a una empresa si se descubre que esta gestiona mal los datos.
Compliance with regulations can help reduce security and privacy risks, align cybersecurity requirements with business processes, maintain effective cybersecurity programs, build customer trust, and improve company reputation. As a result, companies must prioritize both compliance and data security in order to remain competitive in today’s market.
To illustrate the importance of compliance and data security further let’s consider the healthcare industry. Medical providers need to follow various laws and regulations for patient privacy and protection of confidential information such as HIPAA (Health Insurance Portability and Accountability Act), which holds organizations accountable for not protecting medical records correctly. Non-compliance with these laws could lead to customers losing trust or even being sued for neglecting confidentiality obligations at worst case scenarios.
Además, contar con medidas de cumplimiento adecuadas garantiza que la información empresarial sensible se mantenga confidencial entre las partes interesadas que necesitan acceder a ella a diario, al tiempo que se impide el acceso al personal no autorizado. Esto genera una sensación de seguridad entre los empleados que manejan información confidencial, lo que reduce los casos de filtración de datos que podrían causar graves perjuicios económicos.
However, some people might argue that the cost associated with maintaining such compliance standards might outweigh some of the benefits derived from it. This quite untrue as the benefits of adherence to compliance regulations to data protection surpass the cost in the long-term savings and protection it provides.
- Según un estudio realizado en 2020 por Statista, alrededor del 45 % de las organizaciones de todo el mundo aumentaron su gasto en medidas de protección de datos y cumplimiento normativo.
- Un informe de investigación del Ponemon Institute publicado en 2021 reveló que el coste medio de una filtración de datos en Estados Unidos ascendía a 8,64 millones de dólares, lo que pone de relieve la importancia de contar con soluciones de copia de seguridad fiables para cumplir con la normativa.
- En una encuesta realizada por Spiceworks en 2019, aproximadamente el 42 % de las organizaciones indicaron que utilizaban una combinación de entornos de nube pública, nube privada y nube híbrida para sus copias de seguridad de datos, con el fin de lograr un mayor cumplimiento normativo y una mayor redundancia.
El papel de las copias de seguridad en el cumplimiento normativo
When it comes to data security, backups play a crucial role in ensuring regulatory compliance and business continuity. Regulatory compliance can be extremely complex, involving strict guidelines that must be followed to avoid financial penalties, legal consequences, and damage to reputation. Having a reliable backup plan can help companies maintain compliance with regulations such as GDPR (General Data Protection Regulation), which establishes rules for protecting European Union residents’ personal data; PCI (Payment Card Industry) standards for processing and storing payment card information securely; and HIPAA (Health Insurance Portability and Accountability Act) standards for protecting health information.
In addition to satisfying compliance requirements, backups also help companies ensure business continuity. Natural disasters, power outages, cyber attacks, and other unexpected events can cause loss or corruption of data. Without an effective backup plan in place, businesses risk losing important data along with customer trust.
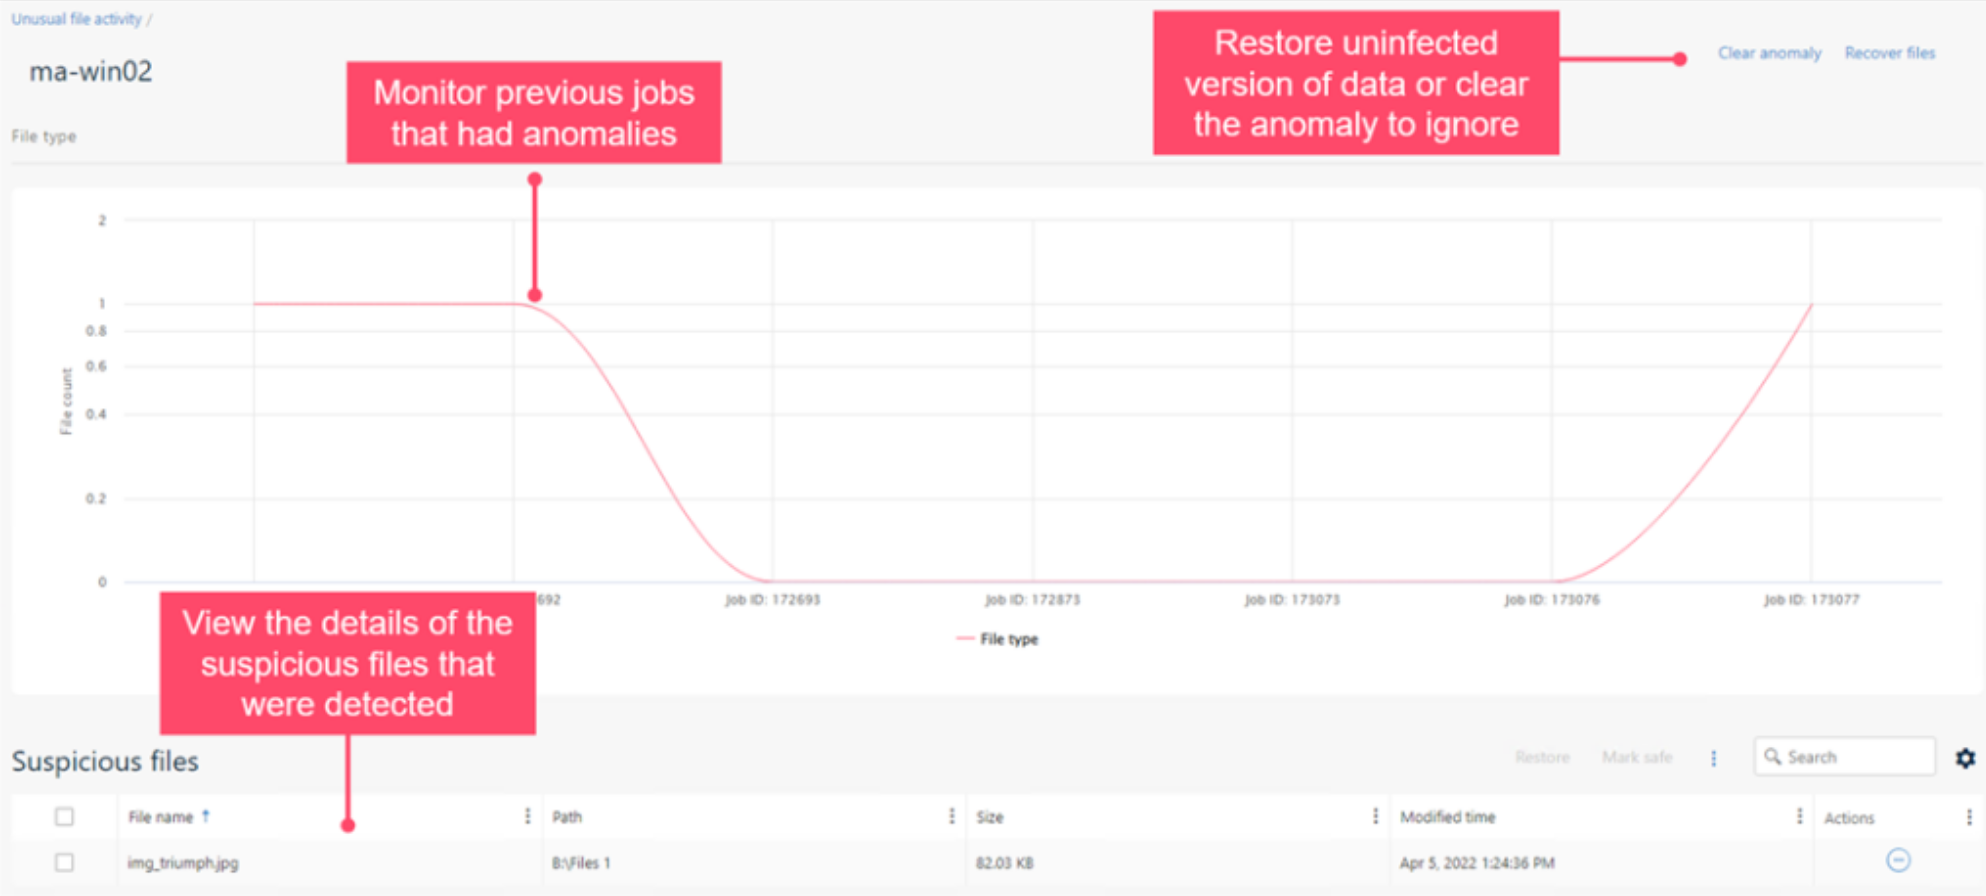
To understand the importance of backups further, let’s consider a company that experiences a ransomware attack. Ransomware is a type of malicious software that threatens to publish sensitive data if payment isn’t made.
If the company doesn’t have a robust backup plan in place, they may have no options but to pay the ransom or lose significant amounts of valuable data. However, if they’ve been backing up their files regularly and properly following best practice recovery protocols when implementing their backup process which involves full and partial backups implemented frequently as possible amongst other features available with top-notch services like Rewind Backup Tool according to SaaS compliance solution then they would be able to recover critical files without paying criminals for release of hijacked files or draining their resources.
Por lo tanto, contar con una infraestructura sólida, tal y como exige el sistema de cumplimiento normativo en materia de copias de seguridad, permite a las empresas mitigar los riesgos que, de otro modo, darían lugar a la pérdida de datos, la interrupción del servicio para los clientes, el pago de costosas multas y demandas judiciales por parte de las partes afectadas, además de la pérdida de confianza entre la empresa y sus clientes.
Some people might argue that backups are not necessary if the data is already stored securely. However, accidents happen, and when they occur some vendors would not be able to provide data recovery services without backing up their client’s system. It is better to be safe than sorry when dealing with sensitive data which could result in a breach leading to legal consequences.
- Backups are critical for businesses to maintain regulatory compliance and ensure business continuity. Compliance regulations can be complex, and strict guidelines must be followed to avoid financial penalties, legal consequences, and reputational damage. Reliable backups also help companies protect against the loss or corruption of data due to natural disasters, cyber attacks, or other unexpected events. Investing in a robust backup plan, including full and partial backups implemented frequently as possible amongst other features available with top-notch services like Rewind Backup Tool according to SaaS compliance solution, can help mitigate risks otherwise resulting in data loss, customer downtime, payment of expensive fines, lawsuits from affected parties, and lost trust between company and clients. Ultimately, accidents happen, so it is better to be safe than sorry when dealing with sensitive data that could result in a breach leading to legal consequences.
Repercusiones en la continuidad del negocio
The impact of compliance and data security on business continuity cannot be overstated. In fact, without a robust backup plan in place, businesses are at a significant risk of irreversible damage to their operations and reputation. With the number of cyber-attacks increasing every year, it’s crucial that companies take proactive measures to protect their data and ensure their systems remain operational in the event of an attack.
For instance, imagine a scenario where a company was hit by a ransomware attack that encrypted all their data and backups. Without a proper backup plan in place, they would lose access to all their critical files and data necessary for business continuity. As a result, they would be forced to restart from scratch, resulting in prolonged downtime, lost revenues from halted operations, and reputational damage.
A backup plan provides the assurance that, should such an attack occur, the company can quickly restore its systems’ functionality without significant disruptions to its operations. This is especially important for companies with compliance obligations or those that deal with sensitive or confidential information.
Backups also help businesses maintain customer trust and build their reputation. Companies that continuously experience service disruptions or data breaches are likely to lose customers who will take their business elsewhere. By having a reliable backup plan in place, businesses can demonstrate their commitment to protecting their customers’ sensitive information while maintaining the continuity of their services.
Algunas empresas pueden argumentar que no es necesario crear un plan de copias de seguridad sólido porque su implementación requiere demasiado tiempo y recursos. Pueden considerarlo un coste adicional sin una rentabilidad inmediata significativa. Sin embargo, los riesgos de no contar con uno superan con creces cualquier coste percibido. El coste de recuperarse de un ciberataque sin disponer de copias de seguridad adecuadas supera con creces la inversión necesaria para implementar un plan de copias de seguridad eficaz.
Normativa y certificaciones clave
Existen varias normativas que regulan la forma en que las organizaciones gestionan los datos sensibles, por lo que es fundamental comprender las consecuencias del incumplimiento y qué certificaciones son necesarias para mitigar estos riesgos.
Regulations such as GDPR, PCI, and HIPAA mandate that businesses protect their customers’ sensitive information. Specifically, GDPR applies to European Union (EU) citizens’ personal data, while PCI compliances deal with payment card data handling. Similarly, HIPAA governs the handling of protected health information (PHI). Non-compliance with these regulations can result in significant legal and financial repercussions.
Cuando las empresas cumplen estas normativas, armonizan sus requisitos de ciberseguridad con los procesos empresariales, mantienen programas de ciberseguridad eficaces que garantizan la seguridad de los datos de los clientes, reducen los riesgos para la seguridad y la privacidad y mejoran la reputación de la empresa.
Obtaining certifications like ISO 27001 and SOC 2 serve as proof that an organization has implemented thorough audits of its data security compliance. ISO 27001 is an information security management certification that demands a company’s adherence to strict standards of data protection. On the other hand, SOC 2 requires adherence to specific criteria for system security, availability, confidentiality, processing integrity, and privacy. These certifications cater to different aspects of compliance but work together to ensure effective data security practices.
RGPD, PCI e HIPAA
En lo que respecta al cumplimiento normativo y la seguridad de los datos, existen una serie de normativas y certificaciones que las empresas deben conocer para garantizar que su plan de copias de seguridad esté actualizado y sea eficaz. Entre ellas, destacan tres normas importantes: el Reglamento General de Protección de Datos (RGPD), la Norma de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) y la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA).
The GDPR, which came into effect in May 2018, is designed to protect personal data belonging to European Union citizens. Any organization that collects or processes EU citizens’ data must comply with these stringent regulations. Failure to do so may result in hefty fines, loss of reputation, or legal action. To comply with the GDPR, businesses need to have a robust data management system including proper backups containing personal data.
La norma PCI DSS se aplica específicamente a las empresas que gestionan información de tarjetas de pago. Regula la forma en que las empresas deben tratar la información confidencial de los clientes, como los números de tarjetas de crédito, para prevenir el fraude y los ataques informáticos. La norma PCI DSS exige auditorías anuales realizadas por un evaluador de seguridad cualificado (QSA) autorizado, así como revisiones periódicas de las políticas de copias de seguridad.
HIPAA is another critical regulation for healthcare organizations. It requires strict methods for securing medical records both physically and electronically. The law also enables patients’ access to their own medical records while requiring healthcare providers provide them with proper privacy practices.
Complying with these regulations can be compared to buckling your seatbelt before driving on the road – safety first! Regulations give your business the tools it needs to protect sensitive information and avoid data breaches while keeping your customers’ trust.
ISO 27001 y SOC 2
Además de los requisitos normativos, existen certificaciones que demuestran el compromiso con las mejores prácticas en la gestión de la ciberseguridad. La Organización Internacional de Normalización (ISO) ofrece tanto directrices como certificaciones en materia de seguridad de la información. La norma ISO 27001 se centra específicamente en la creación de un Sistema de Gestión de la Seguridad de la Información (SGSI) dentro de cualquier organización.
Implementing ISO 27001 involves assessing risks, devising policies and procedures for securing data at all times, including backup data. This includes specific requirements for data redundancy, disaster recovery planning as well as testing of the policies in places such as offsite backups in particular.
Additionally, the SOC 2 examination report is an independent third-party evaluation that gives assurance about how well you perform your controls. SOC 2 reports concentrate on a company’s non-financial reporting controls as they relate to key compliance and security issues.
Obtaining these sorts of certifications can be compared to receiving your driving license- it takes dedication to learn the rules of the road before being able to safely drive where you need to go. With these certifications, businesses demonstrate their commitment to best practices in cybersecurity management that protect their customers’ sensitive information.
Cómo elaborar un plan de copias de seguridad sólido
A la hora de elaborar un plan de copias de seguridad sólido que garantice el cumplimiento normativo y la seguridad de los datos, hay muchos factores que las organizaciones deben tener en cuenta. Un plan de copias de seguridad integral no solo debe garantizar la protección de los datos confidenciales, sino también ofrecer una forma de recuperar la información perdida o dañada en caso de ataque o pérdida de datos. En esta sección, analizaremos algunos de los aspectos clave que hay que tener en cuenta a la hora de elaborar un plan de copias de seguridad sólido.
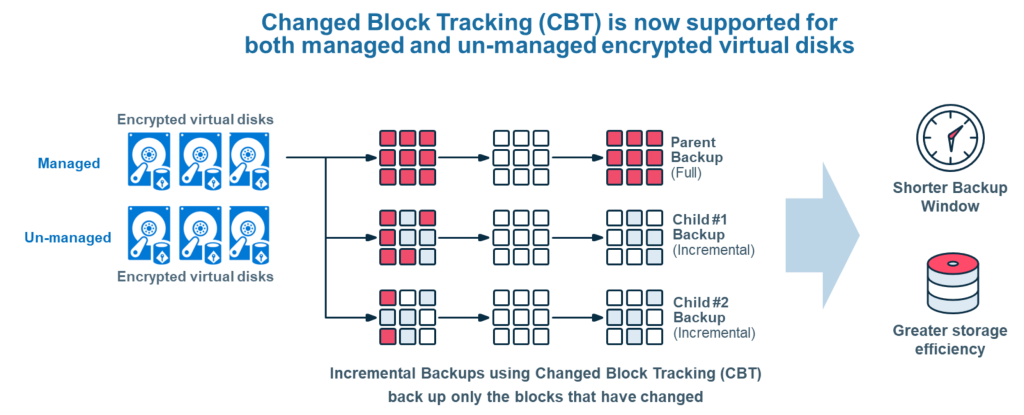
First and foremost, your organization needs to decide on the type of backups it will use. This may involve implementing both full and partial backups as often as possible, depending on how critical your data is. Full backups are designed to capture all data on a system while partial backups capture only smaller subsets of data. The frequency of the backups will vary depending on factors such as how rapidly data changes within your organization and the amount of data you’re dealing with.
Una vez que hayas decidido el tipo y la frecuencia de las copias de seguridad que utilizará tu organización, debes determinar dónde se almacenarán dichas copias. Existen muchas opciones disponibles, entre las que se incluyen soluciones de copia de seguridad en la nube y dispositivos de almacenamiento físico, como discos duros y cintas. Las copias de seguridad almacenadas en varias ubicaciones suelen ser más seguras que las que se guardan en un solo lugar.
Another important consideration when creating a backup plan is determining how long backups should be retained. While regulatory requirements drive retention policies in some cases, organizations might choose to store their backups even longer than regulations require if business continuity could be threatened without it. In short, retaining more copies does come at a cost – requiring investment in additional storage space and management efforts – but having those extra copies provides an additional layer of risk mitigation.
It’s important to remember that creating a robust backup plan is like creating a safety net for your organization’s sensitive data. If something goes wrong, having a backup plan in place will ensure that your organization can quickly recover and restore lost or corrupt data.
Let’s take a look at some of the key considerations when choosing the right backup tools for your organization.
When selecting the correct backup tools, it is essential to find a solution that aligns with your organization’s specific needs. There are several factors to consider before making a final decision, including how often backups need to happen, how they’re being created and operated—whether through an automated mechanism or manual solutions—and what type of encryption algorithms you’d prefer for protecting sensitive information.
Un factor crucial a tener en cuenta a la hora de seleccionar herramientas de copia de seguridad es la escalabilidad y la fiabilidad. Las organizaciones que prevén un crecimiento futuro deben optar por soluciones capaces de ampliarse para adaptarse a sus necesidades cambiantes. Se deben preferir soluciones automatizadas como Clumio, ya que ofrecen mayor flexibilidad para gestionar aumentos inesperados en el volumen de datos sin sobrecargar al personal de TI. Con herramientas escalables, los usuarios se benefician de una plataforma estable, al tiempo que se minimizan las interrupciones y se garantiza la continuidad del negocio.
Además, las herramientas de copia de seguridad deben diseñarse teniendo en cuenta la seguridad. Deben actualizarse con frecuencia para garantizar que cualquier vulnerabilidad conocida se solucione de inmediato, al tiempo que incorporan métodos de cifrado sólidos para proteger los datos confidenciales a lo largo de las vías de comunicación durante todo el ciclo de vida de la copia de seguridad.
Otros aspectos fundamentales a tener en cuenta a la hora de seleccionar una herramienta de copias de seguridad son la relación calidad-precio y la facilidad de gestión. Estos factores resultan especialmente cruciales para las empresas que cuentan con presupuestos ajustados y cuyos recursos pueden ser limitados. Antes de tomar cualquier decisión sobre una herramienta de copias de seguridad, comprueba si ofrece una buena relación calidad-precio y garantiza un mantenimiento, una implementación y una administración sencillos, además de proporcionar las funciones de seguridad adecuadas que requiere tu empresa.
Choosing the right backup tool is like finding the perfect pair of shoes. Just as finding a good pair of shoes requires careful evaluation of comfort, style, and price over time – finding an ideal solution requires taking into account key factors, including scalability, security, cost-effectivenesss and management needs, while selecting the right solution for your organization.
Now that we’ve explored some of the essential aspects to consider when creating a backup plan, let’s move on to monitoring and reporting compliance.
Realización de copias de seguridad completas y parciales
When it comes to implementing backups for compliance and data security, one size does not fit all. Your organization’s specific needs will determine the type of backup strategy that works best for you. Full backups are ideal if you need complete copies of all your data on a regular basis. However, partial backups may also be necessary to ensure the protection of your most critical data.
For example, let’s say you run an e-commerce website that generates a significant amount of daily sales. In this scenario, you would likely want to implement both full and partial backups. A full backup could be performed once a week or month, while partial backups would occur several times a day, ensuring that critical sales data is always protected.
Otro caso en el que las copias de seguridad parciales resultarían esenciales es el de una empresa de investigación biotecnológica que lleva a cabo experimentos complejos. En este caso, los datos en tiempo real desempeñan un papel crucial en los experimentos, por lo que las copias de seguridad cada hora serán la mejor opción para garantizar la recuperación de cualquier información perdida en caso de que se produzca un incidente imprevisto.
Además, la aplicación de varios tipos de estrategias de copia de seguridad puede proporcionar capas adicionales de redundancia que ayudan a garantizar la protección de los datos en caso de que falle una de las copias de seguridad. Por ejemplo, el uso de copias de seguridad tanto incrementales como diferenciales implica que solo se guardan los archivos que han cambiado desde la última copia de seguridad. Este enfoque reduce la cantidad de espacio de almacenamiento necesario y minimiza el tiempo requerido para cada copia de seguridad.
Por otro lado, las copias de seguridad completas tardan más tiempo, pero permiten una restauración más rápida, ya que incluyen todos los archivos del sistema de una sola vez. Aunque alternar entre ambos tipos puede aumentar la complejidad, el uso de ambos métodos ofrece una garantía frente a pérdidas graves.
Un elemento clave a la hora de poner en marcha cualquier plan de copia de seguridad es tener en cuenta las opciones de almacenamiento externo, como los servicios en la nube o las instalaciones remotas seguras. Este paso garantiza que se disponga de copias de seguridad en caso de que se produzca algún suceso catastrófico en la ubicación principal.
Seguimiento y presentación de informes para el cumplimiento normativo
Es muy importante disponer de información de seguimiento sobre cada estrategia de copia de seguridad para cumplir con las normas de cumplimiento normativo. La supervisión periódica de los procesos y resultados de las copias de seguridad permite identificar aquellas que no se han realizado correctamente y reducir el riesgo de pérdida de datos.
To ensure regulatory adherence, it’s crucial to define metrics that measure backup performance over time. From measuring the total storage space used for the backup process to tracking how quickly a full system restore takes, having statistics helps your organization stay on track with its goals while ensuring compliance.
Además, gracias al uso de herramientas de automatización de software, los responsables pueden recibir informes diarios sobre el estado de las copias de seguridad sin necesidad de intervención manual. Estas herramientas proporcionan información en tiempo real sobre las copias de seguridad, como por ejemplo si se ha producido algún acceso no autorizado o alguna modificación en los archivos. Hoy en día, los registros se han convertido en una forma sencilla de consultar esta información.
Backup performance evaluations are essential for businesses to gauge their adherence to established compliance regulations such as GDPR, HIPAA, and PCI DSS. It is necessary to create policies that specify the types of tests necessary and their frequency—these policies should be reviewed regularly during audits.
While some backup approaches include using external tapes to store data redundantly, these methods aren’t always suitable for larger companies with higher processing demands or those with several locations. This approach can have long restoration times that may damage the continuity of any business.
Thus, implementing a reliable, efficient backup array works wonders here because it reduces operational downtime caused by data corruption or server crash incidents. Therefore, having scheduled “backup retention time” where IT professionals research probable risks acting on timely apparatus replacement is more practical than recurring backups.
It’s just like building a structure strong enough from natural disasters instead of only counting buckets when it floods up to your knees!
One of the most critical aspects of backup planning is monitoring and reporting. In today’s compliance-driven world, organizations must be able to prove that they are adhering to regulations and protecting user data. Backup performance metrics play a vital role in ensuring regulatory adherence and avoiding data breaches.
Por ejemplo, los indicadores de rendimiento de las copias de seguridad pueden ofrecer información sobre el tiempo que se tarda en crear las copias de seguridad, la frecuencia con la que se realizan o el número de copias de seguridad que se crean al día o a la semana. Si surge algún problema con el proceso de copia de seguridad, estos indicadores pueden utilizarse para identificarlo y solucionarlo antes de que se convierta en un problema.
Además, los indicadores de rendimiento de las copias de seguridad también pueden servir como prueba del cumplimiento de los requisitos normativos. Por ejemplo, normativas como la HIPAA exigen a las organizaciones mantener un registro de auditoría que muestre quién ha accedido a los historiales de los pacientes y cuándo se ha producido dicho acceso. Del mismo modo, el RGPD exige a las organizaciones proporcionar un registro de auditoría en caso de violaciones de datos. Los indicadores de rendimiento de las copias de seguridad pueden ayudar a las organizaciones a cumplir estos requisitos, al aportar pruebas de que se realizan copias de seguridad periódicas y pruebas de Recovery.
However, it’s crucial to note that backup performance metrics alone won’t ensure compliance. Compliance involves implementing a wide range of security procedures, including disaster recovery planning, risk assessments, monitoring security controls, and integrating best practice security procedures into day-to-day workflows. While backup performance metrics are an essential part of compliance monitoring and reporting, they should be used in conjunction with other security measures.
Dicho esto, ¿cómo pueden las organizaciones asegurarse de que su plan de copias de seguridad cumple con la normativa?
Garantizar el cumplimiento normativo
Para garantizar el cumplimiento normativo, las organizaciones deben adoptar un enfoque integral en relación con su plan de copias de seguridad. A continuación se indican algunos pasos clave que deben tenerse en cuenta:
En primer lugar, elige herramientas de copia de seguridad que cumplan con los estándares del sector. Las herramientas de copia de seguridad de datos de primera categoría, como Clumio, pueden simplificar el complejo proceso de cumplimiento normativo y seguridad de los datos al automatizar las copias de seguridad diarias y garantizar la restauración de los datos, todo ello siguiendo los estándares de seguridad más estrictos.
Think of it this way: choosing the right backup tools is like choosing the right lock for your front door. Just as you want a lock that’s tough to break, you want backup tools that are hard to hack. The right tools can help you ensure that your data is safely stored and stored in compliance with industry regulations.
A continuación, realiza copias de seguridad completas y parciales con la mayor frecuencia posible. Las copias de seguridad completas deben realizarse de forma periódica (por ejemplo, semanal o mensualmente) para garantizar que se guarden todos los datos. Las copias de seguridad parciales deben realizarse con mayor frecuencia (por ejemplo, diariamente) para garantizar que se registren los cambios en los datos.
Por ejemplo, si tienes una página web de comercio electrónico, podrías realizar copias de seguridad completas una vez al mes, pero ejecutar copias de seguridad parciales cada noche para incluir los nuevos pedidos.
Por último, comprueba periódicamente las copias de seguridad para asegurarte de que se puedan restaurar en caso de un ataque o una pérdida de datos. Las pruebas deben incluir pruebas de conmutación por error (es decir, comprobar si el sistema de copias de seguridad puede tomar el relevo en caso de que el sistema principal falle) y pruebas de conmutación de vuelta (es decir, comprobar si el sistema principal puede volver a tomar el control una vez que se haya utilizado el sistema de copias de seguridad).
However, it’s important to keep in mind that implementing a compliant backup plan isn’t a one-time thing – it’s an ongoing process. As regulations change and new threats emerge, organizations must continue to evaluate and refine their backup plans to maintain regulatory compliance and protect user data.