Qu’est-ce que la cyber-résilience ?
La cyber-résilience désigne la capacité d’une organisation à anticiper les cyberattaques, à y résister, à s’en remettre et à s’y adapter, tout en assurant la continuité de ses activités. Elle va au-delà de la prévention : elle part du principe que les attaques auront lieu et aboutiront, et s’attache à minimiser leur impact et les temps d’arrêt grâce à la Readiness, aux tests et à une Recovery sans heurts.
Points clés à retenir
La cyber-résilience va au-delà de la prévention. Elle signifie que votre entreprise est capable d’encaisser une attaque, de se remettre complètement de celle-ci et d’en sortir plus forte, avec des données fiables.
La cyber-résilience ne se confond pas avec la cybersécurité : elle part du principe que des violations se produiront et vise à minimiser leur impact et à assurer une reprise sans faille.
Les attaques modernes ciblent simultanément les services d’identité et les données : une stratégie résiliente doit protéger les deux pour permettre une Recovery propre et vérifiée.
La rapidité à elle seule n’est pas synonyme de sécurité. La restauration de données infectées peut relancer une attaque : le temps moyen de Recovery propre (MTCR) est l’indicateur qui compte.
Des sauvegardes isolées physiquement et immuables sont essentielles : les attaquants ciblent activement l’infrastructure de sauvegarde pour empêcher la Recovery, ce qui rend l’isolation indispensable.
La cyber-récupération est fondamentalement différente de la reprise après sinistre : les attaquants persistent au sein des systèmes et réinfecteront les environnements si la restauration n’est pas vérifiée.
La résilience est une discipline opérationnelle permanente – et non un projet ponctuel. Les organisations qui mettent en place un programme axé sur les opérations de résilience (ResOps) obtiennent de meilleurs résultats que celles qui s’appuient sur des outils fragmentés et réactifs.
Pourquoi la cyber-résilience est-elle importante ?
Les violations de sécurité sont inévitables. La résilience, elle, ne l’est pas.
Le paysage des menaces a radicalement changé. Avec les ransomwares, les attaques de la chaîne d’approvisionnement et les menaces accélérées par l’IA, aucune organisation – quelle que soit sa taille ou son secteur d’activité – ne peut plus se contenter de la prévention. La question n’est plus de savoir si vous serez attaqué, mais si vous serez prêt à vous remettre sur pied.
L’impact d’une violation sur l’activité va bien au-delà du domaine informatique. Les opérations sont paralysées, la confiance des clients s’érode, les risques réglementaires augmentent et le chiffre d’affaires en pâtit. Les organisations dotées d’une cyber-résilience bien établie peuvent se remettre plus rapidement, perdent moins de données et supportent des coûts de remédiation moins élevés que celles qui sont prises au dépourvu.
Le coût financier du manque de préparation
Un incident lié à un rançongiciel peut coûter cher aux organisations en termes de remédiation, de temps d’arrêt et de sanctions réglementaires – bien plus que l’investissement nécessaire pour se doter d’une posture résiliente avant qu’une attaque ne se produise.
Identité et données : une double cible
83 % des attaques par ransomware réussiesont compromis des infrastructures d’identité telles qu’Active Directory. Les attaquants peuvent persister sans être détectés et réinfecter les systèmes pendant la phase de Recovery, ce qui rend la résilience des identités aussi cruciale que la protection des données.
Conformité et risques réglementaires
Des réglementations telles que la DORA, la NIS2 et les règles de divulgation des incidents cybernétiques de la SEC exigent de plus en plus des organisations qu’elles démontrent leurs capacités de Recovery. La cyber-résilience n’est plus seulement une bonne pratique en matière de sécurité : c’est désormais une obligation de conformité dont la responsabilité incombe au conseil d’administration.
Éléments clés
Éléments clés de la cyber-résilience
Une cyber-résilience efficace repose sur cinq disciplines interdépendantes. Ensemble, elles aident votre organisation à anticiper les menaces, à limiter leur impact et à se remettre en état de marche en toute confiance.
Évaluation des risques et préparation
Évaluez votre environnement de menaces, identifiez vos actifs critiques et élaborez des scénarios pour faire face aux attaques par rançongiciel et aux attaques visant la chaîne d’approvisionnement. La compréhension de votre profil de risque constitue le fondement de toute stratégie de résilience : vous ne pouvez pas protéger ce que vous n’avez pas répertorié.
Contrôles de sécurité robustes
Déployez des contrôles d’accès basés sur le principe du « privilège minimal », l’authentification multifactorielle, des sauvegardes immuables et une surveillance fiable. Une architecture « zero-trust » et un stockage « air-gapped » peuvent empêcher les attaquants d’accéder à vos ressources de restauration, même en cas de violation en cours.
Collaboration et partage d’informations
Collaborez avec d’autres organisations, des groupes sectoriels et des agences gouvernementales. Partagez les indicateurs de menaces, les schémas d’attaque et les stratégies d’atténuation. Participez à des plateformes de partage d’informations.
Sécurité des données
Renseignez-vous sur les mesures de sécurité mises en place par votre fournisseur de données. Si le cloud offre une grande évolutivité, il introduit également de nouveaux risques. Chiffrez vos données, gérez les contrôles d’accès et surveillez les services cloud.
Formation et sensibilisation des employés
Sensibilisez régulièrement vos collaborateurs aux risques cybernétiques. Apprenez-leur à reconnaître les e-mails de hameçonnage, les techniques d’ingénierie sociale et les comportements suspects. Encouragez vos collaborateurs à signaler rapidement tout incident.
La cyber-résilience en pratique
Protection, détection et restauration à l’échelle de l’entreprise
Commvault vous aide à mettre en œuvre la cyber-résilience grâce à une plateforme unifiée qui protège les données et les identités, et permet une restauration fiable et vérifiée dans les environnements cloud, hybrides et sur site.
Backup and Recovery à n’importe quelle échelle
Commvault offre des solutions de Backup and Recovery rapides et fiables pour les charges de travail sur site, dans le cloud et en périphérie. Le stockage immuable et l’isolation physique contribuent à protéger vos données de sauvegarde contre les attaquants.
Salle blanche : certifiée, isolée et disponible à la demande
L’utilisation d’une salle blanche offre un environnement isolé permettant de valider et de remettre en état les systèmes tout en minimisant le risque de réinfection. C’est ainsi que les organisations transforment une crise en un processus de Recovery maîtrisé et serein.
Protection et Recovery d’Active Directory
Des audits réguliers, des restaurations automatiques et des chronologies d’analyse forense pour aider à protéger Active Directory contre toute compromission. Restaurez des identités et des politiques intactes sans avoir à définir manuellement l’ordre des opérations ni à procéder par tâtonnements.
Foire aux questions :
Qu’est-ce que la cyber-résilience ?
La cyber-résilience désigne la capacité d’une organisation à anticiper les cyberattaques, à y résister, à s’en remettre et à s’y adapter, tout en assurant la continuité de ses activités. Elle va au-delà de la prévention et vise à permettre aux opérations de se poursuivre et de se remettre des incidents de sécurité inévitables.
En quoi la cyber-résilience diffère-t-elle de la cybersécurité ?
La cybersécurité vise principalement à prévenir les attaques. La cyber-résilience part du principe que les attaques aboutiront et s’attache à minimiser leur impact et à permettre une Recovery rapide et sans heurts. Ces deux approches sont indispensables, mais c’est la résilience qui permet à votre entreprise de survivre même lorsque ses défenses sont franchies.
Qu’est-ce que le « Mean Time to Clean Recovery » (MTCR) ?
Le MTCR évalue la rapidité avec laquelle une organisation est capable de rétablir des systèmes sains, vérifiés et non compromis après une cyberattaque. Contrairement au RTO, qui mesure la vitesse de rétablissement, le MTCR évalue la qualité de la reprise, garantissant ainsi que les environnements rétablis sont à l’abri de toute réinfection.
Pourquoi les organisations ont-elles besoin de sauvegardes « isolées » ?
Les pirates s’attaquent délibérément aux infrastructures de sauvegarde afin d’empêcher toute restauration. Les sauvegardes « air-gapped » sont isolées physiquement ou logiquement du réseau principal ; elles sont conçues pour rester inaccessibles aux ransomwares et autres logiciels malveillants, même en cas d’intrusion en cours.
Qu’est-ce qu’une salle blanche ?
Une « salle blanche » est un environnement isolé et préconfiguré dans lequel les organisations peuvent valider et restaurer leurs systèmes tout en minimisant le risque de réinfection provenant d’environnements de production compromis. Elle permet une Recovery sécurisée et vérifiée après un cyberincident.
Comment Commvault favorise-t-il la cyber-résilience ?
Commvault fournit une plateforme unifiée de cyber-résilience qui combine protection des données, résilience des identités et Recovery « propre ». Des fonctionnalités telles queCommvault AirGap,Commvault Cleanroom,Threat Scanet Synthetic Recovery aident les organisations à se protéger, à détecter les cybermenaces et à s’en remettre à l’échelle de l’entreprise.
Découvrez les ressources associées
2025 IDC MarketScape: Worldwide Cyber-Recovery (en anglais)
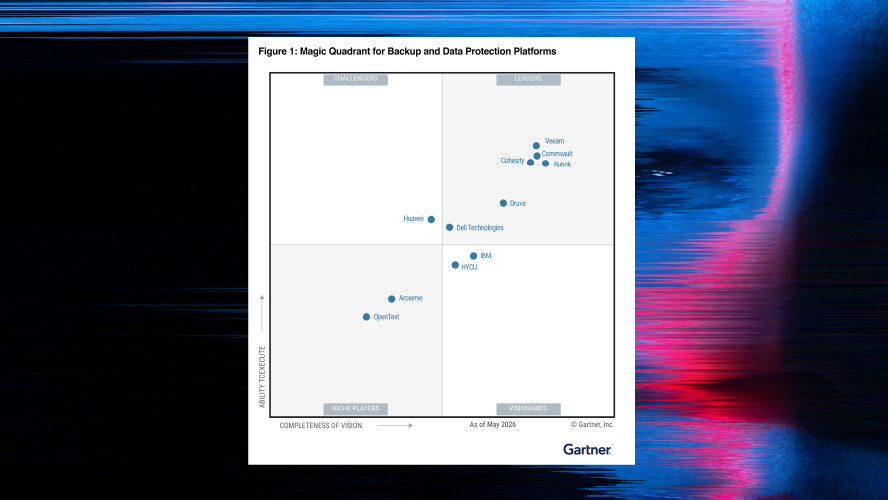
Les menaces évoluent. Notre engagement, lui, reste le même.