Dans le monde des entreprises SaaS, de nouvelles start-ups voient le jour chaque jour. Cependant, le potentiel de croissance – voire la survie – d’une entreprise SaaS ne va pas de soi. En effet, l’année où Commvault a lancé Metallic – notre propre start-up SaaS –, on estimait que seules 0,04 % des start-ups SaaS parvenaient à atteindre les 10 millions de dollars de chiffre d’affaires. Mais Metallic avait quelque chose de spécial : il s’agissait d’une solution élégante, native du cloud, qui tirait parti du meilleur des technologies cloud tout en s’appuyant sur la propriété intellectuelle de pointe de Commvault. Nous disposions d’une équipe formidable, prête à se lancer et engagée dans une mission unique : changer le statu quo en matière de protection des données, et d’un marché prêt pour le changement. Metallic a été lancée en tant que « Commvault Venture », une start-up au sein de l’entreprise, qui disposait de la technologie, des talents et des compétences en matière de stratégie de mise sur le marché nécessaires pour mener une entrée véritablement disruptive sur le marché. En l’espace de deux petites années, Metallic a connu une croissance extraordinaire et a accompli ce dont la plupart des start-ups ne peuvent que rêver :
Une expansion fulgurante de notre portefeuille : notre offre a plus que triplé depuis notre lancement
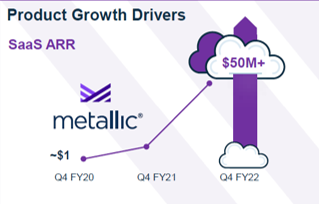
Passage d’un chiffre d’affaires annuel récurrent (ARR) de 1 million à 50 millions de dollars en 6 trimestres
Mise en place de partenariats exceptionnels dans le domaine du cloud, notamment avec Microsoft, et lancement d’une nouvelle activité de prestataire de services gérés (MSP) en collaboration avec SoftwareOne, notre partenaire mondial en matière de conception
Une expansion visant à servir plus de 2 000 clients, avec une présence dans plus de 30 pays à travers le monde
A permis aux entreprises de toutes tailles, des plus grandes sociétés du classement Fortune 500 aux plus petites, de bénéficier d’un service DMaaS de niveau entreprise
Mais avant tout, notre croissance et notre succès actuels témoignent du fait que nous avons su trouver un écho auprès de nos clients : Metallic offre la sécurité et la flexibilité dont les entreprises de toutes tailles ont besoin pour faire face à cette période unique marquée par une accélération du changement… et une augmentation des risques.
La croissance naît de la capacité à saisir l’instant présent
La protection des données en tant que service est le segment de notre secteur qui connaît la croissance la plus rapide¹, et Commvault a eu la clairvoyance de repérer une lacune : les entreprises avaient besoin d’une solution SaaS à laquelle elles pourraient faire confiance. Ce que nous n’aurions pas pu prévoir, c’est un monde plongé dans une pandémie mondiale, ainsi que l’essor fulgurant des cybermenaces parallèlement à l’adoption hyper-accélérée du cloud. L’année dernière, les entreprises prévoyaient de doubler leur rythme d’adoption du cloud d’ici la fin de l’année². À cela s’ajoute le fait que les environnements sont de plus en plus hybrides et multicloud. Ce type d’infrastructure de données distribuée implique une surface d’attaque élargie. C’est une tempête (im)parfaite. Mais nous sommes là pour vous aider :
Metallic a été conçu pour permettre aux clients de gérer leurs données à proximité de la source, afin de bénéficier de performances optimales dans un environnement de cloud hybride.
Metallic prend en charge un large éventail de charges de travail – notamment les applications SaaS, les terminaux et les charges de travail critiques des centres de données d’entreprise – sur l’ensemble des environnements cloud.
Nous proposons des offres de sécurité uniques, puisque nous sommes la seule solution de notre secteur à bénéficier du statut « FedRAMP High In Process – In PMO Review », ainsi que de « Security IQ», qui permet de garder une longueur d’avance sur l’évolution des menaces grâce à des analyses approfondies en matière de sécurité.
Et ensuite ? Metallic® Recovery Reserve™ et Metallic® Threatwise™
Tout d’abord, nous sommes ravis de vous annoncer que le service Metallic Cloud Storage Service (MCSS) change de nom pour devenir « Metallic Recovery Reserve ». Depuis son lancement en 2020, des entreprises du monde entier ont adopté ce service cloud géré par Metallic pour assurer la récupération de leurs données en cas d’attaque par ransomware – et nous sommes ravis de donner un nouveau nom au MCSS afin de refléter la valeur que ces clients lui attribuent. Les données d’une entreprise constituent sa réserve stratégique – et cette réserve doit pouvoir être mobilisée pour accélérer la reprise et garantir que les entreprises puissent reprendre rapidement leurs activités face à une cyberattaque.
Pour poursuivre notre croissance, nous continuons à innover sans relâche. Après l’acquisition de TrapX par Commvault en février, nous lançons cette semaine un programme d’accès anticipé à Threatwise, un système d’alerte conçu pour aider les entreprises à détecter les cyberattaques et à intervenir rapidement, ainsi que des outils complets de récupération des données. Threatwise permet de détecter les menaces latentes et silencieuses qui circulent dans les environnements afin de les contenir et de limiter les fenêtres d’exposition – car une véritable protection des données ne se résume pas à la seule récupération des données.
Découvrez pourquoi cela est important et comment les entreprises peuvent s’inscrire pour en savoir plus, alors que nous nous approchons de la mise à disposition générale prévue dans les prochains mois.
Grâce à Metallic et à une large gamme de services de données intelligents proposés sous forme de SaaS, de logiciels ou d’Appliances, Commvault aide ses clientsà agir rapidement, à rester agiles et à privilégier la sécurité tout en modernisant leur entreprise. De nombreuses autres nouveautés sont à venir cette année et au-delà avec Metallic, car nous continuons à être à l’écoute des besoins de nos clients : en matière de sécurité et de conformité, d’efficacité opérationnelle, ainsi que de gestion intelligente des données en environnement hybride et multicloud. Restez à l’écoute, le meilleur reste à venir.
Références
1. SaaSPath 2e trimestre 2020, avril 2020, IDC – 2. IDC Info Snapshot, parrainé par Microsoft, doc. n° US4697620
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Les données de sauvegarde d’une entreprise constituent sa réserve stratégique. Face aux cybermenaces, il est impératif qu’elle puisse puiser dans ces réserves, restaurer ses données et reprendre ses activités aussi rapidement et sans heurts que possible. Le stockage cloud « air-gapped » est un élément essentiel de toute stratégie de protection des données, alors que les entreprises doivent faire face à la montée en puissance et à la sophistication croissante des ransomwares. C’est pourquoi nous avons lancé le service Metallic Cloud Storage il y a près de deux ans. Depuis lors, nous avons vu des entreprises du monde entier adopter cette solution dans le cadre de leur stratégie de sécurité des données, tout en tirant parti de leurs initiatives de transformation vers le cloud et de leur volonté de gagner en efficacité et de réduire leurs coûts. Aujourd’hui, nous sommes heureux d’annoncer que notre offre de stockage cloud géré change de nom : elle s’appelle désormais Metallic® Recovery Reserve™. Un nouveau nom, mais qui reste axé sur la capacité de Commvault à fournir une protection et une restauration de vos données d’entreprise de niveau professionnel, à la pointe du secteur.
Le stockage dans le cloud au service de votre stratégie de lutte contre les ransomwares
Les cyberattaques, telles que les attaques par ransomware, se produisent toutes les 11 secondes¹ et devraient augmenter d’année en année. Lorsqu’une organisation est victime d’une cyberattaque, le coût moyen d’une interruption d’activité pour les grandes entreprises peut s’élever à plusieurs milliers par minute². Ces statistiques soulignent l’importance de la Readiness pour restaurer les données, d’autant plus que les organisations accélèrent leur migration vers le cloud. Les données étant le moteur de toute entreprise, les clients ont adopté et continuent d’adopter Metallic Recovery Reserve pour protéger leur activité et récupérer leurs données au moment où ils en ont le plus besoin.
Grâce à ses options d’immuabilité, à son isolation physique et à une gestion simplifiée, Commvault, en collaboration avec Metallic, a été le premier à proposer sur le marché une offre de stockage cloud gérée par un leader reconnu du secteur de la protection des données, que les clients connaissent et en qui ils ont confiance.
La sécurité en toute simplicité
Si Metallic Recovery Reserve permet de protéger et de récupérer des données face aux menaces de sécurité, la question est la suivante : est-ce simple ? Oui.
Une solution de sécurité complexe comporte ses propres écueils et risque d’être d’autant moins sûre que son utilisation est compliquée. Metallic Recovery Reserve est la solution « toute simple » pour sécuriser les données et maîtriser les coûts. Comme elle est entièrement intégrée au logiciel Commvault, les administrateurs peuvent utiliser Metallic Recovery Reserve comme cible de sauvegarde, au même titre que n’importe quelle autre cible sur disque ou sur bande. Il n’est donc plus nécessaire de dispenser une formation approfondie, puisque tout est géré par le logiciel Commvault. Commvault écrit directement dans le stockage cloud et y lit les données pour les restaurations, sans qu’aucun calcul ne soit effectué dans le cloud. L’ensemble est géré via le Commvault Command Center, qui offre une interface utilisateur unique pour gérer toutes les données de l’entreprise.
Metallic Recovery Reserve est également disponible en tant que solution simple de stockage dans le cloud pour les charges de travail des centres de données en cloud hybride que les clients protègent à l’aide des solutions SaaS de Metallic. De plus, les clients bénéficient d’une grande liberté de choix, car Metallic Recovery Reserve propose des niveaux de stockage flexibles, tant pour les solutions SaaS de Metallic que pour les logiciels Commvault, afin de répondre à leurs besoins de conservation à court et à long terme.
Alors que d’autres fournisseurs de solutions de sauvegarde prétendent que leur solution constitue la « dernière ligne de défense », Commvault propose un ensemble complet de fonctionnalités de protection contre les ransomwares qui inclut non seulement la récupérabilité, mais aussi la protection, la surveillance et la détection, ainsi que des capacités d’alerte précoce et d’intervention rapide grâce à Metallic Threatwise. Avec Metallic Recovery Reserve, vous bénéficiez d’un service de stockage cloud géré et fiable qui offre une protection contre les ransomwares en mode « air-gapped » et garantit que vos données seront récupérables lorsque vous en aurez le plus besoin.
Références
1. CYBERSECURITY VENTURES, « Les coûts mondiaux liés aux attaques par ransomware devraient dépasser les 265 milliards de dollars d’ici 2031 », David Braue, 3 juin 2021 – 2. Web tribunal, Branko K., « Plus de 15 statistiques alarmantes sur la perte de données à garder à l’esprit en 2022 », mars 2022
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Pendant la majeure partie de ma vie, j’ai été un bâtisseur. Dès mon plus jeune âge, mon imagination s’est nourrie d’une passion pour les voitures. Je me promenais dans l’allée des loisirs créatifs et je voyais des modèles réduits tape-à-l’œil de muscle cars américaines avec leur peinture à la flamme personnalisée, des voitures de sport européennes exotiques avec des détails incroyables. J’étais fasciné. Je tondais des pelouses et transportais des broussailles pour gagner juste assez d’argent afin d’acheter les kits et le matériel nécessaire pour tenter de reproduire les chefs-d’œuvre représentés sur la boîte du modèle réduit.
C’était à la fois amusant et stimulant, mais il y a une chose que même mon imagination n’a pas pu surmonter. Je n’ai jamais réussi à exploiter pleinement le potentiel de la maquette et je n’ai jamais réussi à reproduire le niveau de détail visible sur les photos qui ornaient les boîtes. Ce n’était pas par manque d’efforts, mais surtout par manque de compétences et d’expérience. Ma colle débordait sans cesse, les autocollants adhéraient de travers ou se déchiraient lorsque j’essayais de les étirer sur les panneaux de carrosserie. La peinture était difficile et je ne disposais tout simplement pas de tous les outils nécessaires pour obtenir suffisamment de détails et recréer le modèle présenté sur la boîte. Le résultat était décevant, même en suivant scrupuleusement la notice d’assemblage.
Réfléchissons maintenant à la manière dont une situation similaire se présente dans le cloud. En tant que développeurs, un monde de possibilités s’offre à nous, et même si nous possédons les compétences requises, la vie est un peu plus compliquée de nos jours et nous avons généralement de nombreuses autres priorités qui accaparent notre temps et notre concentration. Bien sûr, le résultat dépend de ces deux facteurs. Il existe des éléments pour lesquels une approche rapide peut suffire ; par exemple, nous pouvons nous permettre de surdimensionner des instances pendant un certain temps. Mais certains aspects de l’architecture cloud ne laissent aucune marge d’erreur. Cela est particulièrement évident lorsqu’on aborde la question sous l’angle de la protection des données. La protection des données constitue votre dernière ligne de défense. Si elle n’est pas mise en place avec soin, vous vous exposez à des risques au moment même où vous en aurez le plus besoin.
Avec AWS Backup, les fonctionnalités de base de la sauvegarde sont fournies. Si votre compte est en bon état de fonctionnement, vous devriez pouvoir restaurer vos données. Définissons ce qu’on entend par « bon état de fonctionnement » : la région ne connaît aucune interruption de service, votre environnement de production est globalement intact et les sauvegardes sont disponibles. Le risque réside dans ce « si ». Avec AWS Backup, vous pouvez créer un plan de sauvegarde pour votre compte, mais vous n’obtiendrez très probablement qu’un point de reprise opérationnel grâce à un instantané au sein du compte. Est-ce vraiment ce dont vous avez besoin ? Dans l’univers de l’infrastructure en tant que code, ceux qui construisent peuvent aussi devenir ceux qui détruisent. Nous disposons de droits d’administration exceptionnels qui nous permettent de gérer un environnement tout entier, et ces rôles très permissifs ne sont pas sans risque, en particulier lorsque nous pouvons créer et supprimer des sauvegardes à notre guise. Le workflow du plan de sauvegarde comporte de nombreuses invites pour vous aider à obtenir un plan « abouti » en choisissant un chiffrement par défaut ou l’un des modèles par défaut proposés, mais ces choix ne sont pas optimaux car ils ne sont pas conçus pour prendre en compte la nécessité de protéger vos sauvegardes contre des acteurs malveillants ou des suppressions accidentelles, et ils ne tiennent pas compte de la disponibilité en cas de pannes régionales.
Dans l’univers de l’« infrastructure as code », ceux qui construisent peuvent aussi devenir ceux qui détruisent.
Chez Clumio, nous vous aidons à éliminer le risque. Nous avons développé un coffre-fort sécurisé pour les sources de données dans le cloud. Notre solution crée une barrière physique entre vos sauvegardes dans le cloud et votre plan d’accès principal. Cela permet d’empêcher les rôles d’utilisateurs disposant de droits trop étendus de compromettre la conservation des données ou de supprimer des sauvegardes. Grâce à Clumio, vous pouvez tout restaurer. Vous bénéficiez d’une protection optimale et d’une Recovery simple, même vers d’autres régions. Disposer d’une sauvegarde prête à vous aider dans le pire des cas est certainement préférable à une sauvegarde qui ne fonctionne que dans des conditions optimales.
J’ai beaucoup progressé en tant que bricoleur. Je connais mes priorités et mes limites, et je sais quand faire appel à des experts. Prenons l’exemple de mon dernier projet : même si j’ai progressé en matière de montage, je ne suis toujours pas peintre. Je pourrais sans doute investir du temps pour acquérir cette compétence, mais ce n’est tout simplement pas ainsi que je souhaite employer mon temps. Je préfère donc confier cette partie importante à un professionnel pour garantir un résultat impeccable, plutôt que de risquer de compromettre la qualité du résultat, le respect des délais, voire les deux, en le faisant moi-même.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La transition vers le cloud constitue un volet majeur de la transformation numérique. Alors que la révolution du cloud entre dans sa troisième décennie, il apparaît clairement que l’adoption du cloud génère une valeur considérable : McKinsey estime en effet cette valeur à plus de 1 000 milliards de dollars rien que pour les entreprises du classement Fortune 500. Il est intéressant de noter que la quasi-totalité de cette valeur provient de l’innovation et de l’optimisation des activités, plutôt que de la réduction des coûts informatiques.
Comment les organisations peuvent-elles donc tirer parti des avantages potentiels ?
Dans cette vidéo, vous découvrirez les bonnes pratiques et les erreurs à éviter concernant les éléments indispensables à votre environnement de protection des données pour mener à bien une transformation vers le cloud qui aura un impact positif sur votre entreprise.
Pour vous aider davantage à mettre en œuvre une stratégie cloud efficace, vous trouverez ci-dessous une liste de contrôle pratique.
Exigence
Commvault
Couverture étendue des charges de travail – Au cours des dernières années, votre environnement de données a connu de profonds changements et une forte innovation, ce qui a donné lieu à un large éventail de charges de travail. Pour garantir la sécurité de votre environnement, toutes ces charges de travail, qu’elles soient héritées ou de nouvelle génération, nécessitent une protection et une gestion des données.
✔
Modèle de déploiement flexible. C’est un point essentiel. Un modèle de déploiement flexible vous permettra d’utiliser, de déployer et d’évoluer en fonction des besoins actuels et futurs de votre entreprise, y compris en matière de SaaS.
✔
Prise en charge multi-cloud. Avec 80 % des clients utilisant plusieurs clouds, il est impératif de travailler avec un fournisseur disposant d’intégrations natives et de relations solides. Cela vous permet, en tant que client, d’accéder rapidement aux innovations au sein de l’environnement cloud choisi, tout en vous protégeant contre la dépendance vis-à-vis d’un cloud ou d’un système de stockage spécifique.
✔
Automatisation intelligente. L’automatisation intelligente signifie que le transfert de données entre le cloud et les infrastructures sur site sera simple et rapide. L’automatisation du processus permettra à vos équipes de se concentrer sur l’innovation et réduira le risque de non-respect des SLA.
✔
Sécurité de niveau entreprise. Les attaques par ransomware étant estimées, au bas mot, à une toutes les 11 secondes, nous devons nous assurer que votre niveau de sécurité est élevé. Une visibilité de bout en bout via une plateforme unique vous garantit d’être prêt à faire face à tout problème ou toute attaque susceptible de survenir.
Même si les tendances « vintage » ont gagné en popularité ces dernières années, ce n’est pas le cas de vos sauvegardes obsolètes. Elles ne deviennent pas plus faciles à gérer ; au contraire, la plupart des gens les considèrent comme un fardeau dans leur environnement informatique. Ce serait bien si nous pouvions apporter toutes nos sauvegardes « vintage » dans une brocante et les échanger contre quelque chose de plus récent et de plus simple à utiliser, mais ce n’est pas le cas.
La complexité et le manque d’intégration de ces anciennes sauvegardes limitent l’évolutivité, créent des silos qui réduisent la visibilité des données, diminuent la productivité informatique et augmentent le risque global. Vous devez conserver ces sauvegardes obsolètes pour répondre aux exigences de conservation et de conformité, mais cela s’accompagne d’une multitude de contraintes qui vous empêchent d’innover.
Alors que vous vous apprêtez à moderniser votre stratégie de protection des données, veillez non seulement à suivre les tendances, mais aussi à garder une longueur d’avance : vous devez migrer vos sauvegardes vers le cloud en toute simplicité. Au lieu de conserver des sauvegardes héritées coûteuses, transférez-les, ainsi que d’autres ensembles de données, vers un stockage cloud économique grâce à Commvault. En migrant vos anciennes sauvegardes vers le cloud, vous pouvez éliminer les silos de données, améliorer leur disponibilité et réduire le risque global au sein de votre entreprise.
Découvrez cinq avantages (parmi tant d’autres) de la migration des sauvegardes existantes vers le cloud avec Commvault :
La consolidation sur une plateforme unique, dotée d’une interface Web pour la navigation et la gestion, simplifiera l’ensemble de votre environnement informatique. Commvault est une solution unique de Backup and Recovery, fournie sous la forme d’une Appliance tout-en-un qui offre une gestion unifiée de l’ensemble de votre environnement – du site sur site au cloud – vous permettant ainsi d’apporter davantage de valeur ajoutée grâce à une console unique.
L’efficacité du personnel sera assurée par l’automatisation et la gestion via une interface graphique (GUI) au sein de la plateforme complète de Commvault. L’automatisation vous aidera à rationaliser la gestion des tâches afin que votre personnel puisse se concentrer sur des projets plus innovants, tout en faisant de la migration un processus ne nécessitant aucune intervention de sa part.
La réduction des coûts résultera de la diminution des frais de maintenance, puisque vous n’aurez plus à conserver des sauvegardes héritées et coûteuses. Vous pourrez également mettre hors service le matériel inutile et réduire le nombre de solutions ponctuelles pour lesquelles vous payez. Votre personnel n’aura plus besoin de suivre des formations sur des solutions obsolètes et pourra ainsi consacrer son temps à développer ses compétences.
Améliorez la conformité réglementaire, car la migration vers la plateforme Commvault facilitera la recherche, l’identification et la Recovery des données. Améliorez la disponibilité et la restaurabilité des données grâce à un accès instantané et à une automatisation basée sur des règles.
Optimisez la Recovery grâce à des accords de niveau de service (SLA) plus rapides et plus fiables. Une protection complète des données à partir d’une plateforme unique garantira à chaque fois une Recovery de niveau entreprise.
Évitez de commettre un faux pas en matière de mode avec un environnement informatique obsolète
La migration vers le cloud exige une solution moderne de protection des données alliant flexibilité et simplicité. Sans Commvault, vous risquez de prendre du retard par rapport aux tendances actuelles et de compromettre la réalisation de vos objectifs informatiques. Il est temps d’adopter une approche simple, économique et moderne pour protéger en toute sécurité vos données là où elles se trouvent – sur site et dans le cloud – et les migrer facilement et efficacement.
Pour une refonte complète de votre infrastructure informatique, consultez ce livre blanc.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Avec l’émergence quotidienne de nouvelles menaces, dont la complexité et le niveau de sophistication ne cessent de croître, la cybersécurité est devenue une priorité absolue pour toutes les organisations : chaque entreprise, quelles que soient sa taille et sa localisation, est exposée au risque de cyberattaque. En conséquence, la plupart d’entre elles ont commencé à opter pour une cyberassurance afin de couvrir les pertes que de telles attaques pourraient entraîner, parfois assortie d’une garantie spécifique contre les ransomwares, cette menace représentant environ 75 % des sinistres liés à la cyberassurance (AM Best 2021). Outre les ransomwares, la cyberassurance peut couvrir des domaines tels que les demandes d’extorsion et les mesures de remédiation.
Mais ce marché est sous pression, avec un ratio pertes/primes encaissées s’élevant à 73 % en 2021 selon Fitch Ratings, et des difficultés à diversifier les risques, les cyberattaques ne connaissant pas de frontières. De plus, l’absence de données historiques complique la réalisation du type de prévisions de risques auquel le secteur de l’assurance a habituellement recours pour fixer ses tarifs. Conjugués, ces facteurs menacent en fin de compte la rentabilité du secteur et, par conséquent, la protection qu’il offre – tout en alimentant la hausse des primes pour les clients.
Les garanties contre les ransomwares, qui font la une des journaux, constituent également un domaine qui nécessite des recherches plus approfondies et une lecture attentive des clauses en petits caractères. Ce qui peut sembler une offre alléchante (et souvent une évidence) ne donnera, dans de nombreux cas, jamais lieu à un dédommagement et pourrait conduire à une complaisance dangereuse.
Par ailleurs, les clauses relatives à l’assurance cybersécurité se durcissent de plus en plus, comme l’a souligné la récente annonce de Lloyds of London concernant la limitation des garanties : par exemple, ses produits d’assurance ne couvriront plus les conséquences des cyberattaques menées entre États-nations. De nombreux assureurs imposent également des exigences de protection plus strictes, ce qui, bien que contribuant à renforcer les niveaux de défense en matière de cybersécurité, peut également exposer certaines organisations, en particulier les PME, car celles-ci sont moins à même de respecter les nouveaux seuils minimaux exigés.
Il est donc impératif, tant sur le plan commercial que technologique, de savoir exactement ce qui est couvert par toute police d’assurance que vous détenez aujourd’hui ou que vous envisagez de souscrire à l’avenir. Les entreprises doivent savoir que les polices d’assurance cyber et les garanties de protection contre les ransomwares ne couvrent pas tous les aspects des attaques et que, dans la plupart des cas, les conditions de déclenchement, les limites, les conditions générales et les couvertures varient selon les types de sinistres, ce qui peut entraîner un refus ou une réduction de l’indemnisation, créant ainsi un écart entre les attentes et la réalité. L’information et la sensibilisation sont ici essentielles : vous devez être pleinement conscient de ce qui n’est pas couvert par votre cyberassurance aujourd’hui, afin d’éviter toute mauvaise surprise plus tard. Roy May aborde très bien ce point précis.
Examinons tour à tour certaines des questions clés afin d’étayer précisément cette idée.
Erreurs de tiers : les compagnies d’assurance cyber ne vous couvrent pas si une cyberattaque vise un système tiers et cause un préjudice à votre activité principale. Ces logiciels ou services tiers peuvent être votre hébergement web, votre messagerie électronique, vos services cloud, votre système de gestion du service client ou toute autre relation commerciale en ligne importante.
Pertes subies pendant la « période d’attente » : dansle domaine de l’assurance, il existe souvent une franchise temporelle appelée « période d’attente ». Seules les pertes subies après l’expiration de cette période d’attente sont couvertes par l’assurance. Cette période d’attente est généralement de 10 à 12 heures. Cela signifie que si votre réseau subit une cyberattaque pendant la période d’attente, vous ne pourrez pas demander d’indemnisation à votre assurance.
Pertes liées à l’indisponibilité : les pertes subies pendant la période d’interruption d’activité ne sont pas couvertes par la plupart des polices d’assurance. L’indisponibilité peut nuire à votre entreprise de multiples façons, entraînant une perte de productivité, ainsi qu’une perte de confiance et de fidélité de la part de vos clients, et, à terme, la perte de leur clientèle. Quel que soit le montant des pertes de chiffre d’affaires que cette indisponibilité vous coûte, celles-ci ne seront pas couvertes.
Atteinte à la réputation : il s’agit de l’un des risques les plus importants auxquels une entreprise est confrontée en cas de cyberattaque ou de fuite de données. En effet, 1 client sur 3 est prêt à se détourner d’une marque qu’il apprécie après une seule mauvaise expérience, ce chiffre passant à plus de 90 % après 2 ou 3 interactions négatives. (AJOUTER RÉFÉRENCE). Toute attaque survenant lors d’événements particuliers, comme les « Cyber Mondays », peut causer encore plus de préjudice à l’organisation. Comme il est difficile de quantifier ce type de préjudice, les assureurs spécialisés dans la cybercriminalité ne le couvrent pas dans leurs polices.
Préjudice corporel ou dommages matériels : les cyberattaques ont des conséquences tangibles. À mesure que le monde évolue vers l’IoT (Internet des objets), les connexions entre les objets se multiplient, ce qui peut entraîner des préjudices corporels ou des dommages matériels. Cela peut paraître inhabituel, mais de nombreuses entreprises de production fonctionnent aujourd’hui entièrement à l’aide d’ordinateurs.
Toutes les étapes, de la collecte des matières premières à l’expédition des produits finis, sont gérées par des systèmes automatisés. Si une cyberattaque venait à se produire à n’importe quelle étape de ce processus, cela entraînerait une catastrophe. Si une entreprise se retrouvait dans une telle situation, l’assurance cyber ne couvrirait probablement pas l’intégralité des besoins.
Nouveau matériel : en règle générale, les polices d’assurance cyber ne couvrent pas les dommages matériels, tels que le remplacement du matériel et d’autres équipements, causés par une cyberattaque. La situation devient problématique lorsque le matériel est endommagé à un point tel qu’il est impossible de le réparer. Dans ce cas, la meilleure solution consiste à remplacer le matériel par du neuf, mais c’est l’entreprise elle-même qui devra en assumer les frais.
Mises à jour logicielles : les dernières versions des logiciels ne sont généralement pas couvertes par les polices d’assurance cyber. En cas de cyberattaque, les principales assurances cyber vous aideront uniquement à restaurer les logiciels dans l’état où ils se trouvaient avant l’attaque.
Perte de matériel : la plupart des polices d’assurance cyber ne couvrent pas les cybercrimes résultant de la perte d’un appareil portable, tel qu’un ordinateur portable ou une tablette d’entreprise. Rares sont les polices d’assurance qui incluent uniquement les appareils chiffrés dans leur couverture ; tous les appareils utilisés au sein de l’entreprise doivent donc disposer des correctifs de sécurité appropriés.
Amendes et sanctions imposées par les émetteurs de cartes : l’une des principales préoccupations en cas de violation de données concerne les sanctions et les amendes potentielles infligées à une entreprise par les émetteurs de cartes tels que MasterCard, Visa, etc., ou encore infligées aux dirigeants de l’entreprise en vertu du RGPD et de réglementations similaires. Ces amendes ou sanctions peuvent atteindre des montants considérables, pouvant aller jusqu’à six chiffres. Certaines compagnies d’assurance excluent la couverture de ce type d’amendes, ce qui pourrait entraîner de graves pertes financières.
Attaques ciblées : De nombreuses polices d’assurance ne couvrent que les attaques commises par des cybercriminels cherchant à en tirer un profit personnel, ou un profit collectif lorsque des acteurs malveillants collaborent pour un gain partagé. Elles refusent la couverture si l’attaque est menée à des fins terroristes ou par un acteur étatique à des fins politiques, un domaine où les recherches montrent une augmentation de l’ampleur et du volume des attaques visant à échapper à la détection (Microsoft 2021).
Conclusion – Alors, l’assurance cyber en vaut-elle la peine ?
La résilience d’une entreprise est étroitement liée à sa cyber-résilience, ce qui rend indispensable une attention soutenue et généralisée à la cybersécurité à l’échelle de l’organisation, qu’il s’agisse des technologies, des processus, de la culture ou des compétences. Dans ce contexte, l’assurance cyber joue un rôle de protection en imposant des progrès en matière de « sécurité dès la conception » dans le cadre de conditions de plus en plus strictes, et en soutenant la Recovery des activités de l’organisation en cas de violation, à condition que toutes ces obligations aient été respectées. Cependant, toutes les polices d’assurance cyber ne se valent pas, car elles présentent des différences significatives en termes de couverture et de conditions. Vous devez donc bien comprendre à la fois vos besoins et vos obligations avant de prendre une décision définitive.
Les start-ups et les PME disposant d’un portefeuille restreint ou d’actifs numériques limités pourraient ne pas être en mesure de justifier le coût d’une assurance cybersécurité, un meilleur retour sur investissement pouvant être obtenu en se concentrant sur les mesures de défense, par exemple les pratiques « Zero Trust» ainsi que la formation et la sensibilisation des employés. Pour les grandes entreprises gérant un volume important d’informations financières sensibles ou de données à caractère personnel (DCP) concernant leurs clients, l’investissement dans une police d’assurance cyber réputée peut être pleinement justifié – mais uniquement dans le cadre d’une stratégie globale de cybersécurité. Aucune police ne permettra d’empêcher ni de résoudre spontanément les problèmes liés à la sécurité ; elle peut toutefois constituer la dernière pièce d’un programme de défense proactif axé à la fois sur l’identification précoce des risques et sur une Recovery rapide lorsque (et non pas « si ») une attaque, sous une forme ou une autre, se produira inévitablement.
À propos de l’auteur
Le Dr Sally Eaves est présidente du programme « Global Cyber Trust » au sein du prestigieux groupe de réflexion GFCYBER, et conseillère en décentralisation numérique, démocratie et sécurité pour le Centre for a New American Security (CNAS), qui rend compte au gouvernement des États-Unis. Fort d’une solide expérience en tant que directrice technique, professeure en technologies de pointe et conseillère stratégique mondiale en matière de transformation numérique, Sally est spécialisée dans l’application des technologies émergentes, notamment l’IA, la sécurité, la 5G, le cloud et l’IoT, au service de la transformation des entreprises et des systèmes informatiques, tout en favorisant un impact social à grande échelle.
Conférencière internationale de renom et autrice, Sally a été la première lauréate du prix « Frontier Technology and Social Impact », décerné aux Nations Unies. Souvent décrite comme la « porte-drapeau de la technologie éthique », elle a fondé Aspirational Futures afin de promouvoir l’inclusion, la diversité, l’équité et le sentiment d’appartenance dans le secteur technologique et au-delà.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Lorsque nous entrons dans le vif du sujet, nous constatons souvent que les clients ont du mal à faire la distinction entre les instantanés, la réplication et les sauvegardes. C’est ce que j’ai pu constater au cours d’innombrables entretiens commerciaux, au cours desquels j’ai eu l’occasion d’accompagner des entreprises dans le choix des options de stockage, de protection et de restauration des données de leurs applications.
Instantanés destinés à la restauration opérationnelle du compte
Les instantanés constituent le point de départ de la plupart des discussions sur la protection et la Recovery des données. Un instantané peut être créé manuellement via la console AWS ou de manière entièrement automatisée. L’automatisation peut être planifiée à l’aide de scripts ou dans le cadre du planificateur d’un plan AWS Backup. Les instantanés sont parfaits pour la Recovery opérationnelle ; toutefois, ils nécessitent une série d’étapes pour être convertis en un volume ou une base de données utilisable. Une autre limite réside dans le fait que les instantanés ne sont pas facilement transférables d’un compte à l’autre ou d’une région à l’autre pour des restaurations hors compte ou hors région. La restauration d’un fichier, d’un répertoire ou d’un enregistrement de base de données à partir d’un instantané peut également s’avérer fastidieuse, car elle nécessite plusieurs étapes et prend beaucoup de temps pour effectuer une restauration aussi granulaire.
Du point de vue de la sécurité, veillez à bien protéger vos snapshots, car ils peuvent constituer l’une des nombreuses cibles recherchées par les pirates dans vos comptes. Les snapshots peuvent être consultés, copiés, transformés en volumes ou en bases de données, et les données sensibles qu’ils contiennent peuvent être volées. Les snapshots peuvent également être supprimés, ce qui vous empêcherait de les récupérer ou de respecter les exigences de conservation à long terme liées à la conformité. Pour sécuriser vos instantanés, copiez-les sur un compte secondaire hautement sécurisé, de préférence en dehors de votre ou vos comptes AWS de production.
Réplication pour les basculements en cas d’interruption de la production vers des comptes ou des régions de secours
Une autre stratégie utilisée à des fins de protection et de Recovery consiste en la réplication en temps réel ou quasi réel des données de production. À mesure que des mises à jour sont apportées aux données de production, celles-ci sont transmises aussi rapidement que possible aux copies répliquées situées dans d’autres comptes ou régions. Disposer de données répliquées constitue une excellente stratégie pour effectuer rapidement un basculement vers un site secondaire en cas de sinistre affectant votre environnement de production principal. Cependant, cela nécessite beaucoup de travail et de planification pour pouvoir mettre rapidement un site secondaire en production. Les applications doivent être réparties sur plusieurs comptes/régions, une infrastructure réseau doit être disponible pour l’accès des clients, et vous devez donner la priorité à un environnement hautement sécurisé.
Bien que la réplication soit très utile, certains scénarios peuvent rendre vos données répliquées inutilisables. Si les données sont corrompues, victimes d’un rançonnage ou supprimées à l’emplacement source, vous devez vous attendre à ce qu’elles se trouvent dans le même état sur votre site secondaire. Lorsque cela se produit, vous avez besoin d’une copie de vos données à un instant donné, stockée dans un emplacement sécurisé, qui puisse être restaurée dans vos environnements de production. C’est pourquoi, même si vous utilisez une solution de réplication, vous devez également disposer d’une solution de sauvegarde performante dans le cadre de vos plans de continuité d’activité et de reprise après sinistre.
Sauvegardes permettant de restaurer les données à partir d’un instant où leur bon fonctionnement est avéré
La sauvegarde constitue une troisième stratégie de protection des données. La sauvegarde programmée de vos ensembles de données importants vous permet de restaurer vos données à un état antérieur dont vous savez qu’il est correct. Une solution de sauvegarde doit contribuer à garantir la sécurité de vos sauvegardes, notamment contre les suppressions intentionnelles ou accidentelles… Dans le cloud, cela impliquerait d’envoyer vos sauvegardes vers un « bunker » ou un « coffre-fort » isolé de tous vos autres comptes. Ce compte « bunker » doit également être hautement sécurisé, avec un accès restreint au minimum et un réseau verrouillé. Le chiffrement doit être activé pour les sauvegardes stockées dans ce compte « bunker ». Au moment de la restauration, assurez-vous d’avoir mis en place un processus vous permettant de retrouver facilement les sauvegardes dont vous avez besoin et de les restaurer rapidement. Il est également important de pouvoir restaurer rapidement et efficacement vers le compte ou la région où vous allez restaurer vos applications.
Clumio est une plateforme SaaS qui s’inscrit dans la catégorie des solutions de sauvegarde. Nous proposons des sauvegardes programmées à partir de sources de données dans le cloud telles qu’Amazon S3, DynamoDB, RDS, EC2, EBS, SQL Server sur Amazon EC2 et Microsoft 365. Configurez les plannings de sauvegarde en fonction de vos objectifs de point de reprise ; une sauvegarde par jour ou plusieurs par jour, c’est vous qui décidez. Un avantage supplémentaire des sauvegardes Clumio SecureVault réside dans le fait qu’elles sont stockées hors de vos comptes, dans un environnement isolé (air-gapped). Clumio vous aide à sécuriser et à verrouiller votre compte, vous n’avez donc aucun souci à vous faire. Vos données sont en sécurité chez nous, et nous pouvons vous aider à les restaurer vers n’importe quel compte ou n’importe quelle région. Effectuez une restauration avec la granularité de votre choix : un fichier, un enregistrement de base de données, un objet unique ou des instances complètes ; c’est vous qui décidez.
Résumé
Chaque stratégie de protection a sa raison d’être, mais elles ne se valent pas toutes. Bien qu’il existe des circonstances particulières et des exceptions à toutes les règles, vous pouvez généralement suivre ces recommandations simplifiées :
Utilisez des instantanés pour garantir une reprise rapide de l’activité au sein de vos comptes de production.
La réplication permet d’effectuer des mises à jour en temps réel sur un site secondaire, qui servira de site de basculement en cas de sinistre régional affectant les services.
Les sauvegardes programmées sont prévues pour les situations de catastrophe, lorsque vous devez restaurer vos données à partir d’un moment où elles étaient en bon état – il y a quelques heures ou quelques jours.
Lorsque vous définissez votre stratégie de protection, veillez à bien cerner les attentes des équipes métier que vous accompagnez. Ce sont elles qui subissent de plein fouet les pertes de chiffre d’affaires lorsqu’elles ne disposent pas des données dont elles ont besoin.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Lorsque les entreprises procèdent à des migrations vers le cloud pour répondre à leurs besoins en matière de transformation numérique, il arrive souvent que les risques et les coûts soient négligés. Il n’est pas rare de voir des ensembles de données non structurées être transférés en masse à l’aide d’un simple copier-coller ou d’un script exécuté pour déplacer des fichiers. Mais cela vous fait-il vraiment gagner du temps à long terme ? Une question que vous devez vous poser est la suivante : l’entreprise a-t-elle réellement besoin de toutes ces données ?
En migrant aveuglément toutes ces données ROT indésirables, non seulement vous prolongez la durée de la migration, mais vous augmentez également vos coûts de stockage dans le cloud de destination, vous alourdissez les niveaux de service et vous accroissez les risques liés à l’information au sein de votre organisation.
Une vision approfondie de vos données
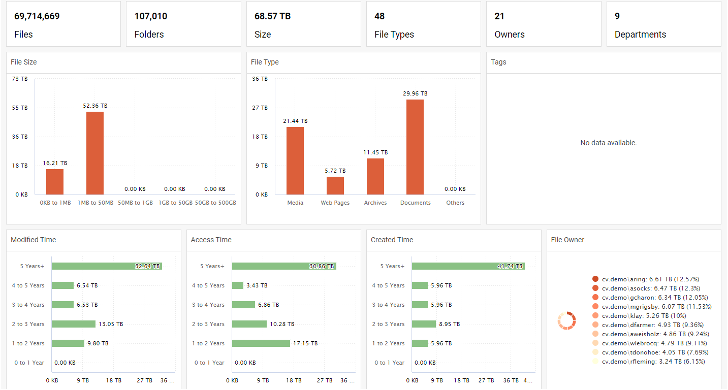
Que vous soyez déjà client de Commvault ou que vous envisagiez d’utiliser Commvault à l’avenir, Commvault va au-delà de la Backup and Recovery grâce à Commvault® File Storage Optimization. Cette solution fournit des analyses approfondies des données, présentées dans des tableaux de bord faciles à consulter, directement depuis la même interface utilisateur que celle utilisée pour les opérations de Backup and Recovery : le Commvault Command Center™. Ces analyses vous aident à identifier les données ROT et à mettre en œuvre les mesures appropriées pour les exclure des migrations. En tenant compte d’informations telles que la date de dernière modification, de dernier accès ou de création – toutes regroupées par année –, vous pouvez hiérarchiser les fichiers importants et ceux qui sont obsolètes (ROT), afin de déplacer plus rapidement les données pertinentes là où elles doivent se trouver. Cela vous permet de réduire vos coûts de stockage, d’alléger la charge de travail de votre équipe informatique et d’améliorer la productivité des responsables de vos données.
Des données en double ? Pas de problème !
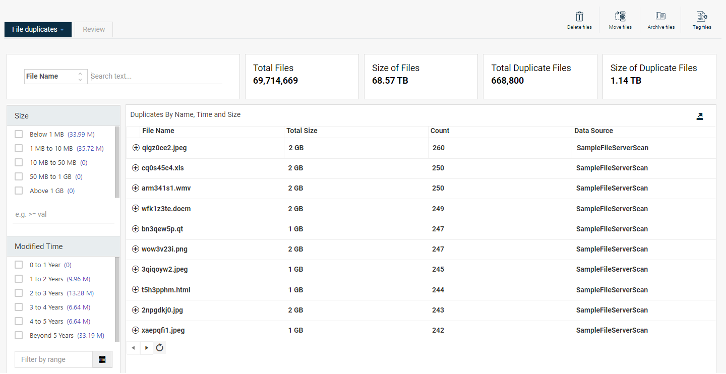
Commvault® File Storage Optimization vous permet également d’identifier facilement les données en double. Ces données peuvent résulter d’une erreur d’importation, d’un dysfonctionnement logiciel ou d’une erreur humaine, et leur conservation peut présenter des risques inhérents. Étant donné que les données en double peuvent contenir des informations sensibles, déterminer quelles données conserver et lesquelles supprimer peut s’avérer une décision complexe. Mais grâce à Commvault® File Storage Optimization, vous pouvez rapidement obtenir des informations sur vos données pour faciliter votre prise de décision. Identifier l’emplacement de ces données en double, déterminer qui y a accès et les exclure avant votre migration vous permettra de vous assurer que les bonnes données sont transférées là où elles doivent l’être, rapidement et sans difficulté.
Ce sont vos données, ne prenez pas de risques
Le risque est un autre aspect à prendre en compte. Le stockage des données ROT présente un risque pour votre entreprise. Cela peut entraîner la prise de mauvaises décisions commerciales fondées sur des données obsolètes, une augmentation de la surface d’attaque pour les attaques par ransomware et un risque accru de non-conformité. Pourquoi migrer des données ROT et aggraver ainsi ce risque ? En utilisant Commvault® File Storage Optimization pour identifier et exclure les données ROT avant une migration, non seulement vous transférez les bonnes données, mais vous réduisez également les risques liés à l’information en exerçant un contrôle plus strict sur vos données. Et en vérifiant les listes de contrôle d’accès (ACL) des fichiers, vous vous assurez que seules les personnes habilitées peuvent accéder aux données que vous transférez, ce qui réduit encore davantage vos risques.
Accélérez vos migrations dès aujourd’hui
Commvault va au-delà de la sauvegarde et de la restauration pour vous aider à accélérer les migrations avec Commvault® File Storage Optimization. En utilisant la même interface utilisateur intuitive que celle employée pour les opérations de sauvegarde et de restauration, vous pouvez facilement identifier et exclure les données ROT avant les migrations, ce qui réduit les délais de migration, permet de réaliser des économies sur les coûts de stockage, allège la charge de travail de votre équipe informatique et diminue les risques liés aux informations. Découvrez dès aujourd’hui comment accélérer vos migrations et transférer plus rapidement les données pertinentes là où elles doivent se trouver.
Aujourd’hui, toutes les entreprises sont préoccupées par la sécurité et par le risque inévitable d’une attaque par ransomware. À mesure que votre volume de données ne cesse de croître, vous devez les gérer et les protéger efficacement. Idéalement, vous ne devriez pas vous retrouver en position de réagir après coup dans une situation où vous vous sentez contraint de prendre des décisions rapides. Pour répondre à tous vos besoins en matière de données, vous avez besoin d’une solution de protection et de gestion des données qui garantisse leur pérennité et intègre les nouvelles technologies à vos besoins. Vous serez ainsi proactif face aux cybermenaces, et non réactif.
Identifiez, protégez et pérennisez vos données
Gérez de manière efficace et cohérente l’ensemble de vos données en matière de sécurité, de conformité, de transformation et d’analyse à partir d’une plateforme unique, simple et unifiée, couvrant les charges de travail hybrides, afin de minimiser les risques et d’accélérer la croissance. Identifiez plus précisément les données critiques pour l’entreprise, ainsi que les informations confidentielles ou sensibles, afin de garantir que vos données sont correctement sécurisées et protégées. Une fois les données identifiées et sécurisées, les entreprises peuvent les exploiter pour obtenir une meilleure compréhension et orienter leurs décisions stratégiques. Les entreprises doivent s’assurer qu’elles sont en mesure de :
Identifier et sécuriser rapidement les données sensibles et essentielles à l’activité
Réduire la prolifération des données et la menace liée aux ransomwares
Gérer de manière centralisée les données dans les environnements cloud, sur site et multicloud
Gérer les mesures correctives liées aux risques grâce à une prise de décision collaborative
Récupérer rapidement les données et les applications en fonction de priorités prédéfinies
File Storage Optimization de Commvault® – réduisez votre surface d’attaque
Obtenez des informations précieuses sur vos données, qui vous permettront de réduire la surface d’attaque et de limiter les risques liés aux rançongiciels. Pour ce faire, nous mettons à votre disposition un outil hautement efficace permettant d’analyser à très grande échelle à la fois les silos de données en temps réel et les silos de sauvegarde, tout en facilitant la gestion grâce à une interface utilisateur unique : le Commvault Command Center™.
La solution Commvault® File Storage Optimization permet d’identifier les données stratégiques pour l’entreprise ainsi que les données redondantes, obsolètes ou sans importance (ROT), et de garantir que les mesures appropriées soient prises (sauvegarde, sécurisation, archivage ou suppression).
Identifier les données stratégiques exposées à des risques et les classer par type et par emplacement
Mettez en œuvre des mesures correctives proactives pour sauvegarder, archiver ou transférer les données vers un emplacement sécurisé
Garantir la disponibilité des données à l’aide de copies de sauvegarde
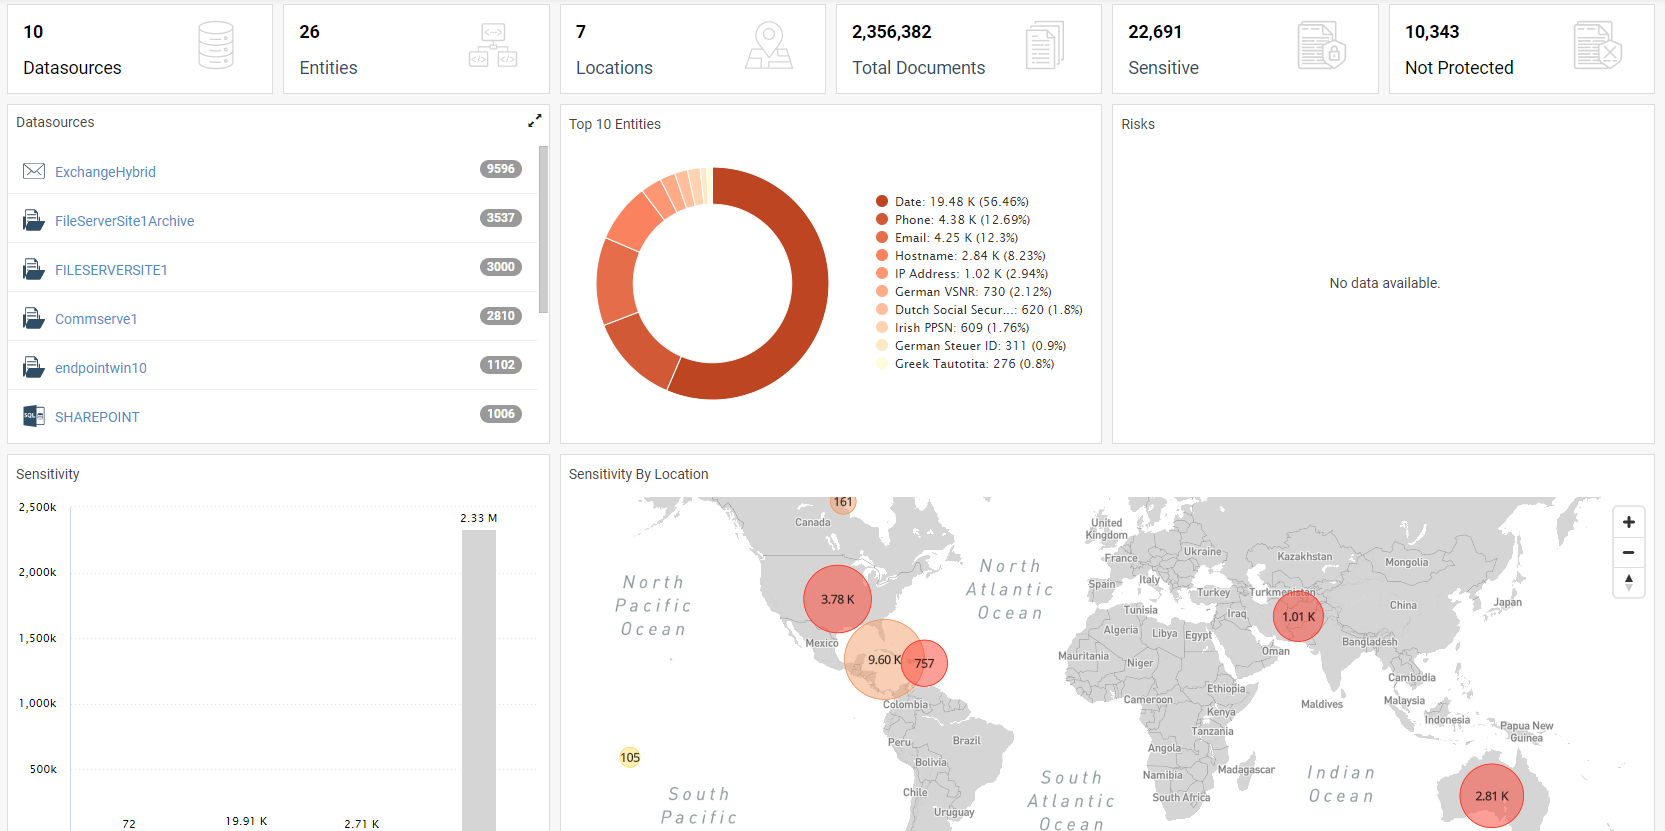
Figure 1 : Identifiez les données dont vous disposez
Commvault® Data Governance : identifiez et corrigez rapidement les risques liés àvos données critiques ou sensibles
Obtenez des informations précieuses sur vos données, qui vous permettront d’identifier les risques liés aux données sensibles, de rationaliser les mesures correctives prises en collaboration et de faciliter la mise en conformité réglementaire. Pour ce faire, vous disposez d’un outil hautement efficace permettant d’analyser à grande échelle à la fois les silos de données en production et les sauvegardes, tout en offrant une gestion simplifiée via une interface utilisateur unique : le Commvault Command Center™.
Commvault® Data Governance peut aider à définir, trouver, gérer et sécuriser les fichiers contenant des données sensibles à travers les silos de données live ou de sauvegarde, en cloud hybride, à partir d’une interface utilisateur unique.
Identifier et sécuriser rapidement les données sensibles, y compris les informations permettant d’identifier une personne (PII)
Gérer les mesures correctives liées aux risques grâce à une prise de décision collaborative
Supprimer les données sensibles des sauvegardes afin de garantir que les données déjà supprimées ne soient pas récupérées par inadvertance
Figure 2 : Ce sont vos données. Ne prenez pas de risques avec elles
Commvault Complete™ Data Protection :protégez et restaurez l’intégralité de votre environnement de données
Commvault Complete™ Data Protection est une solution de protection des données complète et facile à utiliser qui associe Commvault® Backup and Recovery à Commvault® Disaster Recovery. Elle assure la sauvegarde, la réplication et la reprise après sinistre pour toutes les charges de travail, dans l’ensemble des environnements hybrides. Elle offre une restauration fiable des données et des applications, des machines virtuelles et des conteneurs, ainsi qu’une restaurabilité vérifiable des répliques, une mobilité des données dans le cloud optimisée en termes de coûts, une sécurité et une protection résiliente contre les ransomwares, ainsi qu’une gestion flexible des données de copie permettant d’exploiter les données protégées pour le DevOps, les tests et l’analyse.
Les solutions Commvault® File Storage Optimization et Commvault® Data Governance peuvent fonctionner indépendamment de Commvault Complete™ Data Protection ou dans le cadre d’une solution combinée afin d’optimiser les capacités de gestion des données de votre entreprise.
Dans le contexte géopolitique actuel, disposer de ses données n’est qu’une partie de la bataille.
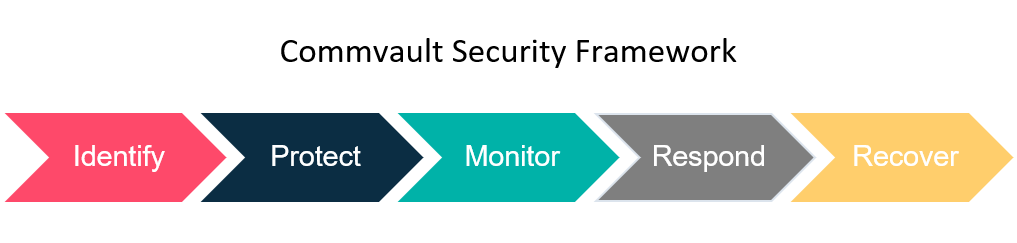
Vous devez vous préparer à toute éventualité : la question n’est pas de savoir « si », mais « quand ». Actuellement, une attaque par rançongiciel se produit toutes les 11 secondes¹ à travers le monde. Cela signifie donc que vous devez non seulement disposer de données prêtes à l’emploi, mais aussi être en mesure de les restaurer rapidement en cas de sinistre. Chez Commvault, nous pensons qu’un cadre multicouche est le moyen de vous préparer à tout ce à quoi vos données sont confrontées.
https://play.vidyard.com/4ZTXfskUCDiDJt9p33nMpt
Identifier :
Tout d’abord, vous devez identifier toutes les sources de données que vous pourriez avoir besoin de sauvegarder. Celles-ci peuvent provenir de toutes sortes d’endroits — des serveurs de fichiers aux centres de données, pour ne citer que les plus courants. Vous pouvez avoir des e-mails dans O365, dans Salesforce, ou même dans des applications SaaS, par exemple. Vous devez identifier ces données et savoir exactement de quoi il s’agit, ainsi que déterminer celles qui sont essentielles au bon fonctionnement de votre entreprise.
Protéger:
La protection de vos données devrait faire partie de vos habitudes. Vous disposez sans doute déjà d’un système de sauvegarde, en suivant simplement les procédures standard. Le problème, c’est que ces sauvegardes et procédures standard ne suffisent plus. Que vous utilisiez une infrastructure sur site ou dans le cloud, les outils natifs ne sont tout simplement pas suffisants. Pour renforcer la protection de vos données, vous devez disposer d’au moins une copie supplémentaire à partir de laquelle effectuer une sauvegarde, de préférence sur un site secondaire. En disposant d’une copie secondaire sur un autre site, vous bénéficiez d’une réplication et d’une Recovery rapide. C’est une bonne solution pour récupérer vos données en cas de sinistre sur site. Mais que se passe-t-il si vous subissez une cyberattaque et que les deux sites sont touchés ? Pour renforcer votre protection et défendre vos données de manière globale contre les attaques locales et cyberattaques, la meilleure option consiste à disposer d’une troisième copie de vos données dans une solution cloud (comme les services de stockage Metallic Cloud). En particulier, en isolant physiquement la solution (air gap) pour la mettre hors ligne et en empêcher l’accès standard, vous avez la certitude de disposer d’une copie fiable et protégée de vos données. Cette stratégie « 3, 2, 1 » est la clé d’une protection solide des données : trois copies, deux emplacements différents (au minimum), dont l’un isolé physiquement (air gap).
Écran :
Comment surveillez-vous vos données pour vous assurer qu’elles sont en sécurité ? Tout d’abord, vous avez besoin de simplicité pour pouvoir non seulement visualiser l’ensemble de vos données et comprendre ce qui se passe, mais aussi les consulter en un seul et même endroit. Le Commvault Command Center est la solution idéale : il gère toutes vos sauvegardes, quel que soit leur emplacement, et vous tient informé de ce qui se passe. De plus, il utilise des technologies telles que les « honeypots » et les capacités d’IA et d’apprentissage automatique pour garantir que nous sachions exactement ce qui se passe avec vos données. Mieux encore, le tableau de bord de sécurité vous permet de visualiser l’activité sur l’ensemble de vos données et de votre environnement depuis un seul et même espace. Cela vous donne une visibilité sur les éléments que vous protégez et vous offre la possibilité d’effectuer une surveillance active de vos données. Vous pouvez même détecter si des modifications ont été apportées aux données actives et aux données de sauvegarde, ce qui constitue un atout majeur de la solution Commvault.
Répondre :
Une fois que vous avez mis en place la protection et la surveillance, il est temps de tester votre capacité de réaction. Vous devez être en mesure de réagir rapidement si un incident venait à affecter vos données. Avec Commvault, vous pouvez utiliser notre architecture basée sur des API pour automatiser vos tests de Recovery et vérifier l’efficacité de vos sauvegardes. Le monde n’est pas parfait, et en tant que professionnels de la sauvegarde, nous savons que des défaillances peuvent survenir. Tester votre capacité de Recovery est essentiel pour garantir l’efficacité de votre réaction.
Récupérer:
L’objectif est d’assurer une reprise rapide, c’est-à-dire de pouvoir accéder à votre système et récupérer rapidement vos données, ce qui vous permet de rester opérationnel dans n’importe quel environnement. Quel que soit votre secteur d’activité, vous devez être en mesure de reprendre rapidement vos activités et d’assurer la continuité de votre système. Ainsi, lorsque vous réfléchissez à la manière de récupérer et de protéger rapidement vos données, n’oubliez pas que vous devez vous concentrer sur l’identification, la protection, la surveillance, la réaction et la reprise rapide.
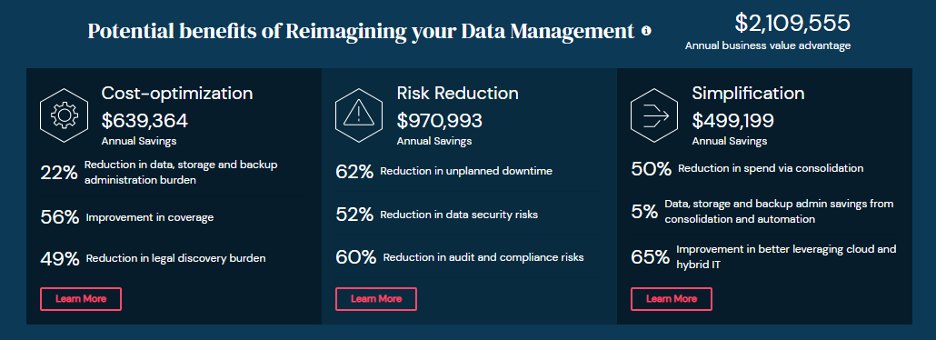
Comment réaliser des économies tout en continuant à innover dans le domaine informatique ? Certaines entreprises avisées savent que les bonnes pratiques en matière de protection des données peuvent contribuer à réduire les coûts informatiques tout en favorisant l’innovation dans ce domaine.
Aujourd’hui, les entreprises sont amenées à adopter des technologies qui permettent de gagner du temps, de réduire les risques, d’améliorer la qualité de service et d’aider les responsables informatiques à réaliser des économies. Ces économies peuvent servir à financer l’acquisition d’une nouvelle technologie permettant de mieux accompagner les collaborateurs en télétravail, de mener à bien un projet de données axé sur le client ou de développer un nouveau produit compétitif.
Vous pourriez dès à présent réaliser des économies en matière de coûts informatiques grâce à de meilleures pratiques de protection des données.
La protection des données soutient votre stratégie informatique
Nous savons tous que les environnements d’entreprise sont complexes. Le cloud hybride, la virtualisation, le SaaS et l’edge computing ne cessent de se développer et d’évoluer au sein de nombreuses organisations modernes. À mesure que de nouvelles technologies sont adoptées, l’approche de l’entreprise en matière de gestion et de protection des données doit s’adapter et gagner en efficacité.
Cette complexité croissante rend difficile la maîtrise des coûts. Le surprovisionnement, les tâches opérationnelles répétitives et une hiérarchisation inefficace des capacités de stockage constituent autant de facteurs qui augmentent les risques, font grimper les coûts et mobilisent le temps du personnel informatique.
Qu’elles adoptent de nouvelles technologies ou qu’elles gèrent des systèmes vieux de plusieurs décennies (comme l’AS/400), les entreprises doivent protéger l’ensemble de leurs données et de leurs charges de travail dans les délais imposés par les accords de niveau de service (SLA). Celles qui ne se sont pas mises à jour avec les pratiques modernes en matière de protection des données ont du mal à protéger, sauvegarder et restaurer leurs données sur divers environnements : cloud, périphérie et sur site.
Les responsables informatiques doivent être en mesure de piloter l’activité à partir des données, malgré un environnement de données en constante évolution et en pleine expansion. Pour ce faire, ils doivent optimiser leurs dépenses et réduire leurs coûts au minimum, tout en s’adaptant aux changements du marché et des technologies. Les responsables informatiques souhaitent limiter les perturbations tant au niveau informatique qu’au niveau opérationnel. Ils doivent réduire le risque de prolifération des données et combler le fossé en matière d’intégrité métier : l’écart entre l’état actuel de l’environnement de données de l’organisation et celui qu’il devrait être pour permettre aux organisations de prospérer, de se développer et de mener à bien leur transformation numérique.
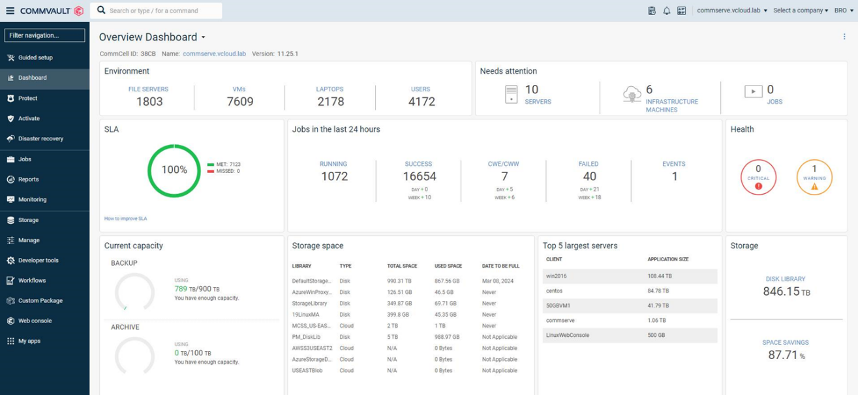
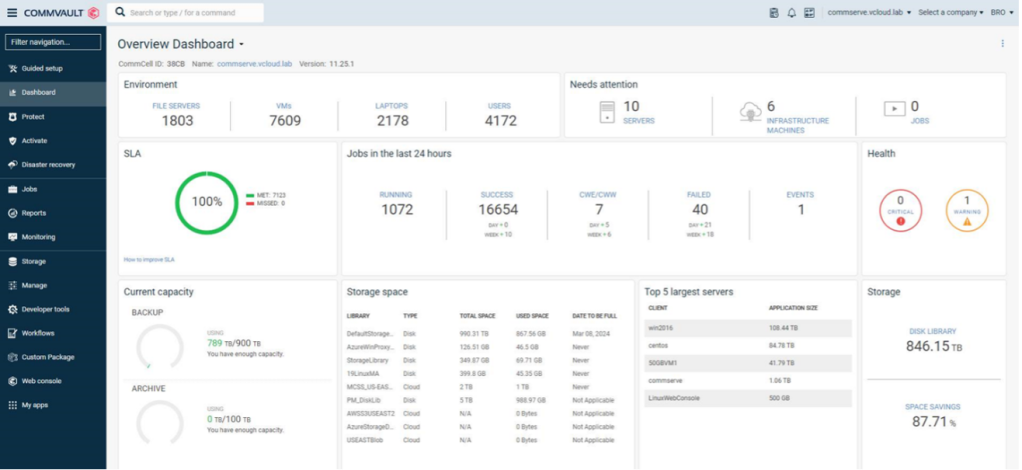
Avant tout, les responsables informatiques ont besoin de disposer d’une vue d’ensemble de l’état de la protection de leurs données en un seul et même endroit. Commvault vous permet de visualiser facilement votre environnement de données grâce à un tableau de bord unique. Vous pouvez ainsi évaluer la santé de votre organisation, consulter les alertes éventuelles, identifier vos besoins en stockage, vérifier l’état des sauvegardes et évaluer votre niveau de conformité aux SLA. Un seul tableau de bord et toute une gamme de rapports permettent de répondre aux besoins actuels des responsables informatiques en matière de données.
Questions clés pour harmoniser la protection des données et la stratégie informatique
Lorsque vous prenez le temps de faire le point sur votre stratégie informatique, quelle place accordez-vous à la protection des données ? L’idéal serait que vous vous posiez des questions fondamentales.
Combien de produits de protection des données avons-nous ? De combien avons-nous réellement besoin ?
Que pourrions-nous économiser en regroupant nos produits de protection des données ? Du temps ? De l’argent ? Des ETP ?
Pouvons-nous étendre rapidement et facilement la protection des données aux nouvelles technologies telles que les services cloud ?
Comment protégeons-nous nos systèmes critiques tels que notre ERP, notre CRM et Microsoft 365 ?
Quels sont les produits SaaS essentiels à notre activité, mais qui ne figurent pas encore dans notre plan de protection des données ?
La stratégie informatique prévoit-elle la sauvegarde des terminaux, en particulier pour les télétravailleurs ?
Avec nos effectifs actuels, pouvons-nous assurer la continuité d’activité en cas d’attaque par ransomware ou de sinistre nécessitant une reprise après sinistre ?
Si ces questions vous préoccupent, le moment est peut-être venu de vous réunir avec votre fournisseur de solutions, votre intégrateur de systèmes international et Commvault. Vous pourrez ainsi définir un plan de protection des données en adéquation avec votre stratégie informatique.
Disposez-vous d’une équipe informatique capable d’assurer la protection des données et de soutenir l’innovation informatique ?
Nous connaissons tous les gros titres : les gens quittent leur emploi. Que ce soit pour un poste plus intéressant, pour prendre leur retraite ou pour réaliser le rêve de leur vie, les employés quittent les métiers de l’informatique. La situation de votre équipe informatique pourrait bien changer dès demain.
Examinez ces chiffres :
68 % du secteur technologique en Australie et en Nouvelle-Zélande est confronté à une pénurie de compétences 1
57 % des dirigeants du secteur technologique interrogés ont déclaré que le recrutement de collaborateurs qualifiés constituait actuellement la principale préoccupation de leur entreprise – un sujet plus préoccupant que les problèmes liés à la chaîne d’approvisionnement et les menaces de cybersécurité 2
Seuls 29 % des travailleurs du secteur technologique britanniques interrogés ont déclaré qu’ils resteraient à leur poste actuel au cours des 12 prochains mois³
L’un des moyens de fidéliser votre personnel et d’attirer de nouveaux responsables informatiques consiste à leur fournir les meilleurs outils pour exercer leur métier. Parviendrez-vous à attirer les meilleurs candidats s’ils découvrent qu’ils doivent se familiariser avec quatre ou cinq produits différents de protection des données ? Mieux encore, attendez qu’ils apprennent que chacun de ces produits dispose de nombreuses interfaces différentes.
Dans une récente enquête, 49 % des personnes interrogées ont déclaré qu’elles quitteraient leur emploi si les technologies utilisées étaient obsolètes ou difficiles à utiliser. Les responsables informatiques peuvent alléger la charge administrative et de gestion liée à la protection des données afin de fidéliser le personnel et de rendre le travail plus agréable.
Reza Morakabati, directeur informatique chez Commvault, qualifie cela d’« élimination du travail qui use le moral ». Lors d’une table ronde organisée par Gartner IOCS et réunissant des responsables informatiques d’entreprise, il a présenté des idées visant à réduire le temps et les efforts nécessaires à la protection des données d’entreprise.
Votre environnement VMware pourrait-il être moins coûteux et moins fastidieux si vous optiez pour une sauvegarde dans le cloud plutôt que sur bande ?
Combien de temps gagneriez-vous si vous pouviez effectuer des sauvegardes et des restaurations directement dans ServiceNow ? L’intégration de Commvault à des produits ITSM tels que ServiceNow vous permet également de configurer des alertes Commvault pour créer des incidents dans ServiceNow.
Comment rationaliser la protection des données dans le cloud ? La gestion des données dans le cloud – ou entre plusieurs clouds – pourrait être bien plus simple grâce à une solution de gestion des données offrant une intégration native à Microsoft Azure, AWS et Google Cloud Platform. Avec Commvault, l’accès au cloud est disponible directement depuis le tableau de bord principal. Pour un accès encore plus simple au cloud, effectuez des sauvegardes dans le cloud sans aucune expérience préalable grâce à l’intégration du service de stockage dans le cloud Metallic™, également disponible directement depuis le tableau de bord Commvault.
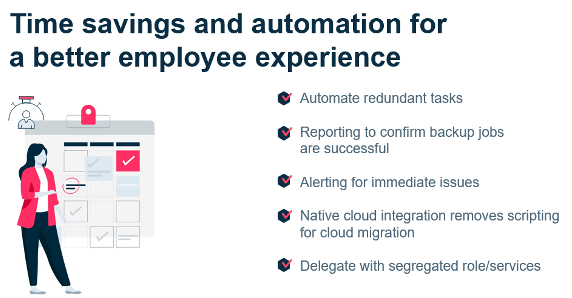
Vos équipes peuvent gagner en productivité : elles consacreront moins de temps aux tâches manuelles et davantage au travail stratégique. Les solutions modernes de protection des données doivent inclure des fonctionnalités clés permettant de faciliter le quotidien professionnel.
L’automatisation pour accélérer les tâches. Éliminez les tâches manuelles répétitives – ainsi que le risque d’erreurs humaines – grâce à une automatisation moderne.
L’intégration pour rationaliser le travail. Qu’il s’agisse d’une intégration avec votre cloud public, vos fournisseurs de stockage ou votre plateforme ITSM, l’intégration permet de gagner du temps et de réduire les efforts.
Alertes – des alertes fiables – pour signaler aux équipes les problèmes et les solutions possibles.
Avant tout, les équipes informatiques ont besoin de fiabilité. Les sauvegardes fonctionneront-elles ? Pourrons-nous restaurer nos données ? Retrouverons-nous nos week-ends ? Pourrons-nous dormir tranquilles la nuit ?
Réduisez vos coûts en diminuant le nombre de systèmes de Backup and Recovery
Les entreprises sont parfois confrontées à toute une série d’anciens systèmes de Backup and Recovery. Que ces anciens systèmes aient été mis en place par un ancien dirigeant ou qu’ils aient été intégrés à l’entreprise à la suite de fusions et d’acquisitions, ils entraînent des coûts élevés pour les entreprises.
Des calendriers de maintenance et de renouvellement multiples, différentes équipes d’assistance client et une multitude d’interfaces : ces défis ont un coût et mobilisent le temps du personnel. Aujourd’hui, personne ne dispose de personnel, de temps ni de budget supplémentaires.
Nous discutons souvent avec des responsables informatiques d’entreprise qui sont surpris par les coûts élevés engendrés par ces multiples systèmes. Les entreprises se rendent parfois compte qu’elles doivent payer pour une passerelle cloud supplémentaire afin de transférer des données vers le cloud, une Appliance externe pour la déduplication dans le cloud, ou encore un produit totalement différent pour la sauvegarde SaaS.
Le coût élevé du renouvellement de tous ces produits disparates constitue souvent une mauvaise surprise pour les responsables informatiques qui n’ont pas encore constaté le retour sur investissement de l’achat initial.
Les responsables informatiques s’accordent à dire que ces solutions de sauvegarde sont complexes et ne sont pas nécessairement bien intégrées. Ce manque de cohérence limite l’évolutivité et crée des silos qui réduisent la visibilité sur les données, ce qui diminue la productivité informatique et accroît le risque global.
Les entreprises commencent par comparer leur situation actuelle à celle qu’elles souhaitent atteindre à l’avenir. La première étape consiste à comparer les coûts et les différentes options possibles à l’aide des calculateurs de valeur Commvault, puis à discuter du retour sur investissement avec Commvault et nos partenaires de services.
Idées pour réduire les coûts liés au cloud
Grâce à une meilleure protection des données, vous pouvez réaliser des économies dans le cloud. Certaines entreprises ont réalisé d’importantes économies en améliorant la déduplication et la compression. D’autres ont réalisé des économies en veillant à ce que les charges de travail soient affectées au niveau de stockage approprié. Cela semble simple, mais c’est une opportunité considérable.
Dans de nombreux cas, on vous demande de gérer une complexité et un volume de données accrus, alors que le budget alloué est insuffisant pour y faire face. Et si vous pouviez réaliser des économies grâce à des méthodes de protection des données plus efficaces ?
Le cloud représente sans doute l’un de vos postes budgétaires les plus importants. Les bonnes pratiques en matière de protection des données peuvent vous aider à réduire vos dépenses liées au stockage cloud de bas niveau afin de réorienter votre budget cloud vers des services cloud de plus haut niveau. Plutôt que de dépenser trop pour le stockage de bas niveau, réorientez ces dépenses vers des services innovants qui répondent aux besoins de votre organisation en matière d’innovation.
Si vous gérez correctement les données au sein de votre environnement multicloud, vous pouvez réduire les coûts liés au stockage dans le cloud et au trafic sortant.
Comment ? Tout d’abord, grâce à la déduplication et à la compression : sur site, avant la migration, et même dans le cloud. Nous avons constaté que les entreprises réduisaient considérablement leurs coûts de stockage dans le cloud. Elles peuvent alors consacrer ce budget à des services cloud à plus forte valeur ajoutée.
N’oubliez pas que vous pouvez même étendre cette déduplication aux niveaux d’archivage. Commvault prend en charge plusieurs niveaux de stockage « froid » et « très froid », comme Amazon Glacier Deep Archive. Bien qu’il s’agisse d’un service d’archivage très économique, vous pouvez réduire encore davantage vos coûts en recourant à la déduplication.
Et encore une chose : avec Commvault, la déduplication est intégrée ; pas besoin d’Appliance dédiée, ni d’aucun autre élément séparé. La déduplication est intégrée et accessible.
Vous pouvez réduire vos coûts de calcul : Commvault vous permet d’adapter dynamiquement vos capacités et de gérer la consommation d’énergie, mais aussi d’écrire directement dans un stockage objet sans nécessiter de ressources de calcul supplémentaires. Commvault optimise les ressources à l’aide de techniques d’apprentissage automatique qui réduisent les coûts liés au cloud.
Vous pouvez également contrôler qui prend les décisions au sein de votre environnement cloud. Par exemple, Commvault prend en charge l’utilisation des autorisations « privilège minimal » d’AWS et s’intègre aux définitions de rôles d’AWS Identity & Access Management (IAM) pour des cas d’utilisation courants tels que Backup and Recovery ou la conversion de machines virtuelles.
Et là encore, Commvault y parvient grâce à une intégration native aux principaux services cloud — Azure, AWS, GCP et bien d’autres — : vous n’avez donc pas besoin d’acheter de passerelles qui risqueraient de ralentir votre progression.
Face à l’augmentation considérable du volume de données, les entreprises cherchent à faire évoluer leur capacité de stockage de manière plus dynamique et à « payer au fur et à mesure de leur croissance ». Commvault permet à ses clients d’étendre la protection de leurs données dans le cloud à plusieurs classes de stockage, tout en réalisant des économies là où cela est possible.
Il est important que vous puissiez suivre l’évolution du volume de données et l’utilisation des données multi-cloud à partir d’une seule console. Grâce à une vue d’ensemble claire de votre environnement, vous pouvez prendre les décisions nécessaires pour planifier de manière stratégique la croissance future de vos besoins en stockage, optimiser vos coûts et réduire les risques.
Soutenir l’innovation informatique grâce à une protection complète des données
Stimuler l’innovation est l’objectif n° 1 des DSI pour les trois prochaines années.⁵ Les équipes informatiques doivent consacrer moins de temps aux tâches obsolètes et davantage à soutenir l’innovation.
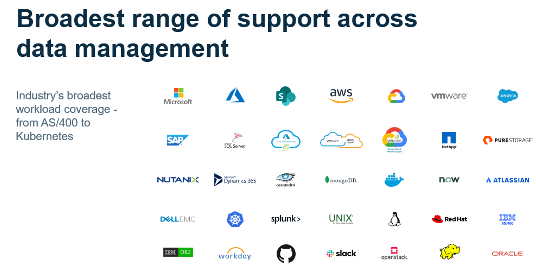
Il n’est pas rare qu’on vous demande d’assurer la prise en charge d’un système AS/400 issu d’une nouvelle acquisition et de protéger les données dans un nouveau projet Kubernetes. Gérez les anciennes et les nouvelles technologies à partir d’un seul tableau de bord Commvault.
Réputé pour sa prise en charge dès le premier jour des nouveaux services cloud et des nouvelles classes de stockage, Commvault s’associe aux principaux fournisseurs de cloud public et privé afin de vous aider à protéger vos données dans des environnements multicloud et en périphérie. Découvrez la gamme des technologies prises en charge par Commvault.
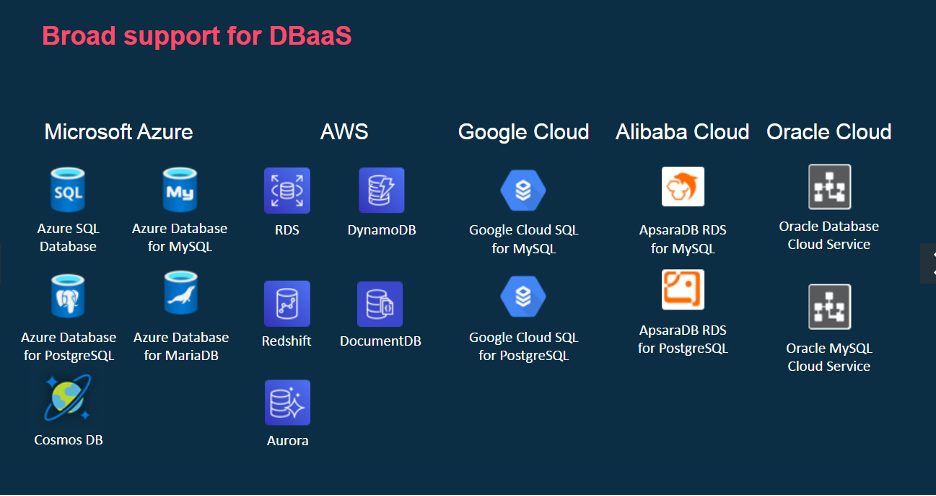
Les entreprises s’appuient de plus en plus sur les services cloud pour répondre aux besoins de leurs clients, développer de nouveaux produits et accélérer la mise sur le marché. Grâce à son offre de prise en charge la plus complète en matière de base de données en tant que service (DBaaS), Commvault vous aide à répondre aux besoins d’innovation de pointe de votre entreprise.
Tous les produits de sauvegarde ne sont pas capables de prendre en charge les services cloud de pointe, surtout à grande échelle. Commvault permet d’étendre facilement la protection à ces nouveaux services basés sur le cloud et de les intégrer de manière transparente dans les plans de protection des données existants.
Gagnez du temps, réduisez vos coûts et favorisez l’innovation grâce à une protection stratégique des données
C’est le moment idéal pour actualiser votre stratégie de protection des données. Commencez à élaborer un plan visant à mettre hors service vos anciens produits de protection des données et à les regrouper au sein d’une plateforme de protection des données unique, complète, flexible et moderne.
1. ZDNet, « La pénurie de compétences informatiques persiste en Australie et en Nouvelle-Zélande alors que les frontières restent fermées », mai 2021 – 2. CNBC, « La pénurie de main-d’œuvre devance les cybermenaces en tant que principale préoccupation des entreprises technologiques », octobre 2021 – 3. CW Jobs, La confiance et la satisfaction professionnelle des professionnels de la technologie au Royaume-Uni restent élevées en 2021, juillet 2021 – 4. Adobe, L’état du travail en 2021 – 5. L’état des DSI en 2021, IDG
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
C’est à nouveau cette période de l’année où CRN publie son « Partner Program Guide », qui présente les meilleurs programmes de partenariat du secteur. Pour la neuvième année consécutive, je suis ravi d’annoncer que le programme Commvault Partner Advantage a reçu une note de 5 étoiles sur cette liste prestigieuse.
Le Guide annuel des programmes de partenariat de CRN met en avant les programmes de partenariat les plus remarquables proposés par les principaux fournisseurs de technologies du secteur, qui proposent des produits innovants et des services flexibles par le biais du réseau de distribution informatique. La note de 5 étoiles n’est attribuée qu’à une sélection de fournisseurs qui offrent l’excellence absolue et se surpassent dans leurs programmes de partenariat afin de favoriser la croissance et un changement positif.
En ce qui concerne le programme « Commvault Partner Advantage », notre objectif principal est de développer en permanence un programme de partenariat qui évolue au rythme de nos partenaires et de leurs besoins. Nous sollicitons régulièrement l’avis de nos partenaires pour savoir ce qui fonctionne bien et ce dont ils auraient davantage besoin. Nous apportons des améliorations qui s’attaquent à la racine des défis rencontrés par nos partenaires et créons un environnement propice à notre réussite commune.
Il suffit de jeter un œil à notre programme « Partner Advantage » de l’exercice 2022, dans le cadre duquel nous avons lancé des initiatives ciblées destinées aux fournisseurs de services gérés (MSP) et aux agrégateurs afin d’accélérer la mise en œuvre des pratiques de protection des données en tant que service (DPaaS) auprès des fournisseurs. Nous avons également amélioré notre structure de remises pour les fournisseurs de solutions afin de récompenser les performances liées aux opportunités générées par les partenaires, et nous avons optimisé l’expérience globale des partenaires grâce à notre portail dédié. Ce sont là les domaines qui ont toujours revêtu une importance capitale pour nos partenaires.
Ce dont nous sommes le plus fiers dans notre programme de partenariat, c’est la possibilité offerte à nos partenaires de développer des compétences approfondies dans leurs domaines d’expertise. Nous proposons des mesures incitatives ciblées axées sur la croissance, l’acquisition de nouveaux clients et l’utilisation des licences logicielles, permettant ainsi à nos partenaires de bénéficier de récompenses substantielles. Les partenaires peuvent également développer leur activité, stimuler la demande des clients, mener des opérations de co-vente et remporter des contrats, tout en accompagnant leurs clients.
Il est essentiel que nous aidions nos partenaires à renforcer leurs domaines d’expertise et, par là même, à garantir qu’ils puissent fournir nos services de données intelligents, parmi les meilleurs du marché, qui protègent, optimisent et restaurent les données, que ce soit sur site, dans le cloud ou les deux. En collaboration avec nos partenaires, nous offrons à nos clients la possibilité de tirer le meilleur parti de leurs données – et nous ne voudrions pas qu’il en soit autrement.
Pour en savoir plus sur le Guide 2022 du programme de partenariat CRN, consultez le numéro d’avril 2022 du magazine CRN ou rendez-vous sur le site www.CRN.com/PPG.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Qu’est-ce qu’un rançongiciel ? Comment s’en protéger et se remettre d’une attaque.
Le temps s’accélère lors d’une attaque par ransomware
Une attaque par ransomware est un exemple typique de situation où le temps presse. Vos données métier critiques ont soudainement été prises en otage. Les pirates ont utilisé un cryptage avancé pour les rendre inaccessibles — et ils exigent désormais de l’argent pour les décrypter. Comment allez-vous réagir ? Pouvez-vous garantir la sécurité de vos données si vous refusez de payer — ou même si vous acceptez ? Pendant que vous évaluez vos options, votre entreprise reste paralysée. Chaque minute qui passe accentue la pression pour faire le bon choix.
Ce scénario a déjà touché des entreprises de toutes tailles, tous secteurs confondus, partout dans le monde. La vôtre pourrait être la prochaine. Êtes-vous prêt ?
Dans cet article, nous allons aborder les points suivants :
Qu’est-ce que la protection contre les ransomwares ?
Le paysage des cybermenaces, notamment celui des ransomwares, a évolué : la question n’est plus de savoir « si » cela arrivera, mais « quand ». Pour vous assurer de pouvoir récupérer vos données, vous devez disposer d’une solution adaptée, reposant sur les meilleures technologies, les compétences nécessaires et des processus adéquats.
D’ici 2031, on prévoit que les attaques par ransomware visant les entreprises se produiront toutes les 2 secondes, contre toutes les 11 secondes en 2021.1
Les organisations ont besoin d’outils (tels que la détection des anomalies, les sauvegardes immuables, l’« air gap » et les contrôles d’authentification multifactorielle (MFA)) pour évaluer en permanence leur état de Readiness à la reprise et le protéger. Elles procèdent ainsi afin d’identifier et de résoudre les problèmes, de valider la capacité de reprise de leurs données et de leurs applications métier, et d’améliorer leur sécurité afin de réduire leur profil de risque. En cas d’attaque réussie, des restaurations rapides sont nécessaires pour reprendre sans délai les opérations métier.
Une solution de Recovery n’est viable que si elle fait preuve de résilience face à divers modes de défaillance. Un scénario peut consister en une opération de récupération des données visant à rétablir l’état antérieur à la corruption. Parallèlement, un autre scénario peut nécessiter la restauration complète des applications métier vers un nouvel emplacement. Concevoir la capacité de Recovery dans tous les environnements et fournir une automatisation simplifiée pour tester et valider chaque scénario contribue à mettre en place un état de Readiness à la Recovery. Savoir que les données et applications critiques ont déjà été validées pour la Recovery par un processus automatisé garantit le niveau requis de sécurité, de conformité et de sérénité. Pour en savoir plus, consultez cet e-book : « Ransomware 101 ».
Qu’est-ce qu’une attaque par ransomware ?
Gartner définit le ransomware comme « une forme de cyber-extorsion qui se produit lorsqu’un logiciel malveillant s’infiltre dans des systèmes informatiques et chiffre des données, les retenant en otage jusqu’à ce que la victime paie une rançon. »²
Ce n’est pas un hasard si les ransomwares font la une des journaux. C’est le genre d’attaque qui attire l’attention : elle est soudaine, brutale et laisse la victime dans un sentiment d’impuissance. Ces dernières années, l’essor fulgurant des ransomwares a semé l’inquiétude au sein des organisations. Les dirigeants d’entreprise, les responsables informatiques et les responsables de la sécurité, bien qu’alarmés, ne sont pas simplement paranoïaques. Au troisième trimestre 2021, on a constaté une augmentation de 36,8 % des attaques par ransomware.³
Quels sont les différents types de ransomware ?
On pourrait facilement supposer que tous les ransomwares se ressemblent, et il n’est pas rare de penser qu’il existe une solution unique en matière de prévention et de préparation. Cependant, comme chaque type de ransomware est généralement conçu pour attaquer des réseaux spécifiques et différents, leur mode de fonctionnement peut varier considérablement. Il est essentiel de comprendre les différents types actuellement utilisés (en gardant à l’esprit qu’il est également possible de combiner plusieurs types de ransomwares). Imaginons que votre entreprise soit attaquée et que vous ne disposiez pas d’un plan de défense contre les différents types de rançongiciels. Dans ce cas, il y a de fortes chances que l’attaque ait un impact considérable sur votre entreprise.
Voici six types de ransomware :
CryptoWall – est à l’origine d’un pourcentage élevé d’attaques par ransomware. En général, CryptoWall attaque ses cibles par le biais d’e-mails de hameçonnage. Le ransomware WannaCry est un dérivé de la famille Crypto et a été au cœur des plus grandes cyberattaques jamais perpétrées. Malheureusement, les créateurs de CryptoWall continuent de publier de nouvelles versions conçues pour contourner les mesures de sécurité.
Locky – comme son nom l’indique – fait exactement ce qu’il promet (il vous empêche d’accéder à vos fichiers et les remplace par des fichiers portant l’extension .lockey). Cependant, son nom ne rend pas compte de l’aspect le plus destructeur de ce type de ransomware : sa rapidité. Locky se distingue en se propageant à d’autres fichiers sur l’ensemble du réseau plus rapidement que d’autres souches de ransomware.
Crysis – élève les attaques informatiques à un tout autre niveau – en détournant littéralement vos données pour les transférer vers un nouvel emplacement virtuel. L’importance de cet aspect de l’attaque réside dans le fait qu’il s’agit d’une violation de données si votre entreprise traite des données à caractère personnel ; les organisations doivent alors contacter toute personne susceptible de disposer d’informations sur votre réseau afin de se conformer aux directives locales, régionales et nationales.
Samsan – cible les serveurs d’applications WildFly non mis à jour situés dans la partie du réseau exposée à Internet. Une fois infiltré dans le réseau, le rançongiciel recherche d’autres systèmes à attaquer.
Cerber – s’attaque aux processus du serveur de base de données pour y accéder, plutôt que de s’en prendre directement aux fichiers. Ses créateurs vendent ce logiciel de rançongiciel à des cybercriminels en échange d’une partie de la rançon perçue, selon le modèle « Ransomware-as-a-Service » (rançongiciel en tant que service).
Maze – est une variante de ransomware qui s’inscrit dans la tendance dite du « leakware ». Une fois les données chiffrées, les cybercriminels menacent de divulguer sur le dark web les données privées faisant l’objet de la rançon si celle-ci n’est pas versée.
La prévention contre les ransomwares et la maîtrise de ce sujet doivent rester au cœur des efforts de sécurité des organisations. Malheureusement, les pirates informatiques ne cessent de perfectionner leurs techniques de chiffrement des données et de développer de nouveaux ransomwares ; vous devez donc suivre de près ces évolutions.
Qui sont ces malfaiteurs ?
Les acteurs malveillants externes sont, pour faire simple, des méchants. Il s’agit de pirates informatiques ou d’autres individus cherchant à s’infiltrer dans votre organisation à des fins malveillantes.
La cupidité. L’appât du gain est un facteur de motivation majeur. Par exemple, le « cryptojacking » est devenu une méthode courante pour détourner les ressources informatiques d’une entreprise afin de miner des cryptomonnaies.
Politique. Les acteurs malveillants peuvent être motivés par des raisons politiques, notamment l’utilisation de logiciels de rançon pour financer le terrorisme.
Concurrence. Certains acteurs malveillants pourraient chercher à supprimer des données, à les divulguer ou à perturber les services de l’entreprise.
Quelle que soit leur intention, ils ont souvent recours à des techniques de « password spraying » pour obtenir un accès non autorisé à une organisation ou à un système. Ils peuvent également tenter d’exploiter des vulnérabilités, d’injecter des botnets et des rootkits afin de voler ou de supprimer des données, ou encore de perturber le fonctionnement d’une organisation.
C’est là qu’interviennent les ransomwares. Lors d’une attaque classique, le pirate utilise un logiciel malveillant (malware) pour chiffrer vos données, souvent diffusé via une pièce jointe ou un lien infecté dans un e-mail. Comme dans une situation de rançon « en chair et en os », le pirate exige alors un paiement — sous peine de ne plus jamais revoir vos données ! Sans stratégie de Recovery efficace, vous pourriez penser que votre seule option est de payer la rançon et d’espérer que tout se passe bien.
Comment les ransomwares se propagent-ils ?
Les ransomwares se propagent souvent par le biais de courriels de hameçonnage contenant des liens malveillants ou par le biais de téléchargements automatiques. Un téléchargement automatique se produit lorsqu’un utilisateur se rend involontairement sur un site infecté, ce qui entraîne le téléchargement d’un logiciel malveillant sur son ordinateur ou son appareil mobile. Ce type de téléchargement exploite généralement une faille de sécurité ou une version obsolète d’un navigateur, d’une application ou d’un système d’exploitation. Le ransomware utilise ensuite ces vulnérabilités pour repérer d’autres systèmes dans lesquels il pourra se propager.
10 conseils pour réduire au minimum les risques liés aux ransomwares
L’objectif est de réduire les risques et de minimiser les effets des ransomwares. La lutte contre les ransomwares nécessite à la fois le respect des meilleures pratiques et une vigilance constante, ainsi qu’une approche de sécurité multicouche. Voici les mesures à prendre pour minimiser les effets des ransomwares :
Préparez, préparez et préparez encore la protection contre les ransomwares et la Recovery : prévoyez le pire tout en espérant ne jamais avoir à mettre ces mesures en œuvre. Il est primordial de disposer d’une stratégie de sécurité à plusieurs niveaux et de garder à l’esprit que la Readiness à la Recovery est essentielle.
Les employés jouent un rôle essentiel dans une défense efficace ; organisez des formations à la sécurité à leur intention : apprenez-leur à se prémunir contre les ransomwares et à repérer les campagnes de hameçonnage, les sites web suspects et autres escroqueries. Malgré leurs meilleures intentions, les employés restent l’une des principales sources de logiciels malveillants.
Veillez à ce que les correctifs soient à jour et à ce que vos systèmes restent à jour : mettez régulièrement à jour vos logiciels, micrologiciels et applications afin de réduire le risque que des ransomwares exploitent des vulnérabilités courantes.
Installez une protection antivirus et anti-malware : utilisez un logiciel antivirus doté d’une surveillance active, conçu pour contrer les attaques de logiciels malveillants sophistiqués.
Mettez en place l’authentification multifactorielle : le processus d’authentification exige que chaque utilisateur dispose d’un ensemble unique de critères pour obtenir l’accès. L’activation des méthodes d’authentification multifactorielle (MFA) rend très improbable l’usurpation d’identité d’un compte utilisateur valide.
Segmentez vos réseaux pour empêcher les déplacements latéraux : si une cyberattaque aboutit, ne laissez pas les pirates disposer d’un accès illimité au sein de votre réseau. Divisez votre réseau en segments plus petits afin d’empêcher les déplacements latéraux et de limiter les dégâts.
Connaissez vos données pour les protéger : identifiez les données stratégiques et sensibles au sein de votre environnement. Déterminez ensuite si ces données sont exposées à des vulnérabilités. Grâce aux informations issues de l’analyse des données, vous pouvez remédier efficacement à ces risques en supprimant, en déplaçant ou en sécurisant ces données exposées, afin de réduire les risques de violations coûteuses et d’attaques par ransomware.
Effectuez des sauvegardes régulières : utilisez une solution de sauvegarde et de Recovery (Backup and Recovery) dotée d’une architecture multicouche pour protéger vos données, les surveiller et les restaurer en cas de menace. Cette solution doit prendre en charge la stratégie de sauvegarde « 3-2-1 » pour permettre une Recovery rapide, ainsi que des copies sécurisées dans le cloud pour une protection renforcée. La règle « 3-2-1 » consiste à disposer de 3 copies de vos données, sur 2 types de supports différents, dont une copie hors site et, de préférence, physiquement isolée (« air-gapped »).
Testez, testez et testez encore : une fois que votre plan est en place, ainsi que les procédures et les technologies nécessaires à sa mise en œuvre, assurez-vous qu’il fonctionnera comme prévu. Effectuez des tests fréquents pour vérifier que vous êtes en mesure de respecter les accords de niveau de service (SLA) que vous avez définis pour les données et les applications critiques et hautement prioritaires.
Activez le tableau de bord d’évaluation de l’état de sécurité (si vous êtes client Commvault) : utilisez ce tableau de bord pour identifier, évaluer et atténuer les risques, ainsi que pour surveiller les contrôles de sécurité au sein de l’environnement de protection des données Commvault.
La prévention contre les ransomwares n’a pas besoin d’être compliquée. Avec une bonne préparation, qui commence par l’élaboration d’un plan, une surveillance constante et une solution de Backup and Recovery fiable, vous pouvez réduire le risque lié aux ransomwares.
Comment se débarrasser d’un ransomware ?
En cas d’attaque par ransomware, la meilleure approche consiste à restaurer rapidement une copie validée de vos données de sauvegarde afin de reprendre vos activités. Les entreprises doivent adopter une approche de sécurité à plusieurs niveaux, intégrant divers outils de sécurité, ressources, contrôles, bonnes pratiques et stratégies, afin de garantir une copie fiable et protégée de leurs données de sauvegarde. Ces contrôles de sécurité sont mis en œuvre au sein et autour de l’infrastructure de protection des données afin de garantir la sécurité et la récupérabilité des données de sauvegarde. Ces mesures vous donnent l’assurance qu’en cas d’attaque, vos données de sauvegarde sont protégées et prêtes à être utilisées.
Quels sont les risques liés au paiement de la rançon ?
Le paiement d’une rançon est un sujet très controversé, et vous seul pouvez décider de ce qui convient le mieux à votre organisation. Éléments à prendre en compte :
De nombreux services de sécurité gouvernementaux recommandent de ne pas payer, et dans certains pays, le paiement d’une rançon peut être illégal. Aux États-Unis, par exemple, le ministère américain des Finances a publié un avis concernant les sanctions liées au paiement de rançons.4
Les kits de « ransomware as a Service » servent souvent à financer le crime organisé.
Les cybercriminels vous fourniront-ils les clés nécessaires pour récupérer vos fichiers ? Laisseront-ils derrière eux des logiciels malveillants susceptibles de frapper à nouveau ? On a tendance à croire que tous les ransomwares se ressemblent, et il n’est pas rare de penser qu’il existe une solution unique en matière de prévention et de préparation.
En cas de fuite de données, le Règlement général sur la protection des données (RGPD) considère qu’il s’agit d’une violation de données dès sa découverte, et vous disposez de 72 heures pour élaborer un plan d’action et la signaler.
Votre disposition à payer fait-elle de vous une cible potentielle ?
N’oubliez pas que, même si vous payez la rançon, rien ne garantit que vous récupérerez toutes vos données. 35 % des données restent chiffrées après le paiement de la rançon.⁵ Et même en disposant des clés de chiffrement, la restauration complète des données peut prendre plusieurs jours, semaines, voire mois.
Comment Commvault lutte contre les ransomwares
La protection et la Recovery des données Commvault peuvent constituer un élément précieux de votre stratégie de lutte contre les ransomwares. La sécurité multicouche de Commvault repose sur les principes du « Zero Trust » et s’appuie sur le cadre de cybersécurité du National Institute of Standards and Technology (NIST) afin de protéger vos données et de permettre une Recovery rapide en cas d’attaque par ransomware. Commvault contribue à protéger et à isoler vos données, fournit une surveillance proactive et des alertes, et permet des restaurations rapides. Des technologies avancées, basées sur l’intelligence artificielle et l’apprentissage automatique, notamment les « honeypots », permettent de détecter les attaques potentielles et de vous alerter dès qu’elles se produisent, afin que vous puissiez réagir rapidement. En mettant vos sauvegardes à l’abri et en garantissant leur restauration dans le respect de vos accords de niveau de service (SLA), vous pouvez minimiser l’impact d’une attaque par ransomware, même si celle-ci aboutit, et ainsi reprendre immédiatement vos activités (tout en évitant de payer des rançons exorbitantes).
La protection et l’isolation de vos copies de sauvegarde sont essentielles à l’intégrité et à la sécurité des données. C’est pourquoi Commvault a adopté une approche agnostique en matière d’immuabilité. Avec Commvault, vous n’avez pas besoin de matériel spécifique ni de comptes de stockage dans le cloud pour protéger vos données de sauvegarde contre les menaces liées aux ransomwares. Si vous disposez de matériel prenant en charge les technologies WORM (Write-Once, Read Many), le verrouillage d’objets ou les instantanés (que Commvault prend entièrement en charge), vous pouvez toujours utiliser les fonctionnalités de verrouillage intégrées de Commvault pour compléter et renforcer les contrôles de sécurité existants. La possibilité de superposer des contrôles de sécurité sur différents types d’infrastructures confère à la solution immuable de Commvault une longueur d’avance sur ses concurrents. En savoir plus sur Commvault Cloud Resilience.
Les niveaux de protection de sécurité de Commvault
Chaque environnement comportant un mélange d’infrastructures diverses, il peut sembler difficile de protéger les données de sauvegarde contre des modifications non autorisées et aléatoires. Tout comme pour la sécurité de votre domicile, vous devez identifier les risques et mettre en place des dispositifs de protection et de surveillance adaptés à vos besoins.
De nombreux experts recommandent de mettre en place une stratégie de lutte contre les logiciels malveillants et les ransomwares reposant sur plusieurs niveaux de protection. Commvault a intégré ces fonctionnalités de sécurité à son logiciel et à ses politiques de protection des données, sans alourdir la charge de gestion. La plateforme de protection et de gestion des données de Commvault comprend cinq niveaux de sécurité :
Identifier et atténuer les risques liés aux données de sauvegarde à partir d’une interface unique
Assurer la protection en mettant en œuvre des mesures de sécurité fondées sur les normes les plus avancées du secteur
Surveiller les ransomwares, les menaces internes et autres menaces
Réagir aux menaces et prendre les mesures qui s’imposent, tout en validant en permanence les données de sauvegarde
Récupérez rapidement vos données dans divers environnements : sur site, dans le cloud et en mode hybride
La sécurité multicouche de Commvault repose sur un ensemble de fonctionnalités, de directives et de bonnes pratiques visant à gérer les risques liés à la cybersécurité et à garantir la disponibilité immédiate des données. Il est essentiel de comprendre que ces capacités font partie intégrante de l’expérience offerte par la plateforme principale de Commvault, Commvault Complete™ Data Protection. Aucune licence spécifique, aucun coût supplémentaire ni aucun matériel ou logiciel particulier n’est requis. La profondeur de cette sécurité multicouche est renforcée par une intégration accrue avec Metallic™ et Commvault Grid pour les clients recherchant respectivement la simplicité d’une solution de sauvegarde en tant que service (Backup as a Service) ou d’une Appliance de protection des données.
Opportunités et risques : telle est la réalité à laquelle sont confrontées aujourd’hui les entreprises et les responsables des données. Une seule attaque par ransomware peut menacer les résultats financiers d’une entreprise ou sceller le destin d’une carrière. Alors, comment s’y préparer ? En s’assurant d’être prêt à restaurer ses données. Pour en savoir plus, rendez-vous sur https://www.commvault.com/use-cases/ransomware-and-cyber-defense.
Notes de bas de page
1 CYBERSECURITY VENTURES, « Les coûts mondiaux liés aux rançongiciels devraient dépasser les 265 milliards de dollars d'ici 2031 », David Braue, 3 juin 2021.
2 Gartner, « 6 façons de se protéger contre une attaque par ransomware », par Manasi Sakpal, 16 novembre 2020.
3 Digital Shadows_, Bilan du 4e trimestre sur les ransomwares, Ivan Righi, 19 janvier 2022.
4 Ministère du Trésor, Avis concernant le risque potentiel de sanctions lié à la facilitation des paiements de rançons, 1er octobre 2020. https://home.treasury.gov/policy-issues/financial-sanctions/recent-actions/20201001
5 SOPHOS, « The State of Ransomware 2021 », 19 avril 2021.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Une politique de conservation des données est un ensemble de directives qui précisent la durée de conservation de certains types de données et le moment où celles-ci doivent être supprimées. Il est important pour les organisations de disposer d’une telle politique, non seulement pour se conformer aux exigences réglementaires, mais aussi pour réduire les risques juridiques, gérer les coûts de stockage et garantir la pertinence des données existantes. L’élaboration d’une politique de conservation des données nécessite d’identifier les exigences légales et opérationnelles, de prendre en compte les différents types de données, de définir les responsabilités, ainsi que de réviser et de mettre à jour régulièrement cette politique.
La réglementation en matière de conservation des données vise à la fois à faciliter l’accès aux données des clients et à garantir leur sécurité. Le respect des lois sur la protection des données, telles que le RGPD, la loi HIPAA ou la loi californienne sur la protection de la vie privée, est obligatoire pour tous les secteurs d’activité ; toutefois, le commerce de détail, les établissements d’enseignement, les organismes publics, les services financiers et les établissements de santé sont soumis à des exigences spécifiques supplémentaires.
Face à la multiplication constante des normes et réglementations qui imposent l’utilisation de données, il peut s’avérer difficile pour les organismes et les entreprises, quelles que soient leur taille et leur secteur d’activité, de s’y conformer.
Difficultés potentielles liées à la conservation des données dans le cloud
Alors que de nombreuses entreprises ont désormais recours à des solutions de protection des données dans le cloud pour sécuriser leurs données, la mise en conformité réglementaire en matière de conservation des données devient de plus en plus complexe et coûteuse.
Parmi ces problèmes potentiels, on peut citer :
Des politiques multiples et complexes – Les politiques de conservation varient d’un État à l’autre et d’un pays à l’autre, et les différents types de données sont soumis à des règles distinctes qui doivent être respectées. De plus, les organisations doivent tenir un registre des données qu’elles sont autorisées à conserver, de celles qui peuvent être supprimées, ainsi que de la date à laquelle les données conservées doivent être supprimées. Lorsque de nouvelles ressources sont ajoutées, les organisations doivent leur appliquer de nouvelles politiques. Si l’organisation commet la moindre erreur, elle s’expose à des amendes, voire à des poursuites judiciaires, ne serait-ce que pour avoir conservé des données au-delà de la date prévue.
Coût – La conservation des données implique bien sûr leur stockage. Dans le cloud, cela peut rapidement représenter un coût important si l’on n’utilise pas les solutions de protection des données adaptées. Par exemple, les entreprises qui optent pour des sauvegardes « cloud-native » basées sur des instantanés peuvent voir leurs coûts de stockage monter en flèche à mesure que de nouvelles données sont conservées et dupliquées au fil du temps.
Sécurité – Les réglementations relatives à la conservation des données et à la conformité concernent également la sécurité des données stockées. L’organisation est tenue de garantir la sécurité des données et est responsable de leur protection. Si les failles de sécurité et les fuites de données peuvent résulter d’erreurs humaines, la menace permanente que représentent les attaques par rançongiciel a créé un contexte de sécurité particulièrement périlleux.
Heureusement, ce genre de problèmes peut être atténué, voire évité complètement, grâce à une solution de sauvegarde dans le cloud qui, non seulement assure la conformité et offre une visibilité sur les politiques, mais permet également de maîtriser les coûts, tout en garantissant une sécurité de premier ordre pour les copies de sauvegarde elles-mêmes.
La solution complète pour gérer vos données, les sécuriser et garantir votre conformité
Clumio est une solution de sauvegarde dans le cloud entièrement sécurisée qui offre aux entreprises une protection et une sauvegarde complètes de leurs données, tout en leur permettant d’avoir une vision claire de leurs politiques de sécurité des données grâce à plusieurs outils de pointe.
Grâce à Clumio, votre entreprise bénéficie
Une interface utilisateur simple qui offre une vue d’ensemble complète de tous les éléments et fournitures
La capacité à identifier automatiquement les comptes AWS, à répertorier les ressources existantes et à appliquer des règles cohérentes aux nouveaux actifs au fur et à mesure de leur intégration dans les sauvegardes
Envoyer des notifications dès que la conformité du traitement risque d’être compromise
L’obtention de certifications telles que ISO 27001, ISO 27701, SOC 2 Type 2, HIPAA et PCI DSS
Stockage des sauvegardes hors des systèmes opérationnels afin de se prémunir contre les attaques par ransomware grâce à une isolation physique.
Des frais fixes pour la sauvegarde dans le cloud et la conservation des données, associés à un système de tarification à l’utilisation permettant de reporter les crédits non utilisés
Réduire les pertes de temps et de données afin d’assurer la continuité des opérations en cas d’imprévu
Outils permettant d’identifier les possibilités de réduction des coûts liés aux services cloud
Découvrez par vous-même les avantages d’un système de stockage dans le cloud complet et intégré. Prenez rendez-vous dès maintenant pour comprendre comment vous pouvez protéger vos données et respecter les réglementations en vigueur grâce au leader incontesté de la sauvegarde dans le cloud AWS, et ce en seulement 15 minutes. Aucune installation de nouvelle technologie ou de logiciel n’est nécessaire, ni aucune préparation préalable.
En savoir plus sur la politique de conservation des données
Conservation des données HIPAA dans le cloud : découvrez comment la sauvegarde dans le cloud peut simplifier la mise en conformité HIPAA et protéger votre organisation contre les risques liés à la conservation des données dans le cadre de la loi HIPAA.
Assurer la conformité réglementaire grâce à la sauvegarde dans le cloud Le respect des exigences de conformité réglementaire peut s’avérer complexe et source d’erreurs si vous utilisez des outils inadaptés. Découvrez comment Clumio peut éliminer la complexité et les risques liés à la conformité pour votre entreprise.
Pourquoi la protection des données est essentielle pour leur conservation ? Le respect des politiques de conservation des données ne se limite pas à déterminer quelles données une entreprise peut ou ne peut pas conserver : la sécurité des données est également une exigence fondamentale. Découvrez comment la sauvegarde dans le cloud peut offrir une protection de haut niveau à toutes les données de votre entreprise.
Aperçu des éléments à prendre en compte dans la mise en place d’une politique de conservation des données La définition de vos politiques de conservation des données est un processus complexe. Découvrez quelques points de départ et bonnes pratiques pour mettre en place les politiques de votre organisation.
La gestion des données en tant que service : pourquoi Clumio surpasse Cohesity La gestion des données a opéré un virage décisif vers une approche « cloud-first », rejetant la complexité du matériel tout en exigeant évolutivité et agilité.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Le décret présidentiel de Joe Biden sur la cybersécurité est on ne peut plus clair… Une architecture « Zero Trust » et une infrastructure modernisée sont indispensables pour protéger les données nationales face à un paysage de menaces qui ne cesse de s’étendre. Nous avons pu constater de nos propres yeux les effets dévastateurs d’une attaque par ransomware qui a perturbé la distribution d’essence, provoquant des pénuries et une hausse des prix à travers les États-Unis. Il s’agit d’un problème mondial dont l’ampleur, statistiquement, ne cesse de croître mois après mois depuis l’année dernière. https://www.blackfog.com/the-state-of-ransomware-in-2021/
Dans cet article de blog, je vais vous expliquer pourquoi la confiance zéro est importante, qu’est-ce que c’est et comment renforcer votre infrastructure en adoptant les principes de la confiance zéro en utilisant Commvault et Metallic.
Qu’est-ce que le « Zero Trust » ?
Le « Zero Trust » n’est ni une technologie ni une fonctionnalité en soi. Il s’agit d’un ensemble de principes de conception destinés aux infrastructures informatiques, qui impose une approche de l’accès aux données fondée sur le principe « ne faire confiance à personne ; toujours vérifier la légitimité ».
Pour bien comprendre le concept d’architecture « Zero Trust », on peut s’inspirer de la sécurité d’une maison. Tout autour de votre maison, vous disposez de caméras, de serrures, de détecteurs de fenêtre et d’une clôture. En principe, tous vos biens sont en sécurité à l’intérieur de ce périmètre. Cependant, si vous recevez des amis ou des connaissances pour prendre un café, vous leur autorisez l’accès à votre domicile ; à ce moment-là, vos effets personnels sont à leur portée et exposés au risque de vol.
L’exemple ci-dessus illustre parfaitement une approche traditionnelle de la sécurité, dans laquelle les pare-feu assurent la sécurité périmétrique (en empêchant les pirates d’entrer) et les autorisations des utilisateurs contrôlent les accès. Une fois qu’un pirate parvient à s’introduire et à mettre la main sur des identifiants privilégiés (ce qui arrive souvent), il évolue généralement sans encombre dans l’environnement, causant des dégâts au fur et à mesure de ses déplacements latéraux.
Avec une approche « Zero Trust », les accès privilégiés sont constamment remis en question, ce qui limite la capacité des acteurs malveillants à se déplacer et à agir efficacement. Pour reprendre l’exemple de la maison, ce n’est pas parce que je suis autorisé à entrer dans la maison que je peux pour autant me déplacer librement : les coffres-forts à combinaison, les serrures des portes intérieures et les caméras de surveillance offrent plusieurs niveaux de contrôle et de validation. Ainsi, même si j’ai le droit d’entrer dans la maison, je dois continuer à prouver mon identité en fournissant la combinaison du coffre-fort ou les clés des portes des chambres si je souhaite me déplacer à l’intérieur de la maison.
Principes clés du modèle « Zero Trust »
La norme SP 800-207 de l’Institut national des normes et des technologies (NIST) constitue le guide de référence incontournable en matière d’architecture « Zero Trust » (ZTA). Bon nombre des principes énoncés dans la publication du NIST ont été mis en œuvre sous forme de fonctionnalités et de bonnes pratiques, permettant ainsi le déploiement complet de la plateforme Commvault dans une architecture « Zero Trust ». De plus, Metallic™ Data Management as a Service (DMaaS) est entièrement conçu dans le cloud en s’appuyant dès le départ sur les principes du « Zero Trust ». Parmi les principes clés énoncés par le NIST figurent l’accès avec le moindre privilège, l’authentification multifactorielle et la microsegmentation. Approfondissons ce sujet.
Accès selon le principe du privilège minimal – NIST SP 800-207, section 2.1
Le principe du « droit d’accès minimal » consiste à n’accorder aux utilisateurs et/ou aux comptes que les capacités strictement nécessaires à l’exercice de leurs fonctions, sans plus. Cela permet de minimiser les risques en cas de compromission d’un compte, tout en limitant les fuites d’accès aux données. Commvault peut verrouiller les données de sauvegarde à l’aide de contrôles d’accès basés sur les rôles et de verrous spéciaux de confidentialité des données. Il est facile de limiter les utilisateurs à des fonctionnalités spécifiques, telles que la restauration ou la consultation uniquement. Vous pouvez en outre restreindre l’accès à la navigation et à la restauration aux seuls propriétaires des données, ces droits prévalant uniquement sur les droits d’administration globaux. Une intégration supplémentaire avec des plateformes de gestion des accès privilégiés (PAM) telles que CyberArk® renforce encore davantage la sécurité grâce à une gestion des comptes basée sur des politiques, à la rotation des identifiants et à la gestion des sessions privilégiées.
L’authentification multifactorielle (MFA) est un autre concept clé du modèle « Zero Trust ». La confiance devant être validée en permanence, la MFA ajoute une couche de validation supplémentaire à chaque demande d’authentification, ce qui complique la tâche des acteurs malveillants cherchant à accéder aux données. Commvault et Metallic BaaS prennent en charge les implémentations modernes de la MFA grâce à leur infrastructure d’authentification basée sur SAML. À l’aide d’Azure AD, d’ADFS, d’Okta ou d’autres fournisseurs d’identité (IDP), Commvault permet à ses clients de déployer des outils d’authentification multifactorielle par code PIN et des outils d’authentification matérielle afin de contrôler l’accès aux données de sauvegarde.
Les déploiements sur site utilisant Active Directory (AD) ou des comptes locaux intègrent l’authentification à deux facteurs (2FA), ce qui permet aux organisations d’utiliser n’importe quelle application de génération de codes à usage unique basée sur l’algorithme TOTP (Time-based One-Time Password) défini dans la spécification RFC 6238, telle que Google Authenticator, Microsoft Authentication ou bien d’autres encore.
Selon les directives du NIST relatives à l’identité numérique (NIST 800-63), auxquelles fait référence leur publication sur la ZTA, les technologies d’authentification matérielles offrent l’une des normes les plus élevées en matière d’authentification multifactorielle (MFA), avec un niveau d’assurance de l’authentificateur (Authenticator Assurance Level) de 3. Cela inclut les technologies d’authentification multifactorielle (MFA) utilisant des spécifications modernes telles que FIDO/FIDO2. Commvault est entièrement intégré aux dispositifs d’authentification multifactorielle (MFA) FIDO/FIDO2, tels que ceux proposés parYubico via sa YubiKey, ainsi qu’aux cartes d’accès communes (Common Access Cards) basées sur l’infrastructure à clé publique (PKI). Cela optimise pleinement le niveau de protection contre les tentatives d’authentification illégitimes et garantit la pérennité de votre environnement de protection des données.
Une fois l’authentification effectuée dans l’interface d’administration, le cadre d’autorisation des commandes valide les actions effectuées au sein de cette interface. Quel que soit le rôle de l’utilisateur, toute demande de suppression, de restauration ou de configuration nécessite l’autorisation d’une instance décisionnaire. Ce dispositif offre une protection contre les menaces internes, qu’elles soient malveillantes ou accidentelles, et préserve les données contre toute action destructrice.
La microsegmentation est un autre principe clé du modèle « Zero Trust ». La microsegmentation consiste à séparer les ressources tant sur le plan logique que physique afin de rendre l’accès très restrictif et contrôlé.
Les installations sur site peuvent recourir à des techniques de segmentation du réseau pour isoler les cibles de stockage et les mettre en « air gap » au sein du réseau. Une fois l’architecture réseau segmentée, appliquez les topologies réseau Commvault pour bloquer les connexions entrantes vers la cible de stockage et automatisez les politiques d’accès par liste blanche, en n’autorisant que les connexions authentifiées sortantes afin d’extraire les données vers le coffre-fort de données sécurisé. Bon nombre de nos clients choisissent également de segmenter les données dans le cloud, en tirant parti des contrôles de stockage WORM proposés par le fournisseur de services cloud.
Le service de stockage dans le cloud Metallic (MCSS) propose une approche « air gap » encore plus simple, ne nécessitant aucune modification de l’infrastructure. MCSS est une solution de stockage dans le cloud gérée par Metallic, offrant des capacités de protection des données hors site et sécurisées par « air gap » pour la plateforme Commvault. Les données protégées dans MCSS sont immuables et ne peuvent être ni consultées ni exposées sur le compte cloud en arrière-plan. Les données sont protégées dans l’environnement de Metallic, conçu selon une architecture « zero trust ». Cela offre un moyen simple de segmenter et de séparer les données d’un environnement sur site.
Outre la segmentation physique, la gestion des données peut également faire l’objet d’une segmentation logique. Grâce à des contrôles de multi-locataires, l’accès aux données est segmenté et compartimenté, ce qui réduit les risques d’exposition des données.
La gestion des clés de chiffrement peut également être répartie entre plusieurs systèmes KMS, tels qu’AWS Key Management Service, Azure KeyVault, ainsi que l’un des nombreux fournisseurs KMIP certifiés, ce qui offre un niveau de protection accru contre l’accès aux données.
Architecture DMaaS de Metallic
Pour une plateforme gérée entièrement basée sur le modèle « zero trust », ne cherchez pas plus loin que Metallic. Metallic est une plateforme SaaS multitenant dotée d’une ségrégation intégrée entre les locataires. Les données des clients sont totalement isolées et stockées dans des emplacements distincts, créant ainsi une barrière virtuelle entre les environnements sources et les copies de sauvegarde des données. Une sécurité renforcée et des contrôles d’accès « zero trust », comprenant notamment l’authentification multifactorielle, l’accès basé sur les rôles, le chiffrement avancé des données et les verrous de confidentialité, empêchent tout accès non autorisé aux données ainsi que leur propagation latérale. Metallic répond également aux normes de sécurité les plus strictes du secteur et garantit la conformité aux normes HIPAA, ISO 27001, RGPD et SOC 2. Il s’agit en outre de la seule solution SaaS de protection des données à avoir obtenu la certification FedRAMP « High In Process – In PMO Review ».
Conclusion
Comme vous pouvez le constater, que vous déployiez une solution Commvault sur site, que vous utilisiez Metallic DMaaS ou que vous optiez pour une combinaison de ces différentes options, la plateforme Commvault est sécurisée selon les principes de l’architecture « Zero Trust ».
Pour en savoir plus, participez au prochain webinaire de Commvault intitulé « Going beyond Zero Trust », qui aura lieu le 23 mars.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Aujourd’hui plus que jamais, les entreprises s’appuient sur les données pour faire progresser leurs activités. La nécessité d’une transformation numérique est évidente, compte tenu des changements permanents auxquels votre entreprise et votre environnement informatique ont été confrontés en raison de l’augmentation du nombre de collaborateurs travaillant à domicile. Cependant, il est difficile de mettre vos données au service des clients et de l’innovation lorsqu’elles sont dispersées à travers le monde dans des silos, des clouds et des systèmes de stockage sur site, tout en étant gérées à l’aide de différents produits de Backup and Recovery. Vous avez besoin d’une stratégie moderne de protection des données qui favorise l’agilité et la flexibilité dans l’ensemble de votre environnement, et pas seulement dans une partie de celui-ci. Une solution qui unifiera des générations de charges de travail dispersées, afin que votre environnement soit consolidé et simplifié, tout en accélérant la transformation numérique.
Au cours de leur transition vers une protection moderne des données, nos clients se sont heurtés à quelques obstacles courants qui ont entravé leur réussite :
Croissance rapide des données
Environnements hétérogènes
Se moderniser pour s’adapter aux évolutions du marché
Nous avons sélectionné un échantillon de clients représentant différents secteurs d’activité, zones géographiques et tailles d’entreprise afin de vous donner un aperçu concret de leurs difficultés, mais aussi des succès qu’il est possible d’obtenir grâce aux solutions Commvault. Les cinq clients que nous allons examiner sont Laing O’Rourke, Woodward Inc., Nashville Wire, Linamar Corporation et Optima Italia. Nous aborderons également quelques autres obstacles rencontrés par ces clients et qui pourraient encore freiner votre transition vers la modernisation. Examinons d’abord ces obstacles courants et voyons comment Commvault a pu résoudre ces problèmes et aider ces clients à progresser vers une stratégie moderne de gestion des données.
La croissance rapide des données s’est accélérée ces dernières années pour tout le monde, et les infrastructures ont dû se moderniser et évoluer vers un environnement plus flexible et axé sur le cloud afin de suivre le rythme.
Laing O’Rourke, une entreprise de premier plan dans le secteur de la construction et de l’ingénierie dont les centres de données étaient sauvegardés à l’aide de solutions ponctuelles, a connu des résultats mitigés et s’est retrouvée confrontée à un véritable cauchemar en matière de gestion en raison de sa croissance rapide. L’augmentation rapide du volume de données, due aux exigences de conservation à long terme imposées par la réglementation, rendait son environnement hybride de plus en plus complexe et fastidieux à gérer.
« Le volume de nos données ne cesse d’augmenter, et Commvault s’est révélé être un partenaire compétent et précieux alors que nous évoluons vers un environnement informatique hybride de plus en plus complexe. » – Gareth Burton, DSI Europe, Laing O’Rourke
Un autre exemple est celui de Woodward, Inc., une entreprise américaine spécialisée dans la conception, la fabrication et la fourniture de services liés aux systèmes de contrôle et aux composants destinés aux moteurs d’avion, aux moteurs industriels et aux systèmes d’alimentation électrique. L’entreprise a connu une croissance significative sur des dizaines de sites répartis dans le monde entier, avec une expansion exponentielle de ses données qui a quadruplé le volume de celles-ci et celui des serveurs de sauvegarde. Cela s’est traduit par une augmentation des coûts de stockage et par des restaurations trop longues pour respecter les exigences en matière de RPO et de RTO.
Commvault a réussi à maîtriser la complexité engendrée par la croissance accélérée des données grâce à notre solution unique et unifiée qui protège toutes les charges de travail dans leur environnement de cloud hybride, offrant ainsi à Laing O’Rourke une solution simple et épurée de gestion des données, évolutive des solutions sur site vers des solutions hybrides, voire entièrement dans le cloud. Malgré une croissance continue des données – qui, dans le cas de Woodward, ont quadruplé –, Commvault a su s’adapter sans faille et aider Woodward à migrer en toute sécurité vers le cloud AWS. Cette approche hybride a permis à Woodward de s’adapter et de faire face à sa croissance rapide sans se soucier des dépenses d’investissement.
La fragmentation des environnements résulte de la croissance exponentielle des données et de la dispersion des charges de travail au sein de l’environnement de données, ce qui entraîne une fragmentation des données et la création de points de défaillance, et complique l’automatisation, ralentissant ainsi les efforts de transformation numérique.
L’une des stratégies de transformation numérique consiste à enrichir les processus traditionnels d’une entreprise à l’aide de nouvelles solutions numériques de pointe. Nashville Wire, une entreprise familiale spécialisée dans la fabrication de produits de manutention, montre la voie en adoptant précisément cette approche. L’entreprise gère les données de ses 900 salariés répartis sur 15 sites aux États-Unis et au Mexique.
Outre une croissance rapide du volume de données, les données critiques de Laing O’Rourke étaient également dispersées sur 150 sites, où la gestion des sauvegardes, de la reprise après sinistre (DR) ou de la conservation des données s’effectuait au niveau local plutôt que de manière centralisée. La gestion de ces données représentait une tâche fastidieuse, car il fallait qu’une personne soit présente sur chaque site distant pour gérer en permanence les sauvegardes sur bande.
Commvault a fourni une solution de sauvegarde centralisée pour tous les sites, sur site et dans le cloud, incluant un espace de stockage quasi illimité pour les archives à long terme. Cela a permis à ces clients de migrer et d’exploiter leurs données, quel que soit leur emplacement de stockage, grâce à des services de données intégrés couvrant l’ensemble des charges de travail et des environnements. Cette connectivité améliorée se traduira par un meilleur service client, une marge de manœuvre pour le développement de nouveaux produits et des opportunités de croissance pour l’entreprise.
« Commvault Grid Appliance, grâce à ses fonctionnalités intégrées de Backup and Recovery complets Commvault Complete Backup & Recovery, a permis de protéger l’ensemble de leurs environnements et a permis à l’entreprise de sauvegarder et de restaurer des fichiers et des serveurs situés sur des sites distants à partir d’une console centrale. Les agents Commvault hébergés sur des serveurs distribués permettent à Nashville Wire de gérer la protection à distance sur plusieurs sites. « Commvault Command Center™ est vraiment génial ! Il orchestre les agents, ce qui nous permet de gérer la protection de manière centralisée sur différents sites et pour différents actifs. » – Monica Stancik, directrice des technologies de l’information | Nashville Wire
S’adapter aux évolutions du marché peut s’avérer difficile lorsque les clients ont des priorités variées, mais les changements rapides survenus ces deux dernières années dans nos modes de travail et d’exploitation ont accéléré la nécessité de suivre le rythme. Cette évolution constante introduit également de nouveaux risques dans votre environnement, car toutes les plateformes n’offrent pas l’agilité nécessaire pour faire face au changement, par exemple pour faire passer votre entreprise au télétravail du jour au lendemain. Vous savez que vous devez agir pour moderniser et améliorer votre environnement, mais il existe trop d’options et de solutions ponctuelles qui ne résolvent qu’une partie de vos problèmes – ce qui crée des lacunes qui rendent votre environnement vulnérable et entravent votre capacité à vous développer.
Optima Italia est une entreprise de premier plan dans le secteur des services numériques intégrés (Digital Utility) qui propose des offres groupées complètes dans les domaines de l’énergie (électricité et gaz) et des télécommunications (Internet, téléphonie fixe et mobile) aux entreprises et aux particuliers dans toute l’Italie et dans certains pays d’Europe du Sud. Les informations clients étant essentielles à son activité, Optima souhaitait dupliquer ses copies de sauvegarde et les stocker hors site. L’objectif était de garantir la disponibilité des données sur plusieurs zones géographiques et d’accélérer les opérations de Recovery. Pour y parvenir, l’entreprise avait besoin d’une solution moderne et agile afin de renforcer sa stratégie de protection des données et d’assurer une Recovery rapide en cas de cyberattaques ou de catastrophes naturelles.
« La combinaison de Commvault Backup and Recovery et du service de stockage dans le cloud Metallic nous offre une évolutivité illimitée pour la protection de nos données critiques, ainsi que les avantages d’un support continu. » – Ugo Morra, responsable de l’infrastructure informatique | Optima Italia
Un autre exemple est celui de Linamar Corporation, une entreprise manufacturière mondiale diversifiée et leader mondial dans la conception, le développement et la production de produits de haute technologie. Linamar est récemment passée de Microsoft® Exchange sur site à O365 dans le cloud pour ses plus de 7 000 utilisateurs à travers le monde, mais sa solution de sauvegarde sur bande existante ne prenait pas en charge cette transition. La protection des données intégrée à O365 constituait un premier pas, mais elle ne suffisait pas à répondre aux exigences en forte croissance imposées par le réseau mondial sur lequel opérait Linamar. Le passage à Metallic O365 Backup and Recovery a permis à l’entreprise de se moderniser et de réduire considérablement les tâches administratives manuelles. L’évolutivité et la disponibilité s’adaptent désormais facilement pour prendre en charge jusqu’à 15 000 boîtes aux lettres uniques, dont la sauvegarde est effectuée au moins trois fois par jour.
La migration des données n’est pas un enjeu auquel toutes les entreprises sont confrontées lors de cette transition, mais la perspective d’un changement complet d’infrastructure peut s’avérer intimidante si elle n’est pas accompagnée de mesures de protection des données. Pour soutenir ses ambitions numériques, Nashville Wire a choisi de migrer de VMware vers l’infrastructure hyperconvergée Acropolis proposée par Nutanix. « Nous devons être en mesure de prendre en charge des volumes de données croissants ainsi que les systèmes informatiques existants et nouveaux », explique Monica Stancik, directrice des technologies de l’information chez Nashville Wire. La solution de Backup and Recovery existante de l’entreprise n’était pas en mesure de protéger son nouvel environnement virtuel.
« Nous avions besoin d’une solution de protection des données moderne, évolutive, fiable et facile à gérer, qui nous permette de protéger les nouvelles sources de données de fabrication à mesure que nous renforçons les capacités numériques de nos sites de production », explique M. Stancik. « Commvault était la seule solution sur le marché à prendre en charge à la fois Acropolis et VMware – et elle jouit en outre d’une excellente réputation. »
Pour accélérer la transformation numérique, plutôt que de la freiner, Commvault propose des services « Intelligent Data » qui constituent une approche radicalement simple et infiniment évolutive de la gestion des données, avec un modèle de déploiement flexible permettant aux clients d’utiliser et de mettre en œuvre des solutions en fonction de leurs besoins métier. Ces clients, ainsi que des milliers d’autres à travers le monde, ont pu transformer leurs activités grâce à une solution robuste de gestion des données. Avec Commvault, ils peuvent regrouper leurs solutions héritées et ponctuelles au sein d’une plateforme complète qui simplifie la gestion de leurs données, quel que soit leur emplacement. Les services de données intelligentes de Commvault offrent la flexibilité dont les clients ont besoin pour gérer les changements permanents et surmonter les obstacles auxquels beaucoup sont confrontés lors de leur transformation numérique.
Le communiqué de presse et l’article de blog publiés cette semaine par Hitachi Vantara suscitent beaucoup d’enthousiasme. Au cas où vous l’auriez manqué, l’entreprise propose désormais à ses clients une solution intégrée de protection des données à évolutivité horizontale, basée sur la technologie Commvault Grid. Hitachi Vantara se fait un point d’honneur d’accompagner ses clients de la situation actuelle vers l’avenir – et il est clair que Commvault Grid, déployé sur le matériel Hitachi, leader du secteur, représente l’avenir de la protection des données à extension horizontale.
Il s’agit du dernier chapitre en date d’une longue histoire de collaboration et d’innovation entre les deux entreprises, toutes deux reconnues par Gartner comme des leaders dans leurs secteurs respectifs. Ce partenariat, qui s’étend sur plus de 17 ans et compte plus de 1 200 clients communs, ne montre aucun signe de ralentissement avec le lancement de Commvault Grid.
https://play.vidyard.com/m7WFciMSrLhARL2Es9Ndk2
Commvault Grid est un produit phare de Commvault, alliant une architecture innovante à extension horizontale reposant sur Distributed Storage à des capacités de protection et de gestion des données de pointe grâce à la gamme Intelligent Data Services de Commvault. Il en résulte une solution spécialement conçue pour moderniser la manière dont les clients gèrent leurs données, tant sur site que dans le cloud. Voici quelques-unes des principales fonctionnalités de Commvault Grid :
Backup and Recovery hautes performances avec équilibrage automatique de la charge, qui optimise l’efficacité et les performances, et renforce les capacités de Recovery
Protection des charges de travail modernes telles que les conteneurs, les solutions IaaS/PaaS natives du cloud et les applications SaaS
Une évolutivité optimisée permettant l’extension à un seul nœud, ce qui évite les coûts superflus liés au surprovisionnement
Mobilité dans le cloud pour déplacer nativement les charges de travail et les données grâce à une automatisation basée sur des règles
Une résilience capable de résister à de multiples pannes matérielles et de réduire les temps d’arrêt
Une protection renforcée et multicouche contre les ransomwares, combinant une détection avancée des anomalies et un stockage immuable pour garantir la récupérabilité des données
Hitachi Vantara intègre désormais Commvault Grid à son portefeuille de solutions de protection des données (sous le nom de « Commvault Grid for Hitachi Data Protection Suite »), proposant cette architecture moderne évolutive sous la forme d’une solution intégrée et préconfigurée (basée sur les serveurs Hitachi Advanced Server HA820) expédiée directement depuis ses centres de distribution. Les clients bénéficieront d’un retour sur investissement accéléré, ainsi que de la fiabilité et de la qualité de service éprouvées offertes par Hitachi Vantara. Cela simplifie encore davantage le processus de déploiement — et le rend plus prévisible — tout en conférant à la solution une qualité comparable à celle d’une Appliance, sans pour autant compromettre la flexibilité de son évolutivité et de sa maintenance.
Nos partenaires de longue date se réjouissent également de cette nouvelle. Kim King, vice-présidente senior chargée des partenariats et alliances stratégiques chez Hitachi Vantara, a fait part de ses impressions à propos de cette annonce :
https://play.vidyard.com/PZ6VtDRihe3Hu72SgrJUhp
« Commvault Grid s’intègre parfaitement à notre gamme de solutions de protection des données, aux côtés d’autres produits intégrés à Commvault tels que HCP for CloudScale et notre plateforme VSP primée. »
« Grâce à une gamme complète de solutions différenciées comme celles-ci », a-t-elle ajouté, « nous sommes absolument convaincus que nous pouvons répondre aux défis de nos clients en matière de gestion des données et leur proposer une solution qui les aide non seulement à protéger leurs données, mais aussi à les exploiter pour innover et développer leur activité. »
Nous partageons l’avis de Kim et de nos amis chez Hitachi : cette annonce concernant Commvault Grid est sans aucun doute un motif de réjouissance. Pour les clients d’Hitachi Vantara, c’est l’occasion d’innover et de développer leur activité grâce à une solution moderne de protection des données qui combine le meilleur de deux leaders du secteur. Et pour nous, chez Commvault, c’est un moment de fierté que de faire partie de l’initiative « What’s Next » d’Hitachi, qui enrichit et renforce notre formidable partenariat fondé sur la résolution des défis de nos clients grâce à l’innovation.
Des hôpitaux aux écoles, en passant par les administrations régionales et même les bonbons d’Halloween, les ransomwares ont bouleversé nos vies alors que nous pensions que la situation ne pouvait pas empirer. Les organisations sont désormais contraintes de réévaluer leur posture de sécurité et de définir des processus et des contrôles visant à garantir que leurs systèmes et leurs données restent sécurisés et résilients face aux ransomwares. À mesure que les environnements s’étendent vers le modèle hybride et s’intègrent au cloud, les vecteurs d’attaque se multiplient. Une approche systématique constitue le meilleur moyen de réduire la complexité de la protection contre les ransomwares, en mettant l’accent sur la surveillance des données en temps réel.
Afin d’aider les entreprises à minimiser leurs risques de sécurité, Commvault propose le tableau de bord d’évaluation de la santé de la sécurité pour identifier et atténuer les risques dans l’environnement de protection et de gestion des données de Commvault. Ce tableau de bord est une interface unique s’appuyant sur des cadres de gestion des risques de référence et sur les principes du modèle « Zero Trust ». Il aide les entreprises à gérer et à sécuriser leurs données en réduisant la surface d’attaque tout en renforçant leur posture de sécurité. Plus important encore, les entreprises peuvent ainsi se concentrer sur la correction des failles afin de réduire leur exposition au risque de ransomware.
Qu’est-ce que le tableau de bord « Commvault Security Health Assessment » ?
Module d’évaluation de la sécurité Commvault
Le tableau de bord « Commvault Security Health Assessment » est accessible dans le rapport d’état du Commvault Command Center™ pour tous les clients existants utilisant la version 11.20 ou une version ultérieure. Une version cloud est également disponible pour les entreprises qui surveillent l’état de CommCell dans le cloud Commvault. Les modifications apportées aux contrôles de sécurité sont répercutées quotidiennement dans le rapport d’état, ce qui permet une surveillance continue.
Vous pouvez consulter le rapport d’état du tableau de bord du Command Center et repérer la vignette « Évaluation de la sécurité » (figure 1). Vous pouvez cliquer sur la vignette « Tableau de bord de sécurité » si vous souhaitez obtenir plus de détails.
Consulter et mettre en œuvre les mesures de sécurité
Le tableau de bord d’évaluation de l’état de sécurité permet aux organisations d’identifier, d’évaluer, d’atténuer et de surveiller les contrôles de sécurité au sein de l’environnement de protection des données Commvault (figure 2). De par sa conception, ce tableau de bord identifie les contrôles disponibles dans Commvault CommCell et fournit une notation ainsi que des remarques afin de permettre aux organisations d’évaluer correctement les risques et de surveiller en permanence leur posture de sécurité. Tous les contrôles ne conviennent pas à toutes les organisations. Par exemple, certaines organisations peuvent recourir à des fournisseurs d’identité externes dotés de contrôles multifactoriels intégrés et d’une logique de complexité des mots de passe. D’autres peuvent quant à elles s’appuyer sur des comptes Commvault locaux pour segmenter l’accès à partir de leur environnement principal. Dans tous les cas, le tableau de bord fournira des informations permettant de prendre les mesures appropriées.
Pour atténuer les risques, suivez les mesures à prendre pour chaque contrôle spécifique. Ces mesures comprennent la documentation ciblée, des rapports plus détaillés, des workflows, ainsi que des applications et des outils disponibles dans la boutique d’applications. La mise en œuvre des solutions est simplifiée et rationalisée afin de réduire au minimum les allers-retours entre les fenêtres de l’interface.
Tableau de bord d’évaluation de la sécurité et de la santé
De plus, le tableau de bord d’évaluation de la sécurité assure une veille permanente afin de signaler tout verrouillage, alerte ou contrôle non appliqué ou désactivé. Cela inclut également les nouvelles fonctionnalités qui pourraient être mises à disposition à l’avenir et que Commvault pourrait recommander.
Pour plus d’informations sur l’utilisation du rapport et les mesures à prendre, consultez la section « Rapport d’évaluation de la sécurité » dans la documentation en ligne de Commvault.
Renforcez dès aujourd’hui votre niveau de sécurité
Le tableau de bord « Commvault Security Health Assessment » constitue le point de départ pour renforcer la sécurité au sein de l’environnement de protection et de gestion des données Commvault. Grâce à sa vue d’ensemble centralisée, à sa capacité à fournir automatiquement des informations et des bonnes pratiques, ainsi qu’à ses actions interactives intuitives, ce tableau de bord permet de simplifier la complexité liée à la mise en œuvre et à la gestion de la sécurité. Pour découvrir ce tableau de bord en action, visionnez la vidéo Commvault intitulée « Vous avez le contrôle : sécurisez votre environnement de gestion des données avec Commvault ».
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock