Skip to content

In un mondo caratterizzato da una concorrenza sana e onnipresente, il nostro settore è in continua evoluzione e si concentra sull’offrire valore costante ai nostri clienti. Questo contesto favorisce l’innovazione a vantaggio dei nostri clienti, della nostra azienda e del mercato nel suo complesso. 

È proprio in questo momento che sono lieto di annunciare che, oggi, Commvault e Rubrik hanno raggiunto un accordo su tutte le cause in materia di brevetti ancora pendenti tra le nostre società, avviate la scorsa primavera.

Abbiamo raggiunto un accordo amichevole che rispetta la proprietà intellettuale di entrambe le parti ed è nell’interesse della nostra società e dei nostri azionisti.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il riconoscimento dei premi è uno sport di squadra in Commvault e quando il destinatario è un membro del vostro team, la notizia è ancora più dolce, ed è per questo che sono orgoglioso di condividere che CRN®, un marchio di The Channel Company, ha nominato Kalesha Wiley, Partner Business Manager, nella sua lista 2021 di Rising Female Stars. Questa lista rende omaggio alle donne emergenti e di talento nel settore IT, i cui contributi stanno plasmando il futuro del canale IT grazie alla loro leadership, alla dedizione instancabile e alle idee innovative.

Selezionata dalla redazione di CRN, la seconda edizione della classifica annuale “Rising Female Stars” è composta da candidate eccezionali per ruoli dirigenziali nel canale di distribuzione. Le premiate vengono selezionate per la loro esperienza unica, la competenza, l’impatto sui propri partner e la dedizione al canale IT. Queste donne ricoprono ruoli chiave nell’aiutare le proprie organizzazioni a mantenere e far crescere i programmi di partnership in una vasta gamma di discipline, tra cui il marketing, la gestione dei programmi e il coinvolgimento dei partner.

Con oltre 12 anni di esperienza nella gestione dei canali di distribuzione, maturata collaborando con partner nazionali, VAR, GSI e distributori, Kalesha è una figura fondamentale del nostro team di vendita canalizzata. È a capo del team incaricato di sviluppare la strategia complessiva di go-to-market di Commvault con CDW e, negli ultimi due anni, è stata responsabile della crescita, del coinvolgimento e della formazione di oltre 3.000 venditori partner di CDW negli Stati Uniti e in Canada.

“La classifica ‘Rising Female Stars 2021’ di CRN premia le professioniste che dimostrano un impegno incrollabile verso la crescita e l’eccellenza del canale. Queste future leader stanno guidando le innovazioni di domani per le organizzazioni di oggi”, ha affermato Blaine Raddon, CEO di The Channel Company. “A nome di The Channel Company, ci congratuliamo con tutte le premiate. Ciò che queste donne stanno realizzando oggi definirà il canale IT per molti anni a venire”.

Uno dei momenti di maggiore successo di Kalesha si è verificato in occasione di un evento di grande importanza per Commvault: il lancio di Metallic nell’ottobre 2019. Con CDW come partner di lancio, Kalesha ha lavorato instancabilmente nei mesi precedenti l’annuncio, mettendo a frutto la sua dedizione all’attività di Commvault, la sua attenzione ai dettagli e la sua capacità di agire con determinazione per individuare opportunità di crescita presso CDW e ampliare il portafoglio di soluzioni SaaS di Metallic.

Il suo successo non è passato inosservato e Kalesha non è certo nuova ai traguardi raggiunti. Nell’anno fiscale 2021, insieme a un gruppo di colleghi, è stata nominata “Channel Team of the Year” di Commvault e si è aggiudicata un posto molto ambito nell’Infinity Club di Commvault. Inutile dire che l’inserimento di Kalesha nella lista delle “Rising Female Stars” di CRN parla da sé.

Per saperne di più su Kalesha e consultare l’elenco completo delle “Rising Female Stars” del 2021, visita il sito www.CRN.com/risingstars.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Perché è necessario un piano di continuità operativa IT?

Non è certo un segreto che i dati e l’infrastruttura di rete siano il cuore delle operazioni delle aziende moderne. Un piano di continuità operativa IT è fondamentale per garantire il funzionamento di un’organizzazione durante un evento disastroso, come un’interruzione del servizio cloud o un attacco informatico doloso, ad esempio un ransomware. Si tratta essenzialmente di un piano all’interno di un piano più ampio, poiché tiene conto di tutti gli aspetti legati all’IT, dal mantenimento dei server online al recupero e al ripristino dei dati persi o rubati. E durante un evento disastroso potenzialmente paralizzante, la velocità con cui è possibile recuperare e ripristinare i dati fa la differenza.

Come attivare il Recovery rapido dei dati in un piano di continuità operativa IT

Sebbene tutti i dati siano importanti per un’organizzazione, non tutti hanno necessariamente la stessa rilevanza né sono fondamentali per il mantenimento delle operazioni aziendali. Quando è in corso un’operazione di Recovery di emergenza, è importante disporre di uno strumento che consenta di identificare e dare priorità al ripristino di specifici insiemi di dati e carichi di lavoro rispetto ad altri.

Se la vostra organizzazione è passata al cloud, tenete presente che la vostra capacità di Recovery dipende in ultima analisi dalla piattaforma di backup su cloud che avete scelto.

Il ripristino di interi set di dati e istanze di carico di lavoro tramite backup su cloud può richiedere molto tempo e rallentare la velocità di ripristino, mettendo potenzialmente a rischio i parametri Recovery Time Objective (RTO) e Recovery Point Objective (RPO) di un’organizzazione e causando un’interruzione della continuità operativa. È possibile ottenere un ripristino rapido dei dati grazie a funzionalità quali il ripristino granulare, che consente di selezionare e dare priorità a dati e istanze specifici da ripristinare mentre è in corso un ripristino completo, anziché attendere il ripristino di tutti i dati aziendali, indipendentemente dalla loro importanza.

Ripristino rapido con Clumio

Il servizio di backup su cloud di Clumio, leader del settore, fornisce alle aziende tutti gli strumenti necessari per garantire un ripristino rapido dei dati in caso di emergenza. Grazie a funzionalità quali il ripristino granulare, il ripristino flessibile e la ricerca globale, Clumio consente agli utenti di individuare con precisione i dati e i carichi di lavoro specifici e critici da ripristinare per primi, oltre a offrire la possibilità di eseguire un ripristino immediato da qualsiasi regione non interessata dall’interruzione o dall’emergenza.

Altre caratteristiche includono:

  • Backup istantanei dei dati AWS in tutta l’organizzazione
  • Archiviazione dei backup fisicamente isolata per garantire protezione da ransomware e altri attacchi dannosi
  • Conformità semplificata dei dati alle politiche globali
  • Backup ottimizzati e analisi dei potenziali risparmi sui costi

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Perché è necessario un piano di continuità operativa IT?

Non è certo un segreto che i dati e l’infrastruttura di rete siano il cuore delle operazioni delle aziende moderne. Un piano di continuità operativa IT è fondamentale per garantire il funzionamento di un’organizzazione durante un evento disastroso, come un’interruzione del servizio cloud o un attacco informatico doloso, ad esempio un ransomware. Si tratta essenzialmente di un piano all’interno di un piano più ampio, poiché tiene conto di tutti gli aspetti legati all’IT, dal mantenimento dei server online al recupero e al ripristino dei dati persi o rubati. E durante un evento disastroso potenzialmente paralizzante, la velocità con cui è possibile recuperare e ripristinare i dati fa la differenza.

Come attivare il Recovery rapido dei dati in un piano di continuità operativa IT

Sebbene tutti i dati siano importanti per un’organizzazione, non tutti hanno necessariamente la stessa rilevanza né sono fondamentali per il mantenimento delle operazioni aziendali. Quando è in corso un’operazione di Recovery di emergenza, è importante disporre di uno strumento che consenta di identificare e dare priorità al ripristino di specifici insiemi di dati e carichi di lavoro rispetto ad altri.

Se la vostra organizzazione è passata al cloud, tenete presente che la vostra capacità di Recovery dipende in ultima analisi dalla piattaforma di backup su cloud che avete scelto.

Il ripristino di interi set di dati e istanze di carico di lavoro tramite backup su cloud può richiedere molto tempo e rallentare la velocità di ripristino, mettendo potenzialmente a rischio i parametri Recovery Time Objective (RTO) e Recovery Point Objective (RPO) di un’organizzazione e causando un’interruzione della continuità operativa. È possibile ottenere un ripristino rapido dei dati grazie a funzionalità quali il ripristino granulare, che consente di selezionare e dare priorità a dati e istanze specifici da ripristinare mentre è in corso un ripristino completo, anziché attendere il ripristino di tutti i dati aziendali, indipendentemente dalla loro importanza.

Ripristino rapido con Clumio

Il servizio di backup su cloud di Clumio, leader del settore, fornisce alle aziende gli strumenti necessari per un rapido ripristino dei dati in caso di emergenza. Grazie a funzionalità quali il ripristino granulare, il ripristino flessibile e la ricerca globale, Clumio consente agli utenti di individuare con precisione i dati e i carichi di lavoro critici da ripristinare per primi, oltre a offrire la possibilità di eseguire un ripristino immediato da qualsiasi regione non interessata dall’interruzione o dall’emergenza.

Altre caratteristiche includono:

  • Backup istantanei dei dati AWS in tutta l’organizzazione
  • Archiviazione dei backup fisicamente isolata per garantire protezione da ransomware e altri attacchi dannosi
  • Conformità semplificata dei dati alle politiche globali
  • Backup ottimizzati e analisi dei potenziali risparmi sui costi


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Gli attacchi ransomware stanno diventando sempre più frequenti e sofisticati con il passare del tempo, pertanto è importante conoscere le misure da adottare per la Recovery. “Il 70% degli attacchi ransomware comportava la minaccia di divulgare i dati sottratti”.1

È lo scenario peggiore che viene costantemente ridefinito. In genere, il pagamento del riscatto costa alle aziende centinaia di migliaia di dollari. “Il pagamento medio per un attacco ransomware è di 154.108 dollari”.1

Il processo di Recovery è importante perché le organizzazioni vogliono concentrarsi sul ritorno alla normalità. È difficile comprendere il processo a meno che non lo abbiate vissuto in prima persona o la vostra organizzazione non ne abbia fatto esperienza. Questi passaggi vi aiuteranno a capire in cosa consiste la Recovery dopo un attacco ransomware e come affrontarla.

  1. Contatta l’assistenza clienti
  2. Aggiornare e installare il software antivirus e di protezione contro il ransomware
  3. Ripristino di Commvault CommServe
  4. Ripristino dei MediaAgent di Commvault
  5. Creare un elenco delle priorità di Recovery dei clienti
  6. Avviare le procedure di Recovery

Il primo passo per la Recovery dopo un attacco ransomware è contattare l’assistenza clienti di Commvault. Ciò consentirà di valutare l’entità dell’impatto causato dall’attacco e di definire insieme un piano d’azione.

Il secondo passo consiste nell’aggiornare e installare software antivirus e anti-ransomware. Questo passo serve a impedire la diffusione di nuovi virus ransomware.

Il ripristino di Commvault CommServe e la disattivazione delle pianificazioni di backup costituiscono la terza fase del processo. L’azienda dovrà inoltre disattivare temporaneamente tutti i piani di backup e i backup pianificati per evitare che si verifichino ulteriori danni.  

Il quarto passaggio riguarda il ripristino dei MediaAgent di Commvault e l’accesso alle librerie. È fondamentale assicurarsi che i MediaAgent siano accessibili e funzionanti.

Il quinto passo riguarda l’elenco delle priorità di Recovery dei clienti. In questa fase la vostra organizzazione redigerà un elenco dei sistemi e delle applicazioni critici e stabilirà quali siano gli elementi più importanti per riprendere l’attività.

Il sesto e ultimo passo consiste nell’avviare le operazioni di Recovery. L’organizzazione deve prestare attenzione al punto nel tempo scelto, assicurandosi che sia precedente all’infezione. In questo modo, non si effettuerà la Recovery a partire da un punto nel tempo che includa i file del ransomware.    

È importante sottolineare l’importanza di iniziare oggi stesso la preparazione, perché ogni piccolo passo sarà utile. All’interno di Commvault Command Center™, sono disponibili strumenti e dashboard preziosi per comprendere i dati e le capacità di protezione e ripristino degli stessi. Una risorsa eccellente è il Commvault Recovery Readiness Report, che consente di valutare i livelli di servizio RPO e RTO.

Questi sei passaggi ti aiuteranno a prepararti meglio e a riprenderti dagli attacchi informatici, che con il passare del tempo sono diventati sempre più sofisticati.

Fonti

1° Rapporto trimestrale di Coveware sui ransomware, 1 febbraio 2021

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Quando la tua azienda riceve costantemente un ampio riconoscimento per la propria leadership – dal data center al cloud – sai di soddisfare le esigenze dei tuoi clienti in ogni fase della loro trasformazione digitale. Ecco perché sono lieto di annunciare che siamo orgogliosi di aver ricevuto due premi Gold Globee in occasione della 16ª edizione degli IT World Awards di quest’anno: Commvault nella categoria “Backup and Recovery dei data center” e Metallic nella categoria “Cloud computing/SaaS”, a dimostrazione del “The Power of And” che il nostro portafoglio offre ai nostri clienti!

Per me, questi premi mettono in luce la fiducia che i nostri clienti ripongono nella nostra leadership tecnologica per risolvere le loro sfide più complesse nella gestione dei dati. Basta chiedere ad Arvest Bank, la banca più antica e più grande dell’Arkansas, cosa ne pensa del backup e della protezione dei dati offerti da Commvault. Josh Kimes, ingegnere dei sistemi di rete presso Arvest, ha dichiarato: «Gli strumenti di backup che ho gestito in passato erano decisamente molto indietro rispetto a Commvault. Gli altri prodotti che ho utilizzato non sembrano innovare e aggiornare il proprio software per supportare i backup delle nuove tecnologie con la stessa rapidità di Commvault». Ecco perché, in qualità di cliente Commvault di lunga data, quando Arvest ha deciso di implementare Microsoft Teams per potenziare la propria collaborazione remota, Metallic SaaS è stata la scelta ovvia per salvaguardare quei dati. Sono storie come questa che dimostrano il nostro vero impegno a rimanere un passo avanti rispetto alle esigenze dei nostri clienti.

All’avanguardia sia nel Disaster Recovery che nella protezione dei dati SaaS

Gli IT World Awards di quest’anno rappresentano l’ennesimo esempio perfetto di come continuiamo a guidare il settore della protezione dei dati offrendo soluzioni a prova di futuro. Aperti a tutte le organizzazioni mondiali operanti nel campo dell’informatica e della sicurezza informatica, nonché ai loro utenti finali di prodotti e servizi, gli IT World Awards sono uno degli undici prestigiosi programmi di premiazione aziendale e classifiche organizzate dai Globee Awards, e la giuria è composta da oltre 65 esperti del settore provenienti da tutto il mondo.

Nella categoria “Backup and Recovery dei data center”, Commvault Disaster Recovery si è aggiudicato il Golden Globe per aver garantito la continuità operativa e verificato la ripristinabilità nei data center, nel cloud e in altri ambienti dei nostri clienti, grazie a un’orchestrazione semplificata e automatizzata del disaster recovery, a una replica flessibile e a una Readiness verificata: un supporto che i nostri clienti cercano ora più che mai.

Ad esempio, per far fronte all’aumento degli attacchi ransomware nel settore sanitario, Sang-seok Park, responsabile del dipartimento di strategia informatica presso il SAM Medical Center, si è rivolto a Commvault per potenziare l’infrastruttura di backup della struttura e prevenire la perdita di dati. Park ha dichiarato: «Commvault è l’unico fornitore che abbiamo individuato in grado di offrire una soluzione completa per il Backup and Recovery. Commvault ci garantisce la certezza di poter reagire immediatamente a eventi imprevisti, come un attacco ransomware o la perdita di dati causata da errori degli utenti».

Inoltre, nella categoria Cloud Computing/SaaS, abbiamo vinto il Golden Globee per il nostro portafoglio Metallic Backup as a Service (BaaS). Dal suo lancio nell’ottobre 2019, Metallic ha registrato una forte crescita: siamo presenti in 24 paesi, numero in continua espansione, con una flessibilità e un’ampiezza di copertura senza pari su diversi carichi di lavoro, tra cui macchine virtuali, endpoint, Office 365, Salesforce e Microsoft Dynamics. Di recente abbiamo lanciato Metallic Government Cloud con certificazione FedRAMP High “In Process – In PMO Review”, rendendo Metallic l’unica soluzione SaaS completa per la protezione dei dati che attualmente soddisfa i più elevati standard di riservatezza, integrità e disponibilità riconosciuti dal governo degli Stati Uniti. È stato sicuramente un percorso frenetico ed entusiasmante a cui partecipare.

Una leadership che arriva proprio nel momento in cui i nostri clienti ne hanno più bisogno

Come abbiamo visto, soprattutto nell’ultimo anno, i casi di disaster recovery e ransomware sono in aumento, e la sicurezza informatica rappresenta una delle principali priorità per le organizzazioni di ogni dimensione. Secondo San Madan, co-presidente dei Globee Awards, “Il settore dell’informatica continua a dimostrare la propria resilienza. Il settore tecnologico è solido e innovativo. E la pandemia ha cambiato il modo in cui le persone vivono, lavorano, fanno acquisti e socializzano, accelerando così la domanda di nuove tecnologie e innovazioni ovunque”.

Sono lieto di poter affermare che, grazie al nostro portafoglio di Intelligent Data Services, che include Commvault Disaster Recovery e Metallic BaaS, i nostri clienti hanno a disposizione diverse opzioni: soluzioni di livello enterprise semplici, flessibili e scalabili per il ripristino rapido e affidabile dei data center e di altri carichi di lavoro che sono stati bloccati o persi a causa di un disastro, sia on-premise che nel cloud. Sono orgoglioso del lavoro che abbiamo svolto quest’anno, e che continuiamo a svolgere, per garantire tranquillità ai nostri clienti e partner.

Per saperne di più sui vincitori degli IT World Awards 2021, visita il sito: https://globeeawards.com/it-world-awards/winners/

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Come spero abbiate già notato, oggi abbiamo annunciato che Commvault ha ottenuto lo status “High Readiness” dal Federal Risk and Authorization Management Program (FedRAMP) per il nostro portafoglio Metallic Backup-as-a-Service (BaaS) e per le offerte Metallic Cloud Storage Service (MCSS), e abbiamo presentato le nostre nuove offerte Metallic Government Cloud destinate alle agenzie federali. Essendo l’unica soluzione SaaS per la protezione dei dati che attualmente soddisfa gli standard FedRAMP Classe D (High) “Certified In Process – In PMO Review”, siamo entusiasti di poter offrire ai clienti federali il punto di riferimento nella protezione dei dati fornita tramite SaaS, rispettando i protocolli più rigorosi stabiliti dal governo degli Stati Uniti.

Sono lieto di poter affermare che i giorni delle interminabili attese davanti agli uffici pubblici per ottenere servizi potrebbero essere giunti al termine. Gli enti pubblici responsabili dei servizi regionali, statali o locali stanno gradualmente seguendo l’esempio delle aziende private, concentrandosi sul passaggio al cloud per offrire servizi efficienti ai cittadini, considerati alla stregua di “clienti”.

Il nostro processo di certificazione FedRAMP Classe D (High), attualmente in fase di revisione da parte del PMO, testimonia il forte impegno di Commvault e Metallic nel garantire la massima sicurezza a tutti i nostri clienti in un momento in cui il rischio ha raggiunto livelli senza precedenti; sebbene la protezione dal ransomware e la recuperabilità dei dati siano fondamentali per qualsiasi settore, per i nostri clienti federali l’urgenza è ancora maggiore. Commvault si impegna a fornire alle agenzie governative la tecnologia di gestione dei dati leader del settore per far fronte alle minacce critiche derivanti da accessi non autorizzati e perdita di dati causati da malintenzionati. E con l’aumento degli attacchi informatici – si prevede, ad esempio, che nel 2021 si verifichino attacchi ransomware ogni 11 secondi – è chiaro che le agenzie governative necessitano di una tecnologia all’avanguardia per mitigare tali rischi.

Commvault ha sempre considerato la sicurezza una priorità, e questa è solo un’ulteriore dimostrazione del nostro impegno a fare da apripista per i nostri clienti in tutti i settori. Poiché le agenzie governative continuano a guidare la trasformazione digitale, la protezione dei dati SaaS deve essere parte integrante di questa strategia. Siamo entusiasti di poter unire il meglio della protezione dei dati e il meglio del SaaS, per aiutare i nostri clienti del settore pubblico a godere della massima tranquillità mentre traggono vantaggio dall’adozione del cloud.

Ma quali sono questi vantaggi? Parliamo innanzitutto dell’approvvigionamento di soluzioni tecnologiche, poiché si tratta di un problema rilevante nel settore pubblico. Spesso ostacolato dalla burocrazia e dai cicli di bilancio, l’acquisto di tecnologie di protezione dei dati all’avanguardia per salvaguardare i dati governativi da perdita, attacchi o cancellazione è un compito difficile e poco gratificante. Tuttavia, esistono modi per rendere la transizione più agevole.

L’importanza di investire nella soluzione giusta. Il passaggio al cloud computing rappresenta senza dubbio il passo logico successivo per le amministrazioni pubbliche lungimiranti. Ciò significa anche che l’enorme quantità di dati critici archiviati nel cloud ha riportato l’attenzione sulla sicurezza di alto livello. Le violazioni di rete, il ransomware e altri attacchi informatici minacciano ogni aspetto, dalle operazioni governative alla sicurezza nazionale.

Tutto inizia dal modo in cui si prende la decisione di acquisto. Nel settore pubblico, a volte la sfida più difficile da superare è capire come effettuare un acquisto nel campo dell’IT. Pur disponendo di requisiti ben definiti e di un budget a disposizione, l’acquirente pubblico deve comunque affrontare quell’ultimo ostacolo, a volte sfuggente, rappresentato dal modo in cui acquistare una soluzione dal punto di vista contrattuale.

Metallic è stato progettato proprio per rispondere a questa esigenza: rendere il processo di acquisto il più semplice e flessibile possibile, affinché ogni cliente possa migrare al cloud senza sforzo, con fiducia e in tutta sicurezza. Le nostre soluzioni Metallic sono sicure e offrono una protezione dei dati di livello aziendale attraverso un modello di abbonamento semplice e snello. Proprio come un contratto di telefonia mobile, è possibile avvalersi di un semplice modello pay-as-you-go per acquisire tecnologie collaudate, affidabili e conformi alle normative di sicurezza e governative richieste, come dimostrato dal nostro stato di certificazione FedRAMP Classe D (High) “In Process – In PMO Review”. È anche possibile richiedere una versione di prova, utilizzare una carta di credito governativa per la gestione e disdire facilmente in qualsiasi momento.

Una strategia di acquisto ben pianificata rappresenta il primo passo che gli enti pubblici devono compiere per raggiungere i propri obiettivi e garantire un’efficienza operativa sicura. È proprio in questo contesto che la collaborazione con un fornitore di tecnologia certificato FedRAMP Classe D (High) – in fase di revisione da parte del PMO – risulta particolarmente utile. Una volta completato questo processo, la prossima volta che qualcuno vi chiederà se la vostra infrastruttura cloud è sicura, scalabile e affidabile, potrete rispondere “SÌ!”.

E con l’annuncio odierno, tale soluzione può essere rappresentata da Metallic Office 365 Backup for Government Cloud, la prima offerta SaaS di protezione dei dati di Commvault certificata FedRAMP Classe D (High) “In Process” – pronta per la revisione da parte del PMO – a supporto delle agenzie federali, statali e locali che utilizzano ambienti Office 365 GCC High su Azure Government Cloud. Nelle settimane e nei mesi a venire, intendiamo continuare ad aggiungere ulteriori carichi di lavoro, oltre a Metallic Cloud Storage, offrendo ai clienti del settore pubblico un vero e proprio portafoglio di soluzioni in grado di supportare le loro esigenze e soddisfare rigorosi standard di sicurezza.

Nelle prossime settimane approfondiremo inoltre come Metallic SaaS possa semplificarvi la vita, rendere il vostro budget più stabile e far sì che le vostre preoccupazioni sulla protezione dei dati nel cloud diventino un ricordo del passato.

Per ulteriori informazioni su come le tecnologie SaaS e cloud di Metallic e MCSS aiutino le amministrazioni locali, statali e regionali a garantire operazioni sicure e servizi migliori ai cittadini, visitate la pagina “Government Cloud” sul nostro sito web.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Per il servizio di backup Clumio Protect, utilizziamo Amazon Elastic Kubernetes Service (EKS) per gestire i nostri cluster Kubernetes. Il vantaggio principale dell’utilizzo di un Kubernetes gestito è la stretta integrazione con gli altri servizi offerti dal proprio provider cloud. Nello specifico, quando si crea un nuovo servizio Kubernetes, un controller di servizio – fornito da AWS e installato nel cluster – crea una nuova istanza di Elastic Load Balancer (ELB) e la configura per inoltrare il traffico al servizio. Allo stesso tempo, tale controller gestisce l’intero ciclo di vita del bilanciatore di carico corrispondente: fornisce una configurazione corretta per i suoi controlli di integrità e mantiene aggiornato il gruppo di destinazione del bilanciatore di carico quando si aggiungono o si rimuovono nodi dal cluster. Infine, elimina il bilanciatore di carico quando si elimina il servizio Kubernetes dal cluster.

Sebbene sia molto pratico utilizzare i servizi Kubernetes supportati dai bilanciatori di carico AWS, vi sono diverse considerazioni di cui occorre tenere conto.

L’architettura cloud-native di Clumio

La nostra architettura si basa sui microservizi e ciascuno dei nostri cluster Kubernetes ospita diverse decine di questi servizi. Il numero di servizi è particolarmente elevato nei nostri cluster di sviluppo, dove ospitiamo il maggior numero possibile di ambienti di sviluppo isolati all’interno di un singolo cluster. In alcuni cluster di sviluppo abbiamo più di 300 servizi e il numero continua a crescere. Inutile dire che ogni bilanciatore di carico AWS ha un costo e non sarebbe ragionevole per noi disporre di oltre 300 bilanciatori di carico AWS solo per un singolo cluster di sviluppo. Un altro problema è il limite al numero di bilanciatori di carico che ogni cluster EKS può supportare. Questo limite è legato al numero massimo di regole nel gruppo di sicurezza EC2. Nello specifico, un nostro cluster EKS medio non potrebbe avere più di 60 bilanciatori di carico classici. Per risolvere questo problema, abbiamo deciso di utilizzare Kubernetes Ingress per la maggior parte dei nostri servizi. Il meccanismo Ingress ci offre la possibilità di condividere un unico ELB tra più servizi all’interno di un cluster EKS, riducendo così l’utilizzo delle risorse e i costi.

Perché aggiungere Kubernetes Ingress

La creazione di un nuovo bilanciatore di carico AWS richiede in genere un po’ di tempo. Questo ritardo è accettabile per la maggior parte delle operazioni; tuttavia, per alcune modifiche, ad esempio la distribuzione simultanea di più microservizi, volevamo ridurre al minimo il tempo necessario per la Readiness. Per risolvere questo caso d’uso, l’aggiunta di un nuovo Ingress di Kubernetes garantisce un funzionamento immediato. A seconda dell’implementazione specifica, un controller Ingress deve ricaricare la nuova configurazione, analogamente ai controller Ingress Nginx, oppure applicare la nuova configurazione in fase di esecuzione, come nei controller Ingress basati su Envoy.

Quando si lavora con i servizi, ci si aspetta che ciascuno di essi abbia un nome DNS, possibilmente esterno. Con l’approccio “ELB per servizio”, non è possibile creare un nome DNS finché non viene creato l’ELB. Con un unico ELB preassegnato per il controller di ingresso, è possibile assegnare in anticipo a quell’ELB tutti gli alias DNS che si desidera, in modo che tutti i nostri servizi diventino disponibili non appena creiamo le definizioni di ingresso per essi.

Alcuni dei nostri servizi espongono API REST, ma la stragrande maggioranza dei nostri servizi dispone di endpoint gRPC. Avevamo bisogno di un controller Ingress che supportasse contemporaneamente sia HTTPS che gRPC e volevamo che il TLS terminasse sul controller Ingress stesso. Quest’ultimo non era un requisito imprescindibile e abbiamo valutato l’utilizzo dei sidecar di Istio per terminare il TLS direttamente in un pod di microservizio. Tuttavia, abbiamo deciso di utilizzare il controller Ingress per terminare il TLS poiché è più semplice da gestire e richiede, in generale, un overhead minore per il cluster. Un altro requisito che avevamo era quello di poter distribuire diverse istanze del controller Ingress nello stesso cluster. Una definizione Ingress specifica può avere un’annotazione kubernetes.io/ingress.class per specificare quale controller Ingress debba essere utilizzato.

Abbiamo testato diversi controller Ingress e abbiamo scoperto che era sorprendentemente difficile trovarne uno che soddisfacesse tutti i requisiti. Alcuni controller non funzionavano correttamente con gRPC, altri non supportavano più istanze di controller nello stesso cluster. Alla fine, abbiamo scoperto che il controller Ingress di NGINX fa al caso nostro. Abbiamo dovuto apportare solo una piccola modifica alla sua configurazione per aumentare la dimensione del buffer gRPC e renderlo compatibile con il nostro stack gRPC.

Miglioriamo costantemente i nostri servizi a livello di infrastruttura per scalare la nostra infrastruttura e ottimizzare i costi di manutenzione. Inizialmente, utilizzavamo un bilanciatore di carico dedicato per ogni servizio, ma ben presto abbiamo raggiunto il limite del numero di bilanciatori di carico consentiti per cluster. A quel punto abbiamo aggiornato la nostra infrastruttura per utilizzare controller Ingress ospitati per la connettività esterna dei nostri servizi, riducendo significativamente il numero di bilanciatori di carico classici AWS necessari per il prodotto. L’utilizzo di AWS Application Load Balancer (ALB) non era un’opzione in quel momento, poiché ALB non supportava gRPC. Alla fine del 2020, AWS ha annunciato di aver aggiunto il supporto per HTTP/2 end-to-end e gRPC per Application Load Balancer. Ora possiamo utilizzare il controller AWS Load Balancer, precedentemente noto come “AWS ALB Ingress Controller”, che è stato donato al Kubernetes AWS Special Interest Group (SIG-AWS) per consentire ad AWS e agli altri collaboratori del SIG-AWS di gestire ufficialmente il progetto. Non vediamo l’ora di utilizzare questo controller Ingress per la nostra infrastruttura. Un altro oggetto del nostro interesse è la Kubernetes Gateway API, una nuova API di Kubernetes attualmente in fase di sviluppo da parte del Network Special Interest Group (SIG-Network). Rispetto all’API Ingress, l’API Gateway espone un’API più generica per il proxy, utilizzabile per un numero maggiore di protocolli oltre a HTTP, e modella un maggior numero di componenti dell’infrastruttura per fornire migliori opzioni di distribuzione e gestione agli operatori dei cluster. Non vediamo l’ora di provare i futuri controller Kubernetes che implementeranno l’API Gateway.

Riduzione dell’utilizzo delle risorse e dei costi

Il meccanismo Ingress di Kubernetes ci aiuta a ridurre l’utilizzo delle risorse e i costi. Non siamo più vincolati dai limiti di EC2 ed EKS per quanto riguarda il numero di servizi distribuiti su un singolo cluster Kubernetes gestito. Alcuni controller Ingress open source funzionano con i servizi gRPC fin da subito, ma richiedono un’ulteriore verifica per accertarsi che funzionino per un caso d’uso specifico. La comunità Kubernetes fornisce e migliora costantemente le API di Kubernetes, come l’API Ingress o l’API Gateway, mentre i fornitori commerciali e open source offrono varie implementazioni di tali API. Ciò consente di scegliere l’implementazione più adatta a un caso d’uso specifico e di sostituirle senza apportare modifiche significative a livello di applicazione.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Gli attacchi ransomware, il malware, gli errori umani e le interruzioni del servizio cloud sono solo alcune delle minacce che possono mettere immediatamente fuori uso un’organizzazione, mettendo così a rischio l’integrità e la disponibilità dei suoi dati.

Il disaster recovery rappresenta la risposta collettiva a tali eventi. Parte di questa risposta consiste nel ripristino dei dati e delle applicazioni necessari a garantire la continuità operativa. Se pianificato e attuato con successo, un piano di disaster recovery può ridurre al minimo o evitare del tutto i tempi di inattività che potrebbero comportare la perdita definitiva dei dati, il blocco dei processi interni e disagi per i clienti e gli utenti finali.

Durante un evento calamitoso e la successiva fase di Recovery, la rapidità è di fondamentale importanza: bastano pochi minuti per determinare se l’infrastruttura vitale di un’organizzazione smetta di funzionare o rimanga operativa con un impatto minimo o nullo sui processi e sugli utenti finali.

Requisiti fondamentali per una Recovery più rapida in caso di disastri nel cloud

Poiché oggi molte organizzazioni ospitano le proprie applicazioni e i propri carichi di lavoro nel cloud, la maggior parte di esse ha adottato soluzioni di backup cloud native per proteggere i propri dati, abbandonando le soluzioni tradizionali, come il backup fisico in sede. Se si verifica un incidente che comporta la perdita, il danneggiamento o la compromissione dei dati, la soluzione di backup nel cloud può avviare il recupero dei dati e ripristinare la copia più recente degli stessi da qualsiasi ubicazione.

Tuttavia, non tutte le soluzioni di backup su cloud sono uguali in termini di Features e funzionalità. L’utilizzo di una soluzione di backup su cloud non garantisce automaticamente che i dati siano al sicuro, integri o ripristinabili con una velocità tale da assicurare la continuità operativa.

Ecco la verità: l’efficacia delle capacità di ripristino di emergenza della vostra organizzazione dipende interamente dagli strumenti che utilizza. Affinché una soluzione di backup su cloud consenta un ripristino di emergenza IT rapido ed efficace, deve essere in grado di:

  • Eseguire il backup e archiviare i dati in modo efficiente
  • Garantire la sicurezza dei backup da minacce quali ransomware e malware tramite l’air-gap
  • Ripristinare rapidamente i dati e i carichi di lavoro fondamentali per la continuità operativa

Non basta trovare un modo per proteggere i dati di backup dalle minacce: occorre anche poter ripristinare rapidamente solo i dati specifici necessari per garantire la continuità operativa, senza dover attendere il ripristino dell’intero set di dati. Ecco come Clumio risponde direttamente a queste esigenze.

Ottieni un ripristino di emergenza più rapido con Clumio

Sviluppata nativamente nel cloud, Clumio è una piattaforma pionieristica nel settore del backup-as-a-service che offre alle organizzazioni un’ampia gamma di Features innovative per il backup, la protezione e il ripristino dei dati.

Clumio offre una soluzione ottimizzata di disaster recovery nel cloud, creando backup istantanei dei dati in tutta l’organizzazione e archiviandoli in un ambiente crittografato e isolato fisicamente (air-gapped) al di fuori dell’account principale, per proteggerli da minacce quali il ransomware. Ciò garantisce di disporre sempre di una copia di backup valida da cui ripristinare i dati.

Qualora fosse necessario un recupero dei dati, Clumio si avvale di Features di recupero file granulari e flessibili che consentono di ripristinare rapidamente i file e i carichi di lavoro specifici e fondamentali per l’attività, accelerando il processo di ripristino di emergenza e garantendo il rispetto dell’RTO (obiettivo di tempo di ripristino) per mantenere la continuità operativa.

Un ripristino più rapido in caso di disastri può fare la differenza tra costosi tempi di inattività e una continuità operativa senza interruzioni. Prenota oggi stesso una demo e scopri come la tua azienda può iniziare a utilizzare Clumio in meno di 15 minuti e ridurre il tuo RTO (Time to Recovery), senza dover installare nuove infrastrutture o software né effettuare alcuna pianificazione preliminare.

Ulteriori informazioni sul Recovery di emergenza

Tre best practice per il disaster recovery Cloud

Il disaster recovery basato sul cloud è oggi la scelta migliore per qualsiasi organizzazione che ospiti i propri dati e carichi di lavoro nel cloud. Scopri tre best practice per garantire un piano di disaster recovery ottimale che sfrutti appieno le potenzialità del cloud.

Sfruttare il backup su cloud in un piano di Recovery di emergenza IT

Un piano specifico di Recovery di emergenza IT è fondamentale per le organizzazioni che desiderano garantire la sostenibilità e la funzionalità dell’infrastruttura IT mission-critical in caso di evento di emergenza. Scopri il ruolo cruciale che il backup su cloud riveste in un solido piano di Recovery di emergenza IT.

Esame del ruolo del backup Cloud in un modello di piano di ripristino di emergenza

Il ripristino di emergenza è infatti un processo complesso, ed è per questo che un modello di piano di ripristino di emergenza può aiutare a elaborare un piano che non tralasci nulla. Scopri perché il backup su cloud dovrebbe essere al centro di ogni piano di ripristino di emergenza e quale modello utilizzare per crearne uno.

Un piano di disaster recovery può proteggere dagli effetti degli attacchi ransomware?

Il ransomware è solo una delle tante potenziali minacce che possono mettere a rischio l’integrità dei dati di un’organizzazione da un momento all’altro, creando un effetto domino che può comportare costosi tempi di inattività e interruzioni sia dei processi interni che per gli utenti finali.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nel 1996, Commvault è diventata una società indipendente e costituita in forma di società per azioni, nata come spin-off dei Bell Labs di AT&T. Poco più di un anno dopo, Bob Hammer e Al Bunte hanno deciso di correre il rischio ed entrare a far parte di quella piccola azienda: Bob in qualità di presidente e amministratore delegato, e Al come direttore operativo. Hanno puntato tutto su un’unica premessa fondamentale: i dati continueranno a crescere.

«La nostra ipotesi era che, se i dati avessero continuato a crescere a ritmi vertiginosi, questo sarebbe diventato un settore promettente», ha detto Al.

A quanto pare, avevano ragione. Hanno poi fondato un’azienda con l’obiettivo di fornire ai clienti la migliore tecnologia per le loro esigenze in materia di dati, portandola in borsa e costruendo una base di clienti fedeli negli ultimi 25 anni.

L’odierna Commvault porta avanti questa visione. Offriamo ai nostri clienti la tranquillità che permette loro di fare cose straordinarie con i dati. Semplifichiamo e gestiamo la complessità dei dati dei nostri clienti, individuando approfondimenti, accelerando la loro crescita e contribuendo a garantire l’integrità fondamentale della loro attività. Con l’eccellenza tecnologica al centro della nostra filosofia, continuiamo a guidare il mercato con la nostra piattaforma Intelligent Data Services.

Sotto la guida dell’amministratore delegato Sanjay Mirchandani, entrato a far parte dell’azienda nel febbraio 2019, Commvault ha continuato a trasformarsi per soddisfare le esigenze degli ambienti di dati in continua crescita ed evoluzione dei nostri clienti. Abbiamo creato un portafoglio di soluzioni SaaS (Software as a Service) di livello enterprise, Metallic, che sta crescendo rapidamente. Infatti, nell’anno fiscale 2021 recentemente annunciato, Metallic ha raddoppiato il numero dei propri clienti ogni trimestre. Abbiamo acquisito Hedvig, leader nel settore dello storage software-defined, e, più recentemente, abbiamo chiuso l’anno fiscale 2021 registrando il miglior risultato finanziario di sempre per l’azienda. Il mercato ne sta prendendo atto: Commvault è qui!

Nel corso dei nostri 25 anni di storia siamo sempre stati all’avanguardia nell’innovazione e siamo consapevoli che i clienti hanno bisogno di flessibilità e possibilità di scelta. Oggi forniamo i nostri Intelligent Data Services come software on-premise, nel cloud, come servizio gestito tramite partner o come SaaS: un fattore di differenziazione fondamentale sul mercato. L’opportunità di aiutare i nostri clienti non è mai stata così grande.

Facciamo tutto questo guidati dai nostri valori fondamentali — Connettere, Ispirare, Prenderci cura e Realizzare — e offriamo quella tranquillità che permette alle persone di fare cose straordinarie con i dati.

In occasione di questo 25° anniversario, vogliamo ringraziare tutta la nostra comunità di pionieri che hanno aiutato Commvault a costruire la straordinaria azienda che siamo oggi. Non avremmo potuto fare nulla di tutto questo senza di voi.

Scopri la nostra storia:

Gli esordi: i fondatori di Commvault, Bob Hammer e Al Bunte.
  • Guarda qui il video dedicato al nostro 25° anniversario.
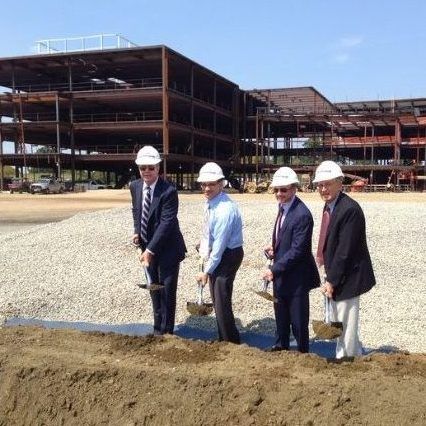
Nel 2013 abbiamo avviato i lavori per la costruzione della nuova sede
aziendale a Tinton Falls, nel New Jersey.
  • Scopri le testimonianze dei clienti che da decenni si affidano a Commvault:

Norfolk Southern

Stato dell’Oregon

Olymp

Università di Leicester

  • Il nostro Don Foster dialoga con Coca-Cola.
  • Ascoltate le opinioni degli analisti di settore Steve Duplessie e Christophe Bertrand (ESG) e di Phil Goodwin (IDC).

  • Date un’occhiata a Sanjay e al suo team di Bloomberg nel giorno in cui abbiamo annunciato l’acquisizione di Hedvig.
  • Scopri come rendiamo omaggio ai nostri dipendenti di lunga data e accogliamo nuove idee per promuovere l’innovazione, la diversità e una cultura improntata alla solidarietà.

  • A proposito di attenzione alle persone: raggiungiamo tutti questi risultati mettendo in pratica i nostri valori giorno dopo giorno. Scopri come i nostri dipendenti mettono in pratica i nostri valori ogni giorno.
  • In linea con i nostri valori, attribuiamo grande importanza agli aspetti ambientali, sociali e di governance aziendale. Date un’occhiata ad alcune delle nostre iniziative qui.
  • In occasione del nostro 25° anniversario, il nostro variegato gruppo di dipendenti in tutto il mondo condivide il nostro grido di battaglia per il futuro, alimentato dal nostro incredibile passato.
  • Il nostro intrepido leader, Sanjay Mirchandani, spiega come continuiamo a investire nell’innovazione per offrire ai nostri clienti il portafoglio più solido e, in definitiva, garantire loro la tranquillità di cui hanno bisogno.

Il futuro non è mai stato così roseo e le opportunità non sono mai state così grandi. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Comprendere Amazon EC2

Un’analogia utile per comprendere Amazon EC2 è quella di immaginarlo come un servizio di noleggio auto. Proprio come quando si noleggia un’auto per un determinato periodo, si sceglie la dimensione e il tipo di auto in base alle proprie esigenze e la si restituisce dopo l’uso, Amazon EC2 consente di noleggiare server in base alle proprie necessità. È quasi come pagare solo per ciò che si utilizza, e nient’altro.

Inoltre, poiché Amazon EC2 è integrato con la maggior parte dei servizi AWS, offre agli sviluppatori un’ampia gamma di opzioni per le risorse di elaborazione. I servizi includono l’esecuzione di processi di elaborazione dei big data, come i cluster Hadoop, il lancio di microservizi scalabili con i bilanciatori di carico di Elastic Load Balancing (ELB) e la configurazione di database senza infrastruttura tramite Amazon Aurora.

Ad esempio, supponiamo che un’azienda abbia bisogno di server aggiuntivi per gestire i picchi di traffico durante i saldi natalizi. Anziché investire in hardware fisico che rimarrà inutilizzato per il resto dell’anno, questa azienda può utilizzare Amazon EC2 per avviare automaticamente i server nei momenti di picco di traffico, garantendo ai clienti la migliore esperienza di acquisto possibile.

Inoltre, quando si crea un’istanza su Amazon EC2, si ha il controllo completo su di essa: ciò significa che è possibile gestirne direttamente le prestazioni, sfruttando al contempo l’ecosistema di Amazon Web Services. Questo controllo personalizzato offre agli sviluppatori la flessibilità necessaria per scegliere le proprie misure di sicurezza, come la disabilitazione dell’accesso root o lo spegnimento automatico delle istanze sottoutilizzate.

Per sottolineare ulteriormente il controllo che l’utente ha sulla gestione delle prestazioni delle istanze Amazon EC2, vi faccio un esempio: quando Houseparty ha fatto notizia la scorsa primavera come l’app di videochat preferita da tutti durante il lockdown, i server dell’app non hanno retto molto bene all’elevato traffico. I loro ingegneri hanno dovuto regolare il numero di istanze utilizzate su Amazon EC2 e apportare altre modifiche all’infrastruttura. Questo è solo un esempio di come Amazon EC2 possa fornire agli utenti il controllo completo sulle proprie prestazioni.

Ora che abbiamo acquisito una comprensione di base di cosa sia Amazon EC2, è il momento di approfondire un altro aspetto fondamentale del servizio: gli ambienti di elaborazione virtuali.

  • Secondo un sondaggio condotto da Flexera nel 2020, Amazon Web Services (AWS) domina il mercato del cloud computing con una quota del 67%, in cui Amazon EC2 svolge un ruolo fondamentale.
  • Uno studio condotto da Synergy Research Group nel 2021 ha rilevato che AWS detiene una quota del 32% nel segmento di mercato dell’Infrastructure as a Service (IaaS) pubblico, con Amazon EC2 che rappresenta uno dei principali servizi IaaS offerti da AWS.
  • Da uno studio del 2018 pubblicato da Stratoscale è emerso che aziende di ogni dimensione, dalle startup alle grandi imprese, utilizzano le istanze Amazon EC2: il 77% sceglie istanze on-demand, mentre il resto opta per istanze riservate o spot.

Ambienti informatici virtuali

Uno dei vantaggi più interessanti di Amazon EC2 è che consente agli utenti di creare e configurare ambienti informatici virtuali simili ai computer fisici, ma utilizzati virtualmente all’interno del cloud. Queste macchine virtuali sono chiamate “istanze” e utilizzano applicazioni e sistemi operativi preconfigurati, compatibili con la stragrande maggioranza delle applicazioni esistenti basate su server, rendendo il servizio di facile utilizzo.

Ad esempio, il tuo ambiente informatico virtuale potrebbe essere basato sul sistema operativo Windows o Linux ed essere installato su qualsiasi tipo di istanza che soddisfi i requisiti di risorse server della tua applicazione. Puoi inoltre aggiungere ulteriori volumi per le esigenze di archiviazione, associare un indirizzo IP elastico per facilitare la connettività e configurare gruppi di sicurezza per gestire le regole relative al traffico in entrata.

Queste macchine virtuali offrono agli utenti una gamma di opzioni basate sulle prestazioni, tra cui diversi tipi di istanze, quali configurazioni ottimizzate per la memoria o per la CPU, pensate per soddisfare i carichi di lavoro aziendali quali l’analisi dei dati o l’elaborazione di transazioni localizzate. Gli utenti possono scegliere con precisione le risorse di cui hanno bisogno al momento della creazione di nuove istanze, in modo da disporre sempre della capacità adeguata alle esigenze aziendali, né eccessiva né insufficiente.

Tuttavia, non dimentichiamo che la configurazione di questi ambienti informatici virtuali comporta delle responsabilità da parte degli utenti. Sebbene Amazon Web Services metta a disposizione modelli pronti all’uso da cui partire da zero, è fondamentale mantenerli sempre aggiornati e applicare le patch alle applicazioni, poiché l’utilizzo di software obsoleto potrebbe comportare rischi per la sicurezza delle vostre operazioni aziendali.

Questo mi fa anche pensare alla differenza tra affittare un appartamento e acquistarlo. Sebbene l’affitto offra flessibilità e la possibilità di spostarsi facilmente, presenta comunque alcuni svantaggi, come una libertà limitata nella personalizzazione rispetto a quando si possiede l’immobile. Allo stesso modo, sebbene l’utilizzo delle istanze EC2 garantisca il controllo completo sulla gestione delle prestazioni e sulla scalabilità, si è comunque in qualche modo soggetti al rispetto degli aggiornamenti di Amazon sui modelli.

Dopo aver trattato gli ambienti di elaborazione virtuali, è ora il momento di vedere come possiamo sfruttare ulteriormente le nostre istanze EC2 integrandole con altri servizi AWS disponibili sul mercato.

Risorse scalabili e flessibili

Man mano che le aziende crescono, anche le loro esigenze in materia di cloud computing tendono ad aumentare. Fortunatamente, Amazon EC2 offre un servizio scalabile in grado di espandere o ridurre la capacità di elaborazione con facilità. Ad esempio, se disponete di un sito di e-commerce che registra picchi di traffico in determinati momenti della giornata o dell’anno, potreste aver bisogno di capacità server aggiuntiva per gestire l’aumento del volume di traffico. Con Amazon EC2, potete creare rapidamente nuove istanze quando necessario e terminarle una volta terminato l’utilizzo. Questo livello di scalabilità consente alla vostra azienda di adeguare le proprie risorse in base alla domanda in tempo reale.

Immagina di essere il titolare di una piccola impresa che gestisce un negozio d’arte online. Durante le festività natalizie, la domanda dei consumatori per le tue opere d’arte esclusive registra un’impennata. L’attuale infrastruttura del tuo sito web non è sufficiente a far fronte a questo aumento della domanda, causando ritardi operativi e perdite di fatturato. Integrando Amazon EC2, puoi avviare facilmente un nuovo server con capacità superiori per gestire il traffico web aggiuntivo durante le festività.

Amazon EC2 offre numerose funzionalità flessibili che consentono agli utenti di personalizzare e configurare i propri server virtuali in base alle proprie esigenze. Gli sviluppatori possono scegliere tra una vasta gamma di sistemi operativi, pacchetti software, configurazioni della CPU, tipi di memoria e opzioni di archiviazione. Inoltre, qualora fossero necessarie nuove risorse con breve preavviso, gli utenti possono avviare rapidamente server virtuali in pochi minuti utilizzando modelli preconfigurati.

Tuttavia, alcuni utenti potrebbero obiettare che l’espansione rapida in periodi di traffico web eccessivo possa rivelarsi un processo costoso e inefficiente. Effettuare adeguamenti rapidi ai server virtuali richiede un investimento iniziale significativo in termini di capacità hardware. Queste risorse potrebbero rimanere inutilizzate per lunghi periodi una volta che la domanda si sarà placata. Tuttavia, grazie alla funzionalità di scalabilità a livello di superficie di Amazon EC2, ridurre la potenza di calcolo è sempre facile quanto aumentarla.

La flessibilità offerta da Amazon EC2 non si ferma qui. Per saperne di più sulle funzionalità di sicurezza avanzate di Amazon, tra cui Amazon RDS, ECS e CloudWatch, continua a leggere.

Integrazione di EC2 con i servizi AWS

Uno dei principali vantaggi di Amazon EC2 è la sua capacità di integrarsi con altri servizi AWS. Ciò significa che, quando si esegue la migrazione al servizio di cloud computing Amazon EC2, si ottiene l’accesso a una vasta gamma di potenti strumenti in grado di migliorare le operazioni aziendali. Ecco tre servizi che si integrano perfettamente con Amazon EC2.

Pensate a un carrello della spesa: di solito è dotato di una serie di scomparti e spazi progettati appositamente per contenere diversi articoli, a garanzia di praticità e funzionalità. Allo stesso modo, integrando più servizi all’interno della stessa piattaforma, gli utenti possono sfruttare in modo più efficiente i diversi strumenti necessari per svolgere varie attività, senza dover passare continuamente da un sistema all’altro.

Amazon Relational Database Service (Amazon RDS) opera in collaborazione con Amazon EC2 per fornire l’accesso a database relazionali come SQL Server o Oracle Database sul cloud. Grazie a RDS, gli utenti non devono più preoccuparsi di gestire manualmente complesse infrastrutture di database. Possono invece concentrare la propria attenzione sullo sviluppo di applicazioni che creano valore per le loro aziende.

Amazon Elastic Container Service (Amazon ECS) è un altro strumento che semplifica l’esecuzione di applicazioni su una rete cloud pubblica. ECS consente agli sviluppatori di creare applicazioni containerizzate ad alte prestazioni e di eseguirle su larga scala sull’infrastruttura sicura e robusta di Amazon.

Amazon CloudWatch è un altro componente fondamentale integrabile in EC2, che offre agli utenti metriche di monitoraggio complete per le loro applicazioni e risorse in esecuzione all’interno dell’ecosistema AWS.

Ad esempio, supponiamo che abbiate ospitato un sito web di e-commerce tramite Amazon EC2 nella regione USA Ovest e che abbiate riscontrato problemi di prestazioni dovuti al traffico proveniente da tutto il mondo che accedeva contemporaneamente al sito. AWS offre risorse aggiuntive, come i servizi di Elastic Load Balancing in diverse regioni del mondo, in grado di indirizzare il traffico tra diverse località, garantendo agli utenti velocità di navigazione elevate da un server locale.

Tuttavia, sebbene siano disponibili numerosi strumenti per un’integrazione senza intoppi con Amazon EC2, gli utenti potrebbero obiettare che la migrazione verso un ambiente cloud sconosciuto possa comportare complicazioni o costi elevati. Sebbene ciò possa potenzialmente essere vero, AWS offre numerose risorse e opzioni di migrazione altamente affidabili per gli utenti alle prime armi con l’ambiente cloud, rendendo la transizione il più agevole possibile.

Nel complesso, è fondamentale riflettere su come i cambiamenti e gli insegnamenti di cui abbiamo parlato in questo articolo possano aiutare le aziende di qualsiasi dimensione a migliorare l’efficienza operativa, utilizzando i servizi Amazon EC2 insieme ad altri strumenti AWS.

Amazon RDS, ECS e CloudWatch

Amazon EC2 è un potente servizio web che consente agli utenti di accedere a risorse di elaborazione scalabili e flessibili nel cloud. Tuttavia, EC2 non è un servizio isolato; può essere integrato con un’ampia gamma di altri servizi AWS per creare soluzioni ancora più complesse e potenti.

Uno di questi servizi è Amazon RDS (Relational Database Service), che fornisce istanze di database gestite nel cloud. Con RDS è possibile scegliere tra vari motori di database diffusi, come MySQL, PostgreSQL, Oracle, SQL Server e MariaDB. RDS si occupa di tutte le attività di gestione del backend, quali l’applicazione delle patch, il backup, la replica e la scalabilità, senza alcun intervento da parte dell’utente. Integrando EC2 con RDS, è possibile creare un ambiente applicativo multilivello in cui le applicazioni sulle istanze EC2 interagiscono con i database sulle istanze RDS. Questa integrazione crea una soluzione ad alte prestazioni per il ridimensionamento delle applicazioni, garantendo prestazioni affidabili e resilienza.

Un altro servizio essenziale che si integra perfettamente con Amazon EC2 è Amazon Elastic Container Service (ECS). ECS è un servizio avanzato di gestione dei container che semplifica l’esecuzione e il ridimensionamento dei container Docker nel cloud in modo sicuro. Con ECS, è possibile avviare e arrestare applicazioni basate su Docker in esecuzione su cluster di istanze EC2. È possibile gestire il proprio cluster utilizzando la console ECS o l’API, se si desidera automatizzare la gestione dell’infrastruttura tramite i modelli AWS CloudFormation. Pertanto, integrando ECS nella propria architettura, i container su Amazon EC2, anziché le macchine virtuali, diventano più leggeri e si avviano più rapidamente, consentendo un ciclo di distribuzione più veloce.

CloudWatch è un servizio di monitoraggio che consente di raccogliere log e metriche da diverse risorse AWS. Offre una visibilità a livello di sistema sull’utilizzo delle risorse, sia in termini di potenza di calcolo che di capacità di archiviazione (ad esempio volumi o bucket S3), nonché sul traffico di rete. Se a ciò si aggiungono le istanze Amazon EC2 su cui girano applicazioni che accedono ai database Amazon RDS tramite Amazon Elastic Load Balancing, come potete vedere, l’integrazione di EC2 con altri servizi AWS consente di creare soluzioni ancora più potenti e adatte alle esigenze della vostra organizzazione. Amazon RDS, ECS e CloudWatch sono solo alcuni esempi dei numerosi servizi che possono essere utilizzati insieme a EC2 per creare una solida soluzione di cloud computing. Ma quali sono i costi?

Opzioni di prezzo di Amazon EC2

Per quanto riguarda le strutture tariffarie disponibili su Amazon EC2, i clienti hanno due opzioni principali: le istanze On-Demand e i Savings Plan.

Il modello di tariffazione “on-demand” è particolarmente indicato per gli utenti che necessitano di flessibilità e non desiderano assumersi impegni a lungo termine. Con le istanze “on-demand”, gli utenti pagano solo per le risorse effettivamente utilizzate, con fatturazione oraria o al secondo, senza alcun impegno preventivo. Questo modello consente di espandere l’infrastruttura in modo immediato, in base alle esigenze.

Per chi è disposto a sottoscrivere impegni o contratti a più lungo termine, tuttavia, i piani di risparmio potrebbero rappresentare una soluzione più vantaggiosa. I piani di risparmio funzionano in modo simile all’acquisto di istanze riservate, ma senza l’acquisto di un tipo o di una dimensione specifica di istanza; il cliente si impegna invece a utilizzare le risorse in regioni specifiche all’interno della propria area geografica e beneficia di tariffe scontate in base all’utilizzo delle risorse del mese precedente.

Tra gli altri fattori che influenzano la configurazione dei prezzi figurano la zona di disponibilità e l’ubicazione, il tipo di istanza (capacità di calcolo), le opzioni di licenza software e altro ancora.

Pensiamo alla bolletta dell’elettricità: la maggior parte degli utenti sa che, se lascia le luci accese durante la notte, i costi dell’elettricità saranno più elevati rispetto a quando le spegne completamente quando esce da una stanza. In un certo senso, la tariffazione “on-demand” potrebbe essere interpretata come il pagamento di ogni singola lampadina accesa e spenta nel corso della giornata. Molti clienti preferiranno spegnere periodicamente alcune “luci”, ma mantenere accese quelle essenziali per tutta la notte, acquistando ore riservate in blocco in modo prevedibile e a un prezzo fisso.

Sebbene il costo sia indubbiamente un fattore critico da considerare, gli utenti non dovrebbero scegliere AWS basandosi esclusivamente sul prezzo. Le istanze on-demand offrono il vantaggio della flessibilità e la capacità di scalare in base alle esigenze del cliente. Poiché i carichi di lavoro sono imprevedibili, i clienti potrebbero preferire l’allocazione dinamica delle risorse offerta dalle istanze on-demand. Tuttavia, gli utenti che desiderano mantenere bassi i costi possono optare per opzioni più avanzate come le istanze Spot o le istanze riservate EC2. Le istanze riservate sono ottimizzate per garantire coerenza e prevedibilità, il che le rende una scelta eccellente per le applicazioni con modelli di utilizzo stabili in grado di prevedere correttamente il traffico futuro.

Inoltre, i servizi AWS come Elastic Load Balancing (ELB) supportano entrambe le tipologie di classi di istanze, On-Demand e Reserved Instances, che possono essere sottoposte ad auto-scaling in base alle esigenze. Offrono inoltre funzioni di auto-scaling per gestire picchi di traffico su larga scala o picchi di domanda, riducendo al minimo i costi. È fondamentale analizzare il carico di lavoro e individuare la classe di istanze più efficiente, trovando il giusto equilibrio tra flessibilità e coerenza.

I piani tariffari di Amazon EC2 offrono modelli flessibili in grado di soddisfare qualsiasi budget o esigenza aziendale, tra cui istanze On-Demand e piani di risparmio con diverse modalità di pagamento disponibili in tutte le regioni. Valutando in dettaglio i requisiti del carico di lavoro e le tendenze di utilizzo, è possibile selezionare la combinazione più adatta alle funzionalità richieste dalla propria organizzazione.

Piani on demand e piani di risparmio

Uno dei vantaggi più significativi di Amazon EC2 è rappresentato dalle sue opzioni di prezzo flessibili, che lo rendono accessibile a utenti con budget e esigenze di utilizzo diversi. Due modelli di prezzo AWS molto diffusi sono le istanze On-Demand e i Savings Plan.

Le istanze On-Demand sono ideali per carichi di lavoro a breve termine o esigenze di elaborazione molto variabili, come gli ambienti di test e sviluppo. Non comportano costi iniziali né impegni a lungo termine, quindi gli utenti pagano solo ciò che utilizzano. Il modello di tariffazione On-Demand consente agli utenti di avviare le istanze quando necessario e di chiuderle una volta completata l’attività, riducendo al minimo i costi.

I Savings Plan, invece, sono pensati per gli utenti che eseguono regolarmente carichi di lavoro costanti. Consentono di risparmiare fino al 72% rispetto alle tariffe On-Demand e offrono agli utenti la possibilità di risparmiare impegnandosi a utilizzare AWS. Con i Savings Plan, gli utenti si impegnano a utilizzare una determinata quantità di risorse di calcolo per uno o tre anni in cambio di tariffe orarie notevolmente più basse.

Ad esempio, supponiamo che un’organizzazione abbia bisogno di 2000 ore di istanze t2.micro all’anno. Può optare per il modello di tariffazione On-Demand (0,0116 $ all’ora) oppure per un piano di risparmio annuale (0,0031 $ all’ora). Se l’azienda scegliesse il prezzo On-Demand per l’intero anno, il costo annuale sarebbe pari a $23.200, mentre un piano di risparmio annuale lo ridurrebbe a $6.200.

Sebbene i piani di risparmio consentano di ottenere notevoli risparmi sui costi nel lungo termine, i loro impegni rigidi potrebbero non essere adatti ad ambienti cloud con esigenze altamente imprevedibili o che richiedono frequenti operazioni di scalabilità in entrata o in uscita.

Tuttavia, con il passaggio a strutture cloud più agili che diversificano le risorse IT tra più fornitori, eliminando al contempo la dipendenza da un unico fornitore, l’impegno a utilizzare i servizi di un unico fornitore (compresi i “Saving Plans”) per alcuni anni potrebbe diventare meno allettante.

Acquistare un AWS Savings Plan è un po’ come sottoscrivere un abbonamento a una palestra. Anche se può sembrare un investimento intelligente, che richiede all’iscritto di impegnarsi a raggiungere un determinato livello di utilizzo, può risultare difficile mantenere l’impegno se le circostanze o le esigenze della persona cambiano.

Ora che abbiamo esaminato il modello di tariffazione offerto da Amazon EC2, diamo uno sguardo più da vicino alla sicurezza e all’affidabilità del servizio.

  • Amazon EC2 offre opzioni tariffarie flessibili adatte a un’ampia gamma di budget e requisiti di utilizzo. Le istanze On-Demand sono adatte a carichi di lavoro a breve termine, mentre i Savings Plan sono l’ideale per gli utenti con carichi di lavoro costanti. Sebbene i Savings Plan consentano un notevole risparmio sui costi nel tempo, prevedono impegni rigidi che potrebbero non essere adatti a tutti gli ambienti cloud. È fondamentale valutare i vantaggi e i limiti di ciascun modello tariffario prima di sottoscrivere un piano.

Sicurezza e affidabilità in EC2

Amazon EC2 offre diverse Features che garantiscono che i dati degli utenti rimangano riservati, protetti e accessibili solo ai soggetti autorizzati.

AWS adotta un approccio basato sulla responsabilità condivisa in materia di sicurezza. L’azienda gestisce, controlla, mantiene e protegge l’infrastruttura su cui girano i propri servizi, fornendo al contempo agli utenti gli strumenti necessari per proteggere i propri dati in base alle loro specifiche esigenze.

Ad esempio, AWS Identity and Access Management (IAM) contribuisce a proteggere le credenziali degli utenti, mentre gli Elastic Load Balancer distribuiscono il traffico tra le istanze in diverse zone di disponibilità, garantendo una maggiore tolleranza ai guasti.

Nonostante disponga di ingenti risorse, AWS non è mai al riparo da violazioni della sicurezza. Le organizzazioni che stanno migrando o che si affidano prevalentemente ai servizi cloud devono monitorare costantemente gli sviluppi relativi alle minacce alla sicurezza specifiche del cloud.

Per garantire la massima trasparenza, AWS si sottopone a rigorose certificazioni da parte di enti indipendenti e redige rapporti nell’ambito dei propri programmi di conformità. Le verifiche a cui è sottoposta includono, tra le altre, la certificazione PCI DSS di Livello 1, i rapporti SOC 1/2/3 e la conformità HIPAA.

Amazon EC2 offre protezione a livello di rete tramite gruppi di sicurezza che fungono da firewall virtuali, controllando il traffico in entrata e in uscita delle istanze ad essi collegate in base a regole predefinite.

Garantire la sicurezza dei dati nel cloud è come proteggere oggetti di valore in un caveau ad alta sicurezza. Per raggiungere il massimo livello di sicurezza sono necessari diversi livelli di protezione, sistemi integrati e l’impegno di tutta l’organizzazione.

Come potete vedere, Amazon EC2 offre opzioni di prezzo flessibili e garantisce ai propri utenti un’infrastruttura affidabile e un elevato livello di sicurezza. Nella prossima sezione esamineremo le integrazioni di AWS con altri servizi quali Amazon RDS, ECS e CloudWatch.

Sicurezza nel cloud e alta disponibilità

Quando si parla di cloud computing, la sicurezza e l’affidabilità sono due delle preoccupazioni principali per le aziende. Amazon EC2 prende molto sul serio queste preoccupazioni e offre una serie di Features pensate per garantire che i vostri dati siano sempre protetti e accessibili.

La sicurezza del cloud su AWS è una delle massime priorità, con investimenti costanti in questo settore. Il Nitro System, la nuova architettura server di AWS, è stato realizzato utilizzando hardware e software dedicati alla sicurezza, garantendo una protezione avanzata contro potenziali minacce. Inoltre, l’hypervisor Nitro è ottimizzato specificatamente per l’hosting di carichi di lavoro nel cloud, con una superficie di attacco più ridotta rispetto agli hypervisor tradizionali.

Amazon EC2 offre inoltre controlli granulari sull’accesso alle risorse tramite Identity and Access Management (IAM). Grazie a IAM, è possibile gestire singoli utenti o gruppi di utenti e concedere loro l’accesso solo alle risorse necessarie per lo svolgimento delle loro mansioni lavorative. Inoltre, EC2 supporta l’isolamento di rete tramite Virtual Private Cloud (VPC), che consente di creare una porzione logicamente isolata del cloud AWS in cui è possibile avviare risorse all’interno di una rete virtuale definita dall’utente.

Sebbene EC2 offra una solida serie di strumenti e Features di sicurezza, spetta in ultima analisi all’utente garantire che le proprie applicazioni siano sicure e configurate correttamente. Una configurazione errata può essere all’origine di numerose violazioni della sicurezza negli ambienti cloud, pertanto è fondamentale che gli utenti prestino la massima attenzione durante la configurazione della propria infrastruttura su Amazon EC2. Nel panorama attuale dello sviluppo software, è inoltre importante adottare pratiche DevSecOps quali la “sicurezza fin dalla progettazione” (Security by design) e i test automatizzati, in combinazione con le tecnologie di sicurezza di AWS.

Inoltre, sebbene EC2 garantisca un elevato livello di disponibilità per ciascuna regione Amazon EC2, possono comunque verificarsi interruzioni del servizio. Sebbene si tratti di eventi rari, è opportuno tenere conto di questa possibilità nel processo di pianificazione quando si valuta l’adozione di qualsiasi servizio di cloud computing.

Per contribuire a mitigare i rischi e proteggerti da eventuali perdite di dati o interruzioni in caso di guasto, EC2 offre la possibilità di archiviare e sincronizzare i dati su più zone di disponibilità (AZ). Ciò garantisce che, qualora una zona di disponibilità subisca un’interruzione, i tuoi dati rimangano disponibili in un’altra regione nel giro di pochi minuti.

Pensateci come a un paracadutista che si porta dietro un paracadute di riserva. Anche se la probabilità di doverlo usare è bassa, averlo con sé offre tranquillità e garantisce un piano di emergenza nel caso in cui il paracadute principale non funzioni.

In conclusione, Amazon EC2 prende molto sul serio la sicurezza e l’affidabilità del cloud, investendo massicciamente nel sistema Nitro e offrendo una gamma di strumenti che contribuiscono a garantire che i dati degli utenti rimangano accessibili e al sicuro. Tuttavia, è importante che gli utenti siano consapevoli della necessità di una configurazione adeguata e prendano in considerazione piani di emergenza in caso di potenziali interruzioni del servizio. In definitiva, utilizzando correttamente gli strumenti forniti da Amazon EC2 e tenendo conto delle migliori pratiche nel campo del cloud computing, le aziende possono migrare con fiducia la propria infrastruttura sul cloud, garantendo al contempo la sicurezza e l’elevata disponibilità delle proprie applicazioni.

Risposte alle domande più frequenti con relative spiegazioni

Quali sono alcune alternative ad Amazon EC2 per il cloud computing?

Con la continua crescita della domanda di servizi di cloud computing, sono emersi numerosi concorrenti che offrono alternative ad Amazon EC2. Tra le alternative più popolari figurano:

1. Microsoft Azure – con una quota di mercato stimata al 16% nel 2019, questa piattaforma di cloud computing offre un’ampia gamma di servizi ed è spesso considerata la principale concorrente di Amazon Web Services (AWS).

2. Google Cloud – sebbene abbia una quota di mercato inferiore rispetto ad AWS e Azure, la piattaforma di cloud computing di Google sta registrando una rapida crescita grazie a Features innovative e prezzi competitivi.

3. IBM Cloud – questa piattaforma offre un’ampia gamma di servizi rivolti a settori specifici, quali quello sanitario e quello finanziario.

4. Alibaba Cloud – Rivolto principalmente al mercato interno cinese, Alibaba Cloud sta rapidamente espandendo la propria presenza a livello globale grazie a un’ampia infrastruttura e a prezzi competitivi.

Vale la pena sottolineare che, sebbene queste piattaforme alternative possano offrire servizi paragonabili a quelli di Amazon EC2, ciascuna presenta punti di forza e di debolezza specifici a seconda delle esigenze dell’utente. In definitiva, la scelta tra queste alternative dovrebbe essere effettuata sulla base di fattori quali costo, scalabilità, affidabilità, sicurezza e assistenza.

Quanto è sicuro Amazon EC2?

In termini di sicurezza, Amazon EC2 è estremamente affidabile. Utilizza una serie di tecniche per proteggere la riservatezza, l’integrità e la disponibilità delle tue risorse. Vediamo nel dettaglio alcune delle modalità con cui Amazon EC2 è stato progettato per garantire la sicurezza dei tuoi dati.

Innanzitutto, Amazon EC2 consente di controllare l’accesso alle istanze tramite un’ampia gamma di funzionalità di sicurezza, tra cui i gruppi di sicurezza, le ACL di rete e la gestione delle identità e degli accessi (IAM). In combinazione con le opzioni di crittografia dei dati inattivi e in transito, è possibile garantire un elevato livello di sicurezza per le applicazioni in esecuzione su EC2.

Inoltre, Amazon EC2 offre funzionalità come AWS Shield e AWS WAF che aiutano a proteggere dagli attacchi Distributed Denial of Service (DDoS) e dagli attacchi alle applicazioni web. Infatti, secondo il Rapporto sulla sicurezza cloud 2021 di AWS, i clienti che utilizzano AWS Shield hanno registrato una riduzione del 37% nella frequenza degli attacchi DDoS rispetto a quelli che non utilizzavano il servizio.

Inoltre, Amazon EC2 è conforme a numerose certificazioni e standard riconosciuti dal settore, quali PCI DSS Livello 1, HIPAA, ISO 27001, SOC 1/2/3 e altri ancora. Ciò significa che l’infrastruttura su cui gira EC2 è stata sottoposta a verifiche da parte di organismi indipendenti per accertarne la conformità a rigorosi requisiti di sicurezza.

Nel complesso, alla luce delle misure adottate da Amazon EC2 e del suo rispetto dei vari standard di conformità, si può affermare con certezza che Amazon EC2 offre servizi di cloud computing altamente sicuri.

Come funziona Amazon EC2?

Amazon Elastic Compute Cloud (EC2) è un servizio web che fornisce capacità di elaborazione sicura e scalabile nel cloud. In sostanza, EC2 consente di noleggiare macchine virtuali di diverse dimensioni e specifiche in base alle proprie esigenze.

Quando si avvia un’istanza tramite EC2, viene creato un server virtuale nel cloud a cui è possibile accedere da qualsiasi luogo dotato di una connessione a Internet. Le istanze Amazon EC2 sono altamente personalizzabili e dispongono di sistemi operativi e software applicativi preinstallati. Inoltre, è possibile aggiungere ulteriori pacchetti software in base alle esigenze del proprio progetto.

Uno dei principali vantaggi dell’utilizzo di Amazon EC2 è che si paga solo ciò che si utilizza. È possibile aumentare o ridurre facilmente la propria capacità di elaborazione in base alla domanda, senza doversi preoccupare dell’infrastruttura fisica o dei costi di manutenzione. Ciò non solo è conveniente dal punto di vista economico, ma garantisce anche la disponibilità immediata della potenza di calcolo ogni volta che ne avete bisogno.

Inoltre, Amazon EC2 offre anche diverse Features, quali l’auto-scaling, il bilanciamento del carico e i gruppi di sicurezza, che garantiscono che le vostre applicazioni funzionino in modo fluido e sicuro in ogni momento.

In conclusione, Amazon EC2 funziona fornendo macchine virtuali su richiesta con specifiche personalizzate per soddisfare le esigenze degli utenti. Offre flessibilità e scalabilità a costi contenuti, garantendo al contempo elevati livelli di affidabilità e sicurezza.

Riferimenti:

– “Che cos’è Amazon EC2?” Servizi Web di Amazon. https://aws.amazon.com/ec2/

– “Istanze di calcolo – Amazon Elastic Compute Cloud (EC2)”. Documentazione AWS. https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/Instances.html

Quali sono i vantaggi dell’utilizzo di Amazon EC2 per le aziende?

Amazon Elastic Compute Cloud (EC2) è un esempio di punta del cloud computing, che offre alle aziende la possibilità di accedere su richiesta a risorse informatiche sicure, scalabili ed economiche. Uno dei vantaggi significativi dell’utilizzo di Amazon EC2 per le aziende è la flessibilità che offre in termini di risorse di calcolo. Con EC2, le aziende possono espandere o ridimensionare rapidamente la propria infrastruttura di calcolo per soddisfare le mutevoli esigenze senza doversi preoccupare degli investimenti infrastrutturali. Ciò significa che pagano solo per ciò che utilizzano, il che è di gran lunga più conveniente rispetto alle infrastrutture IT tradizionali.

Inoltre, l’utilizzo di Amazon EC2 assicura un elevato livello di disponibilità e affidabilità, poiché Amazon garantisce un tempo di attività del 99,99%. AWS dispone inoltre di numerosi data center distribuiti in diverse località in tutto il mondo, garantendo eccellenti prestazioni in termini di latenza e capacità di ripristino in caso di disastri.

Un altro vantaggio di EC2 è che consente alle aziende di concentrarsi sulle proprie competenze chiave anziché sulla gestione dell’infrastruttura IT. Sfruttando i servizi gestiti di AWS, quali Auto Scaling, Elastic Load Balancing e Amazon RDS, le aziende possono automatizzare numerose attività operative e consentire ai team IT di dedicare più tempo a compiti di natura più strategica.

Le statistiche dimostrano che l’utilizzo di AWS ha aiutato le aziende a ridurre significativamente i propri costi. Un recente sondaggio condotto da IDC ha rivelato che le organizzazioni che utilizzano AWS hanno risparmiato in media 1,6 milioni di dollari all’anno per ogni applicazione, aumentando al contempo il fatturato del 44%. Inoltre, secondo Statista, nel 2021 AWS è stato classificato come il provider di servizi cloud più utilizzato tra i rivenditori online del Nord America, con una quota di mercato superiore al 50%.

In conclusione, l’utilizzo di Amazon EC2 consente alle aziende di beneficiare di una vasta gamma di vantaggi, quali efficienza in termini di costi, flessibilità, elevata disponibilità e affidabilità, funzionalità di Recovery e la possibilità di liberare risorse IT da destinare ad attività più critiche. Pertanto, ogni azienda che miri a migliorare la propria efficienza operativa dovrebbe prendere in considerazione l’utilizzo di Amazon EC2 per le proprie esigenze di infrastruttura informatica.

È possibile utilizzare Amazon EC2 per l’analisi dei dati e l’apprendimento automatico?

Assolutamente sì! Amazon EC2 è una delle piattaforme di cloud computing più diffuse per l’analisi dei dati e le attività di machine learning. Grazie alla vasta gamma di servizi di archiviazione ed elaborazione dei dati offerti da Amazon Web Services (AWS), le istanze EC2 possono essere facilmente integrate con una serie di framework di machine learning quali TensorFlow, PyTorch e Scikit-learn.

Infatti, secondo uno studio condotto da Synergy Research Group nel 2021, AWS detiene una quota impressionante pari al 33% del mercato globale delle infrastrutture cloud, grazie soprattutto alla sua ampia gamma di offerte nei settori dell’intelligenza artificiale e dell’apprendimento automatico.

Inoltre, le istanze EC2 offrono una scalabilità e prestazioni senza pari nella gestione di grandi set di dati, grazie alla loro capacità di adattarsi automaticamente alle esigenze. Ciò consente ai data scientist e agli ingegneri di portare a termine rapidamente gli esperimenti senza doversi preoccupare della gestione dell’infrastruttura o dei colli di bottiglia.

Quindi, sia che stiate addestrando reti neurali profonde o eseguendo complesse analisi statistiche su terabyte di dati, Amazon EC2 rimane una scelta eccellente per tutte le vostre esigenze di analisi dei dati e machine learning.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cosa è successo?

Abbiamo cambiato il nome del prodotto Hedvig da Hedvig Distributed Storage Platform™ a Commvault® Distributed Storage.

Si prega di notare che non includiamo più il termine “Platform” nella descrizione e che non è più presente il simbolo ™ alla fine del nome. Il simbolo ® segue la parola Commvault, come per gli altri prodotti (ad esempio, Commvault® Backup and Recovery, Commvault® Disaster Recovery).

Quando è successo?

La modifica è stata apportata il 15 marzo 2021, in concomitanza con il rilascio della versione FR 11.23/Hedvig 4.3.

Non è stata organizzata alcuna attività stampa ufficiale in merito a questo cambio di nome; ci siamo limitati ad aggiornare il Portale dei partner e le risorse principali per riflettere il cambiamento.

Perché l’abbiamo fatto?

Abbiamo apportato questa modifica per integrare pienamente Hedvig nel marchio principale Commvault. Sono trascorsi circa 18 mesi dall’acquisizione e abbiamo voluto attendere prima di cambiare il nome, fino a quando la tecnologia Hedvig non fosse stata completamente integrata nel portafoglio Commvault Grid. Tale integrazione è avvenuta inizialmente con l’Appliance nel luglio 2020 e successivamente con i progetti di riferimento a novembre. Queste integrazioni non solo hanno migliorato significativamente le prestazioni, la resilienza e la scalabilità del prodotto, ma hanno anche rappresentato il momento logico per procedere al cambio di nome.

Ci sono altre modifiche in corso oltre a questa?

Sebbene le funzionalità del prodotto rimangano invariate, stiamo modificando il modo in cui posizioniamo Commvault Distributed Storage. Finora ci siamo concentrati su quattro casi d’uso nell’ambito dello storage primario e secondario: virtualizzazione e container per lo storage primario, backup e storage a oggetti per lo storage secondario.

Considerata l’integrazione della tecnologia Hedvig con Commvault Grid e dato che Commvault Grid è il nostro prodotto di punta per il backup, punteremo su Commvault Grid per il caso d’uso del backup. Questo semplifica il nostro approccio.

Gli altri casi d’uso rimangono invariati. In futuro, punteremo ad aumentare la nostra visibilità nel settore dello storage primario e, più specificatamente, dello storage per la virtualizzazione e i container, il che ci consentirà di indirizzare in modo più mirato la nostra comunicazione a figure professionali come i DevOps.

Per ulteriori informazioni, vi invitiamo a consultare la pagina dedicata a Commvault Distributed Storage sul portale dei partner o sul sito commvault.com.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’HIPAA, lo standard PCI, il California Consumer Privacy Act (CCPA) e il Regolamento generale sulla protezione dei dati (GDPR) dell’Unione Europea pongono tutti delle sfide specifiche in materia di conformità normativa e conservazione dei dati, a causa della complessità e delle differenze esistenti a livello statale e internazionale. Ad esempio, per i dati protetti dall’HIPAA è previsto un periodo minimo di conservazione federale di sei anni, mentre i requisiti a livello statale variano da cinque a dieci anni.

A prescindere dalle complessità (e dalle apparenti incongruenze) delle norme di conformità, spetta sempre all’organizzazione adempiere a tali norme.

Il modello di responsabilità condivisa in materia di conformità normativa

La maggior parte dei fornitori di servizi cloud — tra cui AWS — opera secondo il cosiddetto modello di responsabilità condivisa. Ciò significa che, mentre il fornitore di servizi cloud è responsabile del rispetto delle normative relative alla propria infrastruttura e piattaforma, l’ente che utilizza tali servizi è tenuto a garantire la conformità alle normative relative alle modalità di utilizzo dei servizi cloud, all’hosting delle applicazioni e all’archiviazione dei dati.

Questo modello si applica anche alla sicurezza. Il fornitore di servizi cloud è responsabile della sicurezza del cloud (ovvero dell’infrastruttura dei servizi cloud), mentre l’organizzazione è responsabile della sicurezza all’interno del cloud (ovvero delle applicazioni, del software o delle utility installate dal cliente sulle istanze, dell’accesso agli endpoint utilizzati per archiviare e recuperare i dati e della gestione dei dati).

E non è tutto. L’utente deve inoltre classificare le risorse e utilizzare strumenti di gestione delle identità e degli accessi (IAM) per applicare le autorizzazioni appropriate e rispettare gli accordi sul livello di servizio (SLA) stipulati con i clienti.

Costi nascosti e metodi manuali obsoleti per la conformità

Metodi inefficienti per garantire la conformità normativa possono comportare costi nascosti che, con il passare del tempo, si accumulano a macchia d’olio e portano a costi generali insostenibili, specialmente quando si utilizzano gli snapshot come strategia di backup. Questo approccio comporta la necessità di archiviare diversi volumi di snapshot, aumentando progressivamente i costi di archiviazione col passare del tempo.

Alcuni potrebbero optare per un approccio manuale alla gestione della conformità, che in genere si avvale di diversi strumenti o script scritti manualmente per creare e mantenere una serie di politiche. Tuttavia, questo metodo può diventare sempre più complesso e oneroso da gestire. Inoltre, lascia ampio margine all’errore umano, che alla fine potrebbe compromettere la conformità di un’organizzazione ed esporla a gravi conseguenze.

Il giusto backup su cloud può eliminare la complessità e i rischi legati alla conformità

La questione della conformità è sicuramente di grande importanza. Se la vostra organizzazione dovesse violare i requisiti di conformità per qualsiasi motivo — ad esempio a causa di un attacco informatico, come un ransomware — potreste incorrere in sanzioni, perdere la fiducia dei clienti e subire un danno a lungo termine alla vostra reputazione.

Fortunatamente, garantire la conformità non deve necessariamente essere complicato, anche se le leggi sulla conservazione dei dati continuano a cambiare e ad evolversi.

Clumio è una soluzione di backup-as-a-service su cloud completamente sicura che garantisce la conservazione dei dati in conformità con le normative grazie a un’automazione che non richiede alcun intervento manuale. Sfruttando innovazioni all’avanguardia nel settore, la piattaforma definisce le politiche di backup e monitora la conformità in tempo reale nell’intero ambiente AWS della vostra organizzazione.

Le features di Clumio includono:

  • Un’interfaccia semplice che offre una visione unica e coerente di tutte le tue risorse AWS
  • La capacità di individuare automaticamente gli account AWS e di indicizzare le risorse esistenti e future applicando le stesse politiche uniformi
  • Avvisi immediati in caso di rischio di non conformità
  • Certificazioni ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA e PCI DSS
  • Archiviazione dei backup in un ambiente isolato (air-gapped) al di fuori degli ambienti di produzione, garantendo protezione contro minacce quali il ransomware e gli attacchi da parte di malintenzionati
  • Costi prevedibili per il backup su cloud e l’archiviazione dei dati, abbinati a un modello di consumo “Pay-As-You-Go” che consente il riporto dei crediti

Elimina la complessità e le spese eccessive che spesso derivano dal garantire la conformità della tua organizzazione. Scopri tu stesso perché Clumio è il leader innovativo del settore nel campo del backup su cloud AWS. Prenota oggi stesso una demo per scoprire come Clumio possa proteggere completamente la tua organizzazione in meno di 15 minuti, senza bisogno di installare alcuna nuova infrastruttura o software.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Come abbiamo sperimentato lo scorso anno, è quasi impossibile prevedere appieno le sfide che potremmo affrontare. Tuttavia, una cosa che in Commvault è sempre stata costante è la nostra dedizione alla creazione di servizi intelligenti per i dati, che portino i nostri clienti a cambiare e li rendano pronti per il futuro. Ad esempio, basta dare un’occhiata a Metallic: in un anno e mezzo abbiamo lanciato un portafoglio di soluzioni SaaS in continua crescita in 24 paesi, e il numero è destinato ad aumentare. Man mano che le esigenze dei nostri clienti cambiano, anche la nostra offerta si evolve per supportarli al meglio nel loro percorso verso il cloud. Come ha affermato in modo memorabile Bob Iger di The Walt Disney Company: «Innovare o morire». Seguiamo davvero questo mantra e, di fatto, è proprio questa visione che ci ha già valso un forte riconoscimento a livello di settore sia per Commvault che per Metallic, a soli quattro mesi dall’inizio del 2021.

Abbiamo dato il via all’anno con alcuni importanti riconoscimenti per Commvault e Metallic, tra cui la presenza nei “Best of Awards” di TrustRadius per la sicurezza, nella classifica delle “Top 20 Coolest Cloud Storage Companies of 2021” di CRN, nella TOP 5 delle soluzioni SaaS di backup online per Office 365 stilata da DCIG e nella lista dei “Channel Chiefs 2021” di CRN, dove tre dei nostri leader della Global Partner Organization sono stati premiati per il loro contributo al canale. A ciò hanno fatto seguito il riconoscimento per le nostre soluzioni di Backup and Recovery nell’ambito del Peer Award 2021 di IT Central Station e una valutazione a cinque stelle nella Partner Program Guide di CRN; ora, sono orgoglioso di annunciare la nostra ultima conquista: siamo stati inseriti tra le “Top 20 Coolest Data Management Companies of 2021” di CRN all’interno della classifica Storage 100.

Selezionate da una giuria composta da autorevoli redattori di CRN, le aziende incluse nella classifica “Storage 100” del 2021 sono state scelte per la loro perseveranza nel superare i confini dell’innovazione attraverso tecnologie all’avanguardia e partnership strategiche. La classifica stessa costituisce una preziosa risorsa per i fornitori di soluzioni alla ricerca di partner in grado di supportarli in un mercato dello storage complesso, grazie a offerte leader del settore in ambiti quali lo storage definito dal software, la protezione dei dati, la gestione dei dati e i componenti di storage.

Il premio viene assegnato ogni anno alle aziende dai loro stessi clienti, sulla base dell’esperienza e del grado di soddisfazione registrati nell’anno solare precedente. Il riconoscimento di Commvault come una delle “20 aziende più innovative nel settore della gestione dei dati del 2021” dimostra chiaramente il nostro impegno verso la soddisfazione dei clienti.

La soddisfazione del cliente è fondamentale per la nostra attività

L’esperienza del cliente è senza dubbio uno dei temi più importanti nel panorama IT. Infatti, nei nostri oltre 25 anni di attività, abbiamo imparato due lezioni fondamentali: “il cambiamento è l’unica costante” e “per rimanere al passo con i tempi, bisogna essere orientati al cliente e concentrati sui partner”. I nostri clienti sono più che semplici acquirenti: sono i nostri partner e il nostro rapporto è un lavoro di squadra. Grazie alla nostra incessante attenzione alla soddisfazione del cliente, stiamo gettando le basi per la creazione di soluzioni all’avanguardia che rendano le infrastrutture virtualizzate altamente scalabili, veloci e facili da gestire nel miglior modo possibile.

Come ha recentemente affermato il nostro amministratore delegato Sanjay Mirchandani, «I dati non sono mai stati così preziosi né così vulnerabili», e poiché il passaggio al cloud è diventato un prerequisito indispensabile per le organizzazioni al fine di stare al passo con il cambiamento costante che alimenta la valanga di dati e il loro utilizzo, la domanda di soluzioni per la gestione dei dati è più forte che mai.

I clienti cercano di collaborare con un partner tecnologico più versatile e affidabile, in grado di consentire loro di scalare senza limiti. Ad esempio, comprendendo questo specifico punto critico, Commvault ha lanciato lo scorso anno l’ultima generazione della propria tecnologia on-premise, Commvault Grid, una soluzione di gestione dei dati di storage completamente integrata che ottimizza la scalabilità, la flessibilità e la semplicità per tutti i carichi di lavoro, inclusi container, macchine virtuali, database e altro ancora. Grazie alla protezione integrata contro il ransomware, Commvault Grid è la soluzione perfetta per semplificare e accelerare l’adozione del cloud ibrido.

In poche parole, la combinazione di prodotti eccellenti come Commvault Grid, il supporto del team e il fantastico coinvolgimento dei partner ci ha aiutato a ottenere risultati incredibili in quello che è stato un anno davvero impegnativo. Sappiamo però che questo non è il traguardo finale, e che abbiamo ancora molta strada da percorrere e molto altro da realizzare per fornire i migliori servizi di gestione intelligente dei dati ai nostri clienti.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il vostro piano di ripristino di emergenza è pronto a far fronte alle esigenze relative ai dati nel cloud, in locale e in ambiente ibrido? Gli eventi imprevedibili dell’ultimo anno hanno sollevato numerose domande in merito al ripristino di emergenza. 

Infatti, l’89% dei clienti Commvault intervistati, che utilizzano soluzioni di protezione dei dati nel cloud, ha affermato che il ripristino di emergenza è stato una priorità assoluta durante la pandemia globale.1

Mentre la pandemia globale spingeva le organizzazioni a passare rapidamente al cloud, i team hanno lavorato senza sosta per garantire la disponibilità dei dati necessari a servire i clienti, proteggere i dipendenti e mantenere operative le aziende. A volte, nella fretta di passare al cloud, i piani di Recovery non sono stati aggiornati.

Gravi attacchi ransomware, disastri naturali e crisi impreviste hanno messo a dura prova i piani di Recovery come mai prima d’ora.

È giunto il momento di sviluppare un piano di Recovery di emergenza che includa tutti i vostri dati: quelli nel cloud, quelli in locale e quei dati ibridi che potrebbero spostarsi da una sede all’altra oggi o domani.

Che cos’è il ripristino di emergenza?

Oggi la Recovery può significare la capacità di ripristinare applicazioni, database, interi ambienti di macchine virtuali o interi ambienti IT. Può trattarsi del failover di una singola applicazione, di un impianto di produzione o di tutte le operazioni IT in un paese.

Il Recovery può avvenire verso il cloud, dal cloud, tra diversi cloud o tra diverse regioni cloud. I carichi di lavoro nel cloud possono essere ripristinati in sede, mentre quelli in sede possono essere ripristinati dal cloud.

Con le esigenze aziendali in rapida evoluzione, è importante collaborare con un fornitore di software che supporti i requisiti di disaster recovery nel cloud, oggi e in futuro.

Elaborazione di un piano completo di disaster recovery

Lo sviluppo di un piano completo di disaster recovery prevede diverse fasi. Alcune organizzazioni scelgono di collaborare con un fornitore di soluzioni, un integratore di sistemi o altri partner di servizi per sviluppare il piano di disaster recovery. Altre imprese gestiscono internamente il disaster recovery nel cloud, coordinandosi con i responsabili delle linee di business per supportare le nuove applicazioni DBaaS o SaaS man mano che vengono adottate. 

Commvault offre servizi di consulenza specializzati per aiutare i clienti a stabilire e mantenere uno stato di Readiness per il ripristino. Clicca qui per saperne di più sui servizi di Readiness per il ripristino di Commvault.

In che modo la tua organizzazione può risparmiare tempo e denaro con una strategia completa di disaster recovery nel cloud? 

Lista di controllo per lo sviluppo di un piano di Recovery di emergenza nel cloud

Sei pronto a iniziare a definire un piano di disaster recovery nel cloud?

Innanzitutto, valuta attentamente i carichi di lavoro che devono essere inclusi nel piano di Recovery di emergenza. Quali carichi di lavoro si trovano attualmente in sede, nel cloud o in edge? Dove dovrebbero essere ripristinati tali carichi di lavoro?

Inizia dall’essenziale: le applicazioni e i database basati sul cloud che gestiscono la tua attività. Se non hai aggiornato il tuo piano di Recovery da un anno, valuta attentamente le nuove applicazioni e i database basati sul cloud che sono stati aggiunti all’organizzazione.

Aggiornamenti del piano di recovery Domande da porsi Esempi
Quali applicazioni aziendali hanno subito modifiche di recente? Ci sono applicazioni trascurate che mancano nel piano?
Applicazioni di marketing basate su SaaS • Applicazioni per il servizio clienti come i
chatbot • Il passaggio da sistemi CRM o ERP on-premise a quelli basati su SaaS
Chi ha implementato soluzioni di database-as-a-service? Quali implementazioni di database-as-a-service gestiscono dati critici? • Azure Cosmos DB, Azure Database for
MariaDB • AWS Redshift, Amazon Aurora, Amazon DynamoDB •
Google Cloud SQL per MySQL, Google Cloud SQL per PostgreSQL

Ora, prendete in considerazione il vostro ambiente di archiviazione cloud, l’archiviazione on-premise e il piano ibrido. Per molte organizzazioni, l’attuale patrimonio di dati è distribuito tra sedi on-premise, edge, cloud privato e cloud pubblico.

Con il 76% delle organizzazioni che adotta strategie multi-cloud (ESG, 2019), il disaster recovery basato sul cloud è più importante che mai. In queste emergenze, il tempo è fondamentale, quindi automazione, flessibilità e scalabilità sono requisiti fondamentali.

Quali sono le ubicazioni che potreste scegliere per il disaster recovery nel cloud?

Ibrido – on-premise e multi-cloud:

Preparatevi all’ambiente cloud di oggi e alle tecnologie di cui avrete bisogno domani. Commvault supporta oltre 40 opzioni di storage cloud e diversi hypervisor. Consultate l’elenco completo delle tecnologie supportate.

Perché il multi-cloud o il cloud ibrido sono ideali per il disaster recovery

Come abbiamo visto nelle recenti emergenze, è importante disporre di un team distribuito geograficamente in grado di eseguire il failover di applicazioni e database essenziali.

Durante la tempesta di ghiaccio e l’interruzione di corrente che hanno colpito il Texas nel febbraio 2021, alcuni clienti bancari non sono riusciti ad accedere alla propria applicazione di online banking. Sia la banca che l’infrastruttura dell’applicazione avevano sede in località prive di energia elettrica. Senza la loro app, i clienti residenti in Texas non potevano pagare le bollette né utilizzare la propria carta di debito per beni di prima necessità come cibo o trasporti. Anche i clienti al di fuori dello Stato non sono riusciti a utilizzare l’applicazione di online banking.  La soddisfazione dei clienti è stata messa a dura prova, con alcuni di essi che hanno utilizzato i social media per esprimere il proprio malcontento.

Nel marzo 2021, l’incendio del data center cloud OHV in Francia ha messo in luce la necessità di strategie di disaster recovery multiregionali o multi-cloud. L’incendio ha distrutto uno dei data center di Strasburgo, ne ha danneggiato un altro e ha causato la chiusura di altri due data center come misura precauzionale. Le organizzazioni aziendali e governative hanno perso l’accesso a dati, e-mail e applicazioni per diversi giorni. Molte hanno segnalato una perdita totale dei dati.

Molte organizzazioni stanno optando per servizi basati sul cloud che possono essere trasferiti su un altro cloud o in un’altra regione cloud. Le applicazioni on-premise o edge potrebbero essere trasferite al cloud pubblico – o a regioni cloud pubbliche in altre zone geografiche.

Aggiornamenti al piano di Recovery di emergenza Domande da porre Esempi
Includere opzioni per lo spostamento dei dati verso, da, attraverso e tra i cloud Quando è necessario spostare i dati da una sede cloud – o da un fornitore di cloud – a un’altra? Quanto costerà il ripristino dei dati? Recuperare dati e carichi di lavoro su diversi hypervisor e
cloud • Microsoft Azure •
AWS •
Google
Cloud
Assicurarsi che i dispositivi edge dispongano di un backup Disponiamo di un backup per i dati presenti sul cloud ibrido o sui dispositivi edge? • Microsoft Azure Stack e Azure Stack
HCI• AWS Outposts

Assicuratevi di considerare gli obiettivi RTO e RPO per il disaster recovery nel cloud

La pianificazione del disaster recovery prevede di pensare in anticipo alle esercitazioni di ripristino. Assicuratevi di testare i vostri obiettivi di tempo di ripristino (RTO) e di punto di ripristino (RPO). Siete in grado di dimostrare di poter ripristinare i servizi critici entro i tempi richiesti?

I clienti Commvault stanno lavorando con diversi obiettivi RTO e RPO per carichi di lavoro virtualizzati, applicazioni, database, file system e altro ancora. La flessibilità di gestire RTO e RPO in base a molteplici fattori si traduce in opzioni di disaster recovery scalabili e personalizzate per esigenze aziendali in continua evoluzione.

Qual è il futuro del disaster recovery nel cloud?

Il 2021 è già iniziato come un anno contrastante. Da un lato, vediamo già la necessità di prestare attenzione ai disastri naturali, agli incidenti e alle emergenze legate ai dati causate dall’uomo, come gli attacchi informatici. Dall’altro lato, le organizzazioni che hanno dimostrato resilienza nel corso del 2020 hanno accelerato le loro iniziative di trasformazione digitale. 

Con la trasformazione digitale che sta cambiando rapidamente ogni aspetto, sempre più aziende stanno valutando le opzioni di disaster recovery nel cloud.

Perché non iniziare con un video dimostrativo di 2 minuti sul disaster recovery nel cloud di Commvault Cloud? Scoprite come l’orchestrazione, l’automazione e la recuperabilità verificabile funzionano negli ambienti on-premise e nel cloud.

https://play.vidyard.com/yFCP4XA5m1essCJFZ8bGwe
Commvault offre una soluzione software di disaster recovery di facile utilizzo con orchestrazione, automazione e recuperabilità verificabile per garantire la continuità operativa sia negli ambienti on-premise che in quelli cloud.

Prodotti Commvault per il disaster recovery

Riferimento
1 TechValidate, ottobre 2020

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Con ogni passo che riecheggia, ci si rende conto che non si tratta solo di un caveau, ma di un sistema di backup dei dati conforme alla normativa HIPAA, che offre una sicurezza solida come una roccia al tesoro più prezioso degli operatori sanitari: i dati dei pazienti. Ora immaginate che, senza bisogno di chiavi fisiche o codici complessi, questo caveau sia virtuale come l’aria che respiriamo, ma robusto come l’acciaio. Benvenuti al tema centrale della nostra discussione odierna: soluzioni di backup conformi alla normativa HIPAA che garantiscono non solo la protezione delle informazioni sanitarie sensibili, ma anche la sicurezza e la fiducia dei pazienti.

Proprio come una bussola indica il nord, concentriamoci su un aspetto poco discusso ma fondamentale della tecnologia sanitaria: le soluzioni di backup conformi alla normativa HIPAA. Ricordate: una piccola svista nella protezione dei dati potrebbe provocare un crollo catastrofico della fiducia del pubblico e comportare pesanti sanzioni. Allacciate le cinture: vi indicheremo la strada verso una gestione sanitaria più sicura e protetta!

Per “backup conforme all’HIPAA” si intende una soluzione di backup dei dati che soddisfa i rigorosi requisiti dell’Health Insurance Portability and Accountability Act (HIPAA), che impone standard rigorosi di sicurezza e privacy alle organizzazioni sanitarie. È importante perché garantisce la protezione e la riservatezza delle informazioni sanitarie protette in formato elettronico (ePHI) in caso di disastri o emergenze, oltre alla conformità alle normative federali. Una soluzione di backup conforme all’HIPAA deve includere la crittografia, test periodici e la revisione dei piani di emergenza, protocolli di trasmissione sicuri e accordi di partnership commerciale (Business Associate Agreements) firmati con i fornitori di servizi di backup su cloud, al fine di garantire i massimi livelli di sicurezza dei dati.

Comprendere la conformità all’HIPAA

L’Health Insurance Portability and Accountability Act (HIPAA) è una legge federale che stabilisce gli standard nazionali per la protezione delle informazioni sanitarie sensibili dei pazienti. I soggetti interessati, quali gli operatori sanitari, le compagnie assicurative e i loro partner commerciali, sono tenuti a rispettare tali norme per garantire la riservatezza, l’integrità e la disponibilità delle informazioni sanitarie protette (PHI).

Un’analogia che può essere utilizzata per comprendere la conformità all’HIPAA è quella di una cassetta di sicurezza. Proprio come una cassetta di sicurezza protegge documenti sensibili e oggetti di valore, le misure di conformità all’HIPAA vengono messe in atto per proteggere le informazioni mediche dei pazienti. Ciò include misure di sicurezza fisiche, amministrative e tecniche, quali il monitoraggio e il controllo dell’accesso alle informazioni sanitarie protette (PHI), la crittografia dei dispositivi elettronici che contengono tali informazioni, lo svolgimento di valutazioni dei rischi e la formazione del personale.

Per illustrare perché la conformità all’HIPAA sia importante, si consideri uno scenario in cui venga rubato il portatile non crittografato di un operatore sanitario contenente dati dei pazienti. Se i dati non fossero stati adeguatamente protetti o sottoposti a backup, potrebbero andare persi per sempre o finire nelle mani sbagliate. Ciò potrebbe comportare gravi conseguenze sia per l’operatore sanitario che per i suoi pazienti, che vanno dalle sanzioni legali al danno alla reputazione.

Il mancato rispetto delle norme HIPAA può comportare gravi conseguenze finanziarie e legali. Gli operatori sanitari che violano le leggi sulla privacy dei pazienti possono incorrere in sanzioni civili o penali inflitte dall’Ufficio per i diritti civili (OCR), che nel corso di un’indagine può comminare multe fino a 1,5 milioni di dollari per ciascuna categoria di violazione.

Tenendo presente questo, esaminiamo più da vicino i requisiti fondamentali e le norme previste dall’HIPAA.

Requisiti fondamentali e normative

La conformità alla normativa HIPAA impone ai soggetti interessati e ai loro partner commerciali di attenersi a norme specifiche in materia di raccolta, utilizzo, divulgazione, conservazione e smaltimento delle informazioni sanitarie protette (PHI).

Uno degli aspetti più importanti della conformità alla normativa HIPAA è il mantenimento della riservatezza delle informazioni sanitarie protette (PHI). Ciò significa che le organizzazioni sanitarie devono limitare l’accesso alle PHI in base al principio della “necessità di sapere” e implementare controlli di accesso sicuri per proteggersi da accessi non autorizzati.

Un altro requisito fondamentale dell’HIPAA riguarda il backup dei dati e la pianificazione della Recovery in caso di emergenza. I soggetti interessati devono disporre di un piano di backup dei dati che consenta loro di conservare copie esatte e recuperabili delle informazioni sanitarie protette (PHI) in formato elettronico, garantendo che i dati possano essere recuperati in caso di emergenza o attacco informatico.

Oltre a queste misure, i soggetti interessati sono tenuti a condurre analisi periodiche dei rischi al fine di individuare le vulnerabilità e le potenziali minacce alle informazioni sanitarie protette (PHI). Sulla base dei risultati dell’analisi, devono attuare misure di sicurezza adeguate per proteggersi da tali rischi.

Alcune organizzazioni sanitarie potrebbero sostenere che la conformità all’HIPAA comporti un onere eccessivo per le loro attività o limiti la loro capacità di utilizzare i dati dei pazienti a fini di ricerca. Tuttavia, la tutela della privacy e della sicurezza dei pazienti dovrebbe sempre avere la priorità rispetto agli interessi commerciali. Inoltre, l’HIPAA impone che l’utilizzo o la divulgazione delle informazioni sanitarie protette (PHI) siano limitati al minimo necessario per le cure, i pagamenti e le operazioni sanitarie.

Ora che abbiamo acquisito una comprensione più approfondita della conformità all’HIPAA e dei suoi requisiti e normative fondamentali, vediamo come le organizzazioni possano elaborare una strategia di backup conforme all’HIPAA.

Definizione di una strategia di backup conforme alla normativa HIPAA

Nel settore sanitario, le violazioni dei dati non sono rare. La crittografia e la protezione delle informazioni sensibili relative ai pazienti sono fondamentali per ogni organizzazione che gestisce informazioni sanitarie protette (PHI). Nonostante l’esistenza delle normative di conformità HIPAA, molte organizzazioni continuano a subire violazioni dei dati o la perdita di dati sanitari critici a causa di strategie di backup inadeguate.

Per prevenire tali rischi, le organizzazioni sanitarie devono elaborare una strategia di backup ben strutturata e conforme alla normativa HIPAA. Tale piano dovrebbe non solo garantire la disponibilità delle informazioni sanitarie protette, ma anche assicurare che tali informazioni siano conformi a tutti gli standard e alle normative di sicurezza vigenti.

Un ospedale ha visto l’intera rete messa fuori uso per 24 ore a causa di un ransomware. Il personale ospedaliero ha dovuto ricorrere alle cartelle cliniche cartacee per tenere traccia delle cure prestate ai pazienti, mentre il team informatico si affannava a recuperare i dati. Il team informatico ha ripristinato i backup dopo aver versato una somma ingente agli hacker. Di conseguenza, molti pazienti hanno subito gravi conseguenze per la salute, poiché le cure sono state ritardate o compromesse durante quelle 24 ore.

Per evitare tali situazioni, le organizzazioni sanitarie devono investire in un solido piano di Backup and Recovery conforme alle norme HIPAA. Ciò richiede un’attenta valutazione dei componenti essenziali e degli aspetti da considerare per un piano di questo tipo.

Innanzitutto, qualsiasi strategia di backup conforme alla normativa HIPAA deve prevedere metodi di crittografia affidabili e sicuri, oltre a sofisticati controlli di accesso, al fine di proteggere efficacemente le informazioni sanitarie sensibili.

In secondo luogo, è fondamentale definire delle politiche relative alla frequenza dei backup, al luogo di archiviazione e alle procedure di ripristino del sistema. Ciò può comportare l’adozione di sistemi di backup ridondanti o di diverse soluzioni tecnologiche di backup in grado di mitigare i rischi in caso di guasto dell’hardware.

In terzo luogo, l’elaborazione di un piano di risposta agli incidenti adeguato è fondamentale per reagire rapidamente quando si verificano eventi imprevisti, come gli attacchi ransomware.

In quarto luogo, è altamente consigliabile testare regolarmente l’intero processo di backup and Recovery. Ciò comporta l’esecuzione di test sia per le fasi automatizzate che per quelle manuali all’interno dei processi di Backup and Recovery. È preferibile rendere i test una parte imprescindibile della vostra strategia, in modo da poter individuare eventuali vulnerabilità prima che abbiano un impatto sull’organizzazione.

Ciascuno dei componenti sopra menzionati è fondamentale per lo sviluppo di un piano di backup completo e conforme alla normativa HIPAA. Tuttavia, per garantire l’efficacia del sistema di backup, ogni organizzazione sanitaria deve tenere conto anche di diversi aspetti fondamentali.

  • Il settore sanitario deve dare priorità allo sviluppo di una solida strategia di backup conforme alla normativa HIPAA, al fine di prevenire violazioni dei dati o la perdita di dati sanitari critici. Ciò comprende metodi di crittografia affidabili, politiche relative alla frequenza dei backup e alla sede di archiviazione, lo sviluppo di un piano di risposta agli incidenti e test regolari del processo di backup. Attraverso l’attuazione di un piano di questo tipo, le organizzazioni possono garantire che l’assistenza ai pazienti non venga compromessa o ritardata in caso di eventi imprevisti e allinearsi a tutti gli standard e le normative di sicurezza vigenti.

Componenti essenziali e aspetti da considerare

Lo sviluppo di componenti adeguati per un piano di backup conforme alla normativa HIPAA richiede ben più della semplice implementazione della crittografia e del rispetto delle normative standard. Ecco alcune ulteriori considerazioni fondamentali:

Considerate le soluzioni di backup come un’arma nel vostro arsenale, una squadra di tiratori, se volete. Per ottenere un risultato positivo occorrono diverse mani ferme che mirino esattamente allo stesso bersaglio. Ogni mano deve svolgere il proprio ruolo in modo impeccabile, dall’esecuzione di backup dei dati corretti alla garanzia di un’archiviazione sicura: solo così il risultato finale potrà essere positivo.

Innanzitutto, è fondamentale individuare tutti i backup necessari e i requisiti di Recovery in caso di emergenza prima di scegliere una soluzione. La frequenza dei backup, i protocolli di sicurezza e le misure di controllo degli accessi sono aspetti fondamentali che richiedono un’analisi approfondita in questa fase.

In secondo luogo, la scelta tra server fisici e server virtuali rappresenta un altro fattore chiave da considerare per un sistema di backup conforme alla normativa HIPAA. Sebbene entrambe le opzioni siano conformi alla normativa HIPAA, alcune organizzazioni sanitarie potrebbero ritenere che, data la specificità della propria infrastruttura IT, una delle due soluzioni sia più adatta dell’altra.

In terzo luogo, la scelta del fornitore giusto è fondamentale nel processo decisionale relativo alla tecnologia e ai servizi necessari per garantire backup sicuri. I fornitori devono essere conformi alla normativa HIPAA, avere esperienza nella gestione delle strategie di protezione delle informazioni sanitarie protette (PHI) ed essere in grado di aiutare i clienti a definire in modo approfondito le loro esigenze di backup e a individuare eventuali lacune.

In quarto luogo, l’accessibilità rappresenta un altro aspetto fondamentale nello sviluppo di una solida strategia di backup per i dati PHI. Le soluzioni di backup basate sul cloud offrono numerosi vantaggi rispetto ai tradizionali metodi di archiviazione fuori sede. Consentono infatti al personale autorizzato di accedere facilmente ai dati crittografati in qualsiasi momento e da qualsiasi parte del mondo attraverso canali sicuri, quali connessioni SSL VPN, servizi proxy o soluzioni basate su tecnologie simili come lo Zero Trust Network Access (ZTNA).

Un dibattito ricorrente in merito alle strategie di backup conformi alla normativa HIPAA riguarda la conservazione dei dati. Sebbene sia vero che conservare i backup più vecchi possa essere costoso e richiedere maggiore spazio di archiviazione, farlo può rivelarsi vantaggioso nel caso in cui si verifichino problemi e l’organizzazione sanitaria abbia bisogno di fare riferimento a versioni precedenti dei propri dati. D’altra parte, non esiste un consenso univoco sulla durata della conservazione dei backup. La soluzione migliore in questo caso consiste nel personalizzare il periodo di conservazione in base alle normative di settore o ai requisiti legali specifici.

Con la tecnologia in continua evoluzione e i progressi nel settore del cloud, per le organizzazioni sanitarie è una mossa intelligente affidarsi a fornitori affidabili e a team IT in grado di fornire loro competenze specifiche in materia di backup per la conformità alla normativa HIPAA.

Soluzioni di backup adeguate per la conformità alla normativa HIPAA

Per quanto riguarda le soluzioni di backup conformi alla normativa HIPAA, sul mercato sono disponibili diverse opzioni. Tuttavia, non tutte le soluzioni di backup sono uguali e alcune potrebbero non soddisfare i rigorosi requisiti stabiliti dalla normativa HIPAA. È fondamentale trovare una soluzione che sia al tempo stesso efficiente e conforme a tutte le normative pertinenti.

Una delle migliori soluzioni di backup per la conformità alle norme HIPAA è il backup basato su cloud. Il backup basato su cloud rappresenta un modo semplice e sicuro per archiviare e proteggere i dati sanitari. Quando si sceglie una soluzione di backup basata su cloud per la propria organizzazione, è fondamentale assicurarsi che il fornitore soddisfi tutti i requisiti normativi necessari.

Un’altra opzione per le soluzioni di backup è rappresentata dai backup locali. Per backup locali si intende il backup dei dati su server situati all’interno della sede dell’organizzazione. I backup locali possono essere più economici rispetto a quelli basati sul cloud, ma presentano alcune limitazioni. Le aziende devono disporre di sistemi adeguati per garantire l’integrità e la sicurezza dei propri backup locali.

Per le aziende che necessitano di un maggiore controllo sui propri backup, i backup ibridi rappresentano un’altra opzione adeguata. I backup ibridi consentono alle aziende di combinare backup su cloud e backup locali, garantendo così una protezione più solida contro eventuali disastri o violazioni dei dati.

È fondamentale tenere presente che non tutte le soluzioni di backup soddisfano tutti i requisiti previsti dalle normative HIPAA, ma individuarne una che supporti la crittografia dei file rafforzerà la sicurezza complessiva dei dati. Inoltre, in base alle normative HIPAA, le aziende devono stipulare un accordo di collaborazione (Business Associate Agreement) firmato con il proprio fornitore di servizi di backup su cloud.

Per garantire la piena conformità agli standard HIPAA in materia di trattamento e archiviazione dei dati, sono state sviluppate soluzioni come MSP360 Backup, pensate specificatamente per gli operatori sanitari o i fornitori di servizi gestiti (MSP) che si occupano dell’archiviazione e della protezione delle informazioni sanitarie. Il software garantisce che la trasmissione delle informazioni sui pazienti sia conforme alle normative HIPAA, soddisfacendo i requisiti relativi alla crittografia delle informazioni sanitarie protette in formato elettronico (ePHI).

Le risorse interne sono spesso sottoutilizzate a causa dei costi e delle difficoltà legati alla loro gestione. Purtroppo, le soluzioni di archiviazione locali possono comportare problemi di sicurezza a causa di pratiche quali l’esecuzione di backup in posizioni non protette o la mancata crittografia adeguata dei file.

Sebbene le soluzioni di backup basate sul cloud siano un’opzione sempre più diffusa tra le strutture sanitarie, i backup in loco continuano ad avere un ruolo importante nel rispetto della normativa HIPAA. Le organizzazioni sanitarie traggono l’ulteriore vantaggio di poter verificare che le procedure di backup siano sicure e gestibili quando vengono eseguite localmente, anziché affidarsi al supporto di terze parti. Grazie ai backup locali, le aziende possono tenere traccia di chi, all’interno dell’organizzazione, ha accesso ai dati sensibili.

  • Da alcune indagini è emerso che, entro il 2023, circa il 60% delle organizzazioni sanitarie passerà all’utilizzo di soluzioni di backup su cloud conformi alla normativa HIPAA come parte integrante della propria strategia di gestione dei dati.
  • Un rapporto pubblicato dall’Ufficio per i diritti civili (OCR) nel 2021 evidenzia un aumento del 22% delle indagini relative alla mancata osservanza dei requisiti HIPAA in materia di backup, sottolineando la crescente importanza di procedure di backup dei dati sicure e conformi.
  • Secondo la società di ricerche Markets and Markets, il mercato globale del cloud computing nel settore sanitario, compresi i servizi di backup su cloud conformi alla normativa HIPAA, dovrebbe crescere a un tasso di crescita annuale composto (CAGR) di circa il 17,2% dal 2020 al 2025, riflettendo l’aumento della domanda di tali servizi da parte degli operatori sanitari.

Opzioni preferite basate sul cloud

Il backup basato su cloud sta diventando una scelta sempre più diffusa tra gli operatori sanitari per archiviare le informazioni dei pazienti senza dover sostenere ingenti investimenti in infrastrutture o personale. Consente inoltre un rapido recupero dei dati e una scalabilità eccezionale. Quando si tratta di scegliere la migliore soluzione di backup basata su cloud, è necessario prestare attenzione a diverse caratteristiche specifiche.

Un aspetto fondamentale di un backup su cloud adeguato è che debba essere crittografato. Tutte le informazioni archiviate devono essere protette da meccanismi di crittografia sicuri, in modo che solo i soggetti autorizzati in possesso di una chiave di crittografia possano accedervi in modo sicuro. Alcuni standard prevedono la crittografia AES-256 e la crittografia SSL/TLS end-to-end su tutti i punti di trasferimento dei dati.

Un sistema di orchestrazione affidabile è un’altra caratteristica essenziale. Una buona soluzione di backup dovrebbe disporre di una suite completa di dashboard in grado di semplificare i processi amministrativi, quali la pianificazione dei backup, la definizione delle politiche di conservazione e l’esecuzione dei ripristini senza alcuna difficoltà.

Inoltre, scegliete un fornitore di servizi cloud dotato di adeguati controlli di trasparenza, in grado di fornire informazioni utili sui dati ePHI della vostra organizzazione e che rispetti normative rigorose, come la conformità HIPAA. Il fornitore di servizi di archiviazione deve essere sufficientemente affidabile e rigoroso da impedire che altri clienti sovraccarichino i propri server.

Investire in soluzioni di backup conformi alla normativa HIPAA equivale a costruire una fortezza attorno ai dati critici della propria istituzione per proteggerli dalle minacce informatiche, proprio come si fa quando si ripongono i propri oggetti di valore in una cassaforte chiusa a chiave: esattamente come una soluzione di backup sicura. Le opzioni di backup basate sul cloud offrono l’ulteriore vantaggio di creare una copia dei dati sensibili facilmente accessibile in caso di perdita dei dati o altre emergenze.

Dopo aver compreso cosa comporti la conformità all’HIPAA e quali siano le varie soluzioni di backup disponibili, è giunto il momento di esaminare alcune insidie comuni che gli operatori sanitari potrebbero trascurare nell’attuazione delle loro strategie di backup conformi all’HIPAA.

Come evitare gli errori più comuni nel backup ai sensi dell’HIPAA

Quando si tratta di proteggere le informazioni sensibili dei pazienti, è importante adottare ogni misura possibile. Ecco perché è fondamentale evitare di commettere errori comuni nell’esecuzione dei backup, che potrebbero portare a violazioni dei dati e ad altri problemi di conformità. Di seguito sono riportati alcuni degli errori più comuni relativi ai backup nell’ambito dell’HIPAA e come evitarli.

Utilizzo di dispositivi non protetti per il backup

Uno degli errori più gravi in materia di backup ai sensi dell’HIPAA consiste nell’utilizzare dispositivi non protetti per eseguire il backup dei dati. Ciò include l’uso di telefoni cellulari, computer portatili o tablet personali privi delle adeguate misure di sicurezza. Questi dispositivi spesso non dispongono di crittografia, consentendo a soggetti non autorizzati di accedere a dati sensibili. Una soluzione migliore consiste nell’utilizzare un dispositivo di backup dedicato e sicuro, dotato di metodi di crittografia affidabili.

Mancata esecuzione di test periodici sui backup

Un altro errore commesso dalle organizzazioni sanitarie è quello di non testare regolarmente i propri backup. Alcune organizzazioni danno per scontato che i propri backup funzionino come previsto, scoprendo il contrario solo quando si verifica un’emergenza. I test regolari consentono di individuare eventuali problemi e garantire che tutto funzioni come previsto. I test dovrebbero includere anche una procedura di ripristino per verificare che i file recuperati corrispondano allo stato originale.

Metodi di controllo degli accessi poco chiari

Un altro errore comune consiste nel mantenere metodi di controllo degli accessi poco chiari. Ciò significa, in sostanza, che non esistono linee guida chiare su chi sia autorizzato ad accedere a determinate informazioni mediche, compresi i file di backup. Le organizzazioni devono adottare un approccio proattivo, implementando solidi meccanismi di autenticazione e limitando i privilegi di accesso in base ai ruoli e alle responsabilità lavorative.

Formazione inadeguata dei membri del personale

La formazione del personale sulle migliori pratiche in materia di sicurezza dei dati e di backup regolari è fondamentale, ma spesso viene trascurata dalle organizzazioni. I dipendenti devono comprendere i rischi connessi agli errori di conformità alla normativa HIPAA, in particolare per quanto riguarda i backup. Può essere utile fornire esempi di attacchi riusciti ai sistemi sanitari avvenuti di recente, per far comprendere in modo chiaro e concreto la gravità delle carenze nella conformità alla normativa HIPAA.

Mancata aggiornamento degli accordi con i partner commerciali

Come accennato in precedenza in questo articolo, le normative HIPAA stabiliscono che le aziende debbano stipulare un accordo di collaborazione (Business Associate Agreement) firmato con il proprio fornitore di servizi di backup su cloud. Inoltre, tali accordi dovrebbero riflettere i requisiti legali vigenti, gli standard di sicurezza in continua evoluzione e i cambiamenti organizzativi o gli aggiornamenti a livello di software o hardware. È importante rivedere regolarmente questi contratti e assumere un ruolo attivo nella negoziazione dei termini con il proprio fornitore di servizi di backup conforme alle norme HIPAA.

Adottare misure volte a evitare gli errori più comuni relativi all’HIPAA in materia di backup dei dati può contribuire in modo significativo a proteggere le informazioni sensibili dei pazienti. Adottando un approccio proattivo nei confronti dei backup dei dati, testandoli regolarmente, implementando solidi controlli di accesso per le parti interessate e assicurandovi che i vostri accordi con i partner commerciali siano conformi agli standard del settore, potrete ridurre significativamente i rischi e aumentare le vostre possibilità di raggiungere la conformità all’HIPAA.

Domande frequenti e risposte

È necessario disporre di un sistema di backup specifico per i dati HIPAA?

Assolutamente sì! Anzi, è obbligatorio per legge. Le norme HIPAA (Health Insurance Portability and Accountability Act) impongono a qualsiasi organizzazione che gestisca informazioni sanitarie protette (PHI) di disporre di un sistema di backup sicuro e affidabile a tutela contro la perdita o il danneggiamento dei dati. Ciò al fine di garantire la riservatezza, l’integrità e la disponibilità delle PHI.

Secondo un recente studio condotto dal Ponemon Institute, il 91% delle organizzazioni sanitarie ha subito almeno una violazione dei dati negli ultimi due anni, mentre il 39% ne ha subite due o più. La perdita di dati può essere attribuita a numerosi fattori, quali disastri naturali, errori umani, guasti hardware o attacchi informatici.

Pertanto, disporre di un sistema di backup specializzato per i dati HIPAA non solo è necessario, ma anche fondamentale affinché le organizzazioni sanitarie possano garantire la conformità, ridurre al minimo i tempi di inattività e mitigare il rischio di perdita o violazione dei dati. Una soluzione di backup conforme alle norme HIPAA funge da polizza assicurativa che vi protegge dai potenziali rischi di sanzioni per non conformità e azioni legali.

In sintesi, investire in una soluzione di backup specializzata e conforme alla normativa HIPAA è una misura essenziale per qualsiasi organizzazione sanitaria che intenda proteggere le informazioni sanitarie protette (PHI) e dimostrare al contempo la propria conformità ai requisiti normativi.

I backup conformi alla normativa HIPAA sono indispensabili per le organizzazioni sanitarie che desiderano proteggere i propri dati sensibili e garantire la privacy dei pazienti. I requisiti legali relativi ai backup conformi alla normativa HIPAA sono definiti nella “HIPAA Security Rule” e prevedono l’adozione di adeguate misure di sicurezza amministrative, fisiche e tecniche.

Le misure di sicurezza amministrative possono includere l’elaborazione di politiche e procedure, l’assegnazione delle responsabilità in materia di sicurezza, lo svolgimento di valutazioni dei rischi e la formazione del personale sul mantenimento della conformità all’HIPAA. Le misure di sicurezza fisiche possono includere la protezione o la messa in sicurezza fisica dei dispositivi elettronici utilizzati per archiviare o eseguire il backup delle informazioni sanitarie protette (PHI), quali server, dischi rigidi o nastri di backup. Le misure di sicurezza tecniche possono includere l’utilizzo di software di crittografia per proteggere le PHI durante la trasmissione dei dati e mentre sono archiviate nei backup.

I costi derivanti dal mancato rispetto della normativa HIPAA possono essere esorbitanti. Solo nel 2020, le violazioni dei dati sanitari hanno interessato oltre 21 milioni di pazienti negli Stati Uniti, con un costo medio di 7,13 milioni di dollari per ogni violazione. Fortunatamente, esistono diverse soluzioni di backup conformi alla normativa HIPAA in grado di aiutare a prevenire il verificarsi di questi costosi incidenti.

In conclusione, gli operatori sanitari e i loro partner commerciali devono attenersi ai requisiti legali previsti dalla Norma sulla sicurezza dell’HIPAA nell’implementazione di soluzioni di backup. Ciò comporta l’adozione di adeguate misure di sicurezza amministrative, fisiche e tecniche per garantire la privacy dei pazienti ed evitare costose violazioni dei dati.

Quali sono alcuni errori comuni che possono comportare una violazione della conformità durante il backup dei dati HIPAA?

Esistono diversi errori comuni che gli operatori sanitari commettono durante il backup dei dati soggetti alla normativa HIPAA, che possono comportare gravi problemi di non conformità. Ecco alcuni dei più rilevanti:

1. Mancata crittografia dei backup: la crittografia è un elemento essenziale della conformità all’HIPAA ed è particolarmente importante quando si eseguono backup di dati sensibili dei pazienti. Tuttavia, molti operatori sanitari non crittografano correttamente i propri backup, esponendo i dati dei pazienti al rischio di furto o di accesso non autorizzato.

2. Utilizzo di supporti di archiviazione non sicuri: molti operatori sanitari continuano ad affidarsi a supporti di archiviazione non sicuri, come chiavette USB o dischi rigidi portatili, per eseguire il backup dei propri dati. Tuttavia, questi dispositivi sono altamente esposti al rischio di smarrimento o furto e potrebbero mettere a rischio i dati sensibili dei pazienti.

3. Conservazione dei backup più a lungo del necessario: le normative HIPAA impongono agli operatori sanitari di conservare i dati dei pazienti per un determinato periodo, ma una volta trascorso tale periodo, i dati devono essere cancellati in modo sicuro e definitivo. Tuttavia, alcuni operatori potrebbero conservare i backup più a lungo del necessario, il che potrebbe aumentare il rischio di non conformità in caso di violazione.

4. Trascurare di testare regolarmente i backup: infine, uno degli errori più gravi che può portare alla non conformità è quello di non testare regolarmente i backup. Se un backup fallisce o non funziona correttamente quando necessario, può creare gravi problemi di conformità o causare ritardi nell’accesso ai dati critici dei pazienti.

Evitando questi errori comuni e adottando soluzioni di backup conformi alla normativa HIPAA, gli operatori sanitari possono proteggere le informazioni sensibili dei propri pazienti, garantendo al contempo il rispetto delle normative federali.

Con quale frequenza dovrebbero essere eseguiti i backup conformi alla normativa HIPAA?

È necessario eseguire backup conformi alla normativa HIPAA con regolarità; la frequenza dipende dalle dimensioni della propria organizzazione sanitaria e dalla quantità di dati generati.

Come regola generale, si raccomanda alle strutture sanitarie di eseguire backup giornalieri dei sistemi e dei dati critici, quali le cartelle cliniche dei pazienti e le informazioni finanziarie. Tuttavia, alcune strutture di dimensioni più ridotte potrebbero aver bisogno solo di backup settimanali o bisettimanali.

Non si sottolineerà mai abbastanza l’importanza di eseguire il backup dei dati. Secondo studi recenti, il 60% delle piccole imprese vittime di un attacco informatico cessa l’attività entro sei mesi. Inoltre, la perdita di dati può avere gravi conseguenze per la sicurezza e la riservatezza dei pazienti; ecco perché le normative HIPAA impongono alle organizzazioni sanitarie di adottare soluzioni di backup sicure e conformi.

Per garantire che la vostra organizzazione sia pienamente conforme alle normative HIPAA, è importante collaborare con fornitori che offrano soluzioni di backup conformi alle norme HIPAA e in grado di soddisfare tutti i requisiti di sicurezza necessari. Tali soluzioni dovrebbero prevedere test e monitoraggi periodici per assicurarsi che i backup funzionino correttamente e in modo sicuro.

In conclusione, le organizzazioni sanitarie devono dare priorità all’esecuzione regolare di backup conformi alla normativa HIPAA, al fine di garantire la sicurezza dei dati dei pazienti e mantenere la conformità normativa. La frequenza di tali backup dovrebbe essere determinata dalle dimensioni e dalle esigenze della propria organizzazione, ma occorre fare tutto il possibile per garantire che vengano eseguiti con regolarità e in modo sicuro.

È possibile utilizzare l’archiviazione su cloud per i backup HIPAA e, in tal caso, quali misure di sicurezza dovrebbero essere adottate?

Certamente! Il cloud storage può essere utilizzato per i backup conformi alla normativa HIPAA. Infatti, le soluzioni di backup su cloud stanno guadagnando popolarità negli ultimi anni grazie alla loro praticità e convenienza. Tuttavia, è importante assicurarsi che il fornitore di servizi di cloud storage scelto sia conforme alla normativa HIPAA per evitare eventuali violazioni legali o etiche.

Una soluzione di backup su cloud conforme alla normativa HIPAA dovrebbe disporre di adeguate misure di sicurezza amministrative, fisiche e tecniche per tutelare la riservatezza e la sicurezza dei dati. Ciò include misure quali la crittografia dei dati inattivi e in transito, rigorosi controlli di accesso tramite autenticazione a più fattori, backup regolari e procedure di ripristino di emergenza, nonché data center sicuri con monitoraggio 24 ore su 24, 7 giorni su 7.

Tra le opzioni più diffuse di archiviazione cloud conformi alla normativa HIPAA figurano Microsoft Azure, AWS S3 e Google Cloud Storage. È fondamentale verificare attentamente lo stato di conformità di ciascun fornitore e richiedere il relativo Accordo di collaborazione commerciale (BAA) prima di sottoscrivere il servizio.

Secondo un sondaggio condotto da HIMSS Analytics nel 2020, oltre il 50% delle organizzazioni sanitarie utilizza attualmente la tecnologia cloud per il Backup and Recovery di emergenza. Lo stesso sondaggio ha inoltre rivelato che il 90% delle organizzazioni sanitarie prevede di aumentare il proprio utilizzo del cloud nei prossimi anni.

In conclusione, l’archiviazione su cloud può certamente essere utilizzata per i backup HIPAA, purché siano state adottate le misure di sicurezza necessarie. A condizione che gli operatori sanitari agiscano con la dovuta diligenza nella scelta di un fornitore conforme alle normative e nel rispetto delle migliori pratiche in materia di protezione dei dati, potranno godere dei vantaggi di backup facilmente accessibili, garantendo al contempo la sicurezza delle informazioni dei propri pazienti.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le minacce informatiche sono in continua evoluzione a un ritmo sempre più accelerato. Il ransomware è spesso il principale antagonista, lasciando le organizzazioni paralizzate e in balia dei criminali informatici. Commvault aiuta le organizzazioni a proteggere e ripristinare i dati per riprendere rapidamente le operazioni aziendali. Tuttavia, con l’evolversi delle minacce, anche le piattaforme di Backup and Recovery sono esposte al rischio di ransomware. Ciò ha portato all’adozione di controlli di sicurezza di nuova generazione, quali l’immutabilità e l’autenticazione a più fattori, per mitigare queste minacce invasive. E le tradizionali soluzioni di air gap? L’air gap rappresenta una soluzione valida contro le minacce del ransomware? In alcuni casi, l’air gap da solo potrebbe non essere una protezione sufficiente contro le minacce; d’altra parte, nemmeno l’immutabilità e l’autenticazione a più fattori (MFA) potrebbero garantire una protezione adeguata. Tuttavia, la combinazione di immutabilità, MFA e i controlli modernizzati di Commvault relativi all’air gap offre una soluzione altamente efficace per mitigare le minacce. Approfondiamo ulteriormente questo argomento.

Comprendere le nozioni di base sul ransomware

Per prima cosa, cerchiamo di capire come funziona il ransomware a livello generale. Mi piace considerare il ransomware come un sintomo, ma non necessariamente come il catalizzatore. La maggior parte delle varianti di ransomware più comuni che vediamo oggi ha avuto origine come minaccia persistente avanzata (APT), introdotta nell’ambiente tramite un attacco di phishing mirato basato sul social engineering. Ad esempio, potresti ricevere un’e-mail da quella che sembra una fonte legittima (come un’organizzazione di lavoro o una banca) che ti induce con l’inganno a scaricare un’applicazione dannosa che introduce l’APT. L’APT rimane nascosta nell’ambiente, muovendosi per effettuare ricognizioni, ad esempio alla ricerca di account utente e dati da rubare, nonché per individuare risorse da infettare. Le APT utilizzano strumenti “pronti all’uso” integrati in molti sistemi operativi per rimanere nascoste, aiutare a raccogliere dati e diffondere il ransomware. Sfruttano protocolli esposti e vulnerabili per muoversi all’interno dell’ambiente. È noto inoltre che gli APT mettano fuori uso applicazioni e dati di backup, come si può vedere dall’analisi del ransomware Ryuk. Le minacce che si spostano e si diffondono all’interno della rete sono chiamate “minacce a movimento laterale”. Non appena l’APT ha completato il proprio lavoro, il ransomware viene rilasciato come una bomba a orologeria.

Questo è fondamentale per comprendere come l’air gap garantisca un efficace livello di sicurezza. Si parte dal presupposto che il ransomware infetterà il vostro ambiente se vi è qualsiasi esposizione a reti pubbliche come Internet. Ciò è particolarmente vero durante la pandemia di COVID, in cui le organizzazioni hanno adottato politiche di “lavoro da casa”, consentendo agli utenti finali di connettersi agli ambienti di lavoro e creando così una maggiore esposizione e ulteriori punti di ingresso per le minacce. Tuttavia, le destinazioni di archiviazione dei backup che sono isolate tramite air gap all’interno dell’organizzazione sono protette dalle minacce che si diffondono lateralmente.

Che cos’è l’air gapping tradizionale?

Abbiamo stabilito che l’air gap ha un valore. Quando si pensa all’air gap, potrebbero venire subito in mente i backup su nastro o il classico “dark site” governativo. Entrambe le soluzioni offrono protezione contro la diffusione laterale delle minacce, poiché i nastri vengono rimossi dalla libreria e i dark site sono isolati e non hanno connessioni permanenti alle reti pubbliche. Tuttavia, entrambe le soluzioni sono lente e inefficaci per gli ambienti moderni che richiedono accessibilità e un ripristino rapido. Le organizzazioni sono alla ricerca di principi di air gap applicati allo storage moderno, compresi gli ambienti cloud, per limitare le minacce che si spostano lateralmente, garantendo al contempo un’esperienza di Recovery senza intoppi quando necessario.

L’air gap modernizzato di Commvault

L’approccio di Commvault all’air gap consente alle organizzazioni di mantenere obiettivi di punto di ripristino (RPO) e di tempo di ripristino (RTO) efficienti, riducendo al contempo l’impatto delle minacce di diffusione laterale. 

La soluzione air gap più accessibile offerta da Commvault è il Metallic™ Cloud Storage Service (MCSS). Con MCSS non esistono connessioni persistenti allo storage, poiché tutti i dati risiedono nel Metallic Cloud e sono accessibili esclusivamente tramite chiamate API autenticate. L’accesso diretto allo storage cloud non è possibile, in quanto le credenziali non vengono esposte. Lo storage è sicuro, scalabile e accessibile. Quando un ransomware infetta l’ambiente, non si diffonderà allo storage cloud poiché è virtualmente isolato (air-gapped), riducendo così le minacce laterali. MCSS è integrato nelle soluzioni di protezione dei dati Commvault e preconfigurato. È semplice come applicare una licenza e selezionare lo storage; non sono necessarie infrastrutture o impostazioni aggiuntive.

Le organizzazioni che non possono utilizzare il cloud possono ricorrere all’air gap utilizzando le topologie di rete di Commvault e l’intelligenza integrata per la gestione delle connessioni persistenti allo storage. Questa soluzione on-premise segmenta e compartimenta lo storage; tutte le comunicazioni in entrata verso lo storage vengono bloccate e i dati vengono trasferiti nello storage isolato. L’isolamento fisico (air gap) delle comunicazioni viene garantito tramite il controllo automatico della gestione dell’alimentazione per i gateway virtuali o i data mover. Questa soluzione richiede un’infrastruttura minima; tuttavia, può essere applicata alle offerte on-premise di Commvault e praticamente a qualsiasi sistema di archiviazione.

Per proteggere i contenuti dei backup, il framework di machine learning di Commvault rileva attività anomale e modifiche ai contenuti. Vengono attivati automaticamente eventi e notifiche, consentendo ai clienti di intervenire in modo proattivo. Rimuovere le minacce dai contenuti è semplice: basta sfogliare i contenuti e selezionare la minaccia da eliminare. Guarda questo video dimostrativo su YouTube, “Evita la reinfezione da ransomware con Commvault”, per capire come funziona. In questo modo si garantisce che i dati di backup siano puliti e pronti per il Recovery.

Mettere insieme gli elementi di sicurezza per garantire la massima protezione dal ransomware

A questo punto, potreste chiedervi: perché ricorrere a una soluzione con “air gap” se dispongo già di un sistema di archiviazione immutabile protetto da controlli MFA? Non c’è dubbio che l’immutabilità e l’autenticazione a più fattori (MFA) siano parte integrante della soluzione a più livelli; tuttavia, non sono in grado di contrastare le minacce di movimento laterale.  

Prendiamo l’analogia di una cassaforte a combinazione. Se il tuo portafoglio Bitcoin offline è conservato in una cassaforte, è più sicuro lasciarlo in bella vista, dove un intruso può vederlo facilmente, o sarebbe meglio che la cassaforte fosse ben protetta e nascosta in casa tua? Anche se la tua cassaforte è chiusa a chiave e ben protetta, perché esporla a un rischio aggiuntivo? Non serve la combinazione per aprire la cassaforte; serve un modo per aggirarla. È logico che l’opzione più sicura sia quella di conservare il tuo portafoglio Bitcoin in una cassetta di sicurezza custodita presso una struttura remota e protetta, come una banca – dove è isolato dalla rete e irraggiungibile. In questo modo hai eliminato del tutto la possibile esposizione a un intruso. 

Lo stesso vale per i backup: lo spazio di archiviazione deve essere immutabile e protetto con controlli MFA. Non appena si procede alla segmentazione, all’isolamento e alla creazione di un air gap, si riduce ulteriormente il rischio, garantendo così la massima protezione.

Contrastare il ransomware con l’approccio di sicurezza a più livelli di Commvault

Adottare un approccio a più livelli per la protezione dei dati di backup garantisce la migliore protezione complessiva contro minacce quali il ransomware. L’approccio modernizzato di Commvault all’air gap non solo è semplice, ma offre anche il massimo livello di sicurezza necessario per proteggersi dalle minacce di movimento laterale, consentendo così ai clienti di avere la certezza che i propri dati siano pronti per la Recovery.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Durante l’EMEA Commvault Virtual Connections di dicembre, sono rimasto colpito da quanto sia sembrata una conferenza di persona. Abbiamo avuto un grande coinvolgimento con clienti ed esperti: è stato fantastico interagire con così tante persone sui temi caldi per i clienti, come il cloud, i container e, naturalmente, il ransomware.

Purtroppo, come spesso accade in occasione di eventi di successo, non abbiamo avuto il tempo di rispondere a tutte le domande. Tuttavia, volevamo assicurarci che riceveste le risposte di Commvault necessarie per sfruttare al meglio i vostri dati. Di seguito trovate le risposte del nostro team di esperti Commvault alle vostre domande.

CLIENTE:

Quando Commvault parla di protezione di Kubernetes, si riferisce ai container e allo storage? Oppure Commvault è in grado di eseguire il backup del registry, della configurazione dei namespace e della configurazione di Ingress? Inoltre, esiste un modo per raccogliere/proteggere gli output STDOUT/STDERR di Kubernetes? Verranno inclusi nel backup anche questi elementi quando si protegge il container? 

 Marek Kedzierski, ingegnere commerciale senior, Commvault:

L’agente di Commvault per Kubernetes è in grado di proteggere sia le applicazioni che i volumi persistenti. Un’applicazione può essere un pod, un deployment, uno stateful set o un workload. Il nostro agente protegge automaticamente tutte le risorse associate a un’applicazione, come i segreti e le configmap. Il nostro processo di backup dei volumi persistenti utilizza gli snapshot CSI. Pertanto, consigliamo di distribuire il nostro agente nei cluster Kubernetes in cui i volumi persistenti vengono provisionati con una classe di archiviazione supportata dal driver CSI. 

I registri dei container, la configurazione degli spazi dei nomi e degli ingress, nonché i flussi STDOUT/STDERR generati dai pod non sono attualmente supportati dal nostro agente. Tuttavia, il nostro agente viene aggiornato regolarmente e queste risorse potrebbero essere supportate in futuro (ovviamente, senza alcuna garanzia).

https://share.vidyard.com/watch/54ZZKoXFt8LWLNW4VM3tLn?
Commvault protegge un’applicazione Kubernetes on-premise e la migra su Google Kubernetes Engine (GKE). Grazie all’integrazione cloud-native con Kubernetes e CSI, Recovery è completamente automatizzato e il self-service è abilitato dal Commvault Command Center™.

CLIENTE:

Disponete di un portale dedicato per configurare i backup per i vostri clienti che accedono al portale cloud?

Marek Kedzierski, ingegnere commerciale senior, Commvault:

Se la domanda riguarda Metallic, ogni cliente ha il pieno controllo su cosa e come vengono protetti i propri sistemi e dati nel cloud, tramite un’interfaccia web di facile utilizzo.

Se la domanda riguarda il software Commvault nell’ambito di un servizio condiviso, è possibile implementarlo in una configurazione multi-tenant volta a fornire servizi a più aziende distinte o “tenant”, garantendo al contempo una separazione sicura degli accessi ai dati e ai sistemi.

Un modello multi-tenant ha lo scopo di consolidare le esigenze di gestione dei dati di più organizzazioni, aziende o tenant distinti. Un tenant è in genere identificato come un’entità giuridica separata, dotata di un’infrastruttura di gestione delle identità indipendente (dominio Active Directory, utenti e gruppi). Il Commvault Command Center offre ai propri tenant controlli di accesso basati sui ruoli e un’amministrazione specifica per ogni azienda.

In un ambiente multi-tenant, un utente di un’azienda non può visualizzare i sistemi o i dati di un altro tenant o di un’altra azienda.

Inoltre, grazie all’utilizzo di server di identità forniti dal cliente, quest’ultimo mantiene il pieno controllo su chi può accedere al sistema di gestione dei dati. Qualora un dipendente lasci l’azienda, il suo account può essere disattivato e questi perderà immediatamente l’accesso ai sistemi Commvault.

Per i clienti che utilizzano Commvault per scopi propri in un cloud ibrido, le console self-service basate sui ruoli sono facili e veloci da aggiungere al proprio catalogo dei servizi.

Per saperne di più: Multi-tenancy in Commvault

CLIENTE:

Commvault è in grado di proteggere i carichi di lavoro sulle piattaforme Azure Stack? E per quanto riguarda l’integrazione e la semplicità?

Marek Kedzierski, ingegnere commerciale senior, Commvault:

Commvault può essere facilmente integrato sia con la piattaforma Azure Stack Hub che con quella Azure Stack HCI. 

Grazie alla nostra interfaccia web intuitiva, potrai:

  • Backup delle macchine virtuali con riconoscimento delle applicazioni
  • Ripristina facilmente file e cartelle degli ospiti, macchine virtuali complete o dischi di macchine virtuali
  • Converti le macchine virtuali provenienti da una piattaforma di virtualizzazione diversa, come VMware, in Azure Stack tramite la conversione a livello di immagine
  • Replica le macchine virtuali per il ripristino di emergenza con orchestrazione per il failover
  • Configurare il backup con deduplicazione globale, compressione e crittografia
  • Proteggere i dati archiviati su Azure Stack Block Storage

Risorse aggiuntive: Commvault per Microsoft® Azure Stack

CLIENTE:

Commvault supporta l’integrazione perfetta con le piattaforme cloud (OpenStack o VMware Cloud Director)?

 Christian Kubik, ingegnere commerciale senior, Commvault:

Commvault supporta un’ampia gamma di piattaforme cloud pubbliche e private per il backup di IaaS e macchine virtuali. Tra queste figurano non solo VMware vCloud Director e OpenStack, ma anche Azure Stack HCI e Azure Stack Hub come piattaforme private, oltre a Microsoft Azure, Amazon AWS, Google Cloud e altri fornitori di cloud pubblico. Una panoramica delle piattaforme supportate è disponibile qui: Virtualizzazione e cloud

Commvault si integra inoltre con un gran numero di piattaforme di cloud e di archiviazione a oggetti; un elenco completo è disponibile nella nostra documentazione qui: Informazioni sui provider cloud

CLIENTE:

Una copia di backup su una libreria cloud come S3 è un backup offline ufficiale, paragonabile a un backup su nastro? 

I backup su Commvault Cloud sono isolati fisicamente (air-gapped) per garantire una protezione aggiuntiva. Pertanto, se si utilizzano una chiave di accesso e una chiave segreta, il ransomware non dovrebbe essere in grado di accedere facilmente a un bucket S3, poiché dovrebbe in qualche modo scoprire tali informazioni. Se si desidera una protezione aggiuntiva, è possibile utilizzare la funzionalità WORM fornita da Amazon. È disponibile un nuovo flusso di lavoro che consente di abilitare la protezione WORM sulle librerie cloud.

CLIENTE:

Commvault supporta il backup dei client desktop e laptop? In che modo Commvault riesce a garantire tale protezione tramite la rete WAN, al fine di tutelare i dati degli utenti che lavorano effettivamente da remoto?

 Ronnie Kaftal, ingegnere commerciale senior, Commvault:

Commvault supporta il backup dei desktop sia come soluzione software (Commvault Backup and Recovery) sia come servizio (Metallic Desktop and Laptop Backup as a Service, basato su tecnologia Commvault). 

Entrambe queste soluzioni offrono una protezione dei dati basata su blocchi e incrementale in modo permanente, con deduplicazione e crittografia lato sorgente, per garantire che sulla rete WAN vengano trasferiti solo blocchi di dati univoci.

Commvault è in grado di raggiungere elevati livelli di efficienza poiché si avvale di tecnologie collaudate, utilizzate da oltre un decennio in aziende di ogni dimensione in tutto il mondo. 

Il servizio di backup Metallic per computer desktop e portatili fa un ulteriore passo avanti. A differenza dei tradizionali software di backup on-premise, il servizio Metallic viene fornito su Microsoft Azure da una regione vicina all’utente, quindi i dati dei computer desktop non devono passare attraverso il firewall aziendale né influire sui concentratori VPN dei clienti.

L’agente installato dal servizio sul desktop dell’utente si occuperà dell’autenticazione e della crittografia dei dati prima che questi lascino il sistema dell’utente finale; inoltre, utilizzerà una pianificazione intelligente che ne avvierà l’esecuzione solo quando saranno disponibili potenza e larghezza di banda sufficienti per il backup. In realtà, gli utenti finali probabilmente non si accorgeranno nemmeno che il loro desktop viene protetto regolarmente. 

Provalo gratuitamente qui: assicurati una protezione completa dei tuoi dispositivi finali

Ci farebbe molto piacere ricevere un tuo feedback sulla tua esperienza. 

CLIENTE:  

Dato che Metallic gira su Microsoft Azure, qual è il vantaggio di utilizzare Metallic rispetto al backup nativo di Azure?

 Ronnie Kaftal, ingegnere commerciale senior, Commvault:

Metallic offre un livello superiore di protezione dei dati e una maggiore granularità nel Recovery. Effettuando il backup dei dati dal tenant Azure del cliente al nostro tenant di servizio, possiamo garantire che i dati siano recuperabili nel caso in cui il tenant del cliente venga compromesso o risulti comunque non disponibile. Inoltre, grazie alla protezione dei dati tra tenant e ai blob di archiviazione con ridondanza geografica di Azure, possiamo anche indicizzare la macchina virtuale che proteggiamo, in modo che il cliente possa sfogliare e ripristinare singoli file a qualsiasi punto di backup nel tempo e persino ripristinare i dati in una posizione esterna ad Azure senza costi di uscita.  

Provalo gratuitamente qui: VM & Kubernetes Backup

Ci farebbe molto piacere ricevere un tuo feedback sulla tua esperienza. 

CLIENTE:

Metallic è in grado di proteggere anche un ambiente on-premise?

Ronnie Kaftal, ingegnere commerciale senior, Commvault:

La nostra soluzione ibrida Metallic è pienamente supportata per i carichi di lavoro in locale, quali macchine virtuali, database e file server Windows e Linux.

Gli abbonati a Metallic possono scegliere se proteggere il proprio servizio locale su un’Appliance di archiviazione Commvault in loco, sui propri dispositivi di archiviazione o direttamente sul cloud Azure. 

Molti abbonati scelgono una combinazione di destinazioni di archiviazione per garantire che i dati siano protetti su almeno due copie, una delle quali isolata fisicamente (air-gapped) e distante dalla sede di origine.   

Ti invitiamo a consultare le diverse opzioni di backup per i carichi di lavoro on-premise sul nostro sito qui: Protezione dei dati come servizio: semplice, intelligente e sicura

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone