The cloud has revolutionized how businesses operate, allowing them to take advantage of its scalability and flexibility while reducing costs. However, protecting data remains a critical challenge, with 98% of businesses reporting a cloud data breach within 1.5 years1, according to IDC research – highlighting the need for organizations to take additional measures to protect their data.
Os provedores de serviços em nuvem compreendem a importância de proteger os dados e as aplicações em seu ambiente e desenvolveram um Modelo de Responsabilidade Compartilhada (SRM). Esse modelo exige que as empresas assumam a responsabilidade pela segurança de seus dados e aplicações no ambiente de nuvem.
Os provedores de nuvem adotam diferentes abordagens para proteger os dados, o que aumenta a complexidade, e as empresas precisam compreender os detalhes específicos e as nuances que variam de provedor para provedor.
Dessa forma, os clientes devem desenvolver uma estratégia holística de proteção de dados para garantir que disponham dos controles necessários para proteger seus dados, mesmo quando utilizam as ferramentas nativas fornecidas pelo provedor. Esta publicação explorará o que esse modelo significa para os clientes e por que é essencial contar com uma estratégia abrangente de proteção de dados em ambientes de nuvem e híbridos para utilizar os serviços em nuvem de maneira segura e protegida.
Por que as empresas estão adotando cada vez mais a computação em nuvem?
Cloud computing has extended the possibilities for businesses and provides many advantages. Having workloads, applications, and services running on the cloud or hybrid environments gives businesses greater flexibility and incredible scalability to accommodate growth. In addition to these valuable benefits, having a wide variety of software as a service (SaaS) applications delivered via the cloud enhances operations, optimizes resource utilization, and brings agility and efficiency to business workloads. It’s no surprise that most companies have already embraced the cloud or are actively transitioning workloads, with Gartner estimating that over 95% of new digital workloads will be deployed on cloud-native platforms by 20253.
Another key advantage that makes cloud computing so attractive is that it allows users to access data and applications quickly and easily without requiring advanced technical knowledge or expertise. This makes it easier for businesses to deploy applications and manage data in a shorter time– something that would otherwise require significant technical know-how or experience with traditional IT environments.
Por esses motivos, cada vez mais empresas estão recorrendo à computação em nuvem para gerenciar seus dados e aplicativos. O SRM garante que tanto os clientes quanto os provedores compreendam o que precisa ser protegido no ambiente de nuvem, para que as empresas possam aproveitar ao máximo essa tecnologia com segurança e proteção.
O que é o modelo de responsabilidade compartilhada?
O Modelo de Responsabilidade Compartilhada (SRM) é uma estratégia de segurança em nuvem que estabelece que, embora os provedores de nuvem sejam responsáveis pela segurança de sua infraestrutura de serviços, os clientes são responsáveis pela segurança de seus dados e aplicativos no ambiente de nuvem. Essa divisão de responsabilidades tem como objetivo garantir que ambas as partes compreendam o que precisa ser protegido e como isso deve ser feito. Esse modelo permite que as empresas aproveitem a escalabilidade e a flexibilidade dos serviços em nuvem, ao mesmo tempo em que confiam na capacidade de seus provedores de manter uma infraestrutura segura.
Para utilizar os serviços em nuvem com segurança e proteção, os clientes devem compreender seu papel no SRM. Isso significa desenvolver uma estratégia holística de proteção de dados que leve em consideração as ferramentas nativas do provedor e quaisquer medidas de segurança adicionais que o cliente precise implementar. Dessa forma, os clientes podem proteger melhor seus dados contra ameaças como ataques maliciosos, acesso não autorizado, vazamento de dados e muito mais.
Quais são as responsabilidades dos provedores de nuvem?
Os provedores de nuvem são responsáveis pela segurança e pela privacidade de sua infraestrutura de computação em nuvem, incluindo segurança física, armazenamento de dados, proteção de rede, firewalls de host, controle de acesso e aplicação de correções para vulnerabilidades de software. Eles também devem garantir que seus serviços atendam aos requisitos legais e regulatórios. Além de fornecer todos esses componentes essenciais de um ambiente de nuvem seguro, eles também são responsáveis pela integridade operacional de seu sistema, garantindo sua disponibilidade, escalabilidade, tolerância a falhas, otimização de desempenho, gestão de custos e confiabilidade geral.
Each provider supplies a detailed description of what falls under their cover. For example, in its simplest form, AWS states explicitly that they are ““responsável por proteger a infraestrutura que hospeda todos os seus serviços na nuvem da AWS.”
Outra responsabilidade fundamental dos provedores de nuvem é manter seus clientes informados sobre quaisquer alterações ou atualizações em suas plataformas ou serviços. Isso inclui alertar os clientes quando uma nova correção de segurança for lançada ou quando um serviço deixar de ter suporte. Os provedores também devem ter um processo bem definido para responder de forma rápida e eficiente a quaisquer incidentes de segurança que possam ocorrer.
Os provedores de nuvem também devem adotar práticas rigorosas de gerenciamento de identidade para controlar quem tem acesso aos dados do cliente no ambiente de nuvem. Isso inclui a autenticação das identidades dos usuários por meio de métodos de autenticação multifatorial e a revisão periódica das permissões associadas a cada conta, a fim de garantir que apenas pessoal autorizado possa acessar informações confidenciais.
Por fim, os provedores de serviços em nuvem devem ser transparentes com os clientes quanto à forma como protegem seus dados e informá-los sobre quaisquer novas mudanças ou atualizações de conformidade que possam afetar suas operações.
De que forma as responsabilidades podem variar entre os provedores de nuvem?
While the Shared Responsibility Model can initially seem simple, cloud providers have different approaches to securing their customers’ data, meaning their responsibilities can vary significantly. For example, some cloud providers may have more stringent access control policies than others, meaning customers may require higher levels of authentication or authorization when accessing their accounts and data.
Outros provedores também oferecem diversas ferramentas e Features que os clientes podem utilizar para proteger seus dados. Alguns podem oferecer criptografia avançada e serviços essenciais de gerenciamento que os clientes podem usar para garantir que suas informações estejam seguras na nuvem. Outros podem oferecer aos clientes recursos de auditoria detalhados para rastrear e monitorar quem acessou arquivos ou diretórios específicos em seu ambiente.
Além disso, os requisitos de segurança de cada provedor variam de acordo com o tipo de serviços em nuvem que oferecem.A Microsoft detalha how the division of responsibility changes between customers and Microsoft, according to the deployment type. Infrastructure as a Service (IaaS) providers typically require customers to maintain responsibility for protecting the operating system, applications, and data stored within their virtual machines. Whereas Platform as a Service (PaaS) providers often offer more capabilities out-of-the-box, such as managed databases, web servers, and development frameworks – all of which must be configured according to the customer’s security requirements.
Por fim, os clientes precisam lembrar que, embora os provedores de nuvem sejam responsáveis por fornecer ambientes e ferramentas seguras, não há garantias de que os dados dos clientes permanecerão privados ou seguros se as empresas não implementarem adequadamente as melhores práticas relacionadas ao controle de acesso, criptografia e outras medidas necessárias. Dito isso, as empresas devem compreender quais são as responsabilidades de cada provedor no que diz respeito à proteção de dados para escolher o parceiro certo para suas necessidades.
Companies should carefully review each Cloud Provider’s responsibilities to know precisely what they are responsible for versus their service provider when protecting their data from malicious actors, misconfigurations and meeting compliance requirements.
Quais são as responsabilidades dos clientes?
Despite cloud data being subject to the same responsibilities as any on-premise computing system, many companies remain unaware of this fact. The Shared Responsibility Model outlines that customers are responsible for securing the data and applications within a cloud environment – yet research has found that only 39% of organizations are confident in their ability to do so effectively4.
Para garantir o cumprimento dessas responsabilidades, é necessário implementar medidas de segurança adicionais, como Backup and Recovery, criptografia, gerenciamento de identidade e acesso e monitoramento.
Key Data Protection Considerations
- A robust data protection strategy for all workloads is essential for the total visibility and security of hybrid cloud environments. With regular backups of all workloads, organizations can be better prepared to respond in case of data loss due to either a cybersecurity event or a natural disaster. Additionally, having data readily accessible enables IT teams to restore any lost workloads quickly and efficiently with minimal downtime.
- Encryption is critical when protecting sensitive data, such as financial or personal information, from unauthorized access attempts from external sources and internal personnel who could misuse customer information. Still, only 17% of businesses are encrypting at least half of the sensitive data they store in the cloud5. Customers should ensure they have robust encryption protocols across their environment and regularly re-inspect and apply the latest available options.
- Identity and Access Management (IAM) is also essential for cloud service customers. Implementing an IAM system will enable customers to control who has access to their cloud environment on a user level, allowing only authorized personnel to view or modify data. By utilizing multi-factor authentication, customers can enjoy better protection from breaches and limit the potential damage a malicious actor could cause. Additionally, customers should ensure that their authentication methods meet the standards set by their industry’s governing body or regulatory agencies. Furthermore, companies should have a Separation of Duty (SOD) policy to further protect cloud data from misuse by any single account holder.
- Monitoring and managing cloud and hybrid environments is a complex task, as cloud-based data resources constantly change. Therefore, using a monitoring and observability service is essential for administrators to ensure the security and proper management of cloud data. Cloud-native tools such as Amazon CloudWatch and Azure Monitor enable real-time monitoring and visibility into cloud, hybrid, and on-premises applications and infrastructure resources. The provision of data analysis not only helps administrators gain actionable insights from cloud data but also access crucial information about the performance of their cloud environment.
By following the best practices regarding security protocols, businesses can ensure they have the necessary controls to protect their data while taking full advantage of the benefits offered by cloud computing services. Ultimately, it’s up to each company’s circumstances when deciding what specific measures must be taken to keep sensitive information safe from external threats or unauthorized access.
Por que você precisa de uma estratégia holística de proteção de dados
With cloud related threats topping the list of cyber security concerns for UK senior executives and 90% saying they have experienced a greater exposure to cyber risks due to increased digitization in the last two years6, customers should continuously develop and maintain a holistic data protection strategy to ensure their data is secure, even when relying on the cloud provider’s native tools. A holistic approach involves understanding the full scope of data security requirements across multiple clouds and implementing appropriate technical, operational, and physical controls.
One of the most important reasons for this type of strategy is to identify and address any potential risks or vulnerabilities that could occur due to the increased use of cloud services. While cloud providers may have robust security measures in place, only 52% of CISOs are confident they are able to fully enforce a consistent security policy across all applications in the cloud7, meaning any additional security measures taken by businesses can provide extra layers of protection against malicious attacks, unauthorized access, data leakage, and other cyber threats.
Além de ajudar a proteger dados confidenciais contra possíveis ameaças, uma estratégia holística de proteção de dados também pode ajudar as empresas a cumprir diversas regulamentações do setor, como a HIPAA ou o GDPR. Ao adotar um plano adequado de proteção de dados, as empresas podem garantir com mais eficácia o cumprimento de todas as normas de conformidade relevantes, sem deixar de aproveitar todos os benefícios da utilização de serviços baseados na nuvem.
Encryption and backup are vital considerations customers should keep in mind to ensure data protection. To achieve this, customers should also consider investing in third-party vendors like Commvault that provide additional layers of security for their cloud environments to complement native tools, ensure they meet their responsibilities, and effectively protect their data.
A Microsoft reitera essa afirmação em seuContrato de Serviços, stating, “all online services suffer occasional disruptions and outages, and Microsoft is not liable for any disruption or loss you may suffer as a result.” and “we recommend that you regularly backup Your Content and Data that you store on the Services or store using Third-Party Apps and Services.”
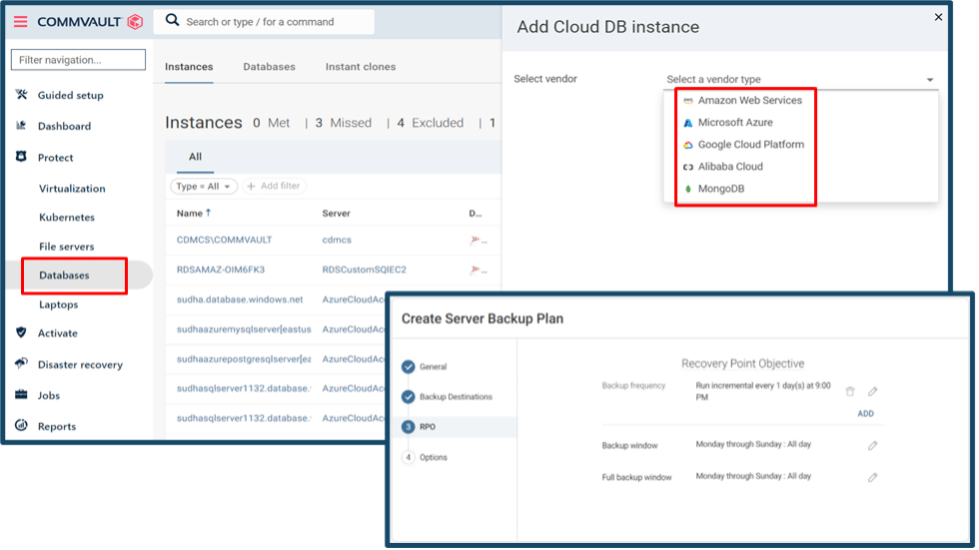
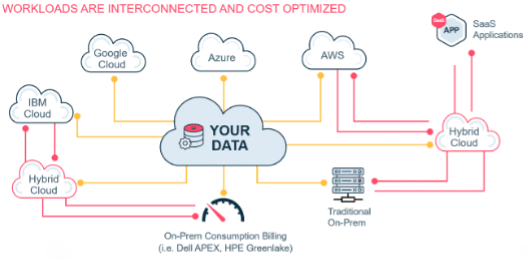
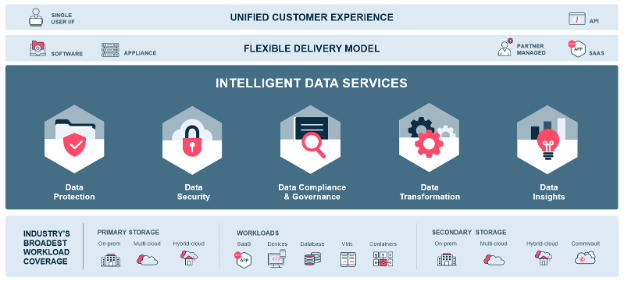
Commvault goes beyond backup by providing a simple and unified Data Protection Platform that spans all customer data – regardless of whether legacy or modern workloads live on-premises, in the cloud, or spread across a hybrid environment. Our knowledge of cloud options and deep integrations with a broad range of cloud providers offers the integration and automation possibilities to meet your unique data management and protection requirements.
Por fim, as organizações clientes precisam ter clareza quanto à propriedade de seus dados, para que todos os envolvidos saibam quem é responsável por cada tipo de informação e como ela deve ser tratada com segurança ao longo de todo o seu ciclo de vida. Isso inclui identificar quem possui direitos de acesso a conjuntos específicos de dados, bem como em que momentos esses direitos devem ser revogados (por exemplo, após a saída de um funcionário da organização).
Ao adotar uma estratégia holística de proteção de dados em conjunto com as ferramentas nativas de seus provedores, os clientes podem proteger melhor suas informações contra ameaças externas e, ao mesmo tempo, garantir que suas operações atendam aos requisitos regulatórios, conforme necessário.
As empresas precisam dedicar tempo à elaboração dessas estratégias para aproveitar ao máximo e com segurança os benefícios oferecidos pela computação em nuvem, sem se expor ao risco de violações ou multas onerosas decorrentes de problemas de não conformidade no futuro.
Considerações finais sobre estratégias de proteção de dados na nuvem
With cyber-attacks increasing and nearly half of all data breaches happening in the cloud8, organizations must take adequate measures to protect their data and environment. The Shared Responsibility Model is a crucial cloud security strategy that emphasizes an effective combination of customer responsibility in developing proactive defense plans with third-party solutions for additional layers of protection when using cloud services. To successfully implement this approach, customers must understand how responsibilities differ across different providers to minimize potential risks while taking full advantage of the services offered by these platforms.
Para saber mais sobre como protegemos seus ambientes em nuvem, acesse nossas páginas sobretransformação digital and SaaS-Delivered Solution. Você também pode descobrir mais sobre nossa versão mais recente em nossawhat’s new page.
References
1.Pesquisa da IDC, encomendada pela Ermetic.– 3.Gartner IT Symposium/Xpo 2021– 4.CSA: Entendendo a segurança de dados na nuvem e as prioridades para 2022– 5.Estudo Global de Segurança na Nuvem da Thales 2021– 6.Perspectivas de Cibersegurança da PWC 2023– 7.BlueFort Security 2022 CISO survey – Help net security– 8. IBMIBM and the Ponemon Institute’s 2021 Cost of a Data Breach