The cloud has revolutionized how businesses operate, allowing them to take advantage of its scalability and flexibility while reducing costs. However, protecting data remains a critical challenge, with 98% of businesses reporting a cloud data breach within 1.5 years1, according to IDC research – highlighting the need for organizations to take additional measures to protect their data.
Les fournisseurs de services cloud sont conscients de l’importance de protéger les données et les applications au sein de leur environnement et ont mis au point un modèle de responsabilité partagée (SRM). Ce modèle exige des entreprises qu’elles assument la responsabilité de la sécurisation de leurs données et applications dans l’environnement cloud.
Les fournisseurs de services cloud adoptent des approches différentes en matière de protection des données, ce qui accroît la complexité ; les entreprises doivent donc bien comprendre les détails et les nuances propres à chaque fournisseur.
C’est pourquoi les clients doivent mettre en place une stratégie globale de protection des données afin de s’assurer qu’ils disposent des contrôles nécessaires pour protéger leurs données, même lorsqu’ils s’appuient sur les outils natifs fournis par leur fournisseur. Cet article examine ce que ce modèle implique pour les clients et explique pourquoi il est essentiel de disposer d’une stratégie complète de protection des données dans les environnements cloud et hybrides afin d’utiliser les services cloud en toute sécurité.
Pourquoi les entreprises ont-elles de plus en plus recours au cloud computing ?
Cloud computing has extended the possibilities for businesses and provides many advantages. Having workloads, applications, and services running on the cloud or hybrid environments gives businesses greater flexibility and incredible scalability to accommodate growth. In addition to these valuable benefits, having a wide variety of software as a service (SaaS) applications delivered via the cloud enhances operations, optimizes resource utilization, and brings agility and efficiency to business workloads. It’s no surprise that most companies have already embraced the cloud or are actively transitioning workloads, with Gartner estimating that over 95% of new digital workloads will be deployed on cloud-native platforms by 20253.
Another key advantage that makes cloud computing so attractive is that it allows users to access data and applications quickly and easily without requiring advanced technical knowledge or expertise. This makes it easier for businesses to deploy applications and manage data in a shorter time– something that would otherwise require significant technical know-how or experience with traditional IT environments.
C’est pourquoi de plus en plus d’entreprises se tournent vers le cloud computing pour gérer leurs données et leurs applications. Le SRM garantit que tant les clients que les fournisseurs comprennent ce qui doit être sécurisé au sein de l’environnement cloud, afin que les entreprises puissent tirer pleinement parti de cette technologie en toute sécurité.
Qu’est-ce que le modèle de responsabilité partagée ?
Le modèle de responsabilité partagée (SRM) est une stratégie de sécurité dans le cloud selon laquelle, si les fournisseurs de services cloud sont chargés d’assurer la sécurité de leur infrastructure de services, les clients sont quant à eux responsables de la sécurité de leurs données et de leurs applications au sein de l’environnement cloud. Cette répartition des responsabilités vise à garantir que les deux parties comprennent clairement ce qui doit être sécurisé et comment cela doit être mis en œuvre. Ce modèle permet aux entreprises de tirer parti de l’évolutivité et de la flexibilité des services cloud tout en ayant confiance dans la capacité de leur fournisseur à maintenir une infrastructure sécurisée.
Pour utiliser les services cloud en toute sécurité, les clients doivent comprendre leur rôle dans la gestion des risques liés au cloud (SRM). Cela implique d’élaborer une stratégie globale de protection des données qui tienne compte des outils natifs de leur fournisseur ainsi que de toutes les mesures de sécurité supplémentaires que le client pourrait avoir besoin de mettre en place. Ce faisant, les clients peuvent mieux protéger leurs données contre des menaces telles que les attaques malveillantes, les accès non autorisés, les fuites de données, etc.
Quelles sont les responsabilités des fournisseurs de services cloud ?
Les fournisseurs de services cloud sont responsables de la sécurité et de la confidentialité de leur infrastructure de cloud computing, notamment en matière de sécurité physique, de stockage des données, de protection du réseau, de pare-feu hôtes, de contrôle d’accès et de correction des vulnérabilités logicielles. Ils doivent également veiller à ce que leurs services respectent les exigences légales et réglementaires. Outre la mise à disposition de tous ces éléments essentiels à un environnement cloud sécurisé, ils sont également responsables de l’intégrité opérationnelle de leur système, en garantissant sa disponibilité, son évolutivité, sa tolérance aux pannes, l’optimisation de ses performances, la gestion des coûts et sa fiabilité globale.
Each provider supplies a detailed description of what falls under their cover. For example, in its simplest form, AWS states explicitly that they are “responsable de la protection de l’infrastructure sur laquelle s’exécutent tous ses services dans le cloud AWS.”
Une autre responsabilité essentielle des fournisseurs de services cloud consiste à tenir leurs clients informés de tout changement ou mise à jour concernant leurs plateformes ou leurs services. Cela implique notamment d’alerter les clients lorsqu’un nouveau correctif de sécurité est publié ou qu’un service n’est plus pris en charge. Les fournisseurs doivent également disposer d’un processus bien défini leur permettant de réagir rapidement et efficacement à tout incident de sécurité qui pourrait survenir.
Les fournisseurs de services cloud doivent également mettre en place des pratiques rigoureuses de gestion des identités afin de contrôler qui a accès aux données des clients au sein de l’environnement cloud. Cela implique notamment d’authentifier les identités des utilisateurs à l’aide de méthodes d’authentification multifactorielle et de vérifier régulièrement les autorisations associées à chaque compte, afin de garantir que seul le personnel autorisé puisse accéder aux informations sensibles.
Enfin, les fournisseurs de services cloud doivent faire preuve de transparence envers leurs clients quant à la manière dont ils protègent leurs données et les tenir informés de tout changement ou de toute mise à jour en matière de conformité susceptible d’avoir une incidence sur leurs activités.
En quoi les responsabilités peuvent-elles varier d’un fournisseur de services cloud à l’autre ?
While the Shared Responsibility Model can initially seem simple, cloud providers have different approaches to securing their customers’ data, meaning their responsibilities can vary significantly. For example, some cloud providers may have more stringent access control policies than others, meaning customers may require higher levels of authentication or authorization when accessing their accounts and data.
D’autres fournisseurs proposent également divers outils et fonctionnalités que les clients peuvent utiliser pour protéger leurs données. Certains offrent un chiffrement avancé et des services de gestion essentiels permettant aux clients de s’assurer que leurs informations sont en sécurité dans le cloud. D’autres mettent à la disposition des clients des fonctionnalités d’audit détaillées pour suivre et surveiller qui a accédé à des fichiers ou répertoires spécifiques au sein de leur environnement.
De plus, les exigences de sécurité de chaque fournisseur varient en fonction du type de services cloud qu’il propose.Microsoft détaille how the division of responsibility changes between customers and Microsoft, according to the deployment type. Infrastructure as a Service (IaaS) providers typically require customers to maintain responsibility for protecting the operating system, applications, and data stored within their virtual machines. Whereas Platform as a Service (PaaS) providers often offer more capabilities out-of-the-box, such as managed databases, web servers, and development frameworks – all of which must be configured according to the customer’s security requirements.
Enfin, les clients doivent garder à l’esprit que, même si les fournisseurs de services cloud ont pour responsabilité de proposer des environnements et des outils sécurisés, rien ne garantit que les données des clients resteront confidentielles ou sécurisées si les entreprises ne mettent pas correctement en œuvre les bonnes pratiques en matière de contrôle d’accès, de chiffrement et d’autres mesures nécessaires. Cela dit, les entreprises doivent bien comprendre quelles sont les responsabilités de chaque fournisseur en matière de protection des données afin de choisir le partenaire le mieux adapté à leurs besoins.
Companies should carefully review each Cloud Provider’s responsibilities to know precisely what they are responsible for versus their service provider when protecting their data from malicious actors, misconfigurations and meeting compliance requirements.
Quelles sont les responsabilités des clients ?
Despite cloud data being subject to the same responsibilities as any on-premise computing system, many companies remain unaware of this fact. The Shared Responsibility Model outlines that customers are responsible for securing the data and applications within a cloud environment – yet research has found that only 39% of organizations are confident in their ability to do so effectively4.
Pour garantir le respect de ces responsabilités, il est nécessaire de mettre en œuvre des mesures de sécurité supplémentaires, telles que Backup and Recovery, le chiffrement, la gestion des identités et des accès, ainsi que la surveillance.
Key Data Protection Considerations
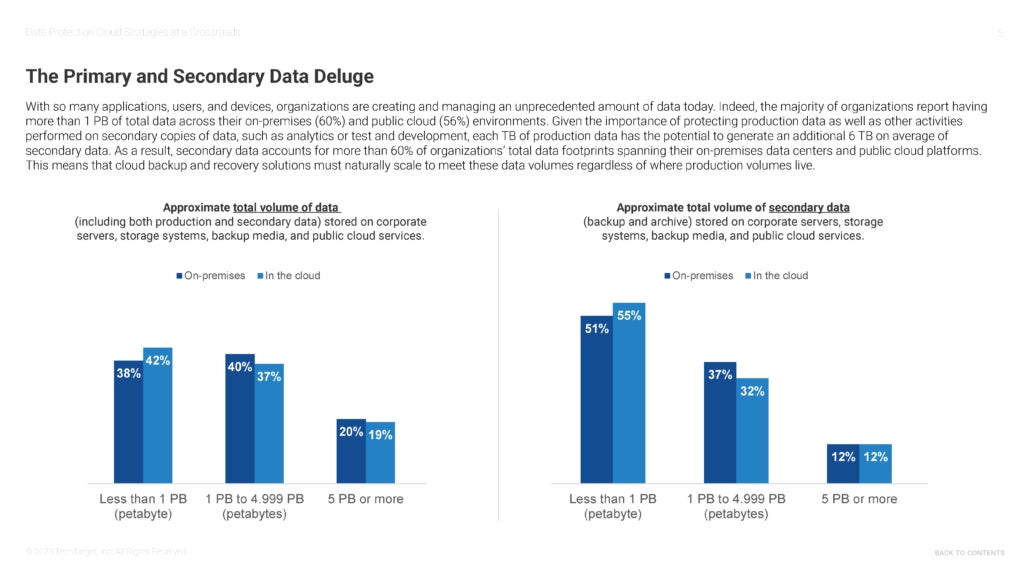
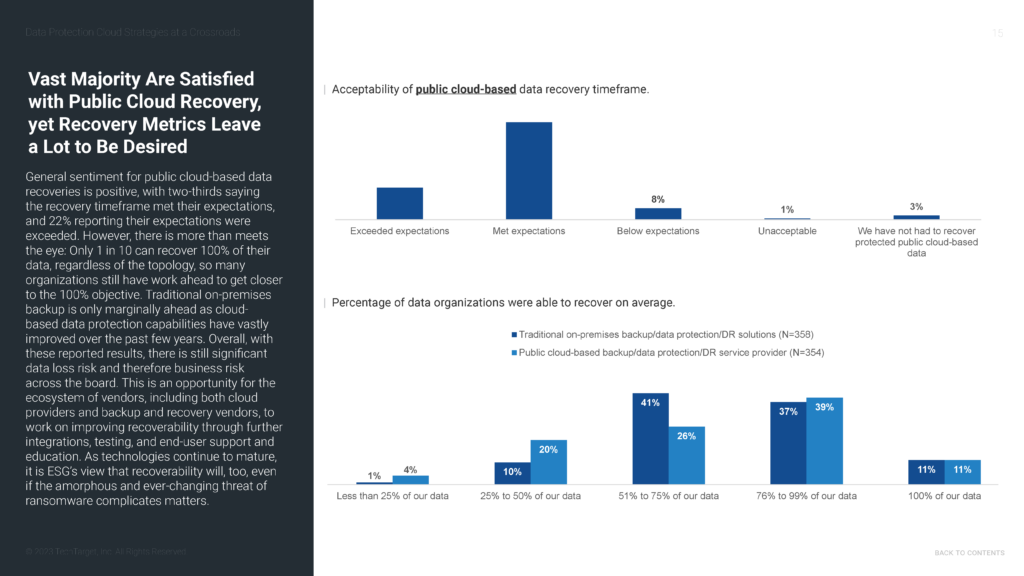
- A robust data protection strategy for all workloads is essential for the total visibility and security of hybrid cloud environments. With regular backups of all workloads, organizations can be better prepared to respond in case of data loss due to either a cybersecurity event or a natural disaster. Additionally, having data readily accessible enables IT teams to restore any lost workloads quickly and efficiently with minimal downtime.
- Encryption is critical when protecting sensitive data, such as financial or personal information, from unauthorized access attempts from external sources and internal personnel who could misuse customer information. Still, only 17% of businesses are encrypting at least half of the sensitive data they store in the cloud5. Customers should ensure they have robust encryption protocols across their environment and regularly re-inspect and apply the latest available options.
- Identity and Access Management (IAM) is also essential for cloud service customers. Implementing an IAM system will enable customers to control who has access to their cloud environment on a user level, allowing only authorized personnel to view or modify data. By utilizing multi-factor authentication, customers can enjoy better protection from breaches and limit the potential damage a malicious actor could cause. Additionally, customers should ensure that their authentication methods meet the standards set by their industry’s governing body or regulatory agencies. Furthermore, companies should have a Separation of Duty (SOD) policy to further protect cloud data from misuse by any single account holder.
- Monitoring and managing cloud and hybrid environments is a complex task, as cloud-based data resources constantly change. Therefore, using a monitoring and observability service is essential for administrators to ensure the security and proper management of cloud data. Cloud-native tools such as Amazon CloudWatch and Azure Monitor enable real-time monitoring and visibility into cloud, hybrid, and on-premises applications and infrastructure resources. The provision of data analysis not only helps administrators gain actionable insights from cloud data but also access crucial information about the performance of their cloud environment.
By following the best practices regarding security protocols, businesses can ensure they have the necessary controls to protect their data while taking full advantage of the benefits offered by cloud computing services. Ultimately, it’s up to each company’s circumstances when deciding what specific measures must be taken to keep sensitive information safe from external threats or unauthorized access.
Pourquoi vous avez besoin d’une stratégie globale de protection des données
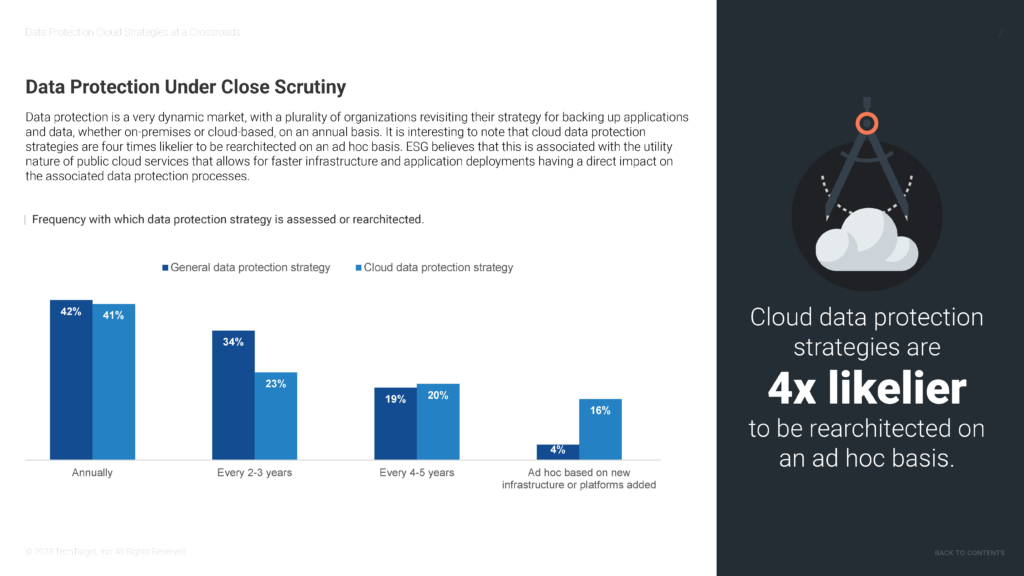
With cloud related threats topping the list of cyber security concerns for UK senior executives and 90% saying they have experienced a greater exposure to cyber risks due to increased digitization in the last two years6, customers should continuously develop and maintain a holistic data protection strategy to ensure their data is secure, even when relying on the cloud provider’s native tools. A holistic approach involves understanding the full scope of data security requirements across multiple clouds and implementing appropriate technical, operational, and physical controls.
One of the most important reasons for this type of strategy is to identify and address any potential risks or vulnerabilities that could occur due to the increased use of cloud services. While cloud providers may have robust security measures in place, only 52% of CISOs are confident they are able to fully enforce a consistent security policy across all applications in the cloud7, meaning any additional security measures taken by businesses can provide extra layers of protection against malicious attacks, unauthorized access, data leakage, and other cyber threats.
Outre le fait qu’elle contribue à protéger les données sensibles contre d’éventuelles menaces, une stratégie globale de protection des données peut également aider les entreprises à se conformer à diverses réglementations sectorielles, telles que la loi HIPAA ou le RGPD. En mettant en place un plan de protection des données adapté, les entreprises peuvent mieux s’assurer qu’elles respectent toutes les normes de conformité applicables, tout en continuant à profiter de tous les avantages liés à l’utilisation de services dans le cloud.
Encryption and backup are vital considerations customers should keep in mind to ensure data protection. To achieve this, customers should also consider investing in third-party vendors like Commvault that provide additional layers of security for their cloud environments to complement native tools, ensure they meet their responsibilities, and effectively protect their data.
Microsoft reprend cette déclaration dans sonContrat de services, stating, “all online services suffer occasional disruptions and outages, and Microsoft is not liable for any disruption or loss you may suffer as a result.” and “we recommend that you regularly backup Your Content and Data that you store on the Services or store using Third-Party Apps and Services.”
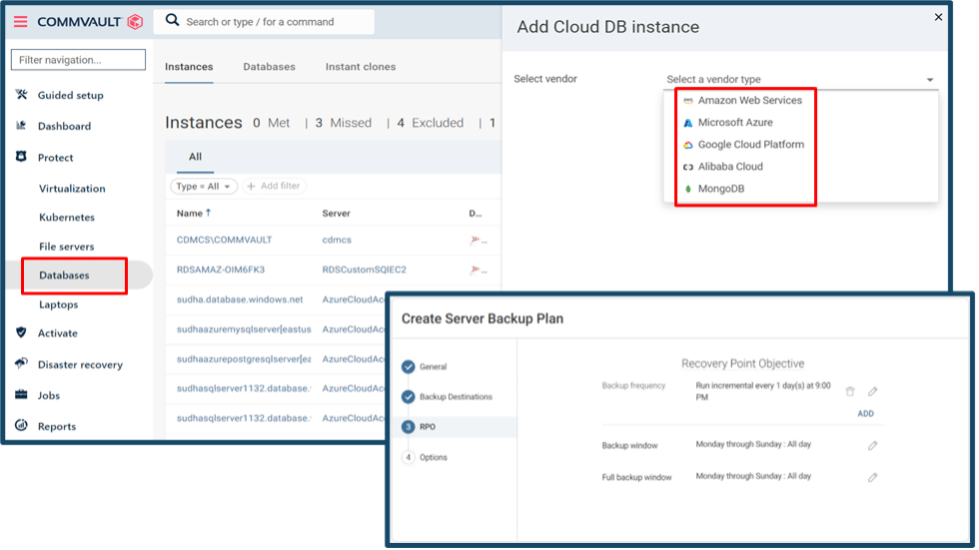
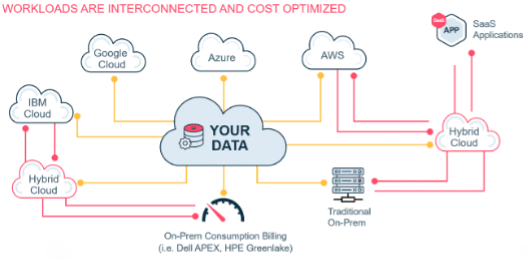
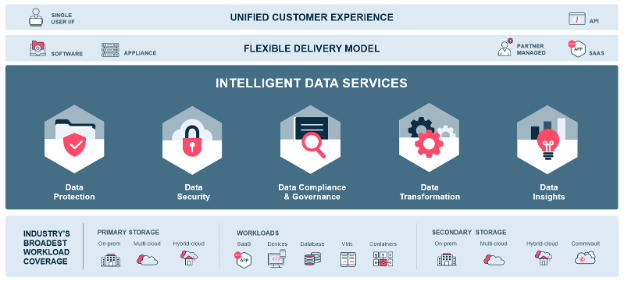
Commvault goes beyond backup by providing a simple and unified Data Protection Platform that spans all customer data – regardless of whether legacy or modern workloads live on-premises, in the cloud, or spread across a hybrid environment. Our knowledge of cloud options and deep integrations with a broad range of cloud providers offers the integration and automation possibilities to meet your unique data management and protection requirements.
Enfin, les entreprises clientes doivent disposer d’une maîtrise claire de leurs données afin que toutes les personnes concernées sachent qui est responsable de quel type d’informations et comment celles-ci doivent être traitées en toute sécurité tout au long de leur cycle de vie. Cela implique notamment de déterminer qui dispose de droits d’accès à des ensembles de données spécifiques, ainsi que les circonstances dans lesquelles ces droits doivent être révoqués (par exemple, lorsqu’un salarié quitte l’entreprise).
En mettant en place une stratégie globale de protection des données parallèlement aux outils natifs de leur fournisseur, les clients peuvent mieux protéger leurs informations contre les menaces externes tout en s’assurant que leurs opérations respectent les exigences réglementaires applicables.
Les entreprises doivent consacrer du temps à l’élaboration de telles stratégies afin de tirer pleinement parti, en toute sécurité, des avantages offerts par le cloud computing, sans s’exposer à des violations de données coûteuses ou à des amendes liées à des problèmes de non-conformité à l’avenir.
Réflexions finales sur les stratégies de protection des données dans le cloud
With cyber-attacks increasing and nearly half of all data breaches happening in the cloud8, organizations must take adequate measures to protect their data and environment. The Shared Responsibility Model is a crucial cloud security strategy that emphasizes an effective combination of customer responsibility in developing proactive defense plans with third-party solutions for additional layers of protection when using cloud services. To successfully implement this approach, customers must understand how responsibilities differ across different providers to minimize potential risks while taking full advantage of the services offered by these platforms.
Pour en savoir plus sur la manière dont nous protégeons vos environnements cloud, consultez nos pages consacrées àtransformation numérique and SaaS-Delivered Solution. Vous pouvez également découvrir notre dernière version sur notrewhat’s new page.
References
1.IDC survey, commissioned by Ermetic.– 3.Gartner IT Symposium/Xpo 2021– 4.CSA Understanding Cloud Data Security and Priorities 2022– 5.2021 Thales Global Cloud Security Study– 6.PWC Cyber Security Outlook 2023– 7.BlueFort Security 2022 CISO survey – Help net security– 8.IBM and the Ponemon Institute’s 2021 Cost of a Data Breach