Skip to content

In der neuesten Folge des Podcasts „The Resilience Rundown“ unterhält sich Moderator Thomas Bryant mit Vidya Shankaran, der Field-CTO für neue Technologien bei Commvault, um einen Einblick in die Welt der künstlichen Intelligenz (KI) zu gewinnen. Thomas und Vidya sprechen über das Potenzial der KI in verschiedenen Branchen, die damit verbundenen Herausforderungen sowie ihre Auswirkungen auf den Datenschutz und die Cyber-Resilienz.

Die Faszination und das Potenzial der KI

AI has tremendous potential in today’s world, ranging from healthcare to security, according to Vidya. AI has become an integral part of our lives, with applications like Siri on our phones. From an enterprise perspective, there is still untapped potential due to concerns around security. However, the excitement surrounding AI and its ability to enhance productivity and innovation is palpable.

https://play.vidyard.com/2Tdz9MAD1hu1an1fqyK7Jg

Subscribe: Apple Podcasts | Spotify | YouTube

Die dunkle Seite der KI

While AI offers numerous benefits, there is also a dark side that needs to be acknowledged. Vidya emphasizes the importance of data quality in AI models, as “garbage in, garbage out.” If the data fed to AI is flawed or biased, it can lead to inaccurate results. Additionally, there are concerns about the echo chamber effect and the challenge of striking the right balance between innovation and data security.

Das Konzept der Daten-Firewalls

Eine interessante Lösung für die Herausforderungen im Bereich der KI ist das Konzept der Daten-Firewalls. Vidya erklärt, dass Daten-Firewalls darauf abzielen, Systemabfragen so zu gestalten, dass Nutzer keinen Zugriff auf sensible Informationen erhalten. Diese Firewalls sollen alle möglichen Varianten und Kombinationen abdecken, um die Datensicherheit zu gewährleisten. Vidya nennt Beispiele dafür, wie Systemabfragen umgangen werden können, und betont die Notwendigkeit einer kontinuierlichen Verbesserung bei der Modellierung und Gestaltung von Firewall-Regeln.

Kausale KI und ihre Auswirkungen auf den Datenschutz

Vidya erörtert die Rolle der KI beim Datenschutz und bei der Cyber-Resilienz. Commvault setzt bereits seit 2016 prädiktive KI ein, und der nächste Schritt ist die Integration allgemeiner KI-Fähigkeiten. Die Entwicklung hin zur kausalen KI ermöglicht ein tieferes Verständnis kundenspezifischer Probleme und eine Analyse der Grundursachen. Dies ermöglicht eine maßgeschneiderte Fehlerbehebung und die Lösung von Problemen in Echtzeit, wodurch Ausfallzeiten reduziert und die betriebliche Effizienz verbessert werden.

KI birgt sowohl Chancen als auch Risiken

Vidya and Thomas’ conversation provides valuable insights into the exciting and concerning aspects of AI in the enterprise space, highlighting the potential of AI in various industries while acknowledging the challenges. The concept of data firewalls and the evolution toward causal AI offer promising solutions for data protection and cyber resilience. As AI continues to evolve, it is crucial for businesses to strike the right balance between innovation and security to harness its full potential.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As we continue to celebrate Women’s History Month, I’m honored to take a moment to share my experience as a woman in the technology industry with a passion for inclusion and mentorship.

As Head of Regional Marketing for Switzerland, Austria, SEE, Middle East and Africa, I’ve had the pleasure of being part of Commvault during a pivotal time in its history. In November, we launched our new approach to cyber resilience, and ever since then, we’ve been hard at work with our „SHIFT Roadshow“-Veranstaltungen and to give our customers an unfair advantage for resilience in the face of ransomware and other advanced threats in today’s hybrid world.

Althoughtechnology is a male-dominated industry, especially in the Middle East, I’m fortunate to be part of an incredible team here at Commvault, where everyone is valued, and our unique perspectives are celebrated. I appreciate Commvault’s commitment to a Diversity and Inclusion culture, the collaborative and supportive work environment, and the focus on employee development. These aspects create a workplace where every individual feels valued and encouraged to thrive.

Last month, I was thrilled to to win Commvault’s den „CEO Living Our Values Award“, and that I had been nominated for this honor by my team. This award is an incredible validation of my hard work, dedication, and contributions aligned with Commvault’s values – Connect, Inspire, Care, Deliver – that are the guiding principles shaping my professional journey. It serves as a powerful motivation, reinforcing my commitment to upholding these values and acknowledging my achievements in the most meaningful way.

Zu den Momenten, auf die ich besonders stolz bin, zählen die erfolgreichen Projekte, an denen ich mitgearbeitet habe, der unglaubliche Teamgeist und die kürzlich erfolgte Auszeichnung mit dem „CEO Living Our Values Award“. Ich führe meinen Erfolg auf Teamarbeit, Zusammenarbeit, die Unterstützung anderer und effektive Kommunikation zurück. Der gemeinsame Einsatz meines Teams hat maßgeblich dazu beigetragen, gemeinsame Ziele zu erreichen und die Werte zu fördern, die Commvault besonders am Herzen liegen.

My dedication to Commvault is fueled by the human values, compassionate interactions, collective teamwork, and consistent appreciation demonstrated within the organization. I’m excited about the new era and the new Commvault, eagerly anticipating the fresh opportunities and innovations it will bring, especially with the recent launch of Commvault Cloud, powered by Metallic AI.

This year’s International Women’s Day theme is #InspireInclusion, which is very special to me. Throughout my career, I’ve made it my mission to support and empower women in this industry to believe in themselves. Mentorship is a key aspect of how I’ve worked to empower other women to believe in themselves. A supportive, genuine, connection with a team member can go a long way.

Ständig in Fähigkeiten und Wissen zu investieren, ein starkes berufliches Netzwerk aufzubauen, eine gesunde Work-Life-Balance zu wahren und Herausforderungen und Veränderungen anzunehmen – das sind die Ratschläge, die mich während meiner gesamten Karriere geleitet haben. Diese Ratschläge gebe ich an die junge Generation weiter, in der Hoffnung, sie damit zu inspirieren!

For any woman who is just starting her career in technology, my advice to you is to remember the power of confidence. Take a seat at the table instead of waiting for an invitation! I know that sometimes being the only woman in the room can initially feel intimidating, but remember, YOU have a unique perspective that deserves to be heard. Be confident and authentic in who you are and know that you bring immense value in driving innovation. Setting goals and following one’s passion are essential ingredients for success.

Um mehr über die Arbeit bei Commvault zu erfahren,klicken Sie hier.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Anlässlich des Welt-Down-Syndrom-Tages möchte ich meine persönliche Geschichte mit meinem Sohn Jace erzählen.

Jace kam im Oktober 2014 zur Welt, und 12 Stunden nach seiner Geburt wurde uns die Diagnose „Down-Syndrom“ mitgeteilt. Jace verbrachte die ersten 10 Tage seines Lebens auf der Neugeborenen-Intensivstation, und in dieser Zeit mussten wir uns schnell auf die neue Situation einstellen und uns mit seiner Diagnose abfinden.

I have to admit, I really struggled with Jace’s diagnosis in the beginning. I worried a lot about the future and the fear of the unknown – which I now know are normal thoughts that many parents have when they find out their child has a disability.

Jump forward 9 years, and Jace is rocking it! He is in Grade 4 and an active participant in his class.  Outside of school, he loves horseback riding and participating in sports. He currently plays hockey every weekend with a great organization, „SuperHEROS. They provide the ability to play hockey to kids with disabilities who don’t normally have the chance. He also plays in a similar baseball league in the summer.

Commvault has been incredibly supportive over the years, giving me the flexibility I need to help Jace. And joining our CapAbilities Employee Resource Group (ERG) has been an amazing way for me to share my story with my fellow Vaulters and raise awareness. Our CapAbilities ERG’s mission is to create a safe and empathetic space where Vaulters with disabilities, caregivers, and allies can openly and honestly have discussions and drive change together.

This past November, Commvault once again sponsored a table at PREP’s annual fundraiser, Let’s Talk Hockey, a night with members of the Calgary Flames NHL team. I attended the event with some of my team members and customers, too – all proceeds went directly to the PREP foundation. Jace would not be in the place he is today without the support he receives from PREP.

On World Down Syndrome Day, I’m celebrating by wearing my funky or mismatched socks to recognize how Jace’s extra chromosome makes him extra perfect in our eyes. My goal is to continue to spread awareness and provide opportunities for Jace, and other children like him, to live their best lives and make a difference in this world. Every life deserves to be celebrated.  

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Hier bei Commvault hat das Thema Wohlbefinden in unserer weltweiten Vaulter-Community weiterhin höchste Priorität.Wie ich bereits Anfang des Jahres erwähnt habe: Wenn wir auf unser Wohlbefinden achten, können wir sowohl zu Hause als auch bei der Arbeit unser Bestes geben!

Over the years, we’ve continued to evolve our wellness offerings to best support our Vaulters and their families with programs they need for life’s most important moments and stages. Our priority has been, and always will be, to provide inclusive support for our employees and their families. Having this type of support and the right wellness resources allows our Vaulters to thrive.

So, in honor of Women’s History Month and International Women’s Day, I want to talk about how we’re supporting the women of Commvault with specific wellness offerings this month and beyond!

On International Women’s Day, our Women in Technology Employee Resource Group hosted a women’s wellness event in our Australia office, which was also available to all our Vaulters for virtual participation. The event featured guest speaker Annerie Feldman, a Sydney-based health and wellness coach. Annerie spoke about the challenges women often face that impact their wellness, and how women can overcome these obstacles to feel empowered and confident through prioritizing self-care and gaining control of one’s wellness.

Additionally, our India team has organized a breast cancer detection and awareness initiative for our female Vaulters this month. In partnership with Enable India, a non-profit organization working for economic independence and dignity of persons with disability, our Vaulters will have the opportunity to learn more about the importance of breast cancer detection and make connections with Enable India’s knowledgeable female representatives who are visually impaired.

Über unsere Feierlichkeiten und Aufklärungsveranstaltungen im März hinaus bieten wir unseren US-amerikanischen „Vaulters“ auch eine Vielzahl von Wellness-Leistungen an, darunter Familienplanung, Leistungen im Bereich der Fertilität, Pflegeunterstützung und vieles mehr. Unser Partner für Familienplanung, Maven, steht allen unseren US-amerikanischen „Vaulters“ zur Verfügung. Maven bietet Zugang zu erstklassiger Versorgung in den Bereichen Fruchtbarkeit, Schwangerschaft, Kinderheilkunde und Wechseljahre sowie rund um die Uhr Zugang zu Fachkräften, die auf Familiengründung spezialisiert sind, ein engagiertes Team von „Care Advocates“ und eine umfangreiche Sammlung klinisch validierter Informationsmaterialien. Unsere Partnerschaft mit Maven ermöglicht es uns zudem, Vaulters, die ihre Familien durch Adoption oder eine Leihmutterschaftsvereinbarung gründen, Erstattungsmöglichkeiten anzubieten.

Neben Maven bieten wir über unseren medizinischen Partner in den USA, UnitedHealthcare, Unterstützung im Rahmen von „Fertility Solutions“ an. Dieses Angebot umfasst Beratung und einfühlsame Begleitung, um Ihnen zu helfen, komplexe Behandlungsentscheidungen zu treffen, finanzielle und emotionale Belastungen zu verringern und Ihre Schwangerschaftsziele bei geringeren medizinischen Kosten zu erreichen.

We know our Vaulters and their families can face challenges when navigating child, elder, and pet care, so we’ve also partnered with Bright Horizons to help our U.S. Vaulters manage their day-to-day life efficiently and safely by finding care when they need it, both at high-quality centers and in-home.

Wir sind stolz darauf, ein Arbeitsumfeld zu schaffen, in dem alle unsere Teams das Gefühl haben, dass ihr Wohlbefinden im Vordergrund steht. Die Bereitstellung spezifischer Ressourcen für unsere weiblichen Vaulters ist entscheidend für die Förderung unserer inklusiven Kultur und einer vielfältigen Belegschaft. Letztendlich ist die Sorge um unser Wohlbefinden entscheidend dafür, dass wir für uns selbst und für andere unser Bestes geben können!

Klicken Sie hier, to learn more about what it’s like to work at Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Cloud computing has become essential for businesses of all sizes, offering scalability, flexibility and cost savings. However, managing cloud environments can be complex and chaotic, leading to increased costs, security risks and performance issues. In this blog post, we’ll explore the challenges of cloud computing and provide practical strategies to overcome them. Following these strategies can help you tame cloud chaos and optimize your cloud computing experience. And you’ll learn about Commvault® Cloudund wie diese Lösung Ihnen zum Erfolg in der Cloud verhelfen kann.

Das Chaos im Cloud-Computing

Die Cloud-Computing-Landschaft entwickelt sich ständig weiter, und regelmäßig kommen neue Dienste und Anbieter hinzu. Dies kann für Unternehmen ein großer Vorteil sein, da sie dadurch Zugang zu einer breiteren Palette an Optionen erhalten und ihre Abläufe schnell und einfach skalieren können. Diese Komplexität kann jedoch auch zu Chaos führen, da Unternehmen Schwierigkeiten haben, mehrere Cloud-Umgebungen zu verwalten und sicherzustellen, dass ihre Daten und Anwendungen sicher sind und den geltenden Vorschriften entsprechen.

Eine der größten Herausforderungen des Cloud-Computing ist das Risiko von Datenlecks und Sicherheitsvorfällen. Cloud-Anbieter sind für die Sicherheit ihrer Infrastruktur verantwortlich, doch auch Unternehmen müssen Maßnahmen ergreifen, um ihre eigenen Daten und Anwendungen zu schützen. Dazu gehören die Einführung strenger Zugriffskontrollen, die Verschlüsselung von Daten und die Überwachung auf verdächtige Aktivitäten.

Eine weitere Herausforderung sind mögliche Leistungsprobleme. Cloud-Anbieter bieten unterschiedliche Servicelevels an, und Unternehmen müssen den für ihre Anforderungen geeigneten Servicelevel auswählen. Dies kann ein komplexer Prozess sein, bei dem Faktoren wie Bandbreite, Latenz und Speicherkapazität zu berücksichtigen sind.

Und schließlich ist da noch die Investition selbst. Unternehmen müssen die Kosten für Cloud-Dienste, einschließlich Infrastruktur, Software und Support, sorgfältig abwägen. Außerdem müssen sie die Kosten für die Migration ihrer Daten und Anwendungen in die Cloud einkalkulieren.

Trotz dieser Herausforderungen bietet Cloud Computing eine Reihe bedeutender Vorteile. Zu diesen Vorteilen zählen erhöhte Agilität, Skalierbarkeit und Kosteneinsparungen. Indem sie die Herausforderungen des Cloud Computing verstehen und Maßnahmen zu deren Bewältigung ergreifen, können Unternehmen das Potenzial der Cloud nutzen, um ihre Ziele zu erreichen.

Ransomware und die Cloud

Ransomware is a type of malware that encrypts files on a victim’s computer and then demands a ransom payment in exchange for decrypting the files. Ransomware attacks can be devastating for businesses, as they can lead to lost data, downtime and financial losses.

Ransomware attacks have become increasingly prevalent in recent years, and cloud environments aren’t immune to this threat. In fact, cloud environments can be particularly vulnerable to ransomware attacks, as they often contain large amounts of sensitive data and are accessible from anywhere in the world. It has been reported that 82% of breaches involve data stored in the cloud – public, private or multiple environments.[1]

Data fragmentation is another key reason ransomware can be hard to defend against – the more widespread your data is across multiple cloud providers, the harder it is to protect. And if you use multiple data protection tools, the complexity is only driven up. As such, more than 90% of respondents surveyed indicated a level of concern that their organization will suffer a ransomware attack – and nearly 40% indicated being extremely concerned. Practically all (97%) indicated concern about the ramifications/fallout resulting from a ransomware attack.[2]

Let’s look at how you can make sense of the chaos these challenges bring in today’s hybrid cloud world.

Bleiben Sie mit SaaS geschützt

SaaS-Anwendungen (Software as a Service) sind ein beliebtes Ziel für Ransomware-Angriffe, da sie häufig zur Speicherung sensibler Daten genutzt werden. Es gibt zahlreiche Maßnahmen, mit denen Unternehmen ihre SaaS-Anwendungen vor Ransomware-Angriffen schützen können, darunter:

  • Implementing strong security measures. This includes using strong passwords, enabling two-factor authentication and keeping software up to date.
  • Using a cloud-based data protection solution. This type of solution can help protect your data from ransomware attacks by providing secure storage and backup capabilities.
  • Educating employees about ransomware. Make sure your employees are aware of the risks of ransomware and how to protect themselves from it.
  • Implementing a security incident response plan. This plan should outline the steps that you’ll take in the event of a ransomware attack.
  • Working with a cybersecurity expert. A cybersecurity expert can help you assess your risks and develop a plan to protect your business from ransomware attacks.

By taking these steps, you can help protect your business from ransomware attacks and keep your data safe. They are all proven best practices in defending against today’s threats – and tomorrow’s.

„Hybrid zuerst“

Höchstwahrscheinlich verfügen Sie sowohl über Daten in einer privaten Cloud als auch in einer oder mehreren öffentlichen Clouds. Ein hybrider Cloud-Ansatz kann Unternehmen dabei helfen, Kosten zu sparen und mehr Kontrolle zu erlangen, indem für jede Aufgabe die richtige Cloud-Umgebung genutzt wird. So können Unternehmen beispielsweise eine öffentliche Cloud für Workloads nutzen, die Skalierbarkeit und Flexibilität erfordern, und eine private Cloud für Workloads, bei denen mehr Sicherheit und Kontrolle gefragt sind.

Hybrid cloud allows data to move easily between clouds and on-premise environments. This gives businesses the ability to move data where they need it most. This can be especially important for businesses that have workloads that span multiple locations. Look for “any-to-any portability” when considering how to best protect your workloads.

Die Verwaltung und Überwachung aller Cloud-Umgebungen an einem Ort kann Unternehmen zudem dabei helfen, einen besseren Überblick über ihre IT-Infrastruktur zu gewinnen und effizienter zu arbeiten. Dies lässt sich mit einer Vielzahl von Tools bewerkstelligen, beispielsweise mit Cloud-Management-Plattformen und Cloud-Überwachungstools.

Using hybrid cloud-native applications can make businesses more agile and scalable. This means they can create and launch applications that can work on different cloud platforms. This can help reduce development costs and time to market – and improve application performance and reliability.

Mit der Migrationsplanung beginnen

Data is constantly on the move – depending on how your organization’s needs change, you’ll surely need to migrate data between clouds. As a result, planning is an important part of any cloud migration project. It helps organizations to identify potential risks and challenges, and to develop a strategy for mitigating them. The following are some of the key steps involved in the planning process:

  • Identify the data and applications that need to be migrated: This can be done by conducting an inventory of all of the organization’s data and applications.
  • Evaluate if the data and applications can work with the chosen cloud: Working with the cloud provider to ensure that the data and applications are supported.
  • Develop a migration plan: The migration plan should include:
    • Die Reihenfolge, in der die Daten und Anwendungen migriert werden.
    • Den voraussichtlichen Zeitrahmen.
    • Die erforderlichen Ressourcen.
    • Die mit der Migration verbundenen Risiken.
  • Testing: Before implementing the migration plan, it’s important to test it in a non-production environment to identify any potential problems and make sure that the data and applications are migrated successfully. Ensure you’ve got access to a saubere Umgebunghaben, und führen Sie regelmäßig Tests durch.
  • Implement the migration plan: Once implemented, the migration process should be monitored closely to ensure that there are no problems.

Überlegen Sie, wie KI helfen kann

Angesichts all dieser Best Practices fragen Sie sich vielleicht, ob es einen einfacheren Weg gibt, diese umzusetzen – und den gibt es tatsächlich. Generative KI erstreckt sich auch auf den Datenschutz, undCommvault gehörte zu den ersten Anbietern, die diese Funktion eingeführt haben. Arlie – short for “Autonomous Resilience” – is our AI assistant, available 24/7 in the Commvault Cloud platform. Arlie responds to inquiries in plain, simple language, quickly consolidates information and provides users with actionable responses to help save time, respond to threats and improve cyber resiliency.

What benefits does Arlie deliver? Every cyber resilience team is stretched thin and asked to “do more with less.” With Arlie, Commvault Cloud equips users with AI capabilities that enhance their data protection experience. Arlie empowers users across all skill levels to navigate complex tasks, improving overall efficiency and cost-effectiveness. With Arlie, users can do more, faster, without the need for extensive platform knowledge, saving time on routine tasks, quickly responding to threats and enhancing their overall cyber resiliency.

Commvault Cloud: Die Lösung für das Chaos in der Cloud

We’ve covered a lot here today, so you may be wondering where to start. The Commvault Cloud platform is an AI-enabled, powerful and secure cloud-based data protection solution that can help businesses of all sizes overcome the challenges of cloud computing. Commvault Cloud helps you manage your data in all your clouds and has strong security measures to help keep your data safe from unauthorized users. Additionally, it provides tools to help you save money and enhance your cloud’s performance.

Commvault Cloud’s comprehensive data protection features are deep – they include data backup, recovery, archiving and replication. Commvault Cloud also provides advanced security features such as encryption, access control and auditing. It’s also scalable and flexible, so you can easily add or remove storage as needed. It’s a great solution to the data fragmentation issue and allows you to protect your data estate under a single pane of glass.

If you are looking for a powerful and secure cloud-based data protection solution, look no further – download our buyer’s guideum weitere Antworten auf Ihre Fragen zum Thema „Cloud-Chaos“ zu erhalten. Commvault Cloud kann Ihnen dabei helfen, die Herausforderungen des Cloud-Computing zu meistern und sicherzustellen, dass Ihre Daten sicher und geschützt sind und jederzeit zugänglich sind, ganz gleich, wo sie sich befinden.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Künstliche Intelligenz (KI) hat aufgrund ihres erheblichen Einflusses auf den Datenschutzbereich für große Begeisterung gesorgt. Im vergangenen Jahr hat die rasante Verbreitung generativer KI in zahlreichen Branchen eine Revolution ausgelöst und Branchenführer dazu motiviert, ihr Potenzial zur Optimierung ihrer Geschäftsabläufe zu untersuchen. Commvault, ein Vorreiter im Bereich Innovation, war das erste Unternehmen, das diese Funktion eingeführt hat, um mithilfe von KI schnelle und effiziente Maßnahmen zu ermöglichen. Lernen Sie Arlie kennen, Ihren rund um die Uhr verfügbaren KI-Assistenten, der bereit ist, Fragen in klarer und verständlicher Sprache zu beantworten und praktische Lösungen anzubieten, um Zeit zu sparen, Bedrohungen schnell zu bekämpfen und die Cyber-Resilienz zu stärken.

Do More, Faster, with Speed & Certainty

Every team is stretched thin and asked to do more with less. But the pace and volume of work doesn’t decrease. Arlie empowers users of all skill levels to navigate complex tasks without the need for extensive platform knowledge – enabling you to do more, faster.

Greifen Sie über eine globale Suchleiste auf eine Vielzahl von KI-Funktionen zu, darunter:

  • Real-time insights into operational failures, prioritizing what matters most to you. No more sifting through filters and reports to find the most pressing information – Arlie delivers the most essential information to your fingertips.
  • A “no-code” way to build an integration or code an action where you don’t have to be an expert. Type a description of what you want to do, and Arlie will generate the code on the spot with Commvault APIs.
  • Context-sensitive, guided product walkthroughs that makes it easier for you to set up, customize and tune Commvault Cloud to your specifications. Ask “how to” questions, and get step-by-step documentation complete with annotated screenshots.
  • Erweiterte Fehlerbehebung zur Erkennung von Betriebsproblemen sowie zur Bereitstellung von Lösungen und Optimierungsempfehlungen in Echtzeit für eine verbesserte Cyber-Resilienz. Lösen Sie Probleme schneller mithilfe leicht verständlicher Zusammenfassungen der Lösungsansätze und konkreter Maßnahmen.

So funktioniert es

Arlie wurde entwickelt, um Ihnen Echtzeit-Einblicke und konkrete Maßnahmen zu liefern, mit denen Sie Ihre Cyber-Resilienz optimieren können. Hinter den Kulissen ist Arlie mit generativen KI-Modellen vernetzt, die Informationen und Berichte zusammenführen und so personalisierte und umsetzbare Antworten auf Ihre Anfragen liefern. Möchten Sie einen sauberen Punkt der Recovery für kritische Systeme überprüfen? Fragen Sie einfach Arlie. Möchten Sie eine Maßnahme programmieren? Sehen Sie zu, wie Arlie mithilfe von Commvault-APIs innerhalb von Sekunden Code generiert.

https://play.vidyard.com/eEq4ACirHDh6D7RCZLPhMa?

Arlie lässt sich nahtlos in die Commvault Cloud Console integrieren, sodass Sie problemlos darauf zugreifen können, ohne das Produkt verlassen zu müssen. Ganz gleich, ob Sie ein neuer Nutzer oder ein erfahrener Experte sind – Arlie macht Sie zu einem Power-User, indem es schnelle, präzise und umsetzbare Antworten auf Fragen zu Ihren Daten und Ihrer Umgebung liefert.

Wenn Sie mehr darüber erfahren möchten, wie Arlie generative KI einsetzt, um Ihre Resilienzarbeit zu stärken und zu beschleunigen, besuchen SieCommvault.com/Meet-Arlie.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Unternehmen werden im Jahr 2024 proaktivere Risikomanagementstrategien verfolgen, um nicht nur böswillige Angriffe und Datenlecks zu verhindern, sondern auch die zunehmende Zahl von Vorschriften zur Cybersicherheit erfolgreich einzuhalten.

Da sich die Bedrohungslage insbesondere im Zeitalter der KI erheblich ausweitet, steigen die Anforderungen an Unternehmen, bei Sicherheitsvorfällen Transparenz zu zeigen und Angriffe sowie Sicherheitsverletzungen offenzulegen. Diese beiden Faktoren werden Unternehmen dazu veranlassen, ihre Cybersicherheitsstrategien weiterzuentwickeln, um cyberresilient zu werden.

Warum gerade jetzt Cyberresilienz?

Cyberresilienz rückt für viele Organisationen weltweit in den Vordergrund, da Aufsichtsbehörden und Gesetzgeber bestrebt sind, die Transparenz in Bezug auf Cybersicherheitsvorfälle und die Vorsorge zu stärken.

“They want corporate executives to articulate whether and how cybersecurity is part of the company’s business strategy, governance processes, financial planning, and capital allocation,” said Melissa Hathaway, president of Hathaway Global Strategies and chair of Commvault’s Cyber Resilience Council, in our 7 Emerging Trends in Cyber Resilience“.

Die Cybersicherheitsvorschrift der SEC, Information Security Registered Assessors Program (IRAP) in Australia, DORA in the EU, and even state-level rules like New York’s Codes, Rules, and Regulations (23 NYCRR Part 500) are challenging companies to adopt transparency.

Hier befassen wir uns mit den bestehenden und sich abzeichnenden regulatorischen Anforderungen, die Führungskräfte im Bereich Cybersicherheit beherrschen müssen, um sicherzustellen, dass die von ihnen unterstützten Unternehmen sowohl die Compliance-Anforderungen erfüllen als auch Cyberresilienz erreichen.

SEC

Die jüngste SEC-Vorschrift verpflichtet registrierte Unternehmen dazu, wesentliche Cybersicherheitsvorfälle offenzulegen. Aufgrund der Auswirkungen dieser Vorschrift ist es erforderlich, dass Sicherheitsverantwortliche und Führungskräfte auf C-Level bei Cybersicherheitsvorfällen und der Meldung solcher Vorfälle eng zusammenarbeiten. Darüber hinaus verlangt die SEC-Vorschrift von den Unternehmen, in ihren Jahresberichten darzulegen, wie sich Cybersicherheit und deren Überwachung in ihr gesamtes Risikomanagementprogramm einfügen.

“Whether a company loses a factory in a fire – or millions of files in a cybersecurity incident – it maybe material to investors,” SEC Chair Gary Gensler said in a Stellungnahme.

Fast ein Viertel des Jahres 2024 ist bereits vergangen, und es gab bereits einige wenige 8-K-Meldungen bei der SEC im Zusammenhang mit Cybervorfällen. Unternehmen, deren Geschäftsjahr am 31. Dezember endete, beginnen nun damit, ihre 10-K-Berichte mit aktualisierten Formulierungen zur Cyberresilienz zu veröffentlichen.

23 NYCRR Teil 500 – Verordnung

Das New Yorker Finanzdienstleistungsamt (NYDFS) hat die zweite Änderung zu Kapitel 23 der New Yorker Gesetze, Vorschriften und Verordnungen (23 NYCRR Teil 500) erlassen, um Informations- und Finanzsysteme angesichts der zunehmenden Häufigkeit und Raffinesse von Cyberangriffen zu stärken und zu schützen. Das Gesetz verpflichtet die dem NYDFS unterstellten Finanzinstitute, ein Cybersicherheitsprogramm einzuführen und aufrechtzuerhalten, das Verfahren zum Schutz sensibler Kundendaten vor Sicherheitsbedrohungen und zum Management von Cyberrisiken umfasst.

Zu den Anforderungen für die Einhaltung von 23 NYCRR 500 gehören mehrere Ziele, auf deren Erfüllung Unternehmen, die unter NYCRR 500 fallen, hinarbeiten müssen. Zunächst müssen Unternehmen ein Cybersicherheitsprogramm einrichten und aufrechterhalten, das darauf ausgelegt ist, die Vertraulichkeit, Integrität und Verfügbarkeit ihrer IT-Systeme zu gewährleisten. Das Programm sollte Risiken in verschiedenen Betriebsbereichen abdecken, darunter Informationssicherheit, Daten-Governance, Bestandsaufnahme der Ressourcen, Systembetrieb, System- und Netzwerksicherheit, Datenschutz für Kundendaten und vieles mehr.

Das Gesetz verpflichtet Unternehmen dazu, Penetrationstests und Schwachstellenanalysen durchzuführen. Und die Listeder betroffenen Unternehmen ist noch länger.

„DORA

Auch Führungskräfte aus den Bereichen Cybersicherheit und Wirtschaft verfolgen aufmerksam die bevorstehenden Fristen des„Digital Operational Resilience Act“(DORA).

DORA trat am 16. Januar 2023 in Kraft und sieht eine Umsetzungsfrist von zwei Jahren vor. Von der Verordnung erfasste Finanzunternehmen müssen die Vorschriften bis zum 17. Januar 2025 erfüllen. Obwohl sich das Gesetz auf Organisationen in der Europäischen Union (EU) konzentriert, müssen auch Unternehmen außerhalb der EU aus dem Finanz- und IKT-Sektor Maßnahmen zur Anpassung an DORA ergreifen, wenn sie wesentliche IKT-Dienstleistungen für in der EU ansässige Finanzunternehmen erbringen.

DORA schafft einen Rechtsrahmenfür die digitale Betriebsresilienz, wonach alle betroffenen Unternehmen darauf hinarbeiten müssen, IKT-bedingte Störungen und Bedrohungen zu widerstehen, darauf zu reagieren und sich davon zu erholen. Das Gesetz zielt darauf ab, Cyberbedrohungen zu verhindern und deren Auswirkungen zu mindern. DORA umfasst die folgenden fünf Hauptsäulen:

  • IKT-Risikomanagement
  • Meldung von IKT-bezogenen Vorfällen
  • Prüfung der digitalen Betriebsresilienz
  • IKT-Risiko für Dritte
  • Gemeinsame Nutzung von Informationen

DORA zielt darauf ab, die Widerstandsfähigkeit kritischer digitaler Infrastrukturen gegenüber Cybersicherheitsbedrohungen und -angriffen zu verbessern. Durch die Ausrichtung an den Grundsätzen von DORA kommen Unternehmen der Verbesserung ihrer Cyber-Resilienz einen Schritt näher.

Werden Sie cyberresilient

If the ever-expanding threat landscape isn’t enough to drive home the need to become cyber resilient, the flurry of new regulations is hammering the point. Businesses must understand what is required of them in terms of reporting.

Für viele Unternehmen bedeutet die Einhaltung zahlreicher Vorschriften, dass Cybersicherheitswissen über den CISO hinaus im gesamten Unternehmen vorhanden sein muss. Das bedeutet, dass Sicherheitsverantwortliche mit Führungskräften der obersten Ebene und dem Vorstand zusammenarbeiten müssen, um Transparenz und Cyberresilienz zu gewährleisten.

For more information on how Commvault Cloud can help your organization’s cyber resilience journey, visit: https://www.commvault.com/platform.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Als gemeinsame Hauptsponsoren unsererWomen in Technology Employee Resource Group (ERG), we’re thrilled to celebrate International Women’s Day across our global Vaulter community! This year’s global theme, #InspireInclusion, is already engrained in Commvault’s culture and the everyday efforts of our ERG. Our Women in Technology ERG brings together both women and allies to elevate and advance gender equality in technology and celebrate the inspiring women of Commvault who are driving our innovation and growth every day.  

Check out this video to see our Vaulters across the world honor International Women’s Day and this year’s global theme!  

https://play.vidyard.com/RCAPied3RuLZVBKhdSgvnn

Today and beyond, we continue to support gender diversity initiatives and invest in our women leaders at all levels. This month, in honor of International Women’s Day and Women’s History Month, Commvault will be hosting our annual Confident U sessions, a women’s leadership development workshop. This is an opportunity for our female Vaulters to truly feel inspired to reach their full potential, as they learn how to transmit confidence, conquer self-doubt, and silence their inner critic to advance their career path.  

Supporting and empowering the women of Commvault is a key component of our DEI strategy. We continue to work together to create a world where difference is valued and belonging is a non-negotiable both inside and outside our workplaces.   

In honor of International Women’s Day, we encourage you to think about how you can #InspireInclusion with those around you.  

And to all the incredibly inspiring and talented women at Commvault – thank you for continuing to make an impact every day!  

Click here to learn more about what it’s like to work at Commvault. 

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Angesichts der ständigen Weiterentwicklung von Cyberbedrohungen und der zunehmenden Raffinesse von Cyberangriffen müssen Unternehmen einen proaktiven Ansatz verfolgen, um ihre Daten, Systeme und Betriebsabläufe vor potenziellen Sicherheitsverletzungen und Störungen zu schützen. Frühwarnsysteme spielen eine entscheidende Rolle bei der Minderung des Risikos von Zero-Day-Angriffen, Bedrohungen in der Lieferkette und der Ausnutzung von Sicherheitslücken – allesamt zentrale Aspekte der Cyberresilienz.

Verschärft wird diese Bedrohung durch Altsysteme, IoT-Geräte, Abhängigkeiten zwischen Anwendungen und Datenwucher, wodurch das Schließen von Sicherheitslücken für IT-Teams zu einer mühsamen und zeitaufwändigen Aufgabe wird und sich gleichzeitig die Dauer der Risikoexposition verlängert. Zwei aktuelle Vorfälle im Zusammenhang mit der Software MOVEit und SysAid sind Paradebeispiele für die eskalierende Bedrohung durch die Ausnutzung von Sicherheitslücken und Angriffe auf die Lieferkette.

Der MOVEit-Angriff und die SysAid-Sicherheitslücke: Ein Weckruf

In May 2023, the CL0P threat group capitalized on a critical vulnerability (CVE-2023-34362) in MOVEit, a widely-used secure file transfer application. This incident, now known as the “MOVEit attack,” has been labeled as the “most impactful zero-day attack of 2023.” [MW1] [PL2] Despite early indicators of experimentation with this vulnerability dating back to 2021, the connection between initial signs and the widespread MOVEit attack was established only after the damage had been done.

Im November schlug dieselbe Hackergruppe erneut zu und nahm diesmal die lokalen Systeme von SysAid ins Visier, einem Anbieter von IT-Dienstleistungen und Helpdesk-Anwendungen. Durch die Ausnutzung einer weiteren Zero-Day-Sicherheitslücke verschafften sich die Angreifer unbefugten Zugriff auf sensible Daten und legten wichtige Geschäftsabläufe lahm.

Die Bedeutung von Frühwarnsystemen

Die Ausnutzung der Sicherheitslücken bei MOVEit und SysAid verdeutlicht, wie dringend Unternehmen eine Strategie zur Cyber-Resilienz einführen müssen, die die Implementierung eines robusten Frühwarnsystems auf Basis von Cyber-Deception umfasst, um potenzielle Bedrohungen frühzeitig aufzudecken und darauf zu reagieren. Durch das Hinzufügen von Erkennungsebenen und Ködern, die wie hochkarätige Ziele aussehen und an strategischen Stellen im Netzwerk und in den Datenspeichern platziert werden, können Ihre Sicherheitsteams auf verdächtige Aktivitäten und Kompromittierungsindikatoren (IOCs) aufmerksam gemacht werden, bevor ein Angreifer dietatsächlichenhochkarätigen Ziele erreicht, wodurch das Risiko, Opfer von Zero-Day-Angriffen zu werden, erheblich verringert wird.

Die Einführung eines wirksamen Frühwarnsystems bietet Organisationen zahlreiche Vorteile, darunter:

  1. Proactive Threat Detection: Early warning systems shield sensitive data and business-critical systems from suspicious activities, helping organizations to identify potential threats before they can escalate into full-blown attacks.
  2. Rapid Response: By providing early alerts, organizations can respond swiftly to contain and mitigate threats, minimizing the potential impact on their operations and data.
  3. Reduced Downtime: Early detection and response can help organizations minimize the blast radius and limit downtime and disruptions caused by cyberattacks, helping ensure business continuity and productivity.
  4. Enhanced Security Posture: Early warning systems with deception capabilities help organizations identify and address vulnerabilities promptly, improving their overall security posture and reducing the risk of successful attacks.
  5. Compliance and Regulatory Adherence: Many industries and regulations require organizations to have robust security measures in place and mitigate known vulnerabilities promptly to protect sensitive data and comply with data protection laws. For example,diesem Blogbeitrag,wird beispielsweise erläutert, wie die Commvault Cloud-Intelligence- und Sicherheitskontrollen Unternehmen dabei unterstützen, den PCI-DSS-Standard einzuhalten.

Warum Commvault Cloud?

Commvault bietet eine umfassende Strategie zur Cyber-Resilienz, die es Unternehmen jeder Größe und Branche ermöglicht, ihre Systeme und Daten vor böswilligen Akteuren zu schützen. Durch den Einsatz der Commvault-Plattform können Unternehmen ihre Cyber-Readiness durch proaktive Maßnahmen verbessern, anstatt nur reaktiv zu handeln und bereits entstandenen Schaden zu beheben.

Laden Sie unser Whitepaper herunterund erfahren Sie, wie das Frühwarnsystem von Commvault mithilfe fortschrittlicher Cyber-Täuschungstechniken frühzeitig Warnungen ausgibt und Indikatoren für Kompromittierung (IOCs) aufdeckt, die bei Schwachstellenausnutzungen à la MOVEit und SysAid, Angriffen über die Lieferkette sowie unbekannten Zero-Day-Bedrohungen auftreten.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

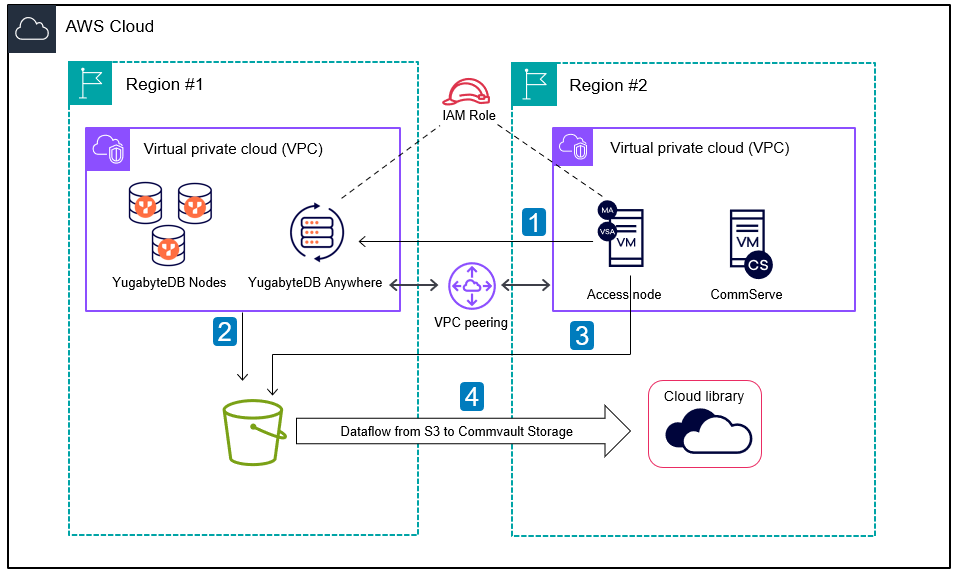
Wir freuen uns, bekannt geben zu können, dass Commvault Cloud nun YugabyteDB unterstützt – eine verteilte SQL-Datenbank, die für ihre horizontale Skalierbarkeit und integrierte Ausfallsicherheit bekannt ist und Unternehmen die Möglichkeit bietet, global konsistente Anwendungen zu entwickeln.

Durch diese Integration profitieren Kunden von einem umfassenden Schutz ihrer YugabyteDB-Umgebungen. Im Falle von Ausfällen oder logischen Beschädigungen, die sich über mehrere Regionen erstrecken, ermöglicht Commvault Cloud eine schnelle Recovery-Prozedur, sodass Sie Ihre YugabyteDB-Workloads bequem über die Commvault Cloud Console verwalten und koordinieren können.

Der Schutz sensibler Daten in verteilten Anwendungen ist in der dynamischen Unternehmenslandschaft von heute von entscheidender Bedeutung. YugabyteDB ist zwar darauf ausgelegt, eine Reihe von Ausfällen zu bewältigen, dennoch ist eine spezielle Lösung für Datensicherheit und Recovery unerlässlich, um Ihre kritischen Daten vor extremen Ausfällen, sich ständig weiterentwickelnden Bedrohungen sowie Compliance- und regulatorischen Anforderungen zu schützen. Hier kommt Commvault Cloud ins Spiel und bietet beispiellose Cyber-Resilienz.

Die Integration von Commvault Cloud und YugabyteDB bietet die folgenden wichtigen Funktionen:

  • Backup all namespaces in AWS and Azure: You can configure full and incremental backups, schedule backups, and perform individual table-level backups of YCQL and individual database backups of YSQL.
  • Browse and restore namespaces: You can easily restore individual databases and tables in place to the original cluster or out-of-place to another cluster.
  • Job monitoring and manageability: The Commvault Cloud console provides simple workflows to configure, manage, and monitor the status of any backup or restore process.

In Kombination helfen Commvault Cloud und YugabyteDB Unternehmen dabei, geschäftskritische Anwendungen aufzubauen, zu modernisieren und vor immer neuen Bedrohungen und Ausfällen zu schützen.

Um mit YugabyteDB und Commvault Cloud loszulegen, besuchen Siedocumentation.commvault.com/YugabyteDB.

Eine vollständige Liste der von Commvault Cloud unterstützten Datenbanken finden Siehier.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Today we are celebrating quite a lot! Not only is it Employee Appreciation Day, but it’s also the start of Women’s History Month.  

Employee Appreciation Day is a great reminder to celebrate each other, but, for me, gratitude is always top of mind. Every day, I am so inspired by our incredible Vaulter community across the world. The innovation, care, and collaboration I see daily from our teams is what makes working at Commvault such an amazing experience. Showing that we care and appreciate one another is a core component of our culture, in fact, it’s part of our core values.  

 And speaking of our values, we recently announced our FY24 Q3 CEO Living Our Values Award winners, to recognize Vaulters who have done an exemplary job of living our values every day. With Women’s History Month kicking off today, and International Women’s Day right around the corner, I want to give a special shout-out to all the women who recently won this award. I am so appreciative of Amy, Jill, Kristen, Lena, and Prashanti for continuing to make an impact and leading by example. Thank you for continuing to inspire us all!   

Amy Ngian  

Jill Van Sickle  

Kirsten Krsulj  

Lena Halbourian 

Prashanti Koti  

Today is also an important reminder that gratitude should always be top of mind. I’ve always been so moved by the late Fred Rogers, who accepted his Lifetime Achievement Award at the Emmys in 1997 by stressing the importance of gratitude. That day, he asked this of the audience, “Take 10 seconds to think of the people who have helped you become who you are. Those who have cared about you and wanted what was best for you in life”. On that note, I’d like to ask the following of anyone reading this blog: 

  • First, take 10 seconds (or more!) to think about the people who have helped you get to where you are today. It can span beyond your colleagues. 
  • Second, take another few minutes to actually reach out and thank them. We all know that a little appreciation, even if it’s just a quick text or phone call, can go a long way.  

The power of support is truly incredible. Happy Employee Appreciation Day to all and thank you again to our amazing Vaulters for everything you do! 
 

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Das New Yorker Finanzdienstleistungsamt (NYDFS) reagiert proaktiv auf die eskalierenden Cyberbedrohungen mit der zweiten Novelle zu Kapitel 23 der New Yorker Gesetzessammlung, Vorschriften und Verordnungen (23 NYCRR Teil 500). Diese Novelle ist ein strategischer Schritt, um Informations- und Finanzsysteme gegen die zunehmende Verbreitung und Raffinesse von Cyberangriffen zu wappnen. Die Forderung nach zusätzlichen Kontrollmaßnahmen zur kosteneffizienten Bewältigung von Cyberrisiken ist lauter denn je.

As we dissect the intricacies of this regulatory change, it becomes apparent that organizations need more than a mere rulebook; they require a robust solution ready to confront cyber challenges head-on. This is where Commvault® Cloud, powered by Metallic® AI, enters the game to help meet regulatory requirements while elevating cyber resilience. Now is the time for organizations to embrace the future with Commvault Cloud.

Lassen Sie uns einen genaueren Blick auf die wesentlichen Abschnitte des Änderungsantrags werfen und untersuchen, wie sich die innovativen Lösungen von Commvault Cloud nahtlos in einige der wichtigsten Anforderungen einfügen.

Cyber-Resilienz durch intelligente Risk Analysis [Abschnitte 500.9(a), 500.2(c)]

Commvault Cloud’s Risiko-Analyse solution goes beyond traditional methods. It systematically identifies and categorizes sensitive data across on-premises and cloud locations. By scanning diverse data types, including images, Risiko-Analyse pinpoints redundant, obsolete, and trivial (ROT) data. It addresses issues related to data sprawl and duplication in addition to facilitating prompt risk assessment based on data sensitivity and impact. File access and privileges related to sensitive data can undergo thorough quick reviews for robust security measures and to intelligently inform the design of your cybersecurity program mandated by the amendment.

KI-gestützte Überwachung und Schulung [Abschnitt 500.14(2)]

Zusätzlich zu den Funktionen zur Risk Analysis führt Commvault CloudSecurity IQein, um ein umfassendes Dashboard zur Sicherheitslage bereitzustellen. Es liefert eine dynamische Bewertung, die Unternehmen dabei unterstützt, Sicherheitsrisiken zu identifizieren und zu mindern.Commvault Cloud Threatwiseerweitert die Erkennungs- und Überwachungsfunktionen durch die frühzeitige Erkennung von Versuchen, kritische Ressourcen mit Schadcode zu infizieren. Bei Aktivierung überwacht der Network Intelligence-Sensor aktiv ausgehende Bedrohungen sowie Verbindungen zu Botnets oder bösartigen URLs und kann zudem bei der Überwachung verdächtigen Web-Datenverkehrs helfen, wie es die Gesetzesänderung vorschreibt.

Zero-Trust-Zugriffskontrollen [Abschnitt 500.7(a)]

Commvault Cloud geht über herkömmliche Zugriffskontrollen hinaus. Es führt Zero-Trust-Kontrollen ein, darunter Multi-Faktor-Authentifizierung (MFA), Multi-Partner-Autorisierung (MPA), Privileged Access Management (PAM), rollenbasierte Zugriffskontrolle (RBAC) einschließlich granularer Sicherheitsmaßnahmen sowie Security Assertion Markup Language (SAML). Bei Bedarf stellt es zudem umfangreiche Prüfprotokolle bereit. Diese umfassenden Sicherheitsfeatures stimmen die Zugriffsrechte präzise auf die höchsten Sicherheitsstandards ab.

Fortschrittliche Verschlüsselung für maximale Sicherheit [§ 500.15(a)]

Commvault Cloud erfüllt die höchsten Verschlüsselungsanforderungen und gewährleistet so die sichere Übertragung von Daten während der Übertragung über authentifizierte Kanäle sowie die verschlüsselte Speicherung von Daten im Ruhezustand. Durch die Nutzung von FIPS 140-3 (AES 256) und authentifizierte API-Aufrufe über REST TLS 1.3 via HTTPS unterstützt die Lösung die Einhaltung des in der Novelle festgelegten Verschlüsselungsstandards.

Meldung eines Cybersicherheitsvorfalls, Frühwarnsystem und Cyber-Täuschungstechniken zur Unterstützung der Feststellung eines Cybervorfalls innerhalb von 72 Stunden [§ 500.17(a)]

With Commvault Cloud Threatwise, financial entities can receive early warning signals alerts using advanced deception techniques that can identify lateral movements in the network, reconnaissance, or attempts to infect backup workloads and production environments. Additionally, The Anomaly framework can send alerts on unusual file activity, aiding in threat identification within backups. Integrations with SIEM and XSOAR can assist in disabling data aging or users at risk. With Commvault Cloud Threatwise, financial entities can create decoys of servers, endpoints, financial decoys assets such as Swift & ATMs, networking equipment, and more, effectively mimicking financial entity assets. This proactive approach contributes to reducing response times, improving threat intelligence correlations and remediation, thus eventually assisting IRT to shorten the determination time for a cyber incident.

Tests zur Reaktion auf Vorfälle [Abschnitt 500.16]

The amendment mandates: “Each covered entity shall periodically,but at a minimum annually,test incident response and BCDR plans ….” Commvault Cloud Backup and Recovery capabilities,along with Commvault Cloud Auto Recovery,Commvault AirGap,and CommServe Recovery Validation Service provide a comprehensive and complete timely solution for this requirement. It simplifies the process for organizations to automate clean recovery of the backup infrastructure and application group recoveries,allowing periodic recovery testing in a clean environment in the cloud,which can be used for cyber forensics as well.

You can restore and support BCDR plans as well as test without impacting production environments. Moreover, the amendment requires that “backups shall be adequately protected from unauthorized alterations or destruction.” Commvault AirGap, together with the zero-trust architecture, control, data, and storage planes separation, Threatwise, security IQ posture dashboard, the anomaly framework, ThreatScan, and the Cleanroom Recovery-Lösungen.

Fazit: Mit Commvault Cloud für die Zukunft rüsten

Die Zeit läuft. Betroffene Finanzinstitute müssen sich auf die Einhaltung der zweiten Novelle zu 23 NYCRR Teil 500 vorbereiten. Commvault Cloud, basierend auf Metallic AI, ist die zeitgemäße Lösung, um betroffene Finanzinstitute zu unterstützen, und bietet die notwendigen Tools zur Einhaltung der Novelle. Jetzt ist es an der Zeit, sich darauf vorzubereiten.

Note: This is Commvault’s perspective. Commvault does not provide legal or compliance guidance.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Throughout February, we’ve celebrated Black History Month across our global Vaulter community with events, educational initiatives, and open dialogues hosted by our Multi-Culture Employee Resource Group (ERG) and Diversity, Equity, and Inclusion (DEI) team.

Black History Month is a time to honor the rich heritage of African American contributions to history, culture, and society. Moreover, we’re honoring the achievements and resilience of Black individuals. By embracing the stories and experiences of the Black community, we aim to cultivate a workplace that promotes equity, understanding, and unity among all Vaulters, especially regarding our African American Vaulters. 

We took the opportunity to open the month with an event to spotlight the work and achievements of the legacy organization, United Negro College Fund (UNCF). UNCF, which celebrated 80 years of service this year, is a philanthropic organization that funds scholarships for underrepresented students and general operating support for over 37 private Historically Black Colleges and Universities (HBCUs). Over the years, this organization has cultivated some of the country’s most brilliant minds. We heard from UNCF leaders Ngozi Claire Emenyeonu, Mary Williams, and Lu Duong on how their work in the field is combating bias in the tech industry and how the Commvault community can combat bias in tech too.

To close the month, our Multi-Culture ERG partnered with the Black employees at Microsoft (BAM) ERG Miami, Florida Chapter to host an event featuring former NBA player, Baron Davis. Baron discussed the incredible work he is doing now as a Founder, Entrepreneur, and Investor after retiring from playing NBA basketball for 18 years, as he’s focused on empowering the black community through sports, media, business and technology.

Wie Martha Delehanty, unsere Personalvorständin,Anfang dieses Monats erklärte, our commitment to Black History Month extends beyond February as we’re actively celebrating Black history and embracing diversity year-round. DEI is foundational to everything we do – every day, we value and celebrate the unique perspectives each employee brings to the table as we foster innovation and collaboration. 

Auch in Zukunft werden wir den kontinuierlichen Dialog fördern, Initiativen unterstützen, die vielfältigen Stimmen Gehör verschaffen, und sicherstellen, dass unsere Einstellungsverfahren und Karrierechancen gerecht gestaltet sind.

Um mehr über unsere DEI-Maßnahmen bei Commvault zu erfahren,klicken Sie hier.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Incident Response Teams (IRT) are the cyber guardians operating like a 24/7 commando Delta Force. Their mission is to spot cyber threats before they materialize, shielding organizations from potential breaches. In the event of an intrusion, they’re the rapid response force, minimizing impact with unwavering dedication and expertise, ensuring organizations’ digital fortress stands resilient against any challenge.

Driven by theNIST defined incident response lifecycle, this methodology seamlessly incorporates insights and best practices from NIST;MITRE ATT&CK, a globally-accessible knowledge base of adversary Tactics, Techniques, and Procedures (TTP); andCISA’s Incident Response Playbooks. This blog post explores how Commvault® Cloud, powered by Metallic® AI, and strategically combined with SIEM, XSOAR, and other ecosystem integrations, supports incident response, minimizing impacts, and elevating cyber resilience.

Vorbereitung

Eine proaktive Vorbereitung ist ein Eckpfeiler einer effektiven Reaktion auf Vorfälle. Dazu gehören die Dokumentation von Reaktionsrichtlinien, Instrumente zur Früherkennung sowie die Schulung der Nutzer zum Thema Cyberbedrohungen. Diese gemeinsame Initiative steht im Einklang mit dem NIST-Rahmenwerk und berücksichtigt Empfehlungen zu TTPs.

IRT- und IT-Teams arbeiten bei Vorfällen zusammen und nutzen Commvault Cloud, das eine einheitliche Verwaltung bietet, über eine Zero-Trust-Architektur, eine Isolierung der Datenverschlüsselungsschlüssel sowie fortschrittliche Sicherheitsmaßnahmen verfügt. Diese Zusammenarbeit schafft widerstandsfähige Architekturen und sorgt für die Ausfallsicherheit kritischer Abläufe, um auf den schlimmsten Fall vorbereitet zu sein. Unterstützt werden diese Bemühungen durch die Cyber-Resilienz-Funktionen von Commvault Cloud, die KI-gestützte Erkennung, die Integration mit SIEM/XSOAR sowie weitere Komponenten des Ökosystems.

Erkennung und Analyse

Die Erkennungs- und Analysephase, ein mehrstufiger Prozess, erfordert eine genaue Identifizierung der Vorfallstypen. Commvault Cloud zeichnet sich durch seine KI-gestützte Erkennung undThreat Scanaus, mit denen verdächtige Binärdateien in Backups identifiziert und potenzielle Bedrohungen aufgespürt werden können. Commvault CloudThreatwiseergänzt dies, indem es dem IRT ermöglicht, rasch Gegenmaßnahmen zu ergreifen, Köder für die proaktive Früherkennung und -analyse zu erstellen und anschließend weitere dynamische Analysen in einer Sandbox-Umgebung durchzuführen.

Eindämmung

Eine wirksame Eindämmung ist von entscheidender Bedeutung, insbesondere bei schwerwiegenden Vorfällen. Commvault Cloud Threatwise, das in die Netzwerkzugangskontrolle (NAC) integriert ist und Syslog-Funktionen nutzt, unterstützt die Eindämmung durch die Identifizierung angreifender Hosts. Gleichzeitig stellt Commvault Cloud bei der Erkennung verdächtiger Dateien infizierte Dateien in Backup-Workloads automatisch unter Quarantäne, und die „Cleanroom Recovery“-Option kann vom IRT genutzt werden, um eine kontrollierte Umgebung für die Überwachung und weitere Cyberforensik zu schaffen, was im Einklang mit der Strategie des IRT steht. Die Integration mit SIEM und XSOAR optimiert bei Bedarf die Eindämmungsmaßnahmen zusätzlich, beispielsweise durch das Deaktivieren der Datenalterung oder das Sperren gefährdeter Benutzer, wenn ungewöhnliche Dateiaktivitäten erkannt werden, und bietet so Einblicke und Maßnahmen in Echtzeit.

Ausrottung und Recovery

Nach der Eindämmung zielt die Beseitigung darauf ab, die vom Vorfall betroffenen Komponenten zu entfernen. Commvault Cloud spielt dabei mit seinen umfassenden Features für Backup and Recovery, Validierungsmöglichkeiten und Funktionen für Auto Recovery eine entscheidende Rolle. Die OptionCleanroom Recoveryerleichtert die forensische Untersuchung nach einem Vorfall und ermöglicht so eine gründliche Überprüfung der Umgebung.

Maßnahmen nach dem Vorfall

Post-incident “Lessons Learned” meetings are pivotal for continuous improvement. Data analysis, including costs and incident characteristics, informs risk assessments. Effective coordination with external entities, such as incident response teams and law enforcement, is also important when needed. For example,CISA published guidelinesto ensure a standardized and resilient approach to cybersecurity incidents for FCEB entities.

Um die proaktive Haltung von IRT zu stärken, tragen IT-Erkenntnisse und Abhilfemaßnahmen aus der Commvault Cloud zur Stärkung der Abwehrmaßnahmen bei und bieten ein robustes Instrumentarium für eine umfassende Reaktion auf Vorfälle.

Schlussfolgerung

In der dynamischen Landschaft der Cyberbedrohungen ist die Synergie zwischen Incident-Response-Teams und den hochmodernen Funktionen von Commvault Cloud, die strategisch in SIEM, XSOAR und andere Ökosystem-Integrationen eingebunden sind, von entscheidender Bedeutung. Diese Zusammenarbeit minimiert nicht nur die Auswirkungen von Vorfällen, sondern stärkt Unternehmen auch im Kampf gegen sich ständig weiterentwickelnde Cyberbedrohungen und ermöglicht so eine widerstandsfähige und effektive Reaktion. Die Verfechter der Resilienz, ausgestattet mit Commvault Cloud, KI und strategischer Integration, sind bereit, sich den Herausforderungen der Cyber-Front zu stellen.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As organizations grapple with the increasing frequency and sophistication of cyberattacks, it has become imperative to adopt a cyber-resilience mindset. To shed light on this crucial topic, Commvault recently hosted a webinar titled“Embrace the Breach: Business Continuity with Cleanroom Recovery.”

Highlights des Webinars

In diesem Webinar diskutierten Branchenexperten die Bedeutung von Lösungen zur Cyber-Resilienz, darunter die „Cleanroom Recovery“-Lösung von Commvault, die in Zusammenarbeit mit Microsoft entwickelt wurde. Zu den wichtigsten Erkenntnissen gehörten:

  1. The Shift Towards Cyber Resilience: The webinar emphasized the need for organizations to shift their mindset from “if” or “when” they will be attacked to preparing for recovery and resilience in the face of inevitable breaches. As Tim Zonca, VP of Portfolio Marketing at Commvault, highlighted: “Gone are the days of people thinking, if they get attacked, or even when they get attacked, and a lot of the conversation and the focus and the energy is spent around the assumption that it will happen.” This shift in perspective underscores the urgency of implementing cyber resilience solutions.
  2. The Challenges of Recovery Testing: Recovery testing is crucial for organizations to ensure readiness in the event of a cyberattack. However, the status quo of recovery testing often falls short due to its complexity and cost. Tim Zonca noted that testing the recovery of a wide range of applications is often cumbersome and unfeasible for many organizations. This highlights the need for a more efficient and cost-effective solution.
  3. Commvault Cleanroom Recovery: Developed in partnership with Microsoft, Commvault’s Cleanroom Recovery solution offers a way to securely and quickly recover applications in the event of a cyberattack. This solution provides an on-demand cleanroom that enables reliable cyber recovery. Karl Rautenstrauch, Principal Product Manager at Microsoft, said, “what if there was a way to ensure that you could recover clean, pristine applications, reliable every time? And I think that’s what we’ve built together [with Commvault].” This solution can be used for readiness testing, forensic analysis, or production failover, providing organizations with the flexibility they need.
  4. Any-to-Any Portability and Automation: One of the key advantages of Commvault’s Cleanroom Recovery solution is any-to-any portability. This means that data and applications from anywhere can be recovered to any system, enabling seamless recovery processes. Additionally, the solution is automated, simplifying the recovery process and reducing complexity.
Warum Sie sich das anschauen sollten

The webinar offers valuable insights into the evolving landscape of cyber threats and the importance of cyber resilience solutions. By watching, you’ll gain a deeper understanding of:

  1. Die zunehmende Bedrohung durch Cyberangriffe und die Notwendigkeit von Cyberresilienz.
  2. Die Herausforderungen im Zusammenhang mit herkömmlichen Recovery-Tests und der Bedarf an einer effizienteren Lösung.
  3. Die „Cleanroom Recovery“-Lösung von Commvault und ihre Fähigkeit, eine sichere und schnelle Recovery nach Ransomware-Angriffen und anderen geschäftsbeeinträchtigenden Problemen zu gewährleisten.
  4. Die Flexibilität der Lösung für Readiness-Tests, forensische Analysen und Failover im Produktivbetrieb.
  5. Die „Any-to-Any“-Portabilität und die AutomatisierungsFeatures, die den Recovery-Prozess vereinfachen.

By embracing the inevitability of breaches and implementing solutions like Commvault’s Cleanroom Recovery, businesses can take positive steps to help ensure continuity and protect themselves against the ever-growing cyber threats. Watch the on-demand webinartoday to stay ahead in the battle against cyberattacks.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Entdecken Sie die neuesten Verbesserungen und Funktionen, mit denen Sie Ihre Cyber-Resilienz und Ihre Datenschutzstrategie optimieren können.

Wir bei Commvault senken die Kosten und den Aufwand für die Absicherung Ihres Unternehmens. Im Dezember haben wir spannende Neuigkeiten zuravailability of key features of Commvault® Cloud. But that’s not all! We’re thrilled to announce the general availability of Commvault Cloud Platform Release 2024 – our latest release packed with new capabilities and services to meet the needs of today’s hybrid enterprise.

Erschließen Sie das Potenzial Ihrer Daten: Vereinheitlichen, Schützen, Verwalten

Platform Release 2024 introduces the latest enhancements to the Commvault Cloud console, eliminating time-consuming manual processes and multiple dashboard reviews through unified management, real-time insights, and consolidated data views – all in one convenient location.

Mit diesem neuen Ansatz können Sie globale Richtlinien, Gruppen und Berechtigungen ganz einfach an einem Ort konfigurieren und verwalten. Stellen Sie sie schnell in Ihrer gesamten Umgebung bereit, um Ihr Konfigurationsmanagement zu optimieren und zu vereinheitlichen.

Uncover and Eliminate Cyberthreats Sooner – Before Data Is Compromised

An important part of Cyber resilience strategy is discovering and preventing threats. Building on the existing early-warning technology of our Threatwise capabilities, Platform Release 2024 introduces Threatwise Advisor, which continuously assesses workloads in the backup environments to intelligently recommend what decoy sensors to configure and where.

Diese neuen Funktionen tragen dazu bei, den Konfigurationsprozess zu vereinfachen, die Bereitstellungszeit zu verkürzen und den manuellen Aufwand zu minimieren, indem sie wichtige Rechner und Dienste identifizieren. Anwender können ihren Produktionsumgebungen auf Basis dieser Datensätze einfach und schnell Erkennungsschichten hinzufügen, um ihre wertvollsten Ressourcen optimal zu schützen.

KI-gestützte prädiktive Bedrohungsanalyse in Echtzeit

Malware is constantly evolving, and dynamically changing, making it more difficult to detect. Zero-day and polymorphic AI-driven malware can go undetected and remain dormant for days at a time, while backups are continuous. Infected files can end up within the backup, causing a false sense of safety while impacting the ability to recover cleanly. Platform Release 2024 introduces Threat Scan Predict, which takes our existing capabilities to the next level by leveraging AI-driven threat detection and prediction capabilities to identify potentially nefarious files within the backup content.  This provides higher levels of efficacy at detecting zero-day and AI type threats within backups and minimizes the risk of reinfection during data recovery.​

Simple, secure, and rapid recovery of applications​ into an on-demand cleanroom

CISOs sind dafür verantwortlich, sicherzustellen, dass ihr Unternehmen gut auf Cyberangriffe und deren Folgen vorbereitet ist. Die Vorbereitung auf die Recovery und die entsprechenden Tests können jedoch komplexe Aufgaben sein, die selten erfolgreich durchgeführt werden – oft aufgrund begrenzter Ressourcen. Dies stellt einen Risk-Level für eine zuverlässige Recovery, Readiness und Widerstandsfähigkeit dar.

Unser neuerCleanroom RecoveryRecovery“-Dienst für VMs bietet eine sichere und isolierte Umgebung, in der Unternehmen ihre Cyber-Recovery-Pläne testen können, ohne Produktionssysteme zu beeinträchtigen. Diese Umgebung ermöglicht es Unternehmen, Lücken in ihren Plänen zu erkennen und zu beheben, bevor ein Angriff stattfindet. Die Cleanroom-Umgebung kann auch für die forensische Analyse bekannter infizierter Systeme genutzt werden, was Unternehmen dabei hilft, die Ursache eines Angriffs zu verstehen und die notwendigen Maßnahmen zur Verhinderung künftiger Vorfälle zu ergreifen. Und sollte es doch einmal zu einem Vorfall kommen, bietet unser Service eine sichere Recovery-Prozedur in einem „Cleanroom“ in der Cloud – unabhängig von der Ausgangsumgebung und mit uneingeschränkter Portabilität.

Bolster your cyber resilience with Commvault’s latest security integrations

Commvault ist eine Partnerschaft mit dem Cybersicherheitsunternehmen Netskope eingegangen, um die Sicherheitslage der Kunden zu verbessern. Diese Partnerschaft hilft Kunden dabei, potenzielle Bedrohungen schnell zu erkennen und darauf zu reagieren, indem sie kombinierte Einblicke und Transparenz bietet. Kunden können ihre Sicherheitserkenntnisse erweitern, indem sie die Anomalie-Erkenntnisse von Commvault Cloud in den „Netskope Cloud Threat Exchange“ integrieren. Die Teams der Sicherheitsorganisation (SecOP) können vorhandene Bedrohungsinformationen mit diesen Anomalie-Erkenntnissen korrelieren und so proaktive Schutzmaßnahmen einleiten. Darüber hinaus erhalten Kunden Bedrohungsinformationen von Netskope, beispielsweise über Server, die durch Bedrohungsaktivitäten kompromittiert wurden. Diese Erkenntnisse werden im „Security IQ“-Dashboard von Commvault angezeigt, sodass Kunden Schutzmaßnahmen ergreifen und die Wiederherstellbarkeit ihrer Daten sicherstellen können.

Security teams face the challenge of responding as quickly as possible to security events to minimize the impact of cyber threats. By leveraging threat insights from DarkTrace, customers can view protected servers that are impacted on Commvault’s Security IQ dashboard. This helps inform users of potential risks to backup assets, enabling proactive measures like Threat Scanning to safeguard data and enable recoverability.

Neue Dell-Hardwareoptionen für Commvault Cloud HyperScale X

Mit der Einführung unserer neuen Dell-Backup-Appliances freuen wir uns, Ihnen mehr Flexibilität und Auswahlmöglichkeiten beim Schutz kritischer Daten bieten zu können. Kunden können aus einer Reihe von Hardware-Anbietern für HyperScale X-Appliances wählen, sodass Sie Ihre Lösung ganz nach Ihren spezifischen Anforderungen und Ihrem Budget anpassen und gleichzeitig Ihre bestehende Infrastruktur nutzen können.

Dell-Kunden können nun die HyperScale X Appliance auf derselben Hardware nutzen, die auch in ihren bestehenden IT-Rechenzentren zum Einsatz kommt, und dabei aus einer größeren Auswahl an Lösungen wählen, die einem breiten Spektrum an Anforderungen, Kapazitäten und Präferenzen gerecht werden.

Expanded Commvault Cloud SaaS Capabilities – Coming Soon

Zusätzlich zu diesen neuen Features werden wir ab Mitte März auch unsere umfassende Unterstützung für SaaS-Funktionen in den folgenden Bereichen ausbauen:

  • Threat Scan support for Files: Threat Scan for SaaS now supports Files to enable you to securely recover data as quickly as possible by identifying malware, encrypted content, and vulnerable data. This provides safe recovery options to recover clean data and avoid reinfection by accidentally restoring malicious files.
  • Risk Analysis support for M365: Risk Analysis for SaaS supports M365, offers a better way to secure and defend your M365 data by making it easy to systematically discover, classify, and protect dark and sensitive data, empowering a proactive defense against data breaches and helping you meet your compliance requirements.
  • Auto Recovery for VMs: Auto Recovery as a service for VMs delivers secure, automated recovery at scale to help you quickly and securely recover VM workloads from disasters with minimal data loss and downtime.

Dies sind nur einige der großartigen Features, die wir in der Plattformversion 2024 bieten. Hier erfahren Sie mehr über die neuesten Features:

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Cyberangriffe haben sich zu einer allgegenwärtigen und ausgeklügelten Bedrohung entwickelt, die eine erhebliche Gefahr für Unternehmen jeder Größe darstellt. Die sich ständig wandelnde Natur von Cyberbedrohungen erfordert eine neue Denkweise in Bezug auf Cyberresilienz. Selbst wenn man die besten verfügbaren Perimeter-Sicherheitsmaßnahmen einsetzt, ist die Wahrscheinlichkeit, dass Angreifer eindringen, sehr hoch. Wie können Sie vor diesem Hintergrund sicherstellen, dass Sie sich schnell erholen können, wenn es doch einmal dazu kommt, und – was ebenso wichtig ist – wie können Sie Ihre Recovery im Voraus TESTEN, um sicherzustellen, dass Ihre Pläne funktionieren werden?

Cleanroom Recovery, introduced in November and available today supporting software virtual machine (VM) workloads, gives organizations the knowledge to help avert attacks, defend against bad actors, and restore environments to a secure state.

But, Cleanroom Recovery also provides a safe and isolated environment where organizations can easily test their cyber recovery plans without disrupting production systems. This environment allows organizations to identify and address gaps in their plans before an actual attack occurs. Cleanroom environments also provide forensic analysis of known infected systems and provide analysis that helps organizations understand the root cause of the attack—critical information to prevent future incidents.

Cleanroom Recovery should be a primary pillar in every organization’s cyber resilience strategy.

Today’s Cyber Recovery Reality: It’s Not Easy

Die Häufigkeit und Schwere von Cyberangriffen hat in den letzten Jahren dramatisch zugenommen und stellt eine erhebliche Bedrohung für Unternehmen aller Branchen dar. Diese Angriffe können verheerende Folgen haben, darunter Datenlecks, finanzielle Verluste und irreparable Reputationsschäden.

In eineraktuellen Umfrage der Futurum Groupgaben 98 % der Befragten an, dass die Wiederherstellbarkeit von Daten ihre Widerstandsfähigkeit gegenüber Ransomware-Angriffen beeinflusst, wobei drei Viertel der Befragten angaben, dass dieser Einfluss sehr groß oder entscheidend sei. Eine effektive Cyber-Recovery ist für Unternehmen von entscheidender Bedeutung, um Ausfallzeiten zu minimieren, den Geschäftsbetrieb wiederherzustellen und ihren Ruf nach einem Cyberangriff zu schützen. Viele Unternehmen haben jedoch Schwierigkeiten, ihre Cyber-Recovery-Pläne angemessen zu testen, wodurch sie anfällig für reale Angriffe bleiben.

In der sich wandelnden hybriden Welt müssen Unternehmen verschiedene gesetzliche Vorgaben einhalten, die zum Tragen kommen. Insbesondere die Rahmenwerke des National Institute of Standards and Technology (NIST) und des Digital Operational Resilience Act (DORA) sind für Unternehmen mittlerweile von zentraler Bedeutung. Diese gesetzlichen Vorschriften legen Anforderungen an das Testen fest und übertragen den Unternehmen die Verantwortung, kontinuierliche Tests durchzuführen, um hohe Strafen und Bußgelder zu vermeiden.

Unternehmen müssen ihren Recovery-Plan kontinuierlich testen, um eine reibungslose und schnelle Wiederaufnahme des Geschäftsbetriebs zu gewährleisten.

https://play.vidyard.com/Yz7D3oyrUPoTpuEHMTWZzb
Sehen Sie sich unser Webinar zum Thema „Cleanroom Recovery“ an, umMehr erfahren.

Die Grenzen der derzeitigen Ansätze zur Prüfung der Cyber-Recovery

Herkömmliche Testmethoden für die Cyber-Recovery, wie beispielsweise Tabletop-Übungen, versagen oft dabei, Organisationen angemessen auf die Komplexität und das Chaos realer Cyber-Recovery-Szenarien vorzubereiten. Diese Übungen umfassen in der Regel Diskussionen und Simulationen, denen der Realismus und die Dringlichkeit eines tatsächlichen Angriffs fehlen.

Moreover, testing cyber recovery plans in hybrid environments can be time-consuming, complex, and expensive. With workloads spread across multiple clouds, on-premises hypervisors, and physical servers, organizations must perform testing within each environment separately. True cyber resilience isn’t solely a technological threshold that enterprises must hurdle; organizations must also understand its role in achieving true resilience.

Angesichts zahlreicher Teams und unterschiedlicher Silos handelt es sich hierbei ebenso um ein geschäftskritisches Vorhaben wie um eine technologische Notwendigkeit. Bislang arbeiteten die IT-Bereiche getrennt voneinander, doch für echte Cyber-Resilienz müssen Technologieteams und Geschäftsbereiche zusammenarbeiten und ihre Kräfte bündeln. Die oberste Führungsebene muss die Unternehmen dazu verpflichten, das Bewusstsein für Cybersicherheit zu stärken und bewährte Verfahren einzuführen, um eine schnelle Recovery-Phase zu gewährleisten.

As business culture evolves to encourage more and more collaboration across teams, today’s organizations are ready to embrace cleanroom recovery.

Commvault Cloud Cleanroom Recovery

Angesichts der ständigen Gefahr von Cyberangriffen hängt eine erfolgreiche Recovery-Phase von der Sorgfalt bei der Durchführung von Cyber-Tests und der Umsetzung von Strategien zur Cyber-Resilienz ab.

Commvault Cloud’s Cleanroom Recovery addresses a critical need for cyber readiness by providing a comprehensive testing and failover solution that enables organizations to more effectively mitigate risk.

Zu den wichtigsten Features von „Cleanroom Recovery“ von Commvault Cloud gehören:

  • Comprehensive testing environment: Cleanroom Recovery provides a safe and isolated environment where organizations can test their cyber recovery plans without the risk of disrupting production systems.
  • Secure forensic analysis: Cleanroom Recovery can be used to conduct forensic analysis of known infected systems and identify the root cause of an attack.
  • Faster recovery times: Cleanroom Recovery can help organizations recover from cyberattacks more quickly by providing a streamlined recovery process.
  • Reduced downtime: Cleanroom Recovery can help organizations minimize downtime by providing a production failover solution.

Cleanroom Recovery bietet eine sichere und isolierte Umgebung für das Testen von Cyber-Recovery-Plänen, die Durchführung forensischer Analysen und die Gewährleistung der Geschäftskontinuität für den Fall, dass es doch zu einem Sicherheitsvorfall kommt. Cleanroom Recovery kann Unternehmen dabei helfen, ihre Cyber-Resilienz zu verbessern, indem es folgende Vorteile bietet:

  • Reduced risk of re-infection: Cleanroom Recovery provides a safe and isolated environment where workloads can be recovered without the risk of re-infection.
  • Enhanced security: Cleanroom Recovery can be used to identify and address security vulnerabilities in cyber recovery plans.
  • Simplified failover: Cleanroom Recovery can serve as a production failover solution in the event of a breach, ensuring that production operation recovery is conducted within a sanitized environment.

Anwendungsfälle für Cleanroom Recovery

Unternehmen können „Cleanroom Recovery“ heute in verschiedenen Szenarien einsetzen, um sicherzustellen, dass der Geschäftsbetrieb auch bei Cyberangriffen reibungslos weiterläuft.

Testen von Cyber-Recovery-Plänen in einer hybriden Umgebung

Cleanroom Recovery vereinfacht und optimiert den Prozess der Prüfung von Cyber-Recovery-Plänen in hybriden Umgebungen. Dank seiner „Any-to-Any“-Portabilität ermöglicht Cleanroom Recovery Unternehmen die Wiederherstellung von Workloads aus verschiedenen Clouds, lokalen Hypervisoren und physischen Servern in eine gemeinsame Umgebung innerhalb des Cleanrooms. Dadurch entfällt die Notwendigkeit, Tests in jeder Umgebung separat durchzuführen, was Zeit und Ressourcen spart.

Forensische Analyse bekannter infizierter Systeme

Neben Tests zur Recovery nach Cyberangriffen bietet Cleanroom Recovery eine sichere Umgebung für die Durchführung forensischer Analysen bekannter infizierter Systeme. Diese Analysen können Unternehmen dabei helfen, die eigentliche Ursache eines Angriffs zu ermitteln, zu verstehen, wie sich die Angreifer Zugang zu ihren Systemen verschafft haben, und Maßnahmen zu ergreifen, um künftige Vorfälle zu verhindern.

Produktions-Failover im Falle einer Sicherheitsverletzung

Cleanroom Recovery can serve as a production failover solution in the event of a breach. This means that if a cyberattack disrupts an organization’s production systems, it can quickly and easily recover its workloads to a clean environment within the cleanroom. This can help organizations minimize downtime and get their business back up and running quickly.

Scheitern ist keine Option

In today’s dynamic cybersecurity landscape, organizations must proactively address the ever-increasing threat of cyberattacks. Commvault Cloud’s Cleanroom Recoveryist ein leistungsstarkes Tool, mit dem Unternehmen ihre Cyber-Resilienz verbessern können, indem es eine umfassende Testumgebung, sichere forensische Analysefunktionen und eine Failover-Lösung für den Produktivbetrieb bereitstellt. Durch den Einsatz von „Cleanroom Recovery“ können Unternehmen ihre Cyber-Wiederherstellungspläne zuverlässig testen, Schwachstellen identifizieren und beheben sowie die Geschäftskontinuität im Falle von Cyberangriffen gewährleisten.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Ransomware gedeiht in Zeiten der Unsicherheit. Die Ausfallsicherheit leidet darunter. Es ist schon stressig genug, den Geschäftsbetrieb aufrechtzuerhalten und einen Angriff abzuwehren. Unsicherheit und Chaos sollten nicht von Anbietern ausgehen, die vorgeben, zur Aufrechterhaltung der Ausfallsicherheit beizutragen.

The latest industry consolidation news with Cohesity announcing its intention to acquire Veritas’ data protection unit is causing uncertainty and doubt for their customers — and for good reason.

Fallstricke bei der Fusion, die Kunden von Veritas und Cohesity vermeiden sollten

This merger brings disconnected platforms, with disconnected approaches, and dissonant cultures, to try to address a single problem: maintaining resilience through cyberattacks. With such major redundancies in their product lines the question on customers’ and partners’ minds is, “what gets cut and what stays?”

These deals often require customers to ultimately make changes, whether they like it or not. And change has been constant for many customers. In the last few years there have been multiple changes to Veritas’s platform starting with a Wechsel zu einem neuen Anbieter für SaaS-Workloads, woraufhin späterein weiteres Unternehmen übernommenwurde, was eine weitere Änderung erzwang. Kunden fragen sich möglicherweise auch, welche weiteren Änderungen noch bevorstehen: Welche Anpassungen müssen sie an ihren Notfall- und Cyber-Recovery-Plänen vornehmen? Wie wird sich all dies auf die Kosten, die betrieblichen Ressourcen und ihre Widerstandsfähigkeit auswirken?

The integration process between any two companies is a complex and time-consuming endeavor, likely taking several years to complete. At a time when data has never been more vulnerable to attacks, the transition can be quite chaotic for impacted customers and partners. But it doesn’t have to be.

Commvault Cloud: Das Mittel gegen das Chaos

We are biased: we exist to help customers stay online and fight through threats to their business. The cure for this chaos is consistency. Consistent innovation. Consistent focus. Consistent customer success. We have a proven track record that demonstrates our consistent leadership. We’ve been public since 2006, just had our bestes Quartal aller Zeiten, and we recently introduced a unique cyber resilience platform — Cloud — that is unlike anything else on the market today. It offers cyber resilience through a single and unified platform with the flexibility to deploy as SaaS or on-premises, all running on the same modern highly scalable and secure codebase.

Unsere einheitliche Architektur istvon Grund auf anders konzipiert, um Ihre Cyber-Resilienz zukunftssicher zu machen. Wir bieten die einzige Cyber-Resilienz-Plattform mit „Any-to-Any“-Portabilität, die es ermöglicht, beliebige Daten an jedem beliebigen Standort zu schützen und von jedem Ort aus an jeden beliebigen Ort wiederherzustellen. Das Ergebnis ist eine beispiellose Resilienz für das hybride Unternehmen.

We also recognize that cyber resilience starts before an attack, and never stops. That’s why we built Commvault Cloud to enable customers to advance their security posture before an attack by understanding the risk of sensitive data, categorizing and remediating those risks, getting an early warning of attacks to minimize the impact, and enabling rapid recovery in the event of an attack.

We’re also revolutionizing cyber recovery with cutting-edge innovations as part of Commvault Cloud, like Cleanroom Recovery. This offering provides a clean, safe environment to perform full-scale recoveries at-scale to enable business resilience in the face of cyberattacks. Equally as important, we enable customers to test their recovery plans, closing the gap between incident response planning and recovery. With Cleanroom Recovery, you can have peace of mind knowing that your data is protected, and your operations can swiftly resume, allowing you to focus on what matters most: serving your customers’ needs.

Ein vernetztes Ökosystem

Partner spielen eine entscheidende Rolle für Commvault Cloud. Heute verfügen wir über Integrationen mit allen großen Cloud-Dienstleistern sowie mit führenden GSIs, Technologie-, Channel-, Sicherheits- und KI-Partnern. Commvault Cloud wird immer besser, je mehr sie sich über das gesamte Partner-Ökosystem hinweg ausweitet.

Gehen Sie mit Commvault Cloud auf Nummer sicher

When it comes to cyber resilience, there is no time for chaos. Commvault Cloud is the cure for chaos and we’re just getting started. Give us a try today: https://www.commvault.com/free-trial

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements