Skip to content

This year has been quite the ride – from the launch of our new Commvault® Cloud platform, to working alongside some of the most inspiring, innovative leaders in the industry – we’ve set a new standard in cyber resilience and continue to disrupt the industry.

This type of momentum takes not only innovation, but a strong sense of fearlessness – as we push boundaries and continue to deliver groundbreaking solutions for our customers and partners. But creating a culture that drives this type of innovation doesn’t just happen. Empowering our Vaulters to think big, collaborate, and support each other is something Martha Delehanty, our Chief People Officer, focuses on every day.

I recently had the opportunity to join Martha at the Moves Magazine’s annual gala in New York City where she was named a „Moves Power Woman 2023“. This is truly an incredible accomplishment and honor. For the past twenty years, Moves Magazine has recognized strong, savvy, exceptional women, leaders from all sectors of business and society who lead by example and move the needle on gender equality. I was thrilled to honor Martha, along with the rest of this year’s nominees, at this year’s event!

Martha’s mantra – be FEARLESS – rings true across everything she does. She continues to advocate for gender equality, both inside and outside the workplace, and she’s helped cultivate a culture of care and belonging at Commvault since the moment she joined. During her time here, she’s led the expansion of our Mitarbeitergruppen, who are dynamic and passionate about driving lasting and impactful change. She has an unwavering commitment to creating an environment of collaboration, empowerment, and recognition. And she celebrates the diverse perspectives of our global community – knowing that our differences and unique backgrounds are what make us stronger together. She continues to inspire not only those at Commvault, but across her network (which believe me, goes far and wide!) that she’s built throughout her career.

Her passion for people and leading change has been incredible to watch and be a part of. Congratulations to Martha on being a 2023 Moves Power Woman – may we all continue to make moves, make a difference in this world, and celebrate one another.

And as I look to the future and what’s next for not only myself, Martha, and the rest of Commvault, all I can say is, you bet we will be FEARLESS in everything we do!

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In einer Welt, die von Datenmanagement und sich ständig weiterentwickelnden Cyberbedrohungen geprägt ist, ist eine Strategie zur Cyber-Recovery, die Ihre gesamte IT-Umgebung – von der Cloud bis hin zu lokalen Systemen – ganzheitlich betrachtet, wichtiger denn je. Als Branchenführer verstehen Commvault und AWS diese Herausforderungen und sind bereit, Kunden dabei zu unterstützen, sie direkt anzugehen. Auf der AWS re:Invent 2023 haben wir den nächsten Schritt in unserer Zusammenarbeit unternommen und die Unterstützung für die neu angekündigte Speicherklasse „Amazon S3 Express One Zone“ sowie die Verfügbarkeit von „Commvault Cloud SaaS Operational Recovery für Amazon EC2“ bekannt gegeben. Commvault bietet einen nahtlosen Übergang zu Cloud-Diensten und ergänzt damit perfekt die Anpassungsfähigkeit, Agilität und Sicherheit, die AWS seinen Nutzern bietet. Gemeinsam bieten Commvault und AWS ihren Kunden Ausfallsicherheit und Datensicherheit – gepaart mit der Einfachheit, Agilität und Skalierbarkeit, die Unternehmen benötigen, um in der modernen digitalen Landschaft schnell innovativ zu sein.

Amazon S3 Express One Zone wurde gestern auf der AWS re:Invent vorgestellt und ist eine leistungsstarke Speicherklasse in einer einzigen Verfügbarkeitszone, die speziell dafür entwickelt wurde, einen konsistenten Datenzugriff im einstelligen Millisekundenbereich für Ihre am häufigsten aufgerufenen Datensätze und latenzempfindlichen Anwendungen zu gewährleisten. Dank unserer gemeinsamen Innovation mit AWS bietet Commvault nun Cyberschutz und Recovery für S3-Verzeichnis-Buckets – den neuen Bucket-Typ, der es S3 Express One Zone ermöglicht, Hunderttausende von Anfragen pro Sekunde zu verarbeiten. Während Sie schon immer eine bestimmte AWS-Region für die Speicherung Ihrer S3-Daten auswählen konnten, haben Sie mit S3 Express One Zone nun die Möglichkeit, eine bestimmte AWS-Verfügbarkeitszone innerhalb einer AWS-Region für die Speicherung Ihrer Daten auszuwählen. Sie können Ihre Speicher- und Rechenressourcen in derselben Verfügbarkeitszone zusammenführen, um die Leistung weiter zu optimieren. Dies trägt dazu bei, die Rechenkosten zu senken und Workloads schneller auszuführen.

By expandingCommvault Cloud Operational Recovery to support this new storage class, shared customers can back up their Amazon S3 directory buckets, store backups on cost-effective S3 storage classes, and restore data to S3 Express One Zone with speed, ease, and efficiency. Commvault’s Operational Recovery provides critical data security capabilities like continuous threat scanning, early warning, and automated remediation that extend across hybrid workloads to go along with industry-leading data protection, all delivered with the lowest TCO.

We are also excited about the release of Commvault Cloud SaaS Operational Recovery for Amazon EC2, a new SaaS offering to protect your compute workloads in AWS. We’ve simplified the experience to enable turnkey protection of Amazon EC2 instances. Customers are just a few clicks away from benefitting from our award-winning protection and recoverability.

Darüber hinaus haben wir Anfang dieses Monats„Platinum Resilience with AWS“angekündigt, einen vollständig verwalteten Dienst, der Schutz, Engagement und Reaktionsfähigkeit bei Cybersicherheitsbedrohungen und Katastrophenfällen bietet. Ausgewählte Kunden erhalten im Rahmen eines Early-Preview-Programms Zugang zu diesem Dienst, dessen vollständige Verfügbarkeit für Anfang 2024 geplant ist. Kunden, die nach branchenführender Readiness vor Ransomware und Cyber-Recovery suchen, können ihre End-to-End-Resilienz ohne hohen betrieblichen Aufwand verbessern. Unternehmen, die sich für das „Platinum Resilience Early Access Program“ anmelden möchten, könnensich auf unserer Website informieren und registrieren.

If you’re attending re: Invent this week, you can Mehr erfahren by checking out Commvault’s sessions and presentations. Join us at our speaking session, “Simplifying cost-optimized cyber response and recovery at massive scale,” on November 29 at 1:30 pm PST to dive deeper into how Commvault’s support for Amazon S3 Express One Zone can empower your organization. Discover firsthand how to fortify your data protection strategies and accelerate recovery processes, ultimately bolstering your defense against threats like ransomware using the latest hybrid cloud innovations from Commvault.

You can also swing by Booth #1260 all week to find out more. We look forward to seeing you!

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As security and cyber resilience continue to grow in importance as the top data challenge for organizations today, Commvault is excited to announce the continuation of its webinar series featuring experts from ESG, Microsoft and Commvault. “Navigating Cyber Resilience in a Hybrid World” is set for December 6, 2023, providing insight from our expert panel and sharing the latest ESG research into how organizations are building cyber resilience.  The session will preview highlights from the soon-to be-released ESG study, “A Roadmap to Future-Proof Cyber Resilience with Commvault Cloud,” co-commissioned by Commvault and Microsoft.

Entscheidende Faktoren für Cyber-Resilienz in einer hybriden Welt

Zu den für dieses Webinar zusammengestellten Experten gehören Nathan McAfee, Senior Economic Analyst bei ESG, Jaimie Fox, Azure-Strategiespezialist bei Microsoft, sowie Vidya Shankaran, Field CTO bei Commvault. Im Mittelpunkt dieser interaktiven Veranstaltung stehen folgende Themen:

  • Wesentliche Elemente, die in jedem ganzheitlichen Plan zur Cyber-Resilienz enthalten sein müssen
  • Was ist zu beachten, wenn man die niedrigsten Gesamtbetriebskosten anstrebt?
  • Die Rolle der künstlichen Intelligenz (KI) bei der Beschleunigung der Optimierung Ihrer Cyber-Resilienz
  • Ensuring successful recovery—an often-over-looked essential ingredient
  • Wie Sie Nachhaltigkeit nutzen können, um Ihre Cyber-Resilienz zu verbessern

Neue Chancen durch die Konvergenz von Nachhaltigkeit und Cyber-Resilienz

As part of this session, we’re delighted to feature Jaimie Fox. In addition to his role as an Azure Strategy Specialist at Microsoft, Jaimie is also a founder of the sustainability organization, Data Company One.  Jaimie will share his perspectives on the convergence of sustainability and cyber resilience and discuss how a solid roadmap for cyber resilience also helps organizations achieve their sustainability goals.  This is a discussion you won’t want to miss!

Melden Sie sich noch heute an und reichen Sie Ihre Fragen ein

If you have tough questions regarding cyber resilience that you’d like this expert panel to tackle, submit your questions to microsoft@commvault.com.hier and download the ESG Study, “Analyzing the Economic Benefits of Cyber Resilience with Commvault Cloud” hier.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In today’s digital landscape, businesses increasingly use hybrid cloud solutions to meet their evolving IT needs. In fact, approximately 87% of companies embrace a hybrid IT approach today.1 Hybrid cloud offers a combination of public and private cloud environments, providing organizations greater flexibility, scalability, and cost-efficiency. Enterprises that want to combine public clouds, private clouds, and on-premises resources to gain the agility they need can be a competitive advantage.

Im Folgenden werden fünf wesentliche Bausteine vorgestellt, die zum Erfolg einer Hybrid-Cloud-Strategie beitragen. Im Mittelpunkt stehen dabei Kostensenkung, „Any-to-Any“-Portabilität, Workload-Management, Konsolidierung und Sicherheit.

  1. Lower Cost: One of the primary advantages of adopting a hybrid cloud approach is the potential for cost savings. Organizations can optimize their infrastructure costs by leveraging a mix of public and private cloud resources. Public cloud services offer pay-as-you-go pricing models, allowing businesses to scale resources up or down based on demand, thereby avoiding unnecessary expenses. On the other hand, private clouds provide greater control and security for sensitive data and applications. Businesses can significantly reduce costs by strategically allocating workloads to the most cost-effective cloud environment.
  2. Any-to-Any Portability: Portability is a critical aspect of hybrid cloud success. It refers to seamlessly moving workloads and data between cloud environments, such as on-premises private clouds, public clouds, and edge devices. Any-to-any portability enables organizations to leverage the strengths of each cloud environment while avoiding vendor lock-in. This flexibility allows businesses to adapt to changing requirements, optimize performance, and avoid disruptions.
  3. Workload Management: Efficient workload management is essential for maximizing the benefits of a hybrid cloud strategy. It involves identifying the most suitable cloud environment for each workload based on performance requirements, security needs, and compliance regulations. By effectively managing workloads, organizations can ensure optimal resource utilization, minimize costs, and enhance overall performance. Automation and intelligent workload placement tools can simplify this process, enabling businesses to make data-driven decisions.
  4. Consolidation: Consolidation is crucial in achieving cost savings and operational efficiency in a hybrid cloud environment. Organizations can reduce hardware and maintenance costs by consolidating workloads onto fewer physical servers or virtual machines. Additionally, consolidation simplifies management and improves resource utilization. Through virtualization technologies and containerization, businesses can achieve higher levels of consolidation, leading to lower costs and improved performance.
  5. Security and Compliance: Maintaining robust security and compliance measures is paramount in a hybrid cloud environment. Organizations must ensure that data and applications are protected across all cloud environments. This involves implementing strong access controls, encryption, and monitoring mechanisms that both prevent threats and ensure data is highly available and recoverable from deletion or attack. Compliance with industry regulations and data privacy laws is also critical. Businesses can mitigate risks and maintain regulatory compliance by adopting a comprehensive security strategy and leveraging cloud-native security tools.

Eine erfolgreiche Hybrid-Cloud-Strategie erfordert die sorgfältige Abwägung verschiedener Faktoren, darunter Kostensenkung, „Any-to-Any“-Portabilität, Workload-Management, Konsolidierung und Sicherheit. Unternehmen können durch den Einsatz einer optimalen Kombination aus öffentlichen und privaten Cloud-Ressourcen ein höheres Maß an Flexibilität, Skalierbarkeit und Kosteneffizienz erzielen. Mit den richtigen Bausteinen können Unternehmen das volle Potenzial der Hybrid-Cloud ausschöpfen und Innovationen im heutigen digitalen Zeitalter vorantreiben.

Ganz gleich, was Sie tun oder wie Sie es tun –Cloud can help you protect your no matter where it lives with a platform that delivers portability, resiliency, and rapid recovery  — all at the lowest TCO. Here are some additional resources to help you master the hybrid cloud.

Erfahren Sie, wie Kunden wie Power Integrations ihre Hybridumgebungen umgestaltet und gleichzeitig ihre Kosten gesenkt haben.

“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.” – Jacob Gsoedl, CIO Power Integrations

Erfahren Sie anhand dieser Ressourcen, wie Sie die Hybrid-Cloud optimal nutzen können:

References

1. Flextera 2023, “State of the Cloud Report”

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

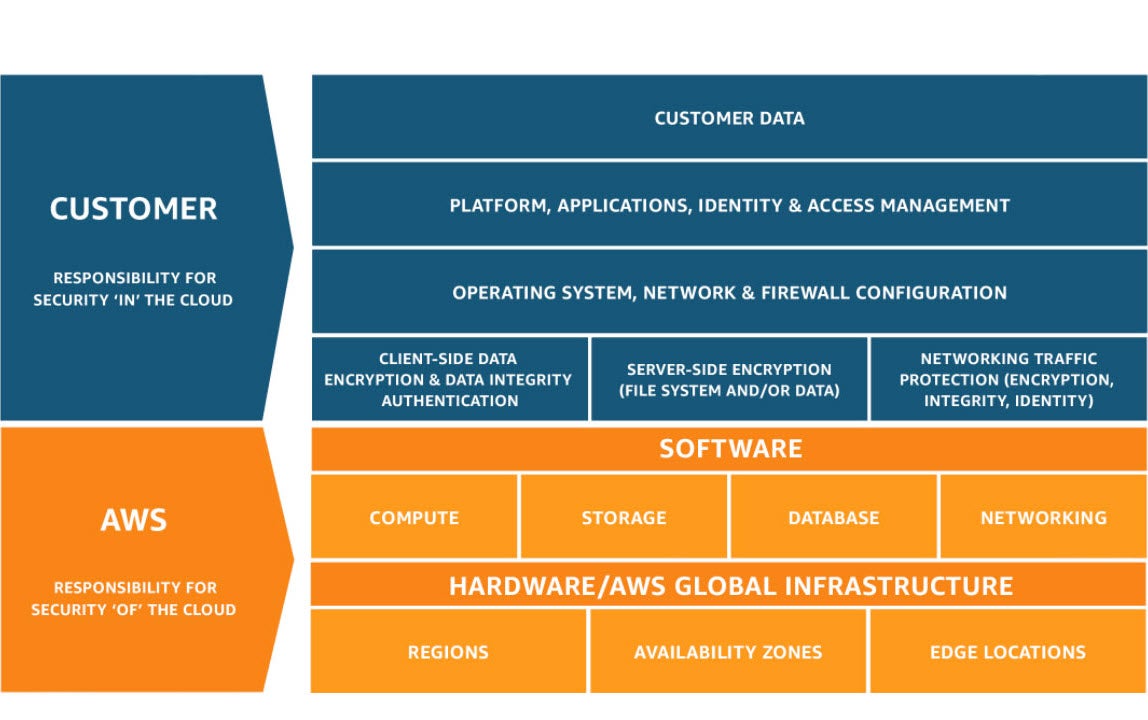
AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to meet specific compliance requirements. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.

Zum Verständnis des AWS-Modells der geteilten Verantwortung

Das AWS-Modell der geteilten Verantwortung ist ein Rahmenwerk, das festlegt, wie sich AWS und seine Kunden die Verantwortung für Sicherheit und Compliance teilen. Für Unternehmen ist es wichtig, dieses Modell zu verstehen, da es bestimmt, für die Umsetzung welcher Sicherheitsmaßnahmen sie selbst verantwortlich sind und welche von AWS verwaltet werden.

Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.

For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.

Es ist wichtig zu beachten, dass sich die Verantwortlichkeiten je nach den spezifischen Diensten, die der jeweilige Kunde nutzt, teilen können. Das AWS-Modell der geteilten Verantwortung enthält Leitlinien dazu, welche Verantwortlichkeiten bei der Bereitstellung von Lösungen in einer AWS-Umgebung zu berücksichtigen sind.

To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.

Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.

  • Das AWS-Modell der geteilten Verantwortung legt fest, wie sich AWS und seine Kunden die Verantwortung für Sicherheit und Compliance teilen: AWS ist für die Sicherheit der physischen Infrastruktur verantwortlich, während die Kunden für die Sicherheit ihrer eigenen Anwendungen und Daten innerhalb einer AWS-Umgebung zuständig sind. Für Unternehmen ist es wichtig, dieses Modell zu verstehen, um zu bestimmen, welche Sicherheitsmaßnahmen sie umsetzen sollten. Unternehmen sollten jedoch auch die Verantwortung für ihren Teil des Cloud-Sicherheitsrisikomanagements übernehmen und sich nicht ausschließlich auf Anbieter wie AWS verlassen, auch wenn die Befolgung der von Anbietern bereitgestellten Best Practices dazu beitragen kann, Risikofaktoren zu verringern.

Sicherheit der Cloud vs. Sicherheit in der Cloud

Eines der wichtigsten Konzepte, das Cloud-Nutzer verstehen müssen, ist der Unterschied zwischen der Sicherheit der Cloud und der Sicherheit in der Cloud. Wie bereits erwähnt, ist AWS für die Verwaltung und Absicherung der zugrunde liegenden Infrastruktur seines Cloud-Dienstes verantwortlich. Dies wird als „Sicherheit der Cloud“ bezeichnet, da es um die Absicherung der physischen Infrastruktur geht.

Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.

Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.

Es ist wichtig zu beachten, dass Unternehmen ihre Sicherheitsverantwortung in der Cloud nicht vernachlässigen sollten, nur weil AWS für die Sicherheit der Cloud verantwortlich ist. Im Rahmen dieses Modells der geteilten Verantwortung stellt AWS Best Practices und Richtlinien bereit, wie Kunden zusätzlich zu den von AWS bereits bereitgestellten Maßnahmen ihre eigene Sicherheit gewährleisten können.

Beispielsweise verfügen Amazon EC2-Instanzen, die durch eine von AWS bereitgestellte Firewall geschützt sind, über strenge Standardeinstellungen mit der Möglichkeit zur individuellen Anpassung. Der Kunde muss diese Firewalls seinerseits so konfigurieren, dass er zusätzlich zu den von AWS vorgenommenen Einstellungen selbst steuern kann, wer auf seine Instanzumgebungen zugreifen darf.

Kritiker argumentieren, dass sich ein ausschließliches Verlassen auf Best-Practice-Dokumentationen als unzureichender Schutz vor Angriffen erweisen kann. Cloud-Nutzer müssen ihre eigenen Systeme sorgfältig gemäß den aktuellen Standards konfigurieren und proaktive Maßnahmen ergreifen, wie beispielsweise automatisierte Patching-Systeme, die Systemadministratoren benachrichtigen, sobald Patches verfügbar sind.

Umsetzung des AWS-Modells der geteilten Verantwortung

Das AWS-Modell der geteilten Verantwortung sieht vor, dass sowohl der Kunde als auch AWS gemeinsam für die Sicherheit und die Einhaltung der Vorschriften ihres Systems sorgen. AWS verwaltet und kontrolliert die physische Infrastruktur, während die Kunden für die Absicherung ihrer Anwendungen sowie für das Identitäts- und Zugriffsmanagement (IAM) verantwortlich sind. Daher ist es von entscheidender Bedeutung, dass die Kunden das Modell effektiv umsetzen, um potenzielle Bedrohungen zu minimieren und die Sicherheit zu gewährleisten.

One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.

Ein weiterer wichtiger Schritt ist die Wahl eines sicheren Architekturkonzepts, das Zugriffskontrolle, Netzwerksegmentierung, Protokollierung, Überwachung, Verschlüsselungsdienste und Maßnahmen zum Schwachstellenmanagement umfasst. Der Zugriff sollte ausschließlich auf der Grundlage der individuellen Rollen und Zuständigkeiten der Benutzer gemäß den IAM-Best-Practices gewährt werden. In jeder Phase der Umsetzung müssen Schulungsprogramme zur Sensibilisierung für Cybersicherheit für alle Mitarbeiter eingeführt werden, um sicherzustellen, dass diese ihre Rolle bei der Aufrechterhaltung eines hohen Sicherheitsniveaus verstehen.

For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.

To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.

An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.

  • Laut einer IDC-Umfrage aus dem Jahr 2020 nutzen 64 % der IT-Fachkräfte das Prinzip der geteilten Verantwortung bei Cloud-Dienstleistern wie AWS, um eine sichere Cloud-Umgebung zu gewährleisten.
  • In einem McAfee-Bericht aus dem Jahr 2019 wurde festgestellt, dass Unternehmen, die AWS nutzen, im Durchschnitt mehr als 2.700 Sicherheitsbedrohungen pro Monat verzeichneten, was die Bedeutung der Einhaltung des Modells der geteilten Verantwortung für einen verbesserten Schutz unterstreicht.
  • A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.

Maßnahmen zur Benutzerzugriffskontrolle und zum Datenmanagement

Ein Bereich, in dem Kunden im Rahmen des geteilten Modells eine erhebliche Verantwortung tragen, ist die Zugriffskontrolle für Benutzer und die Datenverwaltung. Beim Umgang mit kritischen Daten müssen die Berechtigungen der Kunden im Rahmen Ihrer IAM-Best-Practices regelmäßig überprüft werden. Auf diese Weise können Sie sicherstellen, dass jeder Benutzer nur Zugriff auf die Daten hat, die er benötigt, und auf nichts darüber hinaus.

Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.

Angenommen, Sie haben ein Entwicklerteam, das an kritischen Anwendungen in Ihrer Infrastruktur arbeitet. Durch die Verwendung von AWS-IAM-Richtlinien in Verbindung mit Amazon CloudWatch Logs Insights können Sie die Benutzeraktivitäten nachverfolgen, um herauszufinden, wer wann auf welche Teile Ihres Systems zugegriffen hat. Anhand dieser Daten können Sie feststellen, ob es bei den Anmeldeversuchen ungewöhnliche Muster oder Fehler gibt, die auf eine potenzielle Sicherheitsverletzung hindeuten könnten.

Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.

When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.

Vorteile des AWS-Modells der geteilten Verantwortung

The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.

Ein weiterer Vorteil besteht darin, dass AWS die gesamte physische und netzwerktechnische Infrastruktur verwaltet, wodurch das Risiko von unbefugtem Zugriff, Datenlecks oder Dienstunterbrechungen verringert wird. Mit seinem globalen Netzwerk aus Rechenzentren bietet AWS rund um die Uhr zuverlässige und leistungsstarke Hosting-Dienste. Dank dieses Support-Niveaus können Unternehmen ihre Kapazitäten je nach Bedarf problemlos nach oben oder unten skalieren, ohne sich selbst um Hardware-Upgrades oder Netzwerkimplementierungen kümmern zu müssen.

Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.

For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.

Ein weiterer Vorteil besteht darin, dass Unternehmen die Skalierbarkeit und Flexibilität nutzen können, die Cloud-Computing-Plattformen wie AWS bieten. Da sie Ressourcen bedarfsgerecht bereitstellen und je nach Bedarf schnell nach oben oder unten skalieren können, sind Unternehmen in der Lage, schneller auf sich ändernde Marktbedingungen zu reagieren und gleichzeitig unnötige Kosten zu vermeiden.

Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.

Verbesserte Sicherheit und Flexibilität bei der Einhaltung von Vorschriften

Sicherheit und Compliance sind wesentliche Bestandteile jeder IT-Infrastruktur, insbesondere für Unternehmen, die mit sensiblen oder regulierten Daten umgehen. Das AWS-Modell der geteilten Verantwortung bietet mehr Flexibilität in Bezug auf Sicherheit und Compliance, da es Unternehmen ermöglicht, eine Reihe von Tools und Technologien zu nutzen, um ihre individuellen Anforderungen zu erfüllen.

Ein wesentlicher Vorteil besteht darin, dass AWS mehrere Ebenen von Sicherheitskontrollen bietet, die in verschiedenen Kombinationen eingesetzt werden können, um spezifischen Anforderungen gerecht zu werden. So können Kunden beispielsweise Amazon Inspector nutzen, um die Sicherheitslücken ihrer Anwendungen zu bewerten, und gleichzeitig Features wie AWS Identity and Access Management (IAM) einsetzen, um den Benutzerzugriff zu steuern.

Darüber hinaus bietet AWS Verschlüsselungsfunktionen auf Unternehmensniveau, mit denen Kunden ihre Daten sowohl im Ruhezustand als auch während der Übertragung schützen können. Dazu gehören die Unterstützung von Secure Sockets Layer (SSL)/Transport Layer Security (TLS) für den Webdatenverkehr, der Key Management Service (KMS) für die Verwaltung kryptografischer Schlüssel sowie Hardware-Sicherheitsmodule (HSMs) für erhöhte Sicherheit. Durch die Bereitstellung dieser Technologien ermöglicht AWS seinen Kunden den Aufbau hochsicherer Architekturen innerhalb seiner Cloud-Umgebung.

Das Modell der geteilten Verantwortung trägt zudem zu mehr Sicherheit und Flexibilität bei der Einhaltung von Vorschriften bei, indem es Unternehmen ermöglicht, die Kontrolle über wichtige Aspekte ihrer IT-Infrastruktur zu behalten. Durch die Nutzung von AWS-Diensten wie Amazon EC2 Dedicated Hosts können Kunden beispielsweise Instanzen auf Hardware hosten, die ausschließlich für ihre Nutzung vorgesehen ist. Dies verschafft ihnen eine bessere Kontrolle über ihre Rechenumgebung und verringert das Risiko von unbefugtem Zugriff oder anderen Sicherheitsproblemen.

Eine Organisation, die mit vertraulichen Informationen umgeht, benötigt möglicherweise strengere Kontrollen als diejenigen, die standardmäßig von einer Shared-Tenancy-Architektur bereitgestellt werden. In solchen Fällen würde der Einsatz einer dedizierten Hosting-Lösung über AWS eine sicherere Rechenumgebung gewährleisten, ohne dabei Flexibilität oder Leistung zu beeinträchtigen.

Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.

Im nächsten Abschnitt werden wir einige der Herausforderungen beleuchten, denen Unternehmen bei der Umsetzung des AWS-Modells der geteilten Verantwortung begegnen können.

Bewältigung potenzieller Herausforderungen im Shared-Modell

While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.

Eine häufige Herausforderung für Unternehmen besteht darin, zu klären, wofür sie selbst und wofür AWS im Hinblick auf die Compliance verantwortlich sind. Je nach den genutzten AWS-Diensten und der Integration in die IT-Umgebung können unterschiedliche Verantwortungsbereiche bei verschiedenen Parteien liegen. Beispielsweise kann es für ein Unternehmen unklar sein, welche Vorschriften für die Nutzung von AWS-Diensten gelten oder wie diese ordnungsgemäß zu konfigurieren sind. Ein hilfreicher Ansatz wäre hier, die AWS-Dokumentation zu konsultieren oder Experten auf diesem Gebiet zu befragen, um etwaige Unklarheiten zu beseitigen.

Eine weitere potenzielle Herausforderung besteht darin, sicherzustellen, dass Benutzer über angemessene Zugriffskontrollen verfügen und gleichzeitig ein angemessenes Sicherheitsniveau aufrechterhalten wird. Das Modell der geteilten Verantwortung verlangt, dass Kunden ihre eigenen Identitäten und Zugriffskontrollrichtlinien innerhalb ihrer eigenen Umgebung mithilfe der von AWS bereitgestellten IAM-Tools verwalten. Das bedeutet, dass Kunden sicherstellen müssen, dass Benutzer nur Zugriff auf das erhalten, was sie zur Erfüllung ihrer Aufgaben benötigen. Darüber hinaus müssen Kunden sicherstellen, dass Rollen und Berechtigungen entsprechend der beruflichen Funktion, der Dienstaltersstufe usw. angemessen zugewiesen werden, und gleichzeitig den Zugriff einschränken, wenn er nicht benötigt wird. Werden diese Aspekte nicht angemessen berücksichtigt, kann dies schwerwiegende Folgen wie Datenverluste oder kompromittierte Systeme nach sich ziehen.

Um diese Probleme anzugehen, entscheiden sich einige Unternehmen dafür, separate Identitätsmanagement-Lösungen außerhalb von AWS zu implementieren. Dies kann zwar die Verwaltung vereinfachen und eine bessere Kontrolle über die Zugriffsrichtlinien für Benutzer ermöglichen, führt jedoch auch zu zusätzlicher Komplexität in ohnehin schon komplexen Umgebungen. Zudem verfügen viele Drittanbieter nicht über ausgereifte Integrationen mit AWS-Diensten oder erfordern möglicherweise maßgeschneiderte Entwicklungsmaßnahmen.

One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.

Eine weitere Herausforderung, die im Rahmen des Modells der geteilten Verantwortung auftreten kann, besteht darin, sicherzustellen, dass jederzeit ein ausreichendes Sicherheitsniveau aufrechterhalten wird. Während AWS die Sicherheit seiner Infrastrukturebene und der abstrahierten Plattformdienste verwaltet, sind die Kunden für die Implementierung sicherer Gastbetriebssysteme, Anwendungen und Datenkonfigurationen verantwortlich. Eine hilfreiche Analogie hierfür ist der Bau eines Hauses: Genauso wie Bauunternehmer sicherstellen müssen, dass das Fundament stabil ist, bevor weitere Bauschichten aufgebracht werden, müssen Unternehmen geeignete grundlegende Sicherheitsprotokolle implementieren, bevor sie AWS weitere Daten oder Workloads entrusten.

Zusammenfassend lässt sich sagen, dass das AWS-Modell der geteilten Verantwortung zwar einen hervorragenden Rahmen für die Aufteilung der Verantwortlichkeiten zwischen Anbietern und Kunden bietet, bei der praktischen Umsetzung jedoch Herausforderungen auftreten können. Zu diesen Herausforderungen zählen häufig Probleme im Zusammenhang mit Compliance-Vorschriften, Benutzerzugriffskontrollen und der Umsetzung geeigneter Sicherheitsrichtlinien. Durch den Einsatz bestehender AWS-Tools wie Identity and Access Management (IAM), die sorgfältige Abgrenzung der Verantwortungsbereiche und die Befolgung von Best Practices im Bereich des Sicherheitskonfigurationsmanagements können Unternehmen diese Herausforderungen besser bewältigen und die Vorteile dieses Modells im Laufe der Zeit voll ausschöpfen.

Häufig gestellte Fragen

What are the customer’s responsibilities in the AWS shared responsibility model?

Im AWS-Modell der geteilten Verantwortung sind die Kunden für die Sicherung ihrer eigenen Daten und Anwendungen bis hin zum Betriebssystem verantwortlich. Dazu gehören die Konfiguration von Sicherheitseinstellungen, die Verwaltung von Zugriffskontrollen und die Durchführung regelmäßiger Sicherheitsbewertungen.

According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.

AWS stellt eine Vielzahl von Tools und Ressourcen bereit, die Kunden dabei unterstützen, ihren Verpflichtungen nachzukommen. Dazu gehören Sicherheits-Features wie das Identitäts- und Zugriffsmanagement (IAM) sowie Dienste wie AWS Config, die eine kontinuierliche Überwachung und Compliance-Prüfungen ermöglichen.

Letztendlich ist es entscheidend, dass die Kunden ihre Verantwortlichkeiten verstehen und sich dieser bewusst werden, um ihre Daten und Anwendungen auf der AWS-Plattform zu schützen.

What are the AWS provider’s responsibilities in the shared responsibility model?

In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.

According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.

Darüber hinaus bietet AWS zahlreiche Sicherheitsfeatures für Kunden an, darunter Identitäts- und Zugriffsmanagement, Verschlüsselungsoptionen, Netzwerksicherheitstools und Compliance-Zertifizierungen. Diese Features sollen Kunden dabei unterstützen, ihren Verpflichtungen im Rahmen der geteilten Verantwortung nachzukommen.

However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.

Insgesamt ist das Verständnis des Modells der geteilten Verantwortung für jede Organisation, die Cloud-Dienste nutzt, von entscheidender Bedeutung. Durch die Zusammenarbeit mit ihrem Anbieter (in diesem Fall AWS) können Kunden sicherstellen, dass ihre Daten und Ressourcen in der Cloud angemessen geschützt sind.

Inwiefern unterscheidet sich das AWS-Modell der geteilten Verantwortung von den Modellen anderer Cloud-Dienstleister?

Das AWS-Modell der geteilten Verantwortung unterscheidet sich von dem anderer Cloud-Dienstleister dadurch, dass es die Sicherheitsverantwortlichkeiten sowohl des Kunden als auch von AWS klar definiert. Das bedeutet, dass Kunden mehr Kontrolle über ihre Daten und ihre Infrastruktur haben und gleichzeitig von den von AWS bereitgestellten Sicherheitsmaßnahmen profitieren.

Im Gegensatz zu anderen Cloud-Dienstleistern übernimmt AWS die Verantwortung für die physische Sicherheit seiner Rechenzentren sowie für die Sicherheit seiner Cloud-Infrastruktur. Dazu gehören die Sicherheit der Hardware, der Virtualisierungsebene, der Speicherorte und der Netzwerkinfrastruktur.

Andererseits sind die Kunden dafür verantwortlich, ihre Anwendungen und Daten innerhalb der AWS-Plattform zu sichern. Dazu gehören die Konfiguration von Zugriffskontrollen, die Verwaltung von Benutzeridentitäten und Berechtigungen, die Verschlüsselung von Daten während der Übertragung und im Ruhezustand sowie die Gewährleistung der Einhaltung gesetzlicher Vorschriften.

According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”

Zusammenfassend lässt sich sagen, dass das AWS-Modell der geteilten Verantwortung durch die klare Abgrenzung der Sicherheitsverantwortlichkeiten beider Parteien den Kunden mehr Kontrolle über ihre eigene Sicherheit bietet, während sie gleichzeitig von der erstklassigen Sicherheit der von AWS bereitgestellten Cloud-Infrastruktur profitieren.

Gibt es häufige Missverständnisse bezüglich des AWS-Modells der geteilten Verantwortung?

Ja, es gibt weit verbreitete Missverständnisse bezüglich des AWS-Modells der geteilten Verantwortung. Eines der häufigsten ist, dass Kunden oft glauben, dass mit dem Umstieg auf die Cloud die gesamte Verantwortung für die Sicherheit vollständig auf AWS übergeht. Dies entspricht jedoch nicht der Wahrheit, und es ist wichtig, dass Unternehmen verstehen, wie sich die Verantwortung bei der Nutzung von AWS aufteilt.

Laut einer von LogicMonitor im Jahr 2019 durchgeführten Umfrage waren 66 % der IT-Fachkräfte der Ansicht, dass Cloud-Anbieter allein für die Sicherheit ihrer Kundendaten verantwortlich seien. Darüber hinaus waren 70 % der Befragten der Meinung, dass sie in einer Cloud-Umgebung weniger Verantwortung für die Sicherheit trügen als bei herkömmlichen lokalen IT-Infrastrukturen. Diese Statistiken deuten darauf hin, dass es nach wie vor Missverständnisse hinsichtlich Sicherheit und Verantwortung in der Cloud gibt.

It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.

To quote a statement from AWS’ Shared Responsibility Model whitepaper:

“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”

In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.

Wie wirkt sich das Modell der geteilten Verantwortung auf Sicherheit und Compliance bei AWS aus?

Das Modell der geteilten Verantwortung ist ein Schlüsselkonzept bei AWS, das die unterschiedlichen Sicherheitsverantwortlichkeiten zwischen dem Cloud-Dienstleister und seinen Kunden festlegt. Dieses Modell ermöglicht es den Nutzern, mehr Kontrolle über ihre Daten zu haben, während AWS gleichzeitig die erforderlichen Sicherheitsstandards aufrechterhalten kann.

From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.

Was die Einhaltung von Vorschriften angeht, hält sich AWS an verschiedene Branchenstandards wie HIPAA für Organisationen im Gesundheitswesen und PCI DSS für Unternehmen, die Zahlungskartenabwicklungen durchführen. Letztendlich sind jedoch die Kunden dafür verantwortlich, sicherzustellen, dass sie alle für ihre Branche oder Region geltenden Vorschriften einhalten.

According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.

Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Imagine leading security and data protection operations as Chief Information Security Officer (CISO) at a global enterprise when a storm of calls and instant messages erupts your morning routine. A relentless AI-driven attack has taken over devices, systems, and networks – threatening your data.

As the field of artificial intelligence continues to advance, there’s a growing concern about the misuse of AI by cybercriminals to execute advanced attacks. AI-based threats have the potential to be more sophisticated, adaptive, and damaging than traditional attacks. To counteract this evolving risk landscape, businesses must adopt a cyber resilience strategy that embraces innovative approaches. Commvault® Cloud, powered by Metallic ® AI, is the cyber resilience platform for protecting your data and delivering business continuity amidst ever-evolving cyber threats. Combat AI-driven attacks with a platform that is purpose-built to enable true, cloud cyber resilience for the hybrid world, delivering the beste Sicherheit, höchste Intelligenz und schnellste Recovery— across cloud, on-prem, and SaaS workloads.

AI-driven Attacks 

 Cybercriminals leverage AI in various ways and explore further enhancements to increase their attack capabilities. For example:

  • Advanced phishing and social engineering
    : Generative KI ermöglicht es Kriminellen, betrügerische Aktivitäten zu automatisieren, wie beispielsweise das Verfassen von Phishing-E-Mails, das Erstellen gefälschter Social-Media-Konten, Bewertungen und Kommentare, das Vortäuschen der Identität von Service- und Supportmitarbeitern sowie das Durchführen von Betrugsmaschen. Riesige Datensätze mit gestohlenen Zugangsdaten und personenbezogenen Daten können in Sekundenschnelle analysiert werden, um Phishing- und Social-Engineering-Kampagnen zu optimieren.
  • Adaptive malware and botnet generation
    AI-driven malware and botnets that shapeshift during attack stages expose exponential risk to IT and security teams by evolving in real-time to avoid security measures, identify vulnerabilities in target systems, and coordinate attacks more efficiently than human-generated threats. A growing concern in cybersecurity is related to AI-generated malware capable of bypass traditional signature-based defenses.
  • Zero-day exploits and supply chain attacks
    über die Lieferkette: Angreifer verbergen Schadcode und Zero-Day-Exploits auf kreative Weise vor den Verteidigern, um die Verbreitung des Angriffs zu vergrößern und den Wirkungsradius zu erweitern. Ein Beispiel hierfür ist das Verstecken einer schädlichen Nutzlast in einem KI-Modell, das für legitime Funktionen wie die biometrische Authentifizierung entwickelt wurde. In einem anderen Szenario können Angreifer KI dazu manipulieren, die Algorithmen von Systemen zur Erkennung von Bedrohungen zu erlernen und so deren Erkennung zu umgehen.
  • Credential stuffing and brute-force attacks
    By automating the process of gaining unauthorized access to business accounts and systems through stolen credentials and common password combinations AI speeds up the attack itself. Additionally, machine learning algorithms are utilized to evade security detection systems and AI-driven tools accelerate password cracking by analyzing patterns in leaked password databases.
  • Deepfake attacks
    Von KI generierte Videos und Audioaufnahmen imitieren bekannte Stimmen und Gesichter, um Personen dazu zu manipulieren, Handlungen vorzunehmen, die den Zugriff auf sensible Daten, Systeme und Geldmittel ermöglichen. Die Technologie hinter Deepfakes erzeugt überzeugende Audio- und Bildinhalte mit nur minimalen Eingaben, die über soziale Medien oder andere öffentliche Plattformen gesammelt werden.

Künstliche Intelligenz kann die Auswirkungen und die Komplexität von Cyberangriffen verstärken und damit den potenziellen Schaden sowie die Risiken für Ihre Datenbestände erhöhen. Commvault hilft Ihnen, dieser Unsicherheit zu begegnen, indem es modernste Datensicherungstechnologie mit robusten Cybersicherheitsmaßnahmen in Übereinstimmung mit den gesetzlichen Rahmenbedingungen kombiniert. So können Sie in angemessene Cyberresilienz und Erkennungsmechanismen investieren, die Ihre Daten schützen.

Spotting Threats Early 

ThreatWise, our cyber deception service integrated in the Commvault Cloud that layer’s defenses along the path to your data, shielding it from AI-driven attacks, and surfacing threat actors that are targeting the most valuable assets in production – your data. This early warning layer enables your organization to adopt a cyber resilience strategy defending your data against tomorrows threat actors:

  • Limit the blast radius of an incident and divert the threat sooner – before it’s time to recover. ThreatWise alerts key business stakeholders upon first touch while simultaneously luring attackers in and away from actual critical assets, forcing them to waste resources.
  • Identifizieren Sie den Angreifer und gewinnen Sie Einblicke in die eingesetzten Taktiken, Techniken und Vorgehensweisen entlang der gesamten Kill-Chain. Durch die Aufdeckung der ursprünglichen Quelle des KI-gesteuerten Angriffs können die Symptome und Ursachen behoben werden, um eine Verschlimmerung zu verhindern.
  • Delay attacks by confusing and misleading attackers’ algorithms. ThreatWise feeds AI-driven threats fake tokens leading to deceptive data that is making it harder to automate and execute attacks while wasting threat actors’ time.
  • ThreatWise detection is highly accurate, because it’s not reliant on signatures to identify malicious activity, spotting zero-day attacks, shape shifting malware, and silent threats across workloads and data estates.
  • Optimieren Sie Ihre Reaktionszeit, indem Sie die Benachrichtigung der wichtigsten Beteiligten im gesamten Unternehmen automatisieren, und vereinfachen Sie die Koordination Ihrer Recovery-Maßnahmen, um die Auswirkungen zu begrenzen.

Mit den sich wandelnden Bedrohungen Schritt halten

Weitere Informationen darüber, wie Commvault Ihnen dabei hilft, das Potenzial der KI voll auszuschöpfen, ohne dass die Kosten in die Höhe schnellen, finden Sie indiesem Blogbeitrag.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Every day across the globe, organizations use Microsoft 365 to communicate, create, and store the content that drives their businesses.  This means Microsoft 365 often houses petabytes of valuable data for many customers—data that is critical to business continuity.

Gewährleistung der Ausfallsicherheit und Wiederherstellbarkeit von Microsoft 365-Daten

Wie stellen Unternehmen also die Sicherheit ihrer Microsoft 365-Daten sicher und schützen sie vor unbeabsichtigter oder böswilliger Löschung sowie vor groß angelegten Ransomware-Angriffen? Neben der Gewährleistung der Verfügbarkeit von Anwendungen und Infrastruktur stellt Microsoft zusätzliche Tools mit besserer Leistung und höherer Vertrauenswürdigkeit bereit, um Kunden bei der Datensicherung zu unterstützen.

Ingenieure von Commvault und Microsoft haben gemeinsam eine neue Lösung entwickelt, die Kunden vor den verheerendsten Ransomware-Angriffen schützt. Dabei wird die Leistungsfähigkeit der Microsoft 365-Plattform selbst genutzt, um regelmäßige Wiederherstellungspunkte zu erstellen, von denen aus Kunden Dateien oder E-Mails, die möglicherweise verschlüsselt oder zerstört wurden, schnell wiederherstellen können. Diese neue Lösung vereint das Beste aus der Technologie von Commvault und Microsoft mit neuen Funktionen für die Wiederherstellung großer Datenmengen bei sehr hoher Leistung und wird durch die Recovery-Garantie von Microsoft abgesichert.

Auf der Grundlage von mehr als 27 Jahren gemeinsamer Entwicklung

“Our product teams have been meeting regularly to ensure that Commvault and Microsoft deliver the best-combined solution to our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault.“Together with Commvault’s current capabilities for flexible, granular recovery and air-gapped infrastructure, the integration with Microsoft 365 Backup Storage enables customers to rapidly respond to malicious attacks and get back to business with minimal disruption. We’re excited to give customers more options to protect their data from malicious attacks.”

„Wir freuen uns über die Zusammenarbeit mit Commvault und sind gespannt darauf, dass Kunden die auf unserem Microsoft 365 Backup-Speicher basierenden, verbesserten Lösungen nutzen, um ein herausragendes Backup-Erlebnis zu bieten, das für geschäftliche Stabilität und Vertrauen sorgt“, sagte Jeff Teper, President, Collaboration Apps and Platforms, Microsoft.

Erfahren Sie mehr – sehen Sie sich die gemeinsame Lösung in Aktion an

At Commvault, we’re excited to pursue data protection excellence with Microsoft.  For organizations interested in seeing exactly how Microsoft 365 Backup Storage will function in a Commvault environment, click hier for a walk-through demo.  In the coming weeks, we will publish additional information regarding pricing, public preview, and general availability.  For anyone interested in learning more about the integrated Commvault/Microsoft solution, email us at microsoft@commvault.com.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As security and cyber resilience continue to grow in importance as the number one data challenge for organizations today, Commvault is excited to be an inaugural member of the Microsoft Security Copilot Partner Ecosystem. With the launch of Commvault Cloud, the biggest advancement in Commvault’s history, enhanced application of AI and deep integration into Microsoft’s security portfolio are essential elements of Commvault’s continued innovation.

Gemeinsam daran arbeiten, den Nutzen von Microsoft Security Copilot zu steigern und die Interoperabilität mit diesem Tool zu verbessern

“We are excited about the opportunity to be part of the Microsoft Security Copilot Partner Ecosystem and the advantages this creates for our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault. “Together with Microsoft, we will continue to build on our 27-plus years of co-engineering to ensure that we remain at the forefront of innovative solutions that solve our joint customers most pressing cyber resilience and cyber security issues—and Microsoft Security Copilot will be a focus for us as we look to advance the use of AI and it’s continued application in data security and cyber resilience.”

Commvault Teilnahme am Microsoft Security Copilot Partner Private Preview

Announced this week at Microsoft Ignite, Commvault is participating in the Microsoft Security Copilot Partner Private Preview. Commvault was selected for the program based on its proven experience with Microsoft security technologies and the valued feedback it can provide to Microsoft.  As part of the program, Commvault is working with Microsoft product teams to help shape Microsoft Security Copilot product development and future releases.

Commvault Cloud Brings “Arlie” the New AI Copilot to Life

In parallel to the joint focus on AI with Microsoft, Commvault is also introducing “Arlie,” short for “Autonomous Resilience”—a new AI copilot that will respond to inquiries from Commvault customers in plain, simple language.  Behind the scenes, Arlie will interface with generative AI models and provide personalized actionable responses.

Erfahren Sie mehr – sehen Sie sich die gemeinsame Lösung in Aktion an

At Commvault, we’re excited to continue our pursuit of excellence in cyber resiliency and cyber security with Microsoft.  For organizations interested in seeing exactly how Commvault is at the forefront of the use of AI in cyber security, be sure to visit https://www.commvault.com/platform.

Wenn Sie mehr über die gemeinsame Lösung von Commvault und Microsoft erfahren möchten, senden Sie uns bitte eine E-Mail anmicrosoft@commvault.com.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

At Commvault, we understand that Active Directory sits at the core of your identity and access management infrastructure and is a primary attack vector for bad actors. On December 1, 2023, we are taking the first of several steps towards providing expanded protection for this essential asset in the form of enhanced object and attribute level recovery for both Active Directory and Azure AD (now Microsoft Entra ID). 

The key new features released on December 1 will make it easier for you to identify the scope of a disaster and recover or roll back from it as quickly as possible. The enhanced protection includes: 

  • Accelerated recovery of deleted and changed objects by comparing all objects and attributes between backups. 
  • Recovery of Group Policy Objects, including their security, links, and settings. 
  • Recovery of Entra ID conditional access policies and roles. 
  • Rollback of overwritten or corrupted attributes across many objects at once. 
  • More frequent backups of AD, ensuring it is always possible to restore a recent copy. 

To ensure the highest level of AD protection, we will also transition Commvault® Cloud Backup & Recovery for Active Directory from a free subscription to a paid offering starting December 1, 2023. 

If you are presently protecting your Active Directory or Entra ID environment with Backup & Recovery for Active Directory, you will automatically gain access to the enhanced capabilities described above at no additional cost until June 1, 2024. No action is required on your part, and your scheduled backups will not be disrupted in any way. Starting on December 1, you will have complete access to the expanded functionality in appreciation of your ongoing business. 

Falls Sie Active Directory derzeit nicht schützen, können Sie bis zum 1. Dezember 2023 die Sicherung einer Active Directory-Domäne oder eines Entra ID-Mandanten konfigurieren. Sie erhalten dann automatisch und ohne jegliche Bedingungen bis zum 1. Juni 2024 kostenlosen Zugriff auf diese erweiterten Funktionen. Um noch heute mit dem Schutz von Active Directory zu beginnen und bis Juni Zugriff auf die erweiterten Schutzfunktionen zu erhalten, öffnen Sie das Commvault-Portal und klicken Sie im Servicekatalog unter der Kachel „Active Directory“ auf „Konfigurieren“.

Nach dem 1. Juni 2024 muss ein Abonnement abgeschlossen werden, um den weiteren Zugriff auf den Active Directory-Dienst zu gewährleisten.

Interaktive, domänenweite AD-Vergleiche

To make an informed decision as to what objects to restore or roll back, you need a complete report of all changes that have recently occurred in AD. Our new comparisons do just this – they compare all objects and attributes from a backup of your choosing to the current state of AD or another selected backup – and itemize any objects that were deleted or whose attributes have changed. Rather than doing the investigative work yourself, our comparisons will tell you exactly what happened in AD and allow you to interact with the report to search and filter to narrow the results to the objects that require recovery. Most importantly, you can restore the objects directly from the report, eliminating the need to switch between different views and workflows and minimizing downtime or disruption. 

Comparisons can automatically scan for all changes in AD between two points in time or focus on particular areas in AD to speed up results. The results for every comparison are saved so you and your colleagues can review them anytime. 

Related Articles:

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Organizations of all shapes and sizes face unprecedented volumes of cyber threats that can disrupt business operations and tarnish brand reputations. It’s chaotic to say the least. As this threat landscape continues to evolve, it’s crucial for businesses like yours to stay ahead of the bad actors and escalate your cyber defenses.

To help address the chaos, Commvault has partnered with industry leaders in cybersecurity, artificial intelligence (AI), and cloud technologies to help bolster your cyber resilience. These strategic integrations provide customers with advanced security measures, data intelligence, and threat detection capabilities. Combining the strengths of Commvault® Cloud with these innovative partners provides you with enhanced data insights, protection, and mitigation strategies.

Die aktuelle Lage bei Cyberbedrohungen: Nicht „ob“, sondern „wann“

Laut einer aktuellen IDC-Studie im Auftrag by Commvault, 61% of respondents believe that data loss within the next 12 months due to increasingly sophisticated access is “likely” to “very likely.” This alarming statistic highlights the urgent need for robust cyber resilience measures. Organizations must be prepared to detect, thwart, and recover from ransomware attacks swiftly. It’s a matter of when and how often.

Aus diesem Grund haben wir Partnerschaften entlang der gesamten Sicherheits-Toolkette aufgebaut, darunter in den Bereichen Sicherheitsinformations- und Ereignismanagement (SIEM), Sicherheitsorchestrierung, -automatisierung und -reaktion (SOAR), Netzwerküberwachung und -reaktion, Erkennung von Schwachstellen, Risiken und Bedrohungen sowie Daten-Governance und Datenschutz.

Integration mit führenden Partnern aus den Bereichen Sicherheit und KI

Die Integration von Commvault mit einer Vielzahl von Sicherheits- und KI-Partnern über die Commvault Cloud Platform bietet Kunden einen umfassenden Ansatz für Cyber-Resilienz. Dazu gehören unter anderem:

  1. Avira: Provides advanced AI-driven threat protection, enabling customers to rapidly identify potential nefarious activity and enhance protection against emerging threats.
  2. CyberArk: We live in a zero-trust world when it comes to cybersecurity. Commvault’s integration with CyberArk’s Identity Security Platform helps customers follow strong Zero Trust architecture practices, reducing the risk of credential theft and exploitation in the face of double and triple extortion attacks.
  3. Darktrace: When “when” happens, quick response is key. Combining Darktrace’s innovative HEAL platform and Commvault’s AI-powered data insights, joint customers can proactively defend against potential cyber threats and swiftly respond to incidents.
  4. Databricks: The more data you amass, the more difficult it can be to maintain governance. The integration between Databricks and Commvault enables customers to leverage AI-driven search capabilities, making it easier to identify sensitive data and improve data governance.
  5. Entrust: Get advanced cyber resiliency to protect critical data from current and future threats with Entrust’s post-quantum cryptography and data encryption solutions, integrated with Commvault Cloud.
  6. Netskope: Netskope’s global SASE cybersecurity platform, combined with Commvault Cloud, helps organizations apply zero trust principles to protect data, ensuring ultra-sensitive data awareness and threat protection.

Diese bauen auf unseren bereits angekündigten Integrationen mitMicrosoft-Sentinelfür intelligentes SIEM und mit Cortex XSOAR vonPalo Alto Networks’ Cortex XSOAR to accelerate response time.

Den Bedrohungen von heute und morgen begegnen

Dies ist nur die Spitze des Eisbergs, denn es sind weitere Integrationen mit Commvault Cloud in Vorbereitung, um Ihre Cyber-Resilienz gegenüber böswilligen Akteuren, bösartigen Bedrohungen und Ransomware zu stärken.

Gemeinsam helfen Ihnen Commvault und unsere Partner dabei, sich in der sich ständig wandelnden Bedrohungslandschaft zurechtzufinden und Ihre Daten, Anwendungen und Produktions-Workloads in Hybrid- und Multi-Cloud-Umgebungen zu schützen. Weitere Informationen darüber, wie diese Integrationen die Commvault Cloud unterstützen können, finden Sie unterwww.commvault.com/platform/integrations.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Under a constant threat of ransomware attacks and malicious cyber activities, cyber resilience is a paramount concern for organizations of all sizes, in all industries. These existential threats make it imperative for businesses to adopt a comprehensive and proactive approach to protect their data and ensure business resilience. That’s why I am thrilled to share our new platform, Commvault® Cloud, powered by Metallic® AI – a transformative platform that revolutionizes cyber resilience in the hybrid enterprise.

With its unified data protection, security, intelligence, threat detection, and recovery capabilities, Commvault Cloud empowers IT and security teams to stay one step ahead of ransomware and other cyber threats. We’re doing this by bringing our on-premises software and Metallic.io SaaS offering together into a single platform with enhancements to the features you already know and love and new capabilities you’re going to love.

Lernen Sie Ihren neuen Partner für Cyber-Resilienz kennen: Arlie

There’s obviously a lot of hype around AI and how it’s changing the way we work and interact with software and systems. We’re putting AI to use help you act quickly and efficiently.

Users of Commvault Cloud will soon have access to Arlie—short for “Autonomous Resilience” and much easier to say—a neuen KI-Co-Piloten that’s at the ready 24 hours a day, responding to inquiries in plain, simple language. We’re using Generative AI models to consolidate information and reports plus provide users with personalized actionable responses. You can use Arlie to verify or validate clean point of recovery for critical systems or generate requested code in mere seconds.

I’m excited about the possibilities this creates. It’s fueled by an integration with Azure OpenAI to enable amazing human-like interaction within Commvault Cloud to:

  • Sie erhalten Echtzeit-Bedrohungsanalysen und Berichtszusammenfassungen mit den neuesten Informationen über den Zustand Ihrer Cyber-Resilienz, sodass Sie sich nicht durch Filter und Berichte wühlen müssen, um die wichtigsten Informationen zu priorisieren. Stellen Sie sich die Zeitersparnis vor.
  • Bieten Sie eine vereinfachte Möglichkeit, eine Integration zu erstellen oder eine Aktion zu programmieren: Sie geben einfach eine Beschreibung dessen ein, was Sie tun möchten, und der Code-Assistent generiert den Code sofort. Keine fehlenden Semikolons mehr, die den gesamten Ablauf durcheinanderbringen.
  • Provide context-sensitive, guided product walk-throughs that make it easy for you to set-up, customize, and tune Commvault Cloud to your specifications. Simply ask “how to” questions and get step-by-step documentation complete with annotated screenshots.
  • Überwacht kontinuierlich die Leistung von Commvault Cloud mithilfe generativer KI, um Probleme zu erkennen, Lösungen bereitzustellen und in Echtzeit Empfehlungen zur Optimierung der Cyber-Resilienz zu geben.

That’s just the start. We’ll have more generative AI model integrations following fast.

Cloudburst™ Recovery

You know and love us for our ability to recover from ransomware or other critical situations quickly. We’re making it faster and more efficient.

The new Cloudburst™ Recovery capability can help you improve business continuity by using infrastructure-as-code and cloud-scaling to automate rapid and frictionless recovery of data to any location. This enables mass recovery from cloud storage at scale with the highest speed possible. You don’t have to run an expensive cluster in the cloud to be able to do this, saving you money and headache.

Cleanroom Recovery

Außerdem bieten wir das sogenannteCleanroom Recovery, one of the standout features of Commvault Cloud. It’s a cutting-edge service that ensures rapid, frictionless, and reliable recoveries after a cyberattack.

Wenn es zu einem Cyberangriff kommt, ist ein einwandfreies Backup von entscheidender Bedeutung. Genauso wichtig ist es jedoch, über einen einwandfreien Speicherort für die Wiederherstellung zu verfügen. Hier kommt „Cleanroom Recovery“ ins Spiel. Mit Commvault Cloud können Sie Ihre Daten in einer sicheren, isolierten Umgebung in der Cloud wiederherstellen, die speziell für Wiederherstellungszwecke konzipiert wurde. Diese „Cleanroom“-Umgebung steht „auf Abruf bereit“, d. h., sie ist jederzeit für Sie verfügbar und darauf vorbereitet, den Wiederherstellungsprozess zu unterstützen.

Cleanroom Recovery bietet zahlreiche Vorteile, darunter:

  • Wir bieten Ihnen einen sicheren und isolierten Bereich für die Recovery und stellen sicher, dass Ihre Daten vor verbleibenden Bedrohungen oder Schwachstellen geschützt sind. So können Sie sich darauf verlassen, dass Ihre wiederhergestellten Daten sauber und frei von potenzieller Malware oder bösartigen Elementen sind.
  • Schnelle Recovery ermöglichen. Bei der Recovery nach einem Cyberangriff ist Zeit ein entscheidender Faktor, und Cleanroom Recovery sorgt dafür, dass der Prozess so schnell und effizient wie möglich abläuft. Durch die Nutzung der Leistungsfähigkeit der Cloud ermöglicht Commvault Cloud eine schnelle und nahtlose Recovery, wodurch Ausfallzeiten minimiert werden und Sie im Handumdrehen wieder einsatzbereit sind.

„Cleanroom Recovery“ dient nicht nur der Wiederherstellung nach einem Angriff, sondern ist auch ein wertvolles Instrument zur Durchführung routinemäßiger Tests der Incident-Response-Maßnahmen. Indem Sie Ihre Recovery-Prozesse regelmäßig in der Cleanroom-Umgebung testen, können Sie sicherstellen, dass Ihre Systeme auf die Bewältigung potenzieller Cyberbedrohungen vorbereitet und dafür optimiert sind. Dieser proaktive Ansatz bei Tests und Validierungen trägt dazu bei, Ihre allgemeine Cyber-Resilienz zu stärken.

KI-gesteuerte Vorhersage von Bedrohungen

Attackers are using AI to make ransomware even quieter and harder to detect. One of the emerging attacks uses AI to change the shape of the malware. Security experts call these shapeshifting or poly-morphic attacks. Whatever you call it, they are extremely hard to see and go undetected by traditional anomaly detection techniques. In Commvault Cloud we’re KI ein, um KI zu bekämpfen. Dies hilft Ihnen dabei, KI-gesteuerte Zero-Day-Bedrohungen aufzuspüren, die bereitsAuswirkungenauf Backup-Inhalte hatten, sodass Sie Daten sauber unter Quarantäne stellen und wiederherstellen können, ohne dass es während der Recovery zu einer erneuten Infektion kommt.

Wir sorgen für Ihre Cyber-Resilienz

As part of the Commvault Cloud release, we’re adding Platin-Resilienzein, einen vollständig verwalteten Dienst, der unübertroffenen Schutz, Engagement und Reaktionsfähigkeit bei Cybersicherheitsbedrohungen und Notfallsituationen bietet. Dieser Dienst, der im Rahmen eines Early-Access-Preview-Programms für ausgewählte Kunden eingeführt wird und dessen vollständige Verfügbarkeit für Anfang 2024 geplant ist, bietet Folgendes:

  • Grundlegende Funktionen von Backup and Recovery, fortschrittliche KI-gesteuerte Automatisierung, Cyber-Täuschung, Wiederherstellungstests und Readiness-Prüfungen, erweiterte Berichterstellung, Sicherheitsaudits, benutzerdefinierte Telemetrie und vieles mehr.
  • Powerful and comprehensive hybrid data protection and resilience, with the ease of use of the cloud using a dedicated, isolated control plane. 
  • Ein Team für die Readiness und Reaktion bei Ransomware-Angriffen, das sich um alle Aspekte kümmert – von der Einrichtung über laufende Tests und Validierungen bis hin zu Recovery nach einem Cybervorfall.

We’re confident that Platinum Resilience offers the best in end-to-end cyber resilience and we’re backing that up with a new Commvault Protection Warranty to give everyone from IT managers to board members peace of mind that recovery from an attack is guaranteed.

Commvault Cloud für Resilienz

This is the boldest product launch in my 26-year history here at Commvault. I’m confident that your organization’s approach to cyber resilience will be revolutionized by Commvault Cloud, powered by Metallic AI. With its unified platform, advanced AI capabilities, and unique architecture, Commvault Cloud offers a comprehensive solution for data protection, security, intelligence, and recovery. By leveraging the power of AI, you can benefit from enhanced visibility, simplified processes, and optimized cyber resilience.

Mit Commvault Cloud können Sie sich darauf verlassen, dass Ihre Daten sicher sind, Ihre Betriebsabläufe geschützt sind und Ihr Unternehmen trotz sich ständig weiterentwickelnder Cyberbedrohungen weiterhin erfolgreich arbeiten kann. Es ist die ultimative Lösung, um Cyber-Resilienz in Ihrem hybriden Unternehmen zu erreichen.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Four short years ago, Commvault introduced Metallic, and the promise of data protection for businesses of every size. Our focus was simple – to artfully blend the best of enterprise-grade performance, with a light-touch, cloud-centric consumption model. Harnessing 20+ years of proven Commvault technologies, Metallic was born.  

Now, you didn’t have to sacrifice. Whether across clouds, data centers, or SaaS apps, our customers could uniformly safeguard their data (wherever it lived) while enjoying the durability, simplicity, and scale of the cloud. With constant innovation at the forefront of our vision, Metallic rapidly evolved, supporting the broadest set of hybrid cloud workloads, while pioneering next-generation security, resiliency, and recovery capabilities.   

Thousands of customers later, we are excited to announce the next phase in our journey as Metallic becomes part of the Commvault Cloud

So, what exactly is the Commvault Cloud? We’re glad you asked! 

Commvault Cloud, a unified data resilience platform 

A common misconception is that Commvault bought or acquired our award-winning Metallic SaaS technology. Well, we did neither… we built it from the ground up. Metallic was purposefully crafted to join Commvault’s existing portfolio of data protection offerings, as a light-touch, cloud-centric alternative.  

Commvault Cloud, unsere neu eingeführtePlattform für Cyber-Resilienz und Recovery, unifies our cloud, software, and appliance-based services into a single place. This not only provides our customers with a consistent and streamlined experience to consume our technologies, but also creates new synergies and capabilities that advance how our customers protect their data. Commvault Cloud stands as the industry’s first platform for true cloud data security. Simpler, smarter and more scalable than ever before for trusted cyber resilience to secure and recover data in today’s hybrid world.

Benefits for Metallic customers  

By melding Metallic and Commvault technologies together into one platform, customers get even faster innovation, automation, and performance. While Metallic users will still enjoy the same SaaS-based backup they’ve come to know and love, the Commvault Cloud will pave the way for even more cloud-delivered advancements in disaster recovery, data security, artificial intelligence, and more. It means the best of all worlds: Simple SaaS protection, next generation cyber recovery innovations, and more flexibility of choice.  

Advanced automation and intelligence with Metallic AI 

Während unsere als SaaS bereitgestellten Lösungenfür Backup and Recoveryin unsere neue Commvault Cloud Platform integriert werden, lebt der Geist von Metallic in unserer KI-Ebene weiter: Metallic AI. Metallic AI dient als unsere KI-Ebene, die unsere neue Plattform antreibt. Von Automatisierung und maschinellem Lernen bis hin zur KI bringt Metallic AI mehr Leistung und Effizienz in jeden Aspekt von Commvault Cloud. Metallic AI wird zudem als leistungsstarke Integrationsschicht für Ökosystempartner fungieren und Entwicklern ermöglichen, robuste, innovative neue Dienste zu entwickeln, die die Commvault Cloud kontinuierlich optimieren und den Nutzern einen größeren Mehrwert bieten.

We are excited for this next phase in our journey, how the Commvault Cloud is redefining cyber resiliency and recovery as we know it, and continuing to support our customers with award-winning SaaS-based data protection. 

Want to learn more? Check out the following video or visit our FAQ in der Commvault-Community, for additional details.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Here at Commvault, our values – we connect, we inspire, we care, we deliver – are foundational to everything we do.

Diese Woche haben wir unsere vierteljährliche interne „Global Town Hall“-Veranstaltung abgehalten und die „Living Our Values Awards“ unseres CEO verliehen. Mit diesem Auszeichnungsprogramm möchten wir unsere „Vaulters“ weltweit für ihre großartige Arbeit würdigen und feiern, da sie unsere Werte jeden Tag vorleben.

I’m so proud to announce our FY24 Q2 CEO Living Our Values Award winners:

Metallic Customer Success Team

  • Shrey Ahuja
  • Reine Ayoub
  • Pronoy Banerjee
  • Scott Bauer
  • Ryan Carr
  • Francesco Coppola
  • Elizabeth Crinejo
  • Gemma Dean
  • Arijit Dey
  • Jerienne Esguerra
  • Steve Garrett
  • Melina Guzman
  • Srishma H. S.
  • Joel Hinchliffe
  • Salman Karim
  • Patrick Kelly
  • Andy Kirby
  • Richard Klauser
  • Kanishka Kohli
  • Brigitte Krause
  • Sanjeev Kumar
  • Tom LaFemina
  • Sally Lavis
  • Yaakov Lidgi
  • Mohana Lingaiah
  • Mark Penny
  • Varad Phatak
  • James Powell
  • Abhinab Pramanik
  • Syed Qadri
  • Sapna Rai
  • Kirk Rose
  • Alessandra Russo
  • Christopher Selph
  • Jayashree Sinha
  • Marta Slusarczyk
  • Nate Sprague
  • Eric Struski
  • David Stupar
  • Vimi Joseph Thengungal
  • Aissa Torres
  • Kent Willshire
  • Tayyeba Zamir

Antonio Silva

Inbar Schuchman

Stephanie Long

Fort Lauderdale Office Opening Team

Sam Hernandez

Stephanie Joyce

Tim Karaban

Tracy Skinner

David Surdukowski

Dee Venello

All diese Gewinner sind ein inspirierendes Vorbild und verkörpern, was es wirklich bedeutet, ein „Vaulter“ zu sein!

To learn more about what it’s like to work at Commvault, check out our Karriereseite.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In today’s fast-paced and ever-evolving business landscape, organizations are constantly seeking ways to stay agile and adaptable. This is driving organizations to seek increased flexibility in their software solutions. Traditional on-premises software often falls short in meeting these demands, leading to the rise of Software-as-a-Service (SaaS) solutions. In this blog, we will explore the power of SaaS-delivered flexibility and how it can revolutionize the way businesses operate.

SaaS-delivered flexibility provide organizations with the freedom and adaptability they need from their software solutions. Unlike traditional on-premises software, SaaS solutions are built on cloud infrastructure, allowing businesses to easily scale up or down based on their needs. In fact, 89% of enterprises have a multicloud strategy.1 This scalability enables organizations to quickly adjust to changing market demands, add new users, expand into new markets, or accommodate seasonal fluctuations.

Überlegungen zu SaaS

Um die Flexibilität von SaaS-Lösungen zu nutzen, sind fünf wesentliche Faktoren zu berücksichtigen:

  1.  It’s important to choose a SaaS provider that offers a highly scalable and reliable cloud infrastructure. A significant advantage of SaaS is its inherent scalability. This ensures that the software can handle increased workloads and provide uninterrupted access to users.
  2. Organizations should look for SaaS solutions that offer anytime, anywhere access. Gone are the days of being tied to a specific physical location to access critical business applications. As of last year, 41.4% of cloud leaders say they are increasing their use of cloud-based services due to the macroeconomic climate.2 This means that employees can access the software and data from any location, as long as they have an internet connection. This flexibility empowers remote work, collaboration across geographies, and increases productivity.
  3. Eine schnelle Bereitstellung und Aktualisierung sind entscheidend, um die Flexibilität von SaaS-Lösungen voll auszuschöpfen. SaaS-Lösungen lassen sich schnell bereitstellen – oft innerhalb weniger Stunden oder Tage –, sodass Unternehmen die Software schneller nutzen und von ihren Vorteilen profitieren können, was wiederum die Effizienz und Produktivität steigert. Darüber hinaus kümmern sich die SaaS-Anbieter um Updates und Wartung und stellen so sicher, dass Unternehmen stets Zugriff auf die neuesten Features und Sicherheitsverbesserungen haben, ohne dass es zu Unterbrechungen oder kostspieligen Aufwendungen für die Wartung lokaler Systeme kommt.
  4. Customization without complexity is another important aspect to consider. Flexibility in software often goes hand in hand with customization, so organizations should look for SaaS solutions that offer the ability to tailor the software to their specific business requirements without the need for complex and costly customization. Again, we see a need for this level of customization as 72% of IT Pros are taking a hybrid approach by combining public and private clouds.3 With this model, businesses can configure the software to align with their unique processes and workflows, empowering them to work the way they want to, without compromising on functionality.
  5. Integrations- und Kooperationsfunktionen sind unerlässlich, um die Flexibilität von SaaS-Lösungen voll auszuschöpfen. SaaS-Lösungen sollten APIs und Konnektoren bieten, die eine nahtlose Integration und den Datenaustausch mit anderen Systemen ermöglichen. Auf diese Weise können Unternehmen ein einheitliches Ökosystem aus Softwaretools schaffen, Prozesse optimieren und die Produktivität steigern.

Zusammenfassend lässt sich sagen, dass die durch SaaS gebotene Flexibilität Unternehmen in die Lage versetzt, sich schnell an veränderte geschäftliche Anforderungen anzupassen. Durch die Wahl einer SaaS-Lösung, die Skalierbarkeit, jederzeitigen Zugriff, schnelle Bereitstellung und Updates, Anpassungsmöglichkeiten sowie Integrationsfunktionen bietet, können Unternehmen die Flexibilität erreichen, die sie benötigen, um im dynamischen Geschäftsumfeld von heute erfolgreich zu sein. Die Einführung von SaaS ist nicht nur ein technologischer Wandel, sondern ein strategischer Schritt, um Ihr Unternehmen zukunftssicher zu machen und sein volles Potenzial auszuschöpfen.

For more information on SaaS delivered flexibility, please view ourLösung kurz, and watch our recent October 3webinar on demand.

References

1. Flexera-Bericht „State of the Cloud“, 2023 – 2. Google Cloud Brand Pulse-Umfrage, 2022 – 3. Google Cloud Brand Pulse-Umfrage, 2022

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Warum sollten Sie Ihre RTO senken?

With a low RTO, you can ensure minimal perceivable disruption of business operations for your internal operations and customers — or no disruptions at all. Revenue is also at stake. Each second that passes while your systems are down and waiting to recover is lost revenue. RTO has a direct correlation to less revenue loss.

Hier sind zwei verschiedene Möglichkeiten, wie Sie Cloud-Backup-as-a-Service nutzen können, um Ihre RTO effektiv zu verbessern und die Geschäftskontinuität bei Störungen jeglicher Art sicherzustellen.

1. Granulare Verwertung

Im Falle eines Datenverlusts oder einer Datenbeeinträchtigung ist die Geschwindigkeit, mit der Sie die Daten wiederherstellen können, der zentrale Aspekt Ihres RTO. Zwar ist die Wiederherstellung eines vollständigen Backup-Images eine Option für die Datenwiederherstellung, doch kann dies zu langen Verzögerungen und ausgedehnten Ausfallzeiten führen, da Sie auf die Wiederherstellung jeder einzelnen Datei warten müssen – unabhängig davon, ob diese geschäftskritisch ist oder nicht.

Granular file recovery is the superior alternative to full backup image restore because it allows you to perform both file and image-based level recovery from a single pass backup operation. This type of recovery allows the user to identify and prioritize certain mission-critical data and workloads to speed up recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — drastically improving RTO.

2. Flexible Recovery

Die flexible Recovery steht in gewisser Weise im Zusammenhang mit der granularen Recovery. Bei der flexiblen Recovery können Sie die Daten auf einem beliebigen Konto in einer beliebigen Region wiederherstellen. Das bedeutet: Sollte ein Konto oder eine Region ausfallen, können Sie die Daten auf einem anderen Konto oder in einer anderen Region wiederherstellen, die nicht betroffen sind, und den Betrieb schnell wieder aufnehmen – was zweifellos zur Optimierung der RTO beiträgt.

Optimize Recovery Time Objective with the Industry’s Best Cloud Backup

Die Planung von Recovery-Maßnahmen ist für Unternehmen unerlässlich, die die Geschäftskontinuität bei böswilligen Angriffen und ungeplanten Störungen der internen Infrastruktur sicherstellen möchten. Die Festlegung einer optimierten (d. h. verkürzten) Wiederherstellungszeit (RTO) ist ein wesentlicher Bestandteil des Schutzes Ihres Unternehmens und Ihrer Endnutzer.

Built natively in the cloud, Clumio’s industry-leading rapid recovery capabilities leverage granular recovery, incremental forever backup, and flexible recovery to equip today’s enterprises with fast and efficient data restores that can refine RTO and maintain business continuity during any type of disaster event.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Although AWS backup services certainly provides plenty of its own benefits in terms of versatility, it also has certain shortcomings that prevent it from being a comprehensive solution—not to mention offering only marginal control over cloud costs.

Hier sind fünf der größten Herausforderungen, die sich bei der alleinigen Nutzung von AWS-Backups ergeben.

Fünf häufige Herausforderungen bei der Nutzung von AWS Backup

Kein Schutz vor Ransomware

Ransomware has become a prevailing threat to enterprises of all types and sizes, with costs forecasted to reach $10.5 trillion annually by 2025. Security experts estimate that one ransomware attack occurs every 11 seconds. How can you effectively protect your data and ideally avoid a ransomware scenario altogether? Or even ensure that you can recover quickly from an attack?

When enterprises use AWS Backup to protect data sources such as S3, EC2, EBS, and RDS, snapshots are automatically created and kept in the same account as the primary data, leaving no separation between the primary data and snapshots.

Das bedeutet: Wenn ein Hacker Zugriff auf das Hauptkonto erlangt, kann er die Snapshots problemlos manipulieren, bevor er sich die eigentlichen Daten vornehmen kann.

Once the primary data has been compromised, there are no longer any backups to restore from—the enterprise’s data has been completely locked. They are now at the mercy of the hackers, who may still keep or destroy the data even after receiving the ransom payment.

Lange Erholungszeiten

Backup is not the only aspect of the data protection equation; data recovery is equally important. If an enterprise’s primary data gets corrupted—be it from bad actors or data failure—it has to have a way to recover the data as fast as possible to avoid significant disruptions to business continuity and its end users.

Der Mangel an Transparenz bei Snapshots kann zu kostspieligen Verzögerungen bei der Recovery führen. Ohne eine präzise, granulare Recovery kann die Recovery von Daten aus einem AWS-Backup sehr viel Zeit in Anspruch nehmen, da es ein komplexer Prozess ist, festzustellen, welche Daten in welcher Reihenfolge wiederhergestellt werden müssen.

Eingeschränkte Sicht

The lack of visibility into snapshots within AWS doesn’t just affect recovery time, it can also complicate proving backup compliance with auditors and insurers. Furthermore, maintaining consistent policies across all applications and accounts is difficult and time-consuming when there is limited visibility into snapshots.

Zusätzliche Komplexität

Die standardmäßigen Funktionen von AWS Backup können zu anhaltenden Komplexitäten führen, die ständige Aufmerksamkeit seitens der IT-Teams und deren Ressourcen erfordern. So müssen IT-Teams beispielsweise regelmäßig komplexe Skripte erstellen, um fehlende Funktionen in ihre Datensicherungslösung zu integrieren.

Such scenarios work against the goal of cloud computing in the first place, which is to leverage the speed and agility of the cloud. If you constantly have to devote extra resources just to keep AWS cloud backup running smoothly, you’re not being efficient.

Unvorhersehbare Kosten

Aside from ensuring a reliable, secure data backup and recovery system, enterprises also turn to cloud backup to gain cost-efficiencies. At first glance, the TCO with AWS backup can seem reasonable, but expenses can begin to pile up—sometimes exponentially over time.

Dies ist auf den standardmäßigen Replikations- und Speichervorgang für Snapshots im Rahmen der AWS-Sicherung zurückzuführen. Snapshots werden zur langfristigen Aufbewahrung kontoübergreifend repliziert, was zu höheren Sicherungskosten führt.

Zusätzliche Auszahlungsgebühren für kontoübergreifende Überweisungen können diese Kosten noch weiter in die Höhe treiben, was im Laufe der Zeit zu einer regelrechten Kostenexplosion führen kann, die viele Unternehmen unvorbereitet trifft.

Warum Clumio die Lösung für die Herausforderungen bei AWS-Backups ist

Clumio was specifically designed to meet the various challenges enterprises can encounter when using AWS backup. The cloud-native platform provides AWS backup and recovery through an intuitive interface that requires no additional hardware or software to run.

Mit Clumio profitieren Unternehmen von folgenden Vorteilen:

  • Best-in-Class Security that provides air-gapped and immutable backups that are end-to-end encrypted—to provide protection against threats like ransomware and bad actors
  • Rapid Recovery via a granular approach that quickly locates and restores backup files and can cut restore time from several hours to just minutes
  • Better Visibility into your data protection plans and compliance status to ensure you’re meeting business requirements
  • Simpler Backup Management with features like global policies and protection groups that automate long-term data retention as well as data classification
  • Lower TCO thanks to no longer needing to install additional resources, pay egress charges, devote additional IT resources to manage the process, or make mirror copies of snapshots— reducing backup costs by up to 50%

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

„EC2-Other“ ist eine Kostenkategorie in der AWS-Abrechnung, die verschiedene nutzungsbezogene Dienstarten umfasst, darunter Datenübertragung, EBS-Volumes und Snapshots, elastische IP-Adressen sowie NAT-Gateways. Kunden können diese Kategorie nutzen, um die Gesamtkosten für den Betrieb von EC2-Instanzen zu berechnen, wobei die festen stündlichen Betriebskosten der Instanzen nicht berücksichtigt werden. Ein Verständnis von „EC2-Other“ ist entscheidend, um die einzelnen darin enthaltenen Kostenkategorien zu identifizieren, damit Sie die Nutzung Ihrer EC2-Instanzen effizient optimieren und unnötige Kosten reduzieren können.

EC2 – Sonstiges verstehen

When it comes to cloud computing, Amazon Elastic Compute Cloud (EC2) is one of the most popular options available on the market. EC2 offers a wide range of benefits, including cost savings, flexibility, and accessibility, but to get the most out of your instance, it’s important to understand the different types of EC2 instances as well as the billing and cost categories associated with them.

First, let’s take a closer look at EC2-Other. This cost category is created by Amazon and is often the second largest cost category on an AWS bill for heavy EC2 users. It includes multiple service-related usage types like data transfer, elastic IP addresses, EBS volumes and snapshots, NAT gateways and more. Essentially, EC2-Other encompasses all costs associated with running your EC2 instances except for fixed hourly instance running costs.

Um eine Analogie zu ziehen: Stellen Sie sich die stündlichen Betriebskosten einer EC2-Instanz so vor, als würden Sie eine Wohnung mit einer festen monatlichen Miete mieten. Im Vergleich dazu würden unter „EC2-Sonstiges“ alle anderen monatlichen Ausgaben wie Nebenkosten (Strom, Wasser, Gas), Gebühren für Kabel- oder Internetanschluss sowie etwaige zusätzliche Wartungsgebühren fallen.

Understanding how AWS reports total EC2 costs can be daunting as different reporting tools display costs in varying ways. However, it’s crucial for tracking your usage and monitoring your spending so you can isolate individual cost categories within EC2-Other. Two categories that customers can use to get the total cost of running their EC2 instances include EC2-Instances and EC2-Other.

Now that we have a basic understanding of what EC2-Other means in terms of an AWS bill let’s delve further into the different types of EC2 instances available.

Arten von EC2-Instanzen

Amazon bietet verschiedene Instanztypen an, die auf die individuellen Bedürfnisse der Nutzer zugeschnitten sind. Innerhalb dieser Kategorien gibt es unterschiedliche Instanzgrößen und Preisoptionen.

So bieten beispielsweise die „General Purpose Burstable“-Instanzen, wie der Name schon sagt, ein ausgewogenes Verhältnis zwischen Rechenleistung, Arbeitsspeicher, CPU und Netzwerkbandbreite. Die Instanzfamilien T3 und M6g gehören zu dieser Kategorie. Wenn Sie Workloads mit unregelmäßigen Nutzungsmustern haben, könnten diese Instanzen eine hervorragende Wahl sein.

Im Gegensatz dazu eignen sich für Hochleistungs-Computing-Workloads eher rechenoptimierte Instanzen, die in den Familien C6g und C5n erhältlich sind. Diese Instanzen verfügen über maßgeschneiderte Prozessoren und große Speicherkapazitäten.

Speicheroptimierte Instanzen eignen sich ideal für Workloads, die umfangreiche Datenbearbeitung und hohe Rechenleistung erfordern. Dazu gehören die Instanzen R5a und R6g. Nutzer können bis zu 768 GB nutzen, um ihre Big-Data-Anwendungen zu unterstützen.

Als Nächstes kommen die speicheroptimierten Instanzen (I3en) an die Reihe, die sich perfekt für datenintensive Aufgaben im Petabyte-Maßstab eignen.

Nicht zuletzt kombinieren GPU-basierte Instanzen die CPU-Leistung von EC2 mit GPUs, die speziell für das ML-Training oder das Rendering entwickelt wurden.

Natürlich könnte man einwenden: Warum sollte man sich mit all diesen verschiedenen Typen beschäftigen? Auch wenn es zunächst überwältigend erscheinen mag, hilft Ihnen das genaue Verständnis Ihres Anwendungsfalls dabei, Kosten zu sparen und gleichzeitig eine optimale Leistung zu gewährleisten. So ist beispielsweise die Ausführung von Batch-Jobs mit den Optionen „Standard“ oder höher deutlich kostengünstiger, als mehrere On-Demand-Instanzen zu starten, um dieselbe Rechenleistung zu einem höheren Preis zu erzielen.

Understanding which type of EC2 instance is right for a specific workload has become increasingly important in recent years as companies lean towards virtualized environments. In the next section we’ll take a closer look at how each instance type differs in terms of performance and features so you can make an informed decision on what works best for your particular business needs.

  • Amazon bietet eine Reihe von EC2-Instanzen an, aus denen Nutzer je nach ihren spezifischen Anforderungen an die Arbeitslast auswählen können. Jeder Instanztyp verfügt über eigene, einzigartige Features und Fähigkeiten, die darauf ausgelegt sind, die Leistung zu optimieren und gleichzeitig die Kosten zu minimieren. Für Unternehmen ist es wichtig, ihre genauen Anwendungsfälle zu kennen, um den EC2-Instanztyp auszuwählen, der ihren geschäftlichen Anforderungen am besten entspricht. Auf diese Weise können sie eine optimale Leistung sicherstellen und gleichzeitig unnötige Kosten vermeiden.

AWS-Abrechnung und Kostenkategorien

Amazon Elastic Compute Cloud (EC2) is one of the most widely used cloud computing services in the world. With EC2, users have access to a wide range of virtual machines, or “instances,” which they can use to run software applications, store data, and perform other computing tasks in the cloud. However, as with any cloud service, understanding the costs associated with using EC2 is critical to managing expenses and optimizing usage.

AWS Billing and Cost Categories are a key aspect of using EC2 effectively. Amazon has designed specific cost categories to provide users with a clear understanding of how much they are spending on different types of EC2 instances and related services. By breaking down the costs in this way, users can gain valuable insights into their usage patterns, identify ways to save money, and optimize their overall experience using EC2.

There are two primary cost categories for EC2 – EC2 Instances and EC2-Other. EC2 Instances include the hourly charge for running an instance as well as any additional costs for data transfer or storage associated with that instance. The pricing model for these instances varies depending on factors such as location, operating system, instance type, and usage pattern.

„EC2-Other“ ist eine von Amazon eingerichtete separate Kostenkategorie, die bei intensiver EC2-Nutzung die zweitgrößte Kostenkategorie auf Ihrer AWS-Rechnung darstellen könnte. Sie umfasst eine Reihe von nutzungsbezogenen Dienstleistungen wie Datenübertragung, EBS-Volumes und -Snapshots, elastische IP-Adressen, NAT-Gateways und vieles mehr. Es ist entscheidend zu verstehen, welche Kosten unter diese Kategorie fallen, um zu ermitteln, wo genau Ihre Ausgaben innerhalb dieser Gruppe liegen.

Die AWS-Berichtstools zeigen die gesamten EC2-Kosten auf unterschiedliche Weise an, da es je nach verwendetem Tool verschiedene Methoden zur Berechnung der gesamten EC2-Kosten gibt. Eine von Cost Explorer berechnete Kennzahl heißt „EC2-Other expenditure“ und ermittelt die Gesamtkosten für den Betrieb Ihrer EC2-Instanzen, wobei die festen stündlichen Betriebskosten der Instanzen nicht berücksichtigt werden. Dies kann AWS-Nutzern dabei helfen, die mit verschiedenen Aktivitäten verbundenen Ausgaben zu ermitteln, ohne sich in den Details einzelner Nutzungsvorgänge zu verlieren.

Vorteile der Nutzung von EC2-Other

„EC2-Other“ bietet mehrere Vorteile, die es zu einem wesentlichen Bestandteil jeder Cloud-Computing-Strategie machen. Zu den wichtigsten Vorteilen zählen Kosteneinsparungen und Flexibilität. Wenn Nutzer verstehen, wie sie einzelne Kostenkategorien innerhalb von „EC2-Other“ isolieren können, lassen sich durch die Optimierung der Nutzung von EC2-Instanzen in der Cloud Kosten einsparen. Wenn ein Nutzer beispielsweise ein ungenutztes NAT-Gateway oder eine ungenutzte elastische IP-Adresse identifiziert, kann er diese Dienste entfernen und so entsprechende Kosten einsparen.

In addition to cost savings, EC2-Other provides enhanced security and accessibility features for users. Accessible storage volumes and snapshots offer more flexible backup solutions, while Elastic IPs provide robust means of failover and disaster recovery. This level of redundancy is excellent protection against costly shutdowns or failures that could create inconsistent results, productivity losses or even potential data loss.

Ein weiterer entscheidender Vorteil der Nutzung von „EC2-Other“ ist die Möglichkeit, Nutzungsdaten weiter zu analysieren. Die Nutzungsgruppen gliedern die einzelnen Typen nach ihrem Verwendungszweck auf und bieten so einen klaren Überblick darüber, wie viel in den einzelnen Bereichen ausgegeben wird. Dies ermöglicht eine äußerst präzise Optimierung des Gesamtsystems, indem Sie zwischen der Gesamtsicht Ihrer EC2-Nutzung und der detaillierten Betrachtung einzelner, besonders zu beachtender Nutzungsaspekte wechseln können.

Durch den Einsatz von Tools wie der Gruppierung von Kaufoptionen können Nutzer, die bereits AWS Reserved Instances erworben haben, ihre Nutzungsmuster weiter optimieren und ihre Gesamtkosten senken, indem sie die Abdeckung der Reserved Instances auf der Grundlage der tatsächlichen Auslastung anstelle der prognostizierten Auslastung anpassen.

  • Im Jahr 2023 wurde berichtet, dass EC2-Dienste etwa 55 % des gesamten AWS-Umsatzes ausmachten, weshalb es von entscheidender Bedeutung ist, Einblicke in die damit verbundenen Kosten zu gewinnen.
  • The cost of Amazon EC2-Other typically makes up around 10%-20% of the total EC2-related expenses on an average user’s AWS bill.
  • Eine aktuelle Studie schätzt, dass die Analyse und Optimierung der „EC2-Other“-Kosten für Amazon-EC2-Nutzer mit hohem Datenvolumen, die effiziente Verwaltungsstrategien anwenden, potenziell zu durchschnittlichen Einsparungen von 15 % bis 30 % führen könnte.

Kosteneinsparungen und Flexibilität

Einer der größten Vorteile des Cloud Computing sind Kosteneinsparungen. Amazon EC2-Other bietet zahlreiche Möglichkeiten zur Kosteneinsparung, mit denen Sie Ihre AWS-Ausgaben optimieren und letztendlich Ihre AWS-Rechnung senken können.

Bei „EC2-Other“ zahlen Sie beispielsweise nur für das, was Sie tatsächlich nutzen. Anstatt Hardware und Infrastruktur im Voraus anzuschaffen, was kostspielig sein kann, können Sie einfach nur die Ressourcen mieten, die Sie für den Betrieb Ihrer Anwendungen benötigen. Dies gibt Ihnen die Flexibilität, die Kapazitäten je nach Bedarf zu erhöhen oder zu verringern, ohne dabei Ihr Budget zu sprengen.

Eine weitere Möglichkeit, mit EC2-Other Kosten einzusparen, bieten Reserved Instances oder Spot Instances. Reserved Instances bieten Rabatte auf die Nutzung und gleichzeitig Flexibilität hinsichtlich Instanztypen, Betriebssystemen und Tenancy-Optionen. Spot Instances bieten noch größere Rabatte, werden jedoch für nicht kritische Anwendungen empfohlen, deren Start- und Endzeiten flexibel sind.

While offering big cost savings, being able to scale up and down with ease also provides a great deal of flexibility. You can quickly increase capacity when there’s a sudden surge in demand or scale your compute environment down during periods of reduced activity.

Say you’re running an e-commerce website and anticipate a high spike in traffic for an upcoming sale event. With EC2-Other, instead of worrying about having enough resources available for the coming week, you can simply spin up additional instances as needed during the peak period and then spin them down afterward. This ensures that you have just enough resources when needed without paying for unnecessary instances during non-peak periods.

All these features make Amazon EC2-Other a popular choice among cloud users looking to save costs while increasing their infrastructure’s flexibility.

Sicherheit und Barrierefreiheit

AWS hat sich stets an branchenübliche Sicherheitsstandards gehalten, um einen sicheren Zugriff auf seine Dienste zu gewährleisten. Amazon EC2-Other untermauert diese bewährten Verfahren durch sichere, isolierte Netzwerkverbindungen, Features zur automatischen Skalierung, die vor Systemausfällen schützen, und vieles mehr.

EC2-Other bietet zudem eine detaillierte Steuerung des Zugriffs auf Instanzen und andere Ressourcen. So können Sie beispielsweise mithilfe von Sicherheitsgruppen Regeln für den ein- und ausgehenden Datenverkehr Ihrer Instanzen festlegen, Netzwerkzugriffslisten konfigurieren, um bestimmten IP-Adressen oder CIDR-Blöcken den Zugriff zu gewähren oder zu verweigern, und Amazon VPCs (Virtual Private Clouds) nutzen, um isolierte Netzwerke für Ihre Instanzen zu erstellen.

At the same time, EC2-Other is highly accessible from anywhere in the world. For instance, you can start up an instance on a cloud server located in Singapore and run its applications from New York with ease. You can also access your instances using the AWS Management Console, a web interface that gives you full control of your instances’ settings, performance metrics, storage usage, and more.

Just like how a bank’s vault provides both security and accessibility—locks keep valuables secure while tellers allow authorized individuals access to their accounts—the EC2-Other’s balance between security and accessibility protects users’ data assets while enabling their teams’ concurrent workflows.

Darüber hinaus gewährleistet EC2-Other Sicherheit durch die Verschlüsselung von Daten sowohl im Ruhezustand als auch während der Übertragung. Sie können Elastic Block Store (EBS)-Volumes oder Snapshots entweder mit von AWS-KMS (Key Management Service) verwalteten Schlüsseln oder mit Kunden-Hauptschlüsseln verschlüsseln. Dies bietet einen zusätzlichen Schutz für vertrauliche Daten bei der Übertragung an verschiedene Parteien über externe Protokolle wie HTTPS oder SSH.

Analyse der EC2-Sonstigen Kosten

Die Analyse der Kosten unter „EC2 – Sonstiges“ ist unerlässlich, um die Gesamtkosten für EC2 zu verstehen, die alle Betriebskosten einer EC2-Instanz mit Ausnahme der festen stündlichen Betriebskosten der Instanz umfassen. „EC2 – Sonstiges“ umfasst eine Reihe von Nutzungstypen wie Datenübertragung, EBS-Volumes und Snapshots, elastische IP-Adressen sowie NAT-Gateways. Die Identifizierung einzelner Kostenkategorien innerhalb von „EC2 – Sonstiges“ kann jedoch aufgrund der unterschiedlichen Darstellungsweisen der Gesamtkosten für EC2 in den AWS-Berichtstools eine Herausforderung darstellen.

To isolate individual cost categories within EC2-Other, it’s crucial to understand the three logical categories of EC2 costs: existence costs, utilization costs, and subresource costs. Existence costs are those that accumulate when an EC2 instance runs regardless of how much it is utilized. Utilization costs are those that accumulate when an instance is used beyond its fixed hourly cost. Finally, subresource-related charges arise because of additional services linked to an instance.

For example, consider a situation where a company has a 24×7 running web server on an m5.large instance in the US East Region. In this case, the existence cost will be the hourly rate charged by Amazon for keeping this instance online for 730 hours per month (24×30 days). The utilization cost for this situation can be assessed by looking at incoming traffic source regions. During high traffic periods, say from Russia or China instead of their target audience in the US East region, excess traffic could result in excessive utilization charges.

AWS’ cost allocation report shows usage costs separately for each usage type within each service category. In contrast, Cost Explorer aggregates these charges into broader categories such as Data Transfer or Elastic IP addresses while ignoring specific utilization-related charges like VPCPeering-In and Out or PublicIP-In and Out.

Ein Verständnis der einzelnen Kostenarten trägt wesentlich dazu bei, dass Unternehmen die Zusammensetzung ihrer EC2-Rechnungsbeträge nachvollziehen können, wodurch sie unnötige Kosten erkennen und ihre Nutzung optimieren können.

Nutzung, Vorhandensein und Kosten für Teilressourcen

Before reducing your costs with EC2-Other, it’s important first to understand how Amazon bills you for its services.

As discussed earlier, AWS separates costs into various categories depending on what service they pertain to. One such category is “EC2-Other.” By looking at individual cost categories within EC2-Other, you can get a sense of which services are costing you the most and where you can make cost-saving optimizations.

In the next section, we’ll dive into these individual categories with a focus on how to identify and isolate them for cost optimization.

So finden Sie den richtigen EC2-Other-Typ für Ihre Anforderungen

Optimierung der Nutzung von „EC2 – Sonstiges“

Die Nutzungskosten sind eine der einzelnen Kategorien unter „EC2 – Sonstiges“. Amazon berechnet diese auf der Grundlage der Netzwerknutzung und des Datenverbrauchs von Instanzen, die ihre festen stündlichen Betriebskosten überschreiten. Im Gegensatz dazu umfassen die Standby-Kosten die Kosten, die für eine Instanz anfallen, wenn diese nicht aktiv genutzt wird, aber online bleibt und auf Anfragen wartet. Schließlich handelt es sich bei den subressourcenbezogenen Gebühren um Kosten, die als zusätzliche, nutzungsbezogene Dienste im Zusammenhang mit einer Instanz anfallen.

Um die Nutzungskosten pro Vorgang von anderen Kostenarten wie Vorhaltungskosten oder Kosten im Zusammenhang mit Unterressourcen zu unterscheiden, analysieren Sie die Werte in der Spalte „lineItem/Operation“ Ihres AWS Cost Explorer-Berichts. Einige Werte stehen für Vorhaltungskosten, wie beispielsweise „RunningHours:C5“ bei On-Demand-Nutzung, während andere Nutzungskosten anzeigen, wie beispielsweise „VPCPeering-In“ und „VPCPeering-Out“ oder „PublicIP-In“ und „PublicIP-Out“.

Manche Unternehmen könnten argumentieren, dass eine Aufschlüsselung einzelner Kategorien innerhalb von „EC2 – Sonstiges“ wenig Sinn macht, da diese Kategorien miteinander interagieren. Ein hoher Datenverkehr zu einer EC2-Instanz – beispielsweise beim Versenden großer Dateien oder beim Sichern von Datenbanken – führt zu höheren Nutzungsgebühren für Elastic IP und NAT-Gateways, was unerwartete Rechnungen zur Folge haben kann. Daher lässt sich eine bessere Optimierung eher durch die Analyse der Gesamtkosten erreichen als durch den Versuch, einzelne Kategorien innerhalb dieser zu unterteilen.

Analyzing EC2-Other costs is similar to a puzzle where pieces need to be put together accurately for a full picture. Ultimately, understanding the individual pieces allows companies first to understand how much each problem area contributes towards the end state’s solution before formulating solutions across all these areas.

AWS bietet verschiedene Tools an, mit denen Kunden ihre Kosten effektiv nachverfolgen und ihre Nutzung von „EC2-Other“ optimieren können. Durch die Auswertung umfassender Datensätze wie Auslastung, Existenz und subressourcenbezogene Gebühren können Sie damit beginnen, Ihre Nutzung von „EC2-Other“ wirklich zu optimieren und gleichzeitig Kosten zu senken.

So finden Sie den richtigen EC2-Other-Typ für Ihre Anforderungen

Um das Potenzial von „EC2-Other“ voll auszuschöpfen, ist ein tiefgreifendes Verständnis der verschiedenen Instanztypen sowie der damit verbundenen Kostenaufschlüsselungen erforderlich. Die Ermittlung des für Ihre Anforderungen am besten geeigneten Instanztyps und die anschließende Optimierung seiner Nutzung durch kontinuierliche Überwachung können zu erheblichen Kosteneinsparungen beitragen.

Amazon offers numerous different instance types for EC2-Other, ranging from general-purpose instances for computing and memory-intensive applications to storage-optimized instances for companies with vast amounts of data. Adopting an instance type that doesn’t fit your workload can lead to unnecessary spending or sub-optimal performance. Therefore, it’s vital first to identify specific patterns within your usage across individual instances to identify the areas that require modifications.

Die Nutzungskosten variieren je nach Anwendungs-Workload und betrieblichen Anforderungen erheblich. Daher ist es unerlässlich, Ihre EC2-Nutzung regelmäßig zu überwachen, um eine optimale Ressourcenzuweisung sicherzustellen. Oft zeigt sich, dass Unternehmen durch die Aufrechterhaltung eines Gleichgewichts zwischen Instanzen mit spitzen Workloads und Instanzen mit gleichbleibendem Bedarf erhebliche Kosteneinsparungen erzielen und gleichzeitig die Leistung maximieren können.

Unternehmen mit dynamischen Workload-Anforderungen sollten nach Möglichkeit Spot-Preise nutzen. Diese Preise liegen deutlich unter denen des üblichen Pay-as-you-go-Modells, da sie die verfügbare Kapazität in einer bestimmten Verfügbarkeitszone widerspiegeln. Spot-Preise kommen jedoch nur bei nicht kritischen Workloads in Frage, da die Preise je nach Nachfragedynamik schwanken können. Daher müssen Unternehmen ihren Workload-Bedarf sorgfältig abwägen, bevor sie entscheiden, ob Spot-Preise für sie geeignet sind.

Optimizing EC2 instance usage is similar to driving a car more efficiently by monitoring speed, gear selection, and fuel economy metrics in real-time. The more information you have about how your car is performing, the better equipped you are at optimising your fuel usage and prolonging your car’s durability.

Häufig gestellte Fragen

Wie viel kostet die Nutzung von „EC2-Other“ im Vergleich zu anderen Instanzen?

Die Kosten für die Nutzung von EC2-Other-Instanzen können je nach verschiedenen Faktoren wie der Region, dem Instanztyp und der Nutzungsdauer variieren. Im Allgemeinen sind EC2-Other-Instanzen jedoch im Vergleich zu anderen von Amazon Web Services (AWS) angebotenen Instanzen preislich wettbewerbsfähig.

For example, according to AWS’s pricing calculator, the cost for an m5.xlarge instance (one of the most popular Instance types) in the US East (N. Virginia) region is $0.192/hour. On the other hand, the cost for an x1e.xlarge instance (an EC2-Other instance optimized for high-performance computing workloads) in the same region is $0.759/hour. Although this may seem more expensive at first glance, it’s essential to note that EC2-Other instances are designed for specific tasks and require specialized hardware to achieve optimal performance.

Additionally, AWS offers different pricing models that can further reduce costs when using EC2-Other instances. One such model is Spot Instances, which allows users to get spare computing capacity at a discounted price when there’s excess capacity available in AWS data centers. This model can provide significant discounts of up to 90% off on-demand prices.

In conclusion, while EC2-Other instances’ costs may appear higher than other instances initially when you factor in the specialized nature of these instances and their unique capabilities, they offer great value for money and can be priced competitively with other similar services in the market.

Welche konkreten Dienste oder Features fallen unter die Kategorie „EC2 – Sonstiges“?

EC2-Other refers to the various services and features that are available as part of Amazon’s Elastic Compute Cloud (EC2) platform, beyond its standard instances. These services and features offer tremendous benefits for businesses that require more robust computing power or that need to run specialized applications.

Zu den konkreten Beispielen für „EC2 – Sonstige Dienste und Features“ gehören:

1. Dedizierte Server: Mit dedizierten Servern steht Unternehmen ein kompletter physischer Server ausschließlich zur Verfügung, was ihnen mehr Kontrolle über die Ressourcen und eine höhere Sicherheit bietet.

2. Spot-Instanzen: Mit Spot-Instanzen können Unternehmen auf ungenutzte EC2-Kapazitäten bieten und so potenziell bis zu 90 % der Kosten einsparen, während sie weiterhin Zugang zu leistungsstarker Rechenleistung erhalten.

3. GPU-Instanzen: Für Unternehmen, die leistungsstarke Grafikprozessoren (GPUs) für anspruchsvolle Anwendungen wie maschinelles Lernen oder wissenschaftliche Forschung benötigen, bietet Amazon leistungsstarke GPU-Instanzen mit bis zu 8 NVIDIA Tesla V100-GPUs pro Instanz an.

4. Fargate: Fargate ist ein serverloser Computing-Dienst, mit dem Unternehmen containerisierte Anwendungen direkt auf EC2 bereitstellen können, ohne Server selbst verwalten zu müssen.

5. Batch: Batch ist ein vollständig verwalteter Dienst für die Ausführung von Batch-Computing-Workloads in großem Maßstab.

Dies sind nur einige Beispiele für die zahlreichen Dienste und Features, die unter der Kategorie „EC2 – Sonstiges“ angeboten werden. Jüngsten Studien zufolge sind EC2-Instanzen (sowohl Standard- als auch „Other“-Instanzen) weltweit sehr gefragt: Im Jahr 2020 lief fast die Hälfte aller Cloud-Workloads auf AWS (Quelle: Synergy Research Group). Daher kann die Nutzung von „EC2-Other“ Unternehmen, die die Vorteile der Cloud-Computing-Technologie nutzen möchten, erhebliche Vorteile in Bezug auf Skalierbarkeit, Leistung und Kosteneinsparungen bieten.

Kann „EC2-Other“ für bestimmte Arten von Anwendungen oder Workloads verwendet werden?

Ja, „EC2-Other“ kann für bestimmte Arten von Anwendungen oder Workloads genutzt werden. Tatsächlich bietet es eine große Auswahl an Instanztypen, um unterschiedlichen Rechenanforderungen gerecht zu werden – von Allzweckinstanzen bis hin zu speicheroptimierten und GPU-Instanzen. Diese Instanzen verfügen über unterschiedliche CPU-, Speicher-, Speicherplatz- und Netzwerkkapazitäten, um den spezifischen Anforderungen verschiedener Workloads gerecht zu werden.

For example, if you’re running compute-intensive workloads such as scientific simulations or video encoding, you could choose an instance type that has more CPU cores and higher clock speeds. On the other hand, if you’re running memory-intensive workloads such as large-scale relationale Datenbanken or in-memory caching systems, you could go for an instance type that has more RAM.

Neben der Vielzahl an Instanztypen bietet „EC2-Other“ auch flexible Preisoptionen, mit denen Sie Ihre Kosten entsprechend Ihren Nutzungsmustern und Kapazitätsanforderungen optimieren können. Sie haben die Wahl zwischen On-Demand-Instanzen, bei denen die Abrechnung nach tatsächlichem Verbrauch erfolgt und keine Vorabkosten oder Reservierungen anfallen, Reserved Instances, die erhebliche Rabatte bieten, jedoch eine Vorauszahlung für einen festgelegten Zeitraum erfordern, sowie Spot-Instanzen, bei denen Sie zu einem niedrigeren Preis auf ungenutzte Kapazitäten bieten können.

Laut einem Bericht der Synergy Research Group hatte Amazon Web Services (AWS), einschließlich EC2-Other, im dritten Quartal 2022 einen Anteil von 33 % am globalen Markt für Cloud-Infrastruktur. Dies zeugt von der Beliebtheit und Vertrauenswürdigkeit der AWS-Dienste bei Nutzern weltweit.

In conclusion, EC2-Other is a versatile and scalable compute service that can be used for various types of applications and workloads. It provides a range of instance types with different configurations and competitive pricing options to suit diverse business needs. With its proven track record and solid customer base, it’s definitely worth considering as your cloud computing solution.

Inwiefern unterscheidet sich „EC2-Other“ von anderen EC2-Instanzen?

EC2-Other unterscheidet sich von anderen EC2-Instanzen dadurch, dass es Benutzern einzigartige Konfigurationen bietet, um spezifische Rechenanforderungen zu erfüllen. Im Gegensatz zu anderen EC2-Instanzen lässt sich EC2-Other keiner vordefinierten Kategorie zuordnen und ermöglicht es Benutzern, ihre virtuellen Maschinen durch die Auswahl verschiedener Kombinationen aus CPU-, Arbeitsspeicher-, Speicher- und Netzwerkoptionen vollständig anzupassen.

Dank dieses Maßes an Anpassungsmöglichkeiten eignet sich „EC2-Other“ hervorragend für die Ausführung spezialisierter Workloads wie maschinelles Lernen, Hochleistungsrechnen, Big-Data-Analysen und andere komplexe Anwendungen, die maßgeschneiderte Konfigurationen erfordern. Laut einem aktuellen Bericht der Synergy Research Group hat Amazon Web Services (AWS), die Muttergesellschaft hinter „EC2-Other“, mit einem Marktanteil von über 30 % einen deutlichen Vorsprung auf dem Markt für Cloud-Infrastrukturdienste.

One of the key advantages of using EC2-Other is that it provides scalability and flexibility without any long-term commitments or upfront costs. Users only pay for what they use, and can easily modify their instance types or numbers with just a few clicks. Furthermore, EC2-Other comes equipped with a wide range of security features such as network firewalls, encryption at rest and in transit, identity and access management (IAM), and compliance certifications that ensure secure operations.

In conclusion, EC2-Other is a game-changing feature within the AWS ecosystem as it gives users complete control over their computing environments. It lets businesses optimize their resource allocation to reduce costs while achieving optimal performance levels for their unique use cases.

Gibt es Einschränkungen oder Aspekte hinsichtlich der Leistung, die bei der Nutzung von „EC2-Other“ zu beachten sind?

Ja, bei der Nutzung von „EC2-Other“ für Cloud-Computing sind bestimmte Einschränkungen und Leistungsaspekte zu beachten. Hier finden Sie eine Übersicht über einige der wichtigsten davon:

1. Begrenzte Verfügbarkeitszonen: „EC2-Other“ ist nur in bestimmten Verfügbarkeitszonen verfügbar, was bedeutet, dass Ihre Möglichkeiten für die Bereitstellung in verschiedenen Regionen möglicherweise eingeschränkt sind. Dies kann zu Problemen führen, wenn Sie eine bessere geografische Abdeckung über verschiedene Regionen hinweg benötigen.

2. Geringere Netzwerkleistung: Im Vergleich zu anderen EC2-Instanztypen weisen EC2-Other-Instanzen aufgrund der Verwendung von Software-Defined-Networking-Technologie (SDN) anstelle dedizierter Hardware-Ressourcen eine geringere Netzwerkleistung auf. Dies kann sich auf die Anforderungen an Bandbreite und Latenz bei bestimmten Workloads auswirken.

3. Mangelnde Flexibilität: EC2-„Other“-Instanzen sind nicht so flexibel wie andere Instanzen, was bei der Skalierung oder Anpassung Ihrer Infrastrukturanforderungen zu gewissen Herausforderungen führen kann.

Despite these limitations, it’s important to note that EC2-Other still has many benefits for cloud computing workloads. For example, it can provide more economical options for certain applications with low resource utilization requirements.

According to a recent study by Synergy Research Group, AWS continues to lead the public cloud market with a 33% share (as of Q4 2022). Therefore, given the adoption rate and demand for AWS services worldwide, we believe that any limitations on using EC2-Other are outweighed by its clear advantages over traditional on-premises IT infrastructure when it comes to cost-effectiveness and scalability for companies.
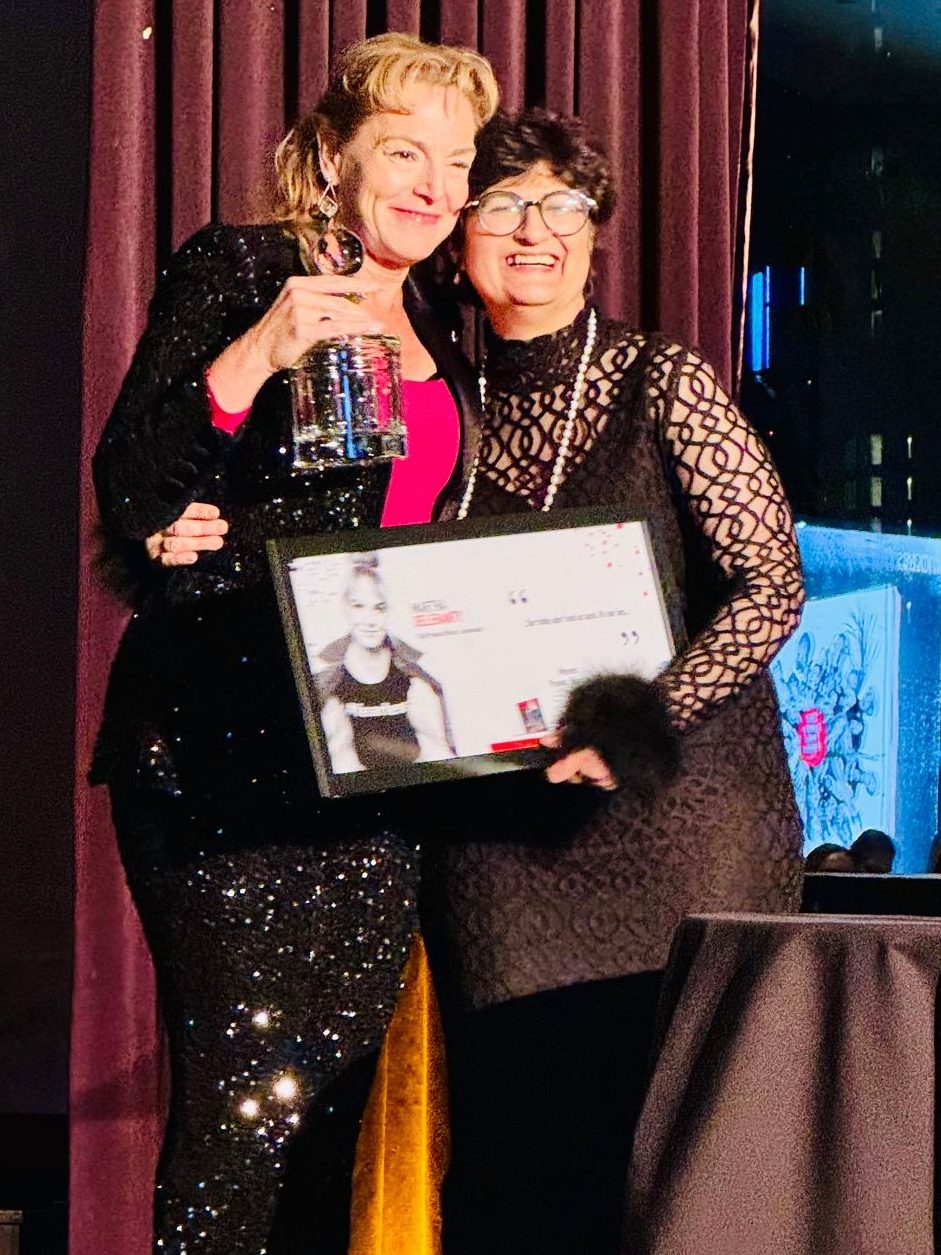

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In der heutigen digitalen Landschaft sind hybride Umgebungen für Unternehmen jeder Größe eher die Regel als die Ausnahme. Während Unternehmen eine Vielzahl von Workloads bewältigen, SaaS-Lösungen einführen und Anwendungen in die Cloud migrieren, stehen sie gleichzeitig vor der Herausforderung, Daten wieder in eigene Systeme zurückzuführen. Diese anhaltende Datenflut in Verbindung mit einer sich ständig weiterentwickelnden Bedrohungslandschaft, die durch ausgefeilte, KI-gestützte Angriffe gekennzeichnet ist, unterstreicht die entscheidende Bedeutung robuster Datensicherungsstrategien für die Stärkung der Cyber-Resilienz.

Um die Datensicherheit und die Einhaltung gesetzlicher Vorschriften in ihrer gesamten Infrastruktur zu gewährleisten, müssen Unternehmen Datenschutzmaßnahmen von Anfang an integrieren. Dieser proaktive Ansatz minimiert Risiken und potenzielle Schwachstellen und sorgt so für umfassende Cyber-Resilienz.

Der Weg zur Cloud-Einführung lässt sich jedoch nicht pauschal gestalten. Er ist detailliert und anwendungsspezifisch: Einige Anwendungen werden neu gehostet, während andere überarbeitet werden, um cloudnative PaaS- und Kubernetes-Dienste zu nutzen. Um diese Komplexität zu bewältigen, benötigen Unternehmen einen klaren Plan für den Datenschutz und die Ausfallsicherheit in der Cloud, der sich bis an den Rand ihrer Umgebung erstreckt.

Dieser Plan muss eine Cloud-Datensicherung umfassen, die Sicherheit und Ausfallsicherheit über die gesamte Hybridinfrastruktur hinweg gewährleistet. Dies schließt alle Cloud-Workloads, Anwendungen und Dienste ein, unabhängig von ihrem Standort. Darüber hinaus sollte er eine nahtlose Datenübertragung zwischen den Clouds und zurück in die lokale Umgebung ermöglichen und gleichzeitig einen einheitlichen Überblick über Ihre gesamte Umgebung bieten.

To bolster cyber resiliency a comprehensive cloud data protection blueprint should address the following crucial aspects:

  1. Cost-Optimization: Commvault’s unique range of offerings, spanning SaaS, software, and on-premises solutions, can significantly reduce infrastructure management overhead.
  1. Fast Recovery: Thanks to flexible, performance-optimized storage and the ability to create air-gapped copies for ransomware protection, companies can minimize costly downtime.
  1. Air-Gapped Security: Hybrid cloud architecture enables air-gapped protection, complementing ransomware strategies.
  1. Broad Coverage: Commvault provides the broadest coverage for on-premises, SaaS, and hybrid cloud workloads.
  1. Simple Management: Commvault offers a single-pane-of-glass management interface, combined with the agility of a service.
  1. Reliability for Peace of Mind:  Leveraging industry-leading trusted solutions rather than unproven point products provides peace of mind in an environment where cyber resiliency and data protection are paramount.

Der Einstieg in die Hybrid-Cloud

Datenschutz ist nicht nur eine Notwendigkeit, sondern kann für viele Unternehmen auch der Schlüssel zu einer erfolgreichen Einführung der Hybrid-Cloud sein. Die richtige Datenschutzlösung fördert die Cloud-Reife, indem sie den Datenschutz für alle Workloads gewährleistet – unabhängig davon, an welcher Stelle der Cloud-Reise sich diese gerade befinden. Dies bildet eine solide Grundlage für ein hybrides Unternehmen und bietet die Flexibilität, Daten dort zu schützen, wo sie sich heute befinden und wo sie sich in Zukunft befinden werden.

Commvault zeichnet sich als einheitliche Datensicherheitsplattform aus, die speziell für die Cyber-Resilienz in der modernen Hybrid-Cloud-Umgebung entwickelt wurde. Mit einem Anwendungsbereich, der den von Konkurrenzlösungen übertrifft, und einer zentralen Verwaltung über eine einzige Benutzeroberfläche schafft Commvault Vertrauen in die Bewältigung laufender Veränderungen, ohne dass bei der Weiterentwicklung und dem Wachstum von Workloads mehrere Einzellösungen erforderlich sind.

In a hybrid cloud environment where data is scattered across various platforms, Commvault ensures that your organization’s most valuable asset—your data—is protected, compliant, and ready to drive your business forward, regardless of where it resides. Embrace the future of cyber resiliency with Commvault, your trusted partner in safeguarding your data in the hybrid world.

Um mehr darüber zu erfahren, wie Kunden Commvault genutzt haben, um ihren Plan für die Cloud zu erstellen, klicken Siehieroder nehmen Sie an unserem kommenden Webinar am 3. Oktober teil:„Fünf entscheidende Bausteine für den Erfolg in der Hybrid Cloud.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements