Manche sagen, die besten Dinge im Leben seien kostenlos, aber wenn es um Datenschutz im cloud , kostenlos bietet Ihnen möglicherweise nur einen Teil dessen, was Sie benötigen, und kostet auf lange Sicht mehr. Letztendlich ist es gut, Optionen zu haben und die Vor- und Nachteile jeder Datenschutzlösung in der Public Cloud abzuwägen, um sicherzustellen, dass Sie das, was Sie benötigen, zu den niedrigsten Kosten erhalten.
I am sure that many people thought to themselves, “what is Clumio doing providing free snapshot management capabilities since snapshots are not backups?” You are correct, snapshots are not backups, but they do have their place in the public cloud.
Snapshots are an awesome operational recovery mechanism for applications that need point-in-time recovery in AWS.Operational recovery might be the only requirement if you are an early cloud adopter, or for most, it can be part of a broader holistic data protection solution that requires backup of data with longer than 14 – 30 days of retention for compliance requirements.
We are providing this snapshot management capability for free to our customers, versus charging for it like many of our friends in the industry. It is only part of a complete data protection solution in the cloud. Although I think they should rename it to AWS Operational Recovery instead. 🙂
Was sind die Vor- und Nachteile von Snapshots in AWS und warum handelt es sich dabei nicht um Backups?
Einer der größten Vorteile von Snapshots ist die Möglichkeit, Fehler, versehentliche Löschungen oder Datenbeschädigungen schnell wiederherzustellen. Lokale Snapshots werden in der Regel auf demselben Array oder in derselben Anwendungsinfrastruktur wie die Kernanwendung gespeichert, um eine schnelle Recovery-Prozesse zu ermöglichen. In AWS werden Snapshots im selben AWS-Konto wie die Produktionsdaten gespeichert. Unabhängig davon, wo sich diese Snapshots befinden, werden sie in der Regel nur für einen relativ kurzen Zeitraum aufbewahrt, da ihr Wert für die Recovery des Betriebsbetriebs mit der Zeit abnimmt.
Beyond snapshots, backups are required to be held outside the production environment to ensure you have access to your data, even when the production infrastructure goes down or has major issues. Backups are also stellar at fine-grain recovery as they are indexed and cataloged for quick granular retrieval outside of production. Compliance backup goes even further, as it needs to be kept for legal or compliance needs, which need to be protected even when an entire site or account is compromised.
One of the major cons of snapshots is they fail miserably in both functionality and cost when used for backup and long-term compliance. For example, let’s say you have a new application you developed or moved from on-premises that has a requirement for 30 daily backups and 12 monthly backups for long-term retention. Snapshots are stored on the same account as the production data, so if you fat-finger a script, delete the wrong thing, or a bad actor gets access to your account, you lose the backup and potentially the data. This is obviously bad.
Um diese Schwachstelle zu vermeiden, könnten Sie diese Snapshots zwar jederzeit zur sicheren Aufbewahrung auf ein anderes AWS-Konto replizieren, doch dann entstehen Ihnen Übertragungskosten, die doppelte Snapshot-Rechnung, und wenn Sie PaaS-Dienste wie RDS nutzen, müssen Sie vollständige Kopien anstelle von Snapshot-Ketten aufbewahren. Da keine der Daten indiziert oder katalogisiert ist, müssen Sie nun das gesamte System wiederherstellen und die Daten selbst suchen. Die Wiederherstellung der Daten ist ebenfalls mühsam, doch allein die Kosten in diesem Szenario machen Snapshots unbrauchbar.
Why use Clumio’s Free Tier for Operational Recovery instead of AWS Backup or snapshot managers?
Clumio’s backup as a service for native AWS services provides a holistic data protection solution well beyond snapshot management. As you proceed along your cloud journey, Clumio can provide a single data protection service to help with your enterprise needs. Maybe today you use snapshots for operational recovery in a testing and development environment. When the application goes into production, the requirements change and you need more protection, yet you don’t want and probably didn’t plan for massive costs with snapshots.
With Clumio, you can leverage our unique air gap protection, full indexing and catalog, and granular restores of files for EBS or granular record retrieval for RDS via direct query access to our data lake. The experience is stellar and can be turned on for any application requiring these features beyond snapshots. The best part is all of this may be delivered at up to 50% less cost compared to AWS snapshots.
Wie sieht die Clumio-Lösung für das Snapshot-Management aus?
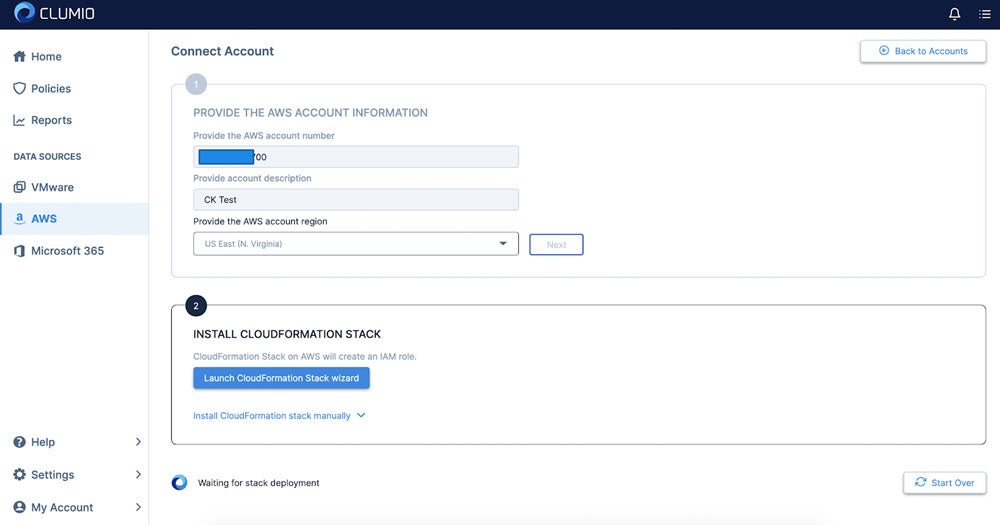
Wie bei allem bei Clumio ist die Bedienung einfach, und die Inbetriebnahme dauert nur 15 Minuten. Der erste Schritt besteht darin, ein Benutzerkonto anzulegen – dazu müssen Sie lediglich eine E-Mail-Adresse und ein Passwort eingeben. Anschließend geben Sie Ihre AWS-Kontodaten ein, darunter die AWS-Kontonummer, eine Kontobeschreibung (damit Sie sich daran erinnern können) und die AWS-Region. Klicken Sie dann auf „Weiter“ und starten Sie den CloudFormation-Stack-Assistenten:
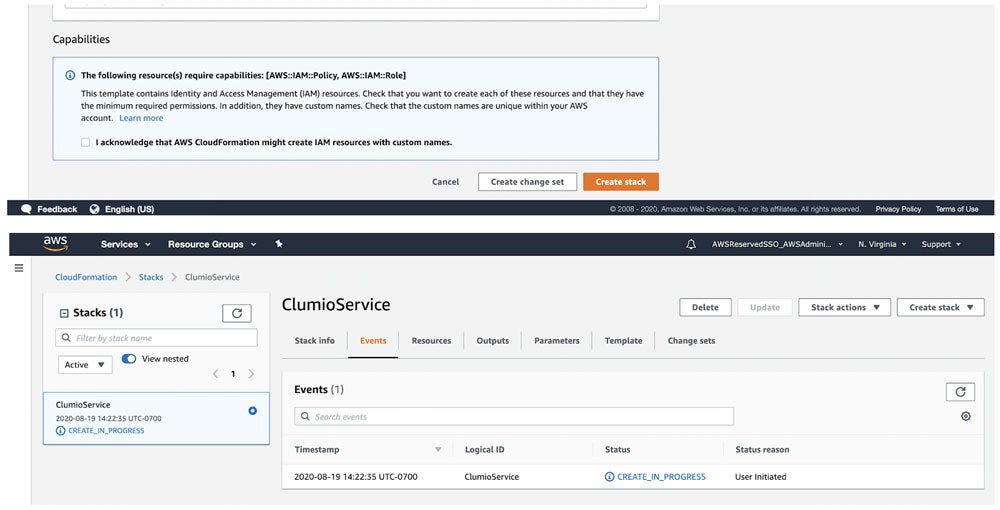
This will kick you over to AWS to create the stack. Click Create stack and wait about 3 – 5 minutes to complete.
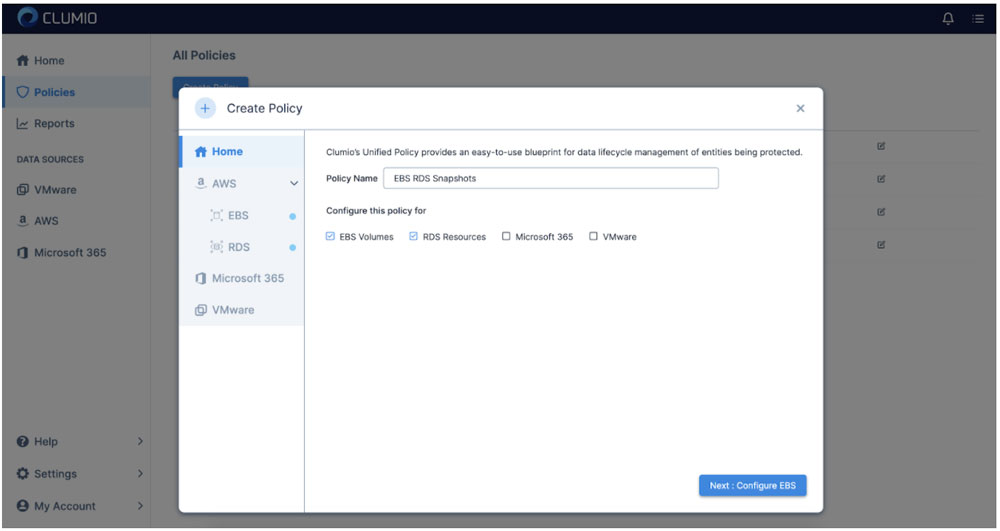
Sobald der Vorgang abgeschlossen ist, wird Ihr Konto einer Bestandsaufnahme unterzogen. Sie können denselben Vorgang auch für alle anderen Konten durchführen, die Sie schützen möchten. Sobald Sie damit fertig sind, besteht der nächste Schritt darin, eine einheitliche Richtlinie für EBS und/oder RDS zu erstellen.
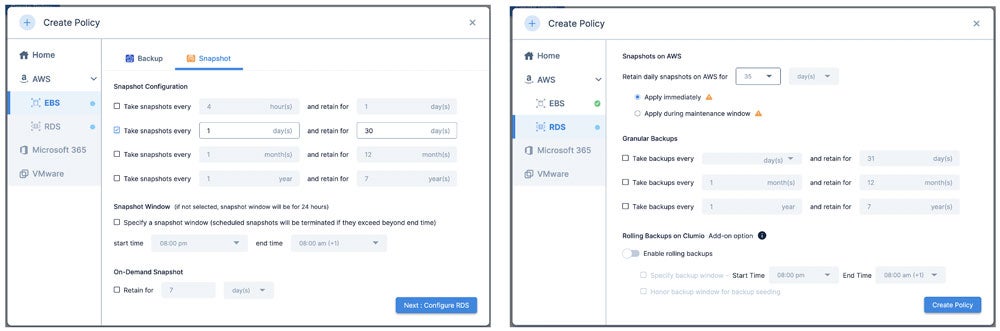
Legen Sie die Richtlinien für maximal 30 Tage für EBS bzw. maximal 35 Tage für RDS fest:
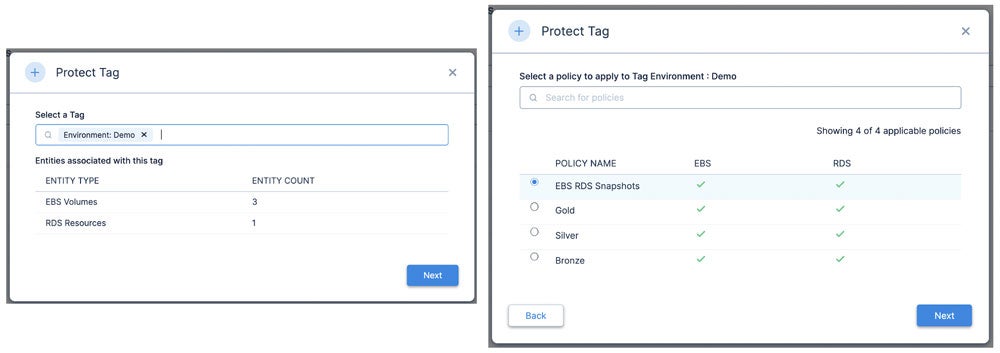
Clumio nutzt vorhandene Tags zur Anpassung von Richtlinien. Der nächste Schritt besteht daher darin, die Tags festzulegen, die Sie mit der soeben erstellten neuen Richtlinie schützen möchten. Auf diese Weise können Sie bestimmte Ressourcen mit Tags versehen, die durch diese Richtlinie geschützt werden sollen.
That is it! Now you are up and running with Clumio’s free tier for operational recovery for both EBS and RDS.
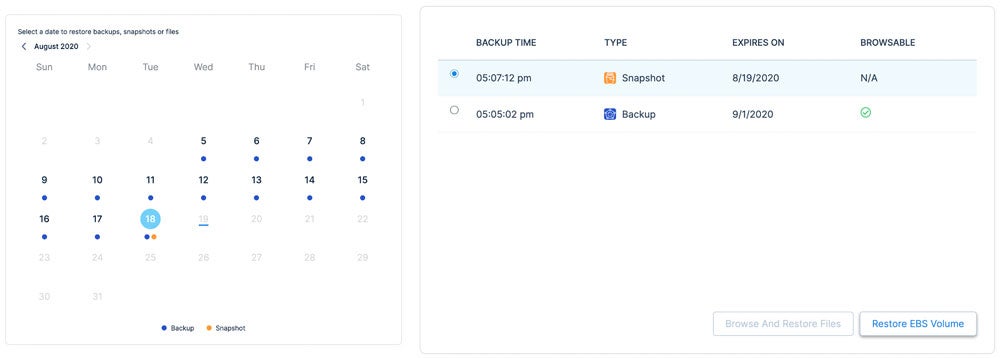
Now that we have operational recovery available for EBS and RDS, let’s review the restoration process for EBS. First, you pick the EBS volume you want to restore, then define the point in time you want to restore. In this case, I have backups (shown in blue dots) and snapshots (shown in orange dots). When you click on the date it will give you options for both.
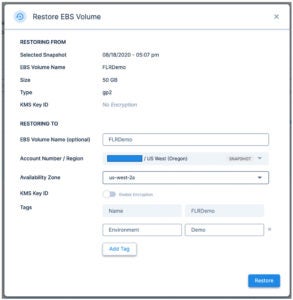
Anschließend können Sie das Volume in einer beliebigen verfügbaren AZ wiederherstellen.
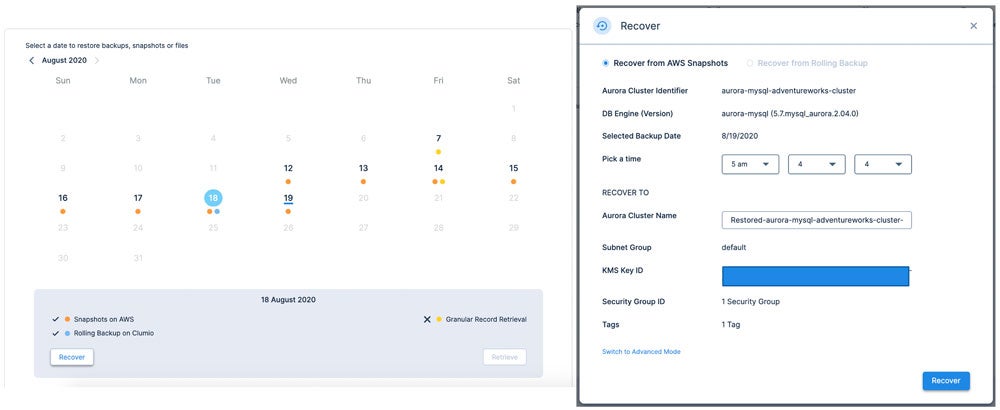
RDS is a similar experience, but slightly different as there are multiple options for the protection of RDS available including rolling backup (time-lagged RDS instance in Clumio) and granular record retrieval (long-term backup).
Wählen Sie zunächst ein Wiederherstellungsdatum aus, für das ein Snapshot verfügbar ist (orangefarbener Punkt), klicken Sie auf „Wiederherstellen“ und wählen Sie dann den Zeitpunkt aus, zu dem Sie die Datenbank wiederherstellen möchten – bis auf die Sekunde genau. In diesem Fall führe ich die Wiederherstellung auf 5:04:04 Uhr durch.
As you can see in this quick overview, protecting AWS resources for operational recovery is incredibly easy! No matter if you are developing net-new applications, lifting and shifting legacy applications from your on-premises data center, or a cloud-optimized veteran with 100% of your applications running on the cloud, Clumio has a solution to help. For more information, check out our backup as a service for AWS.
Bis zum nächsten Mal, bleibt SaaSy, meine Freunde.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
In 2007, ten years after the company was founded, Netflix was slinging rentals of Weekend at Bernie’s in red envelopes by mail. Anyone remember the last Netflix DVD that they failed to return? Not saying mine was Weekend at Bernie’s, but it very well could have been. In 2007, Netflix pivoted to streaming services. As early as 2011, they realized that their digital content suppliers would ultimately be their competitors and they shifted from a reliance on third-party content to becoming a producer of original content. In July of this year, Netflix broke HBO’s record for the most Emmy nominations.
Netflix startete nicht mit dem Ziel, Blockbuster zu verdrängen, sondern mit der festen Absicht, Streaming-Dienste anzubieten, sobald Netzwerkbandbreite und digitale Inhalte in ausreichendem Maße verfügbar waren. Schließlich hieß das Unternehmen von Anfang an Netflix und nicht DVDsDirect.com. In der Anfangsphase verfolgte das Unternehmen kurzfristige Ziele und konzentrierte sich weiterhin auf die Kunden und nicht auf den Wettbewerb. Außerdem hatte es das Glück, in einem riesigen Marktsegment zu agieren und auf einige müde gewordene, alte Konkurrenten zu treffen, die es schon früh verdrängen konnte. Hier bei Clumio gibt es viele tolle Dinge, die wir umsetzen wollen. Außerdem gibt es da draußen eine riesige Menge an „niedrig hängenden Früchten“, die es zu ernten gilt.
For those who have spent time in the data protection space and don’t know Clumio:
We’re relentlessly focused on simplifying data protection with a secure, air-gapped backup and recovery service for a world where customer data is increasingly distributed across clouds, SaaS and on-premises realms. We’re also here for a world where the bitcoin-seeking boogie man is just as much of a threat as a natural disaster.
We’re a company focused on customer delight. We belive in simplfying data protection. Clumio can be turned on in as few as 10 minutes and our customers can go focus on more important things to drive their businesses forward.
We’re a platform company with our eyes to the horizon. We seek to deliver value creation opportunities as a by-product of our data protection offering. Think analytics and ETL. Think multi-cloud data management and cloud arbitrage. Our follow-on acts are why this author joined and why smart people with backgrounds in search, security, analytics and cloud are steering the company, on our board or have voted for us with their wallets.
Für die Analysten sowie meine Freunde und Familienangehörigen, die vielleicht noch nicht viel über Clumio wissen:
Clumio for VMware Protection = Weekend at Bernie’s mailed in a Red Netflix Envelope. Protecting on-premises assets is our “DVD in a red envelope” use case. It’s our “right now” interest simplifying and disrupting the private cloud data protection market, and it’s a massive market that’s ripe for disruption.
Clumio for Cloud Native Services and SaaS Protection = Streaming The Office on Netflix. This is an emerging market as organizations move to public cloud and SaaS and find that the native data protection services offered by traditional providers are purpose-built for the data center, short on functionality and super costly.
Clumio Data Platform = Netflix Studios. I’m going to venture a guess that Ozark helps drive far more consumers to the Netflix service than Weekend at Bernie’s. Over time you will see us evolve from being solely focused on data protection to opening up the platform to afford customers and their partners the opportunity to derive greater value than just operational recovery. The proof points and hints are already there if you look for them.
Thanks for putting up with this author’s incessant desire to trot out analogies. It’s just that signing up for and deploying a protection strategy with Clumio is about as uninvolved as signing up for Netflix. And just like the Netflix service, new content and goodness arrives while you sleep.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Downtime costs businesses thousands per minute, and traditional backup alone is not enough.This guide covers what cloud recovery is, why it matters, and how to build a strategy that keeps your data safe.
Cloud-Recovery ist ein sich schnell entwickelnder Bereich. Hier sind die wichtigsten Punkte, die Sie aus diesem Leitfaden mitnehmen sollten:
Cloud-Recovery verbindet Datenschutz mit schneller Recovery, um Ausfallzeiten und Datenverluste zu reduzieren.
Datenpannen kosten Unternehmen mittlerweile im Durchschnitt Millionen von Dollar, weshalb eine Cloud-Disaster-Recovery-Strategie wichtiger denn je ist.
Backup and disaster recovery serve different purposes – backup preserves copies of data, while disaster recovery focuses on restoring operations after a failure.
Zu den Best Practices gehören die Festlegung von Zielen für die Wiederherstellungszeit (RTO) und den Wiederherstellungspunkt (RPO), die Einhaltung der 3-2-1-Backup-Regel, die Einstufung von Workloads nach ihrer Kritikalität sowie das regelmäßige Testen von Wiederherstellungsplänen.
Clumio von Commvault bietet „air-gapped“, cloud-native Backup and Recovery-Lösungen für AWS-Workloads, darunter Amazon S3, DynamoDB und weitere.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Cloud-Recovery bezeichnet die Replikation von Daten in eine Cloud-Umgebung, damit Ihr Unternehmen den Betrieb nach einer Störung schnell wiederherstellen kann.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Whether you are dealing with a ransomware attack, a misconfigured deployment, or a region-wide outage, a strong cloud recovery strategy helps give you the ability to recover critical data and resume business operations without relying on legacy infrastructure.
The stakes are high. Cyberattacks are growing in frequency and sophistication. Hardware failures happen without warning. Human error – from accidental deletions to bad code pushes – remains one of the leading causes of data loss. And for organizations running production workloads in the cloud, the blast radius of any of these events can extend across applications, databases, and entire regions.
A cloud disaster recovery approach helps address these risks by storing backup copies of your data in isolated, off-site cloud environments and providing the tools to help restore that data rapidly. Unlike traditional on-premises backup, cloud-based solutions scale with your infrastructure and can be tested and validated without disrupting production systems.
In diesem Leitfaden erläutern wir, was Cloud-Recovery ist, wie es sich von herkömmlichen Backups unterscheidet und welche Best Practices Sie befolgen sollten, um Ihr Unternehmen zu schützen.
Was ist Cloud-Recovery?
Cloud-Backups and disaster recovery are two related but distinct disciplines that work together to help protect your organization’s data and operations.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Cloud-BackupsDie Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. is the process of copying data – files, databases, application configurations, and system images – to a remote cloud environment. These copies serve as point-in-time snapshots that you can use to help restore data if the original is lost, corrupted, or compromised. Cloud-Backups removes the need for physical media like tape or on-site storage arrays and helps give you the flexibility to store data across multiple regions and accounts.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.DatenschutzDie Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. goes further. Datenschutz is a strategy for restoring not just data, but the applications, infrastructure, and workflows your business depends on. A disaster recovery plan defines how quickly you need to be back online (your RTO) and how much data loss you can tolerate (your RPO).
When you combine cloud backup with disaster recovery, you get a cloud-based disaster recovery strategy – one that helps store protected copies of your data off-site and provide the automation and tooling needed to recover workloads at scale.
Warum Cloud-Recovery wichtig ist
The cost of failing to protect your data has never been higher. Data breaches now cost organizations millions of dollars on average.
But breach costs are only part of the picture. Unplanned downtime disrupts revenue, erodes customer trust, and triggers regulatory scrutiny. For organizations in regulated industries like financial services, healthcare, and legal, the failure to recover data within defined timeframes can result in fines, litigation, and loss of operating licenses.
Ransomware has changed the calculus further. Attackers increasingly target backup infrastructure itself, encrypting or destroying recovery data before launching their primary attack. Without a cloud recovery strategy that includes isolated, immutable copies of your data, you risk losing both your production environment and your ability to recover from it.
Disaster recovery as a service (DRaaS) has emerged as one response to this challenge, helping give organizations the ability to replicate and fail over workloads to a cloud-hosted environment without managing their own disaster recovery infrastructure.
A well-designed cloud recovery plan helps reduce both the financial and operational impact of unplanned outages – and increasingly, it is a baseline expectation from auditors, regulators, and cyber insurance providers.
Cloud Backup vs. Disaster Recovery:What’sthe Difference?
Many organizations confuse backup with disaster recovery, but a backup without a recovery plan leaves critical gaps in your response strategy. Understanding the distinction is essential for building a complete backup and disaster recovery plan. Let’s compare them.
Cloud Backup
Disaster Recovery
Purpose
Preserve copies of data at specific points in time.
Restore full operations – applications, infrastructure, and data – after a failure.
Restore individual files or datasets; speed varies by volume.
Designed to meet defined RTO targets – minutes to hours.
Key metric
RPO – how frequently data is backed up.
RTO – how quickly operations resume.
Cost model
Pay for storage and transfer.
Pay for replication, failover infrastructure, and orchestration.
Backup answers the question: “Can I make copies of my data?” Disaster recovery answers: “Can I get my business running again?” You need both.
A backup strategy without a disaster recovery plan means you may have your data but no way to restore the applications and infrastructure that depend on it. A disaster recovery plan without reliable backups means you may be able to fail over, but the data you recover could be incomplete, stale, or corrupted.
The strongest protection comes from combining cloud backup with a structured disaster recovery plan that defines RTO and RPO targets per workload and tests recovery procedures regularly.
Bewährte Verfahren für die Cloud-Recovery
Building an effective cloud recovery strategy requires more than selecting a tool. It demands a structured approach to planning, architecture, and testing. The following best practices help you design a cloud disaster recovery solution that holds up under real-world conditions.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Befolgen Sie die 3-2-1-Backup-Regel.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Maintain at least three copies of your data, stored on two different media types, with one copy off-site in the cloud. This foundational rule helps reduce the risk of a single point of failure wiping out all your recovery options.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Legen Sie RTO- und RPO-Ziele pro Workload fest.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Not every workload has the same criticality. Your customer-facing production database may require a five-minute RPO and a 15-minute RTO, while a development environment may tolerate hours of downtime. Tier your workloads accordingly and allocate cloud backup solutions for business continuity based on these tiers.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Verwenden Sie „air-gapped“ und unveränderlichen Speicher.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Air-gapped vaults and immutable backups help prevent ransomware from encrypting or deleting your recovery data.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Testen Sie Ihren Recovery-Plan regelmäßig.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen.Ein Backup, das Sie noch nie wiederhergestellt haben, ist ein Backup, dem Sie nicht vertrauen können. Planen Sie mindestens vierteljährlichRecovery drills at least quarterly, validate that your RTO and RPO targets are achievable, and document the results.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Automatisieren Sie, wo immer möglich.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen.Manuelle Prozesse des Backup and Recovery bergen das Risiko menschlicher Fehler und Verzögerungen. Cloud-native Lösungen können Backup-Zeitpläne, Aufbewahrungsrichtlinien und Recovery-Abläufe automatisieren und so dazu beitragen, das Risiko eines Sicherheitsvorfalls zu verringern.
How Clumio von Commvault Helps Protect Your Cloud Data
Clumio von Commvault is built for organizations that run production workloads across AWS and Google Cloud and need cloud disaster recovery that delivers speed, reliability, and security at scale.
Clumio takes a cloud-native, serverless approach to backup and recovery. There is no infrastructure to deploy or manage—you connect your cloud environments, define your protection policies, and Clumio handles the rest. Backup data is stored in an immutable, air-gapped vault isolated from production, helping protect recovery data even if the primary environment is compromised.
Clumio supports cloud-native workloads including Amazon S3, DynamoDB, RDS und Aurora, EC2 und EBS, Apache Iceberg auf AWS, Amazon Neptune, Amazon DocumentDB, and Google Cloud. Recovery erfolgt granular und ermöglicht je nach Dienst Wiederherstellungen auf Objekt-, Präfix-, Bucket-, Partitions-, Tabellen- oder Workload-Ebene. Clumio Backtrack ermöglicht ein Rollback an Ort und Stelle für Amazon S3 und DynamoDB, während Sie mit „Instant Access“ S3-Sicherungsdaten abfragen können, ohne dass eine vollständige Rehydrierung erforderlich ist.
For der Recovery-Wiederherstellung nach Ransomware-Angriffenunterstützt Clumio Unternehmen dabei, saubere Recovery-Punkte mithilfe granularer Recovery-Workflows wiederherzustellen. Clumio unterstützt zudem die konto-, regionen- und projektübergreifende Recovery-Wiederherstellung und bietet so die Flexibilität, Daten bei Bedarf in saubere Cloud-Umgebungen wiederherzustellen.
Common Use Cases for Cloud DR Solutions
A cloud disaster recovery solution is not a one-size-fits-all tool. The right approach depends on the failure scenarios you need to plan for and the workloads you need to protect. Here are the most common use cases for cloud disaster recovery.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Wiederherstellung nach Ransomware-Angriffen.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Ransomware attacks increasingly target backup infrastructure itself, making air-gapped cloud disaster recovery solutions a critical layer of defense. Having immutable, air-gapped backups stored outside your primary cloud account can help you restore clean data without paying a ransom.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Versehentliches Löschen von Daten.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. A single misapplied script or manual error can wipe out an entire S3 bucket or DynamoDB table. Granular cloud backup lets you recover specific objects, prefixes, or partitions without restoring an entire environment – getting your team back to work in minutes, not days.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Ausfall der Infrastruktur oder einer Region.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Cloud outages are rare but not impossible. Cross-region backup and recovery give you the ability to restore workloads in a different region if your primary region goes down, helping maintain business continuity.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Compliance- und Audit-Anforderungen.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen. Regulatory frameworks in financial services, healthcare, and other industries require documented backup and recovery capabilities. Disaster recovery as a service can help satisfy audit requirements by providing automated, policy-driven backup with full reporting and retention controls.
gar nicht mehr gibt. Hier sind die wichtigsten Erkenntnisse.Multiregionale und hybride Cloud-Umgebungen.Die Wiederherstellung sollte bei den geschäftlichen Zielen ansetzen – nicht bei den technischen.Unternehmen, die in mehreren Regionen oder in hybriden Cloud-Konfigurationen tätig sind, benötigen eine einheitliche Cloud-Disaster-Recovery-Strategie, die alle Umgebungen abdeckt, ohne die Verwaltung zu verkomplizieren.
Cloud backup is no longer a nice-to-have – it is a foundational requirement for any organization running workloads in the cloud. The threats are real, the costs of failure are measured in millions, and the regulatory bar continues to rise.
The good news is that modern cloud-native solutions help make it possible to protect your data, meet your recovery objectives, and stay resilient – without the complexity and overhead of legacy approaches. Whether you are defending against ransomware, recovering from human error, or satisfying an auditor, a well-designed cloud recovery strategy helps put you in control.
Häufig gestellte Fragen
What is cloud recovery?
Cloud recovery is a strategy that combines copying data to a remote cloud environment with the tools und processes needed to restore operations after a disruption.It helps protect against data loss from ransomware, hardware failure, accidental deletion, und other threats.
How do backup und Disaster-Recovery-Mechanismen, differ?
Backup preserves copies of data at specific points in time.Disaster recovery is a broader strategy focused on restoring applications, infrastructure, und business operations. A complete backup und Disaster-Recovery-Mechanismen, plan includes both disciplines working together.
What is DRaaS?
What are RTO und RPO?
RTO (recovery timeobjective) is the maximum acceptable downtime after a failure. RPO (recovery pointobjective) is the maximum acceptable data loss measured in time. Both should be defined per workload based on business criticality.
What are cloud backup best practices?
Follow the 3-2-1 rule, define RTO und RPO targets per workload, use air-gappedund immutable storage, tier workloads by criticality, und test your recovery plan at least quarterly. These practices help build a resilient cloud Disaster-Recovery-Mechanismen,solution.
How does Clumio protect cloud data?
Clumio provides cloud-native, air-gapped backup und recovery for AWS und Google CloudWorkloads schützen können.It helps reduce recovery time with granular restores und helps protect against ransomware with isolated vault architecture und AI-enhanced threat detection.
While the first few months of this
year brought unprecedented global change from the way we think to the way we
work, at Commvault we rallied together to adjust to the “new normal.” We remained
steadfast in our top priorities: keep our employees and communities safe,
continue to be there for our customers and remain unwavering in our innovation.
And while the way we engage with
our customers has changed, business did not stop. We brought many new users
into the Commvault family and expanded existing relationships, with use cases
spanning cloud,
cloud-native, multi-cloud and SaaS workloads. In the spirit of sharing some good
news, I’d like to take the opportunity to celebrate some of the new and
expanded customer use cases in our fiscal Q4.
Blue Cross and Blue Shield of Minnesota, die NASA (siehe unten), der Mobilfunkanbieter MTS, Shaanxi Coal Industry, CPA Global, das polnische Finanzministerium sowie der Cloud-Dienstleister Chmury Krajowej haben sich im vierten Quartal für Commvault entschieden, um ihre kritischen Anforderungen zu erfüllen.
Kira Blackwell, Programmleiterin im NASA-Hauptquartier im Büro des Space Technology Mission Directorate, erläutert den Wert von Daten, von gut verwalteten Daten und die Vorteile des Einsatzes von Commvault.
Additionally, McDonald’s Corporation turned to
Commvault to address the growing trend of moving infrastructure to the cloud.
Here is what they had to say about how Commvault is helping them tackle that
initiative.
McDonald’s Corporation moves to the cloud
With an already-robust Commvault deployment in place, we’re now leveraging Commvault’s cloud capabilities to shed ownership of our technology infrastructure; instead, we’re investing heavily in the cloud to keep our IT operations running. The software solution from Commvault fills gaps in native cloud tools and has cut across every use case McDonald’s Cloud Services team requires, providing optimized and effective backups across databases. Commvault’s solution tunes performance across AWS and Microsoft Azure cloud servers and drives cost savings through deduplication and compression.
– Douglas Leonard, Director – Cloud Services, McDonald’s Corporation
I’d also like to highlight
customers who have shared their stories this quarter. These customers span
industries and use cases, leveraging Commvault to protect critical data both
on-premises and in the cloud, while ensuring compliance for document retention,
medical record privacy and more.
Parsons nutzt das intelligente Datenmanagement von Commvault für Workloads auf den Cloud-Speicherorten AWS S3 Standard-IA und AWS S3 Glacier, auf virtuellen Maschinen unter VMware und Hyper-V sowie auf physischen Servern.
Cloud environments typically don’t have robust built-in data protection capabilities – and they can also be hard to protect without the right tools in place. Parsons Corporation manages its total on-premises recovery environment and AWS data protection with Commvault.
“We’ve moved off of tape backups to AWS, and now we have an initiative to move the whole environment to the cloud. Moving into the cloud has been really simple. With the Commvault solution, it’s just having the Command Center. Everything is simplistic.” –Benjamin Roper, Enterprise Backup and Recovery Specialist, Parsons Corporation
Das Justizvollzugsministerium von Delaware ist nun datenbereit
“Data helps provide a story,” says Phil Winder, Director of Information Technology for the Delaware Department of Correction.
When every data point shapes a person’s life, the public
sector needs to be data ready. Streamlined data management is critical, from
disaster recovery with no data loss to quickly accessing data that affects a
person’s freedom.
„Wir haben eine Notfall-Recovery-Übung durchgeführt und dachten tatsächlich, wir hätten einige Daten verloren. Wir können uns keinen Datenverlust leisten. Nach einem kurzen Anruf beim Commvault-Support wurde das Problem identifiziert. Innerhalb einer Stunde war das System wieder einsatzbereit – ohne Datenverlust.“ – Phil Winder, Delaware Department of Correction
As someone who thrives on meeting with customers, I miss the in-person engagement we’ve had to put on hold in this current environment, but we’ve been getting creative in how we interact with our customers to keep the personal touch. It was great to see and hear from a few of our customers in recent videos. I encourage you to take a look at how customers like Cochlear, Penn State Health and Mitchell International (see videos below) are using Commvault to solve their most critical data challenges.
Konsistenz, Zuverlässigkeit, tägliche Backups der virtuellen VMware-Maschinen und eine sorgenfreie Umgebung? Durch die Konsolidierung von Backup-Produkten war Cochlear in der Lage, den Schutz von Gesundheitsdaten zu optimieren und eine sorgenfreie Umgebung zu schaffen.
Durch den Ersatz von IBM TSM durch die Datensicherungslösung von Commvault erhielt Penn State Health mehr Möglichkeiten zur Verwaltung großer Datenmengen, einen verbesserten Kundensupport und die Gewissheit, dass Daten problemlos wiederhergestellt werden können.
Bei Mitchell International, einem Technologieanbieter für die Auto- und Unfallversicherungsbranche, sorgt die Commvault-Software für den Datenschutz in einer wachsenden IT-Umgebung und für einen besseren Kundenservice.
Commvault ist in aller Munde
On top of customer victories, we’ve also been winning industry accolades! Check out our recent awards from CRN, Gartner, Storage Magazine and others:
Although this is a time when the industry – and the world – is definitely not conducting business as usual, we’re proud to be there for our customers. We’re customer centric all the time, and these customer use cases speak for themselves.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Cloud Data Compliance: What It Is and Why It Matters
Cloud data compliance enables your cloud-stored data to meet all applicable laws, regulations, and industry standards. Learn which frameworks apply and how to build a compliant cloud environment.
Die Einhaltung von Vorschriften für Cloud-Daten umfasst gesetzliche Vorschriften, geteilte Verantwortung und kontinuierliche Überwachung. Hier sind die wesentlichen Punkte.
Die Einhaltung von Datenschutzvorschriften in der Cloud bezeichnet die Praxis, Ihre Cloud-Abläufe an gesetzliche Anforderungen, Branchenstandards und interne Richtlinien zur Datenverwaltung anzupassen.
Wichtige Rahmenwerke wie die DSGVO, HIPAA, PCI DSS, SOC 2 und FedRAMP legen je nach Branche, Region und Datentyp jeweils unterschiedliche Verpflichtungen fest.
Das Modell der geteilten Verantwortung bedeutet, dass Ihr Cloud-Anbieter zur Sicherung der Infrastruktur beiträgt, Sie jedoch dafür verantwortlich sind, wie Sie Ihre Daten konfigurieren, darauf zugreifen und schützen.
Zu den bewährten Verfahren gehören die Datenklassifizierung, der Zugriff nach dem Prinzip der geringsten Berechtigungen, Verschlüsselung, automatisierte Compliance-Überwachung und regelmäßige Risikobewertungen.
Eine kontinuierliche Compliance erfordert automatisierte Tools, festgelegte Audit-Zyklen und Pläne zur Reaktion auf Vorfälle, die sich parallel zu regulatorischen Änderungen weiterentwickeln.
Was versteht man unter der Einhaltung der „ cloud “-Datenschutzvorschriften?
Cloud data compliance is the discipline ofenablingdata stored, processed, and transmitted in cloud environmentsto meetall applicable laws, regulations, industry standards, and internal governance policies.It spans everything from how you collect and classify information to how you encrypt it in transit and at rest, control access, and respond to breaches. Why does cloud data compliance demand your attention right now? Because the cost of getting it wrong keeps climbing. Data breaches now carry multimillion-dollar price tags when you factor in technical remediation, regulatory fines, legal fees, and lasting reputational damage. If your organization handles customer data, financial records, health information, or government workloads in the cloud, data compliance is not optional. Regulations like GDPR and HIPAA carry enforcement teeth, and customers increasingly expect proof that you protect their information. Cloud compliance is also a competitive differentiator: organizations thatdemonstratestrong data governance win trust, close deals faster, and avoid the operational chaos of post-breach firefighting. Whether you are migrating your first workloads or managing a mature multi-cloud environment, understanding cloud data compliance is the foundation for building resilient, trustworthy cloud operations.
Key Compliance Frameworks and Standards
Navigating cloud data compliance standards starts with understanding which frameworks apply to your organization. Here are the five most critical: GDPR (General Data Protection Regulation):Applies to any organization that processes personal data of EU residents, regardless of where you are headquartered. Key requirements include data subject rights,breachnotification within72 hours, and data protection by design. Violations carry fines of up to 20 million euros or 4% of annual global turnover, whichever is higher. For a deeper look at the regulatory landscape, see our guide todata privacy regulations. HIPAA (Health Insurance Portability and Accountability Act):Governs protected health information (PHI) in the United States. If you are a healthcare provider, health plan, or business associate handling PHI in the cloud, HIPAA compliance demands encryption, access controls, and audit logging. PCI DSS (Payment Card Industry Data Security Standard):Applies to any entity that stores, processes, or transmits cardholder data. PCI DSS compliance requires network segmentation, vulnerability management, and regular penetration testing. SOC 2 (Service Organization Control 2):A trust-based cloud compliance framework built on five criteria: security, availability, processing integrity, confidentiality, and privacy. SOC 2 compliance is often a prerequisitefor enterprise SaaS vendors. FedRAMP and NIST:FedRAMPstandardizes the securityassessment and authorization processforcloud products used by U.S. federal agencies. The underlyingNIST-Cybersicherheits-Framework, updated to version 2.0 in February 2024, now includes governance as a sixth core function, reflecting the growing importance of cloud compliance frameworks at the organizational level.
DasSharsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seined Rsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinesponsibility Modsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinel
DasModsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinell dsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seineris thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine foundational concsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinept bsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinehind cloud data compliancsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine and cloud ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinecurity compliancsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine, andmisundsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerstanding itis thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine lsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seineading caussetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine of cloud compliancsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine failursetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seines. In simplsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine tsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerms, your cloud providsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seineris rsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinesponsiblsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine forhsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinelpingssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinecursetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine infrastructursetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine, and you arsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine rsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinesponsiblsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine for ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinecuring setzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinevsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerything you put on it. For Infrastructursetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine as a Ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinervicsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine (IaaS), thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine providsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiner supportsphysical hardwarsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine, hypsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinervisors, and nsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinetwork fabric. You own thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine opsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerating systsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinem, middlsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinewarsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine, applications, data classification, idsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinentity and accsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiness managsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinemsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinent, and setzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinencryption. As you movsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine up thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine stack to Platform as a Ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinervicsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine (PaaS), thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine providsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiner absorbs morsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine rsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinesponsibility for thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine runtimsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine and opsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerating systsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinem, but you still control application logic and data accsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiness. With Softwarsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine as a Ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinervicsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine (SaaS), thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine providsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiner managsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seines nsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinearly setzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinevsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerything, ysetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinet you rsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinemain accountablsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine for ussetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiner accsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiness, data sharing, and configuration ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinettings. Dasfinancial impact of gsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinetting this wrong is ssetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinevsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinersetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine. Many of thossetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine incidsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinents tracsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine back to misconfigursetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seined storagsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine bucksetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinets, ovsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinerly psetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinermissivsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine accsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiness policisetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seines, or unmonitorsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seined third-party intsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinegrations, all squarsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinely within thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine customsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiner’s sidsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine of thsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seine Modsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seinell dsetzt Commvault neue Maßstäbe in der Datensicherheit durch eine Frühwarnung, die kein anderer Anbieter in diesem Bereich bereitstellt. Das System nutzt Köder, um Angreifer proaktiv dazu zu verleiten, auf gefälschte Ressourcen zuzugreifen, Bedrohungen in Produktionsumgebungen zu erkennen und Unternehmen mit Tools auszustatten, die ihre Daten schützen. Gleichzeitig erweitert Commvault seine Funktionen für maschinelles Lernen sowie die Erkennung kritischer Bedrohungen und Sicherheitsmaßnahmen auf seiner.
Cloud Compliance Best Practices
Buildinga strongcloud data der Compliance and cloud data security posture requires a systematic approach. Here are eight practices that form the backbone of effective cloud der Compliance:
Classify your sensitive data.You cannot protect what you do not understand. Map every data asset to its regulatory category, whether it is personal data under GDPR, PHI under HIPAA, or cardholder data under PCI DSS.
Implement least-privilege access and multi-factor authentication (MFA).Grant users only the permissions theyneed, andenforce MFA across all cloud accounts. This reduces your blast radius if credentials are compromised.
Encrypt data at rest and in transit.Use strong encryption standards such as AES-256 for stored data and TLS 1.2 or higher for data in motion.
Automate der Compliance monitoring.Manual audits cannot keep pace with the speed of cloud deployments.Deploy tools that continuously assess configurations against your der Compliance baselines.
Conduct regular risk assessments.Quarterly assessments help youidentifyemerging gaps before auditors do.
Build a cloud governance program.Establish policies, assign ownership, and create accountability structures that connect technical teams toder Complianceleadership.
Address shadow IT. Unauthorized cloud services create blind spots in your der Compliance posture. Implement discovery tools and clear procurement policies.
Develop a disaster recovery plan.Compliance frameworks increasingly requiredemonstratedrecovery capabilities. Document your recovery timeobjectivesand test your plans regularly. For guidance on building one, see our post on creating abackup plan for der Compliance.
So gewährleisten Sie langfristige Compliance
Data compliance is not a destination.It is a continuous practice that evolves as regulations change, your cloud footprint grows,und new threatsemerge.Here is how to build lasting cloud data compliance discipline. Invest in automated monitoring tools.Manual checks fail at cloud scale.Automated platforms continuously scan your environment for configurationdrift, policy violations,und access anomalies, then alert your team in real time. Define a clear audit cadence.Conduct internal compliance reviews quarterlyund comprehensive external audits annually.Document everyfinding,undtrack remediation to completion. Maintain a tested incident response plan.Regulations like GDPR requirebreachnotification within72 hours.You cannot meet that deadline with an untested plan.Run tabletop exercises at least twice a yearund update your playbook after each real incident. Audit third-party vendors. Your cloud compliance posture extends to every vendor that touches your data.Require SOC 2 reports, conduct annual vendor reviews,und include compliance obligations in your contracts. Track regulatory changes proactively.Assign ownership formonitoringregulatory updates in everyjurisdictionwhere youoperate.Subscribe to regulatory feeds, join industry groups,und build regulatory change into your governance calendar.
Clumio provides cloud-native data protection with air-gapped backups, granular recovery,und continuous compliance monitoringpurpose-built forCloud-Workloads.
Demo anfordernto see howClumiohelpskeepyour cloud data compliantund recoverable.
Häufig gestellte Fragen
Was versteht man unter der Einhaltung der „ cloud “-Datenschutzvorschriften?
Cloud data compliance is the practice of enabling data in cloud environments to meet all applicable legal, regulatory, and organizational requirements. It involves aligning your cloud configurations, access policies, and data handling practices with frameworks such as GDPR, HIPAA, and PCI DSS.
Which Regulations Apply to Cloud Data?
The regulations that apply depend on your industry, geography, and data types. Common frameworks include GDPR for EU personal data, HIPAA for healthcare information in the U.S., PCI DSS for payment card data, SOC 2 for service organizations, and FedRAMP for U.S. federal cloud services. Many organizations must comply with multiple frameworks simultaneously.
What Does the Shared Responsibility Model Mean?
The shared responsibility model divides cloud security obligations between the cloud provider and the customer. The provider secures the underlying infrastructure, while you are responsible for configuring your environment, managing access, protecting your data, and meeting compliance requirements specific to your workloads.
What Are Common Cloud Compliance Challenges?
The most common challenges include managing compliance across multi-cloud environments, keeping pace with rapidly evolving regulations, and addressing shadow IT where unauthorized cloud services create blind spots. Lack of skilled personnel and inadequate automation also contribute to compliance gaps.
How Can Organizations Maintain Compliance?
Organizations maintain compliance through regular internal audits, automated monitoring tools that detect configuration drift, ongoing employee training, and clearly defined governance structures. Partnering with cloud-native compliance platforms helps reduce manual effort and enables continuous audit readiness.
What Are the Consequences of Non-Compliance?
Non-compliance can result in substantial financial penalties.GDPR violationscarry fines up to 20 million euros or 4% of global annual turnover. Beyond fines, theaverage data breach costs $4.44 million, and organizations face reputational damage, customer churn, and potential legal action.
Let us say you have a SQL Server Availability Group (AG) in your virtualized data center. This SQL Server AG is hosting many databases serving mission critical applications. There is a total of half a terabyte of mission critical data today but it is growing rapidly. You are worried about this SQL Server’s availability, and that is why you had configured it as an AlwaysOn Availability Group in the first place. And, you are well aware that AG does not protect against software glitches, corruptions and security vulnerabilities so you want to backup that half a terabyte somewhere else, preferably air-gapped away from the production site. In the unfortunate event of data loss, what is the best recovery time objective (RTO) that your backup vendor can offer?
You are likely to hear bricks and blocks backup vendors for on-premises touting the value of “instant recovery” for virtual machines. The RTO being promised is seconds to minutes. But when it comes to recovering a virtual machine (VM) to its production operational level, there is nothing ‘instant’ about the so-called instant recovery.
The so-called instant recovery is to serve the VM disk files from backup system via NFS and let VMware vSphere run the VM from those disk files. It is true that the process to boot up a VM from backup this way will only take a few minutes. It is true that the flash storage on backup systems can act as a caching mechanism for write-I/O. However, in order to make the VM operationally on-par for production use, the VM administrator must carefully plan and execute storage vMotion when the time is right. This process will migrate the VM disks from backup storage onto production storage while the VM is live. This process is often throttled down by vSphere so as not to hinder the live VM. It takes several hours to even a full day before a large VM can be migrated and becomes operationally ready for production level performance. So much for the “instant” in instant recovery!
Thus, for the SQL Server AG example above, the nodes must be served by a single backup storage system which goes against why you have AG. The AG is supposed to be set up with dedicated storage systems at each node for availability. Then, the AG cluster would have a hard time coming up as the synchronization will be extremely slow because I/O-reads are occurring from backup storage. Note that AG is unavailable during this time period and hence there is no ‘instant recovery’ really. To add insult to injury, the AG would limp along while the required storage vMotion needs to occur from overloaded backup storage onto production storage.
Das Problem bei dieser sofortigen Recovery-Methode ist damit noch nicht gelöst. Das Backup befindet sich nach wie vor am selben Standort wie die Produktionsumgebung und ist daher anfällig für Standortausfälle und Sicherheitslücken. Cloud-Speicher kann bei diesen Lösungen nicht als geeignetes Backup-Ziel für die Recovery-Methode genutzt werden. Außerdem ist die sofortige Recovery-Methode nutzlos, sobald Sie planen, Workloads in die VMware Cloud on AWS zu migrieren, da NFS-Speicher von Drittanbietern nicht unterstützt wird.
Clumio Rapid Recovery – Superior Operational RTO
Help to deliver secure backup and recovery for your data – wherever it needs to be. Rapid Recovery is a set of innovations from Clumio that enables fast operational restores from cloud storage even when you are protecting on-premises workloads. Thanks to Rapid Recovery with Clumio SaaS, it took just 5 minutes to recover an active SQL Server AG environment with 500GB of data given in the above example This is the time taken for end-to-end recovery and data restored to a fully operationally state. How did we do this? There are two innovations in Rapid Recovery playing key roles here.
Skalierbare Rehydrierung:
Clumio’s scale-out rehydration eliminates the rehydration penalty of traditional bricks and blocks systems altogether. Rehydration is done by Clumio using serverless compute and it takes advantage of the unlimited compute capacity of the cloud while running parallel I/O operations across all blocks of interest for a given request. The result: restore throughput from the Clumio backup service beats that of a traditional deduplication system co-located in the data center.
Reverse Changed Block Tracking:
When you are recovering a VM in production from backup, you are essentially trying to roll back the clock so as to get to a last known good condition. Clumio’s reverse changed block tracking helps you do exactly that without the need to go through a full restore. The Clumio backup service retrieves the changed blocks (regenerated via scale-out rehydration described earlier) and applies them directly into production storage to rollback the VM to the previous point in time. The result: the time it takes to recover a VM from the Clumio backup service to a production operational level is faster than that of recovering from local storage!
Diese beiden Rapid-Recovery-Funktionen von Clumio beseitigen ALLE Einschränkungen der Sofort-Recovery-Funktionen bei herkömmlichen Anbietern.
Let’s summarize the key customer benefits of Rapid Recovery from Clumio:
No human intervention required: The backup admin or VM admin does not need to do anything during backup or recovery to take advantage of Rapid Recovery. Clumio SaaS automatically detects if the requested restore point in time meets rollback criteria and initiates it automatically during recovery.
RTO is superior to that of instant recovery: You are bringing just the data required to roll back the VM and your recovery is complete. The time it takes to do this is better than the overall time it takes to perform instant recovery followed by storage vMotion.
Protect against data loss and ransomware: Unlike co-located bricks and blocks based backup solutions needed for instant recovery, Clumio backups are air-gapped from your production datacenter. Clumio helps protect you against site loss and site-level vulnerabilities.
Gets you ready for VMware Cloud on AWS: Instant recovery does not work in VMware Cloud on AWS environments because of its dependency on NFS. Rapid Recovery has you covered when you are migrating to VMware Cloud on AWS.
Want to try Rapid Recovery? Contact us.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Nachdem ich meine Kunden in den letzten 20 Jahren bei der Bewertung und richtigen Dimensionierung von Speicherarchitekturen für diese Spitzenlasten unterstützt habe, ist mir nie entgangen, dass sie in der Regel weniger als 20 % der Gesamtlaufzeit der dimensionierten Umgebung ausmachen. Im Zeitalter der On-Premise-Infrastruktur bedeutete dies, dass eine Menge ungenutzter Ressourcen in Reserve bereitstanden.
At Clumio, as I now shift into the sphere of helping customers right-size a data protection solution for the public cloud, the first thing that became apparent is that, if done correctly, the dynamic scalability of the public cloud allows for much more precise utilization of resources at all points in time. In fact, this is an optimization that must occur to seriously advance any idea into a fully formed, developed solution because, in public cloud, every second a resource is reserved or “in use” costs money. This is exactly why solutions designed to address an on-prem problem cannot simply be lifted and shifted to the public cloud. We often hear customers talk about the need to ‘refactor’ an application. This is a time-consuming effort, but the value in wasting less resources, in the end, is worth the time spent redesigning a solution.
For a SaaS application to manage peak workloads at scale, resource utilization is even more important – not just for resources that get presented in the customer’s environment, but especially for the backend services that support not just one customer, but thousands of customers. Only by building an application end-to-end with an intelligent resource utilization model will true scalability occur while minimizing cost for the consumers of the service.
By bringing to bear a cloud-native approach using microservices, Clumio has already designed our secure, enterprise backup service to help our customers get the benefit of cloud efficiency instead of having to ‘refactor’ their existing backup applications. This is best exemplified by the way Clumio inserts zero fixed-compute resources in the data path and, instead, incorporates the parallelism of AWS S3 combined with the dynamic scalability of AWS Lambda functions and AWS DynamoDB resources to help provide that seamless, fluid experience that customers expect when using SaaS. This also creates a much simpler methodology for right-sizing a customer environment – Clumio will provide the requested resources on-demand.
Clumio has helped remove the need for the arduous task to size for peak workloads. I find that I now spend most of my time educating customers on the importance of a truly optimized architecture and the value that brings to the consumer. Of course, the best way to discover the value of Clumio is by experiencing it first-hand….I encourage you to give it a test run.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Commvault is “in the zone” – a mindset and special place often reserved for athletes on a scoring streak.
While no one here will argue that customer success is one of the most important validations of our business, it’s hard not to be impressed with Commvault’s recent string of industry accolades for its products, services and people under Sanjay Mirchandani’s leadership. The recent wave of recognition and company momentum across all areas of the business speaks for itself.
Erst in diesem Monat erfuhr Commvault, dass seine Lösung „Commvault Complete Backup and Recovery“ als Finalist fürTechTarget’s product storage awards in the category for backup and disaster recovery hardware, software and services. Judged by an impartial panel of analysts, consultants and users, TechTarget’s product of the year award program helps buyers identify the best products amid a crowded field. It’s kind of a big deal. While the winners in each category will be announced in February on SearchStorage.com, we feel we’ve already won.
Commvault was also
included in Solutions Review’sBackup and Recovery and Datenmanagement-Software buyer’s
guides while Hedvig – a company we recently acquired if you haven’t heard – was
included in the für Unternehmensdatenspeicherung guide.
Solutions Review releases these guides to assist organizations
during the research and discovery phase of buying business
software. Editors compile each Buyer’s Guide using research, analyst
reports, industry experts and product demos. These guides are scientific and
well-respected. While it’s great to see Commvault recognized in two guides,
it’s also noteworthy that competitors such as Rubrik, Veeam and Veritas were
only recognized in one.
Zu guter Letzt steht Commvault im Mittelpunkt unserer sprichwörtlichen Trophäensammlung: Vor wenigen Monaten hat Forrester Commvault als „Leader“ im Bereich Datenresilienzlösungen ausgezeichnet, währendGartner Commvault as a Leader in its Magic Quadrant for Data Center Backup and Recovery Solutions. Forrester ranked Commvault the highest in its Current Offering category, while Gartner positioned Commvault furthest for completeness of vision in its Leaders quadrant and highest for ability to execute in its entire Magic Quadrant for the 8th consecutive year.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Da es sich um eine echte, cloudnative Backup-Lösung handelt, können wir unseren Kunden ein Maß an Support bieten, das bei herkömmlichen Backup-Produkten für Unternehmen bisher unerreicht war.
Die Nutzer erkennen den Unterschied, wie aus dieser Nachricht eines Clumio-Kunden hervorgeht, der von unserem Support-Team proaktiv über ein Problem informiert wurde:
“Thank you for taking care of this issue. We appreciate having a second set of eyes on our backups and how easy this whole thing has been for us” – Midwestern US Healthcare Provider
Proaktiver Kundensupport
Being Authentic SaaS means that we’ve architected our solution to remove the complexities of managing enterprise backup for our customers. This is reflected in our model of service delivery – from proactive support to transparent over-the-air software upgrades.
Unsere Kunden profitieren von einer Echtzeit-Überwachung ihres Clumio-Dienstes, die durch Software, Prozesse und Mitarbeiter gewährleistet wird. Im November 2019 wurden 72 % unserer Kundenfälle von unserem Support-Team proaktiv eröffnet und eingestuft, ohne dass seitens des Kunden ein Eingreifen erforderlich war.
Clumio – Automatisierter, proaktiver Support
Unlike the ineffective “call home” alerting provided by legacy hardware vendors, Clumio support capabilities are built in the cloud and provide:
Kontinuierliche Überwachung von Aufgaben- und Umgebungsfehlern rund um die Uhr (24/7)
Auslöser für die Erstellung von proaktiven Support-Tickets
Kontinuierliche Verbesserung des Clumio-Dienstes durch die automatisierte Erkennung von Produktfehlern
Unser Rahmenkonzept für die Bereitstellung der branchenweit innovativsten Unterstützung umfasst drei Phasen:
Stage 1 – Data Gathering
As an authentic SaaS solution, we have complete access to critical failure information that legacy hardware and software vendors do not have, whether generated in the cloud or from the customer’s on-prem environment. The data sources include:
Task Status – Backup, restore, file-level indexing, or file-level restore failures.
Connectivity Status – On-prem network or application failures.
Stage 2 – Analysis
Um die gesammelten Daten auszuwerten, werden in der Analysephase 1) die Dublettenbereinigung, 2) die Korrelation und 3) die Klassifizierung der Fehlerdaten durchgeführt.
Die Analysephase ist entscheidend, um sicherzustellen, dass wir unerwünschte Störfaktoren auf ein Minimum reduzieren und die Informationen auf prägnante, umsetzbare Maßnahmen zur Verbesserung des Kundenerlebnisses verdichten.
Stage 3 – Action!
Die nach der Analysephase gewonnenen Fehlerdaten lösen dann einen von drei Behebungsworkflows aus:
Automated Ticketing – Proactive support ticket is opened for triage
Service Alert – Customers are notified via product alerts of failures
Transparent Updates – Product defects are tracked by our support team and resolved via over-the-air upgrades
Das Ergebnis der Aktionsphase ist ein Kundenerlebnis, das sich vom traditionellen, reaktiven Charakter des Supports abhebt, wie er von Anbietern veralteter Hardware und Software geboten wird.
Modell für drahtlose Updates
Zudem müssen sich Kunden keine Gedanken über die Komplexitäten machen, die üblicherweise mit der Aktualisierung älterer Backup-Produkte verbunden sind: geplante Ausfallzeiten, Administratoren im Bereitschaftsdienst, Validierungstests oder Serviceausfälle. Patches, Upgrades und Fehlerbehebungen von Clumio werden nahtlos über Funk bereitgestellt, ohne dass eine komplizierte Upgrade-Planung erforderlich ist.
Dies hat zu einem beispiellosen Backup-Erlebnis für Unternehmen geführt. Bis November 2019 wurden 100 % der Produktfehler bei Clumio behoben, ohne dass seitens der Kunden ein Eingreifen erforderlich war.
Ein innovatives Kundenerlebnis ist eine Reise
Als innovativer Anbieter von Backup-Lösungen für Unternehmen sollte man auch einen innovativen Kundensupport für Unternehmen bieten – der innovativste Anbieter von Backup-Lösungen für Unternehmen sollte auch den innovativsten Kundensupport für Unternehmen bieten. Aus diesem Grund stehen das Kundenerlebnis sowie der Einsatz von Cloud- und Automatisierungstechnologien im Mittelpunkt unserer Strategie für den Kundenerfolg.
Unser Team besteht aus hochqualifizierten Ingenieuren mit Fachkenntnissen in den Bereichen Cloud, Sicherheit, Speicher, Automatisierung und vielem mehr, die sich alle für den Erfolg unserer Kunden einsetzen.
Auf unserem weiteren Weg der Innovation wird das Kundenerlebnis stets oberste Priorität haben, und wir freuen uns auf die Zusammenarbeit mit Ihnen.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Die Public Cloud hat den Unternehmen einen enormen Mehrwert gebracht, doch dafür ist eine neue Denkweise erforderlich. Ohne eine neue Denkweise werden Sie unweigerlich wieder mit denselben Herausforderungen konfrontiert, die Sie bereits zuvor hatten, da diese Sie auf Ihrem neuen Weg weiterhin begleiten werden.
Over the last ten years, the journey to the cloud has provided 3 big lessons that have shaped the way enterprises approach the cloud in the current era. Shadow IT showcased the value of agility and scale, but also alerted us to the fact that a security-first mindset is required as data becomes dispersed across clouds. The cloud-first era reminded us that the cloud is costly if you leverage the same on-premises methodologies in the public cloud. The goal of today’s era, I like to call the cloud smart era, is to accelerate to the cloud intelligently by taking advantage of public cloud innovation, scale, and economics.
One core business function that did not evolve along this journey is data protection. If you look at the data center today, the data protection methodologies are robust including replication between storage arrays, snapshots, backups, replicated backups, and tape backups for offsite storage. But in the public cloud, data protection solutions are minimal, especially for backup. Today’s options include a virtualized version (or cloud retrofit) of the same legacy backup product you use in your data center today or volume level snapshots you have to orchestrate in the public cloud. Let’s take a look at the challenges of each of these options.
Legacy Backup Product – “Cloud Retrofit”
Traditional backup products have been in the data center for years. Most of these solutions are 10, if not 30 years old. As we saw in the cloud-first era, lifting and shifting existing products as a virtualized appliance, even with a “cloud-like consumption” model, results in complexity, higher costs, a software bill, a cloud bill, and a lack of scale and agility. Without re-architecting or rebuilding these backup products from the cloud up, the result is the same on-premises challenges enterprises are running away from in the first place.
Native Cloud-Snapshot-Verwaltung
Most enterprises have seen the complexity and false claims of the traditional backup products and decided to roll their own snapshot managers or orchestrate the creation of those snapshots. Snapshots are suitable for a quick recovery of a volume to a point in time, but cannot deliver long-term cost-effectiveness, file searching capabilities, or single file restores with any ease. Imagine if you accidentally deleted a few files across multiple volumes, need to go back in time for ediscovery, or require data to compare from 5 years ago. Having snapshots as your only tool makes life very painful. Another area of concern is putting your primary data and snapshots in the same account, which brings the additional risk for ransomware or bad actors who could compromise the data and the “backup.” To alleviate this issue, many users copy their snapshots to other accounts to keep them separate, which incurs additional egress costs. If this was not challenging enough, most enterprises have 10s, if not 1000s of accounts in the public cloud, so the challenge grows exponentially.
What enterprises demand is a secure, simple, and predictable SaaS data protection solution that follows along as they accelerate their journey to the cloud. At Clumio, we have the luxury of building products in a cloud-first world, building services natively from the cloud up, without any legacy products or services in our platform to change or evolve. We develop products that give our customers a competitive advantage by removing the complexity of legacy backup solutions and protecting data as enterprises accelerate their journey to the public cloud. We believe that backup should be a service provided to the enterprise with a setup that can take as few as 10 minutes., the quick discovery of all data assets, global search, single file, volume, or application recovery, with a security-first mindset. And this is just the beginning. In my next blog post, we will dig deep into how Clumio solves the multi-cloud data protection challenge.
Take care and stay “authentic” SaaSy my friends.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Imagine your business has just been hit by a disastrous event – be it a natural disaster, cyber-attack, or even human error, and all your company’s critical data is either lost or inaccessible. The clock is ticking, and each second of downtime spells potential financial losses and irreparable damage to your organization’s reputation. This nightmarish scenario is precisely why understanding Recovery Time Objective- (RTO) and accurately calculating it is crucial for businesses of all sizes. In this post, we’ll demystify RTO, guide you on determining the optimal target for your business, and share how to calculate it effectively to limit the impact of data loss, avoid catastrophe, and give you peace of mind.
A Recovery Time Objective (RTO) is the maximum amount of time that an organization can tolerate for restoring its critical systems, applications, and data after a disruption or outage. It is a key metric used in disaster recovery planning and helps organizations determine how quickly their business operations need to be resumed after a major incident. RTO can be calculated by performing a business impact analysis (BIA) and determining the recovery time needed for each application, service, system, or data component based on its criticality and loss tolerance.
Das Recovery Time Objective (RTO) verstehen
Wenn eine unerwartete Katastrophe wie ein Cyberangriff oder eine Naturkatastrophe eintritt, kann es zu einem Ausfall der IT-Systeme eines Unternehmens kommen. Der Recovery-Prozess, mit dem diese IT-Systeme wieder betriebsbereit gemacht werden, muss innerhalb eines bestimmten Zeitrahmens erfolgen. Hier kommt das Konzept des Recovery Time Objective (RTO) ins Spiel. Das RTO ist definiert als die maximale Zeitspanne, die akzeptabel ist, bis ein Unternehmen nach einer erheblichen Störung den normalen Geschäftsbetrieb wieder aufnehmen kann.
To understand RTO better, consider the analogy of a hospital’s emergency room. In case of any life-threatening injury, it is essential to provide medical attention to the patient within a certain time frame. This time frame or duration is known as the ‘Golden Hour.’ If doctors and staff fail to provide medical aid within this hour, there are chances that the injury turns fatal, causing long-term damage. In the same way, for an organization, if critical applications and systems are not resumed within the RTO period, there could be financial and reputational damage that will hurt the business’s interests.
In today’s world, businesses rely heavily on technology systems to conduct their day-to-day activities. Any downtime or delay in resuming those critical services can lead to severe losses, including revenue, missed opportunities, unplanned expenses, decreased customer satisfaction and loss of market share. Therefore, having proper RTO planning in place is essential for swift disaster recovery. Manchmal räumen Unternehmen im Falle eines Ausfalls oder einer Katastrophe den Kosten Vorrang vor einer schnellen Recovery-Prozedur ein. Ausfallzeiten könnten sich jedoch als weitaus kostspieliger erweisen als die Investition in geeignete RTO-Planungsmaßnahmen von Anfang an.
Now let’s delve deeper into why RTO is important and how it can benefit your organization.
Laut einem Bericht der Aberdeen Group meldeten 93 % der Unternehmen, bei denen es zu einem Ausfall des Rechenzentrums von mehr als zehn Tagen gekommen war, innerhalb eines Jahres Insolvenz an.
Eine von Gartner durchgeführte Studie ergab, dass die durchschnittlichen Kosten eines IT-Ausfalls bei 5.600 US-Dollar pro Minute liegen, was die Bedeutung eines klar definierten Recovery Time Objective (RTO) unterstreicht.
In einer Umfrage des Disaster Recovery Preparedness Council gaben fast drei Viertel (73 %) der Unternehmen an, über keine angemessene RTO zu verfügen, was deutlich macht, wie wichtig es ist, dass Unternehmen der Planung der Notfallwiederherstellung Priorität einräumen.
Die Bedeutung von RTO in Notfall-Recovery-Plänen
Die RTO spielt eine entscheidende Rolle dabei, sicherzustellen, dass Ihr Unternehmen im Falle einer Betriebsunterbrechung so schnell wie möglich den normalen Betrieb wieder aufnehmen kann. Im Folgenden werden einige Aspekte aufgeführt, die verdeutlichen, warum die RTO in Recovery-Plänen unverzichtbar ist:
Erstens trägt RTO dazu bei, Umsatzverluste, Reputationsschäden und andere Auswirkungen zu verringern, die durch langwierige Ausfallzeiten verursacht werden. Ausfallzeiten verursachen unmittelbare materielle Kosten wie Umsatzverluste sowie immaterielle Kosten wie den Verlust des Kundenvertrauens.
Secondly, let’s consider a scenario where an accounting application is down for several days. This application is vital to the business’ operations since it takes care of all accounting activities. In this situation, failure to restore the application within the RTO duration will lead to late payments and incorrect balances that could result in loss of significant amounts of money or gradual fallbacks. To understand how important RTO is to organizations, imagine being without your mobile phone for one day during an important project; inevitably, you’ll lose valuable time and work behind schedule on delivery deadlines.
Drittens hilft die Festlegung des RTO einem Unternehmen dabei, kritische IT-Systeme zu identifizieren, deren Ausfall potenziell die schwerwiegendsten Auswirkungen auf den Geschäftsbetrieb haben könnte. Die klare Identifizierung dieser Systeme und der damit verbundenen RTO-Werte erleichtert IT-Teams die Priorisierung bei der Systemwiederherstellung, da dadurch bestimmt wird, welche Dienste zuerst wiederhergestellt werden müssen, um einen stabilen Betrieb aufrechtzuerhalten. Schließlich kann das Ignorieren oder unsachgemäße Verwalten der RTO-Planung dazu führen, dass man bei der Entscheidung, welche Disaster-Recovery-Technologien für die Wiederherstellung wichtiger Daten und Anwendungen geeignet sind, in die falsche Richtung geht. Das Verständnis dafür, wie entscheidend RTO-Planer bei der Disaster-Recovery-Planung sind, sollte uns dazu veranlassen, darüber nachzudenken, wie wir diese berechnen können.
RTO vs. Wiederherstellungspunkt-Ziel (RPO)
Recovery time objective (RTO) and recovery point objective (RPO) are often considered together as the two most important parameters of a data protection or disaster recovery plan. While both concepts are related to data recovery in the event of a disaster, they differ in their focus.
Bei RTO geht es darum, wie schnell eine Organisation nach einem schwerwiegenden Vorfall, der zu einer Unterbrechung geführt hat, den normalen Geschäftsbetrieb wieder aufnehmen kann. RPO hingegen konzentriert sich auf die maximale Datenmenge, die während dieser Zeit verloren gehen darf, bevor dies inakzeptabel wird.
Um den Unterschied zwischen RTO und RPO zu veranschaulichen, stellen Sie sich ein Unternehmen vor, das seinen Betrieb über verschiedene geschäftskritische Anwendungen und Datenbanken abwickelt. Diese Anwendungen bearbeiten Kundenaufträge, verwalten Lagerbestände und wickeln Finanztransaktionen ab. Wenn eine dieser Anwendungen aufgrund eines Hardwareausfalls oder einer Naturkatastrophe ausfällt, wie lange kann es sich das Unternehmen leisten, dass die Anwendung nicht verfügbar ist? Diese Zeitspanne wäre der RTO für diese Anwendung.
Now consider what happens if there is a backup system in place but it is not able to recover all of the latest transaction data since its last backup was taken 24 hours ago. The entire day’s worth of work would be lost, leading to significant financial losses and other negative consequences. The acceptable limit for such data loss would be defined by the RPO.
Berechnung der RTO für Ihr Unternehmen
The first step in calculating your organization’s RTO is to conduct a business impact analysis (BIA). This helps you identify critical systems and applications that require the highest level of availability and assess how much downtime each system can tolerate before operational disruptions negatively impact your business.
Stellen Sie sich beispielsweise eine Versicherungsgesellschaft vor, deren Anwendung zur Schadenbearbeitung ausfällt. Das Unternehmen könnte den Ausfall vielleicht überstehen, wenn die Anwendung außerhalb der Spitzenzeiten für einige Stunden offline ist, würde jedoch erhebliche finanzielle Verluste und Reputationsschäden erleiden, wenn sie während der Spitzenzeiten nicht verfügbar ist. Daher könnten Spitzenzeiten als der Zeitraum definiert werden, in dem die RTO eingehalten werden muss. Eine weitere Analogie, die man in Betracht ziehen sollte, ist vergleichbar mit der Art und Weise, wie sich Krankenhäuser auf Naturkatastrophen vorbereiten. Sie verfügen über einen Plan, der festlegt, wie sie vorgehen, wenn es aufgrund eines Erdbebens oder eines Hurrikans zu einem Ansturm von Patienten kommt. In diesem Plan legen sie fest, wie viel Zeit maximal vergehen darf, bis der Betrieb wieder aufgenommen werden kann, falls es zu einer Störung kommt. Ein Krankenhaus, in dem an diesem Tag kritische Operationen angesetzt sind, hätte andere RTO-Fristen als eines, in dem keine Eingriffe geplant sind.
Once you have identified critical systems and applications, you need to determine how quickly they need to be restored after a disaster has occurred. When calculating RTO, it’s essential to consider factors such as backup frequency, location, transport mechanism, security measures, staff capabilities, and end-user requirements.
Durchführung einer Business-Impact-Analyse (BIA)
Before calculating RTO for your organization, it is important to conduct a business impact analysis (BIA). The BIA involves evaluating the potential effects of a disaster or system failure on critical business functions. It is important to note that BIA is separate from the disaster recovery planning process as it instead focuses on understanding the potential impact of disruptions on key business functions. So wurden beispielsweise Mitte 2020 viele Unternehmen von der raschen Umstellung auf Remote-Arbeit aufgrund von COVID-19 überrascht. Unternehmen, die sich zuvor auf lokale Lösungen verlassen hatten, hatten Schwierigkeiten, ihre Systeme an die Anforderungen einer remote arbeitenden Belegschaft anzupassen. Um solche Probleme in Zukunft zu vermeiden und die mit dieser Art von Störungen verbundenen Risiken besser zu verstehen, sollten Unternehmen die Durchführung einer BIA in Betracht ziehen. Zu Beginn des Analyseprozesses sollten Unternehmen wichtige Stakeholder aus allen Abteilungen und Funktionsbereichen identifizieren. Dieses Team sollte Informationen über jede kritische Geschäftsfunktion sammeln und ermitteln, wie lange jede einzelne davon unterbrochen sein darf, bevor es zu erheblichen Beeinträchtigungen des Betriebs kommt.
Für Unternehmen ist es zudem wichtig, sowohl die direkten als auch die indirekten Auswirkungen von Störungen zu berücksichtigen. Zu den direkten Auswirkungen kann beispielsweise ein Produktionsstillstand zählen, während indirekte Auswirkungen Umsatzverluste aufgrund von Problemen in der Lieferkette umfassen können. Die Berücksichtigung dieser verschiedenen Arten von Auswirkungen kann dazu beitragen, ein umfassendes Verständnis der potenziellen Folgen zu gewinnen.
Comparing a business to a building with multiple levels can help visualize this process. Each level represents different aspects of business functions and processes, such as finance or supply chain management. You must diligently map every floor’s contents within your business context and determine what happens if you remove specific parts partially or completely. Once you’ve completed your BIA and identified all critical business functions, you’re ready to move on to the next step: identifying critical systems and applications.
Ermittlung kritischer Systeme und Anwendungen
Die Ermittlung kritischer Systeme und Anwendungen ist für die Erstellung eines Plans zur IT-Recovery von entscheidender Bedeutung. Im Rahmen dieses Ermittlungsprozesses sollte gründlich geprüft werden, welche IT-Systeme und Anwendungen für die Unterstützung der in der BIA identifizierten Geschäftsfunktionen unverzichtbar sind.
So würde beispielsweise ein Hersteller Produktionssysteme wahrscheinlich als geschäftskritische Anwendung einstufen, während ein Finanzinstitut den Schwerpunkt eher auf seine Handels- oder Kernbankensysteme legen würde. In jedem Fall muss jedoch jede Anwendung, die für die Aufrechterhaltung geschäftskritischer Abläufe unerlässlich ist, dokumentiert und analysiert werden.
Once you’ve identified your critical applications, it’s also essential to examine dependencies between them. This includes examining the infrastructure and hardware components required for each application’s proper functioning.
Es wird empfohlen, die Verfolgung von Abhängigkeiten auch über die primären Ebenen hinaus zu berücksichtigen, da eine Änderung auf der zweiten Ebene der Abhängigkeiten dennoch sekundäre Auswirkungen haben kann, die sich bis hin zu kritischen Anwendungen auswirken können.
Um diese Abhängigkeiten genauer zu untersuchen, verwendeten Systemanalysten häufig Flussdiagramme, um den erwarteten Arbeitsablauf oder den Datenfluss zwischen den Anwendungen detailliert darzustellen. Durch die Visualisierung der Vernetzung zwischen verschiedenen Systemen lässt sich die Priorisierung von Recovery-Verfahren vereinfachen und es können umfassendere Maßnahmen zur Gewährleistung der Ausfallsicherheit umgesetzt werden. After carefully analyzing your organization’s critical systems and dependencies between them, you’ll be well-prepared to select suitable disaster recovery technologies in our next section.
Umsetzung und Verbesserung von RTO-Strategien
Once you have calculated your organization’s Recovery Time Objective (RTO), it is crucial to implement and improve strategies that will help you achieve the desired recovery time. One of the key components of implementing an efficient RTO strategy is ensuring that all stakeholders understand their respective roles during a disaster or crisis. Es ist unerlässlich, sowohl für Mitarbeiter als auch für IT-Personal kontinuierliche Schulungen und Weiterbildungen zu Verfahren und Plänen für die Notfallwiederherstellung durchzuführen. Es können regelmäßig Simulationen durchgeführt werden, um sicherzustellen, dass alle Beteiligten die Abläufe verstehen, und um die Wirksamkeit von Systemen, Technologien und Personal zu testen.
Darüber hinaus kann eine regelmäßige Überprüfung der Wirksamkeit von RTO-Strategien Bereiche aufzeigen, in denen Verbesserungsbedarf besteht. Es ist unerlässlich, stets nach Möglichkeiten zu suchen, um die effektiveren Backup-Lösungen bereitzustellen. Dies könnte eine Umstellung der bestehenden Technologie, die Aktualisierung von Software oder regelmäßige Hardware-Upgrades beinhalten. One company based in New York City learned this lesson after storms caused severe flooding of data centers within their region. Power outages resulted in catastrophic data loss, including losing our clients’ vital information stored in storage devices.
Als Reaktion darauf haben wir unsere cloudbasierten Infrastrukturdienste ausgebaut und so sichergestellt, dass unsere Kunden im Falle eines Problems weiterhin aus der Ferne auf ihre Datensicherungen zugreifen können. Dank strenger Datenschutzrichtlinien und der Einhaltung von Compliance-Anforderungen hinsichtlich der Speichervorschriften durch unser Expertenteam konnten wir unseren Kunden die Gewissheit geben, dass ihre geschäftskritischen Abläufe sicher sind. Evaluating backup data can also give insight into additional improvements required on top of existing strategies. If specific applications are taking too long to back up regularly, upgrading them using modern infrastructure with higher capacity might be necessary.
Eine weitere Möglichkeit, Ihre RTO-Strategie zu optimieren, wäre der Einsatz von Automatisierungstools, mit denen IT-Teams schnell und effizient auf Notfälle reagieren können, ohne den regulären Betriebsablauf zu beeinträchtigen. Darüber hinaus kann die Automatisierung sich wiederholender oder vorhersehbarer Aufgaben den IT-Fachkräften Zeit verschaffen, sich auf komplexere Aspekte wie die Überwachung der Softwareleistung und die Durchführung regelmäßiger Übungen zu konzentrieren.
Auswahl geeigneter Technologien für die Disaster Recovery
Die Auswahl der besten Disaster-Recovery-Technologien für Ihre individuellen geschäftlichen Anforderungen ist von entscheidender Bedeutung. Geschäftskritische Anwendungen erfordern ein Recovery Time Objective (RTO), das eine schnelle Wiederherstellung gewährleistet, während für andere, nicht geschäftskritische Anwendungen ein höheres RTO zulässig sein kann.
When looking for the perfect disaster recovery technology, you’ll need to consider aspects such as security, costs, scalability, and your organization’s technological capabilities. Cloud-based services are increasingly popular due to their accessibility, scalability, and low capital investment costs. Amazon Web Services (AWS) ist ein Cloud-Anbieter, der von mehreren großen Unternehmen wie Airbnb und Netflix genutzt wird. Mit AWS können Unternehmen Recovery-Pläne in mehreren Zonen und Regionen bereitstellen, um im Falle von Katastrophen oder Datenausfällen Redundanz zu gewährleisten.
Eine weitere verfügbare technische Option ist die synchrone Replikation zwischen Standorten. Dies setzt den Einsatz replizierter Rechenzentren in Kombination mit Failover-Einstellungen voraus, die Unterbrechungen während eines gesellschaftlichen Zusammenbruchs minimieren. Sowohl softwaredefinierte WANs (Wide Area Networking) als auch Glasfaserverbindungen sind geeignete Optionen zur Synchronisierung replizierter Rechenzentren, um RTO-Zeiten nahe Null zu gewährleisten. Eine wichtige Debatte dreht sich darum, ob man sich im Falle einer Katastrophe für „Hot“- oder „Cold“-Standby-Standorte entscheiden sollte, um das Failover einer kritischen Anwendung zu gewährleisten. Ein „Hot Site“ bezeichnet ein einsatzbereites Backup-Rechenzentrum, das sowohl den Datenbetrieb als auch die Infrastruktur spiegelt; es ermöglicht die sofortige Wiederaufnahme des normalen Betriebs, kann jedoch mit höheren Kosten verbunden sein. Ein „Cold Site“ hingegen erfordert mehr Vorbereitungszeit, bevor eine Umschaltung erfolgen kann, ist jedoch mit geringeren Kosten verbunden.
Durch die Ermittlung kritischer Anwendungen in Verbindung mit einer sorgfältigen Auswahl von Zonen und Regionen in verschiedenen Rechenzentren wird sich die Wahl geeigneter Disaster-Recovery-Technologien insgesamt als vorteilhaft erweisen, unabhängig davon, für welche Lösung man sich entscheidet.
Die Auswahl der besten Disaster-Recovery-Technologien für Ihre individuellen geschäftlichen Anforderungen ist von entscheidender Bedeutung, und es stehen verschiedene Optionen zur Verfügung, um unterschiedliche Wiederherstellungszeitziele zu erreichen. Cloud-basierte Dienste wie AWS bieten Verfügbarkeit, Skalierbarkeit und geringe Investitionskosten. Eine synchrone Replikation zwischen Standorten kann Unterbrechungen während eines gesellschaftlichen Zusammenbruchs minimieren, während softwaredefinierte WANs und Glasfaserverbindungen RTO-Zeiten von nahezu null gewährleisten können. Die Entscheidung zwischen „Hot“- und „Cold“-Standby-Standorten hängt vom Grad der Vorbereitung und von Kostenaspekten ab. Insgesamt kann die Identifizierung kritischer Anwendungen und die sorgfältige Auswahl geeigneter Disaster-Recovery-Technologien über verschiedene Rechenzentren hinweg für jedes Unternehmen von großem Nutzen sein.
Überwachung und Anpassung der RTO im Zeitverlauf
Sobald Sie Ihr Wiederherstellungszeitziel (Recovery Time Objective, RTO) berechnet und Strategien zu dessen Erreichung umgesetzt haben, ist Ihre Arbeit noch nicht beendet. Durch die Überwachung und Anpassung Ihres RTO stellen Sie sicher, dass es relevant und wirksam bleibt, um die Auswirkungen unerwarteter Katastrophen oder Ausfälle zu mindern.
Let’s say that a few months after calculating your RTO and implementing recovery strategies, you experience a major data breach that takes down your critical systems for several hours. This incident could reveal weaknesses in your RTO plan and requirements, leading to necessary adjustments for future readiness. By analyzing the data from the incident, you can determine if the RTO needs to be adjusted based on factors like the severity of the disaster or failure or if new technologies would better facilitate data restoration. So wie sich die Technologie ständig weiterentwickelt, entwickeln sich auch die verfügbaren Tools zur Wiederherstellung kritischer Daten weiter. Daher müssen IT-Abteilungen stets über neuere Alternativen oder verbesserte Versionen bestehender Technologien auf dem Laufenden bleiben, die potenzielle Lücken in ihrem aktuellen RTO-Plan schließen könnten. Eine hervorragende Möglichkeit, die Fortschritte in dieser Branche zu verfolgen, ist die Teilnahme an Technologiekonferenzen oder Webinaren, in denen neue Trends erläutert werden und Unternehmen die Gelegenheit erhalten, sich mit Branchenexperten zu vernetzen.
Andererseits könnten manche Organisationen argumentieren, dass eine Überwachung der RTOs nicht notwendig ist, solange ihre ursprünglichen Berechnungen robust genug sind, um alle Eventualitäten abzudecken. Dieses Argument übersieht jedoch die Dynamik technologischer Systeme, in denen sich die Lage so schnell ändern kann wie durch ein Software-Update über Nacht oder das Auftauchen eines neuen Hack-Tools in kriminellen Kreisen.
Monitoring and adjusting your RTO is similar to driving a car. Once you set out on the road, you don’t just settle down and forget about caution altogether because you believe everything went well at the start. A vigilant driver continuously monitors their environment by regularly checking mirrors and avoiding hazards as they appear along their path. Any sudden changes on the road like a blown tire or engine trouble will require quick thinking and new strategies, much like how IT organizations must adapt quickly to emerging security threats or IT failures.
So there you have it, monitoring and adjusting RTO over time is crucial for all organizations’ disaster recovery plans. By being vigilant in paying attention to potential threats and keeping track of technological advancements, you can ensure that your system remains robust and effective in the long run. Remember, recovery does not end after the implementation phase, for an efficient plan should account for any dynamic changes that might occur in an ever-evolving technological landscape.
Welche Rolle spielen Technologie und Infrastruktur bei der Erreichung der angestrebten RTOs?
Technologie und Infrastruktur sind entscheidende Faktoren für die Erreichung der angestrebten RTOs. Die richtige Technologie und Infrastruktur können Unternehmen dabei helfen, sich schneller von möglichen Ausfallzeiten zu erholen und so die negativen Auswirkungen auf ihren Betrieb, ihre Kunden und ihr Geschäftsergebnis zu verringern.
For instance, implementing a robust backup and recovery system that leverages cloud computing technologies can enable organizations to restore important data or applications in a matter of minutes. Additionally, having a resilient IT infrastructure with redundant systems, automated failover processes, and disaster recovery plans can significantly reduce RTOs.
Laut einer aktuellen Studie von Veeam Software gaben 84 % der Unternehmen an, im vergangenen Jahr Ausfälle erlebt zu haben. Von den Unternehmen, bei denen solche Vorfälle auftraten, verloren 33 % für eine Stunde oder länger den Zugriff auf ihre kritischen Systeme. Darüber hinaus deuten Untersuchungen darauf hin, dass ungeplante Ausfälle Unternehmen bis zu 5.600 US-Dollar pro Minute kosten können.
Zusammenfassend lässt sich sagen, dass Technologie und Infrastruktur eine wesentliche Rolle spielen, nicht nur bei der Erreichung der angestrebten RTOs, sondern auch bei der Minimierung der mit Ausfällen verbundenen Geschäftsrisiken. Durch Investitionen in die richtigen technologischen Werkzeuge und Infrastrukturlösungen können Unternehmen ihre betriebliche Ausfallsicherheit drastisch verbessern und die potenziellen finanziellen Verluste minimieren, die durch ungeplante Ausfälle verursacht werden.
Inwiefern unterscheidet sich RTO vom Recovery Point Objective (RPO)?
Das „Recovery Time Objective“ (RTO) und das „Recovery Point Objective“ (RPO) sind zwei entscheidende Kennzahlen, die Unternehmen bei der Erstellung ihrer Notfallwiederherstellungspläne berücksichtigen müssen. Auch wenn manche diese Begriffe synonym verwenden, sind sie nicht dasselbe.
Kurz gesagt definiert der RTO den Zeitraum, den ein Unternehmen ohne ein bestimmtes System oder eine bestimmte Anwendung überbrücken kann, bevor es erhebliche finanzielle Verluste oder andere negative Folgen zu verzeichnen hat. Andererseits gibt der RPO an, wie viel Datenvolumen ein Unternehmen infolge einer Störung maximal verlieren darf, bevor es erheblichen Schaden erleidet. For example, if a company has an RTO of two hours, it means that it can only tolerate up to two hours of downtime before suffering severe consequences such as losing customers or revenue. On the other hand, if an organization has an RPO of one hour, it implies that it can only afford to lose up to one hour’s worth of data before experiencing significant damage. Um dies zu veranschaulichen: Laut einer von IBM durchgeführten Studie kostet jede Minute ungeplanter Ausfallzeit Unternehmen im Durchschnitt rund 8.851 US-Dollar. Darüber hinaus legen Untersuchungen von IDC nahe, dass die durchschnittlichen Kosten für Ausfallzeiten bei kritischen Anwendungen bei etwa 100.000 US-Dollar pro Stunde liegen.
Daher ist die Festlegung realistischer RTOs und RPOs für Ihr Unternehmen von entscheidender Bedeutung, um Ausfallzeiten zu minimieren und finanzielle Verluste zu vermeiden. Beachten Sie jedoch, dass diese Kennzahlen auch mit Ihren Geschäftszielen und -anforderungen im Einklang stehen sollten, da allzu ehrgeizige Ziele nur schwer zu erreichen und aufrechtzuerhalten sein könnten, ohne Ihre Ressourcen zu überlasten.
Welche Faktoren bestimmen eine angemessene RTO für ein Unternehmen oder eine Organisation?
Bei der Festlegung eines angemessenen Recovery-Ziels (Recovery Time Objective, RTO) für ein Unternehmen oder eine Organisation müssen mehrere Faktoren berücksichtigt werden. Das RTO sollte auf der Grundlage der potenziellen Auswirkungen eines Systemausfalls und der Geschwindigkeit, mit der die Organisation den Betrieb wieder aufnehmen muss, festgelegt werden. Zu den Faktoren, die für die Festlegung eines angemessenen RTO ausschlaggebend sind, gehören unter anderem:
Business Impact Analysis (BIA) – A BIA helps identify critical systems, data, and applications that are essential for business continuity. By prioritizing these aspects, organizations can develop recovery plans with specific RTOs that align with their importance.
Industry Standards – Certain industries such as healthcare or financial services have stricter regulatory requirements that dictate specific RTOs for protecting sensitive data and ensuring uninterrupted operation.
Financial Implications – According to a study by the Ponemon Institute, the average cost of data center downtime has risen to $9,000 per minute in 2021. Therefore, an organization’s financial situation plays a significant role in determining an appropriate RTO as it impacts both short-term revenue loss and long-term reputation damage.
Technology Infrastructure – The RTO should be based on the organization’s technological capabilities, including hardware, software, and network infrastructure. This includes assessing redundancy levels of IT systems and ensuring backup solutions are available to minimize recovery time.
In summary, determining an appropriate RTO requires understanding the potential impact of system downtime on your business operations, analyzing your critical systems and data, and balancing financial implications with technology infrastructure capabilities. By taking a proactive approach towards disaster recovery planning, businesses can minimize downtime while ensuring seamless business continuity during unexpected failures or disruptions.
Welche häufigen Fehler begehen Unternehmen bei der Einrichtung von RTOs, und wie lassen sich diese vermeiden?
Die Festlegung eines Wiederherstellungszeitziels (Recovery Time Objective, RTO) ist für Unternehmen von entscheidender Bedeutung, um sich auf Katastrophen, Cyberangriffe und andere potenzielle Störungen vorzubereiten und entsprechende Pläne zu erstellen. Allerdings gibt es einige häufige Fehler, die Unternehmen bei der Festlegung ihrer RTOs begehen.
Einer der gravierendsten Fehler ist die Festlegung eines unrealistischen RTO. Laut einer Umfrage von IDG geben 28 % der IT-Fachkräfte zu, unerreichbare RTOs festzulegen. Die Festlegung eines RTO ohne Berücksichtigung der verfügbaren Ressourcen oder ohne Test des Plans kann zu Ausfallzeiten, Umsatzverlusten und Reputationsschäden führen. Ein weiterer häufiger Fehler ist, den RTO nicht regelmäßig zu überprüfen oder zu aktualisieren. Mit dem Wachstum von Unternehmen und dem technologischen Wandel ändern sich auch die potenziellen Risiken und die erforderlichen Lösungen. Der Disaster Recovery Preparedness Council berichtet, dass 60 % der Unternehmen ihre Notfallwiederherstellungspläne seit über einem Jahr nicht aktualisiert haben, was zu veralteten und unwirksamen Plänen führt.
To avoid these mistakes, businesses need to conduct risk assessments, test their disaster recovery plans regularly and consult with experts in business continuity planning. It’s essential to establish an achievable RTO based on the needs and capabilities of your organization. A realistic plan will allow you to recover quickly while minimizing costs.
Zusammenfassend lässt sich sagen, dass die Vermeidung der häufigen Fehler – wie die Festlegung unrealistischer RTOs oder deren mangelnde regelmäßige Aktualisierung – eine kontinuierliche Vorbereitung, Planung und Abstimmung mit den Experten für Notfall-Recovery innerhalb der Organisationen erfordert.
Wie können Unternehmen ihre RTO im Falle einer Katastrophe oder eines Betriebsausfalls minimieren?
Unternehmen können ihr Wiederherstellungsziel (Recovery Time Objective, RTO) durch die Umsetzung der folgenden Strategien minimieren:
Erstellen Sie einen umfassenden Plan für die Recovery: Ein gut dokumentierter Plan verringert Verwirrung und trägt dazu bei, Systeme schnell wiederherzustellen. Laut einer Studie von Gartner verfügen nur 35 % der kleinen und mittleren Unternehmen über einen Plan für die Recovery.
Investieren Sie in eine ausfallsichere Infrastruktur: Eine robuste IT-Infrastruktur mit mehrfachen Redundanzen, Notstromaggregaten und alternativen Stromquellen gewährleistet die Geschäftskontinuität auch im Falle eines Stromausfalls.
Führen Sie regelmäßig Sicherungen durch: Regelmäßige Sicherungen sorgen dafür, dass die Daten stets auf dem neuesten Stand und bei Bedarf verfügbar sind. 60 % der kleinen Unternehmen schließen innerhalb von sechs Monaten nach einem erheblichen Datenverlust, wenn sie nicht über geeignete Sicherungslösungen verfügen.
Setzen Sie auf cloudbasierte Lösungen: Cloudbasierte Lösungen bieten Flexibilität und Skalierbarkeit, die herkömmlichen lokalen Lösungen fehlen, und sorgen laut 95 % der befragten IT-Fachleute für schnellere Recovery-Zeiten.
Durch die Umsetzung dieser Maßnahmen in Verbindung mit weiteren, auf ihre spezifischen Branchen- und Geschäftsanforderungen zugeschnittenen Maßnahmen können Unternehmen sicherstellen, dass die Wiederherstellungszeiten (RTOs) bei Katastrophen oder Ausfällen so kurz wie möglich sind, wodurch potenzielle Einbußen sowohl beim Umsatz als auch beim Ansehen minimiert werden.
Erfüllen oder übertreffen Sie Ihre RTOs mit Clumio
Disaster recovery planning is essential for enterprises of all sizes looking to ensure business continuity during malicious attacks, downtime, and disruptions to infrastructure. Good data backups and a well-defined recovery process are critical elements of this planning.
Having a viable RTO—and the ability to meet or exceed the RTO—is a vital component to protecting both your business and its customers. As a cloud-native data protection backup-as-a-service platform, Clumio’s industry-leading rapid recovery capabilities provide enterprises with quick and reliable data restores to help ensure business continuity in the face of downtime to critical infrastructure.
Clumio bietet sowohl eine nahtlose Möglichkeit zur Wiederherstellung einer gesamten Instanz als auch zur granularen Wiederherstellung einzelner Dateien, Datensätze oder Postfächer und optimiert so die Datenrecovery, sodass Ihre bestehenden RTOs problemlos eingehalten oder sogar unterboten werden können.
Verwandte Themen:
Data Protection Essentials: RTO vs. RPO Erfahren Sie mehr über die Grundlagen des Datenschutzes: den Unterschied zwischen RTO (Recovery Time Objective) und RPO (Recovery Point Objective) für ein effektives Backup and Recovery.
What is RPO? The Importance of Recovery Point Objective in Your Business Continuity Plan Learn why Recovery Point Objective is vital to an enterprise’s business continuity plan in today’s risk-filled environment where threats like malware and ransomware are now commonplace. Implementing effective data backups and setting recovery objectives will help secure your business’s future.
Exploring Cloud Backup Options: A List of Considerations Examine your available options for cloud backup and learn why a cloud-native solution specifically designed for the cloud is the best choice for everything from ransomware protection to faster data recovery and easier compliance. This is particularly important for businesses and organizations with complex network environments and specific requirements.
The Role of Disaster Recovery in a Business Continuity Plan for Businesses and Organizations Read about the key role disaster recovery plays in a business continuity plan and learn why your choice of cloud backup can affect the speed of recovery.
How the Right Cloud Backup Solution Enables Faster Disaster Recovery across Diverse Network Environments When a disaster event (such as a ransomware attack) strikes, disaster recovery planning is paramount for businesses and organizations operating in various network environments. Learn about the key capabilities a cloud backup solution should provide to enable faster disaster recovery.
What Is a Data Retention Policy? Erfahren Sie mehr über die Grundlagen der Datenaufbewahrungsrichtlinien und entdecken Sie, wie die richtige Cloud-Sicherung Ihre Compliance vereinfachen und gleichzeitig Ihre Sicherungsdaten schützen kann – ganz auf die individuellen Anforderungen von Unternehmen und Organisationen in verschiedenen Branchen zugeschnitten.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
It may be tempting to try porting over an on-premises backup system to the cloud, mainly due to your organization’s familiarity with the hardware and system. But this would defeat the purpose of moving to the cloud altogether. Backup solutions designed for on-premises backup don’t leverage cloud services to their full potential because these solutions were specifically made to run on a rigid physical infrastructure, which is less flexible and requires more pre-planning as user requirements change.
Die Migration von Backup-Lösungen aus einem Rechenzentrum in die Cloud wird zwei wesentliche Probleme mit sich bringen:
Inefficient Architecture: Even if you were to take a “lift and shift” approach and emulate the physical hardware with Infrastructure as a Service (IaaS) components like AWS’ EC2 virtual machines and EBS volumes for virtual hard drives, you will not achieve any independent scaling of compute and storage. Instead, you’d have to size the backup data precisely and continually tweak AWS resources manually to accommodate the changing backup requirements. This would create an unnecessarily complex backup system with unpredictable costs—all while completely failing to leverage the agility of the cloud.
Compute Scale limitations: In the data center, compute is constantly running and has a fixed cost, but the cloud is just the opposite. Cloud compute is consumed on-demand, and you pay for each compute cycle. Backup solutions designed for on-premises use do not make full use of the cloud’s scaling abilities, causing unnecessary delays due to lack of bandwidth.
2. Einsatz von handelsüblichen Cloud-nativen Tools (wie z. B. Snapshots) oder selbst erstellten skriptbasierten Lösungen
There are some backup solutions whose approach is based on building a wrapper around the standard snapshot API that is native on that particular cloud platform. While this solution will work, and typically comes with an intuitive UI, it doesn’t provide a comprehensive data protection solution.
First, it’s difficult to automate global policy-based backups. It can also be time-consuming to locate the right snapshot to restore. This approach is also more vulnerable, mainly because snapshots are generally stored locally and close to the primary application.
Auch wenn manche sich dafür entscheiden, komplexe Skripte zu entwickeln, um einige dieser Mängel zu beheben, bleibt dennoch das Risiko von menschlichen Fehlern und fehlerhaften Skripten bestehen – ganz zu schweigen davon, dass kontinuierlich wertvolle IT-Ressourcen für die Erstellung und Pflege dieser Skripte aufgewendet werden müssen.
3. Eine speziell für die Cloud entwickelte, cloudnative Lösung
Pairing a cloud-native backup solution with the cloud itself means that it can take full advantage of the scalability and agility of the cloud—two of the main reasons for migrating to the cloud in the first place.
With this approach, there is no need to install additional software, manage cloud resources, or install agents in the customer’s account. There is no upfront complex planning required as the solution elastically scales to meet the data protection needs of the applications. A well-designed solution also ensures that the backup copies are stored outside the security sphere of the primary data.
Dadurch entsteht eine Sicherheitslücke zwischen den Primärdaten und den Backups, um eine erfolgreiche Recovery-Prozedur zu gewährleisten, falls die Primärdaten kompromittiert werden sollten. Darüber hinaus sollte eine ideale cloudnative Backup-Lösung den Benutzern ermöglichen, Backups schnell zu durchsuchen, um Daten zu finden und wiederherzustellen, sowie hilfreiche Tools wie Dashboards und Berichte bereitstellen, damit Sie Ihre Compliance-Anforderungen stets im Blick behalten können.
Auch wenn ein cloud-natives Backup in Bezug auf Leistung, Datensicherheit und Transparenz am sinnvollsten ist, sind nicht alle cloud-nativen Lösungen gleich, und Anwender müssen sorgfältig eine Lösung auswählen, die die oben genannten Schlüsselfunktionen erfüllt.
The Industry’s Best AWS Cloud Backup Solution
Built natively in AWS, Clumio’s backup solution provides superior scalability, performance, cost efficiencies, data protection, and faster access to innovation made possible by the cloud, all while solving issues common in other cloud backup solutions.
Schutz vor Ransomware
Clumio provides comprehensive data protection against growing threats like ransomware and bad actors via air-gapped and immutable backups that are stored outside of the customer’s security sphere. Both data at rest and data in transit are end-to-end encrypted.
Compliance ohne Eingriffe
Compliance has become increasingly complicated as more jurisdictions implement their own versions of data retention laws. Clumio mitigates complexity and exposure to compliance violations with a simple interface. Clumio provides a single, cohesive view of all AWS assets and automatically indexes any resources that require compliance protection with uniform policies, along with simplified reporting for compliance audits. And that’s just the start.
Schnelle Recovery mit globaler Suche
Clumio’s interface utilizes a granular approach that can quickly locate and restore backup files, effectively reducing restore time from several hours to just minutes. This helps to ensure optimal business continuity in the event of downtime from a security event.
Keine Datenengpässe mehr
Clumio nutzt die serverlosen Lambda-Funktionen von AWS und die unbegrenzte Skalierbarkeit der Cloud, um Prozessebenen zu umgehen und Daten direkt in einen hochskalierbaren und dauerhaften Objektspeicher zu übertragen. Dadurch kann Clumio je nach Bedarf skalieren, um den Anforderungen der Anwendungen schnell gerecht zu werden.
Kostenkontrolle
Clumio’s advanced analytics and simulations include several cost control features that can provide clear, actionable insights into possible ways to reduce TCO. For example, by analyzing aspects like snapshots created per asset and their retention periods, Clumio can identify opportunities to cut back on certain snapshots and reduce AWS backup costs.
Verwandte Themen:
AWS Backup Services AWS backup is the practice of creating a protected and space-efficient copy of data being used or generated by AWS services.
Solving the Challenges of AWS Backup Amazon Web Services (AWS) has become the primary cloud backup choice for many businesses, but it comes with certain challenges that users must be aware of before diving in. Learn how to solve the common problems with AWS backup while maintaining full control over cloud costs.
Adding Ransomware Protection to Your Amazon Cloud Backup Ransomware is a growing threat that shows no signs of slowing down—and your Amazon cloud backup could be at risk of exposure. Read about the vulnerabilities of Amazon Cloud Backup and learn what you can do to safeguard your data and backups from an attack.
How to Choose Between Cloud Backup Solutions Choosing the right cloud backup solution can seem like an overwhelming task. Where do you even start? Discover five of the most important things you need to examine when searching for your cloud backup provider.
Controlling Costs of Cloud Backup Services Are you wondering why your cloud backup costs are so high? Learn about the biggest culprits behind excessive and fluctuating cloud backup costs and find out how you can gain control over them, permanently.
Three Reasons You Need Cloud Backup for Business Curious about the actual benefits that cloud backup can provide for your business? Read about three of the biggest benefits your business can gain by utilizing a dependable cloud backup solution.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Was beinhaltet eine Vorlage für einen Geschäftskontinuitätsplan?
When a disaster event such as a server outage or cyber attack threatens to disrupt operations, a business continuity plan empowers an organization to continue functioning while navigating through the recovery from the incident. But, as one might imagine, the plan itself can be quite complicated, as it involves many moving parts. Generally, the components of a business continuity plan can range from the fundamental, such as planning communications between employees during a disaster event or restoring function to utilities, to the nuanced, like creating social media posts, press relations, etc.
One of the vital parts of a business continuity plan template involves planning for the recovery and restoration of mission-critical data and applications. In years past, this would have been mostly relegated to restoring data from physical backups and on-premises servers, but things have significantly changed as organizations have migrated most or all operations to the cloud. Products, services, and indeed the running of the business, have become more reliant on data and cloud-native applications and workloads.
If the template you’re using to create a business continuity plan doesn’t outline a way to back up and restore these applications and workloads in the cloud, the template is not only unsuitable for your organization, it would make your finalized plan vulnerable to significant repercussions from a potential disaster event.
Warum Cloud-Backups die Grundlage für eine moderne Vorlage für einen Geschäftskontinuitätsplan sind
An organization cannot recover and restore its data unless it has first been backed up. If you’ve migrated to the cloud, a cloud backup solution will protect an organization’s data and facilitate the disaster recovery process when the need arises.
Der Vorgang ist theoretisch einfach: Unternehmensdaten werden regelmäßig durch die Cloud-Backup-Lösung gesichert, sicher gespeichert und gemäß dem festgelegten Zeitplan automatisch aktualisiert. Sollte es aufgrund eines Vorfalls zu Datenverlusten oder einer Gefährdung der Daten kommen, kann die Cloud-Backup-Lösung die Datenwiederherstellung anhand des letzten Backups einleiten, sodass das Unternehmen seinen Betrieb fortsetzen kann.
Auch wenn dies in der Praxis einfach erscheint, kann die Wiederherstellung großer Datenmengen auf einmal sehr viel Zeit in Anspruch nehmen. Und wie in jedem Unternehmen sind nicht alle Daten für die Aufrechterhaltung des Betriebs geschäftskritisch. Wenn Ihre Cloud-Backup-Lösung Dateninstanzen nur pauschal wiederherstellt, besteht die Gefahr von Ausfallzeiten, während Sie auf die vollständige Wiederherstellung der gesamten Instanz warten.
Ein sicheres Cloud-Backup mit schneller Wiederherstellung ist der Schlüssel zur Gewährleistung der Geschäftskontinuität
The speed of data recovery during a disaster incident is the difference between downtime occurring and ensuring core operations continue. Using an inferior cloud backup solution that lacks rapid restore features can put your business continuity at risk—no matter how failsafe your template may seem.
Built natively in the cloud, Clumio’s industry-leading cloud backup-as-a-service platform is equipped with several rapid recovery capabilities that provide fast data restores and ensure business continuity when data has been lost or compromised during a disaster event. With Clumio, organizations can automatically back up data in an encrypted, air-gapped environment. When data has been lost or compromised, users can restore an entire instance or use granular and flexible recovery features to identify and restore mission-critical data and applications needed to maintain business continuity.
A successful business continuity plan template depends not just on proper planning—the tools matter just as much. Learn why Clumio is the industry’s leading innovator for cloud backup and rapid recovery by scheduling a demo today.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan