Há quem diga que as melhores coisas da vida são de graça, mas, quando se trata de proteção de dados na nuvem, as opções gratuitas podem oferecer apenas parte do que você precisa e acabar saindo mais caro a longo prazo. No fim das contas, é bom ter opções e avaliar os prós e os contras de qualquer solução de proteção de dados na nuvem pública para garantir que você esteja obtendo o que precisa pelo menor custo possível.
I am sure that many people thought to themselves, “what is Clumio doing providing free snapshot management capabilities since snapshots are not backups?” You are correct, snapshots are not backups, but they do have their place in the public cloud.
Snapshots are an awesome operational recovery mechanism for applications that need point-in-time recovery in AWS.Operational recovery might be the only requirement if you are an early cloud adopter, or for most, it can be part of a broader holistic data protection solution that requires backup of data with longer than 14 – 30 days of retention for compliance requirements.
We are providing this snapshot management capability for free to our customers, versus charging for it like many of our friends in the industry. It is only part of a complete data protection solution in the cloud. Although I think they should rename it to AWS Operational Recovery instead. 🙂
Quais são as vantagens e desvantagens dos snapshots na AWS e por que eles não são backups?
Uma das principais vantagens dos snapshots é a capacidade de restaurar rapidamente após erros, exclusões acidentais ou corrupção de dados. Os snapshots locais são normalmente armazenados no mesmo array ou na mesma infraestrutura de aplicativos que o aplicativo principal, para permitir uma recuperação rápida. Na AWS, os snapshots são armazenados na mesma conta da AWS que os dados de produção. Independentemente de onde esses snapshots estejam, eles são normalmente mantidos por períodos relativamente curtos, já que seu valor para a Recovery operacional diminui com o tempo.
Beyond snapshots, backups are required to be held outside the production environment to ensure you have access to your data, even when the production infrastructure goes down or has major issues. Backups are also stellar at fine-grain recovery as they are indexed and cataloged for quick granular retrieval outside of production. Compliance backup goes even further, as it needs to be kept for legal or compliance needs, which need to be protected even when an entire site or account is compromised.
One of the major cons of snapshots is they fail miserably in both functionality and cost when used for backup and long-term compliance. For example, let’s say you have a new application you developed or moved from on-premises that has a requirement for 30 daily backups and 12 monthly backups for long-term retention. Snapshots are stored on the same account as the production data, so if you fat-finger a script, delete the wrong thing, or a bad actor gets access to your account, you lose the backup and potentially the data. This is obviously bad.
Para evitar essa vulnerabilidade, você sempre pode replicar esses snapshots para outra conta da AWS como medida de segurança, mas, nesse caso, terá que arcar com custos de transferência, o dobro da cobrança pelos snapshots e, se estiver usando serviços PaaS, como o RDS, será obrigado a manter cópias completas em vez de cadeias de snapshots. Como nenhum dos dados é indexado ou catalogado, agora você precisa restaurar tudo e localizar os dados por conta própria. Recuperar os dados também é trabalhoso, mas os custos, por si só, nesse cenário tornam os snapshots inutilizáveis.
Why use Clumio’s Free Tier for Operational Recovery instead of AWS Backup or snapshot managers?
Clumio’s backup as a service for native AWS services provides a holistic data protection solution well beyond snapshot management. As you proceed along your cloud journey, Clumio can provide a single data protection service to help with your enterprise needs. Maybe today you use snapshots for operational recovery in a testing and development environment. When the application goes into production, the requirements change and you need more protection, yet you don’t want and probably didn’t plan for massive costs with snapshots.
With Clumio, you can leverage our unique air gap protection, full indexing and catalog, and granular restores of files for EBS or granular record retrieval for RDS via direct query access to our data lake. The experience is stellar and can be turned on for any application requiring these features beyond snapshots. The best part is all of this may be delivered at up to 50% less cost compared to AWS snapshots.
Como é a experiência do Clumio no gerenciamento de snapshots?
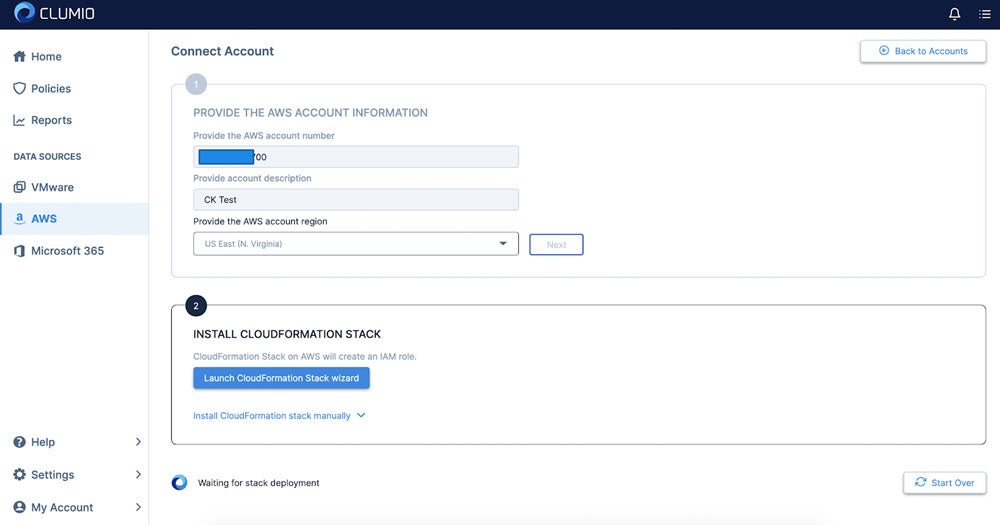
Assim como tudo na Clumio, a experiência é simples e a configuração inicial leva apenas 15 minutos. O primeiro passo é criar seu login, o que é tão simples quanto inserir um e-mail e uma senha. Em seguida, insira as informações da sua conta da AWS, incluindo o número da conta, a descrição da conta (para que você possa se lembrar), a região da AWS e clique em “Avançar”; depois, inicie o assistente do CloudFormation Stack:
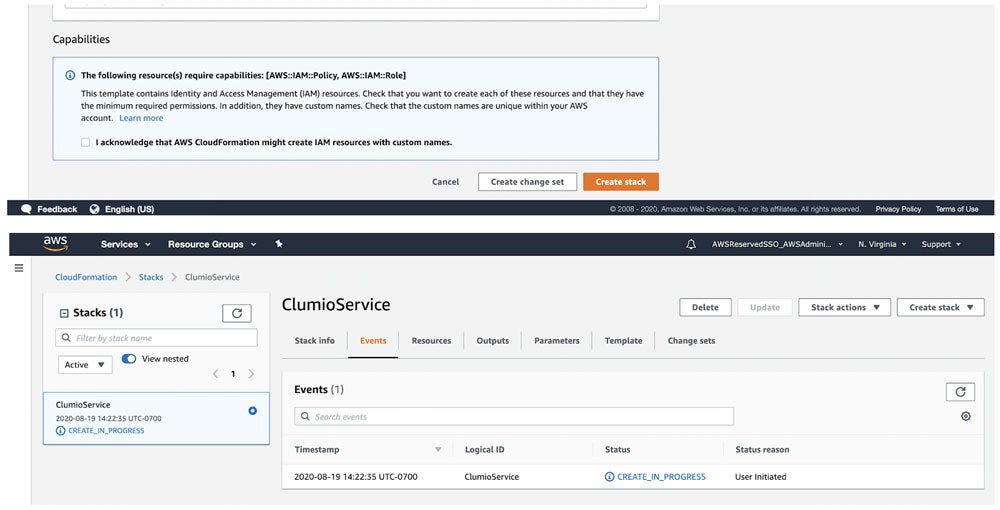
This will kick you over to AWS to create the stack. Click Create stack and wait about 3 – 5 minutes to complete.
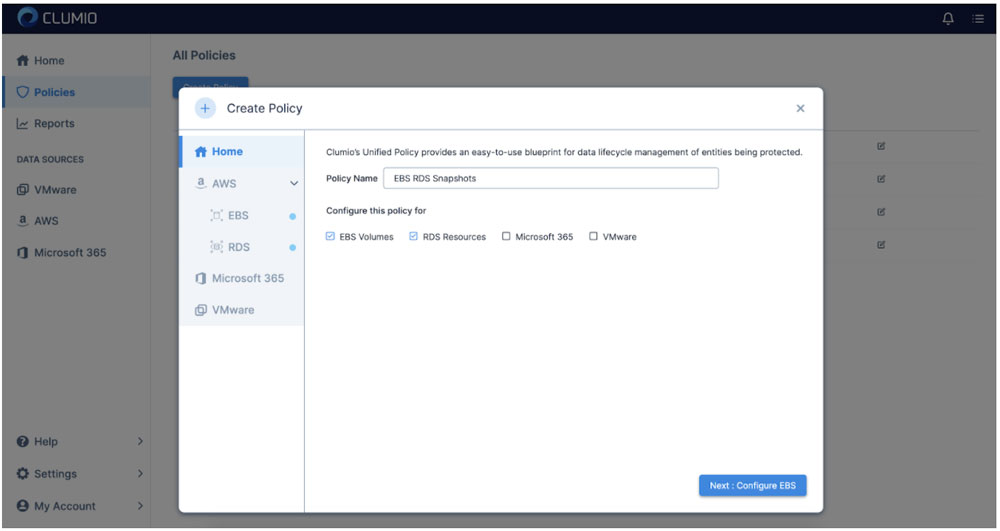
Assim que estiver concluída, sua conta passará pelos serviços de inventário. Você também pode executar o mesmo processo em todas as outras contas que desejar proteger. Ao concluir, o próximo passo é criar uma política unificada para o EBS e/ou o RDS.
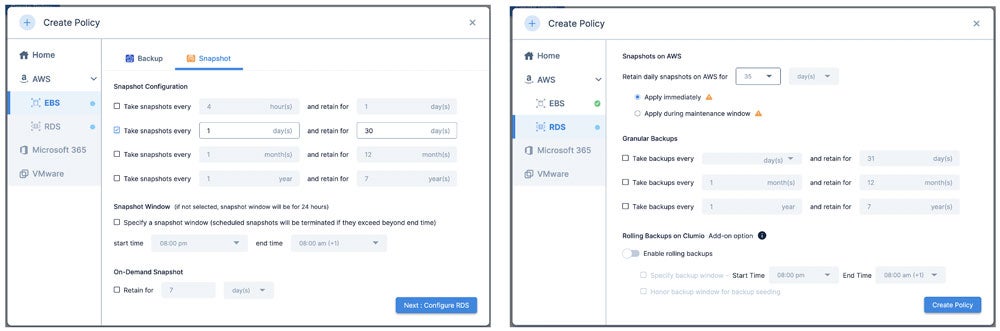
Defina as políticas para até 30 dias para o EBS ou até 35 dias para o RDS:
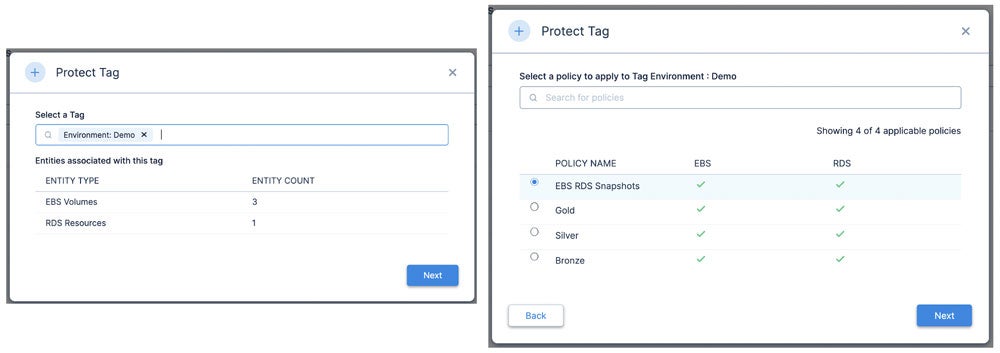
O Clumio utiliza as tags existentes para alinhar as políticas; portanto, o próximo passo é determinar quais tags você deseja proteger com a nova política que acabou de criar. Isso permite que você marque recursos específicos para protegê-los com essa política.
That is it! Now you are up and running with Clumio’s free tier for operational recovery for both EBS and RDS.
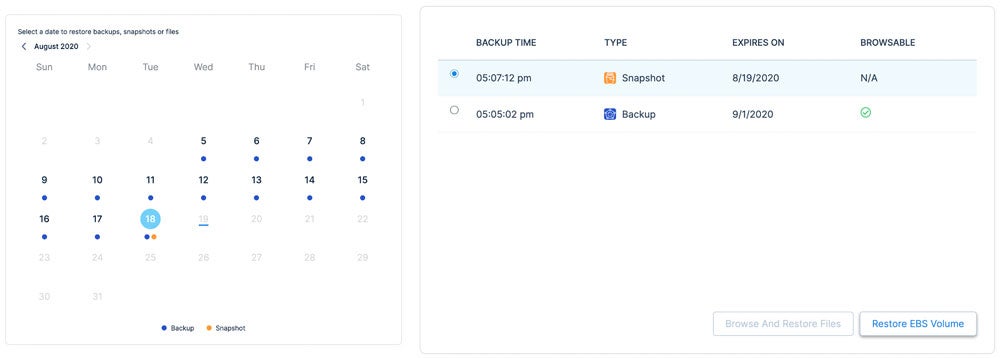
Now that we have operational recovery available for EBS and RDS, let’s review the restoration process for EBS. First, you pick the EBS volume you want to restore, then define the point in time you want to restore. In this case, I have backups (shown in blue dots) and snapshots (shown in orange dots). When you click on the date it will give you options for both.
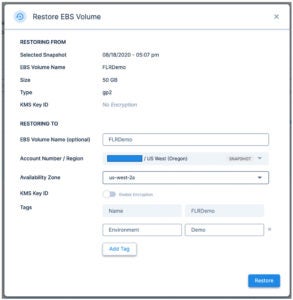
Em seguida, você pode restaurar o volume em qualquer AZ disponível.
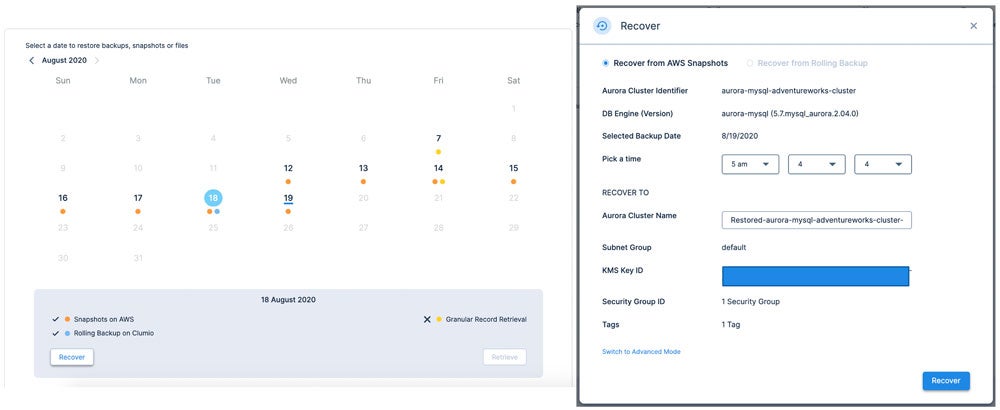
RDS is a similar experience, but slightly different as there are multiple options for the protection of RDS available including rolling backup (time-lagged RDS instance in Clumio) and granular record retrieval (long-term backup).
Primeiro, escolha uma data de restauração em que haja um snapshot disponível (ponto laranja), clique em “Recuperar” e, em seguida, selecione o momento exato — com precisão de segundos — em que deseja recuperar o banco de dados. Neste caso, estou restaurando para as 5h04min04s.
As you can see in this quick overview, protecting AWS resources for operational recovery is incredibly easy! No matter if you are developing net-new applications, lifting and shifting legacy applications from your on-premises data center, or a cloud-optimized veteran with 100% of your applications running on the cloud, Clumio has a solution to help. For more information, check out our backup as a service for AWS.
Até a próxima, continuem com o estilo SaaSy, meus amigos.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
In 2007, ten years after the company was founded, Netflix was slinging rentals of Weekend at Bernie’s in red envelopes by mail. Anyone remember the last Netflix DVD that they failed to return? Not saying mine was Weekend at Bernie’s, but it very well could have been. In 2007, Netflix pivoted to streaming services. As early as 2011, they realized that their digital content suppliers would ultimately be their competitors and they shifted from a reliance on third-party content to becoming a producer of original content. In July of this year, Netflix broke HBO’s record for the most Emmy nominations.
A Netflix não começou com o objetivo final de desbancar a Blockbuster, mas sim com a intenção clara de oferecer streaming assim que a largura de banda da rede e o conteúdo digital estivessem prontamente disponíveis. Afinal, seu nome desde o início foi Netflix, e não DVDsDirect.com. Nos primeiros passos, a empresa cumpriu metas de curto prazo e manteve o foco no cliente, e não na concorrência. Ela também teve a sorte de atuar em um segmento de mercado enorme e de contar com alguns concorrentes antigos e desatualizados que pôde desbancar logo no início. Aqui na Clumio, há muitas coisas interessantes que pretendemos oferecer. Há também uma grande quantidade de oportunidades fáceis de aproveitar por aí.
For those who have spent time in the data protection space and don’t know Clumio:
We’re relentlessly focused on simplifying data protection with a secure, air-gapped backup and recovery service for a world where customer data is increasingly distributed across clouds, SaaS and on-premises realms. We’re also here for a world where the bitcoin-seeking boogie man is just as much of a threat as a natural disaster.
We’re a company focused on customer delight. We belive in simplfying data protection. Clumio can be turned on in as few as 10 minutes and our customers can go focus on more important things to drive their businesses forward.
We’re a platform company with our eyes to the horizon. We seek to deliver value creation opportunities as a by-product of our data protection offering. Think analytics and ETL. Think multi-cloud data management and cloud arbitrage. Our follow-on acts are why this author joined and why smart people with backgrounds in search, security, analytics and cloud are steering the company, on our board or have voted for us with their wallets.
Para os analistas, meus amigos e familiares que talvez não conheçam muito bem a Clumio:
Clumio for VMware Protection = Weekend at Bernie’s mailed in a Red Netflix Envelope. Protecting on-premises assets is our “DVD in a red envelope” use case. It’s our “right now” interest simplifying and disrupting the private cloud data protection market, and it’s a massive market that’s ripe for disruption.
Clumio for Cloud Native Services and SaaS Protection = Streaming The Office on Netflix. This is an emerging market as organizations move to public cloud and SaaS and find that the native data protection services offered by traditional providers are purpose-built for the data center, short on functionality and super costly.
Clumio Data Platform = Netflix Studios. I’m going to venture a guess that Ozark helps drive far more consumers to the Netflix service than Weekend at Bernie’s. Over time you will see us evolve from being solely focused on data protection to opening up the platform to afford customers and their partners the opportunity to derive greater value than just operational recovery. The proof points and hints are already there if you look for them.
Thanks for putting up with this author’s incessant desire to trot out analogies. It’s just that signing up for and deploying a protection strategy with Clumio is about as uninvolved as signing up for Netflix. And just like the Netflix service, new content and goodness arrives while you sleep.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Downtime costs businesses thousands per minute, and traditional backup alone is not enough.This guide covers what cloud recovery is, why it matters, and how to build a strategy that keeps your data safe.
Recovery na nuvem é uma área em rápida evolução. Aqui estão os pontos mais importantes que você deve reter deste guia:
Recovery na nuvem combina proteção de dados com recuperação rápida para ajudar a reduzir o tempo de inatividade e a perda de dados.
Atualmente, as violações de dados custam às organizações, em média, milhões de dólares, tornando uma estratégia de recuperação de desastres na nuvem mais essencial do que nunca.
Backup and disaster recovery serve different purposes – backup preserves copies of data, while disaster recovery focuses on restoring operations after a failure.
As melhores práticas incluem definir metas de tempo de recuperação (RTO) e ponto de recuperação (RPO), seguir a regra de backup 3-2-1, classificar as cargas de trabalho por nível de criticidade e testar os planos de recuperação regularmente.
O Clumio da Commvault oferece Backup and Recovery isolados fisicamente e nativos da nuvem para cargas de trabalho da AWS, incluindo Amazon S3, DynamoDB e muito mais.
Recovery na nuvem é a prática de replicar dados para um ambiente de nuvem, para que sua organização possa restaurar as operações rapidamente após uma interrupção. Whether you are dealing with a ransomware attack, a misconfigured deployment, or a region-wide outage, a strong cloud recovery strategy helps give you the ability to recover critical data and resume business operations without relying on legacy infrastructure.
The stakes are high. Cyberattacks are growing in frequency and sophistication. Hardware failures happen without warning. Human error – from accidental deletions to bad code pushes – remains one of the leading causes of data loss. And for organizations running production workloads in the cloud, the blast radius of any of these events can extend across applications, databases, and entire regions.
A cloud disaster recovery approach helps address these risks by storing backup copies of your data in isolated, off-site cloud environments and providing the tools to help restore that data rapidly. Unlike traditional on-premises backup, cloud-based solutions scale with your infrastructure and can be tested and validated without disrupting production systems.
Neste guia, explicamos o que é a Recovery na nuvem, como ela difere do backup tradicional e quais práticas recomendadas você deve seguir para ajudar a proteger sua organização.
O que é a Recovery na nuvem?
Backup cloud and disaster recovery are two related but distinct disciplines that work together to help protect your organization’s data and operations.
Backup cloud is the process of copying data – files, databases, application configurations, and system images – to a remote cloud environment. These copies serve as point-in-time snapshots that you can use to help restore data if the original is lost, corrupted, or compromised. Backup cloud removes the need for physical media like tape or on-site storage arrays and helps give you the flexibility to store data across multiple regions and accounts.
Recovery goes further. Recovery is a strategy for restoring not just data, but the applications, infrastructure, and workflows your business depends on. A disaster recovery plan defines how quickly you need to be back online (your RTO) and how much data loss you can tolerate (your RPO).
When you combine cloud backup with disaster recovery, you get a cloud-based disaster recovery strategy – one that helps store protected copies of your data off-site and provide the automation and tooling needed to recover workloads at scale.
Por que a Recovery na nuvem é importante
The cost of failing to protect your data has never been higher. Data breaches now cost organizations millions of dollars on average.
But breach costs are only part of the picture. Unplanned downtime disrupts revenue, erodes customer trust, and triggers regulatory scrutiny. For organizations in regulated industries like financial services, healthcare, and legal, the failure to recover data within defined timeframes can result in fines, litigation, and loss of operating licenses.
Ransomware has changed the calculus further. Attackers increasingly target backup infrastructure itself, encrypting or destroying recovery data before launching their primary attack. Without a cloud recovery strategy that includes isolated, immutable copies of your data, you risk losing both your production environment and your ability to recover from it.
Disaster recovery as a service (DRaaS) has emerged as one response to this challenge, helping give organizations the ability to replicate and fail over workloads to a cloud-hosted environment without managing their own disaster recovery infrastructure.
A well-designed cloud recovery plan helps reduce both the financial and operational impact of unplanned outages – and increasingly, it is a baseline expectation from auditors, regulators, and cyber insurance providers.
<. Escolha as tecnologias de backupection id="cloud-backup-v. Escolha as tecnologias de backup-di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter-recovery" cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="blade t-light blade-pt-none blade-pb-md " >
[. Escolha as tecnologias de backuptrong]<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="NormalTextRun SCXW140045880 BCX0">Cloud Backup v. Escolha as tecnologias de backup. Di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter Recovery:<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="NormalTextRun SCXW140045880 BCX0">What<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="NormalTextRun SCXW140045880 BCX0">’<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="NormalTextRun SCXW140045880 BCX0">. Escolha as tecnologias de backup<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="NormalTextRun SCXW140045880 BCX0">the Difference?[/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Many organization. Escolha as tecnologias de backup confu. Escolha as tecnologias de backupe backup with di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter recovery, but a backup without a recovery plan leave. Escolha as tecnologias de backup critical gap. Escolha as tecnologias de backup in your re. Escolha as tecnologias de backuppon. Escolha as tecnologias de backupe . Escolha as tecnologias de backuptrategy. Under. Escolha as tecnologias de backuptanding the di. Escolha as tecnologias de backuptinction i. Escolha as tecnologias de backup e. Escolha as tecnologias de backup. Escolha as tecnologias de backupential for building a complete backup and di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter recovery plan. Let’. Escolha as tecnologias de backup compare them.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}"> <. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="text-gradient-overlay">[. Escolha as tecnologias de backuptrong]Cloud Backup [/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan cla. Escolha as tecnologias de backup. Escolha as tecnologias de backup="text-gradient-overlay">[. Escolha as tecnologias de backuptrong]Di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter Recovery [/. Escolha as tecnologias de backuptrong]
[. Escolha as tecnologias de backuptrong]Purpo. Escolha as tecnologias de backupe [/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Pre. Escolha as tecnologias de backuperve copie. Escolha as tecnologias de backup of data at . Escolha as tecnologias de backuppecific point. Escolha as tecnologias de backup in time.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Re. Escolha as tecnologias de backuptore full operation. Escolha as tecnologias de backup – application. Escolha as tecnologias de backup, infra. Escolha as tecnologias de backuptructure, and data – after a failure.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
[. Escolha as tecnologias de backuptrong]Scope [/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Data-level protection (file. Escolha as tecnologias de backup, databa. Escolha as tecnologias de backupe. Escolha as tecnologias de backup, object. Escolha as tecnologias de backup).<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Sy. Escolha as tecnologias de backuptem-level and bu. Escolha as tecnologias de backupine. Escolha as tecnologias de backup. Escolha as tecnologias de backup-level continuity.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
[. Escolha as tecnologias de backuptrong]Speed [/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Re. Escolha as tecnologias de backuptore individual file. Escolha as tecnologias de backup or data. Escolha as tecnologias de backupet. Escolha as tecnologias de backup; . Escolha as tecnologias de backuppeed varie. Escolha as tecnologias de backup by volume.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">De. Escolha as tecnologias de backupigned to meet defined RTO target. Escolha as tecnologias de backup – minute. Escolha as tecnologias de backup to hour. Escolha as tecnologias de backup.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
[. Escolha as tecnologias de backuptrong]Key metric [/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">RPO – how frequently data i. Escolha as tecnologias de backup backed up.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">RTO – how quickly operation. Escolha as tecnologias de backup re. Escolha as tecnologias de backupume.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
[. Escolha as tecnologias de backuptrong]Co. Escolha as tecnologias de backupt model [/. Escolha as tecnologias de backuptrong]
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Pay for . Escolha as tecnologias de backuptorage and tran. Escolha as tecnologias de backupfer.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
<. Escolha as tecnologias de backuppan data-contra. Escolha as tecnologias de backupt="auto">Pay for replication, failover infra. Escolha as tecnologias de backuptructure, and orche. Escolha as tecnologias de backuptration.<. Escolha as tecnologias de backuppan data-ccp-prop. Escolha as tecnologias de backup="{}">
Backup an. Escolha as tecnologias de backupwer. Escolha as tecnologias de backup the que. Escolha as tecnologias de backuption: “Can I make copie. Escolha as tecnologias de backup of my data?” Di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter recovery an. Escolha as tecnologias de backupwer. Escolha as tecnologias de backup: “Can I get my bu. Escolha as tecnologias de backupine. Escolha as tecnologias de backup. Escolha as tecnologias de backup running again?” You need both.
A backup . Escolha as tecnologias de backuptrategy without a di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter recovery plan mean. Escolha as tecnologias de backup you may have your data but no way to re. Escolha as tecnologias de backuptore the application. Escolha as tecnologias de backup and infra. Escolha as tecnologias de backuptructure that depend on it. A di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter recovery plan without reliable backup. Escolha as tecnologias de backup mean. Escolha as tecnologias de backup you may be able to fail over, but the data you recover could be incomplete, . Escolha as tecnologias de backuptale, or corrupted.
The . Escolha as tecnologias de backuptronge. Escolha as tecnologias de backupt protection come. Escolha as tecnologias de backup from combining cloud backup with a . Escolha as tecnologias de backuptructured di. Escolha as tecnologias de backupa. Escolha as tecnologias de backupter recovery plan that define. Escolha as tecnologias de backup RTO and RPO target. Escolha as tecnologias de backup per workload and te. Escolha as tecnologias de backupt. Escolha as tecnologias de backup recovery procedure. Escolha as tecnologias de backup regularly.
Melhores práticas para Recovery na nuvem
Building an effective cloud recovery strategy requires more than selecting a tool. It demands a structured approach to planning, architecture, and testing. The following best practices help you design a cloud disaster recovery solution that holds up under real-world conditions.
Siga a regra de backup 3-2-1. Maintain at least three copies of your data, stored on two different media types, with one copy off-site in the cloud. This foundational rule helps reduce the risk of a single point of failure wiping out all your recovery options.
Defina metas de RTO e RPO por carga de trabalho. Not every workload has the same criticality. Your customer-facing production database may require a five-minute RPO and a 15-minute RTO, while a development environment may tolerate hours of downtime. Tier your workloads accordingly and allocate cloud backup solutions for business continuity based on these tiers.
Utilize armazenamento isolado fisicamente e imutável. Air-gapped vaults and immutable backups help prevent ransomware from encrypting or deleting your recovery data.
Teste seu plano de recuperação regularmente.Um backup que você nunca restaurou é um backup em que não se pode confiar. Programe simuladosde recuperação operacional drills at least quarterly, validate that your RTO and RPO targets are achievable, and document the results.
Automatize sempre que possível.Processos manuais de Backup and Recovery introduzem erros humanos e atrasos. Soluções nativas da nuvem podem automatizar programações de Backup and Recovery, políticas de retenção e fluxos de trabalho de Recovery para ajudar a reduzir a janela de exposição.
How Clumio da Commvault Helps Protect Your Cloud Data
Clumio da Commvault is built for organizations that run production workloads across AWS and Google Cloud and need cloud disaster recovery that delivers speed, reliability, and security at scale.
Clumio takes a cloud-native, serverless approach to backup and recovery. There is no infrastructure to deploy or manage—you connect your cloud environments, define your protection policies, and Clumio handles the rest. Backup data is stored in an immutable, air-gapped vault isolated from production, helping protect recovery data even if the primary environment is compromised.
Clumio supports cloud-native workloads including Amazon S3, DynamoDB, RDS and Aurora, EC2 and EBS, Apache Iceberg na AWS, Amazon Neptune, Amazon DocumentDB, and Google Cloud. Recovery is granular, enabling restores at the object, prefix, bucket, partition, table, or workload level depending on the service. Clumio Backtrack enables in-place rollback for Amazon S3 and DynamoDB, while Instant Access lets you query S3 backup data without full rehydration.
For ransomware recovery, Clumio helps organizations restore clean recovery points with granular recovery workflows. Clumio also supports cross-account, cross-region, and cross-project recovery, providing flexibility to restore data into clean cloud environments when needed.
Common Use Cases for Cloud DR Solutions
A cloud disaster recovery solution is not a one-size-fits-all tool. The right approach depends on the failure scenarios you need to plan for and the workloads you need to protect. Here are the most common use cases for cloud disaster recovery.
Recovery após ataques de ransomware. Ransomware attacks increasingly target backup infrastructure itself, making air-gapped cloud disaster recovery solutions a critical layer of defense. Having immutable, air-gapped backups stored outside your primary cloud account can help you restore clean data without paying a ransom.
Exclusão acidental de dados. A single misapplied script or manual error can wipe out an entire S3 bucket or DynamoDB table. Granular cloud backup lets you recover specific objects, prefixes, or partitions without restoring an entire environment – getting your team back to work in minutes, not days.
Falha de infraestrutura ou região. Cloud outages are rare but not impossible. Cross-region backup and recovery give you the ability to restore workloads in a different region if your primary region goes down, helping maintain business continuity.
Requisitos de conformidade e auditoria. Regulatory frameworks in financial services, healthcare, and other industries require documented backup and recovery capabilities. Disaster recovery as a service can help satisfy audit requirements by providing automated, policy-driven backup with full reporting and retention controls.
Ambientes de nuvem multirregional e híbrida.Organizações que operam em várias regiões ou em configurações de nuvem híbrida precisam de uma estratégia unificada de recuperação de desastres na nuvem que abranja todos os ambientes sem criar complexidade de gerenciamento.
Cloud backup is no longer a nice-to-have – it is a foundational requirement for any organization running workloads in the cloud. The threats are real, the costs of failure are measured in millions, and the regulatory bar continues to rise.
The good news is that modern cloud-native solutions help make it possible to protect your data, meet your recovery objectives, and stay resilient – without the complexity and overhead of legacy approaches. Whether you are defending against ransomware, recovering from human error, or satisfying an auditor, a well-designed cloud recovery strategy helps put you in control.
Perguntas frequentes
What is cloud recovery?
Cloud recovery is a strategy that combines copying data to a remote cloud environment with the tools e processes needed to restore operations after a disruption.It helps protect against data loss from ransomware, hardware failure, accidental deletion, e other threats.
How do backup e Recovery de desastres differ?
Backup preserves copies of data at specific points in time.Disaster recovery is a broader strategy focused on restoring applications, infrastructure, e business operations. A complete backup e Recovery de desastres plan includes both disciplines working together.
What is DRaaS?
What are RTO e RPO?
RTO (recovery timeobjective) is the maximum acceptable downtime after a failure. RPO (recovery pointobjective) is the maximum acceptable data loss measured in time. Both should be defined per workload based on business criticality.
What are cloud backup best practices?
Follow the 3-2-1 rule, define RTO e RPO targets per workload, use air-gappede immutable storage, tier workloads by criticality, e test your recovery plan at least quarterly. These practices help build a resilient cloud Recovery de desastressolution.
How does Clumio protect cloud data?
Clumio provides cloud-native, air-gapped backup e recovery for AWS e Google Cloudcargas de trabalho.It helps reduce recovery time with granular restores e helps protect against ransomware with isolated vault architecture e AI-enhanced threat detection.
While the first few months of this
year brought unprecedented global change from the way we think to the way we
work, at Commvault we rallied together to adjust to the “new normal.” We remained
steadfast in our top priorities: keep our employees and communities safe,
continue to be there for our customers and remain unwavering in our innovation.
And while the way we engage with
our customers has changed, business did not stop. We brought many new users
into the Commvault family and expanded existing relationships, with use cases
spanning cloud,
cloud-native, multi-cloud and SaaS workloads. In the spirit of sharing some good
news, I’d like to take the opportunity to celebrate some of the new and
expanded customer use cases in our fiscal Q4.
A Blue Cross and Blue Shield of Minnesota; a NASA (veja abaixo); a operadora de telefonia móvel MTS; a Shaanxi Coal Industry; a CPA Global; o Ministério das Finanças da Polônia; e a provedora de serviços em nuvem Chmury Krajowej, todas adotaram a Commvault para atender às suas necessidades críticas no quarto trimestre.
Kira Blackwell, executiva de programas na sede da NASA, no Escritório da Diretoria de Missões de Tecnologia Espacial, explica a importância dos dados, dos dados bem gerenciados e da utilização da Commvault.
Additionally, McDonald’s Corporation turned to
Commvault to address the growing trend of moving infrastructure to the cloud.
Here is what they had to say about how Commvault is helping them tackle that
initiative.
McDonald’s Corporation moves to the cloud
With an already-robust Commvault deployment in place, we’re now leveraging Commvault’s cloud capabilities to shed ownership of our technology infrastructure; instead, we’re investing heavily in the cloud to keep our IT operations running. The software solution from Commvault fills gaps in native cloud tools and has cut across every use case McDonald’s Cloud Services team requires, providing optimized and effective backups across databases. Commvault’s solution tunes performance across AWS and Microsoft Azure cloud servers and drives cost savings through deduplication and compression.
– Douglas Leonard, Director – Cloud Services, McDonald’s Corporation
I’d also like to highlight
customers who have shared their stories this quarter. These customers span
industries and use cases, leveraging Commvault to protect critical data both
on-premises and in the cloud, while ensuring compliance for document retention,
medical record privacy and more.
A Parsons utiliza o gerenciamento inteligente de dados da Commvault para cargas de trabalho distribuídas entre os locais de armazenamento em nuvem AWS S3 Standard-IA e AWS S3 Glacier, máquinas virtuais VMware e Hyper-V, além de servidores físicos.
Cloud environments typically don’t have robust built-in data protection capabilities – and they can also be hard to protect without the right tools in place. Parsons Corporation manages its total on-premises recovery environment and AWS data protection with Commvault.
“We’ve moved off of tape backups to AWS, and now we have an initiative to move the whole environment to the cloud. Moving into the cloud has been really simple. With the Commvault solution, it’s just having the Command Center. Everything is simplistic.” –Benjamin Roper, Enterprise Backup and Recovery Specialist, Parsons Corporation
O Departamento Penitenciário de Delaware está pronto para o uso de dados
“Data helps provide a story,” says Phil Winder, Director of Information Technology for the Delaware Department of Correction.
When every data point shapes a person’s life, the public
sector needs to be data ready. Streamlined data management is critical, from
disaster recovery with no data loss to quickly accessing data that affects a
person’s freedom.
“Realizamos um exercício de recuperação de desastres e, na verdade, pensamos que tínhamos perdido alguns dados. Não temos tempo para perder dados. Com uma rápida ligação para o suporte da Commvault, o problema foi identificado. A organização voltou a funcionar em menos de uma hora — sem perda de dados.” — Phil Winder, Departamento de Correção de Delaware
As someone who thrives on meeting with customers, I miss the in-person engagement we’ve had to put on hold in this current environment, but we’ve been getting creative in how we interact with our customers to keep the personal touch. It was great to see and hear from a few of our customers in recent videos. I encourage you to take a look at how customers like Cochlear, Penn State Health and Mitchell International (see videos below) are using Commvault to solve their most critical data challenges.
Consistência, confiabilidade, backups diários de máquinas virtuais VMware e um ambiente sem preocupações? Ao consolidar os produtos de backup, a Cochlear conseguiu otimizar a proteção segura dos dados da área da saúde e alcançar esse ambiente sem preocupações.
A substituição do IBM TSM pela solução de proteção de dados da Commvault proporcionou à Penn State Health maior capacidade de gerenciar grandes volumes de dados, melhorou o atendimento ao cliente e garantiu a certeza de que os dados poderiam ser facilmente recuperados.
Para a Mitchell International, um provedor de tecnologia para o setor de seguros de automóveis e acidentes, o software da Commvault cobre a proteção de dados para um ambiente de TI em expansão e ajuda a oferecer um melhor atendimento ao cliente.
A Commvault está na boca de todo mundo
On top of customer victories, we’ve also been winning industry accolades! Check out our recent awards from CRN, Gartner, Storage Magazine and others:
Although this is a time when the industry – and the world – is definitely not conducting business as usual, we’re proud to be there for our customers. We’re customer centric all the time, and these customer use cases speak for themselves.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Cloud Conformidade de dados: o que é e por que é importante
A conformidade de dados na nuvem garante que seus dados armazenados na nuvem estejam em conformidade com todas as leis, regulamentações e padrões do setor aplicáveis. Saiba quais estruturas se aplicam e como criar um ambiente de nuvem em conformidade.
A conformidade de dados na nuvem abrange regulamentações, responsabilidade compartilhada e monitoramento contínuo. Aqui estão os pontos essenciais.
A conformidade de dados na nuvem é a prática de alinhar suas operações na nuvem aos requisitos regulatórios, padrões do setor e políticas internas de governança de dados.
As principais estruturas regulatórias, incluindo GDPR, HIPAA, PCI DSS, SOC 2 e FedRAMP, impõem obrigações distintas, dependendo do seu setor, região geográfica e tipos de dados.
O modelo de responsabilidade compartilhada significa que seu provedor de nuvem ajuda a proteger a infraestrutura, mas você é responsável pela forma como configura, acessa e protege seus dados.
As melhores práticas incluem classificação de dados, acesso com privilégios mínimos, criptografia, monitoramento automatizado de conformidade e avaliações regulares de risco.
A conformidade contínua requer ferramentas automatizadas, cadências de auditoria definidas e planos de resposta a incidentes que evoluam junto com as mudanças regulatórias.
O que é a conformidade com a lei “ cloud ” de dados?
Cloud data compliance is the discipline ofenablingdata stored, processed, and transmitted in cloud environmentsto meetall applicable laws, regulations, industry standards, and internal governance policies.It spans everything from how you collect and classify information to how you encrypt it in transit and at rest, control access, and respond to breaches. Why does cloud data compliance demand your attention right now? Because the cost of getting it wrong keeps climbing. Data breaches now carry multimillion-dollar price tags when you factor in technical remediation, regulatory fines, legal fees, and lasting reputational damage. If your organization handles customer data, financial records, health information, or government workloads in the cloud, data compliance is not optional. Regulations like GDPR and HIPAA carry enforcement teeth, and customers increasingly expect proof that you protect their information. Cloud compliance is also a competitive differentiator: organizations thatdemonstratestrong data governance win trust, close deals faster, and avoid the operational chaos of post-breach firefighting. Whether you are migrating your first workloads or managing a mature multi-cloud environment, understanding cloud data compliance is the foundation for building resilient, trustworthy cloud operations.
Key Compliance Frameworks and Standards
Navigating cloud data compliance standards starts with understanding which frameworks apply to your organization. Here are the five most critical: GDPR (General Data Protection Regulation):Applies to any organization that processes personal data of EU residents, regardless of where you are headquartered. Key requirements include data subject rights,breachnotification within72 hours, and data protection by design. Violations carry fines of up to 20 million euros or 4% of annual global turnover, whichever is higher. For a deeper look at the regulatory landscape, see our guide todata privacy regulations. HIPAA (Health Insurance Portability and Accountability Act):Governs protected health information (PHI) in the United States. If you are a healthcare provider, health plan, or business associate handling PHI in the cloud, HIPAA compliance demands encryption, access controls, and audit logging. PCI DSS (Payment Card Industry Data Security Standard):Applies to any entity that stores, processes, or transmits cardholder data. PCI DSS compliance requires network segmentation, vulnerability management, and regular penetration testing. SOC 2 (Service Organization Control 2):A trust-based cloud compliance framework built on five criteria: security, availability, processing integrity, confidentiality, and privacy. SOC 2 compliance is often a prerequisitefor enterprise SaaS vendors. FedRAMP and NIST:FedRAMPstandardizes the securityassessment and authorization processforcloud products used by U.S. federal agencies. The underlyingEstrutura de Cibersegurança do NIST, updated to version 2.0 in February 2024, now includes governance as a sixth core function, reflecting the growing importance of cloud compliance frameworks at the organizational level.
OShared Responsibility Model
Omodelo de responsabilidade compartilhadais the foundational concept behind cloud data compliance and cloud security compliance, andmisunderstanding itis the leading cause of cloud compliance failures. In simple terms, your cloud provideris responsible forhelpingsecurethe infrastructure, and youare responsible forsecuring everything you put on it. For Infrastructure as a Service (IaaS), the providersupportsphysical hardware, hypervisors, and network fabric. You own the operating system, middleware, applications, data classification, identity and access management, and encryption. As youmove upthe stack to Platform as a Service (PaaS), the provider absorbs more responsibility for the runtime and operating system, but you still control application logic and data access. With Software as a Service (SaaS), the provider managesnearly everything, yet youremainaccountable for user access, data sharing, and configuration settings. Ofinancial impactof getting this wrong is severe. Many of those incidents trace back to misconfigured storage buckets, overly permissive access policies, or unmonitored third-party integrations, all squarely within the customer’s side of the modelo de responsabilidade compartilhada.
Cloud Compliance Best Practices
Buildinga strongcloud data a conformidade and cloud data security posture requires a systematic approach. Here are eight practices that form the backbone of effective cloud a conformidade:
Classify your sensitive data.You cannot protect what you do not understand. Map every data asset to its regulatory category, whether it is personal data under GDPR, PHI under HIPAA, or cardholder data under PCI DSS.
Implement least-privilege access and multi-factor authentication (MFA).Grant users only the permissions theyneed, andenforce MFA across all cloud accounts. This reduces your blast radius if credentials are compromised.
Encrypt data at rest and in transit.Use strong encryption standards such as AES-256 for stored data and TLS 1.2 or higher for data in motion.
Automate a conformidade monitoring.Manual audits cannot keep pace with the speed of cloud deployments.Deploy tools that continuously assess configurations against your a conformidade baselines.
Conduct regular risk assessments.Quarterly assessments help youidentifyemerging gaps before auditors do.
Build a cloud governance program.Establish policies, assign ownership, and create accountability structures that connect technical teams toa conformidadeleadership.
Address shadow IT. Unauthorized cloud services create blind spots in your a conformidade posture. Implement discovery tools and clear procurement policies.
Develop a disaster recovery plan.Compliance frameworks increasingly requiredemonstratedrecovery capabilities. Document your recovery timeobjectivesand test your plans regularly. For guidance on building one, see our post on creating abackup plan for a conformidade.
Como manter a conformidade ao longo do tempo
Data compliance is not a destination.It is a continuous practice that evolves as regulations change, your cloud footprint grows,e new threatsemerge.Here is how to build lasting cloud data compliance discipline. Invest in automated monitoring tools.Manual checks fail at cloud scale.Automated platforms continuously scan your environment for configurationdrift, policy violations,e access anomalies, then alert your team in real time. Define a clear audit cadence.Conduct internal compliance reviews quarterlye comprehensive external audits annually.Document everyfinding,etrack remediation to completion. Maintain a tested incident response plan.Regulations like GDPR requirebreachnotification within72 hours.You cannot meet that deadline with an untested plan.Run tabletop exercises at least twice a yeare update your playbook after each real incident. Audit third-party vendors. Your cloud compliance posture extends to every vendor that touches your data.Require SOC 2 reports, conduct annual vendor reviews,e include compliance obligations in your contracts. Track regulatory changes proactively.Assign ownership formonitoringregulatory updates in everyjurisdictionwhere youoperate.Subscribe to regulatory feeds, join industry groups,e build regulatory change into your governance calendar.
Clumio provides cloud-native data protection with air-gapped backups, granular recovery,e continuous compliance monitoringpurpose-built forcargas de trabalho em nuvem.
O que é a conformidade com a lei “ cloud ” de dados?
A conformidade de dados na nuvem é a prática de garantir que os dados em ambientes de nuvem atendam a todos os requisitos legais, regulatórios e organizacionais aplicáveis. Isso envolve alinhar suas configurações de nuvem, políticas de acesso e práticas de tratamento de dados com estruturas normativas como o GDPR, a HIPAA e o PCI DSS.
Quais regulamentações se aplicam aos dados na nuvem?
As regulamentações aplicáveis dependem do seu setor, da região geográfica e dos tipos de dados. Estruturas comuns incluem o GDPR para dados pessoais na UE, a HIPAA para informações de saúde nos EUA, o PCI DSS para dados de cartões de pagamento, o SOC 2 para organizações de serviços e o FedRAMP para serviços em nuvem federais dos EUA. Muitas organizações precisam cumprir várias estruturas simultaneamente.
O que significa o modelo de responsabilidade compartilhada?
O modelo de responsabilidade compartilhada divide as obrigações de segurança na nuvem entre o provedor de nuvem e o cliente. O provedor protege a infraestrutura subjacente, enquanto você é responsável por configurar seu ambiente, gerenciar o acesso, proteger seus dados e atender aos requisitos de conformidade específicos para suas cargas de trabalho.
Quais são os desafios comuns de conformidade na nuvem?
Os desafios mais comuns incluem gerenciar a conformidade em ambientes multicloud, acompanhar a rápida evolução das regulamentações e lidar com a TI paralela, onde serviços de nuvem não autorizados criam pontos cegos. A falta de pessoal qualificado e a automação inadequada também contribuem para lacunas de conformidade.
Como as organizações podem manter a conformidade?
As organizações mantêm a conformidade por meio de auditorias internas regulares, ferramentas de monitoramento automatizadas que detectam desvios de configuração, treinamento contínuo dos funcionários e estruturas de governança claramente definidas. A parceria com plataformas de conformidade nativas da nuvem ajuda a reduzir o esforço manual e permite a Readiness contínua para auditorias.
Quais são as consequências da não conformidade?
A não conformidade pode resultar em penalidades financeiras substanciais.As violações do GDPRacarretam multas de até 20 milhões de euros ou 4% do faturamento anual global. Além das multas, o customédio de uma violação de dados é de US$ 4,44 milhões, e as organizações enfrentam danos à reputação, perda de clientes e possíveis ações judiciais.
Let us say you have a SQL Server Availability Group (AG) in your virtualized data center. This SQL Server AG is hosting many databases serving mission critical applications. There is a total of half a terabyte of mission critical data today but it is growing rapidly. You are worried about this SQL Server’s availability, and that is why you had configured it as an AlwaysOn Availability Group in the first place. And, you are well aware that AG does not protect against software glitches, corruptions and security vulnerabilities so you want to backup that half a terabyte somewhere else, preferably air-gapped away from the production site. In the unfortunate event of data loss, what is the best recovery time objective (RTO) that your backup vendor can offer?
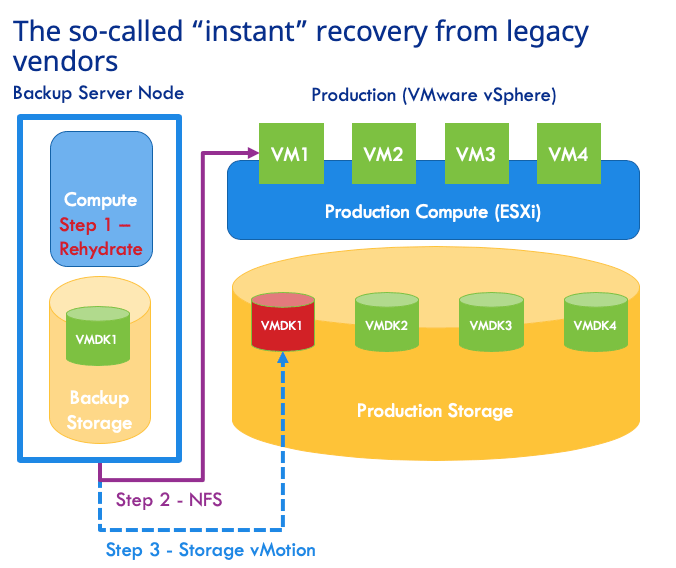
You are likely to hear bricks and blocks backup vendors for on-premises touting the value of “instant recovery” for virtual machines. The RTO being promised is seconds to minutes. But when it comes to recovering a virtual machine (VM) to its production operational level, there is nothing ‘instant’ about the so-called instant recovery.
The so-called instant recovery is to serve the VM disk files from backup system via NFS and let VMware vSphere run the VM from those disk files. It is true that the process to boot up a VM from backup this way will only take a few minutes. It is true that the flash storage on backup systems can act as a caching mechanism for write-I/O. However, in order to make the VM operationally on-par for production use, the VM administrator must carefully plan and execute storage vMotion when the time is right. This process will migrate the VM disks from backup storage onto production storage while the VM is live. This process is often throttled down by vSphere so as not to hinder the live VM. It takes several hours to even a full day before a large VM can be migrated and becomes operationally ready for production level performance. So much for the “instant” in instant recovery!
Thus, for the SQL Server AG example above, the nodes must be served by a single backup storage system which goes against why you have AG. The AG is supposed to be set up with dedicated storage systems at each node for availability. Then, the AG cluster would have a hard time coming up as the synchronization will be extremely slow because I/O-reads are occurring from backup storage. Note that AG is unavailable during this time period and hence there is no ‘instant recovery’ really. To add insult to injury, the AG would limp along while the required storage vMotion needs to occur from overloaded backup storage onto production storage.
O problema dessa recuperação instantânea não termina aí. O backup ainda está localizado no mesmo local que o ambiente de produção e, portanto, está sujeito a perdas no local e vulnerabilidades de segurança. Não é possível usar o armazenamento em nuvem como um destino viável de backup para a recuperação operacional dessas soluções. Além disso, a recuperação instantânea se torna inútil quando se planeja migrar cargas de trabalho para o VMware Cloud on AWS, pois não há suporte para armazenamento NFS de terceiros.
Clumio Rapid Recovery – Superior Operational RTO
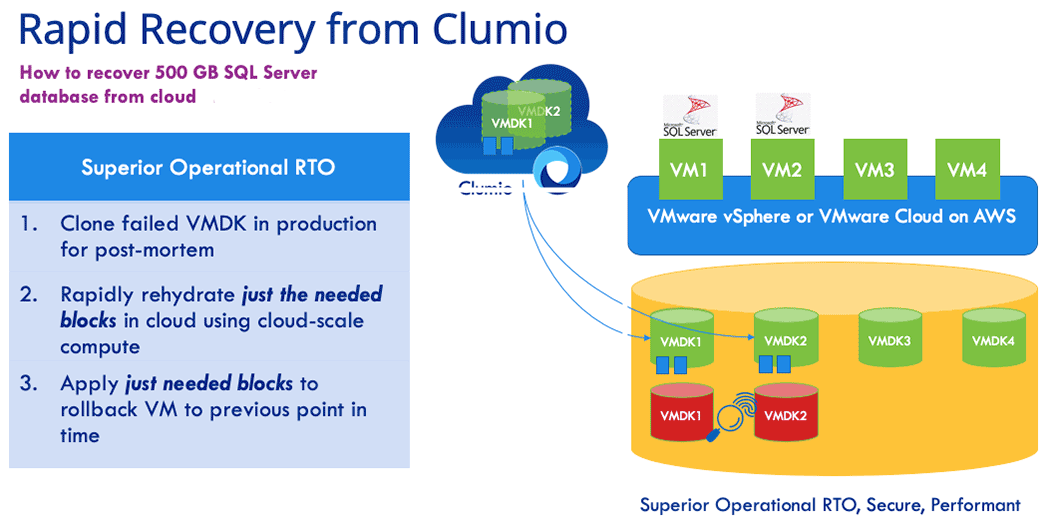
Help to deliver secure backup and recovery for your data – wherever it needs to be. Rapid Recovery is a set of innovations from Clumio that enables fast operational restores from cloud storage even when you are protecting on-premises workloads. Thanks to Rapid Recovery with Clumio SaaS, it took just 5 minutes to recover an active SQL Server AG environment with 500GB of data given in the above example This is the time taken for end-to-end recovery and data restored to a fully operationally state. How did we do this? There are two innovations in Rapid Recovery playing key roles here.
Reidratação com expansão horizontal:
Clumio’s scale-out rehydration eliminates the rehydration penalty of traditional bricks and blocks systems altogether. Rehydration is done by Clumio using serverless compute and it takes advantage of the unlimited compute capacity of the cloud while running parallel I/O operations across all blocks of interest for a given request. The result: restore throughput from the Clumio backup service beats that of a traditional deduplication system co-located in the data center.
Rastreamento reverso de blocos alterados:
When you are recovering a VM in production from backup, you are essentially trying to roll back the clock so as to get to a last known good condition. Clumio’s reverse changed block tracking helps you do exactly that without the need to go through a full restore. The Clumio backup service retrieves the changed blocks (regenerated via scale-out rehydration described earlier) and applies them directly into production storage to rollback the VM to the previous point in time. The result: the time it takes to recover a VM from the Clumio backup service to a production operational level is faster than that of recovering from local storage!
Esses dois recursos de Recovery rápida da Clumio eliminam TODAS as limitações da Recovery instantânea oferecida por fornecedores tradicionais.
Let’s summarize the key customer benefits of Rapid Recovery from Clumio:
No human intervention required: The backup admin or VM admin does not need to do anything during backup or recovery to take advantage of Rapid Recovery. Clumio SaaS automatically detects if the requested restore point in time meets rollback criteria and initiates it automatically during recovery.
RTO is superior to that of instant recovery: You are bringing just the data required to roll back the VM and your recovery is complete. The time it takes to do this is better than the overall time it takes to perform instant recovery followed by storage vMotion.
Protect against data loss and ransomware: Unlike co-located bricks and blocks based backup solutions needed for instant recovery, Clumio backups are air-gapped from your production datacenter. Clumio helps protect you against site loss and site-level vulnerabilities.
Gets you ready for VMware Cloud on AWS: Instant recovery does not work in VMware Cloud on AWS environments because of its dependency on NFS. Rapid Recovery has you covered when you are migrating to VMware Cloud on AWS.
Want to try Rapid Recovery? Contact us.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Depois de passar os últimos 20 anos ajudando meus clientes a avaliar adequadamente e dimensionar corretamente as arquiteturas de armazenamento para esses picos, nunca deixei de perceber que eles geralmente ocorriam em menos de 20% do tempo total de operação do ambiente dimensionado. Na era da infraestrutura local, isso significava uma grande quantidade de recursos ociosos mantidos em reserva.
At Clumio, as I now shift into the sphere of helping customers right-size a data protection solution for the public cloud, the first thing that became apparent is that, if done correctly, the dynamic scalability of the public cloud allows for much more precise utilization of resources at all points in time. In fact, this is an optimization that must occur to seriously advance any idea into a fully formed, developed solution because, in public cloud, every second a resource is reserved or “in use” costs money. This is exactly why solutions designed to address an on-prem problem cannot simply be lifted and shifted to the public cloud. We often hear customers talk about the need to ‘refactor’ an application. This is a time-consuming effort, but the value in wasting less resources, in the end, is worth the time spent redesigning a solution.
For a SaaS application to manage peak workloads at scale, resource utilization is even more important – not just for resources that get presented in the customer’s environment, but especially for the backend services that support not just one customer, but thousands of customers. Only by building an application end-to-end with an intelligent resource utilization model will true scalability occur while minimizing cost for the consumers of the service.
By bringing to bear a cloud-native approach using microservices, Clumio has already designed our secure, enterprise backup service to help our customers get the benefit of cloud efficiency instead of having to ‘refactor’ their existing backup applications. This is best exemplified by the way Clumio inserts zero fixed-compute resources in the data path and, instead, incorporates the parallelism of AWS S3 combined with the dynamic scalability of AWS Lambda functions and AWS DynamoDB resources to help provide that seamless, fluid experience that customers expect when using SaaS. This also creates a much simpler methodology for right-sizing a customer environment – Clumio will provide the requested resources on-demand.
Clumio has helped remove the need for the arduous task to size for peak workloads. I find that I now spend most of my time educating customers on the importance of a truly optimized architecture and the value that brings to the consumer. Of course, the best way to discover the value of Clumio is by experiencing it first-hand….I encourage you to give it a test run.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Commvault is “in the zone” – a mindset and special place often reserved for athletes on a scoring streak.
While no one here will argue that customer success is one of the most important validations of our business, it’s hard not to be impressed with Commvault’s recent string of industry accolades for its products, services and people under Sanjay Mirchandani’s leadership. The recent wave of recognition and company momentum across all areas of the business speaks for itself.
Just this month, Commvault received word that its Commvault Complete Backup and Recovery solution had been named a finalist forTechTarget’s product storage awards in the category for backup and disaster recovery hardware, software and services. Judged by an impartial panel of analysts, consultants and users, TechTarget’s product of the year award program helps buyers identify the best products amid a crowded field. It’s kind of a big deal. While the winners in each category will be announced in February on SearchStorage.com, we feel we’ve already won.
Commvault was also
included in Solutions Review’sBackup and Disaster Recovery and Data Management Software buyer’s
guides while Hedvig – a company we recently acquired if you haven’t heard – was
included in the Enterprise Data Storage guide.
Solutions Review releases these guides to assist organizations
during the research and discovery phase of buying business
software. Editors compile each Buyer’s Guide using research, analyst
reports, industry experts and product demos. These guides are scientific and
well-respected. While it’s great to see Commvault recognized in two guides,
it’s also noteworthy that competitors such as Rubrik, Veeam and Veritas were
only recognized in one.
Por último, mas certamente não menos importante, ocupando um lugar de destaque em nossa proverbial sala de troféus, há apenas alguns meses a Forrester nomeou a Commvault como Líder em Soluções de Resiliência de Dados, enquantoa Gartner reconheceu a Commvault as a Leader in its Magic Quadrant for Data Center Backup and Recovery Solutions. Forrester ranked Commvault the highest in its Current Offering category, while Gartner positioned Commvault furthest for completeness of vision in its Leaders quadrant and highest for ability to execute in its entire Magic Quadrant for the 8th consecutive year.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Por ser uma solução de backup verdadeiramente nativa da nuvem, podemos oferecer aos nossos clientes um nível de suporte inédito em relação aos produtos de backup corporativos tradicionais.
Os usuários percebem a diferença, conforme observado nesta mensagem de um cliente da Clumio após ter sido notificado de forma proativa sobre um problema pela nossa equipe de suporte:
“Thank you for taking care of this issue. We appreciate having a second set of eyes on our backups and how easy this whole thing has been for us” – Midwestern US Healthcare Provider
Atendimento proativo ao cliente
Being Authentic SaaS means that we’ve architected our solution to remove the complexities of managing enterprise backup for our customers. This is reflected in our model of service delivery – from proactive support to transparent over-the-air software upgrades.
Nossos clientes contam com o monitoramento em tempo real do serviço Clumio, realizado por meio de software, processos e equipes. Em novembro de 2019, 72% dos casos de nossos clientes foram abertos e classificados de forma proativa pela nossa equipe de suporte, sem que fosse necessária qualquer ação por parte do cliente.
Suporte proativo automatizado da Clumio
Unlike the ineffective “call home” alerting provided by legacy hardware vendors, Clumio support capabilities are built in the cloud and provide:
Monitoramento contínuo, 24 horas por dia, 7 dias por semana, de falhas nas tarefas e no ambiente
Fatores que desencadeiam a criação de tickets de suporte proativos
Melhoria contínua do serviço Clumio por meio da detecção automatizada de defeitos do produto
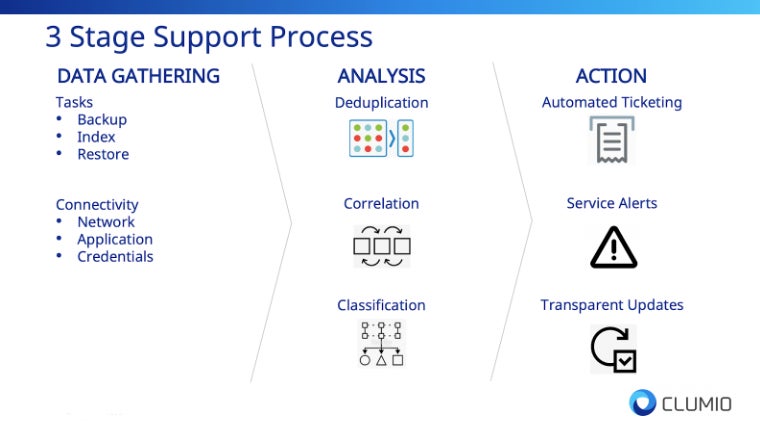
Nossa estrutura para oferecer o suporte mais inovador do setor consiste em três etapas:
Stage 1 – Data Gathering
As an authentic SaaS solution, we have complete access to critical failure information that legacy hardware and software vendors do not have, whether generated in the cloud or from the customer’s on-prem environment. The data sources include:
Task Status – Backup, restore, file-level indexing, or file-level restore failures.
Connectivity Status – On-prem network or application failures.
Stage 2 – Analysis
Para interpretar os dados coletados, a etapa de análise realiza 1) deduplicação, 2) correlação e 3) classificação dos dados de falhas.
A fase de análise é fundamental para garantir que minimizemos a quantidade de ruído indesejado e sintetizemos as informações em etapas sucintas e passíveis de ação, a fim de melhorar a experiência do cliente.
Stage 3 – Action!
Os dados de falha que surgem após a etapa de análise acionam, então, um dos três fluxos de trabalho de correção:
Automated Ticketing – Proactive support ticket is opened for triage
Service Alert – Customers are notified via product alerts of failures
Transparent Updates – Product defects are tracked by our support team and resolved via over-the-air upgrades
O resultado dessa etapa de ação é uma experiência do cliente que rompe com a natureza tradicional e reativa do suporte oferecido pelos fornecedores de hardware e software tradicionais.
Modelo de atualização via OTA
Além disso, os clientes não precisam se preocupar com as complexidades tradicionalmente associadas à atualização de produtos de backup legados: tempo de inatividade planejado, administradores de plantão, testes de validação ou interrupção do serviço. As atualizações, correções e patches do Clumio são fornecidos de forma integrada por transmissão sem fio, sem a necessidade de um planejamento complicado para a atualização.
Isso se traduziu em uma experiência sem precedentes em backup corporativo. Até novembro de 2019, 100% das falhas nos produtos da Clumio foram resolvidas sem a necessidade de qualquer ação por parte do cliente.
A experiência inovadora do cliente é uma jornada
Como um fornecedor inovador de soluções de backup corporativo, também devemos oferecer um atendimento ao cliente corporativo inovador; o fornecedor mais inovador de soluções de backup corporativo também deve oferecer o atendimento ao cliente corporativo mais inovador. É por isso que a experiência do cliente e o aproveitamento das tecnologias de nuvem e automação estão no centro da nossa estratégia de sucesso do cliente.
Nossa equipe é formada por engenheiros altamente qualificados, com especialização em nuvem, segurança, armazenamento, automação e muito mais, todos comprometidos com o sucesso de nossos clientes.
À medida que seguimos em nossa jornada de inovação, a experiência do cliente sempre será uma prioridade máxima, e estamos ansiosos para trabalhar em parceria com vocês.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
A nuvem pública tem proporcionado um valor imenso para as empresas, mas é necessária uma nova mentalidade. Sem essa nova mentalidade, você inevitavelmente enfrentará os mesmos desafios de antes, pois eles o acompanharão em toda a sua nova jornada.
Over the last ten years, the journey to the cloud has provided 3 big lessons that have shaped the way enterprises approach the cloud in the current era. Shadow IT showcased the value of agility and scale, but also alerted us to the fact that a security-first mindset is required as data becomes dispersed across clouds. The cloud-first era reminded us that the cloud is costly if you leverage the same on-premises methodologies in the public cloud. The goal of today’s era, I like to call the cloud smart era, is to accelerate to the cloud intelligently by taking advantage of public cloud innovation, scale, and economics.
One core business function that did not evolve along this journey is data protection. If you look at the data center today, the data protection methodologies are robust including replication between storage arrays, snapshots, backups, replicated backups, and tape backups for offsite storage. But in the public cloud, data protection solutions are minimal, especially for backup. Today’s options include a virtualized version (or cloud retrofit) of the same legacy backup product you use in your data center today or volume level snapshots you have to orchestrate in the public cloud. Let’s take a look at the challenges of each of these options.
Legacy Backup Product – “Cloud Retrofit”
Traditional backup products have been in the data center for years. Most of these solutions are 10, if not 30 years old. As we saw in the cloud-first era, lifting and shifting existing products as a virtualized appliance, even with a “cloud-like consumption” model, results in complexity, higher costs, a software bill, a cloud bill, and a lack of scale and agility. Without re-architecting or rebuilding these backup products from the cloud up, the result is the same on-premises challenges enterprises are running away from in the first place.
Gerenciamento nativo de instantâneos na nuvem
Most enterprises have seen the complexity and false claims of the traditional backup products and decided to roll their own snapshot managers or orchestrate the creation of those snapshots. Snapshots are suitable for a quick recovery of a volume to a point in time, but cannot deliver long-term cost-effectiveness, file searching capabilities, or single file restores with any ease. Imagine if you accidentally deleted a few files across multiple volumes, need to go back in time for ediscovery, or require data to compare from 5 years ago. Having snapshots as your only tool makes life very painful. Another area of concern is putting your primary data and snapshots in the same account, which brings the additional risk for ransomware or bad actors who could compromise the data and the “backup.” To alleviate this issue, many users copy their snapshots to other accounts to keep them separate, which incurs additional egress costs. If this was not challenging enough, most enterprises have 10s, if not 1000s of accounts in the public cloud, so the challenge grows exponentially.
What enterprises demand is a secure, simple, and predictable SaaS data protection solution that follows along as they accelerate their journey to the cloud. At Clumio, we have the luxury of building products in a cloud-first world, building services natively from the cloud up, without any legacy products or services in our platform to change or evolve. We develop products that give our customers a competitive advantage by removing the complexity of legacy backup solutions and protecting data as enterprises accelerate their journey to the public cloud. We believe that backup should be a service provided to the enterprise with a setup that can take as few as 10 minutes., the quick discovery of all data assets, global search, single file, volume, or application recovery, with a security-first mindset. And this is just the beginning. In my next blog post, we will dig deep into how Clumio solves the multi-cloud data protection challenge.
Take care and stay “authentic” SaaSy my friends.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Imagine your business has just been hit by a disastrous event – be it a natural disaster, cyber-attack, or even human error, and all your company’s critical data is either lost or inaccessible. The clock is ticking, and each second of downtime spells potential financial losses and irreparable damage to your organization’s reputation. This nightmarish scenario is precisely why understanding de Tempo Objetivo de Recuperação (RTO) (RTO) and accurately calculating it is crucial for businesses of all sizes. In this post, we’ll demystify RTO, guide you on determining the optimal target for your business, and share how to calculate it effectively to limit the impact of data loss, avoid catastrophe, and give you peace of mind.
A Recovery Time Objective (RTO) is the maximum amount of time that an organization can tolerate for restoring its critical systems, applications, and data after a disruption or outage. It is a métrica fundamental utilizada no planejamento de recuperação de desastres and helps organizations determine how quickly their business operations need to be resumed after a major incident. RTO can be calculated by performing a business impact analysis (BIA) and determining the recovery time needed for each application, service, system, or data component based on its criticality and loss tolerance.
Entendendo o Tempo Objetivo de Recovery (RTO)
Quando ocorre um desastre inesperado, como um ataque cibernético ou uma calamidade natural, os sistemas de TI de uma organização podem ficar fora de operação. O processo de recuperação para restabelecer o funcionamento desses sistemas de TI deverá ser realizado dentro de um prazo específico. É aí que entra em cena o conceito de Objetivo de Tempo de Recuperação (RTO). O RTO é definido como o tempo máximo aceitável antes que uma organização possa retomar suas operações comerciais normais após uma interrupção significativa.
To understand RTO better, consider the analogy of a hospital’s emergency room. In case of any life-threatening injury, it is essential to provide medical attention to the patient within a certain time frame. This time frame or duration is known as the ‘Golden Hour.’ If doctors and staff fail to provide medical aid within this hour, there are chances that the injury turns fatal, causing long-term damage. In the same way, for an organization, if critical applications and systems are not resumed within the RTO period, there could be financial and reputational damage that will hurt the business’s interests.
In today’s world, businesses rely heavily on technology systems to conduct their day-to-day activities. Any downtime or delay in resuming those critical services can lead to severe losses, including revenue, missed opportunities, unplanned expenses, decreased customer satisfaction and loss of market share. Therefore, having proper RTO planning in place is essential for swift disaster recovery. Às vezes, as organizações priorizam o custo em detrimento da rápida restauração dos serviços em caso de falha ou desastre. No entanto, o tempo de inatividade pode acabar saindo muito mais caro do que investir em opções adequadas de planejamento de RTO desde o início.
Now let’s delve deeper into why RTO is important and how it can benefit your organization.
De acordo com um relatório do Aberdeen Group, 93% das empresas que sofreram interrupções no funcionamento do data center por mais de dez dias entraram com pedido de falência em menos de um ano.
Um estudo realizado pela Gartner revelou que o custo médio do tempo de inatividade de TI é de US$ 5.600 por minuto, o que ressalta a importância de se ter um Objetivo de Tempo de Recuperação (RTO) bem definido.
Em uma pesquisa realizada pelo Conselho de Preparação para Recuperação de Desastres, quase três quartos (73%) das empresas relataram não ter um RTO adequado em vigor, o que destaca a necessidade de as organizações priorizarem o planejamento de recuperação de desastres.
A importância do RTO nos planos de recuperação de desastres
O RTO desempenha um papel crucial para garantir que sua organização possa retomar as operações normais o mais rápido possível em caso de qualquer interrupção. A seguir, apresentamos algumas maneiras pelas quais o RTO é essencial nos planos de Recovery de desastres:
Em primeiro lugar, o RTO ajuda a reduzir a perda de receita, os danos à reputação e outros impactos causados por longos períodos de inatividade. O tempo de inatividade acarreta custos tangíveis imediatos, como a perda de receita, e custos intangíveis, como a perda da confiança dos clientes.
Secondly, let’s consider a scenario where an accounting application is down for several days. This application is vital to the business’ operations since it takes care of all accounting activities. In this situation, failure to restore the application within the RTO duration will lead to late payments and incorrect balances that could result in loss of significant amounts of money or gradual fallbacks. To understand how important RTO is to organizations, imagine being without your mobile phone for one day during an important project; inevitably, you’ll lose valuable time and work behind schedule on delivery deadlines.
Em terceiro lugar, definir o RTO ajuda uma empresa a identificar os sistemas de TI críticos que têm o potencial de causar o impacto mais grave nos negócios caso falhem. A identificação clara desses sistemas e dos valores de RTO associados facilita a priorização para as equipes de TI durante a restauração do sistema, pois determina quais serviços devem ser restabelecidos primeiro para manter as operações estáveis. Por fim, ignorar ou gerenciar mal o planejamento do RTO pode levá-lo na direção errada ao determinar quais tecnologias de recuperação de desastres seriam adequadas para restaurar dados e aplicativos vitais. Compreender o quão cruciais são os planejadores de RTO no planejamento de recuperação de desastres deve nos levar a considerar como podemos calculá-los.
RTO x Objetivo do ponto de recuperação (RPO)
Recovery time objective (RTO) and recovery point objective (RPO) are often considered together as the two most important parameters of a data protection or disaster recovery plan. While both concepts are related to data recovery in the event of a disaster, they differ in their focus.
O RTO se refere à rapidez com que uma organização pode retomar suas operações comerciais normais após a ocorrência de um incidente grave que tenha causado uma interrupção. O RPO, por outro lado, concentra-se na quantidade máxima de dados que pode ser perdida durante esse período antes que isso se torne inaceitável.
Para ilustrar a diferença entre RTO e RPO, imagine uma empresa que conduz suas operações por meio de diversos aplicativos e bancos de dados essenciais. Esses aplicativos processam pedidos de clientes, gerenciam níveis de estoque e administram transações financeiras. Se um desses aplicativos ficar indisponível devido a uma falha de hardware ou a um desastre natural, por quanto tempo a empresa pode se dar ao luxo de ter o aplicativo indisponível? Esse período seria o RTO para esse aplicativo.
Now consider what happens if there is a backup system in place but it is not able to recover all of the latest transaction data since its last backup was taken 24 hours ago. The entire day’s worth of work would be lost, leading to significant financial losses and other negative consequences. The acceptable limit for such data loss would be defined by the RPO.
Como calcular o RTO para sua organização
The first step in calculating your organization’s RTO is to conduct a business impact analysis (BIA). This helps you identify critical systems and applications that require the highest level of availability and assess how much downtime each system can tolerate before operational disruptions negatively impact your business.
Por exemplo, imagine uma seguradora cujo sistema de processamento de sinistros fica fora do ar. A empresa pode conseguir se manter se o sistema ficar fora do ar por algumas horas durante horários de menor movimento, mas pode sofrer perdas financeiras significativas e danos à sua reputação se ele ficar indisponível durante os horários de pico. Portanto, os horários de pico poderiam ser definidos como o período durante o qual o RTO deve ser cumprido. Outra analogia a ser considerada é semelhante à forma como os hospitais se preparam para desastres naturais. Eles têm um plano em vigor que descreve o que farão caso haja um afluxo de pacientes devido a um terremoto ou furacão. Nesse plano, eles definem o tempo máximo que devem levar para retomar as operações caso ocorra algum evento disruptivo. Um hospital com cirurgias críticas agendadas para aquele dia teria prazos de RTO diferentes daqueles de um hospital sem nenhum procedimento agendado.
Once you have identified critical systems and applications, you need to determine how quickly they need to be restored after a disaster has occurred. When calculating RTO, it’s essential to consider factors such as backup frequency, location, transport mechanism, security measures, staff capabilities, and end-user requirements.
Realização de uma Análise de Impacto nos Negócios (BIA)
Before calculating RTO for your organization, it is important to conduct a business impact analysis (BIA). The BIA involves evaluating the potential effects of a disaster or system failure on critical business functions. It is important to note that BIA is separate from the disaster recovery planning process as it instead focuses on understanding the potential impact of disruptions on key business functions. Por exemplo, em meados de 2020, muitas organizações foram pegas de surpresa pela rápida transição para o trabalho remoto devido à COVID-19. Empresas que antes dependiam de soluções locais tiveram dificuldades para adaptar seus sistemas a uma força de trabalho remota. Para evitar tais problemas no futuro e compreender melhor os riscos associados a esse tipo de interrupção, as empresas devem considerar a realização de uma BIA. Para iniciar o processo de análise, as organizações devem identificar as principais partes interessadas de todos os departamentos e áreas funcionais. Essa equipe deve coletar informações sobre cada função crítica dos negócios e determinar por quanto tempo cada uma delas pode ficar interrompida antes de causar prejuízos significativos às operações.
Também é importante que as organizações levem em consideração tanto os impactos diretos quanto os indiretos de uma interrupção. Os impactos diretos podem incluir a paralisação da produção, enquanto os efeitos indiretos podem incluir a perda de vendas devido a problemas na cadeia de suprimentos. Levar em conta esses diferentes tipos de efeitos pode ajudar a formar uma compreensão abrangente dos impactos potenciais.
Comparing a business to a building with multiple levels can help visualize this process. Each level represents different aspects of business functions and processes, such as finance or supply chain management. You must diligently map every floor’s contents within your business context and determine what happens if you remove specific parts partially or completely. Once you’ve completed your BIA and identified all critical business functions, you’re ready to move on to the next step: identifying critical systems and applications.
Identificação de sistemas e aplicativos críticos
Identificar os sistemas e aplicativos críticos é fundamental para a elaboração de um plano de Recovery de desastres. O processo de identificação deve envolver uma análise cuidadosa para determinar quais sistemas e aplicativos de TI são essenciais para dar suporte às funções de negócios identificadas na Análise de Impacto nos Negócios (BIA).
Por exemplo, um fabricante provavelmente identificaria os sistemas de produção como uma aplicação de vital importância, enquanto uma instituição financeira poderia se concentrar em suas aplicações de negociação ou de operações bancárias essenciais. Em todos os casos, no entanto, qualquer aplicação que seja vital para dar suporte a operações críticas deve ser documentada e analisada.
Once you’ve identified your critical applications, it’s also essential to examine dependencies between them. This includes examining the infrastructure and hardware components required for each application’s proper functioning.
Recomenda-se considerar o rastreamento de dependências mesmo além das camadas primárias, uma vez que uma alteração no segundo nível de dependências ainda pode ter efeitos secundários que podem se propagar até aplicações críticas.
Para investigar essas dependências mais a fundo, os analistas de sistemas costumam usar fluxogramas para detalhar o fluxo de trabalho esperado ou os movimentos de dados entre aplicativos. Ao visualizar a interconectividade entre diferentes sistemas, fica mais fácil priorizar os procedimentos de recuperação e implementar medidas de resiliência mais abrangentes. After carefully analyzing your organization’s critical systems and dependencies between them, you’ll be well-prepared to select suitable disaster recovery technologies in our next section.
Implementação e aprimoramento de estratégias de RTO
Once you have calculated your organization’s Recovery Time Objective (RTO), it is crucial to implement and improve strategies that will help you achieve the desired recovery time. One of the key components of implementing an efficient RTO strategy is ensuring that all stakeholders understand their respective roles during a disaster or crisis. É essencial realizar treinamento e capacitação contínuos, tanto para os funcionários quanto para a equipe de TI, sobre os procedimentos e planos de recuperação de desastres. Simulações podem ser realizadas periodicamente para garantir que todos compreendam os procedimentos, bem como para testar a eficácia dos sistemas, das tecnologias e do pessoal.
Além disso, a análise regular da eficácia das estratégias de RTO pode revelar áreas que precisam de melhorias. É essencial sempre buscar maneiras de aprimorar e disponibilizar soluções de backup mais eficazes. Isso pode envolver uma mudança na tecnologia existente, a atualização de softwares ou a realização de atualizações regulares de hardware. One company based in New York City learned this lesson after storms caused severe flooding of data centers within their region. Power outages resulted in catastrophic data loss, including losing our clients’ vital information stored in storage devices.
Em resposta, ampliamos nossos serviços de infraestrutura baseados em nuvem, garantindo que nossos clientes pudessem acessar remotamente e de forma contínua os backups de dados caso algo desse errado. Com políticas rigorosas de privacidade e requisitos de conformidade com as regulamentações de armazenamento, cumpridos por nossa equipe de especialistas, proporcionamos tranquilidade aos nossos clientes, sabendo que suas operações comerciais críticas estavam seguras. Evaluating backup data can also give insight into additional improvements required on top of existing strategies. If specific applications are taking too long to back up regularly, upgrading them using modern infrastructure with higher capacity might be necessary.
Outra maneira de aprimorar sua estratégia de RTO seria implementar ferramentas de automação que permitam às equipes de TI responder de forma rápida e eficiente a emergências, sem interromper a produtividade normal. Além disso, a automação de tarefas repetitivas ou previsíveis pode liberar tempo para que os profissionais de TI se concentrem em aspectos mais complexos, como monitorar o desempenho do software e realizar simulados regulares.
Seleção de tecnologias adequadas para Recovery de desastres
É fundamental selecionar as melhores tecnologias de recuperação de desastres para as necessidades específicas da sua empresa. Os aplicativos essenciais para os negócios exigem um objetivo de tempo de recuperação (RTO) que favoreça a rápida retomada das operações, enquanto outros aplicativos não essenciais podem ter um RTO mais alto.
When looking for the perfect disaster recovery technology, you’ll need to consider aspects such as security, costs, scalability, and your organization’s technological capabilities. Cloud-based services are increasingly popular due to their accessibility, scalability, and low capital investment costs. A Amazon Web Services (AWS) é um provedor de nuvem utilizado por várias grandes empresas, como a Airbnb e a Netflix. Com a AWS, as organizações podem implementar planos de Recovery em várias zonas e regiões para garantir redundância em caso de desastres ou interrupções nos dados.
Outra opção tecnológica disponível é a replicação síncrona entre locais. Isso requer que os data centers replicados sejam combinados com configurações de failover que minimizem as interrupções durante uma crise social. Tanto as WANs (Wide Area Networking) definidas por software quanto as conexões de fibra óptica são opções viáveis para sincronizar data centers replicados, a fim de garantir períodos de RTO (Tempo de Retorno à Operação) próximos de zero. Um debate importante gira em torno da escolha entre locais de standby “quente” ou “frio” para o failover de um aplicativo essencial em caso de desastre. Um local “quente” refere-se a um centro de backup pronto para uso que espelha tanto as operações de dados quanto a infraestrutura; ele permite a retomada imediata das operações normais, mas pode acarretar custos mais elevados. Um local “frio”, por outro lado, requer mais preparação antes que a troca possa ocorrer, porém com menor custo associado.
Ao identificar as aplicações essenciais e, ao mesmo tempo, realizar uma seleção cuidadosa de zonas e regiões em diversos centros de dados, a escolha de tecnologias adequadas de Recovery será, de modo geral, benéfica, independentemente da solução escolhida.
A escolha das melhores tecnologias de recuperação de desastres para as necessidades específicas da sua empresa é fundamental, e há várias opções disponíveis para atender a diferentes objetivos de tempo de recuperação (RTO). Serviços baseados em nuvem, como a AWS, oferecem acessibilidade, escalabilidade e baixos custos de investimento de capital. A replicação síncrona entre locais pode minimizar as interrupções durante uma crise social, enquanto as WANs definidas por software e as conexões de fibra óptica podem garantir períodos de RTO quase nulos. A escolha entre locais de espera ativa ou passiva depende do nível de preparação e de considerações de custo. De modo geral, identificar aplicativos críticos e selecionar cuidadosamente tecnologias adequadas de Recovery em diversos data centers pode trazer benefícios significativos para qualquer organização.
Acompanhamento e ajuste do RTO ao longo do tempo
Depois de calcular seu Tempo Objetivo de Recuperação (RTO) e implementar estratégias para alcançá-lo, seu trabalho ainda não está concluído. Monitorar e ajustar seu RTO garantirá que ele continue relevante e eficaz na mitigação dos efeitos de desastres ou falhas inesperadas.
Let’s say that a few months after calculating your RTO and implementing recovery strategies, you experience a major data breach that takes down your critical systems for several hours. This incident could reveal weaknesses in your RTO plan and requirements, leading to necessary adjustments for future readiness. By analyzing the data from the incident, you can determine if the RTO needs to be adjusted based on factors like the severity of the disaster or failure or if new technologies would better facilitate data restoration. À medida que a tecnologia evolui constantemente, o mesmo ocorre com as ferramentas disponíveis para a recuperação de dados críticos. Portanto, os departamentos de TI precisam se manter atualizados sobre alternativas mais recentes ou versões aprimoradas das tecnologias existentes que possam resolver as possíveis lacunas em seu plano de RTO atual. Uma excelente maneira de acompanhar os avanços nesse setor é participar de conferências de tecnologia ou webinars que expliquem as tendências emergentes e ofereçam às organizações a oportunidade de interagir com especialistas do setor.
Por outro lado, algumas organizações podem argumentar que o monitoramento dos RTOs não é necessário, desde que seus cálculos iniciais sejam robustos o suficiente para lidar com todas as eventualidades. No entanto, esse argumento ignora a natureza dinâmica dos sistemas tecnológicos, nos quais as coisas podem mudar tão rapidamente quanto uma atualização de software durante a noite ou o surgimento de uma ferramenta de hacking nos círculos criminosos.
Monitoring and adjusting your RTO is similar to driving a car. Once you set out on the road, you don’t just settle down and forget about caution altogether because you believe everything went well at the start. A vigilant driver continuously monitors their environment by regularly checking mirrors and avoiding hazards as they appear along their path. Any sudden changes on the road like a blown tire or engine trouble will require quick thinking and new strategies, much like how IT organizations must adapt quickly to emerging security threats or IT failures.
So there you have it, monitoring and adjusting RTO over time is crucial for all organizations’ disaster recovery plans. By being vigilant in paying attention to potential threats and keeping track of technological advancements, you can ensure that your system remains robust and effective in the long run. Remember, recovery does not end after the implementation phase, for an efficient plan should account for any dynamic changes that might occur in an ever-evolving technological landscape.
Qual é o papel da tecnologia e da infraestrutura na consecução dos RTOs desejados?
A tecnologia e a infraestrutura são aspectos cruciais para atingir os RTOs desejados. A tecnologia e a infraestrutura adequadas podem ajudar as empresas a se recuperarem mais rapidamente de possíveis interrupções, diminuindo o impacto negativo sobre suas operações, seus clientes e seus resultados financeiros.
For instance, implementing a robust backup and recovery system that leverages cloud computing technologies can enable organizations to restore important data or applications in a matter of minutes. Additionally, having a resilient IT infrastructure with redundant systems, automated failover processes, and disaster recovery plans can significantly reduce RTOs.
De acordo com um estudo recente da Veeam Software, 84% das empresas relataram ter sofrido interrupções de serviço no último ano. Entre as que passaram por tais eventos, 33% perderam o acesso aos seus sistemas críticos por uma hora ou mais. Além disso, a pesquisa sugere que interrupções não planejadas podem custar às empresas até US$ 5.600 por minuto.
Em conclusão, a tecnologia e a infraestrutura desempenham um papel essencial não apenas para atingir os RTOs desejados, mas também para minimizar os riscos comerciais associados a eventos de inatividade. Ao investir nas ferramentas tecnológicas e nas soluções de infraestrutura adequadas, as empresas podem melhorar drasticamente sua resiliência operacional e minimizar as possíveis perdas financeiras causadas por interrupções não planejadas.
Em que o RTO difere do Objetivo de Ponto de Recuperação (RPO)?
O Tempo Objetivo de Recuperação (RTO) e o Ponto Objetivo de Recuperação (RPO) são duas métricas essenciais que as organizações devem levar em consideração ao elaborar seus planos de recuperação de desastres. Embora algumas pessoas possam usar esses termos de forma intercambiável, eles não significam a mesma coisa.
Em resumo, o RTO define o período de tempo durante o qual uma organização pode ficar sem um determinado sistema ou aplicativo antes de começar a sofrer perdas financeiras significativas ou outras consequências negativas. Por outro lado, o RPO especifica a quantidade máxima de dados que uma organização pode se dar ao luxo de perder em decorrência de uma interrupção antes de começar a sofrer danos significativos. For example, if a company has an RTO of two hours, it means that it can only tolerate up to two hours of downtime before suffering severe consequences such as losing customers or revenue. On the other hand, if an organization has an RPO of one hour, it implies that it can only afford to lose up to one hour’s worth of data before experiencing significant damage. Para contextualizar: de acordo com um estudo realizado pela IBM, cada minuto de tempo de inatividade não planejado custa às empresas, em média, cerca de US$ 8.851. Além disso, uma pesquisa da IDC sugere que o custo médio do tempo de inatividade para aplicativos críticos é de aproximadamente US$ 100.000 por hora.
Portanto, definir RTOs e RPOs realistas para sua organização é fundamental para minimizar o tempo de inatividade e evitar perdas financeiras. No entanto, lembre-se de que essas métricas também devem estar alinhadas com suas metas e necessidades comerciais, já que objetivos excessivamente ambiciosos podem ser difíceis de alcançar e manter sem sobrecarregar seus recursos.
Quais fatores determinam um RTO adequado para uma empresa ou organização?
A determinação de um Objetivo de Tempo de Recuperação (RTO) adequado para uma empresa ou organização envolve a consideração de vários fatores. O RTO deve ser determinado com base no impacto potencial da interrupção do sistema e na rapidez com que a organização precisa retomar suas operações. Alguns dos fatores que determinam um RTO adequado incluem:
Business Impact Analysis (BIA) – A BIA helps identify critical systems, data, and applications that are essential for business continuity. By prioritizing these aspects, organizations can develop recovery plans with specific RTOs that align with their importance.
Industry Standards – Certain industries such as healthcare or financial services have stricter regulatory requirements that dictate specific RTOs for protecting sensitive data and ensuring uninterrupted operation.
Financial Implications – According to a study by the Ponemon Institute, the average cost of data center downtime has risen to $9,000 per minute in 2021. Therefore, an organization’s financial situation plays a significant role in determining an appropriate RTO as it impacts both short-term revenue loss and long-term reputation damage.
Technology Infrastructure – The RTO should be based on the organization’s technological capabilities, including hardware, software, and network infrastructure. This includes assessing redundancy levels of IT systems and ensuring backup solutions are available to minimize recovery time.
In summary, determining an appropriate RTO requires understanding the potential impact of system downtime on your business operations, analyzing your critical systems and data, and balancing financial implications with technology infrastructure capabilities. By taking a proactive approach towards disaster recovery planning, businesses can minimize downtime while ensuring seamless business continuity during unexpected failures or disruptions.
Quais são alguns erros comuns que as empresas cometem ao estabelecer RTOs e como eles podem ser evitados?
Estabelecer um objetivo de tempo de recuperação (RTO) é fundamental para que as empresas possam se planejar e se preparar para desastres, ataques cibernéticos e outras possíveis interrupções. No entanto, existem alguns erros comuns que as empresas cometem ao determinar seus RTOs.
Um dos erros mais graves é definir um RTO irrealista. De acordo com uma pesquisa da IDG, 28% dos profissionais de TI admitem definir RTOs inatingíveis. Definir um RTO sem levar em conta os recursos disponíveis ou sem testar o plano pode resultar em tempo de inatividade, perda de receita e danos à reputação. Outro erro comum é não revisar ou atualizar o RTO regularmente. À medida que as empresas crescem e a tecnologia muda, o mesmo ocorre com os riscos potenciais e as soluções necessárias. O Conselho de Preparação para Recuperação de Desastres (Disaster Recovery Preparedness Council) relata que 60% das organizações não atualizam seus planos de recuperação de desastres há mais de um ano, o que resulta em planos desatualizados e ineficazes.
To avoid these mistakes, businesses need to conduct risk assessments, test their disaster recovery plans regularly and consult with experts in business continuity planning. It’s essential to establish an achievable RTO based on the needs and capabilities of your organization. A realistic plan will allow you to recover quickly while minimizing costs.
Em resumo, para evitar os erros comuns de definir RTOs irrealistas ou de não atualizá-los regularmente, é necessário haver preparação contínua, planejamento e consulta a especialistas em Recovery dentro das organizações.
Como as empresas podem minimizar seu RTO em caso de desastre ou interrupção das operações?
As empresas podem minimizar seu Tempo Objetivo de Recovery (RTO) ao implementar as seguintes estratégias:
Estabeleça um plano abrangente de recuperação de desastres: um plano bem documentado reduz a confusão e ajuda a restaurar os sistemas rapidamente. De acordo com um estudo da Gartner, apenas 35% das pequenas e médias empresas possuem um plano de recuperação de desastres em vigor.
Invista em infraestrutura resiliente: uma infraestrutura de TI robusta, com múltiplas redundâncias, geradores de reserva e fontes de energia alternativas, garante a continuidade dos negócios mesmo em caso de interrupção no fornecimento de energia.
Faça backups regulares: backups regulares garantem que os dados estejam sempre atualizados e disponíveis quando necessário. 60% das pequenas empresas fecham as portas dentro de seis meses após sofrerem uma perda significativa de dados sem soluções adequadas de backup
Adote soluções baseadas na nuvem: as soluções baseadas na nuvem oferecem flexibilidade e escalabilidade que faltam às soluções tradicionais instaladas no local, proporcionando tempos de Recovery mais rápidos, segundo 95% dos profissionais de TI entrevistados.
Ao implementar essas medidas, juntamente com outras adaptadas às necessidades específicas de seu setor e de seus negócios, as empresas podem garantir tempos de retorno à operação (RTO) mínimos durante desastres ou períodos de inatividade, minimizando assim as perdas potenciais tanto em receita quanto em reputação.
Atinja ou supere seus RTOs com o Clumio
Disaster recovery planning is essential for enterprises of all sizes looking to ensure business continuity during malicious attacks, downtime, and disruptions to infrastructure. Good data backups and a well-defined recovery process are critical elements of this planning.
Having a viable RTO—and the ability to meet or exceed the RTO—is a vital component to protecting both your business and its customers. As a cloud-native data protection backup-as-a-service platform, Clumio’s industry-leading rapid recovery capabilities provide enterprises with quick and reliable data restores to help ensure business continuity in the face of downtime to critical infrastructure.
Ao oferecer uma maneira integrada de restaurar uma instância inteira, bem como recuperar de forma granular arquivos, registros ou caixas de correio individuais, o Clumio otimiza a recuperação de dados para atender com facilidade ou superar seus RTOs atuais.
Tópicos relacionados:
Data Protection Essentials: RTO vs. RPO Conheça os fundamentos da proteção de dados: a diferença entre RTO (Objetivo de Tempo de Recuperação) e RPO (Objetivo de Ponto de Recuperação) para um Backup and Recovery eficaz.
What is RPO? The Importance of Recovery Point Objective in Your Business Continuity Plan Learn why Recovery Point Objective is vital to an enterprise’s business continuity plan in today’s risk-filled environment where threats like malware and ransomware are now commonplace. Implementing effective data backups and setting recovery objectives will help secure your business’s future.
Exploring Cloud Backup Options: A List of Considerations Examine your available options for cloud backup and learn why a cloud-native solution specifically designed for the cloud is the best choice for everything from ransomware protection to faster data recovery and easier compliance. This is particularly important for businesses and organizations with complex network environments and specific requirements.
The Role of Disaster Recovery in a Business Continuity Plan for Businesses and Organizations Read about the key role disaster recovery plays in a business continuity plan and learn why your choice of cloud backup can affect the speed of recovery.
How the Right Cloud Backup Solution Enables Faster Disaster Recovery across Diverse Network Environments When a disaster event (such as a ransomware attack) strikes, disaster recovery planning is paramount for businesses and organizations operating in various network environments. Learn about the key capabilities a cloud backup solution should provide to enable faster disaster recovery.
What Is a Data Retention Policy? Conheça os conceitos básicos sobre a política de retenção de dados e descubra como o backup em nuvem adequado pode simplificar sua conformidade e, ao mesmo tempo, proteger os dados de backup, atendendo às necessidades específicas de empresas e organizações em diversos setores.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
It may be tempting to try porting over an on-premises backup system to the cloud, mainly due to your organization’s familiarity with the hardware and system. But this would defeat the purpose of moving to the cloud altogether. Backup solutions designed for on-premises backup don’t leverage cloud services to their full potential because these solutions were specifically made to run on a rigid physical infrastructure, which is less flexible and requires more pre-planning as user requirements change.
A migração de soluções de backup de um data center para a nuvem resultará em dois problemas principais:
Inefficient Architecture: Even if you were to take a “lift and shift” approach and emulate the physical hardware with Infrastructure as a Service (IaaS) components like AWS’ EC2 virtual machines and EBS volumes for virtual hard drives, you will not achieve any independent scaling of compute and storage. Instead, you’d have to size the backup data precisely and continually tweak AWS resources manually to accommodate the changing backup requirements. This would create an unnecessarily complex backup system with unpredictable costs—all while completely failing to leverage the agility of the cloud.
Compute Scale limitations: In the data center, compute is constantly running and has a fixed cost, but the cloud is just the opposite. Cloud compute is consumed on-demand, and you pay for each compute cycle. Backup solutions designed for on-premises use do not make full use of the cloud’s scaling abilities, causing unnecessary delays due to lack of bandwidth.
2. Utilização de ferramentas nativas da nuvem disponíveis no mercado (como snapshots) ou soluções baseadas em scripts criadas pelo próprio usuário
There are some backup solutions whose approach is based on building a wrapper around the standard snapshot API that is native on that particular cloud platform. While this solution will work, and typically comes with an intuitive UI, it doesn’t provide a comprehensive data protection solution.
First, it’s difficult to automate global policy-based backups. It can also be time-consuming to locate the right snapshot to restore. This approach is also more vulnerable, mainly because snapshots are generally stored locally and close to the primary application.
Embora alguns possam optar por desenvolver scripts complexos para mitigar algumas dessas deficiências, ainda persiste o risco de erros humanos e scripts corrompidos, sem falar na necessidade de dedicar continuamente recursos valiosos de TI à criação e manutenção desses scripts.
3. Uma solução nativa da nuvem, projetada especificamente para a nuvem
Pairing a cloud-native backup solution with the cloud itself means that it can take full advantage of the scalability and agility of the cloud—two of the main reasons for migrating to the cloud in the first place.
With this approach, there is no need to install additional software, manage cloud resources, or install agents in the customer’s account. There is no upfront complex planning required as the solution elastically scales to meet the data protection needs of the applications. A well-designed solution also ensures that the backup copies are stored outside the security sphere of the primary data.
Isso cria uma barreira de segurança entre os dados primários e os backups para garantir uma recuperação bem-sucedida caso os dados primários sejam comprometidos. Além disso, uma solução ideal de backup nativa da nuvem também deve permitir que os usuários pesquisem rapidamente nos backups para localizar e recuperar dados, bem como fornecer ferramentas úteis, como painéis e relatórios, para que você possa estar em dia com suas necessidades de conformidade.
Embora um backup nativo da nuvem seja a opção mais adequada em termos de desempenho, proteção de dados e visibilidade dos dados, nem todas as soluções nativas da nuvem são iguais, e os usuários precisam selecionar cuidadosamente uma solução que ofereça as principais funcionalidades mencionadas acima.
The Industry’s Best AWS Cloud Backup Solution
Built natively in AWS, Clumio’s backup solution provides superior scalability, performance, cost efficiencies, data protection, and faster access to innovation made possible by the cloud, all while solving issues common in other cloud backup solutions.
Proteção contra ransomware
Clumio provides comprehensive data protection against growing threats like ransomware and bad actors via air-gapped and immutable backups that are stored outside of the customer’s security sphere. Both data at rest and data in transit are end-to-end encrypted.
Conformidade sem intervenção
Compliance has become increasingly complicated as more jurisdictions implement their own versions of data retention laws. Clumio mitigates complexity and exposure to compliance violations with a simple interface. Clumio provides a single, cohesive view of all AWS assets and automatically indexes any resources that require compliance protection with uniform policies, along with simplified reporting for compliance audits. And that’s just the start.
Recovery rápida com pesquisa global
Clumio’s interface utilizes a granular approach that can quickly locate and restore backup files, effectively reducing restore time from several hours to just minutes. This helps to ensure optimal business continuity in the event of downtime from a security event.
Chega de gargalos de dados
A Clumio utiliza as funções Lambda sem servidor da AWS e a escalabilidade ilimitada da nuvem para contornar as camadas de processo e transferir dados diretamente para um armazenamento de objetos altamente escalável e durável. Isso permite que a Clumio se adapte conforme necessário para atender rapidamente às demandas das aplicações.
Controle de custos
Clumio’s advanced analytics and simulations include several cost control features that can provide clear, actionable insights into possible ways to reduce TCO. For example, by analyzing aspects like snapshots created per asset and their retention periods, Clumio can identify opportunities to cut back on certain snapshots and reduce AWS backup costs.
Tópicos relacionados:
AWS Backup Services AWS backup is the practice of creating a protected and space-efficient copy of data being used or generated by AWS services.
Solving the Challenges of AWS Backup Amazon Web Services (AWS) has become the primary cloud backup choice for many businesses, but it comes with certain challenges that users must be aware of before diving in. Learn how to solve the common problems with AWS backup while maintaining full control over cloud costs.
Adding Ransomware Protection to Your Amazon Cloud Backup Ransomware is a growing threat that shows no signs of slowing down—and your Amazon cloud backup could be at risk of exposure. Read about the vulnerabilities of Amazon Cloud Backup and learn what you can do to safeguard your data and backups from an attack.
How to Choose Between Cloud Backup Solutions Choosing the right cloud backup solution can seem like an overwhelming task. Where do you even start? Discover five of the most important things you need to examine when searching for your cloud backup provider.
Controlling Costs of Cloud Backup Services Are you wondering why your cloud backup costs are so high? Learn about the biggest culprits behind excessive and fluctuating cloud backup costs and find out how you can gain control over them, permanently.
Three Reasons You Need Cloud Backup for Business Curious about the actual benefits that cloud backup can provide for your business? Read about three of the biggest benefits your business can gain by utilizing a dependable cloud backup solution.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
O que está incluído em um modelo de plano de continuidade de negócios?
When a disaster event such as a server outage or cyber attack threatens to disrupt operations, a business continuity plan empowers an organization to continue functioning while navigating through the recovery from the incident. But, as one might imagine, the plan itself can be quite complicated, as it involves many moving parts. Generally, the components of a business continuity plan can range from the fundamental, such as planning communications between employees during a disaster event or restoring function to utilities, to the nuanced, like creating social media posts, press relations, etc.
One of the vital parts of a business continuity plan template involves planning for the recovery and restoration of mission-critical data and applications. In years past, this would have been mostly relegated to restoring data from physical backups and on-premises servers, but things have significantly changed as organizations have migrated most or all operations to the cloud. Products, services, and indeed the running of the business, have become more reliant on data and cloud-native applications and workloads.
If the template you’re using to create a business continuity plan doesn’t outline a way to back up and restore these applications and workloads in the cloud, the template is not only unsuitable for your organization, it would make your finalized plan vulnerable to significant repercussions from a potential disaster event.
Por que o backup em nuvem é a base de um modelo moderno de plano de continuidade de negócios
An organization cannot recover and restore its data unless it has first been backed up. If you’ve migrated to the cloud, a cloud backup solution will protect an organization’s data and facilitate the disaster recovery process when the need arises.
O processo é simples, em teoria: os dados da empresa são rotineiramente copiados para backup pela solução de backup em nuvem, armazenados com segurança e atualizados automaticamente de acordo com a programação definida. Se um incidente resultar na perda ou comprometimento dos dados, a solução de backup em nuvem pode iniciar a recuperação dos dados a partir do backup mais recente, permitindo que a empresa continue suas operações.
Embora isso pareça simples na prática, recuperar e restaurar grandes quantidades de dados de uma só vez pode exigir um tempo considerável. E, como em qualquer empresa, nem todos os dados são essenciais para que as operações continuem. Se a sua solução de backup em nuvem restaurar instâncias de dados apenas de maneira genérica, você corre o risco de ocorrer tempo de inatividade enquanto aguarda a restauração da instância inteira.
O backup seguro na nuvem com restauração rápida é a chave para garantir a continuidade dos negócios
The speed of data recovery during a disaster incident is the difference between downtime occurring and ensuring core operations continue. Using an inferior cloud backup solution that lacks rapid restore features can put your business continuity at risk—no matter how failsafe your template may seem.
Built natively in the cloud, Clumio’s industry-leading cloud backup-as-a-service platform is equipped with several rapid recovery capabilities that provide fast data restores and ensure business continuity when data has been lost or compromised during a disaster event. With Clumio, organizations can automatically back up data in an encrypted, air-gapped environment. When data has been lost or compromised, users can restore an entire instance or use granular and flexible recovery features to identify and restore mission-critical data and applications needed to maintain business continuity.
A successful business continuity plan template depends not just on proper planning—the tools matter just as much. Learn why Clumio is the industry’s leading innovator for cloud backup and rapid recovery by scheduling a demo today.
More related posts
The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan