La conformité réglementaire simplifiée
Commvault Cloud vous accompagne dans votre démarche de mise en conformité réglementaire en matière de sécurité des données, de confidentialité et de résilience.
POURQUOI C’EST IMPORTANT
La conformité ne se résume pas à cocher des cases
Les organisations sont plus nombreuses que jamais à être soumises à des réglementations, des règles et des recommandations en matière de confidentialité des données, de protection, de résilience et de Readiness à la cybersécurité.
2 %
up to 2 % of global revenue potential penalty for compliance violations under NIS2.
2,6x
c’est-à-dire le coût de la non-conformité par rapport au coût du maintien ou du respect des normes de conformité.
48 %
Parmi les données compromises figurent les informations personnelles identifiables (PII) des clients, qui font souvent l’objet d’une réglementation.
Source :Droit de l’Union européenne
Source :Ponemon Institute: The True Cost of Compliance
Source :2024 IBM Cost of Data Breach Report
RESILIENCE & RECOVERY
Renforcez vos initiatives informatiques et de sécurité pour améliorer votre résilience
Les récentes violations de données et interruptions d’activité ont donné lieu à de nouvelles réglementations, telles que la loi DORA, destinées à orienter les efforts en matière de cyber-résilience. Commvault Cloud peut vous accompagner dans cette démarche.
Gestion des risques liés aux TIC
Les fonctionnalités de détection des menaces et des anomalies, associées à une bonne visibilité sur les comportements, facilitent l’identification des risques de sécurité. Les intégrations avec des outils de sécurité automatisent la réponse aux incidents.
Cyber incident management & response
Speed up the incident response process by automating countermeasures. Get an audit trail to investigate the incident’s cause, impact, and scope for forensics.
Tests de résilience opérationnelle
Organisez des tests complets de reprise après incident cybernétique à l’aide d’un environnement isolé (cleanroom) dans le cloud ou sur site. Les données sont restaurées à partir d’une copie immuable et isolée du réseau (air-gapped), qui fait l’objet d’une analyse proactive à la recherche de logiciels malveillants et de menaces.
Risque lié à la chaîne d’approvisionnement et aux tiers
Portabilité du cloud, de l’hyperviseur et des données pour restaurer les données, les systèmes et l’infrastructure chez un nouveau fournisseur en cas de panne ou de violation.
Partage d’informations
Les informations sur les menaces sont intégrées à partir de sources natives et de partenaires spécialisés. Les informations issues de Commvault Cloud, notamment les menaces, les comportements et l’état du système, peuvent être partagées via une API avec d’autres outils.
DATA PRIVACY & PROTECTION
Valider les mesures de protection des données
Les réglementations en matière de protection des données, telles que le RGPD, aident les organisations à faire progresser leurs initiatives de sécurité et à renforcer leur posture de sécurité en leur fournissant des conseils sur la meilleure façon de traiter et de sécuriser les données sensibles.
Découvrez, classez et protégez les données sensibles
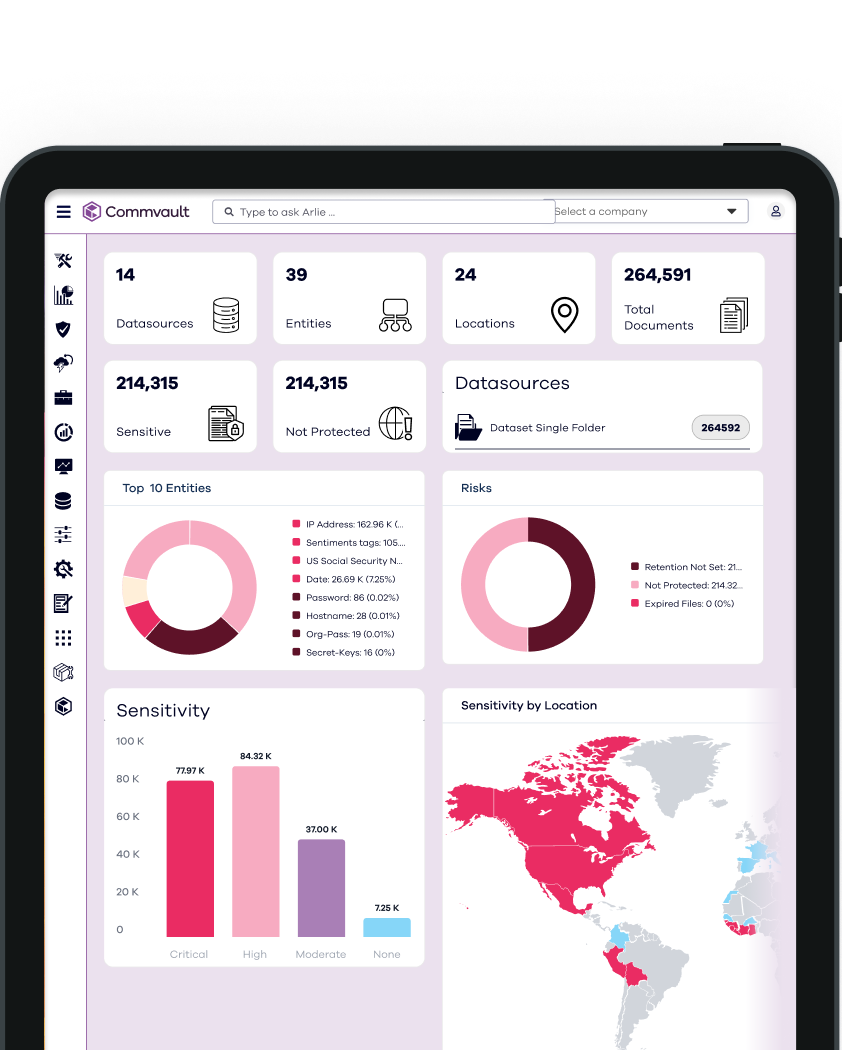
Identifiez facilement les types de données présentes dans votre environnement afin de mettre en place les mécanismes de protection adaptés. Mettez en œuvre les meilleures pratiques en matière de sécurité de vos données et de vos sauvegardes.
Détectez les anomalies et les menaces pesant sur les données sensibles
Déployez des leurres et des pièges à proximité des ensembles de données sensibles afin de détourner l’attention et de déclencher des alertes très précises lorsque les attaquants effectuent des missions de reconnaissance.
Responsabilité et auditabilité
Understand your data and how it’s protected, with dashboard views that indicate overall security posture and drill down into controls in place and anomalies in your environment.
Contrôle d’accès à plusieurs niveaux
Appliquez des politiques de protection des données pour réguler l’accès en fonction de la sensibilité et de la classification. Les environnements de sauvegarde Commvault Cloud intègrent les fonctionnalités RBAC, 2FA, MPA et bien d’autres encore pour sécuriser vos données.
Récupérez rapidement les données fiables
Analysez les sauvegardes et mettez automatiquement en quarantaine les fichiers infectés, chiffrés ou corrompus afin de pouvoir restaurer rapidement des versions fiables de vos données.
Comment cela fonctionne-t-il ?
Assurer la conformité réglementaire
Commvault Cloud offre des contrôles et des fonctionnalités intégrés pour faciliter la mise en conformité
Réduire les risques et défendre les données sensibles
Identifiez automatiquement les données sensibles et soumises à une réglementation, puis appliquez des politiques de protection qui empêchent tout accès inapproprié ou toute action destructrice.
En savoir plus sur Risk AnalysisSee threats sooner – before data is compromised
La détection proactive des menaces et des anomalies, ainsi que les techniques de cyber-déception, permettent d’alerter rapidement sur les risques, les menaces et les attaquants avant qu’ils ne repèrent, n’exfiltrent ou n’endommagent des données critiques sensibles.
Learn about Threatwise®Tirez parti de la résilience adaptée au cloud
Un environnement de reprise à la demande permettant de réaliser des tests complets de reprise informatique, des analyses judiciaires et la mise en quarantaine, ainsi que le basculement de l’environnement de production en cas de panne ou de violation de la sécurité.
En savoir plus sur la Cleanroom RecoveryGardez vos données de sauvegarde saines
Analysez en continu les données de sauvegarde et les machines virtuelles à la recherche de logiciels malveillants afin d’empêcher toute infection ou réinfection lors de la restauration des données. Facilitez la restauration de données saines après une panne ou une violation de sécurité.
En savoir plus Threat ScanRécupérez rapidement grâce au stockage cloud intégré
Un stockage sécurisé, isolé physiquement, immuable et indélébile pour répondre aux exigences de la règle « 3-2-1 » en matière de sauvegarde, de restauration et de résilience. Sauvegardes et archivage inviolables grâce à des contrôles d’accès multicouches.
En savoir plus sur Commvault AirGapAnalyst Report
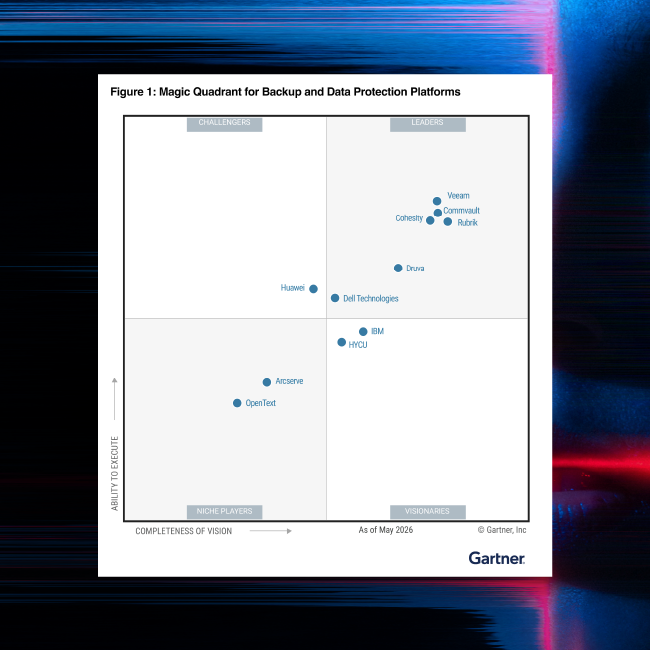
Gartner® Magic Quadrant™
For the 15th time in a row, Commvault has been named a Leader in the Gartner® Magic Quadrant™ for Backup and Data Protection Platforms.
Notre portée
Soutenir plus de 100 000 entreprises
“Commvault Cloud delivers integrated, zero-trust security for peace of mind. We have complete confidence that our data is safe.”
“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.”
“With Commvault, we can build a defense mechanism to prevent cyberattacks and enable rapid recovery. With just a few clicks, we can restore a virtual machine or backups after an attack, which is vital in our line of work as a pharmaceutical company with very sensitive data.”
“Commvault allows us to provide secure, compliant, and scalable data protection across hybrid and multi-cloud environments. Their software keeps data protected, accessible, and under control, meeting strict SLA and compliance requirements. Our partnership is crucial to our success, helping us exceed customer expectations with a fully managed, security-first data protection service.”
Étude de cas
L’administration fédérale réduit les coûts d’AWS et facilite la migration vers Cloud
Une grande agence fédérale réduit son empreinte AWS de plusieurs centaines de téraoctets, libère environ 25 % du temps de son personnel informatique en externalisant le traitement des demandes au titre de la loi FOIA, diminue le risque de cyberattaques et automatise Backup and Recovery, ce qui simplifie les processus et réduit les coûts.
Commvault Coud Solution Brief – DORA
Commvault Cloud Solution Brief – GDPR
Commvault & Microsoft to Assist with HIPAA Data
Questions fréquemment posées:
Existe-t-il des réglementations qui mentionnent les capacités de Backup and Recovery parmi les exigences de conformité ?
Plusieurs lois et réglementations considèrent que la sauvegarde, la restauration et la résilience constituent des éléments essentiels d’un programme de cybersécurité efficace. Il s’agit notamment du Règlement général sur la protection des données (RGPD), de la loi américaine sur la portabilité et la responsabilité en matière d’assurance maladie (HIPAA), des normes de sécurité des données du secteur des cartes de paiement (PCI DSS), de la directive relative à la sécurité des réseaux et des systèmes d’information (NIS2), de la loi de l’État de New York sur la cybersécurité (NYCRR 500), de la loi californienne sur la protection de la vie privée des consommateurs (CCPA) et de la loi sur la résilience opérationnelle numérique (DORA). Nous vous recommandons de consulter vos équipes chargées de la conformité et des affaires juridiques afin de déterminer celles qui s’appliquent à votre entreprise.
Quelles sont les réglementations courantes en matière de protection des données ?
Parmi les réglementations les plus connues, on peut citer le Règlement général sur la protection des données (RGPD), la Loi californienne sur la protection de la vie privée des consommateurs (CCPA) et la Loi sur la portabilité et la responsabilité en matière d’assurance maladie (HIPAA).
Comment les entreprises peuvent-elles se conformer aux réglementations en matière de protection des données ?
Chaque organisation devrait consulter des juristes et des auditeurs au sujet des réglementations spécifiques. Toutefois, un bon point de départ pour un programme consisterait à réaliser régulièrement des évaluations et des audits des pratiques en matière de protection des données, à mettre en œuvre et à surveiller des contrôles de sécurité, et à faire appel à des professionnels de l’informatique et de la sécurité (au sein du personnel ou par l’intermédiaire de prestataires de services) pour vérifier que les mesures de sécurité sont bien appliquées et fonctionnent correctement. Une approche fondée sur les risques, dans laquelle les organisations évaluent les exigences réglementaires et le risque éventuel de perte en cas de violation ou de non-conformité par rapport à l’effort nécessaire pour mettre en œuvre les contrôles, peut également être recommandée.
Existe-t-il des réglementations ou des lignes directrices en matière de cyber-résilience ?
La loi sur la résilience opérationnelle numérique (Digital Operational Resilience Act, ou DORA) est un règlement de l’Union européenne destiné aux banques et aux entités financières, qui a été adopté afin de contribuer à l’établissement de normes en matière de cybersécurité et de cyber-résilience. Nous avons constaté que de nombreuses équipes chargées de la conformité s’appuient sur la DORA comme référence, quel que soit leur secteur d’activité ; toutefois, nous vous recommandons de consulter vos services juridiques et de conformité afin d’obtenir des conseils adaptés à votre organisation.
Que puis-je faire pour mettre en place un programme de gouvernance des données efficace ?
Commencez par identifier les types de données et les risques au sein de votre organisation, en accordant une attention particulière aux données sensibles et réglementées. Vous pourrez ensuite définir des objectifs de sécurité clairs et mesurables, susceptibles de contribuer à atténuer et à minimiser ces risques. À partir de là, vous pouvez élaborer et mettre en œuvre des politiques de gouvernance des données portant sur la propriété, le traitement et le cycle de vie des données. Cela peut notamment inclure des contrôles d’accès pour des personnes ou des groupes, les modalités de protection, de partage et de sauvegarde des données, ainsi que les procédures d’élimination des données lorsqu’elles ne sont plus pertinentes ou nécessaires.
Qu’est-ce que l’e-discovery dans le contexte de la gestion des données ?
L’e-discovery consiste à identifier, préserver, collecter, traiter, examiner et produire des informations stockées sous forme électronique (ESI) dans le cadre de litiges, d’enquêtes ou d’autres demandes judiciaires. Ce processus implique la recherche, l’analyse et l’extraction de données pertinentes à partir de sources de données actives et de sauvegardes, ainsi que le contrôle de ces données afin d’empêcher qu’elles ne soient modifiées ou supprimées.
Prêt à commencer ?
Découvrez la cyber-résilience de Commvault
Inscrivez-vous pour un essai gratuit à accès complet dès aujourd’hui !