Conformità normativa semplificata
Commvault Cloud vi aiuta a raggiungere la conformità alle normative in materia di sicurezza, privacy e resilienza dei dati.
PERCHÉ È IMPORTANTE
La conformità non si limita alle caselle di controllo
Un numero sempre maggiore di organizzazioni è soggetto a regolamenti, norme e direttive in materia di privacy, protezione, resilienza e preparazione informatica.
2%
up to 2% of global revenue potential penalty for compliance violations under NIS2.
2.6x
is the cost of noncompliance vs. the cost of maintaining or meeting compliance standards.
48%
of breaches include customer PII, often covered by regulation.
Fonte:European Union Law
Fonte:Ponemon Institute: The True Cost of Compliance
Fonte:2024 IBM Cost of Data Breach Report
RESILIENCE & RECOVERY
Rafforzare gli sforzi di IT e sicurezza che rafforzano la resilienza.
Le recenti violazioni e interruzioni di attività hanno stimolato l’introduzione di nuove normative, come la DORA, che aiutano a guidare gli sforzi di cyber resilience . Commvault Cloud può assistervi in questo percorso.
Gestione del rischio per le TIC
Le funzionalità di rilevamento delle minacce e delle anomalie e la visibilità dei comportamenti facilitano l’identificazione dei rischi per la sicurezza. Le integrazioni con gli strumenti di sicurezza automatizzano la risposta agli incidenti.
Cyber incident management & response
Speed up the incident response process by automating countermeasures. Get an audit trail to investigate the incident’s cause, impact, and scope for forensics.
Test di resilienza operativa
Orchestrate test di cyber recovery completi con una cleanroom nel cloud o on-premise. I dati vengono ripristinati da una copia immutabile e protetta dall’aria, sottoposta a scansione proattiva per individuare malware e minacce.
Catena di approvvigionamento e rischio di terzi
Cloud, hypervisor e portabilità dei dati per recuperare dati, sistemi e infrastrutture presso un nuovo fornitore in caso di guasto o violazione.
Condivisione delle informazioni
Le informazioni sulle minacce sono integrate da fonti integrate e da partner di intelligence sulle minacce. Le informazioni di Commvault Cloud, comprese le minacce, i comportamenti e lo stato, possono essere condivise tramite API con altri strumenti.
DATA PRIVACY & PROTECTION
Convalidare le misure di protezione dei dati
Le normative sulla protezione dei dati, come il GDPR, aiutano le organizzazioni a portare avanti le loro iniziative di sicurezza e a migliorare la loro posizione di sicurezza: fornisce indicazioni su come gestire e proteggere al meglio i dati sensibili.
Scoprire, classificare e proteggere i dati sensibili
Capire facilmente quali tipi di dati sono presenti nel vostro ambiente, in modo da poter applicare meccanismi di protezione adeguati. Implementare le migliori pratiche per la sicurezza dei dati e dei backup.
Rilevare anomalie e minacce ai dati sensibili
Distribuire esche e trappole in prossimità di set di dati sensibili per distogliere l’attenzione e attivare avvisi ad alta fedeltà mentre gli aggressori effettuano la ricognizione.
Responsabilità e verificabilità
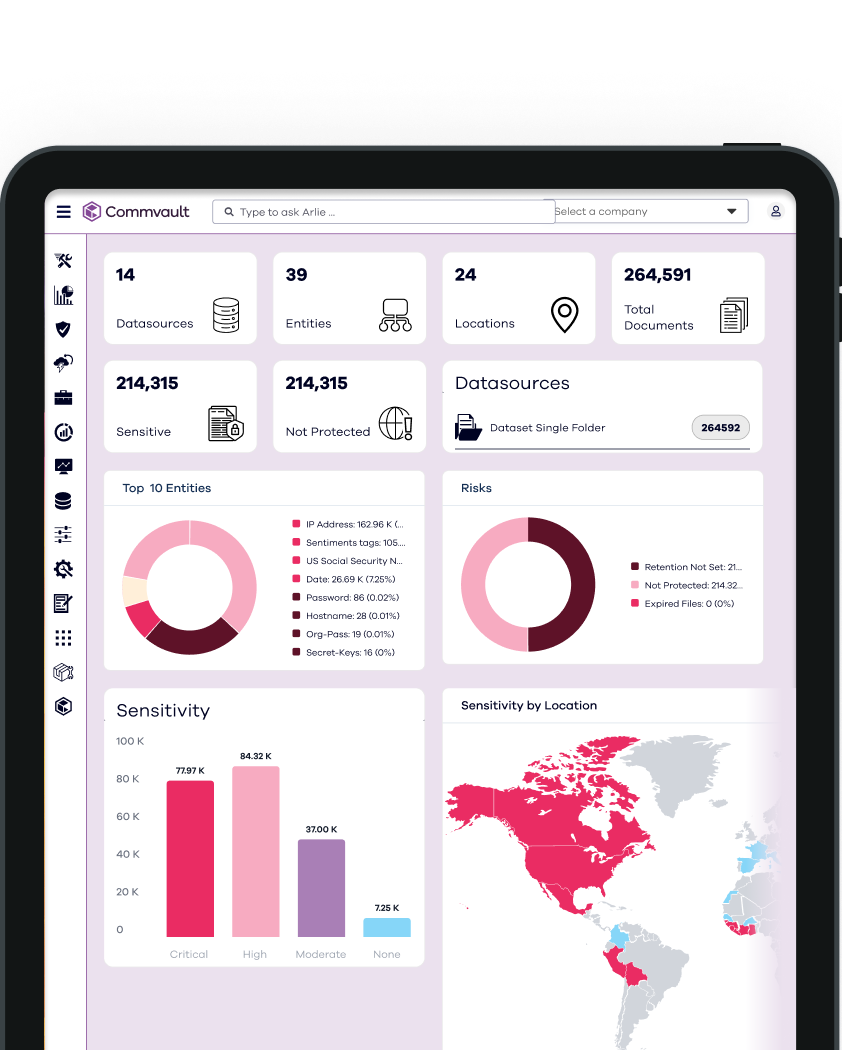
Understand your data and how it’s protected, with dashboard views that indicate overall security posture and drill down into controls in place and anomalies in your environment.
Controllo degli accessi a più livelli
Applicate criteri di protezione dei dati per l’accesso in base alla sensibilità e alla classificazione. Gli ambienti di backup Commvault Cloud sono dotati di RBAC, 2FA, MPA e altro ancora per proteggere i dati.
Recuperare rapidamente i dati attendibili
Analizza i backup e mette automaticamente in quarantena i file infetti, crittografati o danneggiati, in modo da poter ripristinare rapidamente le versioni di dati affidabili.
Come funziona
Guidare la conformità normativa
Commvault Cloud offre controlli e funzionalità integrati per favorire la conformità.
Ridurre i rischi e difendere i dati sensibili
Individuazione automatica di dati sensibili e regolamentati e applicazione di criteri di protezione che impediscono accessi inappropriati o azioni distruttive.
Informazioni sull’Risk AnalysisSee threats sooner – before data is compromised
Le minacce proattive, il rilevamento delle anomalie e l’cyber deception forniscono un allarme precoce per i rischi, le minacce e gli aggressori prima che trovino, esfiltrino o danneggino i dati critici sensibili.
Learn about Threatwise®Sfruttare la resilienza cloud
Un ambiente di ripristino on-demand per facilitare i test di ripristino informatico completo, l’analisi forense e la quarantena e il failover dell’ambiente di produzione in caso di interruzione o violazione.
Informazioni sul Cleanroom RecoveryMantenere i dati di backup puliti
Eseguire una scansione continua dei dati di backup e delle macchine virtuali alla ricerca di malware per evitare infezioni o reinfezioni al momento del ripristino dei dati. Facilitare il ripristino pulito dei dati dopo un’interruzione o una violazione.
Per saperne di più Threat ScanRipristino rapido con l’archiviazione cloud integrata
Archiviazione sicura, con protezione aerea, immutabile e indelebile per soddisfare i requisiti di backup, ripristino e resilienza 3-2-1. Backup e archiviazione a prova di manomissione con controlli di accesso a più livelli.
Scopri Commvault AirGapAnalyst Report
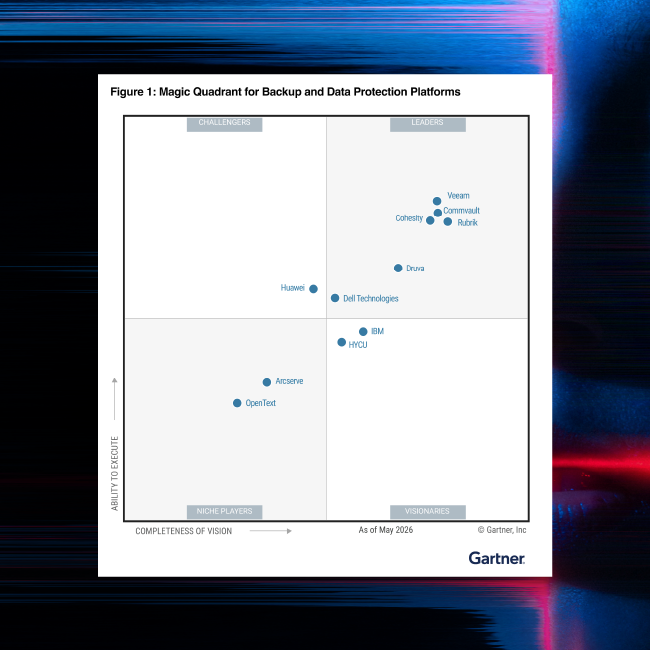
Gartner® Magic Quadrant™
For the 15th time in a row, Commvault has been named a Leader in the Gartner® Magic Quadrant™ for Backup and Data Protection Platforms.
La nostra Portata
Supportiamo oltre 100.000 aziende
“Commvault Cloud delivers integrated, zero-trust security for peace of mind. We have complete confidence that our data is safe.”
“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.”
“With Commvault, we can build a defense mechanism to prevent cyberattacks and enable rapid recovery. With just a few clicks, we can restore a virtual machine or backups after an attack, which is vital in our line of work as a pharmaceutical company with very sensitive data.”
“Commvault allows us to provide secure, compliant, and scalable data protection across hybrid and multi-cloud environments. Their software keeps data protected, accessible, and under control, meeting strict SLA and compliance requirements. Our partnership is crucial to our success, helping us exceed customer expectations with a fully managed, security-first data protection service.”
Case Study
L’agenzia governativa federale riduce i costi di AWS, facilitando la migrazione a cloud
Un’importante agenzia federale riduce l’ingombro di AWS di centinaia di terabyte, libera circa il 25% del tempo del personale IT delegando le richieste FOIA, riduce il rischio di cyberattacchi e automatizza il backup e il ripristino per ridurre la complessità e i costi.
Commvault Coud Solution Brief – DORA
Commvault Cloud Solution Brief – GDPR
Commvault & Microsoft to Assist with HIPAA Data
Domande frequenti
Le normative menzionano le funzionalità di backup e ripristino come parte dei requisiti di conformità?
Diverse leggi e normative considerano il backup, il Recovery e la resilienza elementi fondamentali di un buon programma di sicurezza informatica. Tra queste figurano il Regolamento generale sulla protezione dei dati (GDPR), l’Health Insurance Portability and Accountability Act (HIPAA), gli standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS), la Direttiva NIS 2 (Network and Information Systems 2), la Legge sulla sicurezza informatica dello Stato di New York (NYCRR 500), il California Consumer Privacy Act (CCPA) e il Digital Operational Resilience Act (DORA). Si consiglia di consultare i propri team legali e di conformità per determinare quali di queste normative possano essere applicabili alla propria attività.
Quali sono i regolamenti più comuni in materia di protezione dei dati?
Alcune normative ben note sono il Regolamento generale sulla protezione dei dati (GDPR), il California Consumer Privacy Act (CCPA) e l’Health Insurance Portability and Accountability Act (HIPAA).
In che modo le aziende possono conformarsi alle normative sulla protezione dei dati?
Ogni organizzazione dovrebbe consultare avvocati e revisori in merito alle normative specifiche. Tuttavia, un buon punto di partenza per un programma sarebbe quello di condurre valutazioni e audit regolari delle pratiche di protezione dei dati, implementare e monitorare i controlli di sicurezza e avvalersi dell’aiuto di professionisti IT e della sicurezza (interni all’organizzazione o tramite fornitori di servizi) per verificare che le misure di sicurezza siano applicate e funzionino correttamente. Si consiglia inoltre un approccio basato sul rischio, in cui le organizzazioni valutino i requisiti normativi e il possibile rischio di perdita in caso di violazione o non conformità rispetto allo sforzo necessario per implementare i controlli.
Esistono normative o linee guida sulla resilienza informatica?
Il Digital Operational Resilience Act, o DORA, è un regolamento dell’UE rivolto alle banche e alle entità finanziarie ed è stato emanato per contribuire a definire gli standard di cybersecurity e cyber resilience . Abbiamo osservato che molti team di conformità utilizzano il DORA come guida, indipendentemente dal settore, ma consultate i vostri team legali e di conformità per ottenere una guida appropriata per la vostra organizzazione.
Cosa posso fare per costruire un buon programma di governance dei dati?
Begin by understanding the types of data and risks within your organization, paying special attention to sensitive and regulated data. You can then set clear, measurable security objectives that can help mitigate and minimize that risk. From there, you can develop and apply data governance policies around the ownership, handling, and lifecycle of data. This can include things like access controls for people or groups, how data is protected, shared, and backed up, and how to dispose of data once it’s no longer relevant or needed.
Che cos’è l’eDiscovery nel contesto della gestione dei dati?
L’e-discovery è l’identificazione, la conservazione, la raccolta, l’elaborazione, la revisione e la produzione di informazioni archiviate elettronicamente (ESI) in risposta a controversie, indagini o altre richieste legali. Comporta la ricerca, l’analisi e l’estrazione di dati rilevanti da fonti di dati in tempo reale e di backup, nonché il controllo di tali dati per impedirne l’alterazione o la cancellazione.
Sei pronto per iniziare?
Esperienza di cyber resilience Commvault
Registratevi oggi stesso per una prova gratuita ad accesso completo!