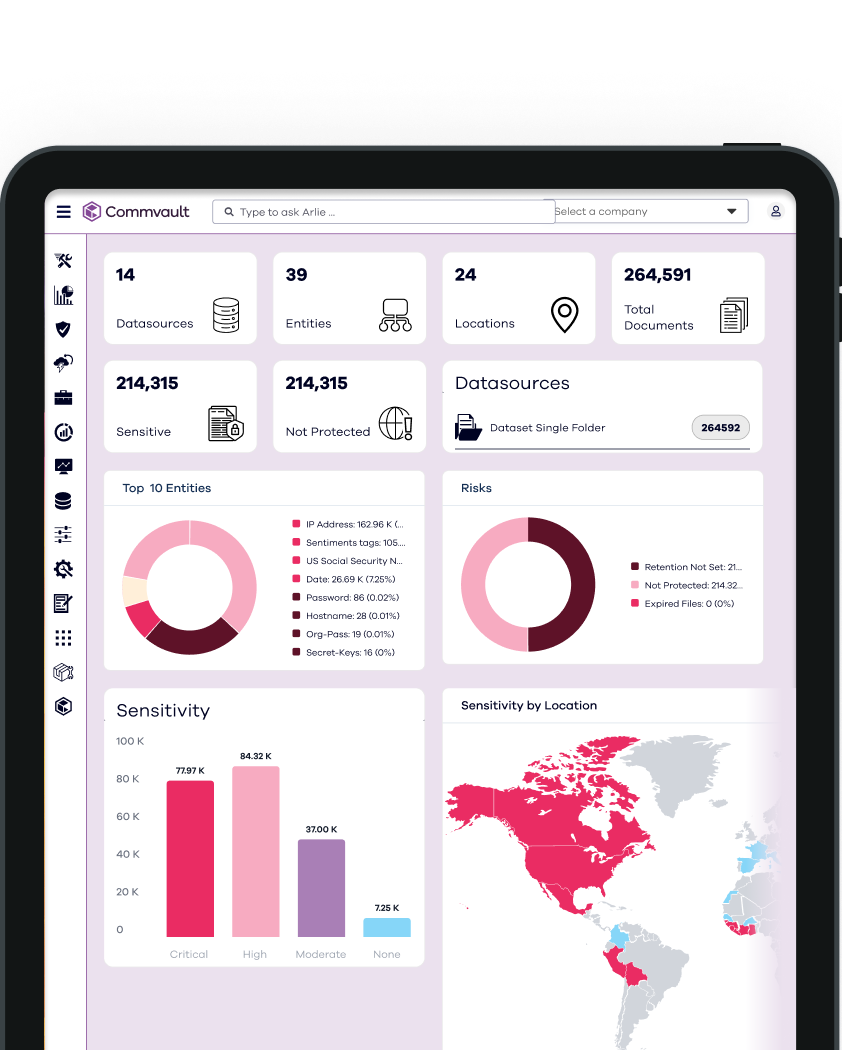
Conformidade regulatória simplificada
O Commvault Cloud auxilia você em sua jornada rumo à conformidade regulatória em matéria de segurança de dados, privacidade e resiliência.
POR QUE É IMPORTANTE
A conformidade vai além de simples caixas de seleção
Mais organizações do que nunca estão sujeitas a regulamentações, regras e diretrizes sobre privacidade de dados, proteção, resiliência e Readiness cibernética.
2%
up to 2% of global revenue potential penalty for compliance violations under NIS2.
2.6x
is the cost of noncompliance vs. the cost of maintaining or meeting compliance standards.
48%
of breaches include customer PII, often covered by regulation.
Fonte:European Union Law
Fonte:Ponemon Institute: The True Cost of Compliance
Fonte:2024 IBM Cost of Data Breach Report
RESILIENCE & RECOVERY
Reforce as iniciativas de TI e segurança que promovem a resiliência
Violações recentes e interrupções nas operações comerciais impulsionaram novas regulamentações, como a DORA, para ajudar a orientar os esforços de resiliência cibernética. A Commvault Cloud pode ajudá-lo nessa jornada.
Gerenciamento de riscos de TIC
Os recursos de detecção de ameaças e anomalias, aliados à visibilidade dos comportamentos, facilitam a identificação de riscos de segurança. As integrações com ferramentas de segurança automatizam a resposta a incidentes.
Cyber incident management & response
Speed up the incident response process by automating countermeasures. Get an audit trail to investigate the incident’s cause, impact, and scope for forensics.
Teste de resiliência operacional
Orquestre testes completos de recuperação cibernética com um ambiente isolado na nuvem ou no local. Os dados são restaurados a partir de uma cópia imutável e isolada, que é verificada proativamente em busca de malware e ameaças.
Risco da cadeia de suprimentos e de terceiros
Portabilidade de nuvem, hipervisor e dados para recuperar dados, sistemas e infraestrutura em um novo provedor em caso de falha ou violação.
Compartilhamento de informações
Informações sobre ameaças são integradas a partir de fontes embutidas e de parceiros especializados em inteligência contra ameaças. Insights do Commvault Cloud, incluindo ameaças, comportamentos e status, podem ser compartilhados via API com outras ferramentas.
DATA PRIVACY & PROTECTION
Validar medidas de proteção de dados
Regulamentações de proteção de dados, como o GDPR, ajudam as organizações a avançar em suas iniciativas de segurança e a melhorar sua postura de segurança, fornecendo orientações sobre a melhor forma de lidar com dados confidenciais e protegê-los.
Descubra, classifique e proteja dados confidenciais
Entenda facilmente quais tipos de dados você possui em seu ambiente para que possa aplicar os mecanismos de proteção adequados. Implemente as melhores práticas em relação à segurança de seus dados e backups.
Detecte anomalias e ameaças aos dados confidenciais
Implante iscas e armadilhas próximas a conjuntos de dados confidenciais para desviar a atenção e acionar alertas de alta precisão quando os invasores realizarem reconhecimento.
Prestação de contas e auditabilidade
Understand your data and how it’s protected, with dashboard views that indicate overall security posture and drill down into controls in place and anomalies in your environment.
Controle de acesso em vários níveis
Aplique políticas de proteção de dados para acesso, dependendo da sensibilidade e classificação. Os ambientes de backup na Commvault Cloud contam com RBAC, 2FA, MPA e muito mais para proteger seus dados.
Recupere rapidamente dados confiáveis
Analise os backups e coloque automaticamente em quarentena arquivos infectados, criptografados ou corrompidos para que você possa recuperar rapidamente versões confiáveis dos dados.
Como funciona
Impulsionar a conformidade regulatória
O Commvault Cloud oferece controles e recursos integrados para auxiliar na conformidade
Reduza os riscos e defenda os dados confidenciais
Identifique automaticamente dados confidenciais e regulamentados e aplique políticas de proteção que impeçam o acesso indevido ou ações destrutivas.
Saiba mais sobre a Risk AnalysisSee threats sooner – before data is compromised
A detecção proativa de ameaças e anomalias, aliada ao cyber-decepção, oferece alertas antecipados sobre riscos, ameaças e invasores antes que eles localizem, exfiltrem ou danifiquem dados críticos e confidenciais.
Learn about Threatwise®Aproveite a resiliência pronta para a nuvem
Um ambiente de recuperação sob demanda para facilitar testes completos de recuperação cibernética, análises forenses e quarentena, bem como failover do ambiente de produção em caso de interrupção ou violação de segurança.
Saiba mais sobre a Cleanroom RecoveryMantenha os dados de backup limpos
Verifique continuamente os dados de backup e as VMs em busca de malware para evitar infecção ou reinfecção durante a restauração dos dados. Facilite a recuperação de dados limpos após uma interrupção ou violação.
Saiba mais sobre o Threat ScanRecupere rapidamente com armazenamento em nuvem integrado
Armazenamento seguro, isolado fisicamente, imutável e indelével para atender aos requisitos 3-2-1 de backup, Recovery e resiliência. Backups e arquivamento à prova de adulteração com controles de acesso em várias camadas.
Saiba mais sobre o Commvault AirGapAnalyst Report
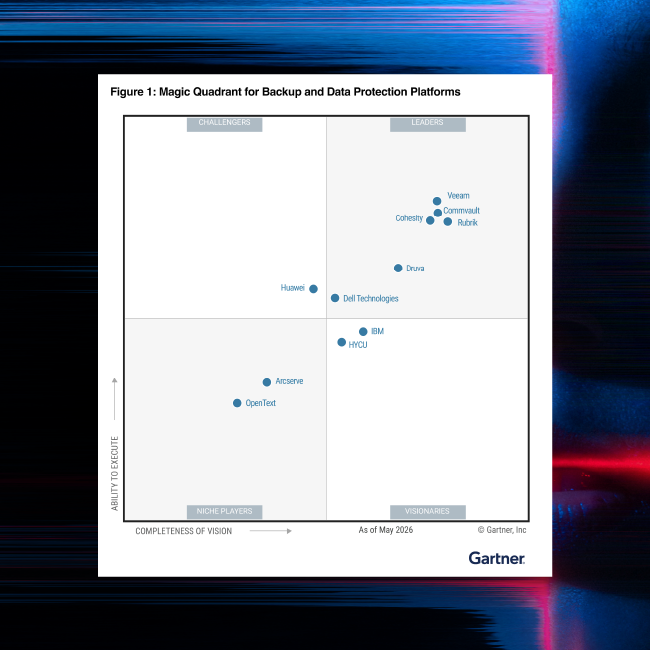
Gartner® Magic Quadrant™
For the 15th time in a row, Commvault has been named a Leader in the Gartner® Magic Quadrant™ for Backup and Data Protection Platforms.
Nosso Alcance
Apoio a mais de 100.000 empresas

“Commvault Cloud delivers integrated, zero-trust security for peace of mind. We have complete confidence that our data is safe.”
“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.”

“With Commvault, we can build a defense mechanism to prevent cyberattacks and enable rapid recovery. With just a few clicks, we can restore a virtual machine or backups after an attack, which is vital in our line of work as a pharmaceutical company with very sensitive data.”
“Commvault allows us to provide secure, compliant, and scalable data protection across hybrid and multi-cloud environments. Their software keeps data protected, accessible, and under control, meeting strict SLA and compliance requirements. Our partnership is crucial to our success, helping us exceed customer expectations with a fully managed, security-first data protection service.”
Estudo de Caso
Agência do governo federal reduz os custos da AWS e facilita a migração para Cloud
Uma importante agência federal reduz sua pegada na AWS em centenas de terabytes, libera cerca de 25% do tempo da equipe de TI ao delegar solicitações da FOIA, diminui o risco de ataques cibernéticos e automatiza o Backup and Recovery, resultando em menos complexidade e custos mais baixos.
Commvault Coud Solution Brief – DORA
Commvault Cloud Solution Brief – GDPR
Commvault & Microsoft to Assist with HIPAA Data
Perguntas frequentes
Existe alguma regulamentação que mencione os recursos de Backup and Recovery como parte dos requisitos de conformidade?
Várias leis e regulamentações consideram o backup, a Recovery e a resiliência como partes essenciais de um bom programa de segurança cibernética. Entre elas estão o Regulamento Geral sobre a Proteção de Dados (RGPD), a Lei de Portabilidade e Responsabilidade do Seguro Saúde (HIPAA), as Normas de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS), a Diretiva sobre Redes e Sistemas de Informação 2 (NIS2), a Lei de Segurança Cibernética de Nova York (NYCRR 500), a Lei de Privacidade do Consumidor da Califórnia (CCPA) e a Lei de Resiliência Operacional Digital (DORA). Recomendamos consultar suas equipes jurídicas e de conformidade para determinar quais delas se aplicam à sua empresa.
Quais são algumas regulamentações comuns de proteção de dados?
Algumas regulamentações bem conhecidas incluem o Regulamento Geral de Proteção de Dados (GDPR), a Lei de Privacidade do Consumidor da Califórnia (CCPA) e a Lei de Portabilidade e Responsabilidade do Seguro Saúde (HIPAA).
Como as empresas podem cumprir as regulamentações de proteção de dados?
Toda organização deve consultar advogados e auditores sobre regulamentações específicas. Ainda assim, um bom ponto de partida para um programa seria realizar avaliações e auditorias regulares das práticas de proteção de dados, implementar e monitorar controles de segurança e contar com a ajuda de profissionais de TI e segurança (sejam eles funcionários ou prestadores de serviços) para validar se as medidas de segurança estão sendo aplicadas e funcionando adequadamente. Também é recomendável uma abordagem baseada em riscos, na qual as organizações avaliem os requisitos regulatórios e o possível risco de perda em caso de violação ou não conformidade, em relação ao esforço necessário para implementar os controles.
Existem regulamentações ou orientações sobre resiliência cibernética?
A Lei de Resiliência Operacional Digital, ou DORA, é um regulamento da União Europeia voltado para bancos e entidades financeiras e foi promulgada para ajudar a estabelecer padrões de segurança cibernética e resiliência cibernética. Observamos que muitas equipes de conformidade utilizam a DORA como orientação, independentemente do setor, mas consulte suas equipes jurídica e de conformidade para obter orientações adequadas para sua organização.
O que posso fazer para criar um bom programa de governança de dados?
Begin by understanding the types of data and risks within your organization, paying special attention to sensitive and regulated data. You can then set clear, measurable security objectives that can help mitigate and minimize that risk. From there, you can develop and apply data governance policies around the ownership, handling, and lifecycle of data. This can include things like access controls for people or groups, how data is protected, shared, and backed up, and how to dispose of data once it’s no longer relevant or needed.
O que é eDiscovery no contexto do gerenciamento de dados?
E-discovery é a identificação, preservação, coleta, processamento, revisão e apresentação de informações armazenadas eletronicamente (ESI) em resposta a litígios, investigações ou outras solicitações legais. Envolve a busca, análise e extração de dados relevantes de fontes de dados ativas e de backup, além do controle desses dados para impedir que sejam alterados ou excluídos.
Pronto para começar?
Experimente o Commvault cyber resilience
Inscreva-se para uma avaliação gratuita de acesso total hoje mesmo!