El cumplimiento normativo, más sencillo
Commvault Cloud le ayuda en su proceso de cumplimiento normativo en materia de seguridad de los datos, privacidad y resiliencia.
POR QUÉ ES IMPORTANTE
El cumplimiento normativo es algo más que marcar casillas
Cada vez son más las organizaciones que están sujetas a normativas, reglas y directrices en materia de privacidad de datos, protección, resiliencia y Readiness cibernética.
2 %
up to 2 % of global revenue potential penalty for compliance violations under NIS2.
2.6x
is the cost of noncompliance vs. the cost of maintaining or meeting compliance standards.
48 %
of breaches include customer PII, often covered by regulation.
Fuente:European Union Law
Fuente:Ponemon Institute: The True Cost of Compliance
Fuente:2024 IBM Cost of Data Breach Report
RESILIENCE & RECOVERY
Refuerza las iniciativas de TI y seguridad que potencian la resiliencia
Las recientes brechas de seguridad y las interrupciones en la actividad empresarial han impulsado nuevas normativas, como la DORA, para orientar las iniciativas de ciberresiliencia. Commvault Cloud puede ayudarle en este proceso.
Gestión de riesgos para las TIC
Las funciones de detección de amenazas y anomalías, junto con la visibilidad de los comportamientos, facilitan la identificación de riesgos de seguridad. La integración con herramientas de seguridad automatiza la respuesta ante incidentes.
Cyber incident management & response
Speed up the incident response process by automating countermeasures. Get an audit trail to investigate the incident’s cause, impact, and scope for forensics.
Pruebas de resiliencia operativa
Coordina pruebas completas de recuperación cibernética con un «cleanroom» en la nube o en las propias instalaciones. Los datos se restauran a partir de una copia inmutable y aislada, que se analiza de forma proactiva en busca de malware y amenazas.
Riesgos de la cadena de suministro y de terceros
Portabilidad de la nube, del hipervisor y de los datos para recuperar datos, sistemas e infraestructura y trasladarlos a un nuevo proveedor en caso de fallo o brecha de seguridad.
Intercambio de información
La inteligencia sobre amenazas se integra a partir de fuentes incorporadas y de socios especializados en inteligencia sobre amenazas. La información de Commvault Cloud, incluidas las amenazas, los comportamientos y el estado, se puede compartir a través de una API con otras herramientas.
DATA PRIVACY & PROTECTION
Validar las medidas de protección de datos
Las normativas de protección de datos, como el RGPD, ayudan a las organizaciones a impulsar sus iniciativas de seguridad y a mejorar su nivel de seguridad, al ofrecer orientación sobre la mejor forma de gestionar y proteger los datos confidenciales.
Descubre, clasifica y protege los datos confidenciales
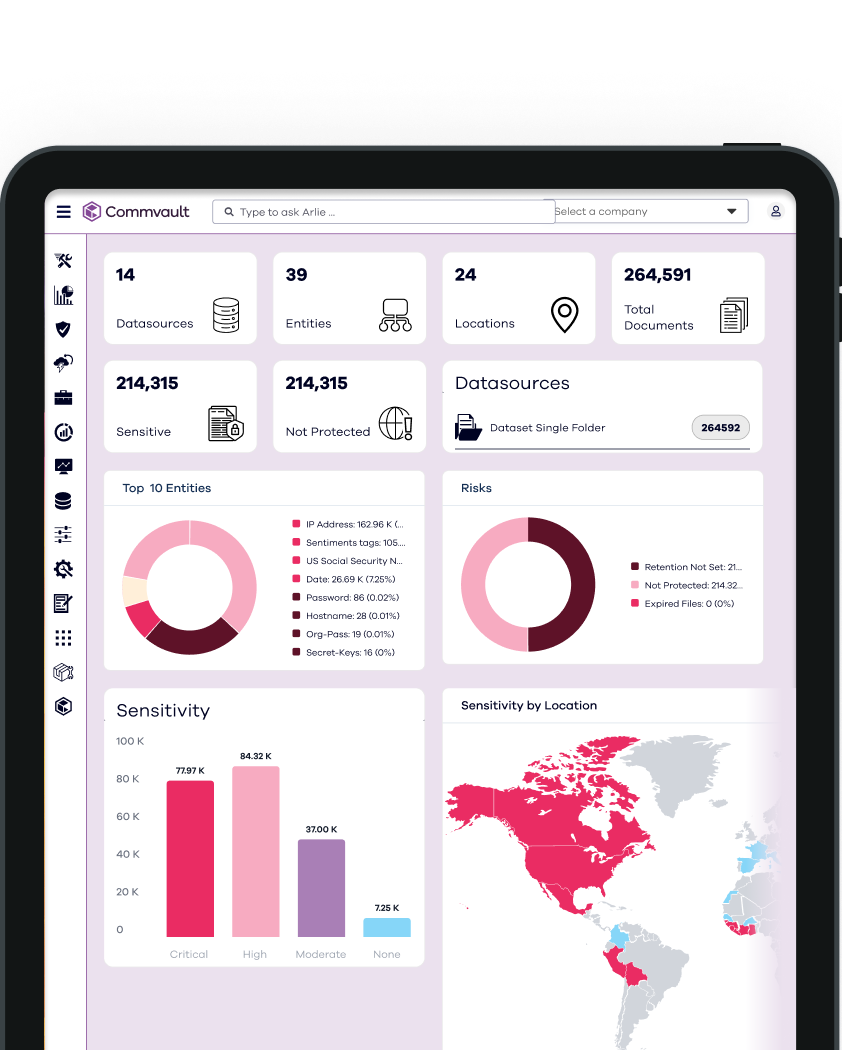
Comprenda fácilmente qué tipos de datos hay en su entorno para poder aplicar los mecanismos de protección adecuados. Implemente las mejores prácticas en materia de seguridad de sus datos y copias de seguridad.
Detecta anomalías y amenazas a los datos confidenciales
Implemente señuelos y trampas cerca de los conjuntos de datos confidenciales para desviar la atención y activar alertas de alta fiabilidad cuando los atacantes realicen reconocimientos.
Responsabilidad y auditabilidad
Understand your data and how it’s protected, with dashboard views that indicate overall security posture and drill down into controls in place and anomalies in your environment.
Control de acceso multinivel
Aplica políticas de protección de datos para el acceso en función de la sensibilidad y la clasificación. Los entornos de copia de seguridad en Commvault Cloud cuentan con RBAC, 2FA, MPA y otras funciones para proteger tus datos.
Recupere rápidamente los datos fiables
Analice las copias de seguridad y ponga automáticamente en cuarentena los archivos infectados, cifrados o dañados para que pueda recuperar rápidamente versiones fiables de los datos.
Cómo funciona
Impulsa el cumplimiento de la normativa
Commvault Cloud ofrece controles y funciones integrados para facilitar el cumplimiento normativo
Reduce el riesgo y defiende los datos sensibles
Detecta automáticamente los datos confidenciales y regulados, y aplica políticas de protección que impidan el acceso indebido o las acciones destructivas.
Más información sobre Risk AnalysisSee threats sooner – before data is compromised
La detección proactiva de amenazas y anomalías, junto con el engaño cibernético, proporcionan una alerta temprana ante riesgos, amenazas y atacantes antes de que estos localicen, sustrayan o dañen datos críticos y confidenciales.
Learn about Threatwise®Aprovecha la resiliencia cloud
Un entorno de recuperación bajo demanda diseñado para facilitar las pruebas de recuperación cibernética completa, el análisis forense y la cuarentena, así como la conmutación por error del entorno de producción en caso de una interrupción del servicio o una violación de la seguridad.
Más información sobre Cleanroom RecoveryMantén limpios los datos de backup
Analice continuamente los datos de copia de seguridad y las máquinas virtuales en busca de malware para evitar infecciones o reinfecciones tras la restauración de datos. Facilite una recuperación de datos limpios tras una interrupción del servicio o una brecha de seguridad.
Infórmate sobre Threat ScanRecuperación rápida con almacenamiento en la nube integrado
Almacenamiento seguro, aislado físicamente, inmutable e indeleble para cumplir los requisitos de copia de seguridad, Recovery y resiliencia 3-2-1. Copias de seguridad y archivado a prueba de manipulaciones con controles de acceso multicapa.
Más información sobre Commvault AirGapAnalyst Report
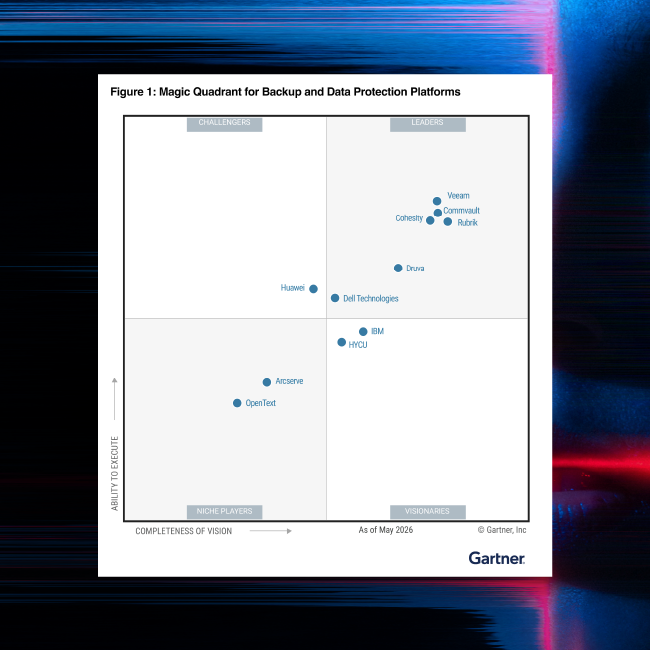
Gartner® Magic Quadrant™
For the 15th time in a row, Commvault has been named a Leader in the Gartner® Magic Quadrant™ for Backup and Data Protection Platforms.
Nuestro Alcance
Apoyo a más de 100.000 empresas
“Commvault Cloud delivers integrated, zero-trust security for peace of mind. We have complete confidence that our data is safe.”
“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.”
“With Commvault, we can build a defense mechanism to prevent cyberattacks and enable rapid recovery. With just a few clicks, we can restore a virtual machine or backups after an attack, which is vital in our line of work as a pharmaceutical company with very sensitive data.”
“Commvault allows us to provide secure, compliant, and scalable data protection across hybrid and multi-cloud environments. Their software keeps data protected, accessible, and under control, meeting strict SLA and compliance requirements. Our partnership is crucial to our success, helping us exceed customer expectations with a fully managed, security-first data protection service.”
Caso de Estudio
Una agencia del gobierno federal reduce los costes de AWS y facilita la migración a Cloud
Una importante agencia federal reduce su huella en AWS en cientos de terabytes, libera aproximadamente un 25 % del tiempo del personal de TI al delegar las solicitudes de la FOIA, reduce el riesgo de ciberataques y automatiza Backup and Recovery para reducir la complejidad y los costes.
Commvault Coud Solution Brief – DORA
Commvault Cloud Solution Brief – GDPR
Commvault & Microsoft to Assist with HIPAA Data
Preguntas frecuentes
¿Existe alguna normativa que mencione las capacidades de Backup and Recovery como parte de los requisitos de cumplimiento?
Varias leyes y normativas consideran que las copias de seguridad, la Recovery y la resiliencia son elementos fundamentales de un buen programa de ciberseguridad. Entre ellas se incluyen el Reglamento General de Protección de Datos (RGPD), la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA), las Normas de Seguridad de Datos del Sector de Tarjetas de Pago (PCI DSS), la Directiva sobre redes y sistemas de información 2 (NIS2), la Ley de Ciberseguridad de Nueva York (NYCRR 500), la Ley de Privacidad del Consumidor de California (CCPA) y la Ley de Resiliencia Operativa Digital (DORA). Le recomendamos que consulte con sus equipos jurídicos y de cumplimiento normativo para determinar cuáles de ellas pueden ser de aplicación a su empresa.
¿Cuáles son algunas de las normativas más comunes en materia de protección de datos?
Entre las normativas más conocidas se encuentran el Reglamento General de Protección de Datos (RGPD), la Ley de Privacidad del Consumidor de California (CCPA) y la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA).
¿Cómo pueden las empresas cumplir con las normativas de protección de datos?
Todas las organizaciones deberían consultar con abogados y auditores sobre la normativa específica. No obstante, un buen punto de partida para un programa sería llevar a cabo evaluaciones y auditorías periódicas de las prácticas de protección de datos, implementar y supervisar controles de seguridad, y contar con la ayuda de profesionales de TI y seguridad (ya sean empleados o proveedores de servicios) para verificar que las medidas de seguridad se aplican y funcionan correctamente. También se recomienda adoptar un enfoque basado en el riesgo, en el que las organizaciones sopesen los requisitos normativos y el posible riesgo de pérdida en caso de una violación de la seguridad o de incumplimiento, frente al esfuerzo necesario para implementar los controles.
¿Existen normativas u orientaciones sobre la ciberresiliencia?
La Ley de Resiliencia Operativa Digital (DORA, por sus siglas en inglés) es un reglamento de la UE dirigido a bancos y entidades financieras, que se ha promulgado con el fin de contribuir al establecimiento de normas en materia de ciberseguridad y ciberresiliencia. Hemos observado que muchos equipos de cumplimiento normativo utilizan la DORA como guía, independientemente del sector, pero le recomendamos que consulte con sus equipos jurídicos y de cumplimiento normativo para obtener orientación adecuada para su organización.
¿Qué puedo hacer para crear un buen programa de gobernanza de datos?
Empieza por comprender los tipos de datos y los riesgos que existen en tu organización, prestando especial atención a los datos sensibles y regulados. A continuación, podrás establecer objetivos de seguridad claros y cuantificables que te ayuden a mitigar y minimizar ese riesgo. A partir de ahí, puede desarrollar y aplicar políticas de gobernanza de datos en torno a la titularidad, el tratamiento y el ciclo de vida de los datos. Esto puede incluir aspectos como los controles de acceso para personas o grupos, la forma en que se protegen, comparten y copian de seguridad los datos, y cómo eliminarlos una vez que ya no sean relevantes o necesarios.
¿Qué es el eDiscovery en el contexto de la gestión de datos?
El e-discovery consiste en identificar, conservar, recopilar, procesar, revisar y presentar información almacenada electrónicamente (ESI) en respuesta a litigios, investigaciones u otras solicitudes legales. Implica buscar, analizar y extraer datos relevantes de fuentes de datos activas y de copia de seguridad, así como controlar dichos datos para evitar que sean alterados o eliminados.
¿Listo para empezar?
Experimente la ciberresiliencia de Commvault
Regístrese hoy mismo para una prueba gratuita de acceso completo.