Skip to content

This year has been quite the ride – from the launch of our new Commvault® Cloud platform, to working alongside some of the most inspiring, innovative leaders in the industry – we’ve set a new standard in cyber resilience and continue to disrupt the industry.

This type of momentum takes not only innovation, but a strong sense of fearlessness – as we push boundaries and continue to deliver groundbreaking solutions for our customers and partners. But creating a culture that drives this type of innovation doesn’t just happen. Empowering our Vaulters to think big, collaborate, and support each other is something Martha Delehanty, our Chief People Officer, focuses on every day.

I recently had the opportunity to join Martha at the Moves Magazine’s annual gala in New York City where she was named a 2023 Moves Power Woman. This is truly an incredible accomplishment and honor. For the past twenty years, Moves Magazine has recognized strong, savvy, exceptional women, leaders from all sectors of business and society who lead by example and move the needle on gender equality. I was thrilled to honor Martha, along with the rest of this year’s nominees, at this year’s event!

Martha’s mantra – be FEARLESS – rings true across everything she does. She continues to advocate for gender equality, both inside and outside the workplace, and she’s helped cultivate a culture of care and belonging at Commvault since the moment she joined. During her time here, she’s led the expansion of our Grupos de Funcionários, who are dynamic and passionate about driving lasting and impactful change. She has an unwavering commitment to creating an environment of collaboration, empowerment, and recognition. And she celebrates the diverse perspectives of our global community – knowing that our differences and unique backgrounds are what make us stronger together. She continues to inspire not only those at Commvault, but across her network (which believe me, goes far and wide!) that she’s built throughout her career.

Her passion for people and leading change has been incredible to watch and be a part of. Congratulations to Martha on being a 2023 Moves Power Woman – may we all continue to make moves, make a difference in this world, and celebrate one another.

And as I look to the future and what’s next for not only myself, Martha, and the rest of Commvault, all I can say is, you bet we will be FEARLESS in everything we do!

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Em um mundo marcado pelo gerenciamento de dados e por ameaças cibernéticas em constante evolução, nunca foi tão importante contar com uma estratégia de recuperação cibernética que abranja de forma holística todo o seu ambiente de TI, da nuvem aos recursos locais. Como líderes do setor, a Commvault e a AWS compreendem esses desafios e estão prontas para ajudar os clientes a enfrentá-los de frente. Demos o próximo passo em nossa colaboração na AWS re:Invent 2023, anunciando o suporte à recém-lançada classe de armazenamento Amazon S3 Express One Zone, bem como a disponibilidade do Commvault Cloud SaaS Operational Recovery para Amazon EC2. A Commvault oferece uma transição perfeita para os serviços em nuvem, complementando de forma ideal a adaptabilidade, a agilidade e a segurança que a AWS oferece aos seus usuários. Juntas, a Commvault e a AWS proporcionam aos clientes resiliência e segurança de dados com a simplicidade, agilidade e escalabilidade de que as organizações precisam para inovar rapidamente neste cenário digital moderno.

Anunciado ontem no AWS re:Invent, o Amazon S3 Express One Zone é uma classe de armazenamento de alto desempenho, em uma única zona de disponibilidade, projetada especificamente para oferecer acesso consistente aos dados em milissegundos de um único dígito para seus conjuntos de dados mais acessados e aplicativos sensíveis à latência. Por meio de nossa inovação conjunta com a AWS, a Commvault agora oferece proteção cibernética e Recovery para buckets de diretório do S3, o novo tipo de bucket que permite ao S3 Express One Zone suportar centenas de milhares de solicitações por segundo. Embora você sempre tenha podido escolher uma região específica da AWS para armazenar seus dados do S3, com o S3 Express One Zone agora é possível selecionar uma zona de disponibilidade específica da AWS dentro de uma região para armazenar seus dados. Você pode optar por colocar seus recursos de armazenamento e computação na mesma zona de disponibilidade para otimizar ainda mais o desempenho, o que ajuda a reduzir os custos de computação e executar cargas de trabalho mais rapidamente.

Ao expandiro Commvault Cloud Operational Recovery to support this new storage class, shared customers can back up their Amazon S3 directory buckets, store backups on cost-effective S3 storage classes, and restore data to S3 Express One Zone with speed, ease, and efficiency. Commvault’s Operational Recovery provides critical data security capabilities like continuous threat scanning, early warning, and automated remediation that extend across hybrid workloads to go along with industry-leading data protection, all delivered with the lowest TCO.

We are also excited about the release of Commvault Cloud SaaS Operational Recovery for Amazon EC2, a new SaaS offering to protect your compute workloads in AWS. We’ve simplified the experience to enable turnkey protection of Amazon EC2 instances. Customers are just a few clicks away from benefitting from our award-winning protection and recoverability.

Além de tudo isso, no início deste mês anunciamoso Platinum Resilience com a AWS, um serviço totalmente gerenciado que oferece proteção, envolvimento e capacidade de resposta a ameaças de segurança cibernética e situações de desastre. Clientes selecionados terão acesso a esse serviço como parte de um programa de pré-visualização, com disponibilidade total prevista para o início de 2024. Os clientes que buscam proteção líder do setor contra ransomware e Recovery cibernética podem aprimorar sua postura de segurança de resiliência de ponta a ponta, sem a pesada carga operacional. As organizações interessadas em se inscrever no Programa de Acesso Antecipado do Platinum Resilience podemobter mais informações e se inscrever em nosso site.

If you’re attending re: Invent this week, you can saber mais by checking out Commvault’s sessions and presentations. Join us at our speaking session, “Simplifying cost-optimized cyber response and recovery at massive scale,” on November 29 at 1:30 pm PST to dive deeper into how Commvault’s support for Amazon S3 Express One Zone can empower your organization. Discover firsthand how to fortify your data protection strategies and accelerate recovery processes, ultimately bolstering your defense against threats like ransomware using the latest hybrid cloud innovations from Commvault.

You can also swing by Booth #1260 all week to find out more. We look forward to seeing you!

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As security and cyber resilience continue to grow in importance as the top data challenge for organizations today, Commvault is excited to announce the continuation of its webinar series featuring experts from ESG, Microsoft and Commvault. “Navigating Cyber Resilience in a Hybrid World” is set for December 6, 2023, providing insight from our expert panel and sharing the latest ESG research into how organizations are building cyber resilience.  The session will preview highlights from the soon-to be-released ESG study, “A Roadmap to Future-Proof Cyber Resilience with Commvault Cloud,” co-commissioned by Commvault and Microsoft.

Ingredientes essenciais para a resiliência cibernética em um mundo híbrido

O painel de especialistas reunido para este webinar inclui Nathan McAfee, analista econômico sênior da ESG; Jaimie Fox, especialista em estratégia do Azure na Microsoft; e Vidya Shankaran, diretora de tecnologia de campo da Commvault. Durante esta sessão interativa, a discussão se concentrará em:

  • Elementos-chave que devem fazer parte de todo plano holístico de resiliência cibernética
  • O que levar em consideração ao buscar o menor custo total de propriedade
  • O papel da inteligência artificial (IA) na aceleração da excelência em resiliência cibernética
  • Ensuring successful recovery—an often-over-looked essential ingredient
  • Como a sustentabilidade pode ser aproveitada para melhorar sua resiliência cibernética

Novas oportunidades com a convergência entre sustentabilidade e resiliência cibernética

As part of this session, we’re delighted to feature Jaimie Fox. In addition to his role as an Azure Strategy Specialist at Microsoft, Jaimie is also a founder of the sustainability organization, Data Company One.  Jaimie will share his perspectives on the convergence of sustainability and cyber resilience and discuss how a solid roadmap for cyber resilience also helps organizations achieve their sustainability goals.  This is a discussion you won’t want to miss!

Inscreva-se hoje mesmo e envie suas perguntas

If you have tough questions regarding cyber resilience that you’d like this expert panel to tackle, submit your questions to microsoft@commvault.com. Você pode se inscrever no webinar de 6 de dezembroSaiba mais no SHIFT 2025 and download the ESG Study, “Analyzing the Economic Benefits of Cyber Resilience with Commvault Cloud” Saiba mais no SHIFT 2025.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In today’s digital landscape, businesses increasingly use hybrid cloud solutions to meet their evolving IT needs. In fact, approximately 87% of companies embrace a hybrid IT approach today.1 Hybrid cloud offers a combination of public and private cloud environments, providing organizations greater flexibility, scalability, and cost-efficiency. Enterprises that want to combine public clouds, private clouds, and on-premises resources to gain the agility they need can be a competitive advantage.

Aqui estão cinco elementos fundamentais que contribuem para o sucesso de uma estratégia de nuvem híbrida, com foco na redução de custos, na portabilidade entre qualquer ambiente, no gerenciamento de cargas de trabalho, na consolidação e na segurança.

  1. Lower Cost: One of the primary advantages of adopting a hybrid cloud approach is the potential for cost savings. Organizations can optimize their infrastructure costs by leveraging a mix of public and private cloud resources. Public cloud services offer pay-as-you-go pricing models, allowing businesses to scale resources up or down based on demand, thereby avoiding unnecessary expenses. On the other hand, private clouds provide greater control and security for sensitive data and applications. Businesses can significantly reduce costs by strategically allocating workloads to the most cost-effective cloud environment.
  2. Any-to-Any Portability: Portability is a critical aspect of hybrid cloud success. It refers to seamlessly moving workloads and data between cloud environments, such as on-premises private clouds, public clouds, and edge devices. Any-to-any portability enables organizations to leverage the strengths of each cloud environment while avoiding vendor lock-in. This flexibility allows businesses to adapt to changing requirements, optimize performance, and avoid disruptions.
  3. Workload Management: Efficient workload management is essential for maximizing the benefits of a hybrid cloud strategy. It involves identifying the most suitable cloud environment for each workload based on performance requirements, security needs, and compliance regulations. By effectively managing workloads, organizations can ensure optimal resource utilization, minimize costs, and enhance overall performance. Automation and intelligent workload placement tools can simplify this process, enabling businesses to make data-driven decisions.
  4. Consolidation: Consolidation is crucial in achieving cost savings and operational efficiency in a hybrid cloud environment. Organizations can reduce hardware and maintenance costs by consolidating workloads onto fewer physical servers or virtual machines. Additionally, consolidation simplifies management and improves resource utilization. Through virtualization technologies and containerization, businesses can achieve higher levels of consolidation, leading to lower costs and improved performance.
  5. Security and Compliance: Maintaining robust security and compliance measures is paramount in a hybrid cloud environment. Organizations must ensure that data and applications are protected across all cloud environments. This involves implementing strong access controls, encryption, and monitoring mechanisms that both prevent threats and ensure data is highly available and recoverable from deletion or attack. Compliance with industry regulations and data privacy laws is also critical. Businesses can mitigate risks and maintain regulatory compliance by adopting a comprehensive security strategy and leveraging cloud-native security tools.

Uma estratégia bem-sucedida de nuvem híbrida exige uma análise cuidadosa de vários fatores, incluindo custo mais baixo, portabilidade “de qualquer lugar para qualquer lugar”, gerenciamento de cargas de trabalho, consolidação e segurança. As organizações podem alcançar maior flexibilidade, escalabilidade e eficiência de custos ao aproveitar a combinação certa de recursos de nuvem pública e privada. Com os componentes certos em vigor, as empresas podem explorar todo o potencial da nuvem híbrida e impulsionar a inovação na era digital atual.

Não importa o que você faça ou como faça,A Commvault Cloud can help you protect your no matter where it lives with a platform that delivers portability, resiliency, and rapid recovery  — all at the lowest TCO. Here are some additional resources to help you master the hybrid cloud.

Veja como clientes como a Power Integrations transformaram seus ambientes híbridos e, ao mesmo tempo, reduziram custos.

“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.” – Jacob Gsoedl, CIO Power Integrations

Saiba como você pode dominar a nuvem híbrida com estes recursos:

References

1. Flextera 2023, “State of the Cloud Report”

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

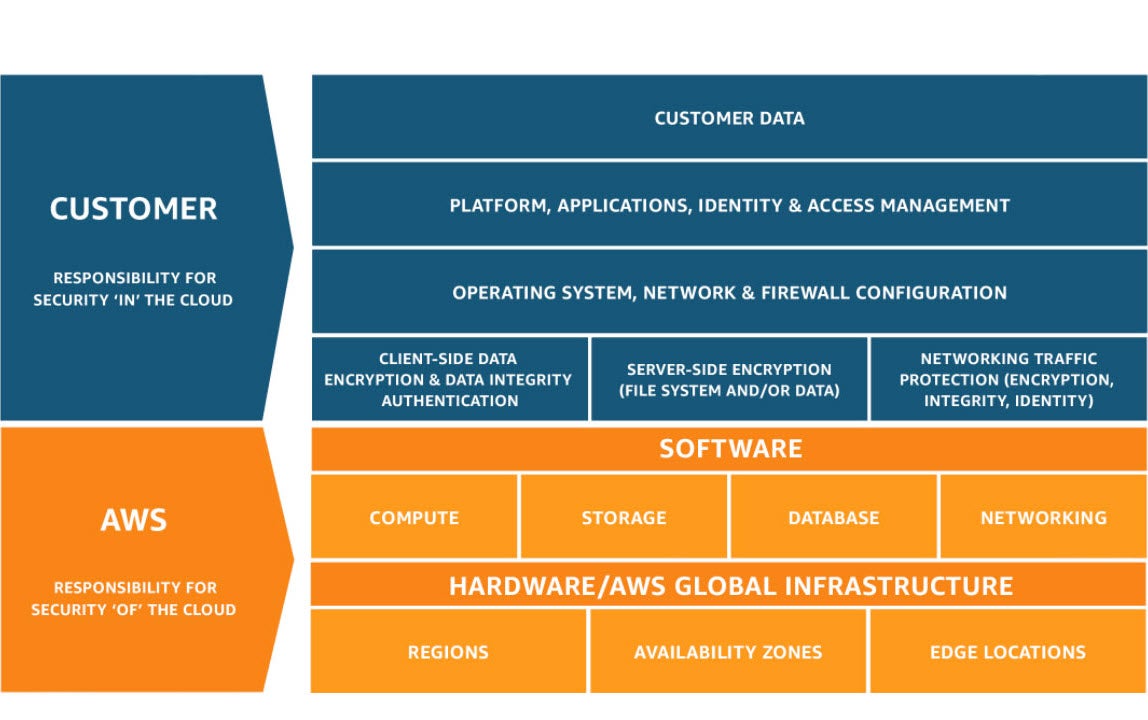
AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to atender a requisitos específicos de conformidade. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.

Entendendo o modelo de responsabilidade compartilhada da AWS

O Modelo de Responsabilidade Compartilhada da AWS é uma estrutura que define como as responsabilidades de segurança e conformidade são compartilhadas entre a AWS e seus clientes. É importante que as empresas compreendam esse modelo, pois ele determina quais controles de segurança elas são responsáveis por implementar e quais são gerenciados pela AWS.

Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.

For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.

É importante observar que as responsabilidades podem ser compartilhadas, dependendo dos serviços específicos utilizados por cada cliente. O Modelo de Responsabilidade Compartilhada da AWS fornece diretrizes sobre quais responsabilidades devem ser consideradas ao implantar soluções em um ambiente da AWS.

To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.

Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.

  • O Modelo de Responsabilidade Compartilhada da AWS descreve como as responsabilidades de segurança e conformidade são divididas entre a AWS e seus clientes, sendo que a AWS é responsável pela segurança de sua infraestrutura física, e os clientes são responsáveis pela proteção de seus próprios aplicativos e dados dentro de um ambiente da AWS. É importante que as empresas compreendam esse modelo para determinar quais controles de segurança devem implementar. No entanto, as empresas também devem assumir a responsabilidade pela gestão de riscos de segurança na nuvem de sua parte e não depender exclusivamente de provedores como a AWS, embora seguir as melhores práticas fornecidas pelos fornecedores possa reduzir os fatores de risco.

Segurança da nuvem x Segurança na nuvem

Um dos conceitos-chave que os usuários da nuvem devem compreender é a diferença entre segurança da nuvem e segurança na nuvem. Conforme mencionado anteriormente, a AWS é responsável por gerenciar e proteger a infraestrutura subjacente ao seu serviço em nuvem. Isso é conhecido como segurança da nuvem, pois envolve a proteção da infraestrutura física.

Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.

Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.

É importante ressaltar que as empresas não devem ignorar suas responsabilidades em matéria de segurança na nuvem apenas porque a AWS é responsável pela segurança da nuvem. Com esse modelo de responsabilidade compartilhada, a AWS fornece práticas recomendadas e diretrizes sobre como os clientes podem garantir sua própria segurança, além do que a AWS já oferece.

Por exemplo, as instâncias do Amazon EC2 protegidas por um firewall fornecido pela AWS possuem configurações padrão rigorosas, com a opção de personalização. O cliente deve configurar esses firewalls por conta própria, de modo a poder controlar quem pode acessar os ambientes de suas instâncias, além das medidas já implementadas pela AWS.

Os críticos argumentam que basear-se exclusivamente na documentação de melhores práticas pode resultar em proteção inadequada contra ataques. Os usuários da nuvem precisam ser cuidadosos ao configurar seus próprios sistemas de acordo com os padrões atuais e adotar medidas proativas, como sistemas automatizados de aplicação de patches que alertam os administradores de sistema quando novos patches ficam disponíveis.

Implementação do Modelo de Responsabilidade Compartilhada da AWS

O Modelo de Responsabilidade Compartilhada da AWS exige que tanto o cliente quanto a AWS participem da garantia da segurança e da conformidade de seu sistema. A AWS gerencia e controla a pilha de infraestrutura física, enquanto os clientes são responsáveis por proteger suas aplicações, bem como por lidar com o gerenciamento de identidade e acesso (IAM). Portanto, é fundamental que os clientes implementem o modelo de forma eficaz para mitigar quaisquer ameaças potenciais e manter a segurança.

One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.

Outra etapa importante é a seleção de um projeto de arquitetura segura que incorpore controle de acesso, segmentação de rede, registro de eventos, monitoramento, serviços de criptografia e práticas de gerenciamento de vulnerabilidades. O acesso só deve ser concedido com base nas funções e responsabilidades individuais dos usuários, por meio das melhores práticas de IAM. Em todas as etapas da implementação, deve ser instituído um programa de treinamento de conscientização em segurança cibernética para todos os funcionários, a fim de garantir que compreendam seu papel na manutenção de altos níveis de segurança.

For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.

To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.

An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.

  • De acordo com uma pesquisa da IDC de 2020, 64% dos profissionais de TI estão adotando a segurança como uma responsabilidade compartilhada com provedores de serviços em nuvem, como a AWS, para manter um ambiente de nuvem seguro.
  • Em um relatório da McAfee de 2019, constatou-se que as organizações que utilizam a AWS enfrentaram, em média, mais de 2.700 ameaças à segurança por mês, o que ressalta a importância de seguir o modelo de responsabilidade compartilhada para garantir uma proteção aprimorada.
  • A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.

Controle de acesso de usuários e práticas de gerenciamento de dados

Uma área em que os clientes têm uma responsabilidade considerável no modelo compartilhado é a do controle de acesso dos usuários e das práticas de gerenciamento de dados. Ao lidar com dados críticos, as permissões dos clientes devem ser auditadas regularmente como parte de suas melhores práticas de IAM. Dessa forma, você pode garantir que cada usuário tenha acesso apenas ao que precisa e nada além disso.

Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.

Suponha que você tenha uma equipe de desenvolvedores trabalhando em aplicativos críticos em sua infraestrutura. Ao utilizar as políticas do AWS IAM em conjunto com o Amazon CloudWatch Logs Insights, você pode monitorar a atividade dos usuários para descobrir quem acessou quais partes do seu sistema e quando. Com esses dados, é possível determinar se há padrões incomuns ou erros nas tentativas de login que possam indicar uma possível violação de segurança.

Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.

When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.

Vantagens do Modelo de Responsabilidade Compartilhada da AWS

The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.

Outra vantagem é que a AWS gerencia toda a infraestrutura física e de rede, reduzindo os riscos de acesso não autorizado, violações de dados ou interrupções no serviço. Com sua rede global de data centers, a AWS oferece serviços de hospedagem confiáveis e de alto desempenho 24 horas por dia. Esse nível de suporte permite que as empresas aumentem ou reduzam sua capacidade facilmente, conforme necessário, sem precisar gerenciar elas mesmas as atualizações de hardware ou as implementações de rede.

Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.

For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.

Outra vantagem é que as empresas podem aproveitar a escalabilidade e a agilidade oferecidas por plataformas de computação em nuvem, como a AWS. Com a capacidade de provisionar recursos sob demanda e aumentar ou reduzir a capacidade rapidamente, conforme necessário, as empresas podem responder mais prontamente às mudanças nas condições do mercado, evitando custos desnecessários.

Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.

Maior segurança e flexibilidade em conformidade

Segurança e conformidade são componentes essenciais de qualquer infraestrutura de TI, especialmente para empresas que lidam com dados confidenciais ou sujeitos a regulamentações. O Modelo de Responsabilidade Compartilhada da AWS oferece maior flexibilidade em termos de segurança e conformidade, permitindo que as organizações utilizem uma variedade de ferramentas e tecnologias para atender às suas necessidades específicas.

Uma vantagem fundamental é que a AWS oferece várias camadas de controles de segurança que podem ser utilizadas em diversas combinações para atender a necessidades específicas. Por exemplo, os clientes podem usar o Amazon Inspector para avaliar as vulnerabilidades de segurança de suas aplicações, ao mesmo tempo em que aproveitam Features como o AWS Identity and Access Management (IAM) para controlar o acesso dos usuários.

Além disso, a AWS oferece recursos de criptografia de nível empresarial que permitem aos clientes proteger seus dados tanto em repouso quanto em trânsito. Isso inclui suporte a Secure Sockets Layer (SSL)/Transport Layer Security (TLS) para o tráfego da web, ao Key Management Service (KMS) para o gerenciamento de chaves criptográficas e aos Módulos de Segurança de Hardware (HSMs) para maior segurança. Ao disponibilizar essas tecnologias, a AWS permite que os clientes criem arquiteturas altamente seguras em seu ambiente de nuvem.

Outra forma pela qual o modelo de responsabilidade compartilhada contribui para maior segurança e flexibilidade em termos de conformidade é permitindo que as organizações mantenham o controle sobre aspectos-chave de sua infraestrutura de TI. Por exemplo, o uso de serviços da AWS, como o Amazon EC2 Dedicated Hosts, permite que os clientes hospedem instâncias em hardware dedicado exclusivamente ao seu uso, proporcionando assim maior controle sobre seu ambiente de computação e reduzindo os riscos de acesso não autorizado ou outros problemas de segurança.

Uma organização que lida com informações confidenciais pode necessitar de controles mais rigorosos do que aqueles fornecidos por padrão pela arquitetura de tenancy compartilhada. Nesses casos, o uso de uma solução de hospedagem dedicada por meio da AWS garantiria um ambiente de computação mais seguro, sem comprometer a flexibilidade ou o desempenho.

Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.

Na próxima seção, exploraremos alguns dos desafios que as organizações podem enfrentar ao implementar o Modelo de Responsabilidade Compartilhada da AWS.

Enfrentando possíveis desafios no modelo compartilhado

While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.

Um desafio comum que as organizações enfrentam é determinar quais são suas responsabilidades e quais são as responsabilidades da AWS em termos de conformidade. Dependendo dos serviços da AWS utilizados e da integração com o ambiente de TI, diferentes áreas de responsabilidade podem recair sobre diferentes partes. Por exemplo, uma organização pode não ter clareza sobre quais regulamentações se aplicam ao uso dos serviços da AWS ou sobre como configurá-los adequadamente. Uma abordagem útil nesse caso seria consultar a documentação da AWS ou especialistas na área para esclarecer quaisquer pontos de incerteza.

Outro desafio potencial é garantir que os usuários tenham controles de acesso adequados, mantendo, ao mesmo tempo, uma postura de segurança adequada. O Modelo de Responsabilidade Compartilhada exige que os clientes gerenciem suas próprias identidades e políticas de controle de acesso dentro de seus próprios ambientes, utilizando ferramentas de IAM fornecidas pela AWS. Isso significa que os clientes devem garantir que os usuários estejam autorizados a acessar apenas o que precisam para desempenhar suas funções. Além disso, os clientes devem garantir que as funções e permissões sejam atribuídas adequadamente com base na função do cargo, nível hierárquico etc., ao mesmo tempo em que limitam o acesso quando não for necessário. Não abordar adequadamente essas questões pode levar a consequências graves, como perda de dados ou sistemas comprometidos.

Para lidar com essas questões, algumas organizações optam por implementar soluções independentes de gerenciamento de identidade fora da AWS. Embora isso possa simplificar a administração e proporcionar maior controle sobre as políticas de acesso dos usuários, também introduz complexidade adicional em ambientes já complexos. Além disso, muitos fornecedores terceirizados não dispõem de integrações maduras com os serviços da AWS ou podem exigir esforços de desenvolvimento personalizado.

One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.

Outro desafio que pode surgir no âmbito do Modelo de Responsabilidade Compartilhada é garantir que níveis suficientes de segurança sejam mantidos em todos os momentos. Embora a AWS gerencie a segurança de sua camada de infraestrutura e dos serviços abstratos da plataforma, os clientes são responsáveis pela implementação de sistemas operacionais convidados, aplicativos e configurações de dados seguros. Uma analogia útil aqui é pensar na construção de uma casa: assim como os empreiteiros devem garantir que a fundação esteja estável antes de adicionar camadas adicionais de construção, as organizações devem implementar protocolos básicos de segurança adequados antes de Entrustar mais dados ou cargas de trabalho à AWS.

Em conclusão, embora o Modelo de Responsabilidade Compartilhada da AWS ofereça uma excelente estrutura para a divisão de responsabilidades entre provedores e clientes, podem surgir desafios ao implementá-lo na prática. Esses desafios geralmente incluem questões relacionadas a regulamentações de conformidade, controles de acesso de usuários e implementação de políticas de segurança adequadas. Ao utilizar ferramentas existentes da AWS, como o Gerenciamento de Identidade e Acesso (IAM), definir cuidadosamente as áreas de responsabilidade e seguir as melhores práticas em relação ao gerenciamento de configuração de segurança, as organizações podem lidar melhor com esses desafios e colher os benefícios desse modelo ao longo do tempo.

Perguntas frequentes

What are the customer’s responsibilities in the AWS shared responsibility model?

No modelo de responsabilidade compartilhada da AWS, os clientes são responsáveis pela proteção de seus próprios dados e aplicativos até o nível do sistema operacional. Isso inclui configurar as definições de segurança, gerenciar os controles de acesso e realizar avaliações regulares de segurança.

According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.

A AWS oferece uma variedade de ferramentas e recursos para ajudar os clientes a cumprir suas responsabilidades. Entre eles estão recursos de segurança, como o Gerenciamento de Identidade e Acesso (IAM), e serviços como o AWS Config, que permite o monitoramento contínuo e verificações de conformidade.

Em última análise, é fundamental que os clientes compreendam e assumam suas responsabilidades para proteger seus dados e aplicativos na plataforma AWS.

What are the AWS provider’s responsibilities in the shared responsibility model?

In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.

According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.

Além disso, a AWS oferece diversos recursos de segurança aos clientes, incluindo gerenciamento de identidade e acesso, opções de criptografia, ferramentas de segurança de rede e certificações de conformidade. Esses recursos foram projetados para ajudar os clientes a cumprir suas próprias obrigações no âmbito da responsabilidade compartilhada.

However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.

De modo geral, compreender o modelo de responsabilidade compartilhada é fundamental para qualquer organização que utilize serviços em nuvem. Ao trabalhar em conjunto com seu provedor (neste caso, a AWS), os clientes podem garantir que seus dados e ativos estejam devidamente protegidos na nuvem.

Em que o modelo de responsabilidade compartilhada da AWS difere dos modelos de outros provedores de serviços em nuvem?

O modelo de responsabilidade compartilhada da AWS se diferencia de outros provedores de serviços em nuvem ao definir claramente as responsabilidades de segurança tanto do cliente quanto da AWS. Isso significa que os clientes têm mais controle sobre seus dados e infraestrutura, ao mesmo tempo em que continuam se beneficiando das medidas de segurança oferecidas pela AWS.

Ao contrário de outros provedores de serviços em nuvem, a AWS assume a responsabilidade pela segurança física de seus data centers, bem como pela segurança de sua infraestrutura em nuvem. Isso inclui a segurança do hardware, da camada de virtualização, do local de armazenamento e da infraestrutura de rede.

Por outro lado, os clientes são responsáveis por proteger suas aplicações e dados na plataforma da AWS. Isso inclui configurar controles de acesso, gerenciar identidades e permissões de usuários, criptografar dados em trânsito e em repouso e garantir a conformidade com as regulamentações.

According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”

Em resumo, ao definir claramente as responsabilidades de segurança de ambas as partes envolvidas, o modelo de responsabilidade compartilhada da AWS oferece aos clientes maior controle sobre sua própria segurança, ao mesmo tempo em que eles continuam se beneficiando da segurança de infraestrutura em nuvem de nível internacional fornecida pela AWS.

Existem equívocos comuns sobre o modelo de responsabilidade compartilhada da AWS?

Sim, existem equívocos comuns sobre o modelo de responsabilidade compartilhada da AWS. Um dos mais difundidos é que os clientes tendem a acreditar que, ao migrarem para a nuvem, todas as responsabilidades de segurança passam a recair inteiramente sobre a AWS. No entanto, isso não é verdade, e é importante que as empresas compreendam como a responsabilidade é compartilhada ao utilizar a AWS.

De acordo com uma pesquisa realizada pela LogicMonitor em 2019, 66% dos profissionais de TI acreditavam que os provedores de nuvem eram os únicos responsáveis pela segurança dos dados de seus clientes. Além disso, 70% dos entrevistados consideravam que tinham menos responsabilidade pela segurança em um ambiente de nuvem em comparação com as infraestruturas tradicionais de TI locais. Essas estatísticas sugerem que ainda há um mal-entendido em relação à segurança e à responsabilidade na nuvem.

It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.

To quote a statement from AWS’ Shared Responsibility Model whitepaper:

“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”

In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.

Como o modelo de responsabilidade compartilhada afeta a segurança e a conformidade na AWS?

O modelo de responsabilidade compartilhada é um conceito fundamental na AWS que define as diferentes responsabilidades de segurança entre o provedor de serviços em nuvem e seus clientes. Esse modelo permite que os usuários tenham maior controle sobre seus dados, ao mesmo tempo em que possibilita que a AWS mantenha os padrões de segurança necessários.

From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.

No que diz respeito à conformidade, a AWS segue diversos padrões do setor, como a HIPAA para organizações da área da saúde e a PCI DSS para empresas de processamento de cartões de pagamento. No entanto, cabe aos clientes a responsabilidade final de garantir que estejam em conformidade com quaisquer regulamentações relevantes para seu setor ou região.

According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.

Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Imagine leading security and data protection operations as Chief Information Security Officer (CISO) at a global enterprise when a storm of calls and instant messages erupts your morning routine. A relentless AI-driven attack has taken over devices, systems, and networks – threatening your data.

As the field of artificial intelligence continues to advance, there’s a growing concern about the misuse of AI by cybercriminals to execute advanced attacks. AI-based threats have the potential to be more sophisticated, adaptive, and damaging than traditional attacks. To counteract this evolving risk landscape, businesses must adopt a cyber resilience strategy that embraces innovative approaches. Commvault® Cloud, powered by Metallic ® AI, is the cyber resilience platform for protecting your data and delivering business continuity amidst ever-evolving cyber threats. Combat AI-driven attacks with a platform that is purpose-built to enable true, cloud cyber resilience for the hybrid world, delivering the melhor segurança, a mais alta inteligência e a recuperação mais rápida— across cloud, on-prem, and SaaS workloads.

AI-driven Attacks 

 Cybercriminals leverage AI in various ways and explore further enhancements to increase their attack capabilities. For example:

  • Advanced phishing and social engineering
    social permite que agentes mal-intencionados automatizem atividades fraudulentas, como a criação de e-mails de phishing, a geração de contas falsas nas redes sociais, avaliações e comentários, a falsificação de identidade de agentes de atendimento e suporte e a realização de golpes. Conjuntos de dados massivos contendo credenciais roubadas e dados pessoais podem ser analisados em segundos para aprimorar campanhas de phishing e engenharia social.
  • Adaptive malware and botnet generation
    AI-driven malware and botnets that shapeshift during attack stages expose exponential risk to IT and security teams by evolving in real-time to avoid security measures, identify vulnerabilities in target systems, and coordinate attacks more efficiently than human-generated threats. A growing concern in cybersecurity is related to AI-generated malware capable of bypass traditional signature-based defenses.
  • Zero-day exploits and supply chain attacks
    à cadeia de suprimentos: Os agentes mal-intencionados estão ocultando de forma criativa códigos maliciosos e explorações de dia zero dos defensores para ampliar a distribuição do ataque e estender o raio de impacto. Por exemplo, ocultando uma carga maliciosa dentro de um modelo de IA desenvolvido para desempenhar funções legítimas, como a autenticação biométrica. Em outro cenário, os invasores podem manipular a IA para que ela aprenda os algoritmos dos sistemas de detecção de ameaças e evite ser detectada.
  • Credential stuffing and brute-force attacks
    By automating the process of gaining unauthorized access to business accounts and systems through stolen credentials and common password combinations AI speeds up the attack itself. Additionally, machine learning algorithms are utilized to evade security detection systems and AI-driven tools accelerate password cracking by analyzing patterns in leaked password databases.
  • Deepfake attacks
    com deepfakes: vídeos e áudios gerados por IA imitam vozes e rostos conhecidos para manipular pessoas a realizar ações que concedam acesso a dados confidenciais, sistemas e fundos. A tecnologia por trás dos deepfakes cria áudios e imagens convincentes com um mínimo de informações coletadas nas redes sociais ou em outras plataformas públicas.

A IA tem o poder de ampliar o impacto e a complexidade dos ataques cibernéticos, aumentando os danos potenciais e os riscos aos seus ativos de dados. A Commvault ajuda você a lidar com a incerteza, combinando tecnologia de ponta em proteção de dados com medidas robustas de segurança cibernética, em conformidade com os marcos regulatórios, para investir em mecanismos adequados de resiliência cibernética e detecção que mantenham seus dados protegidos.

Spotting Threats Early 

ThreatWise, our cyber deception service integrated in the Commvault Cloud that layer’s defenses along the path to your data, shielding it from AI-driven attacks, and surfacing threat actors that are targeting the most valuable assets in production – your data. This early warning layer enables your organization to adopt a cyber resilience strategy defending your data against tomorrows threat actors:

  • Limit the blast radius of an incident and divert the threat sooner – before it’s time to recover. ThreatWise alerts key business stakeholders upon first touch while simultaneously luring attackers in and away from actual critical assets, forcing them to waste resources.
  • Identifique o invasor e obtenha informações sobre as táticas, técnicas e procedimentos utilizados ao longo de toda a cadeia de ataque. Ao revelar a origem do ataque orientado por IA, é possível corrigir os sintomas e a causa do mesmo para impedir que a situação se agrave.
  • Delay attacks by confusing and misleading attackers’ algorithms. ThreatWise feeds AI-driven threats fake tokens leading to deceptive data that is making it harder to automate and execute attacks while wasting threat actors’ time.
  • ThreatWise detection is highly accurate, because it’s not reliant on signatures to identify malicious activity, spotting zero-day attacks, shape shifting malware, and silent threats across workloads and data estates.
  • Maximize seu tempo de resposta automatizando a notificação das principais partes interessadas em toda a empresa e facilite a coordenação da Recovery para limitar o impacto.

Acompanhando a evolução das ameaças

Para saber mais sobre como a Commvault ajuda você a aproveitar todo o potencial da IA sem que os custos disparem, leiaeste blog.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Every day across the globe, organizations use Microsoft 365 to communicate, create, and store the content that drives their businesses.  This means Microsoft 365 often houses petabytes of valuable data for many customers—data that is critical to business continuity.

Garantindo a resiliência e a capacidade de recuperação dos dados do Microsoft 365

Então, como as organizações garantem a segurança dos dados do Microsoft 365, protegendo-os contra exclusões acidentais ou maliciosas e contra ataques de ransomware em grande escala? Além de garantir a disponibilidade dos aplicativos e da infraestrutura, a Microsoft está incorporando ferramentas com melhor desempenho e confiabilidade para oferecer aos clientes soluções de backup.

Os engenheiros da Commvault e da Microsoft colaboraram para oferecer uma nova solução que protege os clientes contra os ataques de ransomware mais devastadores, utilizando o próprio poder da plataforma Microsoft 365, com pontos de recuperação frequentes a partir dos quais os clientes podem recuperar rapidamente arquivos ou e-mails que possam ter sido criptografados ou destruídos. Essa nova solução combina o melhor das tecnologias da Commvault e da Microsoft com novos recursos para recuperação em massa de dados com níveis de desempenho muito elevados, respaldada pela confiança da Microsoft em matéria de recuperação.

Com base em mais de 27 anos de desenvolvimento conjunto

“Our product teams have been meeting regularly to ensure that Commvault and Microsoft deliver the best-combined solution to our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault.“Together with Commvault’s current capabilities for flexible, granular recovery and air-gapped infrastructure, the integration with Microsoft 365 Backup Storage enables customers to rapidly respond to malicious attacks and get back to business with minimal disruption. We’re excited to give customers more options to protect their data from malicious attacks.”

“Estamos satisfeitos em trabalhar com a Commvault e ansiosos para que os clientes utilizem suas soluções aprimoradas, desenvolvidas com base em nosso armazenamento de backup do Microsoft 365 Backup, a fim de proporcionar experiências excepcionais de backup, garantindo estabilidade e confiança aos negócios”, afirmou Jeff Teper, presidente da divisão de Aplicativos e Plataformas de Colaboração da Microsoft.

Saiba mais — veja a solução conjunta em ação

At Commvault, we’re excited to pursue data protection excellence with Microsoft.  For organizations interested in seeing exactly how Microsoft 365 Backup Storage will function in a Commvault environment, click Saiba mais no SHIFT 2025 for a walk-through demo.  In the coming weeks, we will publish additional information regarding pricing, public preview, and general availability.  For anyone interested in learning more about the integrated Commvault/Microsoft solution, email us at microsoft@commvault.com.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As security and cyber resilience continue to grow in importance as the number one data challenge for organizations today, Commvault is excited to be an inaugural member of the Microsoft Security Copilot Partner Ecosystem. With the launch of Commvault Cloud, the biggest advancement in Commvault’s history, enhanced application of AI and deep integration into Microsoft’s security portfolio are essential elements of Commvault’s continued innovation.

Trabalhando juntos para aumentar o valor e a interoperabilidade com o Microsoft Security Copilot

“We are excited about the opportunity to be part of the Microsoft Security Copilot Partner Ecosystem and the advantages this creates for our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault. “Together with Microsoft, we will continue to build on our 27-plus years of co-engineering to ensure that we remain at the forefront of innovative solutions that solve our joint customers most pressing cyber resilience and cyber security issues—and Microsoft Security Copilot will be a focus for us as we look to advance the use of AI and it’s continued application in data security and cyber resilience.”

A Commvault participante do Microsoft Security Copilot Partner Private Preview

Announced this week at Microsoft Ignite, Commvault is participating in the Microsoft Security Copilot Partner Private Preview. Commvault was selected for the program based on its proven experience with Microsoft security technologies and the valued feedback it can provide to Microsoft.  As part of the program, Commvault is working with Microsoft product teams to help shape Microsoft Security Copilot product development and future releases.

Commvault Cloud Brings “Arlie” the New AI Copilot to Life

In parallel to the joint focus on AI with Microsoft, Commvault is also introducing “Arlie,” short for “Autonomous Resilience”—a new AI copilot that will respond to inquiries from Commvault customers in plain, simple language.  Behind the scenes, Arlie will interface with generative AI models and provide personalized actionable responses.

Saiba mais — veja a solução conjunta em ação

At Commvault, we’re excited to continue our pursuit of excellence in cyber resiliency and cyber security with Microsoft.  For organizations interested in seeing exactly how Commvault is at the forefront of the use of AI in cyber security, be sure to visit https://www.commvault.com/platform.

Para quem estiver interessado em saber mais sobre a solução conjunta da Commvault e da Microsoft, envie-nos um e-mail paramicrosoft@commvault.com.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

At Commvault, we understand that Active Directory sits at the core of your identity and access management infrastructure and is a primary attack vector for bad actors. On December 1, 2023, we are taking the first of several steps towards providing expanded protection for this essential asset in the form of enhanced object and attribute level recovery for both Active Directory and Azure AD (now Microsoft Entra ID). 

The key new features released on December 1 will make it easier for you to identify the scope of a disaster and recover or roll back from it as quickly as possible. The enhanced protection includes: 

  • Accelerated recovery of deleted and changed objects by comparing all objects and attributes between backups. 
  • Recovery of Group Policy Objects, including their security, links, and settings. 
  • Recovery of Entra ID conditional access policies and roles. 
  • Rollback of overwritten or corrupted attributes across many objects at once. 
  • More frequent backups of AD, ensuring it is always possible to restore a recent copy. 

To ensure the highest level of AD protection, we will also transition Commvault® Cloud Backup & Recovery for Active Directory from a free subscription to a paid offering starting December 1, 2023. 

If you are presently protecting your Active Directory or Entra ID environment with Backup & Recovery for Active Directory, you will automatically gain access to the enhanced capabilities described above at no additional cost until June 1, 2024. No action is required on your part, and your scheduled backups will not be disrupted in any way. Starting on December 1, you will have complete access to the expanded functionality in appreciation of your ongoing business. 

Se você ainda não estiver protegendo o Active Directory, poderá configurar o backup de um domínio do Active Directory ou de um locatário do Entra ID até 1º de dezembro de 2023 e terá automaticamente acesso gratuito a esses recursos aprimorados até 1º de junho de 2024, sem compromisso. Para iniciar hoje mesmo a proteção do Active Directory e ter acesso aos recursos de proteção aprimorados até junho, acesse o portal da Commvault e clique em “Configurar” no bloco do Active Directory no Catálogo de Serviços.

Após 1º de junho de 2024, será necessário adquirir uma assinatura para garantir o acesso contínuo ao serviço do Active Directory.

Comparações interativas de AD em todo o domínio

To make an informed decision as to what objects to restore or roll back, you need a complete report of all changes that have recently occurred in AD. Our new comparisons do just this – they compare all objects and attributes from a backup of your choosing to the current state of AD or another selected backup – and itemize any objects that were deleted or whose attributes have changed. Rather than doing the investigative work yourself, our comparisons will tell you exactly what happened in AD and allow you to interact with the report to search and filter to narrow the results to the objects that require recovery. Most importantly, you can restore the objects directly from the report, eliminating the need to switch between different views and workflows and minimizing downtime or disruption. 

Comparisons can automatically scan for all changes in AD between two points in time or focus on particular areas in AD to speed up results. The results for every comparison are saved so you and your colleagues can review them anytime. 

Related Articles:

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Organizations of all shapes and sizes face unprecedented volumes of cyber threats that can disrupt business operations and tarnish brand reputations. It’s chaotic to say the least. As this threat landscape continues to evolve, it’s crucial for businesses like yours to stay ahead of the bad actors and escalate your cyber defenses.

To help address the chaos, Commvault has partnered with industry leaders in cybersecurity, artificial intelligence (AI), and cloud technologies to help bolster your cyber resilience. These strategic integrations provide customers with advanced security measures, data intelligence, and threat detection capabilities. Combining the strengths of Commvault® Cloud with these innovative partners provides you with enhanced data insights, protection, and mitigation strategies.

O panorama atual das ameaças cibernéticas: não é uma questão de “se”, mas de “quando”

De acordo com um estudo recente da IDC encomendado by Commvault, 61% of respondents believe that data loss within the next 12 months due to increasingly sophisticated access is “likely” to “very likely.” This alarming statistic highlights the urgent need for robust cyber resilience measures. Organizations must be prepared to detect, thwart, and recover from ransomware attacks swiftly. It’s a matter of when and how often.

É por isso que estabelecemos parcerias em toda a cadeia de ferramentas de segurança, incluindo gerenciamento de informações e eventos de segurança (SIEM), orquestração, automação e resposta de segurança (SOAR), detecção e resposta de rede, detecção de vulnerabilidades, riscos e ameaças, além de governança e privacidade de dados.

Integração com os principais parceiros nas áreas de segurança e IA

A integração da Commvault com uma ampla gama de parceiros nas áreas de segurança e inteligência artificial, por meio da Commvault Cloud Platform, oferece aos clientes uma abordagem abrangente para a resiliência cibernética. Entre eles:

  1. Avira: Provides advanced AI-driven threat protection, enabling customers to rapidly identify potential nefarious activity and enhance protection against emerging threats.
  2. CyberArk: We live in a zero-trust world when it comes to cybersecurity. Commvault’s integration with CyberArk’s Identity Security Platform helps customers follow strong Zero Trust architecture practices, reducing the risk of credential theft and exploitation in the face of double and triple extortion attacks.
  3. Darktrace: When “when” happens, quick response is key. Combining Darktrace’s innovative HEAL platform and Commvault’s AI-powered data insights, joint customers can proactively defend against potential cyber threats and swiftly respond to incidents.
  4. Databricks: The more data you amass, the more difficult it can be to maintain governance. The integration between Databricks and Commvault enables customers to leverage AI-driven search capabilities, making it easier to identify sensitive data and improve data governance.
  5. Entrust: Get advanced cyber resiliency to protect critical data from current and future threats with Entrust’s post-quantum cryptography and data encryption solutions, integrated with Commvault Cloud.
  6. Netskope: Netskope’s global SASE cybersecurity platform, combined with Commvault Cloud, helps organizations apply zero trust principles to protect data, ensuring ultra-sensitive data awareness and threat protection.

Essas integrações vêm somar-se às que já havíamos anunciado comSentinela da Microsoftpara um SIEM inteligente, e com o Cortex XSOAR daRedes Palo Alto’ Cortex XSOAR to accelerate response time.

Enfrentando as ameaças de hoje e de amanhã

Isso é apenas a ponta do iceberg, pois há mais integrações com o Commvault Cloud em desenvolvimento para fortalecer sua resiliência cibernética contra agentes mal-intencionados, ameaças maliciosas e ransomware.

Juntas, a Commvault e nossos parceiros ajudam você a lidar com o cenário de ameaças em constante evolução e a proteger seus dados, aplicativos e cargas de trabalho de produção em ambientes híbridos e multicloud. Para saber mais sobre como essas integrações podem ajudar a impulsionar a Commvault Cloud, acessewww.commvault.com/platform/integrations.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Under a constant threat of ransomware attacks and malicious cyber activities, cyber resilience is a paramount concern for organizations of all sizes, in all industries. These existential threats make it imperative for businesses to adopt a comprehensive and proactive approach to protect their data and ensure business resilience. That’s why I am thrilled to share our new platform, Commvault® Cloud, powered by Metallic® AI – a transformative platform that revolutionizes cyber resilience in the hybrid enterprise.

With its unified data protection, security, intelligence, threat detection, and recovery capabilities, Commvault Cloud empowers IT and security teams to stay one step ahead of ransomware and other cyber threats. We’re doing this by bringing our on-premises software and Metallic.io SaaS offering together into a single platform with enhancements to the features you already know and love and new capabilities you’re going to love.

Conheça seu novo parceiro em resiliência cibernética, a Arlie

There’s obviously a lot of hype around AI and how it’s changing the way we work and interact with software and systems. We’re putting AI to use help you act quickly and efficiently.

Users of Commvault Cloud will soon have access to Arlie—short for “Autonomous Resilience” and much easier to say—a novo copiloto de IA that’s at the ready 24 hours a day, responding to inquiries in plain, simple language. We’re using Generative AI models to consolidate information and reports plus provide users with personalized actionable responses. You can use Arlie to verify or validate clean point of recovery for critical systems or generate requested code in mere seconds.

I’m excited about the possibilities this creates. It’s fueled by an integration with Azure OpenAI to enable amazing human-like interaction within Commvault Cloud to:

  • Oferece análises de ameaças em tempo real e resumos de relatórios que mostram as informações mais recentes sobre o estado de resiliência cibernética da empresa, eliminando a necessidade de vasculhar filtros e relatórios para priorizar as informações mais urgentes. Imagine a economia de tempo.
  • Oferece uma maneira simplificada de criar uma integração ou programar uma ação: basta digitar uma descrição do que você deseja fazer, e o assistente de código irá gerar o código na hora. Chega de ponto-e-vírgula esquecido atrapalhando tudo.
  • Provide context-sensitive, guided product walk-throughs that make it easy for you to set-up, customize, and tune Commvault Cloud to your specifications. Simply ask “how to” questions and get step-by-step documentation complete with annotated screenshots.
  • Monitora constantemente o desempenho do Commvault Cloud utilizando IA generativa para identificar problemas, fornecer soluções e oferecer recomendações em tempo real sobre como otimizar a resiliência cibernética.

That’s just the start. We’ll have more generative AI model integrations following fast.

Cloudburst™ Recovery

You know and love us for our ability to recover from ransomware or other critical situations quickly. We’re making it faster and more efficient.

The new Cloudburst™ Recovery capability can help you improve business continuity by using infrastructure-as-code and cloud-scaling to automate rapid and frictionless recovery of data to any location. This enables mass recovery from cloud storage at scale with the highest speed possible. You don’t have to run an expensive cluster in the cloud to be able to do this, saving you money and headache.

Cleanroom

Também contamos com o que chamamos deCleanroom, one of the standout features of Commvault Cloud. It’s a cutting-edge service that ensures rapid, frictionless, and reliable recoveries after a cyberattack.

Quando ocorre um ataque cibernético, é fundamental ter um backup intacto. Mas é igualmente importante contar com um local seguro para a recuperação. É aí que entra o Cleanroom Recovery. Com o Commvault Cloud, você pode recuperar seus dados em um ambiente seguro e isolado na nuvem, projetado especificamente para fins de recuperação. Esse ambiente “cleanroom” está “pronto para uso”, o que significa que está sempre à sua disposição e preparado para facilitar o processo de recuperação.

Cleanroom Recovery oferece diversos benefícios, entre os quais:

  • Oferecendo um espaço seguro e isolado para a Recovery, garantindo que seus dados fiquem protegidos contra quaisquer ameaças ou vulnerabilidades remanescentes. Isso proporciona tranquilidade, pois você sabe que os dados recuperados estão limpos e livres de qualquer malware ou elemento malicioso em potencial.
  • Possibilitando recuperações rápidas. O tempo é essencial quando se trata de se recuperar de um ataque cibernético, e o Cleanroom Recovery garante que o processo seja o mais rápido e eficiente possível. Aproveitando o poder da nuvem, o Commvault Cloud permite uma recuperação de dados rápida e sem interrupções, minimizando o tempo de inatividade e permitindo que você volte a operar em um piscar de olhos.

Cleanroom Recovery não se destina apenas à recuperação após um ataque; é também uma ferramenta valiosa para a realização de testes de rotina de resposta a incidentes. Ao testar regularmente seus processos de recuperação no ambiente de sala limpa, você pode garantir que seus sistemas estejam preparados e otimizados para lidar com quaisquer possíveis ameaças cibernéticas. Essa abordagem proativa de testes e validação ajuda a fortalecer sua resiliência cibernética geral.

Previsão de ameaças com base em IA

Attackers are using AI to make ransomware even quieter and harder to detect. One of the emerging attacks uses AI to change the shape of the malware. Security experts call these shapeshifting or poly-morphic attacks. Whatever you call it, they are extremely hard to see and go undetected by traditional anomaly detection techniques. In Commvault Cloud we’re usando IA para combater a IA. Isso ajuda você a identificar ameaças de dia zero impulsionadas por IA que jáafetaramo conteúdo do backup, para que você possa colocar os dados em quarentena e recuperá-los de forma segura, evitando reinfecções durante a Recovery.

Gerenciando a resiliência cibernética para você

As part of the Commvault Cloud release, we’re adding Resiliência de Platina, um serviço totalmente gerenciado que oferece proteção, envolvimento e capacidade de resposta inigualáveis diante de ameaças à segurança cibernética e situações de desastre. Esse serviço, que está sendo apresentado a clientes selecionados como parte de um programa de pré-lançamento com acesso antecipado e cuja disponibilidade total está prevista para o início de 2024, oferece o seguinte:

  • Backup and Recovery básicos, automação avançada baseada em IA, camuflagem cibernética, testes de Recovery e verificações de Readiness, relatórios avançados, auditorias de segurança, telemetria personalizada e muito mais.
  • Powerful and comprehensive hybrid data protection and resilience, with the ease of use of the cloud using a dedicated, isolated control plane. 
  • Uma equipe de Readiness e resposta a ransomware dedicada a todas as etapas, desde a configuração até os testes e validações contínuos, passando pela Recovery em caso de um incidente cibernético.

We’re confident that Platinum Resilience offers the best in end-to-end cyber resilience and we’re backing that up with a new Commvault Protection Warranty to give everyone from IT managers to board members peace of mind that recovery from an attack is guaranteed.

Resiliência cibernética da Commvault Cloud

This is the boldest product launch in my 26-year history here at Commvault. I’m confident that your organization’s approach to cyber resilience will be revolutionized by Commvault Cloud, powered by Metallic AI. With its unified platform, advanced AI capabilities, and unique architecture, Commvault Cloud offers a comprehensive solution for data protection, security, intelligence, and recovery. By leveraging the power of AI, you can benefit from enhanced visibility, simplified processes, and optimized cyber resilience.

Com o Commvault Cloud, você pode ficar tranquilo, sabendo que seus dados estão seguros, suas operações estão protegidas e sua empresa pode continuar a prosperar diante das ameaças cibernéticas em constante evolução. É a solução definitiva para alcançar a resiliência cibernética em sua empresa híbrida.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Four short years ago, Commvault introduced Metallic, and the promise of data protection for businesses of every size. Our focus was simple – to artfully blend the best of enterprise-grade performance, with a light-touch, cloud-centric consumption model. Harnessing 20+ years of proven Commvault technologies, Metallic was born.  

Now, you didn’t have to sacrifice. Whether across clouds, data centers, or SaaS apps, our customers could uniformly safeguard their data (wherever it lived) while enjoying the durability, simplicity, and scale of the cloud. With constant innovation at the forefront of our vision, Metallic rapidly evolved, supporting the broadest set of hybrid cloud workloads, while pioneering next-generation security, resiliency, and recovery capabilities.   

Thousands of customers later, we are excited to announce the next phase in our journey as Metallic becomes part of the Commvault Cloud

So, what exactly is the Commvault Cloud? We’re glad you asked! 

Commvault Cloud, a unified data resilience platform 

A common misconception is that Commvault bought or acquired our award-winning Metallic SaaS technology. Well, we did neither… we built it from the ground up. Metallic was purposefully crafted to join Commvault’s existing portfolio of data protection offerings, as a light-touch, cloud-centric alternative.  

O Commvault Cloud, nossa recém-lançadaplataforma de resiliência cibernética e Recovery, unifies our cloud, software, and appliance-based services into a single place. This not only provides our customers with a consistent and streamlined experience to consume our technologies, but also creates new synergies and capabilities that advance how our customers protect their data. Commvault Cloud stands as the industry’s first platform for true cloud data security. Simpler, smarter and more scalable than ever before for trusted cyber resilience to secure and recover data in today’s hybrid world.

Benefits for Metallic customers  

By melding Metallic and Commvault technologies together into one platform, customers get even faster innovation, automation, and performance. While Metallic users will still enjoy the same SaaS-based backup they’ve come to know and love, the Commvault Cloud will pave the way for even more cloud-delivered advancements in disaster recovery, data security, artificial intelligence, and more. It means the best of all worlds: Simple SaaS protection, next generation cyber recovery innovations, and more flexibility of choice.  

Advanced automation and intelligence with Metallic AI 

Embora nossas ofertasde Backup and Recoveryfornecidas por SaaS sejam consolidadas em nossa nova plataforma Commvault Cloud Platform, o espírito da Metallic continua vivo em nossa camada de IA: a Metallic AI. O Metallic AI funciona como nossa camada de inteligência artificial que alimenta nossa nova plataforma. Desde a automação e o aprendizado de máquina até a IA, o Metallic AI proporciona maior desempenho e eficiência a todos os aspectos do Commvault Cloud. O Metallic AI também atuará como uma poderosa camada de integração para os parceiros do ecossistema, permitindo que os desenvolvedores criem serviços novos, robustos e inovadores que otimizam continuamente o Commvault Cloud e oferecem maior valor para quem o utiliza.

We are excited for this next phase in our journey, how the Commvault Cloud is redefining cyber resiliency and recovery as we know it, and continuing to support our customers with award-winning SaaS-based data protection. 

Want to learn more? Check out the following video or visit our seção de Perguntas Frequentes (FAQ) na Comunidade Commvault for additional details.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Here at Commvault, our values – we connect, we inspire, we care, we deliver – are foundational to everything we do.

Nesta semana, realizamos nossa reunião interna trimestral “Global Town Hall” e entregamos o prêmio “Living Our Values” do nosso CEO. Esse programa de premiação nos ajuda a reconhecer e celebrar, em nível global, nossos “Vaulters” pelo trabalho incrível que realizam ao colocar nossos valores em prática todos os dias.

I’m so proud to announce our FY24 Q2 CEO Living Our Values Award winners:

Metallic Customer Success Team

  • Shrey Ahuja
  • Reine Ayoub
  • Pronoy Banerjee
  • Scott Bauer
  • Ryan Carr
  • Francesco Coppola
  • Elizabeth Crinejo
  • Gemma Dean
  • Arijit Dey
  • Jerienne Esguerra
  • Steve Garrett
  • Melina Guzman
  • Srishma H S
  • Joel Hinchliffe
  • Salman Karim
  • Patrick Kelly
  • Andy Kirby
  • Richard Klauser
  • Kanishka Kohli
  • Brigitte Krause
  • Sanjeev Kumar
  • Tom LaFemina
  • Sally Lavis
  • Yaakov Lidgi
  • Mohana Lingaiah
  • Mark Penny
  • Varad Phatak
  • James Powell
  • Abhinab Pramanik
  • Syed Qadri
  • Sapna Rai
  • Kirk Rose
  • Alessandra Russo
  • Christopher Selph
  • Jayashree Sinha
  • Marta Slusarczyk
  • Nate Sprague
  • Eric Struski
  • David Stupar
  • Vimi Joseph Thengungal
  • Aissa Torres
  • Kent Willshire
  • Tayyeba Zamir

Antonio Silva

Inbar Schuchman

Stephanie Long

Fort Lauderdale Office Opening Team

Sam Hernandez

Stephanie Joyce

Tim Karaban

Tracy Skinner

David Surdukowski

Dee Venello

Todos esses vencedores são um exemplo inspirador e representam o que realmente significa ser um Vaulter!

To learn more about what it’s like to work at Commvault, check out our site de carreiras.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In today’s fast-paced and ever-evolving business landscape, organizations are constantly seeking ways to stay agile and adaptable. This is driving organizations to seek increased flexibility in their software solutions. Traditional on-premises software often falls short in meeting these demands, leading to the rise of Software-as-a-Service (SaaS) solutions. In this blog, we will explore the power of SaaS-delivered flexibility and how it can revolutionize the way businesses operate.

SaaS-delivered flexibility provide organizations with the freedom and adaptability they need from their software solutions. Unlike traditional on-premises software, SaaS solutions are built on cloud infrastructure, allowing businesses to easily scale up or down based on their needs. In fact, 89% of enterprises have a multicloud strategy.1 This scalability enables organizations to quickly adjust to changing market demands, add new users, expand into new markets, or accommodate seasonal fluctuations.

Considerações sobre SaaS

Para alcançar a flexibilidade oferecida pelo modelo SaaS, há cinco fatores-chave a serem considerados:

  1.  It’s important to choose a SaaS provider that offers a highly scalable and reliable cloud infrastructure. A significant advantage of SaaS is its inherent scalability. This ensures that the software can handle increased workloads and provide uninterrupted access to users.
  2. Organizations should look for SaaS solutions that offer anytime, anywhere access. Gone are the days of being tied to a specific physical location to access critical business applications. As of last year, 41.4% of cloud leaders say they are increasing their use of cloud-based services due to the macroeconomic climate.2 This means that employees can access the software and data from any location, as long as they have an internet connection. This flexibility empowers remote work, collaboration across geographies, and increases productivity.
  3. A rápida implantação e as atualizações são fundamentais para alcançar a flexibilidade oferecida pelo modelo SaaS. As soluções SaaS podem ser implantadas rapidamente, muitas vezes em questão de horas ou dias, permitindo que as organizações comecem a usar o software e a colher seus benefícios mais cedo, promovendo eficiência e produtividade. Além disso, os provedores de SaaS cuidam das atualizações e da manutenção, garantindo que as empresas tenham sempre acesso aos recursos mais recentes e às melhorias de segurança, sem qualquer interrupção ou custos elevados associados à manutenção de sistemas locais.
  4. Customization without complexity is another important aspect to consider. Flexibility in software often goes hand in hand with customization, so organizations should look for SaaS solutions that offer the ability to tailor the software to their specific business requirements without the need for complex and costly customization. Again, we see a need for this level of customization as 72% of IT Pros are taking a hybrid approach by combining public and private clouds.3 With this model, businesses can configure the software to align with their unique processes and workflows, empowering them to work the way they want to, without compromising on functionality.
  5. Os recursos de integração e colaboração são essenciais para alcançar a flexibilidade proporcionada pelo SaaS. As soluções SaaS devem oferecer APIs e conectores que permitam uma integração e uma troca de dados sem interrupções com outros sistemas. Isso permite que as empresas criem um ecossistema unificado de ferramentas de software, simplificando processos e aumentando a produtividade.

Em conclusão, a flexibilidade proporcionada pelo SaaS permite que as organizações se adaptem rapidamente às necessidades comerciais em constante mudança. Ao escolher uma solução SaaS que ofereça escalabilidade, acesso a qualquer momento, rápida implantação e atualizações, opções de personalização e recursos de integração, as empresas podem alcançar a flexibilidade necessária para prosperar no ambiente de negócios dinâmico de hoje. Adotar o SaaS não é apenas uma mudança tecnológica; é uma jogada estratégica para preparar sua empresa para o futuro e liberar todo o seu potencial.

For more information on SaaS delivered flexibility, please view ourResumo da solução, and watch our recent October 3webinar on demand.

References

1. Relatório “State of the Cloud” da Flexera, 2023 – 2. Pesquisa “Brand Pulse” do Google Cloud, 2022 – 3. Pesquisa “Brand Pulse” do Google Cloud, 2022

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Por que você deve reduzir seu RTO?

With a low RTO, you can ensure minimal perceivable disruption of business operations for your internal operations and customers — or no disruptions at all. Revenue is also at stake. Each second that passes while your systems are down and waiting to recover is lost revenue. RTO has a direct correlation to less revenue loss.

Aqui estão duas maneiras distintas de utilizar o backup como serviço na nuvem para melhorar efetivamente seu RTO e garantir a continuidade dos negócios durante qualquer tipo de interrupção.

1. Recuperação Granular

Em caso de perda ou comprometimento de dados, a rapidez com que você consegue restaurá-los é o ponto central do seu RTO. Embora a restauração da imagem completa do backup seja uma opção para a recuperação de dados, isso pode resultar em longos atrasos e tempo de inatividade prolongado, já que você precisa aguardar a restauração de cada arquivo, independentemente de sua importância crítica para a operação.

Granular file recovery is the superior alternative to full backup image restore because it allows you to perform both file and image-based level recovery from a single pass backup operation. This type of recovery allows the user to identify and prioritize certain mission-critical data and workloads to speed up recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — drastically improving RTO.

2. Recuperação flexível

Recovery flexível está, de certa forma, relacionada à Recovery granular. Com a Recovery flexível, é possível recuperar os dados em qualquer conta, em qualquer região. Isso significa que, se uma conta ou região estiver fora do ar, você poderá recuperar os dados em outra conta ou região que não tenha sido comprometida e retomar rapidamente as operações, o que certamente ajuda a otimizar o RTO.

Optimize Recovery Time Objective with the Industry’s Best Cloud Backup

O planejamento de recuperação de desastres é essencial para empresas que buscam garantir a continuidade dos negócios durante ataques maliciosos e interrupções imprevistas na infraestrutura interna. Estabelecer um RTO otimizado (ou seja, reduzido) é um componente vital para proteger sua empresa e os usuários finais.

Built natively in the cloud, Clumio’s industry-leading rapid recovery capabilities leverage granular recovery, incremental forever backup, and flexible recovery to equip today’s enterprises with fast and efficient data restores that can refine RTO and maintain business continuity during any type of disaster event.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Although AWS backup services certainly provides plenty of its own benefits in terms of versatility, it also has certain shortcomings that prevent it from being a comprehensive solution—not to mention offering only marginal control over cloud costs.

Aqui estão cinco dos principais desafios que o backup da AWS apresenta quando usado isoladamente.

Cinco desafios comuns no uso do AWS Backup

Sem Proteção contra ransomware

Ransomware has become a prevailing threat to enterprises of all types and sizes, with costs forecasted to reach $10.5 trillion annually by 2025. Security experts estimate that one ransomware attack occurs every 11 seconds. How can you effectively protect your data and ideally avoid a ransomware scenario altogether? Or even ensure that you can recover quickly from an attack?

When enterprises use AWS Backup to protect data sources such as S3, EC2, EBS, and RDS, snapshots are automatically created and kept in the same account as the primary data, leaving no separation between the primary data and snapshots.

Isso significa que, se um hacker conseguir acesso à conta principal, poderá facilmente comprometer os snapshots antes de passar para os dados principais.

Once the primary data has been compromised, there are no longer any backups to restore from—the enterprise’s data has been completely locked. They are now at the mercy of the hackers, who may still keep or destroy the data even after receiving the ransom payment.

Tempos de recuperação longos

Backup is not the only aspect of the data protection equation; data recovery is equally important. If an enterprise’s primary data gets corrupted—be it from bad actors or data failure—it has to have a way to recover the data as fast as possible to avoid significant disruptions to business continuity and its end users.

A falta de visibilidade sobre os snapshots pode causar atrasos onerosos na Recovery. Sem uma forma precisa de Recovery granular, restaurar dados a partir de um backup da AWS pode exigir um tempo considerável, devido ao complexo processo de identificar quais dados precisam ser restaurados e em que ordem.

Visibilidade limitada

The lack of visibility into snapshots within AWS doesn’t just affect recovery time, it can also complicate proving backup compliance with auditors and insurers. Furthermore, maintaining consistent policies across all applications and accounts is difficult and time-consuming when there is limited visibility into snapshots.

Complexidade adicional

Os recursos básicos prontos para uso do backup da AWS podem gerar complexidades contínuas que exigem atenção constante das equipes de TI e de seus recursos. Por exemplo, as equipes de TI precisam escrever rotineiramente scripts complexos para adicionar quaisquer funcionalidades ausentes à sua solução de proteção de dados.

Such scenarios work against the goal of cloud computing in the first place, which is to leverage the speed and agility of the cloud. If you constantly have to devote extra resources just to keep AWS cloud backup running smoothly, you’re not being efficient.

Custos imprevisíveis

Aside from ensuring a reliable, secure data backup and recovery system, enterprises also turn to cloud backup to gain cost-efficiencies. At first glance, the TCO with AWS backup can seem reasonable, but expenses can begin to pile up—sometimes exponentially over time.

Isso se deve ao processo padrão de replicação e armazenamento de snapshots no backup da AWS. Os snapshots são replicados para retenção de longo prazo entre contas, o que resulta em custos mais elevados com backup.

Taxas adicionais de saída para quaisquer transferências entre contas podem aumentar ainda mais esses custos, que, com o tempo, tendem a crescer exponencialmente, pegando muitas empresas de surpresa.

Por que a Clumio é a solução para os desafios do AWS Backup

Clumio was specifically designed to meet the various challenges enterprises can encounter when using AWS backup. The cloud-native platform provides AWS backup and recovery through an intuitive interface that requires no additional hardware or software to run.

Com o Clumio, as empresas contam com:

  • Best-in-Class Security that provides air-gapped and immutable backups that are end-to-end encrypted—to provide protection against threats like ransomware and bad actors
  • Rapid Recovery via a granular approach that quickly locates and restores backup files and can cut restore time from several hours to just minutes
  • Better Visibility into your data protection plans and compliance status to ensure you’re meeting business requirements
  • Simpler Backup Management with features like global policies and protection groups that automate long-term data retention as well as data classification
  • Lower TCO thanks to no longer needing to install additional resources, pay egress charges, devote additional IT resources to manage the process, or make mirror copies of snapshots— reducing backup costs by up to 50%

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

EC2-Outros é uma categoria de custo no faturamento da AWS que inclui diversos tipos de uso relacionados a serviços, como transferência de dados, volumes e snapshots do EBS, endereços IP elásticos e gateways NAT. Os clientes podem utilizá-la para calcular o custo total da execução de instâncias do EC2, excluindo os custos fixos por hora de execução das instâncias. Compreender a categoria EC2-Outros é fundamental para identificar as categorias de custo individuais nela contidas, de modo que você possa otimizar o uso das instâncias do EC2 de forma eficiente e reduzir custos desnecessários.

Entendendo o EC2 – Outros

When it comes to cloud computing, Amazon Elastic Compute Cloud (EC2) is one of the most popular options available on the market. EC2 offers a wide range of benefits, including cost savings, flexibility, and accessibility, but to get the most out of your instance, it’s important to understand the different types of EC2 instances as well as the billing and cost categories associated with them.

First, let’s take a closer look at EC2-Other. This cost category is created by Amazon and is often the second largest cost category on an AWS bill for heavy EC2 users. It includes multiple service-related usage types like data transfer, elastic IP addresses, EBS volumes and snapshots, NAT gateways and more. Essentially, EC2-Other encompasses all costs associated with running your EC2 instances except for fixed hourly instance running costs.

Para dar uma analogia: pense nos custos de operação por hora de uma instância do EC2 como algo semelhante ao aluguel de um apartamento com valor fixo mensal. Em comparação, o EC2-Outros incluiria todas as outras despesas mensais, como serviços públicos (eletricidade, água, gás), taxas de TV a cabo ou conexão à internet, bem como quaisquer taxas adicionais de manutenção.

Understanding how AWS reports total EC2 costs can be daunting as different reporting tools display costs in varying ways. However, it’s crucial for tracking your usage and monitoring your spending so you can isolate individual cost categories within EC2-Other. Two categories that customers can use to get the total cost of running their EC2 instances include EC2-Instances and EC2-Other.

Now that we have a basic understanding of what EC2-Other means in terms of an AWS bill let’s delve further into the different types of EC2 instances available.

Tipos de instâncias do EC2

A Amazon oferece diversos tipos de instâncias para atender às necessidades específicas de cada usuário. Dentro dessas categorias, há diferentes tamanhos de instâncias e opções de preços.

Por exemplo, as instâncias burstable de uso geral, como o próprio nome sugere, oferecem um equilíbrio entre recursos de computação, memória, CPU e largura de banda de rede. As famílias de instâncias T3 e M6g fazem parte dessa categoria. Se você tiver cargas de trabalho com padrões de uso irregulares, essas instâncias podem ser uma ótima opção.

Em contrapartida, as cargas de trabalho de computação de alto desempenho podem se beneficiar mais de instâncias otimizadas para computação, que pertencem às famílias C6g e C5n. Essas instâncias contam com processadores personalizados e grande capacidade de memória.

As instâncias otimizadas para memória são ideais para cargas de trabalho que exigem manipulação de dados em grande escala e alta capacidade de processamento. Elas incluem os modelos R5a e R6g. Os usuários podem utilizar até 768 GB para dar suporte a qualquer uma de suas aplicações de big data.

A seguir, temos as instâncias otimizadas para armazenamento (I3en), perfeitas para tarefas que exigem grande volume de dados na escala de petabytes.

Por último, mas não menos importante, as instâncias baseadas em GPU combinam os recursos da CPU do EC2 com GPUs projetadas especificamente para permitir o treinamento de aprendizado de máquina ou a renderização.

É claro que alguém poderia argumentar: por que se preocupar com todos esses tipos diferentes? Embora possa parecer complicado, entender exatamente o seu caso de uso ajudará você a economizar custos e, ao mesmo tempo, garantir um desempenho ideal. Por exemplo, executar tarefas em lote sai muito mais barato com as opções “Standard” ou superiores do que iniciar várias instâncias sob demanda para realizar o mesmo cálculo a um custo mais alto.

Understanding which type of EC2 instance is right for a specific workload has become increasingly important in recent years as companies lean towards virtualized environments. In the next section we’ll take a closer look at how each instance type differs in terms of performance and features so you can make an informed decision on what works best for your particular business needs.

  • A Amazon oferece uma variedade de instâncias EC2 para que os usuários possam escolher de acordo com os requisitos específicos de suas cargas de trabalho. Cada tipo de instância possui um conjunto exclusivo de Features e capacidades, projetados para otimizar o desempenho e, ao mesmo tempo, minimizar os custos. É importante que as empresas compreendam seus casos de uso específicos para selecionar o melhor tipo de instância EC2 que atenda às suas necessidades comerciais. Dessa forma, elas podem garantir um desempenho ideal e, ao mesmo tempo, reduzir despesas desnecessárias.

Faturamento da AWS e categorias de custos

Amazon Elastic Compute Cloud (EC2) is one of the most widely used cloud computing services in the world. With EC2, users have access to a wide range of virtual machines, or “instances,” which they can use to run software applications, store data, and perform other computing tasks in the cloud. However, as with any cloud service, understanding the costs associated with using EC2 is critical to managing expenses and optimizing usage.

AWS Billing and Cost Categories are a key aspect of using EC2 effectively. Amazon has designed specific cost categories to provide users with a clear understanding of how much they are spending on different types of EC2 instances and related services. By breaking down the costs in this way, users can gain valuable insights into their usage patterns, identify ways to save money, and optimize their overall experience using EC2.

There are two primary cost categories for EC2 – EC2 Instances and EC2-Other. EC2 Instances include the hourly charge for running an instance as well as any additional costs for data transfer or storage associated with that instance. The pricing model for these instances varies depending on factors such as location, operating system, instance type, and usage pattern.

“EC2-Outros” é uma categoria de custo separada criada pela Amazon, que pode ser a segunda maior categoria de custo em sua fatura da AWS, caso você seja um usuário assíduo do EC2. Ela inclui uma variedade de tipos de uso relacionados a serviços, como transferência de dados, volumes e snapshots do EBS, endereços IP elásticos, gateways NAT e muito mais. Entender quais custos se enquadram nessa categoria é fundamental para identificar de onde vêm suas despesas dentro desse grupo.

As ferramentas de relatórios da AWS exibem os custos totais do EC2 de maneiras diferentes, pois existem várias metodologias para calcular esses custos, dependendo da ferramenta utilizada. Uma métrica calculada pelo Cost Explorer é chamada de “EC2 – Outras despesas”, que calcula o custo total da execução de suas instâncias EC2, excluindo os custos fixos por hora de execução das instâncias. Isso pode ajudar os usuários da AWS a determinar as despesas associadas a diferentes atividades sem se perderem nos detalhes de cada operação de uso.

Benefícios do uso do EC2-Outros

O EC2-Outros oferece diversos benefícios que o tornam um elemento essencial de qualquer estratégia de computação em nuvem. Um dos principais benefícios é a redução de custos e a flexibilidade. Ao compreender como isolar categorias de custos específicas dentro do EC2-Outros, os usuários podem economizar dinheiro otimizando o uso de instâncias do EC2 na nuvem. Por exemplo, se um usuário identificar um gateway NAT ou um endereço IP elástico não utilizado, ele poderá remover esses serviços e, assim, reduzir custos.

In addition to cost savings, EC2-Other provides enhanced security and accessibility features for users. Accessible storage volumes and snapshots offer more flexible backup solutions, while Elastic IPs provide robust means of failover and disaster recovery. This level of redundancy is excellent protection against costly shutdowns or failures that could create inconsistent results, productivity losses or even potential data loss.

Outra vantagem fundamental do uso do EC2-Other é a capacidade de analisar os dados de uso de forma mais aprofundada. Os grupos de tipos de uso detalham cada tipo de acordo com sua finalidade, proporcionando assim uma visibilidade clara sobre quanto está sendo gasto em cada aspecto. Isso permite uma precisão milimétrica na otimização do sistema como um todo, permitindo alternar entre a visão geral de toda a sua infraestrutura do EC2 e aprofundar-se em alguns aspectos complementares de uso que requerem atenção.

Ao utilizar ferramentas como o agrupamento de Opções de Compra, os usuários que já adquiriram Instâncias Reservadas da AWS podem otimizar ainda mais seus padrões de uso e reduzir as despesas gerais, ajustando a cobertura das instâncias reservadas com base nos níveis reais de utilização, em vez dos previstos.

  • Em 2023, foi divulgado que os serviços do EC2 representavam aproximadamente 55% da receita total da AWS, o que torna fundamental obter informações sobre os custos associados a eles.
  • The cost of Amazon EC2-Other typically makes up around 10%-20% of the total EC2-related expenses on an average user’s AWS bill.
  • Um estudo recente estimou que a análise e a otimização dos custos do EC2-Outros poderiam gerar uma economia média de 15% a 30% para usuários de alto volume do Amazon EC2 que adotarem estratégias eficientes de gerenciamento.

Economia de custos e flexibilidade

Quando se trata de computação em nuvem, uma das maiores vantagens é a redução de custos. O Amazon EC2-Other oferece inúmeras oportunidades de economia que podem ajudá-lo a otimizar seus gastos com a AWS e, por fim, reduzir sua fatura da AWS.

Por exemplo, com o EC2-Other, você paga apenas pelo que usa. Em vez de adquirir hardware e infraestrutura antecipadamente, o que pode sair caro, você pode simplesmente alugar apenas os recursos necessários para executar seus aplicativos. Isso lhe dá a flexibilidade de aumentar ou reduzir a capacidade de acordo com suas necessidades, sem gastar uma fortuna.

Outra forma pela qual o EC2-Other proporciona economia de custos é por meio das Instâncias Reservadas ou das Instâncias Spot. As instâncias reservadas oferecem descontos no uso, ao mesmo tempo em que proporcionam flexibilidade em termos de tipos de instância, sistemas operacionais e opções de locação. As instâncias Spot oferecem descontos ainda maiores, mas são recomendadas para aplicativos não críticos que tenham horários flexíveis de início e término.

While offering big cost savings, being able to scale up and down with ease also provides a great deal of flexibility. You can quickly increase capacity when there’s a sudden surge in demand or scale your compute environment down during periods of reduced activity.

Say you’re running an e-commerce website and anticipate a high spike in traffic for an upcoming sale event. With EC2-Other, instead of worrying about having enough resources available for the coming week, you can simply spin up additional instances as needed during the peak period and then spin them down afterward. This ensures that you have just enough resources when needed without paying for unnecessary instances during non-peak periods.

All these features make Amazon EC2-Other a popular choice among cloud users looking to save costs while increasing their infrastructure’s flexibility.

Segurança e acessibilidade

A AWS tem seguido consistentemente as práticas de segurança padrão do setor para garantir o acesso seguro aos seus serviços ao longo do tempo. O Amazon EC2-Other reforça essas melhores práticas ao oferecer conexões de rede seguras e isoladas, recursos de escalonamento automático que protegem contra falhas do sistema e muito mais.

O EC2-Outros também oferece controle detalhado sobre o acesso a instâncias e outros recursos. Por exemplo, você pode usar grupos de segurança para definir regras de tráfego de entrada e saída para suas instâncias, configurar listas de acesso à rede para permitir ou negar acesso a endereços IP específicos ou blocos CIDR e usar Amazon VPCs (Nuvens Privadas Virtuais) para criar redes isoladas para suas instâncias.

At the same time, EC2-Other is highly accessible from anywhere in the world. For instance, you can start up an instance on a cloud server located in Singapore and run its applications from New York with ease. You can also access your instances using the AWS Management Console, a web interface that gives you full control of your instances’ settings, performance metrics, storage usage, and more.

Just like how a bank’s vault provides both security and accessibility—locks keep valuables secure while tellers allow authorized individuals access to their accounts—the EC2-Other’s balance between security and accessibility protects users’ data assets while enabling their teams’ concurrent workflows.

Além disso, o EC2-Other garante a segurança por meio da criptografia de dados tanto em repouso quanto em trânsito. É possível criptografar volumes ou instantâneos do Elastic Block Store (EBS) usando chaves gerenciadas pelo AWS-KMS (Key Management Service) ou chaves-mestra do cliente. Isso adiciona uma camada extra de proteção aos dados confidenciais durante a transferência para diferentes partes por meio de protocolos externos, como HTTPS ou SSH.

Análise dos custos do EC2 – Outros

A análise dos custos da categoria “EC2-Outros” é essencial para compreender o custo total do EC2, que inclui todos os custos de operação de uma instância EC2, exceto os custos fixos por hora de execução da instância. A categoria “EC2-Outros” abrange diversos tipos de uso, como transferência de dados, volumes e snapshots do EBS, endereços IP elásticos e gateways NAT. No entanto, identificar categorias de custo individuais dentro da categoria “EC2-Outros” pode ser um desafio devido às diferentes formas como as ferramentas de relatórios da AWS exibem os custos totais do EC2.

To isolate individual cost categories within EC2-Other, it’s crucial to understand the three logical categories of EC2 costs: existence costs, utilization costs, and subresource costs. Existence costs are those that accumulate when an EC2 instance runs regardless of how much it is utilized. Utilization costs are those that accumulate when an instance is used beyond its fixed hourly cost. Finally, subresource-related charges arise because of additional services linked to an instance.

For example, consider a situation where a company has a 24×7 running web server on an m5.large instance in the US East Region. In this case, the existence cost will be the hourly rate charged by Amazon for keeping this instance online for 730 hours per month (24×30 days). The utilization cost for this situation can be assessed by looking at incoming traffic source regions. During high traffic periods, say from Russia or China instead of their target audience in the US East region, excess traffic could result in excessive utilization charges.

AWS’ cost allocation report shows usage costs separately for each usage type within each service category. In contrast, Cost Explorer aggregates these charges into broader categories such as Data Transfer or Elastic IP addresses while ignoring specific utilization-related charges like VPCPeering-In and Out or PublicIP-In and Out.

Compreender as diferentes categorias de custos ajuda muito as empresas a entender a composição de suas cobranças do EC2, permitindo-lhes identificar custos desnecessários e otimizar o uso do serviço.

Custos de utilização, existência e subrecursos

Before reducing your costs with EC2-Other, it’s important first to understand how Amazon bills you for its services.

As discussed earlier, AWS separates costs into various categories depending on what service they pertain to. One such category is “EC2-Other.” By looking at individual cost categories within EC2-Other, you can get a sense of which services are costing you the most and where you can make cost-saving optimizations.

In the next section, we’ll dive into these individual categories with a focus on how to identify and isolate them for cost optimization.

Como identificar o tipo “EC2-Outros” mais adequado às suas necessidades

Otimização do uso do EC2 – Outros

O custo de utilização é uma das categorias específicas incluídas em “EC2 – Outros”. A Amazon calcula esse valor com base no uso da rede e no consumo de dados das instâncias que excedem seu custo fixo por hora de execução. Já o custo de existência inclui os custos incorridos pela instância quando ela não está sendo usada ativamente, mas permanece online aguardando solicitações. Por fim, as cobranças relacionadas a sub-recursos são aquelas decorrentes de serviços adicionais relacionados à utilização e vinculados a uma instância.

Para isolar os custos de utilização por operação de outros tipos de custos, como custos de manutenção ou despesas relacionadas a sub-recursos, analise os valores na linha Item/Operação do seu relatório do AWS Cost Explorer. Alguns valores representam custos de manutenção, como RunningHours:C5 no modelo sob demanda, enquanto outros indicam custos de utilização, como VPCPeering-In e Out ou PublicIP-In e Out.

Algumas empresas podem argumentar que isolar categorias individuais dentro da categoria “EC2-Outros” não ajuda muito, já que essas categorias interagem entre si. Um grande volume de transferência de dados para uma instância EC2 — como o envio de arquivos grandes ou o backup de bancos de dados — resultará em cobranças mais altas pelo uso de IPs elásticos e gateways NAT, levando a faturas inesperadas. Portanto, é possível obter uma otimização maior analisando o custo total, em vez de tentar detalhar categorias individuais dentro dele.

Analyzing EC2-Other costs is similar to a puzzle where pieces need to be put together accurately for a full picture. Ultimately, understanding the individual pieces allows companies first to understand how much each problem area contributes towards the end state’s solution before formulating solutions across all these areas.

A AWS oferece diversas ferramentas que os clientes podem utilizar para acompanhar seus custos de maneira eficaz e otimizar o uso do EC2-Other. Ao analisar conjuntos de dados abrangentes, como utilização, existência e cobranças relacionadas a sub-recursos, você pode começar a otimizar de fato o uso do EC2-Other e, ao mesmo tempo, reduzir custos.

Como identificar o tipo “EC2-Outros” mais adequado às suas necessidades

Para aproveitar ao máximo o EC2-Other, é necessário ter um profundo conhecimento dos diferentes tipos de instâncias, bem como da composição dos custos associados a cada uma delas. Determinar qual tipo de instância melhor atende às suas necessidades e, em seguida, otimizar seu uso por meio de monitoramento contínuo pode ajudar a obter uma economia significativa de custos.

Amazon offers numerous different instance types for EC2-Other, ranging from general-purpose instances for computing and memory-intensive applications to storage-optimized instances for companies with vast amounts of data. Adopting an instance type that doesn’t fit your workload can lead to unnecessary spending or sub-optimal performance. Therefore, it’s vital first to identify specific patterns within your usage across individual instances to identify the areas that require modifications.

Os custos de utilização variam significativamente de acordo com a carga de trabalho da aplicação e os requisitos operacionais, tornando essencial monitorar regularmente o uso do EC2 para garantir a alocação ideal de recursos. É comum constatar que manter um equilíbrio entre instâncias com picos de carga de trabalho e demanda estável permite que as organizações obtenham economias significativas de custo, ao mesmo tempo em que maximizam o desempenho.

As organizações com demandas dinâmicas de cargas de trabalho devem aproveitar os preços spot sempre que possível. Essas tarifas são muito mais baixas do que as do modelo padrão de pagamento conforme o consumo, pois representam a capacidade disponível em uma determinada zona de disponibilidade. No entanto, os preços spot só são viáveis ao se trabalhar com cargas de trabalho não críticas, já que a tarifa pode flutuar dependendo da dinâmica da demanda. Portanto, as organizações precisam avaliar cuidadosamente suas necessidades de cargas de trabalho antes de decidir se os preços spot são adequados para elas.

Optimizing EC2 instance usage is similar to driving a car more efficiently by monitoring speed, gear selection, and fuel economy metrics in real-time. The more information you have about how your car is performing, the better equipped you are at optimising your fuel usage and prolonging your car’s durability.

Perguntas frequentes

Quanto custa usar o EC2-Other em comparação com outras instâncias?

O custo de uso das instâncias EC2-Outras pode variar de acordo com alguns fatores, como a região, o tipo de instância e a duração do uso. No entanto, em geral, as instâncias EC2-Outras têm preços competitivos em comparação com outras instâncias oferecidas pela Amazon Web Services (AWS).

For example, according to AWS’s pricing calculator, the cost for an m5.xlarge instance (one of the most popular Instance types) in the US East (N. Virginia) region is $0.192/hour. On the other hand, the cost for an x1e.xlarge instance (an EC2-Other instance optimized for high-performance computing workloads) in the same region is $0.759/hour. Although this may seem more expensive at first glance, it’s essential to note that EC2-Other instances are designed for specific tasks and require specialized hardware to achieve optimal performance.

Additionally, AWS offers different pricing models that can further reduce costs when using EC2-Other instances. One such model is Spot Instances, which allows users to get spare computing capacity at a discounted price when there’s excess capacity available in AWS data centers. This model can provide significant discounts of up to 90% off on-demand prices.

In conclusion, while EC2-Other instances’ costs may appear higher than other instances initially when you factor in the specialized nature of these instances and their unique capabilities, they offer great value for money and can be priced competitively with other similar services in the market.

Quais serviços ou Features específicos se enquadram na categoria “EC2-Outros”?

EC2-Other refers to the various services and features that are available as part of Amazon’s Elastic Compute Cloud (EC2) platform, beyond its standard instances. These services and features offer tremendous benefits for businesses that require more robust computing power or that need to run specialized applications.

Alguns exemplos específicos de serviços e Features do EC2-Outros incluem:

1. Servidores dedicados: Com servidores dedicados, as empresas podem dispor de um servidor físico inteiro dedicado exclusivamente ao seu uso, o que proporciona maior controle sobre os recursos e a segurança.

2. Instâncias Spot: As instâncias Spot permitem que as empresas façam lances por capacidade ociosa do EC2, com potencial de economia de até 90% nos custos, sem deixar de ter acesso a poder de computação de alto desempenho.

3. Instâncias com GPU: Para empresas que precisam de unidades de processamento gráfico (GPUs) de alto desempenho para aplicações avançadas, como aprendizado de máquina ou pesquisa científica, a Amazon oferece instâncias com GPUs potentes, com até 8 GPUs NVIDIA Tesla V100 por instância.

4. Fargate: O Fargate é um serviço de computação sem servidor que permite que as empresas implantem aplicativos em contêineres diretamente no EC2, sem precisar gerenciar os servidores por conta própria.

5. Batch: O Batch é um serviço totalmente gerenciado para a execução de cargas de trabalho de computação em lote em grande escala.

Esses são apenas alguns exemplos dos diversos serviços e Features oferecidos na categoria EC2-Outros. De acordo com estudos recentes, as instâncias EC2 (tanto padrão quanto “Outros”) têm alta demanda globalmente, com quase metade de todas as cargas de trabalho em nuvem sendo executadas na AWS em 2020 (Fonte: Synergy Research Group). Assim, a utilização do EC2-Other pode oferecer vantagens significativas em termos de escalabilidade, desempenho e economia de custos para empresas que buscam aproveitar a tecnologia de computação em nuvem.

O EC2-Other pode ser usado para tipos específicos de aplicativos ou cargas de trabalho?

Sim, o EC2-Other pode ser usado para tipos específicos de aplicativos ou cargas de trabalho. Na verdade, ele oferece uma ampla variedade de tipos de instâncias para atender a diferentes necessidades de computação, desde instâncias de uso geral até instâncias otimizadas para memória e instâncias com GPU. Essas instâncias possuem diferentes recursos de CPU, memória, armazenamento e rede para atender aos requisitos específicos de diferentes cargas de trabalho.

For example, if you’re running compute-intensive workloads such as scientific simulations or video encoding, you could choose an instance type that has more CPU cores and higher clock speeds. On the other hand, if you’re running memory-intensive workloads such as large-scale bancos de dados relacionais or in-memory caching systems, you could go for an instance type that has more RAM.

Além da variedade de tipos de instâncias, o EC2-Other também oferece opções flexíveis de preços que permitem otimizar seus custos com base em seus padrões de uso e necessidades de capacidade. Você pode escolher entre Instâncias Sob Demanda, que oferecem preços no modelo “pague conforme o uso”, sem custos iniciais nem reservas; Instâncias Reservadas, que oferecem descontos significativos, mas exigem pagamento antecipado por um prazo específico; ou Instâncias Spot, que permitem que você dê lances por capacidade ociosa a um preço mais baixo.

De acordo com um relatório do Synergy Research Group, a Amazon Web Services (AWS), incluindo o EC2-Other, detinha uma participação de 33% no mercado global de infraestrutura em nuvem no terceiro trimestre de 2022. Isso demonstra a popularidade e a confiabilidade dos serviços da AWS entre os usuários em todo o mundo.

In conclusion, EC2-Other is a versatile and scalable compute service that can be used for various types of applications and workloads. It provides a range of instance types with different configurations and competitive pricing options to suit diverse business needs. With its proven track record and solid customer base, it’s definitely worth considering as your cloud computing solution.

Em que o EC2-Other difere das outras instâncias do EC2?

O EC2-Other difere de outras instâncias do EC2 por oferecer aos usuários configurações exclusivas para atender a requisitos específicos de computação. Ao contrário de outras instâncias do EC2, o EC2-Other não se enquadra em nenhuma categoria predefinida e permite que os usuários personalizem totalmente suas máquinas virtuais, selecionando diferentes combinações de opções de CPU, memória, armazenamento e rede.

Esse nível de personalização torna o EC2-Other uma excelente opção para executar cargas de trabalho especializadas, como aprendizado de máquina, computação de alto desempenho, análise de big data e outras aplicações complexas que exigem configurações sob medida. De acordo com um relatório recente do Synergy Research Group, a Amazon Web Services (AWS), empresa controladora do EC2-Other, detém uma liderança significativa no mercado de serviços de infraestrutura em nuvem, com mais de 30% de participação.

One of the key advantages of using EC2-Other is that it provides scalability and flexibility without any long-term commitments or upfront costs. Users only pay for what they use, and can easily modify their instance types or numbers with just a few clicks. Furthermore, EC2-Other comes equipped with a wide range of security features such as network firewalls, encryption at rest and in transit, identity and access management (IAM), and compliance certifications that ensure secure operations.

In conclusion, EC2-Other is a game-changing feature within the AWS ecosystem as it gives users complete control over their computing environments. It lets businesses optimize their resource allocation to reduce costs while achieving optimal performance levels for their unique use cases.

Existem limitações ou considerações de desempenho que devemos levar em conta ao usar o EC2-Other?

Sim, há certas limitações e considerações de desempenho que devem ser levadas em conta ao usar o EC2-Other para computação em nuvem. Aqui está um resumo de algumas das mais importantes:

1. Zonas de disponibilidade limitadas: O EC2-Other está disponível apenas em algumas zonas de disponibilidade, o que significa que suas opções de implantação em diferentes regiões podem ser limitadas. Isso pode causar problemas caso você precise de uma melhor cobertura geográfica em diferentes regiões.

2. Menor desempenho de rede: Em comparação com outros tipos de instâncias EC2, as instâncias EC2-Other apresentam menor desempenho de rede devido ao uso da tecnologia de rede definida por software (SDN), em vez de recursos de hardware dedicados. Isso pode afetar os requisitos de largura de banda e latência para determinadas cargas de trabalho.

3. Falta de flexibilidade: as instâncias EC2-Outras não são tão flexíveis quanto outras instâncias, o que pode representar alguns desafios ao dimensionar ou ajustar os requisitos da sua infraestrutura.

Despite these limitations, it’s important to note that EC2-Other still has many benefits for cloud computing workloads. For example, it can provide more economical options for certain applications with low resource utilization requirements.

According to a recent study by Synergy Research Group, AWS continues to lead the public cloud market with a 33% share (as of Q4 2022). Therefore, given the adoption rate and demand for AWS services worldwide, we believe that any limitations on using EC2-Other are outweighed by its clear advantages over traditional on-premises IT infrastructure when it comes to cost-effectiveness and scalability for companies.
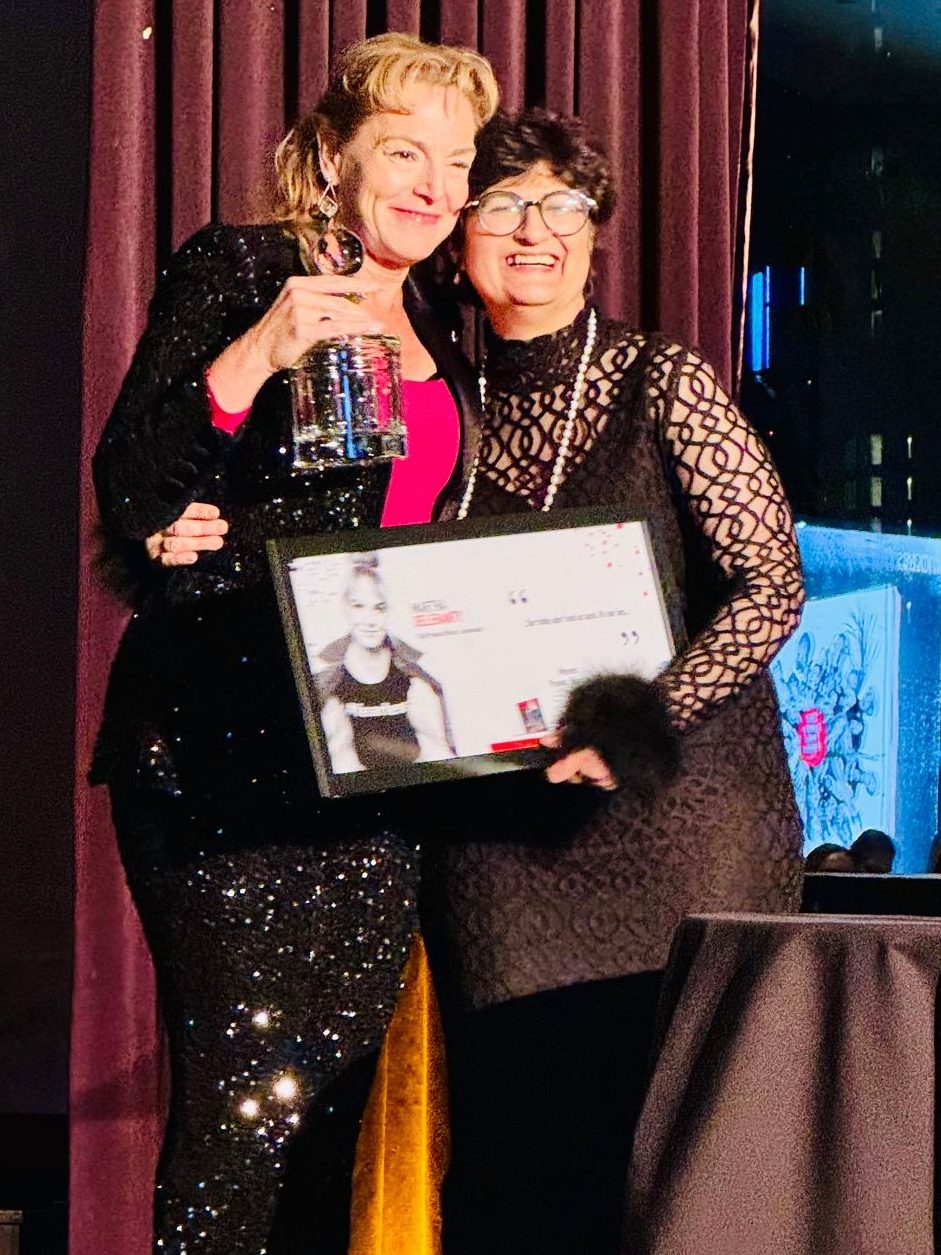

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

No cenário digital atual, os ambientes híbridos são a regra e não a exceção para organizações de todos os tamanhos. À medida que as empresas lidam com uma infinidade de cargas de trabalho, adotam soluções SaaS e migram aplicativos para a nuvem, elas também enfrentam o desafio de repatriar dados para o ambiente local. Essa proliferação contínua de dados, combinada com o cenário de ameaças em constante evolução — caracterizado por ataques avançados impulsionados por IA —, ressalta a importância crítica de estratégias robustas de proteção de dados para promover a resiliência cibernética.

Para garantir a segurança dos dados e a conformidade em todo o seu ambiente, as organizações devem integrar medidas de proteção de dados desde o início. Essa abordagem proativa minimiza os riscos e as possíveis vulnerabilidades, proporcionando uma resiliência cibernética abrangente.

No entanto, a jornada rumo à adoção da nuvem não segue uma abordagem única para todos. Trata-se de um processo detalhado e específico para cada aplicativo, em que algumas aplicações são realojadas, enquanto outras são refatoradas para aproveitar os serviços PaaS nativos da nuvem e do Kubernetes. Para lidar com essa complexidade, as organizações precisam de um plano claro para a proteção e resiliência dos dados na nuvem que se estenda até a borda de seu ambiente.

Esse plano deve abranger a proteção de dados na nuvem, garantindo segurança e resiliência em toda a infraestrutura híbrida. Isso inclui todas as cargas de trabalho, aplicativos e serviços na nuvem, independentemente de sua localização. Além disso, deve permitir a movimentação contínua de dados entre as nuvens e de volta para o ambiente local, ao mesmo tempo em que oferece uma visão unificada de todo o seu ambiente.

To bolster cyber resiliency a comprehensive cloud data protection blueprint should address the following crucial aspects:

  1. Cost-Optimization: Commvault’s unique range of offerings, spanning SaaS, software, and on-premises solutions, can significantly reduce infrastructure management overhead.
  1. Fast Recovery: Thanks to flexible, performance-optimized storage and the ability to create air-gapped copies for ransomware protection, companies can minimize costly downtime.
  1. Air-Gapped Security: Hybrid cloud architecture enables air-gapped protection, complementing ransomware strategies.
  1. Broad Coverage: Commvault provides the broadest coverage for on-premises, SaaS, and hybrid cloud workloads.
  1. Simple Management: Commvault offers a single-pane-of-glass management interface, combined with the agility of a service.
  1. Reliability for Peace of Mind:  Leveraging industry-leading trusted solutions rather than unproven point products provides peace of mind in an environment where cyber resiliency and data protection are paramount.

A porta de entrada para a adoção da nuvem híbrida

A proteção de dados não é apenas uma necessidade; ela também pode ser a porta de entrada para a adoção eficaz da nuvem híbrida por muitas organizações. A solução certa de proteção de dados contribui para a maturidade na nuvem, permitindo a proteção de dados em todas as cargas de trabalho, independentemente de onde elas se encontrem nessa jornada para a nuvem. Isso proporciona uma base sólida para uma empresa híbrida, oferecendo a flexibilidade necessária para proteger os dados onde eles estão hoje e onde estarão no futuro.

A Commvault se destaca como a plataforma unificada de proteção de dados projetada para a resiliência cibernética no mundo moderno da nuvem híbrida. Com uma amplitude de cobertura que supera as soluções concorrentes e que pode ser gerenciada por meio de um único painel, a Commvault inspira confiança no gerenciamento das mudanças contínuas, sem a necessidade de múltiplas soluções pontuais à medida que as cargas de trabalho evoluem e crescem.

In a hybrid cloud environment where data is scattered across various platforms, Commvault ensures that your organization’s most valuable asset—your data—is protected, compliant, and ready to drive your business forward, regardless of where it resides. Embrace the future of cyber resiliency with Commvault, your trusted partner in safeguarding your data in the hybrid world.

Para saber mais sobre como os clientes têm utilizado a Commvault para criar seu plano de implantação na nuvem, cliqueSaiba mais no SHIFT 2025ou participe do nosso próximo webinar, no dia 3 de outubro, intitulado“Cinco elementos essenciais para o sucesso da nuvem híbrida.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements