That sense of accomplishment accompanies an added sense of relief, regardless of how long it took to achieve. But…what does this have to do with Bring Your Own Key (BYOK)? Read on.
Along similar lines, Clumio’s Backup as a Service Cloud promised to support the BYOK feature more than 2 years ago! This feature allowed customers to encrypt their backup data using their own encryption key using the Amazon Web Service (AWS) native Key Management Service (KMS) feature.
AWS KMS permet aux clients de créer et de gérer facilement des clés cryptographiques, ainsi que d’en contrôler l’utilisation dans un large éventail de services AWS et au sein de leurs applications.
When Clumio added the BYOK feature, it supported VMWare, Microsoft 365 (M365) and AWS EC2/EBS data sources as these were the data sources Clumio supported at that time. However, between then and now, Clumio added additional critical data sources like S3, RDS and DynamoDB.
Now with the most recent release, Clumio has brought BYOK capabilities to all of our critical data sources, and in doing so has achieved the resolution we started long ago. And it doesn’t stop here, as we will continue to invest efforts to bring BYOK to future data sources also.
Pourquoi les clients s’intéressent-ils au BYOK :
Doesn’t Clumio encrypt all backups already, and if yes, why is BYOK needed? It’s true that Clumio does encrypt all the backup data in its cloud with a customer-dedicated key, and that key is also rotated every 30 days. However, in some cases, certain customers have additional stringent security requirements:
Comment fonctionne le chiffrement :
Les clés de compartiment AWS S3 ont permis de réduire le coût du chiffrement côté serveur de plus de 99 % and don’t need to lookup the key for every single transaction. Since Clumio backs up data with millions of transactions, having to look up the key for every single transaction was a no-go. With AWS’S S3 bucket keys feature, Clumio can use the customers BYOK key as the Amazon S3 Bucket Key and encrypts all the data landing in the S3 bucket using the customers BYOK key.
Comment activer la fonctionnalité BYOK :
Go to Settings and Security Features – Encryption Key. When you go to the page, Clumio provides details about the feature, along with its requirements and limitations. Customers can proceed by deploying the AWS CloudFormation StackSets inside any one of their AWS accounts where they want to use the BYOK key.
StackSets est nécessaire car Clumio devra créer une clé multirégionale (mondiale) et l’utiliser pour chiffrer les sauvegardes dans toutes les régions où se trouvent les sources de données. Une fois le déploiement effectué, les clients peuvent vérifier la connexion dans l’interface utilisateur de Clumio en accédant à cette page à tout moment.
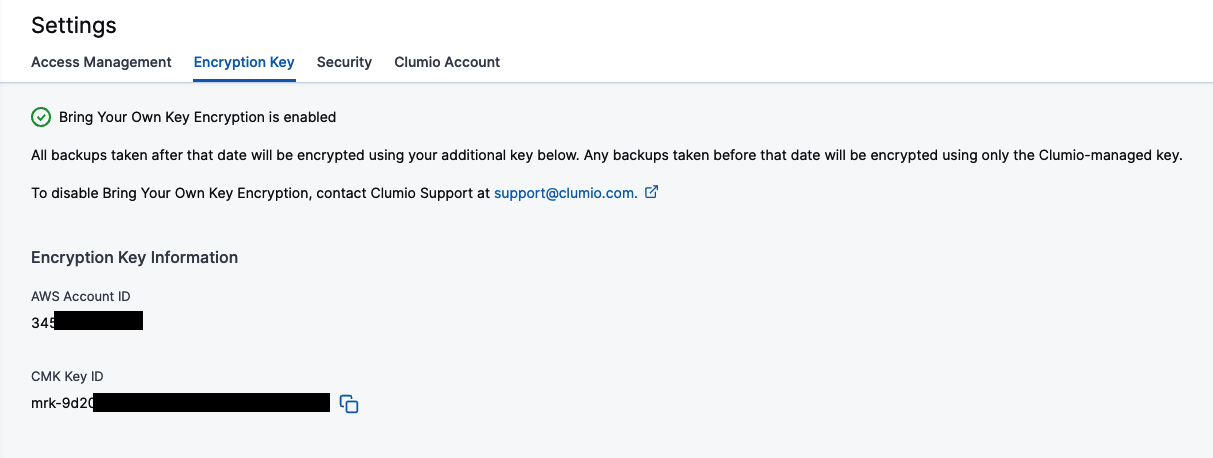
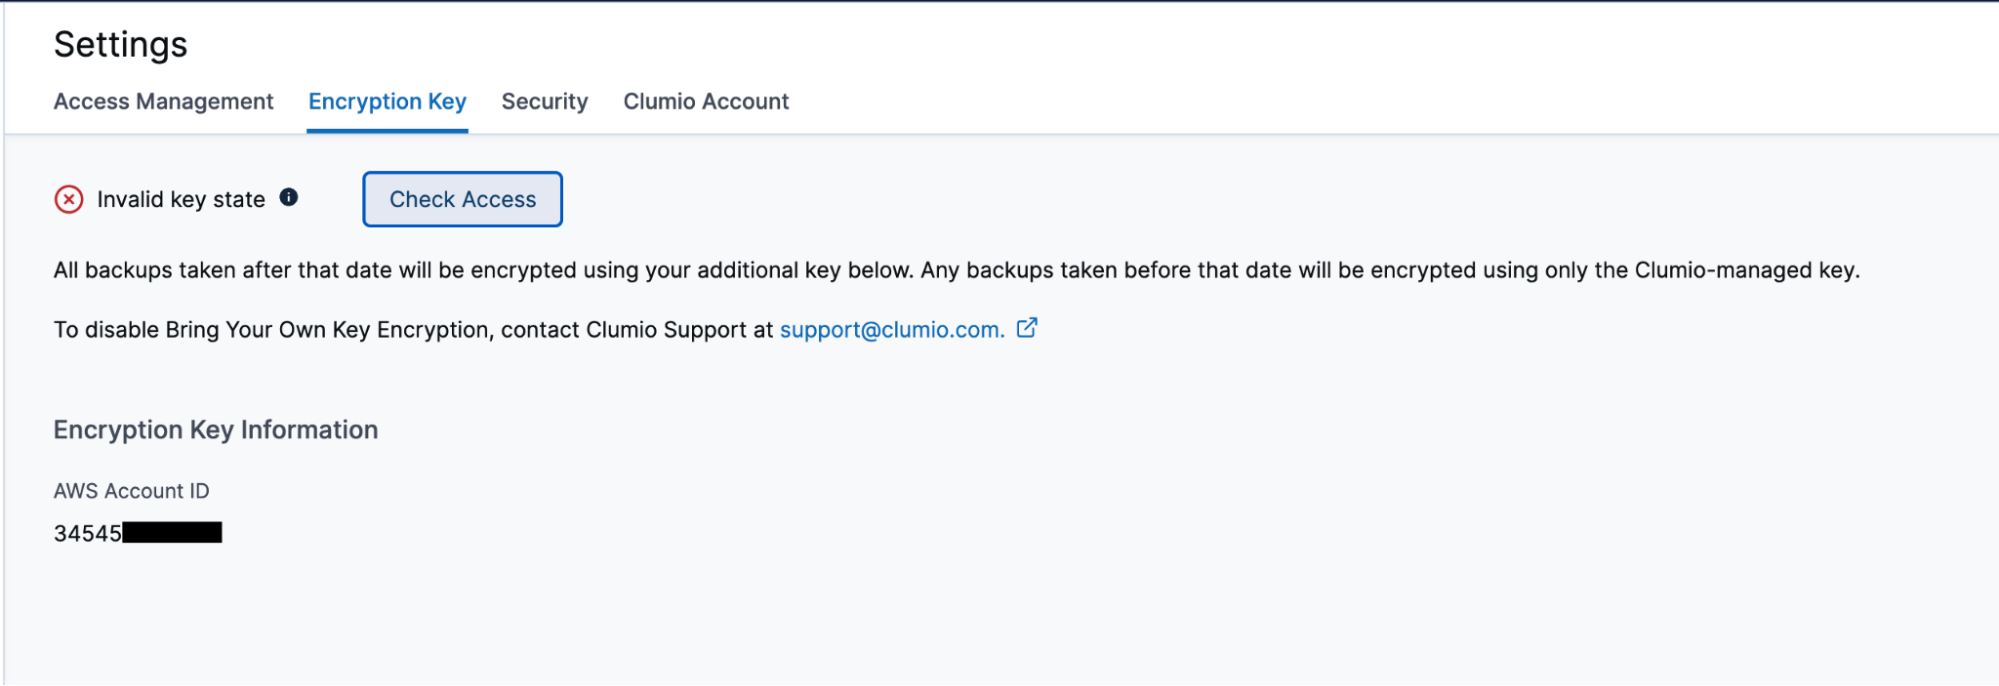
La coche verte en haut de la page indique que tout fonctionne comme prévu. Si, pour une raison quelconque, la clé n’est pas accessible, elle se transforme en « X » rouge et vous permet de « Vérifier l’accès » à nouveau pour voir si le problème a été résolu et si tout fonctionne à nouveau.
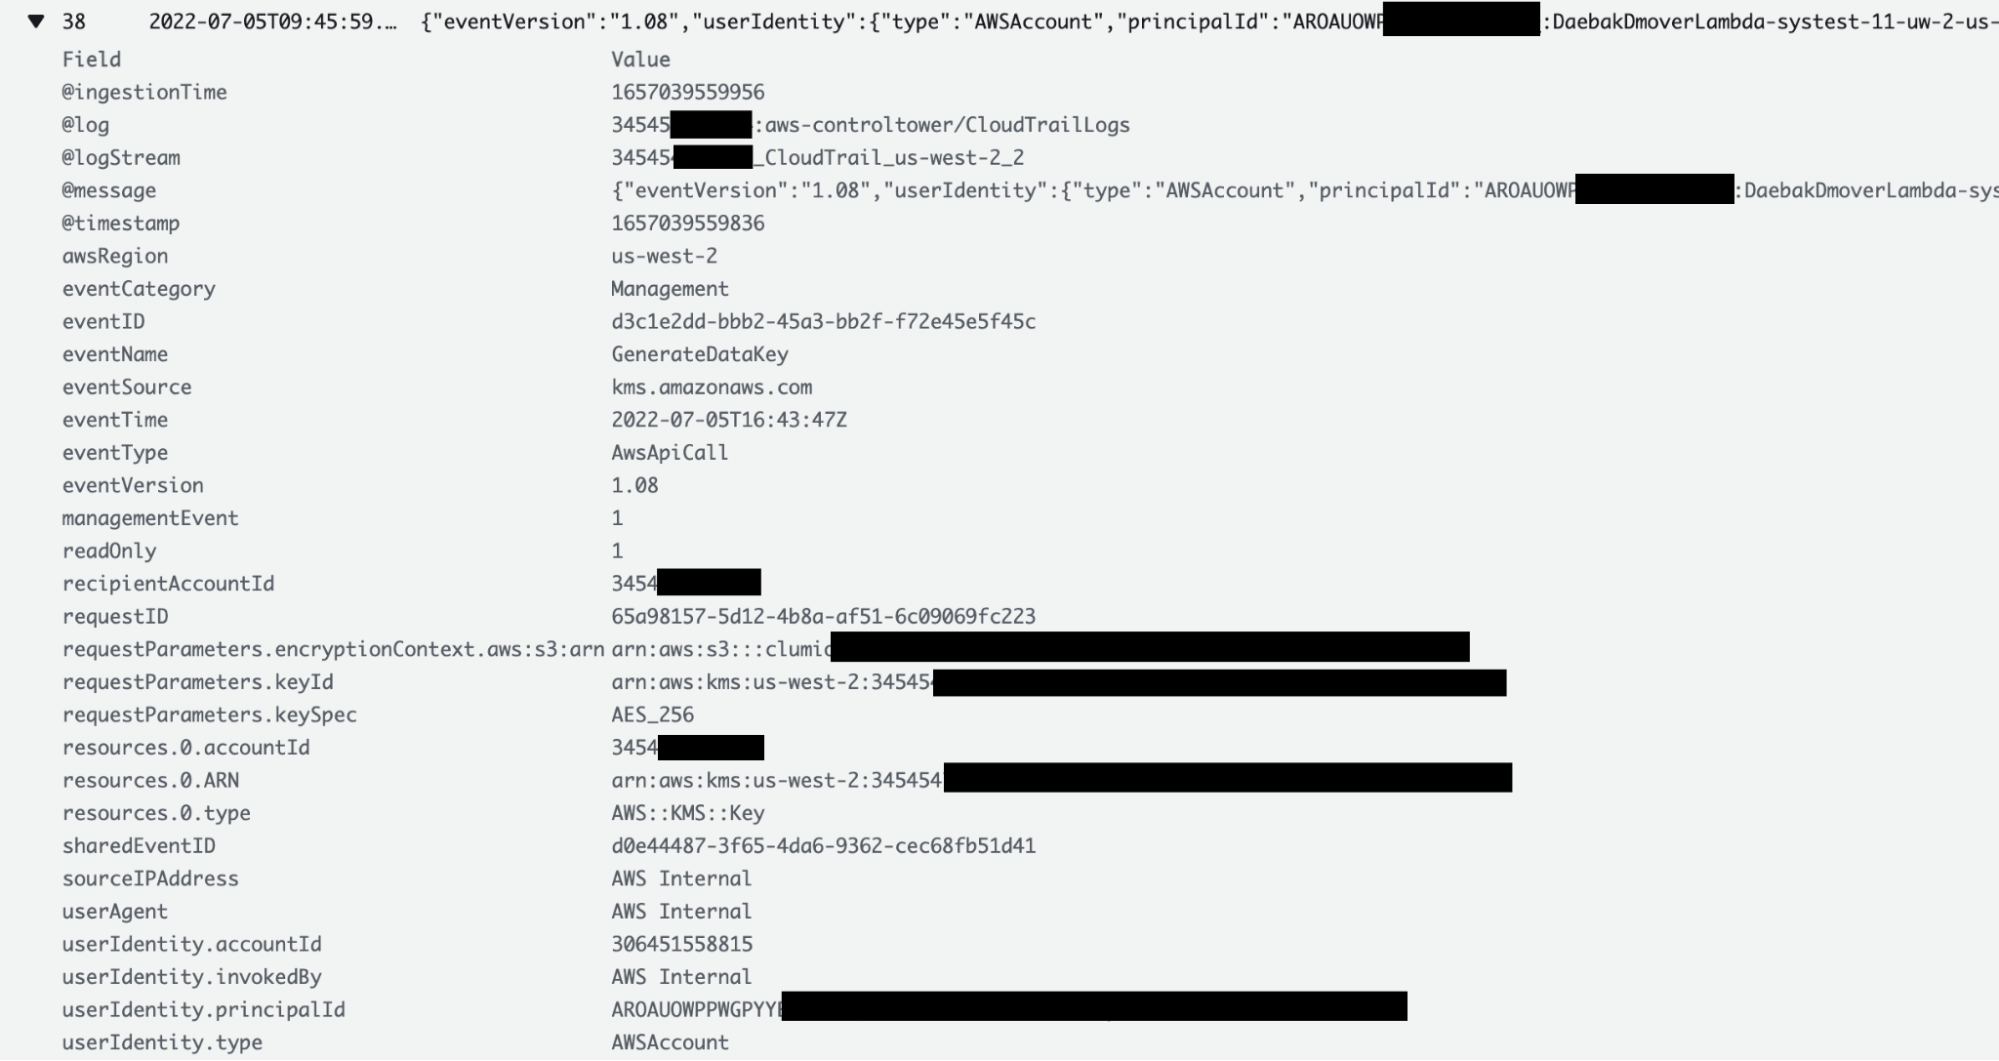
How to verify and audit Clumio’s Access
L’un des avantages de la fonctionnalité BYOK est que les clients peuvent vérifier et contrôler à tout moment les accès de Clumio à leur clé. Les clients peuvent consulter les journaux CloudTrail pour obtenir tous les détails relatifs à chaque accès de Clumio à leur clé, y compris le motif de cet accès. Les clients peuvent accéder à la section « CloudTrail Logs » de leur compte AWS sur lequel le StackSet AWS CloudFormation a été déployé.
En ce qui concerne les clés de compartiment S3, celles-ci étant mises en cache par le service AWS S3, il se peut que l’accès ne soit pas disponible pour chaque transaction. En revanche, les clés sont consultées à chaque transaction pour les sauvegardes EC2/EBS, VMware et M365.
Que se passe-t-il lorsque la clé n’est plus accessible :
Remember this: BYOK gives you the power of encrypting all backup data, but on the flip side, if the key is lost, then you’re in big trouble! Luckily, keys in AWS aren’t like physical keys and even if someone deletes them, les clients disposent tout de même de 30 jours pour les récupérer. Si, pour une raison quelconque, les clés ne sont pas récupérées, les données de sauvegarde deviendront alors inutilisables. Cette fonctionnalité est conçue comme un mécanisme de sécurité, mais il convient de faire preuve d’une grande prudence lors de son utilisation.


