Importance of Compliance & Data Security
Non seulement les entreprises doivent protéger leurs propres informations sensibles, mais elles doivent également préserver les données personnelles de leurs clients. Le non-respect des réglementations en vigueur peut entraîner des préjudices financiers et nuire à leur réputation, ainsi que des conséquences juridiques potentielles.
Prenons par exemple les récentes fuites de données qui ont touché de nombreuses entreprises de premier plan. Ces incidents ont non seulement entraîné des amendes coûteuses, mais ont également ébranlé la confiance des clients et porté atteinte à la réputation de la marque. En effet, selon une récente enquête menée par Edelman, une agence de communication internationale, 81 % des consommateurs cesseraient d’acheter auprès d’une entreprise s’il s’avérait qu’elle ne gère pas correctement ses données.
Compliance with regulations can help reduce security and privacy risks, align cybersecurity requirements with business processes, maintain effective cybersecurity programs, build customer trust, and improve company reputation. As a result, companies must prioritize both compliance and data security in order to remain competitive in today’s market.
To illustrate the importance of compliance and data security further let’s consider the healthcare industry. Medical providers need to follow various laws and regulations for patient privacy and protection of confidential information such as HIPAA (Health Insurance Portability and Accountability Act), which holds organizations accountable for not protecting medical records correctly. Non-compliance with these laws could lead to customers losing trust or even being sued for neglecting confidentiality obligations at worst case scenarios.
De plus, la mise en place de mesures de conformité adéquates garantit la confidentialité des informations sensibles de l’entreprise auprès des parties prenantes qui en ont besoin au quotidien, tout en empêchant l’accès à ces données par des personnes non autorisées. Cela renforce le sentiment de sécurité chez les employés chargés de traiter des informations confidentielles, ce qui permet de réduire les cas de fuites de données susceptibles d’entraîner de graves préjudices financiers.
However, some people might argue that the cost associated with maintaining such compliance standards might outweigh some of the benefits derived from it. This quite untrue as the benefits of adherence to compliance regulations to data protection surpass the cost in the long-term savings and protection it provides.
- Selon une étude réalisée en 2020 par Statista, environ 45 % des entreprises à travers le monde ont augmenté leurs dépenses consacrées à la protection des données et à la mise en conformité.
- Un rapport de recherche publié en 2021 par le Ponemon Institute a révélé que le coût moyen d’une fuite de données aux États-Unis s’élevait à 8,64 millions de dollars, soulignant ainsi l’importance de disposer de solutions de sauvegarde fiables pour garantir la conformité réglementaire.
- Dans une enquête menée par Spiceworks en 2019, environ 42 % des entreprises ont déclaré utiliser une combinaison d’environnements de cloud public, de cloud privé et de cloud hybride pour la sauvegarde de leurs données, afin d’assurer une meilleure conformité et une meilleure redondance.
Le rôle des sauvegardes dans la conformité réglementaire
When it comes to data security, backups play a crucial role in ensuring regulatory compliance and business continuity. Regulatory compliance can be extremely complex, involving strict guidelines that must be followed to avoid financial penalties, legal consequences, and damage to reputation. Having a reliable backup plan can help companies maintain compliance with regulations such as GDPR (General Data Protection Regulation), which establishes rules for protecting European Union residents’ personal data; PCI (Payment Card Industry) standards for processing and storing payment card information securely; and HIPAA (Health Insurance Portability and Accountability Act) standards for protecting health information.
In addition to satisfying compliance requirements, backups also help companies ensure business continuity. Natural disasters, power outages, cyber attacks, and other unexpected events can cause loss or corruption of data. Without an effective backup plan in place, businesses risk losing important data along with customer trust.
To understand the importance of backups further, let’s consider a company that experiences a ransomware attack. Ransomware is a type of malicious software that threatens to publish sensitive data if payment isn’t made.
If the company doesn’t have a robust backup plan in place, they may have no options but to pay the ransom or lose significant amounts of valuable data. However, if they’ve been backing up their files regularly and properly following best practice recovery protocols when implementing their backup process which involves full and partial backups implemented frequently as possible amongst other features available with top-notch services like Rewind Backup Tool according to SaaS compliance solution then they would be able to recover critical files without paying criminals for release of hijacked files or draining their resources.
Ainsi, le fait de disposer d’une infrastructure robuste, conforme aux exigences en matière de sauvegarde, permet aux entreprises d’atténuer les risques qui, sans cela, pourraient entraîner une perte de données, une interruption de service pour les clients, le paiement d’amendes coûteuses, des poursuites judiciaires de la part des parties lésées, sans compter la perte de confiance entre l’entreprise et ses clients.
Some people might argue that backups are not necessary if the data is already stored securely. However, accidents happen, and when they occur some vendors would not be able to provide data recovery services without backing up their client’s system. It is better to be safe than sorry when dealing with sensitive data which could result in a breach leading to legal consequences.
- Backups are critical for businesses to maintain regulatory compliance and ensure business continuity. Compliance regulations can be complex, and strict guidelines must be followed to avoid financial penalties, legal consequences, and reputational damage. Reliable backups also help companies protect against the loss or corruption of data due to natural disasters, cyber attacks, or other unexpected events. Investing in a robust backup plan, including full and partial backups implemented frequently as possible amongst other features available with top-notch services like Rewind Backup Tool according to SaaS compliance solution, can help mitigate risks otherwise resulting in data loss, customer downtime, payment of expensive fines, lawsuits from affected parties, and lost trust between company and clients. Ultimately, accidents happen, so it is better to be safe than sorry when dealing with sensitive data that could result in a breach leading to legal consequences.
Conséquences sur la continuité des activités
The impact of compliance and data security on business continuity cannot be overstated. In fact, without a robust backup plan in place, businesses are at a significant risk of irreversible damage to their operations and reputation. With the number of cyber-attacks increasing every year, it’s crucial that companies take proactive measures to protect their data and ensure their systems remain operational in the event of an attack.
For instance, imagine a scenario where a company was hit by a ransomware attack that encrypted all their data and backups. Without a proper backup plan in place, they would lose access to all their critical files and data necessary for business continuity. As a result, they would be forced to restart from scratch, resulting in prolonged downtime, lost revenues from halted operations, and reputational damage.
A backup plan provides the assurance that, should such an attack occur, the company can quickly restore its systems’ functionality without significant disruptions to its operations. This is especially important for companies with compliance obligations or those that deal with sensitive or confidential information.
Backups also help businesses maintain customer trust and build their reputation. Companies that continuously experience service disruptions or data breaches are likely to lose customers who will take their business elsewhere. By having a reliable backup plan in place, businesses can demonstrate their commitment to protecting their customers’ sensitive information while maintaining the continuity of their services.
Certaines entreprises pourraient faire valoir qu’il n’est pas nécessaire de mettre en place un plan de sauvegarde solide, car sa mise en œuvre nécessite trop de temps et de ressources. Elles pourraient y voir un coût supplémentaire sans retour sur investissement immédiat significatif. Cependant, les risques liés à l’absence d’un tel plan l’emportent largement sur les coûts perçus. Le coût de la reprise après une cyberattaque, en l’absence de sauvegardes adéquates, dépasse largement l’investissement requis pour mettre en œuvre un plan de sauvegarde efficace.
Principales réglementations et certifications
Plusieurs réglementations régissent la manière dont les organisations traitent les données sensibles ; il est donc essentiel de comprendre les conséquences d’un manquement à ces réglementations et de savoir quelles certifications sont nécessaires pour atténuer ces risques.
Regulations such as GDPR, PCI, and HIPAA mandate that businesses protect their customers’ sensitive information. Specifically, GDPR applies to European Union (EU) citizens’ personal data, while PCI compliances deal with payment card data handling. Similarly, HIPAA governs the handling of protected health information (PHI). Non-compliance with these regulations can result in significant legal and financial repercussions.
Lorsque les entreprises se conforment à ces réglementations, elles alignent leurs exigences en matière de cybersécurité sur leurs processus métier, mettent en place des programmes de cybersécurité efficaces qui garantissent la sécurité des données clients, réduisent les risques liés à la sécurité et à la confidentialité, et améliorent leur réputation.
Obtaining certifications like ISO 27001 and SOC 2 serve as proof that an organization has implemented thorough audits of its data security compliance. ISO 27001 is an information security management certification that demands a company’s adherence to strict standards of data protection. On the other hand, SOC 2 requires adherence to specific criteria for system security, availability, confidentiality, processing integrity, and privacy. These certifications cater to different aspects of compliance but work together to ensure effective data security practices.
RGPD, PCI et HIPAA
En matière de conformité et de sécurité des données, il existe un certain nombre de réglementations et de certifications que les entreprises doivent connaître afin de s’assurer que leur plan de sauvegarde est à jour et efficace. Parmi celles-ci, trois normes importantes sont le Règlement général sur la protection des données (RGPD), la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) et la loi sur la portabilité et la responsabilité en matière d’assurance maladie (HIPAA).
The GDPR, which came into effect in May 2018, is designed to protect personal data belonging to European Union citizens. Any organization that collects or processes EU citizens’ data must comply with these stringent regulations. Failure to do so may result in hefty fines, loss of reputation, or legal action. To comply with the GDPR, businesses need to have a robust data management system including proper backups containing personal data.
La norme PCI DSS s’applique spécifiquement aux entreprises qui traitent des informations relatives aux cartes de paiement. Elle régit la manière dont les entreprises doivent traiter les informations sensibles des clients, telles que les numéros de carte bancaire, afin de prévenir la fraude et le piratage informatique. La norme PCI DSS impose des audits annuels réalisés par un évaluateur de sécurité qualifié (QSA) agréé, ainsi que des revues régulières des politiques de sauvegarde.
HIPAA is another critical regulation for healthcare organizations. It requires strict methods for securing medical records both physically and electronically. The law also enables patients’ access to their own medical records while requiring healthcare providers provide them with proper privacy practices.
Complying with these regulations can be compared to buckling your seatbelt before driving on the road – safety first! Regulations give your business the tools it needs to protect sensitive information and avoid data breaches while keeping your customers’ trust.
ISO 27001 et SOC 2
Outre les exigences réglementaires, il existe des certifications qui attestent d’un engagement en faveur des meilleures pratiques en matière de gestion de la cybersécurité. L’Organisation internationale de normalisation (ISO) propose à la fois des lignes directrices et des certifications relatives à la sécurité de l’information. La norme ISO 27001 porte spécifiquement sur la mise en place d’un système de gestion de la sécurité de l’information (SGSI) au sein de toute organisation.
Implementing ISO 27001 involves assessing risks, devising policies and procedures for securing data at all times, including backup data. This includes specific requirements for data redundancy, disaster recovery planning as well as testing of the policies in places such as offsite backups in particular.
Additionally, the SOC 2 examination report is an independent third-party evaluation that gives assurance about how well you perform your controls. SOC 2 reports concentrate on a company’s non-financial reporting controls as they relate to key compliance and security issues.
Obtaining these sorts of certifications can be compared to receiving your driving license- it takes dedication to learn the rules of the road before being able to safely drive where you need to go. With these certifications, businesses demonstrate their commitment to best practices in cybersecurity management that protect their customers’ sensitive information.
Élaborer un plan de sauvegarde fiable
Lorsqu’il s’agit d’élaborer un plan de sauvegarde solide pour garantir la conformité et la sécurité des données, les entreprises doivent prendre en compte de nombreux facteurs. Un plan de sauvegarde complet doit non seulement assurer la protection des données sensibles, mais aussi permettre de restaurer les informations perdues ou corrompues en cas d’attaque ou de perte de données. Dans cette section, nous aborderons certains des éléments clés à prendre en considération pour élaborer un plan de sauvegarde solide.
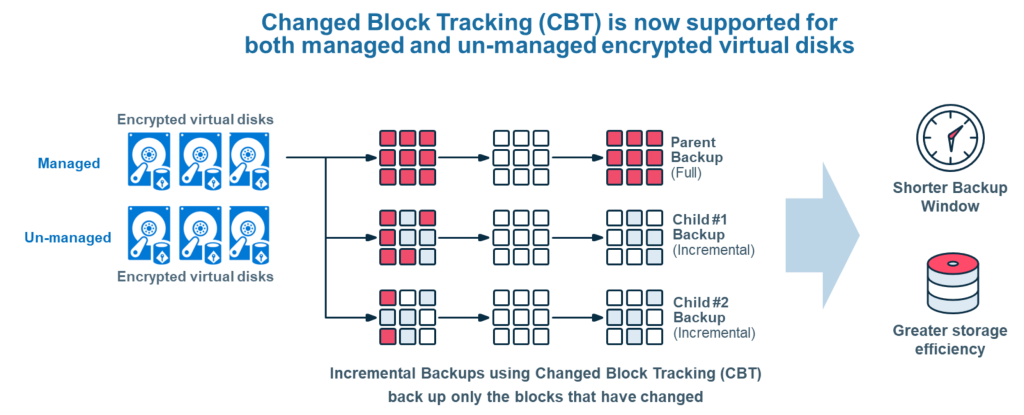
First and foremost, your organization needs to decide on the type of backups it will use. This may involve implementing both full and partial backups as often as possible, depending on how critical your data is. Full backups are designed to capture all data on a system while partial backups capture only smaller subsets of data. The frequency of the backups will vary depending on factors such as how rapidly data changes within your organization and the amount of data you’re dealing with.
Une fois que vous avez déterminé le type et la fréquence des sauvegardes que votre entreprise utilisera, vous devez décider où celles-ci seront stockées. Il existe de nombreuses options, notamment les solutions de sauvegarde dans le cloud et les périphériques de stockage physiques tels que les disques durs et les bandes magnétiques. Les sauvegardes stockées à plusieurs endroits sont généralement plus sûres que celles stockées à un seul endroit.
Another important consideration when creating a backup plan is determining how long backups should be retained. While regulatory requirements drive retention policies in some cases, organizations might choose to store their backups even longer than regulations require if business continuity could be threatened without it. In short, retaining more copies does come at a cost – requiring investment in additional storage space and management efforts – but having those extra copies provides an additional layer of risk mitigation.
It’s important to remember that creating a robust backup plan is like creating a safety net for your organization’s sensitive data. If something goes wrong, having a backup plan in place will ensure that your organization can quickly recover and restore lost or corrupt data.
Let’s take a look at some of the key considerations when choosing the right backup tools for your organization.
When selecting the correct backup tools, it is essential to find a solution that aligns with your organization’s specific needs. There are several factors to consider before making a final decision, including how often backups need to happen, how they’re being created and operated—whether through an automated mechanism or manual solutions—and what type of encryption algorithms you’d prefer for protecting sensitive information.
La scalabilité et la fiabilité constituent deux facteurs essentiels à prendre en compte lors du choix d’outils de sauvegarde. Les entreprises qui prévoient une croissance future doivent opter pour des solutions capables de s’adapter à l’évolution de leurs besoins. Il convient de privilégier les solutions automatisées telles que Clumio, car elles offrent davantage de flexibilité pour gérer les augmentations imprévues du volume de données sans surcharger le personnel informatique. Grâce à des outils évolutifs, les utilisateurs bénéficient d’une plateforme stable tout en minimisant les interruptions et en garantissant la continuité des activités.
De plus, les outils de sauvegarde doivent être conçus dans une optique de sécurité. Ils doivent être mis à jour régulièrement afin de garantir que toute vulnérabilité connue soit corrigée immédiatement, tout en intégrant des méthodes de chiffrement robustes pour protéger les données sensibles sur l’ensemble des canaux de communication tout au long du cycle de vie de la sauvegarde.
Parmi les autres critères essentiels à prendre en compte lors du choix d’un outil de sauvegarde figurent le rapport qualité-prix et la facilité de gestion. Ces aspects sont particulièrement cruciaux pour les entreprises disposant de budgets serrés et dont les ressources sont parfois limitées. Avant de prendre une décision concernant un outil de sauvegarde, vérifiez s’il offre un bon rapport qualité-prix tout en garantissant une maintenance, un déploiement et une administration faciles, en plus de fournir les fonctions de sécurité adéquates requises par votre entreprise.
Choosing the right backup tool is like finding the perfect pair of shoes. Just as finding a good pair of shoes requires careful evaluation of comfort, style, and price over time – finding an ideal solution requires taking into account key factors, including scalability, security, cost-effectivenesss and management needs, while selecting the right solution for your organization.
Now that we’ve explored some of the essential aspects to consider when creating a backup plan, let’s move on to monitoring and reporting compliance.
Mise en place de sauvegardes complètes et partielles
When it comes to implementing backups for compliance and data security, one size does not fit all. Your organization’s specific needs will determine the type of backup strategy that works best for you. Full backups are ideal if you need complete copies of all your data on a regular basis. However, partial backups may also be necessary to ensure the protection of your most critical data.
For example, let’s say you run an e-commerce website that generates a significant amount of daily sales. In this scenario, you would likely want to implement both full and partial backups. A full backup could be performed once a week or month, while partial backups would occur several times a day, ensuring that critical sales data is always protected.
Les sauvegardes partielles s’avèrent également indispensables dans une entreprise de recherche en biotechnologie menant des expériences complexes. Dans ce contexte, les données en temps réel jouent un rôle crucial dans les expériences ; c’est pourquoi des sauvegardes toutes les heures constituent la meilleure solution pour garantir la restauration de toute information perdue en cas d’incident imprévu.
De plus, la mise en œuvre de plusieurs types de stratégies de sauvegarde peut offrir des niveaux supplémentaires de redondance, ce qui permet de garantir la protection des données en cas de défaillance d’une sauvegarde. Par exemple, le recours à la fois à des sauvegardes incrémentielles et différentielles signifie que seuls les fichiers modifiés depuis la dernière sauvegarde sont enregistrés. Cette approche réduit l’espace de stockage nécessaire et minimise le temps requis pour chaque sauvegarde.
En revanche, les sauvegardes complètes prennent plus de temps, mais permettent une restauration plus rapide, car elles incluent l’ensemble des fichiers système en une seule fois. Bien que le fait de passer d’un type à l’autre puisse accroître la complexité, le recours à ces deux méthodes offre une protection contre les pertes importantes.
L’un des éléments clés lors de la mise en œuvre d’un plan de sauvegarde consiste à envisager des options de stockage hors site, telles que les services dans le cloud ou des sites distants sécurisés. Cette étape permet de garantir la disponibilité des fichiers de sauvegarde en cas d’événement catastrophique survenant sur le site principal.
Suivi et rapports en matière de conformité
Il est essentiel de disposer d’informations de suivi sur chaque stratégie de sauvegarde pour respecter les normes de conformité. Une surveillance régulière des processus et des résultats de sauvegarde permet d’identifier les sauvegardes qui ont échoué et de réduire le risque de perte de données.
To ensure regulatory adherence, it’s crucial to define metrics that measure backup performance over time. From measuring the total storage space used for the backup process to tracking how quickly a full system restore takes, having statistics helps your organization stay on track with its goals while ensuring compliance.
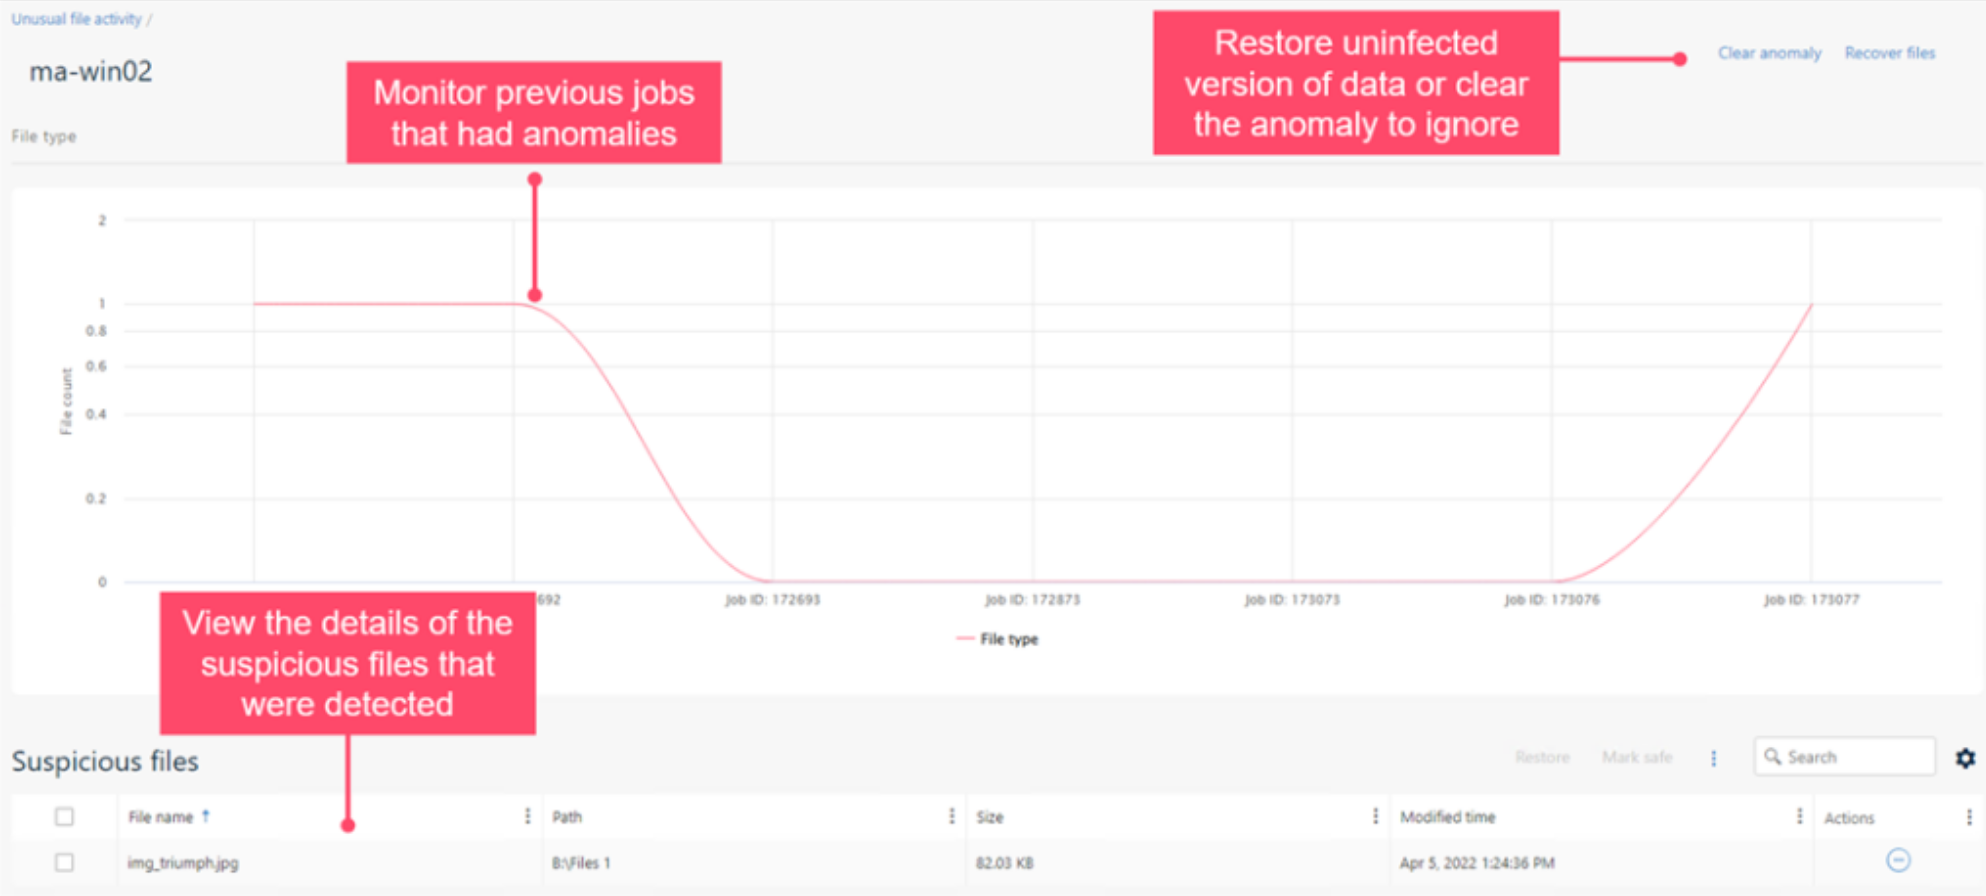
De plus, grâce à des outils logiciels d’automatisation, les responsables peuvent recevoir des rapports quotidiens sur l’état des sauvegardes sans aucune intervention manuelle. Ces outils fournissent des informations en temps réel sur les sauvegardes, notamment pour savoir s’il y a eu un accès non autorisé ou une modification des fichiers. Aujourd’hui, les journaux constituent un moyen simple de consulter ces informations.
Backup performance evaluations are essential for businesses to gauge their adherence to established compliance regulations such as GDPR, HIPAA, and PCI DSS. It is necessary to create policies that specify the types of tests necessary and their frequency—these policies should be reviewed regularly during audits.
While some backup approaches include using external tapes to store data redundantly, these methods aren’t always suitable for larger companies with higher processing demands or those with several locations. This approach can have long restoration times that may damage the continuity of any business.
Thus, implementing a reliable, efficient backup array works wonders here because it reduces operational downtime caused by data corruption or server crash incidents. Therefore, having scheduled “backup retention time” where IT professionals research probable risks acting on timely apparatus replacement is more practical than recurring backups.
It’s just like building a structure strong enough from natural disasters instead of only counting buckets when it floods up to your knees!
One of the most critical aspects of backup planning is monitoring and reporting. In today’s compliance-driven world, organizations must be able to prove that they are adhering to regulations and protecting user data. Backup performance metrics play a vital role in ensuring regulatory adherence and avoiding data breaches.
Par exemple, les indicateurs de performance des sauvegardes peuvent fournir des informations sur le temps nécessaire à la création des sauvegardes, leur fréquence ou le nombre de sauvegardes effectuées par jour ou par semaine. En cas de problèmes liés au processus de sauvegarde, ces indicateurs peuvent être utilisés pour les identifier et y remédier avant qu’ils ne deviennent un véritable problème.
Par ailleurs, les indicateurs de performance des sauvegardes peuvent également servir de preuve du respect des exigences réglementaires. Par exemple, des réglementations telles que la loi HIPAA imposent aux organisations de conserver une piste d’audit indiquant qui a accédé aux dossiers des patients et à quel moment. De même, le RGPD exige des organisations qu’elles fournissent une piste d’audit en cas de violation de données. Les indicateurs de performance des sauvegardes peuvent aider les organisations à satisfaire à ces exigences en apportant la preuve que des sauvegardes régulières et des tests de Recovery sont effectués.
However, it’s crucial to note that backup performance metrics alone won’t ensure compliance. Compliance involves implementing a wide range of security procedures, including disaster recovery planning, risk assessments, monitoring security controls, and integrating best practice security procedures into day-to-day workflows. While backup performance metrics are an essential part of compliance monitoring and reporting, they should be used in conjunction with other security measures.
Cela étant dit, comment les organisations peuvent-elles s’assurer que leur plan de secours est conforme ?
Garantir le respect de la réglementation
Pour garantir le respect de la réglementation, les organisations doivent adopter une approche globale de leur plan de sauvegarde. Voici quelques étapes clés à prendre en compte :
Tout d’abord, choisissez des outils de sauvegarde conformes aux normes du secteur. Des outils de sauvegarde de données de pointe, tels que Clumio, peuvent simplifier le processus complexe de mise en conformité et de sécurité des données en automatisant les sauvegardes quotidiennes et en garantissant la possibilité de restaurer les données, tout en respectant les normes de sécurité les plus strictes.
Think of it this way: choosing the right backup tools is like choosing the right lock for your front door. Just as you want a lock that’s tough to break, you want backup tools that are hard to hack. The right tools can help you ensure that your data is safely stored and stored in compliance with industry regulations.
Ensuite, effectuez des sauvegardes complètes et partielles aussi souvent que possible. Les sauvegardes complètes doivent être réalisées régulièrement (par exemple, chaque semaine ou chaque mois) afin de garantir que toutes les données soient sauvegardées. Les sauvegardes partielles doivent être effectuées plus fréquemment (par exemple, chaque jour) afin de garantir que les modifications apportées aux données soient prises en compte.
Par exemple, si vous disposez d’un site de commerce en ligne, vous pouvez effectuer des sauvegardes complètes tous les mois, mais aussi des sauvegardes partielles chaque nuit afin de sauvegarder les nouvelles commandes.
Enfin, testez régulièrement vos sauvegardes afin de vous assurer qu’elles peuvent être restaurées en cas d’attaque ou de perte de données. Ces tests doivent inclure des tests de basculement (c’est-à-dire vérifier si votre système de sauvegarde peut prendre le relais en cas de défaillance de votre système principal) et des tests de retour en production (c’est-à-dire vérifier si votre système principal peut reprendre le contrôle une fois que le système de sauvegarde a été utilisé).
However, it’s important to keep in mind that implementing a compliant backup plan isn’t a one-time thing – it’s an ongoing process. As regulations change and new threats emerge, organizations must continue to evaluate and refine their backup plans to maintain regulatory compliance and protect user data.