Skip to content

No último episódio do podcast “The Resilience Rundown”, o apresentador Thomas Bryant conversa com Vidya Shankaran, diretora de tecnologia (CTO) de tecnologias emergentes da Commvault, para explorar o mundo da inteligência artificial (IA). Thomas e Vidya discutem o potencial da IA em diversos setores, os desafios que ela apresenta e seu impacto na proteção de dados e na resiliência cibernética.

O entusiasmo e o potencial da IA

AI has tremendous potential in today’s world, ranging from healthcare to security, according to Vidya. AI has become an integral part of our lives, with applications like Siri on our phones. From an enterprise perspective, there is still untapped potential due to concerns around security. However, the excitement surrounding AI and its ability to enhance productivity and innovation is palpable.

https://play.vidyard.com/2Tdz9MAD1hu1an1fqyK7Jg

Subscribe: Apple Podcasts | Spotify | YouTube

O lado sombrio da IA

While AI offers numerous benefits, there is also a dark side that needs to be acknowledged. Vidya emphasizes the importance of data quality in AI models, as “garbage in, garbage out.” If the data fed to AI is flawed or biased, it can lead to inaccurate results. Additionally, there are concerns about the echo chamber effect and the challenge of striking the right balance between innovation and data security.

O conceito de firewalls de dados

Uma solução intrigante para enfrentar os desafios da IA é o conceito de firewalls de dados. Vidya explica que os firewalls de dados se concentram na configuração de avisos do sistema para impedir que os usuários acessem informações confidenciais. Esses firewalls têm como objetivo abranger todas as permutações e combinações possíveis para garantir a segurança dos dados. Vidya compartilha exemplos de como contornar os avisos do sistema e enfatiza a necessidade de melhoria contínua na modelagem e na definição das regras dos firewalls.

IA causal e seu impacto na proteção de dados

Vidya discute o papel da IA na proteção de dados e na resiliência cibernética. A Commvault vem utilizando IA preditiva desde 2016, e o próximo passo é a integração com recursos gerais de IA. A evolução em direção à IA causal permite uma compreensão mais profunda das questões específicas dos clientes e a análise das causas-raíz. Isso possibilita o diagnóstico personalizado de problemas e a resolução de problemas em tempo real, reduzindo o tempo de inatividade e melhorando a eficiência operacional.

A IA traz tanto promessas quanto riscos

Vidya and Thomas’ conversation provides valuable insights into the exciting and concerning aspects of AI in the enterprise space, highlighting the potential of AI in various industries while acknowledging the challenges. The concept of data firewalls and the evolution toward causal AI offer promising solutions for data protection and cyber resilience. As AI continues to evolve, it is crucial for businesses to strike the right balance between innovation and security to harness its full potential.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As we continue to celebrate Women’s History Month, I’m honored to take a moment to share my experience as a woman in the technology industry with a passion for inclusion and mentorship.

As Head of Regional Marketing for Switzerland, Austria, SEE, Middle East and Africa, I’ve had the pleasure of being part of Commvault during a pivotal time in its history. In November, we launched our new approach to cyber resilience, and ever since then, we’ve been hard at work with our eventos SHIFT Roadshow and to give our customers an unfair advantage for resilience in the face of ransomware and other advanced threats in today’s hybrid world.

Emborao setor de tecnologia seja dominado por homens, especially in the Middle East, I’m fortunate to be part of an incredible team here at Commvault, where everyone is valued, and our unique perspectives are celebrated. I appreciate Commvault’s commitment to a Diversity and Inclusion culture, the collaborative and supportive work environment, and the focus on employee development. These aspects create a workplace where every individual feels valued and encouraged to thrive.

Last month, I was thrilled to to win Commvault’s o prêmio “CEO Living Our Values”, and that I had been nominated for this honor by my team. This award is an incredible validation of my hard work, dedication, and contributions aligned with Commvault’s values – Connect, Inspire, Care, Deliver – that are the guiding principles shaping my professional journey. It serves as a powerful motivation, reinforcing my commitment to upholding these values and acknowledging my achievements in the most meaningful way.

Entre os momentos de que mais me orgulho estão os projetos bem-sucedidos nos quais trabalhei, o incrível espírito de equipe e a recente conquista do prêmio “CEO Living Our Values Award”. Atribuo meu sucesso ao trabalho em equipe, à colaboração, ao apoio aos outros e à comunicação eficaz. O esforço coletivo da minha equipe desempenhou um papel significativo na conquista de metas comuns e na contribuição para os valores que a Commvault tanto preza.

My dedication to Commvault is fueled by the human values, compassionate interactions, collective teamwork, and consistent appreciation demonstrated within the organization. I’m excited about the new era and the new Commvault, eagerly anticipating the fresh opportunities and innovations it will bring, especially with the recent launch of Commvault Cloud, powered by Metallic AI.

This year’s International Women’s Day theme is #InspireInclusion, which is very special to me. Throughout my career, I’ve made it my mission to support and empower women in this industry to believe in themselves. Mentorship is a key aspect of how I’ve worked to empower other women to believe in themselves. A supportive, genuine, connection with a team member can go a long way.

Investir continuamente em habilidades e conhecimentos, construir uma rede profissional sólida, manter um equilíbrio saudável entre vida profissional e pessoal e abraçar desafios e mudanças são os conselhos que me guiaram ao longo de toda a minha carreira. Passo esses mesmos conselhos para a geração mais jovem, na esperança de causar um impacto positivo neles!

For any woman who is just starting her career in technology, my advice to you is to remember the power of confidence. Take a seat at the table instead of waiting for an invitation! I know that sometimes being the only woman in the room can initially feel intimidating, but remember, YOU have a unique perspective that deserves to be heard. Be confident and authentic in who you are and know that you bring immense value in driving innovation. Setting goals and following one’s passion are essential ingredients for success.

Para saber mais sobre como é trabalhar na Commvault,clique aqui.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Em homenagem ao Dia Mundial da Síndrome de Down, gostaria de compartilhar minha trajetória pessoal com meu filho Jace.

Jace veio ao mundo em outubro de 2014 e, 12 horas após seu nascimento, fomos informados do diagnóstico de síndrome de Down. Jace passou os primeiros 10 dias de vida na Unidade de Terapia Intensiva Neonatal e, durante esse período, tivemos que nos adaptar rapidamente e aceitar o diagnóstico.

I have to admit, I really struggled with Jace’s diagnosis in the beginning. I worried a lot about the future and the fear of the unknown – which I now know are normal thoughts that many parents have when they find out their child has a disability.

Jump forward 9 years, and Jace is rocking it! He is in Grade 4 and an active participant in his class.  Outside of school, he loves horseback riding and participating in sports. He currently plays hockey every weekend with a great organization, a SuperHEROS. They provide the ability to play hockey to kids with disabilities who don’t normally have the chance. He also plays in a similar baseball league in the summer.

Commvault has been incredibly supportive over the years, giving me the flexibility I need to help Jace. And joining our CapAbilities Employee Resource Group (ERG) has been an amazing way for me to share my story with my fellow Vaulters and raise awareness. Our CapAbilities ERG’s mission is to create a safe and empathetic space where Vaulters with disabilities, caregivers, and allies can openly and honestly have discussions and drive change together.

This past November, Commvault once again sponsored a table at PREP’s annual fundraiser, Let’s Talk Hockey, a night with members of the Calgary Flames NHL team. I attended the event with some of my team members and customers, too – all proceeds went directly to the PREP foundation. Jace would not be in the place he is today without the support he receives from PREP.

On World Down Syndrome Day, I’m celebrating by wearing my funky or mismatched socks to recognize how Jace’s extra chromosome makes him extra perfect in our eyes. My goal is to continue to spread awareness and provide opportunities for Jace, and other children like him, to live their best lives and make a difference in this world. Every life deserves to be celebrated.  

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Aqui na Commvault, o bem-estar continua sendo uma das principais prioridades em toda a nossa comunidade global de Vaulters.Como compartilhei no início deste ano, cuidar do nosso bem-estar nos permite dar o melhor de nós mesmos, tanto em casa quanto no trabalho!

Over the years, we’ve continued to evolve our wellness offerings to best support our Vaulters and their families with programs they need for life’s most important moments and stages. Our priority has been, and always will be, to provide inclusive support for our employees and their families. Having this type of support and the right wellness resources allows our Vaulters to thrive.

So, in honor of Women’s History Month and International Women’s Day, I want to talk about how we’re supporting the women of Commvault with specific wellness offerings this month and beyond!

On International Women’s Day, our Women in Technology Employee Resource Group hosted a women’s wellness event in our Australia office, which was also available to all our Vaulters for virtual participation. The event featured guest speaker Annerie Feldman, a Sydney-based health and wellness coach. Annerie spoke about the challenges women often face that impact their wellness, and how women can overcome these obstacles to feel empowered and confident through prioritizing self-care and gaining control of one’s wellness.

Additionally, our India team has organized a breast cancer detection and awareness initiative for our female Vaulters this month. In partnership with Enable India, a non-profit organization working for economic independence and dignity of persons with disability, our Vaulters will have the opportunity to learn more about the importance of breast cancer detection and make connections with Enable India’s knowledgeable female representatives who are visually impaired.

Além dos nossos eventos comemorativos e de conscientização realizados em março, também oferecemos uma variedade de benefícios de bem-estar para nossos funcionários nos EUA, como planejamento familiar, benefícios relacionados à fertilidade, cuidados com familiares e muito mais. Nosso parceiro para planejamento familiar, a Maven, está disponível para todos os nossos funcionários nos EUA. A Maven oferece acesso a cuidados de alta qualidade nas áreas de fertilidade, maternidade, pediatria e menopausa, além de acesso 24 horas por dia a profissionais especializados em construção familiar, uma equipe dedicada de consultores de cuidados e uma extensa biblioteca de recursos educacionais clinicamente validados. Nossa parceria com a Maven também nos permite oferecer oportunidades de reembolso para os membros da Vault que estão constituindo família por meio de adoção ou de um acordo de maternidade de substituição.

Além do Maven, oferecemos apoio por meio do programa Fertility Solutions, em parceria com nossa operadora de saúde nos Estados Unidos, a UnitedHealthcare. Esse programa oferece orientação e apoio solidário para ajudar a lidar com decisões complexas sobre tratamentos, reduzir o estresse financeiro e emocional e alcançar os objetivos de gravidez com custos médicos mais baixos.

We know our Vaulters and their families can face challenges when navigating child, elder, and pet care, so we’ve also partnered with Bright Horizons to help our U.S. Vaulters manage their day-to-day life efficiently and safely by finding care when they need it, both at high-quality centers and in-home.

Temos orgulho de promover um ambiente de trabalho em que todas as nossas equipes sintam que seu bem-estar é priorizado. Oferecer recursos específicos para nossas funcionárias da Vault é fundamental para promover nossa cultura inclusiva e nossa força de trabalho diversificada. No fim das contas, cuidar do nosso bem-estar é essencial para que possamos dar o nosso melhor, tanto para nós mesmas quanto para os outros!

Clique aqui to learn more about what it’s like to work at Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Cloud computing has become essential for businesses of all sizes, offering scalability, flexibility and cost savings. However, managing cloud environments can be complex and chaotic, leading to increased costs, security risks and performance issues. In this blog post, we’ll explore the challenges of cloud computing and provide practical strategies to overcome them. Following these strategies can help you tame cloud chaos and optimize your cloud computing experience. And you’ll learn about Commvault® Cloude como ele pode ajudá-lo a alcançar o sucesso na nuvem.

O caos da computação em nuvem

O cenário da computação em nuvem está em constante evolução, com novos serviços e provedores surgindo regularmente. Isso pode ser uma grande vantagem para as empresas, pois lhes dá acesso a uma gama mais ampla de opções e a capacidade de expandir suas operações de forma rápida e fácil. No entanto, essa complexidade também pode levar ao caos, já que as empresas enfrentam dificuldades para gerenciar vários ambientes em nuvem e garantir que seus dados e aplicativos estejam seguros e em conformidade com as normas.

Um dos maiores desafios da computação em nuvem é o risco de violações de dados e incidentes de segurança. Os provedores de nuvem são responsáveis por proteger sua infraestrutura, mas as empresas também precisam tomar medidas para proteger seus próprios dados e aplicativos. Isso inclui a implementação de controles de acesso robustos, a criptografia de dados e o monitoramento de atividades suspeitas.

Outro desafio é a possibilidade de problemas de desempenho. Os provedores de nuvem oferecem diferentes níveis de serviço, e as empresas devem escolher o nível adequado às suas necessidades. Esse pode ser um processo complexo, levando em conta fatores como largura de banda, latência e capacidade de armazenamento.

Por fim, há o investimento em si. As empresas precisam avaliar cuidadosamente os custos dos serviços em nuvem, incluindo infraestrutura, software e suporte. Elas também precisam levar em conta o custo da migração de seus dados e aplicativos para a nuvem.

Apesar desses desafios, a computação em nuvem oferece uma série de benefícios significativos. Esses benefícios incluem maior agilidade, escalabilidade e economia de custos. Ao compreender os desafios da computação em nuvem e tomar medidas para mitigá-los, as empresas podem aproveitar o potencial da nuvem para atingir seus objetivos.

Ransomware e a nuvem

Ransomware is a type of malware that encrypts files on a victim’s computer and then demands a ransom payment in exchange for decrypting the files. Ransomware attacks can be devastating for businesses, as they can lead to lost data, downtime and financial losses.

Ransomware attacks have become increasingly prevalent in recent years, and cloud environments aren’t immune to this threat. In fact, cloud environments can be particularly vulnerable to ransomware attacks, as they often contain large amounts of sensitive data and are accessible from anywhere in the world. It has been reported that 82% of breaches involve data stored in the cloud – public, private or multiple environments.[1]

Data fragmentation is another key reason ransomware can be hard to defend against – the more widespread your data is across multiple cloud providers, the harder it is to protect. And if you use multiple data protection tools, the complexity is only driven up. As such, more than 90% of respondents surveyed indicated a level of concern that their organization will suffer a ransomware attack – and nearly 40% indicated being extremely concerned. Practically all (97%) indicated concern about the ramifications/fallout resulting from a ransomware attack.[2]

Let’s look at how you can make sense of the chaos these challenges bring in today’s hybrid cloud world.

Mantenha-se protegido com o SaaS

Os aplicativos SaaS (software como serviço) são um alvo comum para ataques de ransomware, pois costumam ser usados para armazenar dados confidenciais. Há várias medidas que as empresas podem adotar para proteger seus aplicativos SaaS contra ataques de ransomware, incluindo:

  • Implementing strong security measures. This includes using strong passwords, enabling two-factor authentication and keeping software up to date.
  • Using a cloud-based data protection solution. This type of solution can help protect your data from ransomware attacks by providing secure storage and backup capabilities.
  • Educating employees about ransomware. Make sure your employees are aware of the risks of ransomware and how to protect themselves from it.
  • Implementing a security incident response plan. This plan should outline the steps that you’ll take in the event of a ransomware attack.
  • Working with a cybersecurity expert. A cybersecurity expert can help you assess your risks and develop a plan to protect your business from ransomware attacks.

By taking these steps, you can help protect your business from ransomware attacks and keep your data safe. They are all proven best practices in defending against today’s threats – and tomorrow’s.

Pense primeiro no híbrido

É muito provável que você tenha dados tanto em uma nuvem privada quanto em uma ou mais nuvens públicas. A adoção de uma abordagem baseada em nuvem híbrida pode ajudar as empresas a economizar dinheiro e ter mais controle, utilizando o ambiente de nuvem adequado para cada tarefa. Por exemplo, as empresas podem usar uma nuvem pública para cargas de trabalho que exigem escalabilidade e flexibilidade, e uma nuvem privada para cargas de trabalho que exigem mais segurança e controle.

Hybrid cloud allows data to move easily between clouds and on-premise environments. This gives businesses the ability to move data where they need it most. This can be especially important for businesses that have workloads that span multiple locations. Look for “any-to-any portability” when considering how to best protect your workloads.

Gerenciar e monitorar todos os ambientes em nuvem em um único local também pode ajudar as empresas a ter uma visão mais clara de sua infraestrutura de TI e a trabalhar com mais eficiência. Isso pode ser feito por meio de diversas ferramentas, como plataformas de gerenciamento de nuvem e ferramentas de monitoramento de nuvem.

Using hybrid cloud-native applications can make businesses more agile and scalable. This means they can create and launch applications that can work on different cloud platforms. This can help reduce development costs and time to market – and improve application performance and reliability.

Iniciar o planejamento da migração

Data is constantly on the move – depending on how your organization’s needs change, you’ll surely need to migrate data between clouds. As a result, planning is an important part of any cloud migration project. It helps organizations to identify potential risks and challenges, and to develop a strategy for mitigating them. The following are some of the key steps involved in the planning process:

  • Identify the data and applications that need to be migrated: This can be done by conducting an inventory of all of the organization’s data and applications.
  • Evaluate if the data and applications can work with the chosen cloud: Working with the cloud provider to ensure that the data and applications are supported.
  • Develop a migration plan: The migration plan should include:
    • A ordem em que os dados e aplicativos serão migrados.
    • O prazo estimado.
    • Os recursos que serão necessários.
    • Os riscos associados à migração.
  • Testing: Before implementing the migration plan, it’s important to test it in a non-production environment to identify any potential problems and make sure that the data and applications are migrated successfully. Ensure you’ve got access to a ambiente limpopara realizar esses testes e faça-os regularmente.
  • Implement the migration plan: Once implemented, the migration process should be monitored closely to ensure that there are no problems.

Pense em como a IA pode ajudar

Com todas essas práticas recomendadas sendo adotadas, você pode se perguntar se existe uma maneira mais fácil de implementá-las, e existe. A IA generativa também se estende à proteção de dados, ea Commvault foi uma das primeiras a introduzir esse recurso. Arlie – short for “Autonomous Resilience” – is our AI assistant, available 24/7 in the Commvault Cloud platform. Arlie responds to inquiries in plain, simple language, quickly consolidates information and provides users with actionable responses to help save time, respond to threats and improve cyber resiliency.

What benefits does Arlie deliver? Every cyber resilience team is stretched thin and asked to “do more with less.” With Arlie, Commvault Cloud equips users with AI capabilities that enhance their data protection experience. Arlie empowers users across all skill levels to navigate complex tasks, improving overall efficiency and cost-effectiveness. With Arlie, users can do more, faster, without the need for extensive platform knowledge, saving time on routine tasks, quickly responding to threats and enhancing their overall cyber resiliency.

Commvault Cloud: a solução para o caos na nuvem

We’ve covered a lot here today, so you may be wondering where to start. The Commvault Cloud platform is an AI-enabled, powerful and secure cloud-based data protection solution that can help businesses of all sizes overcome the challenges of cloud computing. Commvault Cloud helps you manage your data in all your clouds and has strong security measures to help keep your data safe from unauthorized users. Additionally, it provides tools to help you save money and enhance your cloud’s performance.

Commvault Cloud’s comprehensive data protection features are deep – they include data backup, recovery, archiving and replication. Commvault Cloud also provides advanced security features such as encryption, access control and auditing. It’s also scalable and flexible, so you can easily add or remove storage as needed. It’s a great solution to the data fragmentation issue and allows you to protect your data estate under a single pane of glass.

If you are looking for a powerful and secure cloud-based data protection solution, look no further – download our buyer’s guidepara obter mais respostas às suas dúvidas sobre o caos da nuvem. O Commvault Cloud pode ajudá-lo a superar os desafios da computação em nuvem e garantir que seus dados estejam protegidos, seguros e acessíveis, independentemente de onde estejam armazenados.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

A IA tem gerado grande entusiasmo devido à sua influência significativa no setor de proteção de dados. No ano passado, a rápida expansão da IA generativa provocou uma revolução em diversos setores, motivando os líderes do mercado a investigar seu potencial para aprimorar suas operações. A Commvault, uma força pioneira em inovação, foi a primeira a introduzir essa capacidade, utilizando a IA para facilitar ações rápidas e eficientes. Conheça a Arlie, sua assistente de IA disponível 24 horas por dia, pronta para responder a perguntas em linguagem clara e direta, oferecendo soluções práticas para economizar tempo, lidar rapidamente com ameaças e aumentar a resiliência cibernética.

Do More, Faster, with Speed & Certainty

Every team is stretched thin and asked to do more with less. But the pace and volume of work doesn’t decrease. Arlie empowers users of all skill levels to navigate complex tasks without the need for extensive platform knowledge – enabling you to do more, faster.

Acesse uma ampla variedade de recursos de IA por meio de uma barra de pesquisa global, incluindo:

  • Real-time insights into operational failures, prioritizing what matters most to you. No more sifting through filters and reports to find the most pressing information – Arlie delivers the most essential information to your fingertips.
  • A “no-code” way to build an integration or code an action where you don’t have to be an expert. Type a description of what you want to do, and Arlie will generate the code on the spot with Commvault APIs.
  • Context-sensitive, guided product walkthroughs that makes it easier for you to set up, customize and tune Commvault Cloud to your specifications. Ask “how to” questions, and get step-by-step documentation complete with annotated screenshots.
  • Solução avançada de problemas para identificar falhas operacionais e obter soluções e recomendações de otimização em tempo real, visando aumentar a resiliência cibernética. Resolva problemas mais rapidamente com resumos de solução fáceis de entender e etapas práticas a serem seguidas.

Como funciona

O Arlie foi projetado para fornecer insights em tempo real e medidas específicas que você pode adotar para otimizar sua resiliência cibernética. Nos bastidores, o Arlie interage com modelos de IA generativa que consolidam informações e relatórios, oferecendo respostas personalizadas e práticas às consultas. Precisa verificar um ponto de recuperação seguro para sistemas críticos? Basta perguntar ao Arlie. Quer programar uma ação? Veja como o Arlie gera código em segundos usando as APIs da Commvault.

https://play.vidyard.com/eEq4ACirHDh6D7RCZLPhMa?

O Arlie se integra perfeitamente à Commvault Cloud Console, tornando-o facilmente acessível sem precisar sair do produto. Seja você um usuário novo ou um especialista experiente, o Arlie transforma você em um usuário avançado, fornecendo respostas rápidas, precisas e úteis para perguntas sobre seus dados e seu ambiente.

Para saber mais sobre como a Arlie está utilizando a IA generativa para ajudar a fortalecer e acelerar sua prática de resiliência, acesseCommvault.com/Meet-Arlie.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Em 2024, as empresas adotarão estratégias mais proativas de gestão de riscos, não apenas para tentar impedir ameaças maliciosas e violações de dados, mas também para cumprir com sucesso o número crescente de regulamentações de segurança cibernética.

À medida que o panorama de ameaças se expande significativamente, especialmente nesta era da IA, aumentam as exigências para que as empresas sejam transparentes em relação a incidentes de segurança e divulguem ataques e violações. Essas duas realidades levarão as empresas a aprimorar suas estratégias de segurança cibernética para se tornarem resilientes a ameaças cibernéticas.

Por que a resiliência cibernética agora?

Cyber resilience is coming to the forefront for many organizations around the global as regulators and legislators look to bolster transparency when it comes to cybersecurity events and preparedness.

“They want corporate executives to articulate whether and how cybersecurity is part of the company’s business strategy, governance processes, financial planning, and capital allocation,” said Melissa Hathaway, president of Hathaway Global Strategies and chair of Commvault’s Cyber Resilience Council, in our 7 Emerging Trends in Cyber Resilience”.

A norma de segurança cibernética da SEC, Information Security Registered Assessors Program (IRAP) in Australia, DORA in the EU, and even state-level rules like New York’s Codes, Rules, and Regulations (23 NYCRR Part 500) are challenging companies to adopt transparency.

Aqui, analisamos os requisitos regulatórios existentes e emergentes que os líderes em segurança cibernética devem dominar para garantir que as empresas às quais prestam apoio alcancem tanto a conformidade quanto a resiliência cibernética.

SEC

A recente norma da SEC exige que as empresas registradas divulguem incidentes significativos de segurança cibernética. Os efeitos dessa norma criam a necessidade de que os líderes de segurança e os executivos de alto escalão atuem em sintonia no que diz respeito a incidentes de segurança cibernética e à divulgação desses incidentes. Além disso, a norma da SEC exige que as empresas expliquem, em seus relatórios anuais, como a segurança cibernética e sua supervisão se encaixam em seu programa geral de gestão de riscos.

“Whether a company loses a factory in a fire – or millions of files in a cybersecurity incident – it maybe material to investors,” SEC Chair Gary Gensler said in a comunicado.

Com quase um quarto do ano de 2024 já decorrido, houve um número reduzido de registros 8-K junto à SEC relacionados a incidentes cibernéticos, e as empresas cujo exercício fiscal terminou em 31 de dezembro estão começando a divulgar relatórios 10-K com texto atualizado sobre resiliência cibernética.

Regulamento 23 NYCRR, Parte 500

O Departamento de Serviços Financeiros de Nova York (NYDFS) elaborou a Segunda Emenda ao Capítulo 23 dos Códigos, Regras e Regulamentos de Nova York (23 NYCRR, Parte 500) para fortalecer e proteger os sistemas de informação e financeiros contra a crescente prevalência e sofisticação dos ataques cibernéticos. A lei exige que as instituições financeiras abrangidas pelo NYDFS implementem e mantenham um programa de segurança cibernética que inclua procedimentos destinados a proteger os dados confidenciais dos clientes contra ameaças à segurança e a gerenciar os riscos cibernéticos.

Entre os requisitos de conformidade com o 23 NYCRR 500, há várias metas que as empresas abrangidas pelo NYCRR 500 devem se empenhar em cumprir. Para começar, a norma exige que as entidades estabeleçam e mantenham um programa de segurança cibernética destinado a salvaguardar a confidencialidade, a integridade e a disponibilidade de seus sistemas de tecnologia da informação. O programa deve gerenciar riscos em diversas áreas operacionais, incluindo segurança da informação, governança de dados, inventário de ativos, operações de sistemas, segurança de sistemas e redes, privacidade dos dados dos clientes e muito mais.

A lei exige que as empresas realizem testes de penetração e avaliações de vulnerabilidade. E a lista de obrigaçõespara as entidades abrangidas não para por aí.

“DORA

Os líderes de segurança cibernética e do mundo dos negócios também estão acompanhando de perto a aproximação dos prazos daLei de Resiliência Operacional Digital(DORA).

A DORA entrou em vigor em 16 de janeiro de 2023, com um período de implementação de dois anos. Espera-se que as entidades financeiras abrangidas estejam em conformidade com a regulamentação até 17 de janeiro de 2025. Embora a lei se concentre em organizações na União Europeia (UE), as entidades fora da UE nos setores financeiro e de Tecnologias da Informação e Comunicação (TIC) também devem se esforçar para se alinhar à DORA caso prestem serviços essenciais de TIC a entidades financeiras sediadas na UE.

A DORA estabelece um marco regulatóriopara a resiliência operacional digital, segundo o qual todas as entidades abrangidas devem se empenhar em resistir, responder e se recuperar de interrupções e ameaças relacionadas às TIC. A lei tem como objetivo prevenir e mitigar ameaças cibernéticas. A DORA incorpora cinco pilares fundamentais, que são os seguintes:

  • Gerenciamento de riscos de TIC
  • Notificação de incidentes relacionados às TIC
  • Teste de resiliência operacional digital
  • Risco de terceiros em TIC
  • Compartilhamento de informações

A DORA visa melhorar a resiliência da infraestrutura digital crítica contra ameaças e ataques à segurança cibernética. Ao se alinharem aos princípios da DORA, as organizações ficam mais próximas de melhorar seu perfil de resiliência cibernética.

Torne-se resiliente a ameaças cibernéticas

If the ever-expanding threat landscape isn’t enough to drive home the need to become cyber resilient, the flurry of new regulations is hammering the point. Businesses must understand what is required of them in terms of reporting.

Para muitas empresas, o cumprimento de inúmeras regulamentações exigirá que o conhecimento em segurança cibernética vá além do CISO, abrangendo toda a organização. Isso significa que os líderes de segurança devem trabalhar em conjunto com os executivos de alto escalão e o conselho administrativo para promover a transparência e a resiliência cibernética.

For more information on how Commvault Cloud can help your organization’s cyber resilience journey, visit: https://www.commvault.com/platform.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Como co-patrocinadores executivos do nossoWomen in Technology Employee Resource Group (ERG), we’re thrilled to celebrate International Women’s Day across our global Vaulter community! This year’s global theme, #InspireInclusion, is already engrained in Commvault’s culture and the everyday efforts of our ERG. Our Women in Technology ERG brings together both women and allies to elevate and advance gender equality in technology and celebrate the inspiring women of Commvault who are driving our innovation and growth every day.  

Check out this video to see our Vaulters across the world honor International Women’s Day and this year’s global theme!  

https://play.vidyard.com/RCAPied3RuLZVBKhdSgvnn

Today and beyond, we continue to support gender diversity initiatives and invest in our women leaders at all levels. This month, in honor of International Women’s Day and Women’s History Month, Commvault will be hosting our annual Confident U sessions, a women’s leadership development workshop. This is an opportunity for our female Vaulters to truly feel inspired to reach their full potential, as they learn how to transmit confidence, conquer self-doubt, and silence their inner critic to advance their career path.  

Supporting and empowering the women of Commvault is a key component of our DEI strategy. We continue to work together to create a world where difference is valued and belonging is a non-negotiable both inside and outside our workplaces.   

In honor of International Women’s Day, we encourage you to think about how you can #InspireInclusion with those around you.  

And to all the incredibly inspiring and talented women at Commvault – thank you for continuing to make an impact every day!  

Click here to learn more about what it’s like to work at Commvault. 

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Com a constante evolução das ameaças cibernéticas e a crescente sofisticação dos ataques cibernéticos, as empresas devem adotar uma abordagem proativa para proteger seus dados, sistemas e operações contra possíveis violações e interrupções. Os sistemas de alerta precoce desempenham um papel vital na mitigação do risco de ataques de dia zero, ameaças à cadeia de suprimentos e exploração de vulnerabilidades, que são aspectos fundamentais da resiliência cibernética.

Para agravar ainda mais a ameaça, temos os sistemas legados, os dispositivos de IoT, as interdependências entre aplicativos e a proliferação descontrolada de dados, o que torna a correção de vulnerabilidades uma tarefa tediosa e demorada para as equipes de TI, ao mesmo tempo em que prolonga os períodos de exposição ao risco. Dois incidentes recentes envolvendo os softwares MOVEit e SysAid são exemplos claros da crescente ameaça representada pela exploração de vulnerabilidades e pelos ataques à cadeia de suprimentos.

O ataque ao MOVEit e a vulnerabilidade do SysAid: um alerta

In May 2023, the CL0P threat group capitalized on a critical vulnerability (CVE-2023-34362) in MOVEit, a widely-used secure file transfer application. This incident, now known as the ““ataque ao MOVEit,” has been labeled as the “most impactful zero-day attack of 2023.” maior impacto de 2023”. [PL2] Despite early indicators of experimentation with this vulnerability dating back to 2021, the connection between initial signs and the widespread “ataque ao MOVEit was established only after the damage had been done.

Em novembro, o mesmo grupo de ataque agiu novamente, desta vez visando os sistemas locais da SysAid, um aplicativo de serviços de TI e suporte técnico. Ao explorar uma vulnerabilidade zero-day distinta, os invasores obtiveram acesso não autorizado a dados confidenciais e interromperam operações comerciais essenciais.

A importância dos sistemas de alerta precoce

As explorações de vulnerabilidades do MOVEit e do SysAid destacam a necessidade crítica de as organizações adotarem uma estratégia de resiliência cibernética que inclua a implementação de um sistema robusto de alerta precoce baseado em engano cibernético para identificar e responder prontamente a ameaças potenciais. Ao adicionar camadas de detecção e iscas que se assemelham a alvos de alto valor em pontos estratégicos da rede e dos repositórios de dados, suas equipes de segurança podem ser alertadas sobre atividades suspeitas e indicadores de comprometimento (IOCs) antes que um invasor alcance osverdadeirosalvos de alto valor, reduzindo significativamente o risco de se tornar vítima de ataques de dia zero.

A implementação de um sistema eficaz de alerta precoce traz diversos benefícios às organizações, incluindo:

  1. Proactive Threat Detection: Early warning systems shield sensitive data and business-critical systems from suspicious activities, helping organizations to identify potential threats before they can escalate into full-blown attacks.
  2. Rapid Response: By providing early alerts, organizations can respond swiftly to contain and mitigate threats, minimizing the potential impact on their operations and data.
  3. Reduced Downtime: Early detection and response can help organizations minimize the blast radius and limit downtime and disruptions caused by cyberattacks, helping ensure business continuity and productivity.
  4. Enhanced Security Posture: Early warning systems with deception capabilities help organizations identify and address vulnerabilities promptly, improving their overall security posture and reducing the risk of successful attacks.
  5. Compliance and Regulatory Adherence: Many industries and regulations require organizations to have robust security measures in place and mitigate known vulnerabilities promptly to protect sensitive data and comply with data protection laws. For example,nesta postagem do blogdescreve como a inteligência em nuvem e os controles de segurança da Commvault ajudam as organizações a cumprir a norma PCI DSS.

Por que escolher o Commvault Cloud

A Commvault oferece uma estratégia abrangente de resiliência cibernética que permite que empresas de todos os tamanhos e setores protejam seus sistemas e dados contra agentes mal-intencionados. Ao utilizar a plataforma da Commvault, as organizações podem elevar seu nível de Readiness cibernética por meio de medidas proativas, em vez de se limitarem a reagir e a remediar os danos já causados.

Baixe nosso white paperpara saber como o sistema de alerta precoce da Commvault utiliza técnicas avançadas de engano cibernético para fornecer alertas antecipados que revelam indicadores de comprometimento (IOCs) para explorações de vulnerabilidades do tipo MOVEit e SysAid, ataques à cadeia de suprimentos e ameaças desconhecidas do tipo zero-day.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

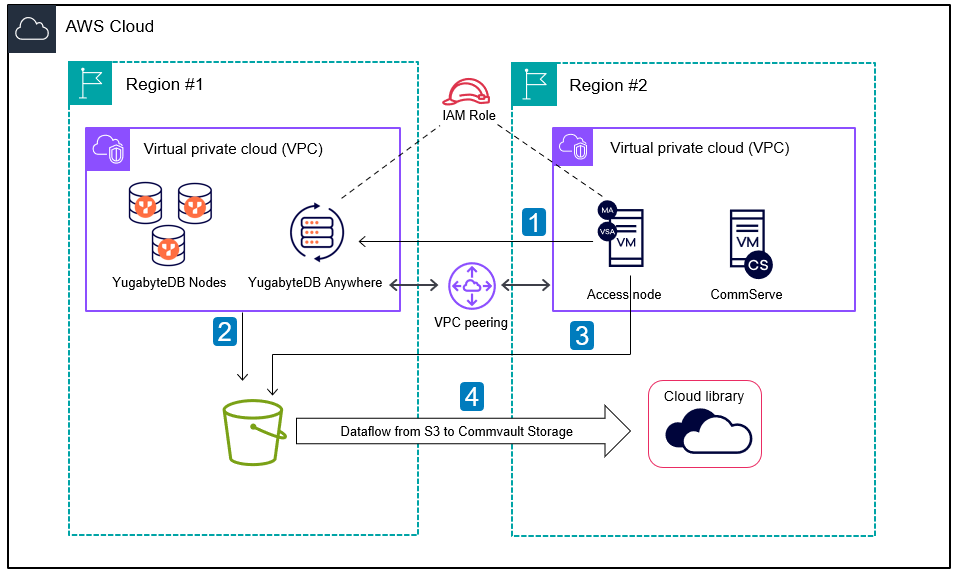
Temos o prazer de anunciar que o Commvault Cloud passou a oferecer suporte ao YugabyteDB, um banco de dados SQL distribuído conhecido por sua escalabilidade horizontal e resiliência integrada, permitindo que as organizações desenvolvam aplicativos com consistência global.

Com essa integração, os clientes contam com proteção completa para seus ambientes YugabyteDB. Em caso de falhas ou corrupções lógicas em várias regiões, o Commvault Cloud oferece Recovery rápido, permitindo que você gerencie e orquestre sua carga de trabalho do YugabyteDB com facilidade a partir da Commvault Cloud Console.

Proteger dados confidenciais em aplicativos distribuídos é fundamental no cenário empresarial dinâmico de hoje. Embora o YugabyteDB tenha sido desenvolvido para lidar com diversas falhas, é essencial contar com uma solução dedicada à segurança e Recovery de dados para proteger seus dados críticos contra falhas graves, ameaças em constante evolução e requisitos regulatórios e de conformidade. É aí que entra o Commvault Cloud, oferecendo resiliência cibernética incomparável.

A integração entre o Commvault Cloud e o YugabyteDB oferece as seguintes funcionalidades essenciais:

  • Backup all namespaces in AWS and Azure: You can configure full and incremental backups, schedule backups, and perform individual table-level backups of YCQL and individual database backups of YSQL.
  • Browse and restore namespaces: You can easily restore individual databases and tables in place to the original cluster or out-of-place to another cluster.
  • Job monitoring and manageability: The Commvault Cloud console provides simple workflows to configure, manage, and monitor the status of any backup or restore process.

Quando combinados, o Commvault Cloud e o YugabyteDB ajudam as organizações a criar, modernizar e proteger aplicativos essenciais aos negócios contra ameaças e falhas em constante evolução.

Para começar a usar o YugabyteDB e o Commvault Cloud, acessedocumentation.commvault.com/YugabyteDB.

A lista completa dos bancos de dados compatíveis com o Commvault Cloud está disponívelSaiba mais no SHIFT 2025.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Today we are celebrating quite a lot! Not only is it Employee Appreciation Day, but it’s also the start of Women’s History Month.  

Employee Appreciation Day is a great reminder to celebrate each other, but, for me, gratitude is always top of mind. Every day, I am so inspired by our incredible Vaulter community across the world. The innovation, care, and collaboration I see daily from our teams is what makes working at Commvault such an amazing experience. Showing that we care and appreciate one another is a core component of our culture, in fact, it’s part of our core values.  

 And speaking of our values, anunciamos recentemente our FY24 Q3 CEO Living Our Values Award winners, to recognize Vaulters who have done an exemplary job of living our values every day. With Women’s History Month kicking off today, and International Women’s Day right around the corner, I want to give a special shout-out to all the women who recently won this award. I am so appreciative of Amy, Jill, Kristen, Lena, and Prashanti for continuing to make an impact and leading by example. Thank you for continuing to inspire us all!   

Amy Ngian  

Jill Van Sickle  

Kirsten Krsulj  

Lena Halbourian 

Prashanti Koti  

Today is also an important reminder that gratitude should always be top of mind. I’ve always been so moved by the late Fred Rogers, who accepted his Lifetime Achievement Award at the Emmys in 1997 by stressing the importance of gratitude. That day, he asked this of the audience, “Take 10 seconds to think of the people who have helped you become who you are. Those who have cared about you and wanted what was best for you in life”. On that note, I’d like to ask the following of anyone reading this blog: 

  • First, take 10 seconds (or more!) to think about the people who have helped you get to where you are today. It can span beyond your colleagues. 
  • Second, take another few minutes to actually reach out and thank them. We all know that a little appreciation, even if it’s just a quick text or phone call, can go a long way.  

The power of support is truly incredible. Happy Employee Appreciation Day to all and thank you again to our amazing Vaulters for everything you do! 
 

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

The New York Department of Financial Services (NYDFS) is proactively responding to escalating cyber threats with the Second Amendment to Chapter 23 of the New York Codes, Rules, and Regulations (23 NYCRR Part 500). This amendment is a strategic move to fortify information and financial systems against the increasing prevalence and sophistication of cyberattacks. The call for additional controls to manage cyber risks cost-effectively is louder than ever.

As we dissect the intricacies of this regulatory change, it becomes apparent that organizations need more than a mere rulebook; they require a robust solution ready to confront cyber challenges head-on. This is where Commvault® Cloud, powered by Metallic® AI, enters the game to help meet regulatory requirements while elevating cyber resilience. Now is the time for organizations to embrace the future with Commvault Cloud.

Vamos nos aprofundar nas seções essenciais da emenda, explorando como as soluções inovadoras da Commvault Cloud se alinham perfeitamente a alguns requisitos fundamentais.

Resiliência cibernética por meio da Risk Analysis inteligente [Seções 500.9(a), 500.2(c)]

Commvault Cloud’s Análise de risco solution goes beyond traditional methods. It systematically identifies and categorizes sensitive data across on-premises and cloud locations. By scanning diverse data types, including images, Análise de risco pinpoints redundant, obsolete, and trivial (ROT) data. It addresses issues related to data sprawl and duplication in addition to facilitating prompt risk assessment based on data sensitivity and impact. File access and privileges related to sensitive data can undergo thorough quick reviews for robust security measures and to intelligently inform the design of your cybersecurity program mandated by the amendment.

Monitoramento e treinamento baseados em IA [Seção 500.14(2)]

Além dos recursos de Risk Analysis, o Commvault Cloud apresentaIQ de segurançapara oferecer um painel abrangente sobre a postura de segurança. Ele fornece uma pontuação dinâmica para auxiliar as organizações a identificar e mitigar riscos de segurança.O Commvault Cloud Threatwiseaprimora ainda mais os recursos de detecção e monitoramento, oferecendo detecção precoce de tentativas de infectar ativos críticos com código malicioso. Quando ativado, o sensor Network Intelligence monitora ativamente ameaças de saída e conexões com botnets ou URLs maliciosos, podendo também auxiliar no monitoramento de tráfego da web suspeito, conforme exigido pela emenda.

Controles de acesso do modelo “Zero Trust” [Seção 500.7(a)]

O Commvault Cloud vai além dos controles de acesso convencionais. Ele introduz controles de confiança zero, incluindo Autenticação Multifatorial (MFA), Autorização Multiparceiro (MPA), Gerenciamento de Acesso Privilegiado (PAM), Controle de Acesso Baseado em Função (RBAC) — incluindo segurança granular — e Linguagem de Marcação de Asserção de Segurança (SAML). Além disso, fornece registros de auditoria abrangentes quando necessário. Essas features abrangentes de segurança ajustam com precisão os privilégios de acesso para se alinharem aos mais altos padrões de segurança.

Criptografia avançada para segurança máxima [Seção 500.15(a)]

O Commvault Cloud atende aos melhores requisitos de criptografia da categoria, facilitando a transferência segura de dados em trânsito por meio de canais autenticados e o armazenamento seguro de dados criptografados em repouso. Ao utilizar a norma FIPS 140-3 (AES 256) e por meio de chamadas de API autenticadas via REST TLS 1.3 sobre HTTPS, ele garante a conformidade com o padrão de criptografia do setor descrito na emenda.

Notificação sobre evento de segurança cibernética, Sistema de Alerta Precoce e técnicas de engano cibernético que auxiliam na determinação de um incidente cibernético no prazo de 72 horas [Seção 500.17(a)]

With Commvault Cloud Threatwise, financial entities can receive early warning signals alerts using advanced deception techniques that can identify lateral movements in the network, reconnaissance, or attempts to infect backup workloads and production environments. Additionally, The Anomaly framework can send alerts on unusual file activity, aiding in threat identification within backups. Integrations with SIEM and XSOAR can assist in disabling data aging or users at risk. With Commvault Cloud Threatwise, financial entities can create decoys of servers, endpoints, financial decoys assets such as Swift & ATMs, networking equipment, and more, effectively mimicking financial entity assets. This proactive approach contributes to reducing response times, improving threat intelligence correlations and remediation, thus eventually assisting IRT to shorten the determination time for a cyber incident.

Testes de resposta a incidentes [Seção 500.16]

The amendment mandates: “Each covered entity shall periodically,but at a minimum annually,test incident response and BCDR plans ….” Commvault Cloud Backup and Recovery capabilities,along with o Commvault Cloud Auto Recovery,Commvault AirGap,and CommServe Recovery Validation Service provide a comprehensive and complete timely solution for this requirement. It simplifies the process for organizations to automate clean recovery of the backup infrastructure and application group recoveries,allowing periodic recovery testing in a clean environment in the cloud,which can be used for cyber forensics as well.

You can restore and support BCDR plans as well as test without impacting production environments. Moreover, the amendment requires that “backups shall be adequately protected from unauthorized alterations or destruction.” Commvault AirGap, together with the zero-trust architecture, control, data, and storage planes separation, Threatwise, security IQ posture dashboard, the anomaly framework, ThreatScan, and the Cleanroom, oferecem suporte a isso.

Conclusão: Preparando-se para o futuro com o Commvault Cloud

O tempo está se esgotando. As entidades financeiras abrangidas devem se preparar para cumprir a Segunda Emenda à Parte 500 do 23 NYCRR. O Commvault Cloud, com tecnologia da Metallic AI, é a solução ideal para impulsionar as entidades financeiras abrangidas, fornecendo as ferramentas necessárias para garantir a conformidade com a emenda. Agora é a hora de se preparar.

Note: This is Commvault’s perspective. Commvault does not provide legal or compliance guidance.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Throughout February, we’ve celebrated Black History Month across our global Vaulter community with events, educational initiatives, and open dialogues hosted by our Multi-Culture Employee Resource Group (ERG) and Diversity, Equity, and Inclusion (DEI) team.

Black History Month is a time to honor the rich heritage of African American contributions to history, culture, and society. Moreover, we’re honoring the achievements and resilience of Black individuals. By embracing the stories and experiences of the Black community, we aim to cultivate a workplace that promotes equity, understanding, and unity among all Vaulters, especially regarding our African American Vaulters. 

We took the opportunity to open the month with an event to spotlight the work and achievements of the legacy organization, United Negro College Fund (UNCF). UNCF, which celebrated 80 years of service this year, is a philanthropic organization that funds scholarships for underrepresented students and general operating support for over 37 private Historically Black Colleges and Universities (HBCUs). Over the years, this organization has cultivated some of the country’s most brilliant minds. We heard from UNCF leaders Ngozi Claire Emenyeonu, Mary Williams, and Lu Duong on how their work in the field is combating bias in the tech industry and how the Commvault community can combat bias in tech too.

To close the month, our Multi-Culture ERG partnered with the Black employees at Microsoft (BAM) ERG Miami, Florida Chapter to host an event featuring former NBA player, Baron Davis. Baron discussed the incredible work he is doing now as a Founder, Entrepreneur, and Investor after retiring from playing NBA basketball for 18 years, as he’s focused on empowering the black community through sports, media, business and technology.

Como Martha Delehanty, nossa Diretora de Recursos Humanos,compartilhou no início deste mês, our commitment to Black History Month extends beyond February as we’re actively celebrating Black history and embracing diversity year-round. DEI is foundational to everything we do – every day, we value and celebrate the unique perspectives each employee brings to the table as we foster innovation and collaboration. 

Daqui para frente, continuaremos a promover um diálogo constante, a apoiar iniciativas que valorizem vozes diversas e a garantir que nossas práticas de contratação e oportunidades de desenvolvimento profissional sejam equitativas.

Para saber mais sobre nossas iniciativas de DEI na Commvault,clique aqui.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Incident Response Teams (IRT) are the cyber guardians operating like a 24/7 commando Delta Force. Their mission is to spot cyber threats before they materialize, shielding organizations from potential breaches. In the event of an intrusion, they’re the rapid response force, minimizing impact with unwavering dedication and expertise, ensuring organizations’ digital fortress stands resilient against any challenge.

Driven by theNIST defined incident response lifecycle, this methodology seamlessly incorporates insights and best practices from NIST;MITRE ATT&CK, a globally-accessible knowledge base of adversary Tactics, Techniques, and Procedures (TTP); andCISA’s Incident Response Playbooks. This blog post explores how Commvault® Cloud, powered by Metallic® AI, and strategically combined with SIEM, XSOAR, and other ecosystem integrations, supports incident response, minimizing impacts, and elevating cyber resilience.

Preparação

A preparação proativa é um pilar fundamental de uma resposta eficaz a incidentes. Ela envolve a documentação de políticas de resposta, a implantação de ferramentas de detecção precoce e a capacitação dos usuários sobre ameaças cibernéticas. Esse esforço colaborativo está alinhado com a estrutura do NIST e incorpora recomendações sobre TTPs.

As equipes de IRT e TI colaboram na resolução de incidentes e utilizam o Commvault Cloud, que oferece gerenciamento unificado, possui uma arquitetura de confiança zero, isolamento de chaves de criptografia de dados e medidas avançadas de segurança. Essa colaboração cria arquiteturas resilientes e prepara as operações críticas para a resiliência, antecipando-se ao pior. Esses esforços são impulsionados pelos recursos de resiliência cibernética do Commvault Cloud, pela detecção baseada em IA, pela integração com SIEM/XSOAR e por outros componentes do ecossistema.

Detecção e Análise

A fase de detecção e análise, um processo que envolve várias etapas, exige a identificação precisa dos tipos de incidentes. O Commvault Cloud, com sua detecção baseada em IA eThreat Scan, destaca-se na identificação de arquivos binários suspeitos nos backups, ajudando a localizar ameaças em potencial. O Commvault CloudThreatwisecomplementa isso, permitindo que a equipe de resposta a incidentes (IRT) implemente contramedidas rapidamente, criando iscas para a detecção e análise proativas e antecipadas e, em seguida, realizando análises dinâmicas adicionais em um ambiente de sandbox.

Contenção

A contenção eficaz é fundamental, especialmente em incidentes graves. O Commvault Cloud Threatwise, integrado ao Controle de Acesso à Rede (NAC) e utilizando os recursos do syslog, auxilia na contenção ao identificar os hosts atacantes. Simultaneamente, ao detectar arquivos suspeitos, o Commvault Cloud coloca automaticamente em quarentena os arquivos infectados nas cargas de trabalho de backup, e sua opção Cleanroom Recovery pode ser utilizada pela IRT para criar um ambiente controlado para monitoramento e análises forenses cibernéticas adicionais, alinhando-se à estratégia da IRT. A integração com SIEM e XSOAR agiliza ainda mais os esforços de contenção quando necessário, incluindo a desativação do envelhecimento de dados ou o bloqueio de usuários em risco ao ser detectada atividade incomum em arquivos, fornecendo insights e ações em tempo real.

Erradicação e Recovery

Após a contenção, a erradicação visa eliminar os componentes afetados pelo incidente. O Commvault Cloud, com seus recursos abrangentes de Backup and Recovery, validação e capacidade de dimensionamento da Auto Recovery, desempenha um papel crucial. A opçãoCleanroomfacilita a análise forense pós-incidente, permitindo uma inspeção minuciosa do ambiente.

Atividades pós-incidente

As reuniões de “lições aprendidas” pós-incidente são fundamentais para a melhoria contínua. A análise de dados, incluindo custos e características dos incidentes, serve de base para as avaliações de risco. A coordenação eficaz com entidades externas, como equipes de resposta a incidentes e autoridades policiais, também é importante quando necessário. Por exemplo,a CISA publicou diretrizespara garantir uma abordagem padronizada e resiliente em relação a incidentes de segurança cibernética para as entidades do FCEB.

Para reforçar a postura proativa da IRT, as informações de TI e as medidas corretivas fornecidas pelo Commvault Cloud fortalecem as defesas e oferecem um conjunto robusto de ferramentas para uma resposta abrangente a incidentes.

Conclusão

No cenário dinâmico das ameaças cibernéticas, a sinergia entre as equipes de resposta a incidentes e os recursos de ponta oferecidos pelo Commvault Cloud — estrategicamente integrado ao SIEM, ao XSOAR e a outras integrações do ecossistema — é fundamental. Essa colaboração não apenas minimiza o impacto dos incidentes, mas também fortalece as organizações contra ameaças cibernéticas em constante evolução, garantindo uma resposta resiliente e eficaz. Os defensores da resiliência, equipados com o Commvault Cloud, IA e integração estratégica, estão prontos para enfrentar os desafios da fronteira cibernética.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

À medida que as organizações enfrentam a crescente frequência e sofisticação dos ataques cibernéticos, tornou-se imperativo adotar uma mentalidade de resiliência cibernética. Para esclarecer esse tema crucial, a Commvault realizou recentemente um webinar intitulado“Aceite a violação: continuidade dos negócios com a Cleanroom Recovery”.

Destaques do webinar

Neste webinar, especialistas do setor discutiram a importância das soluções de resiliência cibernética, incluindo a solução Cleanroom Recovery da Commvault, desenvolvida em parceria com a Microsoft. Entre os principais pontos destacados:

  1. The Shift Towards Cyber Resilience: The webinar emphasized the need for organizations to shift their mindset from “if” or “when” they will be attacked to preparing for recovery and resilience in the face of inevitable breaches. As Tim Zonca, VP of Portfolio Marketing at Commvault, highlighted: “Gone are the days of people thinking, if they get attacked, or even when they get attacked, and a lot of the conversation and the focus and the energy is spent around the assumption that it will happen.” This shift in perspective underscores the urgency of implementing cyber resilience solutions.
  2. The Challenges of Recovery Testing: Recovery testing is crucial for organizations to ensure readiness in the event of a cyberattack. However, the status quo of recovery testing often falls short due to its complexity and cost. Tim Zonca noted that testing the recovery of a wide range of applications is often cumbersome and unfeasible for many organizations. This highlights the need for a more efficient and cost-effective solution.
  3. Commvault Cleanroom Recovery: Developed in partnership with Microsoft, Commvault’s Cleanroom Recovery solution offers a way to securely and quickly recover applications in the event of a cyberattack. This solution provides an on-demand cleanroom that enables reliable cyber recovery. Karl Rautenstrauch, Principal Product Manager at Microsoft, said, “what if there was a way to ensure that you could recover clean, pristine applications, reliable every time? And I think that’s what we’ve built together [with Commvault].” This solution can be used for readiness testing, forensic analysis, or production failover, providing organizations with the flexibility they need.
  4. Any-to-Any Portability and Automation: One of the key advantages of Commvault’s Cleanroom Recovery solution is any-to-any portability. This means that data and applications from anywhere can be recovered to any system, enabling seamless recovery processes. Additionally, the solution is automated, simplifying the recovery process and reducing complexity.
Por que você deve assistir

The webinar offers valuable insights into the evolving landscape of cyber threats and the importance of cyber resilience solutions. By watching, you’ll gain a deeper understanding of:

  1. A crescente ameaça dos ataques cibernéticos e a necessidade de resiliência cibernética.
  2. Os desafios associados aos testes tradicionais de Recovery e a necessidade de uma solução mais eficiente.
  3. A solução Cleanroom Recovery da Commvault e sua capacidade de proporcionar uma recuperação segura e rápida contra ransomware e outros problemas que afetam os negócios.
  4. A flexibilidade da solução para testes de Readiness, análise forense e failover de produção.
  5. The portability “any-to-any” features and automation features that simplify the Recovery process.

By embracing the inevitability of breaches and implementing solutions like Commvault’s Cleanroom Recovery, businesses can take positive steps to help ensure continuity and protect themselves against the ever-growing cyber threats. Watch the on-demand webinartoday to stay ahead in the battle against cyberattacks.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Descubra as mais recentes melhorias e funcionalidades para aprimorar sua estratégia de resiliência cibernética e proteção de dados.

Na Commvault, estamos reduzindo o custo e a complexidade da proteção da sua empresa. Em dezembro, compartilhamos notícias empolgantes sobre aavailability of key features of Commvault® Cloud. But that’s not all! We’re thrilled to announce the general availability of Commvault Cloud Platform Release 2024 – our latest release packed with new capabilities and services to meet the needs of today’s hybrid enterprise.

Descubra o potencial dos seus dados: unifique, proteja e gerencie

Platform Release 2024 introduces the latest enhancements to the Commvault Cloud console, eliminating time-consuming manual processes and multiple dashboard reviews through unified management, real-time insights, and consolidated data views – all in one convenient location.

Essa nova abordagem permite que você configure e gerencie com facilidade políticas globais, grupos e permissões em um único lugar. Implemente-os rapidamente em todo o seu ambiente para otimizar e unificar o gerenciamento de configurações.

Uncover and Eliminate Cyberthreats Sooner – Before Data Is Compromised

An important part of Cyber resilience strategy is discovering and preventing threats. Building on the existing early-warning technology of our Threatwise capabilities, Platform Release 2024 introduces Threatwise Advisor, which continuously assesses workloads in the backup environments to intelligently recommend what decoy sensors to configure and where.

Esses novos recursos ajudam a simplificar o processo de configuração, reduzir o tempo de implantação e minimizar os processos manuais necessários, por meio da identificação de máquinas e serviços essenciais. Os usuários podem adicionar, de forma fácil e rápida, camadas de detecção aos seus ambientes de produção com base nesses conjuntos de dados, a fim de oferecer proteção ideal para seus ativos mais valiosos.

Análise preditiva de ameaças em tempo real baseada em IA

Malware is constantly evolving, and dynamically changing, making it more difficult to detect. Zero-day and polymorphic AI-driven malware can go undetected and remain dormant for days at a time, while backups are continuous. Infected files can end up within the backup, causing a false sense of safety while impacting the ability to recover cleanly. Platform Release 2024 introduces Threat Scan Predict, which takes our existing capabilities to the next level by leveraging AI-driven threat detection and prediction capabilities to identify potentially nefarious files within the backup content.  This provides higher levels of efficacy at detecting zero-day and AI type threats within backups and minimizes the risk of reinfection during data recovery.​

Simple, secure, and rapid recovery of applications​ into an on-demand cleanroom

Os CISOs são responsáveis por garantir que suas organizações estejam bem preparadas para lidar com ataques cibernéticos e suas consequências. No entanto, a Readiness para a recuperação e os testes podem ser tarefas complexas, raramente realizadas com sucesso, muitas vezes devido a restrições de recursos. Isso coloca em risco a confiabilidade da recuperação, da Readiness e da resiliência.

Nosso novo serviçoCleanroompara máquinas virtuais (VMs) oferece um ambiente seguro e isolado, no qual as organizações podem testar seus planos de recuperação cibernética sem interromper os sistemas de produção. Esse ambiente permite que as organizações identifiquem e corrijam lacunas nos planos antes que um ataque ocorra. O ambiente isolado também pode ser utilizado para análises forenses de sistemas infectados conhecidos, o que ajuda as organizações a compreender a causa raiz de um ataque e a tomar as medidas necessárias para prevenir incidentes futuros. E quando um incidente realmente ocorre, nosso serviço oferece uma recuperação segura para um ambiente “cleanroom” na nuvem, independentemente do ambiente de origem, com portabilidade “any-to-any”.

Bolster your cyber resilience with Commvault’s latest security integrations

A Commvault firmou uma parceria com a empresa de segurança cibernética Netskope para aprimorar a postura de segurança dos clientes. Essa parceria ajuda os clientes a identificar e responder rapidamente a possíveis ameaças, fornecendo insights e visibilidade combinados. Os clientes podem aprimorar suas análises de segurança ao integrar as informações sobre anomalias do Commvault Cloud ao Netskope Cloud Threat Exchange. As equipes de segurança (SecOP) podem correlacionar as informações de inteligência sobre ameaças já existentes com essas análises de anomalias, impulsionando ações proativas de proteção. Além disso, os clientes recebem informações de inteligência sobre ameaças da Netskope, como servidores que foram comprometidos por atividades maliciosas. Essas informações são exibidas no painel Security IQ da Commvault, permitindo que os clientes tomem medidas de proteção e garantam a recuperabilidade dos dados.

Security teams face the challenge of responding as quickly as possible to security events to minimize the impact of cyber threats. By leveraging threat insights from DarkTrace, customers can view protected servers that are impacted on Commvault’s Security IQ dashboard. This helps inform users of potential risks to backup assets, enabling proactive measures like Threat Scanning to safeguard data and enable recoverability.

Novas opções de hardware da Dell para os appliances HyperScale X da Commvault Cloud

Com o lançamento de nossos novos dispositivos de backup da Dell, temos o prazer de oferecer a você maior flexibilidade e variedade de opções para proteger informações críticas. Os clientes podem escolher entre diversos fornecedores de hardware para a Appliance HyperScale X, o que permite personalizar sua solução de acordo com suas necessidades específicas e seu orçamento, ao mesmo tempo em que aproveitam sua infraestrutura existente.

Os clientes da Dell agora podem desfrutar da experiência do HyperScale X Appliance no mesmo hardware utilizado em seus data centers de TI existentes, com mais soluções para atender a uma ampla gama de necessidades, capacidades e preferências.

Expanded Commvault Cloud SaaS Capabilities – Coming Soon

Além dessas novas Features, também ampliaremos nosso suporte abrangente a funcionalidades de SaaS nas seguintes áreas a partir de meados de março:

  • Threat Scan support for Files: Threat Scan for SaaS now supports Files to enable you to securely recover data as quickly as possible by identifying malware, encrypted content, and vulnerable data. This provides safe recovery options to recover clean data and avoid reinfection by accidentally restoring malicious files.
  • Risk Analysis support for M365: Risk Analysis for SaaS supports M365, offers a better way to secure and defend your M365 data by making it easy to systematically discover, classify, and protect dark and sensitive data, empowering a proactive defense against data breaches and helping you meet your compliance requirements.
  • Auto Recovery for VMs: Auto Recovery as a service for VMs delivers secure, automated recovery at scale to help you quickly and securely recover VM workloads from disasters with minimal data loss and downtime.

Esses são apenas alguns dos recursos incríveis que temos na Versão 2024 da Plataforma. Você pode saber mais sobre as Features mais recentes:

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Os ataques cibernéticos evoluíram para uma ameaça generalizada e sofisticada, representando um perigo significativo para organizações de todos os portes. A natureza em constante mudança das ameaças cibernéticas exige uma nova forma de pensar no que diz respeito à resiliência cibernética. Mesmo com a implantação da melhor segurança de perímetro disponível, as chances de invasores conseguirem entrar são muito altas. Com isso em mente, como você pode garantir uma Recovery rápida quando esse dia chegar e, igualmente importante, como você pode TESTAR sua Recovery com antecedência para ter certeza de que seus planos funcionarão?

Cleanroom, lançado em novembro e já disponível para dar suporte a cargas de trabalho de máquinas virtuais (VM) de software, oferece às organizações os conhecimentos necessários para ajudar a evitar ataques, se defender contra agentes mal-intencionados e restaurar ambientes a um estado seguro.

But, Cleanroom Recovery also provides a safe and isolated environment where organizations can easily test their cyber recovery plans without disrupting production systems. This environment allows organizations to identify and address gaps in their plans before an actual attack occurs. Cleanroom environments also provide forensic analysis of known infected systems and provide analysis that helps organizations understand the root cause of the attack—critical information to prevent future incidents.

Cleanroom Recovery should be a primary pillar in every organization’s cyber resilience strategy.

Today’s Cyber Recovery Reality: It’s Not Easy

A frequência e a gravidade dos ataques cibernéticos aumentaram drasticamente nos últimos anos, representando uma ameaça significativa para organizações em todos os setores. Esses ataques podem ter consequências devastadoras, incluindo vazamentos de dados, perdas financeiras e danos irreparáveis à reputação.

Em umapesquisa recente realizada pelo The Futurum Group, 98% dos entrevistados indicaram que a capacidade de recuperação de dados influencia sua resiliência contra ataques de ransomware, com três quartos dos entrevistados sugerindo que essa influência é muito ou extremamente significativa. Uma recuperação cibernética eficaz é crucial para que as organizações minimizem o tempo de inatividade, restabeleçam as operações comerciais e protejam sua reputação após um ataque cibernético. No entanto, muitas organizações enfrentam dificuldades para testar adequadamente seus planos de recuperação cibernética, o que as deixa vulneráveis a ataques reais.

No mundo híbrido em constante evolução, as organizações devem cumprir diversas exigências legais que entram em vigor. Especificamente, as estruturas do Instituto Nacional de Padrões e Tecnologia (NIST) e da Lei de Resiliência Operacional Digital (DORA) tornaram-se prioridades para as organizações. Essas práticas legislativas estabelecem requisitos para a realização de testes, atribuindo às empresas a responsabilidade de se prepararem com testes contínuos que ajudarão as organizações a evitar penalidades e multas pesadas.

As organizações devem testar continuamente sua estratégia de Recovery para garantir um retorno rápido e sem contratempos às operações comerciais.

https://play.vidyard.com/Yz7D3oyrUPoTpuEHMTWZzb
Assista ao nosso webinar sobre Cleanroom Recovery parasaber mais.

As limitações das abordagens atuais de testes de recuperação cibernética

Os métodos tradicionais de teste de recuperação cibernética, como os exercícios simulados, muitas vezes não conseguem preparar adequadamente as organizações para as complexidades e o caos dos cenários reais de recuperação cibernética. Esses exercícios geralmente envolvem discussões e simulações que carecem do realismo e da urgência de um ataque real.

Moreover, testing cyber recovery plans in hybrid environments can be time-consuming, complex, and expensive. With workloads spread across multiple clouds, on-premises hypervisors, and physical servers, organizations must perform testing within each environment separately. True cyber resilience isn’t solely a technological threshold that enterprises must hurdle; organizations must also understand its role in achieving true resilience.

Com várias equipes e diferentes setores isolados, essa é uma iniciativa tão essencial para os negócios quanto uma necessidade tecnológica. Tradicionalmente, os domínios de TI operavam separadamente, mas, para alcançar uma verdadeira resiliência cibernética, as equipes de tecnologia e as linhas de negócios devem colaborar e unir esforços. Os executivos de alto escalão devem exigir que as organizações promovam a conscientização sobre segurança cibernética e adotem as melhores práticas para garantir uma recuperação rápida.

As business culture evolves to encourage more and more collaboration across teams, today’s organizations are ready to embrace cleanroom recovery.

Cleanroom Recovery da Commvault Cloud

Diante da constante ameaça de violações cibernéticas, o sucesso da Recovery depende da rigorosa aplicação de testes cibernéticos e de estratégias de resiliência cibernética.

Commvault Cloud’s Cleanroom Recovery addresses a critical need for cyber readiness by providing a comprehensive testing and failover solution that enables organizations to more effectively mitigate risk.

As principais funcionalidades do Cleanroom Recovery da Commvault Cloud incluem:

  • Comprehensive testing environment: Cleanroom Recovery provides a safe and isolated environment where organizations can test their cyber recovery plans without the risk of disrupting production systems.
  • Secure forensic analysis: Cleanroom Recovery can be used to conduct forensic analysis of known infected systems and identify the root cause of an attack.
  • Faster recovery times: Cleanroom Recovery can help organizations recover from cyberattacks more quickly by providing a streamlined recovery process.
  • Reduced downtime: Cleanroom Recovery can help organizations minimize downtime by providing a production failover solution.

O Cleanroom Recovery oferece um ambiente seguro e isolado para testar planos de recuperação cibernética, realizar análises forenses e garantir a continuidade dos negócios caso ocorra uma violação. O Cleanroom Recovery pode ajudar as organizações a melhorar sua resiliência cibernética, oferecendo benefícios como:

  • Reduced risk of re-infection: Cleanroom Recovery provides a safe and isolated environment where workloads can be recovered without the risk of re-infection.
  • Enhanced security: Cleanroom Recovery can be used to identify and address security vulnerabilities in cyber recovery plans.
  • Simplified failover: Cleanroom Recovery can serve as a production failover solution in the event of a breach, ensuring that production operation recovery is conducted within a sanitized environment.

Casos de uso para Cleanroom Recovery

Atualmente, as organizações podem aplicar a Cleanroom Recovery em diversos cenários para ajudar a garantir que as operações comerciais continuem sem incidentes diante de ataques cibernéticos.

Testando planos de recuperação cibernética em um ambiente híbrido

O Cleanroom Recovery simplifica e agiliza o processo de teste de planos de recuperação cibernética em ambientes híbridos. Com seu recurso de portabilidade “any-to-any”, o Cleanroom Recovery permite que as organizações recuperem cargas de trabalho de várias nuvens, hipervisores locais e servidores físicos para um ambiente comum dentro do cleanroom. Isso elimina a necessidade de realizar testes em cada ambiente separadamente, economizando tempo e recursos.

Análise forense de sistemas com infecção comprovada

Além dos testes de recuperação cibernética, a Cleanroom Recovery oferece um ambiente seguro para a realização de análises forenses em sistemas com infecção comprovada. Essa análise pode ajudar as organizações a identificar a causa raiz de um ataque, compreender como os invasores obtiveram acesso aos seus sistemas e tomar medidas para prevenir incidentes futuros.

Failover de produção em caso de violação de segurança

Cleanroom Recovery can serve as a production failover solution in the event of a breach. This means that if a cyberattack disrupts an organization’s production systems, it can quickly and easily recover its workloads to a clean environment within the cleanroom. This can help organizations minimize downtime and get their business back up and running quickly.

O fracasso não é uma opção

In today’s dynamic cybersecurity landscape, organizations must proactively address the ever-increasing threat of cyberattacks. Commvault Cloud’s Cleanroom Recoveryé uma ferramenta poderosa para que as organizações aumentem sua resiliência cibernética, oferecendo um ambiente de testes abrangente, recursos seguros de análise forense e uma solução de failover de produção. Ao adotar o Cleanroom Recovery, as organizações podem testar com confiança seus planos de recuperação cibernética, identificar e corrigir vulnerabilidades e garantir a continuidade dos negócios diante de ataques cibernéticos.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

O ransomware se aproveita da incerteza. A resiliência é prejudicada. Manter sua empresa em operação e enfrentar um ataque já é estressante o suficiente. A incerteza e o caos não deveriam vir de fornecedores que afirmam ajudar a manter a resiliência.

The late. Escolha as tecnologias de backupt indu. Escolha as tecnologias de backuptry con. Escolha as tecnologias de backupolidation new. Escolha as tecnologias de backup with Cohe. Escolha as tecnologias de backupity announcing it. Escolha as tecnologias de backup intention to acquire Verita. Escolha as tecnologias de backup’ data protection unit i. Escolha as tecnologias de backup cau. Escolha as tecnologias de backuping uncertainty and doubt for their cu. Escolha as tecnologias de backuptomer. Escolha as tecnologias de backup — and for good rea. Escolha as tecnologias de backupon.

Armadilhas da fusão que os clientes da Veritas e da Cohesity devem evitar

This merger brings disconnected platforms, with disconnected approaches, and dissonant cultures, to try to address a single problem: maintaining resilience through cyberattacks. With such major redundancies in their product lines the question on customers’ and partners’ minds is, “what gets cut and what stays?”

These deals often require customers to ultimately make changes, whether they like it or not. And change has been constant for many customers. In the last few years there have been multiple changes to Veritas’s platform starting with a troca para um novo fornecedor de cargas de trabalho SaaS, para depoisadquirir outra empresae forçar mais uma mudança. Os clientes também podem se perguntar quais outras mudanças estão por vir: que alterações precisarão fazer em seus planos de Recovery de desastres e de segurança cibernética? Como tudo isso afetará os custos, os recursos operacionais e sua capacidade de resiliência?

The integration process between any two companies is a complex and time-consuming endeavor, likely taking several years to complete. At a time when data has never been more vulnerable to attacks, the transition can be quite chaotic for impacted customers and partners. But it doesn’t have to be.

Commvault Cloud: A solução para o caos

We are biased: we exist to help customers stay online and fight through threats to their business. The cure for this chaos is consistency. Consistent innovation. Consistent focus. Consistent customer success. We have a proven track record that demonstrates our consistent leadership. We’ve been public since 2006, just had our melhor trimestre da história, and we recently introduced a unique cyber resilience platform — A Commvault Cloud — that is unlike anything else on the market today. It offers cyber resilience through a single and unified platform with the flexibility to deploy as SaaS or on-premises, all running on the same modern highly scalable and secure codebase.

Nossa arquitetura unificada foiprojetada de forma diferenciadapara ajudar a garantir a resiliência cibernética da sua empresa a longo prazo. Oferecemos a única plataforma de resiliência cibernética com portabilidade “any-to-any”, tornando possível proteger quaisquer dados, em qualquer local, e recuperá-los de qualquer lugar para qualquer lugar. O resultado é uma resiliência inigualável para a empresa híbrida.

We also recognize that cyber resilience starts before an attack, and never stops. That’s why we built Commvault Cloud to enable customers to advance their security posture before an attack by understanding the risk of sensitive data, categorizing and remediating those risks, getting an early warning of attacks to minimize the impact, and enabling rapid recovery in the event of an attack.

We’re also revolutionizing cyber recovery with cutting-edge innovations as part of Commvault Cloud, like Cleanroom Recovery. This offering provides a clean, safe environment to perform full-scale recoveries at-scale to enable business resilience in the face of cyberattacks. Equally as important, we enable customers to test their recovery plans, closing the gap between incident response planning and recovery. With Cleanroom Recovery, you can have peace of mind knowing that your data is protected, and your operations can swiftly resume, allowing you to focus on what matters most: serving your customers’ needs.

Um ecossistema conectado

Os parceiros são fundamentais para o Commvault Cloud. Atualmente, contamos com integrações com todos os principais provedores de serviços em nuvem, bem como com os principais GSIs e parceiros nas áreas de tecnologia, canal de distribuição, segurança e inteligência artificial. O Commvault Cloud se aprimora à medida que se expande pelo ecossistema de parceiros.

Faça a escolha mais segura com o Commvault Cloud

When it comes to cyber resilience, there is no time for chaos. Commvault Cloud is the cure for chaos and we’re just getting started. Give us a try today: https://www.commvault.com/free-trial

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements