Skip to content

En Commvault, nuestra cultura y nuestro éxito se basan en nuestra capacidad para empoderar a los «Vaulters» para que den lo mejor de sí mismos cada día, al tiempo que orientamos e invertimos en la próxima generación de líderes. Mi objetivo, junto con el resto de nuestros líderes, es crear equipos que tengan una influencia y un impacto reales.

On that note, I’m thrilled to share that Commvault was recently announced as a winner at the OnCon Icon Awards 2023en las siguientes categorías:

  • Premio al mejor equipo de asesores jurídicos de empresa (Top 50)
  • Premio individual «Top 50 Corporate Counsel»
  • Ganador del premio «Top 50 Executive Team»

Recibir incluso uno de estos prestigiosos premios ya es impresionante, pero ser reconocido en tres categorías es un logro extraordinario. Para ser nominado y ganar un Premio OnCon al Equipo, un equipo debe demostrar éxito y un impacto positivo dentro de su organización, mostrar innovación en su enfoque y ser auténticos líderes de opinión. Puedo afirmar con orgullo que nuestros equipos de asesoría jurídica corporativa y ejecutivos encarnan estos valores.

Thank you to all the Vaulters around the world for your ongoing support. We’ve accomplished so much in 2023, I’m looking forward to more incredible teamwork and innovation that will lead us to in 2024!

¡Os deseo a todos unas felices fiestas llenas de salud!

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

This year has been quite the ride – from the launch of our new Commvault® Cloud platform, to working alongside some of the most inspiring, innovative leaders in the industry – we’ve set a new standard in cyber resilience and continue to disrupt the industry.

This type of momentum takes not only innovation, but a strong sense of fearlessness – as we push boundaries and continue to deliver groundbreaking solutions for our customers and partners. But creating a culture that drives this type of innovation doesn’t just happen. Empowering our Vaulters to think big, collaborate, and support each other is something Martha Delehanty, our Chief People Officer, focuses on every day.

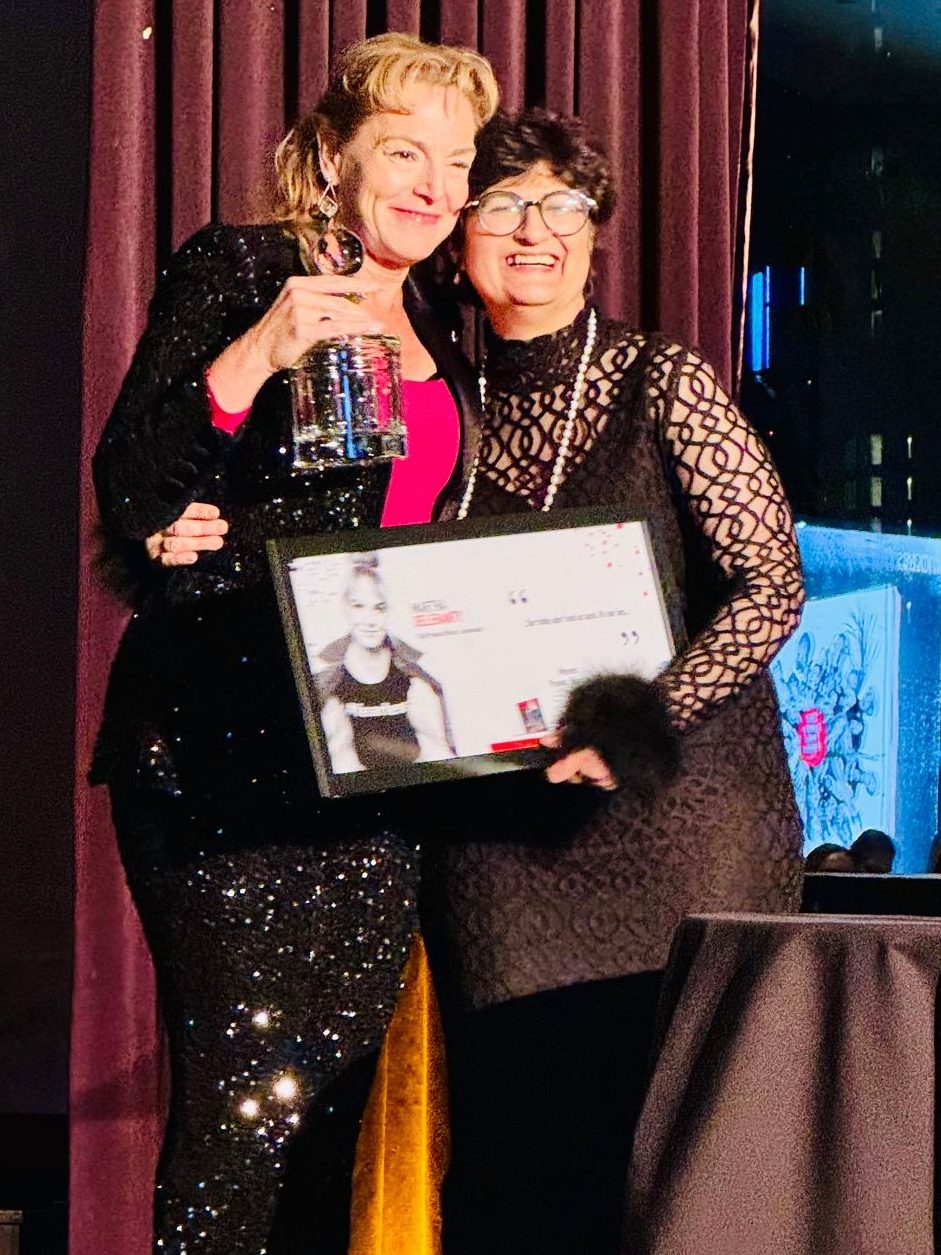
I recently had the opportunity to join Martha at the Moves Magazine’s annual gala in New York City where she was named a 2023 Moves Power Woman. This is truly an incredible accomplishment and honor. For the past twenty years, Moves Magazine has recognized strong, savvy, exceptional women, leaders from all sectors of business and society who lead by example and move the needle on gender equality. I was thrilled to honor Martha, along with the rest of this year’s nominees, at this year’s event!

Martha’s mantra – be FEARLESS – rings true across everything she does. She continues to advocate for gender equality, both inside and outside the workplace, and she’s helped cultivate a culture of care and belonging at Commvault since the moment she joined. During her time here, she’s led the expansion of our Grupos de empleados, who are dynamic and passionate about driving lasting and impactful change. She has an unwavering commitment to creating an environment of collaboration, empowerment, and recognition. And she celebrates the diverse perspectives of our global community – knowing that our differences and unique backgrounds are what make us stronger together. She continues to inspire not only those at Commvault, but across her network (which believe me, goes far and wide!) that she’s built throughout her career.

Her passion for people and leading change has been incredible to watch and be a part of. Congratulations to Martha on being a 2023 Moves Power Woman – may we all continue to make moves, make a difference in this world, and celebrate one another.

And as I look to the future and what’s next for not only myself, Martha, and the rest of Commvault, all I can say is, you bet we will be FEARLESS in everything we do!

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

En un mundo marcado por la gestión de datos y las amenazas cibernéticas en constante evolución, nunca ha sido tan importante contar con una estrategia de recuperación cibernética que abarque de forma integral todo el entorno de TI, desde la nube hasta las instalaciones locales. Como líderes del sector, Commvault y AWS comprenden estos retos y están preparados para ayudar a los clientes a afrontarlos de lleno. Dimos un paso más en nuestra colaboración en AWS re:Invent 2023, al anunciar la compatibilidad con la recién presentada clase de almacenamiento «Amazon S3 Express One Zone», así como la disponibilidad de «Commvault Cloud SaaS Operational Recovery» para Amazon EC2. Commvault ofrece una transición fluida a los servicios en la nube, complementando a la perfección la adaptabilidad, la agilidad y la seguridad que AWS ofrece a sus usuarios. Juntos, Commvault y AWS aportan a los clientes resiliencia y seguridad de los datos con la simplicidad, la agilidad y la escalabilidad que las organizaciones necesitan para innovar rápidamente en este panorama digital moderno.

Anunciado ayer en AWS re:Invent, Amazon S3 Express One Zone es una clase de almacenamiento de alto rendimiento en una única zona de disponibilidad, diseñada específicamente para ofrecer un acceso a los datos constante en milisegundos de un solo dígito para tus conjuntos de datos más consultados y tus aplicaciones sensibles a la latencia. Gracias a nuestra innovación conjunta con AWS, Commvault ofrece ahora protección cibernética y Recovery para los buckets de directorio de S3, el nuevo tipo de bucket que permite a S3 Express One Zone gestionar cientos de miles de solicitudes por segundo. Aunque siempre ha podido elegir una región específica de AWS para almacenar sus datos de S3, con S3 Express One Zone ahora puede seleccionar una zona de disponibilidad específica de AWS dentro de una región de AWS para almacenar sus datos. Puede optar por ubicar sus recursos de almacenamiento y computación en la misma zona de disponibilidad para optimizar aún más el rendimiento, lo que ayuda a reducir los costes de computación y a ejecutar las cargas de trabajo más rápidamente.

Al ampliarCommvault Cloud Recovery to support this new storage class, shared customers can back up their Amazon S3 directory buckets, store backups on cost-effective S3 storage classes, and restore data to S3 Express One Zone with speed, ease, and efficiency. Commvault’s Operational Recovery provides critical data security capabilities like continuous threat scanning, early warning, and automated remediation that extend across hybrid workloads to go along with industry-leading data protection, all delivered with the lowest TCO.

We are also excited about the release of Commvault Cloud SaaS Operational Recovery for Amazon EC2, a new SaaS offering to protect your compute workloads in AWS. We’ve simplified the experience to enable turnkey protection of Amazon EC2 instances. Customers are just a few clicks away from benefitting from our award-winning protection and recoverability.

Además de todo esto, a principios de este mes anunciamos«Platinum Resilience con AWS», un servicio totalmente gestionado que ofrece protección, participación y capacidad de respuesta ante amenazas de ciberseguridad y situaciones de desastre. Algunos clientes seleccionados tendrán acceso a este servicio como parte de un programa de acceso anticipado, cuya disponibilidad total está prevista para principios de 2024. Los clientes que busquen una preparación frente al ransomware y una protección de Recovery cibernética líderes en el sector podrán mejorar su postura de seguridad y resiliencia de extremo a extremo, sin una gran carga operativa. Las organizaciones interesadas en inscribirse en el programa de acceso anticipado a Platinum Resilience puedenobtener más información y registrarse en nuestra página web.

If you’re attending re: Invent this week, you can Saber más by checking out Commvault’s sessions and presentations. Join us at our speaking session, “Simplifying cost-optimized cyber response and recovery at massive scale,” on November 29 at 1:30 pm PST to dive deeper into how Commvault’s support for Amazon S3 Express One Zone can empower your organization. Discover firsthand how to fortify your data protection strategies and accelerate recovery processes, ultimately bolstering your defense against threats like ransomware using the latest hybrid cloud innovations from Commvault.

You can also swing by Booth #1260 all week to find out more. We look forward to seeing you!

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

As security and cyber resilience continue to grow in importance as the top data challenge for organizations today, Commvault is excited to announce the continuation of its webinar series featuring experts from ESG, Microsoft and Commvault. “Navigating Cyber Resilience in a Hybrid World” is set for December 6, 2023, providing insight from our expert panel and sharing the latest ESG research into how organizations are building cyber resilience.  The session will preview highlights from the soon-to be-released ESG study, “A Roadmap to Future-Proof Cyber Resilience with Commvault Cloud,” co-commissioned by Commvault and Microsoft.

Ingredientes clave para la resiliencia cibernética en un mundo híbrido

El panel de expertos reunido para este seminario web está formado por Nathan McAfee, analista económico sénior de ESG; Jaimie Fox, especialista en estrategia de Azure en Microsoft; y Vidya Shankaran, directora técnica de campo en Commvault. Durante esta sesión interactiva, el debate se centrará en:

  • Elementos clave que deben formar parte de todo plan integral de ciberresiliencia
  • Qué hay que tener en cuenta a la hora de buscar el menor coste total de propiedad
  • El papel de la inteligencia artificial (IA) en la aceleración de la excelencia en materia de ciberresiliencia
  • Ensuring successful recovery—an often-over-looked essential ingredient
  • Cómo aprovechar la sostenibilidad para mejorar tu resiliencia cibernética

Nuevas oportunidades gracias a la convergencia entre la sostenibilidad y la ciberresiliencia

As part of this session, we’re delighted to feature Jaimie Fox. In addition to his role as an Azure Strategy Specialist at Microsoft, Jaimie is also a founder of the sustainability organization, Data Company One.  Jaimie will share his perspectives on the convergence of sustainability and cyber resilience and discuss how a solid roadmap for cyber resilience also helps organizations achieve their sustainability goals.  This is a discussion you won’t want to miss!

Regístrate hoy mismo y envía tus preguntas

If you have tough questions regarding cyber resilience that you’d like this expert panel to tackle, submit your questions to microsoft@commvault.com. Puedes inscribirte en el seminario web del 6 de diciembreaquí and download the ESG Study, “Analyzing the Economic Benefits of Cyber Resilience with Commvault Cloud” aquí.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

In today’s digital landscape, businesses increasingly use hybrid cloud solutions to meet their evolving IT needs. In fact, approximately 87% of companies embrace a hybrid IT approach today.1 Hybrid cloud offers a combination of public and private cloud environments, providing organizations greater flexibility, scalability, and cost-efficiency. Enterprises that want to combine public clouds, private clouds, and on-premises resources to gain the agility they need can be a competitive advantage.

A continuación se presentan cinco elementos clave que contribuyen al éxito de una estrategia de nube híbrida, centrados en la reducción de costes, la portabilidad «de cualquier lugar a cualquier lugar», la gestión de cargas de trabajo, la consolidación y la seguridad.

  1. Lower Cost: One of the primary advantages of adopting a hybrid cloud approach is the potential for cost savings. Organizations can optimize their infrastructure costs by leveraging a mix of public and private cloud resources. Public cloud services offer pay-as-you-go pricing models, allowing businesses to scale resources up or down based on demand, thereby avoiding unnecessary expenses. On the other hand, private clouds provide greater control and security for sensitive data and applications. Businesses can significantly reduce costs by strategically allocating workloads to the most cost-effective cloud environment.
  2. Any-to-Any Portability: Portability is a critical aspect of hybrid cloud success. It refers to seamlessly moving workloads and data between cloud environments, such as on-premises private clouds, public clouds, and edge devices. Any-to-any portability enables organizations to leverage the strengths of each cloud environment while avoiding vendor lock-in. This flexibility allows businesses to adapt to changing requirements, optimize performance, and avoid disruptions.
  3. Workload Management: Efficient workload management is essential for maximizing the benefits of a hybrid cloud strategy. It involves identifying the most suitable cloud environment for each workload based on performance requirements, security needs, and compliance regulations. By effectively managing workloads, organizations can ensure optimal resource utilization, minimize costs, and enhance overall performance. Automation and intelligent workload placement tools can simplify this process, enabling businesses to make data-driven decisions.
  4. Consolidation: Consolidation is crucial in achieving cost savings and operational efficiency in a hybrid cloud environment. Organizations can reduce hardware and maintenance costs by consolidating workloads onto fewer physical servers or virtual machines. Additionally, consolidation simplifies management and improves resource utilization. Through virtualization technologies and containerization, businesses can achieve higher levels of consolidation, leading to lower costs and improved performance.
  5. Security and Compliance: Maintaining robust security and compliance measures is paramount in a hybrid cloud environment. Organizations must ensure that data and applications are protected across all cloud environments. This involves implementing strong access controls, encryption, and monitoring mechanisms that both prevent threats and ensure data is highly available and recoverable from deletion or attack. Compliance with industry regulations and data privacy laws is also critical. Businesses can mitigate risks and maintain regulatory compliance by adopting a comprehensive security strategy and leveraging cloud-native security tools.

Una estrategia de nube híbrida eficaz requiere tener muy en cuenta diversos factores, entre los que se incluyen la reducción de costes, la portabilidad «de cualquier lugar a cualquier lugar», la gestión de cargas de trabajo, la consolidación y la seguridad. Las organizaciones pueden lograr una mayor flexibilidad, escalabilidad y rentabilidad aprovechando la combinación adecuada de recursos de nube pública y privada. Con los componentes básicos adecuados, las empresas pueden aprovechar todo el potencial de la nube híbrida e impulsar la innovación en la era digital actual.

Hagas lo que hagas y sea cual sea la forma de hacerlo,Commvault Cloud can help you protect your no matter where it lives with a platform that delivers portability, resiliency, and rapid recovery  — all at the lowest TCO. Here are some additional resources to help you master the hybrid cloud.

Descubre cómo clientes como Power Integrations han transformado sus entornos híbridos al tiempo que han reducido los costes.

“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.” – Jacob Gsoedl, CIO Power Integrations

Descubre cómo puedes dominar la nube híbrida con estos recursos:

References

1. Flextera 2023, “State of the Cloud Report”

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

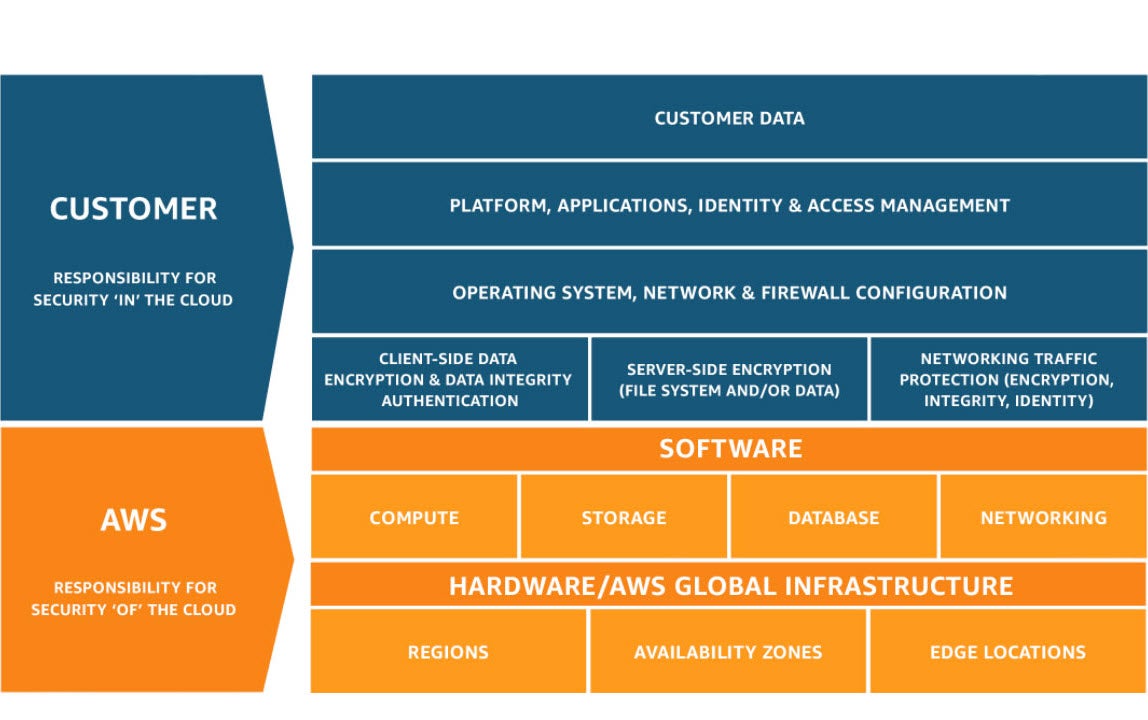
AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to cumplir con los requisitos específicos de cumplimiento normativo. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.

Comprender el modelo de responsabilidad compartida de AWS

El modelo de responsabilidad compartida de AWS es un marco que describe cómo se reparten las responsabilidades en materia de seguridad y cumplimiento normativo entre AWS y sus clientes. Es importante que las empresas comprendan este modelo, ya que determina qué controles de seguridad les corresponde implementar a ellas y cuáles son gestionados por AWS.

Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.

For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.

Es importante señalar que las responsabilidades pueden compartirse en función de los servicios específicos que utilice cada cliente. El modelo de responsabilidad compartida de AWS ofrece directrices sobre qué responsabilidades deben tenerse en cuenta a la hora de implementar soluciones en un entorno de AWS.

To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.

Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.

  • El modelo de responsabilidad compartida de AWS describe cómo se reparten las responsabilidades en materia de seguridad y cumplimiento normativo entre AWS y sus clientes: AWS se encarga de la seguridad de su infraestructura física, mientras que los clientes son responsables de proteger sus propias aplicaciones y datos dentro del entorno de AWS. Es importante que las empresas comprendan este modelo para determinar qué controles de seguridad deben implementar. No obstante, las empresas también deben asumir la responsabilidad de su parte en la gestión de riesgos de seguridad en la nube y no depender exclusivamente de proveedores como AWS, aunque seguir las mejores prácticas proporcionadas por los proveedores puede reducir los factores de riesgo.

La seguridad de la nube frente a la seguridad en la nube

Uno de los conceptos clave que deben comprender los usuarios de la nube es la diferencia entre la seguridad de la nube y la seguridad en la nube. Como se ha señalado anteriormente, AWS se encarga de gestionar y proteger la infraestructura subyacente de su servicio en la nube. A esto se le denomina «seguridad de la nube», ya que implica proteger la infraestructura física.

Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.

Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.

Es importante señalar que las empresas no deben descuidar sus responsabilidades en materia de seguridad en la nube solo porque AWS se encargue de la seguridad de la nube. Con este modelo de responsabilidad compartida, AWS ofrece buenas prácticas y directrices sobre cómo los clientes pueden garantizar su propia seguridad, además de lo que AWS ya proporciona.

Por ejemplo, las instancias de Amazon EC2 protegidas por un cortafuegos proporcionado por AWS cuentan con una configuración predeterminada estricta, aunque ofrecen la opción de personalizarla. El cliente debe configurar estos cortafuegos por su cuenta, de modo que pueda controlar quién puede acceder a los entornos de sus instancias, además de lo que ya ha establecido AWS.

Los críticos sostienen que basarse únicamente en la documentación sobre buenas prácticas puede dar lugar a una protección insuficiente frente a los ataques. Los usuarios de la nube deben ser rigurosos a la hora de configurar sus propios sistemas de acuerdo con las normas vigentes y adoptar medidas proactivas, como los sistemas de aplicación automática de parches que avisan a los administradores del sistema cuando hay parches disponibles.

Implementación del modelo de responsabilidad compartida de AWS

El modelo de responsabilidad compartida de AWS exige que tanto el cliente como AWS colaboren para garantizar la seguridad y el cumplimiento normativo de su sistema. AWS gestiona y controla la infraestructura física, mientras que los clientes son responsables de proteger sus aplicaciones y de gestionar el control de identidades y accesos (IAM). Por lo tanto, es fundamental que los clientes apliquen el modelo de forma eficaz para mitigar cualquier amenaza potencial y mantener la seguridad.

One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.

Otro paso importante es seleccionar un diseño de arquitectura seguro que incorpore control de acceso, segmentación de la red, registro de actividades, supervisión, servicios de cifrado y prácticas de gestión de vulnerabilidades. El acceso solo debe concederse en función de las funciones y responsabilidades individuales de cada usuario, siguiendo las mejores prácticas de IAM. En cada fase de la implementación, debe ponerse en marcha un programa de formación en concienciación sobre ciberseguridad para todos los empleados, con el fin de garantizar que comprendan su papel a la hora de mantener unos altos niveles de seguridad.

For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.

To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.

An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.

  • Según una encuesta de IDC de 2020, el 64 % de los profesionales de TI están aplicando el principio de la seguridad como responsabilidad compartida con los proveedores de servicios en la nube, como AWS, para mantener un entorno en la nube seguro.
  • En un informe de McAfee de 2019 se constató que las organizaciones que utilizaban AWS sufrían una media de más de 2.700 amenazas de seguridad al mes, lo que pone de relieve la importancia de cumplir con el modelo de responsabilidad compartida para mejorar la protección.
  • A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.

Prácticas de control de acceso de los usuarios y de gestión de datos

Un ámbito en el que los clientes tienen una responsabilidad considerable en el marco del modelo compartido es el del control de acceso de los usuarios y las prácticas de gestión de datos. Cuando se trata de datos críticos, es necesario auditar periódicamente los permisos de los clientes como parte de las buenas prácticas de gestión de identidades y accesos (IAM). De este modo, se garantiza que cada usuario solo tenga acceso a lo que necesita y nada más.

Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.

Imagina que tienes un equipo de desarrolladores que trabaja en aplicaciones críticas de tu infraestructura. Al utilizar las políticas de AWS IAM junto con Amazon CloudWatch Logs Insights, puedes realizar un seguimiento de la actividad de los usuarios para averiguar quién ha accedido a qué partes de tu sistema y cuándo. Con estos datos, puedes determinar si hay patrones inusuales o errores en sus intentos de inicio de sesión que puedan indicar una posible brecha de seguridad.

Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.

When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.

Ventajas del modelo de responsabilidad compartida de AWS

The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.

Otra ventaja es que AWS gestiona toda la infraestructura física y de red, lo que reduce los riesgos de acceso no autorizado, fugas de datos o interrupciones del servicio. Gracias a su red global de centros de datos, AWS ofrece servicios de alojamiento fiables y de alto rendimiento las 24 horas del día. Este nivel de soporte permite a las empresas ampliar o reducir su capacidad fácilmente según sea necesario, sin tener que gestionar por sí mismas las actualizaciones de hardware ni las implementaciones de red.

Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.

For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.

Otra ventaja es que las empresas pueden aprovechar la escalabilidad y la agilidad que ofrecen las plataformas de computación en la nube, como AWS. Gracias a la capacidad de aprovisionar recursos bajo demanda y ampliar o reducir la capacidad rápidamente según sea necesario, las empresas pueden responder con mayor rapidez a las condiciones cambiantes del mercado, evitando al mismo tiempo costes innecesarios.

Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.

Mayor seguridad y flexibilidad en materia de cumplimiento normativo

La seguridad y el cumplimiento normativo son componentes fundamentales de cualquier infraestructura de TI, especialmente para las empresas que gestionan datos confidenciales o sujetos a normativa. El modelo de responsabilidad compartida de AWS ofrece una mayor flexibilidad en materia de seguridad y cumplimiento normativo, ya que permite a las organizaciones utilizar una amplia gama de herramientas y tecnologías para satisfacer sus necesidades específicas.

Una ventaja clave es que AWS ofrece múltiples niveles de controles de seguridad que pueden combinarse de diversas formas para satisfacer necesidades específicas. Por ejemplo, los clientes pueden utilizar Amazon Inspector para evaluar las vulnerabilidades de seguridad de sus aplicaciones, al tiempo que aprovechan Features como AWS Identity and Access Management (IAM) para controlar el acceso de los usuarios.

Además, AWS ofrece capacidades de cifrado de nivel empresarial que permiten a los clientes proteger sus datos tanto en reposo como en tránsito. Esto incluye compatibilidad con Secure Sockets Layer (SSL)/Transport Layer Security (TLS) para el tráfico web, el Servicio de Gestión de Claves (KMS) para la gestión de claves criptográficas y los módulos de seguridad de hardware (HSM) para una mayor seguridad. Al poner a disposición estas tecnologías, AWS permite a los clientes crear arquitecturas de alta seguridad dentro de su entorno en la nube.

Otra forma en la que el modelo de responsabilidad compartida contribuye a mejorar la seguridad y la flexibilidad en materia de cumplimiento normativo es permitiendo a las organizaciones mantener el control sobre aspectos clave de su infraestructura de TI. Por ejemplo, el uso de servicios de AWS como Amazon EC2 Dedicated Hosts permite a los clientes alojar instancias en hardware dedicado exclusivamente a su uso, lo que les proporciona un mayor control sobre su entorno informático y reduce los riesgos de acceso no autorizado u otros problemas de seguridad.

Una organización que maneje información clasificada puede necesitar controles más estrictos que los que ofrece por defecto la arquitectura de alojamiento compartido. En tales casos, el uso de una solución de alojamiento dedicado a través de AWS garantizaría un entorno informático más seguro sin comprometer la flexibilidad ni el rendimiento.

Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.

En la siguiente sección, analizaremos algunos de los retos a los que pueden enfrentarse las organizaciones a la hora de aplicar el modelo de responsabilidad compartida de AWS.

Abordar los posibles retos del modelo compartido

While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.

Un reto habitual al que se enfrentan las organizaciones es determinar cuáles son sus responsabilidades y cuáles corresponden a AWS en materia de cumplimiento normativo. Dependiendo de los servicios de AWS utilizados y de la integración con el entorno informático, las distintas áreas de responsabilidad pueden recaer en diferentes partes. Por ejemplo, una organización puede tener dudas sobre qué normativas son aplicables a su uso de los servicios de AWS o sobre cómo configurarlos correctamente. Un enfoque útil en este caso sería consultar la documentación de AWS o a expertos en la materia para aclarar cualquier aspecto que genere incertidumbre.

Otro posible reto es garantizar que los usuarios dispongan de controles de acceso adecuados sin dejar de mantener un nivel de seguridad adecuado. El modelo de responsabilidad compartida exige que los clientes gestionen sus propias identidades y políticas de control de acceso dentro de su propio entorno utilizando las herramientas de IAM proporcionadas por AWS. Esto significa que los clientes deben asegurarse de que los usuarios estén autorizados a acceder únicamente a lo que necesitan para desempeñar sus funciones. Además, los clientes deben asegurarse de que los roles y los permisos se asignen adecuadamente en función del puesto de trabajo, el nivel jerárquico, etc., al tiempo que limitan el acceso cuando no sea necesario. No abordar adecuadamente estas cuestiones puede acarrear graves consecuencias, como la pérdida de datos o el compromiso de la seguridad de los sistemas.

Para abordar estos problemas, algunas organizaciones optan por implementar soluciones de gestión de identidades independientes fuera de AWS. Aunque esto puede simplificar la administración y proporcionar un mayor control sobre las políticas de acceso de los usuarios, también añade complejidad adicional a entornos que ya de por sí son complejos. Además, muchos proveedores externos carecen de integraciones maduras con los servicios de AWS o pueden requerir esfuerzos de desarrollo a medida.

One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.

Otro reto que puede surgir en el marco del modelo de responsabilidad compartida es garantizar que se mantengan niveles suficientes de seguridad en todo momento. Si bien AWS gestiona la seguridad de su capa de infraestructura y de los servicios de plataforma abstraídos, los clientes son responsables de implementar sistemas operativos invitados, aplicaciones y configuraciones de datos seguras. Una analogía útil en este sentido es pensar en la construcción de una casa: al igual que los contratistas deben asegurarse de que los cimientos sean estables antes de añadir nuevas capas de construcción, las organizaciones deben implementar protocolos de seguridad básicos adecuados antes de Entrustar más datos o cargas de trabajo a AWS.

En conclusión, aunque el modelo de responsabilidad compartida de AWS ofrece un marco excelente para repartir las responsabilidades entre proveedores y clientes, pueden surgir dificultades a la hora de aplicarlo en la práctica. Entre estas dificultades suelen figurar cuestiones relacionadas con el cumplimiento normativo, los controles de acceso de los usuarios y la aplicación de políticas de seguridad adecuadas. Al aprovechar las herramientas existentes de AWS, como la Gestión de Identidades y Accesos (IAM), definir cuidadosamente las áreas de responsabilidad y seguir las mejores prácticas en materia de gestión de la configuración de seguridad, las organizaciones pueden abordar mejor estos retos y aprovechar las ventajas de este modelo con el tiempo.

Preguntas frecuentes

What are the customer’s responsibilities in the AWS shared responsibility model?

En el modelo de responsabilidad compartida de AWS, los clientes son responsables de proteger sus propios datos y aplicaciones hasta el nivel del sistema operativo. Esto incluye configurar los ajustes de seguridad, gestionar los controles de acceso y realizar evaluaciones de seguridad periódicas.

According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.

AWS ofrece una amplia variedad de herramientas y recursos para ayudar a los clientes a cumplir con sus responsabilidades. Entre ellos se incluyen funciones de seguridad, como la Gestión de identidades y accesos (IAM), y servicios como AWS Config, que permite la supervisión continua y las comprobaciones de cumplimiento normativo.

En definitiva, es fundamental que los clientes comprendan y asuman sus responsabilidades para proteger sus datos y aplicaciones en la plataforma de AWS.

What are the AWS provider’s responsibilities in the shared responsibility model?

In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.

According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.

Además, AWS ofrece numerosas funciones de seguridad para los clientes, entre las que se incluyen la gestión de identidades y accesos, opciones de cifrado, herramientas de seguridad de red y certificaciones de cumplimiento normativo. Estas funciones están diseñadas para ayudar a los clientes a cumplir con sus propias obligaciones en materia de responsabilidad compartida.

However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.

En general, comprender el modelo de responsabilidad compartida es fundamental para cualquier organización que utilice servicios en la nube. Al colaborar con su proveedor (en este caso, AWS), los clientes pueden garantizar que sus datos y activos estén debidamente protegidos en la nube.

¿En qué se diferencia el modelo de responsabilidad compartida de AWS de los modelos de otros proveedores de servicios en la nube?

El modelo de responsabilidad compartida de AWS se distingue del de otros proveedores de servicios en la nube al definir claramente las responsabilidades en materia de seguridad tanto del cliente como de AWS. Esto significa que los clientes tienen un mayor control sobre sus datos y su infraestructura, al tiempo que siguen beneficiándose de las medidas de seguridad que ofrece AWS.

A diferencia de otros proveedores de servicios en la nube, AWS se hace responsable de la seguridad física de sus centros de datos, así como de la seguridad de su infraestructura en la nube. Esto incluye la seguridad del hardware, la capa de virtualización, la ubicación del almacenamiento y la infraestructura de red.

Por otra parte, los clientes son responsables de proteger sus aplicaciones y datos dentro de la plataforma de AWS. Esto incluye configurar los controles de acceso, gestionar las identidades y los permisos de los usuarios, cifrar los datos en tránsito y en reposo, y garantizar el cumplimiento de la normativa.

According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”

En resumen, al definir claramente las responsabilidades en materia de seguridad de ambas partes implicadas, el modelo de responsabilidad compartida de AWS ofrece a los clientes un mayor control sobre su propia seguridad, al tiempo que les permite seguir beneficiándose de la seguridad de primera clase que ofrece la infraestructura en la nube de AWS.

¿Existen ideas erróneas comunes sobre el modelo de responsabilidad compartida de AWS?

Sí, existen ideas erróneas muy extendidas sobre el modelo de responsabilidad compartida de AWS. Una de las más comunes es que los clientes tienden a creer que, una vez que se pasan a la nube, todas las responsabilidades en materia de seguridad recaen íntegramente en AWS. Sin embargo, esto no es cierto, y es importante que las empresas comprendan cómo se reparte la responsabilidad al utilizar AWS.

Según una encuesta realizada por LogicMonitor en 2019, el 66 % de los profesionales de TI consideraba que los proveedores de servicios en la nube eran los únicos responsables de garantizar la seguridad de los datos de sus clientes. Además, el 70 % de los encuestados opinaba que su responsabilidad en materia de seguridad era menor en un entorno en la nube que en las infraestructuras de TI tradicionales instaladas en las propias instalaciones. Estas estadísticas sugieren que sigue existiendo un malentendido en torno a la seguridad y la responsabilidad en la nube.

It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.

To quote a statement from AWS’ Shared Responsibility Model whitepaper:

“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”

In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.

¿Cómo afecta el modelo de responsabilidad compartida a la seguridad y al cumplimiento normativo en AWS?

El modelo de responsabilidad compartida es un concepto clave en AWS que establece las diferentes responsabilidades en materia de seguridad entre el proveedor de servicios en la nube y sus clientes. Este modelo permite a los usuarios tener un mayor control sobre sus datos, al tiempo que permite a AWS mantener los estándares de seguridad necesarios.

From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.

En lo que respecta al cumplimiento normativo, AWS cumple con diversas normas del sector, como la HIPAA para las organizaciones sanitarias y la PCI DSS para las empresas de procesamiento de tarjetas de pago. No obstante, son los clientes los que, en última instancia, deben garantizar el cumplimiento de la normativa pertinente para su sector o región.

According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.

Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Imagine leading security and data protection operations as Chief Information Security Officer (CISO) at a global enterprise when a storm of calls and instant messages erupts your morning routine. A relentless AI-driven attack has taken over devices, systems, and networks – threatening your data.

As the field of artificial intelligence continues to advance, there’s a growing concern about the misuse of AI by cybercriminals to execute advanced attacks. AI-based threats have the potential to be more sophisticated, adaptive, and damaging than traditional attacks. To counteract this evolving risk landscape, businesses must adopt a cyber resilience strategy that embraces innovative approaches. Commvault® Cloud, powered by Metallic ® AI, is the cyber resilience platform for protecting your data and delivering business continuity amidst ever-evolving cyber threats. Combat AI-driven attacks with a platform that is purpose-built to enable true, cloud cyber resilience for the hybrid world, delivering the mejor seguridad, la máxima inteligencia y la recuperación más rápida— across cloud, on-prem, and SaaS workloads.

AI-driven Attacks 

 Cybercriminals leverage AI in various ways and explore further enhancements to increase their attack capabilities. For example:

  • Advanced phishing and social engineering
    social permite a los delincuentes automatizar actividades fraudulentas, como la elaboración de correos electrónicos de phishing, la creación de cuentas falsas en redes sociales, reseñas y comentarios falsos, la suplantación de identidad de agentes de servicio y asistencia, y la realización de estafas. Es posible analizar en cuestión de segundos enormes conjuntos de datos con credenciales robadas y datos personales para mejorar las campañas de phishing y de ingeniería social.
  • Adaptive malware and botnet generation
    AI-driven malware and botnets that shapeshift during attack stages expose exponential risk to IT and security teams by evolving in real-time to avoid security measures, identify vulnerabilities in target systems, and coordinate attacks more efficiently than human-generated threats. A growing concern in cybersecurity is related to AI-generated malware capable of bypass traditional signature-based defenses.
  • Zero-day exploits and supply chain attacks
    a la cadena de suministro: Los actores maliciosos ocultan de forma creativa código malicioso y vulnerabilidades de día cero a los defensores para ampliar la distribución del ataque y extender su radio de acción. Por ejemplo, ocultando una carga maliciosa dentro de un modelo de IA diseñado para cumplir funciones legítimas, como la autenticación biométrica. En otro escenario, los atacantes pueden manipular la IA para que aprenda los algoritmos de los sistemas de detección de amenazas y evite así ser detectados.
  • Credential stuffing and brute-force attacks
    By automating the process of gaining unauthorized access to business accounts and systems through stolen credentials and common password combinations AI speeds up the attack itself. Additionally, machine learning algorithms are utilized to evade security detection systems and AI-driven tools accelerate password cracking by analyzing patterns in leaked password databases.
  • Deepfake attacks
    con deepfakes: los vídeos y audios generados por IA imitan voces y rostros conocidos para manipular a las personas y que estas realicen acciones que permitan el acceso a datos confidenciales, sistemas y fondos. La tecnología que hay detrás de los deepfakes crea audios e imágenes convincentes a partir de una cantidad mínima de información recopilada a través de las redes sociales u otras plataformas públicas.

La inteligencia artificial tiene el poder de amplificar el impacto y la complejidad de los ciberataques, lo que aumenta los posibles daños y riesgos para tus activos de datos. Commvault te ayuda a hacer frente a la incertidumbre combinando tecnología puntera de protección de datos con sólidas medidas de ciberseguridad, en consonancia con los marcos normativos, para invertir en mecanismos adecuados de ciberresiliencia y detección que mantengan tus datos protegidos.

Spotting Threats Early 

ThreatWise, our cyber deception service integrated in the Commvault Cloud that layer’s defenses along the path to your data, shielding it from AI-driven attacks, and surfacing threat actors that are targeting the most valuable assets in production – your data. This early warning layer enables your organization to adopt a cyber resilience strategy defending your data against tomorrows threat actors:

  • Limit the blast radius of an incident and divert the threat sooner – before it’s time to recover. ThreatWise alerts key business stakeholders upon first touch while simultaneously luring attackers in and away from actual critical assets, forcing them to waste resources.
  • Identifica al atacante y recopila información sobre las tácticas, técnicas y procedimientos utilizados a lo largo de toda la cadena de ataque. Al revelar el origen del ataque impulsado por IA, es posible subsanar los síntomas y la causa del mismo para evitar que se agrave.
  • Delay attacks by confusing and misleading attackers’ algorithms. ThreatWise feeds AI-driven threats fake tokens leading to deceptive data that is making it harder to automate and execute attacks while wasting threat actors’ time.
  • ThreatWise detection is highly accurate, because it’s not reliant on signatures to identify malicious activity, spotting zero-day attacks, shape shifting malware, and silent threats across workloads and data estates.
  • Optimiza tu tiempo de respuesta automatizando la notificación a las partes interesadas clave de toda la empresa y facilita la coordinación de tu Recovery para limitar el impacto.

Mantenerse al día ante la evolución de las amenazas

Para obtener más información sobre cómo Commvault te ayuda a aprovechar todo el potencial de la IA sin que los costes se disparen, leeesta entrada del blog.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Every day across the globe, organizations use Microsoft 365 to communicate, create, and store the content that drives their businesses.  This means Microsoft 365 often houses petabytes of valuable data for many customers—data that is critical to business continuity.

Garantizar la resiliencia y la capacidad de recuperación de los datos de Microsoft 365

Entonces, ¿cómo garantizan las organizaciones la seguridad de los datos de Microsoft 365, protegiéndolos frente a eliminaciones involuntarias o maliciosas o a ataques de ransomware a gran escala? Además de garantizar la disponibilidad de las aplicaciones y la infraestructura, Microsoft está incorporando herramientas con un mejor rendimiento y fiabilidad para facilitar a los clientes la realización de copias de seguridad.

Los ingenieros de Commvault y Microsoft han colaborado para ofrecer una nueva solución que protege a los clientes frente a los ataques de ransomware más devastadores, aprovechando la potencia de la propia plataforma de Microsoft 365, con puntos de recuperación frecuentes a partir de los cuales los clientes pueden recuperar rápidamente archivos o correos electrónicos que puedan haber sido cifrados o destruidos. Esta nueva solución combina lo mejor de la tecnología de Commvault y Microsoft con nuevas capacidades para la recuperación masiva de datos con niveles de rendimiento muy elevados, respaldada por la garantía de recuperación de Microsoft.

Con más de 27 años de experiencia en el desarrollo conjunto

“Our product teams have been meeting regularly to ensure that Commvault and Microsoft deliver the best-combined solution to our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault.“Together with Commvault’s current capabilities for flexible, granular recovery and air-gapped infrastructure, the integration with Microsoft 365 Backup Storage enables customers to rapidly respond to malicious attacks and get back to business with minimal disruption. We’re excited to give customers more options to protect their data from malicious attacks.”

«Nos complace colaborar con Commvault y estamos deseando que los clientes utilicen sus soluciones mejoradas, basadas en nuestro almacenamiento de copias de seguridad de Microsoft 365 Backup, para ofrecer una experiencia de copia de seguridad excepcional que garantice la estabilidad y la confianza de las empresas», afirmó Jeff Teper, presidente de Aplicaciones y Plataformas de Colaboración de Microsoft.

Más información: descubre cómo funciona esta solución conjunta

At Commvault, we’re excited to pursue data protection excellence with Microsoft.  For organizations interested in seeing exactly how Microsoft 365 Backup Storage will function in a Commvault environment, click aquí for a walk-through demo.  In the coming weeks, we will publish additional information regarding pricing, public preview, and general availability.  For anyone interested in learning more about the integrated Commvault/Microsoft solution, email us at microsoft@commvault.com.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

As security and cyber resilience continue to grow in importance as the number one data challenge for organizations today, Commvault is excited to be an inaugural member of the Microsoft Security Copilot Partner Ecosystem. With the launch of Commvault Cloud, the biggest advancement in Commvault’s history, enhanced application of AI and deep integration into Microsoft’s security portfolio are essential elements of Commvault’s continued innovation.

Trabajamos juntos para mejorar el valor y la interoperabilidad con Microsoft Security Copilot

“We are excited about the opportunity to be part of the Microsoft Security Copilot Partner Ecosystem and the advantages this creates for our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault. “Together with Microsoft, we will continue to build on our 27-plus years of co-engineering to ensure that we remain at the forefront of innovative solutions that solve our joint customers most pressing cyber resilience and cyber security issues—and Microsoft Security Copilot will be a focus for us as we look to advance the use of AI and it’s continued application in data security and cyber resilience.”

Participación de Commvault en el Microsoft Security Copilot Partner Private Preview

Announced this week at Microsoft Ignite, Commvault is participating in the Microsoft Security Copilot Partner Private Preview. Commvault was selected for the program based on its proven experience with Microsoft security technologies and the valued feedback it can provide to Microsoft.  As part of the program, Commvault is working with Microsoft product teams to help shape Microsoft Security Copilot product development and future releases.

Commvault Cloud Brings “Arlie” the New AI Copilot to Life

In parallel to the joint focus on AI with Microsoft, Commvault is also introducing “Arlie,” short for “Autonomous Resilience”—a new AI copilot that will respond to inquiries from Commvault customers in plain, simple language.  Behind the scenes, Arlie will interface with generative AI models and provide personalized actionable responses.

Más información: descubre cómo funciona esta solución conjunta

At Commvault, we’re excited to continue our pursuit of excellence in cyber resiliency and cyber security with Microsoft.  For organizations interested in seeing exactly how Commvault is at the forefront of the use of AI in cyber security, be sure to visit https://www.commvault.com/platform.

Si estás interesado en obtener más información sobre la solución conjunta de Commvault y Microsoft, envíanos un correo electrónico amicrosoft@commvault.com.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

At Commvault, we understand that Active Directory sits at the core of your identity and access management infrastructure and is a primary attack vector for bad actors. On December 1, 2023, we are taking the first of several steps towards providing expanded protection for this essential asset in the form of enhanced object and attribute level recovery for both Active Directory and Azure AD (now Microsoft Entra ID). 

The key new features released on December 1 will make it easier for you to identify the scope of a disaster and recover or roll back from it as quickly as possible. The enhanced protection includes: 

  • Accelerated recovery of deleted and changed objects by comparing all objects and attributes between backups. 
  • Recovery of Group Policy Objects, including their security, links, and settings. 
  • Recovery of Entra ID conditional access policies and roles. 
  • Rollback of overwritten or corrupted attributes across many objects at once. 
  • More frequent backups of AD, ensuring it is always possible to restore a recent copy. 

To ensure the highest level of AD protection, we will also transition Commvault® Cloud Backup & Recovery for Active Directory from a free subscription to a paid offering starting December 1, 2023. 

If you are presently protecting your Active Directory or Entra ID environment with Backup & Recovery for Active Directory, you will automatically gain access to the enhanced capabilities described above at no additional cost until June 1, 2024. No action is required on your part, and your scheduled backups will not be disrupted in any way. Starting on December 1, you will have complete access to the expanded functionality in appreciation of your ongoing business. 

Si actualmente no tiene protegido Active Directory, puede configurar la copia de seguridad de un dominio de Active Directory o de un inquilino de Entra ID antes del 1 de diciembre de 2023, y obtendrá automáticamente acceso gratuito a estas funciones mejoradas hasta el 1 de junio de 2024, sin ningún tipo de compromiso. Para empezar a proteger Active Directory hoy mismo y obtener acceso a las funciones de protección mejoradas hasta junio, abra el portal de Commvault y haga clic en «Configurar» en el mosaico de Active Directory del catálogo de servicios.

A partir del 1 de junio de 2024, será necesario adquirir una suscripción para garantizar el acceso continuado al servicio de Active Directory.

Comparativas interactivas de AD en todo el dominio

To make an informed decision as to what objects to restore or roll back, you need a complete report of all changes that have recently occurred in AD. Our new comparisons do just this – they compare all objects and attributes from a backup of your choosing to the current state of AD or another selected backup – and itemize any objects that were deleted or whose attributes have changed. Rather than doing the investigative work yourself, our comparisons will tell you exactly what happened in AD and allow you to interact with the report to search and filter to narrow the results to the objects that require recovery. Most importantly, you can restore the objects directly from the report, eliminating the need to switch between different views and workflows and minimizing downtime or disruption. 

Comparisons can automatically scan for all changes in AD between two points in time or focus on particular areas in AD to speed up results. The results for every comparison are saved so you and your colleagues can review them anytime. 

Related Articles:

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Organizations of all shapes and sizes face unprecedented volumes of cyber threats that can disrupt business operations and tarnish brand reputations. It’s chaotic to say the least. As this threat landscape continues to evolve, it’s crucial for businesses like yours to stay ahead of the bad actors and escalate your cyber defenses.

To help address the chaos, Commvault has partnered with industry leaders in cybersecurity, artificial intelligence (AI), and cloud technologies to help bolster your cyber resilience. These strategic integrations provide customers with advanced security measures, data intelligence, and threat detection capabilities. Combining the strengths of Commvault® Cloud with these innovative partners provides you with enhanced data insights, protection, and mitigation strategies.

El panorama actual de las amenazas cibernéticas: «cuándo», no «si»

Según un reciente estudio de IDC encargado by Commvault, 61% of respondents believe that data loss within the next 12 months due to increasingly sophisticated access is “likely” to “very likely.” This alarming statistic highlights the urgent need for robust cyber resilience measures. Organizations must be prepared to detect, thwart, and recover from ransomware attacks swiftly. It’s a matter of when and how often.

Por eso hemos establecido colaboraciones en toda la cadena de herramientas de seguridad, incluyendo la gestión de información y eventos de seguridad (SIEM), la orquestación, automatización y respuesta en materia de seguridad (SOAR), la detección y respuesta en red, la detección de vulnerabilidades, riesgos y amenazas, y la gobernanza y privacidad de los datos.

Integración con socios líderes en seguridad e inteligencia artificial

La integración de Commvault con una amplia gama de socios especializados en seguridad e inteligencia artificial a través de la Commvault Cloud Platform ofrece a los clientes un enfoque integral de la ciberresiliencia. Entre ellos se encuentran:

  1. Avira: Provides advanced AI-driven threat protection, enabling customers to rapidly identify potential nefarious activity and enhance protection against emerging threats.
  2. CyberArk: We live in a zero-trust world when it comes to cybersecurity. Commvault’s integration with CyberArk’s Identity Security Platform helps customers follow strong Zero Trust architecture practices, reducing the risk of credential theft and exploitation in the face of double and triple extortion attacks.
  3. Darktrace: When “when” happens, quick response is key. Combining Darktrace’s innovative HEAL platform and Commvault’s AI-powered data insights, joint customers can proactively defend against potential cyber threats and swiftly respond to incidents.
  4. Databricks: The more data you amass, the more difficult it can be to maintain governance. The integration between Databricks and Commvault enables customers to leverage AI-driven search capabilities, making it easier to identify sensitive data and improve data governance.
  5. Entrust: Get advanced cyber resiliency to protect critical data from current and future threats with Entrust’s post-quantum cryptography and data encryption solutions, integrated with Commvault Cloud.
  6. Netskope: Netskope’s global SASE cybersecurity platform, combined with Commvault Cloud, helps organizations apply zero trust principles to protect data, ensuring ultra-sensitive data awareness and threat protection.

Estas se suman a nuestras integraciones ya anunciadas conMicrosoft Sentinel,para un SIEM inteligente, y con Cortex XSOAR dePalo Alto Networks’ Cortex XSOAR to accelerate response time.

Luchando contra las amenazas de hoy y de mañana

Esto es solo la punta del iceberg, ya que se están preparando más integraciones con Commvault Cloud para reforzar su ciberresiliencia frente a actores malintencionados, amenazas maliciosas y ransomware.

Juntos, Commvault y nuestros socios te ayudan a hacer frente al cambiante panorama de amenazas y a proteger tus datos, aplicaciones y cargas de trabajo de producción en entornos híbridos y multinube. Para obtener más información sobre cómo estas integraciones pueden contribuir al funcionamiento de Commvault Cloud, visitawww.commvault.com/platform/integrations.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Under a constant threat of ransomware attacks and malicious cyber activities, cyber resilience is a paramount concern for organizations of all sizes, in all industries. These existential threats make it imperative for businesses to adopt a comprehensive and proactive approach to protect their data and ensure business resilience. That’s why I am thrilled to share our new platform, Commvault® Cloud, powered by Metallic® AI – a transformative platform that revolutionizes cyber resilience in the hybrid enterprise.

With its unified data protection, security, intelligence, threat detection, and recovery capabilities, Commvault Cloud empowers IT and security teams to stay one step ahead of ransomware and other cyber threats. We’re doing this by bringing our on-premises software and Metallic.io SaaS offering together into a single platform with enhancements to the features you already know and love and new capabilities you’re going to love.

Te presentamos a tu nuevo socio en ciberrresiliencia: Arlie

There’s obviously a lot of hype around AI and how it’s changing the way we work and interact with software and systems. We’re putting AI to use help you act quickly and efficiently.

Users of Commvault Cloud will soon have access to Arlie—short for “Autonomous Resilience” and much easier to say—a nuevo copiloto de IA that’s at the ready 24 hours a day, responding to inquiries in plain, simple language. We’re using Generative AI models to consolidate information and reports plus provide users with personalized actionable responses. You can use Arlie to verify or validate clean point of recovery for critical systems or generate requested code in mere seconds.

I’m excited about the possibilities this creates. It’s fueled by an integration with Azure OpenAI to enable amazing human-like interaction within Commvault Cloud to:

  • Te ofrece análisis de amenazas en tiempo real y resúmenes de informes que muestran lo último sobre el estado de su ciberresiliencia, lo que elimina la necesidad de tener que rebuscar entre filtros e informes para priorizar la información más urgente. Imagina el ahorro de tiempo que supone.
  • Ofrece una forma sencilla de crear una integración o programar una acción: solo tienes que escribir una descripción de lo que quieres hacer y el asistente de código generará el código al instante. Se acabaron los problemas por falta de un punto y coma.
  • Provide context-sensitive, guided product walk-throughs that make it easy for you to set-up, customize, and tune Commvault Cloud to your specifications. Simply ask “how to” questions and get step-by-step documentation complete with annotated screenshots.
  • Supervisa constantemente el rendimiento de Commvault Cloud utilizando inteligencia artificial generativa para detectar problemas, proporcionar soluciones y ofrecer recomendaciones en tiempo real sobre cómo optimizar la ciberresiliencia.

That’s just the start. We’ll have more generative AI model integrations following fast.

Cloudburst™ Recovery

You know and love us for our ability to recover from ransomware or other critical situations quickly. We’re making it faster and more efficient.

The new Cloudburst™ Recovery capability can help you improve business continuity by using infrastructure-as-code and cloud-scaling to automate rapid and frictionless recovery of data to any location. This enables mass recovery from cloud storage at scale with the highest speed possible. You don’t have to run an expensive cluster in the cloud to be able to do this, saving you money and headache.

Cleanroom

También contamos con lo que denominamosCleanroom, one of the standout features of Commvault Cloud. It’s a cutting-edge service that ensures rapid, frictionless, and reliable recoveries after a cyberattack.

Cuando se produce un ciberataque, es fundamental disponer de una copia de seguridad limpia. Pero es igual de importante contar con una ubicación limpia para la recuperación. Ahí es donde entra en juego Cleanroom Recovery. Con Commvault Cloud, puedes recuperar tus datos en un entorno seguro y aislado en la nube, diseñado específicamente para fines de recuperación. Este entorno «cleanroom» está «listo para usar», lo que significa que siempre está a tu disposición y preparado para facilitar el proceso de recuperación.

Cleanroom Recovery ofrece varias ventajas, entre las que se incluyen:

  • Ofrecemos un espacio seguro y aislado para la Recovery, garantizando que tus datos estén protegidos frente a cualquier amenaza o vulnerabilidad residual. Esto te da tranquilidad, ya que sabes que los datos recuperados están limpios y libres de cualquier posible malware o elemento malicioso.
  • Facilitar recuperaciones rápidas. El tiempo es fundamental a la hora de recuperarse de un ciberataque, y Cleanroom Recovery garantiza que el proceso sea lo más rápido y eficiente posible. Aprovechando el potencial de la nube, Commvault Cloud permite una recuperación de datos rápida y fluida, lo que minimiza el tiempo de inactividad y te permite volver a estar operativo en un abrir y cerrar de ojos.

Cleanroom Recovery no sirve solo para la recuperación tras un ataque, sino que también es una herramienta valiosa para realizar pruebas rutinarias de respuesta ante incidentes. Al poner a prueba periódicamente tus procesos de recuperación en el entorno de sala limpia, puedes asegurarte de que tus sistemas estén preparados y optimizados para hacer frente a cualquier posible amenaza cibernética. Este enfoque proactivo de las pruebas y la validación contribuye a reforzar tu resiliencia cibernética general.

Predicción de amenazas basada en IA

Attackers are using AI to make ransomware even quieter and harder to detect. One of the emerging attacks uses AI to change the shape of the malware. Security experts call these shapeshifting or poly-morphic attacks. Whatever you call it, they are extremely hard to see and go undetected by traditional anomaly detection techniques. In Commvault Cloud we’re la IA para combatir a la IA. Esto te ayuda a detectar amenazas de día cero impulsadas por IA que ya hanafectadoal contenido de las copias de seguridad, de modo que puedas poner en cuarentena y recuperar los datos de forma limpia, evitando al mismo tiempo la reinfección durante la Recovery.

Gestionamos la resiliencia cibernética por ti

As part of the Commvault Cloud release, we’re adding Platinum Resilience, un servicio totalmente gestionado que proporciona una protección, compromiso y capacidad de respuesta inigualables ante amenazas de ciberseguridad y situaciones de desastre. Este servicio, que se está presentando a clientes selectos como parte de un programa de acceso anticipado y cuya disponibilidad total está prevista para principios de 2024, ofrece lo siguiente:

  • Backup and Recovery básicas, automatización avanzada basada en IA, engaño cibernético, pruebas de Recovery y comprobaciones de Readiness, generación de informes avanzados, auditorías de seguridad, telemetría personalizada y mucho más.
  • Powerful and comprehensive hybrid data protection and resilience, with the ease of use of the cloud using a dedicated, isolated control plane. 
  • Un equipo de Readiness y respuesta ante ataques de ransomware que se encarga de todo, desde la configuración hasta las pruebas y la validación continuas, pasando por Recovery en caso de un incidente cibernético.

We’re confident that Platinum Resilience offers the best in end-to-end cyber resilience and we’re backing that up with a new Commvault Protection Warranty to give everyone from IT managers to board members peace of mind that recovery from an attack is guaranteed.

Commvault Cloud para la Ciberresiliencia

This is the boldest product launch in my 26-year history here at Commvault. I’m confident that your organization’s approach to cyber resilience will be revolutionized by Commvault Cloud, powered by Metallic AI. With its unified platform, advanced AI capabilities, and unique architecture, Commvault Cloud offers a comprehensive solution for data protection, security, intelligence, and recovery. By leveraging the power of AI, you can benefit from enhanced visibility, simplified processes, and optimized cyber resilience.

Con Commvault Cloud, podrás estar tranquilo sabiendo que tus datos están a salvo, que tus operaciones están protegidas y que tu empresa puede seguir prosperando ante las amenazas cibernéticas en constante evolución. Es la solución definitiva para lograr la resiliencia cibernética en tu empresa híbrida.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Four short years ago, Commvault introduced Metallic, and the promise of data protection for businesses of every size. Our focus was simple – to artfully blend the best of enterprise-grade performance, with a light-touch, cloud-centric consumption model. Harnessing 20+ years of proven Commvault technologies, Metallic was born.  

Now, you didn’t have to sacrifice. Whether across clouds, data centers, or SaaS apps, our customers could uniformly safeguard their data (wherever it lived) while enjoying the durability, simplicity, and scale of the cloud. With constant innovation at the forefront of our vision, Metallic rapidly evolved, supporting the broadest set of hybrid cloud workloads, while pioneering next-generation security, resiliency, and recovery capabilities.   

Thousands of customers later, we are excited to announce the next phase in our journey as Metallic becomes part of the Commvault Cloud

So, what exactly is the Commvault Cloud? We’re glad you asked! 

Commvault Cloud, a unified data resilience platform 

A common misconception is that Commvault bought or acquired our award-winning Metallic SaaS technology. Well, we did neither… we built it from the ground up. Metallic was purposefully crafted to join Commvault’s existing portfolio of data protection offerings, as a light-touch, cloud-centric alternative.  

Commvault Cloud, nuestra nuevaplataforma de ciberresiliencia y Recovery, unifies our cloud, software, and appliance-based services into a single place. This not only provides our customers with a consistent and streamlined experience to consume our technologies, but also creates new synergies and capabilities that advance how our customers protect their data. Commvault Cloud stands as the industry’s first platform for true cloud data security. Simpler, smarter and more scalable than ever before for trusted cyber resilience to secure and recover data in today’s hybrid world.

Benefits for Metallic customers  

By melding Metallic and Commvault technologies together into one platform, customers get even faster innovation, automation, and performance. While Metallic users will still enjoy the same SaaS-based backup they’ve come to know and love, the Commvault Cloud will pave the way for even more cloud-delivered advancements in disaster recovery, data security, artificial intelligence, and more. It means the best of all worlds: Simple SaaS protection, next generation cyber recovery innovations, and more flexibility of choice.  

Advanced automation and intelligence with Metallic AI 

Aunque nuestras solucionesde Backup and Recoveryofrecidas mediante SaaS se consolidarán en nuestra nueva Commvault Cloud Platform, el espíritu de Metallic perdura en nuestra capa de IA: Metallic AI. Metallic AI es nuestra capa de inteligencia artificial que impulsa nuestra nueva plataforma. Desde la automatización y el aprendizaje automático hasta la IA, Metallic AI aporta mayor rendimiento y eficiencia a todos los aspectos de Commvault Cloud. Metallic AI también funcionará como una potente capa de integración para los socios del ecosistema, lo que permitirá a los desarrolladores crear nuevos servicios sólidos e innovadores que optimicen continuamente Commvault Cloud y aporten un mayor valor a quienes la utilicen.

We are excited for this next phase in our journey, how the Commvault Cloud is redefining cyber resiliency and recovery as we know it, and continuing to support our customers with award-winning SaaS-based data protection. 

Want to learn more? Check out the following video or visit our sección de preguntas frecuentes en la Comunidad de Commvault for additional details.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Here at Commvault, our values – we connect, we inspire, we care, we deliver – are foundational to everything we do.

Esta semana hemos celebrado nuestra reunión interna trimestral «Global Town Hall» y hemos entregado los premios «Living Our Values» de nuestro director general. Este programa de premios nos ayuda a reconocer y homenajear a nivel mundial a nuestros «Vaulters» por su increíble trabajo, ya que ponen en práctica nuestros valores cada día.

I’m so proud to announce our FY24 Q2 CEO Living Our Values Award winners:

Metallic Customer Success Team

  • Shrey Ahuja
  • Reine Ayoub
  • Pronoy Banerjee
  • Scott Bauer
  • Ryan Carr
  • Francesco Coppola
  • Elizabeth Crinejo
  • Gemma Dean
  • Arijit Dey
  • Jerienne Esguerra
  • Steve Garrett
  • Melina Guzman
  • Srishma H S
  • Joel Hinchliffe
  • Salman Karim
  • Patrick Kelly
  • Andy Kirby
  • Richard Klauser
  • Kanishka Kohli
  • Brigitte Krause
  • Sanjeev Kumar
  • Tom LaFemina
  • Sally Lavis
  • Yaakov Lidgi
  • Mohana Lingaiah
  • Mark Penny
  • Varad Phatak
  • James Powell
  • Abhinab Pramanik
  • Syed Qadri
  • Sapna Rai
  • Kirk Rose
  • Alessandra Russo
  • Christopher Selph
  • Jayashree Sinha
  • Marta Slusarczyk
  • Nate Sprague
  • Eric Struski
  • David Stupar
  • Vimi Joseph Thengungal
  • Aissa Torres
  • Kent Willshire
  • Tayyeba Zamir

Antonio Silva

Inbar Schuchman

Stephanie Long

Fort Lauderdale Office Opening Team

Sam Hernandez

Stephanie Joyce

Tim Karaban

Tracy Skinner

David Surdukowski

Dee Venello

¡Todos estos ganadores son un ejemplo inspirador y encarnan lo que realmente significa ser un «Vaulter»!

To learn more about what it’s like to work at Commvault, check out our sitio de empleo.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

In today’s fast-paced and ever-evolving business landscape, organizations are constantly seeking ways to stay agile and adaptable. This is driving organizations to seek increased flexibility in their software solutions. Traditional on-premises software often falls short in meeting these demands, leading to the rise of Software-as-a-Service (SaaS) solutions. In this blog, we will explore the power of SaaS-delivered flexibility and how it can revolutionize the way businesses operate.

SaaS-delivered flexibility provide organizations with the freedom and adaptability they need from their software solutions. Unlike traditional on-premises software, SaaS solutions are built on cloud infrastructure, allowing businesses to easily scale up or down based on their needs. In fact, 89% of enterprises have a multicloud strategy.1 This scalability enables organizations to quickly adjust to changing market demands, add new users, expand into new markets, or accommodate seasonal fluctuations.

Aspectos a tener en cuenta sobre el SaaS

Para lograr la flexibilidad que ofrece el modelo SaaS, hay que tener en cuenta cinco factores clave:

  1.  It’s important to choose a SaaS provider that offers a highly scalable and reliable cloud infrastructure. A significant advantage of SaaS is its inherent scalability. This ensures that the software can handle increased workloads and provide uninterrupted access to users.
  2. Organizations should look for SaaS solutions that offer anytime, anywhere access. Gone are the days of being tied to a specific physical location to access critical business applications. As of last year, 41.4% of cloud leaders say they are increasing their use of cloud-based services due to the macroeconomic climate.2 This means that employees can access the software and data from any location, as long as they have an internet connection. This flexibility empowers remote work, collaboration across geographies, and increases productivity.
  3. La rápida implementación y las actualizaciones son fundamentales para lograr la flexibilidad que ofrece el modelo SaaS. Las soluciones SaaS pueden implementarse rápidamente, a menudo en cuestión de horas o días, lo que permite a las organizaciones empezar a utilizar el software y aprovechar sus ventajas antes, impulsando así la eficiencia y la productividad. Además, los proveedores de SaaS se encargan de las actualizaciones y el mantenimiento, lo que garantiza que las empresas siempre tengan acceso a las últimas funciones y mejoras de seguridad sin interrupciones ni los costosos gastos generales que supone el mantenimiento de los sistemas locales.
  4. Customization without complexity is another important aspect to consider. Flexibility in software often goes hand in hand with customization, so organizations should look for SaaS solutions that offer the ability to tailor the software to their specific business requirements without the need for complex and costly customization. Again, we see a need for this level of customization as 72% of IT Pros are taking a hybrid approach by combining public and private clouds.3 With this model, businesses can configure the software to align with their unique processes and workflows, empowering them to work the way they want to, without compromising on functionality.
  5. Las capacidades de integración y colaboración son esenciales para lograr la flexibilidad que ofrece el modelo SaaS. Las soluciones SaaS deben ofrecer API y conectores que permitan una integración y un intercambio de datos fluidos con otros sistemas. Esto permite a las empresas crear un ecosistema unificado de herramientas de software, lo que agiliza los procesos y mejora la productividad.

En conclusión, la flexibilidad que ofrece el modelo SaaS permite a las organizaciones adaptarse rápidamente a las necesidades cambiantes de las empresas. Al elegir una solución SaaS que ofrezca escalabilidad, acceso en cualquier momento, rápida implementación y actualizaciones, opciones de personalización y capacidades de integración, las empresas pueden alcanzar la flexibilidad que necesitan para prosperar en el dinámico entorno empresarial actual. Adoptar el modelo SaaS no es solo un cambio tecnológico; es una apuesta estratégica para preparar tu empresa para el futuro y liberar todo su potencial.

For more information on SaaS delivered flexibility, please view ourResumen de la Solución, and watch our recent October 3webinar on demand.

References

1. Informe «El estado de la nube» de Flexera, 2023 – 2. Encuesta «Brand Pulse» de Google Cloud, 2022 – 3. Encuesta «Brand Pulse» de Google Cloud, 2022

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

¿Por qué deberías reducir tu RTO?

With a low RTO, you can ensure minimal perceivable disruption of business operations for your internal operations and customers — or no disruptions at all. Revenue is also at stake. Each second that passes while your systems are down and waiting to recover is lost revenue. RTO has a direct correlation to less revenue loss.

A continuación te presentamos dos formas distintas de utilizar el servicio de copia de seguridad en la nube para reforzar eficazmente tu RTO y garantizar la continuidad del negocio ante cualquier tipo de interrupción.

1. Recuperación Granular

En caso de pérdida o compromiso de los datos, la rapidez con la que se puedan restaurar es el elemento central de su RTO. Aunque la restauración de una imagen de copia de seguridad completa es una opción para la Recovery, esto puede acarrear largos retrasos y un tiempo de inactividad prolongado, ya que hay que esperar a que se restaure cada archivo, independientemente de su importancia crítica para la misión.

Granular file recovery is the superior alternative to full backup image restore because it allows you to perform both file and image-based level recovery from a single pass backup operation. This type of recovery allows the user to identify and prioritize certain mission-critical data and workloads to speed up recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — drastically improving RTO.

2. Recovery flexible

Recovery flexible está relacionada, en cierta medida, con Recovery granular. Con Recovery flexible, puedes realizar la recuperación en cualquier cuenta de cualquier región. Esto significa que, si una cuenta o una región deja de estar operativa, puedes realizar la recuperación en otra cuenta o región que no se haya visto afectada y reanudar rápidamente el funcionamiento, lo que sin duda puede ayudar a optimizar el RTO.

Optimize Recovery Time Objective with the Industry’s Best Cloud Backup

La planificación de la recuperación ante desastres es esencial para las empresas que desean garantizar la continuidad del negocio ante ataques maliciosos e interrupciones imprevistas en la infraestructura interna. Establecer un RTO optimizado (es decir, reducido) es un componente fundamental para proteger a tu empresa y a los usuarios finales.

Built natively in the cloud, Clumio’s industry-leading rapid recovery capabilities leverage granular recovery, incremental forever backup, and flexible recovery to equip today’s enterprises with fast and efficient data restores that can refine RTO and maintain business continuity during any type of disaster event.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Although AWS backup services certainly provides plenty of its own benefits in terms of versatility, it also has certain shortcomings that prevent it from being a comprehensive solution—not to mention offering only marginal control over cloud costs.

A continuación se enumeran cinco de los principales retos que plantea la copia de seguridad de AWS cuando se utiliza de forma independiente.

Cinco retos habituales a la hora de utilizar AWS Backup

Sin Protección contra ransomware

Ransomware has become a prevailing threat to enterprises of all types and sizes, with costs forecasted to reach $10.5 trillion annually by 2025. Security experts estimate that one ransomware attack occurs every 11 seconds. How can you effectively protect your data and ideally avoid a ransomware scenario altogether? Or even ensure that you can recover quickly from an attack?

When enterprises use AWS Backup to protect data sources such as S3, EC2, EBS, and RDS, snapshots are automatically created and kept in the same account as the primary data, leaving no separation between the primary data and snapshots.

Esto significa que, si un pirata informático consigue acceder a la cuenta principal, puede comprometer fácilmente las instantáneas antes de pasar a los datos principales.

Once the primary data has been compromised, there are no longer any backups to restore from—the enterprise’s data has been completely locked. They are now at the mercy of the hackers, who may still keep or destroy the data even after receiving the ransom payment.

Tiempos de recuperación largos

Backup is not the only aspect of the data protection equation; data recovery is equally important. If an enterprise’s primary data gets corrupted—be it from bad actors or data failure—it has to have a way to recover the data as fast as possible to avoid significant disruptions to business continuity and its end users.

La falta de visibilidad sobre las instantáneas puede provocar costosos retrasos en la recuperación. Sin un método preciso de recuperación granular, la restauración de datos desde una copia de seguridad de AWS puede requerir una cantidad considerable de tiempo debido a la complejidad del proceso de identificar qué datos deben restaurarse y en qué orden.

Visibilidad limitada

The lack of visibility into snapshots within AWS doesn’t just affect recovery time, it can also complicate proving backup compliance with auditors and insurers. Furthermore, maintaining consistent policies across all applications and accounts is difficult and time-consuming when there is limited visibility into snapshots.

Complejidad adicional

Las capacidades básicas de AWS Backup, tal y como vienen de fábrica, pueden dar lugar a complejidades continuas que requieren una atención constante por parte de los equipos de TI y sus recursos. Por ejemplo, los equipos de TI tienen que escribir habitualmente scripts complejos para añadir cualquier funcionalidad que falte a su solución de protección de datos.

Such scenarios work against the goal of cloud computing in the first place, which is to leverage the speed and agility of the cloud. If you constantly have to devote extra resources just to keep AWS cloud backup running smoothly, you’re not being efficient.

Costes imprevistos

Aside from ensuring a reliable, secure data backup and recovery system, enterprises also turn to cloud backup to gain cost-efficiencies. At first glance, the TCO with AWS backup can seem reasonable, but expenses can begin to pile up—sometimes exponentially over time.

Esto se debe al proceso estándar de replicación y almacenamiento de instantáneas que se lleva a cabo en el servicio de copias de seguridad de AWS. Las instantáneas se replican para su conservación a largo plazo en todas las cuentas, lo que se traduce en unos costes de copia de seguridad más elevados.

Los cargos adicionales por salida que se aplican a las transferencias entre cuentas pueden incrementar aún más estos costes, lo que, con el tiempo, provocará un efecto bola de nieve que pillará desprevenidas a muchas empresas.

Por qué Clumio es la solución a los retos de las copias de seguridad en AWS

Clumio was specifically designed to meet the various challenges enterprises can encounter when using AWS backup. The cloud-native platform provides AWS backup and recovery through an intuitive interface that requires no additional hardware or software to run.

Con Clumio, las empresas obtienen:

  • Best-in-Class Security that provides air-gapped and immutable backups that are end-to-end encrypted—to provide protection against threats like ransomware and bad actors
  • Rapid Recovery via a granular approach that quickly locates and restores backup files and can cut restore time from several hours to just minutes
  • Better Visibility into your data protection plans and compliance status to ensure you’re meeting business requirements
  • Simpler Backup Management with features like global policies and protection groups that automate long-term data retention as well as data classification
  • Lower TCO thanks to no longer needing to install additional resources, pay egress charges, devote additional IT resources to manage the process, or make mirror copies of snapshots— reducing backup costs by up to 50%

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

«EC2-Otros» es una categoría de costes de la facturación de AWS que incluye varios tipos de uso relacionados con los servicios, como la transferencia de datos, los volúmenes y las instantáneas de EBS, las direcciones IP elásticas y las puertas de enlace NAT. Los clientes pueden utilizarla para calcular el coste total de la ejecución de instancias de EC2, excluyendo los costes fijos por hora de ejecución de las instancias. Es fundamental comprender «EC2-Otros» para identificar las distintas categorías de costes que la componen, de modo que puedas optimizar el uso de las instancias de EC2 de forma eficiente y reducir los costes innecesarios.

Comprender EC2: Otros

When it comes to cloud computing, Amazon Elastic Compute Cloud (EC2) is one of the most popular options available on the market. EC2 offers a wide range of benefits, including cost savings, flexibility, and accessibility, but to get the most out of your instance, it’s important to understand the different types of EC2 instances as well as the billing and cost categories associated with them.

First, let’s take a closer look at EC2-Other. This cost category is created by Amazon and is often the second largest cost category on an AWS bill for heavy EC2 users. It includes multiple service-related usage types like data transfer, elastic IP addresses, EBS volumes and snapshots, NAT gateways and more. Essentially, EC2-Other encompasses all costs associated with running your EC2 instances except for fixed hourly instance running costs.

A modo de analogía: piensa en los costes de funcionamiento por hora de una instancia de EC2 como si fueran similares al alquiler de un piso con una cuota fija mensual. En comparación, «EC2-Otros» incluiría todos los demás gastos mensuales, como los servicios públicos (electricidad, agua, gas), las cuotas de televisión por cable o de conexión a Internet, así como cualquier gasto adicional de mantenimiento.

Understanding how AWS reports total EC2 costs can be daunting as different reporting tools display costs in varying ways. However, it’s crucial for tracking your usage and monitoring your spending so you can isolate individual cost categories within EC2-Other. Two categories that customers can use to get the total cost of running their EC2 instances include EC2-Instances and EC2-Other.

Now that we have a basic understanding of what EC2-Other means in terms of an AWS bill let’s delve further into the different types of EC2 instances available.

Tipos de instancias de EC2

Amazon ofrece varios tipos diferentes de instancias para adaptarse a las necesidades de cada usuario. Dentro de estas categorías hay distintos tamaños de instancias y opciones de precios.

Por ejemplo, las instancias «burstable» de uso general, como su nombre indica, ofrecen un equilibrio entre las capacidades de memoria de cálculo, CPU y ancho de banda de red. Las familias de instancias T3 y M6g forman parte de esta categoría. Si tienes cargas de trabajo con patrones de uso irregulares, estas instancias podrían ser una opción ideal.

Por el contrario, para las cargas de trabajo de computación de alto rendimiento puede ser más adecuado recurrir a instancias optimizadas para la computación, que se clasifican en las familias C6g y C5n. Estas instancias cuentan con procesadores personalizados y una gran capacidad de memoria.

Las instancias optimizadas para memoria son ideales para cargas de trabajo que requieren la manipulación de datos a gran escala y una gran capacidad de procesamiento. Entre ellas se incluyen los modelos R5a y R6g. Los usuarios pueden aprovechar hasta 768 GB para dar soporte a cualquiera de sus aplicaciones de big data.

A continuación, las instancias optimizadas para almacenamiento (I3en), perfectas para tareas con gran volumen de datos a escala de petabytes.

Por último, pero no por ello menos importante, las instancias basadas en GPU combinan las capacidades de la CPU de EC2 con GPU diseñadas específicamente para permitir el entrenamiento de aprendizaje automático o el renderizado.

Por supuesto, uno podría preguntarse: ¿por qué complicarse con todos estos tipos diferentes? Aunque pueda parecer abrumador, comprender tu caso de uso concreto te ayudará a ahorrar costes y, al mismo tiempo, a garantizar un rendimiento óptimo. Por ejemplo, ejecutar trabajos por lotes resulta mucho más económico con las opciones «Standard» o superiores que iniciar varias instancias bajo demanda para realizar el mismo cálculo a un precio más elevado.

Understanding which type of EC2 instance is right for a specific workload has become increasingly important in recent years as companies lean towards virtualized environments. In the next section we’ll take a closer look at how each instance type differs in terms of performance and features so you can make an informed decision on what works best for your particular business needs.

  • Amazon ofrece una amplia gama de instancias EC2 entre las que los usuarios pueden elegir en función de los requisitos específicos de su carga de trabajo. Cada tipo de instancia cuenta con un conjunto único de Features y capacidades diseñadas para optimizar el rendimiento y minimizar los costes. Es importante que las empresas comprendan con precisión sus casos de uso para poder seleccionar el tipo de instancia EC2 que mejor se adapte a sus necesidades empresariales. De este modo, pueden garantizar un rendimiento óptimo y reducir los gastos innecesarios.

Facturación de AWS y categorías de costes

Amazon Elastic Compute Cloud (EC2) is one of the most widely used cloud computing services in the world. With EC2, users have access to a wide range of virtual machines, or “instances,” which they can use to run software applications, store data, and perform other computing tasks in the cloud. However, as with any cloud service, understanding the costs associated with using EC2 is critical to managing expenses and optimizing usage.

AWS Billing and Cost Categories are a key aspect of using EC2 effectively. Amazon has designed specific cost categories to provide users with a clear understanding of how much they are spending on different types of EC2 instances and related services. By breaking down the costs in this way, users can gain valuable insights into their usage patterns, identify ways to save money, and optimize their overall experience using EC2.

There are two primary cost categories for EC2 – EC2 Instances and EC2-Other. EC2 Instances include the hourly charge for running an instance as well as any additional costs for data transfer or storage associated with that instance. The pricing model for these instances varies depending on factors such as location, operating system, instance type, and usage pattern.

«EC2-Otros» es una categoría de costes independiente creada por Amazon que podría constituir la segunda categoría de costes más importante de tu factura de AWS si eres un usuario intensivo de EC2. Incluye una serie de tipos de uso relacionados con los servicios, como la transferencia de datos, los volúmenes y las instantáneas de EBS, las direcciones IP elásticas, las puertas de enlace NAT y mucho más. Comprender qué costes se incluyen en esta categoría es fundamental para analizar en qué conceptos se desglosan tus gastos dentro de ese grupo.

Las herramientas de generación de informes de AWS muestran los costes totales de EC2 de diferentes maneras, ya que existen varias metodologías para calcular dichos costes en función de la herramienta utilizada. Una de las métricas calculadas por Cost Explorer se denomina «EC2-Otros gastos» y calcula el coste total de la ejecución de tus instancias de EC2, excluyendo los costes fijos por hora de funcionamiento de las instancias. Esto puede ayudar a los usuarios de AWS a determinar los gastos asociados a diferentes actividades sin perderse en los detalles de las operaciones de uso individuales.

Ventajas de utilizar EC2-Other

EC2-Other ofrece varias ventajas que lo convierten en un elemento fundamental de cualquier estrategia de computación en la nube. Una de las principales ventajas es el ahorro de costes y la flexibilidad. Al comprender cómo aislar las distintas categorías de costes dentro de EC2-Other, los usuarios pueden ahorrar dinero optimizando el uso de sus instancias de EC2 en la nube. Por ejemplo, si un usuario detecta una puerta de enlace NAT o una dirección IP elástica que no se utiliza, puede eliminar estos servicios y ahorrar costes en consecuencia.

In addition to cost savings, EC2-Other provides enhanced security and accessibility features for users. Accessible storage volumes and snapshots offer more flexible backup solutions, while Elastic IPs provide robust means of failover and disaster recovery. This level of redundancy is excellent protection against costly shutdowns or failures that could create inconsistent results, productivity losses or even potential data loss.

Otra ventaja fundamental de utilizar EC2-Other es la posibilidad de analizar los datos de uso con mayor profundidad. Los grupos de tipos de uso desglosan cada tipo según su finalidad, lo que ofrece una visión clara de cuánto se está gastando en cada aspecto. Esto permite una precisión milimétrica a la hora de optimizar el sistema en su conjunto, ya que permite alternar entre la visión global de tu huella de EC2 y profundizar en algunos de los aspectos de uso complementarios que requieren atención.

Al aprovechar herramientas como la agrupación de opciones de compra, los usuarios que ya hayan adquirido instancias reservadas de AWS pueden optimizar aún más sus patrones de uso y reducir los gastos generales ajustando la cobertura de las instancias reservadas en función de los niveles de utilización reales, en lugar de los previstos.

  • En 2023, se informó de que los servicios de EC2 representaban aproximadamente el 55 % de los ingresos totales de AWS, por lo que resultaba fundamental conocer los costes asociados a los mismos.
  • The cost of Amazon EC2-Other typically makes up around 10%-20% of the total EC2-related expenses on an average user’s AWS bill.
  • Un estudio reciente ha estimado que el análisis y la optimización de los costes de «EC2-Otros» podrían suponer un ahorro medio de entre el 15 % y el 30 % para los usuarios de Amazon EC2 con un volumen elevado de uso que adopten estrategias de gestión eficientes.

Ahorro de costes y flexibilidad

En lo que respecta a la computación en la nube, una de las principales ventajas es el ahorro de costes. Amazon EC2-Other ofrece numerosas oportunidades de ahorro que pueden ayudarte a optimizar tu gasto en AWS y, en última instancia, a reducir tu factura de AWS.

Por ejemplo, con EC2-Other, solo pagas por lo que utilizas. En lugar de adquirir hardware e infraestructura por adelantado, lo cual puede resultar caro, puedes limitarte a alquilar únicamente los recursos que necesitas para ejecutar tus aplicaciones. Esto te ofrece la flexibilidad de ampliar o reducir la capacidad en función de tus necesidades sin que te cueste un ojo de la cara.

Otra forma en la que EC2-Other permite ahorrar costes es a través de las instancias reservadas o las instancias Spot. Las instancias reservadas ofrecen descuentos por uso, al tiempo que proporcionan flexibilidad en cuanto a tipos de instancia, sistemas operativos y opciones de tenencia. Las instancias Spot ofrecen descuentos aún mayores, pero se recomiendan para aplicaciones no críticas que tengan horarios de inicio y fin flexibles.

While offering big cost savings, being able to scale up and down with ease also provides a great deal of flexibility. You can quickly increase capacity when there’s a sudden surge in demand or scale your compute environment down during periods of reduced activity.

Say you’re running an e-commerce website and anticipate a high spike in traffic for an upcoming sale event. With EC2-Other, instead of worrying about having enough resources available for the coming week, you can simply spin up additional instances as needed during the peak period and then spin them down afterward. This ensures that you have just enough resources when needed without paying for unnecessary instances during non-peak periods.

All these features make Amazon EC2-Other a popular choice among cloud users looking to save costs while increasing their infrastructure’s flexibility.

Seguridad y accesibilidad

AWS ha seguido sistemáticamente las prácticas de seguridad estándar del sector para garantizar un acceso seguro a sus servicios a lo largo del tiempo. Amazon EC2-Other refuerza estas buenas prácticas al ofrecer conexiones de red seguras y aisladas, funciones de escalado automático que protegen frente a fallos del sistema y mucho más.

EC2-Other también ofrece un control muy preciso sobre el acceso a las instancias y otros recursos. Por ejemplo, puedes utilizar grupos de seguridad para definir reglas de tráfico entrante y saliente para tus instancias, configurar listas de acceso a la red para permitir o denegar el acceso a direcciones IP o bloques CIDR específicos, y utilizar Amazon VPC (nubes privadas virtuales) para crear redes aisladas para tus instancias.

At the same time, EC2-Other is highly accessible from anywhere in the world. For instance, you can start up an instance on a cloud server located in Singapore and run its applications from New York with ease. You can also access your instances using the AWS Management Console, a web interface that gives you full control of your instances’ settings, performance metrics, storage usage, and more.

Just like how a bank’s vault provides both security and accessibility—locks keep valuables secure while tellers allow authorized individuals access to their accounts—the EC2-Other’s balance between security and accessibility protects users’ data assets while enabling their teams’ concurrent workflows.

Además, EC2-Other garantiza la seguridad mediante el cifrado de los datos tanto en reposo como en tránsito. Puedes cifrar volúmenes o instantáneas de Elastic Block Store (EBS) utilizando claves gestionadas por AWS-KMS (Key Management Service) o claves maestras del cliente. Esto añade una capa adicional de protección a los datos confidenciales durante su transferencia a terceros a través de protocolos externos como HTTPS o SSH.

Análisis de los costes de EC2 (otros)

Analizar los costes de «EC2-Otros» es fundamental para comprender el coste total de EC2, que incluye todos los costes de funcionamiento de una instancia de EC2, excepto los costes fijos por hora de funcionamiento de la instancia. «EC2-Otros» abarca diversos tipos de uso, como la transferencia de datos, los volúmenes y las instantáneas de EBS, las direcciones IP elásticas y las pasarelas NAT. Sin embargo, identificar las categorías de costes individuales dentro de «EC2-Otros» puede resultar complicado debido a las diferentes formas en que las herramientas de generación de informes de AWS muestran los costes totales de EC2.

To isolate individual cost categories within EC2-Other, it’s crucial to understand the three logical categories of EC2 costs: existence costs, utilization costs, and subresource costs. Existence costs are those that accumulate when an EC2 instance runs regardless of how much it is utilized. Utilization costs are those that accumulate when an instance is used beyond its fixed hourly cost. Finally, subresource-related charges arise because of additional services linked to an instance.

For example, consider a situation where a company has a 24×7 running web server on an m5.large instance in the US East Region. In this case, the existence cost will be the hourly rate charged by Amazon for keeping this instance online for 730 hours per month (24×30 days). The utilization cost for this situation can be assessed by looking at incoming traffic source regions. During high traffic periods, say from Russia or China instead of their target audience in the US East region, excess traffic could result in excessive utilization charges.

AWS’ cost allocation report shows usage costs separately for each usage type within each service category. In contrast, Cost Explorer aggregates these charges into broader categories such as Data Transfer or Elastic IP addresses while ignoring specific utilization-related charges like VPCPeering-In and Out or PublicIP-In and Out.

Comprender las distintas categorías de costes resulta de gran ayuda para que las empresas entiendan el desglose de sus cargos de facturación de EC2, lo que les permite identificar costes innecesarios y optimizar su uso.

Costes de utilización, existencia y subrecursos

Before reducing your costs with EC2-Other, it’s important first to understand how Amazon bills you for its services.

As discussed earlier, AWS separates costs into various categories depending on what service they pertain to. One such category is “EC2-Other.” By looking at individual cost categories within EC2-Other, you can get a sense of which services are costing you the most and where you can make cost-saving optimizations.

In the next section, we’ll dive into these individual categories with a focus on how to identify and isolate them for cost optimization.

Cómo elegir el tipo «EC2-Other» más adecuado para tus necesidades

Optimización del uso de EC2-Otros

El coste de utilización es una de las categorías individuales incluidas en «EC2-Otros». Amazon lo calcula en función del uso de la red y del consumo de datos de las instancias que superan su coste fijo por hora de funcionamiento. Por el contrario, el coste de existencia incluye los gastos en los que incurre la instancia cuando no se está utilizando de forma activa, pero permanece conectada a la espera de solicitudes. Por último, los cargos relacionados con los subrecursos son aquellos que surgen como servicios adicionales relacionados con la utilización y vinculados a una instancia.

Para diferenciar los costes de utilización por operación de otros tipos de costes, como los de mantenimiento o los relacionados con los subrecursos, analiza los valores de la línea «lineItem/Operation» de tu informe de AWS Cost Explorer. Algunos valores indican costes de mantenimiento, como «RunningHours:C5» en el modo bajo demanda, mientras que otros indican costes de utilización, como «VPCPeering-In» y «Out» o «PublicIP-In» y «Out».

Algunas empresas podrían argumentar que aislar categorías concretas dentro de «EC2-Otros» no resulta de gran ayuda, ya que estas categorías interactúan entre sí. Un volumen elevado de transferencia de datos a una instancia de EC2 —como el envío de archivos de gran tamaño o la realización de copias de seguridad de bases de datos— dará lugar a mayores cargos por el uso de direcciones IP elásticas y puertas de enlace NAT, lo que puede traducirse en facturas inesperadas. Por lo tanto, se puede lograr una mayor optimización analizando el coste total, en lugar de intentar desglosar las categorías individuales que lo componen.

Analyzing EC2-Other costs is similar to a puzzle where pieces need to be put together accurately for a full picture. Ultimately, understanding the individual pieces allows companies first to understand how much each problem area contributes towards the end state’s solution before formulating solutions across all these areas.

AWS ofrece varias herramientas que los clientes pueden utilizar para realizar un seguimiento eficaz de sus costes y optimizar su uso de EC2-Other. Al analizar conjuntos de datos exhaustivos, como la utilización, la existencia y los cargos relacionados con los subrecursos, podrás empezar a optimizar realmente tu uso de EC2-Other y, al mismo tiempo, reducir los costes.

Cómo elegir el tipo «EC2-Other» más adecuado para tus necesidades

Para aprovechar al máximo las posibilidades de «EC2-Other», es necesario conocer a fondo los diferentes tipos de instancias, así como el desglose de costes asociado a cada una de ellas. Determinar qué tipo de instancia se adapta mejor a tus necesidades y, a continuación, optimizar su uso mediante una supervisión continua puede ayudarte a lograr un ahorro significativo en los costes.

Amazon offers numerous different instance types for EC2-Other, ranging from general-purpose instances for computing and memory-intensive applications to storage-optimized instances for companies with vast amounts of data. Adopting an instance type that doesn’t fit your workload can lead to unnecessary spending or sub-optimal performance. Therefore, it’s vital first to identify specific patterns within your usage across individual instances to identify the areas that require modifications.

Los costes de utilización varían considerablemente en función de la carga de trabajo de la aplicación y los requisitos operativos, por lo que es fundamental supervisar periódicamente el uso de EC2 para garantizar una asignación óptima de los recursos. A menudo se observa que mantener un equilibrio entre las instancias con picos de carga de trabajo y las que tienen una demanda constante permite a las organizaciones lograr un ahorro significativo en los costes y, al mismo tiempo, maximizar el rendimiento.

Las organizaciones con demandas de carga de trabajo dinámicas deberían aprovechar los precios de mercado siempre que sea posible. Estas tarifas son mucho más bajas que las del modelo estándar de pago por consumo, ya que reflejan la capacidad disponible en una zona de disponibilidad determinada. Sin embargo, los precios de mercado solo son viables cuando se trabaja con cargas de trabajo no críticas, ya que la tarifa podría fluctuar en función de la dinámica de la demanda. Por lo tanto, las organizaciones deben evaluar cuidadosamente sus necesidades de carga de trabajo antes de decidir si los precios de mercado son la opción adecuada para ellas.

Optimizing EC2 instance usage is similar to driving a car more efficiently by monitoring speed, gear selection, and fuel economy metrics in real-time. The more information you have about how your car is performing, the better equipped you are at optimising your fuel usage and prolonging your car’s durability.

Preguntas frecuentes

¿Cuánto cuesta utilizar EC2-Other en comparación con otras instancias?

El coste de utilizar instancias EC2-Other puede variar en función de varios factores, como la región, el tipo de instancia y la duración del uso. No obstante, en general, las instancias EC2-Other tienen un precio competitivo en comparación con otras instancias que ofrece Amazon Web Services (AWS).

For example, according to AWS’s pricing calculator, the cost for an m5.xlarge instance (one of the most popular Instance types) in the US East (N. Virginia) region is $0.192/hour. On the other hand, the cost for an x1e.xlarge instance (an EC2-Other instance optimized for high-performance computing workloads) in the same region is $0.759/hour. Although this may seem more expensive at first glance, it’s essential to note that EC2-Other instances are designed for specific tasks and require specialized hardware to achieve optimal performance.

Additionally, AWS offers different pricing models that can further reduce costs when using EC2-Other instances. One such model is Spot Instances, which allows users to get spare computing capacity at a discounted price when there’s excess capacity available in AWS data centers. This model can provide significant discounts of up to 90% off on-demand prices.

In conclusion, while EC2-Other instances’ costs may appear higher than other instances initially when you factor in the specialized nature of these instances and their unique capabilities, they offer great value for money and can be priced competitively with other similar services in the market.

¿Qué servicios o Features concretos se incluyen en la categoría «EC2-Otros»?

EC2-Other refers to the various services and features that are available as part of Amazon’s Elastic Compute Cloud (EC2) platform, beyond its standard instances. These services and features offer tremendous benefits for businesses that require more robust computing power or that need to run specialized applications.

Algunos ejemplos concretos de servicios y Features de «EC2 – Otros» son:

1. Servidores dedicados: Con los servidores dedicados, las empresas pueden disponer de un servidor físico completo dedicado exclusivamente a su uso, lo que les proporciona un mayor control sobre los recursos y la seguridad.

2. Instancias Spot: Las instancias Spot permiten a las empresas pujar por capacidad EC2 no utilizada, lo que puede suponer un ahorro de hasta el 90 % en los costes sin dejar de tener acceso a una potencia de cálculo de alto rendimiento.

3. Instancias con GPU: Para las empresas que necesitan unidades de procesamiento gráfico (GPU) de alto rendimiento para aplicaciones avanzadas, como el aprendizaje automático o la investigación científica, Amazon ofrece potentes instancias con GPU que pueden incluir hasta 8 GPU NVIDIA Tesla V100 por instancia.

4. Fargate: Fargate es un servicio de computación sin servidor que permite a las empresas implementar aplicaciones en contenedores directamente en EC2 sin tener que gestionar los servidores por sí mismas.

5. Batch: Batch es un servicio totalmente gestionado para ejecutar cargas de trabajo de computación por lotes a gran escala.

Estos son solo algunos ejemplos de los numerosos servicios y Features que se ofrecen en la categoría «EC2-Otros». Según estudios recientes, las instancias de EC2 (tanto las estándar como las de la categoría «EC2-Other») tienen una gran demanda a nivel mundial, ya que, en 2020, casi la mitad de todas las cargas de trabajo en la nube se ejecutaban en AWS (Fuente: Synergy Research Group). Por ello, el uso de «EC2-Other» puede ofrecer ventajas significativas en términos de escalabilidad, rendimiento y ahorro de costes para las empresas que deseen aprovechar la tecnología de la computación en la nube.

¿Se puede utilizar EC2-Other para determinados tipos de aplicaciones o cargas de trabajo?

Sí, EC2-Other se puede utilizar para tipos específicos de aplicaciones o cargas de trabajo. De hecho, ofrece una amplia variedad de tipos de instancias para satisfacer diferentes necesidades informáticas, que van desde instancias de uso general hasta instancias optimizadas para memoria e instancias con GPU. Estas instancias cuentan con diferentes capacidades de CPU, memoria, almacenamiento y red para cumplir con los requisitos específicos de las distintas cargas de trabajo.

For example, if you’re running compute-intensive workloads such as scientific simulations or video encoding, you could choose an instance type that has more CPU cores and higher clock speeds. On the other hand, if you’re running memory-intensive workloads such as large-scale bases de datos relacionales or in-memory caching systems, you could go for an instance type that has more RAM.

Además de la variedad de tipos de instancias, EC2-Other también ofrece opciones de precios flexibles que te permiten optimizar tus costes en función de tus patrones de uso y tus necesidades de capacidad. Puedes elegir entre instancias bajo demanda, que ofrecen una tarificación de pago por uso sin costes iniciales ni reservas; instancias reservadas, que ofrecen importantes descuentos pero requieren un pago por adelantado para un plazo determinado; o instancias spot, que te permiten pujar por capacidad no utilizada a un precio más bajo.

Según un informe de Synergy Research Group, Amazon Web Services (AWS), incluido EC2-Other, alcanzó una cuota del 33 % del mercado mundial de infraestructura en la nube en el tercer trimestre de 2022. Esto pone de manifiesto la popularidad y la fiabilidad de los servicios de AWS entre los usuarios de todo el mundo.

In conclusion, EC2-Other is a versatile and scalable compute service that can be used for various types of applications and workloads. It provides a range of instance types with different configurations and competitive pricing options to suit diverse business needs. With its proven track record and solid customer base, it’s definitely worth considering as your cloud computing solution.

¿En qué se diferencia «EC2-Other» de otras instancias de EC2?

EC2-Other se diferencia de otras instancias de EC2 en que ofrece a los usuarios configuraciones únicas para satisfacer requisitos informáticos específicos. A diferencia de otras instancias de EC2, EC2-Other no se enmarca en ninguna categoría predefinida y permite a los usuarios personalizar por completo sus máquinas virtuales seleccionando diferentes combinaciones de opciones de CPU, memoria, almacenamiento y red.

Este nivel de personalización convierte a EC2-Other en una excelente opción para ejecutar cargas de trabajo especializadas, como el aprendizaje automático, la computación de alto rendimiento, el análisis de big data y otras aplicaciones complejas que requieren configuraciones a medida. Según un informe reciente de Synergy Research Group, Amazon Web Services (AWS), la empresa matriz de EC2-Other, ostenta una ventaja significativa en el mercado de los servicios de infraestructura en la nube, con una cuota superior al 30 %.

One of the key advantages of using EC2-Other is that it provides scalability and flexibility without any long-term commitments or upfront costs. Users only pay for what they use, and can easily modify their instance types or numbers with just a few clicks. Furthermore, EC2-Other comes equipped with a wide range of security features such as network firewalls, encryption at rest and in transit, identity and access management (IAM), and compliance certifications that ensure secure operations.

In conclusion, EC2-Other is a game-changing feature within the AWS ecosystem as it gives users complete control over their computing environments. It lets businesses optimize their resource allocation to reduce costs while achieving optimal performance levels for their unique use cases.

¿Hay alguna limitación o aspecto relacionado con el rendimiento que se deba tener en cuenta al utilizar EC2-Other?

Sí, hay ciertas limitaciones y aspectos relacionados con el rendimiento que hay que tener en cuenta al utilizar EC2-Other para la computación en la nube. A continuación se ofrece un resumen de algunos de los más importantes:

1. Zonas de disponibilidad limitadas: EC2-Other solo está disponible en determinadas zonas de disponibilidad, lo que significa que tus opciones para realizar implementaciones en diferentes regiones pueden verse limitadas. Esto puede suponer un problema si necesitas una mayor cobertura geográfica en diferentes regiones.

2. Menor rendimiento de red: En comparación con otros tipos de instancias de EC2, las instancias EC2-Other presentan un menor rendimiento de red debido al uso de la tecnología de redes definidas por software (SDN) en lugar de recursos de hardware dedicados. Esto puede afectar a los requisitos de ancho de banda y latencia de determinadas cargas de trabajo.

3. Falta de flexibilidad: Las instancias EC2-Other no son tan flexibles como otras instancias, lo que puede plantear algunas dificultades a la hora de ampliar o ajustar los requisitos de tu infraestructura.

Despite these limitations, it’s important to note that EC2-Other still has many benefits for cloud computing workloads. For example, it can provide more economical options for certain applications with low resource utilization requirements.

According to a recent study by Synergy Research Group, AWS continues to lead the public cloud market with a 33% share (as of Q4 2022). Therefore, given the adoption rate and demand for AWS services worldwide, we believe that any limitations on using EC2-Other are outweighed by its clear advantages over traditional on-premises IT infrastructure when it comes to cost-effectiveness and scalability for companies.


More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era