The cloud has revolutionized how businesses operate, allowing them to take advantage of its scalability and flexibility while reducing costs. However, protecting data remains a critical challenge, with 98% of businesses reporting a cloud data breach within 1.5 years1, according to IDC research – highlighting the need for organizations to take additional measures to protect their data.
Los proveedores de servicios en la nube son conscientes de la importancia de proteger los datos y las aplicaciones en su entorno y han desarrollado un modelo de responsabilidad compartida (SRM). Este modelo exige a las empresas que asuman la responsabilidad de garantizar la seguridad de sus datos y aplicaciones en el entorno de la nube.
Los proveedores de servicios en la nube adoptan distintos enfoques a la hora de proteger los datos, lo que aumenta la complejidad; por ello, las empresas deben comprender los detalles y matices específicos que varían de un proveedor a otro.
Por ello, los clientes deben desarrollar una estrategia integral de protección de datos para asegurarse de que cuentan con los controles necesarios para proteger sus datos, incluso cuando recurren a las herramientas nativas que les proporciona su proveedor. En esta entrada analizaremos qué implica este modelo para los clientes y por qué es fundamental contar con una estrategia integral de protección de datos en entornos de nube e híbridos para utilizar los servicios en la nube de forma segura.
¿Por qué cada vez más empresas están adoptando la computación en la nube?
Cloud computing has extended the possibilities for businesses and provides many advantages. Having workloads, applications, and services running on the cloud or hybrid environments gives businesses greater flexibility and incredible scalability to accommodate growth. In addition to these valuable benefits, having a wide variety of software as a service (SaaS) applications delivered via the cloud enhances operations, optimizes resource utilization, and brings agility and efficiency to business workloads. It’s no surprise that most companies have already embraced the cloud or are actively transitioning workloads, with Gartner estimating that over 95% of new digital workloads will be deployed on cloud-native platforms by 20253.
Another key advantage that makes cloud computing so attractive is that it allows users to access data and applications quickly and easily without requiring advanced technical knowledge or expertise. This makes it easier for businesses to deploy applications and manage data in a shorter time– something that would otherwise require significant technical know-how or experience with traditional IT environments.
Por estas razones, cada vez son más las empresas que recurren a la computación en la nube para gestionar sus datos y aplicaciones. El SRM garantiza que tanto los clientes como los proveedores comprendan qué elementos deben protegerse dentro del entorno de la nube, de modo que las empresas puedan aprovechar al máximo esta tecnología de forma segura.
¿Qué es el modelo de responsabilidad compartida?
El modelo de responsabilidad compartida (SRM) es una estrategia de seguridad en la nube según la cual, si bien los proveedores de servicios en la nube son responsables de garantizar la seguridad de su infraestructura de servicios, los clientes son responsables de garantizar la seguridad de sus datos y aplicaciones dentro del entorno de la nube. Esta división de responsabilidades está diseñada para garantizar que ambas partes comprendan qué es lo que hay que proteger y cómo debe hacerse. Este modelo permite a las empresas aprovechar la escalabilidad y la flexibilidad de los servicios en la nube, al tiempo que confían en la capacidad de su proveedor para mantener una infraestructura segura.
Para utilizar los servicios en la nube de forma segura, los clientes deben comprender su papel en el SRM. Esto implica desarrollar una estrategia integral de protección de datos que tenga en cuenta las herramientas nativas de su proveedor y cualquier medida de seguridad adicional que el cliente pueda necesitar implementar. De este modo, los clientes podrán proteger mejor sus datos frente a amenazas como los ataques maliciosos, el acceso no autorizado, la fuga de datos y otras.
¿De qué son responsables los proveedores de servicios en la nube?
Los proveedores de servicios en la nube son responsables de la seguridad y la privacidad de su infraestructura de computación en la nube, lo que incluye la seguridad física, el almacenamiento de datos, la protección de la red, los cortafuegos de los servidores, el control de acceso y la aplicación de parches para las vulnerabilidades de software. También deben garantizar que sus servicios cumplan los requisitos legales y normativos. Además de proporcionar todos estos componentes fundamentales de un entorno seguro en la nube, también son responsables de la integridad operativa de su sistema, garantizando su disponibilidad, escalabilidad, tolerancia a fallos, optimización del rendimiento, gestión de costes y fiabilidad general.
Each provider supplies a detailed description of what falls under their cover. For example, in its simplest form, AWS states explicitly that they are “«responsable de proteger la infraestructura en la que se ejecutan todos sus servicios en la nube de AWS.”
Otra responsabilidad fundamental de los proveedores de servicios en la nube es mantener a sus clientes informados de cualquier cambio o actualización que se produzca en sus plataformas o servicios. Esto incluye avisar a los clientes cuando se haya publicado un nuevo parche de seguridad o cuando un servicio deje de estar disponible. Los proveedores también deben contar con un proceso bien definido para responder de forma rápida y eficaz ante cualquier incidente de seguridad que pueda surgir.
Los proveedores de servicios en la nube también deben contar con prácticas rigurosas de gestión de identidades para controlar quién tiene acceso a los datos del cliente dentro del entorno en la nube. Esto incluye la autenticación de las identidades de los usuarios mediante métodos de autenticación multifactorial y la revisión periódica de los permisos asociados a cada cuenta, con el fin de garantizar que solo el personal autorizado pueda acceder a la información confidencial.
Por último, los proveedores de servicios en la nube deben ser transparentes con los clientes en cuanto a cómo protegen sus datos e informarles de cualquier novedad o actualización en materia de cumplimiento normativo que pueda afectar a sus operaciones.
¿En qué se diferencian las responsabilidades entre los distintos proveedores de servicios en la nube?
While the Shared Responsibility Model can initially seem simple, cloud providers have different approaches to securing their customers’ data, meaning their responsibilities can vary significantly. For example, some cloud providers may have more stringent access control policies than others, meaning customers may require higher levels of authentication or authorization when accessing their accounts and data.
Otros proveedores también ofrecen diferentes herramientas y Features que los clientes pueden utilizar para proteger sus datos. Algunos pueden ofrecer cifrado avanzado y servicios de gestión esenciales que los clientes pueden utilizar para garantizar que su información esté segura en la nube. Otros pueden proporcionar a los clientes capacidades de auditoría detalladas para rastrear y supervisar quién ha accedido a archivos o directorios específicos dentro de su entorno.
Además, los requisitos de seguridad de cada proveedor variarán en función del tipo de servicios en la nube que ofrezcan.Microsoft detalla how the division of responsibility changes between customers and Microsoft, according to the deployment type. Infrastructure as a Service (IaaS) providers typically require customers to maintain responsibility for protecting the operating system, applications, and data stored within their virtual machines. Whereas Platform as a Service (PaaS) providers often offer more capabilities out-of-the-box, such as managed databases, web servers, and development frameworks – all of which must be configured according to the customer’s security requirements.
Por último, los clientes deben tener en cuenta que, si bien los proveedores de servicios en la nube son responsables de proporcionar entornos y herramientas seguros, no hay garantías de que los datos de los clientes se mantengan privados o seguros si las empresas no aplican adecuadamente las mejores prácticas en materia de control de acceso, cifrado y otras medidas necesarias. Dicho esto, las empresas deben comprender cuáles son las responsabilidades de cada proveedor en lo que respecta a la protección de datos para elegir el socio más adecuado a sus necesidades.
Companies should carefully review each Cloud Provider’s responsibilities to know precisely what they are responsible for versus their service provider when protecting their data from malicious actors, misconfigurations and meeting compliance requirements.
¿De qué son responsables los clientes?
Despite cloud data being subject to the same responsibilities as any on-premise computing system, many companies remain unaware of this fact. The Shared Responsibility Model outlines that customers are responsible for securing the data and applications within a cloud environment – yet research has found that only 39% of organizations are confident in their ability to do so effectively4.
Para garantizar el cumplimiento de estas responsabilidades, es necesario aplicar medidas de seguridad adicionales, como el Backup and Recovery, el cifrado, la gestión de identidades y accesos, y la supervisión.
Key Data Protection Considerations
- A robust data protection strategy for all workloads is essential for the total visibility and security of hybrid cloud environments. With regular backups of all workloads, organizations can be better prepared to respond in case of data loss due to either a cybersecurity event or a natural disaster. Additionally, having data readily accessible enables IT teams to restore any lost workloads quickly and efficiently with minimal downtime.
- Encryption is critical when protecting sensitive data, such as financial or personal information, from unauthorized access attempts from external sources and internal personnel who could misuse customer information. Still, only 17% of businesses are encrypting at least half of the sensitive data they store in the cloud5. Customers should ensure they have robust encryption protocols across their environment and regularly re-inspect and apply the latest available options.
- Identity and Access Management (IAM) is also essential for cloud service customers. Implementing an IAM system will enable customers to control who has access to their cloud environment on a user level, allowing only authorized personnel to view or modify data. By utilizing multi-factor authentication, customers can enjoy better protection from breaches and limit the potential damage a malicious actor could cause. Additionally, customers should ensure that their authentication methods meet the standards set by their industry’s governing body or regulatory agencies. Furthermore, companies should have a Separation of Duty (SOD) policy to further protect cloud data from misuse by any single account holder.
- Monitoring and managing cloud and hybrid environments is a complex task, as cloud-based data resources constantly change. Therefore, using a monitoring and observability service is essential for administrators to ensure the security and proper management of cloud data. Cloud-native tools such as Amazon CloudWatch and Azure Monitor enable real-time monitoring and visibility into cloud, hybrid, and on-premises applications and infrastructure resources. The provision of data analysis not only helps administrators gain actionable insights from cloud data but also access crucial information about the performance of their cloud environment.
By following the best practices regarding security protocols, businesses can ensure they have the necessary controls to protect their data while taking full advantage of the benefits offered by cloud computing services. Ultimately, it’s up to each company’s circumstances when deciding what specific measures must be taken to keep sensitive information safe from external threats or unauthorized access.
Por qué necesitas una estrategia integral de protección de datos
With cloud related threats topping the list of cyber security concerns for UK senior executives and 90% saying they have experienced a greater exposure to cyber risks due to increased digitization in the last two years6, customers should continuously develop and maintain a holistic data protection strategy to ensure their data is secure, even when relying on the cloud provider’s native tools. A holistic approach involves understanding the full scope of data security requirements across multiple clouds and implementing appropriate technical, operational, and physical controls.
One of the most important reasons for this type of strategy is to identify and address any potential risks or vulnerabilities that could occur due to the increased use of cloud services. While cloud providers may have robust security measures in place, only 52% of CISOs are confident they are able to fully enforce a consistent security policy across all applications in the cloud7, meaning any additional security measures taken by businesses can provide extra layers of protection against malicious attacks, unauthorized access, data leakage, and other cyber threats.
Además de contribuir a proteger los datos confidenciales frente a posibles amenazas, una estrategia integral de protección de datos también puede ayudar a las empresas a cumplir con diversas normativas del sector, como la HIPAA o el RGPD. Al contar con un plan de protección de datos adecuado, las empresas pueden garantizar mejor el cumplimiento de todas las normas pertinentes, sin dejar de aprovechar todas las ventajas que ofrece el uso de servicios en la nube.
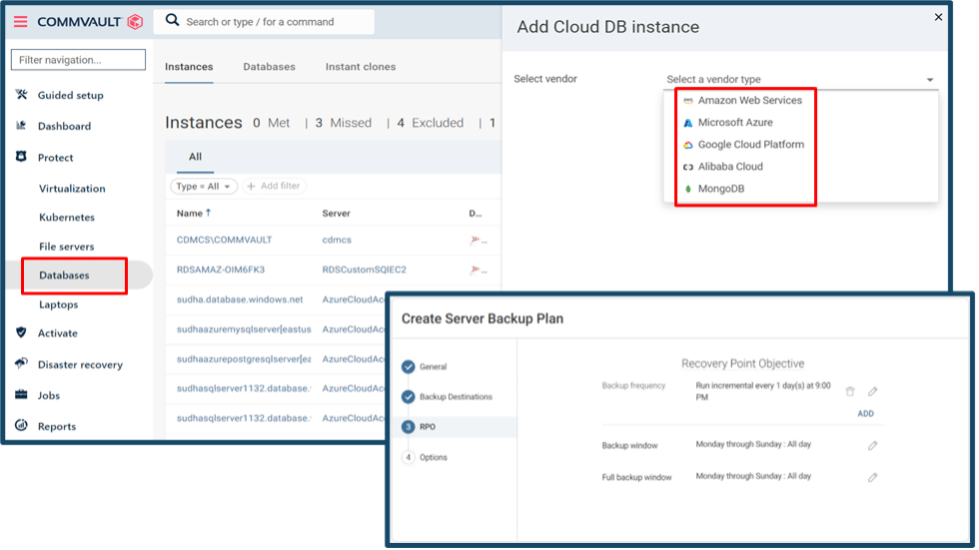
Encryption and backup are vital considerations customers should keep in mind to ensure data protection. To achieve this, customers should also consider investing in third-party vendors like Commvault that provide additional layers of security for their cloud environments to complement native tools, ensure they meet their responsibilities, and effectively protect their data.
Microsoft se hace eco de esta afirmación en suAcuerdo de servicios, stating, “all online services suffer occasional disruptions and outages, and Microsoft is not liable for any disruption or loss you may suffer as a result.” and “we recommend that you regularly backup Your Content and Data that you store on the Services or store using Third-Party Apps and Services.”
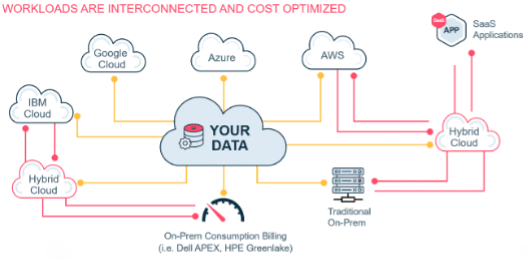
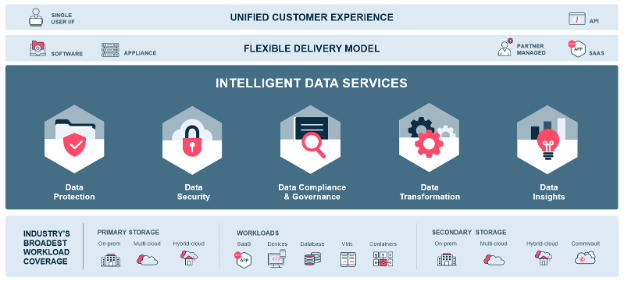
Commvault goes beyond backup by providing a simple and unified Data Protection Platform that spans all customer data – regardless of whether legacy or modern workloads live on-premises, in the cloud, or spread across a hybrid environment. Our knowledge of cloud options and deep integrations with a broad range of cloud providers offers the integration and automation possibilities to meet your unique data management and protection requirements.
Por último, las organizaciones de los clientes deben tener una titularidad clara sobre sus datos, de modo que todas las personas implicadas sepan quién es responsable de cada tipo de información y cómo debe gestionarse de forma segura a lo largo de todo su ciclo de vida. Esto incluye identificar quién tiene derechos de acceso a conjuntos específicos de datos, así como cuándo deben revocarse dichos derechos (por ejemplo, cuando un empleado abandona la organización).
Al contar con una estrategia integral de protección de datos, junto con las herramientas nativas de su proveedor, los clientes pueden proteger mejor su información frente a amenazas externas y, al mismo tiempo, garantizar que sus operaciones cumplan con los requisitos normativos pertinentes.
Las empresas deben dedicar tiempo a elaborar este tipo de estrategias para poder aprovechar al máximo y de forma segura las ventajas que ofrece la computación en la nube, sin exponerse al riesgo de sufrir costosas infracciones o multas derivadas de problemas de incumplimiento normativo en el futuro.
Reflexiones finales sobre las estrategias de protección de datos en la nube
With cyber-attacks increasing and nearly half of all data breaches happening in the cloud8, organizations must take adequate measures to protect their data and environment. The Shared Responsibility Model is a crucial cloud security strategy that emphasizes an effective combination of customer responsibility in developing proactive defense plans with third-party solutions for additional layers of protection when using cloud services. To successfully implement this approach, customers must understand how responsibilities differ across different providers to minimize potential risks while taking full advantage of the services offered by these platforms.
Para obtener más información sobre cómo protegemos tus entornos en la nube, visita nuestras páginassobre transformación digital and SaaS-Delivered Solution. También puedes descubrir más detalles sobre nuestra última versión en nuestrawhat’s new page.
References
1.IDC survey, commissioned by Ermetic.– 3.Gartner IT Symposium/Xpo 2021– 4.CSA Understanding Cloud Data Security and Priorities 2022– 5.2021 Thales Global Cloud Security Study– 6.PWC Cyber Security Outlook 2023– 7.BlueFort Security 2022 CISO survey – Help net security– 8.IBM and the Ponemon Institute’s 2021 Cost of a Data Breach