Skip to content

This year has been quite the ride – from the launch of our new Commvault® Cloud platform, to working alongside some of the most inspiring, innovative leaders in the industry – we’ve set a new standard in cyber resilience and continue to disrupt the industry.

This type of momentum takes not only innovation, but a strong sense of fearlessness – as we push boundaries and continue to deliver groundbreaking solutions for our customers and partners. But creating a culture that drives this type of innovation doesn’t just happen. Empowering our Vaulters to think big, collaborate, and support each other is something Martha Delehanty, our Chief People Officer, focuses on every day.

I recently had the opportunity to join Martha at the Moves Magazine’s annual gala in New York City where she was named a 2023 Moves Power Woman. This is truly an incredible accomplishment and honor. For the past twenty years, Moves Magazine has recognized strong, savvy, exceptional women, leaders from all sectors of business and society who lead by example and move the needle on gender equality. I was thrilled to honor Martha, along with the rest of this year’s nominees, at this year’s event!

Martha’s mantra – be FEARLESS – rings true across everything she does. She continues to advocate for gender equality, both inside and outside the workplace, and she’s helped cultivate a culture of care and belonging at Commvault since the moment she joined. During her time here, she’s led the expansion of our Groupes d’employés, who are dynamic and passionate about driving lasting and impactful change. She has an unwavering commitment to creating an environment of collaboration, empowerment, and recognition. And she celebrates the diverse perspectives of our global community – knowing that our differences and unique backgrounds are what make us stronger together. She continues to inspire not only those at Commvault, but across her network (which believe me, goes far and wide!) that she’s built throughout her career.

Her passion for people and leading change has been incredible to watch and be a part of. Congratulations to Martha on being a 2023 Moves Power Woman – may we all continue to make moves, make a difference in this world, and celebrate one another.

And as I look to the future and what’s next for not only myself, Martha, and the rest of Commvault, all I can say is, you bet we will be FEARLESS in everything we do!

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Dans un monde où la gestion des données et les cybermenaces ne cessent d’évoluer, il n’a jamais été aussi important de disposer d’une stratégie de reprise après sinistre informatique qui couvre de manière globale l’ensemble de votre environnement informatique, du cloud aux infrastructures sur site. En tant que leaders du secteur, Commvault et AWS comprennent ces défis et sont prêts à aider leurs clients à les relever. Nous avons franchi une nouvelle étape dans notre collaboration lors de l’AWS re:Invent 2023, en annonçant la prise en charge de la nouvelle classe de stockage Amazon S3 Express One Zone, ainsi que la disponibilité de Commvault Cloud SaaS Operational Recovery pour Amazon EC2. Commvault offre une transition transparente vers les services cloud, complétant parfaitement l’adaptabilité, l’agilité et la sécurité qu’AWS propose à ses utilisateurs. Ensemble, Commvault et AWS apportent à leurs clients résilience et sécurité des données, tout en leur offrant la simplicité, l’agilité et l’évolutivité dont les entreprises ont besoin pour innover rapidement dans ce paysage numérique moderne.

Annoncé hier lors de la conférence AWS re:Invent, Amazon S3 Express One Zone est une classe de stockage haute performance, limitée à une seule zone de disponibilité, spécialement conçue pour offrir un accès aux données constant en quelques millisecondes pour vos ensembles de données les plus fréquemment consultés et vos applications sensibles à la latence. Grâce à notre collaboration innovante avec AWS, Commvault propose désormais une protection informatique et une solution de Recovery pour les compartiments de répertoire S3, ce nouveau type de compartiment qui permet à S3 Express One Zone de prendre en charge des centaines de milliers de requêtes par seconde. Alors que vous avez toujours pu choisir une région AWS spécifique pour stocker vos données S3, S3 Express One Zone vous permet désormais de sélectionner une zone de disponibilité AWS spécifique au sein d’une région AWS pour stocker vos données. Vous pouvez choisir de regrouper vos ressources de stockage et de calcul dans la même zone de disponibilité afin d’optimiser davantage les performances, ce qui contribue à réduire les coûts de calcul et à exécuter les charges de travail plus rapidement.

By expandingCommvault Cloud Operational Recovery to support this new storage class, shared customers can back up their Amazon S3 directory buckets, store backups on cost-effective S3 storage classes, and restore data to S3 Express One Zone with speed, ease, and efficiency. Commvault’s Operational Recovery provides critical data security capabilities like continuous threat scanning, early warning, and automated remediation that extend across hybrid workloads to go along with industry-leading data protection, all delivered with the lowest TCO.

We are also excited about the release of Commvault Cloud SaaS Operational Recovery for Amazon EC2, a new SaaS offering to protect your compute workloads in AWS. We’ve simplified the experience to enable turnkey protection of Amazon EC2 instances. Customers are just a few clicks away from benefitting from our award-winning protection and recoverability.

En outre, au début du mois, nous avons annoncé« Platinum Resilience with AWS », un service entièrement géré qui offre protection, engagement et réactivité face aux menaces de cybersécurité et aux situations de sinistre. Certains clients sélectionnés auront accès à ce service dans le cadre d’un programme de pré-lancement, dont la disponibilité complète est prévue début 2024. Les clients à la recherche d’une Readiness aux attaques par ransomware et d’une protection en matière de cyber-Recovery de pointe peuvent ainsi renforcer leur posture de sécurité et de résilience de bout en bout, sans alourdir leur charge opérationnelle. Les organisations souhaitant s’inscrire au programme d’accès anticipé à Platinum Resilience peuventobtenir plus d’informations et s’inscrire sur notre site web.

If you’re attending re: Invent this week, you can En savoir plus by checking out Commvault’s sessions and presentations. Join us at our speaking session, “Simplifying cost-optimized cyber response and recovery at massive scale,” on November 29 at 1:30 pm PST to dive deeper into how Commvault’s support for Amazon S3 Express One Zone can empower your organization. Discover firsthand how to fortify your data protection strategies and accelerate recovery processes, ultimately bolstering your defense against threats like ransomware using the latest hybrid cloud innovations from Commvault.

You can also swing by Booth #1260 all week to find out more. We look forward to seeing you!

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As security and cyber resilience continue to grow in importance as the top data challenge for organizations today, Commvault is excited to announce the continuation of its webinar series featuring experts from ESG, Microsoft and Commvault. “Navigating Cyber Resilience in a Hybrid World” is set for December 6, 2023, providing insight from our expert panel and sharing the latest ESG research into how organizations are building cyber resilience.  The session will preview highlights from the soon-to be-released ESG study, “A Roadmap to Future-Proof Cyber Resilience with Commvault Cloud,” co-commissioned by Commvault and Microsoft.

Les éléments clés de la cyber-résilience dans un monde hybride

Le panel d’experts réuni pour ce webinaire comprend Nathan McAfee, analyste économique senior chez ESG ; Jaimie Fox, spécialiste de la stratégie Azure chez Microsoft ; et Vidya Shankaran, directrice technique sur le terrain chez Commvault. Au cours de cette session interactive, la discussion portera sur :

  • Éléments clés qui doivent faire partie intégrante de tout plan global de cyber-résilience
  • Éléments à prendre en compte pour optimiser le coût total de possession
  • Le rôle de l’intelligence artificielle (IA) dans l’accélération de l’excellence de votre cyber-résilience
  • Ensuring successful recovery—an often-over-looked essential ingredient
  • Comment tirer parti du développement durable pour améliorer votre cyber-résilience

De nouvelles opportunités grâce à la convergence entre développement durable et cyber-résilience

As part of this session, we’re delighted to feature Jaimie Fox. In addition to his role as an Azure Strategy Specialist at Microsoft, Jaimie is also a founder of the sustainability organization, Data Company One.  Jaimie will share his perspectives on the convergence of sustainability and cyber resilience and discuss how a solid roadmap for cyber resilience also helps organizations achieve their sustainability goals.  This is a discussion you won’t want to miss!

Inscrivez-vous dès aujourd’hui et posez vos questions

If you have tough questions regarding cyber resilience that you’d like this expert panel to tackle, submit your questions to microsoft@commvault.com. Vous pouvez vous inscrire au webinaire du 6 décembreici and download the ESG Study, “Analyzing the Economic Benefits of Cyber Resilience with Commvault Cloud” ici.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In today’s digital landscape, businesses increasingly use hybrid cloud solutions to meet their evolving IT needs. In fact, approximately 87% of companies embrace a hybrid IT approach today.1 Hybrid cloud offers a combination of public and private cloud environments, providing organizations greater flexibility, scalability, and cost-efficiency. Enterprises that want to combine public clouds, private clouds, and on-premises resources to gain the agility they need can be a competitive advantage.

Voici cinq éléments clés qui contribuent à la réussite d’une stratégie de cloud hybride, axés sur la réduction des coûts, la portabilité « de n’importe où vers n’importe où », la gestion des charges de travail, la consolidation et la sécurité.

  1. Lower Cost: One of the primary advantages of adopting a hybrid cloud approach is the potential for cost savings. Organizations can optimize their infrastructure costs by leveraging a mix of public and private cloud resources. Public cloud services offer pay-as-you-go pricing models, allowing businesses to scale resources up or down based on demand, thereby avoiding unnecessary expenses. On the other hand, private clouds provide greater control and security for sensitive data and applications. Businesses can significantly reduce costs by strategically allocating workloads to the most cost-effective cloud environment.
  2. Any-to-Any Portability: Portability is a critical aspect of hybrid cloud success. It refers to seamlessly moving workloads and data between cloud environments, such as on-premises private clouds, public clouds, and edge devices. Any-to-any portability enables organizations to leverage the strengths of each cloud environment while avoiding vendor lock-in. This flexibility allows businesses to adapt to changing requirements, optimize performance, and avoid disruptions.
  3. Workload Management: Efficient workload management is essential for maximizing the benefits of a hybrid cloud strategy. It involves identifying the most suitable cloud environment for each workload based on performance requirements, security needs, and compliance regulations. By effectively managing workloads, organizations can ensure optimal resource utilization, minimize costs, and enhance overall performance. Automation and intelligent workload placement tools can simplify this process, enabling businesses to make data-driven decisions.
  4. Consolidation: Consolidation is crucial in achieving cost savings and operational efficiency in a hybrid cloud environment. Organizations can reduce hardware and maintenance costs by consolidating workloads onto fewer physical servers or virtual machines. Additionally, consolidation simplifies management and improves resource utilization. Through virtualization technologies and containerization, businesses can achieve higher levels of consolidation, leading to lower costs and improved performance.
  5. Security and Compliance: Maintaining robust security and compliance measures is paramount in a hybrid cloud environment. Organizations must ensure that data and applications are protected across all cloud environments. This involves implementing strong access controls, encryption, and monitoring mechanisms that both prevent threats and ensure data is highly available and recoverable from deletion or attack. Compliance with industry regulations and data privacy laws is also critical. Businesses can mitigate risks and maintain regulatory compliance by adopting a comprehensive security strategy and leveraging cloud-native security tools.

Pour qu’une stratégie de cloud hybride soit couronnée de succès, il convient de prendre soigneusement en compte divers facteurs, notamment la réduction des coûts, la portabilité « any-to-any », la gestion des charges de travail, la consolidation et la sécurité. Les entreprises peuvent gagner en flexibilité, en évolutivité et en rentabilité en tirant parti d’une combinaison adaptée de ressources de cloud public et privé. En mettant en place les éléments constitutifs appropriés, elles peuvent exploiter pleinement le potentiel du cloud hybride et stimuler l’innovation à l’ère du numérique.

Quelles que soient vos activités et vos méthodes de travail,Commvault Cloud can help you protect your no matter where it lives with a platform that delivers portability, resiliency, and rapid recovery  — all at the lowest TCO. Here are some additional resources to help you master the hybrid cloud.

Découvrez comment des clients tels que Power Integrations ont transformé leurs environnements hybrides tout en réduisant leurs coûts.

“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.” – Jacob Gsoedl, CIO Power Integrations

Découvrez comment maîtriser le cloud hybride grâce à ces ressources :

References

1. Flextera 2023, “State of the Cloud Report”

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

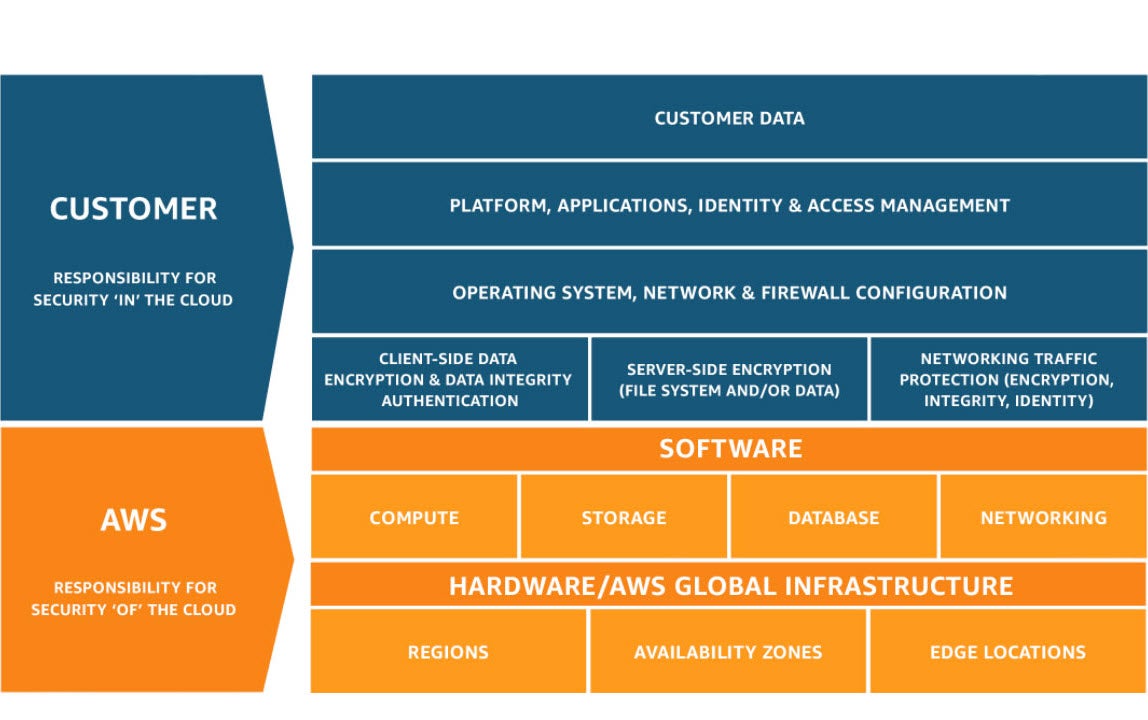
AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to respecter les exigences de conformité spécifiques. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.

Comprendre le modèle de responsabilité partagée AWS

Le modèle de responsabilité partagée d’AWS est un cadre qui définit la manière dont les responsabilités en matière de sécurité et de conformité sont réparties entre AWS et ses clients. Il est important que les entreprises comprennent ce modèle, car il détermine les mesures de sécurité qu’elles sont chargées de mettre en œuvre et celles qui sont gérées par AWS.

Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.

For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.

Il est important de noter que les responsabilités peuvent être partagées en fonction des services spécifiques utilisés par chaque client. Le modèle de responsabilité partagée d’AWS fournit des lignes directrices sur les responsabilités à prendre en compte lors du déploiement de solutions au sein d’un environnement AWS.

To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.

Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.

  • Le modèle de responsabilité partagée d’AWS définit la manière dont les responsabilités en matière de sécurité et de conformité sont réparties entre AWS et ses clients : AWS est responsable de la sécurité de son infrastructure physique, tandis que les clients sont chargés d’assurer la sécurité de leurs propres applications et données au sein d’un environnement AWS. Il est important que les entreprises comprennent ce modèle afin de déterminer les contrôles de sécurité qu’elles doivent mettre en œuvre. Toutefois, elles doivent également assumer leur part de responsabilité dans la gestion des risques liés à la sécurité du cloud et ne pas se fier uniquement à des fournisseurs tels qu’AWS, même si le respect des bonnes pratiques recommandées par ces derniers peut contribuer à réduire les facteurs de risque.

Sécurité du cloud vs sécurité dans le cloud

L’un des concepts clés que les utilisateurs du cloud doivent comprendre est la différence entre la « sécurité du cloud » et la « sécurité dans le cloud ». Comme indiqué précédemment, AWS est chargé de gérer et de sécuriser l’infrastructure sous-jacente de son service cloud. C’est ce qu’on appelle la « sécurité du cloud », car elle concerne la sécurisation de l’infrastructure physique.

Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.

Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.

Il est important de noter que les entreprises ne doivent pas négliger leurs responsabilités en matière de sécurité dans le cloud sous prétexte qu’AWS est responsable de la sécurité du cloud. Dans le cadre de ce modèle de responsabilité partagée, AWS fournit des bonnes pratiques et des recommandations permettant aux clients de garantir leur propre sécurité, en complément de ce qu’AWS propose déjà.

Par exemple, les instances Amazon EC2 protégées par un pare-feu fourni par AWS disposent de paramètres par défaut stricts, avec une option de personnalisation. Le client doit configurer ces pare-feu de son côté afin de pouvoir contrôler qui peut accéder à ses environnements d’instances, en complément des mesures mises en place par AWS.

Les détracteurs font valoir que le fait de se fier uniquement à la documentation relative aux meilleures pratiques peut se traduire par une protection insuffisante contre les attaques. Les utilisateurs du cloud doivent veiller à configurer leurs propres systèmes conformément aux normes en vigueur et à mettre en place des mesures proactives, telles que des systèmes de correctifs automatisés qui alertent les administrateurs système dès que des correctifs sont disponibles.

Mise en œuvre du modèle de responsabilité partagée d’AWS

Le modèle de responsabilité partagée d’AWS exige que le client et AWS contribuent tous deux à garantir la sécurité et la conformité de leur système. AWS gère et contrôle l’infrastructure physique, tandis que les clients sont chargés de sécuriser leurs applications et de gérer la gestion des identités et des accès (IAM). Il est donc essentiel que les clients mettent en œuvre ce modèle de manière efficace afin d’atténuer toute menace potentielle et de maintenir la sécurité.

One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.

Une autre étape importante consiste à choisir une architecture sécurisée intégrant le contrôle d’accès, la segmentation du réseau, la journalisation, la surveillance, les services de chiffrement et les pratiques de gestion des vulnérabilités. L’accès ne doit être accordé qu’en fonction des rôles et des responsabilités de chaque utilisateur, conformément aux meilleures pratiques en matière de gestion des identités et des accès (IAM). À chaque étape de la mise en œuvre, un programme de formation à la sensibilisation à la cybersécurité doit être mis en place pour tous les employés afin de s’assurer qu’ils comprennent leur rôle dans le maintien d’un niveau élevé de sécurité.

For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.

To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.

An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.

  • Selon une enquête réalisée par IDC en 2020, 64 % des professionnels de l’informatique considèrent la sécurité comme une responsabilité partagée avec les fournisseurs de services cloud tels qu’AWS afin de garantir la sécurité de l’environnement cloud.
  • Un rapport McAfee de 2019 a révélé que les entreprises utilisant AWS subissaient en moyenne plus de 2 700 menaces de sécurité par mois, ce qui souligne l’importance de respecter le modèle de responsabilité partagée pour une protection renforcée.
  • A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.

Contrôle des accès des utilisateurs et pratiques de gestion des données

L’un des domaines dans lesquels les clients assument une responsabilité considérable dans le cadre du modèle partagé concerne le contrôle des accès des utilisateurs et les pratiques de gestion des données. Lorsqu’il s’agit de données critiques, les autorisations des clients doivent faire l’objet d’audits réguliers, conformément aux bonnes pratiques en matière de gestion des identités et des accès (IAM). Vous pouvez ainsi vous assurer que chaque utilisateur n’a accès qu’aux informations dont il a besoin, et rien de plus.

Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.

Imaginons que vous disposiez d’une équipe de développeurs travaillant sur des applications critiques au sein de votre infrastructure. En utilisant les politiques IAM d’AWS en association avec Amazon CloudWatch Logs Insights, vous pouvez suivre l’activité des utilisateurs afin de déterminer qui a accédé à quelles parties de votre système et à quel moment. Grâce à ces données, vous pouvez identifier d’éventuels schémas inhabituels ou des erreurs dans leurs tentatives de connexion, susceptibles d’indiquer une faille de sécurité potentielle.

Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.

When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.

Avantages du modèle de responsabilité partagée d’AWS

The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.

Un autre avantage réside dans le fait qu’AWS gère l’ensemble de l’infrastructure physique et réseau, ce qui réduit les risques d’accès non autorisés, de fuites de données ou d’interruptions de service. Grâce à son réseau mondial de centres de données, AWS fournit des services d’hébergement fiables et hautement performants 24 heures sur 24. Ce niveau de prise en charge permet aux entreprises d’adapter facilement leurs capacités à la hausse ou à la baisse selon leurs besoins, sans avoir à gérer elles-mêmes les mises à niveau matérielles ou les déploiements réseau.

Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.

For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.

Un autre avantage réside dans le fait que les entreprises peuvent tirer parti de l’évolutivité et de l’agilité offertes par les plateformes de cloud computing telles qu’AWS. Grâce à la possibilité de provisionner des ressources à la demande et d’augmenter ou de réduire rapidement leur capacité selon les besoins, les entreprises peuvent s’adapter plus facilement à l’évolution des conditions du marché tout en évitant des coûts superflus.

Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.

Sécurité renforcée et flexibilité accrue en matière de conformité

La sécurité et la conformité sont des éléments essentiels de toute infrastructure informatique, en particulier pour les entreprises qui traitent des données sensibles ou soumises à une réglementation. Le modèle de responsabilité partagée d’AWS offre une sécurité renforcée et une plus grande flexibilité en matière de conformité, en permettant aux organisations d’utiliser toute une gamme d’outils et de technologies pour répondre à leurs besoins spécifiques.

L’un des principaux avantages réside dans le fait qu’AWS propose plusieurs niveaux de contrôles de sécurité pouvant être combinés de diverses manières pour répondre à des besoins spécifiques. Par exemple, les clients peuvent utiliser Amazon Inspector pour évaluer les failles de sécurité de leurs applications tout en tirant parti de fonctionnalités telles qu’AWS Identity and Access Management (IAM) pour contrôler l’accès des utilisateurs.

De plus, AWS propose des fonctionnalités de chiffrement de niveau entreprise qui permettent aux clients de sécuriser leurs données aussi bien au repos qu’en transit. Cela inclut la prise en charge des protocoles SSL (Secure Sockets Layer) et TLS (Transport Layer Security) pour le trafic Web, du service KMS (Key Management Service) pour la gestion des clés cryptographiques, ainsi que des modules de sécurité matériels (HSM) pour une sécurité renforcée. En mettant ces technologies à disposition, AWS permet à ses clients de mettre en place des architectures hautement sécurisées au sein de son environnement cloud.

Le modèle de responsabilité partagée favorise également le renforcement de la sécurité et une plus grande flexibilité en matière de conformité en permettant aux organisations de conserver le contrôle sur des aspects clés de leur infrastructure informatique. Par exemple, l’utilisation de services AWS tels qu’Amazon EC2 Dedicated Hosts permet aux clients d’héberger des instances sur du matériel qui leur est exclusivement réservé, ce qui leur offre un meilleur contrôle sur leur environnement informatique et réduit les risques d’accès non autorisés ou d’autres problèmes de sécurité.

Une organisation traitant des informations classifiées peut avoir besoin de contrôles plus stricts que ceux fournis par défaut par l’architecture de partage d’infrastructure. Dans ce cas, le recours à une solution d’hébergement dédiée via AWS permettrait de garantir un environnement informatique plus sécurisé sans pour autant compromettre la flexibilité ni les performances.

Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.

Dans la section suivante, nous aborderons certains des défis auxquels les organisations peuvent être confrontées lors de la mise en œuvre du modèle de responsabilité partagée d’AWS.

Faire face aux défis potentiels du modèle partagé

While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.

L’un des défis courants auxquels sont confrontées les organisations consiste à déterminer ce qui relève de leur responsabilité et ce qui relève de celle d’AWS en matière de conformité. En fonction des services AWS utilisés et de l’intégration dans l’environnement informatique, les domaines de responsabilité peuvent varier d’une partie à l’autre. Par exemple, une organisation peut ne pas savoir exactement quelles réglementations s’appliquent à son utilisation des services AWS ou comment les configurer correctement. Une approche utile dans ce cas serait de consulter la documentation AWS ou des experts du domaine afin de lever toute ambiguïté.

Un autre défi potentiel consiste à garantir que les utilisateurs disposent de contrôles d’accès adaptés tout en maintenant un niveau de sécurité adéquat. Le modèle de responsabilité partagée exige que les clients gèrent leurs propres identités et politiques de contrôle d’accès au sein de leur environnement à l’aide des outils IAM fournis par AWS. Cela signifie que les clients doivent s’assurer que les utilisateurs ne sont autorisés à accéder qu’aux ressources dont ils ont besoin pour exercer leurs fonctions. De plus, les clients doivent veiller à ce que les rôles et les autorisations soient attribués de manière appropriée en fonction du poste occupé, du niveau hiérarchique, etc., tout en limitant l’accès lorsque cela n’est pas nécessaire. Ne pas répondre de manière adéquate à ces préoccupations peut entraîner de graves conséquences, telles que la perte de données ou la compromission des systèmes.

Pour remédier à ces problèmes, certaines organisations choisissent de mettre en place des solutions de gestion des identités distinctes, en dehors d’AWS. Si cela peut simplifier l’administration et offrir un meilleur contrôle sur les politiques d’accès des utilisateurs, cela ajoute également une complexité supplémentaire à des environnements déjà complexes. De plus, de nombreux fournisseurs tiers ne disposent pas d’intégrations abouties avec les services AWS ou peuvent nécessiter des efforts de développement sur mesure.

One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.

Un autre défi pouvant se poser dans le cadre du modèle de responsabilité partagée consiste à garantir le maintien à tout moment de niveaux de sécurité suffisants. Alors qu’AWS gère la sécurité de sa couche d’infrastructure et de ses services de plateforme abstraits, les clients sont chargés de mettre en œuvre des systèmes d’exploitation invités, des applications et des configurations de données sécurisées. Une analogie utile consiste ici à imaginer la construction d’une maison : tout comme les entrepreneurs doivent s’assurer que les fondations sont stables avant d’ajouter d’autres couches de construction, les entreprises doivent mettre en œuvre des protocoles de sécurité de base appropriés avant d’entruster davantage de données ou de charges de travail à AWS.

En conclusion, bien que le modèle de responsabilité partagée d’AWS offre un excellent cadre pour la répartition des responsabilités entre les fournisseurs et les clients, sa mise en œuvre pratique peut poser certains défis. Ces défis concernent généralement les questions de conformité réglementaire, les contrôles d’accès des utilisateurs et la mise en œuvre de politiques de sécurité appropriées. En tirant parti des outils AWS existants, tels que la gestion des identités et des accès (IAM), en définissant soigneusement les domaines de responsabilité et en suivant les meilleures pratiques en matière de gestion de la configuration de sécurité, les organisations peuvent mieux relever ces défis et tirer pleinement parti des avantages de ce modèle au fil du temps.

Foire aux questions

What are the customer’s responsibilities in the AWS shared responsibility model?

Dans le cadre du modèle de responsabilité partagée d’AWS, les clients sont chargés d’assurer la sécurité de leurs propres données et applications jusqu’au niveau du système d’exploitation. Cela implique notamment de configurer les paramètres de sécurité, de gérer les contrôles d’accès et de réaliser régulièrement des évaluations de sécurité.

According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.

AWS propose toute une gamme d’outils et de ressources destinés à aider ses clients à s’acquitter de leurs responsabilités. Parmi ceux-ci figurent des fonctionnalités de sécurité telles que la gestion des identités et des accès (IAM) ainsi que des services comme AWS Config, qui permet une surveillance continue et des contrôles de conformité.

En fin de compte, il est essentiel que les clients comprennent leurs responsabilités et s’en acquittent afin de protéger leurs données et leurs applications sur la plateforme AWS.

What are the AWS provider’s responsibilities in the shared responsibility model?

In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.

According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.

Par ailleurs, AWS propose à ses clients de nombreuses fonctionnalités de sécurité, notamment la gestion des identités et des accès, des options de chiffrement, des outils de sécurité réseau et des certifications de conformité. Ces fonctionnalités sont conçues pour aider les clients à respecter leurs obligations en matière de responsabilité partagée.

However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.

Dans l’ensemble, il est essentiel pour toute organisation utilisant des services cloud de bien comprendre le modèle de responsabilité partagée. En collaborant avec leur fournisseur (en l’occurrence AWS), les clients peuvent s’assurer que leurs données et leurs actifs sont correctement sécurisés dans le cloud.

En quoi le modèle de responsabilité partagée d’AWS diffère-t-il des modèles proposés par d’autres fournisseurs de services cloud ?

Le modèle de responsabilité partagée d’AWS se distingue de celui des autres fournisseurs de services cloud en définissant clairement les responsabilités en matière de sécurité tant du client que d’AWS. Cela signifie que les clients disposent d’un contrôle accru sur leurs données et leur infrastructure, tout en continuant à bénéficier des mesures de sécurité mises en place par AWS.

Contrairement à d’autres fournisseurs de services cloud, AWS assume la responsabilité de la sécurité physique de ses centres de données, ainsi que de la sécurité de son infrastructure cloud. Cela inclut la sécurité du matériel, de la couche de virtualisation, des sites de stockage et de l’infrastructure réseau.

En revanche, il incombe aux clients d’assurer la sécurité de leurs applications et de leurs données au sein de la plateforme AWS. Cela implique notamment de configurer les contrôles d’accès, de gérer les identités et les autorisations des utilisateurs, de chiffrer les données en transit et au repos, et de garantir le respect des réglementations.

According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”

En résumé, en définissant clairement les responsabilités de chacune des deux parties en matière de sécurité, le modèle de responsabilité partagée d’AWS offre aux clients un meilleur contrôle sur leur propre sécurité, tout en leur permettant de bénéficier de la sécurité de classe mondiale de l’infrastructure cloud fournie par AWS.

Existe-t-il des idées reçues courantes concernant le modèle de responsabilité partagée d’AWS ?

Oui, il existe des idées reçues courantes concernant le modèle de responsabilité partagée d’AWS. L’une des plus répandues est que les clients ont tendance à croire qu’une fois qu’ils migrent vers le cloud, toutes les responsabilités en matière de sécurité incombent entièrement à AWS. Or, cela est faux, et il est important que les entreprises comprennent comment la responsabilité est partagée lorsqu’elles utilisent AWS.

Selon une enquête menée par LogicMonitor en 2019, 66 % des professionnels de l’informatique estimaient que les fournisseurs de services cloud étaient les seuls responsables de la sécurité des données de leurs clients. De plus, 70 % des personnes interrogées considéraient qu’elles avaient moins de responsabilités en matière de sécurité dans un environnement cloud que dans le cadre d’infrastructures informatiques traditionnelles sur site. Ces statistiques suggèrent qu’il existe encore un malentendu concernant la sécurité et les responsabilités dans le cloud.

It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.

To quote a statement from AWS’ Shared Responsibility Model whitepaper:

“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”

In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.

Quel est l’impact du modèle de responsabilité partagée sur la sécurité et la conformité dans AWS ?

Le modèle de responsabilité partagée est un concept clé d’AWS qui définit la répartition des responsabilités en matière de sécurité entre le fournisseur de services cloud et ses clients. Ce modèle permet aux utilisateurs d’exercer un contrôle accru sur leurs données, tout en permettant à AWS de respecter les normes de sécurité requises.

From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.

En matière de conformité, AWS respecte diverses normes sectorielles, telles que la loi HIPAA pour les organismes de santé et la norme PCI DSS pour les entreprises spécialisées dans le traitement des paiements par carte. Toutefois, il incombe en dernier ressort aux clients de s’assurer qu’ils respectent l’ensemble des réglementations applicables à leur secteur d’activité ou à leur région.

According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.

Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Imagine leading security and data protection operations as Chief Information Security Officer (CISO) at a global enterprise when a storm of calls and instant messages erupts your morning routine. A relentless AI-driven attack has taken over devices, systems, and networks – threatening your data.

As the field of artificial intelligence continues to advance, there’s a growing concern about the misuse of AI by cybercriminals to execute advanced attacks. AI-based threats have the potential to be more sophisticated, adaptive, and damaging than traditional attacks. To counteract this evolving risk landscape, businesses must adopt a cyber resilience strategy that embraces innovative approaches. Commvault® Cloud, powered by Metallic ® AI, is the cyber resilience platform for protecting your data and delivering business continuity amidst ever-evolving cyber threats. Combat AI-driven attacks with a platform that is purpose-built to enable true, cloud cyber resilience for the hybrid world, delivering the sécurité optimale, une intelligence de pointe et une reprise rapide— across cloud, on-prem, and SaaS workloads.

AI-driven Attacks 

 Cybercriminals leverage AI in various ways and explore further enhancements to increase their attack capabilities. For example:

  • Advanced phishing and social engineering
    sociale de pointe permet aux acteurs malveillants d’automatiser leurs activités frauduleuses, telles que la création d’e-mails de hameçonnage, la génération de faux comptes sur les réseaux sociaux, d’avis et de commentaires, l’usurpation d’identité d’agents de service et d’assistance, ainsi que la mise en œuvre d’escroqueries. Des ensembles de données massifs contenant des identifiants volés et des données personnelles peuvent être analysés en quelques secondes afin d’optimiser les campagnes de hameçonnage et d’ingénierie sociale.
  • Adaptive malware and botnet generation
    AI-driven malware and botnets that shapeshift during attack stages expose exponential risk to IT and security teams by evolving in real-time to avoid security measures, identify vulnerabilities in target systems, and coordinate attacks more efficiently than human-generated threats. A growing concern in cybersecurity is related to AI-generated malware capable of bypass traditional signature-based defenses.
  • Zero-day exploits and supply chain attacks
    par la chaîne d’approvisionnement : les acteurs malveillants font preuve d’ingéniosité pour dissimuler des codes malveillants et des exploits « zero-day » aux défenseurs, afin d’élargir la portée de leurs attaques et d’étendre leur rayon d’action. Par exemple, ils peuvent dissimuler une charge utile malveillante au sein d’un modèle d’IA conçu pour remplir des fonctions légitimes, telles que l’authentification biométrique. Dans un autre scénario, les attaquants peuvent manipuler l’IA pour qu’elle apprenne les algorithmes des systèmes de détection des intrusions et échappe ainsi à leur détection.
  • Credential stuffing and brute-force attacks
    By automating the process of gaining unauthorized access to business accounts and systems through stolen credentials and common password combinations AI speeds up the attack itself. Additionally, machine learning algorithms are utilized to evade security detection systems and AI-driven tools accelerate password cracking by analyzing patterns in leaked password databases.
  • Deepfake attacks
    par « deepfake » : des vidéos et des enregistrements audio générés par l’IA imitent des voix et des visages familiers afin de manipuler des personnes et de les pousser à effectuer des actions permettant d’accéder à des données sensibles, à des systèmes et à des fonds. La technologie à l’origine des « deepfakes » permet de créer des enregistrements audio et des images convaincants à partir d’un minimum d’informations recueillies sur les réseaux sociaux ou d’autres plateformes publiques.

L’intelligence artificielle a le pouvoir d’amplifier l’impact et la complexité des cyberattaques, augmentant ainsi les dommages potentiels et les risques pesant sur vos environnements de données. Commvault vous aide à faire face à cette incertitude en associant une technologie de pointe en matière de protection des données à des mesures de cybersécurité rigoureuses, conformes aux cadres réglementaires, afin d’investir dans des mécanismes de cyber-résilience et de détection adaptés qui garantissent la protection de vos données.

Spotting Threats Early 

ThreatWise, our cyber deception service integrated in the Commvault Cloud that layer’s defenses along the path to your data, shielding it from AI-driven attacks, and surfacing threat actors that are targeting the most valuable assets in production – your data. This early warning layer enables your organization to adopt a cyber resilience strategy defending your data against tomorrows threat actors:

  • Limit the blast radius of an incident and divert the threat sooner – before it’s time to recover. ThreatWise alerts key business stakeholders upon first touch while simultaneously luring attackers in and away from actual critical assets, forcing them to waste resources.
  • Identifiez l’attaquant et recueillez des informations sur les tactiques, techniques et procédures utilisées tout au long de la chaîne d’attaque. En mettant au jour l’origine de l’attaque orchestrée par l’IA, il est possible de remédier à ses symptômes et à sa cause afin d’empêcher qu’elle ne s’aggrave.
  • Delay attacks by confusing and misleading attackers’ algorithms. ThreatWise feeds AI-driven threats fake tokens leading to deceptive data that is making it harder to automate and execute attacks while wasting threat actors’ time.
  • ThreatWise detection is highly accurate, because it’s not reliant on signatures to identify malicious activity, spotting zero-day attacks, shape shifting malware, and silent threats across workloads and data estates.
  • Optimisez votre temps de réaction en automatisant la notification des principales parties prenantes au sein de l’entreprise et facilitez la coordination de votre plan de Recovery afin de limiter l’impact.

S’adapter à l’évolution des menaces

For more information about how Commvault helps you unleash the power of AI without skyrocketing costs readthis blog.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Every day across the globe, organizations use Microsoft 365 to communicate, create, and store the content that drives their businesses.  This means Microsoft 365 often houses petabytes of valuable data for many customers—data that is critical to business continuity.

Garantir la résilience et la capacité de restauration des données Microsoft 365

Comment les entreprises garantissent-elles donc la sécurité des données Microsoft 365, en les protégeant contre les suppressions accidentelles ou malveillantes ainsi que contre les attaques de ransomware à grande échelle ? Outre la garantie de la disponibilité des applications et de l’infrastructure, Microsoft propose désormais des outils plus performants et plus fiables pour permettre à ses clients de mettre en place des solutions de sauvegarde.

Les ingénieurs de Commvault et de Microsoft ont collaboré pour proposer une nouvelle solution qui protège les clients contre les attaques de ransomware les plus dévastatrices, en tirant parti de la puissance de la plateforme Microsoft 365 elle-même, avec des points de restauration fréquents à partir desquels les clients peuvent rapidement récupérer des fichiers ou des e-mails susceptibles d’avoir été chiffrés ou détruits. Cette nouvelle solution combine le meilleur des technologies de Commvault et de Microsoft avec de nouvelles capacités de restauration massive des données offrant des niveaux de performances très élevés, le tout soutenu par la garantie de restauration de Microsoft.

Forts de plus de 27 ans de collaboration en matière de développement

“Our product teams have been meeting regularly to ensure that Commvault and Microsoft deliver the best-combined solution to our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault.“Together with Commvault’s current capabilities for flexible, granular recovery and air-gapped infrastructure, the integration with Microsoft 365 Backup Storage enables customers to rapidly respond to malicious attacks and get back to business with minimal disruption. We’re excited to give customers more options to protect their data from malicious attacks.”

« Nous sommes ravis de collaborer avec Commvault et avons hâte que nos clients puissent utiliser leurs solutions améliorées, basées sur notre solution de stockage de sauvegarde Microsoft 365 Backup, afin de leur offrir une expérience de sauvegarde exceptionnelle, gage de stabilité et de confiance pour leur entreprise », a déclaré Jeff Teper, président de la division Applications et plateformes de collaboration chez Microsoft.

En savoir plus – découvrez cette solution conjointe en action

At Commvault, we’re excited to pursue data protection excellence with Microsoft.  For organizations interested in seeing exactly how Microsoft 365 Backup Storage will function in a Commvault environment, click ici for a walk-through demo.  In the coming weeks, we will publish additional information regarding pricing, public preview, and general availability.  For anyone interested in learning more about the integrated Commvault/Microsoft solution, email us at microsoft@commvault.com.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As security and cyber resilience continue to grow in importance as the number one data challenge for organizations today, Commvault is excited to be an inaugural member of the Microsoft Security Copilot Partner Ecosystem. With the launch of Commvault Cloud, the biggest advancement in Commvault’s history, enhanced application of AI and deep integration into Microsoft’s security portfolio are essential elements of Commvault’s continued innovation.

Travailler ensemble pour renforcer la valeur ajoutée et l’interopérabilité avec Microsoft Security Copilot

“We are excited about the opportunity to be part of the Microsoft Security Copilot Partner Ecosystem and the advantages this creates for our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault. “Together with Microsoft, we will continue to build on our 27-plus years of co-engineering to ensure that we remain at the forefront of innovative solutions that solve our joint customers most pressing cyber resilience and cyber security issues—and Microsoft Security Copilot will be a focus for us as we look to advance the use of AI and it’s continued application in data security and cyber resilience.”

Commvault participe à l’avant-première privée de Microsoft Security Copilot Partner.

Announced this week at Microsoft Ignite, Commvault is participating in the Microsoft Security Copilot Partner Private Preview. Commvault was selected for the program based on its proven experience with Microsoft security technologies and the valued feedback it can provide to Microsoft.  As part of the program, Commvault is working with Microsoft product teams to help shape Microsoft Security Copilot product development and future releases.

Commvault Cloud Brings “Arlie” the New AI Copilot to Life

In parallel to the joint focus on AI with Microsoft, Commvault is also introducing “Arlie,” short for “Autonomous Resilience”—a new AI copilot that will respond to inquiries from Commvault customers in plain, simple language.  Behind the scenes, Arlie will interface with generative AI models and provide personalized actionable responses.

En savoir plus – découvrez cette solution conjointe en action

At Commvault, we’re excited to continue our pursuit of excellence in cyber resiliency and cyber security with Microsoft.  For organizations interested in seeing exactly how Commvault is at the forefront of the use of AI in cyber security, be sure to visit https://www.commvault.com/platform.

Si vous souhaitez en savoir plus sur la solution conjointe Commvault/Microsoft, n’hésitez pas à nous envoyer un e-mail à l’adressemicrosoft@commvault.com.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

At Commvault, we understand that Active Directory sits at the core of your identity and access management infrastructure and is a primary attack vector for bad actors. On December 1, 2023, we are taking the first of several steps towards providing expanded protection for this essential asset in the form of enhanced object and attribute level recovery for both Active Directory and Azure AD (now Microsoft Entra ID). 

The key new features released on December 1 will make it easier for you to identify the scope of a disaster and recover or roll back from it as quickly as possible. The enhanced protection includes: 

  • Accelerated recovery of deleted and changed objects by comparing all objects and attributes between backups. 
  • Recovery of Group Policy Objects, including their security, links, and settings. 
  • Recovery of Entra ID conditional access policies and roles. 
  • Rollback of overwritten or corrupted attributes across many objects at once. 
  • More frequent backups of AD, ensuring it is always possible to restore a recent copy. 

To ensure the highest level of AD protection, we will also transition Commvault® Cloud Backup & Recovery for Active Directory from a free subscription to a paid offering starting December 1, 2023. 

If you are presently protecting your Active Directory or Entra ID environment with Backup & Recovery for Active Directory, you will automatically gain access to the enhanced capabilities described above at no additional cost until June 1, 2024. No action is required on your part, and your scheduled backups will not be disrupted in any way. Starting on December 1, you will have complete access to the expanded functionality in appreciation of your ongoing business. 

Si vous ne protégez pas actuellement Active Directory, vous pouvez configurer la sauvegarde d’un domaine Active Directory ou d’un tenant Entra ID avant le 1er décembre 2023. Vous bénéficierez alors automatiquement d’un accès gratuit à ces fonctionnalités avancées jusqu’au 1er juin 2024, sans aucune condition. Pour commencer dès aujourd’hui à protéger Active Directory et bénéficier de ces fonctionnalités de protection améliorées jusqu’en juin, ouvrez le portail Commvault et cliquez sur « Configurer » sous la vignette Active Directory dans le catalogue de services.

Après le 1er juin 2024, il sera nécessaire de souscrire un abonnement pour continuer à bénéficier du service Active Directory.

Comparaisons interactives entre domaines au sein d’AD

To make an informed decision as to what objects to restore or roll back, you need a complete report of all changes that have recently occurred in AD. Our new comparisons do just this – they compare all objects and attributes from a backup of your choosing to the current state of AD or another selected backup – and itemize any objects that were deleted or whose attributes have changed. Rather than doing the investigative work yourself, our comparisons will tell you exactly what happened in AD and allow you to interact with the report to search and filter to narrow the results to the objects that require recovery. Most importantly, you can restore the objects directly from the report, eliminating the need to switch between different views and workflows and minimizing downtime or disruption. 

Comparisons can automatically scan for all changes in AD between two points in time or focus on particular areas in AD to speed up results. The results for every comparison are saved so you and your colleagues can review them anytime. 

Related Articles:

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Organizations of all shapes and sizes face unprecedented volumes of cyber threats that can disrupt business operations and tarnish brand reputations. It’s chaotic to say the least. As this threat landscape continues to evolve, it’s crucial for businesses like yours to stay ahead of the bad actors and escalate your cyber defenses.

To help address the chaos, Commvault has partnered with industry leaders in cybersecurity, artificial intelligence (AI), and cloud technologies to help bolster your cyber resilience. These strategic integrations provide customers with advanced security measures, data intelligence, and threat detection capabilities. Combining the strengths of Commvault® Cloud with these innovative partners provides you with enhanced data insights, protection, and mitigation strategies.

Le paysage actuel des cybermenaces : « quand », et non « si »

Selon une récente étude IDC commanditée by Commvault, 61% of respondents believe that data loss within the next 12 months due to increasingly sophisticated access is “likely” to “very likely.” This alarming statistic highlights the urgent need for robust cyber resilience measures. Organizations must be prepared to detect, thwart, and recover from ransomware attacks swiftly. It’s a matter of when and how often.

C’est pourquoi nous avons noué des partenariats couvrant l’ensemble de la chaîne des outils de sécurité, notamment la gestion des informations et des événements de sécurité (SIEM), l’orchestration, l’automatisation et la réponse en matière de sécurité (SOAR), la détection et la réponse au niveau du réseau, la détection des vulnérabilités, des risques et des menaces, ainsi que la gouvernance des données et la protection de la vie privée.

Intégration avec des partenaires de premier plan dans les domaines de la sécurité et de l’IA

L’intégration de Commvault avec un large éventail de partenaires spécialisés dans la sécurité et l’intelligence artificielle, via la Commvault Cloud Platform, offre aux clients une approche globale de la cyber-résilience. Parmi eux :

  1. Avira: Provides advanced AI-driven threat protection, enabling customers to rapidly identify potential nefarious activity and enhance protection against emerging threats.
  2. CyberArk: We live in a zero-trust world when it comes to cybersecurity. Commvault’s integration with CyberArk’s Identity Security Platform helps customers follow strong Zero Trust architecture practices, reducing the risk of credential theft and exploitation in the face of double and triple extortion attacks.
  3. Darktrace: When “when” happens, quick response is key. Combining Darktrace’s innovative HEAL platform and Commvault’s AI-powered data insights, joint customers can proactively defend against potential cyber threats and swiftly respond to incidents.
  4. Databricks: The more data you amass, the more difficult it can be to maintain governance. The integration between Databricks and Commvault enables customers to leverage AI-driven search capabilities, making it easier to identify sensitive data and improve data governance.
  5. Entrust: Get advanced cyber resiliency to protect critical data from current and future threats with Entrust’s post-quantum cryptography and data encryption solutions, integrated with Commvault Cloud.
  6. Netskope: Netskope’s global SASE cybersecurity platform, combined with Commvault Cloud, helps organizations apply zero trust principles to protect data, ensuring ultra-sensitive data awareness and threat protection.

Celles-ci s’appuient sur nos intégrations déjà annoncées avecMicrosoft Sentinellepour un SIEM intelligent, et avec Cortex XSOAR dePalo Alto Networks’ Cortex XSOAR to accelerate response time.

Lutter contre les menaces d’aujourd’hui et de demain

Ce n’est que la partie émergée de l’iceberg, car d’autres intégrations avec Commvault Cloud sont en cours de développement afin de renforcer votre cyber-résilience face aux acteurs malveillants, aux menaces malveillantes et aux rançongiciels.

Ensemble, Commvault et ses partenaires vous aident à faire face à l’évolution constante des menaces et à protéger vos données, vos applications et vos charges de travail de production dans des environnements hybrides et multicloud. Pour en savoir plus sur la manière dont ces intégrations contribuent au fonctionnement du Commvault Cloud, rendez-vous surwww.commvault.com/platform/integrations.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Under a constant threat of ransomware attacks and malicious cyber activities, cyber resilience is a paramount concern for organizations of all sizes, in all industries. These existential threats make it imperative for businesses to adopt a comprehensive and proactive approach to protect their data and ensure business resilience. That’s why I am thrilled to share our new platform, Commvault® Cloud, powered by Metallic® AI – a transformative platform that revolutionizes cyber resilience in the hybrid enterprise.

With its unified data protection, security, intelligence, threat detection, and recovery capabilities, Commvault Cloud empowers IT and security teams to stay one step ahead of ransomware and other cyber threats. We’re doing this by bringing our on-premises software and Metallic.io SaaS offering together into a single platform with enhancements to the features you already know and love and new capabilities you’re going to love.

Découvrez Arlie, votre nouveau partenaire en matière de cyber-résilience

There’s obviously a lot of hype around AI and how it’s changing the way we work and interact with software and systems. We’re putting AI to use help you act quickly and efficiently.

Users of Commvault Cloud will soon have access to Arlie—short for “Autonomous Resilience” and much easier to say—a new AI co-pilot that’s at the ready 24 hours a day, responding to inquiries in plain, simple language. We’re using Generative AI models to consolidate information and reports plus provide users with personalized actionable responses. You can use Arlie to verify or validate clean point of recovery for critical systems or generate requested code in mere seconds.

I’m excited about the possibilities this creates. It’s fueled by an integration with Azure OpenAI to enable amazing human-like interaction within Commvault Cloud to:

  • Vous fournir une analyse des menaces en temps réel et des résumés de rapports indiquant les dernières informations sur la santé de leur cyber-résilience, ce qui vous évite d’avoir à passer au crible les filtres et les rapports pour donner la priorité aux informations les plus urgentes. Imaginez le gain de temps que cela représente.
  • Profitez d’un moyen simplifié de créer une intégration ou de coder une action : il vous suffit de saisir une description de ce que vous souhaitez faire, et l’assistant de code générera le code instantanément. Fini les points-virgules manquants qui viennent tout gâcher.
  • Provide context-sensitive, guided product walk-throughs that make it easy for you to set-up, customize, and tune Commvault Cloud to your specifications. Simply ask “how to” questions and get step-by-step documentation complete with annotated screenshots.
  • Surveille en permanence les performances de Commvault Cloud à l’aide d’une IA générative afin d’identifier les problèmes, d’apporter des correctifs et de proposer des recommandations en temps réel pour optimiser la cyber-résilience.

That’s just the start. We’ll have more generative AI model integrations following fast.

Cloudburst™ Recovery

You know and love us for our ability to recover from ransomware or other critical situations quickly. We’re making it faster and more efficient.

The new Cloudburst™ Recovery capability can help you improve business continuity by using infrastructure-as-code and cloud-scaling to automate rapid and frictionless recovery of data to any location. This enables mass recovery from cloud storage at scale with the highest speed possible. You don’t have to run an expensive cluster in the cloud to be able to do this, saving you money and headache.

Cleanroom

Nous proposons également ce que nous appelons «Cleanroom, one of the standout features of Commvault Cloud. It’s a cutting-edge service that ensures rapid, frictionless, and reliable recoveries after a cyberattack.

En cas de cyberattaque, il est essentiel de disposer d’une sauvegarde intacte. Mais il est tout aussi important de disposer d’un emplacement « propre » pour la restauration. C’est là qu’intervient Cleanroom Recovery. Avec Commvault Cloud, vous pouvez restaurer vos données dans un environnement sécurisé et isolé dans le cloud, spécialement conçu à des fins de restauration. Cet environnement « cleanroom » est « prêt à l’emploi », ce qui signifie qu’il est toujours à votre disposition et prêt à faciliter le processus de restauration.

Cleanroom Recovery présente plusieurs avantages, notamment :

  • Nous vous offrons un espace sécurisé et isolé dédié à la Recovery, garantissant ainsi la protection de vos données contre toute menace ou vulnérabilité résiduelle. Vous avez ainsi l’esprit tranquille, sachant que vos données récupérées sont saines et exemptes de tout logiciel malveillant ou élément nuisible potentiel.
  • Pour une reprise rapide. Le temps est un facteur essentiel lors de la reprise après une cyberattaque, et Cleanroom Recovery garantit que le processus soit aussi rapide et efficace que possible. Grâce à la puissance du cloud, Commvault Cloud permet une restauration rapide et transparente des données, réduisant ainsi au minimum les temps d’arrêt et vous permettant de reprendre vos activités en un clin d’œil.

La solution « Cleanroom Recovery » ne sert pas uniquement à la reprise après une attaque ; c’est également un outil précieux pour réaliser des tests de routine en matière de réponse aux incidents. En testant régulièrement vos processus de Recovery dans l’environnement « Cleanroom », vous pouvez vous assurer que vos systèmes sont prêts et optimisés pour faire face à toute cybermenace potentielle. Cette approche proactive en matière de tests et de validation contribue à renforcer votre cyber-résilience globale.

Prédiction des menaces par l’IA

Attackers are using AI to make ransomware even quieter and harder to detect. One of the emerging attacks uses AI to change the shape of the malware. Security experts call these shapeshifting or poly-morphic attacks. Whatever you call it, they are extremely hard to see and go undetected by traditional anomaly detection techniques. In Commvault Cloud we’re l’IA pour lutter contre l’IA. Cela vous aide à identifier les menaces « zero-day » pilotées par l’IA qui ont déjàaffectéle contenu des sauvegardes, afin que vous puissiez mettre les données en quarantaine et les restaurer proprement, tout en évitant toute réinfection pendant la Recovery.

Nous gérons la cyber-résilience pour vous

As part of the Commvault Cloud release, we’re adding Platinum Resilience, un service entièrement géré qui offre une protection, un engagement et une réactivité inégalés face aux menaces de cybersécurité et aux situations de sinistre. Ce service, actuellement proposé à certains clients dans le cadre d’un programme d’avant-première avec une disponibilité complète prévue au début de 2024, offre les avantages suivants :

  • Sauvegarde et récupération fondamentales, automatisation avancée pilotée par l’IA, cyberdéception, tests de récupération et vérifications de l’état de préparation, rapports avancés, audits de sécurité, télémétrie personnalisée, et plus encore.
  • Powerful and comprehensive hybrid data protection and resilience, with the ease of use of the cloud using a dedicated, isolated control plane. 
  • Une équipe chargée de la Readiness et de la réponse aux attaques par ransomware, dont les missions vont de la mise en place à la réalisation de tests et de validations réguliers, en passant par la Recovery des systèmes en cas de cyberincident.

We’re confident that Platinum Resilience offers the best in end-to-end cyber resilience and we’re backing that up with a new Commvault Protection Warranty to give everyone from IT managers to board members peace of mind that recovery from an attack is guaranteed.

Commvault Cloud pour la cyber résilience

This is the boldest product launch in my 26-year history here at Commvault. I’m confident that your organization’s approach to cyber resilience will be revolutionized by Commvault Cloud, powered by Metallic AI. With its unified platform, advanced AI capabilities, and unique architecture, Commvault Cloud offers a comprehensive solution for data protection, security, intelligence, and recovery. By leveraging the power of AI, you can benefit from enhanced visibility, simplified processes, and optimized cyber resilience.

Avec Commvault Cloud, vous avez l’esprit tranquille : vous savez que vos données sont en sécurité, que vos opérations sont protégées et que votre entreprise peut continuer à prospérer face à l’évolution des cybermenaces. C’est la solution idéale pour assurer la cyber-résilience de votre entreprise hybride.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Four short years ago, Commvault introduced Metallic, and the promise of data protection for businesses of every size. Our focus was simple – to artfully blend the best of enterprise-grade performance, with a light-touch, cloud-centric consumption model. Harnessing 20+ years of proven Commvault technologies, Metallic was born.  

Now, you didn’t have to sacrifice. Whether across clouds, data centers, or SaaS apps, our customers could uniformly safeguard their data (wherever it lived) while enjoying the durability, simplicity, and scale of the cloud. With constant innovation at the forefront of our vision, Metallic rapidly evolved, supporting the broadest set of hybrid cloud workloads, while pioneering next-generation security, resiliency, and recovery capabilities.   

Thousands of customers later, we are excited to announce the next phase in our journey as Metallic becomes part of the Commvault Cloud

So, what exactly is the Commvault Cloud? We’re glad you asked! 

Commvault Cloud, a unified data resilience platform 

A common misconception is that Commvault bought or acquired our award-winning Metallic SaaS technology. Well, we did neither… we built it from the ground up. Metallic was purposefully crafted to join Commvault’s existing portfolio of data protection offerings, as a light-touch, cloud-centric alternative.  

Commvault Cloud, our newly introducedcyber resiliency and recovery platform, unifies our cloud, software, and appliance-based services into a single place. This not only provides our customers with a consistent and streamlined experience to consume our technologies, but also creates new synergies and capabilities that advance how our customers protect their data. Commvault Cloud stands as the industry’s first platform for true cloud data security. Simpler, smarter and more scalable than ever before for trusted cyber resilience to secure and recover data in today’s hybrid world.

Benefits for Metallic customers  

By melding Metallic and Commvault technologies together into one platform, customers get even faster innovation, automation, and performance. While Metallic users will still enjoy the same SaaS-based backup they’ve come to know and love, the Commvault Cloud will pave the way for even more cloud-delivered advancements in disaster recovery, data security, artificial intelligence, and more. It means the best of all worlds: Simple SaaS protection, next generation cyber recovery innovations, and more flexibility of choice.  

Advanced automation and intelligence with Metallic AI 

Si nos offresde Backup and Recoveryfournies en mode SaaS seront regroupées au sein de notre nouvelle Commvault Cloud Platform, l’esprit de Metallic perdure dans notre couche d’IA : Metallic AI. Metallic AI constitue notre couche d’intelligence artificielle qui alimente notre nouvelle plateforme. De l’automatisation à l’apprentissage automatique en passant par l’IA, Metallic AI apporte une performance et une efficacité accrues à chaque aspect de Commvault Cloud. Metallic AI servira également de puissante couche d’intégration pour les partenaires de l’écosystème, permettant aux développeurs de créer de nouveaux services robustes et innovants qui optimisent en permanence Commvault Cloud et apportent une valeur ajoutée à ses utilisateurs.

We are excited for this next phase in our journey, how the Commvault Cloud is redefining cyber resiliency and recovery as we know it, and continuing to support our customers with award-winning SaaS-based data protection. 

Want to learn more? Check out the following video or visit our FAQ sur la communauté Commvault for additional details.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Here at Commvault, our values – we connect, we inspire, we care, we deliver – are foundational to everything we do.

Cette semaine, nous avons organisé notre réunion interne trimestrielle « Global Town Hall » et remis les prix « Living Our Values » décernés par notre PDG. Ce programme de récompenses nous permet de reconnaître et de mettre à l’honneur, à l’échelle mondiale, nos collaborateurs « Vaulters » pour leur travail exceptionnel et leur engagement quotidien à incarner nos valeurs.

I’m so proud to announce our FY24 Q2 CEO Living Our Values Award winners:

Metallic Customer Success Team

  • Shrey Ahuja
  • Reine Ayoub
  • Pronoy Banerjee
  • Scott Bauer
  • Ryan Carr
  • Francesco Coppola
  • Elizabeth Crinejo
  • Gemma Dean
  • Arijit Dey
  • Jerienne Esguerra
  • Steve Garrett
  • Melina Guzman
  • Srishma H. S.
  • Joel Hinchliffe
  • Salman Karim
  • Patrick Kelly
  • Andy Kirby
  • Richard Klauser
  • Kanishka Kohli
  • Brigitte Krause
  • Sanjeev Kumar
  • Tom LaFemina
  • Sally Lavis
  • Yaakov Lidgi
  • Mohana Lingaiah
  • Mark Penny
  • Varad Phatak
  • James Powell
  • Abhinab Pramanik
  • Syed Qadri
  • Sapna Rai
  • Kirk Rose
  • Alessandra Russo
  • Christopher Selph
  • Jayashree Sinha
  • Marta Slusarczyk
  • Nate Sprague
  • Eric Struski
  • David Stupar
  • Vimi Joseph Thengungal
  • Aissa Torres
  • Kent Willshire
  • Tayyeba Zamir

Antonio Silva

Inbar Schuchman

Stephanie Long

Fort Lauderdale Office Opening Team

Sam Hernandez

Stephanie Joyce

Tim Karaban

Tracy Skinner

David Surdukowski

Dee Venello

Tous ces lauréats constituent un exemple inspirant et incarnent ce que signifie véritablement être un « Vaulter » !

To learn more about what it’s like to work at Commvault, check out our site de carrières.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In today’s fast-paced and ever-evolving business landscape, organizations are constantly seeking ways to stay agile and adaptable. This is driving organizations to seek increased flexibility in their software solutions. Traditional on-premises software often falls short in meeting these demands, leading to the rise of Software-as-a-Service (SaaS) solutions. In this blog, we will explore the power of SaaS-delivered flexibility and how it can revolutionize the way businesses operate.

SaaS-delivered flexibility provide organizations with the freedom and adaptability they need from their software solutions. Unlike traditional on-premises software, SaaS solutions are built on cloud infrastructure, allowing businesses to easily scale up or down based on their needs. In fact, 89% of enterprises have a multicloud strategy.1 This scalability enables organizations to quickly adjust to changing market demands, add new users, expand into new markets, or accommodate seasonal fluctuations.

Éléments à prendre en compte concernant le SaaS

Pour bénéficier de la flexibilité offerte par le SaaS, cinq facteurs clés doivent être pris en compte :

  1.  It’s important to choose a SaaS provider that offers a highly scalable and reliable cloud infrastructure. A significant advantage of SaaS is its inherent scalability. This ensures that the software can handle increased workloads and provide uninterrupted access to users.
  2. Les entreprises devraient se tourner vers des solutions SaaS offrant un accès à tout moment et en tout lieu. L’époque où l’on devait être lié à un lieu physique spécifique pour accéder aux applications métier critiques est révolue. L’année dernière, 41,4 % des leaders du cloud ont déclaré qu’ils recouraient davantage aux services basés sur le cloud en raison du contexte macroéconomique.² Cela signifie que les collaborateurs peuvent accéder aux logiciels et aux données depuis n’importe quel endroit, à condition de disposer d’une connexion Internet. Cette flexibilité favorise le télétravail, la collaboration entre différentes zones géographiques et augmente la productivité.
  3. La rapidité de déploiement et de mise à jour est essentielle pour bénéficier de la flexibilité offerte par le SaaS. Les solutions SaaS peuvent être déployées rapidement, souvent en quelques heures ou quelques jours, ce qui permet aux entreprises de commencer à utiliser le logiciel et à en tirer parti plus rapidement, et ainsi de gagner en efficacité et en productivité. De plus, les fournisseurs de SaaS se chargent des mises à jour et de la maintenance, garantissant ainsi aux entreprises un accès permanent aux dernières fonctionnalités et aux dernières améliorations en matière de sécurité, sans aucune interruption ni frais supplémentaires liés à la maintenance de systèmes sur site.
  4. Customization without complexity is another important aspect to consider. Flexibility in software often goes hand in hand with customization, so organizations should look for SaaS solutions that offer the ability to tailor the software to their specific business requirements without the need for complex and costly customization. Again, we see a need for this level of customization as 72% of IT Pros are taking a hybrid approach by combining public and private clouds.3 With this model, businesses can configure the software to align with their unique processes and workflows, empowering them to work the way they want to, without compromising on functionality.
  5. Les capacités d’intégration et de collaboration sont essentielles pour tirer pleinement parti de la flexibilité offerte par le SaaS. Les solutions SaaS doivent proposer des API et des connecteurs permettant une intégration et un échange de données transparents avec d’autres systèmes. Cela permet aux entreprises de créer un écosystème unifié d’outils logiciels, ce qui rationalise les processus et améliore la productivité.

En conclusion, la flexibilité offerte par le SaaS permet aux organisations de s’adapter rapidement à l’évolution des besoins métier. En choisissant une solution SaaS qui offre évolutivité, accès à tout moment, déploiement et mises à jour rapides, options de personnalisation et capacités d’intégration, les entreprises peuvent bénéficier de la flexibilité dont elles ont besoin pour prospérer dans l’environnement commercial dynamique d’aujourd’hui. Adopter le SaaS n’est pas seulement un changement technologique ; c’est une décision stratégique visant à pérenniser votre entreprise et à libérer tout son potentiel.

For more information on SaaS delivered flexibility, please view ourSolution Brief, and watch our recent October 3webinar on demand.

References

1. Rapport « State of the Cloud » de Flexera, 2023 – 2. Enquête « Brand Pulse » de Google Cloud, 2022 – 3. Enquête « Brand Pulse » de Google Cloud, 2022

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Pourquoi devriez-vous réduire votre RTO ?

With a low RTO, you can ensure minimal perceivable disruption of business operations for your internal operations and customers — or no disruptions at all. Revenue is also at stake. Each second that passes while your systems are down and waiting to recover is lost revenue. RTO has a direct correlation to less revenue loss.

Voici deux façons distinctes d’utiliser la sauvegarde dans le cloud en tant que service pour renforcer efficacement votre RTO et garantir la continuité de vos activités en cas de perturbation, quelle qu’elle soit.

1. Récupération de granulés

En cas de perte ou de compromission des données, la rapidité avec laquelle vous pouvez les restaurer est au cœur de votre RTO. Bien que la restauration à partir d’une image de sauvegarde complète soit une option pour la récupération des données, elle peut entraîner de longs délais et des temps d’arrêt prolongés, car vous devez attendre que chaque fichier soit restauré, quelle que soit son importance stratégique.

Granular file recovery is the superior alternative to full backup image restore because it allows you to perform both file and image-based level recovery from a single pass backup operation. This type of recovery allows the user to identify and prioritize certain mission-critical data and workloads to speed up recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — drastically improving RTO.

2. Recovery flexible

La reprise flexible est en quelque sorte liée à la reprise granulaire. Avec la reprise flexible, vous pouvez effectuer une reprise sur n’importe quel compte, dans n’importe quelle région. Cela signifie que si un compte ou une région est hors service, vous pouvez effectuer une reprise sur un autre compte ou dans une autre région qui n’a pas été affectée et reprendre rapidement vos activités, ce qui peut certainement contribuer à optimiser le RTO.

Optimize Recovery Time Objective with the Industry’s Best Cloud Backup

La planification de la reprise après sinistre est essentielle pour les entreprises qui souhaitent garantir la continuité de leurs activités en cas d’attaques malveillantes et de perturbations imprévues de leur infrastructure interne. La mise en place d’un RTO optimisé (c’est-à-dire réduit) est un élément essentiel pour protéger votre entreprise et vos utilisateurs finaux.

Built natively in the cloud, Clumio’s industry-leading rapid recovery capabilities leverage granular recovery, incremental forever backup, and flexible recovery to equip today’s enterprises with fast and efficient data restores that can refine RTO and maintain business continuity during any type of disaster event.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Although AWS backup services certainly provides plenty of its own benefits in terms of versatility, it also has certain shortcomings that prevent it from being a comprehensive solution—not to mention offering only marginal control over cloud costs.

Voici cinq des principaux défis liés à la sauvegarde AWS lorsqu’elle est utilisée seule.

Cinq difficultés courantes liées à l’utilisation d’AWS Backup

Pas de Ransomware protection

Ransomware has become a prevailing threat to enterprises of all types and sizes, with costs forecasted to reach $10.5 trillion annually by 2025. Security experts estimate that one ransomware attack occurs every 11 seconds. How can you effectively protect your data and ideally avoid a ransomware scenario altogether? Or even ensure that you can recover quickly from an attack?

When enterprises use AWS Backup to protect data sources such as S3, EC2, EBS, and RDS, snapshots are automatically created and kept in the same account as the primary data, leaving no separation between the primary data and snapshots.

Cela signifie que si un pirate informatique parvient à accéder au compte principal, il peut facilement compromettre les instantanés avant de s’attaquer aux données principales.

Once the primary data has been compromised, there are no longer any backups to restore from—the enterprise’s data has been completely locked. They are now at the mercy of the hackers, who may still keep or destroy the data even after receiving the ransom payment.

Des délais de récupération longs

Backup is not the only aspect of the data protection equation; data recovery is equally important. If an enterprise’s primary data gets corrupted—be it from bad actors or data failure—it has to have a way to recover the data as fast as possible to avoid significant disruptions to business continuity and its end users.

Le manque de visibilité sur les instantanés peut entraîner des retards coûteux dans la restauration. En l’absence d’une méthode précise de restauration granulaire, la restauration des données à partir d’une sauvegarde AWS peut prendre un temps considérable en raison de la complexité du processus consistant à identifier les données à restaurer et l’ordre dans lequel elles doivent l’être.

Visibilité réduite

The lack of visibility into snapshots within AWS doesn’t just affect recovery time, it can also complicate proving backup compliance with auditors and insurers. Furthermore, maintaining consistent policies across all applications and accounts is difficult and time-consuming when there is limited visibility into snapshots.

Complexité supplémentaire

Les fonctionnalités de base prêtes à l’emploi de la solution de sauvegarde AWS peuvent entraîner des complexités persistantes qui exigent une attention constante de la part des équipes informatiques et mobilisent leurs ressources. Par exemple, les équipes informatiques doivent régulièrement rédiger des scripts complexes pour ajouter les fonctionnalités manquantes à leur solution de protection des données.

Such scenarios work against the goal of cloud computing in the first place, which is to leverage the speed and agility of the cloud. If you constantly have to devote extra resources just to keep AWS cloud backup running smoothly, you’re not being efficient.

Coûts imprévisibles

Aside from ensuring a reliable, secure data backup and recovery system, enterprises also turn to cloud backup to gain cost-efficiencies. At first glance, the TCO with AWS backup can seem reasonable, but expenses can begin to pile up—sometimes exponentially over time.

Cela s’explique par le processus standard de réplication et de stockage des snapshots dans le cadre de la sauvegarde AWS. Les snapshots sont répliqués d’un compte à l’autre à des fins de conservation à long terme, ce qui entraîne une augmentation des coûts de sauvegarde.

Les frais de sortie supplémentaires liés aux virements entre comptes peuvent encore alourdir ces coûts, qui, cumulés au fil du temps, auront un effet boule de neige et prendront de nombreuses entreprises au dépourvu.

Pourquoi Clumio est la solution aux défis liés à la sauvegarde sur AWS

Clumio was specifically designed to meet the various challenges enterprises can encounter when using AWS backup. The cloud-native platform provides AWS backup and recovery through an intuitive interface that requires no additional hardware or software to run.

Avec Clumio, les entreprises bénéficient :

  • Best-in-Class Security that provides air-gapped and immutable backups that are end-to-end encrypted—to provide protection against threats like ransomware and bad actors
  • Rapid Recovery via a granular approach that quickly locates and restores backup files and can cut restore time from several hours to just minutes
  • Better Visibility into your data protection plans and compliance status to ensure you’re meeting business requirements
  • Simpler Backup Management with features like global policies and protection groups that automate long-term data retention as well as data classification
  • Lower TCO thanks to no longer needing to install additional resources, pay egress charges, devote additional IT resources to manage the process, or make mirror copies of snapshots— reducing backup costs by up to 50%

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

« EC2-Other » est une catégorie de coûts de la facturation AWS qui regroupe plusieurs types d’utilisation liés aux services, tels que le transfert de données, les volumes et instantanés EBS, les adresses IP élastiques et les passerelles NAT. Les clients peuvent s’en servir pour calculer le coût total d’exploitation des instances EC2, hors coûts fixes horaires liés à l’exécution des instances. Il est essentiel de bien comprendre la catégorie « EC2-Other » afin d’en isoler les différentes composantes, ce qui vous permettra d’optimiser efficacement votre utilisation des instances EC2 et de réduire les coûts superflus.

Comprendre EC2 – Autres

When it comes to cloud computing, Amazon Elastic Compute Cloud (EC2) is one of the most popular options available on the market. EC2 offers a wide range of benefits, including cost savings, flexibility, and accessibility, but to get the most out of your instance, it’s important to understand the different types of EC2 instances as well as the billing and cost categories associated with them.

First, let’s take a closer look at EC2-Other. This cost category is created by Amazon and is often the second largest cost category on an AWS bill for heavy EC2 users. It includes multiple service-related usage types like data transfer, elastic IP addresses, EBS volumes and snapshots, NAT gateways and more. Essentially, EC2-Other encompasses all costs associated with running your EC2 instances except for fixed hourly instance running costs.

Pour faire une analogie : considérez les coûts d’exploitation horaires d’une instance EC2 comme équivalents à la location d’un appartement avec un loyer mensuel fixe. En comparaison, la catégorie « EC2-Autres » inclurait toutes les autres dépenses mensuelles telles que les charges (électricité, eau, gaz), les frais d’abonnement au câble ou à Internet, ainsi que les éventuels frais d’entretien supplémentaires.

Understanding how AWS reports total EC2 costs can be daunting as different reporting tools display costs in varying ways. However, it’s crucial for tracking your usage and monitoring your spending so you can isolate individual cost categories within EC2-Other. Two categories that customers can use to get the total cost of running their EC2 instances include EC2-Instances and EC2-Other.

Now that we have a basic understanding of what EC2-Other means in terms of an AWS bill let’s delve further into the different types of EC2 instances available.

Types d’instances EC2

Amazon propose plusieurs types d’instances afin de répondre aux besoins spécifiques de chaque utilisateur. Ces catégories comprennent différentes tailles d’instances et différentes options tarifaires.

Par exemple, les instances « General Purpose burstable », comme leur nom l’indique, offrent un bon équilibre entre les capacités de mémoire de calcul, de CPU et de bande passante réseau. Les familles d’instances T3 et M6g font partie de cette catégorie. Si vos charges de travail présentent des profils d’utilisation irréguliers, ces instances pourraient être tout à fait adaptées.

En revanche, les charges de travail de calcul haute performance peuvent nécessiter des instances optimisées pour le calcul, issues des familles C6g et C5n. Ces instances sont équipées de processeurs sur mesure et disposent d’une grande capacité mémoire.

Les instances optimisées pour la mémoire sont idéales pour les charges de travail qui nécessitent une manipulation de données à grande échelle et une puissance de traitement élevée. Elles comprennent les modèles R5a et R6g. Les utilisateurs peuvent bénéficier d’une mémoire allant jusqu’à 768 Go pour prendre en charge toutes leurs applications Big Data.

Viennent ensuite les instances optimisées pour le stockage (I3en), idéales pour les tâches nécessitant un traitement intensif des données à l’échelle du pétaoctet.

Enfin, les instances basées sur GPU associent les capacités du processeur (CPU) de l’EC2 à des GPU spécialement conçus pour permettre l’entraînement des modèles d’apprentissage automatique ou le rendu graphique.

Bien sûr, on pourrait se demander : pourquoi s’embêter avec tous ces différents types ? Même si cela peut sembler compliqué, bien cerner votre cas d’utilisation précis vous permettra de réaliser des économies tout en garantissant des performances optimales. Par exemple, l’exécution de tâches par lots revient beaucoup moins cher avec les options « Standard » ou supérieures qu’en lançant plusieurs instances à la demande pour effectuer le même calcul à un prix plus élevé.

Understanding which type of EC2 instance is right for a specific workload has become increasingly important in recent years as companies lean towards virtualized environments. In the next section we’ll take a closer look at how each instance type differs in terms of performance and features so you can make an informed decision on what works best for your particular business needs.

  • Amazon propose une gamme d’instances EC2 parmi lesquelles les utilisateurs peuvent choisir en fonction des exigences spécifiques de leur charge de travail. Chaque type d’instance dispose d’un ensemble unique de fonctionnalités et de capacités conçues pour optimiser les performances tout en minimisant les coûts. Il est important que les entreprises identifient précisément leurs cas d’utilisation afin de sélectionner le type d’instance EC2 le mieux adapté à leurs besoins métier. Elles peuvent ainsi garantir des performances optimales tout en limitant les dépenses superflues.

Facturation AWS et catégories de coûts

Amazon Elastic Compute Cloud (EC2) is one of the most widely used cloud computing services in the world. With EC2, users have access to a wide range of virtual machines, or “instances,” which they can use to run software applications, store data, and perform other computing tasks in the cloud. However, as with any cloud service, understanding the costs associated with using EC2 is critical to managing expenses and optimizing usage.

AWS Billing and Cost Categories are a key aspect of using EC2 effectively. Amazon has designed specific cost categories to provide users with a clear understanding of how much they are spending on different types of EC2 instances and related services. By breaking down the costs in this way, users can gain valuable insights into their usage patterns, identify ways to save money, and optimize their overall experience using EC2.

There are two primary cost categories for EC2 – EC2 Instances and EC2-Other. EC2 Instances include the hourly charge for running an instance as well as any additional costs for data transfer or storage associated with that instance. The pricing model for these instances varies depending on factors such as location, operating system, instance type, and usage pattern.

« EC2-Autres » est une catégorie de coûts distincte créée par Amazon qui pourrait représenter la deuxième catégorie de coûts la plus importante sur votre facture AWS si vous êtes un grand utilisateur d’EC2. Elle regroupe divers types d’utilisation liés aux services, tels que le transfert de données, les volumes et instantanés EBS, les adresses IP élastiques, les passerelles NAT, etc. Il est essentiel de bien comprendre quels coûts relèvent de cette catégorie pour déterminer précisément où se situent vos dépenses au sein de ce regroupement.

Les outils de reporting AWS affichent le coût total d’EC2 de différentes manières, car il existe plusieurs méthodologies de calcul de ce coût en fonction de l’outil utilisé. L’une des métriques calculées par Cost Explorer, appelée « EC2 – Autres dépenses », permet de déterminer le coût total d’exploitation de vos instances EC2, en excluant les coûts fixes horaires liés à leur fonctionnement. Cela peut aider les utilisateurs d’AWS à identifier les dépenses associées à différentes activités sans se perdre dans les détails des opérations d’utilisation individuelles.

Avantages de l’utilisation d’EC2 – Autres

La catégorie « EC2-Other » présente plusieurs avantages qui en font un élément essentiel de toute stratégie de cloud computing. Parmi ses principaux atouts figurent les économies de coûts et la flexibilité. En apprenant à distinguer les différentes catégories de coûts au sein de la catégorie « EC2-Other », les utilisateurs peuvent réaliser des économies en optimisant leur utilisation des instances EC2 dans le cloud. Par exemple, si un utilisateur identifie une passerelle NAT ou une adresse IP élastique inutilisée, il peut supprimer ces services et ainsi réduire ses coûts.

In addition to cost savings, EC2-Other provides enhanced security and accessibility features for users. Accessible storage volumes and snapshots offer more flexible backup solutions, while Elastic IPs provide robust means of failover and disaster recovery. This level of redundancy is excellent protection against costly shutdowns or failures that could create inconsistent results, productivity losses or even potential data loss.

Un autre avantage essentiel de l’utilisation d’EC2-Other réside dans la possibilité d’analyser plus en détail les données d’utilisation. Les groupes de types d’utilisation ventilent chaque type en fonction de son objectif, offrant ainsi une visibilité claire sur les dépenses engagées dans chaque domaine. Cela permet une précision extrême lors de l’optimisation globale du système, en passant d’une vue d’ensemble de votre empreinte EC2 à une analyse approfondie de certains aspects d’utilisation supplémentaires nécessitant une attention particulière.

En tirant parti d’outils tels que le regroupement des options d’achat, les utilisateurs ayant déjà acheté des instances réservées AWS peuvent optimiser davantage leurs schémas d’utilisation et réduire leurs dépenses globales en ajustant la couverture des instances réservées en fonction des niveaux d’utilisation réels plutôt que des niveaux prévus.

  • En 2023, il a été rapporté que les services EC2 représentaient environ 55 % du chiffre d’affaires total d’AWS, d’où l’importance cruciale de mieux cerner les coûts qui y sont associés.
  • The cost of Amazon EC2-Other typically makes up around 10%-20% of the total EC2-related expenses on an average user’s AWS bill.
  • Une étude récente a estimé que l’analyse et l’optimisation des coûts liés à la catégorie « EC2 – Autres » pourraient permettre de réaliser des économies moyennes comprises entre 15 % et 30 % pour les utilisateurs intensifs d’Amazon EC2 qui adoptent des stratégies de gestion efficaces.

Économies et flexibilité

En matière de cloud computing, l’un des principaux avantages réside dans les économies réalisées. Amazon EC2-Other offre de nombreuses possibilités d’économies qui peuvent vous aider à optimiser vos dépenses AWS et, à terme, à réduire votre facture AWS.

Par exemple, avec EC2-Other, vous ne payez que ce que vous utilisez. Au lieu d’acheter d’emblée du matériel et une infrastructure, ce qui peut s’avérer coûteux, vous pouvez simplement louer les ressources dont vous avez besoin pour faire fonctionner vos applications. Cela vous offre la flexibilité nécessaire pour augmenter ou réduire vos capacités en fonction de vos besoins, sans vous ruiner.

Les instances réservées (Reserved Instances) et les instances Spot constituent un autre moyen proposé par EC2-Other de réaliser des économies. Les instances réservées offrent des réductions sur l’utilisation tout en garantissant une grande flexibilité en termes de types d’instances, de systèmes d’exploitation et d’options de location. Les instances Spot offrent des réductions encore plus importantes, mais sont recommandées pour les applications non critiques dont les heures de début et de fin sont flexibles.

While offering big cost savings, being able to scale up and down with ease also provides a great deal of flexibility. You can quickly increase capacity when there’s a sudden surge in demand or scale your compute environment down during periods of reduced activity.

Say you’re running an e-commerce website and anticipate a high spike in traffic for an upcoming sale event. With EC2-Other, instead of worrying about having enough resources available for the coming week, you can simply spin up additional instances as needed during the peak period and then spin them down afterward. This ensures that you have just enough resources when needed without paying for unnecessary instances during non-peak periods.

All these features make Amazon EC2-Other a popular choice among cloud users looking to save costs while increasing their infrastructure’s flexibility.

Sécurité et accessibilité

AWS a toujours suivi les pratiques de sécurité conformes aux normes du secteur afin de garantir un accès sécurisé à ses services au fil du temps. Amazon EC2-Other renforce ces bonnes pratiques en proposant des connexions réseau sécurisées et isolées, des fonctionnalités d’évolutivité automatique qui protègent contre les pannes du système, et bien plus encore.

EC2-Other offre également un contrôle très précis de l’accès aux instances et aux autres ressources. Par exemple, vous pouvez utiliser des groupes de sécurité pour définir des règles de trafic entrant et sortant pour vos instances, configurer des listes d’accès réseau afin d’autoriser ou de refuser l’accès à des adresses IP ou à des blocs CIDR spécifiques, et utiliser les VPC (Virtual Private Clouds) d’Amazon pour créer des réseaux isolés pour vos instances.

At the same time, EC2-Other is highly accessible from anywhere in the world. For instance, you can start up an instance on a cloud server located in Singapore and run its applications from New York with ease. You can also access your instances using the AWS Management Console, a web interface that gives you full control of your instances’ settings, performance metrics, storage usage, and more.

Just like how a bank’s vault provides both security and accessibility—locks keep valuables secure while tellers allow authorized individuals access to their accounts—the EC2-Other’s balance between security and accessibility protects users’ data assets while enabling their teams’ concurrent workflows.

De plus, EC2-Other garantit la sécurité en chiffrant les données tant au repos qu’en transit. Vous pouvez chiffrer les volumes ou les instantanés Elastic Block Store (EBS) à l’aide de clés gérées par AWS-KMS (Key Management Service) ou de clés principales client. Cela ajoute une couche de protection supplémentaire aux données confidentielles lors de leur transfert vers différentes parties via des protocoles externes tels que HTTPS ou SSH.

Analyse des coûts « EC2 – Autres »

L’analyse des coûts « EC2-Autres » est essentielle pour comprendre le coût total d’EC2, qui comprend tous les coûts d’exploitation d’une instance EC2, à l’exception des coûts fixes horaires liés à l’exécution de l’instance. La catégorie « EC2-Autres » regroupe divers types d’utilisation, tels que le transfert de données, les volumes EBS et les snapshots, les adresses IP élastiques et les passerelles NAT. Cependant, il peut s’avérer difficile d’identifier les différentes catégories de coûts au sein de « EC2-Autres » en raison des différentes façons dont les outils de reporting AWS affichent les coûts totaux d’EC2.

To isolate individual cost categories within EC2-Other, it’s crucial to understand the three logical categories of EC2 costs: existence costs, utilization costs, and subresource costs. Existence costs are those that accumulate when an EC2 instance runs regardless of how much it is utilized. Utilization costs are those that accumulate when an instance is used beyond its fixed hourly cost. Finally, subresource-related charges arise because of additional services linked to an instance.

For example, consider a situation where a company has a 24×7 running web server on an m5.large instance in the US East Region. In this case, the existence cost will be the hourly rate charged by Amazon for keeping this instance online for 730 hours per month (24×30 days). The utilization cost for this situation can be assessed by looking at incoming traffic source regions. During high traffic periods, say from Russia or China instead of their target audience in the US East region, excess traffic could result in excessive utilization charges.

AWS’ cost allocation report shows usage costs separately for each usage type within each service category. In contrast, Cost Explorer aggregates these charges into broader categories such as Data Transfer or Elastic IP addresses while ignoring specific utilization-related charges like VPCPeering-In and Out or PublicIP-In and Out.

La compréhension des différentes catégories de coûts aide grandement les entreprises à appréhender la répartition de leurs frais de facturation EC2, ce qui leur permet d’identifier les coûts superflus et d’optimiser leur utilisation.

Coûts liés à l’utilisation, à l’existence et aux sous-ressources

Before reducing your costs with EC2-Other, it’s important first to understand how Amazon bills you for its services.

As discussed earlier, AWS separates costs into various categories depending on what service they pertain to. One such category is “EC2-Other.” By looking at individual cost categories within EC2-Other, you can get a sense of which services are costing you the most and where you can make cost-saving optimizations.

In the next section, we’ll dive into these individual categories with a focus on how to identify and isolate them for cost optimization.

Choisir l’instance EC2-Other la mieux adaptée à vos besoins

Optimisation de l’utilisation d’EC2-Autres

Le coût d’utilisation est l’une des sous-catégories de la rubrique « EC2 – Autres ». Amazon le calcule en fonction de l’utilisation du réseau et de la consommation de données des instances dont le coût horaire fixe d’exécution est dépassé. En revanche, le coût de maintien comprend les frais engagés par l’instance lorsqu’elle n’est pas activement utilisée mais reste en ligne dans l’attente de requêtes. Enfin, les frais liés aux sous-ressources correspondent aux coûts supplémentaires liés aux services d’utilisation associés à une instance.

Pour distinguer les coûts d’utilisation par opération des autres types de coûts, tels que les frais liés à la simple existence ou aux sous-ressources, examinez les valeurs figurant dans la ligne « lineItem/Operation » de votre rapport AWS Cost Explorer. Certaines valeurs correspondent à des coûts liés à la simple existence, comme « RunningHours:C5 » en mode à la demande, tandis que d’autres indiquent des coûts d’utilisation, comme « VPCPeering-In » et « VPCPeering-Out » ou « PublicIP-In » et « PublicIP-Out ».

Certaines entreprises pourraient faire valoir que le fait d’isoler certaines catégories au sein de la rubrique « EC2 – Autres » n’apporte pas grand-chose, car ces catégories interagissent entre elles. Un volume important de transfert de données vers une instance EC2, comme l’envoi de fichiers volumineux ou la sauvegarde de bases de données, entraînera une augmentation des frais liés à l’utilisation des adresses IP élastiques et des passerelles NAT, ce qui peut se traduire par des factures imprévues. Par conséquent, il est plus judicieux d’optimiser les coûts en analysant le coût total plutôt qu’en tentant de décomposer les différentes catégories qui le composent.

Analyzing EC2-Other costs is similar to a puzzle where pieces need to be put together accurately for a full picture. Ultimately, understanding the individual pieces allows companies first to understand how much each problem area contributes towards the end state’s solution before formulating solutions across all these areas.

AWS propose plusieurs outils permettant aux clients de suivre efficacement leurs coûts et d’optimiser leur utilisation d’EC2-Other. En analysant des ensembles de données complets, tels que les taux d’utilisation, l’existence des instances et les frais liés aux sous-ressources, vous pouvez commencer à optimiser véritablement votre utilisation d’EC2-Other tout en réduisant vos coûts.

Choisir l’instance EC2-Other la mieux adaptée à vos besoins

Pour tirer pleinement parti d’EC2-Other, il est nécessaire de bien comprendre les différents types d’instances ainsi que la répartition des coûts associés à chacune d’entre elles. Déterminer le type d’instance le mieux adapté à vos besoins, puis optimiser son utilisation grâce à une surveillance continue, peut vous permettre de réaliser d’importantes économies.

Amazon offers numerous different instance types for EC2-Other, ranging from general-purpose instances for computing and memory-intensive applications to storage-optimized instances for companies with vast amounts of data. Adopting an instance type that doesn’t fit your workload can lead to unnecessary spending or sub-optimal performance. Therefore, it’s vital first to identify specific patterns within your usage across individual instances to identify the areas that require modifications.

Les coûts d’utilisation varient considérablement en fonction de la charge de travail des applications et des exigences opérationnelles ; il est donc essentiel de surveiller régulièrement votre utilisation d’EC2 afin de garantir une allocation optimale des ressources. On constate souvent que le fait de maintenir un équilibre entre les instances soumises à des pics de charge de travail et celles dont la demande est stable permet aux entreprises de réaliser des économies substantielles tout en optimisant les performances.

Les entreprises dont les charges de travail sont dynamiques devraient tirer parti des tarifs spot dans la mesure du possible. Ces tarifs sont nettement inférieurs à ceux du modèle standard de facturation à l’utilisation, car ils reflètent la capacité disponible dans une zone de disponibilité donnée. Cependant, les tarifs spot ne sont envisageables que pour les charges de travail non critiques, car leur niveau peut fluctuer en fonction de l’évolution de la demande. Les entreprises doivent donc évaluer soigneusement leurs besoins en matière de charges de travail avant de décider si les tarifs spot leur conviennent.

Optimizing EC2 instance usage is similar to driving a car more efficiently by monitoring speed, gear selection, and fuel economy metrics in real-time. The more information you have about how your car is performing, the better equipped you are at optimising your fuel usage and prolonging your car’s durability.

Questions fréquemment posées:

Combien coûte l’utilisation d’une instance EC2-Other par rapport aux autres instances ?

Le coût d’utilisation des instances EC2-Other peut varier en fonction de plusieurs facteurs, tels que la région, le type d’instance et la durée d’utilisation. Toutefois, en général, les instances EC2-Other sont proposées à des tarifs compétitifs par rapport aux autres instances proposées par Amazon Web Services (AWS).

For example, according to AWS’s pricing calculator, the cost for an m5.xlarge instance (one of the most popular Instance types) in the US East (N. Virginia) region is $0.192/hour. On the other hand, the cost for an x1e.xlarge instance (an EC2-Other instance optimized for high-performance computing workloads) in the same region is $0.759/hour. Although this may seem more expensive at first glance, it’s essential to note that EC2-Other instances are designed for specific tasks and require specialized hardware to achieve optimal performance.

Additionally, AWS offers different pricing models that can further reduce costs when using EC2-Other instances. One such model is Spot Instances, which allows users to get spare computing capacity at a discounted price when there’s excess capacity available in AWS data centers. This model can provide significant discounts of up to 90% off on-demand prices.

In conclusion, while EC2-Other instances’ costs may appear higher than other instances initially when you factor in the specialized nature of these instances and their unique capabilities, they offer great value for money and can be priced competitively with other similar services in the market.

Quels sont les services ou Features spécifiques qui relèvent de la catégorie « EC2 – Autres » ?

EC2-Other refers to the various services and features that are available as part of Amazon’s Elastic Compute Cloud (EC2) platform, beyond its standard instances. These services and features offer tremendous benefits for businesses that require more robust computing power or that need to run specialized applications.

Voici quelques exemples concrets de services et Features « EC2 – Autres » :

1. Serveurs dédiés : grâce aux serveurs dédiés, les entreprises disposent d’un serveur physique entier réservé à leur usage, ce qui leur offre un meilleur contrôle sur les ressources et la sécurité.

2. Instances Spot : les instances Spot permettent aux entreprises d’enchérir sur des capacités EC2 inutilisées, ce qui leur permet de réaliser des économies pouvant atteindre 90 % tout en bénéficiant d’une puissance de calcul élevée.

3. Instances GPU : Pour les entreprises qui ont besoin de processeurs graphiques (GPU) hautement performants pour des applications avancées telles que l’apprentissage automatique ou la recherche scientifique, Amazon propose de puissantes instances GPU pouvant intégrer jusqu’à 8 GPU NVIDIA Tesla V100 par instance.

4. Fargate : Fargate est un service de calcul sans serveur qui permet aux entreprises de déployer des applications conteneurisées directement sur EC2 sans avoir à gérer elles-mêmes les serveurs.

5. Batch : Batch est un service entièrement géré permettant d’exécuter des charges de travail de calcul par lots à grande échelle.

Ce ne sont là que quelques exemples parmi les nombreux services et Features proposés dans la catégorie « EC2 – Autres ». Selon des études récentes, les instances EC2 (standard et « Other ») sont très demandées à l’échelle mondiale, près de la moitié de toutes les charges de travail cloud s’exécutant sur AWS en 2020 (Source : Synergy Research Group). À ce titre, l’utilisation d’EC2-Other peut offrir des avantages significatifs en termes d’évolutivité, de performances et de réduction des coûts pour les entreprises souhaitant tirer parti de la technologie du cloud computing.

La catégorie « EC2-Other » peut-elle être utilisée pour des types spécifiques d’applications ou de charges de travail ?

Oui, EC2-Other peut être utilisé pour certains types d’applications ou de charges de travail. En effet, il propose une grande variété de types d’instances pour répondre à différents besoins informatiques, allant des instances à usage général aux instances optimisées pour la mémoire et aux instances GPU. Ces instances disposent de capacités variables en matière de processeur, de mémoire, de stockage et de réseau afin de répondre aux exigences spécifiques des différentes charges de travail.

For example, if you’re running compute-intensive workloads such as scientific simulations or video encoding, you could choose an instance type that has more CPU cores and higher clock speeds. On the other hand, if you’re running memory-intensive workloads such as large-scale des bases de données relationnelles or in-memory caching systems, you could go for an instance type that has more RAM.

Outre la diversité des types d’instances, EC2-Other propose également des options tarifaires flexibles qui vous permettent d’optimiser vos coûts en fonction de vos habitudes d’utilisation et de vos besoins en capacité. Vous pouvez choisir entre les instances « à la demande » (On-Demand Instances), qui offrent une tarification à l’utilisation sans frais initiaux ni réservation ; les instances réservées (Reserved Instances), qui bénéficient de remises importantes mais nécessitent un paiement initial pour une durée déterminée ; ou encore les instances Spot (Spot Instances), qui vous permettent d’enchérir sur de la capacité inutilisée à un prix réduit.

Selon un rapport du Synergy Research Group, Amazon Web Services (AWS), y compris EC2-Other, détenait une part de 33 % du marché mondial des infrastructures cloud au troisième trimestre 2022. Cela témoigne de la popularité et de la fiabilité des services AWS auprès des utilisateurs du monde entier.

In conclusion, EC2-Other is a versatile and scalable compute service that can be used for various types of applications and workloads. It provides a range of instance types with different configurations and competitive pricing options to suit diverse business needs. With its proven track record and solid customer base, it’s definitely worth considering as your cloud computing solution.

En quoi l’instance EC2-Other se distingue-t-elle des autres instances EC2 ?

EC2-Other se distingue des autres instances EC2 en ce qu’il offre aux utilisateurs des configurations uniques permettant de répondre à des besoins informatiques spécifiques. Contrairement aux autres instances EC2, EC2-Other n’entre dans aucune catégorie prédéfinie et permet aux utilisateurs de personnaliser entièrement leurs machines virtuelles en sélectionnant différentes combinaisons d’options de processeur, de mémoire, de stockage et de réseau.

Ce niveau de personnalisation fait d’EC2-Other un excellent choix pour l’exécution de charges de travail spécialisées telles que l’apprentissage automatique, le calcul haute performance, l’analyse de mégadonnées et d’autres applications complexes nécessitant des configurations sur mesure. Selon un rapport récent de Synergy Research Group, Amazon Web Services (AWS), la société mère derrière EC2-Other, détient une avance significative sur le marché des services d’infrastructure cloud avec une part de marché supérieure à 30 %.

One of the key advantages of using EC2-Other is that it provides scalability and flexibility without any long-term commitments or upfront costs. Users only pay for what they use, and can easily modify their instance types or numbers with just a few clicks. Furthermore, EC2-Other comes equipped with a wide range of security features such as network firewalls, encryption at rest and in transit, identity and access management (IAM), and compliance certifications that ensure secure operations.

In conclusion, EC2-Other is a game-changing feature within the AWS ecosystem as it gives users complete control over their computing environments. It lets businesses optimize their resource allocation to reduce costs while achieving optimal performance levels for their unique use cases.

Y a-t-il des restrictions ou des considérations liées aux performances à prendre en compte lors de l’utilisation d’EC2-Other ?

Oui, il existe certaines limites et considérations en matière de performances à prendre en compte lors de l’utilisation d’EC2-Other pour le cloud computing. Voici un aperçu des plus importantes :

1. Zones de disponibilité limitées : EC2-Other n’est disponible que dans certaines zones de disponibilité, ce qui signifie que vos possibilités de déploiement dans différentes régions peuvent être limitées. Cela peut poser des problèmes si vous avez besoin d’une meilleure couverture géographique couvrant plusieurs régions.

2. Performances réseau réduites : par rapport aux autres types d’instances EC2, les instances EC2-Other offrent des performances réseau inférieures en raison de l’utilisation de la technologie de réseau défini par logiciel (SDN) au lieu de ressources matérielles dédiées. Cela peut avoir un impact sur les exigences en matière de bande passante et de latence pour certaines charges de travail.

3. Manque de flexibilité : les instances EC2-Other ne sont pas aussi flexibles que les autres instances, ce qui peut poser certaines difficultés lors de la mise à l’échelle ou de l’ajustement des besoins de votre infrastructure.

Despite these limitations, it’s important to note that EC2-Other still has many benefits for cloud computing workloads. For example, it can provide more economical options for certain applications with low resource utilization requirements.

According to a recent study by Synergy Research Group, AWS continues to lead the public cloud market with a 33% share (as of Q4 2022). Therefore, given the adoption rate and demand for AWS services worldwide, we believe that any limitations on using EC2-Other are outweighed by its clear advantages over traditional on-premises IT infrastructure when it comes to cost-effectiveness and scalability for companies.
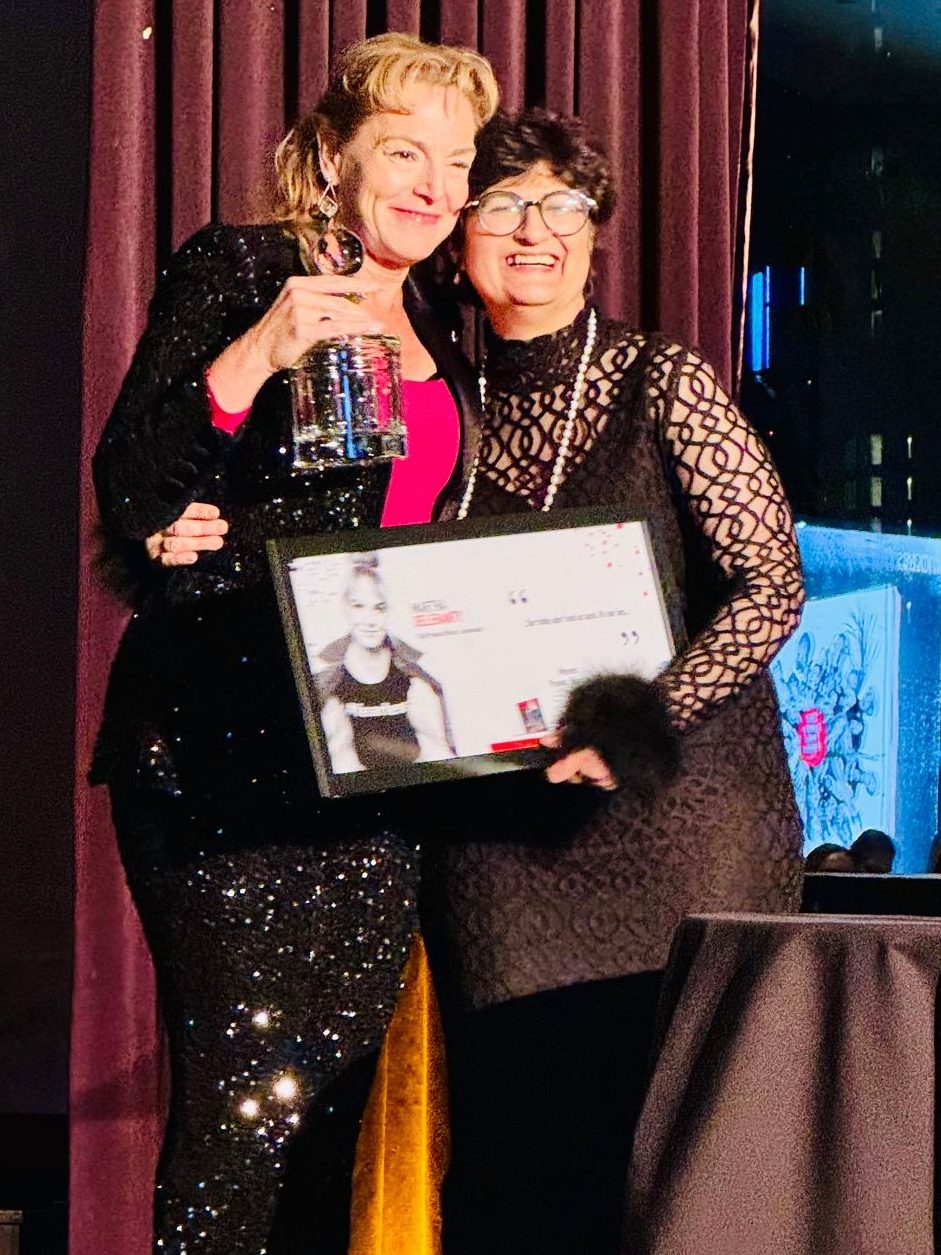

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Dans le paysage numérique actuel, les environnements hybrides constituent la norme plutôt que l’exception pour les entreprises de toutes tailles. Alors que les entreprises jonglent avec une multitude de charges de travail, adoptent des solutions SaaS et migrent leurs applications vers le cloud, elles sont également confrontées au défi de rapatrier leurs données sur site. Cette prolifération constante des données, combinée à un paysage de menaces en constante évolution caractérisé par des attaques sophistiquées alimentées par l’IA, souligne l’importance cruciale de stratégies robustes de protection des données pour renforcer la cyber-résilience.

Pour garantir la sécurité des données et la conformité dans l’ensemble de leur environnement, les entreprises doivent intégrer des mesures de protection des données dès le départ. Cette approche proactive minimise les risques et les vulnérabilités potentielles, offrant ainsi une cyber-résilience complète.

Cependant, le passage au cloud ne suit pas une approche unique. Il s’agit d’un processus graduel et spécifique à chaque application : certaines sont simplement hébergées à nouveau, tandis que d’autres sont refactorisées pour tirer parti des services PaaS natifs du cloud et de Kubernetes. Pour faire face à cette complexité, les entreprises ont besoin d’une stratégie claire en matière de protection des données et de résilience dans le cloud, qui s’étende jusqu’aux limites de leur environnement.

Ce plan d’action doit inclure une protection des données dans le cloud garantissant la sécurité et la résilience sur l’ensemble de l’infrastructure hybride. Cela englobe toutes les charges de travail, applications et services dans le cloud, quel que soit leur emplacement. De plus, il doit permettre un transfert fluide des données entre les clouds et vers les infrastructures sur site, tout en offrant une vue unifiée de l’ensemble de votre environnement.

To bolster cyber resiliency a comprehensive cloud data protection blueprint should address the following crucial aspects:

  1. Cost-Optimization: Commvault’s unique range of offerings, spanning SaaS, software, and on-premises solutions, can significantly reduce infrastructure management overhead.
  1. Fast Recovery: Thanks to flexible, performance-optimized storage and the ability to create air-gapped copies for ransomware protection, companies can minimize costly downtime.
  1. Air-Gapped Security: Hybrid cloud architecture enables air-gapped protection, complementing ransomware strategies.
  1. Broad Coverage: Commvault provides the broadest coverage for on-premises, SaaS, and hybrid cloud workloads.
  1. Simple Management: Commvault offers a single-pane-of-glass management interface, combined with the agility of a service.
  1. Reliability for Peace of Mind:  Leveraging industry-leading trusted solutions rather than unproven point products provides peace of mind in an environment where cyber resiliency and data protection are paramount.

La clé pour adopter le cloud hybride

La protection des données n’est pas seulement une nécessité ; elle peut également constituer la clé d’une adoption efficace du cloud hybride pour de nombreuses entreprises. Une solution de protection des données adaptée favorise la maturité du cloud en assurant la protection des données sur l’ensemble des charges de travail, quel que soit leur stade d’évolution dans leur transition vers le cloud. Cela offre une base solide pour une entreprise hybride, en lui apportant la flexibilité nécessaire pour protéger ses données là où elles se trouvent aujourd’hui et là où elles se trouveront demain.

Commvault se distingue comme la plateforme unifiée de protection des données conçue pour assurer la cyber-résilience dans l’environnement moderne du cloud hybride. Offrant une couverture plus étendue que les solutions concurrentes et gérable depuis un seul et même interface, Commvault permet de gérer en toute confiance les changements permanents sans avoir recours à de multiples solutions ponctuelles, à mesure que les charges de travail évoluent et se développent.

In a hybrid cloud environment where data is scattered across various platforms, Commvault ensures that your organization’s most valuable asset—your data—is protected, compliant, and ready to drive your business forward, regardless of where it resides. Embrace the future of cyber resiliency with Commvault, your trusted partner in safeguarding your data in the hybrid world.

Pour en savoir plus sur la manière dont nos clients ont utilisé Commvault pour élaborer leur stratégie de transition vers le cloud, cliqueziciou participez à notre prochain webinaire, le 3 octobre, intitulé «Les cinq piliers essentiels de la réussite du cloud hybride.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements