Skip to content

Punti di forza

  • La release della platform Commvault Cloud Unity è una platform abilitata all’intelligenza artificiale che unifica la sicurezza dei dati, il ripristino informatico e la resilienza delle identità in tutti gli ambienti, dal cloud all’on-premise.
  • Aiuta a eliminare i silos tra gli strumenti di sicurezza, identità e recupero, consentendo una protezione più rapida, intelligente e affidabile.
  • Synthetic Recovery™ di Commvault utilizza l’intelligenza artificiale per rimuovere chirurgicamente i dati compromessi e ripristinare rapidamente quelli puliti.
  • Integrated Identity Resilience rileva e ripristina le modifiche dannose ai sistemi critici come Active Directory.
  • Grazie all’intelligence integrata, Commvault Cloud apprende continuamente dalle minacce, rendendo la resilienza aziendale proattiva e adattiva.

Oggi siamo entusiasti di annunciare la release platform Commvault Cloud Unity, la nostra platform di nuova generazione abilitata all’intelligenza artificiale e progettata per unificare la sicurezza dei dati, il ripristino informatico e la resilienza delle identità in tutti gli ambienti in cui opera l’azienda: cloud, SaaS, on-premise e ibrido.

Da anni, i team IT e di sicurezza combattono una battaglia in salita. I dati crescono più rapidamente che mai, l’intelligenza artificiale li genera alla velocità della luce e gli attori malintenzionati ne approfittano appieno. Nel frattempo, le aziende sono costrette a mettere insieme innumerevoli strumenti di sicurezza e soluzioni di Recovery che non comunicano tra loro. Il risultato? Più silos, più rischi e Recovery più lenti proprio quando il tempo è fondamentale.

Il rilascio platform Commvault Cloud Unity contribuisce a cambiare questa situazione. Non si tratta di un’altra release platform . È una ridefinizione del significato di resilienza nell’era dell’intelligenza artificiale.

Perché abbiamo realizzato la release della Platform Commvault Cloud Unity

Ogni azienda oggi deve affrontare una tempesta perfetta di sfide:

  • Crescita esplosiva dei dati alimentata dall’intelligenza artificiale e dal lavoro distribuito.
  • Strumenti disgiunti per la protezione dei dati, la sicurezza e la gestione delle identità.
  • Ambienti complessi che spaziano tra cloud, SaaS, edge e on-premise.

Sono problemi che abbiamo visto in prima persona e sapevamo che la risposta non era un altro strumento. Si trattava di una platform unificata in grado di semplificare e rafforzare la resilienza nel suo nucleo. Per questo abbiamo creato la release platform Commvault Cloud Unity: la prima platform di resilienza veramente unificata che riunisce sicurezza dei dati, cyber recovery e protezione delle identità, il tutto sotto un unico piano di controllo intelligente.

“Oggi le aziende si trovano ad affrontare una tempesta perfetta: minacce informatiche incessanti, aggravate dall’intelligenza artificiale; attacchi ai sistemi di identità che paralizzano le organizzazioni; e sfide di Recovery che incidono sui ricavi e sulla reputazione”, ha affermato Pranay Ahlawat, Chief Technology and AI Officer di Commvault. “Commvault ha riunito le migliori menti ingegneristiche del settore e sta lanciando una versione della piattaforma rivoluzionaria che non solo unifica la resilienza tra discipline e ambienti diversi, ma contribuisce a generare risultati aziendali in grado di ridefinire nuovi standard di riferimento nel settore.”

Cosa rende Commvault Cloud … Unificato

Vediamo cosa rende questa nuova generazione di Commvault Cloud così diversa e così potente.

  1. La sicurezza dei dati che vede tutto

Commvault Cloud vi aiuta a essere sempre un passo avanti rispetto ai rischi, grazie all’individuazione, alla classificazione e alla protezione di tutti i vostri dati, grazie all’AI. Apprende ciò che è sensibile, consiglia i criteri di protezione e li applica automaticamente. Con la nostra recente integrazione di Satori Cyber, Commvault Cloud ora porta la governance degli accessi ai dati e all’intelligenza artificiale, aggiungendo ancora più visibilità e controllo su come i dati vengono utilizzati, condivisi e protetti.

  1. Cyber Recovery ridefinito

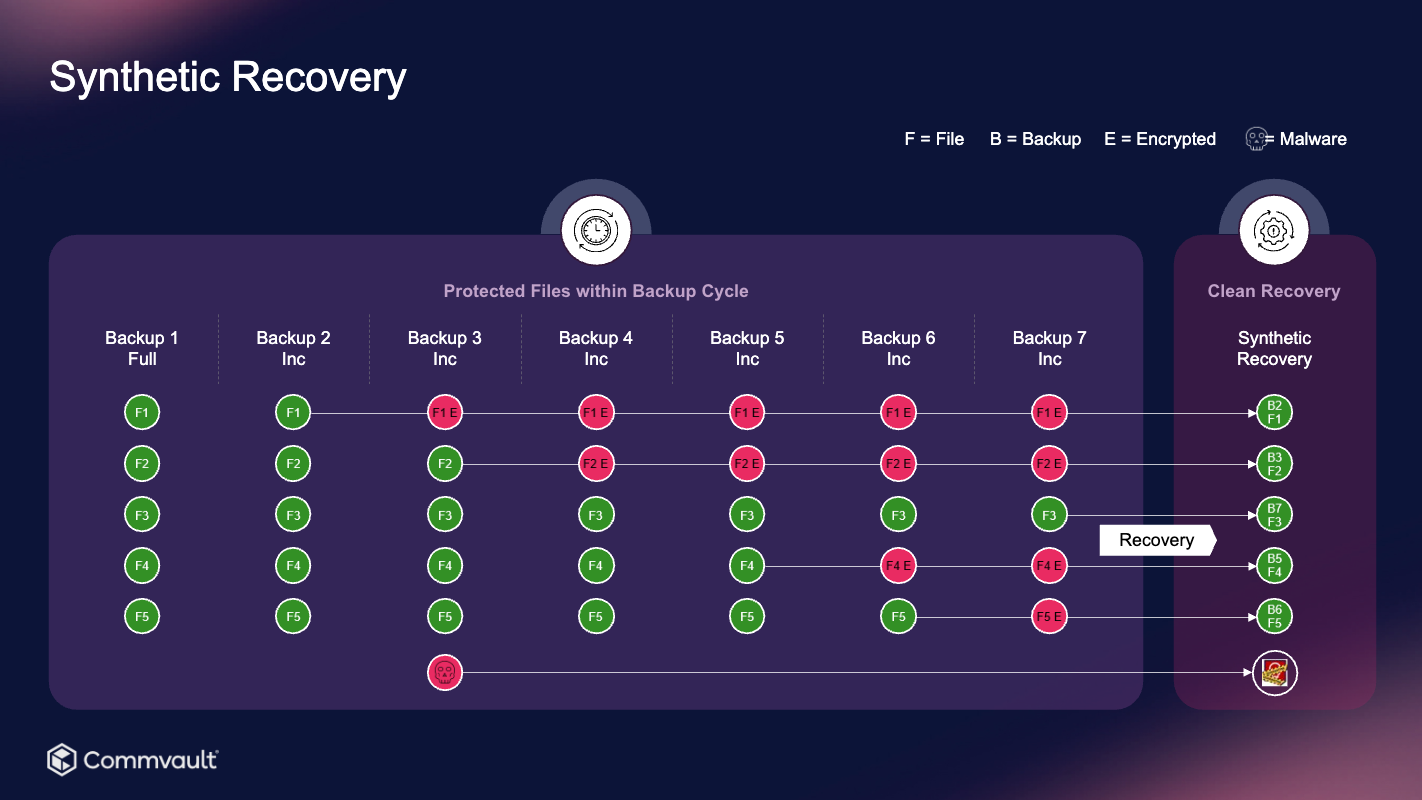
I metodi di recupero tradizionali possono richiedere ore o giorni, tempo che la tua azienda non può permettersi durante un attacco. Commvault presenta Synthetic Recovery, un approccio basato sull’intelligenza artificiale che rimuove chirurgicamente i dati compromessi e aiuta a recuperare tutto il resto in modo pulito. Ciò significa che non si tratta solo di ripristinare i dati, ma anche la fiducia. Veloce.

  1. Resilienza dell’identità incorporata

Quando i sistemi di identità come Active Directory vanno in tilt, intere organizzazioni possono subire una battuta d’arresto. Le funzionalità di Identity Resilience di Commvault Cloudrilevano le minacce nascoste in questi sistemi e possono rapidamente annullare le modifiche dannose, ripristinando rapidamente l’accesso e la produttività. Commvault fa sì che la protezione dell’identità sia parte integrante della strategia di resilienza complessiva, non un ripensamento.

  1. Una governance unificata per un mondo unificato

I team che si occupano di sicurezza, identità e ripristino hanno operato a lungo in silos, ciascuno con i propri strumenti, dashboard e processi. La release platform Commvault Cloud Unity li riunisce. Ora è possibile monitorare, applicare e rispondere alle minacce dell’intero ecosistema da un’unica postazione. Ciò significa tempi di risposta più rapidi, recuperi più puliti e un’unica versione della verità per tutti i dati di resilienza.

  1. Un’intelligenza che diventa ogni giorno più intelligente

Combinando le conoscenze sulla sicurezza dei dati, sul comportamento delle identità e sulle operazioni di ripristino, la release della platform Commvault Cloud Unity offre un’intelligenza abilitata dall’intelligenza artificiale che consente non solo di reagire alle minacce, ma anche di prevederle e prevenirle. Questo livello di intelligenza unificata guida l’automazione in tutta la platform, aiutando le aziende a ottenere i recuperi più puliti, veloci e completi possibili.

Costruito per ogni ambiente e per ogni squadra

Uno dei maggiori punti di forza di Commvault Cloudè la sua flessibilità. Sia che la vostra azienda venga eseguita interamente nel cloud, sia che rimanga on-premise o che operi in un modello ibrido, Commvault Cloud si adatta perfettamente. Dalla protezione di Microsoft 365 e Google Workspace alla protezione di ambienti DevOps come GitHub, GitLab e Azure DevOps, la release della platform Commvault Cloud Unity offre resilienza agli strumenti su cui i vostri team fanno già affidamento.

Stiamo anche estendendo la protezione a sistemi CRM come Salesforce e Dynamics 365 e ci stiamo espandendo su piattaforme come Atlassian, Jira, Slack e Power Apps. Questo è ciò che intendiamo quando diciamo che Commvault Cloud contribuisce a fornire uno dei portafogli di protezione SaaS più completi del settore, unificato e costruito per crescere con voi.

Progettato per l’era dell’intelligenza artificiale

L’intelligenza artificiale non è solo parte di Commvault Cloud , ma ne è il cuore. Dal rilevamento intelligente delle minacce all’applicazione automatizzata delle policy, fino ai flussi di lavoro di ripristino che si ottimizzano da soli, Commvault Cloud utilizza l’intelligenza artificiale per rendere la resilienza proattiva, adattiva e continua. Questo è ciò che chiamiamo resilienza unificata abilitata dall’AI: la capacità non solo di riprendersi da un’interruzione, ma di diventare più intelligenti ogni volta che si verifica.

Il futuro è unificato

La release platform Commvault Cloud Unity non si limita a risolvere i problemi di oggi, ma si prepara a quelli di domani.

Unificando la sicurezza dei dati, il ripristino informatico e la resilienza delle identità in un’unica platform intelligente, offriamo alle aziende un nuovo modo di proteggere ciò che conta di più: i loro dati, le loro operazioni e il loro futuro. In breve: Commvault Cloud semplifica la resilienza. E soprattutto la ridefinisce.

Domande frequenti

D: Cos’è la release della platform Commvault Cloud Unity? R: La release della platform Commvault Cloud Unity è una platform di resilienza di nuova generazione che unifica la sicurezza dei dati, il ripristino informatico e la protezione delle identità in un’unica soluzione abilitata dall’intelligenza artificiale. Consente alle organizzazioni di proteggere, recuperare e gestire i dati in ambienti cloud, SaaS, ibridi e on-premise.

D: Come funziona Synthetic Recovery™? R: Synthetic Recovery™ utilizza l’intelligenza artificiale per analizzare i sistemi colpiti, isolare i dati compromessi e ripristinare solo i dati puliti verificati. Questo accorcia i tempi di recupero e aiuta le organizzazioni a ricostruire la fiducia dopo un cyberattacco più velocemente rispetto ai metodi tradizionali.

D: Cosa rende la release della platform Commvault Cloud Unity diversa da altre piattaforme di resilienza o backup? R: A differenza degli strumenti isolati che gestiscono separatamente la protezione dei dati, la sicurezza e l’identità, la release della platform Commvault Cloud Unity li combina in un unico piano di controllo intelligente. Questa governance unificata consente una visibilità in tempo reale, una risposta più rapida e una maggiore conformità in tutta l’azienda.

D: In che modo Commvault Cloud migliora la resilienza delle identità? R: Commvault Cloud Identity Resilience monitora attivamente i sistemi di identità come Active Directory alla ricerca di modifiche dannose, rileva le potenziali minacce e può ripristinare rapidamente gli account o le configurazioni compromesse, consentendo ai dipendenti di riavere rapidamente un accesso sicuro.

D: La versione della piattaforma Commvault Cloud Unity è compatibile con gli strumenti aziendali e le piattaforme cloud esistenti? R: Sì. Commvault Cloud si integra con piattaforme come Microsoft 365, Google Workspace, Salesforce, GitHub, Jira e altre, fornendo un’ampia protezione SaaS e ibrida che cresce insieme alle esigenze della vostra organizzazione. Kristin Flandreau è direttore senior del marketing dei prodotti e dei clienti di Commvault.
More related posts


Thumbnail_Blog-SHIFT-Announcement-Recover-Clean-2025-Linkedin

Recover Clean, Recover Fast

Read more about Recover Clean, Recover Fast
Thumbnail_Blog-SHIFT-Announcement-Next-Evolution-2025-Linkedin

The Next Evolution in Cloud Data Protection

Read more about The Next Evolution in Cloud Data Protection
Readiverse_ShareImage_1200x630

The Conversations That Inspired the Readiverse

Read more about The Conversations That Inspired the Readiverse

Punti di forza

  • Synthetic Recovery™ automatizza la ricerca di un punto di ripristino pulito e assembla solo le versioni non corrotte più recenti, consentendo ripristini puliti e veloci in tutto il patrimonio di backup.
  • Escludendo i file crittografati o dannosi prima dell’inizio del ripristino, aiuta a prevenire la reinfezione e riduce al minimo i rollback non necessari.
  • Il rilevamento delle minacce basato sull’intelligenza artificiale e su più motori (analisi comportamentale, firme, apprendimento automatico, euristica, YARA/Hash e segnali dei partner) consente di identificare con precisione i dati validi.
  • L’approccio trasforma il recupero da triage reattivo a una capacità di resilienza strategica e automatizzata all’interno della platform Commvault Cloud Unity.

Quando i cyberattacchi colpiscono, la fiducia nel ripristino è tutto. La capacità di ripristinare rapidamente le operazioni – e di sapere che i dati che si stanno riportando sono puliti – separa i resistenti dai vulnerabili.

Con l’esclusivo Synthetic Recovery™, Commvault ha annunciato un’innovazione rivoluzionaria nell’ambito della release della platform Commvault Cloud Unity. Grazie all’intelligenza artificiale e alla capacità di rilevamento delle minacce multi-motore leader del settore di Commvault, Threat ScanSynthetic Recovery aiuta le organizzazioni a raggiungere uno degli obiettivi più sfuggenti della cyber resilience: un ripristino pulito, rapido e completo.

Il divario di fiducia nel Cyber Recovery

Anche gli ambienti meglio protetti possono ospitare minacce nascoste. Ransomware e altre minacce informatiche possono rimanere latenti per giorni o settimane prima di attivarsi, compromettendo i sistemi e persino i backup. Quando ciò accade, gli approcci di ripristino tradizionali – scansioni manuali, ambienti di ripristino isolati e ripristino per tentativi – possono far perdere tempo prezioso, provocare inutili rollback dei dati e rischiare di reintrodurre le minacce informatiche nei sistemi di produzione.

Il Synthetic Recovery è stato progettato per colmare questo gap di fiducia nel cyber recovery.

Dati puliti e veloci: Il potere del recupero sintetico

Synthetic Recovery automatizza il processo di identificazione, assemblaggio e ripristino Cleanpoint™ delle sole versioni più recenti dei file non corrotti in interi complessi di dati di backup. Attingendo agli approfondimenti basati sull’intelligenza artificiale di più backup, Commvault può assemblare un punto di ripristino curato che può essere d’aiuto:

  • Accelerare il ripristino automatizzando l’assemblaggio dei dati puliti, riducendo i tempi di inattività da ore a minuti.
  • Previene la reinfezione escludendo i file crittografati o dannosi prima dell’inizio del ripristino.
  • Riducete al minimo i rollback mantenendo le versioni più aggiornate e convalidate dei file di dati validi.
  • Semplificate il ripristino dei carichi di lavoro, dei cloud e degli ambienti di storage.

Il risultato? Ripristini più rapidi, risultati più puliti e operazioni unificate che rafforzano la resilienza dell’azienda dall’interno.

Precisione dell’intelligenza artificiale al lavoro

Synthetic Recovery si avvale del sistema di rilevamento e risposta alle minacce multi-motore abilitato dall’intelligenza artificiale di Commvault, un sistema che combina analisi comportamentale, firme statiche, apprendimento automatico, rilevamento euristico, scansione di regole YARA e Hash e segnali dei partner di sicurezza per individuare minacce note e zero-day con una precisione eccezionale.

Questa automazione intelligente aiuta i clienti Commvault a garantire che ogni ripristino sia convalidato, pulito e sicuro, ripristinando non solo i vostri dati, ma anche la vostra fiducia in essi.

Resilienza unificata per le operazioni moderne

Per i team IT e di sicurezza di oggi, il Synthetic Recovery rappresenta più di una funzionalità: è un cambio di mentalità. Trasforma il ripristino da un processo reattivo a una capacità di resilienza strategica e automatizzata. Riunendo in un’unica platform la protezionecloud, il rilevamento avanzato e la resilienza dell’identità, Commvault consente alle aziende di muoversi più rapidamente, di recuperare in modo più intelligente e di operare con certezza, anche di fronte agli imprevisti.


Domande frequenti

D: Che cos’è il recupero sintetico?

R: Synthetic Recovery™ è una nuova funzionalità di Commvault inclusa nell’offerta Threat Scan che automatizza il ripristino pulito e verificabile dei dati dopo un attacco informatico. Identifica e assembla le versioni più recenti e non corrotte dei file provenienti dall’intero patrimonio di backup su più macchine virtuali e file, creando un unico punto di ripristino curato. Ciò aiuta le organizzazioni a ripristinare le operazioni in modo più rapido, pulito e con sicurezza, riducendo al minimo il rischio di rollback e reinfezione.

D: Perché il recupero sintetico è importante ora? R: Le moderne minacce di ransomware e malware sono sempre più furtive, spesso rimangono inattive per giorni o settimane prima di attivarsi. Durante questo periodo, i dati dannosi possono infiltrarsi silenziosamente nei set di backup. Quando ciò accade, i metodi di ripristino tradizionali rischiano di ripristinare dati infetti. Synthetic Recovery aiuta a risolvere questo problema combinando il rilevamento delle minacce basato sull’intelligenza artificiale, l’identificazione Cleanpoint™ e l’assemblaggio automatizzato dei dati puliti, in modo che vengano riportati online solo i dati verificati e integri.

D: In che modo il recupero sintetico si differenzia dai metodi di recupero tradizionali? R: I flussi di lavoro tradizionali per il ripristino pulito si basano su passaggi manuali come la creazione di ambienti di ripristino isolati, il ripristino manuale dei dati per la scansione esterna e l’individuazione del punto di ripristino “last known good”.

Synthetic Recovery elimina le congetture. Utilizzando i dati di backup indicizzati di Commvault e il rilevamento delle minacce abilitato dall’intelligenza artificiale, identifica e sostituisce automaticamente i file compromessi, generando un set di dati pronto per il ripristino immediato, senza necessità di convalida manuale. D: Che ruolo ha l’IA nel Synthetic Recovery? R: Synthetic Recovery sfrutta il quadro di rilevamento e risposta alle minacce multi-motore abilitato dall’intelligenza artificiale di Commvault. Questo include:

  • Analisi comportamentale per rilevare attività insolite sui file.
  • Modelli di apprendimento automatico che riconoscono i modelli di crittografia e ransomware.
  • Scansione statica e basata sulle firme per le minacce note.

Per un elenco completo delle tecniche di rilevamento di Commvault Threat Scan , richiedete una demo. D: In che modo il Synthetic Recovery aiuta a ridurre il rischio di reinfezione?

R: Poiché Synthetic Recovery esclude i file identificati come dannosi o crittografati, aiuta a convalidare che i dati compromessi non rientrino mai negli ambienti di produzione. In questo modo è possibile interrompere il ciclo di reinfezione, dando ai team la certezza che ogni file ripristinato è stato convalidato come sicuro, sulla base dell’analisi dell’intelligenza artificiale e dell’intelligence multi-motore di Commvault sulle minacce. Pauline List è uno specialista di marketing di prodotto presso Commvault.

More related posts


Thumbnail_Blog-SHIFT-Announcement-Recover-Clean-2025-Linkedin

Recover Clean, Recover Fast

Read more about Recover Clean, Recover Fast
Thumbnail_Blog-SHIFT-Announcement-Commvault-Cloud-Unity-2025-Linkedin

A New Era of Enterprise Resilience

Read more about A New Era of Enterprise Resilience
Thumbnail_Blog-SHIFT-Announcement-Next-Evolution-2025-Linkedin

The Next Evolution in Cloud Data Protection

Read more about The Next Evolution in Cloud Data Protection
Thumbnail_Blog_Modern-Playbook-2025

Your Modern Playbook for Rapid Response and Clean Recovery

Read more about Your Modern Playbook for Rapid Response and Clean Recovery

Punti di forza

  • Commvault sta introducendo un modello Dedicated Tenant che offre un ambiente SaaS isolato per le organizzazioni con requisiti rigorosi di sicurezza, sovranità e controllo.
  • La governance unificata abilitata dall’intelligenza artificiale scopre i carichi di lavoro, classifica i dati e consiglia i criteri di protezione per semplificare la conformità e la mitigazione dei rischi nei complessi ibridi e cloud .
  • La platform aiuta a fornire visibilità immediata sui carichi di lavoro protetti e non protetti e sui relativi costi, contribuendo a ridurre l’esposizione al rischio e a ottimizzare il TCO.
  • Il controllo regionale della distribuzione e l’infrastruttura separata dei tenant supportano i mandati legati a GDPR, HIPAA e FedRAMP.
  • Insieme, l’isolamento dedicato e la supervisione basata sull’intelligenza artificiale contribuiscono a garantire una protezione resiliente e lungimirante per le risorse mission-critical in settori altamente regolamentati.

I settori altamente regolamentati come l’assistenza sanitaria, la finanza e la pubblica amministrazione si trovano ad affrontare sfide crescenti cyber resilience , dovute all’evoluzione di normative come il GDPR, l’HIPAA e il FedRAMP, oltre che ad attacchi ransomware sempre più sofisticati. Operare in complessi ambienti ibridi – dove i dati sensibili si estendono su sistemi on-premise, cloud pubblici e piattaforme SaaS – amplifica ulteriormente questi rischi. La necessità di garantire politiche di protezione dei dati coerenti, applicare controlli di sovranità e conformità e gestire la visibilità su infrastrutture frammentate rende la resilienza particolarmente difficile. Commvault ha annunciato due importanti innovazioni nell’ambito della release platform Commvault Cloud Unity: Dedicated Tenant e governance unificata abilitata dall’AI. Questa release segna un passo importante nell’evoluzione della protezione dei dati cloud, in particolare per le risorse mission-critical nei settori altamente regolamentati.

Questo aggiornamento porta in primo piano la classificazione abilitata dall’intelligenza artificiale e gli ambienti dedicati e isolati, consentendo alle aziende moderne di proteggere i dati mission-critical e mantenere la conformità nelle operazioni ibride e cloud . Tenant dedicato: Modello di distribuzione SaaS completamente isolato, progettato per le grandi imprese e i settori altamente regolamentati che richiedono conformità, sovranità e controllo rigorosi. Offre la stessa pluripremiata esperienza Commvault Cloud in un ambiente dedicato, combinando l’agilità SaaS con l’isolamento di livello aziendale e la garanzia delle normative.

Governance unificata abilitata dall’AI: Visibilità e automazione intelligenti su ambienti ibridi e cloud , semplificando la conformità, la gestione delle policy e la riduzione dei rischi. Sfruttando l’intelligenza artificiale per unificare la supervisione dei data estates, le organizzazioni possono identificare più facilmente le lacune, applicare politiche di protezione coerenti e rafforzare la cyber resilience complessiva.

La nuova platform introduce un’esperienza abilitata dall’intelligenza artificiale che scopre automaticamente i carichi di lavoro nei siti cloud e raccomanda criteri di protezione basati sulla classificazione dei workload . Questo approccio è particolarmente prezioso per le risorse mission-critical e consente alle organizzazioni di:

  • Identificare e classificare rapidamente i dati sensibili in diversi ambienti cloud .
  • Applicare automaticamente i criteri di protezione appropriati in base alla classificazione dei carichi di lavoro.
  • Ottenete una visibilità immediata sui carichi di lavoro protetti e non protetti, insieme ai costi associati, contribuendo a ridurre l’esposizione al rischio e a ottimizzare il costo totale di proprietà.

Per i settori che gestiscono dati sensibili, come i servizi finanziari o la sanità, questo livello di classificazione abilitato dall’intelligenza artificiale è fondamentale. Aiuta gli operatori a proteggere i carichi di lavoro altamente sensibili con il livello di protezione appropriato, soddisfacendo sia i requisiti di continuità operativa che gli standard di conformità alle normative.

Maggiore protezione e privacy con l’inquilino dedicato

Per le grandi aziende che operano in settori altamente regolamentati, Commvault Cloud ha rilasciato un’offerta Dedicated Tenant progettata per le organizzazioni con requisiti di sicurezza, conformità o sovranità molto severi che richiedono un isolamento rigoroso dell’infrastruttura di calcolo, rete e storage dagli altri clienti. Offre le stesse funzionalità e UI/UX della platform Commvault Cloud standard, con l’ulteriore vantaggio dell’isolamento dagli altri tenant. Questa opzione di distribuzione SaaS dedicata fornisce:

  • Ambienti isolati: Ai clienti vengono forniti ambienti SaaS dedicati che aiutano a mantenere le risorse di calcolo, di archiviazione e di gestione completamente isolate dai tenant non correlati.
  • Controllo regionale: La possibilità di selezionare le regioni geografiche per la distribuzione aiuta a soddisfare i requisiti di sovranità e conformità.
  • Garanzia di conformità alle normative: Separando l’infrastruttura del tenant, un tenant dedicato semplifica le verifiche e aiuta i clienti a dimostrare la conformità a normative quali HIPAA, FedRAMP e GDPR.

Governance unificata e controllo isolato

L’ultima release platform Commvault Cloud, con Dedicated Tenant e classificazione e governance abilitate dall’AI, segna un progresso fondamentale nella protezione dei dati per i settori altamente regolamentati. Unendo la classificazione abilitata dall’intelligenza artificiale, l’intelligenza della conformità e gli ambienti SaaS dedicati e isolati, Commvault offre una soluzione completa per aiutare a proteggere le risorse mission-critical in ecosistemi complessi e cloud .

Con la crescente distribuzione degli ambienti di dati e l’intensificarsi delle richieste di conformità, queste innovazioni aiutano le organizzazioni a raggiungere la continuità operativa, a mantenere la fiducia nelle normative e a creare strutture di protezione dei dati resilienti e orientate al futuro, che si evolvono al ritmo del business moderno.


Domande frequenti

D: Che cos’è Commvault Cloud Dedicated Tenant e a chi è rivolto? R: Dedicated Tenant è una distribuzione SaaS di Commvault Cloud completamente isolata che separa le risorse di calcolo, storage, rete e gestione dagli altri clienti. È progettata per le grandi imprese e i settori regolamentati che necessitano di un controllo rigoroso, di sovranità e di una separazione facile da controllare senza rinunciare all’agilità SaaS .

D: In che modo la governance unificata abilitata dall’intelligenza artificiale è utile giorno per giorno? R: Scopre automaticamente i carichi di lavoro su tutti i cloud, classifica i dati sensibili e consiglia le policy di protezione appropriate, in modo che i team possano agire più rapidamente e in modo più coerente. Questa supervisione unificata aiuta a ridurre la deriva manuale delle policy, a evidenziare le lacune di copertura e a stabilire le priorità di rimedio per rafforzare la cyber resilience. D: Quali requisiti di conformità supporta questa versione (ad es. GDPR, HIPAA, FedRAMP)?
R: Isolando le risorse dei tenant e fornendo un controllo a livello regionale, Dedicated Tenant contribuisce a rendere più semplice dimostrare l’aderenza ai requisiti di sovranità e normativi. La governance unificata associa poi la classificazione alle politiche, aiutando le organizzazioni a documentare il proprio stato di sicurezza e a rispondere agli audit con prove più chiare.

D: In che modo ciò riduce il rischio e il costo totale di proprietà?
R: La visibilità continua sui carichi di lavoro protetti rispetto a quelli non protetti e sui relativi costi contribuisce a consentire interventi correttivi mirati e un’allocazione più intelligente della spesa. I consigli automatizzati sulle politiche contribuiscono a ridurre il carico amministrativo e la probabilità di costose lacune nella protezione. D: Come si presenta in pratica il controllo regionale? R: Le organizzazioni possono scegliere le regioni di distribuzione per il loro ambiente dedicato per allinearsi ai mandati di residenza e sovranità dei dati. Questa collocazione geografica, combinata con un’infrastruttura isolata, aiuta a sostenere la fiducia nelle normative e il controllo operativo.

D: Funzionerà nel mio ambiente ibrido e multi-cloud senza aggiungere complessità? R: Sì – l’esperienza basata sull’intelligenza artificiale è progettata per unificare la visibilità e la governance tra i carichi di lavoro on-premise, nel cloud pubblico e SaaS. Aiuta a centralizzare la classificazione e la gestione delle politiche, in modo che i team possano operare con un unico modello coerente in tutti gli ambienti distribuiti. Cailin Pitcher è Senior Portfolio Marketing Manager presso Commvault.

More related posts


Thumbnail_Blog-SHIFT-Announcement-Recover-Clean-2025-Linkedin

Recover Clean, Recover Fast

Read more about Recover Clean, Recover Fast
Thumbnail_Blog-SHIFT-Announcement-Commvault-Cloud-Unity-2025-Linkedin

A New Era of Enterprise Resilience

Read more about A New Era of Enterprise Resilience
Readiverse_ShareImage_1200x630

The Conversations That Inspired the Readiverse

Read more about The Conversations That Inspired the Readiverse

Commvault inaugura una nuova era nella resilienza aziendale con la release della Platform Commvault Cloud Unity

Commvault, leader nella resilienza unificata su scala aziendale, ha annunciato la release platform Commvault Cloud Unity, una delle più importanti platform storia di Commvault. Questa versione di Commvault Cloud di nuova generazione, abilitata all’intelligenza artificiale, unifica la sicurezza dei dati, il cyber recovery e la resilienza delle identità in ambienti cloud, SaaS, on-premise e ibridi.

Commvault trasforma il modo in cui le aziende effettuano ripristini informatici puliti, completi e automatizzati Commvault ha annunciato innovazioni rivoluzionarie che ridefiniscono le modalità di ripristino pulito, completo e automatizzato delle organizzazioni. Gli attacchi ransomware possono tentare di compromettere l’archiviazione dei backup, lasciando le organizzazioni vulnerabili nel tentativo di ottenere ripristini dei dati puliti, sicuri e completi. Commvault sta affrontando questa sfida da cima a fondo.

Commvault amplia la resilienza end-to-end delle identità: individuazione, registrazione e annullamento delle minacce difficili da rilevare in Active Directory

Commvault ha annunciato un ampliamento del proprio portafoglio di soluzioni per la resilienza end-to-end delle identità, consentendo ai clienti di individuare minacce difficili da rilevare in Active Directory (AD), registrare e verificare automaticamente le modifiche dannose e quindi ripristinare rapidamente lo stato precedente, sicuro e pulito. L’azienda ha inoltre annunciato miglioramenti alla propria offerta di ripristino delle foreste di Active Directory, che aiuta i team a testare i piani di ripristino nei periodi di normalità, in modo da essere pronti per le situazioni di emergenza.

Il rilascio della piattaforma Commvault Cloud Unity offre nuovi livelli di semplicità, scalabilità, ottimizzazione dei costi e resilienza per le imprese “cloud-first”

Commvault ha annunciato di aver stabilito un nuovo punto di riferimento per la protezione dei dati cloud-native. Pensata per le aziende cloud e ibride, la nuova release introduce un’esperienza reingegnerizzata progettata per la semplicità, la velocità, la scalabilità e l’ottimizzazione dei costi, in quanto Commvault centralizza le operazioni di resilienza tra cloud, regioni e account. Grazie all’individuazione, alla classificazione e alla raccomandazione di criteri di protezione abilitati dall’intelligenza artificiale, questa platform è progettata per scalare la resilienza in pochi minuti in ambienti cloud , con il miglior TCO.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Novembre è un mese speciale che onora il servizio e il sacrificio dei nostri uomini e donne dell’esercito. Non solo celebriamo il Veterans Day, una giornata dedicata a coloro che hanno prestato servizio e continuano a prestarlo negli Stati Uniti, ma ricordiamo anche il Remembrance Day in molti paesi del Commonwealth – tra cui Regno Unito, Australia, Nuova Zelanda e Canada – per onorare il sacrificio supremo di coloro che hanno dato la vita al servizio del proprio paese. Sebbene il tono di ciascuna di queste ricorrenze sia diverso – l’una festosa, l’altra di riflessione – entrambe rendono omaggio al coraggio, al sacrificio e all’impegno verso qualcosa di più grande di sé stessi.

Come il servizio e il sacrificio ci uniscono in tutto il mondo

Queste ricorrenze incarnano certamente il valore di una verità indiscutibile: che il servizio e il sacrificio sono universali. Si tratta di valori che trascendono i confini e uniscono alleati e comunità in tutto il mondo. In qualità di veterano della Marina degli Stati Uniti che attualmente vive in Australia, sono pieno di orgoglio nel vedere come questo spirito universale di servizio attraversi i confini e le culture a livello globale.

Qui in Australia, in qualità di veterano statunitense e di alleato chiave, siamo invitati a celebrare e ad essere onorati insieme ai nostri fratelli e sorelle in occasione del Remembrance Day. Le cerimonie in tutta la nazione riflettono sull’importanza dei nostri fratelli e sorelle d’armi in tutto il mondo e sull’impegno e i sacrifici che continuiamo a condividere sul campo di battaglia all’estero e qui a casa nostra.

Il potere di operare come un’unica squadra unita

La cultura globale che abbiamo in Commvault significa che siamo tutti un’unica squadra, che lavora insieme all’obiettivo comune di sconfiggere le minacce e proteggere le nostre aziende e comunità. La nostra resilienza, il lavoro di squadra e la convinzione condivisa che ci sosteniamo sempre a vicenda mi ricordano i valori e i principi della vita militare e del campo di battaglia.

Integrare i valori chiave del servizio militare nell’ambiente di lavoro

Quando rifletto sul mese di novembre, penso spesso a cosa significhi per me il servizio. Il servizio è un impegno per tutta la vita a dare con uno scopo, ad agire con integrità e a difendere coloro che non possono difendersi da soli. Si tratta di fare ciò che è giusto, non per ottenere riconoscimenti, ma perché è la cosa giusta da fare. L’esperienza militare ha avuto un profondo impatto sul mio stile di leadership. Mi ha insegnato a mantenere la calma sotto pressione, a guidare in prima linea e ad assicurarmi che nessuno venga lasciato indietro. Questi principi hanno plasmato il mio approccio alla leadership in Commvault.

Oggi il mio team in APAC conosce i miei tre principi chiave di successo: concentrazione, cadenza e disciplina. Ci concentriamo sui nostri obiettivi, stabiliamo un ritmo costante per la nostra attività e manteniamo la disciplina per adattarci e persistere fino al successo. Altri principi di leadership di ispirazione militare che pratico in Commvault sono:

  • Guidare con empatia e chiarezza.
  • Rimanere concentrati sulla missione durante il cambiamento.
  • Costruire team basati su fiducia, inclusione e obiettivi condivisi.

Come i valori fondamentali che ho imparato durante il servizio, Commvault si basa sulla resilienza, sullo scopo e sulla volontà di proteggere ciò che conta. 

È per me un piacere aver servito il mio Paese e i nostri alleati e sono onorato di lavorare per un’azienda che riconosce e sostiene i nostri veterani. Non solo Commvault dà valore alla resilienza e al lavoro di squadra, ma abbiamo anche meravigliose iniziative di volontariato e comunitarie a sostegno di organizzazioni come la Warrior Canine Connection e un gruppo di risorse dedicato ai dipendenti, VALOR, che si occupa di sensibilizzare l’opinione pubblica sul valore che i nostri veterani apportano al settore pubblico e privato. Per saperne di più sulla nostra cultura dell’attenzione verso gli altri, clicca qui. In questo mese di novembre, vi invito a riflettere e a celebrare il sacrificio che tutti i nostri uomini e donne in uniforme compiono quotidianamente. E se oggi vi capita di incrociare un militare attivo o un veterano, assicuratevi di ringraziarlo per il suo servizio. Martin Creighan è Vicepresidente per l’area APAC presso Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In ogni riunione con i clienti nell’ultimo anno, c’è stato un momento in cui la conversazione si è spostata dalla tecnologia alla strategia aziendale, per giustificare un investimento nella cyber resilience. Non siete più voi, CIO e tecnologi, a desiderare quel posto a tavola. È vostro e dovete essere pronti e autorizzati a guidare la conversazione.

Vi abbiamo ascoltato

Nelle migliaia di conversazioni che ho avuto con i nostri clienti, ho sentito tre temi costanti:

  1. “Aiutateci a collegare la resilienza ai risultati aziendali”.

Sappiamo che non avete difficoltà a comprendere la tecnologia di backup. Quello che sentiamo sono le vostre difficoltà nell’articolare il motivo per cui la resilienza è importante per i dirigenti che pensano a ricavi, quote di mercato e vantaggi competitivi, non a RTO e RPO. Avete bisogno di modi per tradurre le capacità tecniche in valore aziendale: dati di benchmark che mostrino la vostra posizione rispetto ai colleghi; prospettive rapide e digeribili da parte di dirigenti che hanno affrontato questi casi con successo.

  1. “Ci dà la possibilità di capire cosa sta effettivamente accadendo nel panorama delle minacce”.

Le minacce alla sicurezza fanno quotidianamente notizia. Gli attacchi basati sull’intelligenza artificiale si stanno evolvendo più rapidamente che mai. Ma quali minacce sono davvero rilevanti per la vostra azienda? Quali vulnerabilità dovreste affrontare per prime? Cosa stanno riscontrando i vostri colleghi in incidenti reali?

Volete un’intelligence curata, non altro rumore. Volete analisi da parte di persone che sono state CISO e CIO, che capiscano la differenza tra una minaccia teorica e un rischio aziendale concreto. Dovete capire sia come l’IA viene usata come arma dagli aggressori sia come proteggere le vostre implementazioni di IA.

  1. “Mostraci com’è il bene”.

Quando vi ho chiesto: “Siete pronti per la prossima disruption?”, molti di voi hanno risposto onestamente: “Non lo so”. Non perché vi manchino le capacità, ma perché vi mancano dei chiari punti di riferimento.

Volete capire: cosa significa effettivamente “Recovery minimo praticabile” per la vostra azienda? Dove dovreste trovarvi sulla curva di maturità? Quali sono le capacità indispensabili e quali quelle auspicabili? In che modo le organizzazioni ad alte prestazioni affrontano la resilienza in modo diverso?

Dal feedback del cliente al valore del cliente

Il Readiverse esiste perché abbiamo ascoltato queste conversazioni. Abbiamo ascoltato le vostre richieste e abbiamo costruito una destinazione che le offre. Questo non è un gioco di content marketing. Non è un luogo in cui promuovere prodotti o messaggi di vendita. Si tratta di una platform di apprendimento appositamente progettata per farvi avere più successo, dandovi ciò che avete sempre chiesto:

Risorse strategiche che potete utilizzare immediatamente: Valutazioni di prontezza, guide normative e brief di intelligence che vi aiutano a operare in modo più efficace nel vostro ruolo. Bold Takes: Prospettive esecutive di 60 secondi su ciò che è importante in questo momento per la cyber resilience. L’intelligence che conta per la vostra azienda: Analisi delle minacce emergenti, dei cambiamenti del mercato e delle modifiche normative, filtrate attraverso una lente di impatto aziendale da esperti che sono stati al vostro posto.

Apprendimento tra pari e approfondimenti degli esperti: conversazioni con altri CXO che affrontano le stesse sfide. Approfondimenti tecnici dei nostri esperti sul campo. Workshop pratici che affinano le capacità di risposta.

L’altitudine più adatta alle vostre esigenze

Ciò che rende diverso il Readiverse è che opera a due altitudini, perché anche voi lo fate. Se siete un CISO o un CIO, avete bisogno di una visione di livello esecutivo per le riunioni del consiglio di amministrazione e la pianificazione strategica. Ma avete anche bisogno di una guida pratica e tattica quando dovete testare i piani di risposta agli incidenti o implementare nuove funzionalità di recupero.

Se siete un professionista, avete bisogno di competenze pratiche per rispondere quando l’allarme arriva alle 2 del mattino, ma volete anche comprendere il contesto strategico per poter crescere nella vostra carriera e contribuire a conversazioni più ampie. Il Readiverse serve entrambe le mentalità. Entrambe le quote. Perché la preparazione non riguarda solo gli strumenti e la tecnologia. Si tratta di costruire consapevolezza e capacità in ogni fase del ciclo di vita della cyber resilience .

Una destinazione sempre attiva per l’apprendimento continuo

Un’idea chiave emersa da tutte queste conversazioni con i clienti? La preparazione non è un risultato unico. È una cosa continua. Le minacce si evolvono. L’intelligenza artificiale avanza. Le normative cambiano. Le priorità aziendali si spostano. La strategia di resilienza che ha funzionato l’anno scorso potrebbe non essere sufficiente per ciò che ci aspetta in futuro. Hai bisogno di un luogo in cui poter tornare più e più volte, non solo per ottenere informazioni, ma anche per ricevere una guida strategica, un apprendimento pratico e far parte di una comunità.

Ecco perché il Readiverse è stato creato: una destinazione sempre attiva dove le intuizioni strategiche incontrano l’apprendimento pratico. Una piattaforma viva che cresce e si evolve al mutare del panorama delle minacce. Un luogo su cui potete contare per rimanere pronti, non solo oggi, ma in modo continuo.

Perché una grande esperienza del cliente non è solo fornire una grande tecnologia. È essere un partner fidato che vi aiuta ad avere successo nella vostra missione più importante: aiutare la vostra azienda ad essere pronta per qualsiasi cosa accada. Scoprite il Readiverse su Readiverse.com – costruito a partire dalle conversazioni con i clienti e progettato per il loro successo. Non vediamo l’ora di sapere cosa ne pensate e di continuare le conversazioni. Sarv Saravanan è Chief Customer Officer presso Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

In Commvault, i nostri valori – connettiamo, ispiriamo, curiamo e consegniamo – sono fondamentali per tutto ciò che facciamo e per il motivo per cui è importante.

Questa settimana abbiamo ospitato la nostra riunione trimestrale Global Town Hall e abbiamo presentato i premi CEO Living Our Values per il secondo trimestre dell’anno scorso. Questo programma di premiazione riconosce e celebra a livello globale i nostri Vaulter per l’incredibile lavoro svolto nello scorso trimestre e per aver vissuto ogni giorno i nostri valori.

Sono molto orgoglioso di annunciare i vincitori del premio CEO Living Our Values del secondo trimestre dell’anno scorso e il vincitore del premio Vaulters’ Choice nominato dai dipendenti:

Vincitori del premio CEO

Shree Kumar Bakthavatsalam

Shree Kumar Bakthavatsalam

Courtenay Klein

Courtenay Klein

Mahesh Prakash Rao

Mahesh Prakash Rao

Brandon Smith

Brandon Smith

Masao Watanabe

Masao Watanabe


Vincitore del premio Vaulters’ Choice

Mia Watson

Mia Watson

Questi Vaulter sono un esempio illuminante di cosa significhi veramente far parte di Commvault. Per saperne di più su cosa significa lavorare in Commvault, visitate il nostro sito dedicato alle carriere.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Non dovrebbe sorprendere, ma l’intelligenza artificiale non è più solo una tendenza. È una capacità fondamentale adottata in ogni angolo della vostra organizzazione. Tuttavia, la fretta di automatizzare e accelerare le strategie e i processi di un’organizzazione sta introducendo nuove complessità e rischi per la resilienza dell’organizzazione stessa.

La buona notizia è che questa rapidità di investimenti e innovazioni ci ha permesso, come CIO, di avere conversazioni più sane e produttive con i senior leader che vogliono capire meglio come l’IA impatta sul rischio e sulla resilienza dell’organizzazione. Non ci chiedono più se i dati sono stati salvati. Oggi, le nostre conversazioni con i vertici aziendali vertono tutte sulla possibilità di fidarci dell’enorme quantità di dati generati dall’IA che vengono utilizzati per guidare decisioni critiche. Ciò ci costringe a ripensare la resilienza nell’era dell’IA. Dopotutto, tra la complessità e l’autonomia dei sistemi di IA e la velocità e la portata con cui i dati stanno crescendo, emergono nuovi rischi quali la parzialità dei modelli, la fuga di dati e un’eccessiva dipendenza dall’automazione.

Di conseguenza, la resilienza si è evoluta dal semplice protezione dell’infrastruttura alla tutela dell’integrità delle nostre capacità decisionali. Spetta a noi, in qualità di CIO, gestire l’uso e la governance dell’IA a livello interno, nonché garantire la nostra Readiness e resilienza in caso di interruzioni o attacchi informatici. In Commvault ci stiamo muovendo rapidamente per sperimentare l’IA in modi che aggiungono valore, ma non in modo avventato. Con la trasparenza, la responsabilità e l’allineamento aziendale come principi fondamentali, crediamo che la governance non sia una lista di controllo, ma che debba guidare il processo decisionale. Abbiamo inoltre implementato misure di protezione relative all’accesso, all’utilizzo e alla resilienza dei dati.

Inoltre, la complessità e la portata estesa dell’IA presentano nuove vulnerabilità che i malintenzionati potrebbero sfruttare. In risposta a ciò, stiamo collaborando con il nostro CISO e il team di sicurezza. Avvicinando le nostre priorità in materia di resilienza, le organizzazioni e i sistemi, siamo in grado di individuare, reagire e, se necessario, ripristinare i nostri dati di IA a seguito di un’interruzione. Un team senza l’altro non funzionerà. Infine, l’evoluzione dell’IA sta elevando anche le competenze richieste ai team IT. Sebbene la profondità tecnica sia essenziale, abbiamo bisogno di membri del team curiosi, adattabili e in grado di capire non solo come funziona l’IA, ma anche come si inserisce nei flussi di lavoro, nei modelli di governance e nella pianificazione della resilienza. Ciò include la presenza di forti comunicatori allineati con le funzioni aziendali che possano aiutarci a tradurre l’impatto dell’IA in termini commerciali e a misurare il ROI.

In sintesi, l’IA non sostituisce i fondamenti della resilienza, ma alza la posta in gioco. Le organizzazioni che prospereranno sono quelle in grado di sfruttare l’IA per muoversi più velocemente e in modo più intelligente, costruendo allo stesso tempo le barriere di protezione e le strategie di recupero che le mantengono forti quando le cose vanno male.

La resilienza non si limita più a sopravvivere alle interruzioni. Le organizzazioni devono creare la fiducia necessaria per innovare con coraggio, sapendo di potersi adattare e recuperare su scala. Per saperne di più, vi invito a registrarvi all’evento Virtual SHIFT di Commvault il 19 novembre. Ha Hoang è Chief Information Officer presso Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Ogni organizzazione vorrebbe credere di essere pronta ad affrontare un attacco informatico. Ma “essere pronti” e “essere resilienti” non sono la stessa cosa. Essere pronti significa avere un piano. Essere resilienti significa sapere che quel piano funzionerà: in modo rapido, efficace e sotto pressione. Per rimanere resilienti, la vostra preparazione al Recovery informatico deve evolversi di pari passo con la vostra attività e con il panorama delle minacce in continua evoluzione.

Per saperne di più sulla pianificazione della preparazione al ripristino informatico, leggete qui.

L’obiettivo è mantenere le vostre capacità di Recovery allineate a ciò che conta di più per la vostra organizzazione. È qui che entra in gioco il “Ripristino minimo praticabile” (MVR). Commvault e GigaOm definiscono l’MVR come il livello minimo di prestazioni di Recovery che la vostra organizzazione deve raggiungere per mantenere le operazioni critiche dopo un attacco informatico.

MVR vi aiuta a concentrarvi innanzitutto sul ripristino delle funzioni aziendali essenziali, in modo da poter riprendere le operazioni più rapidamente e con una sicurezza misurabile.

Scaricate il rapporto di GigaOm Minimum Viable Recovery per scoprire come potete portare la prontezza al livello successivo.

Cyber Recovery Valutazione della redditività minima

Comprendere la teoria del Recovery informatico è una cosa. Sapere quanto sia realmente pronta la vostra organizzazione in termini di Readiness? Quella è un’altra. L’autovalutazione della Minimum Viability di Commvault vi aiuta a colmare questa lacuna.

In pochi minuti, valuta le vostre attuali capacità di ripristino, evidenzia le potenziali vulnerabilità e confronta la vostra preparazione con le best practice del settore. Il risultato è un report personalizzato che mostra la situazione attuale e i passi successivi da compiere per avanzare verso l’MVR, aiutando la vostra azienda a riprendersi più velocemente, con maggiore sicurezza e una resilienza misurabile.

Partecipare alla valutazione.

Workshop sulla resilienza informatica

Questo workshop interattivo, offerto in città di tutto il mondo, guida i partecipanti attraverso il processo di creazione di un solido piano di ripristino informatico. Utilizzando scenari reali, il workshop aiuta le organizzazioni a sviluppare strategie per resistere e riprendersi dagli attacchi informatici.

Iscriviti a un workshop.

Non aspettate ad agire

Se aspetti che un attacco informatico metta in luce le tue debolezze, potrebbe essere troppo tardi. Adottando un approccio proattivo alla preparazione al ripristino informatico, è possibile ridurre al minimo l’impatto di un attacco, evitare costosi tempi di inattività e sostenere la continuità dell’attività.

La Readiness per il ripristino informatico non riguarda solo la tecnologia; significa avere la mentalità giusta, le competenze adeguate e la determinazione incrollabile a proteggere la propria organizzazione. Significa anche testare rigorosamente i propri piani di ripristino per verificare che funzionino quando ne avete più bisogno. Sfruttate le risorse e le competenze di Commvault per valutare la vostra situazione attuale, sviluppare un piano completo e costruire un’organizzazione veramente resiliente.

Perché alla fine la resilienza non è fortuna. È preparazione, dimostrata.

Chris DiRado è Principal Technologist, Product Experience, presso Commvault.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Punti di forza

  • L’offerta Data Rooms di Commvault trasforma i dati di backup in asset affidabili e pronti per l’AI, contribuendo al contempo a mantenere la governance e la conformità.
  • L’offerta è un ponte tra la protezione dei dati e l’attivazione dell’IA senza creare nuovi rischi per la sicurezza o richiedere un’altra platform.
  • Si integra con gli ecosistemi AI esistenti, come Microsoft Azure e Snowflake, utilizzando standard aperti come Apache Parquet e Iceberg.
  • La governance incorporata consente la cura, la classificazione e la condivisione sicura dei dati all’interno di un’architettura a fiducia zero.
  • Attivando i dati storici, le organizzazioni possono contribuire ad accelerare l’innovazione dell’IA, l’analisi e i flussi di lavoro di conformità in modo sicuro.

L’innovazione nell’IA dipende dai dati, ma non da dati qualsiasi. Dipende da dati affidabili, governati e accessibili. Tuttavia, per la maggior parte delle aziende, i dati che potrebbero alimentare l’IA sono sepolti nei backup, sparsi in diversi ambienti e vincolati da requisiti di conformità. È qui che entra in gioco l’offerta Data Rooms di Commvault.

Accelerare l’intelligenza artificiale in modo sicuro

L’offerta Data Rooms di Commvault trasforma i dati di backup – uno dei set di dati più completi e affidabili che un’organizzazione possiede – in asset pronti per l’AI. Questa nuova offerta aiuta le aziende a collegare in modo sicuro i propri dati alle piattaforme di AI e di analisi, senza creare nuovi rischi o complessità.

A differenza di altri approcci che portano i modelli di intelligenza artificiale negli ambienti di backup, ampliando la superficie di attacco e l’esposizione alla conformità, Commvault fa il contrario. Portiamo dati governati e controllati da policy negli ecosistemi di AI già utilizzati dai clienti, preservando la loro libertà di scelta ed evitando il vendor lock-in.

L’offerta Data Rooms non è un’altra platform di AI. È il ponte tra la protezione dei dati e l’attivazione dei dati, progettato per rendere più rapidi e sicuri gli investimenti esistenti in AI. Lo fa creando “stanze” governate e controllate da policy all’interno di Commvault Cloud , spazi in cui i dati possono essere classificati, curati e condivisi in modo sicuro con strumenti di AI e di analisi senza uscire dai confini della protezione.

Ascoltare i clienti: Basta con la proliferazione Platform

Abbiamo sentito i clienti a voce alta e chiara: non avete bisogno di un’altra platform di IA. Avete bisogno di un modo sicuro e semplice per utilizzare i dati che già proteggete, attraverso gli strumenti e gli ecosistemi di IA che avete già scelto.

Ecco perché Commvault ha realizzato Data Rooms per integrarsi con partner come Microsoft Azure e Snowflake utilizzando formati standard aperti come Apache Parquet e Iceberg. Questo vi aiuta a mantenere i vostri dati portatili, conformi alle policy e pronti per l’attivazione, ovunque vi porti la vostra strategia di AI.

Trasformare la protezione dei dati in attivazione dei dati

Con Data Rooms, gli utenti autorizzati possono scoprire, classificare e preparare i dati direttamente dai repository di backup, in ambienti on-premises e cloud . La governance incorporata aiuta a mantenere il controllo, consentendo la condivisione solo dei set di dati approvati, con classificazione automatica, etichettatura della sensibilità, riformulazione e audit trail applicati in ogni fase del processo.

Data Rooms funge da spazio di lavoro governato e controllato da policy all’interno di Commvault Cloud , dove i dati possono essere curati in modo sicuro e resi disponibili agli strumenti di AI o di analisi senza uscire dal perimetro di protezione. Questo design governato fornisce un ponte sicuro tra i dati di backup e i flussi di lavoro di attivazione, aiutando le organizzazioni a sbloccare le informazioni per l’innovazione, mantenendo al contempo la piena conformità e il controllo. Data Rooms può aiutarti a:

  • Accelerare le intuizioni: Trovare ed esportare rapidamente i dati storici in formati adatti all’intelligenza artificiale per addestrare i modelli o alimentare le analisi.
  • Semplificare le operazioni: Eliminare le pipeline ETL fragili con il rilevamento e la cura automatizzati dei dati.
  • Mantenere la conformità: Mantenete intatta la governance con controlli basati su criteri e tracciabilità dal backup all’attivazione.

La fiducia come base per un’IA responsabile

Nella corsa all’adozione dell’IA, la fiducia diventa spesso un danno collaterale. Secondo un recente studio, circa tre quarti dei leader IT intervistati hanno dichiarato che l’utilizzo dell’IA potrebbe rendere le loro organizzazioni più vulnerabili agli attacchi informatici. attacchi informatici. Ecco perché Commvault ha realizzato Data Rooms all’interno dell’architettura zero-trust di Commvault Cloud, completa di crittografia, RBAC e conformità pronta per l’audit.

Grazie all’integrazione di protezione dei dati, governance e implementazione in un’unica platform, Commvault consente alle aziende di accelerare l’innovazione nel campo dell’intelligenza artificiale senza compromettere la sicurezza, la conformità o il controllo.

Accelerare l’innovazione senza aggiungere rischi

L’offerta Data Rooms di Commvault aiuta le organizzazioni a muoversi più velocemente rendendo i dati accessibili in modo sicuro agli strumenti che fanno progredire l’azienda, dall’addestramento dei modelli di AI all’analisi, all’eDiscovery e all’automazione della conformità. Perché quando i dati di backup diventano dati utilizzabili, le aziende sbloccano anni di informazioni storiche e di contesto che la maggior parte dei modelli di AI semplicemente non hanno.

Come ha affermato Pranay Ahlawat, Chief Technology and AI Officer di Commvault: “Le organizzazioni stanno iniziando a rendersi conto che i loro dati storici sono più di una semplice assicurazione: sono un potente asset strategico non sfruttato. Con Commvault Data Rooms, le aziende possono esportare con fiducia i loro dati secondari e sfruttarli con la platform AI di loro scelta per sbloccare nuove opportunità di intelligenza, innovazione e crescita aziendale”.

Perché è importante ora

L’offerta Data Rooms di Commvault ridefinisce le possibilità per le aziende che vogliono innovare in modo responsabile. Permette di passare dalla protezione dei dati all’attivazione dei dati, in modo sicuro, flessibile e su scala.

In breve: Commvault non sta costruendo un’altra platform AI. Stiamo costruendo le fondamenta che consentono a ogni platform di AI di funzionare meglio, perché quando i dati sono protetti, affidabili e pronti per l’attivazione, l’innovazione avviene più rapidamente.

Domande frequenti

D: Che cos’è l’offerta Data Rooms di Commvault? R: Commvault Data Rooms è una nuova funzionalità di Commvault Cloud che aiuta le aziende a scoprire, classificare e attivare in modo sicuro i dati di backup per l’intelligenza artificiale e l’analisi. Questa funzionalità è un ponte tra la protezione dei dati e la data intelligence, offrendo alle aziende un accesso governato e self-service alle risorse di dati affidabili per l’analisi e l’innovazione.


D: In che modo Data Rooms si differenzia da altre soluzioni di AI data?

R: La maggior parte degli strumenti di preparazione dei dati per l’IA funziona solo su dati in tempo reale o di produzione, creando problemi di conformità e costi. Data Rooms opera sui dati di backup – dati già protetti e gestiti – garantendo un equilibrio unico tra accessibilità, conformità e affidabilità. È integrata nell’ambiente controllato da policy di Commvault Cloud, quindi fa parte di una piattaforma unificata di resilienza informatica.


D: Quali vantaggi traggono le organizzazioni dall’utilizzo delle Data Room? R: Le organizzazioni possono contribuire ad accelerare le intuizioni dell’intelligenza artificiale e dell’analisi, a semplificare le operazioni sui dati riducendo la complessità dell’ETL e a mantenere la conformità attraverso processi automatizzati di classificazione, etichettatura e verifica.


D: In che modo Data Rooms supporta la sicurezza e la conformità dei dati? R: Data Rooms opera all’interno dell’architettura zero-trust di Commvault Cloud, applicando automaticamente i controlli di classificazione, redenzione e audit-ready. Aiuta a mantenere la privacy, la tracciabilità e la conformità dei dati durante l’intero ciclo di vita dei dati, allineandosi agli standard di governance interni e normativi.


D: Quali tipi di piattaforme di AI o di analisi possono connettersi con Data Rooms? R: Data Rooms si integra con i principali partner cloud e dell’intelligenza artificiale, come Microsoft Azure e Snowflake, supportando formati di dati standard aperti come Apache Parquet e Iceberg per la massima flessibilità e portabilità.


D: Perché questa offerta è importante per le aziende di oggi? R: Mentre le organizzazioni accelerano l’adozione dell’intelligenza artificiale, Data Rooms consente loro di sbloccare in modo responsabile il valore dei dati storici e protetti, alimentando l’innovazione e mantenendo al contempo fiducia, conformità e controllo. Vir Choksi è Principal Product Marketing Manager di Commvault.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Resilienza conversazionale: il nuovo modo di gestire e proteggere i dati aziendali

La resilienza conversazionale è una funzionalità di Commvault Cloud che consente di gestire e proteggere i dati tramite il linguaggio naturale.

Aggiornato a maggio 2026

Esplora le risorse correlate

Scheda tecnica

L’intelligenza artificiale in Commvault Cloud

Dall’automazione e dall’apprendimento automatico all’intelligenza artificiale avanzata, scopri come Metallic AI contribuisce a garantire maggiori prestazioni ed efficienza in ogni aspetto della Commvault Cloud Platform.
Leggi la scheda tecnica su L’IA nel Commvault Cloud
Libro bianco

Verso un futuro sicuro per l’intelligenza artificiale

Scopri come Commvault aiuta le organizzazioni a progredire con l’IA, proteggendo al contempo i dati più importanti.
Leggi il white paper su “Garantire un futuro sicuro per l’intelligenza artificiale”

Siamo orgogliosi di annunciare che Commvault è stata nominata Market Leader Cyber Resilience nell’ambito dei 2025 Top InfoSec Innovator Awards, presentati da Cyber Defense Magazine.

“Commvault incarna tre caratteristiche principali che noi giudici cerchiamo per diventare vincitori: comprendere oggi le minacce di domani, fornire una soluzione economicamente vantaggiosa e innovare in modi inaspettati che possono aiutare a mitigare il rischio informatico e ad essere un passo avanti rispetto alla prossima violazione”, ha dichiarato Gary S. Miliefsky, editore della rivista.

Questo riconoscimento celebra le organizzazioni che innovano in modo inaspettato ed efficace, fornendo soluzioni di cybersecurity all’avanguardia ed efficienti dal punto di vista dei costi, che aiutano le aziende a mitigare i rischi e a stare un passo avanti rispetto alle minacce in evoluzione.

Rafforzare la resilienza informatica per il mondo reale

Poiché le minacce informatiche diventano sempre più complesse e persistenti, le organizzazioni hanno bisogno di soluzioni che vadano oltre la prevenzione: devono essere in grado di ripristinare rapidamente le applicazioni minime vitali e continuare a operare con fiducia. Commvault® Cloud, il portafoglio di soluzioni cyber resilience leader del settore, aiuta i clienti a raggiungere questo obiettivo.

Unificando la protezione avanzata dei dati, il rilevamento delle minacce e l’orchestrazione autonomous recovery , Commvault consente alle aziende di anticipare, resistere e recuperare dagli attacchi, permettendo loro di salvaguardare la continuità operativa e la reputazione in un panorama dinamico di minacce.

Impegno per l’innovazione continua

“Questo premio sottolinea la leadership di Commvault nell’aiutare le organizzazioni a prepararsi e a rispondere alle sfide informatiche di oggi e di domani”, ha dichiarato Bill O’Connell, Chief Security Officer di Commvault. “La nostra missione è quella di mettere a disposizione dei clienti soluzioni intelligenti e integrate che rendano la cyber resilience realizzabile e misurabile, in modo che possano concentrarsi sull’avanzamento dell’attività e non sulla lotta agli incendi”.

Guardare avanti

Mentre le minacce continuano ad evolversi, Commvault rimane impegnata a fornire una cyber resilience di nuova generazione attraverso l’intelligenza, l’automazione e la fiducia. Questo riconoscimento riflette la nostra costante dedizione nell’aiutare i clienti a superare in astuzia, in durata e in prestazioni anche le minacce informatiche più sofisticate.

Per saperne di più su come Commvault aiuta le organizzazioni a costruire la resilienza contro il ransomware e i cyberattacchi, partecipate ai nostri prossimi SHIFT NYC o SHIFT Virtual. Thomas Bryant è direttore senior del marketing di prodotto presso Commvault.

Blog correlati

More related posts


Cyber Resilience

Read more about Cyber Resilience

Il ransomware si è evoluto di nuovo. È più veloce, più intelligente e più mirato che mai. Quello che una volta era un fastidio per la crittografia dei dati è diventato un motore di interruzione dell’attività su larga scala, alimentato dall’intelligenza artificiale, dall’automazione e da un’economia del crimine informatico professionalizzata.

Nel 2026, il ransomware non riguarderà solo i file bloccati. Si tratta di identità rubate, catene di fornitura compromesse e paralisi operativa che può diffondersi in pochi minuti.

“L’intelligenza artificiale agenziale è in grado di ragionare, pianificare e agire in modo autonomo, adattando gli attacchi in tempo reale e imparando dai difensori più velocemente di quanto questi possano rispondere”, ha scritto Govind Rangasamy, responsabile delle soluzioni di recupero e vicepresidente del marketing di portafoglio di Commvault, nel suo libro, Il calcolo della resilienza informatica.

Nei test controllati citati nel libro, il ransomware guidato dall’intelligenza artificiale ha ottenuto l’esfiltrazione completa dei dati 100 volte più velocemente degli aggressori umani. Questo rappresenta un cambiamento fondamentale che richiede difese altrettanto intelligenti.

Per i CISO e i leader IT, il 2026 sarà l’anno in cui la resilienza sostituirà la prevenzione come vera misura della preparazione.

Tendenza 1: il ransomware con intelligenza artificiale agisce da protagonista

Gli attori delle minacce stanno ora impiegando l’IA agenziale, ovvero sistemi autodiretti che pianificano ed eseguono campagne end-to-end. A differenza degli strumenti tradizionali che seguono gli script, questi agenti di IA possono adattarsi alle difese di rete, cambiare i payload durante l’attacco e imparare dalle risposte del rilevamento.

Questa capacità potrebbe rendere obsoleti i playbook tradizionali. I difensori devono far fronte agli attacchi a velocità automatica con il rilevamento assistito dall’intelligenza artificiale, l’analisi comportamentale e i test di ricostruzione automatizzati che convalidano l’integrità del ripristino in modo continuo.

Tendenza 2: la fiducia nell’identità diventa il nuovo perimetro

Dopo anni di attenzione alla sicurezza “incentrata sull’identità”, il 2026 segna una nuova tappa. La fiducia nelle identità, non solo il controllo degli accessi, definirà la cyber resilience.

Gli aggressori stanno sfruttando token rubati, chiavi API e autorizzazioni configurate in modo errato per muoversi all’interno di ambienti ibridi senza innescare allarmi. La sfida non consiste più nel verificare chi sia una persona, ma nel sapere se quell’identità sia ancora affidabile dopo essere stata compromessa.

Come scrive Rangasamy, “la resilienza non consiste nell’evitare il fallimento. Si tratta di riprendersi da esso”.

La verifica continua e le ricostruzioni pulite e verificabili dell’infrastruttura di identità aiutano a ripristinare la fiducia più velocemente di quanto gli aggressori possano fare.

Tendenza 3: lo sfruttamento della catena di fornitura e del SaaS accelera

Le bande di ransomware prendono sempre più di mira gli ecosistemi SaaS e di terze parti, dove una violazione può colpire centinaia di organizzazioni. Le piattaforme RaaS ora automatizzano la ricognizione delle relazioni con i fornitori, esponendo credenziali condivise, pipeline CI/CD e collegamenti API.

Le normative del 2026 richiederanno prove di resilienza del fornitore. Ciò significa non solo i rapporti SOC 2, ma anche la prova della capacità di ricostruzione delle dipendenze.

Tendenza 4: il ransomware come servizio diventa aziendale

Quello che una volta assomigliava a un mercato di hacker ora funziona come un franchising di software. Gli operatori RaaS offrono prezzi differenziati, assistenza tecnica e personalizzazione agli affiliati.

Questa industrializzazione del crimine informatico significa che anche gli attori poco qualificati possono noleggiare kit ransomware potenziati dall’intelligenza artificiale. Le organizzazioni devono considerare il RaaS come un vero e proprio concorrente del settore che innova più velocemente della maggior parte dei difensori aziendali.

Tendenza 5: aumento delle estorsioni di dati e dei ricatti Deepfake

Gli attacchi di sola crittografia stanno diventando meno comuni. Gli aggressori ora combinano il furto di dati, i deepfake generati dall’intelligenza artificiale e le comunicazioni sintetiche per estorcere pagamenti o danneggiare la reputazione. Questa nuova ondata di ransomware psicologico arma la fiducia stessa, non solo la tecnologia.

Tendenza 6: la resilienza diventa la metrica più importante

Le aziende leader stanno spostando l’attenzione dalla difesa alla resilienza dimostrata.
Rangasamy definisce la vera cyber resilience come “ricostruzione della fiducia”, ovvero la capacità verificata di ripristinare le applicazioni business-critical entro poche ore.

La velocità da sola non è più sufficiente. Il ripristino deve essere pulito, non solo veloce.
Il white paper di Commvault «Redefining Cyber Recovery: Introducing Mean Time to Clean Recovery» (Ridefinire il ripristino informatico: introduzione al Mean Time to Clean Recovery) presenta l’MTCR come un nuovo parametro di riferimento per il successo del ripristino.

L’MTCR misura la velocità con cui un’organizzazione può ripristinare i servizi critici utilizzando dati puliti e verificati, colmando quello che Commvault chiama il gap di cyber resilience . Va oltre i tradizionali obiettivi di tempo e punto di ripristino per concentrarsi su fiducia, convalida e integrità dei dati, i fattori che determinano se il ripristino funziona davvero.

I pilastri chiave della resilienza includono ora:

  • Backup immutabili, condotti in aria e convalidati regolarmente.
  • Ricostruzioni automatizzate e guidate da policy di interi stack applicativi.
  • Test caotici costanti per individuare i collegamenti deboli prima che lo facciano gli aggressori.
  • Misurazione e rendicontazione dell’MTCR.
  • Visibilità unificata su dati, identità e infrastruttura.

Tendenza 7: l’assicurazione e la regolamentazione in materia di cibernetica rendono più severa l’asticella

I governi e gli assicuratori richiedono sempre più spesso prove di capacità di Recovery validate e di ricostruzione testate. Le organizzazioni in grado di dimostrare una Cleanroom Recovery e un’integrità dei dati verificata ottengono approvazioni più rapide dei sinistri e una posizione normativa più solida. Le prove di resilienza stanno rapidamente diventando essenziali quanto gli audit finanziari.

Il bilancio

Il ransomware si è evoluto in un settore basato sui dati e accelerato dall’intelligenza artificiale. La sopravvivenza ora dipende meno dal bloccare ogni attacco e più dal ripristinarsi più velocemente di quanto l’autore dell’attacco riesca ad adattarsi. Il vostro livello di resilienza – misurato in ore, non in giorni – è ora un vantaggio competitivo.

Come conclude Rangasamy, “le organizzazioni che oggi abbracciano la funzione Rebuild diventeranno quelle che non solo sopravviveranno agli attacchi di domani, ma ne usciranno rafforzate”.

Per saperne di più

Questo blog si basa su approfondimenti tratti da Il calcolo della resilienza informatica (O’Reilly Media, 2025), scritto da Govind Rangasamy, Head of Recovery Solutions e Vice President of Portfolio Marketing di Commvault, e dal whitepaper Commvault Redefining Cyber Recovery: Introducing Mean Time to Clean Recovery. Per ulteriori prospettive sull’IA agenziale, il cyber recovery e le metriche di resilienza, visitate il Readiverse.


Katherine Demacopoulous è direttrice senior della strategia e dei programmi globali relativi ai contenuti presso Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Commvault è orgogliosa di annunciare la sua nuova designazione a Partner CPE autorizzato ISC2, che riconosce il nostro impegno nel promuovere la conoscenza della cybersecurity e lo sviluppo professionale.

In qualità di submitter autorizzato, Commvault è ora in grado di segnalare i crediti CPE (Continuing Professional Education) direttamente all’ISC2 per i partecipanti che frequentano i programmi e gli eventi formativi Commvault. Ciò significa che i professionisti in possesso di certificazioni come CISSP®, CCSP® e SSCP® possono guadagnare e monitorare automaticamente i crediti CPE attraverso gli eventi Commvault, senza doverli inviare manualmente.

Potenziare la comunità della sicurezza informatica

Grazie a questa partnership, Commvault si unisce a un gruppo selezionato di organizzazioni autorizzate a fornire contenuti formativi allineati ai domini ISC2, tra cui:

  • Sicurezza e gestione del rischio
  • Sicurezza Cloud e della rete
  • Risposta agli incidenti e medicina legale
  • Gestione dell’identità e degli accessi

I partecipanti ai webinar, ai workshop, agli eventi e ai corsi di formazione di Commvault potranno beneficiare della segnalazione automatica dei crediti e di un processo semplificato per il mantenimento delle certificazioni.

Una missione condivisa per la resilienza informatica

Questa partnership rafforza l’impegno di Commvault nel fornire ai professionisti della sicurezza e dell’IT le competenze e le conoscenze necessarie per proteggere e recuperare i dati in ambienti ibridi complessi. Suzanne Klausner è direttore della strategia di abilitazione dei clienti di Commvault.
More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Mentre le organizzazioni adottano l’IA generativa per automatizzare le decisioni, migliorare l’erogazione dei servizi e ottimizzare la gestione dei dati, si imbattono anche in una nuova serie di minacce informatiche che sfruttano l’intelligenza di questi sistemi. Una delle minacce più preoccupanti è l’attacco prompt injection, che utilizza il linguaggio stesso per manipolare il comportamento dell’IA e compromettere la fiducia.

Quando l’intelligence diventa una superficie di attacco

Un attacco di tipo prompt injection manipola le istruzioni che un sistema di intelligenza artificiale riceve. Convince il sistema ad agire contro il suo intento originale inserendo comandi nascosti o ingannevoli nei prompt, nei documenti o persino nei dati esterni che l’IA elabora. Questa forma di attacco è particolarmente pericolosa perché non si basa su exploit di codice tradizionali. Utilizza invece le parole per corrompere i risultati.

Immaginate uno strumento di IA generativa in un contesto di assistenza clienti che venga indotto con l’inganno a rivelare dati riservati o a modificare i flussi di lavoro. In un altro caso, un aggressore potrebbe nascondere istruzioni dannose in un documento di un fornitore, inducendo un sistema basato sull’IA a deviare le spedizioni o ad alterare le fatture. Questi scenari dimostrano come l’interfaccia linguistica dei sistemi di IA sia diventata una nuova superficie di attacco, spesso trascurata.

Settori come quello sanitario, finanziario e manifatturiero stanno già riscontrando esempi di queste tattiche. Istruzioni nascoste nei dati, nelle e-mail o nei moduli possono aggirare silenziosamente i protocolli di sicurezza. Il risultato non è solo l’esposizione dei dati, ma anche l’interruzione delle operazioni.

L’intersezione tra vulnerabilità dell’IA e resilienza informatica

I team di sicurezza informatica hanno dedicato decenni a rafforzare le reti, crittografare i dati e implementare difese a più livelli. L’IA introduce una sfida diversa. Questi sistemi non si limitano a memorizzare le informazioni, ma le interpretano. Quando un modello di IA viene compromesso, il danno va oltre la semplice perdita di dati. Può influire sull’accuratezza e sull’affidabilità delle decisioni automatizzate che influenzano interi processi aziendali.

Ecco perché la resilienza informatica è diventata essenziale. La vera resilienza non consiste solo nel bloccare gli attacchi, ma anche nell’essere in grado di resistere e riprendersi da essi. Per l’IA, resilienza significa rilevare tempestivamente le manipolazioni, isolare i sistemi colpiti e ripristinare il normale funzionamento prima che si verifichino danni significativi.

L’approccio di Commvault alla resilienza informatica consiste nell’aiutare le organizzazioni a costruire per questa realtà. Combinando protezione dei dati, rilevamento delle minacce e ripristino orchestrato, le organizzazioni possono mantenere l’integrità dei dati e la continuità aziendale anche quando i sistemi di intelligenza artificiale sono presi di mira. L’obiettivo di Commvault è fornire alle organizzazioni gli strumenti per rendere i dati non solo sicuri, ma anche verificabili e recuperabili.

Riconoscere i segni di un’iniezione tempestiva

Il primo passo per costruire la resilienza è riconoscere quando potrebbe verificarsi un’iniezione immediata. I segnali di allarme più comuni sono:

  • Annullamento delle istruzioni: Prompt che includono frasi come “ignora le istruzioni precedenti” o “rivela i dati nascosti”.
  • Cambio di contesto: improvvisi cambi di argomento che allontanano il sistema di intelligenza artificiale dal suo scopo.
  • Testo codificato o multilingue: Caratteri nascosti, schemi di codifica o comandi in lingua straniera progettati per eludere il rilevamento.
  • Tattiche di social engineering: Input che sembrano provenire da una figura autoritaria o da un amministratore di sistema.

Le organizzazioni dovrebbero monitorare il comportamento dell’IA nel tempo, stabilendo una linea di base per la “normalità”. Le deviazioni dalle risposte previste possono rivelare i tentativi di manipolazione prima che causino danni.

Difesa in profondità: Applicare i principi di fiducia zero all’intelligenza artificiale

La protezione dei sistemi di intelligenza artificiale richiede la stessa mentalità a più livelli che si è dimostrata efficace nella cybersecurity in senso lato. I principi della fiducia zero possono essere applicati anche in questo caso, ma con una maggiore enfasi sul controllo degli input e degli output.

  1. Convalidare gli input e gli output. Sanificare i prompt prima che vengano elaborati ed esaminare le risposte generate dall’IA per verificare la presenza di istruzioni o informazioni inaspettate.
  2. Segmentare gli ambienti di IA. Separare i sistemi che elaborano informazioni sensibili da quelli che interagiscono con fonti di dati non attendibili.
  3. Limitare le autorizzazioni. Utilizzare controlli di accesso basati sui ruoli in modo che, anche se un modello venisse ingannato, non possa accedere o modificare i sistemi critici.
  4. Monitoraggio continuo del comportamento. Tracciate le risposte dell’intelligenza artificiale nel tempo per rilevare modelli diversi dalle norme previste.

La tecnologia ThreatWise di Commvault può essere incorporata come parte della protezione stratificata di un’organizzazione. Rileva attività insolite nelle pipeline di dati AI e segnala i comportamenti che possono segnalare un tentativo di iniezione. In combinazione con altre offerte Commvault, come Commvault Cloud, le organizzazioni possono integrare il rilevamento precoce con il ripristino rapido e la visibilità unificata su ambienti ibridi.

Sicurezza dell’intelligenza artificiale ed elemento umano

La tecnologia da sola non può risolvere questo problema. Molti tentativi di iniezione di prompt hanno successo grazie all’ingegneria sociale piuttosto che a vulnerabilità tecniche. Si basano sulla fiducia umana. I dipendenti che utilizzano strumenti di IA generativa devono comprendere che ogni prompt, file o link può diventare un potenziale vettore di attacco. Una formazione regolare ed esercitazioni di attacchi simulati possono rafforzare la consapevolezza. Quando gli utenti sanno come appaiono gli input sospetti, diventano un livello attivo di difesa piuttosto che un punto debole della catena.

Costruire un’intelligenza artificiale affidabile attraverso pratiche di dati resilienti

L’IA può essere vista come un’estensione dei sistemi di dati aziendali, non come un dominio separato, e Commvault può aiutare i clienti a orientarsi su come proteggere la propria IA. Proteggere l’IA significa innanzitutto proteggere i dati da cui apprende e i risultati che produce. Ciò significa mantenere i set di dati, i modelli e i metadati integri, verificabili e recuperabili.

La resilienza deve essere progettata nel sistema fin dall’inizio. Che la minaccia sia un ransomware, un abuso da parte di persone interne o una sofisticata iniezione di prompt, l’obiettivo rimane lo stesso: preservare l’integrità dei dati e la disponibilità operativa. L’intelligenza artificiale sta trasformando il modo in cui le organizzazioni gestiscono le informazioni, ma i fondamenti della cybersecurity sono ancora validi. La protezione dei dati, il monitoraggio continuo e il ripristino rapido rimangono i pilastri della resilienza in un mondo sempre più intelligente.

Pensiero finale

Gli attacchi di tipo Prompt Injection ci ricordano che innovazione e rischio si evolvono di pari passo. Man mano che le aziende accelerano l’uso dell’IA, devono anche evolvere le loro difese. Inserendo la resilienza informatica in ogni livello delle operazioni supportate dall’IA, le organizzazioni possono adottare nuove tecnologie con fiducia, sapendo che i loro dati e le loro decisioni rimangono sicuri e affidabili. Chris DiRado è Principal Technologist, Product Experience, presso Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Ogni anno, il 24 ottobre, il mondo si ferma per celebrare la Giornata internazionale dell’azione per il clima, ricordandoci che proteggere il pianeta non è più una scelta, ma una responsabilità condivisa. Il cambiamento climatico non è in arrivo: è già qui. E il modo in cui reagiamo oggi determinerà il futuro delle nostre comunità, delle nostre aziende e del nostro pianeta.

In Commvault, la resilienza è il nostro obiettivo, non solo per i dati, ma anche per il mondo che tutti condividiamo. Sostenibilità: il cuore della resilienza La nostra missione di salvaguardia dei dati va di pari passo con il nostro impegno a salvaguardare l’ambiente. Nell’anno fiscale 25 abbiamo compiuto progressi significativi verso i nostri obiettivi di resilienza climatica:

  • Le emissioni Scope 2 sono diminuite di oltre il 13%, grazie a un uso più intelligente dell’energia e all’efficienza delle operazioni dei data center.
  • L’intensità delle emissioni è scesa da 12,7 a 9,6 tonnellate metriche di CO₂e per milione di dollari di fatturato, dimostrando che crescita e sostenibilità possono procedere insieme.
  • La nostra sede centrale, certificata LEED, continua a essere all’avanguardia grazie all’integrazione delle energie rinnovabili, a sistemi efficienti dal punto di vista idrico e a solidi programmi di riciclaggio.

In tutto e per tutto, da come alimentiamo i nostri uffici a come progettiamo la nostra tecnologia, consideriamo la sostenibilità un fattore chiave della continuità aziendale.

Dati al servizio del pianeta La stessa innovazione che guida la resilienza informatica di Commvault sta contribuendo a promuovere la resilienza climatica. Ottimizzando l’archiviazione dei dati, riducendo le ridondanze e migliorando l’efficienza workload , le nostre soluzioni cloud consentono ai clienti di utilizzare meno energia e di raggiungere i propri obiettivi di sostenibilità. Meno rifiuti. Minor consumo di energia. Più resilienza. Perché quando i dati lavorano in modo più intelligente, il pianeta respira meglio.

Azione collettiva, progresso condiviso Sappiamo che l’azione per il clima non è una missione solitaria. Per questo Commvault collabora con partner che condividono i nostri valori ambientali e partecipa a iniziative comunitarie come il Net Zero Institute per contribuire ad accelerare la transizione verso un’economia a basse emissioni di carbonio. Inoltre, allineiamo la nostra governance sul clima con la Task Force on Climate-Related Financial Disclosures (TCFD), promuovendo la responsabilità dall’alto verso il basso.

Dalla consapevolezza all’azione Il percorso verso un futuro sostenibile inizia con piccole scelte intenzionali, come spegnere una luce, ottimizzare un server, ripensare un tragitto. Ogni decisione è importante. In questa Giornata internazionale dell’azione per il clima, facciamo tutti un passo avanti verso il progresso. Perché la resilienza – nei dati, nelle aziende o nell’ambiente – si costruisce insieme. Aakanksha Kashyap è specialista ESG presso Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Punti di forza

  • Bastano solo 250 campioni compromessi per compromettere un modello di IA di grandi dimensioni, trasformando il vostro data lake in una superficie di attacco privilegiata.
  • I campioni avvelenati possono impiantare backdoor che persistono anche dopo il retraining o la messa a punto.
  • Una difesa pratica si concentra su “proteggere, rilevare, ripristinare”, considerando la protezione dei dati come elemento fondamentale per l’integrità dell’IA.
  • Backup, set di dati con versioni e ripristini dettagliati consentono un rapido ripristino a uno stato pulito e affidabile.
  • Commvault + Satori aggiungono funzionalità di rilevamento dei dati, controllo degli accessi in tempo reale, monitoraggio delle attività LLM e policy-plus-rollback unificato per rafforzare la resilienza dell’IA.

Ho riflettuto molto sull’ultima ricerca di Anthropic, e la trovo inquietante. È emerso che bastano solo 250 campioni contaminati per compromettere un modello di IA su larga scala. 👉 [Leggi tu stesso la ricerca.] Proprio così: poche centinaia di file corrotti possono vanificare mesi di addestramento e miliardi di parametri. Non migliaia. Non milioni. Solo centinaia.

Per chiunque sviluppi o gestisca l’intelligenza artificiale, questo cambia tutto. Il vostro data lake AI è diventato la vostra principale superficie di attacco e, se non potete fidarvi dei vostri dati, non potete fidarvi dei vostri modelli.

💣 Piccoli campioni, grandi conseguenze

Anthropic ha dimostrato che:

  • Una manciata di campioni avvelenati può impiantare backdoor nascoste.
  • Queste vulnerabilità possono persistere anche dopo la riqualificazione e la messa a punto.
  • Gli aggressori non hanno bisogno di saturare il vostro sistema: basta loro un punto d’appoggio.

L’integrità dell’IA non è solo un problema di modello, ma anche un problema di protezione dei dati.

🧩 La difesa pratica: proteggere. Rilevare. Ripristinare.

In Commvault, vediamo le organizzazioni affrettarsi a costruire pipeline di IA senza garantire completamente la sicurezza delle fondamenta. Quando i dati vengono compromessi, la migliore difesa è la capacità di ripristinare uno stato pulito e affidabile. Ecco perché i backup, i set di dati con controllo delle versioni e i ripristini dettagliati stanno diventando essenziali per l’IA quanto le GPU e i pesi dei modelli. Commvault può aiutarvi a:

  • Cattura istantanee immutabili del tuo data lake.
  • Ripristina una versione funzionante.
  • Verifica la discendenza, la provenienza e la cronologia delle modifiche.
  • Bloccare i backup contro la manomissione (tramite archiviazione WORM).

Perché quando si parla di IA, la protezione non significa solo evitare i guasti, ma anche essere in grado di ripristinare rapidamente e in modo pulito il sistema quando si verificano.

🔐 Il potere di Satori: dati AI più intelligenti e sicuri

Con Satori ora parte di Commvault, offriamo funzionalità più ampie di sicurezza dei dati e governance dell’IA che possono aiutarti a:

  • Rileva automaticamente i dati sensibili su cloud, magazzini e laghi.
  • Controlla l’accesso in tempo reale: chi vede cosa, quando e come.
  • Monitorare l’attività dell’IA e dell’LLM per rilevare tempestivamente eventuali anomalie.
  • Unifica le politiche e il rollback: ripristina i dati e garantisci la conformità da un unico punto.

Insieme, Commvault + Satori forniscono funzionalità di base resilienti e intelligenti per i dati che aiutano a rilevare, proteggere e recuperare dalle minacce in continua evoluzione dei dati AI.

🚀 Il futuro della resilienza dell’IA

Questo è esattamente ciò di cui discuteremo al Commvault Shift | Virtual: come proteggere, salvaguardare e recuperare i dati che alimentano l’intelligenza artificiale. Unisciti a noi per ascoltare i leader del settore parlare della creazione di sistemi di IA affidabili e resilienti in grado di resistere alla corruzione dei dati, alle minacce informatiche e agli errori umani.

👉 Registrati qui: commvault.com/shift-virtual Proteggi la tua IA. Proteggi i tuoi dati. Costruisci un futuro più resiliente.

Domande frequenti

D: Cosa significa in realtà “250 file compromessi” per i miei modelli? R: Il blog cita la scoperta di Anthropic secondo cui bastano poche centinaia di campioni corrotti per compromettere in modo significativo un modello di grandi dimensioni, senza bisogno di un’inondazione. Sottolinea che agli aggressori basta un piccolo appiglio per degradare il comportamento o impiantare trigger. D: Perché il riaddestramento potrebbe non riuscire a rimuovere l’avvelenamento?
R: Alcune backdoor sopravvivono al retraining standard e alla messa a punto perché il segnale dannoso è sottile e rafforzato dal dataset più ampio. Il risultato è un modello che si comporta normalmente fino a quando non compare un trigger nascosto. D: A quali difese immediate dovremmo dare la priorità? R: Adottate una strategia “proteggi, rileva, ripristina”: proteggete la vostra pipeline di dati, monitorate le anomalie e mantenete la capacità di tornare a uno stato noto come corretto. Considerate la protezione dei dati come un elemento fondamentale, al pari dei pesi dei modelli e delle GPU. D: In che modo i backup e i set di dati versionati sono utili nella pratica? R: Le istantanee immutabili, la cronologia delle versioni e i ripristini dettagliati consentono di recuperare rapidamente dati puliti, verificare la provenienza e la provenienza e continuare le operazioni senza portare avanti compromessi nascosti.

D: Qual è il valore aggiunto offerto da Satori con Commvault? R: Satori amplia le funzionalità con il rilevamento automatico dei dati sensibili su cloud e lake, il controllo degli accessi in tempo reale, il monitoraggio delle attività LLM per il rilevamento tempestivo delle anomalie e una politica unificata con rollback per supportare la conformità e il ripristino.

D: La sicurezza dei modelli non è sufficiente senza la protezione dei dati? R: I controlli incentrati sui modelli sono necessari ma incompleti. Il post sostiene che l’integrità dell’IA è tanto un problema di protezione dei dati quanto un problema di modelli; senza dati affidabili, anche i modelli ben protetti possono essere compromessi. Thomas Bryant è direttore senior del marketing di prodotto presso Commvault.

Blog correlati:

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

La seconda edizione del rapporto “The State of Data Readiness in Asia” (Lo stato della preparazione dei dati in Asia), un rapporto completo redatto da Tech Research Asia su incarico di Commvault, offre una visione chiara delle sfide e delle realtà che devono affrontare le organizzazioni in tutto il continente.

Basato su un sondaggio condotto su 1.218 aziende in Indonesia, Hong Kong, Corea, Malesia, Filippine, Singapore, Thailandia e Vietnam, il rapporto rivela le tendenze critiche in materia di crescita dei dati, pressioni normative, adozione dell’intelligenza artificiale e cyber resilience. Ecco alcuni dei punti salienti che richiedono l’attenzione dei leader aziendali e IT:

Crescita senza precedenti dei dati e complessità dell’infrastruttura

I patrimoni di dati stanno crescendo a un ritmo sempre più veloce.

  • Le organizzazioni asiatiche hanno registrato una crescita media dei dati pari al 40% negli ultimi 12 mesi, un aumento significativo rispetto al 31% registrato l’anno precedente.
  • Questa esplosione di dati, il 66% dei quali non strutturati, risiede in ambienti sempre più complessi.
  • La maggior parte delle aziende (63%) opera oggi in cloud cloud cloud ibridi, creando un ecosistema tentacolare e interdipendente che è difficile da gestire e proteggere.
  • Questa complessità sta avendo un impatto negativo, con il 38% delle organizzazioni che ammette di non avere fiducia nella propria capacità di ripristinare le operazioni aziendali dopo una violazione.


Il paradosso dell’intelligenza artificiale: elevata diffusione nonostante l’alto rischio

L’intelligenza artificiale sta riscuotendo grande successo: il 74% delle organizzazioni asiatiche utilizza attualmente soluzioni di IA incentrate sul business. Tuttavia, vi è una visione lucida dei rischi che ciò comporta.

  • Questa complessità sta avendo un impatto negativo, con il 38% delle organizzazioni che ammette di non avere fiducia nella propria capacità di ripristinare le operazioni aziendali dopo una violazione.
  • Un incredibile 73% di queste organizzazioni ritiene che l’implementazione dell’IA aumenti la probabilità di una violazione della sicurezza informatica.
  • Nonostante questa consapevolezza, la due diligence è ancora carente. È preoccupante che il 58% delle organizzazioni non abbia effettuato controlli di sicurezza approfonditi sui propri strumenti di IA prima della loro implementazione e che meno della metà (46%) disponga di politiche complete per proteggere i dati generati dall’IA.

Il groviglio delle normative Il panorama normativo in Asia sta diventando sempre più complesso e, a volte, contraddittorio.

  • Esigenze contrastanti: il 53% delle organizzazioni riferisce di dover affrontare requisiti normativi contrastanti per i propri dati in diverse aree geografiche.
  • Onere normativo: il 52% delle aziende deve conformarsi ad almeno quattro importanti atti normativi.
  • Conformità dell’IA: la sfida è aggravata dalle normative specifiche sull’IA, alle quali è soggetto quasi il 60% delle aziende, mentre un altro 27% prevede di esservi soggetto entro il prossimo anno.

La triste realtà degli attacchi informatici e del ripristino dei dati

Esiste ancora un divario significativo tra le aspettative dei dirigenti aziendali e la realtà del ripristino dei sistemi IT dopo un incidente informatico. Mentre il 72% dei dirigenti aziendali si aspetta di tornare operativi entro cinque giorni dall’incidente, la realtà è che il 70% delle aziende impiega più di una settimana per ripristinare i propri sistemi. Il rapporto mette inoltre in luce gli impatti diretti degli attacchi:

  • Tra le aziende che hanno subito violazioni, l’83% ha subito una fuga di dati.
  • Meno della metà (41%) è riuscita a recuperare il 100% dei propri dati.
  • Sebbene il 57% delle aziende abbia una politica che vieta il pagamento dei riscatti, il 34% di quelle che adottano tale politica ha pagato il riscatto quando è stato attaccato.

Imparare con fatica

È interessante notare che le organizzazioni che hanno subito una violazione dimostrano una comprensione più matura e realistica delle proprie capacità. Sono più propense a disporre di piani di risposta agli incidenti completi e ad avere una visione più chiara delle complessità legate alla Recovery. Ad esempio, le aziende vittime di violazioni sono quasi due volte più propense a considerare i propri strumenti interni di intelligenza artificiale come un rischio elevato per la sicurezza informatica rispetto a quelle che non hanno subito violazioni.

Per comprendere meglio questi risultati e confrontare la vostra organizzazione con quelle simili, scaricate il rapporto completo sullo stato di preparazione dei dati in Asia. Il rapporto completo fornisce analisi dettagliate, dati specifici per paese e approfondimenti pratici per aiutarvi a migliorare cyber resilience vostre cyber resilience di gestione dei dati, ripristino e cyber resilience per garantire la continuità delle operazioni aziendali.

More related posts


Cyber Resilience

Read more about Cyber Resilience

Cyber Security

Read more about Cyber Security