Skip to content

In Commvault, la nostra cultura e il nostro successo si fondano sulla capacità di consentire ai “Vaulters” di dare il meglio di sé ogni giorno, mentre guidiamo e investiamo nella prossima generazione di leader. Il mio obiettivo, insieme al resto dei nostri dirigenti, è quello di creare team che abbiano un’influenza e un impatto concreti.

On that note, I’m thrilled to share that Commvault was recently announced as a winner at the OnCon Icon Awards 2023nelle seguenti categorie:

  • Premio “Top 50 Corporate Counsel Team”
  • Premio individuale “Top 50 Corporate Counsel”
  • Vincitore del premio “Top 50 Executive Team”

Ricevere anche solo uno di questi prestigiosi premi è già di per sé impressionante, ma essere premiati in tre categorie è un risultato straordinario! Per essere nominata e vincere un OnCon Team Award, una squadra deve dimostrare di aver ottenuto risultati positivi e di aver esercitato un impatto positivo all’interno della propria organizzazione, dare prova di innovazione nel proprio approccio ed essere dei veri leader di pensiero. Posso affermare con orgoglio che il nostro Ufficio Legale e i nostri team dirigenziali incarnano questi valori.

Thank you to all the Vaulters around the world for your ongoing support. We’ve accomplished so much in 2023, I’m looking forward to more incredible teamwork and innovation that will lead us to in 2024!

Auguro a tutti buone feste all’insegna della felicità e della salute!

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

This year has been quite the ride – from the launch of our new Commvault® Cloud platform, to working alongside some of the most inspiring, innovative leaders in the industry – we’ve set a new standard in cyber resilience and continue to disrupt the industry.

This type of momentum takes not only innovation, but a strong sense of fearlessness – as we push boundaries and continue to deliver groundbreaking solutions for our customers and partners. But creating a culture that drives this type of innovation doesn’t just happen. Empowering our Vaulters to think big, collaborate, and support each other is something Martha Delehanty, our Chief People Officer, focuses on every day.

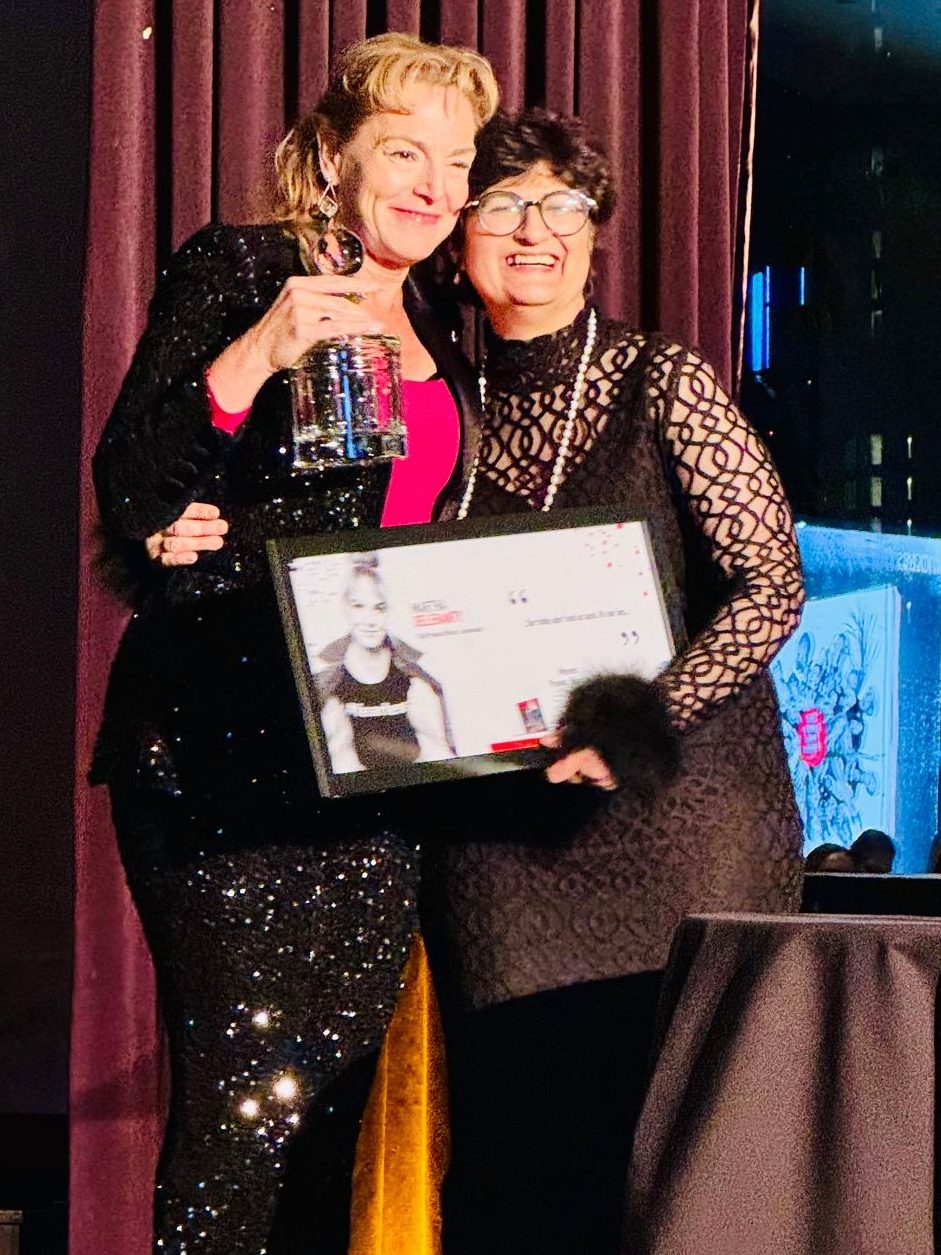
I recently had the opportunity to join Martha at the Moves Magazine’s annual gala in New York City where she was named a 2023 Moves Power Woman. This is truly an incredible accomplishment and honor. For the past twenty years, Moves Magazine has recognized strong, savvy, exceptional women, leaders from all sectors of business and society who lead by example and move the needle on gender equality. I was thrilled to honor Martha, along with the rest of this year’s nominees, at this year’s event!

Martha’s mantra – be FEARLESS – rings true across everything she does. She continues to advocate for gender equality, both inside and outside the workplace, and she’s helped cultivate a culture of care and belonging at Commvault since the moment she joined. During her time here, she’s led the expansion of our Gruppi di dipendenti, who are dynamic and passionate about driving lasting and impactful change. She has an unwavering commitment to creating an environment of collaboration, empowerment, and recognition. And she celebrates the diverse perspectives of our global community – knowing that our differences and unique backgrounds are what make us stronger together. She continues to inspire not only those at Commvault, but across her network (which believe me, goes far and wide!) that she’s built throughout her career.

Her passion for people and leading change has been incredible to watch and be a part of. Congratulations to Martha on being a 2023 Moves Power Woman – may we all continue to make moves, make a difference in this world, and celebrate one another.

And as I look to the future and what’s next for not only myself, Martha, and the rest of Commvault, all I can say is, you bet we will be FEARLESS in everything we do!

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

In un mondo caratterizzato dalla gestione dei dati e da minacce informatiche in continua evoluzione, disporre di una strategia di ripristino informatico che consideri in modo olistico l’intero ambiente IT, dal cloud alle infrastrutture on-premise, non è mai stato così importante. In qualità di leader del settore, Commvault e AWS comprendono queste sfide e sono pronte ad aiutare i clienti ad affrontarle a testa alta. Abbiamo compiuto un ulteriore passo avanti nella nostra collaborazione in occasione di AWS re:Invent 2023, annunciando il supporto per la nuova classe di archiviazione Amazon S3 Express One Zone, nonché la disponibilità di Commvault Cloud SaaS Operational Recovery per Amazon EC2. Commvault offre una transizione senza soluzione di continuità verso i servizi cloud, integrando perfettamente l’adattabilità, l’agilità e la sicurezza che AWS offre ai propri utenti. Insieme, Commvault e AWS garantiscono ai clienti resilienza e sicurezza dei dati con la semplicità, l’agilità e la scalabilità di cui le organizzazioni hanno bisogno per innovare rapidamente in questo panorama digitale moderno.

Annunciato ieri in occasione dell’AWS re:Invent, Amazon S3 Express One Zone è una classe di archiviazione ad alte prestazioni, basata su una singola zona di disponibilità, progettata appositamente per garantire un accesso ai dati costante nell’ordine di pochi millisecondi per i set di dati a cui si accede più frequentemente e per le applicazioni sensibili alla latenza. Grazie alla nostra innovazione congiunta con AWS, Commvault offre ora protezione informatica e Recovery per i bucket di directory S3, il nuovo tipo di bucket che consente a S3 Express One Zone di supportare centinaia di migliaia di richieste al secondo. Sebbene sia sempre stato possibile scegliere una regione AWS specifica per archiviare i dati S3, con S3 Express One Zone è ora possibile selezionare una zona di disponibilità AWS specifica all’interno di una regione AWS per l’archiviazione dei dati. È possibile scegliere di collocare le risorse di storage e di elaborazione nella stessa zona di disponibilità per ottimizzare ulteriormente le prestazioni, il che contribuisce a ridurre i costi di elaborazione e a eseguire i carichi di lavoro più rapidamente.

By expandingCommvault Cloud Operational Recovery to support this new storage class, shared customers can back up their Amazon S3 directory buckets, store backups on cost-effective S3 storage classes, and restore data to S3 Express One Zone with speed, ease, and efficiency. Commvault’s Operational Recovery provides critical data security capabilities like continuous threat scanning, early warning, and automated remediation that extend across hybrid workloads to go along with industry-leading data protection, all delivered with the lowest TCO.

We are also excited about the release of Commvault Cloud SaaS Operational Recovery for Amazon EC2, a new SaaS offering to protect your compute workloads in AWS. We’ve simplified the experience to enable turnkey protection of Amazon EC2 instances. Customers are just a few clicks away from benefitting from our award-winning protection and recoverability.

Oltre a tutto ciò, all’inizio di questo mese abbiamo annunciatoPlatinum Resilience con AWS, un servizio completamente gestito che garantisce protezione, coinvolgimento e reattività di fronte alle minacce alla sicurezza informatica e alle situazioni di emergenza. Alcuni clienti selezionati avranno accesso a questo servizio nell’ambito di un programma di anteprima, con la piena disponibilità prevista per l’inizio del 2024. I clienti alla ricerca di una Readiness contro il ransomware e di una protezione per il Recovery informatico all’avanguardia nel settore possono migliorare il proprio livello di sicurezza e resilienza end-to-end, senza un onere operativo eccessivo. Le organizzazioni interessate a iscriversi al programma di accesso anticipato a Platinum Resilience possonotrovare ulteriori informazioni e registrarsi sul nostro sito web.

If you’re attending re: Invent this week, you can Per saperne di più by checking out Commvault’s sessions and presentations. Join us at our speaking session, “Simplifying cost-optimized cyber response and recovery at massive scale,” on November 29 at 1:30 pm PST to dive deeper into how Commvault’s support for Amazon S3 Express One Zone can empower your organization. Discover firsthand how to fortify your data protection strategies and accelerate recovery processes, ultimately bolstering your defense against threats like ransomware using the latest hybrid cloud innovations from Commvault.

You can also swing by Booth #1260 all week to find out more. We look forward to seeing you!

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

As security and cyber resilience continue to grow in importance as the top data challenge for organizations today, Commvault is excited to announce the continuation of its webinar series featuring experts from ESG, Microsoft and Commvault. “Navigating Cyber Resilience in a Hybrid World” is set for December 6, 2023, providing insight from our expert panel and sharing the latest ESG research into how organizations are building cyber resilience.  The session will preview highlights from the soon-to be-released ESG study, “A Roadmap to Future-Proof Cyber Resilience with Commvault Cloud,” co-commissioned by Commvault and Microsoft.

Elementi chiave per la resilienza informatica in un mondo ibrido

Il gruppo di esperti riunito per questo webinar comprende Nathan McAfee, analista economico senior presso ESG; Jaimie Fox, specialista in strategie Azure presso Microsoft; e Vidya Shankaran, Field CTO presso Commvault. Nel corso di questa sessione interattiva, la discussione verterà sui seguenti argomenti:

  • Elementi chiave che devono far parte di ogni piano olistico di resilienza informatica
  • Cosa occorre tenere in considerazione quando si punta a ottenere il costo totale di proprietà più basso possibile
  • Il ruolo dell’intelligenza artificiale (IA) nel potenziare la vostra eccellenza in materia di resilienza informatica
  • Ensuring successful recovery—an often-over-looked essential ingredient
  • Come sfruttare la sostenibilità per migliorare la propria resilienza informatica

Nuove opportunità grazie alla convergenza tra sostenibilità e resilienza informatica

As part of this session, we’re delighted to feature Jaimie Fox. In addition to his role as an Azure Strategy Specialist at Microsoft, Jaimie is also a founder of the sustainability organization, Data Company One.  Jaimie will share his perspectives on the convergence of sustainability and cyber resilience and discuss how a solid roadmap for cyber resilience also helps organizations achieve their sustainability goals.  This is a discussion you won’t want to miss!

Iscriviti oggi stesso e inviaci le tue domande

If you have tough questions regarding cyber resilience that you’d like this expert panel to tackle, submit your questions to microsoft@commvault.com. Potete registrarvi al webinar del 6 dicembrequi and download the ESG Study, “Analyzing the Economic Benefits of Cyber Resilience with Commvault Cloud” qui.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

In today’s digital landscape, businesses increasingly use hybrid cloud solutions to meet their evolving IT needs. In fact, approximately 87% of companies embrace a hybrid IT approach today.1 Hybrid cloud offers a combination of public and private cloud environments, providing organizations greater flexibility, scalability, and cost-efficiency. Enterprises that want to combine public clouds, private clouds, and on-premises resources to gain the agility they need can be a competitive advantage.

Ecco cinque elementi fondamentali che contribuiscono al successo di una strategia di cloud ibrido, incentrata sulla riduzione dei costi, sulla portabilità “any-to-any”, sulla gestione dei carichi di lavoro, sul consolidamento e sulla sicurezza.

  1. Lower Cost: One of the primary advantages of adopting a hybrid cloud approach is the potential for cost savings. Organizations can optimize their infrastructure costs by leveraging a mix of public and private cloud resources. Public cloud services offer pay-as-you-go pricing models, allowing businesses to scale resources up or down based on demand, thereby avoiding unnecessary expenses. On the other hand, private clouds provide greater control and security for sensitive data and applications. Businesses can significantly reduce costs by strategically allocating workloads to the most cost-effective cloud environment.
  2. Any-to-Any Portability: Portability is a critical aspect of hybrid cloud success. It refers to seamlessly moving workloads and data between cloud environments, such as on-premises private clouds, public clouds, and edge devices. Any-to-any portability enables organizations to leverage the strengths of each cloud environment while avoiding vendor lock-in. This flexibility allows businesses to adapt to changing requirements, optimize performance, and avoid disruptions.
  3. Workload Management: Efficient workload management is essential for maximizing the benefits of a hybrid cloud strategy. It involves identifying the most suitable cloud environment for each workload based on performance requirements, security needs, and compliance regulations. By effectively managing workloads, organizations can ensure optimal resource utilization, minimize costs, and enhance overall performance. Automation and intelligent workload placement tools can simplify this process, enabling businesses to make data-driven decisions.
  4. Consolidation: Consolidation is crucial in achieving cost savings and operational efficiency in a hybrid cloud environment. Organizations can reduce hardware and maintenance costs by consolidating workloads onto fewer physical servers or virtual machines. Additionally, consolidation simplifies management and improves resource utilization. Through virtualization technologies and containerization, businesses can achieve higher levels of consolidation, leading to lower costs and improved performance.
  5. Security and Compliance: Maintaining robust security and compliance measures is paramount in a hybrid cloud environment. Organizations must ensure that data and applications are protected across all cloud environments. This involves implementing strong access controls, encryption, and monitoring mechanisms that both prevent threats and ensure data is highly available and recoverable from deletion or attack. Compliance with industry regulations and data privacy laws is also critical. Businesses can mitigate risks and maintain regulatory compliance by adopting a comprehensive security strategy and leveraging cloud-native security tools.

Una strategia di cloud ibrido di successo richiede un’attenta valutazione di vari fattori, tra cui la riduzione dei costi, la portabilità “any-to-any”, la gestione dei carichi di lavoro, il consolidamento e la sicurezza. Le organizzazioni possono ottenere maggiore flessibilità, scalabilità ed efficienza in termini di costi sfruttando la giusta combinazione di risorse di cloud pubblico e privato. Con gli elementi fondamentali giusti a disposizione, le aziende possono sfruttare appieno il potenziale del cloud ibrido e promuovere l’innovazione nell’era digitale odierna.

Qualunque cosa tu faccia e in qualunque modo la faccia,Commvault Cloud can help you protect your no matter where it lives with a platform that delivers portability, resiliency, and rapid recovery  — all at the lowest TCO. Here are some additional resources to help you master the hybrid cloud.

Scopri come clienti come Power Integrations hanno trasformato i propri ambienti ibridi riducendo al contempo i costi.

“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.” – Jacob Gsoedl, CIO Power Integrations

Scopri come padroneggiare il cloud ibrido grazie a queste risorse:

References

1. Flextera 2023, “State of the Cloud Report”

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

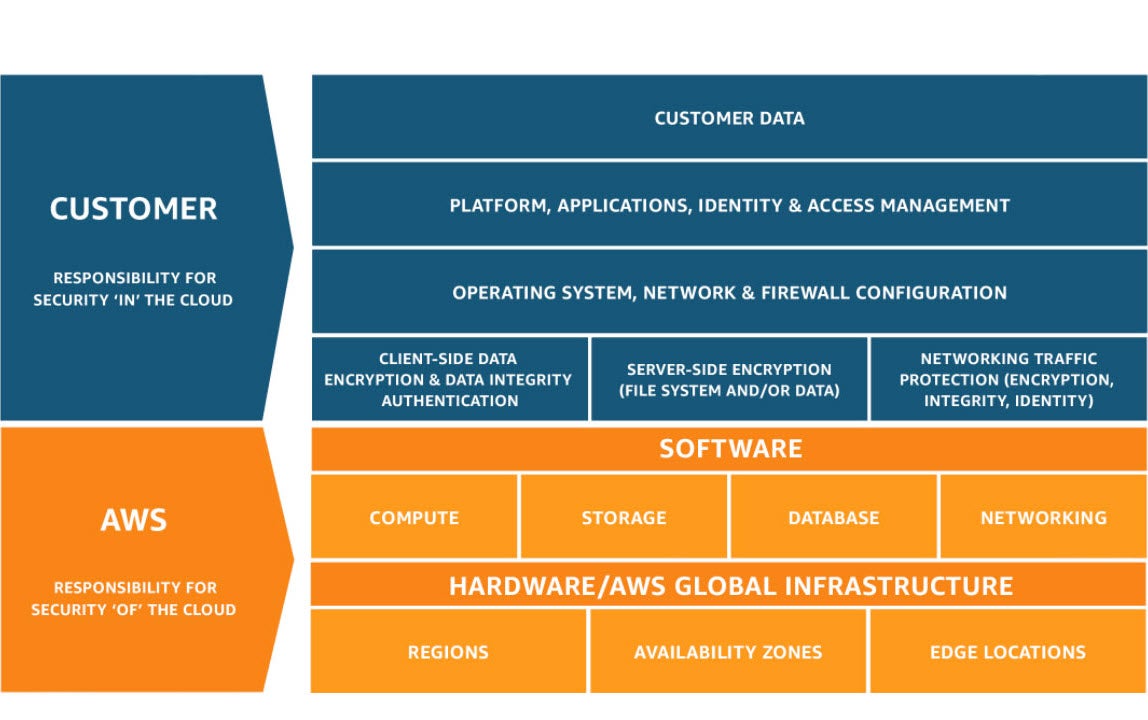
AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to soddisfare specifici requisiti di conformità. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.

Comprendere il modello di responsabilità condivisa di AWS

Il modello di responsabilità condivisa di AWS è un quadro di riferimento che definisce come le responsabilità in materia di sicurezza e conformità siano ripartite tra AWS e i suoi clienti. È importante che le aziende comprendano questo modello, poiché determina quali controlli di sicurezza spetta loro implementare e quali invece sono gestiti da AWS.

Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.

For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.

È importante sottolineare che le responsabilità possono essere condivise a seconda dei servizi specifici utilizzati da ciascun cliente. Il Modello di responsabilità condivisa di AWS fornisce linee guida sulle responsabilità da tenere in considerazione quando si implementano soluzioni all’interno di un ambiente AWS.

To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.

Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.

  • Il modello di responsabilità condivisa di AWS definisce come le responsabilità in materia di sicurezza e conformità siano ripartite tra AWS e i suoi clienti: AWS è responsabile della sicurezza della propria infrastruttura fisica, mentre i clienti sono responsabili della sicurezza delle proprie applicazioni e dei propri dati all’interno di un ambiente AWS. È importante che le aziende comprendano questo modello per determinare quali controlli di sicurezza debbano implementare. Tuttavia, le aziende dovrebbero anche assumersi la responsabilità della gestione dei rischi legati alla sicurezza del cloud da parte loro e non affidarsi esclusivamente a fornitori come AWS, sebbene seguire le best practice fornite dai fornitori possa ridurre i fattori di rischio.

Sicurezza del cloud vs. sicurezza nel cloud

Uno dei concetti chiave che gli utenti del cloud devono comprendere è la differenza tra “sicurezza del cloud” e “sicurezza nel cloud”. Come già detto, AWS è responsabile della gestione e della protezione dell’infrastruttura sottostante del proprio servizio cloud. Si parla in questo caso di “sicurezza del cloud”, poiché riguarda la protezione dell’infrastruttura fisica.

Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.

Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.

È importante sottolineare che le aziende non devono trascurare le proprie responsabilità in materia di sicurezza nel cloud solo perché AWS è responsabile della sicurezza del cloud. Con questo modello di responsabilità condivisa, AWS fornisce best practice e linee guida su come i clienti possano garantire la propria sicurezza, a integrazione di quanto già offerto da AWS.

Ad esempio, le istanze Amazon EC2 protette da un firewall fornito da AWS presentano impostazioni predefinite rigorose, con la possibilità di personalizzarle. Il cliente deve configurare questi firewall dalla propria postazione in modo da poter controllare chi può accedere ai propri ambienti di istanza, oltre alle misure già adottate da AWS.

I critici sostengono che affidarsi esclusivamente alla documentazione sulle migliori pratiche possa comportare una protezione inadeguata contro gli attacchi. Gli utenti del cloud devono prestare la massima attenzione alla configurazione dei propri sistemi in base agli standard attuali e adottare misure proattive, come i sistemi di applicazione automatica delle patch che avvisano gli amministratori di sistema quando sono disponibili nuove patch.

Implementazione del modello di responsabilità condivisa di AWS

Il modello di responsabilità condivisa di AWS prevede che sia il cliente che AWS contribuiscano a garantire la sicurezza e la conformità del proprio sistema. AWS gestisce e controlla l’infrastruttura fisica, mentre i clienti sono responsabili della sicurezza delle proprie applicazioni e della gestione degli accessi e delle identità (IAM). È quindi fondamentale che i clienti implementino il modello in modo efficace per mitigare eventuali minacce e garantire la sicurezza.

One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.

Un altro passo importante consiste nella scelta di un’architettura sicura che integri il controllo degli accessi, la segmentazione della rete, la registrazione degli eventi, il monitoraggio, i servizi di crittografia e le pratiche di gestione delle vulnerabilità. L’accesso dovrebbe essere concesso esclusivamente in base ai ruoli e alle responsabilità individuali degli utenti, secondo le migliori pratiche in materia di IAM. In ogni fase dell’implementazione, è necessario istituire un programma di formazione sulla sicurezza informatica rivolto a tutti i dipendenti, per garantire che comprendano il proprio ruolo nel mantenimento di elevati livelli di sicurezza.

For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.

To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.

An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.

  • Secondo un sondaggio condotto da IDC nel 2020, il 64% dei professionisti IT considera la sicurezza una responsabilità condivisa con i fornitori di servizi cloud come AWS, al fine di garantire un ambiente cloud sicuro.
  • In un rapporto McAfee del 2019 è emerso che le organizzazioni che utilizzano AWS hanno subito in media oltre 2.700 minacce alla sicurezza in un mese, il che sottolinea l’importanza di attenersi al modello di responsabilità condivisa per garantire una protezione più efficace.
  • A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.

Controllo degli accessi degli utenti e pratiche di gestione dei dati

Un ambito in cui i clienti hanno una notevole responsabilità nell’ambito del modello condiviso è quello del controllo degli accessi degli utenti e delle pratiche di gestione dei dati. Quando si ha a che fare con dati critici, le autorizzazioni dei clienti devono essere verificate regolarmente nell’ambito delle migliori pratiche IAM. In questo modo è possibile garantire che ogni utente abbia accesso solo a ciò di cui ha bisogno e nient’altro.

Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.

Supponiamo che tu disponga di un team di sviluppatori che lavora su applicazioni critiche all’interno della tua infrastruttura. Utilizzando le policy IAM di AWS insieme ad Amazon CloudWatch Logs Insights, puoi monitorare l’attività degli utenti per scoprire chi ha effettuato l’accesso a quali parti del tuo sistema e in quale momento. Grazie a questi dati, puoi individuare eventuali modelli insoliti o errori nei tentativi di accesso che potrebbero indicare una potenziale violazione della sicurezza.

Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.

When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.

Vantaggi del modello di responsabilità condivisa di AWS

The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.

Un altro vantaggio è che AWS gestisce l’intera infrastruttura fisica e di rete, riducendo i rischi di accessi non autorizzati, violazioni dei dati o interruzioni del servizio. Grazie alla sua rete globale di data center, AWS fornisce servizi di hosting affidabili e ad alte prestazioni 24 ore su 24. Questo livello di supporto consente alle aziende di scalare facilmente la propria infrastruttura in base alle esigenze, senza dover gestire autonomamente gli aggiornamenti hardware o le implementazioni di rete.

Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.

For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.

Un altro vantaggio è che le aziende possono sfruttare la scalabilità e l’agilità offerte dalle piattaforme di cloud computing come AWS. Grazie alla possibilità di allocare risorse su richiesta e di aumentare o ridurre rapidamente la capacità in base alle esigenze, le aziende possono rispondere più prontamente alle mutevoli condizioni di mercato, evitando al contempo costi superflui.

Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.

Maggiore sicurezza e flessibilità in materia di conformità

La sicurezza e la conformità sono elementi fondamentali di qualsiasi infrastruttura IT, in particolare per le aziende che trattano dati sensibili o soggetti a normative specifiche. Il modello di responsabilità condivisa di AWS offre una maggiore flessibilità in termini di sicurezza e conformità, consentendo alle organizzazioni di avvalersi di una vasta gamma di strumenti e tecnologie per soddisfare le proprie esigenze specifiche.

Uno dei vantaggi principali è che AWS offre diversi livelli di controlli di sicurezza che possono essere utilizzati in varie combinazioni per soddisfare esigenze specifiche. Ad esempio, i clienti possono utilizzare Amazon Inspector per valutare le vulnerabilità di sicurezza delle proprie applicazioni, avvalendosi al contempo di Features come AWS Identity and Access Management (IAM) per controllare l’accesso degli utenti.

Inoltre, AWS offre funzionalità di crittografia di livello aziendale che consentono ai clienti di proteggere i propri dati sia in fase di archiviazione che durante il trasferimento. Ciò include il supporto per Secure Sockets Layer (SSL)/Transport Layer Security (TLS) per il traffico web, il Key Management Service (KMS) per la gestione delle chiavi crittografiche e gli Hardware Security Module (HSM) per una maggiore sicurezza. Rendendo disponibili queste tecnologie, AWS consente ai clienti di realizzare architetture altamente sicure all’interno del proprio ambiente cloud.

Un altro modo in cui il modello di responsabilità condivisa favorisce una maggiore sicurezza e flessibilità in materia di conformità consiste nel consentire alle organizzazioni di mantenere il controllo sugli aspetti chiave della propria infrastruttura IT. Ad esempio, l’utilizzo di servizi AWS come Amazon EC2 Dedicated Hosts permette ai clienti di ospitare istanze su hardware dedicato esclusivamente al loro uso, garantendo così un maggiore controllo sul proprio ambiente informatico e riducendo i rischi di accessi non autorizzati o altre problematiche di sicurezza.

Un’organizzazione che gestisce informazioni riservate potrebbe necessitare di controlli più rigorosi rispetto a quelli previsti di default dall’architettura shared tenancy. In tali casi, l’utilizzo di una soluzione di hosting dedicata tramite AWS garantirebbe un ambiente informatico più sicuro senza compromettere la flessibilità o le prestazioni.

Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.

Nella prossima sezione analizzeremo alcune delle sfide che le organizzazioni potrebbero dover affrontare nell’implementazione del modello di responsabilità condivisa di AWS.

Affrontare le potenziali sfide del modello condiviso

While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.

Una delle sfide più comuni che le organizzazioni devono affrontare è stabilire quali siano le loro responsabilità e quali quelle di AWS in materia di conformità. A seconda dei servizi AWS utilizzati e dell’integrazione con l’ambiente IT, le aree di responsabilità possono ricadere su soggetti diversi. Ad esempio, un’organizzazione potrebbe non avere chiara quale normativa sia applicabile al proprio utilizzo dei servizi AWS o come configurarli correttamente. Un approccio utile in questo caso sarebbe quello di consultare la documentazione di AWS o esperti del settore per chiarire eventuali punti di incertezza.

Un’altra potenziale sfida consiste nel garantire che gli utenti dispongano di controlli di accesso adeguati, mantenendo al contempo un livello di sicurezza appropriato. Il modello di responsabilità condivisa richiede che i clienti gestiscano le proprie identità e le politiche di controllo degli accessi all’interno del proprio ambiente utilizzando gli strumenti IAM forniti da AWS. Ciò significa che i clienti devono assicurarsi che gli utenti siano autorizzati ad accedere solo a ciò di cui hanno bisogno per svolgere le proprie mansioni. Inoltre, i clienti devono garantire che i ruoli e le autorizzazioni siano assegnati in modo appropriato in base alla mansione lavorativa, al livello gerarchico, ecc., limitando al contempo l’accesso quando non necessario. La mancata gestione adeguata di tali aspetti può comportare gravi conseguenze, quali la perdita di dati o la compromissione dei sistemi.

Per affrontare tali problematiche, alcune organizzazioni scelgono di implementare soluzioni di gestione delle identità separate al di fuori di AWS. Sebbene ciò possa semplificare l’amministrazione e garantire un maggiore controllo sulle politiche di accesso degli utenti, introduce anche ulteriore complessità in ambienti già di per sé complessi. Inoltre, molti fornitori terzi non dispongono di integrazioni mature con i servizi AWS o potrebbero richiedere interventi di sviluppo personalizzati.

One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.

Un’altra sfida che può presentarsi nell’ambito del Modello di Responsabilità Condivisa è garantire che vengano mantenuti livelli di sicurezza adeguati in ogni momento. Mentre AWS gestisce la sicurezza del proprio livello infrastrutturale e dei servizi astratti della piattaforma, i clienti sono responsabili dell’implementazione di sistemi operativi guest, applicazioni e configurazioni dei dati sicuri. Un’analogia utile in questo contesto è quella della costruzione di una casa: proprio come gli appaltatori devono assicurarsi che le fondamenta siano stabili prima di aggiungere ulteriori livelli di costruzione, le organizzazioni devono implementare protocolli di sicurezza di base adeguati prima di Entrustare ulteriori dati o carichi di lavoro ad AWS.

In conclusione, sebbene il modello di responsabilità condivisa di AWS offra un eccellente quadro di riferimento per la ripartizione delle responsabilità tra fornitori e clienti, la sua attuazione pratica può presentare alcune difficoltà. Tra queste figurano comunemente questioni relative alle normative di conformità, ai controlli di accesso degli utenti e all’implementazione di politiche di sicurezza adeguate. Sfruttando gli strumenti AWS esistenti, come Identity and Access Management (IAM), definendo con cura le aree di responsabilità e seguendo le migliori pratiche relative alla gestione della configurazione della sicurezza, le organizzazioni possono affrontare meglio queste sfide e trarre, nel tempo, i vantaggi offerti da questo modello.

Domande frequenti

What are the customer’s responsibilities in the AWS shared responsibility model?

Nel modello di responsabilità condivisa di AWS, i clienti sono responsabili della sicurezza dei propri dati e delle proprie applicazioni fino al livello del sistema operativo. Ciò comprende la configurazione delle impostazioni di sicurezza, la gestione dei controlli di accesso e lo svolgimento di valutazioni periodiche della sicurezza.

According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.

AWS mette a disposizione una vasta gamma di strumenti e risorse per aiutare i clienti ad adempiere alle proprie responsabilità. Tra questi figurano funzionalità di sicurezza quali Identity and Access Management (IAM) e servizi come AWS Config, che consente il monitoraggio continuo e i controlli di conformità.

In definitiva, è fondamentale che i clienti comprendano e si assumano le proprie responsabilità al fine di proteggere i propri dati e le proprie applicazioni sulla piattaforma AWS.

What are the AWS provider’s responsibilities in the shared responsibility model?

In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.

According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.

Inoltre, AWS offre ai clienti numerose funzionalità di sicurezza, tra cui la gestione delle identità e degli accessi, opzioni di crittografia, strumenti per la sicurezza della rete e certificazioni di conformità. Queste funzionalità sono progettate per aiutare i clienti ad adempiere ai propri obblighi in materia di responsabilità condivisa.

However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.

Nel complesso, comprendere il modello di responsabilità condivisa è fondamentale per qualsiasi organizzazione che utilizzi servizi cloud. Collaborando con il proprio fornitore (in questo caso AWS), i clienti possono garantire che i propri dati e le proprie risorse siano adeguatamente protetti nel cloud.

In che modo il modello di responsabilità condivisa di AWS si differenzia dai modelli di altri fornitori di servizi cloud?

Il modello di responsabilità condivisa di AWS si distingue da quello di altri fornitori di servizi cloud in quanto definisce chiaramente le responsabilità in materia di sicurezza sia del cliente che di AWS. Ciò significa che i clienti hanno un maggiore controllo sui propri dati e sulla propria infrastruttura, pur continuando a beneficiare delle misure di sicurezza fornite da AWS.

A differenza di altri fornitori di servizi cloud, AWS si assume la responsabilità della sicurezza fisica dei propri data center, oltre che della sicurezza della propria infrastruttura cloud. Ciò comprende la sicurezza dell’hardware, del livello di virtualizzazione, dei luoghi di archiviazione e dell’infrastruttura di rete.

D’altra parte, i clienti sono responsabili della sicurezza delle proprie applicazioni e dei propri dati all’interno della piattaforma AWS. Ciò comprende la configurazione dei controlli di accesso, la gestione delle identità e delle autorizzazioni degli utenti, la crittografia dei dati in transito e inattivi e la garanzia della conformità alle normative.

According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”

In sintesi, definendo chiaramente le responsabilità in materia di sicurezza di entrambe le parti coinvolte, il modello di responsabilità condivisa di AWS offre ai clienti un maggiore controllo sulla propria sicurezza, consentendo loro al contempo di beneficiare della sicurezza di livello mondiale dell’infrastruttura cloud fornita da AWS.

Esistono idee sbagliate comuni riguardo al modello di responsabilità condivisa di AWS?

Sì, esistono idee errate molto diffuse riguardo al modello di responsabilità condivisa di AWS. Una delle più diffuse è che i clienti tendono a credere che, una volta effettuato il passaggio al cloud, tutte le responsabilità in materia di sicurezza ricadano interamente su AWS. Tuttavia, ciò non è vero ed è importante che le aziende comprendano come viene condivisa la responsabilità quando utilizzano AWS.

Secondo un sondaggio condotto da LogicMonitor nel 2019, il 66% dei professionisti IT riteneva che i fornitori di servizi cloud fossero gli unici responsabili della sicurezza dei dati dei propri clienti. Inoltre, il 70% degli intervistati riteneva di avere minori responsabilità in materia di sicurezza in un ambiente cloud rispetto alle tradizionali infrastrutture IT on-premise. Queste statistiche suggeriscono che permanga ancora un malinteso riguardo alla sicurezza e alle responsabilità nel cloud.

It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.

To quote a statement from AWS’ Shared Responsibility Model whitepaper:

“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”

In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.

In che modo il modello di responsabilità condivisa influisce sulla sicurezza e sulla conformità in AWS?

Il modello di responsabilità condivisa è un concetto fondamentale in AWS che definisce le diverse responsabilità in materia di sicurezza tra il fornitore di servizi cloud e i suoi clienti. Questo modello consente agli utenti di avere un maggiore controllo sui propri dati, permettendo al contempo ad AWS di mantenere gli standard di sicurezza necessari.

From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.

In termini di conformità, AWS rispetta diversi standard di settore, quali l’HIPAA per le organizzazioni sanitarie e il PCI DSS per le società che gestiscono transazioni con carte di pagamento. Tuttavia, spetta in ultima istanza ai clienti garantire la conformità alle normative pertinenti al proprio settore o alla propria regione.

According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.

Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Imagine leading security and data protection operations as Chief Information Security Officer (CISO) at a global enterprise when a storm of calls and instant messages erupts your morning routine. A relentless AI-driven attack has taken over devices, systems, and networks – threatening your data.

As the field of artificial intelligence continues to advance, there’s a growing concern about the misuse of AI by cybercriminals to execute advanced attacks. AI-based threats have the potential to be more sophisticated, adaptive, and damaging than traditional attacks. To counteract this evolving risk landscape, businesses must adopt a cyber resilience strategy that embraces innovative approaches. Commvault® Cloud, powered by Metallic ® AI, is the cyber resilience platform for protecting your data and delivering business continuity amidst ever-evolving cyber threats. Combat AI-driven attacks with a platform that is purpose-built to enable true, cloud cyber resilience for the hybrid world, delivering the massima sicurezza, la più avanzata intelligenza e il Recovery più rapido— across cloud, on-prem, and SaaS workloads.

AI-driven Attacks 

 Cybercriminals leverage AI in various ways and explore further enhancements to increase their attack capabilities. For example:

  • Advanced phishing and social engineering
    sociale consente ai malintenzionati di automatizzare attività fraudolente, quali la creazione di e-mail di phishing, la generazione di account falsi sui social media, recensioni e commenti, l’usurpazione dell’identità di agenti di assistenza e supporto e la messa in atto di truffe. Enormi set di dati contenenti credenziali rubate e dati personali possono essere analizzati in pochi secondi per potenziare le campagne di phishing e di ingegneria sociale.
  • Adaptive malware and botnet generation
    AI-driven malware and botnets that shapeshift during attack stages expose exponential risk to IT and security teams by evolving in real-time to avoid security measures, identify vulnerabilities in target systems, and coordinate attacks more efficiently than human-generated threats. A growing concern in cybersecurity is related to AI-generated malware capable of bypass traditional signature-based defenses.
  • Zero-day exploits and supply chain attacks
    alla catena di approvvigionamento: gli autori delle minacce nascondono in modo creativo codice dannoso ed exploit zero-day ai sistemi di difesa per ampliare la portata dell’attacco ed estenderne il raggio d’azione. Ad esempio, nascondendo un payload dannoso all’interno di un modello di intelligenza artificiale progettato per svolgere funzioni legittime, come l’autenticazione biometrica. In un altro scenario, gli aggressori possono manipolare l’intelligenza artificiale affinché apprenda gli algoritmi dei sistemi di rilevamento delle minacce ed eluda il loro rilevamento.
  • Credential stuffing and brute-force attacks
    By automating the process of gaining unauthorized access to business accounts and systems through stolen credentials and common password combinations AI speeds up the attack itself. Additionally, machine learning algorithms are utilized to evade security detection systems and AI-driven tools accelerate password cracking by analyzing patterns in leaked password databases.
  • Deepfake attacks
    deepfake: video e file audio generati dall’intelligenza artificiale imitano voci e volti familiari per indurre le persone a compiere azioni che consentono l’accesso a dati sensibili, sistemi e fondi. La tecnologia alla base dei deepfake crea audio e immagini convincenti con un minimo di informazioni raccolte tramite i social media o altre piattaforme pubbliche.

L’intelligenza artificiale ha il potere di amplificare l’impatto e la complessità degli attacchi informatici, aumentando i potenziali danni e i rischi per il vostro patrimonio di dati. Commvault vi aiuta ad affrontare l’incertezza combinando una tecnologia all’avanguardia per la protezione dei dati con solide misure di sicurezza informatica, in linea con i quadri normativi, per investire in adeguati meccanismi di resilienza informatica e di rilevamento che garantiscano la protezione dei vostri dati.

Spotting Threats Early 

ThreatWise, our cyber deception service integrated in the Commvault Cloud that layer’s defenses along the path to your data, shielding it from AI-driven attacks, and surfacing threat actors that are targeting the most valuable assets in production – your data. This early warning layer enables your organization to adopt a cyber resilience strategy defending your data against tomorrows threat actors:

  • Limit the blast radius of an incident and divert the threat sooner – before it’s time to recover. ThreatWise alerts key business stakeholders upon first touch while simultaneously luring attackers in and away from actual critical assets, forcing them to waste resources.
  • Individua l’autore dell’attacco e raccogli informazioni sulle tattiche, le tecniche e le procedure utilizzate lungo l’intera catena di attacco. Individuando l’origine dell’attacco guidato dall’intelligenza artificiale, è possibile risolvere i sintomi e la causa dell’attacco stesso per impedirne l’aggravarsi.
  • Delay attacks by confusing and misleading attackers’ algorithms. ThreatWise feeds AI-driven threats fake tokens leading to deceptive data that is making it harder to automate and execute attacks while wasting threat actors’ time.
  • ThreatWise detection is highly accurate, because it’s not reliant on signatures to identify malicious activity, spotting zero-day attacks, shape shifting malware, and silent threats across workloads and data estates.
  • Ottimizza i tempi di risposta automatizzando la notifica alle principali parti interessate in tutta l’azienda e semplifica il coordinamento delle operazioni di Recovery per limitare l’impatto.

Stare al passo con l’evoluzione delle minacce

Per ulteriori informazioni su come Commvault ti aiuta a sfruttare appieno il potenziale dell’IA senza far lievitare i costi, leggiquesto articolo del blog.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Every day across the globe, organizations use Microsoft 365 to communicate, create, and store the content that drives their businesses.  This means Microsoft 365 often houses petabytes of valuable data for many customers—data that is critical to business continuity.

Garantire la resilienza e la recuperabilità dei dati di Microsoft 365

In che modo, quindi, le organizzazioni garantiscono la sicurezza dei dati di Microsoft 365, proteggendoli da cancellazioni involontarie o dolose o da attacchi ransomware su larga scala? Oltre a garantire la disponibilità delle applicazioni e dell’infrastruttura, Microsoft sta introducendo strumenti più efficienti e affidabili per consentire ai clienti di effettuare il backup.

Gli ingegneri di Commvault e Microsoft hanno collaborato per realizzare una nuova soluzione che protegga i clienti dagli attacchi ransomware più devastanti, sfruttando la potenza della piattaforma Microsoft 365 stessa, con frequenti punti di ripristino dai quali i clienti possono recuperare rapidamente file o e-mail che potrebbero essere stati crittografati o distrutti. Questa nuova soluzione combina il meglio delle tecnologie di Commvault e Microsoft con nuove funzionalità per il recupero di grandi quantità di dati con livelli di prestazioni molto elevati, supportata dalla garanzia di affidabilità nel ripristino offerta da Microsoft.

Forte di oltre 27 anni di collaborazione nello sviluppo congiunto

“Our product teams have been meeting regularly to ensure that Commvault and Microsoft deliver the best-combined solution to our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault.“Together with Commvault’s current capabilities for flexible, granular recovery and air-gapped infrastructure, the integration with Microsoft 365 Backup Storage enables customers to rapidly respond to malicious attacks and get back to business with minimal disruption. We’re excited to give customers more options to protect their data from malicious attacks.”

“Siamo lieti di collaborare con Commvault e non vediamo l’ora che i clienti utilizzino le loro soluzioni potenziate, basate sul nostro Microsoft 365 Backup Storage, per garantire esperienze di backup eccezionali a garanzia della stabilità e della fiducia delle aziende”, ha affermato Jeff Teper, Presidente della divisione Collaboration Apps and Platforms di Microsoft.

Scopri di più: guarda la soluzione congiunta in azione

At Commvault, we’re excited to pursue data protection excellence with Microsoft.  For organizations interested in seeing exactly how Microsoft 365 Backup Storage will function in a Commvault environment, click qui for a walk-through demo.  In the coming weeks, we will publish additional information regarding pricing, public preview, and general availability.  For anyone interested in learning more about the integrated Commvault/Microsoft solution, email us at microsoft@commvault.com.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

As security and cyber resilience continue to grow in importance as the number one data challenge for organizations today, Commvault is excited to be an inaugural member of the Microsoft Security Copilot Partner Ecosystem. With the launch of Commvault Cloud, the biggest advancement in Commvault’s history, enhanced application of AI and deep integration into Microsoft’s security portfolio are essential elements of Commvault’s continued innovation.

Lavoriamo insieme per migliorare il valore e l’interoperabilità con Microsoft Security Copilot

“We are excited about the opportunity to be part of the Microsoft Security Copilot Partner Ecosystem and the advantages this creates for our joint customers,” said David Ngo, Chief Technology Officer, Hyperscalers, Commvault. “Together with Microsoft, we will continue to build on our 27-plus years of co-engineering to ensure that we remain at the forefront of innovative solutions that solve our joint customers most pressing cyber resilience and cyber security issues—and Microsoft Security Copilot will be a focus for us as we look to advance the use of AI and it’s continued application in data security and cyber resilience.”

Commvault partecipa alla Microsoft Security Copilot Partner Private Preview

Announced this week at Microsoft Ignite, Commvault is participating in the Microsoft Security Copilot Partner Private Preview. Commvault was selected for the program based on its proven experience with Microsoft security technologies and the valued feedback it can provide to Microsoft.  As part of the program, Commvault is working with Microsoft product teams to help shape Microsoft Security Copilot product development and future releases.

Commvault Cloud Brings “Arlie” the New AI Copilot to Life

In parallel to the joint focus on AI with Microsoft, Commvault is also introducing “Arlie,” short for “Autonomous Resilience”—a new AI copilot that will respond to inquiries from Commvault customers in plain, simple language.  Behind the scenes, Arlie will interface with generative AI models and provide personalized actionable responses.

Scopri di più: guarda la soluzione congiunta in azione

At Commvault, we’re excited to continue our pursuit of excellence in cyber resiliency and cyber security with Microsoft.  For organizations interested in seeing exactly how Commvault is at the forefront of the use of AI in cyber security, be sure to visit https://www.commvault.com/platform.

Chiunque fosse interessato a saperne di più sulla soluzione congiunta Commvault/Microsoft può inviarci un’e-mail all’indirizzomicrosoft@commvault.com.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

At Commvault, we understand that Active Directory sits at the core of your identity and access management infrastructure and is a primary attack vector for bad actors. On December 1, 2023, we are taking the first of several steps towards providing expanded protection for this essential asset in the form of enhanced object and attribute level recovery for both Active Directory and Azure AD (now Microsoft Entra ID). 

The key new features released on December 1 will make it easier for you to identify the scope of a disaster and recover or roll back from it as quickly as possible. The enhanced protection includes: 

  • Accelerated recovery of deleted and changed objects by comparing all objects and attributes between backups. 
  • Recovery of Group Policy Objects, including their security, links, and settings. 
  • Recovery of Entra ID conditional access policies and roles. 
  • Rollback of overwritten or corrupted attributes across many objects at once. 
  • More frequent backups of AD, ensuring it is always possible to restore a recent copy. 

To ensure the highest level of AD protection, we will also transition Commvault® Cloud Backup & Recovery for Active Directory from a free subscription to a paid offering starting December 1, 2023. 

If you are presently protecting your Active Directory or Entra ID environment with Backup & Recovery for Active Directory, you will automatically gain access to the enhanced capabilities described above at no additional cost until June 1, 2024. No action is required on your part, and your scheduled backups will not be disrupted in any way. Starting on December 1, you will have complete access to the expanded functionality in appreciation of your ongoing business. 

Se al momento non state proteggendo Active Directory, potete configurare il backup di un dominio Active Directory o di un tenant Entra ID entro il 1° dicembre 2023 e otterrete automaticamente l’accesso gratuito a queste funzionalità avanzate fino al 1° giugno 2024, senza alcun vincolo. Per avviare oggi stesso la protezione di Active Directory e ottenere l’accesso alle funzionalità di protezione avanzate fino a giugno, apri il portale Commvault e fai clic su “Configura” sotto il riquadro “Active Directory” nel Catalogo dei servizi.

Dopo il 1° giugno 2024, sarà necessario sottoscrivere un abbonamento per garantire l’accesso continuativo al servizio Active Directory.

Confronto interattivo tra domini in Active Directory

To make an informed decision as to what objects to restore or roll back, you need a complete report of all changes that have recently occurred in AD. Our new comparisons do just this – they compare all objects and attributes from a backup of your choosing to the current state of AD or another selected backup – and itemize any objects that were deleted or whose attributes have changed. Rather than doing the investigative work yourself, our comparisons will tell you exactly what happened in AD and allow you to interact with the report to search and filter to narrow the results to the objects that require recovery. Most importantly, you can restore the objects directly from the report, eliminating the need to switch between different views and workflows and minimizing downtime or disruption. 

Comparisons can automatically scan for all changes in AD between two points in time or focus on particular areas in AD to speed up results. The results for every comparison are saved so you and your colleagues can review them anytime. 

Related Articles:

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Organizations of all shapes and sizes face unprecedented volumes of cyber threats that can disrupt business operations and tarnish brand reputations. It’s chaotic to say the least. As this threat landscape continues to evolve, it’s crucial for businesses like yours to stay ahead of the bad actors and escalate your cyber defenses.

To help address the chaos, Commvault has partnered with industry leaders in cybersecurity, artificial intelligence (AI), and cloud technologies to help bolster your cyber resilience. These strategic integrations provide customers with advanced security measures, data intelligence, and threat detection capabilities. Combining the strengths of Commvault® Cloud with these innovative partners provides you with enhanced data insights, protection, and mitigation strategies.

Il panorama attuale delle minacce informatiche: non è questione di “se”, ma di “quando”

Secondo un recente studio condotto da IDC su incarico by Commvault, 61% of respondents believe that data loss within the next 12 months due to increasingly sophisticated access is “likely” to “very likely.” This alarming statistic highlights the urgent need for robust cyber resilience measures. Organizations must be prepared to detect, thwart, and recover from ransomware attacks swiftly. It’s a matter of when and how often.

Ecco perché abbiamo stretto partnership lungo l’intera catena degli strumenti di sicurezza, tra cui la gestione delle informazioni e degli eventi di sicurezza (SIEM), l’orchestrazione, l’automazione e la risposta in materia di sicurezza (SOAR), il rilevamento e la risposta a livello di rete, il rilevamento di vulnerabilità, rischi e minacce, nonché la governance dei dati e la privacy.

Integrazione con i principali partner nel campo della sicurezza e dell’intelligenza artificiale

L’integrazione di Commvault con un’ampia gamma di partner nel campo della sicurezza e dell’intelligenza artificiale attraverso la Commvault Cloud Platform offre ai clienti un approccio completo alla resilienza informatica. Tra questi:

  1. Avira: Provides advanced AI-driven threat protection, enabling customers to rapidly identify potential nefarious activity and enhance protection against emerging threats.
  2. CyberArk: We live in a zero-trust world when it comes to cybersecurity. Commvault’s integration with CyberArk’s Identity Security Platform helps customers follow strong Zero Trust architecture practices, reducing the risk of credential theft and exploitation in the face of double and triple extortion attacks.
  3. Darktrace: When “when” happens, quick response is key. Combining Darktrace’s innovative HEAL platform and Commvault’s AI-powered data insights, joint customers can proactively defend against potential cyber threats and swiftly respond to incidents.
  4. Databricks: The more data you amass, the more difficult it can be to maintain governance. The integration between Databricks and Commvault enables customers to leverage AI-driven search capabilities, making it easier to identify sensitive data and improve data governance.
  5. Entrust: Get advanced cyber resiliency to protect critical data from current and future threats with Entrust’s post-quantum cryptography and data encryption solutions, integrated with Commvault Cloud.
  6. Netskope: Netskope’s global SASE cybersecurity platform, combined with Commvault Cloud, helps organizations apply zero trust principles to protect data, ensuring ultra-sensitive data awareness and threat protection.

Queste si aggiungono alle integrazioni già annunciate conSentinella Microsoftper il SIEM intelligente e con Cortex XSOAR diPalo Alto Networks’ Cortex XSOAR to accelerate response time.

Affrontare le minacce di oggi e di domani

Questa è solo la punta dell’iceberg, poiché sono in fase di sviluppo ulteriori integrazioni con Commvault Cloud per rafforzare la vostra resilienza informatica contro gli autori di attacchi, le minacce malevole e il ransomware.

Insieme, Commvault e i nostri partner vi aiutano a orientarvi nel panorama delle minacce in continua evoluzione e a proteggere i vostri dati, le vostre applicazioni e i vostri carichi di lavoro di produzione in ambienti ibridi e multi-cloud. Per saperne di più su come queste integrazioni possano contribuire a potenziare il Commvault Cloud, visitate il sitowww.commvault.com/platform/integrations.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Under a constant threat of ransomware attacks and malicious cyber activities, cyber resilience is a paramount concern for organizations of all sizes, in all industries. These existential threats make it imperative for businesses to adopt a comprehensive and proactive approach to protect their data and ensure business resilience. That’s why I am thrilled to share our new platform, Commvault® Cloud, powered by Metallic® AI – a transformative platform that revolutionizes cyber resilience in the hybrid enterprise.

With its unified data protection, security, intelligence, threat detection, and recovery capabilities, Commvault Cloud empowers IT and security teams to stay one step ahead of ransomware and other cyber threats. We’re doing this by bringing our on-premises software and Metallic.io SaaS offering together into a single platform with enhancements to the features you already know and love and new capabilities you’re going to love.

Ti presentiamo il tuo nuovo partner per la resilienza informatica: Arlie

There’s obviously a lot of hype around AI and how it’s changing the way we work and interact with software and systems. We’re putting AI to use help you act quickly and efficiently.

Users of Commvault Cloud will soon have access to Arlie—short for “Autonomous Resilience” and much easier to say—a new AI co-pilot that’s at the ready 24 hours a day, responding to inquiries in plain, simple language. We’re using Generative AI models to consolidate information and reports plus provide users with personalized actionable responses. You can use Arlie to verify or validate clean point of recovery for critical systems or generate requested code in mere seconds.

I’m excited about the possibilities this creates. It’s fueled by an integration with Azure OpenAI to enable amazing human-like interaction within Commvault Cloud to:

  • Fornisce analisi delle minacce in tempo reale e report che mostrano le ultime novità sullo stato di salute della loro resilienza informatica, eliminando la necessità di passare al setaccio filtri e report per dare priorità alle informazioni più urgenti. Immaginate il risparmio di tempo.
  • Offre un modo semplificato per creare un’integrazione o scrivere il codice di un’azione: basta digitare una descrizione di ciò che si desidera fare e l’assistente di codifica genererà il codice all’istante. Niente più punti e virgola mancanti che mandano tutto all’aria.
  • Provide context-sensitive, guided product walk-throughs that make it easy for you to set-up, customize, and tune Commvault Cloud to your specifications. Simply ask “how to” questions and get step-by-step documentation complete with annotated screenshots.
  • Monitora costantemente le prestazioni di Commvault Cloud utilizzando l’intelligenza artificiale generativa per individuare i problemi, fornire soluzioni e offrire consigli in tempo reale su come ottimizzare la resilienza informatica.

That’s just the start. We’ll have more generative AI model integrations following fast.

Cloudburst™ Recovery

You know and love us for our ability to recover from ransomware or other critical situations quickly. We’re making it faster and more efficient.

The new Cloudburst™ Recovery capability can help you improve business continuity by using infrastructure-as-code and cloud-scaling to automate rapid and frictionless recovery of data to any location. This enables mass recovery from cloud storage at scale with the highest speed possible. You don’t have to run an expensive cluster in the cloud to be able to do this, saving you money and headache.

Recupero in Cleanroom

Disponiamo inoltre di quella che chiamiamo “Recupero in Cleanroom, one of the standout features of Commvault Cloud. It’s a cutting-edge service that ensures rapid, frictionless, and reliable recoveries after a cyberattack.

Quando si verifica un attacco informatico, disporre di un backup integro è fondamentale. Ma è altrettanto importante disporre di un ambiente pulito per il ripristino. È qui che entra in gioco Cleanroom Recovery. Con Commvault Cloud, è possibile ripristinare i dati in un ambiente sicuro e isolato nel cloud, progettato specificamente per il ripristino. Questo ambiente “cleanroom” è “pronto all’uso”, il che significa che è sempre a vostra disposizione e preparato per facilitare il processo di ripristino.

Cleanroom Recovery offre numerosi vantaggi, tra cui:

  • Offriamo uno spazio sicuro e isolato per la Recovery dei dati, garantendo che questi ultimi siano protetti da eventuali minacce o vulnerabilità residue. Ciò ti garantisce la massima tranquillità, sapendo che i dati recuperati sono puliti e privi di qualsiasi potenziale malware o elemento dannoso.
  • Garantire ripristini rapidi. Il tempo è fondamentale quando si tratta di riprendersi da un attacco informatico, e Cleanroom Recovery assicura che il processo sia il più rapido ed efficiente possibile. Sfruttando la potenza del cloud, Commvault Cloud consente un ripristino dei dati veloce e senza intoppi, riducendo al minimo i tempi di inattività e permettendovi di tornare operativi in men che non si dica.

Il “Cleanroom Recovery” non serve solo per il ripristino dopo un attacco, ma è anche uno strumento prezioso per effettuare test di routine sulla risposta agli incidenti. Testando regolarmente i processi di ripristino nell’ambiente “cleanroom”, è possibile garantire che i sistemi siano preparati e ottimizzati per gestire qualsiasi potenziale minaccia informatica. Questo approccio proattivo ai test e alla convalida contribuisce a rafforzare la resilienza informatica complessiva.

Previsione delle minacce basata sull’intelligenza artificiale

Attackers are using AI to make ransomware even quieter and harder to detect. One of the emerging attacks uses AI to change the shape of the malware. Security experts call these shapeshifting or poly-morphic attacks. Whatever you call it, they are extremely hard to see and go undetected by traditional anomaly detection techniques. In Commvault Cloud we’re l’IA per combattere l’IA. Questo vi aiuta a individuare le minacce zero-day guidate dall’IA che hanno giàcompromessoi contenuti dei backup, consentendovi di mettere in quarantena e ripristinare i dati in modo sicuro, evitando al contempo la reinfezione durante il Recovery.

Gestiamo la resilienza informatica per voi

As part of the Commvault Cloud release, we’re adding Resilienza di Platino, un servizio completamente gestito che offre protezione, impegno e reattività senza pari alle minacce alla sicurezza informatica e alle situazioni di disastro. Questo servizio, attualmente in fase di introduzione per alcuni clienti selezionati nell’ambito di un programma di anteprima con accesso anticipato e la cui piena disponibilità è prevista per l’inizio del 2024, fornisce quanto segue:

  • Backup e ripristino fondamentali, automazione avanzata guidata dall’intelligenza artificiale, cyber deception, test di ripristino e controlli di preparazione, reportistica avanzata, audit di sicurezza, telemetria personalizzata e molto altro ancora.
  • Powerful and comprehensive hybrid data protection and resilience, with the ease of use of the cloud using a dedicated, isolated control plane. 
  • Un team di Readiness e risposta ai ransomware che si occupa di ogni aspetto, dall’implementazione ai test e alle verifiche continui, fino a Recovery in caso di incidente informatico.

We’re confident that Platinum Resilience offers the best in end-to-end cyber resilience and we’re backing that up with a new Commvault Protection Warranty to give everyone from IT managers to board members peace of mind that recovery from an attack is guaranteed.

Commvault Cloud per la Cyber Resilienza

This is the boldest product launch in my 26-year history here at Commvault. I’m confident that your organization’s approach to cyber resilience will be revolutionized by Commvault Cloud, powered by Metallic AI. With its unified platform, advanced AI capabilities, and unique architecture, Commvault Cloud offers a comprehensive solution for data protection, security, intelligence, and recovery. By leveraging the power of AI, you can benefit from enhanced visibility, simplified processes, and optimized cyber resilience.

Con Commvault Cloud, potete stare tranquilli sapendo che i vostri dati sono al sicuro, le vostre operazioni sono protette e la vostra azienda può continuare a prosperare nonostante le minacce informatiche in continua evoluzione. È la soluzione definitiva per garantire la resilienza informatica nella vostra azienda ibrida.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Four short years ago, Commvault introduced Metallic, and the promise of data protection for businesses of every size. Our focus was simple – to artfully blend the best of enterprise-grade performance, with a light-touch, cloud-centric consumption model. Harnessing 20+ years of proven Commvault technologies, Metallic was born.  

Now, you didn’t have to sacrifice. Whether across clouds, data centers, or SaaS apps, our customers could uniformly safeguard their data (wherever it lived) while enjoying the durability, simplicity, and scale of the cloud. With constant innovation at the forefront of our vision, Metallic rapidly evolved, supporting the broadest set of hybrid cloud workloads, while pioneering next-generation security, resiliency, and recovery capabilities.   

Thousands of customers later, we are excited to announce the next phase in our journey as Metallic becomes part of the Commvault Cloud

So, what exactly is the Commvault Cloud? We’re glad you asked! 

Commvault Cloud, a unified data resilience platform 

A common misconception is that Commvault bought or acquired our award-winning Metallic SaaS technology. Well, we did neither… we built it from the ground up. Metallic was purposefully crafted to join Commvault’s existing portfolio of data protection offerings, as a light-touch, cloud-centric alternative.  

Commvault Cloud, our newly introducedcyber resiliency and recovery platform, unifies our cloud, software, and appliance-based services into a single place. This not only provides our customers with a consistent and streamlined experience to consume our technologies, but also creates new synergies and capabilities that advance how our customers protect their data. Commvault Cloud stands as the industry’s first platform for true cloud data security. Simpler, smarter and more scalable than ever before for trusted cyber resilience to secure and recover data in today’s hybrid world.

Benefits for Metallic customers  

By melding Metallic and Commvault technologies together into one platform, customers get even faster innovation, automation, and performance. While Metallic users will still enjoy the same SaaS-based backup they’ve come to know and love, the Commvault Cloud will pave the way for even more cloud-delivered advancements in disaster recovery, data security, artificial intelligence, and more. It means the best of all worlds: Simple SaaS protection, next generation cyber recovery innovations, and more flexibility of choice.  

Advanced automation and intelligence with Metallic AI 

Sebbene le nostre soluzionidi Backup and Recoveryfornite tramite SaaS saranno consolidate nella nostra nuova Commvault Cloud Platform, lo spirito di Metallic continua a vivere nel nostro livello di intelligenza artificiale: Metallic AI. Metallic AI funge da livello di intelligenza artificiale che alimenta la nostra nuova piattaforma. Dall’automazione all’apprendimento automatico all’intelligenza artificiale, Metallic AI offre maggiori prestazioni ed efficienza a ogni aspetto di Commvault Cloud. Metallic AI fungerà inoltre da potente livello di integrazione per i partner dell’ecosistema, consentendo agli sviluppatori di creare servizi nuovi, robusti e innovativi che ottimizzino continuamente Commvault Cloud e offrano un valore aggiunto a chi lo utilizza.

We are excited for this next phase in our journey, how the Commvault Cloud is redefining cyber resiliency and recovery as we know it, and continuing to support our customers with award-winning SaaS-based data protection. 

Want to learn more? Check out the following video or visit our FAQ in the Commvault Community for additional details.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Here at Commvault, our values – we connect, we inspire, we care, we deliver – are foundational to everything we do.

Questa settimana abbiamo tenuto la nostra riunione interna trimestrale “Global Town Hall” e abbiamo consegnato i premi “Living Our Values” del nostro CEO. Questo programma di premi ci aiuta a riconoscere e celebrare a livello globale i nostri “Vaulters” per il loro incredibile lavoro, grazie al quale mettono in pratica i nostri valori ogni giorno.

I’m so proud to announce our FY24 Q2 CEO Living Our Values Award winners:

Metallic Customer Success Team

  • Shrey Ahuja
  • Reine Ayoub
  • Pronoy Banerjee
  • Scott Bauer
  • Ryan Carr
  • Francesco Coppola
  • Elizabeth Crinejo
  • Gemma Dean
  • Arijit Dey
  • Jerienne Esguerra
  • Steve Garrett
  • Melina Guzman
  • Srishma H S
  • Joel Hinchliffe
  • Salman Karim
  • Patrick Kelly
  • Andy Kirby
  • Richard Klauser
  • Kanishka Kohli
  • Brigitte Krause
  • Sanjeev Kumar
  • Tom LaFemina
  • Sally Lavis
  • Yaakov Lidgi
  • Mohana Lingaiah
  • Mark Penny
  • Varad Phatak
  • James Powell
  • Abhinab Pramanik
  • Syed Qadri
  • Sapna Rai
  • Kirk Rose
  • Alessandra Russo
  • Christopher Selph
  • Jayashree Sinha
  • Marta Slusarczyk
  • Nate Sprague
  • Eric Struski
  • David Stupar
  • Vimi Joseph Thengungal
  • Aissa Torres
  • Kent Willshire
  • Tayyeba Zamir

Antonio Silva

Inbar Schuchman

Stephanie Long

Fort Lauderdale Office Opening Team

Sam Hernandez

Stephanie Joyce

Tim Karaban

Tracy Skinner

David Surdukowski

Dee Venello

Tutti questi vincitori rappresentano un esempio fonte di ispirazione e incarnano il vero significato di essere un Vaulter!

To learn more about what it’s like to work at Commvault, check out our sito dedicato alle carriere.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

In today’s fast-paced and ever-evolving business landscape, organizations are constantly seeking ways to stay agile and adaptable. This is driving organizations to seek increased flexibility in their software solutions. Traditional on-premises software often falls short in meeting these demands, leading to the rise of Software-as-a-Service (SaaS) solutions. In this blog, we will explore the power of SaaS-delivered flexibility and how it can revolutionize the way businesses operate.

SaaS-delivered flexibility provide organizations with the freedom and adaptability they need from their software solutions. Unlike traditional on-premises software, SaaS solutions are built on cloud infrastructure, allowing businesses to easily scale up or down based on their needs. In fact, 89% of enterprises have a multicloud strategy.1 This scalability enables organizations to quickly adjust to changing market demands, add new users, expand into new markets, or accommodate seasonal fluctuations.

Aspetti da considerare riguardo al SaaS

Per ottenere la flessibilità offerta dal modello SaaS, occorre tenere conto di cinque fattori chiave:

  1.  It’s important to choose a SaaS provider that offers a highly scalable and reliable cloud infrastructure. A significant advantage of SaaS is its inherent scalability. This ensures that the software can handle increased workloads and provide uninterrupted access to users.
  2. Organizations should look for SaaS solutions that offer anytime, anywhere access. Gone are the days of being tied to a specific physical location to access critical business applications. As of last year, 41.4% of cloud leaders say they are increasing their use of cloud-based services due to the macroeconomic climate.2 This means that employees can access the software and data from any location, as long as they have an internet connection. This flexibility empowers remote work, collaboration across geographies, and increases productivity.
  3. L’implementazione rapida e gli aggiornamenti sono fondamentali per ottenere la flessibilità offerta dal modello SaaS. Le soluzioni SaaS possono essere implementate rapidamente, spesso nel giro di poche ore o giorni, consentendo alle organizzazioni di iniziare a utilizzare il software e a trarne vantaggio in tempi più brevi, aumentando così l’efficienza e la produttività. Inoltre, i fornitori SaaS si occupano degli aggiornamenti e della manutenzione, garantendo alle aziende l’accesso costante alle funzionalità più recenti e ai miglioramenti di sicurezza, senza alcuna interruzione né i costi elevati legati alla gestione dei sistemi on-premise.
  4. Customization without complexity is another important aspect to consider. Flexibility in software often goes hand in hand with customization, so organizations should look for SaaS solutions that offer the ability to tailor the software to their specific business requirements without the need for complex and costly customization. Again, we see a need for this level of customization as 72% of IT Pros are taking a hybrid approach by combining public and private clouds.3 With this model, businesses can configure the software to align with their unique processes and workflows, empowering them to work the way they want to, without compromising on functionality.
  5. Le funzionalità di integrazione e collaborazione sono fondamentali per ottenere la flessibilità offerta dal modello SaaS. Le soluzioni SaaS dovrebbero offrire API e connettori che consentano un’integrazione e uno scambio di dati senza soluzione di continuità con altri sistemi. Ciò permette alle aziende di creare un ecosistema unificato di strumenti software, ottimizzando i processi e migliorando la produttività.

In conclusione, la flessibilità offerta dal modello SaaS consente alle organizzazioni di adattarsi rapidamente alle mutevoli esigenze aziendali. Scegliendo una soluzione SaaS che offra scalabilità, accesso in qualsiasi momento, implementazione e aggiornamenti rapidi, opzioni di personalizzazione e capacità di integrazione, le aziende possono ottenere la flessibilità necessaria per prosperare nell’odierno contesto aziendale dinamico. Adottare il modello SaaS non è solo un cambiamento tecnologico, ma una mossa strategica volta a rendere la propria azienda a prova di futuro e a sbloccarne il pieno potenziale.

For more information on SaaS delivered flexibility, please view ourSolution Brief, and watch our recent October 3webinar on demand.

References

1. Rapporto “State of the Cloud” di Flexera, 2023 – 2. Sondaggio “Brand Pulse” di Google Cloud, 2022 – 3. Sondaggio “Brand Pulse” di Google Cloud, 2022

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Perché dovresti ridurre il tuo RTO?

With a low RTO, you can ensure minimal perceivable disruption of business operations for your internal operations and customers — or no disruptions at all. Revenue is also at stake. Each second that passes while your systems are down and waiting to recover is lost revenue. RTO has a direct correlation to less revenue loss.

Ecco due modi distinti in cui è possibile utilizzare il servizio di backup su cloud per migliorare efficacemente il proprio RTO e garantire la continuità operativa in caso di qualsiasi tipo di interruzione.

1. Recupero granulare

In caso di perdita o compromissione dei dati, la velocità con cui è possibile ripristinarli costituisce l’elemento centrale del proprio RTO. Sebbene il ripristino completo dell’immagine di backup sia un’opzione per il recupero dei dati, ciò può comportare lunghi ritardi e tempi di inattività prolungati, poiché occorre attendere il ripristino di ogni singolo file, indipendentemente dalla sua importanza critica per l’attività.

Granular file recovery is the superior alternative to full backup image restore because it allows you to perform both file and image-based level recovery from a single pass backup operation. This type of recovery allows the user to identify and prioritize certain mission-critical data and workloads to speed up recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — drastically improving RTO.

2. Recovery flessibile

Il ripristino flessibile è in qualche modo correlato al ripristino granulare. Con il ripristino flessibile, è possibile eseguire il ripristino su qualsiasi account in qualsiasi regione. Ciò significa che, se un account o una regione non è disponibile, è possibile eseguire il ripristino su un altro account o in un’altra regione che non sia stata compromessa e riprendere rapidamente l’operatività, il che può certamente contribuire a ottimizzare l’RTO.

Optimize Recovery Time Objective with the Industry’s Best Cloud Backup

La pianificazione del recupero di emergenza è fondamentale per le aziende che intendono garantire la continuità operativa in caso di attacchi dolosi e interruzioni impreviste dell’infrastruttura interna. La definizione di un RTO ottimizzato (ovvero ridotto) è un elemento fondamentale per proteggere la vostra azienda e gli utenti finali.

Built natively in the cloud, Clumio’s industry-leading rapid recovery capabilities leverage granular recovery, incremental forever backup, and flexible recovery to equip today’s enterprises with fast and efficient data restores that can refine RTO and maintain business continuity during any type of disaster event.

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

Although AWS backup services certainly provides plenty of its own benefits in terms of versatility, it also has certain shortcomings that prevent it from being a comprehensive solution—not to mention offering only marginal control over cloud costs.

Ecco cinque delle principali difficoltà che il backup AWS comporta quando viene utilizzato da solo.

Cinque difficoltà comuni nell’utilizzo di AWS Backup

Nessuna protezione da ransomware

Ransomware has become a prevailing threat to enterprises of all types and sizes, with costs forecasted to reach $10.5 trillion annually by 2025. Security experts estimate that one ransomware attack occurs every 11 seconds. How can you effectively protect your data and ideally avoid a ransomware scenario altogether? Or even ensure that you can recover quickly from an attack?

When enterprises use AWS Backup to protect data sources such as S3, EC2, EBS, and RDS, snapshots are automatically created and kept in the same account as the primary data, leaving no separation between the primary data and snapshots.

Ciò significa che, se un hacker riesce ad accedere all’account principale, può facilmente compromettere le istantanee prima di passare ai dati principali.

Once the primary data has been compromised, there are no longer any backups to restore from—the enterprise’s data has been completely locked. They are now at the mercy of the hackers, who may still keep or destroy the data even after receiving the ransom payment.

Tempi di recupero lunghi

Backup is not the only aspect of the data protection equation; data recovery is equally important. If an enterprise’s primary data gets corrupted—be it from bad actors or data failure—it has to have a way to recover the data as fast as possible to avoid significant disruptions to business continuity and its end users.

La mancanza di visibilità sugli snapshot può causare costosi ritardi nel ripristino. In assenza di una forma precisa di ripristino granulare, il ripristino dei dati da un backup AWS può richiedere molto tempo a causa della complessità del processo di identificazione dei dati da ripristinare e dell’ordine in cui farlo.

Visibilità limitata

The lack of visibility into snapshots within AWS doesn’t just affect recovery time, it can also complicate proving backup compliance with auditors and insurers. Furthermore, maintaining consistent policies across all applications and accounts is difficult and time-consuming when there is limited visibility into snapshots.

Ulteriore complessità

Le funzionalità di base predefinite del servizio di backup di AWS possono comportare complessità ricorrenti che richiedono un’attenzione costante da parte dei team IT e delle loro risorse. Ad esempio, i team IT devono scrivere regolarmente script complessi per integrare eventuali funzionalità mancanti nella loro soluzione di protezione dei dati.

Such scenarios work against the goal of cloud computing in the first place, which is to leverage the speed and agility of the cloud. If you constantly have to devote extra resources just to keep AWS cloud backup running smoothly, you’re not being efficient.

Costi imprevedibili

Aside from ensuring a reliable, secure data backup and recovery system, enterprises also turn to cloud backup to gain cost-efficiencies. At first glance, the TCO with AWS backup can seem reasonable, but expenses can begin to pile up—sometimes exponentially over time.

Ciò è dovuto al processo standard di replica e archiviazione degli snapshot previsto dal servizio di backup di AWS. Gli snapshot vengono replicati tra diversi account ai fini della conservazione a lungo termine, con un conseguente aumento dei costi di backup.

Eventuali commissioni aggiuntive per i trasferimenti tra conti possono aumentare ulteriormente questi costi, che col tempo si accumuleranno a effetto valanga, cogliendo di sorpresa molte imprese.

Perché Clumio è la soluzione alle sfide legate al backup su AWS

Clumio was specifically designed to meet the various challenges enterprises can encounter when using AWS backup. The cloud-native platform provides AWS backup and recovery through an intuitive interface that requires no additional hardware or software to run.

Con Clumio, le aziende ottengono:

  • Best-in-Class Security that provides air-gapped and immutable backups that are end-to-end encrypted—to provide protection against threats like ransomware and bad actors
  • Rapid Recovery via a granular approach that quickly locates and restores backup files and can cut restore time from several hours to just minutes
  • Better Visibility into your data protection plans and compliance status to ensure you’re meeting business requirements
  • Simpler Backup Management with features like global policies and protection groups that automate long-term data retention as well as data classification
  • Lower TCO thanks to no longer needing to install additional resources, pay egress charges, devote additional IT resources to manage the process, or make mirror copies of snapshots— reducing backup costs by up to 50%

More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era

“EC2-Other” è una categoria di costo nella fatturazione AWS che comprende diverse tipologie di utilizzo relative a vari servizi, quali il trasferimento dei dati, i volumi EBS e gli snapshot, gli indirizzi IP elastici e i gateway NAT. I clienti possono utilizzarla per calcolare il costo totale dell’esecuzione delle istanze EC2, esclusi i costi fissi orari di esecuzione delle istanze. Comprendere la categoria “EC2-Other” è fondamentale per isolare le singole voci di costo in essa contenute, in modo da poter ottimizzare in modo efficiente l’utilizzo delle istanze EC2 e ridurre i costi superflui.

Approfondimento su EC2 – Altro

When it comes to cloud computing, Amazon Elastic Compute Cloud (EC2) is one of the most popular options available on the market. EC2 offers a wide range of benefits, including cost savings, flexibility, and accessibility, but to get the most out of your instance, it’s important to understand the different types of EC2 instances as well as the billing and cost categories associated with them.

First, let’s take a closer look at EC2-Other. This cost category is created by Amazon and is often the second largest cost category on an AWS bill for heavy EC2 users. It includes multiple service-related usage types like data transfer, elastic IP addresses, EBS volumes and snapshots, NAT gateways and more. Essentially, EC2-Other encompasses all costs associated with running your EC2 instances except for fixed hourly instance running costs.

Per fare un paragone: pensate ai costi orari di gestione di un’istanza EC2 come se fossero simili all’affitto di un appartamento con canone mensile fisso. In confronto, la voce “EC2-Altro” includerebbe tutte le altre spese mensili, come le utenze (elettricità, acqua, gas), i canoni per la TV via cavo o la connessione a Internet, nonché eventuali costi aggiuntivi di manutenzione.

Understanding how AWS reports total EC2 costs can be daunting as different reporting tools display costs in varying ways. However, it’s crucial for tracking your usage and monitoring your spending so you can isolate individual cost categories within EC2-Other. Two categories that customers can use to get the total cost of running their EC2 instances include EC2-Instances and EC2-Other.

Now that we have a basic understanding of what EC2-Other means in terms of an AWS bill let’s delve further into the different types of EC2 instances available.

Tipi di istanze EC2

Amazon offre diversi tipi di istanze per soddisfare le esigenze specifiche degli utenti. All’interno di queste categorie sono disponibili istanze di diverse dimensioni e opzioni di prezzo.

Ad esempio, le istanze burstable General Purpose, come suggerisce il nome, offrono un equilibrio tra le capacità di elaborazione, memoria, CPU e larghezza di banda di rete. Le famiglie di istanze T3 e M6g rientrano in questa categoria. Se si hanno carichi di lavoro con modelli di utilizzo incostanti, queste istanze potrebbero essere la soluzione ideale.

Al contrario, i carichi di lavoro di calcolo ad alte prestazioni potrebbero richiedere istanze ottimizzate per il calcolo, appartenenti alle famiglie C6g e C5n. Queste istanze sono dotate di processori personalizzati e di grandi capacità di memoria.

Le istanze ottimizzate per la memoria sono ideali per i carichi di lavoro che richiedono la gestione di grandi volumi di dati e una potenza di elaborazione elevata. Tra queste figurano i modelli R5a e R6g. Gli utenti possono sfruttare fino a 768 GB per supportare qualsiasi applicazione di big data.

Il prossimo argomento riguarda le istanze ottimizzate per lo storage (I3en), ideali per attività ad alta intensità di dati su scala di petabyte.

Infine, ma non meno importante, le istanze basate su GPU combinano le capacità della CPU di EC2 con GPU progettate appositamente per consentire l’addestramento di modelli di machine learning o il rendering.

Naturalmente, ci si potrebbe chiedere: perché preoccuparsi di tutte queste diverse tipologie? Anche se può sembrare complicato, comprendere con precisione il proprio caso d’uso vi aiuterà a risparmiare sui costi, garantendo al contempo prestazioni ottimali. Ad esempio, l’esecuzione di processi batch risulta molto più economica con le opzioni Standard o superiori, piuttosto che avviare più istanze on-demand per ottenere lo stesso risultato di calcolo a un costo più elevato.

Understanding which type of EC2 instance is right for a specific workload has become increasingly important in recent years as companies lean towards virtualized environments. In the next section we’ll take a closer look at how each instance type differs in terms of performance and features so you can make an informed decision on what works best for your particular business needs.

  • Amazon offre una gamma di istanze EC2 tra cui gli utenti possono scegliere in base alle specifiche esigenze del proprio carico di lavoro. Ogni tipo di istanza presenta una serie unica di Features e funzionalità progettate per ottimizzare le prestazioni riducendo al minimo i costi. È importante che le aziende comprendano con precisione i propri casi d’uso per poter selezionare il tipo di istanza EC2 più adatto alle proprie esigenze aziendali. In questo modo, possono garantire prestazioni ottimali riducendo al contempo le spese superflue.

Fatturazione AWS e categorie di costo

Amazon Elastic Compute Cloud (EC2) is one of the most widely used cloud computing services in the world. With EC2, users have access to a wide range of virtual machines, or “instances,” which they can use to run software applications, store data, and perform other computing tasks in the cloud. However, as with any cloud service, understanding the costs associated with using EC2 is critical to managing expenses and optimizing usage.

AWS Billing and Cost Categories are a key aspect of using EC2 effectively. Amazon has designed specific cost categories to provide users with a clear understanding of how much they are spending on different types of EC2 instances and related services. By breaking down the costs in this way, users can gain valuable insights into their usage patterns, identify ways to save money, and optimize their overall experience using EC2.

There are two primary cost categories for EC2 – EC2 Instances and EC2-Other. EC2 Instances include the hourly charge for running an instance as well as any additional costs for data transfer or storage associated with that instance. The pricing model for these instances varies depending on factors such as location, operating system, instance type, and usage pattern.

“EC2-Other” è una categoria di costi distinta creata da Amazon che potrebbe rappresentare la seconda voce di spesa più consistente nella vostra fattura AWS, se siete utenti intensivi di EC2. Comprende una serie di tipi di utilizzo relativi ai servizi, quali il trasferimento dei dati, i volumi EBS e gli snapshot, gli indirizzi IP elastici, i gateway NAT e altro ancora. Comprendere quali costi rientrano in questa categoria è fondamentale per individuare con precisione dove si collocano le vostre spese all’interno di tale raggruppamento.

Gli strumenti di reportistica di AWS visualizzano i costi totali di EC2 in modi diversi, poiché esistono diverse metodologie per il calcolo di tali costi a seconda dello strumento utilizzato. Una metrica calcolata da Cost Explorer è denominata “EC2-Other expenditure” (Spese EC2 – Altre) e calcola il costo totale di esecuzione delle istanze EC2, escludendo i costi fissi orari di esecuzione delle istanze. Ciò può aiutare gli utenti AWS a determinare le spese associate alle diverse attività senza perdersi nei dettagli delle singole operazioni di utilizzo.

Vantaggi dell’utilizzo di EC2-Other

EC2-Other offre numerosi vantaggi che lo rendono una componente fondamentale di qualsiasi strategia di cloud computing. Tra i principali figurano il risparmio sui costi e la flessibilità. Comprendendo come isolare le singole categorie di costo all’interno di EC2-Other, gli utenti possono risparmiare ottimizzando l’utilizzo delle istanze EC2 nel cloud. Ad esempio, se un utente individua un gateway NAT o un indirizzo IP elastico inutilizzato, può rimuovere tali servizi e ottenere un conseguente risparmio sui costi.

In addition to cost savings, EC2-Other provides enhanced security and accessibility features for users. Accessible storage volumes and snapshots offer more flexible backup solutions, while Elastic IPs provide robust means of failover and disaster recovery. This level of redundancy is excellent protection against costly shutdowns or failures that could create inconsistent results, productivity losses or even potential data loss.

Un altro vantaggio fondamentale dell’utilizzo di EC2-Other è la possibilità di analizzare in modo più approfondito i dati di utilizzo. I gruppi di tipologie di utilizzo suddividono ciascuna tipologia in base al suo scopo, fornendo così una chiara visibilità su quanto si sta spendendo in ogni ambito. Ciò consente una precisione millimetrica nell’ottimizzazione del sistema nel suo complesso, passando da una visione d’insieme dell’intero impiego di EC2 all’analisi approfondita di alcuni aspetti di utilizzo secondari che richiedono attenzione.

Grazie a strumenti quali il raggruppamento delle opzioni di acquisto, gli utenti che hanno già acquistato istanze riservate AWS possono ottimizzare ulteriormente i propri modelli di utilizzo e ridurre le spese complessive, adeguando la copertura delle istanze riservate in base ai livelli di utilizzo effettivi anziché a quelli previsti.

  • Nel 2023 è emerso che i servizi EC2 rappresentavano circa il 55% del fatturato totale di AWS, rendendo fondamentale acquisire una visione d’insieme dei costi ad essi associati.
  • The cost of Amazon EC2-Other typically makes up around 10%-20% of the total EC2-related expenses on an average user’s AWS bill.
  • Uno studio recente ha stimato che l’analisi e l’ottimizzazione dei costi relativi alla categoria “EC2-Other” potrebbero potenzialmente generare un risparmio medio compreso tra il 15% e il 30% per gli utenti di Amazon EC2 con volumi elevati che adottano strategie di gestione efficienti.

Risparmio sui costi e flessibilità

Quando si parla di cloud computing, uno dei principali vantaggi è il risparmio sui costi. Amazon EC2-Other offre numerose opportunità di risparmio che possono aiutarti a ottimizzare la tua spesa AWS e, in ultima analisi, a ridurre la tua fattura AWS.

Ad esempio, con EC2-Other paghi solo ciò che utilizzi. Invece di acquistare in anticipo hardware e infrastrutture, il che può risultare costoso, puoi semplicemente noleggiare solo le risorse necessarie per eseguire le tue applicazioni. Questo ti offre la flessibilità di aumentare o ridurre la capacità in base alle tue esigenze senza spendere una fortuna.

Un altro modo in cui EC2-Other consente di risparmiare sui costi è attraverso le istanze riservate (Reserved Instances) o le istanze spot (Spot Instances). Le istanze riservate offrono sconti sull’utilizzo, garantendo al contempo flessibilità in termini di tipi di istanza, sistemi operativi e opzioni di tenancy. Le istanze spot offrono sconti ancora maggiori, ma sono consigliate per applicazioni non critiche con orari di inizio e fine flessibili.

While offering big cost savings, being able to scale up and down with ease also provides a great deal of flexibility. You can quickly increase capacity when there’s a sudden surge in demand or scale your compute environment down during periods of reduced activity.

Say you’re running an e-commerce website and anticipate a high spike in traffic for an upcoming sale event. With EC2-Other, instead of worrying about having enough resources available for the coming week, you can simply spin up additional instances as needed during the peak period and then spin them down afterward. This ensures that you have just enough resources when needed without paying for unnecessary instances during non-peak periods.

All these features make Amazon EC2-Other a popular choice among cloud users looking to save costs while increasing their infrastructure’s flexibility.

Sicurezza e accessibilità

AWS ha sempre seguito le pratiche di sicurezza standard del settore per garantire nel tempo un accesso sicuro ai propri servizi. Amazon EC2-Other rafforza queste best practice fornendo connessioni di rete sicure e isolate, funzionalità di scalabilità automatica che proteggono dai guasti di sistema e altro ancora.

EC2-Other offre inoltre un controllo dettagliato sull’accesso alle istanze e ad altre risorse. Ad esempio, è possibile utilizzare i gruppi di sicurezza per definire regole relative al traffico in entrata e in uscita per le proprie istanze, configurare gli elenchi di accesso alla rete per consentire o negare l’accesso a specifici indirizzi IP o blocchi CIDR e utilizzare le VPC (Virtual Private Cloud) di Amazon per creare reti isolate per le proprie istanze.

At the same time, EC2-Other is highly accessible from anywhere in the world. For instance, you can start up an instance on a cloud server located in Singapore and run its applications from New York with ease. You can also access your instances using the AWS Management Console, a web interface that gives you full control of your instances’ settings, performance metrics, storage usage, and more.

Just like how a bank’s vault provides both security and accessibility—locks keep valuables secure while tellers allow authorized individuals access to their accounts—the EC2-Other’s balance between security and accessibility protects users’ data assets while enabling their teams’ concurrent workflows.

Inoltre, EC2-Other garantisce la sicurezza crittografando i dati sia inattivi che in transito. È possibile crittografare i volumi o gli snapshot di Elastic Block Store (EBS) utilizzando sia le chiavi gestite da AWS-KMS (Key Management Service) sia le chiavi master del cliente. Ciò aggiunge un ulteriore livello di protezione ai dati riservati durante il trasferimento a soggetti terzi tramite protocolli esterni come HTTPS o SSH.

Analisi dei costi relativi a EC2 – Altro

L’analisi dei costi della voce “EC2-Other” è fondamentale per comprendere il costo totale di EC2, che comprende tutti i costi di funzionamento di un’istanza EC2 ad eccezione dei costi fissi orari di funzionamento dell’istanza. La voce “EC2-Other” comprende una serie di tipi di utilizzo quali il trasferimento dati, i volumi EBS e gli snapshot, gli indirizzi IP elastici e i gateway NAT. Tuttavia, identificare le singole categorie di costo all’interno della voce “EC2-Other” può risultare complesso a causa delle diverse modalità con cui gli strumenti di reportistica di AWS visualizzano i costi totali di EC2.

To isolate individual cost categories within EC2-Other, it’s crucial to understand the three logical categories of EC2 costs: existence costs, utilization costs, and subresource costs. Existence costs are those that accumulate when an EC2 instance runs regardless of how much it is utilized. Utilization costs are those that accumulate when an instance is used beyond its fixed hourly cost. Finally, subresource-related charges arise because of additional services linked to an instance.

For example, consider a situation where a company has a 24×7 running web server on an m5.large instance in the US East Region. In this case, the existence cost will be the hourly rate charged by Amazon for keeping this instance online for 730 hours per month (24×30 days). The utilization cost for this situation can be assessed by looking at incoming traffic source regions. During high traffic periods, say from Russia or China instead of their target audience in the US East region, excess traffic could result in excessive utilization charges.

AWS’ cost allocation report shows usage costs separately for each usage type within each service category. In contrast, Cost Explorer aggregates these charges into broader categories such as Data Transfer or Elastic IP addresses while ignoring specific utilization-related charges like VPCPeering-In and Out or PublicIP-In and Out.

Comprendere le singole categorie di costi aiuta notevolmente le aziende a capire la composizione dei propri addebiti di fatturazione EC2, consentendo loro di individuare i costi superflui e ottimizzare l’utilizzo del servizio.

Costi di utilizzo, di esistenza e delle risorse secondarie

Before reducing your costs with EC2-Other, it’s important first to understand how Amazon bills you for its services.

As discussed earlier, AWS separates costs into various categories depending on what service they pertain to. One such category is “EC2-Other.” By looking at individual cost categories within EC2-Other, you can get a sense of which services are costing you the most and where you can make cost-saving optimizations.

In the next section, we’ll dive into these individual categories with a focus on how to identify and isolate them for cost optimization.

Come individuare l’opzione “EC2-Other” più adatta alle tue esigenze

Ottimizzazione dell’utilizzo di EC2-Other

Il costo di utilizzo è una delle singole categorie comprese nella voce “EC2-Altro”. Amazon lo calcola in base all’utilizzo della rete e al consumo di dati da parte delle istanze che superano il costo orario fisso di funzionamento dell’istanza. Al contrario, il costo di presenza comprende i costi sostenuti dall’istanza quando non è utilizzata attivamente ma rimane online in attesa di richieste. Infine, gli addebiti relativi alle sottorisorse sono quelli derivanti da servizi aggiuntivi legati all’utilizzo e associati a un’istanza.

Per distinguere i costi di utilizzo per operazione da altri tipi di costi, come quelli di mantenimento o quelli relativi alle risorse secondarie, analizza i valori presenti nella riga “lineItem/Operation” del tuo report di AWS Cost Explorer. Alcuni valori indicano costi di mantenimento, come “RunningHours:C5” per i servizi on demand, mentre altri indicano costi di utilizzo, come “VPCPeering-In” e “VPCPeering-Out” o “PublicIP-In” e “PublicIP-Out”.

Alcune aziende potrebbero obiettare che isolare le singole categorie all’interno della voce “EC2-Altro” non sia di grande aiuto, poiché tali categorie interagiscono tra loro. Un elevato volume di trasferimento dati verso un’istanza EC2, come l’invio di file di grandi dimensioni o il backup di database, comporterà costi più elevati per l’utilizzo degli indirizzi IP elastici e dei gateway NAT, con conseguenti fatture impreviste. Pertanto, è possibile ottenere una maggiore ottimizzazione analizzando il costo totale piuttosto che cercando di suddividere le singole categorie al suo interno.

Analyzing EC2-Other costs is similar to a puzzle where pieces need to be put together accurately for a full picture. Ultimately, understanding the individual pieces allows companies first to understand how much each problem area contributes towards the end state’s solution before formulating solutions across all these areas.

AWS offre diversi strumenti che i clienti possono utilizzare per monitorare efficacemente i propri costi e ottimizzare l’utilizzo di EC2-Other. Analizzando serie di dati complete, quali l’utilizzo, la presenza e i costi relativi alle sottorisorse, è possibile iniziare a ottimizzare realmente l’utilizzo di EC2-Other, riducendo al contempo i costi.

Come individuare l’opzione “EC2-Other” più adatta alle tue esigenze

Per sfruttare appieno le potenzialità di EC2-Other è necessaria una conoscenza approfondita dei diversi tipi di istanze e della ripartizione dei costi associati a ciascuna di esse. Individuare il tipo di istanza più adatto alle proprie esigenze e ottimizzarne l’utilizzo attraverso un monitoraggio continuo può aiutare a ottenere significativi risparmi sui costi.

Amazon offers numerous different instance types for EC2-Other, ranging from general-purpose instances for computing and memory-intensive applications to storage-optimized instances for companies with vast amounts of data. Adopting an instance type that doesn’t fit your workload can lead to unnecessary spending or sub-optimal performance. Therefore, it’s vital first to identify specific patterns within your usage across individual instances to identify the areas that require modifications.

I costi di utilizzo variano in modo significativo a seconda del carico di lavoro delle applicazioni e dei requisiti operativi; è quindi fondamentale monitorare regolarmente l’utilizzo di EC2 per garantire un’allocazione ottimale delle risorse. Spesso si riscontra che mantenere un equilibrio tra istanze con carichi di lavoro irregolari e una domanda costante consente alle organizzazioni di ottenere significativi risparmi sui costi, massimizzando al contempo le prestazioni.

Le organizzazioni con esigenze di carico di lavoro dinamiche dovrebbero avvalersi, ove possibile, delle tariffe spot. Queste tariffe sono molto più basse rispetto al modello standard “pay-as-you-consume”, poiché riflettono la capacità disponibile in una determinata zona di disponibilità. Tuttavia, le tariffe spot sono praticabili solo quando si gestiscono carichi di lavoro non critici, poiché la tariffa potrebbe variare a seconda delle dinamiche della domanda. Pertanto, le organizzazioni devono valutare attentamente le proprie esigenze in termini di carico di lavoro prima di decidere se le tariffe spot siano la soluzione più adatta alle loro esigenze.

Optimizing EC2 instance usage is similar to driving a car more efficiently by monitoring speed, gear selection, and fuel economy metrics in real-time. The more information you have about how your car is performing, the better equipped you are at optimising your fuel usage and prolonging your car’s durability.

Domande frequenti

Quanto costa utilizzare EC2-Other rispetto ad altre istanze?

Il costo di utilizzo delle istanze EC2-Other può variare in base ad alcuni fattori, quali la regione, il tipo di istanza e la durata dell’utilizzo. Tuttavia, in generale, le istanze EC2-Other hanno prezzi competitivi rispetto alle altre istanze offerte da Amazon Web Services (AWS).

For example, according to AWS’s pricing calculator, the cost for an m5.xlarge instance (one of the most popular Instance types) in the US East (N. Virginia) region is $0.192/hour. On the other hand, the cost for an x1e.xlarge instance (an EC2-Other instance optimized for high-performance computing workloads) in the same region is $0.759/hour. Although this may seem more expensive at first glance, it’s essential to note that EC2-Other instances are designed for specific tasks and require specialized hardware to achieve optimal performance.

Additionally, AWS offers different pricing models that can further reduce costs when using EC2-Other instances. One such model is Spot Instances, which allows users to get spare computing capacity at a discounted price when there’s excess capacity available in AWS data centers. This model can provide significant discounts of up to 90% off on-demand prices.

In conclusion, while EC2-Other instances’ costs may appear higher than other instances initially when you factor in the specialized nature of these instances and their unique capabilities, they offer great value for money and can be priced competitively with other similar services in the market.

Quali servizi o Features specifici rientrano nella categoria “EC2-Altro”?

EC2-Other refers to the various services and features that are available as part of Amazon’s Elastic Compute Cloud (EC2) platform, beyond its standard instances. These services and features offer tremendous benefits for businesses that require more robust computing power or that need to run specialized applications.

Tra gli esempi specifici di servizi e Features di EC2-Other figurano:

1. Server dedicati: grazie ai server dedicati, le aziende possono disporre di un intero server fisico dedicato esclusivamente al proprio uso, il che garantisce un maggiore controllo sulle risorse e sulla sicurezza.

2. Istanze Spot: le istanze Spot consentono alle aziende di fare offerte sulla capacità EC2 inutilizzata, con un potenziale risparmio sui costi fino al 90%, pur continuando ad avere accesso a una potenza di calcolo ad alte prestazioni.

3. Istanze GPU: per le aziende che necessitano di unità di elaborazione grafica (GPU) ad alte prestazioni per applicazioni avanzate come l’apprendimento automatico o la ricerca scientifica, Amazon offre potenti istanze GPU con un massimo di 8 GPU NVIDIA Tesla V100 per istanza.

4. Fargate: Fargate è un servizio di elaborazione serverless che consente alle aziende di distribuire applicazioni containerizzate direttamente su EC2 senza dover gestire autonomamente i server.

5. Batch: Batch è un servizio completamente gestito per l’esecuzione di carichi di lavoro di elaborazione batch su larga scala.

Questi sono solo alcuni esempi dei numerosi servizi e Features offerti nella categoria “EC2-Other”. Secondo studi recenti, le istanze EC2 (sia standard che di altro tipo) sono molto richieste a livello globale, con quasi la metà di tutti i carichi di lavoro cloud in esecuzione su AWS nel 2020 (Fonte: Synergy Research Group). Pertanto, l’utilizzo di EC2-Other può offrire vantaggi significativi in termini di scalabilità, prestazioni e risparmio sui costi per le aziende che desiderano sfruttare la tecnologia del cloud computing.

È possibile utilizzare EC2-Other per tipi specifici di applicazioni o carichi di lavoro?

Sì, EC2-Other può essere utilizzato per tipi specifici di applicazioni o carichi di lavoro. Infatti, offre un’ampia varietà di tipi di istanze per soddisfare diverse esigenze di elaborazione, che vanno dalle istanze per uso generico a quelle ottimizzate per la memoria e alle istanze GPU. Queste istanze presentano diverse capacità in termini di CPU, memoria, spazio di archiviazione e rete per soddisfare i requisiti specifici dei diversi carichi di lavoro.

For example, if you’re running compute-intensive workloads such as scientific simulations or video encoding, you could choose an instance type that has more CPU cores and higher clock speeds. On the other hand, if you’re running memory-intensive workloads such as large-scale database relazionali or in-memory caching systems, you could go for an instance type that has more RAM.

Oltre alla varietà di tipi di istanze, EC2-Other offre anche opzioni di tariffazione flessibili che consentono di ottimizzare i costi in base alle proprie abitudini di utilizzo e alle esigenze di capacità. È possibile scegliere tra le istanze On-Demand, che offrono una tariffazione pay-as-you-go senza costi iniziali né prenotazioni; le istanze riservate (Reserved Instances), che garantiscono sconti significativi ma richiedono il pagamento anticipato per un periodo determinato; oppure le istanze Spot, che consentono di fare offerte sulla capacità inutilizzata a un prezzo inferiore.

Secondo un rapporto di Synergy Research Group, Amazon Web Services (AWS), compreso EC2-Other, ha registrato una quota del 33% del mercato globale delle infrastrutture cloud nel terzo trimestre del 2022. Ciò dimostra la popolarità e l’affidabilità dei servizi AWS tra gli utenti di tutto il mondo.

In conclusion, EC2-Other is a versatile and scalable compute service that can be used for various types of applications and workloads. It provides a range of instance types with different configurations and competitive pricing options to suit diverse business needs. With its proven track record and solid customer base, it’s definitely worth considering as your cloud computing solution.

In che modo EC2-Other si differenzia dalle altre istanze EC2?

EC2-Other si differenzia dalle altre istanze EC2 in quanto offre agli utenti configurazioni esclusive per soddisfare specifiche esigenze di elaborazione. A differenza delle altre istanze EC2, EC2-Other non rientra in alcuna categoria predefinita e consente agli utenti di personalizzare completamente le proprie macchine virtuali selezionando diverse combinazioni di CPU, memoria, spazio di archiviazione e opzioni di rete.

Questo livello di personalizzazione rende EC2-Other una scelta eccellente per l’esecuzione di carichi di lavoro specializzati quali machine learning, calcolo ad alte prestazioni, analisi dei big data e altre applicazioni complesse che richiedono configurazioni su misura. Secondo un recente rapporto di Synergy Research Group, Amazon Web Services (AWS), la società madre di EC2-Other, detiene un vantaggio significativo nel mercato dei servizi di infrastruttura cloud con una quota superiore al 30%.

One of the key advantages of using EC2-Other is that it provides scalability and flexibility without any long-term commitments or upfront costs. Users only pay for what they use, and can easily modify their instance types or numbers with just a few clicks. Furthermore, EC2-Other comes equipped with a wide range of security features such as network firewalls, encryption at rest and in transit, identity and access management (IAM), and compliance certifications that ensure secure operations.

In conclusion, EC2-Other is a game-changing feature within the AWS ecosystem as it gives users complete control over their computing environments. It lets businesses optimize their resource allocation to reduce costs while achieving optimal performance levels for their unique use cases.

Ci sono limitazioni o aspetti relativi alle prestazioni da tenere presenti quando si utilizza EC2-Other?

Sì, ci sono alcune limitazioni e aspetti relativi alle prestazioni da tenere presenti quando si utilizza EC2-Other per il cloud computing. Ecco una panoramica di alcuni dei più significativi:

1. Zone di disponibilità limitate: EC2-Other è disponibile solo in alcune zone di disponibilità, il che significa che le opzioni a disposizione per l’implementazione in diverse regioni potrebbero essere limitate. Ciò può causare problemi se è necessaria una copertura geografica più ampia su diverse regioni.

2. Prestazioni di rete inferiori: rispetto ad altri tipi di istanze EC2, le istanze EC2-Other presentano prestazioni di rete inferiori a causa dell’utilizzo della tecnologia SDN (Software-Defined Networking) anziché di risorse hardware dedicate. Ciò può influire sui requisiti di larghezza di banda e latenza per determinati carichi di lavoro.

3. Mancanza di flessibilità: le istanze EC2-Other non sono flessibili quanto altre istanze, il che può comportare alcune difficoltà quando si tratta di scalare o adeguare i requisiti dell’infrastruttura.

Despite these limitations, it’s important to note that EC2-Other still has many benefits for cloud computing workloads. For example, it can provide more economical options for certain applications with low resource utilization requirements.

According to a recent study by Synergy Research Group, AWS continues to lead the public cloud market with a 33% share (as of Q4 2022). Therefore, given the adoption rate and demand for AWS services worldwide, we believe that any limitations on using EC2-Other are outweighed by its clear advantages over traditional on-premises IT infrastructure when it comes to cost-effectiveness and scalability for companies.


More related posts


Thumbnail_Blog-Architect-for-tomorrow-2026

Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience

Read more about Architect for Tomorrow: Unified Data Protection as the Foundation for Resilience
Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era