Skip to content

Dans le dernier épisode du podcast « The Resilience Rundown », l’animateur Thomas Bryant s’entretient avec Vidya Shankaran, directrice technique chargée des technologies émergentes chez Commvault, pour explorer l’univers de l’intelligence artificielle (IA). Thomas et Vidya abordent le potentiel de l’IA dans divers secteurs, les défis qu’elle soulève, ainsi que son impact sur la protection des données et la cyber-résilience.

L’enthousiasme et le potentiel de l’IA

AI has tremendous potential in today’s world, ranging from healthcare to security, according to Vidya. AI has become an integral part of our lives, with applications like Siri on our phones. From an enterprise perspective, there is still untapped potential due to concerns around security. However, the excitement surrounding AI and its ability to enhance productivity and innovation is palpable.

https://play.vidyard.com/2Tdz9MAD1hu1an1fqyK7Jg

Subscribe: Apple Podcasts | Spotify | YouTube

La face cachée de l’IA

While AI offers numerous benefits, there is also a dark side that needs to be acknowledged. Vidya emphasizes the importance of data quality in AI models, as “garbage in, garbage out.” If the data fed to AI is flawed or biased, it can lead to inaccurate results. Additionally, there are concerns about the echo chamber effect and the challenge of striking the right balance between innovation and data security.

Le concept des pare-feu de données

Le concept de « pare-feu de données » constitue une solution intéressante pour relever les défis liés à l’IA. Vidya explique que les pare-feu de données consistent principalement à mettre en place des messages d’alerte du système afin d’empêcher les utilisateurs d’accéder à des informations sensibles. Ces pare-feu visent à couvrir toutes les permutations et combinaisons possibles pour garantir la sécurité des données. Vidya donne des exemples de contournement de ces messages d’alerte et souligne la nécessité d’améliorer en permanence la modélisation et la conception des règles de pare-feu.

L’IA causale et son impact sur la protection des données

Vidya aborde le rôle de l’IA dans la protection des données et la cyber-résilience. Commvault exploite l’IA prédictive depuis 2016, et la prochaine étape consiste à intégrer des capacités d’IA générale. L’évolution vers l’IA causale permet une compréhension plus approfondie des problèmes spécifiques aux clients et une analyse des causes profondes. Cela permet un dépannage sur mesure et une résolution des problèmes en temps réel, ce qui réduit les temps d’arrêt et améliore l’efficacité opérationnelle.

L’IA est à la fois source de promesses et de dangers

Vidya and Thomas’ conversation provides valuable insights into the exciting and concerning aspects of AI in the enterprise space, highlighting the potential of AI in various industries while acknowledging the challenges. The concept of data firewalls and the evolution toward causal AI offer promising solutions for data protection and cyber resilience. As AI continues to evolve, it is crucial for businesses to strike the right balance between innovation and security to harness its full potential.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

As we continue to celebrate Women’s History Month, I’m honored to take a moment to share my experience as a woman in the technology industry with a passion for inclusion and mentorship.

As Head of Regional Marketing for Switzerland, Austria, SEE, Middle East and Africa, I’ve had the pleasure of being part of Commvault during a pivotal time in its history. In November, we launched our new approach to cyber resilience, and ever since then, we’ve been hard at work with our SHIFT Roadshow events and to give our customers an unfair advantage for resilience in the face of ransomware and other advanced threats in today’s hybrid world.

Bien quele secteur des technologies soit un milieu à prédominance masculine, especially in the Middle East, I’m fortunate to be part of an incredible team here at Commvault, where everyone is valued, and our unique perspectives are celebrated. I appreciate Commvault’s commitment to a Diversity and Inclusion culture, the collaborative and supportive work environment, and the focus on employee development. These aspects create a workplace where every individual feels valued and encouraged to thrive.

Last month, I was thrilled to to win Commvault’s CEO Living Our Values Award, and that I had been nominated for this honor by my team. This award is an incredible validation of my hard work, dedication, and contributions aligned with Commvault’s values – Connect, Inspire, Care, Deliver – that are the guiding principles shaping my professional journey. It serves as a powerful motivation, reinforcing my commitment to upholding these values and acknowledging my achievements in the most meaningful way.

Parmi les moments dont je suis le plus fier, je citerais les projets menés à bien auxquels j’ai participé, l’incroyable esprit d’équipe qui règne au sein de notre entreprise, ainsi que la récente distinction que j’ai reçue : le prix « CEO Living Our Values Award ». J’attribue ma réussite au travail d’équipe, à la collaboration, au soutien apporté aux autres et à une communication efficace. L’effort collectif de mon équipe a joué un rôle déterminant dans la réalisation de nos objectifs communs et dans la mise en œuvre des valeurs chères à Commvault.

My dedication to Commvault is fueled by the human values, compassionate interactions, collective teamwork, and consistent appreciation demonstrated within the organization. I’m excited about the new era and the new Commvault, eagerly anticipating the fresh opportunities and innovations it will bring, especially with the recent launch of Commvault Cloud, powered by Metallic AI.

This year’s International Women’s Day theme is #InspireInclusion, which is very special to me. Throughout my career, I’ve made it my mission to support and empower women in this industry to believe in themselves. Mentorship is a key aspect of how I’ve worked to empower other women to believe in themselves. A supportive, genuine, connection with a team member can go a long way.

Investir sans relâche dans mes compétences et mes connaissances, me constituer un solide réseau professionnel, préserver un bon équilibre entre vie professionnelle et vie privée, et relever les défis et accueillir les changements : tels sont les conseils qui m’ont guidée tout au long de ma carrière. Je transmets ces mêmes conseils à la jeune génération, dans l’espoir de les inspirer !

For any woman who is just starting her career in technology, my advice to you is to remember the power of confidence. Take a seat at the table instead of waiting for an invitation! I know that sometimes being the only woman in the room can initially feel intimidating, but remember, YOU have a unique perspective that deserves to be heard. Be confident and authentic in who you are and know that you bring immense value in driving innovation. Setting goals and following one’s passion are essential ingredients for success.

Pour en savoir plus sur les opportunités d’emploi chez Commvault,cliquez ici.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

À l’occasion de la Journée mondiale du syndrome de Down, j’ai souhaité partager mon parcours personnel avec mon fils Jace.

Jace est venu au monde en octobre 2014, et 12 heures après sa naissance, on nous a annoncé qu’il était atteint du syndrome de Down. Jace a passé les 10 premiers jours de sa vie à l’unité de soins intensifs néonatals, et pendant cette période, nous avons dû rapidement nous adapter et accepter son diagnostic.

I have to admit, I really struggled with Jace’s diagnosis in the beginning. I worried a lot about the future and the fear of the unknown – which I now know are normal thoughts that many parents have when they find out their child has a disability.

Jump forward 9 years, and Jace is rocking it! He is in Grade 4 and an active participant in his class.  Outside of school, he loves horseback riding and participating in sports. He currently plays hockey every weekend with a great organization, SuperHEROS. They provide the ability to play hockey to kids with disabilities who don’t normally have the chance. He also plays in a similar baseball league in the summer.

Commvault has been incredibly supportive over the years, giving me the flexibility I need to help Jace. And joining our CapAbilities Employee Resource Group (ERG) has been an amazing way for me to share my story with my fellow Vaulters and raise awareness. Our CapAbilities ERG’s mission is to create a safe and empathetic space where Vaulters with disabilities, caregivers, and allies can openly and honestly have discussions and drive change together.

This past November, Commvault once again sponsored a table at PREP’s annual fundraiser, Let’s Talk Hockey, a night with members of the Calgary Flames NHL team. I attended the event with some of my team members and customers, too – all proceeds went directly to the PREP foundation. Jace would not be in the place he is today without the support he receives from PREP.

On World Down Syndrome Day, I’m celebrating by wearing my funky or mismatched socks to recognize how Jace’s extra chromosome makes him extra perfect in our eyes. My goal is to continue to spread awareness and provide opportunities for Jace, and other children like him, to live their best lives and make a difference in this world. Every life deserves to be celebrated.  

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Chez Commvault, le bien-être reste une priorité absolue au sein de notre communauté mondiale de « Vaulters ».Comme je l’ai déjà mentionné en début d’année, prendre soin de notre bien-être nous permet de donner le meilleur de nous-mêmes, tant à la maison qu’au travail !

Over the years, we’ve continued to evolve our wellness offerings to best support our Vaulters and their families with programs they need for life’s most important moments and stages. Our priority has been, and always will be, to provide inclusive support for our employees and their families. Having this type of support and the right wellness resources allows our Vaulters to thrive.

So, in honor of Women’s History Month and International Women’s Day, I want to talk about how we’re supporting the women of Commvault with specific wellness offerings this month and beyond!

On International Women’s Day, our Women in Technology Employee Resource Group hosted a women’s wellness event in our Australia office, which was also available to all our Vaulters for virtual participation. The event featured guest speaker Annerie Feldman, a Sydney-based health and wellness coach. Annerie spoke about the challenges women often face that impact their wellness, and how women can overcome these obstacles to feel empowered and confident through prioritizing self-care and gaining control of one’s wellness.

Additionally, our India team has organized a breast cancer detection and awareness initiative for our female Vaulters this month. In partnership with Enable India, a non-profit organization working for economic independence and dignity of persons with disability, our Vaulters will have the opportunity to learn more about the importance of breast cancer detection and make connections with Enable India’s knowledgeable female representatives who are visually impaired.

Au-delà de nos événements festifs et de sensibilisation organisés en mars, nous proposons également à nos collaborateurs américains chez Vault une gamme d’avantages liés au bien-être, tels que la planification familiale, les prestations liées à la fertilité, l’aide aux proches, et bien plus encore. Notre partenaire spécialisé dans la construction d’une famille, Maven, est à la disposition de tous nos collaborateurs américains chez Vault. Maven donne accès à des soins de haute qualité en matière de fertilité, de maternité, de pédiatrie et de ménopause, et propose un accès 24 heures sur 24 à des professionnels spécialisés dans la constitution d’une famille, à une équipe dédiée de conseillers en soins (Care Advocates) ainsi qu’à une vaste bibliothèque de ressources éducatives validées cliniquement. Notre partenariat avec Maven nous permet également d’offrir des possibilités de remboursement aux Vaulters qui fondent leur famille par le biais de l’adoption ou d’un accord de parentalité par mère porteuse.

Outre Maven, nous proposons une prise en charge dans le cadre du programme « Fertility Solutions » par l’intermédiaire de notre partenaire médical américain, UnitedHealthcare. Cette offre apporte des conseils et un accompagnement bienveillant pour aider à prendre des décisions thérapeutiques complexes, réduire le stress financier et émotionnel, et atteindre les objectifs de grossesse tout en limitant les frais médicaux.

We know our Vaulters and their families can face challenges when navigating child, elder, and pet care, so we’ve also partnered with Bright Horizons to help our U.S. Vaulters manage their day-to-day life efficiently and safely by finding care when they need it, both at high-quality centers and in-home.

Nous sommes fiers de favoriser un environnement de travail où toutes nos équipes ont le sentiment que leur bien-être est une priorité. Proposer des ressources spécifiques à nos collaboratrices est essentiel pour promouvoir notre culture inclusive et la diversité de nos effectifs. En fin de compte, prendre soin de notre bien-être est indispensable pour nous permettre de donner le meilleur de nous-mêmes, tant pour nous-mêmes que pour les autres !

Cliquez ici to learn more about what it’s like to work at Commvault.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Cloud computing has become essential for businesses of all sizes, offering scalability, flexibility and cost savings. However, managing cloud environments can be complex and chaotic, leading to increased costs, security risks and performance issues. In this blog post, we’ll explore the challenges of cloud computing and provide practical strategies to overcome them. Following these strategies can help you tame cloud chaos and optimize your cloud computing experience. And you’ll learn about Commvault® Cloudet comment cette solution peut vous aider à réussir votre transition vers le cloud.

Le chaos du cloud computing

Le paysage du cloud computing est en constante évolution, avec l’apparition régulière de nouveaux services et fournisseurs. Cela peut constituer un avantage majeur pour les entreprises, car cela leur donne accès à un éventail plus large d’options et leur permet d’adapter rapidement et facilement leurs activités. Cependant, cette complexité peut également être source de chaos, les entreprises ayant du mal à gérer plusieurs environnements cloud et à garantir la sécurité et la conformité de leurs données et applications.

L’un des principaux défis liés au cloud computing réside dans le risque de fuites de données et d’incidents de sécurité. Les fournisseurs de services cloud ont la responsabilité d’assurer la sécurité de leur infrastructure, mais les entreprises doivent elles aussi prendre des mesures pour protéger leurs propres données et applications. Cela implique notamment la mise en place de contrôles d’accès rigoureux, le chiffrement des données et la surveillance des activités suspectes.

Un autre défi réside dans le risque de problèmes de performances. Les fournisseurs de services cloud proposent différents niveaux de service, et les entreprises doivent choisir celui qui correspond le mieux à leurs besoins. Ce processus peut s’avérer complexe, compte tenu de facteurs tels que la bande passante, la latence et la capacité de stockage.

Enfin, il y a l’investissement en lui-même. Les entreprises doivent évaluer avec soin les coûts liés aux services cloud, notamment ceux liés à l’infrastructure, aux logiciels et à l’assistance. Elles doivent également prendre en compte le coût de la migration de leurs données et applications vers le cloud.

Malgré ces défis, le cloud computing offre un certain nombre d’avantages significatifs. Parmi ces avantages figurent une agilité accrue, une évolutivité et des économies de coûts. En comprenant les défis liés au cloud computing et en prenant des mesures pour les atténuer, les entreprises peuvent tirer parti de la puissance du cloud pour atteindre leurs objectifs.

Les ransomwares et le cloud

Ransomware is a type of malware that encrypts files on a victim’s computer and then demands a ransom payment in exchange for decrypting the files. Ransomware attacks can be devastating for businesses, as they can lead to lost data, downtime and financial losses.

Ransomware attacks have become increasingly prevalent in recent years, and cloud environments aren’t immune to this threat. In fact, cloud environments can be particularly vulnerable to ransomware attacks, as they often contain large amounts of sensitive data and are accessible from anywhere in the world. It has been reported that 82% of breaches involve data stored in the cloud – public, private or multiple environments.[1]

Data fragmentation is another key reason ransomware can be hard to defend against – the more widespread your data is across multiple cloud providers, the harder it is to protect. And if you use multiple data protection tools, the complexity is only driven up. As such, more than 90% of respondents surveyed indicated a level of concern that their organization will suffer a ransomware attack – and nearly 40% indicated being extremely concerned. Practically all (97%) indicated concern about the ramifications/fallout resulting from a ransomware attack.[2]

Let’s look at how you can make sense of the chaos these challenges bring in today’s hybrid cloud world.

Restez protégé avec le SaaS

Les applications SaaS (Software as a Service) constituent une cible privilégiée pour les attaques par ransomware, car elles sont souvent utilisées pour stocker des données sensibles. Les entreprises peuvent prendre de nombreuses mesures pour protéger leurs applications SaaS contre ce type d’attaques, notamment :

  • Implementing strong security measures. This includes using strong passwords, enabling two-factor authentication and keeping software up to date.
  • Using a cloud-based data protection solution. This type of solution can help protect your data from ransomware attacks by providing secure storage and backup capabilities.
  • Educating employees about ransomware. Make sure your employees are aware of the risks of ransomware and how to protect themselves from it.
  • Implementing a security incident response plan. This plan should outline the steps that you’ll take in the event of a ransomware attack.
  • Working with a cybersecurity expert. A cybersecurity expert can help you assess your risks and develop a plan to protect your business from ransomware attacks.

By taking these steps, you can help protect your business from ransomware attacks and keep your data safe. They are all proven best practices in defending against today’s threats – and tomorrow’s.

Privilégiez l’hybride

Il y a fort à parier que vous disposiez de données à la fois dans un cloud privé et dans un ou plusieurs clouds publics. L’adoption d’une approche hybride basée sur le cloud peut aider les entreprises à réaliser des économies et à bénéficier d’un meilleur contrôle en utilisant l’environnement cloud le mieux adapté à chaque tâche. Par exemple, les entreprises peuvent recourir à un cloud public pour les charges de travail qui nécessitent évolutivité et flexibilité, et à un cloud privé pour celles qui exigent davantage de sécurité et de contrôle.

Hybrid cloud allows data to move easily between clouds and on-premise environments. This gives businesses the ability to move data where they need it most. This can be especially important for businesses that have workloads that span multiple locations. Look for “any-to-any portability” when considering how to best protect your workloads.

La gestion et la surveillance de tous les environnements cloud à partir d’une seule et même interface peuvent également aider les entreprises à mieux appréhender leur infrastructure informatique et à travailler plus efficacement. Cela peut se faire à l’aide de divers outils, tels que les plateformes de gestion du cloud et les outils de surveillance du cloud.

Using hybrid cloud-native applications can make businesses more agile and scalable. This means they can create and launch applications that can work on different cloud platforms. This can help reduce development costs and time to market – and improve application performance and reliability.

Lancer la planification de la migration

Data is constantly on the move – depending on how your organization’s needs change, you’ll surely need to migrate data between clouds. As a result, planning is an important part of any cloud migration project. It helps organizations to identify potential risks and challenges, and to develop a strategy for mitigating them. The following are some of the key steps involved in the planning process:

  • Identify the data and applications that need to be migrated: This can be done by conducting an inventory of all of the organization’s data and applications.
  • Evaluate if the data and applications can work with the chosen cloud: Working with the cloud provider to ensure that the data and applications are supported.
  • Develop a migration plan: The migration plan should include:
    • L’ordre dans lequel les données et les applications seront migrées.
    • Le délai estimé.
    • Les ressources qui seront nécessaires.
    • Les risques liés à la migration.
  • Testing: Before implementing the migration plan, it’s important to test it in a non-production environment to identify any potential problems and make sure that the data and applications are migrated successfully. Ensure you’ve got access to a environnement viergepour effectuer ces tests, et effectuez-les régulièrement.
  • Implement the migration plan: Once implemented, the migration process should be monitored closely to ensure that there are no problems.

Réfléchissez à la manière dont l’IA peut vous aider

Avec toutes ces bonnes pratiques mises en place, vous vous demandez peut-être s’il existe un moyen plus simple de les mettre en œuvre, et c’est effectivement le cas. L’IA générative s’étend également à la protection des données, etCommvault a été l’un des premiers à introduire cette fonctionnalité. Arlie – short for “Autonomous Resilience” – is our AI assistant, available 24/7 in the Commvault Cloud platform. Arlie responds to inquiries in plain, simple language, quickly consolidates information and provides users with actionable responses to help save time, respond to threats and improve cyber resiliency.

What benefits does Arlie deliver? Every cyber resilience team is stretched thin and asked to “do more with less.” With Arlie, Commvault Cloud equips users with AI capabilities that enhance their data protection experience. Arlie empowers users across all skill levels to navigate complex tasks, improving overall efficiency and cost-effectiveness. With Arlie, users can do more, faster, without the need for extensive platform knowledge, saving time on routine tasks, quickly responding to threats and enhancing their overall cyber resiliency.

Commvault Cloud : la solution au chaos du cloud

We’ve covered a lot here today, so you may be wondering where to start. The Commvault Cloud platform is an AI-enabled, powerful and secure cloud-based data protection solution that can help businesses of all sizes overcome the challenges of cloud computing. Commvault Cloud helps you manage your data in all your clouds and has strong security measures to help keep your data safe from unauthorized users. Additionally, it provides tools to help you save money and enhance your cloud’s performance.

Commvault Cloud’s comprehensive data protection features are deep – they include data backup, recovery, archiving and replication. Commvault Cloud also provides advanced security features such as encryption, access control and auditing. It’s also scalable and flexible, so you can easily add or remove storage as needed. It’s a great solution to the data fragmentation issue and allows you to protect your data estate under a single pane of glass.

If you are looking for a powerful and secure cloud-based data protection solution, look no further – download our buyer’s guidepour obtenir davantage de réponses à vos questions sur la complexité du cloud. Commvault Cloud peut vous aider à surmonter les défis liés au cloud computing et à garantir que vos données sont en sécurité et accessibles, quel que soit leur emplacement.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

L’IA a suscité beaucoup d’enthousiasme en raison de son influence considérable sur le secteur de la protection des données. L’année dernière, l’expansion rapide de l’IA générative a révolutionné de nombreux secteurs, incitant les leaders du marché à explorer son potentiel pour améliorer leurs opérations. Commvault, pionnier de l’innovation, a été le premier à introduire cette fonctionnalité, en utilisant l’IA pour faciliter une action rapide et efficace. Découvrez Arlie, votre assistant IA disponible 24 heures sur 24, prêt à répondre à vos questions dans un langage clair et simple, et à vous proposer des solutions pratiques pour gagner du temps, faire face rapidement aux menaces et renforcer la cyber-résilience.

Do More, Faster, with Speed & Certainty

Every team is stretched thin and asked to do more with less. But the pace and volume of work doesn’t decrease. Arlie empowers users of all skill levels to navigate complex tasks without the need for extensive platform knowledge – enabling you to do more, faster.

Accédez à un large éventail de fonctionnalités d’IA via une barre de recherche globale, notamment :

  • Real-time insights into operational failures, prioritizing what matters most to you. No more sifting through filters and reports to find the most pressing information – Arlie delivers the most essential information to your fingertips.
  • A “no-code” way to build an integration or code an action where you don’t have to be an expert. Type a description of what you want to do, and Arlie will generate the code on the spot with Commvault APIs.
  • Context-sensitive, guided product walkthroughs that makes it easier for you to set up, customize and tune Commvault Cloud to your specifications. Ask “how to” questions, and get step-by-step documentation complete with annotated screenshots.
  • Dépannage avancé permettant d’identifier les problèmes opérationnels et d’obtenir des solutions ainsi que des recommandations d’optimisation en temps réel pour renforcer la cyber-résilience. Résolvez les problèmes plus rapidement grâce à des résumés de résolution clairs et à des mesures concrètes.

Comment cela fonctionne-t-il ?

Arlie est conçu pour vous fournir des informations en temps réel et vous proposer des mesures concrètes que vous pouvez mettre en œuvre pour optimiser votre cyber-résilience. En coulisses, Arlie s’interface avec des modèles d’IA générative qui synthétisent les informations et les rapports, afin de fournir des réponses personnalisées et exploitables à vos demandes. Vous avez besoin de vérifier un point de restauration valide pour vos systèmes critiques ? Il suffit de demander à Arlie. Vous souhaitez coder une action ? Regardez Arlie générer du code en quelques secondes à l’aide des API Commvault.

https://play.vidyard.com/eEq4ACirHDh6D7RCZLPhMa ?

Arlie s’intègre parfaitement à la Commvault Cloud Console, ce qui permet d’y accéder facilement sans avoir à quitter le produit. Que vous soyez un nouvel utilisateur ou un expert chevronné, Arlie fait de vous un utilisateur avancé en vous fournissant des réponses rapides, précises et exploitables à vos questions concernant vos données et votre environnement.

Pour en savoir plus sur la manière dont Arlie met à profit l’IA générative pour vous aider à renforcer et à accélérer votre démarche de résilience, rendez-vous surCommvault.com/Meet-Arlie.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

En 2024, les entreprises adopteront des stratégies de gestion des risques plus proactives, non seulement pour tenter de contrer les menaces malveillantes et les fuites de données, mais aussi pour se conformer efficacement au nombre croissant de réglementations en matière de cybersécurité.

Alors que le champ des menaces s’élargit considérablement, en particulier à l’ère de l’intelligence artificielle, les entreprises sont de plus en plus tenues de faire preuve de transparence concernant les incidents de sécurité et de rendre publics les cas d’attaques et de violations de données. Ces deux réalités inciteront les entreprises à faire évoluer leurs stratégies de cybersécurité afin de renforcer leur cyber-résilience.

Pourquoi la cyber-résilience, aujourd’hui ?

Cyber resilience is coming to the forefront for many organizations around the global as regulators and legislators look to bolster transparency when it comes to cybersecurity events and preparedness.

“They want corporate executives to articulate whether and how cybersecurity is part of the company’s business strategy, governance processes, financial planning, and capital allocation,” said Melissa Hathaway, president of Hathaway Global Strategies and chair of Commvault’s Cyber Resilience Council, in our 7 Emerging Trends in Cyber Resilience».

La réglementation de la SEC en matière de cybersécurité, Information Security Registered Assessors Program (IRAP) in Australia, DORA in the EU, and even state-level rules like New York’s Codes, Rules, and Regulations (23 NYCRR Part 500) are challenging companies to adopt transparency.

Nous examinons ici les exigences réglementaires existantes et émergentes que les responsables de la cybersécurité doivent maîtriser pour garantir que les entreprises dont ils assurent le soutien respectent les normes de conformité et fassent preuve de cyber-résilience.

SEC

La récente réglementation de la SEC impose aux entités enregistrées de divulguer les incidents de cybersécurité significatifs. Les implications de cette réglementation exigent que les responsables de la sécurité et les dirigeants de haut niveau agissent de concert en matière d’incidents de cybersécurité et de signalement de ces incidents. En outre, la réglementation de la SEC exige des entreprises qu’elles précisent, dans leurs rapports annuels, comment la cybersécurité et sa supervision s’intègrent dans leur programme global de gestion des risques.

“Whether a company loses a factory in a fire – or millions of files in a cybersecurity incident – it maybe material to investors,” SEC Chair Gary Gensler said in a communiqué.

Alors que près d’un quart de l’année 2024 s’est déjà écoulé, on a pu constater quelques dépôts de formulaires 8-K auprès de la SEC concernant des incidents cybernétiques, et les entreprises dont l’exercice fiscal s’est terminé le 31 décembre commencent à publier leurs rapports 10-K, dans lesquels figurent des mentions actualisées relatives à la cyber-résilience.

Règlement 23 NYCRR, partie 500

Le Département des services financiers de New York (NYDFS) a adopté le deuxième amendement au chapitre 23 du Code, des règles et des règlements de l’État de New York (23 NYCRR, partie 500) afin de renforcer et de protéger les systèmes d’information et financiers face à la multiplication et à la sophistication croissantes des cyberattaques. La loi impose aux établissements financiers relevant de la compétence du NYDFS de mettre en œuvre et de maintenir un programme de cybersécurité comprenant des procédures destinées à protéger les données sensibles des clients contre les menaces de sécurité et à gérer les risques liés à la cybersécurité.

Parmi les exigences de conformité au 23 NYCRR 500 figurent plusieurs objectifs que les entreprises concernées par le NYCRR 500 doivent s’efforcer d’atteindre. Pour commencer, ce règlement impose aux entités de mettre en place et de maintenir un programme de cybersécurité destiné à garantir la confidentialité, l’intégrité et la disponibilité de leurs systèmes informatiques. Ce programme doit permettre de gérer les risques dans plusieurs domaines opérationnels, notamment la sécurité de l’information, la gouvernance des données, l’inventaire des actifs, l’exploitation des systèmes, la sécurité des systèmes et des réseaux, la confidentialité des données clients, etc.

La loi impose aux entreprises de réaliser des tests d’intrusion et des évaluations de vulnérabilité. Et la liste des obligationss’allonge encore pour les entités concernées.

DORA

Les responsables de la cybersécurité et les dirigeants d’entreprise suivent également de près l’approche des échéances prévues parloi sur la résilience opérationnelle numérique (Digital Operational Resilience Act)(DORA).

La loi DORA est entrée en vigueur le 16 janvier 2023, avec une période de mise en œuvre de deux ans. Les entités financières concernées doivent se conformer à cette réglementation d’ici le 17 janvier 2025. Bien que cette loi vise principalement les organisations situées dans l’Union européenne (UE), les entités situées en dehors de l’UE et opérant dans les secteurs de la finance et des technologies de l’information et de la communication (TIC) doivent également s’aligner sur la loi DORA si elles fournissent des services TIC essentiels à des entités financières basées dans l’UE.

La loi DORA établit un cadre réglementaireen matière de résilience opérationnelle numérique, en vertu duquel toutes les entités concernées doivent s’efforcer de résister aux perturbations et menaces liées aux technologies de l’information et de la communication (TIC), d’y faire face et de s’en remettre. Cette loi vise à prévenir et à atténuer les cybermenaces. La loi DORA repose sur cinq piliers fondamentaux, à savoir :

  • Gestion des risques liés aux TIC
  • Signalement des incidents liés aux TIC
  • Test de résilience opérationnelle numérique
  • Risque lié aux tiers dans le domaine des TIC
  • Partage d’informations

DORA vise à renforcer la résilience des infrastructures numériques critiques face aux menaces et aux attaques en matière de cybersécurité. En s’alignant sur les principes de DORA, les organisations se rapprochent de l’amélioration de leur profil de cyber-résilience.

Renforcez votre cyber-résilience

If the ever-expanding threat landscape isn’t enough to drive home the need to become cyber resilient, the flurry of new regulations is hammering the point. Businesses must understand what is required of them in terms of reporting.

Pour de nombreuses entreprises, la mise en conformité avec une multitude de réglementations exigera que les compétences en cybersécurité ne se limitent pas au seul RSSI, mais s’étendent à l’ensemble de l’organisation. Cela signifie que les responsables de la sécurité doivent collaborer avec les dirigeants et le conseil d’administration afin de garantir la transparence et la cyber-résilience.

For more information on how Commvault Cloud can help your organization’s cyber resilience journey, visit: https://www.commvault.com/platform.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

En tant que co-parrains exécutifs de notreWomen in Technology Employee Resource Group (ERG), we’re thrilled to celebrate International Women’s Day across our global Vaulter community! This year’s global theme, #InspireInclusion, is already engrained in Commvault’s culture and the everyday efforts of our ERG. Our Women in Technology ERG brings together both women and allies to elevate and advance gender equality in technology and celebrate the inspiring women of Commvault who are driving our innovation and growth every day.  

Check out this video to see our Vaulters across the world honor International Women’s Day and this year’s global theme!  

https://play.vidyard.com/RCAPied3RuLZVBKhdSgvnn

Today and beyond, we continue to support gender diversity initiatives and invest in our women leaders at all levels. This month, in honor of International Women’s Day and Women’s History Month, Commvault will be hosting our annual Confident U sessions, a women’s leadership development workshop. This is an opportunity for our female Vaulters to truly feel inspired to reach their full potential, as they learn how to transmit confidence, conquer self-doubt, and silence their inner critic to advance their career path.  

Supporting and empowering the women of Commvault is a key component of our DEI strategy. We continue to work together to create a world where difference is valued and belonging is a non-negotiable both inside and outside our workplaces.   

In honor of International Women’s Day, we encourage you to think about how you can #InspireInclusion with those around you.  

And to all the incredibly inspiring and talented women at Commvault – thank you for continuing to make an impact every day!  

Click here to learn more about what it’s like to work at Commvault. 

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Face à l’évolution constante des cybermenaces et à la sophistication croissante des cyberattaques, les entreprises doivent adopter une approche proactive pour protéger leurs données, leurs systèmes et leurs opérations contre d’éventuelles violations et perturbations. Les systèmes d’alerte précoce jouent un rôle essentiel dans la réduction des risques liés aux attaques « zero-day », aux menaces pesant sur la chaîne d’approvisionnement et à l’exploitation des vulnérabilités, qui constituent des aspects clés de la cyber-résilience.

Cette menace est aggravée par les systèmes hérités, les appareils connectés (IoT), les interdépendances entre les applications et la prolifération des données, qui font de la correction des vulnérabilités une tâche fastidieuse et chronophage pour les équipes informatiques, tout en prolongeant les périodes d’exposition au risque. Deux incidents récents impliquant les logiciels MOVEit et SysAid illustrent parfaitement l’escalade de la menace que représentent l’exploitation des vulnérabilités et les attaques de la chaîne d’approvisionnement.

L’attaque MOVEit et la vulnérabilité SysAid : un signal d’alarme

In May 2023, the CL0P threat group capitalized on a critical vulnerability (CVE-2023-34362) in MOVEit, a widely-used secure file transfer application. This incident, now known as the “attaque MOVEit,” has been labeled as the “most impactful zero-day attack of 2023.” plus dévastatrice de 2023 ». [PL2] Despite early indicators of experimentation with this vulnerability dating back to 2021, the connection between initial signs and the widespread attaque MOVEit was established only after the damage had been done.

En novembre, ce même groupe malveillant a de nouveau frappé, ciblant cette fois-ci les systèmes sur site de SysAid, une application de services informatiques et d’assistance technique. En exploitant une autre vulnérabilité « zero-day », les pirates ont obtenu un accès non autorisé à des données sensibles et ont perturbé des opérations métier critiques.

L’importance des systèmes d’alerte précoce

Les exploits liés aux vulnérabilités de MOVEit et SysAid soulignent la nécessité absolue pour les organisations d’adopter une stratégie de cyber-résilience comprenant la mise en place d’un système d’alerte précoce robuste, fondé sur la cyber-déception, afin de détecter et de répondre rapidement aux menaces potentielles. En ajoutant des couches de détection et des leurres ressemblant à des cibles de grande valeur à des emplacements stratégiques du réseau et des référentiels de données, vos équipes de sécurité peuvent être alertées des activités suspectes et des indicateurs de compromission (IOC) avant qu’un attaquant n’atteigne lesvéritablescibles de grande valeur, ce qui réduit considérablement le risque d’être victime d’attaques « zero-day ».

La mise en place d’un système d’alerte précoce efficace présente plusieurs avantages pour les organisations, notamment :

  1. Proactive Threat Detection: Early warning systems shield sensitive data and business-critical systems from suspicious activities, helping organizations to identify potential threats before they can escalate into full-blown attacks.
  2. Rapid Response: By providing early alerts, organizations can respond swiftly to contain and mitigate threats, minimizing the potential impact on their operations and data.
  3. Reduced Downtime: Early detection and response can help organizations minimize the blast radius and limit downtime and disruptions caused by cyberattacks, helping ensure business continuity and productivity.
  4. Enhanced Security Posture: Early warning systems with deception capabilities help organizations identify and address vulnerabilities promptly, improving their overall security posture and reducing the risk of successful attacks.
  5. Compliance and Regulatory Adherence: Many industries and regulations require organizations to have robust security measures in place and mitigate known vulnerabilities promptly to protect sensitive data and comply with data protection laws. For example,cet article de blogexplique comment les fonctionnalités d’intelligence cloud et les contrôles de sécurité de Commvault Cloud aident les organisations à se conformer à la norme PCI DSS.

Pourquoi choisir Commvault Cloud ?

Commvault propose une stratégie complète de cyber-résilience qui permet aux entreprises de toutes tailles et de tous secteurs d’activité de protéger leurs systèmes et leurs données contre les acteurs malveillants. En tirant parti de la plateforme Commvault, les organisations sont en mesure d’améliorer leur Readiness face aux cybermenaces grâce à des mesures proactives, plutôt que de se contenter d’une approche réactive consistant à réparer les dégâts après coup.

Téléchargez notre livre blancpour découvrir comment le système d’alerte précoce de Commvault exploite des techniques avancées de cyber-déception afin de fournir des alertes précoces permettant de démasquer les indicateurs de compromission (IOC) liés à l’exploitation de vulnérabilités de type MOVEit et SysAid, aux attaques de la chaîne d’approvisionnement et aux menaces « zero-day » inconnues.


More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

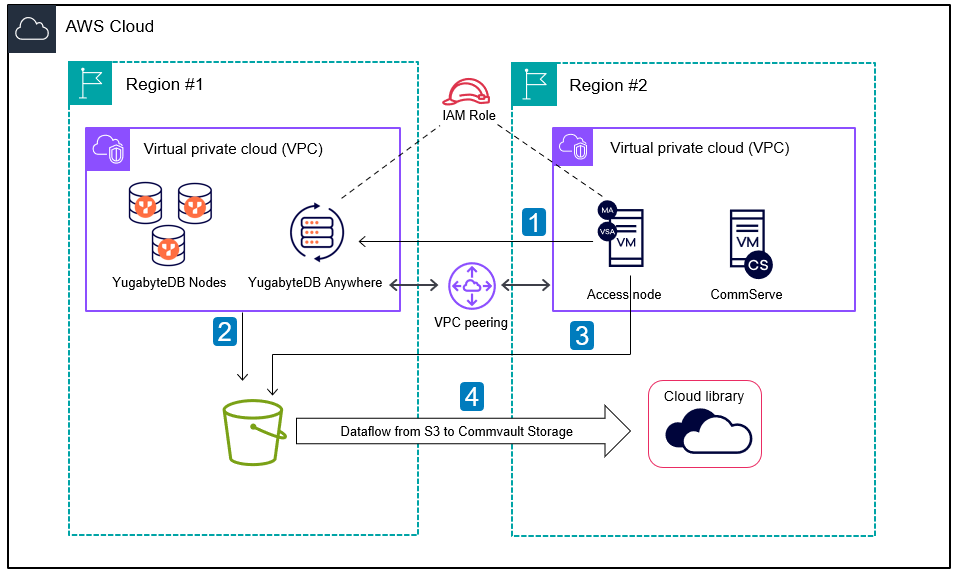
Nous sommes ravis d’annoncer que Commvault Cloud prend désormais en charge YugabyteDB, une base de données SQL distribuée réputée pour son évolutivité horizontale et sa résilience intégrée, qui permet aux entreprises de développer des applications cohérentes à l’échelle mondiale.

Grâce à cette intégration, les clients bénéficient d’une protection complète de leurs environnements YugabyteDB. En cas de pannes ou de corruptions logiques touchant plusieurs régions, Commvault Cloud assure une restauration rapide, ce qui vous permet de gérer et d’orchestrer facilement votre charge de travail YugabyteDB depuis la Commvault Cloud Console.

La protection des données sensibles au sein des applications distribuées est cruciale dans le paysage entrepreneurial dynamique d’aujourd’hui. Bien que YugabyteDB soit conçu pour gérer un certain nombre de pannes, il est essentiel de disposer d’une solution dédiée à la sécurité et à la récupération des données afin de protéger vos données critiques contre les pannes extrêmes, les menaces en constante évolution, ainsi que les exigences de conformité et réglementaires. C’est là qu’intervient Commvault Cloud, qui offre une cyber-résilience inégalée.

L’intégration entre Commvault Cloud et YugabyteDB offre les fonctionnalités essentielles suivantes :

  • Backup all namespaces in AWS and Azure: You can configure full and incremental backups, schedule backups, and perform individual table-level backups of YCQL and individual database backups of YSQL.
  • Browse and restore namespaces: You can easily restore individual databases and tables in place to the original cluster or out-of-place to another cluster.
  • Job monitoring and manageability: The Commvault Cloud console provides simple workflows to configure, manage, and monitor the status of any backup or restore process.

Associés, Commvault Cloud et YugabyteDB aident les entreprises à développer, moderniser et protéger leurs applications stratégiques contre les menaces et les pannes en constante évolution.

Pour commencer à utiliser YugabyteDB et Commvault Cloud, rendez-vous surdocumentation.commvault.com/YugabyteDB.

Vous trouverezici.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Today we are celebrating quite a lot! Not only is it Employee Appreciation Day, but it’s also the start of Women’s History Month.  

Employee Appreciation Day is a great reminder to celebrate each other, but, for me, gratitude is always top of mind. Every day, I am so inspired by our incredible Vaulter community across the world. The innovation, care, and collaboration I see daily from our teams is what makes working at Commvault such an amazing experience. Showing that we care and appreciate one another is a core component of our culture, in fact, it’s part of our core values.  

 And speaking of our values, nous avons récemment annoncé our FY24 Q3 CEO Living Our Values Award winners, to recognize Vaulters who have done an exemplary job of living our values every day. With Women’s History Month kicking off today, and International Women’s Day right around the corner, I want to give a special shout-out to all the women who recently won this award. I am so appreciative of Amy, Jill, Kristen, Lena, and Prashanti for continuing to make an impact and leading by example. Thank you for continuing to inspire us all!   

Amy Ngian  

Jill Van Sickle  

Kirsten Krsulj  

Lena Halbourian 

Prashanti Koti  

Today is also an important reminder that gratitude should always be top of mind. I’ve always been so moved by the late Fred Rogers, who accepted his Lifetime Achievement Award at the Emmys in 1997 by stressing the importance of gratitude. That day, he asked this of the audience, “Take 10 seconds to think of the people who have helped you become who you are. Those who have cared about you and wanted what was best for you in life”. On that note, I’d like to ask the following of anyone reading this blog: 

  • First, take 10 seconds (or more!) to think about the people who have helped you get to where you are today. It can span beyond your colleagues. 
  • Second, take another few minutes to actually reach out and thank them. We all know that a little appreciation, even if it’s just a quick text or phone call, can go a long way.  

The power of support is truly incredible. Happy Employee Appreciation Day to all and thank you again to our amazing Vaulters for everything you do! 
 

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

The New York Department of Financial Services (NYDFS) is proactively responding to escalating cyber threats with the Second Amendment to Chapter 23 of the New York Codes, Rules, and Regulations (23 NYCRR Part 500). This amendment is a strategic move to fortify information and financial systems against the increasing prevalence and sophistication of cyberattacks. The call for additional controls to manage cyber risks cost-effectively is louder than ever.

As we dissect the intricacies of this regulatory change, it becomes apparent that organizations need more than a mere rulebook; they require a robust solution ready to confront cyber challenges head-on. This is where Commvault® Cloud, powered by Metallic® AI, enters the game to help meet regulatory requirements while elevating cyber resilience. Now is the time for organizations to embrace the future with Commvault Cloud.

Examinons en détail les points essentiels de cet amendement, en voyant comment les solutions innovantes de Commvault Cloud répondent parfaitement à certaines exigences clés.

Cybérésilience grâce à l’intelligence de la Risk Analysis [articles 500.9(a) et 500.2(c)]

Commvault Cloud’s Risk Analysisde Commvault Cloud va au-delà des méthodes traditionnelles. Elle identifie et classe systématiquement les données sensibles, qu’elles se trouvent sur site ou dans le cloud. En analysant divers types de données, y compris les images, Risk Analysis repère les données redondantes, obsolètes et sans importance (ROT). Elle résout les problèmes liés à la prolifération et à la duplication des données, tout en facilitant une évaluation rapide des risques en fonction de la sensibilité et de l’impact des données. L’accès aux fichiers et les privilèges liés aux données sensibles peuvent faire l’objet d’examens rapides et approfondis afin de mettre en place des mesures de sécurité robustes et d’éclairer de manière intelligente la conception de votre programme de cybersécurité imposé par l’amendement.

Surveillance et formation basées sur l’IA [Section 500.14(2)]

Outre les fonctionnalités de Risk Analysis, Commvault Cloud intègreQI de Sécuritéafin de proposer un tableau de bord complet sur l’état de la sécurité. Il fournit un score dynamique destiné à aider les organisations à identifier et à atténuer les risques de sécurité.Commvault Cloud Threatwiserenforce encore les capacités de détection et de surveillance en permettant la détection précoce des tentatives d’infection des actifs critiques par du code malveillant. Lorsqu’il est activé, le capteur Network Intelligence surveille activement les menaces sortantes et les connexions vers des botnets ou des URL malveillantes, et peut également contribuer à la surveillance du trafic Web suspect, conformément aux exigences de l’amendement.

Contrôles d’accès « zéro confiance » [Section 500.7(a)]

Commvault Cloud va au-delà des contrôles d’accès classiques. Il intègre des contrôles de type « zéro confiance », notamment l’authentification multifactorielle (MFA), l’autorisation multipartenaires (MPA), la gestion des accès privilégiés (PAM), le contrôle d’accès basé sur les rôles (RBAC) avec une sécurité granulaire, ainsi que le langage SAML (Security Assertion Markup Language). Il fournit également des journaux d’audit détaillés lorsque cela est nécessaire. Ces fonctionnalités de sécurité complètes permettent d’ajuster avec précision les privilèges d’accès afin de se conformer aux normes de sécurité les plus strictes.

Chiffrement avancé pour une sécurité maximale [Section 500.15(a)]

Commvault Cloud répond aux exigences les plus strictes en matière de chiffrement, garantissant ainsi le transfert sécurisé des données en transit via des canaux authentifiés et le chiffrement des données au repos pour un stockage sécurisé. En s’appuyant sur la norme FIPS 140-3 (AES 256) et grâce à des appels API authentifiés via REST TLS 1.3 sur HTTPS, il assure la conformité avec les normes de chiffrement de l’industrie définies dans l’amendement.

Avis relatif à un événement de cybersécurité, au système d’alerte précoce et aux techniques de cyber-déception permettant de déterminer la nature d’un incident cybernétique dans un délai de 72 heures [article 500.17(a)]

With Commvault Cloud Threatwise, financial entities can receive early warning signals alerts using advanced deception techniques that can identify lateral movements in the network, reconnaissance, or attempts to infect backup workloads and production environments. Additionally, The Anomaly framework can send alerts on unusual file activity, aiding in threat identification within backups. Integrations with SIEM and XSOAR can assist in disabling data aging or users at risk. With Commvault Cloud Threatwise, financial entities can create decoys of servers, endpoints, financial decoys assets such as Swift & ATMs, networking equipment, and more, effectively mimicking financial entity assets. This proactive approach contributes to reducing response times, improving threat intelligence correlations and remediation, thus eventually assisting IRT to shorten the determination time for a cyber incident.

Tests de réaction aux incidents [Section 500.16]

The amendment mandates: “Each covered entity shall periodically,but at a minimum annually,test incident response and BCDR plans ….” Commvault Cloud Backup and Recovery capabilities,along with Commvault Cloud Auto Recovery,Commvault AirGap,and CommServe Recovery Validation Service provide a comprehensive and complete timely solution for this requirement. It simplifies the process for organizations to automate clean recovery of the backup infrastructure and application group recoveries,allowing periodic recovery testing in a clean environment in the cloud,which can be used for cyber forensics as well.

You can restore and support BCDR plans as well as test without impacting production environments. Moreover, the amendment requires that “backups shall be adequately protected from unauthorized alterations or destruction.” Commvault AirGap, together with the zero-trust architecture, control, data, and storage planes separation, Threatwise, security IQ posture dashboard, the anomaly framework, ThreatScan, and the Cleanroom, permet de répondre à cette exigence.

Conclusion : Se préparer pour l’avenir avec Commvault Cloud

Le temps presse. Les entités financières concernées doivent se préparer à se conformer au deuxième amendement de la partie 500 du 23 NYCRR. Commvault Cloud, optimisé par Metallic AI, est la solution idéale pour aider ces entités à se mettre en conformité, en leur fournissant les outils nécessaires à cet effet. C’est maintenant qu’il faut s’y mettre et se préparer.

Note: This is Commvault’s perspective. Commvault does not provide legal or compliance guidance.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Throughout February, we’ve celebrated Black History Month across our global Vaulter community with events, educational initiatives, and open dialogues hosted by our Multi-Culture Employee Resource Group (ERG) and Diversity, Equity, and Inclusion (DEI) team.

Black History Month is a time to honor the rich heritage of African American contributions to history, culture, and society. Moreover, we’re honoring the achievements and resilience of Black individuals. By embracing the stories and experiences of the Black community, we aim to cultivate a workplace that promotes equity, understanding, and unity among all Vaulters, especially regarding our African American Vaulters. 

We took the opportunity to open the month with an event to spotlight the work and achievements of the legacy organization, United Negro College Fund (UNCF). UNCF, which celebrated 80 years of service this year, is a philanthropic organization that funds scholarships for underrepresented students and general operating support for over 37 private Historically Black Colleges and Universities (HBCUs). Over the years, this organization has cultivated some of the country’s most brilliant minds. We heard from UNCF leaders Ngozi Claire Emenyeonu, Mary Williams, and Lu Duong on how their work in the field is combating bias in the tech industry and how the Commvault community can combat bias in tech too.

To close the month, our Multi-Culture ERG partnered with the Black employees at Microsoft (BAM) ERG Miami, Florida Chapter to host an event featuring former NBA player, Baron Davis. Baron discussed the incredible work he is doing now as a Founder, Entrepreneur, and Investor after retiring from playing NBA basketball for 18 years, as he’s focused on empowering the black community through sports, media, business and technology.

As Martha Delehanty, our Chief People Officer,shared earlier this month, our commitment to Black History Month extends beyond February as we’re actively celebrating Black history and embracing diversity year-round. DEI is foundational to everything we do – every day, we value and celebrate the unique perspectives each employee brings to the table as we foster innovation and collaboration. 

À l’avenir, nous continuerons à favoriser un dialogue permanent, à soutenir les initiatives qui mettent en avant la diversité des points de vue et à veiller à ce que nos pratiques de recrutement et nos opportunités d’évolution professionnelle soient équitables.

Pour en savoir plus sur nos initiatives en matière de diversité, d’équité et d’inclusion chez Commvault,cliquez ici.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Incident Response Teams (IRT) are the cyber guardians operating like a 24/7 commando Delta Force. Their mission is to spot cyber threats before they materialize, shielding organizations from potential breaches. In the event of an intrusion, they’re the rapid response force, minimizing impact with unwavering dedication and expertise, ensuring organizations’ digital fortress stands resilient against any challenge.

Driven by theNIST defined incident response lifecycle, this methodology seamlessly incorporates insights and best practices from NIST;MITRE ATT&CK, a globally-accessible knowledge base of adversary Tactics, Techniques, and Procedures (TTP); andCISA’s Incident Response Playbooks. This blog post explores how Commvault® Cloud, powered by Metallic® AI, and strategically combined with SIEM, XSOAR, and other ecosystem integrations, supports incident response, minimizing impacts, and elevating cyber resilience.

Preparation

Une préparation proactive est la pierre angulaire d’une réponse efficace aux incidents. Elle consiste à documenter les politiques d’intervention, à mettre en place des outils de détection précoce et à sensibiliser les utilisateurs aux cybermenaces. Cet effort collaboratif s’inscrit dans le cadre du NIST et intègre les recommandations relatives aux TTP.

Les équipes IRT et informatiques collaborent sur la gestion des incidents et utilisent Commvault Cloud, qui offre une gestion unifiée, une architecture « zero-trust », l’isolation des clés de chiffrement des données et des mesures de sécurité avancées. Cette collaboration permet de mettre en place des architectures résilientes et de préparer la résilience des opérations critiques, en anticipant le pire. Ces efforts sont renforcés par les capacités de cyber-résilience de Commvault Cloud, la détection basée sur l’IA, l’intégration avec les solutions SIEM/XSOAR et d’autres composants de l’écosystème.

Détection et analyse

The detection and analysis phase, a multi-step process, demands accurate identification of incident types. Commvault Cloud, with its AI-driven detection andThreat Scan, excels in identifying suspicious binaries within backups, helping pinpoint potential threats. Commvault CloudThreatwise (en anglais)complements this by enabling IRT to set countermeasures swiftly, creating decoys for proactive early detection and analysis, then conducting further dynamic analysis in a sandbox environment.

Confinement

Une contenção efficace est essentielle, en particulier lors d’incidents majeurs. Commvault Cloud Threatwise, intégré au contrôle d’accès au réseau (NAC) et tirant parti des capacités syslog, facilite la contenção en identifiant les hôtes attaquants. Parallèlement, dès la détection de fichiers suspects, Commvault Cloud met automatiquement en quarantaine les fichiers infectés dans les charges de travail de sauvegarde, et son option « Cleanroom Recovery » peut être exploitée par l’équipe d’intervention en cas d’incident (IRT) pour créer un environnement contrôlé destiné à la surveillance et à la poursuite des analyses cyberforensiques, conformément à la stratégie de l’IRT. L’intégration avec SIEM et XSOAR rationalise encore davantage les efforts de confinement lorsque cela est nécessaire, notamment en désactivant l’expiration des données ou en bloquant les utilisateurs à risque lorsqu’une activité inhabituelle est détectée au niveau des fichiers, ce qui permet d’obtenir des informations et de prendre des mesures en temps réel.

Éradication et Recovery

After containment, eradication aims to eliminate incident components. Commvault Cloud, with its comprehensive backup and recovery features, validation, and auto-recovery scaling capabilities, plays a crucial role. TheCleanroomoption facilitates post-incident forensics, for a thorough examination of the environment.

Mesures prises après l’incident

Les réunions de « bilan des enseignements tirés » organisées après un incident sont essentielles à l’amélioration continue. L’analyse des données, notamment des coûts et des caractéristiques de l’incident, alimente les évaluations des risques. Une coordination efficace avec des entités externes, telles que les équipes d’intervention en cas d’incident et les forces de l’ordre, est également importante lorsque cela s’avère nécessaire. Par exemple,la CISA a publié des lignes directricesvisant à garantir une approche standardisée et résiliente face aux incidents de cybersécurité pour les entités du FCEB.

Afin de renforcer l’approche proactive d’IRT, les analyses informatiques et les mesures correctives proposées par Commvault Cloud consolident les défenses et offrent une boîte à outils solide pour une gestion complète des incidents.

Conclusion

Dans un contexte en constante évolution en matière de cybermenaces, la synergie entre les équipes de réponse aux incidents et les capacités de pointe offertes par Commvault Cloud, intégrées de manière stratégique à des solutions SIEM, XSOAR et à d’autres intégrations de l’écosystème, revêt une importance capitale. Cette collaboration permet non seulement de minimiser l’impact des incidents, mais aussi de renforcer la protection des organisations face à l’évolution des cybermenaces, pour une réponse résiliente et efficace. Les garants de la résilience, forts de Commvault Cloud, de l’IA et d’une intégration stratégique, sont prêts à relever les défis de la frontière cybernétique.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Alors que les entreprises sont confrontées à des cyberattaques de plus en plus fréquentes et sophistiquées, il est devenu impératif d’adopter une approche axée sur la cyber-résilience. Afin d’apporter un éclairage sur ce sujet crucial, Commvault a récemment organisé un webinaire intitulé« Accepter la violation : assurer la continuité des activités grâce à Cleanroom Recovery ».

Les points forts du webinaire

Au cours de ce webinaire, des experts du secteur ont abordé l’importance des solutions de cyber-résilience, notamment la solution « Cleanroom Recovery » de Commvault, développée en partenariat avec Microsoft. Parmi les points clés à retenir :

  1. The Shift Towards Cyber Resilience: The webinar emphasized the need for organizations to shift their mindset from “if” or “when” they will be attacked to preparing for recovery and resilience in the face of inevitable breaches. As Tim Zonca, VP of Portfolio Marketing at Commvault, highlighted: “Gone are the days of people thinking, if they get attacked, or even when they get attacked, and a lot of the conversation and the focus and the energy is spent around the assumption that it will happen.” This shift in perspective underscores the urgency of implementing cyber resilience solutions.
  2. The Challenges of Recovery Testing: Recovery testing is crucial for organizations to ensure readiness in the event of a cyberattack. However, the status quo of recovery testing often falls short due to its complexity and cost. Tim Zonca noted that testing the recovery of a wide range of applications is often cumbersome and unfeasible for many organizations. This highlights the need for a more efficient and cost-effective solution.
  3. Commvault Cleanroom Recovery: Developed in partnership with Microsoft, Commvault’s Cleanroom Recovery solution offers a way to securely and quickly recover applications in the event of a cyberattack. This solution provides an on-demand cleanroom that enables reliable cyber recovery. Karl Rautenstrauch, Principal Product Manager at Microsoft, said, “what if there was a way to ensure that you could recover clean, pristine applications, reliable every time? And I think that’s what we’ve built together [with Commvault].” This solution can be used for readiness testing, forensic analysis, or production failover, providing organizations with the flexibility they need.
  4. Any-to-Any Portability and Automation: One of the key advantages of Commvault’s Cleanroom Recovery solution is any-to-any portability. This means that data and applications from anywhere can be recovered to any system, enabling seamless recovery processes. Additionally, the solution is automated, simplifying the recovery process and reducing complexity.
Pourquoi vous devriez regarder cette série

The webinar offers valuable insights into the evolving landscape of cyber threats and the importance of cyber resilience solutions. By watching, you’ll gain a deeper understanding of:

  1. La menace croissante des cyberattaques et la nécessité d’une cyber-résilience.
  2. Les défis liés aux tests de Recovery traditionnels et la nécessité d’une solution plus efficace.
  3. La solution « Cleanroom Recovery » de Commvault et sa capacité à assurer une restauration sécurisée et rapide en cas d’attaque par ransomware ou d’autres problèmes ayant un impact sur l’activité.
  4. La flexibilité de la solution pour les tests de Readiness, l’analyse forensic et la bascule vers un site de secours.
  5. Les fonctionnalités de portabilité « any-to-any » et d’automatisation qui simplifient le processus de Recovery.

By embracing the inevitability of breaches and implementing solutions like Commvault’s Cleanroom Recovery, businesses can take positive steps to help ensure continuity and protect themselves against the ever-growing cyber threats. Watch the on-demand webinartoday to stay ahead in the battle against cyberattacks.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Découvrez les dernières améliorations et fonctionnalités qui vous permettront de renforcer votre cyber-résilience et votre stratégie de protection des données.

At Commvault, we’re reducing the cost and complexity of protecting your business. In December, we shared some exciting news about theavailability of key features of Commvault® Cloud. But that’s not all! We’re thrilled to announce the general availability of Commvault Cloud Platform Release 2024 – our latest release packed with new capabilities and services to meet the needs of today’s hybrid enterprise.

Libérez la puissance de vos données : Unifier, protéger, gérer

Platform Release 2024 introduces the latest enhancements to the Commvault Cloud console, eliminating time-consuming manual processes and multiple dashboard reviews through unified management, real-time insights, and consolidated data views – all in one convenient location.

Cette nouvelle approche vous permet de configurer et de gérer facilement, en un seul endroit, les stratégies globales, les groupes et les autorisations. Déployez-les rapidement dans l’ensemble de votre environnement afin d’optimiser et d’unifier votre gestion de la configuration.

Uncover and Eliminate Cyberthreats Sooner – Before Data Is Compromised

An important part of Cyber resilience strategy is discovering and preventing threats. Building on the existing early-warning technology of our Threatwise capabilities, Platform Release 2024 introduces Threatwise Advisor, which continuously assesses workloads in the backup environments to intelligently recommend what decoy sensors to configure and where.

Ces nouvelles fonctionnalités permettent de simplifier le processus de configuration, de réduire le temps de déploiement et de limiter au maximum les interventions manuelles nécessaires, grâce à l’identification des machines et des services critiques. Les utilisateurs peuvent ainsi ajouter facilement et rapidement des couches de détection à leurs environnements de production autour de ces ensembles de données, afin d’assurer une protection optimale de leurs actifs les plus précieux.

Analyse prédictive des menaces en temps réel basée sur l’IA

Malware is constantly evolving, and dynamically changing, making it more difficult to detect. Zero-day and polymorphic AI-driven malware can go undetected and remain dormant for days at a time, while backups are continuous. Infected files can end up within the backup, causing a false sense of safety while impacting the ability to recover cleanly. Platform Release 2024 introduces Threat Scan Predict, which takes our existing capabilities to the next level by leveraging AI-driven threat detection and prediction capabilities to identify potentially nefarious files within the backup content.  This provides higher levels of efficacy at detecting zero-day and AI type threats within backups and minimizes the risk of reinfection during data recovery.​

Simple, secure, and rapid recovery of applications​ into an on-demand cleanroom

Les RSSI ont pour mission de veiller à ce que leur organisation soit bien préparée à faire face aux cyberattaques et à leurs conséquences. Cependant, la Readiness à la reprise d’activité et les tests associés peuvent s’avérer complexes et sont rarement menés à bien, souvent en raison de contraintes de ressources. Cela compromet la fiabilité de la Recovery, de la Readiness et de la résilience.

Notre nouveau serviceCleanroompour machines virtuelles offre un environnement sécurisé et isolé dans lequel les entreprises peuvent tester leurs plans de reprise après cyberattaque sans perturber leurs systèmes de production. Cet environnement permet aux entreprises d’identifier et de combler les lacunes de leurs plans avant qu’une attaque ne se produise. L’environnement « cleanroom » peut également être utilisé pour l’analyse forensic de systèmes connus pour être infectés, ce qui aide les entreprises à comprendre la cause profonde d’une attaque et à prendre les mesures nécessaires pour prévenir de futurs incidents. Et lorsqu’un incident se produit, notre service offre une Recovery sécurisée vers une « cleanroom » dans le cloud, quel que soit l’environnement d’origine, avec une portabilité « any-to-any ».

Bolster your cyber resilience with Commvault’s latest security integrations

Commvault s’est associé à la société de cybersécurité Netskope afin de renforcer la sécurité de ses clients. Ce partenariat permet aux clients d’identifier rapidement les menaces potentielles et d’y répondre grâce à des informations et une visibilité combinées. Les clients peuvent enrichir leurs informations de sécurité en intégrant les informations sur les anomalies de Commvault Cloud à Netskope Cloud Threat Exchange. Les équipes de sécurité (SecOP) peuvent ainsi mettre en corrélation les renseignements existants sur les menaces avec ces informations sur les anomalies, ce qui leur permet de mettre en place des mesures de protection proactives. De plus, les clients reçoivent des renseignements sur les menaces de la part de Netskope, tels que les serveurs ayant été compromis par des activités malveillantes. Ces informations s’affichent dans le tableau de bord Security IQ de Commvault, ce qui permet aux clients de prendre des mesures de protection et de garantir la récupérabilité des données.

Security teams face the challenge of responding as quickly as possible to security events to minimize the impact of cyber threats. By leveraging threat insights from DarkTrace, customers can view protected servers that are impacted on Commvault’s Security IQ dashboard. This helps inform users of potential risks to backup assets, enabling proactive measures like Threat Scanning to safeguard data and enable recoverability.

Nouvelles options matérielles Dell pour les appliances Commvault Cloud HyperScale X

Avec le lancement de nos nouveaux appareils de sauvegarde Dell, nous sommes ravis de vous offrir davantage de flexibilité et de choix pour la protection de vos informations critiques. Vous pouvez choisir parmi plusieurs fournisseurs de matériel pour les Appliances HyperScale X, ce qui vous permet de personnaliser votre solution en fonction de vos besoins spécifiques et de votre budget, tout en tirant parti de votre infrastructure existante.

Les clients Dell peuvent désormais profiter de l’expérience HyperScale X Appliance sur le même matériel que celui utilisé dans leurs centres de données informatiques existants, avec davantage de solutions adaptées à un large éventail de besoins, de capacités et de préférences.

Expanded Commvault Cloud SaaS Capabilities – Coming Soon

En plus de ces nouvelles fonctionnalités, nous étendrons également notre prise en charge complète des fonctionnalités SaaS dans les domaines suivants à partir de la mi-mars :

  • Threat Scan support for Files: Threat Scan for SaaS now supports Files to enable you to securely recover data as quickly as possible by identifying malware, encrypted content, and vulnerable data. This provides safe recovery options to recover clean data and avoid reinfection by accidentally restoring malicious files.
  • Risk Analysis support for M365: Risk Analysis for SaaS supports M365, offers a better way to secure and defend your M365 data by making it easy to systematically discover, classify, and protect dark and sensitive data, empowering a proactive defense against data breaches and helping you meet your compliance requirements.
  • Auto Recovery for VMs: Auto Recovery as a service for VMs delivers secure, automated recovery at scale to help you quickly and securely recover VM workloads from disasters with minimal data loss and downtime.

Ce ne sont là que quelques-unes des fonctionnalités exceptionnelles proposées dans la version 2024 de notre plateforme. Pour en savoir plus sur les dernières fonctionnalités :

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Les cyberattaques sont devenues une menace omniprésente et sophistiquée, représentant un danger considérable pour les organisations de toutes tailles. La nature en constante évolution des cybermenaces impose une nouvelle façon d’aborder la cyber-résilience. Même en déployant les meilleures solutions de sécurité périmétrique disponibles, les chances que des acteurs malveillants parviennent à s’introduire dans vos systèmes restent très élevées. Dans cette optique, comment pouvez-vous vous assurer d’être en mesure de vous remettre rapidement sur pied le jour où cela se produira et, tout aussi important, comment pouvez-vous TESTER votre plan de Recovery à l’avance pour vous assurer que vos plans fonctionneront ?

Cleanroom, lancée en novembre et désormais disponible pour prendre en charge les charges de travail des machines virtuelles (VM) logicielles, offre aux entreprises les moyens de prévenir les attaques, de se protéger contre les acteurs malveillants et de rétablir la sécurité de leurs environnements.

But, Cleanroom Recovery also provides a safe and isolated environment where organizations can easily test their cyber recovery plans without disrupting production systems. This environment allows organizations to identify and address gaps in their plans before an actual attack occurs. Cleanroom environments also provide forensic analysis of known infected systems and provide analysis that helps organizations understand the root cause of the attack—critical information to prevent future incidents.

Cleanroom Recovery should be a primary pillar in every organization’s cyber resilience strategy.

Today’s Cyber Recovery Reality: It’s Not Easy

La fréquence et la gravité des cyberattaques ont considérablement augmenté ces dernières années, constituant une menace importante pour les organisations de tous les secteurs d’activité. Ces attaques peuvent avoir des conséquences dévastatrices, notamment des fuites de données, des pertes financières et une atteinte irréparable à la réputation.

Dans unerécente enquête menée par The Futurum Group, 98 % des personnes interrogées ont indiqué que la capacité de récupération des données influençait leur résilience face aux attaques par ransomware, les trois quarts d’entre elles estimant même que cette capacité avait une influence « très importante » ou « cruciale ». Une cyber-recovery efficace est essentielle pour permettre aux organisations de réduire au minimum les temps d’arrêt, de rétablir leurs activités et de préserver leur réputation après une cyberattaque. Cependant, de nombreuses organisations peinent à tester de manière adéquate leurs plans de cyber-recovery, ce qui les rend vulnérables aux attaques réelles.

Dans un monde hybride en constante évolution, les organisations doivent se conformer à diverses obligations légales qui entrent en vigueur. Plus précisément, les cadres réglementaires de l’Institut national des normes et des technologies (NIST) et de la loi sur la résilience opérationnelle numérique (DORA) sont désormais au cœur des préoccupations des organisations. Ces dispositions législatives imposent des exigences en matière de tests et incombent aux entreprises de se préparer en mettant en place des tests continus qui leur permettront d’éviter des sanctions et des amendes colossales.

Les organisations doivent tester en permanence leur stratégie de Recovery afin de garantir un retour rapide et sans heurts à leurs activités opérationnelles.

https://play.vidyard.com/Yz7D3oyrUPoTpuEHMTWZzb
Regardez notre webinaire Cleanroom Recovery pourEn savoir plus.

Les limites des approches actuelles en matière de tests de Recovery après incident informatique

Les méthodes traditionnelles de test de reprise après incident cybernétique, telles que les exercices sur table, ne permettent souvent pas de préparer correctement les organisations à la complexité et au chaos des scénarios réels de reprise après incident cybernétique. Ces exercices consistent généralement en des discussions et des simulations qui ne reflètent ni le réalisme ni l’urgence d’une attaque réelle.

Moreover, testing cyber recovery plans in hybrid environments can be time-consuming, complex, and expensive. With workloads spread across multiple clouds, on-premises hypervisors, and physical servers, organizations must perform testing within each environment separately. True cyber resilience isn’t solely a technological threshold that enterprises must hurdle; organizations must also understand its role in achieving true resilience.

Compte tenu de la multiplicité des équipes et de l’existence de différents silos, il s’agit autant d’un enjeu stratégique pour l’entreprise que d’une nécessité technologique. Traditionnellement, les domaines informatiques fonctionnaient de manière isolée, mais pour parvenir à une véritable cyber-résilience, les équipes techniques et les métiers doivent collaborer et unir leurs efforts. Les dirigeants doivent exiger des organisations qu’elles sensibilisent leur personnel à la cybersécurité et adoptent les meilleures pratiques afin de garantir une reprise rapide des activités.

As business culture evolves to encourage more and more collaboration across teams, today’s organizations are ready to embrace cleanroom recovery.

Commvault Cloud Cleanroom Recovery

Face à la menace constante que représentent les cyberattaques, la réussite de la Recovery dépend de la rigueur avec laquelle sont mis en œuvre les tests de cybersécurité et les stratégies de cyber-résilience.

Commvault Cloud’s Cleanroom Recovery addresses a critical need for cyber readiness by providing a comprehensive testing and failover solution that enables organizations to more effectively mitigate risk.

Les principales fonctionnalités de « Cleanroom Recovery » de Commvault Cloud sont les suivantes :

  • Comprehensive testing environment: Cleanroom Recovery provides a safe and isolated environment where organizations can test their cyber recovery plans without the risk of disrupting production systems.
  • Secure forensic analysis: Cleanroom Recovery can be used to conduct forensic analysis of known infected systems and identify the root cause of an attack.
  • Faster recovery times: Cleanroom Recovery can help organizations recover from cyberattacks more quickly by providing a streamlined recovery process.
  • Reduced downtime: Cleanroom Recovery can help organizations minimize downtime by providing a production failover solution.

Cleanroom Recovery offre un environnement sécurisé et isolé permettant de tester les plans de reprise après incident informatique, de mener des analyses médico-légales et d’assurer la continuité des activités en cas de violation de la sécurité. Cleanroom Recovery peut aider les organisations à améliorer leur cyber-résilience en leur apportant des avantages tels que :

  • Reduced risk of re-infection: Cleanroom Recovery provides a safe and isolated environment where workloads can be recovered without the risk of re-infection.
  • Enhanced security: Cleanroom Recovery can be used to identify and address security vulnerabilities in cyber recovery plans.
  • Simplified failover: Cleanroom Recovery can serve as a production failover solution in the event of a breach, ensuring that production operation recovery is conducted within a sanitized environment.

Cas d’utilisation pour Cleanroom Recovery

Aujourd’hui, les entreprises peuvent recourir à la solution « Cleanroom Recovery » dans plusieurs situations afin de garantir la continuité de leurs activités sans incident face aux cyberattaques.

Tester les plans de Recovery informatique dans un environnement hybride

Cleanroom Recovery simplifie et rationalise le processus de test des plans de reprise après sinistre informatique dans les environnements hybrides. Grâce à sa fonctionnalité de portabilité « any-to-any », Cleanroom Recovery permet aux entreprises de restaurer des charges de travail provenant de plusieurs clouds, d’hyperviseurs sur site et de serveurs physiques vers un environnement commun au sein de la « cleanroom ». Cela évite d’avoir à effectuer des tests séparément dans chaque environnement, ce qui permet d’économiser du temps et des ressources.

Analyse judiciaire des systèmes dont l’infection est avérée

Outre les tests de restauration informatique, Cleanroom Recovery offre un environnement sécurisé permettant de mener des analyses médico-légales sur des systèmes dont l’infection est avérée. Ces analyses peuvent aider les organisations à identifier la cause première d’une attaque, à comprendre comment les pirates ont pu accéder à leurs systèmes et à prendre les mesures nécessaires pour prévenir de futurs incidents.

Basculement de production en cas de violation de sécurité

Cleanroom Recovery can serve as a production failover solution in the event of a breach. This means that if a cyberattack disrupts an organization’s production systems, it can quickly and easily recover its workloads to a clean environment within the cleanroom. This can help organizations minimize downtime and get their business back up and running quickly.

L’échec n’est pas une option

In today’s dynamic cybersecurity landscape, organizations must proactively address the ever-increasing threat of cyberattacks. Commvault Cloud’s Cleanroom Recoveryest un outil puissant qui permet aux entreprises de renforcer leur cyber-résilience en leur offrant un environnement de test complet, des capacités d’analyse forensic sécurisées et une solution de basculement en production. En adoptant « Cleanroom Recovery », les entreprises peuvent tester en toute confiance leurs plans de reprise après sinistre informatique, identifier et corriger les vulnérabilités, et garantir la continuité de leurs activités face aux cyberattaques.

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements

Les ransomwares prospèrent dans l’incertitude. La résilience en pâtit. Assurer la continuité de l’activité de votre entreprise et faire face à une attaque est déjà suffisamment stressant. L’incertitude et le chaos ne devraient pas provenir des fournisseurs qui prétendent contribuer à maintenir la résilience.

The latest industry consolidation news with Cohesity announcing its intention to acquire Veritas’ data protection unit is causing uncertainty and doubt for their customers — and for good reason.

Les pièges à éviter par les clients de Veritas et Cohesity dans le cadre d’une fusion

This merger brings disconnected platforms, with disconnected approaches, and dissonant cultures, to try to address a single problem: maintaining resilience through cyberattacks. With such major redundancies in their product lines the question on customers’ and partners’ minds is, “what gets cut and what stays?”

These deals often require customers to ultimately make changes, whether they like it or not. And change has been constant for many customers. In the last few years there have been multiple changes to Veritas’s platform starting with a passage à un nouveau fournisseur pour les charges de travail SaaS, suivi peu après parl’acquisition d’une autre société, ce qui a entraîné un nouveau changement. Les clients peuvent également se demander quels autres changements les attendent : quels ajustements devront-ils apporter à leurs plans de reprise après sinistre et de cyber-Recovery ? Quel sera l’impact de tout cela sur les coûts, les ressources opérationnelles et leur capacité à faire preuve de résilience ?

The integration process between any two companies is a complex and time-consuming endeavor, likely taking several years to complete. At a time when data has never been more vulnerable to attacks, the transition can be quite chaotic for impacted customers and partners. But it doesn’t have to be.

Commvault Cloud : la solution contre le chaos

We are biased: we exist to help customers stay online and fight through threats to their business. The cure for this chaos is consistency. Consistent innovation. Consistent focus. Consistent customer success. We have a proven track record that demonstrates our consistent leadership. We’ve been public since 2006, just had our meilleur trimestre de notre histoire, and we recently introduced a unique cyber resilience platform — Commvault Cloud — that is unlike anything else on the market today. It offers cyber resilience through a single and unified platform with the flexibility to deploy as SaaS or on-premises, all running on the same modern highly scalable and secure codebase.

Notre architecture unifiée sedistingue par sa conception, qui vise à garantir la pérennité de votre cyber-résilience. Nous proposons la seule plateforme de cyber-résilience offrant une portabilité « any-to-any », ce qui permet de protéger toutes les données, quel que soit leur emplacement, et de les restaurer de n’importe où vers n’importe où. Il en résulte une résilience inégalée pour l’entreprise hybride.

We also recognize that cyber resilience starts before an attack, and never stops. That’s why we built Commvault Cloud to enable customers to advance their security posture before an attack by understanding the risk of sensitive data, categorizing and remediating those risks, getting an early warning of attacks to minimize the impact, and enabling rapid recovery in the event of an attack.

We’re also revolutionizing cyber recovery with cutting-edge innovations as part of Commvault Cloud, like Cleanroom Recovery. This offering provides a clean, safe environment to perform full-scale recoveries at-scale to enable business resilience in the face of cyberattacks. Equally as important, we enable customers to test their recovery plans, closing the gap between incident response planning and recovery. With Cleanroom Recovery, you can have peace of mind knowing that your data is protected, and your operations can swiftly resume, allowing you to focus on what matters most: serving your customers’ needs.

Un écosystème connecté

Les partenaires jouent un rôle essentiel dans Commvault Cloud. Aujourd’hui, nous proposons des intégrations avec tous les principaux fournisseurs de services cloud, ainsi qu’avec les principaux intégrateurs de systèmes (GSI), partenaires technologiques, partenaires de distribution, partenaires de sécurité et partenaires spécialisés dans l’IA. Commvault Cloud ne cesse de s’améliorer à mesure qu’il se développe au sein de l’écosystème de ses partenaires.

Misez sur la sécurité avec Commvault Cloud

When it comes to cyber resilience, there is no time for chaos. Commvault Cloud is the cure for chaos and we’re just getting started. Give us a try today: https://www.commvault.com/free-trial

More related posts


Thumbnail_Blog-Dangerous-Silos-IDC-Resops-2026 (1)

The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan

Read more about The Importance of Recovery Point Objective (RPO) in Your Business Continuity Plan
Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements