Détection des anomalies
Surveillez en permanence les systèmes d’identité afin de détecter les modifications non autorisées, les escalades de privilèges et les schémas d’accès inhabituels, ce qui vous permettra de contrer les attaques ciblant les identités avant qu’elles ne s’aggravent.
COMMENT NOUS LE FAISONS
Détecter rapidement les menaces d’identité difficiles à repérer
Identifiez rapidement les modifications non autorisées, enquêtez sur les comportements suspects et établissez une chronologie précise des activités, ce qui permet une détection rapide des menaces et une Recovery précise.

Suivre et contrôler les modifications
Obtenez une visibilité sur les modifications d’identité critiques et les activités qui ont été détectées.

Minimiser les risques et l’exposition
Localiser avec précision, enquêter sur les activités suspectes et y remédierafin de contribuer à réduire au minimum les risques ou les perturbations éventuels.

Minimiser les temps d’arrêt
Annulez rapidement les modifications indésirables pour contrer immédiatement les attaques qui évoluent rapidement.
Détection en temps réel
Auditez et corrigez rapidement les modifications malveillantes
Commvault Cloud offre des fonctionnalités d’audit en temps réel et de détection des anomalies, permettant ainsi de repérer en temps réel les modifications malveillantes apportées aux identités et de mettre au jour les vulnérabilités cachées avant qu’elles ne soient exploitées.
Audit des modifications en temps réel
Surveillez et suivez en continu toutes les modifications de sécurité apportées à Active Directory, en indiquant qui les a effectuées, quand et depuis quel emplacement.
Alertes d’anomalies
Recevez des notifications dès qu’elles se produisent concernant des actions d’identité irrégulières et suspectes, telles que des élévations de privilèges non autorisées, des connexions inhabituelles et des modifications de périmètre affectant les actifs de niveau 0.
Restauration en un clic
Détectez et annulez les modifications malveillantes depuis la même interface.
Chronologies visuelles des menaces
Accélérez la réponse aux incidents en établissant une chronologie précise des activités, ce qui vous aide à déterminer rapidement quand une attaque a commencé afin de sélectionner un point de Recovery optimal ou de revenir en arrière pour supprimer les traces d’une attaque.
RAPPORT D’ANALYSTE
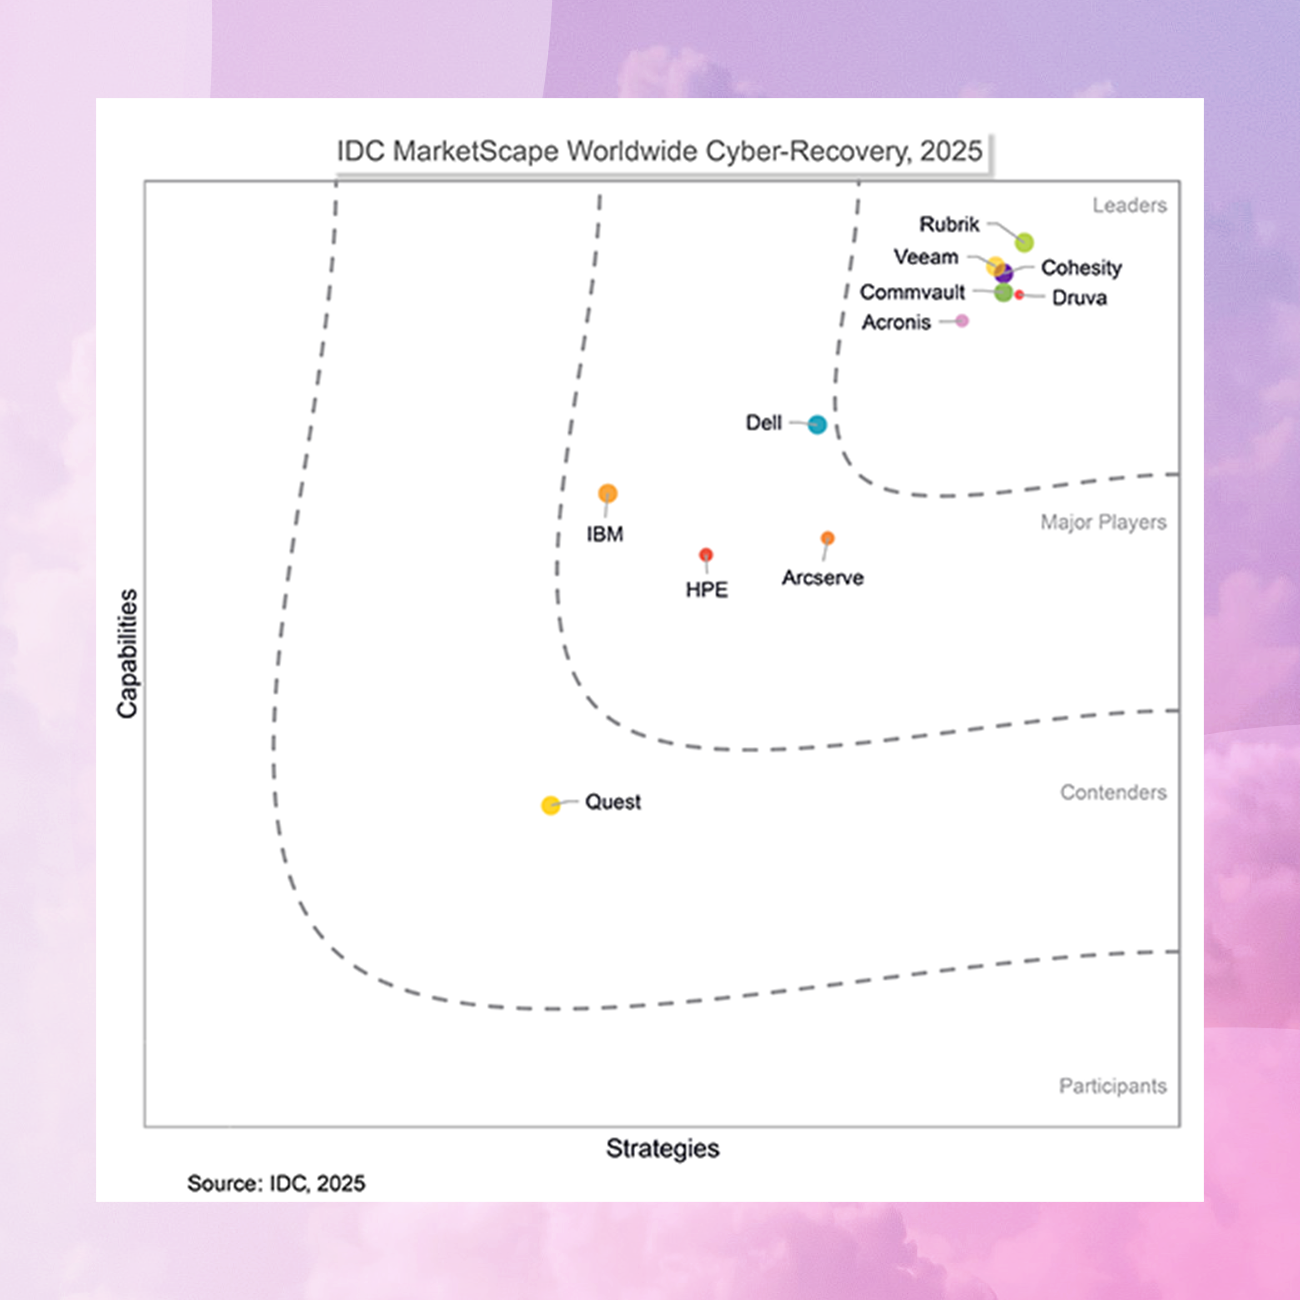
IDC MarketScape
Commvault a été désigné « Leader » pour ses atouts en matière d’architecture de reprise après sinistre informatique, platform des charges de travail et platform , d’intégration dans l’écosystème de sécurité et de formations spécialisées en cyber-résilience.
Notre portée
Soutenir plus de 100 000 entreprises
“Nous avions l’habitude de concevoir manuellement la redondance pour éviter la perte de données. Commvault offre la flexibilité et la granularité nécessaires pour des restaurations rapides.”
“Commvault nous donne l’assurance que nos données sont en sécurité et que nos services importants peuvent être opérationnels rapidement.
ebook
Révélations : la vérité sur Active Directory, la résilience des identités et la récupération rapide
L’infrastructure d’identité de votre organisation est menacée, et les méthodes traditionnelles de sauvegarde et de restauration ne suffisent plus. Découvrez pourquoi ces approches ne sont plus à la hauteur et comment renforcer la résilience de votre infrastructure d’identité avec Commvault.
Sécurisation du noyau
Protéger la résilience et la récupérabilité de Microsoft AD et Entra ID
Bilan de santé de la sécurité des identités
Foire aux questions :
Pourquoi les infrastructures d’identité sont-elles si souvent la cible d’attaques ?
Les systèmes d’identité constituent une cible privilégiée pour les attaques, car ils servent de passerelle centralisée vers de multiples applications et services au sein de l’organisation, ce qui en fait une cible lucrative pour les attaquants cherchant à obtenir un large accès à des informations sensibles. En compromettant un système d’identité, les attaquants peuvent potentiellement obtenir des identifiants ou des jetons d’authentification leur donnant accès à de nombreux systèmes en aval, ce qui leur permet de se déplacer latéralement au sein de l’infrastructure d’une organisation.
Qu’est-ce que l’audit des modifications d’identité ?
L’audit des modifications d’identité surveille et enregistre en permanence les modifications et les événements d’authentification au sein de vos systèmes d’identité, en identifiant qui a modifié quoi, quand et où. Cette approche continue fournit un historique en temps réel et génère des alertes en cas de modifications suspectes.
Pourquoi la surveillance d’Active Directory est-elle importante ?
La surveillance d’Active Directory permet de visualiser les schémas d’authentification, les modifications apportées aux privilèges et les changements de stratégie pouvant indiquer une compromission.
Votre capacité à détecter les modifications non autorisées apportées aux groupes de sécurité, les schémas d’authentification inhabituels ou les modifications suspectes des comptes peut faire la différence entre bloquer une attaque à un stade précoce et devoir faire face à une violation à grande échelle. La surveillance d’AD répond également aux exigences de conformité en fournissant des pistes d’audit des actions administratives et des tentatives d’accès.
Passez à l’étape suivante
Nous sommes prêts quand vous l’êtes
La résilience est un voyage permanent. Où que vous en soyez dans votre cheminement, nous vous aiderons à franchir la prochaine étape.
